

I dagens digitale landskab er det vigtigere end nogensinde at beskytte dine data og systemer. Cybersikkerhedstrusler udvikler sig hele tiden, hvilket gør det svært at følge med. Du har brug for pålidelige løsninger, der beskytter uden at komplicere din arbejdsgang.
Jeg har brugt mange år på at teste og anmelde software, og jeg ved, hvad der fungerer. Efter min erfaring kan de rigtige cybersikkerhedsværktøjer gøre en stor forskel for dit teams effektivitet og tryghed.
I denne artikel deler jeg mine bedste bud på cybersikkerhedsløsninger. Du får et uvildigt indblik i hver mulighed med fokus på det, der virkelig betyder noget: effektivitet, brugervenlighed og værdi. Lad os finde det bedste match til dine behov.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel: Cybersikkerhedsløsninger
Sammenlign priser og specifikationer side om side for de cybersikkerhedsløsninger, der kom med på min kortliste.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til udviklerdrevne udbedringer af sårbarheder | Gratis abonnement + gratis demo tilgængelig | Fra $350/måned | Website | |
| 2 | Bedst til DDoS-beskyttelse | 30 dages gratis prøveperiode + gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 3 | Bedst til AI-drevet registrering af ransomware | Gratis demo tilgængelig | Fra $179.99/endepunkt (faktureres årligt) | Website | |
| 4 | Bedst til samlet EDR og trusselsintelligens | Gratis demo tilgængelig | Pris oplyses ved forespørgsel | Website | |
| 5 | Bedst til overholdelsestest | 30 dages gratis prøveperiode + gratis demo tilgængelig | Fra $149/måned (faktureres årligt) | Website | |
| 6 | Bedst til overholdelsestest | 30 dages gratis prøveperiode + gratis demo tilgængelig | Fra $149/måned (faktureres årligt) | Website | |
| 7 | Bedst til integrerede sikkerhedskontroller | Gratis demo tilgængelig | Priser oplyses efter anmodning | Website | |
| 8 | Bedst til beskyttelse mod API-angreb | 30 dages gratis prøveperiode tilgængelig | Pris oplyses efter forespørgsel | Website | |
| 9 | Bedst til nul-tillidsbaseret applikationskontrol | 30 dages gratis prøveperiode + gratis demo tilgængelig | Priser oplyses på forespørgsel | Website | |
| 10 | Bedst til offentlige løsninger | Ikke tilgængelig | Priser oplyses efter forespørgsel | Website |


Anmeldelser af de bedste cybersikkerhedsløsninger
Nedenfor finder du mine detaljerede opsummeringer af de bedste cybersikkerhedsløsninger, der kom med på min kortliste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele og ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til udviklerdrevne udbedringer af sårbarheder
- Gratis abonnement + gratis demo tilgængelig
- Fra $350/måned
Visit WebsiteCustomer Rating:4.7/5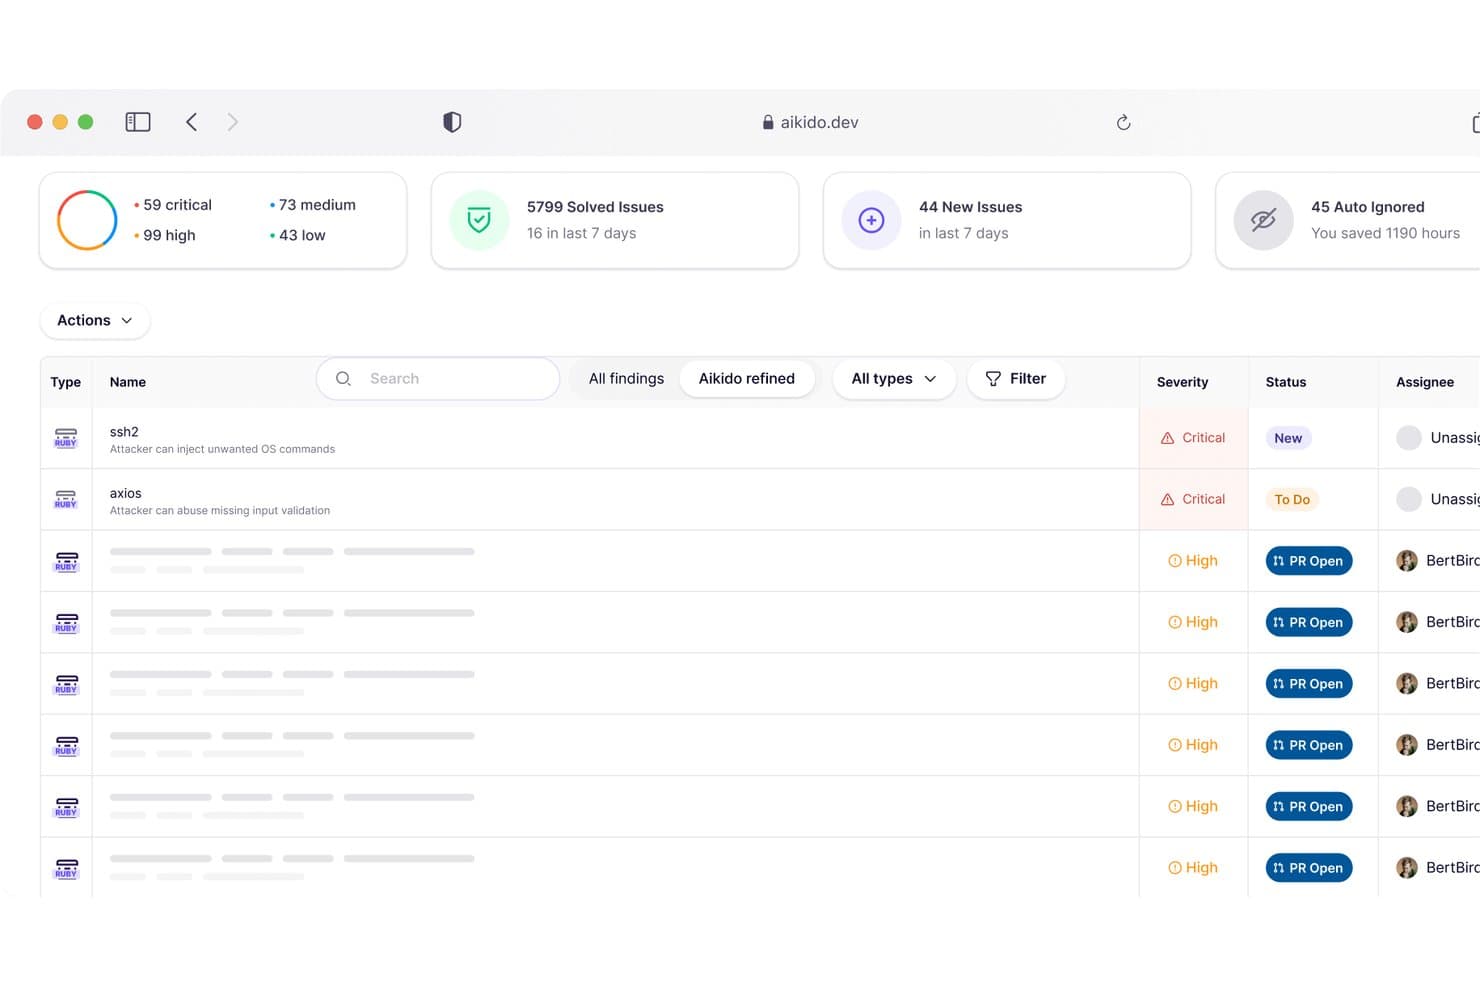
Aikido Security samler sårbarhedsfund efter alvorlighed og status. Aikido Security er en applikationssikkerhedsplatform, der samler beskyttelse af kode, skyen og kørsel – herunder scanning af afhængigheder, SAST, registrering af hemmeligheder, containerscanning, CSPM og blokering af trusler under kørsel i ét system.
Hvem egner Aikido Security sig bedst til?
Aikido Security egner sig godt til udviklingsfokuserede ingeniørteams, der har brug for at finde og udbedre sårbarheder på tværs af kode, skyen og containere uden at skulle administrere en stak af separate værktøjer.
Hvorfor jeg valgte Aikido Security
Jeg valgte Aikido Security som en af de bedste, fordi platformen lukker hullet mellem at finde en sårbarhed og faktisk udbedre den – noget de fleste sikkerhedsværktøjer overlader til udvikleren at finde ud af. Jeg kan godt lide, at dens tilgængelighedsanalyse frasorterer CVE'er, som faktisk ikke kan udløses i din kodebase, så dit team bruger tid på reel risiko og ikke støj. Dens AutoFix-funktion går endnu længere ved at generere pull-anmodninger med opgraderingerne af afhængighederne allerede skrevet ind, hvilket betyder, at en udvikler kan afhjælpe et bekræftet problem uden nogensinde at forlade sin arbejdsgang.
Vigtige funktioner i Aikido Security
- Integration med CISA KEV og EPSS: Synkroniserer dagligt data om udnyttelsesrelateret efterretning for automatisk at justere alvorlighedsscorer for sårbarheder baseret på kendte udnyttede CVE'er og forudsigelsesscorer for udnyttelse.
- Blokering af trusler under kørsel (Zen): Instrumenterer din applikation under kørsel for at stoppe risikable handlinger midt i udførelsen med kontrol til blokering af bottrafik, Tor-trafik, geografiske begrænsninger og brugerbevidst hastighedsbegrænsning.
- Rapportering om overholdelse på tværs af rammeværk: Genererer revisionsklare rapporter, der er knyttet til ISO 27001, SOC 2, PCI DSS, HIPAA, NIST 800-53, DORA, NIS2 og flere andre rammeværk.
- Overvågning af angrebsfladen: Scanner internetvendte aktiver for eksponerede underdomæner, åbne porte, TLS-problemer, risici for DNS-overtagelse og sårbarheder over for e-mail-spoofing.
Integrationer med Aikido Security
Aikido Security tilbyder indbyggede integrationer med GitHub, GitLab, Azure DevOps, AWS, Google Cloud, Jira, Linear, Slack, Microsoft Teams, Drata og Vanta. Platformen understøtter også REST API'er og webhooks samt en Datadog SIEM-forbindelse, der fås efter anmodning.
Pros and Cons
Pros:
- Anmeldere fremhæver handlingsrettede fund med mindre støj
- Tilgængelighed prioriterer sårbarheder efter faktisk brug
- Ét kontrolpanel samler kode, skyen og kørsel
Cons:
- Ingen dokumenterede automatiserede playbooks til håndtering af hændelser
- Enhedsbeskyttelse opdager ikke eksisterende malware
Learn more about Aikido Security: Bedst til DDoS-beskyttelse
- 30 dages gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses efter anmodning
Visit WebsiteCustomer Rating:4.7/5
Radware leverer DDoS-beskyttelse for at holde netværk og applikationer tilgængelige. Radware er en cybersikkerhedsløsning med speciale i DDoS-beskyttelse, som primært henvender sig til store virksomheder og tjenesteudbydere. Den tilbyder avanceret trusselsregistrering og -afbødning for at beskytte netværk og applikationer. Radwares hovedfunktioner omfatter beskyttelse mod cyberangreb og sikring af tjenestetilgængelighed.
Hvorfor jeg valgte Radware: De fremragende DDoS-beskyttelsesfunktioner gør den ideel til organisationer, der ofte udsættes for cybertrusler. Radwares trusselsintelligens i realtid hjælper med hurtigt at identificere og afværge angreb. Den hybride DDoS-beskyttelse kombinerer lokale enheder med cloud-baseret afværgelse for fuld dækning. Evnen til at opretholde tjenestetilgængeligheden under angreb sikrer, at din drift forbliver uafbrudt.
Fremtrædende funktioner og integrationer:
Funktioner omfatter AI-drevet adfærdsregistrering til at skelne legitim trafik fra ondsindet trafik, automatiseret afværgelse af angreb for hurtigt at reagere på trusler samt avanceret beskyttelse mod SSL-angreb for at sikre kommunikation og infrastruktur.
Integrationer omfatter AWS, Microsoft Azure, Google Cloud, Splunk og flere.
Pros and Cons
Pros:
- Trusselsintelligens i realtid
- Hybride DDoS-beskyttelsesløsninger
- Effektiv botadministration
Cons:
- Brugerfladens rapporteringsdybde kan virke fragmenteret
- Justering af politikker kræver ekspertise
Learn more about Radware: Bedst til AI-drevet registrering af ransomware
- Gratis demo tilgængelig
- Fra $179.99/endepunkt (faktureres årligt)
Visit WebsiteCustomer Rating:4.7/5
SentinelOne leverer AI-drevet beskyttelse af endepunkter med trusselsforsvar. SentinelOne er en AI-drevet cybersikkerhedsplatform, der leverer udvidet detektion og respons (XDR) på tværs af endepunkter og primært betjener store virksomheder inden for sektorer som finans, sundhed og uddannelse. Den omfatter indbyggede antivirusfunktioner og avanceret beskyttelse mod malware.
Hvorfor jeg valgte SentinelOne: Den tilbyder AI-drevet trusselsstyring ved at registrere malware, ransomware, nul-dagsangreb og interne trusler. Singularity-platformen integrerer forskellige sikkerhedsfunktioner og generativ AI for at automatisere sikkerhedsprocesser, hvilket hjælper med at forbedre dit teams effektivitet ved at reducere manuelle opgaver.
Fremtrædende funktioner og integrationer:
Funktioner omfatter en cloudbaseret applikationsbeskyttelsesplatform til komplet sikkerhed, automatiseret hændelsesrespons for at minimere manuel indgriben samt avanceret trusselsintelligens, der giver indsigt i potentielle cybertrusler.
Integrationer omfatter AWS, IBM QRadar, Palo Alto Networks, Microsoft Azure, Google Cloud, Slack og flere.
Pros and Cons
Pros:
- Registrerer og blokerer malwaretrusler
- Stærk beskyttelse mod ransomware
- Generativ AI-drift
Cons:
- Kompleks indledende opsætning
- Tilbagerulningsfunktioner kræver omhyggelig opsætning af politikker
Learn more about SentinelOne: Bedst til samlet EDR og trusselsintelligens
- Gratis demo tilgængelig
- Pris oplyses ved forespørgsel
Visit WebsiteCustomer Rating:4.6/5
CrowdStrike Falcon hjælper dig med at overvåge og sikre cloud- og containerarbejdsbelastninger med centraliseret synlighed på tværs af multicloud-miljøer. CrowdStrike Falcon leverer endpoint-sikkerhed via en enkelt letvægtsagent, der samler næste generations antivirus, EDR, trusselsjagt og beskyttelse af cloud-arbejdsbelastninger på én platform.
Hvem er CrowdStrike Falcon bedst egnet til?
CrowdStrike Falcon er særligt velegnet til mellemstore og store virksomheder med sikkerhedsdriftsteams, der har brug for centraliseret synlighed på tværs af et distribueret miljø med flere platforme.
Hvorfor jeg valgte CrowdStrike Falcon
Jeg har inkluderet CrowdStrike Falcon blandt mine bedste valg, fordi det er en af de få endpoint-sikkerhedsplatforme, der reelt samler EDR og trusselsintelligens i én agent i stedet for blot at koble dem sammen. Falcon Insight XDR korrelerer endpoint-telemetri med modstanderintelligens fra CrowdStrikes Counter Adversary Operations-team, så detekteringer ledsages af reel kontekst: hvem angriberen er, hvilke kendte taktikker de anvender, og hvad de sandsynligvis vil gøre som det næste. Jeg kan også godt lide, hvordan Falcons indikatorer for angreb (IOA'er) går videre end signaturmatchning for at opdage malwarefri indtrængninger, herunder den slags living-off-the-land-teknikker, der ifølge CrowdStrikes egne trusselsdata optræder i 82 % af detekteringerne i {{year}}.
Vigtige funktioner i CrowdStrike Falcon
- Falcon Prevent: Et antivirusmodul af næste generation (NGAV), der blokerer malware, ransomware og filløse angreb ved hjælp af AI-baserede detektionsmodeller, som er trænet på billioner af hændelser.
- Falcon OverWatch: En administreret trusselsjagttjeneste, der døgnet rundt søger på tværs af dit miljø for at identificere skjulte indtrængninger, som automatiserede detekteringer overser.
- Falcon Identity Protection: Overvåger identitetsbaserede trusler i realtid og registrerer angreb baseret på legitimationsoplysninger, privilegieeskalering og lateral bevægelse på tværs af Active Directory og Azure AD.
- Falcon Spotlight: Et agentbaseret modul til sårbarhedsstyring, der identificerer udnyttelige CVE'er på dine endpoints uden krav om separat scanningsinfrastruktur.
Integrationer til CrowdStrike Falcon
CrowdStrike Falcon tilbyder over 460 markedspladsintegrationer fra mere end 240 partnere, herunder Splunk, ServiceNow, Okta, Zscaler, Palo Alto Networks, AWS, Google Cloud og værktøjer i Microsoft-økosystemet såsom Microsoft 365, Azure og Microsoft Entra ID. Der findes en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Fuld sporing af proceskæder for at finde den grundlæggende årsag
- Stærk understøttelse på tværs af platforme, herunder Linux, Windows og macOS
- MITRE ATT&CK-detektion uden falske positiver
Cons:
- Begrænset funktionalitet på luftisolerede eller offline-netværk
- Mangler dybdegående indholdsinspektion til DLP
Learn more about CrowdStrike Falcon: Bedst til overholdelsestest
- 30 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $149/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.6/5
Astra finder sårbarheder og giver tydelige trin til at afhjælpe sikkerhedsrisici. Astra er et cybersikkerhedsværktøj, der er udviklet til penetrationstest og sårbarhedsvurdering og primært anvendes af virksomheder, der har behov for at overholde overholdelsesstandarder. Det hjælper med at identificere sikkerhedssvagheder og sikre, at applikationer og netværk er sikre. Astras primære funktioner omfatter registrering af sårbarheder og levering af handlingsorienteret indsigt til afhjælpning.
Hvorfor jeg valgte Astra: Fokusset på overholdelsestest gør værktøjet ideelt til virksomheder, der skal overholde lovgivningsmæssige standarder. Astra leverer detaljerede sårbarhedsrapporter, som hjælper dig med at forstå og afhjælpe sikkerhedshuller.
Fremtrædende funktioner og integrationer:
Funktioner omfatter kontinuerlig sårbarhedsscanning for at holde dine systemer sikre, detaljeret rapportering til identifikation og afhjælpning af problemer samt et intuitivt kontrolpanel, der gør det nemt at administrere sikkerhedsopgaver.
Integrationer omfatter Slack, Jira, GitHub, Bitbucket, GitLab og flere.
Pros and Cons
Pros:
- Effektiv overholdelsestest
- Intuitivt administrationskontrolpanel
- Handlingsorienteret indsigt i afhjælpning
Cons:
- Planlægning af penetrationstest kan forsinke akutte scanninger
- Budgetter for små og mellemstore virksomheder kan finde prisen begrænsende
Learn more about Astra:- Bedst til overholdelsestest
- 30 dages gratis prøveperiode + gratis demo tilgængelig
- Fra $149/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.6/5Astra finder sårbarheder og giver tydelige trin til at afhjælpe sikkerhedsrisici. Astra er et cybersikkerhedsværktøj, der er udviklet til penetrationstest og sårbarhedsvurdering og primært anvendes af virksomheder, der har behov for at overholde overholdelsesstandarder. Det hjælper med at identificere sikkerhedssvagheder og sikre, at applikationer og netværk er sikre. Astras primære funktioner omfatter registrering af sårbarheder og levering af handlingsorienteret indsigt til afhjælpning.
Hvorfor jeg valgte Astra: Fokusset på overholdelsestest gør værktøjet ideelt til virksomheder, der skal overholde lovgivningsmæssige standarder. Astra leverer detaljerede sårbarhedsrapporter, som hjælper dig med at forstå og afhjælpe sikkerhedshuller.
Fremtrædende funktioner og integrationer:
Funktioner omfatter kontinuerlig sårbarhedsscanning for at holde dine systemer sikre, detaljeret rapportering til identifikation og afhjælpning af problemer samt et intuitivt kontrolpanel, der gør det nemt at administrere sikkerhedsopgaver.
Integrationer omfatter Slack, Jira, GitHub, Bitbucket, GitLab og flere.
Pros and Cons
Pros:
- Effektiv overholdelsestest
- Intuitivt administrationskontrolpanel
- Handlingsorienteret indsigt i afhjælpning
Cons:
- Planlægning af penetrationstest kan forsinke akutte scanninger
- Budgetter for små og mellemstore virksomheder kan finde prisen begrænsende
Learn more about Astra:  Bedst til integrerede sikkerhedskontroller
- Gratis demo tilgængelig
- Priser oplyses efter anmodning

Fortinet tilbyder trusselsstyring, sikker netværksforbindelse og slutpunktsbeskyttelse. Fortinet er en cybersikkerhedsløsning, der leverer integrerede sikkerhedstjenester gennem sin Fortinet Security Fabric og henvender sig til virksomheder, tjenesteudbydere og mellemstore organisationer. Løsningen fokuserer på at beskytte netværk, applikationer og data med sin brede vifte af sikkerhedsprodukter. Fortinets vigtigste funktioner omfatter beskyttelse mod trusler, sikker netværksforbindelse og slutpunktssikkerhed.
Hvorfor jeg valgte Fortinet: Den integrerede sikkerhedstilgang gør løsningen ideel til virksomheder, der har brug for en samlet strategi. Fortinets Security Fabric-arkitektur forbinder forskellige sikkerhedsværktøjer for at øge synligheden af trusler og den operationelle koordinering. FortiGate-firewalls tilbyder avanceret trusselsbeskyttelse og sikker netværksforbindelse. Denne omfattende dækning hjælper dit team med effektivt at administrere sikkerheden på tværs af hele netværket.
Fremtrædende funktioner og integrationer:
Funktioner omfatter avancerede firewalls til at blokere skadelig aktivitet, sikker SD-WAN til optimeret netværksforbindelse og slutpunktsbeskyttelse til at beskytte enheder på dit netværk.
Integrationer omfatter AWS, Microsoft, Google Cloud, IBM, Splunk, ServiceNow og flere.
Pros and Cons
Pros:
- Samlet sikkerhedsplatform
- Effektiv netværksadministration
- Omfattende slutpunktsbeskyttelse
Cons:
- Kompleks licensstruktur
- Afhængighed af hardware for fuld funktionalitet
Learn more about Fortinet: Bedst til beskyttelse mod API-angreb
- 30 dages gratis prøveperiode tilgængelig
- Pris oplyses efter forespørgsel

Imperva beskytter applikationer og data mod eksterne trusler. Imperva er en cybersikkerhedsløsning, der er udviklet til at beskytte applikationer og data i cloudmiljøer mod eksterne trusler. Den bruges bredt af cybersikkerhedsvirksomheder og sikkerhedsteams, der har behov for at beskytte deres digitale aktiver. Imperva fremhæves ofte i Gartner-rapporter for sin førende position inden for applikations- og datasikkerhed.
Hvorfor jeg valgte Imperva: Den leverer beskyttelse af følsomme data i praksis gennem sin webapplikationsfirewall (WAF), afbødning af distribuerede tjenestenægtelsesangreb (DDoS) og API-sikkerhed. Impervas nøglefunktioner beskytter data på tværs af cloud- og hybridmiljøer. Platformen integreres godt med SIEM-værktøjer til centraliseret overvågning og reaktion på trusler.
Fremtrædende funktioner og integrationer:
Funktioner omfatter avanceret trusselsanalyse, der giver indsigt i potentielle risici i realtid, et værktøj til analyse af brugeradfærd, der registrerer interne trusler, samt automatiserede svar på sikkerhedshændelser, som reducerer behovet for manuel indgriben.
Integrationer omfatter AWS, Microsoft Azure, Google Cloud, Splunk, CrowdStrike, IBM og flere.
Pros and Cons
Pros:
- Effektiv DDoS-afbødning
- Indsigt i trusler i realtid
- Automatiseret reaktion på hændelser
Cons:
- Begrænsede muligheder for tilpasning
- Høje omkostninger for små virksomheder
Learn more about Imperva: Bedst til nul-tillidsbaseret applikationskontrol
- 30 dages gratis prøveperiode + gratis demo tilgængelig
- Priser oplyses på forespørgsel

ThreatLocker sikrer, at kun godkendte applikationer kører, hvilket giver stærkere sikkerhed. ThreatLocker er en cybersikkerhedsløsning med fokus på applikationskontrol og slutpunktsbeskyttelse, primært målrettet virksomheder af alle størrelser, herunder små og mellemstore organisationer. Den hjælper med at administrere applikationstilladelser og forhindre uautoriseret software i at køre. Den vigtigste funktion er at forbedre sikkerheden ved at sikre, at kun godkendte applikationer kan køre.
Hvorfor jeg valgte ThreatLocker: Den udmærker sig inden for applikationskontrol, hvilket gør den ideel til virksomheder, der har brug for strenge politikker for softwarebrug. Den politikbaserede tilgang giver dig mulighed for at definere, hvilke applikationer der er tilladt. Funktionen til isolering af applikationer adskiller applikationer fra hinanden og reducerer risikoen for databrud. Dette værktøjs enkelhed og fokus på applikationskontrol gør det værdifuldt til opretholdelse af et sikkert miljø.
Fremtrædende funktioner og integrationer:
Funktioner omfatter lagerstyring til administration af adgang til data, revisionslogge til sporing af applikationsaktivitet samt en enkel grænseflade, der gør administration af tilladelser ligetil.
Integrationer omfatter ConnectWise Manage, ConnectWise Automate, Datto SaaS Protection og meget mere.
Pros and Cons
Pros:
- Granulære sikkerhedskontroller
- Beskytter mod zero-day-udnyttelser
- Registrerer interne trusler
Cons:
- Kræver opsætning af politikker
- Kan være restriktiv
Learn more about ThreatLocker: Bedst til offentlige løsninger
- Ikke tilgængelig
- Priser oplyses efter forespørgsel

Carahsoft forbinder teams i den offentlige sektor med IT-værktøjer til sikker drift i overensstemmelse med kravene. Carahsoft er en leverandør og distributør af IT-løsninger, der primært betjener offentlige myndigheder og uddannelsesinstitutioner. Virksomheden tilbyder en bred vifte af cybersikkerhedsprodukter, der understøtter sikker drift og overholdelse af offentlige standarder. Platformen forbinder organisationer i den offentlige sektor med førende softwareleverandører gennem etablerede offentlige kontraktordninger.
Hvorfor jeg valgte Carahsoft: Virksomhedens fokus på offentlige løsninger understøtter overholdelse af strenge regler. Carahsoft giver adgang til en række cybersikkerhedsværktøjer, der er skræddersyet til den offentlige sektors behov. Muligheden for at samle softwareløsninger skaber merværdi for teams, der administrerer komplekse IT-miljøer.
Fremtrædende funktioner og integrationer:
Funktioner omfatter en bred markedsplads, der gør indkøb nemmere, skræddersyede løsninger til overholdelse af offentlige krav samt samlede tilbud, der kombinerer flere softwareværktøjer for at effektivisere driften.
Integrationer er ikke offentligt oplyst.
Pros and Cons
Pros:
- Forenkler indkøbsprocesser
- Tilbyder samlede løsninger
- Stærkt partnerøkosystem
Cons:
- Begrænset til den offentlige sektor
- Stor afhængighed af partnerskaber
Learn more about Carahsoft:
Andre cybersikkerhedsløsninger
Her er nogle yderligere cybersikkerhedsløsninger, som ikke kom med på min kortliste, men som stadig er værd at undersøge:
- 11Akamai SecurityBedst til globalt DDoS-forsvar og forsvar af angrebsfladen
- 12ARIA CybersecurityBedste administrerede SOC til små teams
- 13HoneywellBedst til sikring af industrielle IoT-miljøer
- 14Cisco SecurityBedst til netværkssikkerhed i virksomheder
- 15NordLayerBedst til fjernadgang til cloudapplikationer
Sådan evaluerer jeg cybersikkerhedsløsninger
Uanset om jeg evaluerer trusselsdetekteringsdækning for et SOC-team eller compliance-rapportering for en CISO, opdeler jeg min tilgang i grundlæggende krav og de faktorer, der faktisk adskiller leverandørerne.
Grundlæggende funktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert af dem på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de grundlæggende funktioner nedenfor. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 75 % for at komme i betragtning.
- Trusselsdetektering & -respons: Jeg vurderer, om en platform kan identificere reelle trusler i realtid og give analytikere tydelige muligheder for at begrænse dem, fra isolering af et kompromitteret slutpunkt til blokering af lateral bevægelse.
- Håndtering af sårbarheder & risici: Hvert værktøj bør scanne og prioritere svagheder på tværs af aktiver, så dit team kan udbedre en udnyttelig CVE på en offentligt tilgængelig server, før den bliver til en hændelse.
- Adgangs- & identitetskontroller: Som minimum ser jeg efter understøttelse af MFA, RBAC og SSO, og jeg undersøger, hvor godt platformen håndhæver politikker om mindst mulige privilegier på tværs af brugerkonti og tjenestelegitimationsoplysninger.
- Databeskyttelse & kryptering: Kryptering af data i hvile og under overførsel er grundniveauet, men jeg overvejer også, om et værktøj tilbyder DLP eller klassificering for at forhindre følsomme data i at forlade miljøet.
- Compliance- & revisionsrapportering: Platformen bør knytte kontroller til rammeværk som PCI-DSS, HIPAA eller SOC 2 og generere revisionsklare rapporter uden at kræve, at dit team bygger dem fra bunden.
- Centralt sikkerhedsoverblik: Jeg undersøger, om værktøjet samler logge og alarmer fra slutpunkter, cloudbaserede arbejdsbelastninger og netværksenheder i én samlet visning, så korrelation på tværs af kilder bliver praktisk for et lille SOC-team.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, vurderer jeg, hvad der adskiller hver platform fra de andre.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
AI-drevet trusselsintelligens adskiller stærke platforme fra gennemsnitlige platforme – jeg vurderer, hvor godt et værktøj sammenholder globale trusselsfeeds med telemetrien fra dit miljø for at identificere nye angrebsmønstre. SOAR-funktioner er lige så vigtige, da automatiserede handlingsforløb, der håndterer den indledende triage og begrænsning, frigiver analytikere til at fokusere på komplekse undersøgelser. Håndtering af angrebsfladen er en anden differentierende faktor, jeg ser efter, især for teams med omfattende infrastruktur, hvor ukendte eksponerede aktiver kan skabe blinde vinkler.
Ud over funktionerne
Integrationsøkosystemet er noget af det første, jeg undersøger – din sikkerhedsstak skal kunne forbindes med SIEM, ITSM og identitetsudbydere som Okta eller Azure AD uden specialtilpassede nødløsninger. Implementeringsmodellen er også vigtig, eftersom nogle teams har brug for isolerede netværksløsninger eller lokale løsninger, som en leverandør, der kun tilbyder SaaS, ikke kan levere. Jeg vurderer også leverandørens supportniveauer, særligt om udbyderen tilbyder MDR-tjenester eller aftaler om hændelsesrespons til teams, der ikke har døgnbemandet SOC-dækning internt.
Sådan vælger du en cybersikkerhedsløsning
Det er nemt at fare vild i lange funktionslister og komplekse prisstrukturer. For at hjælpe dig med at holde fokus, mens du arbejder dig gennem din unikke proces for valg af software, får du her en tjekliste over faktorer, du bør have in mente:
| Skalerbarhed | Hvad skal du overveje? |
|---|---|
| SkalerbarhedSkalerbarhed | Hvad skal du overveje?Kan løsningen vokse sammen med din virksomhed? Overvej fremtidige behov, og om værktøjet kan håndtere større datamængder eller flere brugere uden et fald i ydeevnen. |
| SkalerbarhedIntegrationer | Hvad skal du overveje?Kan den forbindes med dine eksisterende systemer? Undersøg, om den er kompatibel med din nuværende softwarepakke, så du undgår afbrydelser i arbejdsgangen. |
| SkalerbarhedTilpasningsmuligheder | Hvad skal du overveje?Kan du tilpasse værktøjet til dine specifikke behov? Se efter muligheder, der gør det muligt at justere løsningen, så den passer til dine unikke processer og præferencer. |
| SkalerbarhedBrugervenlighed | Hvad skal du overveje?Er værktøjet intuitivt for dit team? En brugervenlig grænseflade reducerer oplæringstiden og øger anvendelsesgraden. |
| SkalerbarhedImplementering og introduktion | Hvad skal du overveje?Hvor hurtigt kan dit team begynde at bruge det effektivt? Vurder de ressourcer, der stilles til rådighed ved opsætningen, herunder vejledninger, support og dokumentation. |
| SkalerbarhedOmkostninger | Hvad skal du overveje?Passer prisen til dit budget? Overvej de samlede ejeromkostninger, herunder eventuelle skjulte gebyrer eller omkostninger ud over den oprindelige pris. |
| SkalerbarhedSikkerhedsforanstaltninger | Hvad skal du overveje?Er der stærke foranstaltninger til beskyttelse af dine data? Se efter kryptering, adgangskontroller og regelmæssige sikkerhedsopdateringer for at sikre dataenes integritet og sikkerhed. |
| SkalerbarhedOverholdelseskrav | Hvad skal du overveje?Opfylder den branchens regler? Sørg for, at løsningen understøtter overholdelse af standarder, der er relevante for din branche, såsom GDPR eller HIPAA, så du undgår juridiske problemer. |
Hvad er cybersikkerhedsløsninger?
Cybersikkerhedsløsninger er værktøjer, der er udviklet til at beskytte systemer, netværk og data mod cybertrusler og uautoriseret adgang. IT-fagfolk, sikkerhedsanalytikere og netværksadministratorer bruger typisk disse værktøjer til at beskytte følsomme oplysninger og bidrage til at sikre virksomhedens kontinuitet. Funktioner såsom trusselsregistrering, datakryptering og adgangskontrol understøtter forebyggelse af trusler og opretholder dataintegriteten. Samlet set yder disse værktøjer vigtig beskyttelse og tryghed for virksomheder, der opererer i det digitale rum.
Funktioner
Når du vælger cybersikkerhedsløsninger, bør du holde øje med følgende vigtige funktioner:
- Trusselsregistrering: Identificerer potentielle trusler i realtid for at forhindre databrud og angreb.
- Datakryptering: Sikrer følsomme oplysninger ved at omdanne dem til kode, der ikke kan læses af uautoriserede brugere.
- Adgangskontrol: Styrer, hvem der kan få adgang til dine systemer og data, så kun autoriserede brugere får adgang.
- Sårbarhedsscanning: Registrerer svagheder i dit system, som kan udnyttes af angribere.
- Hændelsesrespons: Tilbyder værktøjer og protokoller til hurtigt at reagere på sikkerhedsbrud og minimere skaderne.
- Understøttelse af overholdelse: Hjælper med at opfylde branchebestemmelser og -standarder, hvilket reducerer risikoen for juridiske problemer.
- Netværksovervågning: Holder øje med netværkstrafikken for at registrere usædvanlige mønstre og potentielle trusler.
- Automatiske opdateringer: Sørger for, at din software altid er opdateret med de nyeste sikkerhedsrettelser og forbedringer.
- Analyse af brugeradfærd: Analyserer brugerhandlinger for at identificere unormal adfærd, der kan være tegn på en sikkerhedstrussel.
- Rapportering og oversigter: Giver klare, visuelle indsigter i din sikkerhedsstatus og områder, der kræver opmærksomhed.
Fordele
Implementering af cybersikkerhedsløsninger giver flere fordele for dit team og din virksomhed. Her er nogle af de fordele, du kan se frem til:
- Databeskyttelse: Beskytter følsomme oplysninger mod brud gennem kryptering og stærk adgangskontrol.
- Overholdelse af regler: Hjælper med at sikre, at din virksomhed opfylder branchestandarder og -bestemmelser, så juridiske sanktioner undgås.
- Forebyggelse af trusler: Identificerer og mindsker risici, før de bliver alvorlige problemer, så systemerne holdes sikre.
- Driftskontinuitet: Understøtter uafbrudt drift under cyberindtrængen gennem effektive funktioner til håndtering af hændelser.
- Øget tillid: Opbygger tillid blandt kunder og partnere ved at demonstrere et engagement i sikkerhed.
- Effektiv udnyttelse af ressourcer: Automatiserer mange sikkerhedsopgaver, så dit team får mere tid til at fokusere på andre prioriteter.
- Øget synlighed: Giver klare indsigter i din sikkerhedsstatus gennem omfattende rapportering og analyse.
Omkostninger og priser
Valg af cybersikkerhedsløsninger kræver en forståelse af de forskellige prismodeller og abonnementer, der er tilgængelige. Omkostningerne varierer afhængigt af funktioner, teamstørrelse, tilføjelser og meget mere. Tabellen nedenfor opsummerer almindelige abonnementer, deres gennemsnitspriser og typiske funktioner, der er inkluderet i cybersikkerhedsløsninger:
Sammenligningstabel for cybersikkerhedsløsninger
| Abonnementstype | Gennemsnitspris | Almindelige funktioner |
|---|---|---|
| AbonnementstypeGratis abonnement | Gennemsnitspris$0 | Almindelige funktionerGrundlæggende trusselsregistrering, begrænset datakryptering og grundlæggende adgangskontrol for brugere. |
| AbonnementstypePersonligt abonnement | Gennemsnitspris$5-$25/bruger/måned | Almindelige funktionerForbedret trusselsregistrering, avanceret datakryptering og tilpasselige adgangskontroller for brugere. |
| AbonnementstypeVirksomhedsabonnement | Gennemsnitspris$30-$75/bruger/måned | Almindelige funktionerFuld trusselsregistrering, detaljeret understøttelse af overholdelse samt detaljeret rapportering og analyse. |
| AbonnementstypeStort virksomhedsabonnement | Gennemsnitspris$80-$150/bruger/måned | Almindelige funktionerOmfattende trusselsregistrering, automatisk håndtering af hændelser og fulde integrationsmuligheder. |
Ofte stillede spørgsmål om cybersikkerhedsløsninger
Her er nogle svar på almindelige spørgsmål om cybersikkerhedsløsninger:
Hvordan måler jeg effektiviteten af en cybersikkerhedsløsning?
Start med at følge vigtige målepunkter som detektionsrater, falske positiver, svartider og antallet af blokerede trusler. Gennemgå hændelseslogge regelmæssigt, og test dit forsvar med simulerede angreb. Sammenlign resultaterne med dine sikkerhedsmål for at se, om løsningen opfylder dine krav. Indhent feedback fra dit IT-team om brugervenlighed og ydeevne for at fuldende din evaluering.
Hvor ofte bør jeg opdatere eller revurdere min cybersikkerhedsløsning?
Du bør gennemgå din cybersikkerhedsløsning hver sjette-12. måned. Større systemændringer, nye trusler eller opdateringer af compliancekrav kan kræve hyppigere gennemgange. Planlæg regelmæssige penetrationstests og revisioner, og juster din opsætning baseret på resultaterne. Hold dig ajour med trusselsinformation, så du hurtigt kan tilpasse dig nye risici.
Kan cybersikkerhedsløsninger hjælpe med at reducere svartider ved hændelser?
Ja, mange cybersikkerhedsløsninger automatiserer detektion og alarmering, så du kan reagere hurtigere på trusler. Dashboards i realtid, automatiserede arbejdsgange og integrationer med dine værktøjer til hændelsesrespons hjælper med at reducere svartiderne markant. Ved at centralisere trusselsoplysninger gør disse platforme det nemmere for dit team at handle hurtigt og begrænse skaderne mest muligt.
Hvordan sikrer jeg, at mit team får mest muligt ud af vores cybersikkerhedsværktøjer?
Træn dine medarbejdere i værktøjerne, og fastlæg tydelige processer for overvågning og reaktion. Tilskynd til regelmæssige øvelser og videndeling. Brug rapporteringsfunktionerne til at identificere huller i ydeevnen, og juster din tilgang efter behov. Sørg for, at du bruger alle relevante funktioner, og gennemgå regelmæssigt brugen af værktøjerne for at maksimere din investering.