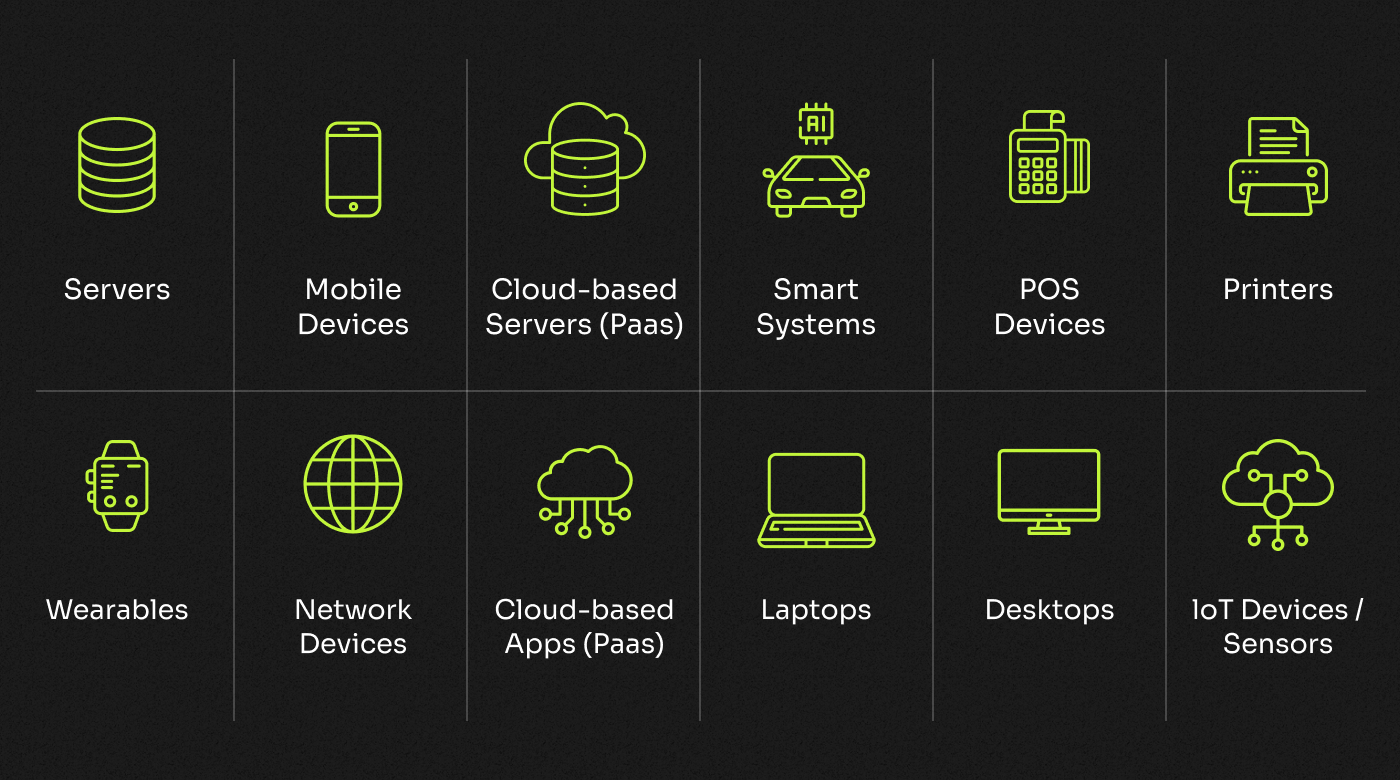
Uç noktalar, bir ağa bağlanan cihazlardır; akıllı telefonlar, dizüstü bilgisayarlar ve masaüstü bilgisayarlar bunlara dahildir. Uç noktalar siber tehditlere karşı savunmasız olabilir ve saldırganların hassas bilgilere erişmesi ya da ağ işlemlerini kesintiye uğratması için doğrudan bir yol sağlayabilir.
Uç nokta güvenliği (EPS), kullanıcı cihazlarının giriş noktalarını kötü amaçlı varlıklar ve kampanyalar tarafından istismar edilmekten korumayı içerir. Veri ihlallerinin şirketlere 2023 yılında ortalama $9.44 milyon maliyete yol açtığı göz önünde bulundurulduğunda, bu son derece önemli bir yatırımdır.
Uç Nokta Güvenliği Nedir?
Uç nokta güvenliği, bir ağın uç noktalarını güvence altına almayı amaçlayan çeşitli teknoloji ve uygulamaları kapsar. Uç nokta cihazlarıyla ilişkili riskleri azaltma yetenekleri genel olarak antivirüs yazılımlarını, güvenlik duvarlarını, veri şifrelemeyi, saldırı tespit ve önleme sistemlerini (IDPS) ve düzenli yama yönetimini içerir.
Uç noktalar çoğu zaman bir ağın güvenliğindeki en zayıf halkadır. Bu nedenle uç noktaları korumak; ağ, ana bilgisayar ve uygulama katmanı gibi birden çok katmanda güvenlik önlemleri uygulanmasını gerektirir.
Örneğin kuruluşlar, ağ güvenlik duvarları, ana bilgisayar tabanlı güvenlik duvarları ve uygulama düzeyindeki güvenlik duvarlarının bir bileşimini kullanarak dış ve iç kaynaklardan gelen yetkisiz erişimi önleyebilir. Bu, uç noktaların ve işledikleri verilerin bütünlüğünü ve kullanılabilirliğini güvence altına alır.
Uç nokta güvenliği çözümleri, özellikle uzaktan çalışmayı göz önünde bulundurduğunuzda, bir kuruluşun genel güvenlik duruşunu iyileştirmeye yardımcı olur; çalışanlar çeşitli cihazlarla her yerden bağlanmaktadır.
Uç Noktalar Nelerdir?
Uç nokta cihazları aşağıdakilerden herhangi biri olabilir ancak bunlarla sınırlı değildir:
- Bilgisayarlar (masaüstü ve dizüstü bilgisayarlar)
- Mobil cihazlar (akıllı telefonlar ve tabletler)
- Sunucular
- Sanal makineler
- Ağ yönlendiricileri
- Yazıcılar, faks makineleri ve tarayıcılar
- IoT cihazları
Uç Nokta Güvenliği Platformları Nasıl Çalışır?
Her araç farklıdır ancak genellikle birden çok ayrı cihazda güvenlik önlemleri uygulamak için kullanılan bir dizi özellik içerir. Bu araçlar, şüpheli etkinlik belirtilerini gerçek zamanlı olarak arayarak uç noktaların davranışlarını sürekli izler, analiz eder ve günlüğe kaydeder.
Birincil güvenlik katmanı, gelen dosyaların antivirüs yazılımıyla kötü amaçlı yazılımlara karşı taranması ve istenmeyen bağlantıları engellemek için güvenlik duvarlarının kurulmasıyla sağlanır. Bu araçlar tehditleri tespit etmek için imza tabanlı tarama, sezgisel analiz ve makine öğrenimi algoritmaları gibi çeşitli yöntemler kullanır. Potansiyel olarak zararlı bir dosya tespit edilirse, uç nokta koruma sistemi dosyanın ağa girmesine izin verilmeden önce onu karantinaya alabilir.
Uç nokta koruma sistemleri, tüm cihazların, güvenlik durumlarının ve tespit edilen tehditlerin merkezi bir görünümünü sağlamak için bir yönetim konsolu kullanır. Bu arayüz, yöneticilerin istemci sistemlerindeki uç nokta korumasını izlemesine ve denetlemesine olanak tanır.
Yöneticiler konsol üzerinden ilkeleri yapılandırabilir, güvenlik kuralları belirleyebilir ve istemci sistemlerine güncellemeler veya yamalar dağıtabilir. Konsol ile uç noktalar arasında değiş tokuş edilen verilerin gizliliğini ve bütünlüğünü güvence altına almak için konsol genellikle sistemlere VPN veya şifreli bağlantı gibi güvenli bir iletişim kanalı üzerinden bağlanır.
Ayrıca uç nokta koruması, düzenli güncellemeler uygulamak ve yeni keşfedilen güvenlik açıklarını gidermek için genellikle yama yönetimi denetimlerini içerir.
Uç nokta koruma platformları üç modelde dağıtılabilir: şirket içi, hibrit ve bulut.
Şirket İçi
Şirket içi uç nokta koruması, güvenlik altyapısının kuruluşun kendi veri merkezinde dağıtılmasını içerir. Bu model tam denetim sunar ve kuruluşların güvenlik ortamlarını doğrudan yönetmesine olanak tanır. Finans kuruluşları gibi sıkı uyumluluk gereksinimleri veya kurum içinde tutulması gereken hassas verileri olan kuruluşlar için uygun olabilir.
Bulut
Bulut tabanlı uç nokta koruması, bulutta barındırılan güvenlik hizmetlerine dayanır. Bu model kolay dağıtım, ölçeklenebilirlik ve güvenlik özelliklerine her yerden erişim sunar. BT kaynakları sınırlı olan veya çevikliğe ve uzaktan yönetime öncelik veren kuruluşlar için ideal olabilir.
Hibrit
Hibrit model, hem şirket içi hem de bulut tabanlı bileşenleri bir araya getirir. Güvenliğin bazı yönlerini şirket içinde yönetmenin sağladığı güvenlik ve ayrıntılı denetimin yanı sıra diğer yönler için bulut tabanlı hizmetlerin ölçeklenebilirliğinden ve kolaylığından yararlanma olanağı sunar. Özelleştirme ve ölçeklenebilirlik arasında denge kurmak isteyen kuruluşlar için iyi bir tercih olabilir.
Örneğin bir sağlık kuruluşu, bulut tabanlı ölçeklenebilirlik ve kolay dağıtım avantajlarından yararlanırken hasta verilerini korumaya yönelik uyumluluk gereksinimlerini karşılamak için en uygun araçlara sahip olmak amacıyla hibrit bir model seçebilir.
Hesabınız var mı? Giriş yap
Vaka Çalışması: Allied Beverage Group Bir Fidye Yazılımı Saldırısını Nasıl Durdurdu?
Uç nokta güvenliğinin gerçek dünyadaki senaryolarda nasıl işlediğini daha iyi anlamak için, bir içecek şirketinin siber tehditlere karşı korunmak amacıyla bu güvenlik çözümünü kullandığı bir örneği inceleyelim.
Allied Beverage Group Amerika Birleşik Devletleri'nde önde gelen bir içecek distribütörüdür. BT altyapılarını ilk kurduklarında, uç noktalar genelindeki gizli tehditleri tespit etmenin ne kadar önemli olduğunu biliyorlardı; ancak kaynakları güvenlik ekiplerinin kapsamını sınırlıyordu.
Bulut tabanlı bir çözüm olan ve tehdit yönetimi için kapsamlı görünürlük ile yönetilen tehdit avcılığı hizmetleri sunan Cisco'nun popüler bir uç nokta çözümünü kullandılar. Bu platformu kullanarak kısa süre içinde, yetkisiz bir kullanıcının ağın daha hassas bölümlerine erişmek için kullanıcı ayrıcalıklarını yükseltmeye çalıştığı bir sızma girişiminin başlangıcını tespit ettiler. Erken tespit sayesinde Allied, gerçek bir zarar oluşmadan önce sorunu hızla giderdi.
COVID-19 pandemisi başladığında, daha önce uzaktan çalışmamış olmalarına rağmen, uç nokta cihazlarında güvenlik zaten mevcut olduğu için çalışanlarının %80'ini sorunsuz bir şekilde uzaktan çalışmaya geçirebildiler. Allied temsilcileri, kapsamlı bir uç nokta güvenliği çözümü olmadan bu koşullarda cihazlarını uygun şekilde korumanın zor olacağını belirtiyor.
Uç Nokta Güvenliğinin Değeri
Giderek daha fazla birbirine bağlanan bir dünyada, uç nokta güvenliği çözümleri hassas verileri korumak ve siber tehditleri önlemek açısından kritik öneme sahiptir. Kuruluşlar; kötü amaçlı yazılımlar, casus yazılımlar, fidye yazılımları, kimlik avı ve sosyal mühendislik saldırılarının yanı sıra, araya girme saldırıları, dağıtık hizmet reddi saldırıları ve bilgisayar korsanlarının tespit edilmeden erişim sağlayarak oluşturduğu gelişmiş kalıcı tehditler gibi gelişmiş siber tehditleri de içeren, sürekli değişen potansiyel güvenlik riskleriyle karşı karşıyadır.
Her gün 450.000 yeni kötü amaçlı yazılım programı tespit edilirken, BT uzmanları bunun en önemli güvenlik tehditlerinden biri olduğunu belirtiyor. Ayrıca 2021'in ikinci çeyreğinde 188,9 milyon fidye yazılımı saldırısı gerçekleşti.
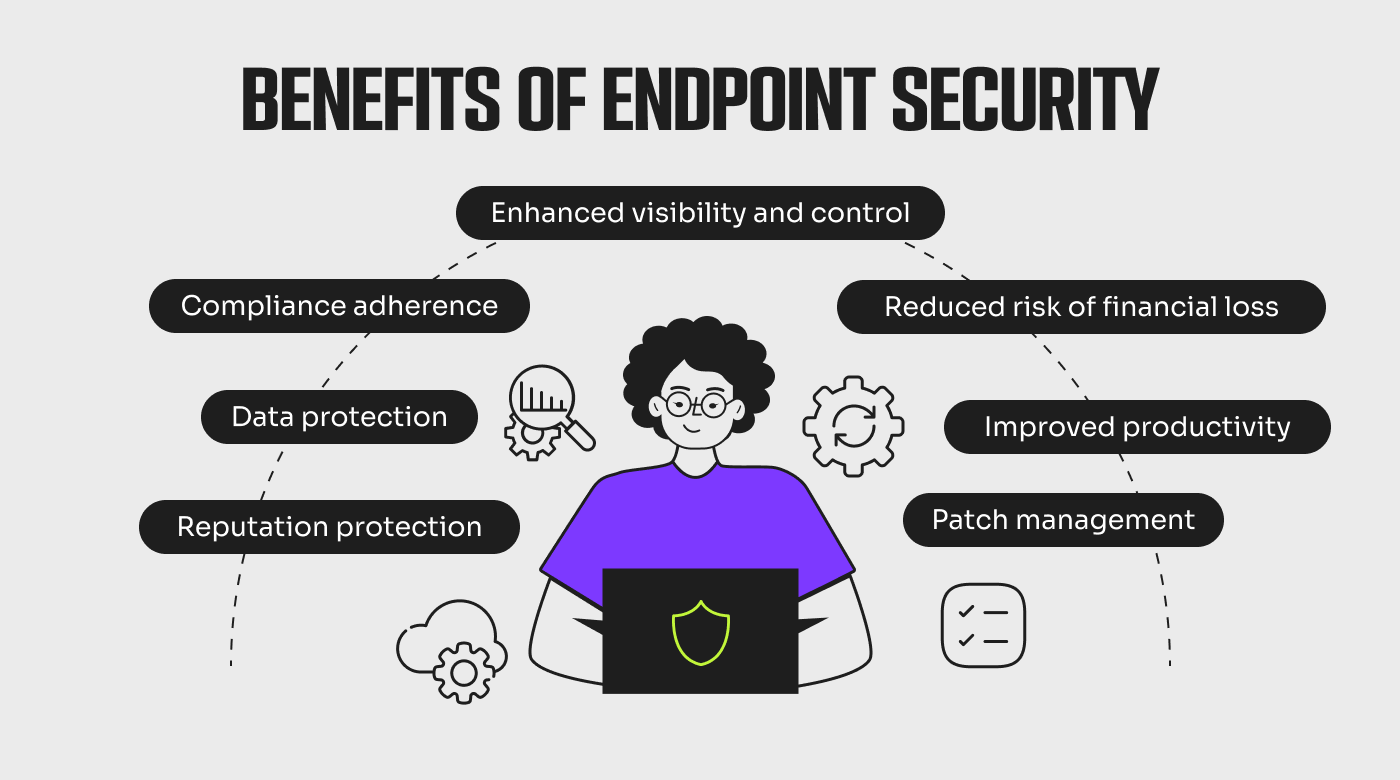
Temel cihaz güvenliği sağlamanın yanı sıra, uç nokta koruma araçları olumsuz sonuçları proaktif bir şekilde azaltmanıza ve kuruluşunuz için aşağıdakiler de dahil olmak üzere çeşitli ek avantajlardan yararlanmanıza olanak tanır:
- Veri koruması: Uç noktalarda depolanan kritik verilerin korunmasına yardımcı olmak ve veri ihlallerini önlemek için kötü amaçlı yazılımları ve şüpheli ağ davranışlarını tespit eder. Kullanıcıların %65'i hassas verilerin açığa çıkmasının siber saldırılarla ilgili birincil endişeleri olduğunu belirtiyor.
- Geliştirilmiş görünürlük ve kontrol: Uç noktaların güvenlik durumu hakkında görünürlük sağlayarak yöneticilerin güvenlik politikalarını uygulamasına, olayları izlemesine ve gerekli düzeltmeleri gerçekleştirmesine olanak tanır.
- Uyumluluğun sağlanması: Sektör düzenlemelerine ve veri koruma yasalarına uyulmasına yardımcı olur ve güvenlik ile uyumluluk durumunun izlenmesini sağlar.
- Finansal kayıp riskinin azaltılması: Fidye yazılımı saldırıları ve iş kesintileri gibi maliyetli güvenlik olaylarını önleyerek gereksiz harcamalardan tasarruf sağlar.
- İtibarın korunması: Veri ihlallerini ve güven kaybına ve marka itibarının zarar görmesine yol açabilecek diğer güvenlik olaylarını önleyerek kuruluşun itibarını korur.
- Yama yönetimi: Yazılımları, işletim sistemlerini ve uygulamaları en güncel güvenlik yamalarıyla güncel tutar.
- Geliştirilmiş üretkenlik: Kullanıcıların güvenli ve verimli bir şekilde çalışabilmesi için kesinti süresine, veri kaybına ve diğer sistem kesintilerine karşı koruma sağlar. Siber güvenlik uzmanları, üretkenlik üzerindeki olumsuz etkinin uç nokta saldırılarının en önemli sonucu olduğunu bildiriyor.
Dikkate Alınması Gereken Faktörler
Uç nokta güvenliği platformunuzdan en iyi şekilde yararlanmak için bu alandaki en iyi uygulamaları anlamalı ve hangi araçları satın alacağınızı dikkatle değerlendirmelisiniz. En çok önerdiğim uç nokta güvenliği çözümlerine geçmeden önce, hangi faktörleri aramanız gerektiğine bakalım:
- Tehdit tespit yetenekleri: Çözümün siber tehditlere karşı koruma sağlamak için gerçek zamanlı tespit ve önleme mekanizmaları sunduğundan emin olun.
- Kullanım ve yönetim kolaylığı: Kullanıcı dostu olan ve merkezi yönetim özellikleri sunan; güvenlik önlemlerini tüm uç noktalarda kolayca dağıtmanıza, izlemenize ve güncellemenize olanak tanıyan bir çözüm arayın.
- Entegrasyon: Uyumlu bir güvenlik ekosistemi sunmak için çözümün mevcut güvenlik altyapınız ve diğer araçlarla entegre olma becerisini değerlendirin.
- Performansa etkisi: Çözümün uç noktalarınızın performansı üzerindeki etkisini değerlendirin. Çözümün kullanıcılarınızın üretkenliğini önemli ölçüde engellemediğinden emin olun.
- Uyumluluk: Çözümün kuruluşunuzun işletim sistemleri ve cihazlarıyla uyumlu olduğundan emin olun. Windows, macOS ve mobil cihazlar gibi farklı platformlardaki uç noktaları koruyabilmelidir.
Kullanabileceğiniz araçlar
İşletmenizi korumak için uç nokta güvenliğinin gerekli olduğunu biliyorsunuz, ancak aralarından seçim yapabileceğiniz o kadar çok seçenek var ki hangisinin en iyi olduğunu bilmek zor. İhtiyaçlarınıza en uygun seçeneği belirlemenize yardımcı olmak için çeşitli çözümleri test ettim ve her birinin en iyi yaptığı işe göre en iyi 5 seçimimi önerebilirim.
1. Kaspersky - İleri düzey uzman kullanıcılar için en iyisi
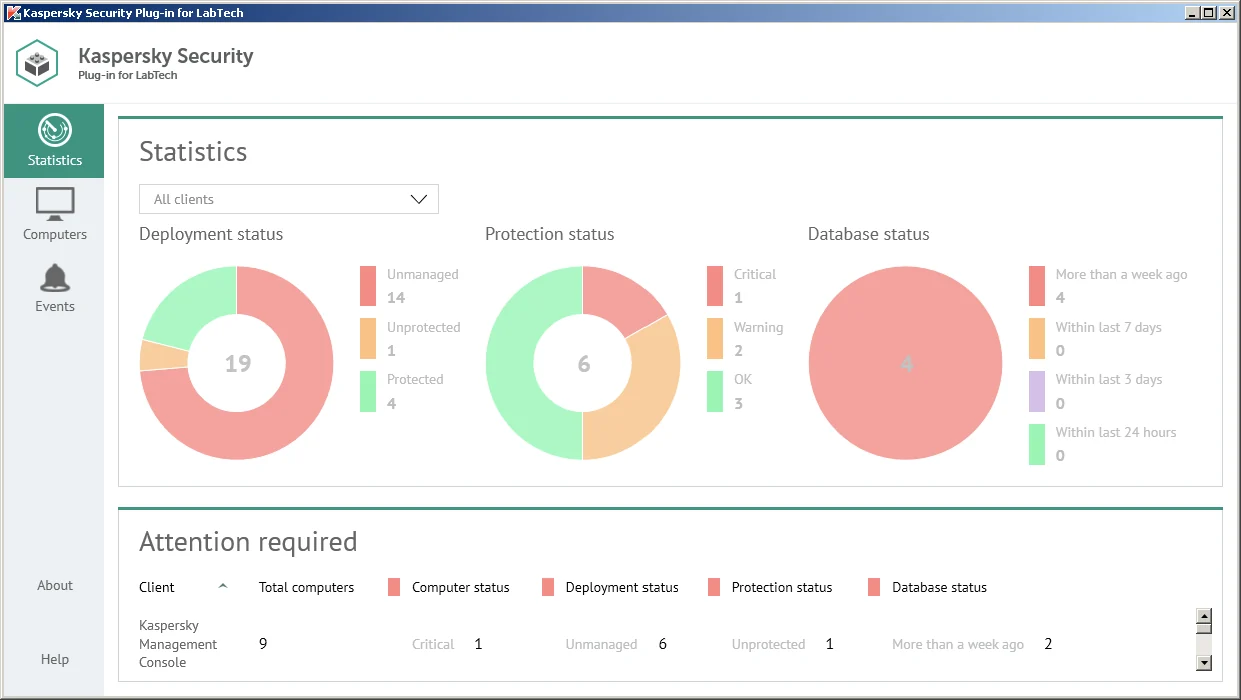
Kaspersky, yöneticilerin güvenlik ilkelerini birden fazla cihazda kolayca dağıtmasına, izlemesine ve yönetmesine olanak tanıyan merkezi bir yönetim konsolu sunar.
Kaspersky'yi seçmemin nedeni, ileri düzey ve uzman kullanıcıların yararlanabileceği aşağıdakiler de dâhil olmak üzere güçlü özellikler sunmasıdır:
- Gelişmiş tehdit algılama, temel antivirüs özelliklerinin çok ötesine geçer. Yönetici hesabının ele geçirilmesini algılayıp durdurabilir ve saldırganın yaptığı değişiklikleri düzeltmek için geri alma işlemlerini kullanabilir
- Otomatik güvenlik açığı ve yama yönetimi
- Birden fazla platform için koruma – Windows, Linux, macOS, mobil cihazlar ve sunucular
- Kök neden analizi, saldırının nasıl yayıldığını görselleştirebilir; buna saldırının uç noktada nasıl oluşturulduğu ve dosyanın kaynağı, meta verileri ve dijital imzası gibi bilgiler de dâhildir
2. Bitdefender - Kurumsal işletmeler için en iyisi
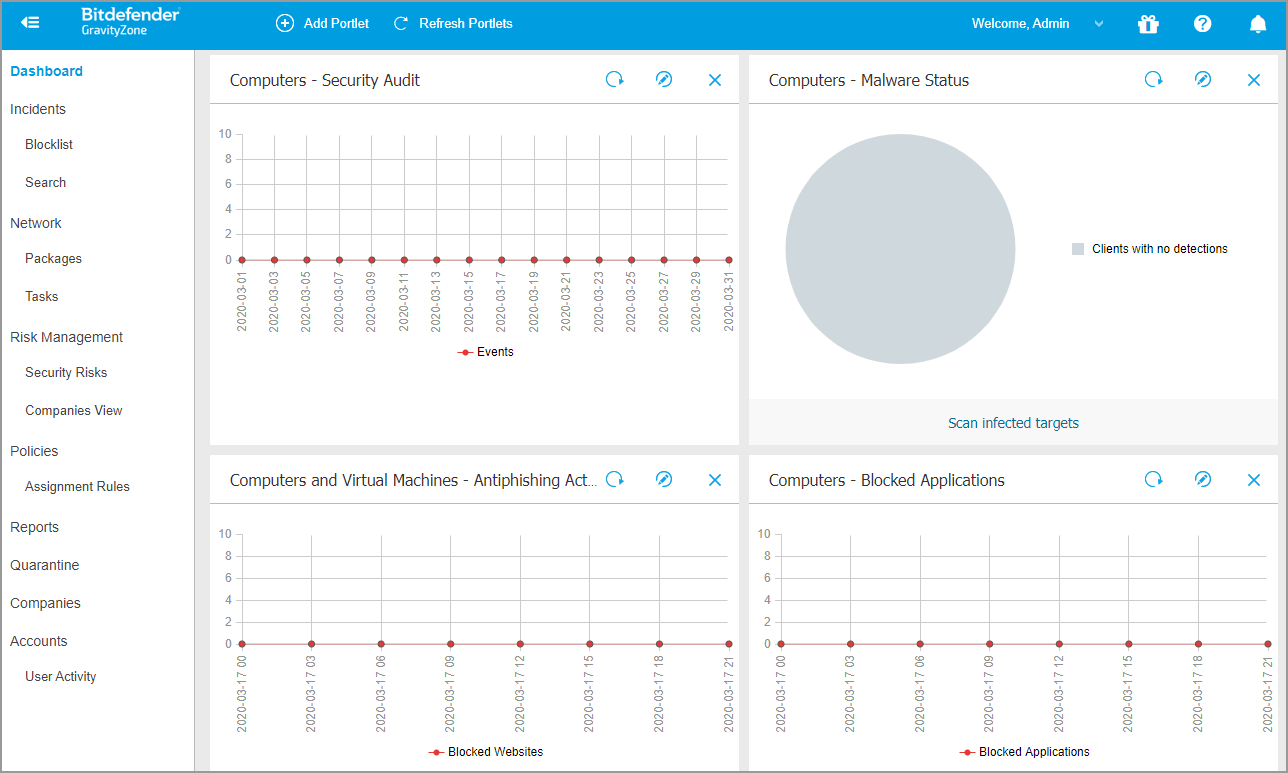
Bitdefender'ın uç nokta güvenliği platformu, gelişmiş siber tehditleri algılayıp engellemek için gelişmiş algoritmalardan ve makine öğreniminden yararlanır. Çözüm, kötü amaçlı yazılım bulaşmalarını önlemek için dosyaları ve işlemleri gerçek zamanlı olarak sürekli izler.
Bitdefender hakkında beğendiğim nokta, kurumsal işletmelerin yararlanabileceği aşağıdakiler de dâhil olmak üzere geniş bir özellik yelpazesine sahip olmasıdır:
- Beklenen davranışlar için bir temel oluşturmanıza olanak tanıyan davranış analizi; böylece anormallikler belirlenebilir ve olası güvenlik riskleri olarak işaretlenebilir
- Uç noktalardaki web tarama etkinliklerini güvence altına alan web koruması
- Yerleşik güvenlik duvarı
- Uygulama ve cihaz denetimi
- Yama yönetimi
3. CrowdStrike Falcon Insight XDR - Saldırının tamamını görünür kılmak için en iyisi
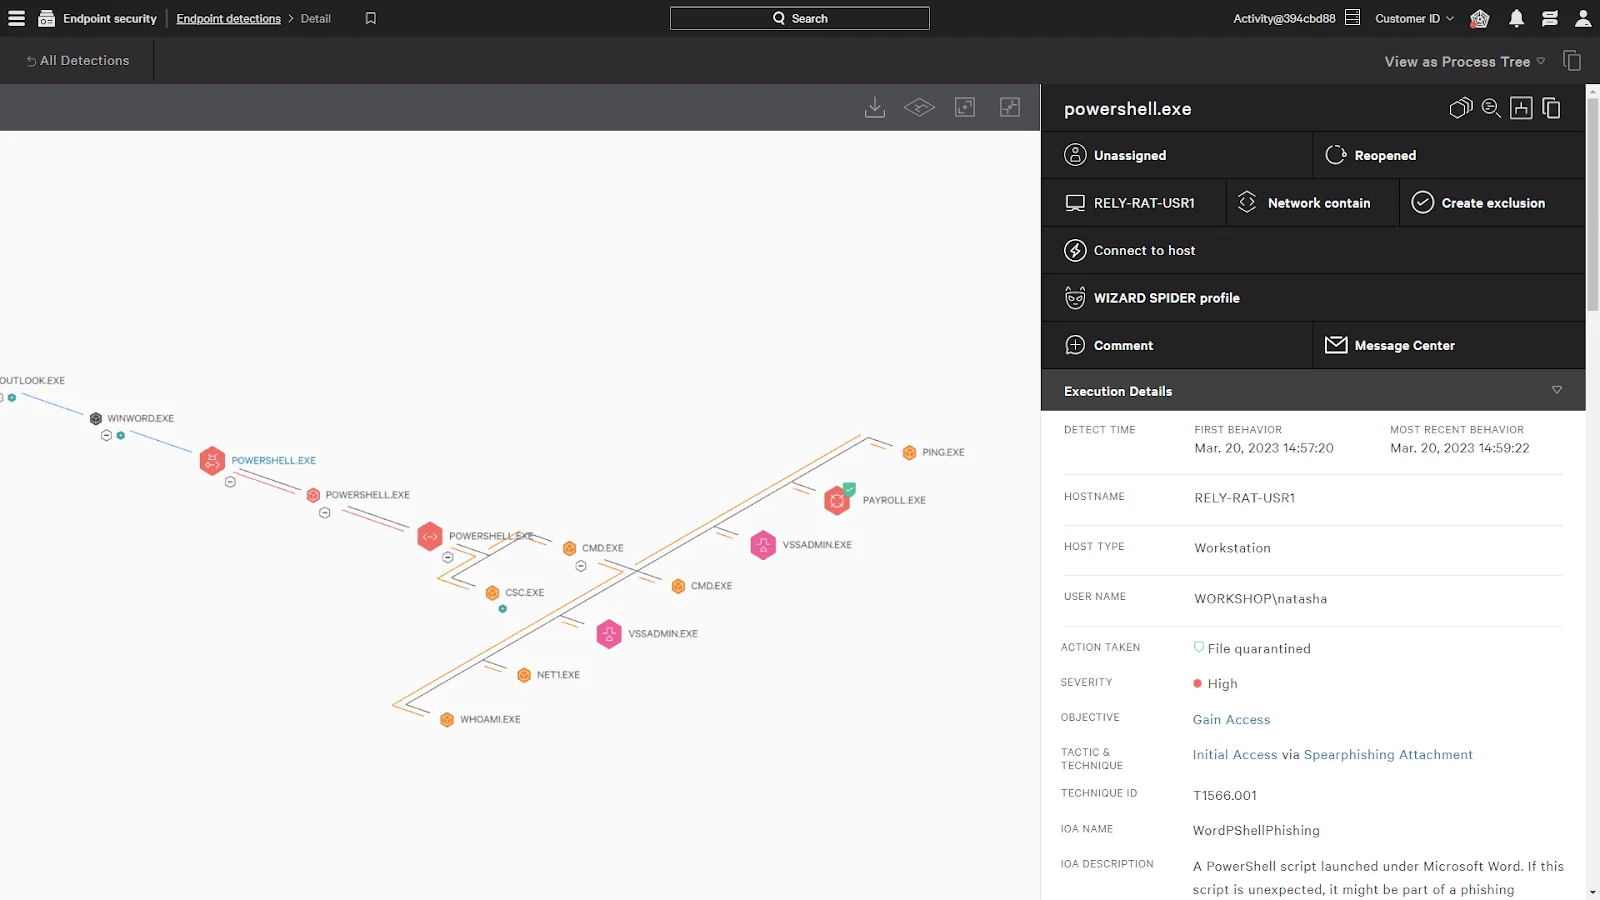
CrowdStrike Falcon Insight XDR, uç noktalarınızın durumuna ilişkin kapsamlı görünürlük sağlar ve tehditlerle zamanında mücadele etmek için uyarıları önceliklendirir.
CrowdStrike hakkında takdir ettiğim nokta, kurulumunun birkaç dakika sürmesi ve sistemlerinizi yeniden başlatmanızın gerekmemesidir. Size saldırılar hakkında daha fazla bilgi sağlamak için otomatik güncellemeler, korumalı alan gönderimleri ve derinlemesine tehdit aktörü profilleri sunar.
Bence en önemli özelliklerinden biri uç nokta telemetrisi toplama ve analizidir. Bilgisayarlar, sunucular ve mobil cihazlar gibi uç noktalardan veri toplayıp analiz ederek olası ihlal göstergelerini veya şüpheli etkinlikleri belirler.
4. Sophos Intercept X - Kötü amaçlı yazılım algılama için en iyisi
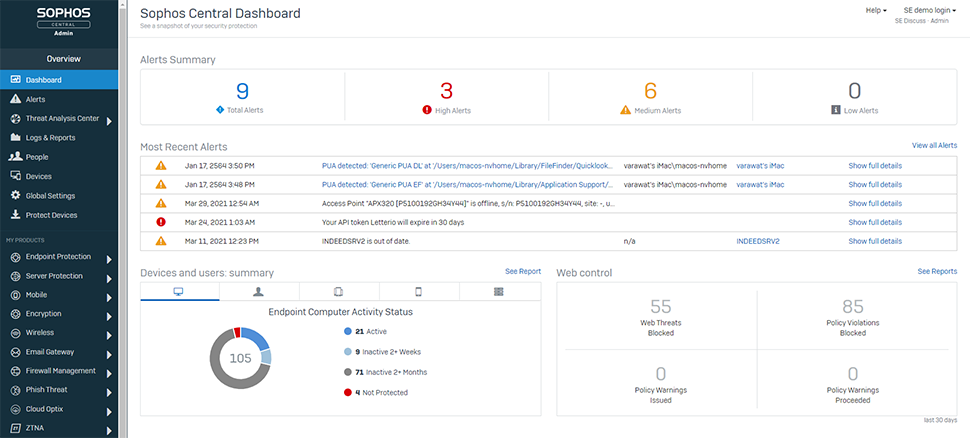
Sophos Intercept X, bilinen ve bilinmeyen kötü amaçlı yazılımları önlemek için derin öğrenme algoritmalarını kullanır. Analizim sırasında, gerçek zamanlı tehdit istihbaratı, istismar koruması ve kök neden analizi gibi uç nokta koruma platformlarının tüm standart özelliklerini sunduğunu fark ettim.
Ancak benim için öne çıkan nokta, CryptoGuard adı verilen çözümü. Yetkisiz şifreleme girişimlerini gerçek zamanlı olarak algılayıp durdurarak fidye yazılımlarına karşı koruma sağlıyor.
Bir diğer güçlü yönü ise kötü amaçlı veya uygunsuz web sitelerine erişimi engellemek için web trafiğini filtreleyebilmesi ve böylece kullanıcıların farkında olmadan kötü amaçlı yazılım indirmesini önlemesi.
5. VMware Carbon Black Endpoint - Çeşitli Entegrasyonlar İçin En İyisi
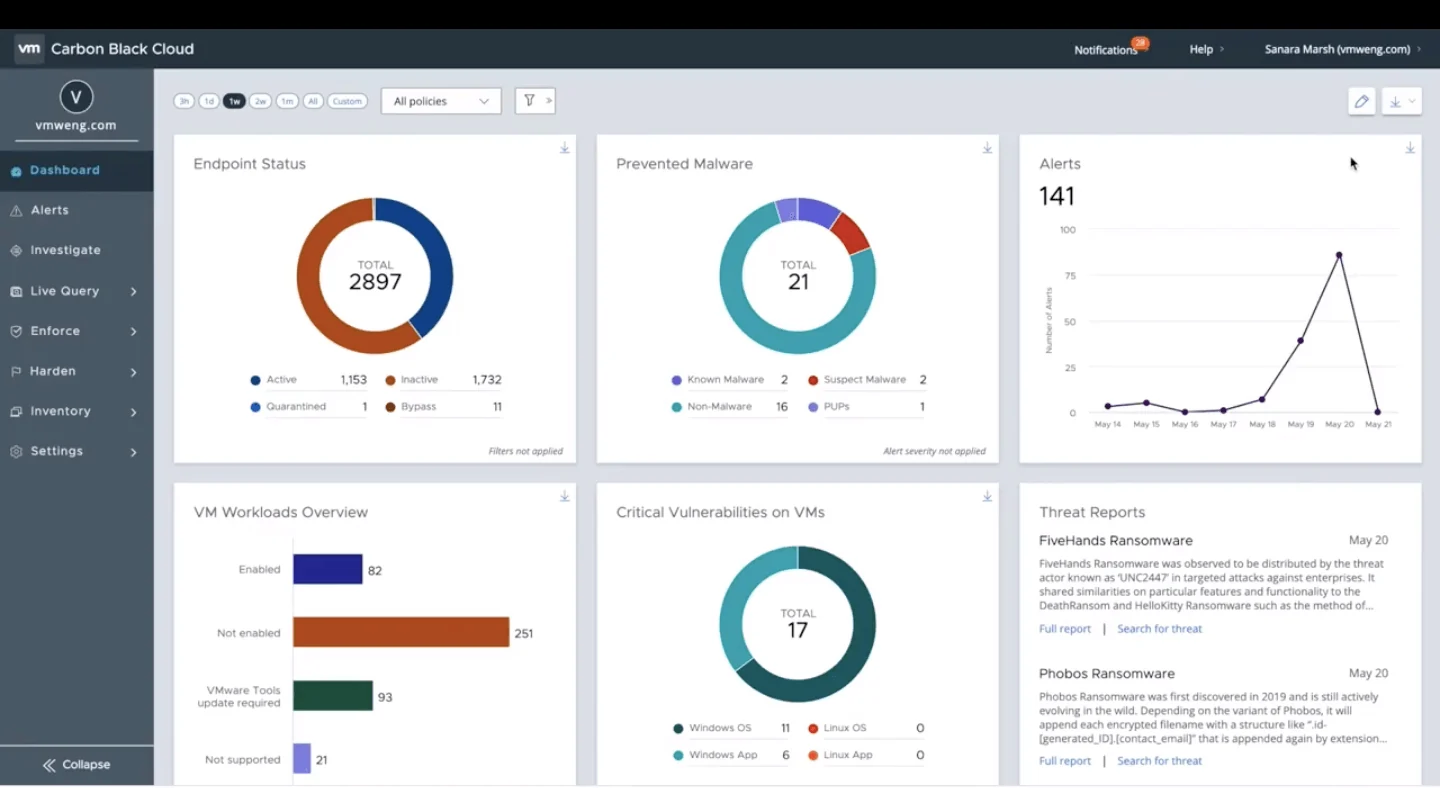
VMware Carbon Black Endpoint, uç nokta davranışlarını analiz eder ve şüpheli etkinlikleri bulup işaretlemek için makine öğrenimi algoritmalarını kullanarak gelişmiş tehdit algılama özellikleri sunar.
Carbon Black hakkında beğendiğim şey, mevcut iş akışlarınıza entegre edebilmeniz için 140'tan fazla entegrasyon seçeneği sunması. Splunk, ServiceNow, Netskope, LogRhythm, Exabeam ve Sumo Logic için entegrasyonlar yerel olarak oluşturulmuştur.
Uç Nokta Güvenliğinin Sınırlamaları
Kuruluşunuz için doğru aracı seçtiğinizi varsayalım. Harika! Ancak yolculuğunuz henüz sona ermedi. Siber güvenlik kariyerimde, uygulama ve sürekli yönetim süreçlerinde hâlâ bazı engeller olabileceğini gördüm.
Hazırlıklı olmanız gereken birkaç engel şunlardır.
Karmaşık Ortamlar
Kuruluşlar uç noktalarını korurken ağlarında çok çeşitli işletim sistemlerine, platformlara ve cihazlara sahip olabilir. Bunlar Windows'un farklı sürümlerini, macOS'u ve Linux'u ya da iOS ve Android gibi mobil cihazları içerebilir.
Tehditlere karşı koruma sağlamak için her platformun kendine özgü güvenlik önlemlerine ve yapılandırmalarına ihtiyaç duyulabilir. Örneğin AWS gibi bir bulut platformunda web uygulaması dağıtırken, olası saldırılara karşı koruma sağlamak amacıyla güvenlik grupları ve ağ erişim denetimi listeleri (ACL'ler) oluşturmanız ve web uygulaması güvenlik duvarlarını (WAF'ler) yapılandırmanız gerekebilir. Öte yandan iOS'ta bir mobil uygulama dağıtırken kullanıcı verilerini şifrelemeyle güvenceye almayı ve Apple'ın veri gizliliği ve güvenliğiyle ilgili yönergelerine uymayı göz önünde bulundurmanız gerekebilir.
Ayrıca çok sayıda erişim noktası, yönlendirici ve anahtar içeren karmaşık bir ağınız olabilir; bunlar saldırı yüzeyini genişletir. Bu çeşitlilik, tüm uç noktaları etkili bir şekilde kapsayan tek tip bir güvenlik çözümünün uygulanmasını zorlaştırır.
Bunun yanı sıra kuruluşlar uzaktan çalışanlar, yükleniciler ve iş ortakları da dâhil olmak üzere büyük ve çeşitli bir iş gücüne sahip olabilir. Bu dinamik iş gücünün uç noktalarını yönetmek ve güvenliğini sağlamak zor olabilir.
Yanlış Pozitifler ve Yanlış Negatifler
Yanlış pozitifler, bir güvenlik çözümünün zararsız bir etkinliği veya dosyayı yanlışlıkla kötü amaçlı olarak tanımlamasıyla ortaya çıkar. Bu durum, meşru kullanıcı etkinliklerinin engellenmesi veya zararsız dosyaların karantinaya alınması gibi gereksiz uyarılara ya da işlemlere yol açabilir. Yanlış pozitifler üretkenliği etkileyebilir ve kullanıcılar ile yöneticilerde hayal kırıklığı yaratabilir.
Öte yandan yanlış negatifler, bir güvenlik çözümünün gerçek bir tehdidi algılayamamasıyla ortaya çıkar. Bunun nedeni güncel olmayan tehdit istihbaratı, yeni ve bilinmeyen saldırı teknikleri veya siber suçluların kullandığı gelişmiş kaçınma taktikleri gibi çeşitli etkenler olabilir. Yanlış negatifler, uç noktaları saldırılara karşı savunmasız bırakabilir ve güvenlik ihlallerine yol açabilir.
Kullanıcı Farkındalığı ve Eğitimi
Kullanıcı farkındalığı ve eğitimi, kapsamlı bir uç nokta güvenliği stratejisinin temel bileşenleridir. Uç nokta güvenliği çözümleri bilinen tehditlere karşı koruma sağlayabilse de kullanıcıların eylemleri ve davranışları hâlâ güvenlik açıklarına yol açabilir.
Örneğin bir kullanıcı, meşru bir şirket veya kuruluştan geliyormuş gibi görünen ve kendisinden bir bağlantıya tıklamasını ya da hassas bilgiler sağlamasını isteyen bir e-posta alabilir. Kullanıcı kimlik avı girişiminin belirtilerinden haberdar değilse, farkında olmadan bu girişime kanabilir ve bir güvenlik ihlaline neden olabilir.
Kuruluşlar, kullanıcıları yaygın sosyal mühendislik saldırısı türleri ve bunları tanımlayıp karşılamaya yönelik en iyi uygulamalar hakkında eğiterek çalışanlarını daha dikkatli ve uyanık olmaları için güçlendirebilir.
Gelişen Tehditler
Siber güvenlik uzmanlarının mevcut uç nokta koruma çözümleriyle karşılaştığı en büyük zorluk, en yeni saldırılara karşı yetersiz korumadır.
Bu nedenle uç nokta güvenliği çözümleri, ortaya çıkan bu tehditleri etkili bir şekilde algılayıp azaltmak için sürekli olarak uyum sağlamalı ve gelişmelidir. Bunun için en yeni kötü amaçlı yazılım imzaları ve saldırı kalıpları hakkında bilgi sağlayan tehdit istihbaratı akışlarının düzenli olarak güncellenmesi gerekir.
Ayrıca işletim sistemlerinde ve yazılımlarda yeni güvenlik açıkları keşfedildikçe uç nokta güvenliği çözümlerinin bu açıkları gidermek için yamaları veya güncellemeleri hızla uygulayabilmesi gerekir. Bu da yazılım tedarikçileriyle düzenli izleme ve iletişim kurulmasını gerektirir.
Kendi Cihazını Getir (BYOD)
BYOD, temel olarak mobil ve IoT cihazlarının artan kullanımının beraberinde getirdiği geniş kapsamlı karmaşıklık nedeniyle uç nokta güvenliği araçlarının benimsenmesinde zorluklar yaratabilir. Örneğin dünya genelinde hâlihazırda 14,3 milyar aktif IoT uç noktası bulunmaktadır.
Ayrıca kuruluşlar, BYOD cihazları ve IoT cihazları üzerinde aynı düzeyde yönetimsel denetime ve görünürlüğe sahip olmayabilir. Bu durum, güvenlik politikalarının uygulanmasını ve uç nokta güvenliği araçlarının çalışanlara ait cihazlara düzgün şekilde yüklenip yapılandırılmasını zorlaştırabilir.
BYOD, cihazların kişisel ve profesyonel kullanımı arasındaki sınırı belirsizleştirebilir. Çalışanların cihazlarında kişisel uygulamalar, e-posta hesapları ve dosyalar bulunabilir; bu da veri sızıntısı riskini artırabilir.
Bir çalışanın kişisel cihazına kötü amaçlı yazılım bulaşırsa veya cihaz bir siber suçlu tarafından ele geçirilirse bu durum kuruluşun verilerini ve sistemlerini tehdit edebilir. Uç nokta güvenliği araçlarının, çalışanlara ait cihazlardaki bu tür tehditleri tespit edip bunlara yanıt verebilmesi gerekir; bu da karmaşık bir görev olabilir.
Uygulanabilecek En İyi Uygulamalar
Uç nokta güvenliği önlemleri tamamen hatasız olmasa da kuruluşunuzun riskleri en aza indirmek ve güvenliği en üst düzeye çıkarmak için uygulayabileceği bazı en iyi uygulamalar vardır.
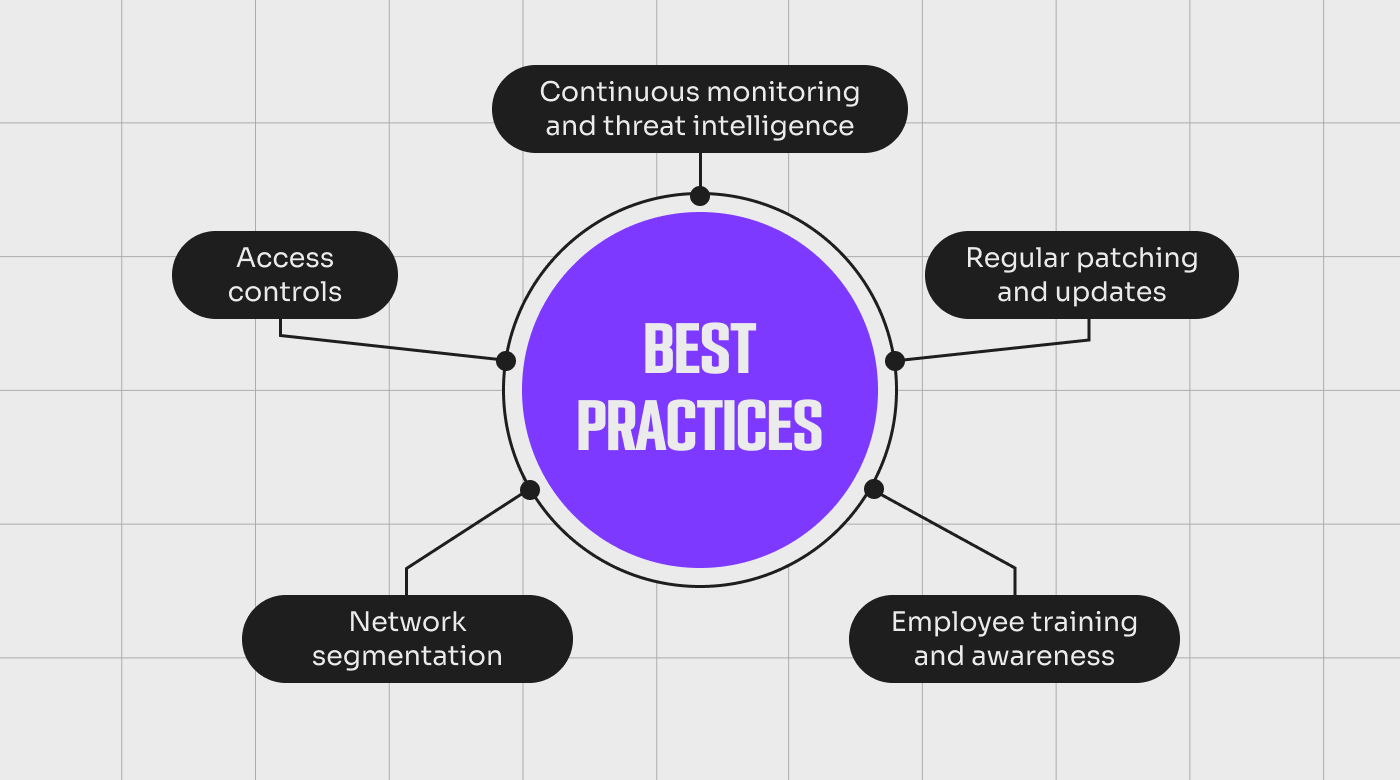
Düzenli Yama ve Güncellemeler
Kuruluşlar, işletim sistemlerini, uygulamaları ve yazılımları güncel tutarak bilinen güvenlik açıklarına karşı etkili bir koruma sağlayabilir.
Bunu gerçekleştirmek için yama uygulama sürecini kolaylaştıran ve tüm uç noktalarda güncellemelerin zamanında yapılmasını sağlayan otomatik araçları kullanabilirsiniz. İş operasyonlarını aksatmadan tutarlı güncellemeler sağlamak için düzenli bir yama dağıtım takvimi oluşturabilirsiniz.
Merkezi bir yama yönetim sisteminiz varsa bu sistem, yama uygulama sürecini izlemek ve varsa eksiklikleri belirlemek için raporlar oluşturmanıza yardımcı olabilir. Yamaları dağıtmadan önce olası sistem kesintilerini veya uyumluluk sorunlarını en aza indirmek için kapsamlı testler gerçekleştirebilirsiniz.
Erişim Denetimleri
Erişim denetimleri, bir sisteme veya kaynağa erişimi düzenleyen ve yöneten güvenlik önlemleridir. Kullanıcının sistem veya kaynak üzerinde gerçekleştirebileceği eylemleri belirler ve yalnızca yetkili kişilerin bir sistemle etkileşim kurabilmesini sağlar.
Erişim denetimleri kapsamında şunları yapabilirsiniz:
- Yalnızca yetkili kişilerin uç noktalara erişebilmesini sağlamak için çok faktörlü kimlik doğrulama (MFA) gibi güçlü kimlik doğrulama mekanizmaları uygulayın
- Düzenli parola değişiklikleri ve karmaşık parolaların kullanımını içeren güçlü parola politikaları uygulayın
- Uç noktalarda hangi uygulamaların çalıştırılabileceğini denetlemek için uygulama beyaz listelemeyi kullanın
- Kullanıcı rollerine ve sorumluluklarına göre uygun ayrıcalıkları atamak için role dayalı erişim denetimini (RBAC) kullanın
- Erişimi yalnızca gerekli kaynaklarla sınırlamak için en az ayrıcalık ilkelerini kullanın
- Uç noktalardaki hassas verileri, tam disk ve dosya düzeyinde şifreleme gibi yöntemlerle korumak için şifreleme kullanın
- Bir uç noktaya erişim izni vermeden önce kullanıcıların kimliklerini doğrulamak ve kimliklerini teyit etmek için Güvenli Yuva Katmanı (SSL) veya Sanal Özel Ağ (VPN) gibi güvenli bağlantı protokollerini kullanın
- Şüpheli etkinlikleri tespit etmek için erişim günlüklerini düzenli olarak izleyin ve analiz edin
More Articles
Ağ Bölümlendirme
Ağ bölümlendirme, bir bilgisayar ağını segment adı verilen daha küçük alt ağlara ayırma yöntemidir. Örneğin kuruluşlar; finans, İK ve BT gibi farklı kullanıcı grupları veya departmanlar için ayrı segmentler oluşturabilir.
Kuruluşlar, bir ağın farklı bölümlerini birbirinden ayırarak hassas verilere ve kaynaklara erişimi sınırlayabilir; böylece saldırganların ağ içinde yatay hareket etmesi zorlaşır.
Ağ bölümlendirmenin yaygın bir yöntemi sanal LAN'leri (VLAN'ler) kullanmaktır. VLAN'ler, fiziksel bir ağ içindeki cihazların mantıksal olarak ayrılmasını sağlayarak saldırganların istismar edebileceği saldırı yüzeyini azaltır.
Çalışan Eğitimi ve Farkındalık
En güncel tehditler hakkında farkındalık oluşturmak, kuruluş içinde güvenlik kültürünün yerleşmesine yardımcı olur ve insan hatası ile sosyal mühendislik saldırıları riskini azaltır. Bu kapsamda gerçekleştirebileceğiniz bazı faaliyetler şunlardır:
- Yaygın saldırı vektörleri ve sosyal mühendislik teknikleri hakkında bilgi paylaşın
- Çalışanların farkındalığını ve tepkilerini değerlendirmek için simüle edilmiş kimlik avı çalışmaları gerçekleştirin
- İyi güvenlik uygulamaları sergileyen çalışanlara teşvikler veya ödüller sunun
- Yüksek riskli rollerdeki çalışanlara özel eğitimler sunun
- Eğitimlerin kuruluşun güvenlik politikaları ve prosedürleriyle uyumlu olmasını sağlamak için BT ve güvenlik ekipleriyle iş birliği yapın
- Çalışanlara olaylara yanıt verme planlaması konusunda eğitim verin—rolleri ve sorumlulukları tanımlayın, iletişim protokolleri oluşturun ve bir olay sırasında ve sonrasında atılacak adımları ana hatlarıyla belirleyin
- Gelişen güvenlik risklerine ayak uydurmak için eğitim materyallerini ve kaynaklarını düzenli olarak güncelleyin
Sürekli İzleme ve Tehdit İstihbaratı
Kuruluşlar, sürekli izlemeyi tehdit istihbaratıyla birleştirerek güvenlik açıklarını proaktif biçimde belirleyebilir, anormal davranışları tespit edebilir ve tehditleri önemli hasara yol açmadan önce azaltabilir. Bu yaklaşım, uç nokta güvenliği uygulamalarının her zaman güncel olmasını ve en son tehditlerle uyumlu kalmasını sağlayarak siber saldırılara karşı daha yüksek düzeyde koruma sunar.
Kuruluşlar, tehdit yönetimi ve izleme özelliklerine sahip bir uç nokta güvenliği platformu uygulayabilir. Bu platformlar merkezi yönetim sunarak kuruluşların güvenlik operasyonlarını kolaylaştırmasına ve tüm uç noktalar üzerindeki görünürlüğünü korumasına olanak tanır.
Uç Nokta Güvenliğine Öncelik Verin
İşletmeler gelişen siber tehditlerle karşı karşıya kaldıkça, potansiyel saldırılara karşı sağlam bir savunma oluşturmayı sürdürmek için uç nokta güvenliğine öncelik vermek büyük önem taşır. Siber güvenlik tehditlerinin mevcut ortamı, kuruluşlar için her gün yeni zorluklar ortaya çıkarmaktadır. Bu tehditlerle nasıl mücadele edileceğine ilişkin anlayışınızı derinleştirmek için çeşitli bilgilendirici siber güvenlik kitaplarını incelemek, temel bilgiler ve ileri düzey stratejiler sağlayabilir.
Bu tehditlerin önünde kalmak yalnızca güncel bilgiye sahip olmayı değil, aynı zamanda içgörülerini ve stratejilerini paylaşan bilgili liderlerden oluşan bir topluluğu da gerektirir. Daha fazla bilgi edinmeniz için dikkate değer pek çok siber güvenlik kaynağı mevcuttur .
Siber güvenlik inovasyonu ve savunmasının ön saflarında yer alan CTO'lar ve teknoloji liderleri için, uç nokta güvenliğine ilişkin uzman tavsiyeleri ve en yeni çözümlerden yararlanmak üzere bültenimize katılın .