

10 bästa verktygen för kodkvalitet 2026

Bästa verktygen för kodkvalitet – kortlista


Verktyg för kodkvalitet hjälper ditt team att hitta buggar, upprätthålla standarder och hålla kodbaser välfungerande i komplexa system. Genom att välja rätt alternativ får ni färre produktionsproblem, mindre friktion vid granskningar och bättre samarbete när projekten växer. I den här listan visar jag vilka verktyg för kodkvalitet som är redo att stödja den typ av kvalitetskod, tillförlitlighet, underhållbarhet och säkerhet som ditt företag är beroende av, så att du kan fokusera mer på att skapa värde och mindre på att spåra problem. Räkna med konkreta insikter och verklighetsnära sammanhang som hjälper dig att välja det bästa alternativet för din miljö.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för kodkvalitet
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av verktyg för kodkvalitet och hjälper dig att hitta det bästa alternativet för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för sårbarhetsfixar i realtid i IDE:n | Kostnadsfri plan + kostnadsfri demo tillgänglig | Från $25/medverkande/månad | Website | |
| 2 | Bästa hanteringen av lokala enhetssäkerhetskopior | Website | |||
| 3 | Bäst för bred täckning av språk och ramverk | Gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för genomsökning av kompilerade binärfiler | Kostnadsfri demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 5 | Bäst för automatiserad åtgärd av problem | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $24/användare/månad (faktureras årsvis) | Website | |
| 6 | Bäst för att minimera falska positiva resultat i stor skala | Gratisabonnemang + kostnadsfri demo tillgänglig | Från $30/bidragsgivare/månad | Website | |
| 7 | Bäst för att kvantifiera effekten av teknisk skuld | Gratis provperiod + gratis demo tillgänglig | Från $19/användare/månad (faktureras årligen) | Website | |
| 8 | Bäst för omedelbara förslag på refaktorering | Gratisabonnemang + kostnadsfri provperiod tillgänglig | Från $12/plats/månad (faktureras årsvis) | Website | |
| 9 | Bäst för kontextanalys av kodbaser med flera repositorier | Gratisabonnemang + gratis demo | Från $30/användare/månad (faktureras årligen) | Website | |
| 10 | Bäst för att snabba upp PR-granskningar | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $20/användare/månad (faktureras årsvis) | Website |
Recensioner av de bästa verktygen för kodkvalitet
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för kodkvalitet som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av funktionerna, de bästa användningsområdena och integrationerna för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för sårbarhetsfixar i realtid i IDE:n
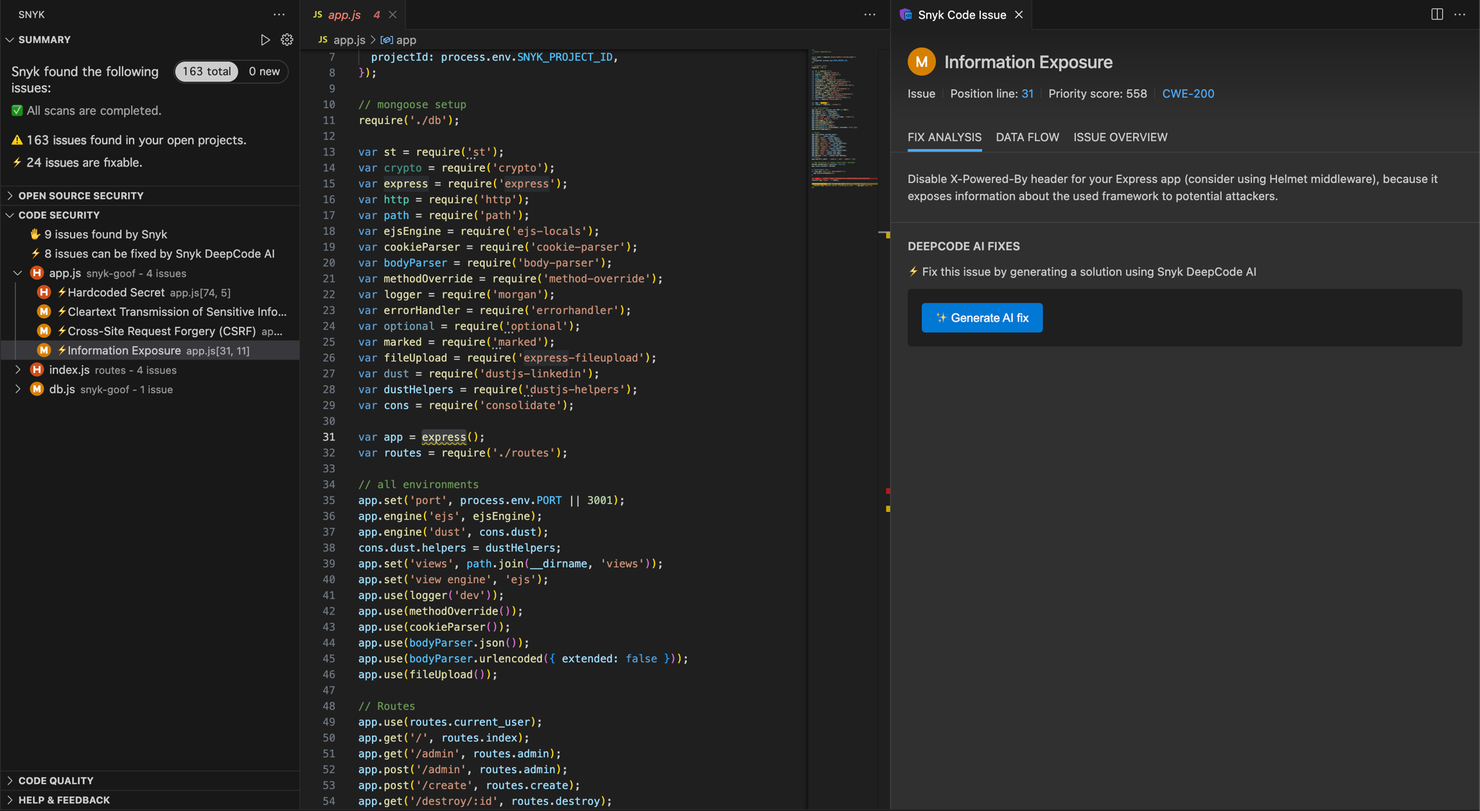
Snyk Code är ett SAST-verktyg med utvecklaren i fokus som kör sårbarhetsdetektering i realtid i din IDE och visar AI-drivna förslag på lösningar direkt medan du skriver kod på språk som JavaScript, Python, Java och TypeScript.
Vem passar Snyk Code bäst för?
Snyk Code passar naturligt för DevSecOps-team som söker statisk applikationssäkerhetstestning på mjukvaruföretag där utvecklarna förväntas ansvara för att åtgärda sårbarheter i stället för att lämna över det till en separat säkerhetsfunktion.
Varför jag valde Snyk Code
Snyk Code tar plats på min kortlista eftersom upplevelsen av att åtgärda problem i IDE:n är den mest utvecklaranpassade jag har använt. När mitt team skriver kod visar Snyk sårbarheter direkt i koden, utan ett byggsteg, och de AI-genererade lösningarna har förhandsvaliderats mot över 25 miljoner dataflödesfall. Jag uppskattar också att verktyget täcker 90 % av LLM-bibliotek som OpenAI och Hugging Face, vilket är viktigt nu när AI-genererad kod tar sig in i produktion.
Viktiga funktioner i Snyk Code
- PR-skanning: Skannar automatiskt varje pull request efter sårbarheter och genererar en statusrapport så att teamet kan bedöma och åtgärda problem innan ändringarna slås samman.
- Motor för riskprioritering: Använder applikationskontext för att filtrera bort brusiga fynd och lyfta fram problem i ny, distribuerad eller offentligt exponerad kod som medför störst organisatorisk risk.
- Egenhostad AI-motor: Snyk Code kör en privat, egenhostad och specialbyggd begränsningsbaserad dataanalysmotor, vilket håller din kod borta från AI-infrastruktur från tredje part.
Snyk Code-integrationer
Snyk erbjuder 109 integrationer på sin plattform, inklusive inbyggda integrationer med GitHub, GitLab, Bitbucket, Azure Repos, Jira, Jenkins, CircleCI, Azure Pipelines, Slack och Docker Hub, samt IDE-pluginer för VS Code, IntelliJ, Eclipse och Visual Studio. Det finns även ett API för anpassade integrationer.
Pros and Cons
Pros:
- Skanningar körs utan byggsteg direkt i IDE:n
- Täcker SCA, containrar och IaC tillsammans
- AI-förslag på lösningar innehåller riktiga kodexempel
Cons:
- CLI- och webbskanningar kan ge olika resultat
- Anpassade SAST-regler är begränsade till Enterprise-nivån

Codacy
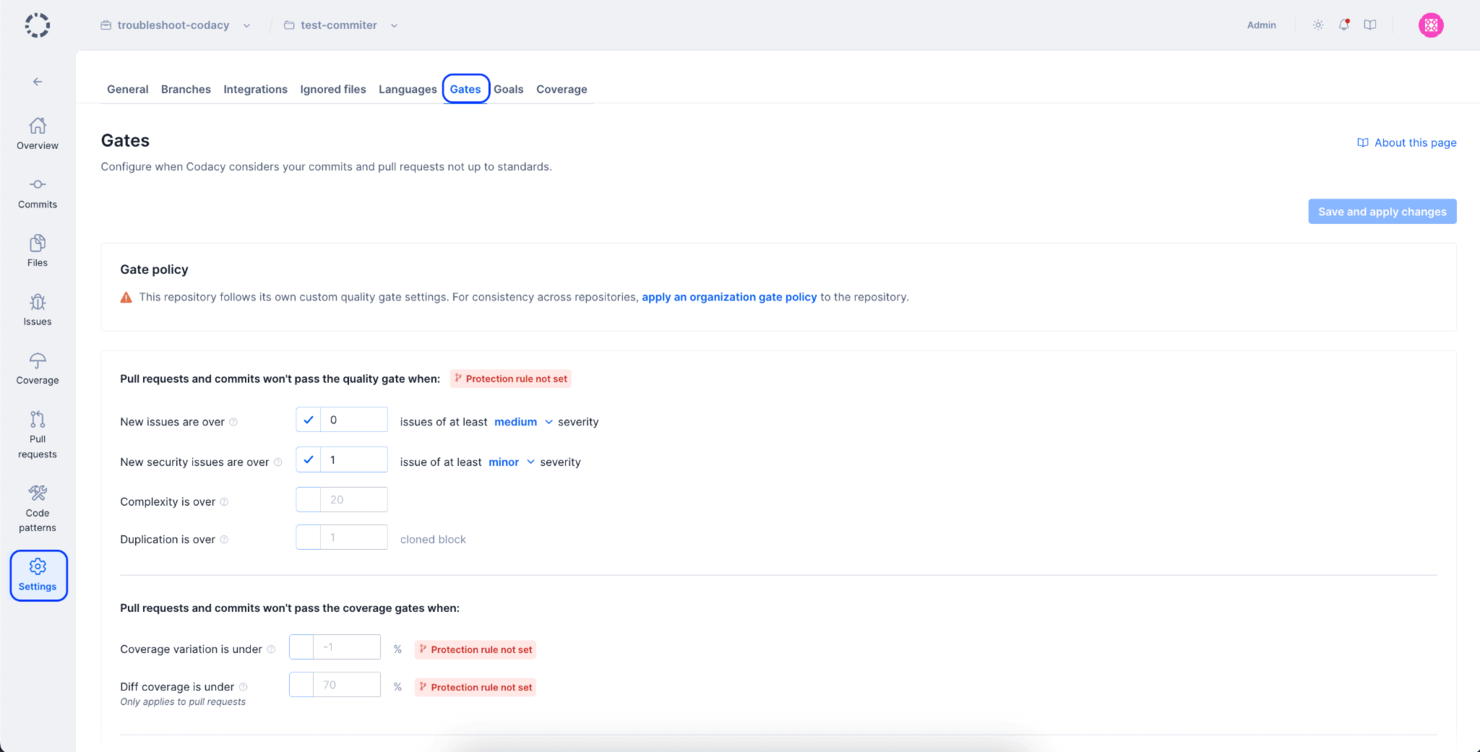
Bästa hanteringen av lokala enhetssäkerhetskopior
Bäst för bred täckning av språk och ramverk
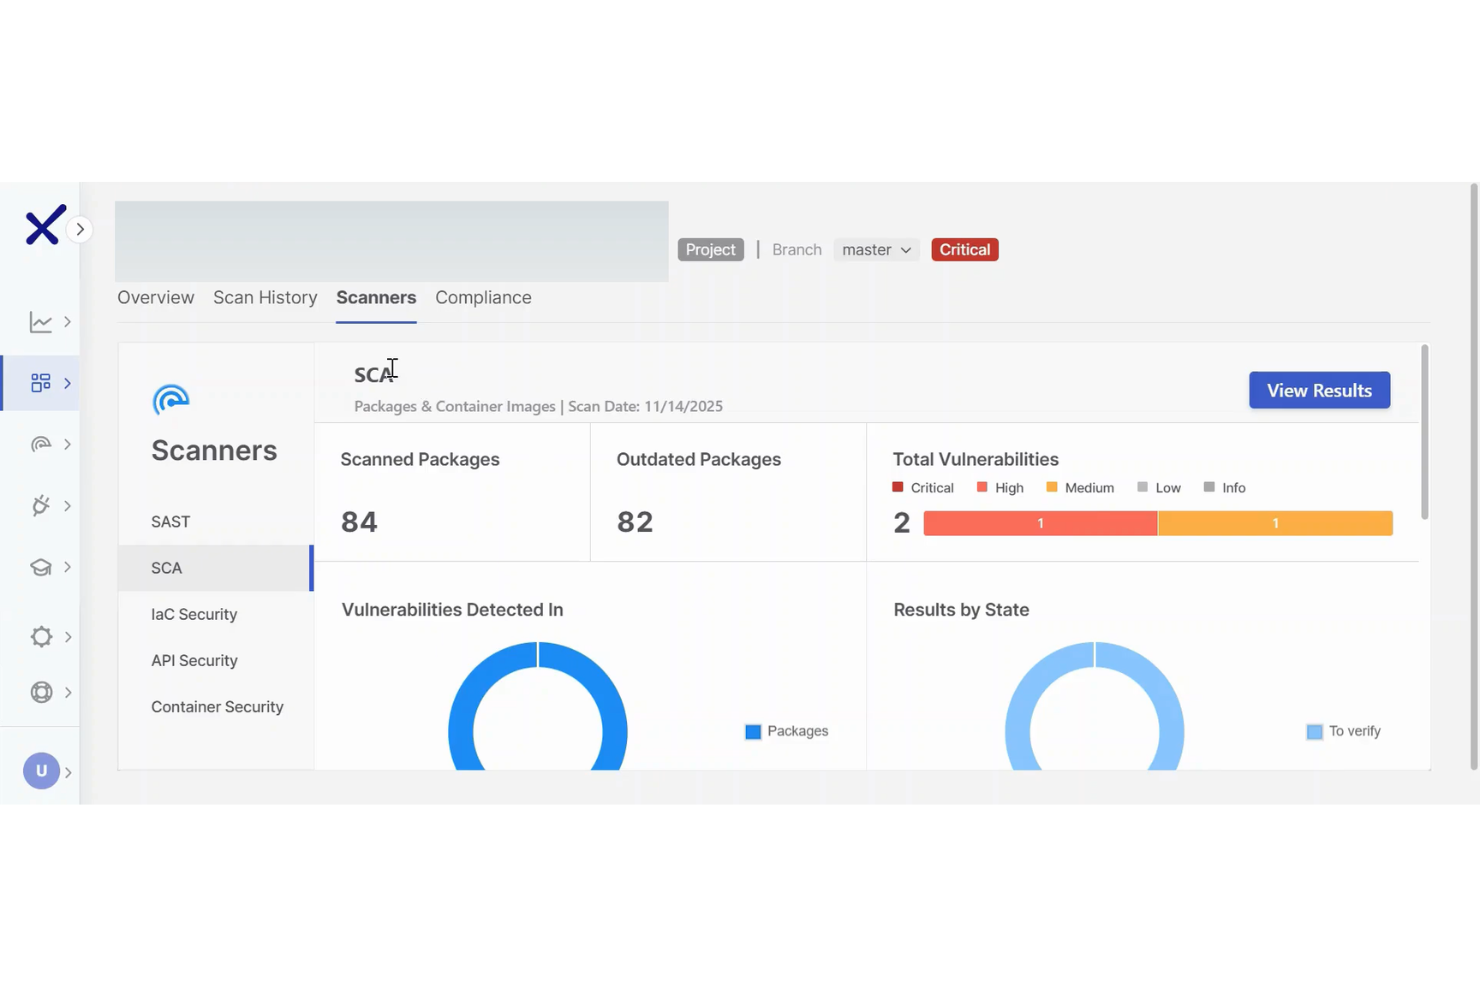
Checkmarx är en SAST-plattform för företag som skannar källkod efter sårbarheter med hjälp av en hybridmotor baserad på frågor och AI, och som täcker statisk analys, SCA, API-säkerhet, IaC, containersäkerhet och DAST på en och samma plattform.
Vem passar Checkmarx bäst för?
Checkmarx passar bra för stora företag i reglerade branscher som finansiella tjänster, sjukvård och offentlig sektor, som använder kodbaser med flera programmeringsspråk i flera team och behöver säkerhetsrapportering som är redo för revision.
Varför jag valde Checkmarx
Jag har tagit med Checkmarx på min kortlista eftersom den hybridbaserade skanningsmotorn, som bygger på frågor och AI, ger den bredaste täckningen av språk och ramverk som jag har sett i ett SAST-verktyg och uttryckligen omfattar monoliter, mikrotjänster, containers och molnbaserade appar. När mitt team arbetar med en kodbas med flera programmeringsspråk, där Java, Python, C# och JavaScript blandas, erbjuder Checkmarx en omfattande säkerhetsanalys och lämnar inte luckor på samma sätt som många äldre SAST-verktyg gör. Jag förlitar mig också på funktionen för bästa åtgärdsplats, som spårar en sårbarhet till dess rot och markerar den enda optimala åtgärdspunkten som kan lösa flera problem samtidigt i hela kodbasen.
Viktiga funktioner i Checkmarx
- Inkrementell skanning: Skannar endast den kod som har ändrats sedan den senaste skanningen, vilket minskar skanningstiden i CI/CD-pipelines utan att hoppa över någon del av den fullständiga täckningen.
- Redigerare för anpassade frågor: Gör det möjligt för säkerhetsteam att skriva och ändra frågor för upptäckt av sårbarheter så att de matchar interna kodningsstandarder eller företagsspecifika risktrösklar.
- Codebashing-integrering: Levererar säkerhetsutbildning för utvecklare direkt i plattformen, kopplad till den specifika sårbarhetstyp som flaggas i ett skanningsresultat.
Checkmarx-integreringar
Checkmarx erbjuder inbyggda integreringar inom kategorierna SCM, CI/CD, IDE, ärendehantering och containerregister, inklusive GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, TeamCity, CircleCI, Jira, Slack och Microsoft Teams. IDE-pluginprogram finns för VS Code, JetBrains, Eclipse, Visual Studio, Cursor och Windsurf, och ett API är tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Stödjer ett brett utbud av språk och ramverk
- Skannar utan att behöva bygga eller kompilera
- Bästa åtgärdsplatsen identifierar optimala åtgärdspunkter
Cons:
- Ett stort antal rapporterade falska positiva resultat
- Långa skanningstider i stora kodarkiv
Veracode
Bäst för genomsökning av kompilerade binärfiler
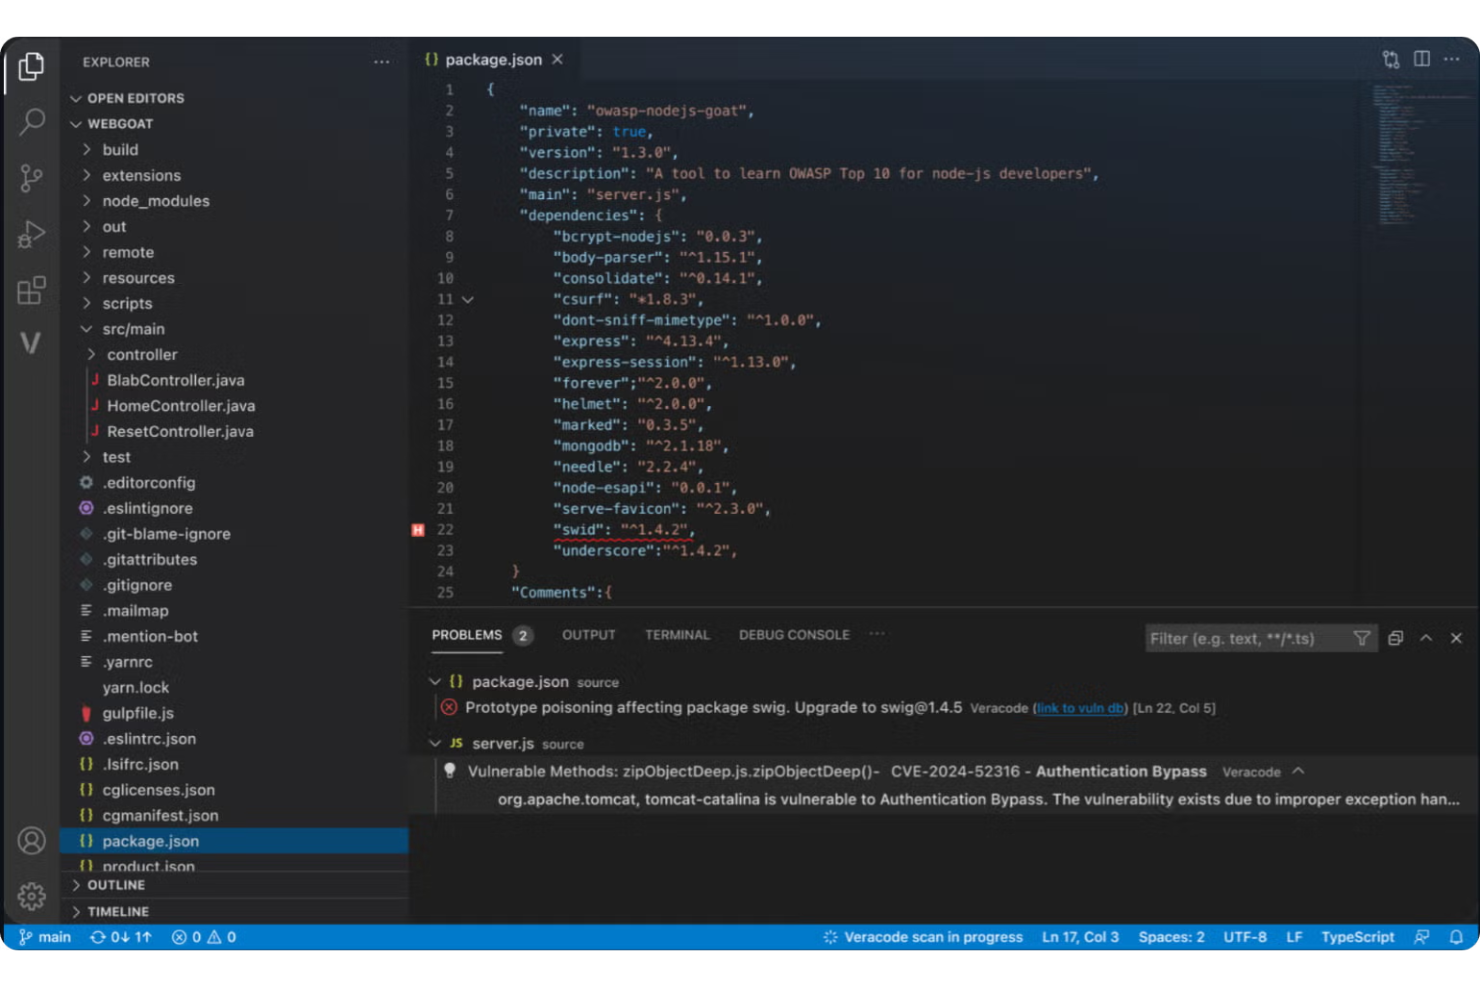
Veracode är en SAST-plattform som stöder genomsökning av källkod, binär- och hybridgenomsökning samt fullständig programanalys för över 100 språk och ramverk i en enda anpassningsbar genomsökningsmotor.
För vem passar Veracode bäst?
Veracode passar bra för säkerhetsteam inom programvaruutveckling som behöver granska sin leveranskedja genom att genomsöka kompilerade binärfiler, tredjepartsbibliotek eller kod utan åtkomst till den ursprungliga källkoden.
Varför jag valde Veracode
Veracode finns med på min kortlista eftersom det är det enda SAST-verktyg jag har arbetat med som kan genomsöka kompilerade binärfiler och tredjepartsbibliotek tillsammans med egen källkod i en enda körning. Det är viktigt när mitt team tar över äldre applikationer eller komponenter från leverantörer där den ursprungliga källkoden helt enkelt inte är tillgänglig. Jag förlitar mig också på den patenterade Crosscheck Path Analysis, som uttömmande spårar alla möjliga körningsvägar en angripare skulle kunna använda för att nå sårbar kod, i stället för att bara flagga problem på ytnivå. Dess filtrering av säkerhetskänslig kontext döljer sedan resultat i säkerhetsirrelevanta kontexter, så att jag slipper sortera bland brus.
Viktiga funktioner i Veracode
- Fullständig programanalys: Genomsöker applikationer med upp till 5 GB kod, vilket gör det praktiskt för stora äldre kodbaser eller samlingar av mikrotjänster.
- CWE-anpassning: Mappar alla resultat strikt till standarden Common Weakness Enumeration, vilket ger en konsekvent taxonomi för att spåra och rapportera sårbarheter.
- Tillämpning av policyer i CI/CD-pipelines: Hindrar policyöverträdelser från att hamna i produktbyggen genom att köra automatiserade genomsökningar under byggprocessen.
Veracode-integreringar
Veracode erbjuder inbyggda integreringar inom kategorierna SCM, CI/CD, IDE och ärendehantering, bland annat med GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, TeamCity, Atlassian Bamboo, Jira, ServiceNow och Slack. IDE-insticksprogram omfattar Eclipse, JetBrains, Visual Studio och VS Code. REST- och XML-API:er är tillgängliga för anpassade integreringar.
Pros and Cons
Pros:
- Genomsöker kompilerade binärfiler utan åtkomst till källkod
- Kombinerar SAST, DAST, SCA och PTaaS
- Ger 100 % reproducerbara genomsökningsresultat
Cons:
- Instrumentpanelens gränssnitt känns föråldrat och rörigt
- Arbetsflödet för åtgärdande av brister kräver medverkan från en administratör

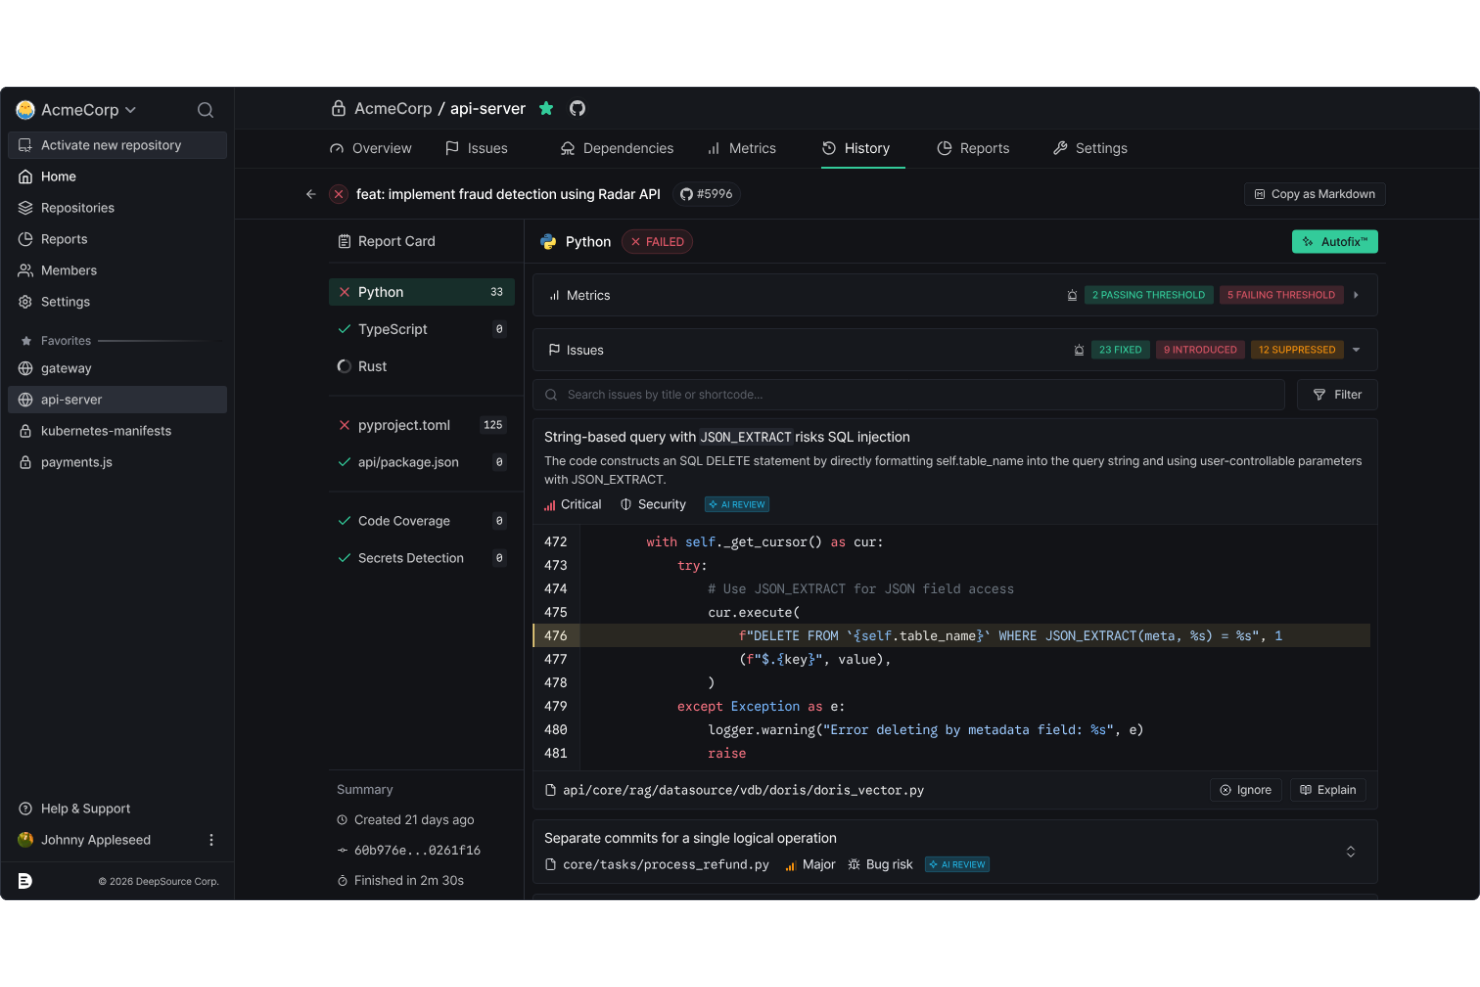
DeepSource är en AI-plattform för kodgranskning som kombinerar statisk analys och AI-agenter för att genomsöka pullförfrågningar och optimera utvecklingsarbetsflöden genom att flagga säkerhetsbrister, problem med kodkvaliteten och risker kopplade till beroenden.
Vem passar DeepSource bäst för?
DeepSource passar bra för utvecklingsteam som vill ha automatiska kodkorrigeringar direkt i sina PR:er i stället för att bara få en lista över problem som måste lösas manuellt.
Varför jag valde DeepSource
DeepSource finns med på min kortlista tack vare Autofix™, som genererar verifierade, färdigbyggda korrigeringar för flaggade problem och tillämpar dem direkt på PR:en. Jag uppskattar att verktyget inte bara identifierar problem och lämnar teamet att gå igenom dem. Dess PR-grindar låter dig blockera sammanfogningar när koden inte uppfyller definierade kvalitetsgränser, och PR-rapportkortet ger strukturerad, kategoriserad återkoppling inom säkerhet, tillförlitlighet, komplexitet och täckning.
Viktiga funktioner i DeepSource
- Granskning av infrastruktur som kod (IaC): Upptäcker felaktiga säkerhetskonfigurationer i Terraform- och CloudFormation-filer under granskningsprocessen.
- Genomsökning av hela kodbasen: Analyserar hela din befintliga kodbas, inte bara öppna PR:er, och följer kodens hälsa och säkerhetskänsliga områden över tid.
- Genomsökning för licensöverensstämmelse: Flaggar copyleft-licenser och restriktiva OSS-licenser i dina beroenden innan de leder till juridisk exponering.
Integrationer med DeepSource
DeepSource erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, Azure DevOps Services, Jira, Slack, Okta, OneLogin och Vanta. Ett GraphQL-API finns också tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Mindre än 5 % falska positiva resultat för olika språk
- PR-rapportkort poängsätter fem dimensioner
- AI-agenter skapar självständigt korrigerings-PR:er
Cons:
- Begränsat språkstöd för vissa ramverk
- PR-genomsökningar misslyckas ibland utan förklaring

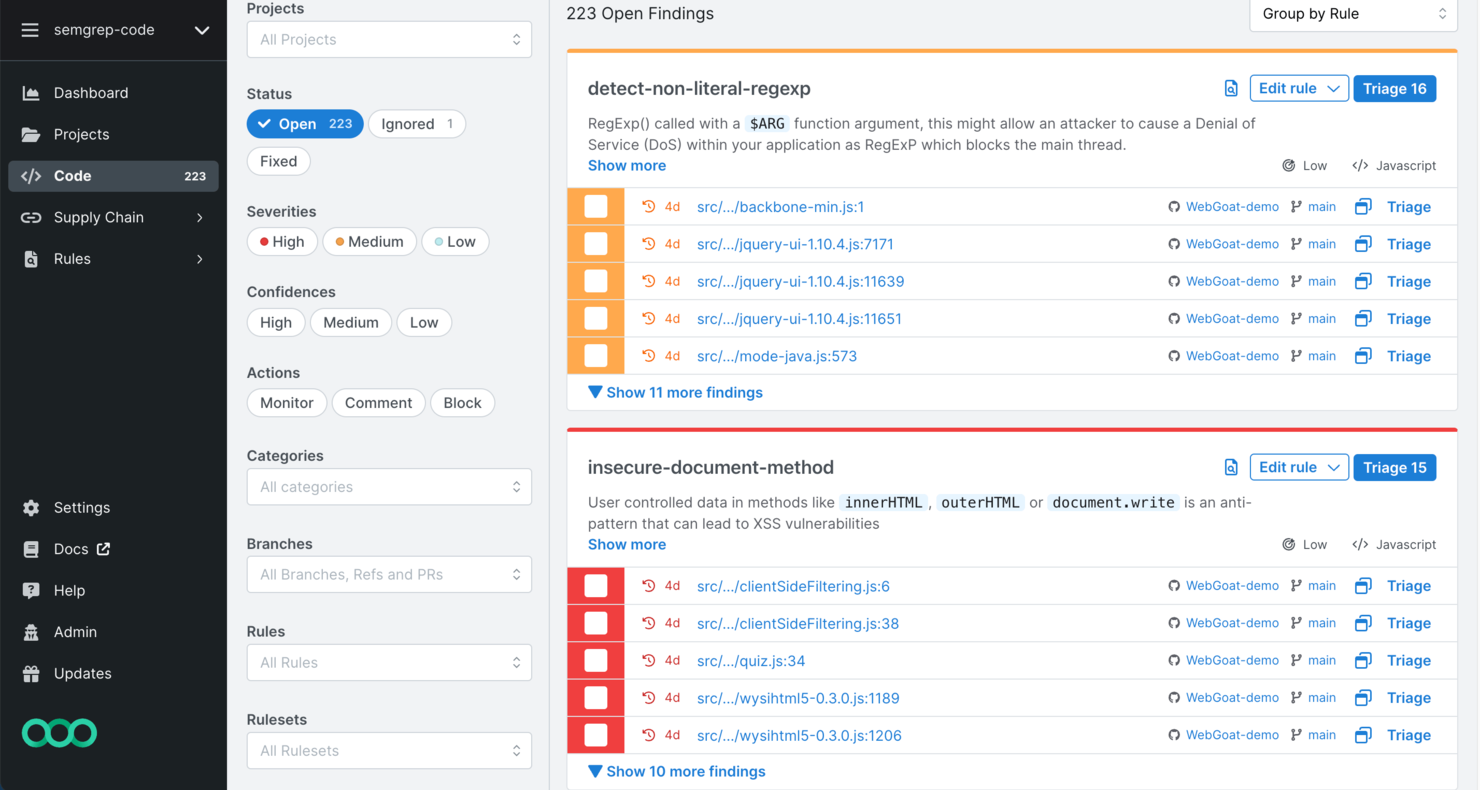
Semgrep Code är ett verktyg för statisk säkerhetstestning av källkod (SAST) som genomsöker källkod efter sårbarheter, hemligheter och överträdelser av kodpolicyer för att säkerställa säker kod med hjälp av en anpassningsbar regelmotor för mönstermatchning i över 30 språk.
Vem passar Semgrep bäst för?
Semgrep Code passar väl för säkerhetsteknikteam på medelstora till stora organisationer som hanterar kodpipelines med stora volymer, där trötthet på falska positiva resultat är ett verkligt operativt problem.
Varför jag valde Semgrep
Jag har tagit med Semgrep Code bland mina främsta val eftersom deras metod för att minska falska positiva resultat är mer strukturerad än hos de flesta SAST-verktyg jag har använt. Deras multimodala motor lägger AI-baserat resonemang ovanpå deterministisk regelbaserad genomsökning, vilket innebär att den förstår det sammanhang som mildrar en identifierad avvikelse i stället för att flagga den blint. Jag uppskattar att beslut vid prioritering återförs till ett bestående organisatoriskt minne, så att samma irrelevanta varning inte dyker upp igen i varje sprint. Den typen av kumulativ brusreducering är verkligen svår att hitta inom det här området.
Viktiga funktioner i Semgrep
- Ändringsmedveten genomsökning: Genomsöker endast den kod som ändrats i en PR, så att resultaten speglar aktuella ändringar i stället för ackumulerade historiska problem i hela kodbasen.
- Interfilanalys med Pro-motorn: Följer dataflöden över fil- och funktionsgränser med hjälp av taint-analys och upptäcker sårbarheter som statisk analys av enskilda filer helt missar.
- Skapa anpassade regler: Reglerna använder en syntax som speglar själva källkoden, så att teamet kan skriva och distribuera nya detekteringsmönster utan att lära sig ett domänspecifikt språk.
Semgrep-integreringar
Semgrep erbjuder inbyggda integreringar med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, CircleCI och Buildkite för SCM- och CI/CD-arbetsflöden, samt Slack och webhooks för aviseringar och IDE-tillägg för VS Code och IntelliJ. Ett API finns också tillgängligt för anpassade integreringar.
Pros and Cons
Pros:
- Låg andel falska positiva resultat i de genomsökta språken
- Reglerna speglar syntaxmönster i källkoden
- AI prioriterar automatiskt mer än hälften av resultaten
Cons:
- Resultat direkt ur förpackningen kräver inledande regeljustering
- AI-baserade genomsökningar slutförs ibland inte


CodeScene är en plattform för beteendebaserad kodanalys och hantering av teknisk skuld som använder sitt egenutvecklade mått CodeHealth™ för att identifiera, prioritera och följa upp problem med kodkvaliteten och mål för omstrukturering i hela din kodbas.
Vem passar CodeScene bäst för?
CodeScene passar särskilt bra för tekniska ledare och arkitekter i medelstora till stora mjukvaruorganisationer som hanterar åldrande kodbaser eller kodbaser med många ändringar, där teknisk skuld aktivt bromsar leveransen.
Varför jag valde CodeScene
Jag valde CodeScene som ett av de bästa alternativen eftersom dess CodeHealth™-mått är det enda kodnivåmåttet med dokumenterade, forskningsbaserade kopplingar till felfrekvens och leveranshastighet. Det som särskiljer verktyget är hur det kombinerar detta mått med beteendebaserad kodanalys och kopplar samman versionshistorik med kodkomplexitet för att identifiera de filer som både är mest problematiska och ändras oftast. Denna analys av problemområden gör det möjligt för mitt team att bygga ett konkret affärsunderlag för omstrukturering, eftersom jag kan visa hur ofta en modul med hög teknisk skuld berörs och vad detta kostar i oplanerat arbete.
CodeScenes viktigaste funktioner
- Grindar för kodhälsa: Blockerar eller flaggar automatiskt pull-förfrågningar som försämrar CodeHealth™-poängen under ett definierat tröskelvärde under kodgranskningen.
- Fördjupad röntgenanalys: Går ner på nivån för enskilda funktioner och metoder i en fil med problemområde för att hitta de exakta rader som driver komplexitet och ändringsfrekvens.
- Övervakning av leveransrisk: Flaggar ändringar och PR:er med förhöjd risk för fel baserat på kodkomplexitet, författarens erfarenhet och mönster i ändringsfrekvens.
CodeScene-integreringar
CodeScene erbjuder inbyggda integreringar med GitHub, GitLab, Bitbucket och Azure DevOps för kodgranskning av pull-/merge-förfrågningar, samt Jira för ärendehantering och Slack för aviseringar och notiser. IDE-tillägg finns för VS Code, IntelliJ, Visual Studio och Cursor. Ett REST API och ett CLI-verktyg finns också tillgängliga för anpassade integreringar och automatisering av CI/CD-pipelines.
Pros and Cons
Pros:
- Identifierar problemområden genom att kombinera ändringsfrekvens och komplexitet
- Kartlägger kunskapsfördelning och risker kopplade till nyckelpersoner
- Analyserar Git-historik utan att kompilering krävs
Cons:
- Användargränssnittet känns tungt i mycket stora arkiv
- Konfiguration av täckningsverktyget kräver manuell inställning

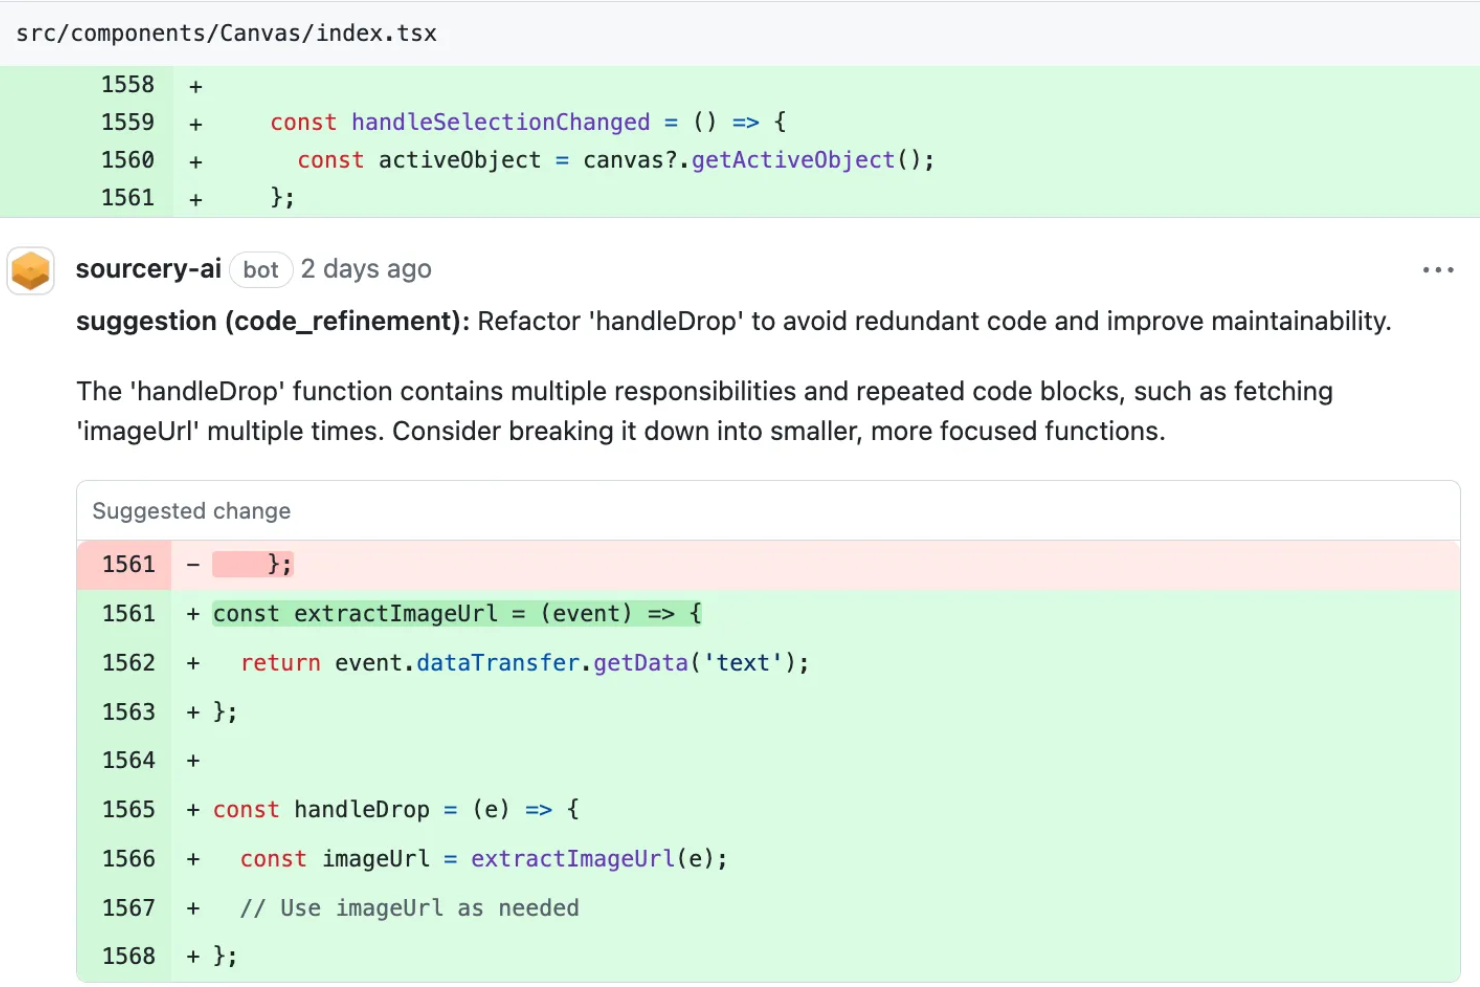
Sourcery är ett automatiserat verktyg för kodgranskning som analyserar pull requests och kodändringar i IDE:n för att upptäcka buggar, säkerhetsbrister, logiska fel och avvikelser från kodstilen, med direkta förslag på korrigeringar integrerade i granskningsprocessen.
Vem passar Sourcery bäst för?
Sourcery passar bra för utvecklingsteam som främst arbetar med Python och vill få återkoppling på refaktorering direkt i IDE:n utan att behöva vänta på en fullständig PR-process.
Varför jag valde Sourcery
Sourcery är ett av mina främsta val eftersom förslagen på refaktorering i realtid visas medan du skriver, inte först efter att du har pushat. Jag uppskattar att verktyget upptäcker komplexa och svårlästa kodmönster, som överflödig logik och djupt nästlade villkor, och skriver om dem direkt i koden innan de ens når en PR. Granskningssammanfattningarna lyfter också fram exakt vilka rader som introducerar komplexitetstoppar, så att mitt team slipper leta igenom diffar för att hitta det som gjorde granskningen långsammare.
Viktiga funktioner i Sourcery
- Säkerhetsskanning i alla kodbaser: Genomför kontinuerliga sårbarhetsskanningar i alla anslutna kodbaser och visar förslag på korrigeringar bredvid varje upptäckt problem.
- Granskningsresultat kompatibla med agenter: Skickar granskningsåterkoppling direkt till kodningsagenter som GitHub Copilot, vilket möjliggör korrigeringar i flera filer utan manuella ingrepp.
- Tillämpning av anpassade regler: Gör det möjligt för team att definiera och tillämpa organisationsspecifika kodstandarder som körs automatiskt på varje PR.
Sourcery-integrationer
Sourcery erbjuder inbyggda integrationer med GitHub, GitLab, Sentry, Slack och Vercel, samt IDE-tillägg för VS Code, Cursor och JetBrains IDE:er. Det integreras även med GitHub Issues och Jira för uppföljning av projektstyrning.
Pros and Cons
Pros:
- Föreslår refaktoreringar direkt medan du skriver
- Ger funktioner poäng utifrån komplexitet och läsbarhet
- Gratisnivå för kodbaser med öppen källkod
Cons:
- Begränsat djup utanför Python-kodbaser
- Granskar enskilda filer, inte beroenden mellan moduler

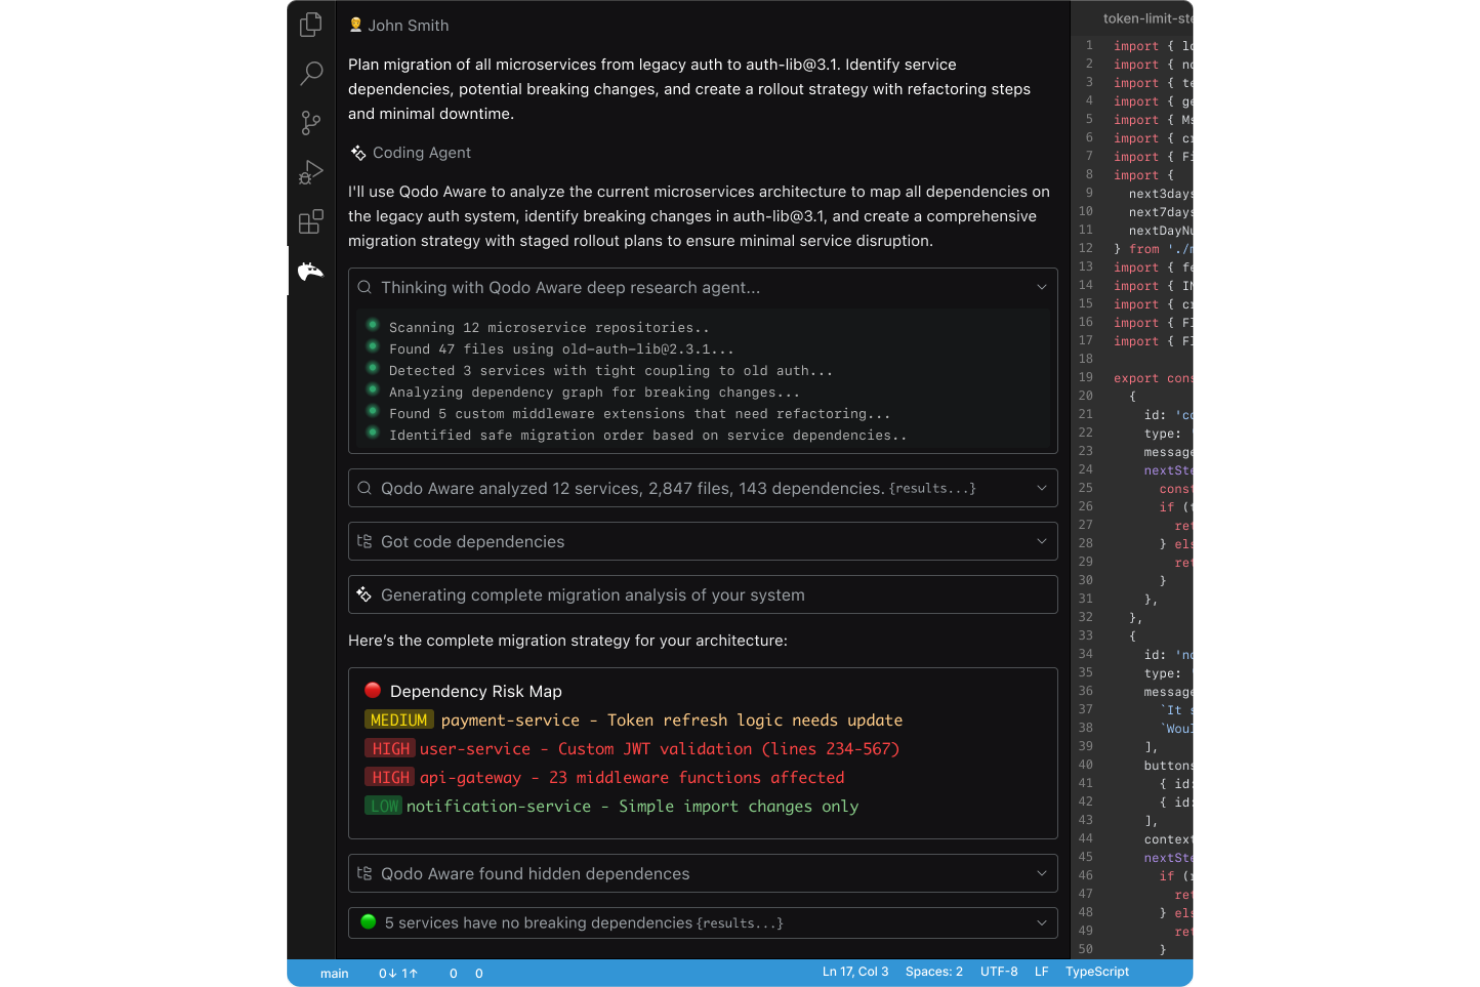
Qodo är en plattform för AI-kodgranskning som använder specialiserade kvalitetsagenter och en kontextmotor för att analysera pull-begäranden, tillämpa efterlevnadsregler och upptäcka problem i kodbaser med flera repositorier från IDE, CLI och Git-miljöer.
Vem passar Qodo bäst för?
Qodo passar bra för utvecklingsteam på växande teknikföretag som hanterar distribuerade kodbaser över flera repositorier med aktiva arbetsflöden för pull-begäranden.
Varför jag valde Qodo
Jag valde Qodo som ett av de bästa alternativen eftersom dess kontextmotor är särskilt utvecklad för kodbaser med flera repositorier. Den indexerar kod över repositorier, tjänster och komponenter så att granskningsagenter kan upptäcka problem som sträcker sig över arkitektoniska gränser, inte bara inom en enskild PR. Jag uppskattar också att Qodo kontinuerligt lär sig från accepterade förslag och PR-kommentarer, vilket innebär att granskningskvaliteten förbättras över tid när den tar till sig teamets egna standarder och mönster.
Qodos viktigaste funktioner
- Anpassade efterlevnadsregler: Låter dig definiera och tillämpa organisationsspecifika kodningsstandarder som granskningsagenten använder för varje PR.
- Chattkommandon för PR-agenten: Stöder snedstreckskommandon i kommentarer till pull-begäranden för att på begäran utlösa riktade granskningar, sammanfattningar eller ytterligare analyser.
- Upptäckt av säkerhetssårbarheter: Söker igenom kodändringar efter vanliga säkerhetsbrister och flaggar dem som en del av det vanliga granskningsarbetsflödet.
Qodos integrationer
Qodo erbjuder inbyggda integrationer med GitLab samt ärendehanteringsintegrationer för Jira, Linear, Azure DevOps, Monday.com, GitHub Issues och GitLab Issues. Det ansluter även till CI/CD-verktyg som Jenkins, GitHub Actions, GitLab CI och CircleCI samt stöder kommunikationsplattformar som Slack och Microsoft Teams. IDE-insticksprogram finns för VS Code och JetBrains. Ett API, ett CLI-verktyg och en MCP-server finns också tillgängliga för anpassade integrationer och automatisering.
Pros and Cons
Pros:
- Genererar enhetstester under kodgranskningen
- Högst F1-poäng bland de testade AI-granskarna
- Öppen källkod för PR-Agent-kärnan med möjlighet till egen drift
Cons:
- Överflödiga kodförslag på grund av begränsad kontext för kodbasen
- Komplex konfiguration för modeller som inte kommer från OpenAI


CodeAnt AI är en plattform för AI-baserad kodgranskning som kombinerar analys av PR:er, SAST, identifiering av hemligheter, IaC-säkerhetsskanning och spårning av DORA-mätvärden i GitHub, GitLab, Bitbucket och Azure DevOps.
Vem passar CodeAnt AI bäst för?
CodeAnt AI passar bra för teknikorganisationer med 100 eller fler utvecklare som behöver snabbare återkopplingsloopar för PR:er i arbetsflöden med GitHub, GitLab, Bitbucket eller Azure DevOps.
Varför jag valde CodeAnt AI
Jag har tagit med CodeAnt AI bland mina toppval eftersom plattformen verkligen är byggd för att korta ned PR-cykeltiden. Varje flaggat problem kommer med en lösning med ett klick som öppnas direkt i redigeraren med prompten förifylld, så att utvecklare slipper byta kontext för att hantera återkopplingen manuellt.
Viktiga funktioner i CodeAnt AI
- AI-sammanfattning av PR:er: Genererar en strukturerad sammanfattning av varje PR.
- Anpassad policytillämpning: Låter dig definiera organisationsspecifika kodningsregler.
- Stöd för fler än 30 språk: Utför statisk analys av mer än 30 programmeringsspråk.
CodeAnt AI-integrationer
CodeAnt AI erbjuder integrationer med GitHub, GitLab, Bitbucket och Azure DevOps samt Jira, Azure Boards, Slack och Microsoft Teams. IDE-tillägg finns för VS Code, Cursor, Windsurf och IntelliJ, och en CLI finns för automatisering av pipelines.
Pros and Cons
Pros:
- Inkluderar reproduktionssteg för varje fynd
- Inga falska positiva resultat i oberoende jämförelsetester
- Kombinerar SAST-, hemlighets- och IaC-skanning
Cons:
- Lång inledande introduktion och brant inlärningskurva
- Statisk AI-minnesfunktion (saknar omedelbar återkopplingsloop)
Andra verktyg för kodkvalitet
Här är några ytterligare alternativ bland verktyg för kodkvalitet som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- SonarQube
Bäst för att upprätthålla kvalitetsgrindar
- Aikido Security
Bäst för AI-driven logik och avsiktsanalys
- ESLint
Bäst för pluggbara JavaScript-kodstandarder


Hur jag utvärderar verktyg för kodkvalitet
Jag delar upp min utvärdering i grundläggande kriterier som varje verktyg måste uppfylla – till exempel djupet i den statiska analysen och CI/CD-integrering – samt särskiljande faktorer som skiljer de verktyg som är värda att rekommendera från resten.
Grundläggande funktioner (krav för den här listan)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje grundläggande funktion som listas nedan. Sedan omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Statisk kodanalys: Jag utvärderar hur djupt ett verktyg söker igenom källkod efter buggar, kodlukt och antimönster – och om det upptäcker problem som dereferenser av nullpekare eller alltför komplexa metoder.
- Stöd för flera språk: Ett team som kör Python-mikrotjänster tillsammans med en Java-monolit behöver konsekvent analys för båda, så jag kontrollerar bredden och regeluppsättningarnas likvärdighet per språk.
- Integrering med CI/CD-pipelines: Jag letar efter inbyggda insticksprogram eller åtgärder för plattformar som Jenkins, GitHub Actions och GitLab CI, som kan blockera sammanslagningar när kvalitetsgrindar inte klaras.
- Identifiering av säkerhetssårbarheter: Täckning av OWASP Top 10 och vanliga CWE:er är viktigt här – jag kontrollerar om verktyget flaggar problem som SQL-injektioner eller hårdkodade hemligheter under sökningar.
- Rapportering av kodtäckning & mätvärden: Jag utvärderar om verktyget visar användbara mätvärden som procentuell duplicering, cyklomatisk komplexitet och trender för kodtäckning över tid.
- Anpassningsbara regler & kvalitetsgrindar: Team ärver ständigt äldre kodbaser, så jag undersöker hur enkelt det är att definiera anpassade regelprofiler och ange godkänd/underkänd-trösklar per projekt.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
AI-baserad korrigering är en viktig särskiljande faktor – jag undersöker om ett verktyg föreslår faktiska korrigeringar direkt i koden, inte bara flaggar problem. Feedback direkt i IDE:n är också viktig, eftersom det är bättre att upptäcka en bugg i VS Code innan du gör en incheckning än att hitta den i en pipelinekörning tio minuter senare. Jag utvärderar också hur väl ett verktyg kvantifierar teknisk skuld i form av uppskattad åtgärdstid, vilket hjälper tekniska ledare att argumentera för refaktoreringssprintar med verkliga siffror i stället för magkänsla.
Bortom funktionerna
Driftsättningsmodellen har stor betydelse – vissa team behöver hålla källkoden lokalt, medan andra är nöjda med SaaS. Jag kontrollerar om en leverantör erbjuder självhostade eller nätverksisolerade alternativ för reglerade miljöer. Utvecklarupplevelsen är en annan faktor som jag väger tungt, särskilt andelen falska positiva resultat. Ett verktyg som fyller PR-granskningar med brus förlorar snabbt utvecklarnas förtroende och hämmar användningen. Jag utvärderar också prismodellen, särskilt om den skalas efter bidragsgivare, LOC eller användarlicenser, eftersom detta påverkar den långsiktiga kostnaden när utvecklingsorganisationen växer.
Så väljer du verktyg för kodkvalitet
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att behålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer verktyget att hantera din växande kodbas, ditt ökande antal användare och antalet kodarkiv över tid utan försämrad prestanda? |
| Integrationer | Ansluter det direkt till din CI/CD-pipeline, ditt versionshanteringssystem och dina projekthanteringsverktyg? |
| Anpassningsbarhet | Kan du definiera eller justera kontroller, regeluppsättningar och aviseringar så att de passar teamets kodstandarder och arbetsflödesbehov? |
| Användarvänlighet | Kan ditt team enkelt börja använda och förstå gränssnittet, granska resultat och kodförslag utan ytterligare utbildning? |
| Implementering och introduktion | Hur mycket tid och interna resurser kräver installationen? Finns det stöd för att importera kod, befintliga regler och arbetsflödeskonfiguration? |
| Kostnad | Passar verktygets licensmodell din budget, ditt antal användare och dina användningsmönster? Var uppmärksam på dolda kostnader eller begränsande prisnivåer. |
| Säkerhetsskydd | Lagrar verktyget resultaten på ett säkert sätt, och följer det organisationens krav på kodåtkomst, integritet och granskning? |
| Tillgång till support | Vilka supportkanaler och SLA:er erbjuder leverantören? Är det enkelt att få hjälp vid incidenter eller integrationsproblem? |
Vad är verktyg för kodkvalitet?
Verktyg för kodkvalitet är programvarulösningar som automatiskt analyserar källkod för att identifiera problem, upprätthålla kodningsstandarder och förbättra kodens underhållbarhet. Dessa verktyg hjälper team att upptäcka buggar, identifiera kodlukt och tillämpa bästa praxis under hela utvecklingslivscykeln. Genom integrering med befintliga arbetsflöden bidrar verktyg för kodkvalitet till konsekventa, tillförlitliga och säkra programvaruprojekt, vilket gör det enklare för utvecklare att leverera ren, lättläst och högpresterande kod.
Funktioner i verktyg för kodkvalitet
När du väljer verktyg för kodkvalitet bör du hålla utkik efter följande viktiga funktioner:
- Statisk analys: Inspekterar automatiskt koden efter syntaxfel, buggar och antimönster innan körning, vilket hjälper till att upptäcka problem tidigt i utvecklingsprocessen.
- Upprätthållande av kodstil: Tillämpas och kontrolleras kodningsstandarder konsekvent i hela kodbasen, vilket gör det enklare för team att upprätthålla en enhetlig och lättläst kod.
- Identifiering av duplicerad kod: Identifierar upprepade block och mönster, vilket gör det möjligt för team att omstrukturera och underhålla en renare och mer lättunderhållen kodbas.
- Skanning efter säkerhetsbrister: Flaggar osäkra kodmönster och vanliga säkerhetsluckor som kan utsätta dina applikationer och data för risker.
- Rapportering av kodtäckning: Mäter hur stor del av koden som körs av tester och synliggör otestade områden som kan innehålla dolda buggar.
- Integrering med CI/CD-pipelines: Bäddar in kvalitetskontroller i dina automatiserade arbetsflöden för bygge, testning och distribution för att ge utvecklare återkoppling i realtid.
- Spårning av fel och undantag: Övervakar applikationsfel och undantag och kopplar dem till specifika kodändringar för snabbare felsökning.
- Konfiguration av anpassade regler: Gör det möjligt för team att definiera eller anpassa regler så att verktyget passar unika kodkonventioner eller branschregler.
- Rapportering och instrumentpaneler: Tillhandahåller visuella översikter och detaljerade rapporter som följer viktiga kvalitetsmått, defekter och trender inom regelefterlevnad över tid.
Vanliga AI-funktioner i verktyg för kodkvalitet
Utöver de standardfunktioner för kodanalys i verktyg som anges ovan integrerar många av dessa lösningar AI med funktioner som:
- Automatiserad omstrukturering av kod: Använder AI för att identifiera möjligheter till renare och effektivare kod och föreslår eller tillämpar omstruktureringar baserat på sammanhang och bästa praxis.
- Förutsägande identifiering av buggar: Analyserar kodningsmönster och historiska problem för att proaktivt identifiera områden där buggar sannolikt kommer att uppstå innan de orsakar fel.
- Intelligenta sammanfattningar av pull-förfrågningar: Skapar kortfattade, kontextmedvetna sammanfattningar av kodändringar och lyfter fram viktiga punkter för granskare med hjälp av naturlig språkbehandling.
- Kontextuell återkoppling vid granskning: Ger riktade förslag genom att förstå kodens avsikt, stil och tidigare beslut, vilket hjälper team att fokusera på de ändringar som är viktigast.
- Prioritering av säkerhetshot: Använder AI för att poängsätta och rangordna sårbarheter utifrån exploaterbarhet och affärspåverkan, vilket effektiviserar åtgärdsarbetet.
Fördelar med verktyg för kodkvalitet
Att implementera verktyg för kodkvalitet ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Färre buggar i produktion: Automatiserad analys och statiska kontroller hjälper till att identifiera och ta bort defekter innan de når användarna.
- Konsekventa kodningsstandarder: Att upprätthålla teamets konventioner främjar lättläst och underhållbar kod, även i stora eller distribuerade team.
- Snabbare kodgranskningar: Förslag direkt i koden och automatiserade sammanfattningar påskyndar granskningsprocesser mellan kollegor utan att kvaliteten försämras.
- Förbättrad testtäckning: Synlighet i täckningsluckor visar var ytterligare tester behövs och bidrar till mer tillförlitliga lanseringar.
- Tidig upptäckt av sårbarheter: Säkerhetsskanningsfunktioner flaggar säkerhetsbrister och riskfyllda kodmönster innan de leder till kostsamma dataintrång.
- Enklare introduktion för nya utvecklare: Tydliga regler, rapporter och kontextmedvetna tips vägleder nya teammedlemmar och minskar tiden för att komma igång.
- Effektivare omstrukturering: Automatiserade förslag på omstrukturering uppmuntrar till kontinuerliga förbättringar och minskar teknisk skuld i takt med att koden utvecklas.
Kostnader och priser för verktyg för kodkvalitet
För att välja verktyg för kodkvalitet krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för kodkvalitet:
Jämförelsetabell för kodkvalitetsverktyg
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisplan | $0 | Grundläggande statisk analys, begränsade integrationer, kärnrapportering och support från communityn. |
| Personlig plan | $5-$15/användare/månad | Standardfunktioner för analys, upprätthållande av kodstil, support för enskilda användare och grundläggande säkerhetskontroller. |
| Företagsplan | $15-$40/användare/månad | Teamhantering, avancerade integrationer, utökad rapportering, anpassning av regler och prioriterad support. |
| Företagsplan | $40-$100/användare/månad | SSO, CI/CD-integration, fullständig API-åtkomst, funktioner för efterlevnad, förbättrad säkerhet och SLA-garantier. |
Vanliga frågor om kodkvalitetsverktyg
Här är några svar på vanliga frågor om kodkvalitetsverktyg:
Kräver kodkvalitetsverktyg åtkomst till vår källkod?
Ja, de flesta kodkvalitetsverktyg behöver åtkomst till din källkod för att analysera den med avseende på fel, stilproblem och sårbarheter. Kontrollera leverantörens säkerhetspolicyer och behörigheter för att säkerställa att din kod skyddas under analysen.
Hur ofta bör kodkvalitetskontroller köras?
Du bör köra kodkvalitetskontroller automatiskt vid varje commit eller pull-begäran. På så sätt kan team upptäcka problem tidigt och hålla kodkvaliteten konsekvent när projekten utvecklas.
Kan kodkvalitetsverktyg användas med äldre kodbaser?
Ja, du kan använda kodkvalitetsverktyg på äldre kodbaser för att identifiera problemområden, vägleda refaktorering och gradvis höja standarderna. Tänk på att omfattande äldre kod kan utlösa ett stort antal inledande aviseringar.
Vilka typer av rapporter genererar kodkvalitetsverktyg?
Kodkvalitetsverktyg kan generera detaljerade rapporter om kodens kvalitet, testtäckning, säkerhetssårbarheter och efterlevnad av stilguider. Dessa rapporter hjälper dig att följa förbättringar och prioritera teknisk skuld.
Tillkommer extra kostnader för integration med CI/CD- eller versionshanteringssystem?
Ibland. Grundläggande integrationer ingår ofta, men avancerade funktioner, automatisering av arbetsflöden eller stöd för specifika plattformar kan kräva planer på högre nivå eller tillägg. Granska alltid prisuppgifterna noggrant för att undvika överraskningar.