

De 10 bästa verktygen för hantering av hemligheter granskade 2026

10 De bästa verktygen för hemlighetshantering – kortlista


När jag har gått igenom komplexiteten i hemlighetshantering har jag fördjupat mig i verktyg som är utformade för att skydda dina krypteringsnycklar, databasuppgifter, API-token och annat. Genom att integrera en plattform för hemlighetshantering i din programvaruutvecklingsprocess centraliseras åtkomsthanteringen i molnmiljöer med flera moln, vilket säkerställer att slutpunkter i mikrotjänster och Git-arkiv skyddas. Välj en betrodd hanteringstjänst och stärk din digitala fästning.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för hemlighetshantering
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina utvalda verktyg för hemlighetshantering för att hjälpa dig hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för synkronisering av hemlighetslager | 14 dagars kostnadsfri provperiod | Från $40/månad | Website | |
| 2 | Bäst för dynamisk hantering av hemligheter | Not available | Pris på begäran | Website | |
| 3 | Bäst för Microsoft Azure-användare | Nej | Pris på begäran | Website | |
| 4 | Bäst för Google Cloud-integration | Not available | Prisuppgift på begäran | Website | |
| 5 | Bäst för entusiaster av öppen källkod | Nej | Från $3/användare/månad (faktureras årsvis) | Website | |
| 6 | Bäst för att säkra CI/CD-pipelines | Nej | Pris på begäran | Website | |
| 7 | Bäst för stöd på flera plattformar | Not available | Från $5/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för skalbara företagslösningar | Not available | Från $10/användare/månad (minst 10 platser) + $100 grundavgift per månad | Website | |
| 9 | Bäst för DevOps-integration | Not available | Från $9/användare/månad (faktureras årsvis) | Website | |
| 10 | Bäst för molnbaserade miljöer | Nej | Pris på begäran | Website |
Recensioner av de bästa verktygen för hemlighetshantering
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för hemlighetshantering som hamnade på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
Pulumi
Bäst för synkronisering av hemlighetslager
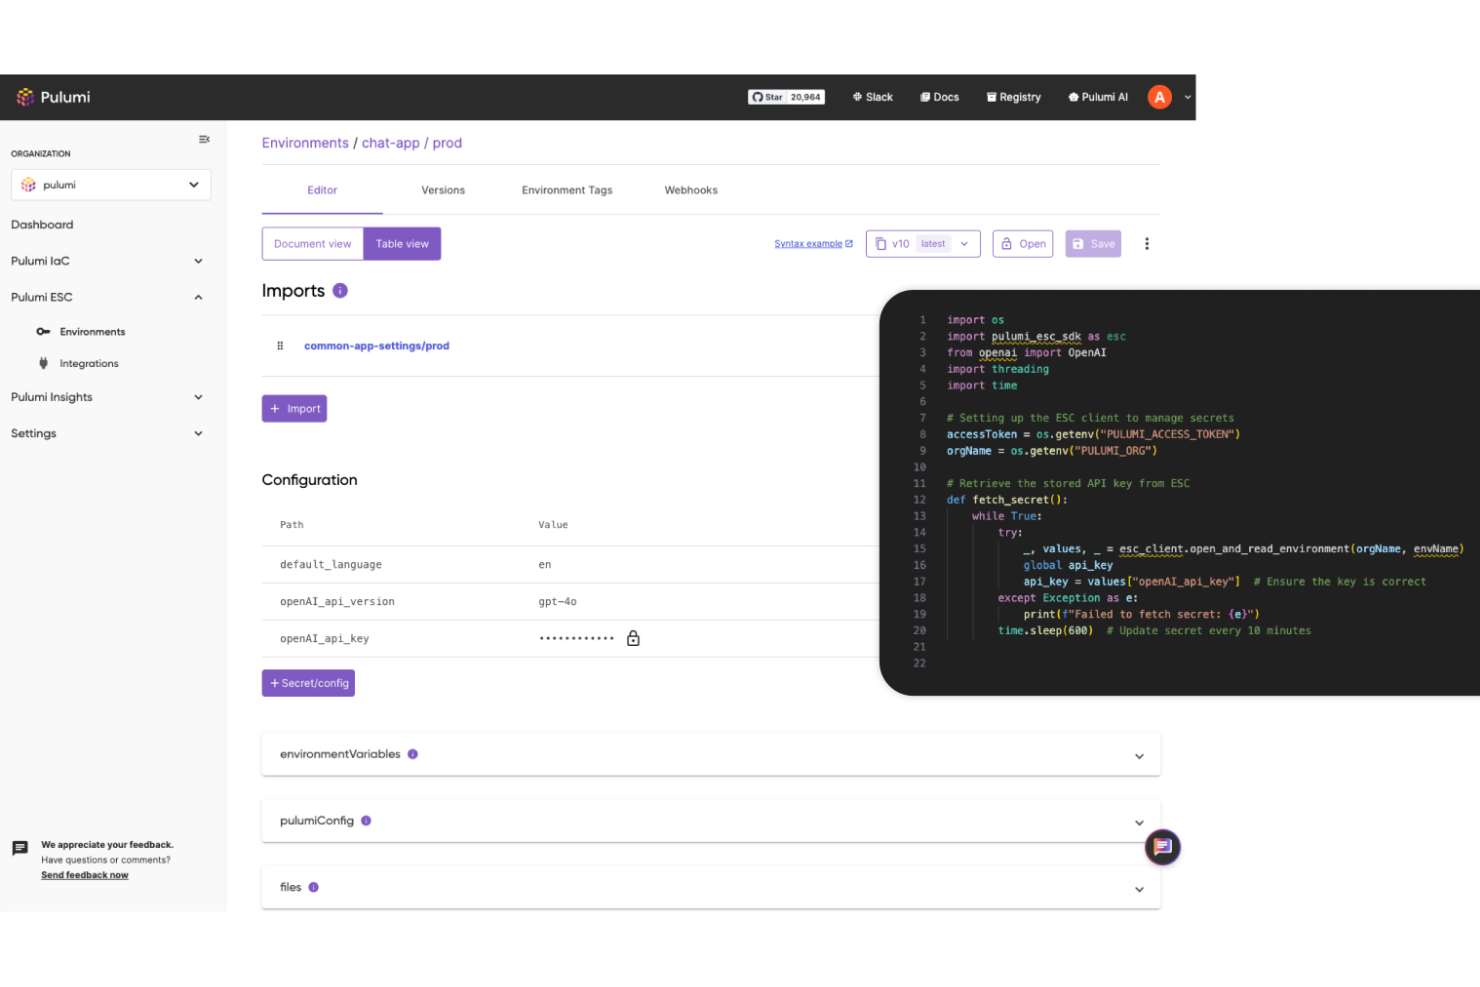
Pulumi ESC är en tjänst för hemlighetshantering som är utformad för att säkert hantera känslig information, såsom API-nycklar, databasuppgifter och andra konfidentiella data, i molninfrastruktur. Pulumi ESC är byggt för utvecklare, DevOps-team och IT-administratörer och integreras med Pulumi-plattformen för att skydda hemligheter under hela infrastrukturens livscykel.
Därför valde jag Pulumi:
Pulumi ESC erbjuder centraliserad hemlighetshantering och orkestrering som gör det enkelt att på ett säkert sätt hantera spridning av hemligheter och konfigurationskomplexitet i all din molninfrastruktur och alla dina applikationer. Du kan hämta och synkronisera hemligheter med alla hemlighetslager – inklusive HashiCorp Vault, AWS Secrets Manager, Azure Key Vault, GCP Secret Manager, 1Password med flera – och använda hemligheter i valfri applikation, verktyg eller CI/CD-plattform.
Utmärkande funktioner och integrationer:
Andra funktioner omfattar Pulumi IaC, som låter dig definiera och hantera molninfrastruktur med hjälp av standardspråk för programmering och ger stöd för IDE, automatisk komplettering och typkontroll. Dessutom använder Pulumi Insights AI för att snabba upp utvecklingen av infrastrukturkod och resurshantering, vilket gör att du effektivt kan söka efter och analysera molnresurser. Integrationer omfattar AWS, Azure, Google Cloud, Kubernetes, GitHub, GitLab, Datadog, Jenkins, 1Password, HashiCorp Vault, DigitalOcean och Docker.
Pros and Cons
Pros:
- Gör det möjligt att använda välbekanta programmeringsspråk
- Underlättar strategier mellan flera molnleverantörer
- Stöder modulär och återanvändbar kod
Cons:
- Kan vara överdrivet för icke-programmerare som skulle kunna använda enklare format
- Potentiella prestandaproblem vid arbete med större projekt

Bäst för dynamisk hantering av hemligheter

HashiCorp Vault erbjuder organisationer ett centraliserat verktyg för att hantera, kontrollera och skydda känsliga data såsom hemligheter, token och certifikat. När applikationer och infrastrukturemiljöer blir allt mer komplexa ökar behovet av dynamisk hantering av hemligheter, vilket gör Vaults funktioner särskilt viktiga.
Varför jag valde HashiCorp Vault:
Inom området hantering av hemligheter är det få verktyg som kan mäta sig med HashiCorp Vault när det gäller anpassningsförmåga och omfattning. Jag valde detta verktyg efter att ha jämfört olika plattformar och konstaterat att dess metod för dynamisk hantering av hemligheter är unik. Enligt min bedömning är Vault det självklara valet för organisationer som söker en robust, skalbar och flexibel lösning för hantering av hemligheter.
Framträdande funktioner och integrationer:
HashiCorp Vault utmärker sig genom funktioner som generering av hemligheter i realtid, vilket säkerställer att applikationer endast får tillgång till det de behöver när de behöver det, samt automatisk återkallning av hemligheter efter användning. Dessutom erbjuder Vaults kryptering som tjänst ytterligare ett lager av dataskydd. Verktyget integreras effektivt med många plattformar, bland annat AWS, Kubernetes och Terraform, vilket möjliggör programvara för hantering av hemligheter i olika ekosystem.
Pros and Cons
Pros:
- Generering av hemligheter i realtid ökar säkerheten
- Mångsidig funktion för kryptering som tjänst
- Stort antal integrationer med viktiga infrastrukturplattformar
Cons:
- Brantare inlärningskurva för nybörjare
- Installation och konfiguration kan vara komplexa
- Kan vara överdimensionerat för mindre installationer eller projekt

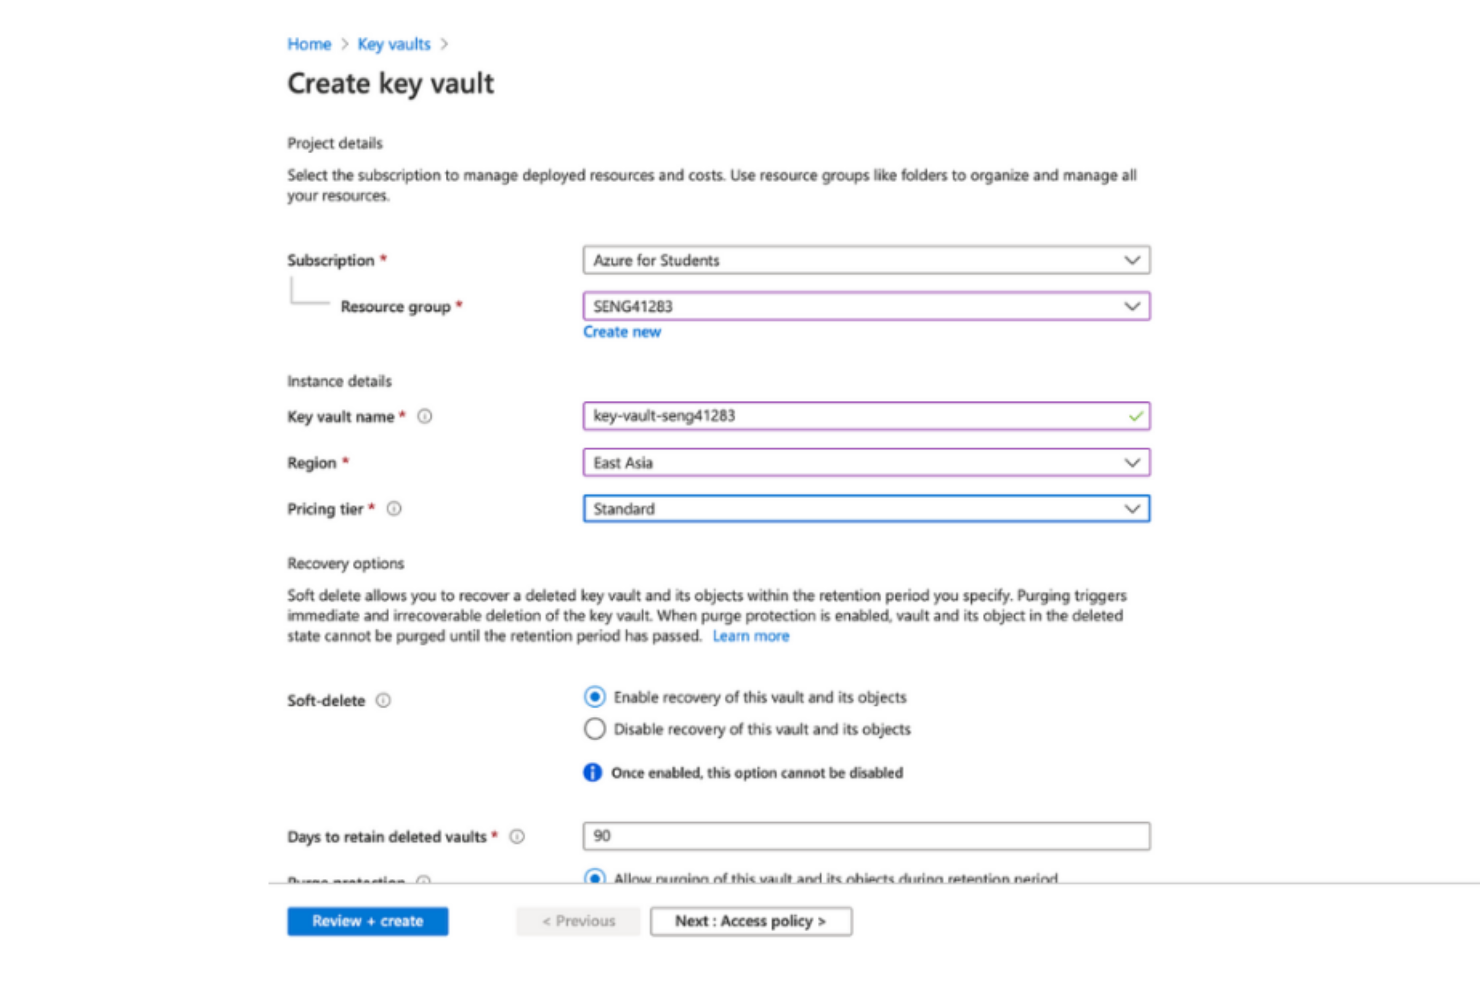
Azure Key Vault är en dedikerad tjänst inom Microsoft Azure-molnplattformen som hanterar kryptografiska nycklar, hemligheter och certifikat för Azure-baserade applikationer. För företag som redan använder Azure-ekosystemet erbjuder integrering och hantering av hemligheter via Key Vault både enkelhet och en inbyggd upplevelse.
Varför jag valde Azure Key Vault:
Efter att ha valt och jämfört olika alternativ fångade Azure Key Vault min uppmärksamhet tack vare dess inbyggda integration med Azure-miljön. För företag som är djupt förankrade i Azure-ekosystemet är valet av Azure Key Vault nästan självklart. Denna inbyggda integration gör det till ett optimalt val, särskilt för Microsoft Azure-användare.
Framstående funktioner och integrationer:
Azure Key Vault erbjuder ett starkt dataskydd med hårdvarusäkerhetsmoduler (HSM). Den centraliserade hanteringen av applikationshemligheter säkerställer enhetlighet och konsekvens mellan tjänster. Dessutom integreras Key Vault nära med andra Azure-tjänster, vilket gör det enklare för utvecklare att lagra applikationshemligheter utan att behöva hantera dem i koden.
Pros and Cons
Pros:
- Inbyggd integration med Azure-ekosystemet
- Använder hårdvarusäkerhetsmoduler för ytterligare skydd
- Centraliserad hantering främjar enhetlighet
Cons:
- Kanske inte är förstahandsvalet för miljöer som inte använder Azure
- Den inledande konfigurationen kan kräva kännedom om Azure
- Prissättningen kan vara komplex på grund av flera alternativ i olika nivåer

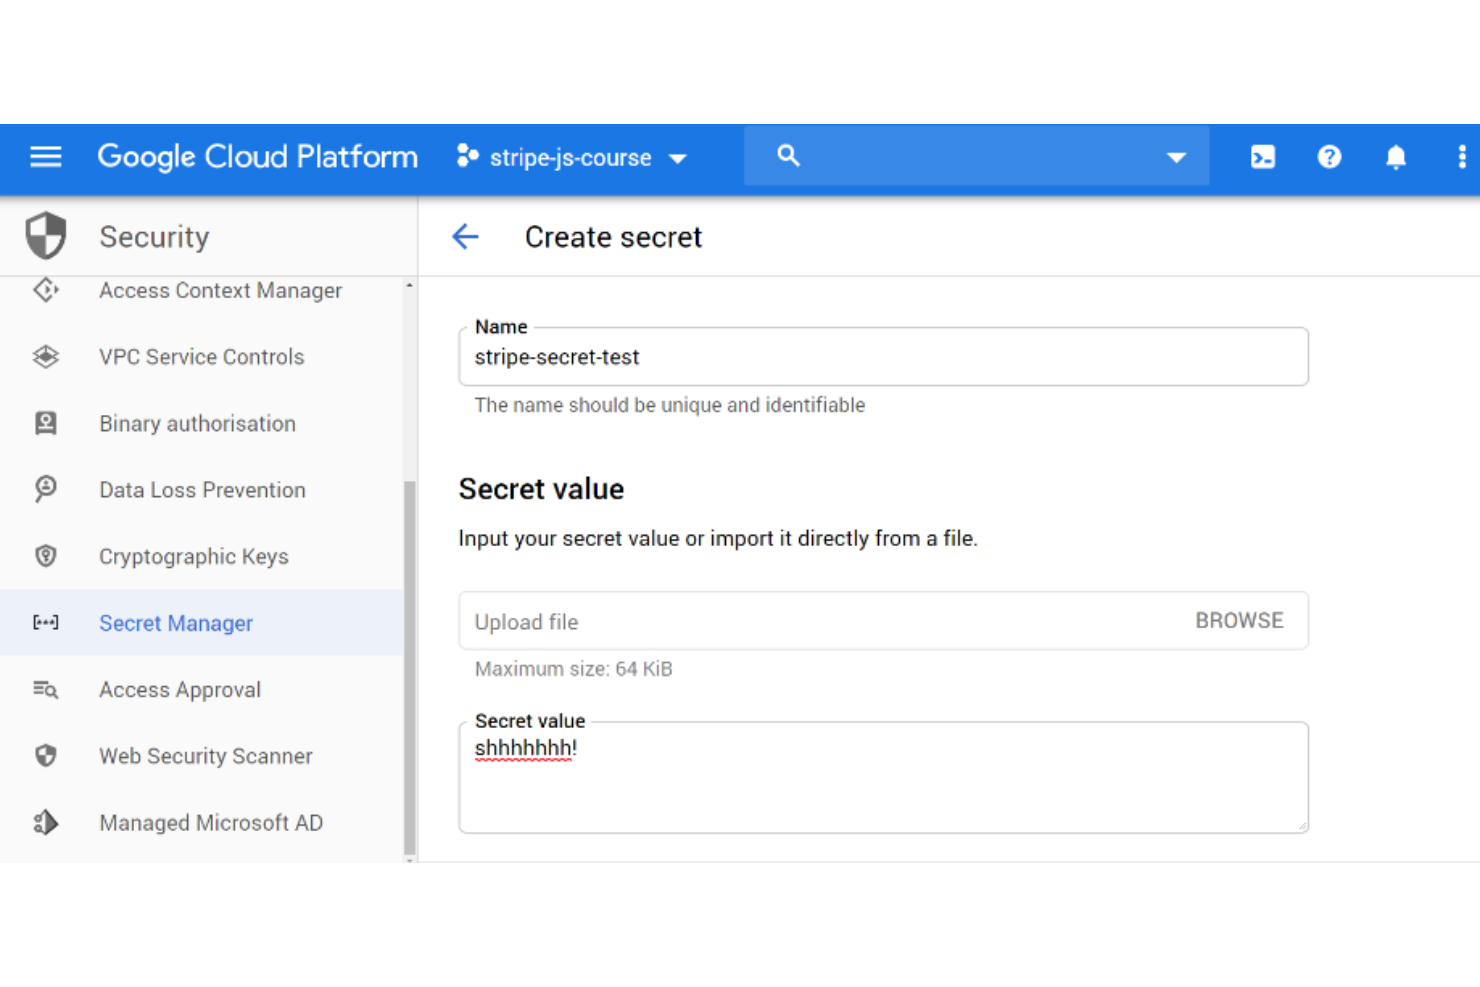
Google Cloud Secret Manager hanterar känsliga uppgifter på ett säkert sätt för företag som använder Google Cloud-tjänster.
Varför jag valde Google Cloud Secret Manager:
När jag avgjorde vilka verktyg som skulle läggas till i den här listan stod den inbyggda integrationen av Google Cloud Secret Manager i Google Cloud-plattformen omedelbart ut. Med min erfarenhet av verktyg för hantering av hemligheter blev den smidighet som erbjuds Google Cloud-användare en avgörande faktor i mitt val. Det passar bäst för företag som redan använder Google Cloud-sviten, eftersom det erbjuder en strömlinjeformad upplevelse som är specifik för den miljön.
Utmärkande funktioner och integrationer:
Google Cloud Secret Manager tillhandahåller robusta åtkomstkontroller med hjälp av Cloud IAM-policyer. Dess automatiska rotationer och rotationer av hemligheter på begäran bidrar till att upprätthålla säkerhetslivscykeln. Tjänsten integreras enkelt med populära Google Cloud-tjänster, vilket säkerställer att utvecklare får en välbekant och sammanhängande upplevelse.
Pros and Cons
Pros:
- Tät integration med Google Cloud-plattformen
- Starka åtkomstkontroller via Cloud IAM
- Stöder automatiska rotationer av hemligheter
Cons:
- Kanske inte är lämpligt för plattformar som inte använder Google Cloud
- Har en inlärningskurva för den som är ny på Google Cloud-tjänster
- Priset kan variera beroende på användning och integrationer

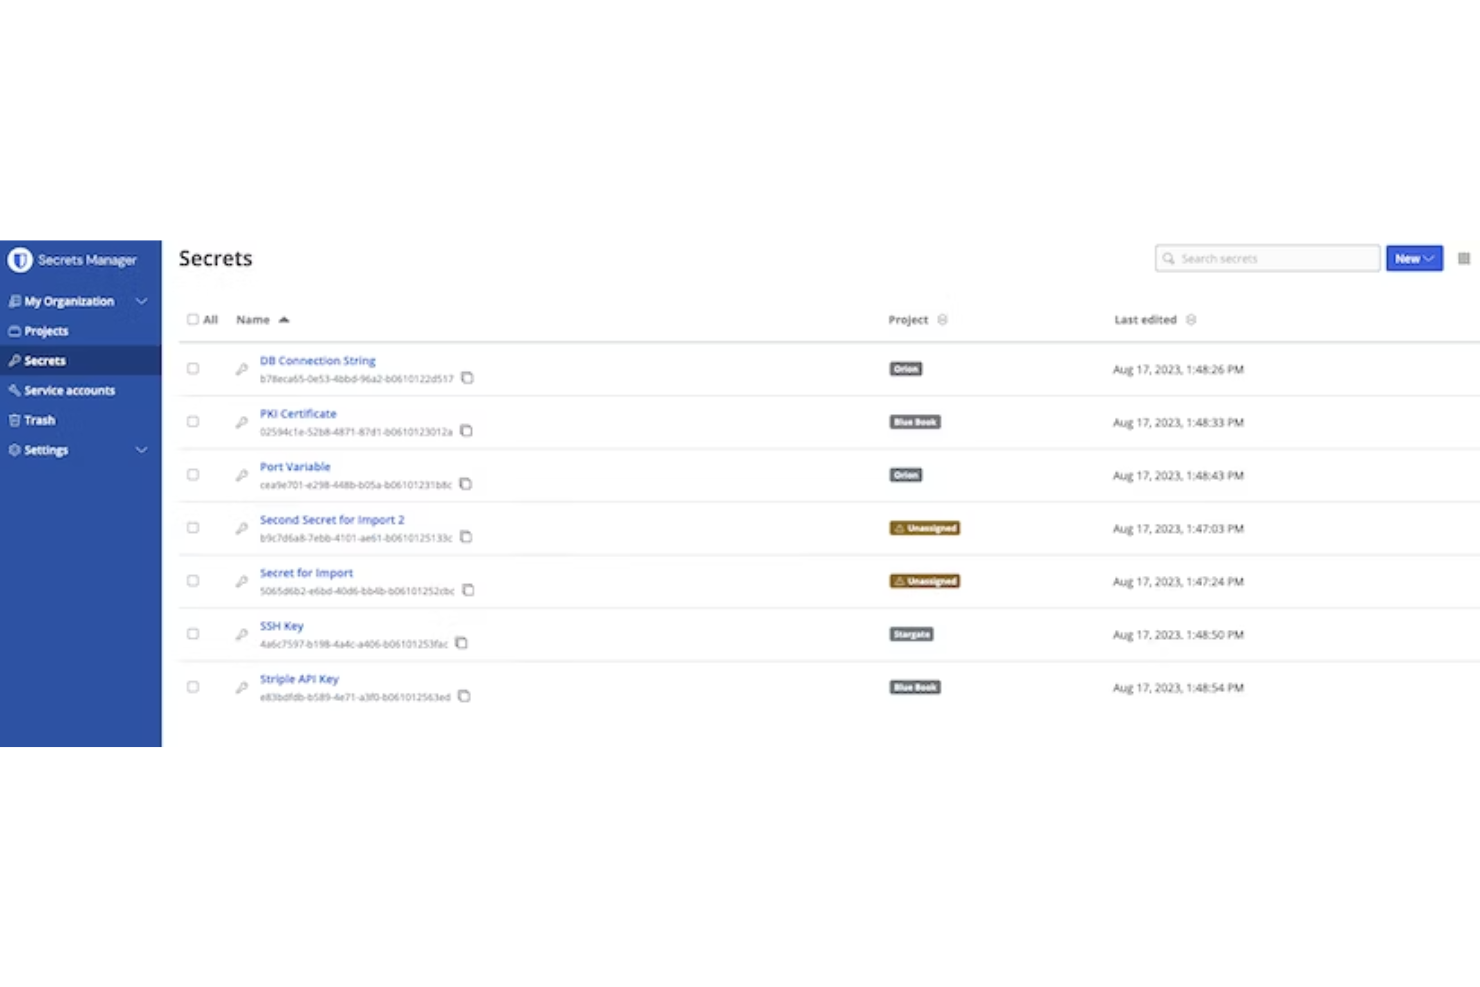
Bitwarden erbjuder ett verktyg för hemlighetshantering som har transparens som kärna, eftersom det bygger på en modell med öppen källkod. Plattformens community-drivna arbetssätt säkerställer kontinuerliga förbättringar och gör det till ett populärt val bland personer som brinner för öppen källkod.
Varför jag valde Bitwarden:
När jag avgjorde vilket verktyg som skulle presenteras på den här listan utmärkte sig Bitwarden omedelbart tack vare sin filosofi kring öppen källkod. Inom hemlighetshantering, där förtroende är avgörande, är den transparens som Bitwarden erbjuder oöverträffad. Jag valde särskilt den här plattformen för personer som värdesätter principerna bakom öppen källkod, eftersom jag anser att den passar dem bäst.
Framträdande funktioner och integrationer:
Bitwarden har funktioner som stöd för egen drift, vilket gör det möjligt för organisationer att behålla fullständig kontroll över sina data. Dess lösenordsgenerator och TOTP-autentisering förbättrar också säkerheten genom att säkerställa starka och unika hemligheter. När det gäller integrationer fungerar Bitwarden smidigt med olika webbläsare och operativsystem, vilket ger användare enkel åtkomst i många olika tekniska miljöer.
Pros and Cons
Pros:
- Verkligen öppen källkod och transparent
- Alternativ för egen drift finns
- Starka säkerhetsverktyg som lösenordsgeneratorer och TOTP
Cons:
- Brantare inlärningskurva för användare utan teknisk bakgrund
- Årsfakturering kan avskräcka vissa potentiella kunder
- Saknar vissa avancerade funktioner som finns i verktyg med fokus på företag

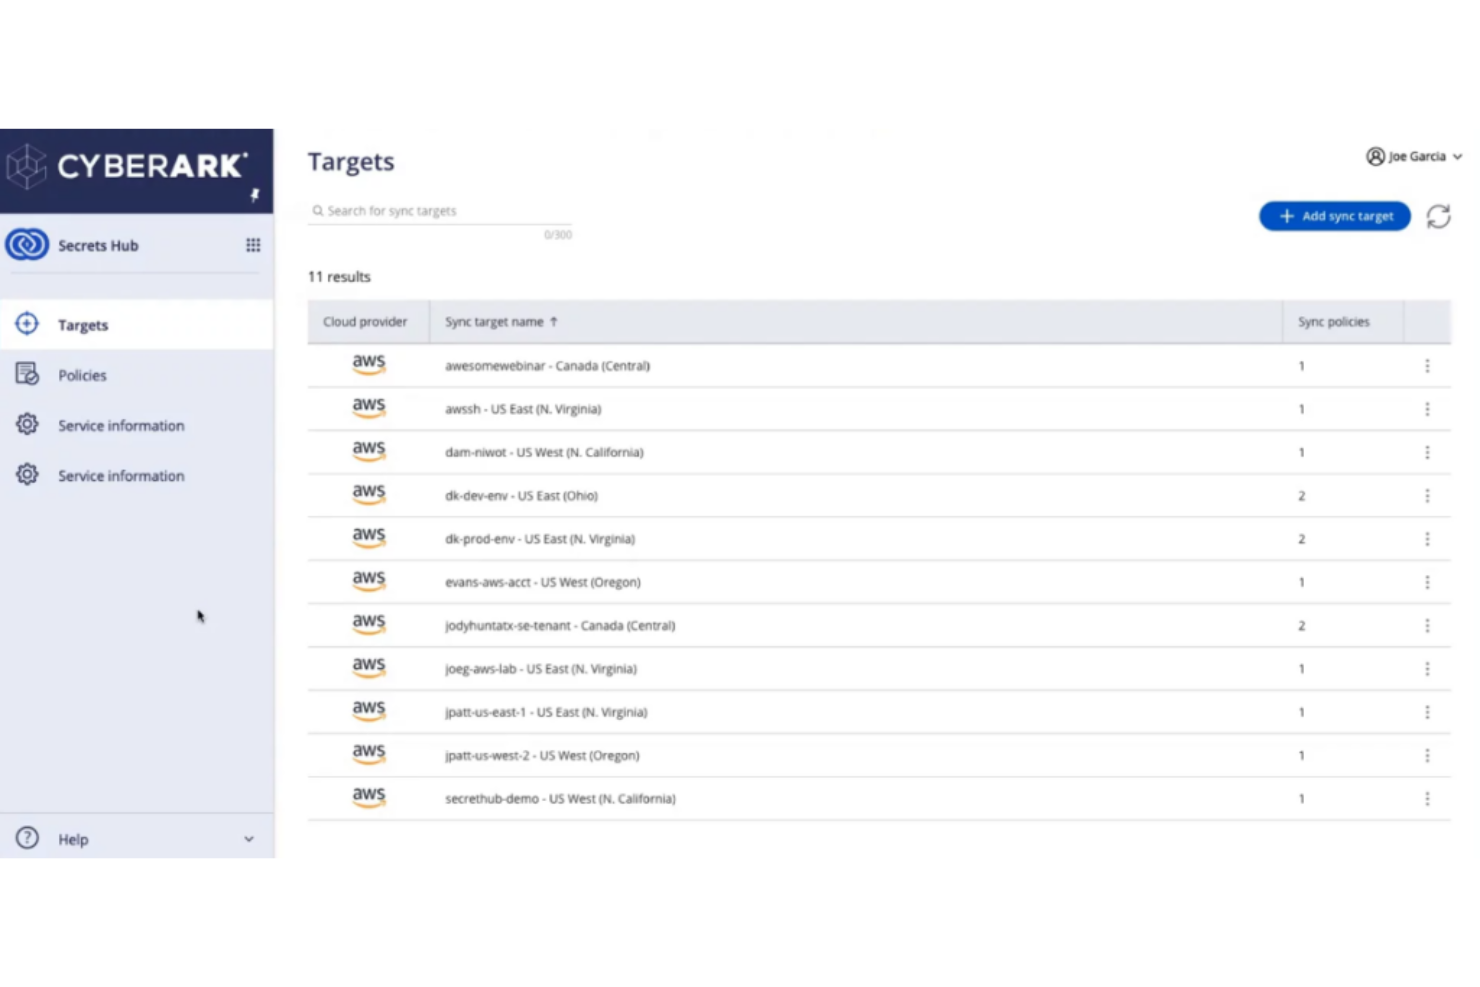
CyberArk DEVSECOPS-verktyget förbättrar säkerheten i CI/CD-pipelines med riktade åtgärder för sårbarhetsskydd. Idealt för säkerhetsfokuserade organisationer.
Varför jag valde CyberArk DEVSECOPS:
Bland de många verktyg jag granskade utmärkte sig CyberArk DEVSECOPS genom sitt fokus på att säkra de ofta förbisedda CI/CD-pipelines. Dess djupgående förståelse för de sårbarheter som finns i dessa miljöer och dess robusta angreppssätt för att hantera dem gjorde verktyget särskilt framstående. Jag valde denna lösning eftersom den enligt min bedömning erbjuder oöverträffat skydd där det behövs som mest – direkt i CI/CD-processen.
Utmärkande funktioner och integrationer:
CyberArk DEVSECOPS erbjuder funktioner som åtkomst precis i rätt tid, vilket säkerställer att endast behöriga enheter kan göra ändringar, samt dynamisk provisionering av hemligheter, vilket minskar risken för läckage av hemligheter. Dessutom ger verktygets förmåga att söka efter exponerade hemligheter i kodbasen ytterligare ett försvarslager. Det integreras smidigt med populära CI/CD-verktyg som Jenkins, GitLab och Travis CI, vilket möjliggör en säkrare utvecklingslivscykel.
Pros and Cons
Pros:
- Åtkomst precis i rätt tid minimerar obehöriga ingripanden
- Dynamisk provisionering av hemligheter förhindrar obehörig exponering
- Skanning av kodbasen identifierar och åtgärdar exponerade hemligheter
Cons:
- Kan vara komplext för team som är nya inom CI/CD-säkerhet
- Integrationerna är omfattande, men kanske inte täcker alla nischade verktyg
- Kräver kontinuerlig övervakning för optimal effektivitet

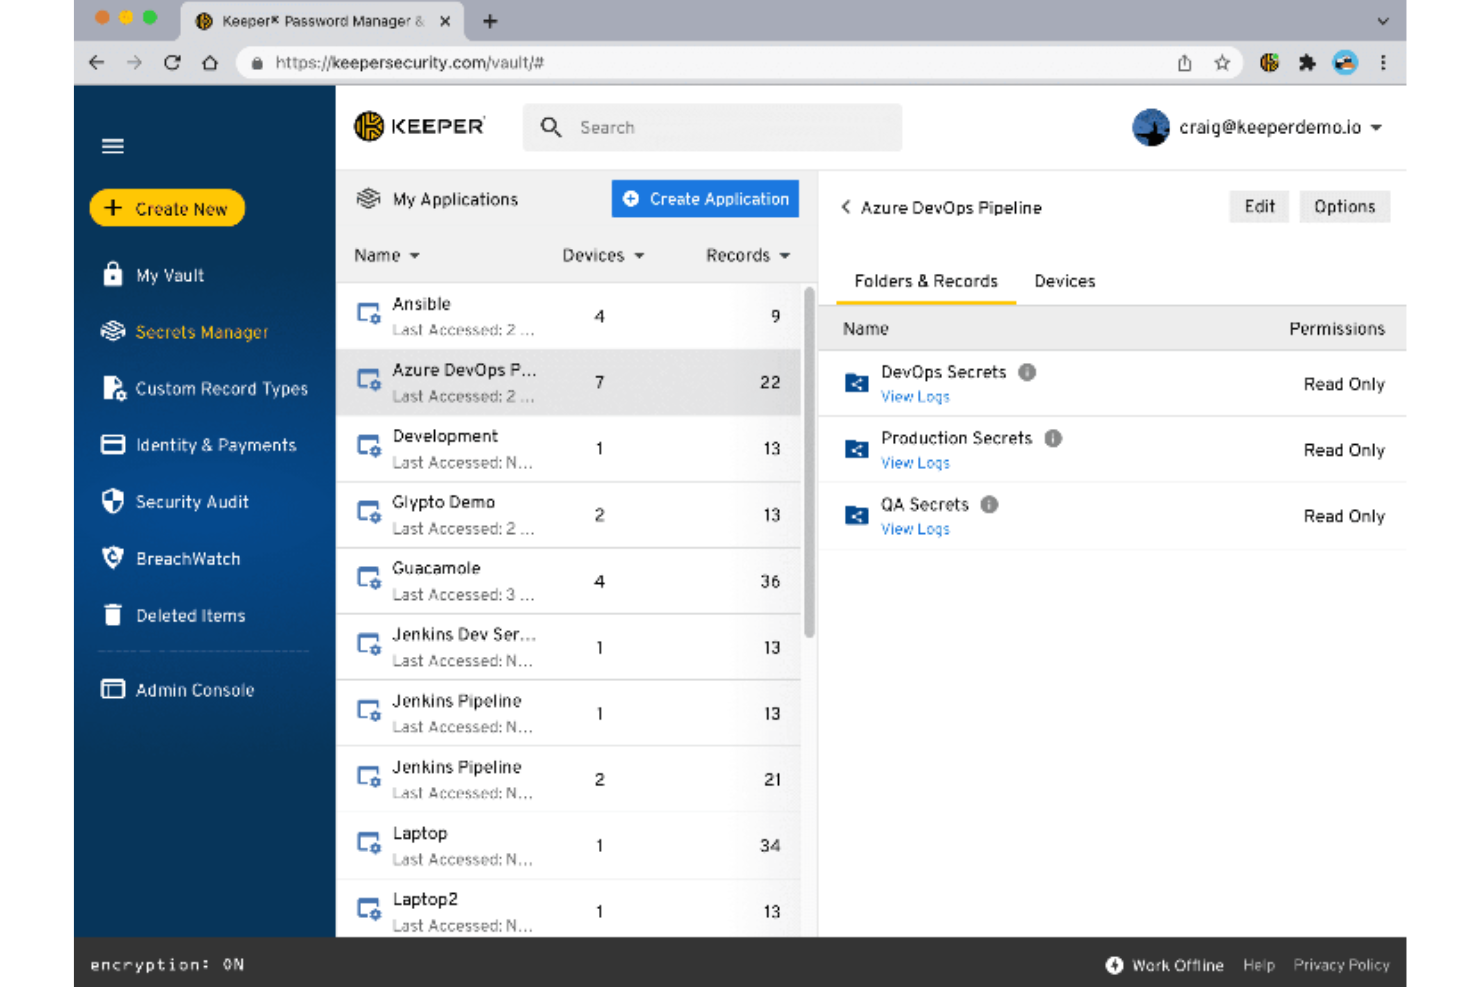
Keeper Secrets Manager är en omfattande lösning för hantering av hemligheter som hanterar känsliga data på olika plattformar. För företag som navigerar i labyrinten av moderna teknikstackar erbjuder Keeper en trygg tillflyktsort med kompatibilitet med ett brett utbud av plattformar.
Varför jag valde Keeper Secrets Manager:
Jag valde Keeper Secrets Manager för den här listan efter att ha fastställt att dess kapacitet över flera plattformar var oöverträffad. När jag jämförde olika verktyg blev Keepers engagemang för att säkerställa kompatibilitet över flera plattformar tydligt. Jag bedömer att Keeper Secrets Manager är det optimala valet för dem som arbetar med en mängd olika plattformar och därför är bäst för stöd på flera plattformar.
Utmärkande funktioner och integrationer:
Keeper Secrets Manager utmärker sig genom sin biometriska inloggning, som ger ett extra säkerhetslager. Dess säkra fillagring säkerställer också att viktiga dokument hålls borta från nyfikna blickar. När det gäller integrationer integreras Keeper med populära plattformar som Windows, macOS och Linux, men erbjuder även tillägg för de flesta webbläsare och appar för mobila enheter, vilket säkerställer en enhetlig upplevelse.
Pros and Cons
Pros:
- Omfattande stöd för flera plattformar
- Biometrisk inloggning ger ett extra säkerhetslager
- Säker fillagring säkerställer att viktiga filer förblir konfidentiella
Cons:
- Kan uppfattas som komplext för enklare användningsområden
- Användargränssnittet kan kräva en inlärningskurva för vissa användare
- Ytterligare funktioner kan medföra extra kostnader

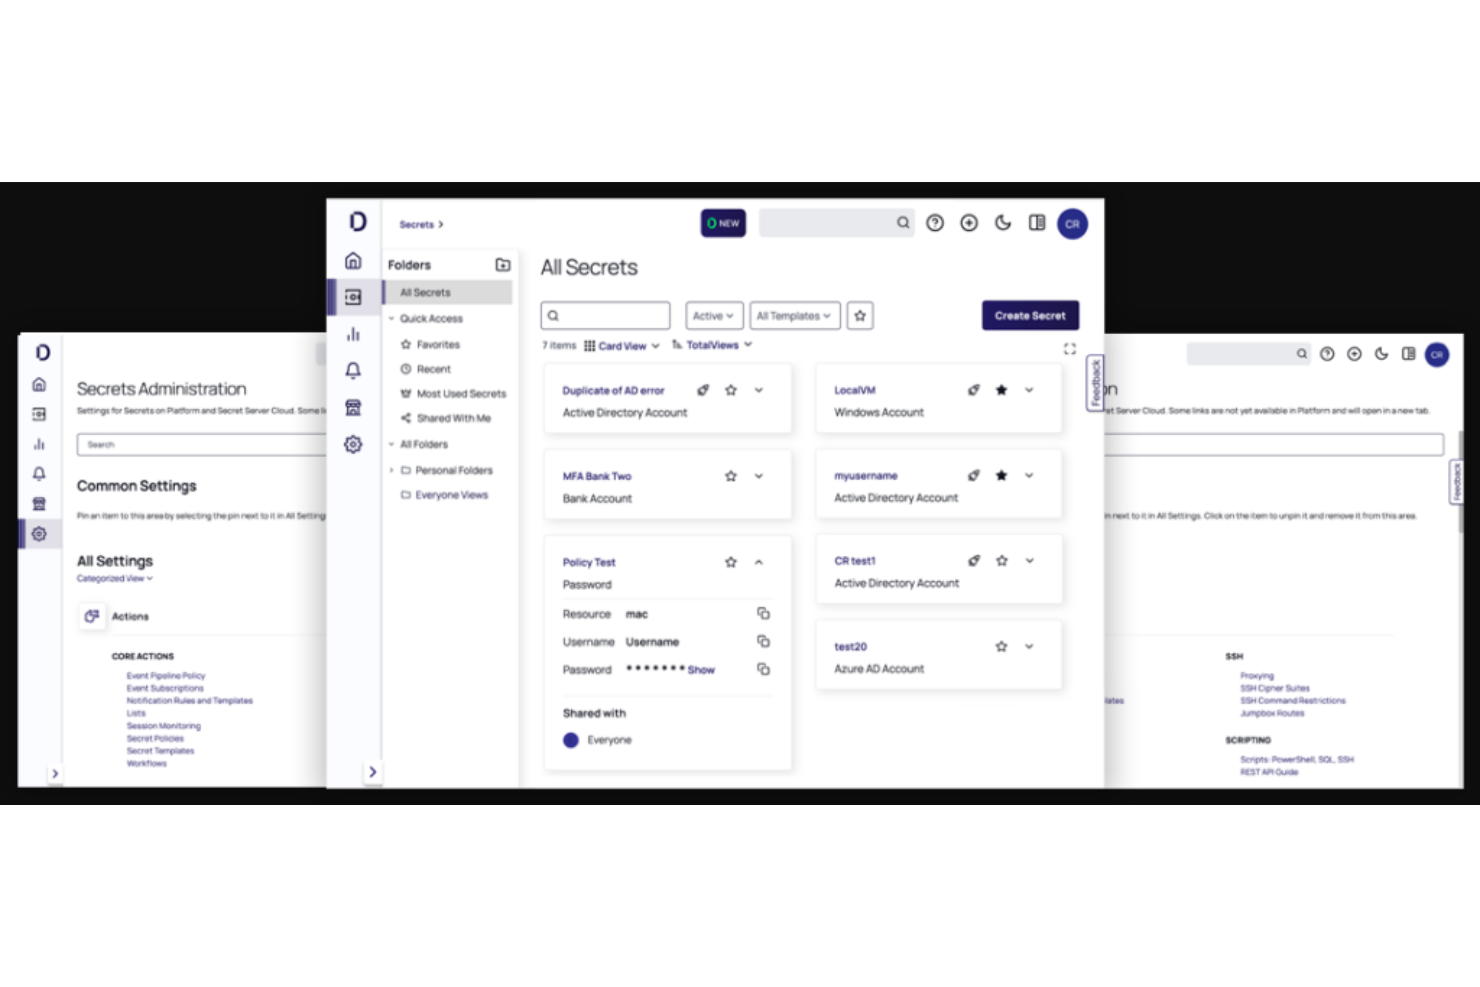
Delinea Secret Server är en dedikerad programvara som utformats för att säkert hantera känsliga data och autentiseringsuppgifter i olika företagsmiljöer. Dess arkitektur utlovar skalbarhet och anpassningsförmåga och hanterar komplexiteten hos växande organisationer.
Varför jag valde Delinea Secret Server:
Delinea Secret Server är den bästa skalbara företagslösningen för hantering av hemligheter. Den utmärker sig genom sin robusthet och förmåga att växa med en organisation, vilket gör den till ett förstahandsval på en konkurrensutsatt marknad.
Framstående funktioner och integrationer:
Delinea Secret Server är fullspäckad med funktioner som tillgodoser företagens föränderliga behov. Dess rollbaserade åtkomstkontroll säkerställer exakt styrning över vem som får åtkomst till vad, och dess granskningsloggar ger insyn i dataåtkomst och användning. Verktyget integreras med ledande IT-plattformar och applikationer, vilket säkerställer att företag inte behöver bygga om sina arbetsflöden. Dessa integrationer omfattar SIEM-lösningar, ärendehanteringssystem och andra IT-verktyg.
Pros and Cons
Pros:
- Skalbar arkitektur som lämpar sig för stora företag
- Exakt rollbaserad åtkomstkontroll
- Omfattande granskningsloggar för transparens
Cons:
- Kan vara för komplext för mindre organisationer
- Brantare inlärningskurva för nya användare
- Dyrare initial investering jämfört med vissa alternativ

Delinea DevOps Secrets Vault erbjuder en avancerad lösning för hantering av hemligheter i moderna DevOps-miljöer. Eftersom DevOps-metoder blir allt mer integrerade i effektiv programvaruleverans är detta verktyg utformat för att integreras med dessa processer.
Varför jag valde Delinea DevOps Secrets Vault:
I mitt arbete med att sammanställa en lista över förstklassiga verktyg för hantering av hemligheter utmärkte sig Delinea DevOps Secrets Vault genom sitt skräddarsydda angreppssätt för DevOps-ekosystem. Det blev tydligt att detta verktyg kunde passa naturligt för team som är djupt involverade i DevOps, vilket är anledningen till att jag ansåg att det var bäst för DevOps-integration.
Utmärkande funktioner och integrationer:
Delinea DevOps Secrets Vault erbjuder funktioner som höghastighetshämtning av hemligheter, vilket säkerställer minimala fördröjningar i DevOps-pipelines. Dessutom har det robusta rollbaserade åtkomstkontroller som ger detaljerade behörigheter och minimerar risker. När det gäller integrationer utmärker sig verktyget genom stöd för ett brett utbud av DevOps-verktyg, däribland Jenkins, Kubernetes och Terraform, vilket möjliggör smidigare och säkrare drift.
Pros and Cons
Pros:
- Skräddarsytt för DevOps-miljöer
- Höghastighetshämtning av hemligheter minskar fördröjningar i pipelines
- Omfattande integrationer med populära DevOps-verktyg
Cons:
- Kan vara överdimensionerat för team som inte använder DevOps
- Kräver viss inledande konfigurering och introduktion
- Premiumfunktioner kan driva upp kostnaderna för större team


Doppler SecretOps Platform är specialiserad på centraliserad hantering och säker lagring av applikationshemligheter. Med fokus på molnbaserad infrastruktur effektiviserar denna plattform hanteringen av hemligheter för utvecklare som arbetar i moderna molnmiljöer.
Varför jag valde Doppler SecretOps Platform:
Dopplers SecretOps Platform var en tydlig kandidat när jag avgjorde vilka verktyg som skulle inkluderas, tack vare dess starka överensstämmelse med molnbaserade arbetssätt. Jag valde detta verktyg eftersom det erbjuder robust stöd för organisationer med djupt integrerade molnbaserade arbetsflöden.
Utmärkande funktioner och integrationer:
Doppler SecretOps Platform har funktioner som automatisk rotation av hemligheter, vilket minskar det manuella arbetet och ökar säkerheten. Plattformen säkerställer också att hemligheter är miljöspecifika, vilket bidrar till bättre organisation och färre fel mellan miljöer. När det gäller integrationer ansluter den till allmänt använda molnplattformar som AWS (Amazon Web Services), Azure och GCP, vilket säkerställer kompatibilitet och smidigare drift.
Pros and Cons
Pros:
- Automatisk rotation av hemligheter minskar det manuella arbetet
- Miljöspecifik lagring av hemligheter främjar bättre organisation
- Stark kompatibilitet med större molnplattformar
Cons:
- Kan vara mindre lämpat för företag som inte är molnbaserade
- Mindre organisationer kan uppleva att vissa funktioner är överflödiga
- Den inledande konfigurationen kan kräva tid för fullständig integrering
Andra verktyg för hemlighetshantering
Här är ytterligare några alternativ för verktyg för hemlighetshantering som inte hamnade på min kortlista, men som ändå kan vara värda att titta närmare på:
- Akeyless Vault Platform
Bäst för enhetlig åtkomst till hemligheter
- CyberArk Conjur
Bäst för behov av granskad efterlevnad
- Thycotic Secret Server
Bäst för lokala installationer


Hur jag utvärderar verktyg för hantering av hemligheter
Jag delar upp min utvärdering i grundläggande kriterier – som dynamisk rotation av hemligheter och RBAC – samt särskiljande faktorer som skiljer verktyg lämpade för stora Kubernetes-miljöer från mer lättviktiga alternativ.
Kärnfunktionalitet (grundläggande krav för den här listan)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att övervägas för inkludering.
- Centraliserad lagring av hemligheter: Jag kontrollerar om ett verktyg kan lagra API-nycklar, databasautentiseringsuppgifter, token och certifikat i ett enda valv med logisk organisering, till exempel projekt eller namnrymder.
- Dynamiska hemligheter och rotation: Automatiserad rotation av autentiseringsuppgifter är viktig här – jag letar efter verktyg som genererar kortlivade, temporära hemligheter för system som databaser eller molnroller för IAM.
- Åtkomstkontroll och policyer: Varje verktyg utvärderas utifrån hur detaljerat det hanterar behörigheter, från grundläggande RBAC-roller till sökvägsbaserade policyer och bindningar för arbetsbelastningsidentiteter.
- Granskningsloggning: Jag letar efter detaljerade, exporterbara loggar som registrerar vem som fick åtkomst till vilken hemlighet och när, samt möjligheten att vidarebefordra loggarna till en SIEM-plattform för övervakning.
- Integrationer och API:er: Verktyget bör ansluta till den bredare DevOps-stacken – CI/CD-plattformar, Kubernetes, Terraform och molnleverantörer – genom inbyggda integrationer, CLI-verktyg och SDK:er.
- Kryptering och nyckelhantering: Jag utvärderar krypteringsmodellen från början till slut, inklusive chifferstyrka vid lagring och överföring, stöd för kundhanterade nycklar samt alternativ med stöd för HSM.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och skiljer dem åt:
Utmärkande funktioner
Skanning efter hemligheter är en viktig särskiljande faktor – jag letar efter verktyg som upptäcker läckta autentiseringsuppgifter i kodarkiv och containeravbildningar innan de når produktionsmiljön. Federering av arbetsbelastningsidentiteter är ett annat område som jag utvärderar noggrant, eftersom temporära, identitetsbaserade token eliminerar risken med långlivade statiska nycklar mellan mikrotjänster. Utvecklarupplevelsen är också viktig. Verktyg som erbjuder CLI-verktyg och IDE-pluginprogram för att injicera hemligheter vid körning håller autentiseringsuppgifter borta från disken och .env-filer.
Bortom funktionerna
Jag väger distributionsflexibilitet noggrant – team inom reglerade branscher behöver ofta egenhostade eller nätverksisolerade alternativ, medan andra föredrar SaaS. Efterlevnadscertifieringar som SOC 2 Type II och FIPS 140-2-validering vägs också in, särskilt för organisationer inom hälso- och sjukvård eller finanssektorn där revisionsberedskap är ett grundkrav. Prisöppenhet är också viktig. Jag kontrollerar om kostnaderna skalar förutsägbart när antalet hemligheter och arbetsbelastningar ökar, eftersom otydlig prissättning som enbart riktar sig till företagskunder kan göra långsiktig budgetering svår.
Så väljer du ett verktyg för hemlighetshantering
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika process för programvaruutval kommer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med din organisation? Ta hänsyn till framtida användarantal, ökade datamängder och ytterligare funktioner. Leta efter verktyg som hanterar tillväxt smidigt. |
| Integrationer | Fungerar det med dina nuvarande system? Kontrollera kompatibiliteten med befintlig programvara och befintliga plattformar. Leta efter smidiga API-anslutningar. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina behov? Utvärdera om verktyget tillåter användardefinierade inställningar, arbetsflöden och mallar som passar ditt team. |
| Användarvänlighet | Är gränssnittet intuitivt för ditt team? Undvik verktyg med branta inlärningskurvor. Leta efter användarvänliga kontrollpaneler och enkel navigering. |
| Implementering och introduktion | Hur snabbt kan ditt team börja använda det? Bedöm hur mycket tid och vilka resurser som krävs för installationen. Leta efter verktyg med tydliga guider och support. |
| Kostnad | Ryms det inom din budget? Jämför prisplaner och dolda avgifter. Överväg värdet i förhållande till de funktioner som erbjuds. |
| Säkerhetsskydd | Är dina hemligheter väl skyddade? Kontrollera krypteringsstandarder, åtkomstkontroller och granskningsfunktioner. Säkerställ att säkerhetspolicyerna följs. |
| Efterlevnadskrav | Uppfyller det branschstandarderna? Kontrollera om verktyget följer förordningar som GDPR, HIPAA eller andra relevanta standarder. |
Vad är verktyg för hemlighetshantering?
Verktyg för hantering av hemligheter är lösningar som är utformade för att lagra och hantera känslig information som lösenord, API-nycklar och certifikat på ett säkert sätt. IT-specialister, utvecklare och säkerhetsteam använder vanligtvis dessa verktyg för att skydda data och upprätthålla systemintegriteten. Funktioner för kryptering, granskningsloggning och åtkomstkontroll bidrar till säker datahantering och efterlevnad av regelverk. Dessa verktyg ger ett betydande värde genom att säkerställa att känslig information förblir skyddad och endast är åtkomlig för behöriga användare.
Funktioner
Vid val av verktyg för hantering av hemligheter bör du vara uppmärksam på följande viktiga funktioner:
- Säker lagring: Skyddar känslig information som lösenord och API-nycklar från obehörig åtkomst.
- Åtkomstkontroll: Hanterar vem som kan visa och ändra hemligheter och säkerställer att endast behöriga användare har åtkomst.
- Granskningsloggning: Tillhandahåller en registrering av åtkomst till och ändringar av hemligheter för efterlevnad och säkerhetsgranskningar.
- Kryptering: Skyddar data genom att omvandla den till ett säkert format som endast kan läsas av behöriga användare.
- Integrationsmöjligheter: Möjliggör sömlös anslutning till befintliga system och program för smidig drift.
- Automatisk rotation av hemligheter: Uppdaterar regelbundet hemligheter för att minimera risken för exponering och förbättra säkerheten.
- Rollbaserade åtkomstkontroller: Tilldelar behörigheter baserat på användarroller för att förenkla säkerhetshanteringen.
- Anpassningsbara instrumentpaneler: Erbjuder personliga vyer och insikter som hjälper användare att snabbt komma åt relevant information.
- Övervakning i realtid: Tillhandahåller kontinuerlig övervakning och varningar om potentiella säkerhetshot eller intrång.
- Stöd för efterlevnad: Säkerställer att verktyget uppfyller branschregler som GDPR och HIPAA och hjälper organisationer att upprätthålla efterlevnaden.
Fördelar
Att implementera verktyg för hantering av hemligheter ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att använda kryptering och åtkomstkontroller skyddar dessa verktyg känslig information från obehörig åtkomst.
- Efterlevnad av regelverk: Med funktioner som granskningsloggning och stöd för efterlevnad kan du uppfylla branschstandarder som GDPR och HIPAA.
- Förbättrad effektivitet: Automatisering av rotationen av hemligheter minskar det manuella arbetet och minimerar risken för mänskliga fel.
- Förenklad hantering: Rollbaserade åtkomstkontroller och anpassningsbara instrumentpaneler gör det enklare att hantera och övervaka vem som har åtkomst till vad.
- Ökad tillförlitlighet: Övervakning i realtid säkerställer att du får varningar om potentiella hot, vilket håller dina system säkra och tillförlitliga.
- Sömlös integration: Integrationsmöjligheter gör att verktyget kan fungera med dina befintliga system och säkerställer ett smidigt arbetsflöde.
- Kostnadsbesparingar: Genom att förhindra dataintrång och säkerställa efterlevnad kan dessa verktyg bidra till att undvika kostsamma böter och skadat anseende.
Kostnader & priser
Vid val av verktyg för hantering av hemligheter krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och mycket mer. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för hantering av hemligheter:
Jämförelsetabell för abonnemang för verktyg för hantering av hemligheter
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande lagring, begränsad åtkomstkontroll och grundläggande kryptering. |
| Personligt abonnemang | $5-$25/användare/månad | Säker lagring, åtkomstkontroll, granskningsloggning och grundläggande integrationer. |
| Företagsabonnemang | $26-$50/användare/månad | Avancerad kryptering, rollbaserad åtkomst, integrationer och övervakning i realtid. |
| Storföretagsabonnemang | $51-$100+/användare/månad | Anpassningsbara instrumentpaneler, automatisk rotation av hemligheter, stöd för efterlevnad och premiumsupport. |
Vanliga frågor om verktyg för hantering av hemligheter
Här är svar på vanliga frågor om verktyg för hantering av hemligheter:
Kan verktyg för hantering av hemligheter integreras med CI/CD-pipelines?
Ja, de flesta verktyg för hantering av hemligheter fungerar med populära CI/CD-plattformar som Jenkins, GitLab och GitHub Actions. Du kan injicera hemligheter i byggprocesser utan att hårdkoda dem i din pipeline. Detta skyddar autentiseringsuppgifter från att exponeras i kod eller loggar. Du måste konfigurera åtkomstprinciperna noggrant så att endast auktoriserade jobb kan hämta dessa hemligheter.
Hur hanterar verktyg för hantering av hemligheter nyckelrotation?
Verktyg för hantering av hemligheter erbjuder vanligtvis funktioner för automatisk nyckelrotation. Du kan ange principer för att rotera hemligheter enligt ett schema eller efter specifika händelser, till exempel ett dataintrång. Vissa verktyg tillåter även åtkomst precis i tid, så att nycklar endast finns när de behövs. Detta bidrar till att begränsa långvarig exponering och säkerställer att dina autentiseringsuppgifter hålls aktuella.
Har verktyg för hantering av hemligheter stöd för molnnativa miljöer?
Ja, de flesta verktyg har stöd för Kubernetes och molnnativa stackar. De tillhandahåller ofta sidecar-injektorer eller integrationer med antagningskontroller. Detta gör att ditt team kan injicera hemligheter i containrar utan att skriva dem till disk. Det minskar risken i dynamiska molnmiljöer där arbetsbelastningar ändras ofta.
Hur granskar jag åtkomst till hemligheter?
Du kan granska åtkomsten genom att aktivera loggning och övervakning i plattformen för hantering av hemligheter. De flesta verktyg loggar vem som fick åtkomst till en hemlighet, när det skedde och varifrån. Dessa loggar hjälper dig att upptäcka misstänkt beteende och upprätthålla efterlevnaden. Se till att din loggningskonfiguration integreras med dina befintliga övervakningsverktyg.
Vad händer nu:
Om du håller på att undersöka verktyg för hantering av hemligheter kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Sedan får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.