

De bästa verktygen för automatiserad kodgranskning hjälper team att upptäcka defekter tidigt, upprätthålla kodningsstandarder, minska omarbete och förbättra den övergripande kodkvaliteten innan ändringar når produktion. Dessa verktyg ger konsekvent återkoppling under utvecklingen, så att problem kan åtgärdas utan att leveransen fördröjs.
Team vänder sig ofta till verktyg för automatiserad kodgranskning när manuella granskningar missar fel, inkonsekvent återkoppling fördröjer pullförfrågningar eller säkerhetsluckor förblir oupptäckta i växande kodbaser. Problem som försenade godkännanden, ojämn kodkvalitet och ökad teknisk skuld gör samarbetet mellan utvecklare och granskare svårare.
Med över 20 år i branschen som teknikchef har jag testat och granskat dussintals verktyg för automatiserad kodgranskning i verkliga miljöer för att utvärdera deras noggrannhet, integrationer och användarvänlighet. Den här guiden lyfter fram de bästa verktygen för automatiserad kodgranskning som möjliggör snabbare granskningar, bättre kodkonsistens och säkrare lanseringar. Varje recension behandlar funktioner, för- och nackdelar samt användningsområden där verktyget passar bäst, så att du kan välja rätt verktyg.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell: verktyg för automatiserad kodgranskning
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av verktyg för automatiserad kodgranskning.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Bäst för automatiserade säkerhetsdrivna kodgranskningar | 4.3 out of 5 | $350/månad Kostnadsfri plan tillgänglig | Book Demo |
Bäst för lokala skanningar av källkod | 4.7 out of 5 | $1000/utvecklare/år Gratis demonstration tillgänglig | Website |
Bäst med AI-drivna kodkorrigeringar | 4.4 out of 5 | Pris på begäran Gratis provperiod tillgänglig | Website |
Bäst för att minska antalet falska positiva resultat | 4.5 out of 5 | $200/månad Gratisplan tillgänglig | Book Demo |
4.4 out of 5 | $24/användare/månad 14 dagars kostnadsfri provperiod + kostnadsfri plan tillgänglig | Website | |
Bäst för kodanalys i realtid | Not rated | $24/användare/månad 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Website |
Bäst för att upptäcka Java-buggar | Not rated | Gratis att använda | Website |
Bäst för säkerhetskontroller | Not rated | Pris på begäran Gratis demo tillgänglig | Website |
Bäst för mätvärden för underhållbarhet | Not rated | Prisuppgift på begäran Gratis konsultation tillgänglig | Website |
Bäst för arbetsflöden för kodgranskning | Not rated | $18,000/år 30 dagars kostnadsfri provperiod | Website |


Recensioner av de bästa verktygen för automatiserad kodgranskning
Nedan följer mina detaljerade sammanfattningar av de bästa verktygen för automatiserad kodgranskning som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna och nackdelarna, integrationerna och de användningsområden där varje verktyg passar bäst, så att du kan hitta det bästa alternativet för dig.
 Bäst för automatiserade säkerhetsdrivna kodgranskningar
- Kostnadsfri plan tillgänglig
- Från $350/månad
Visit WebsiteCustomer Rating:4.3/5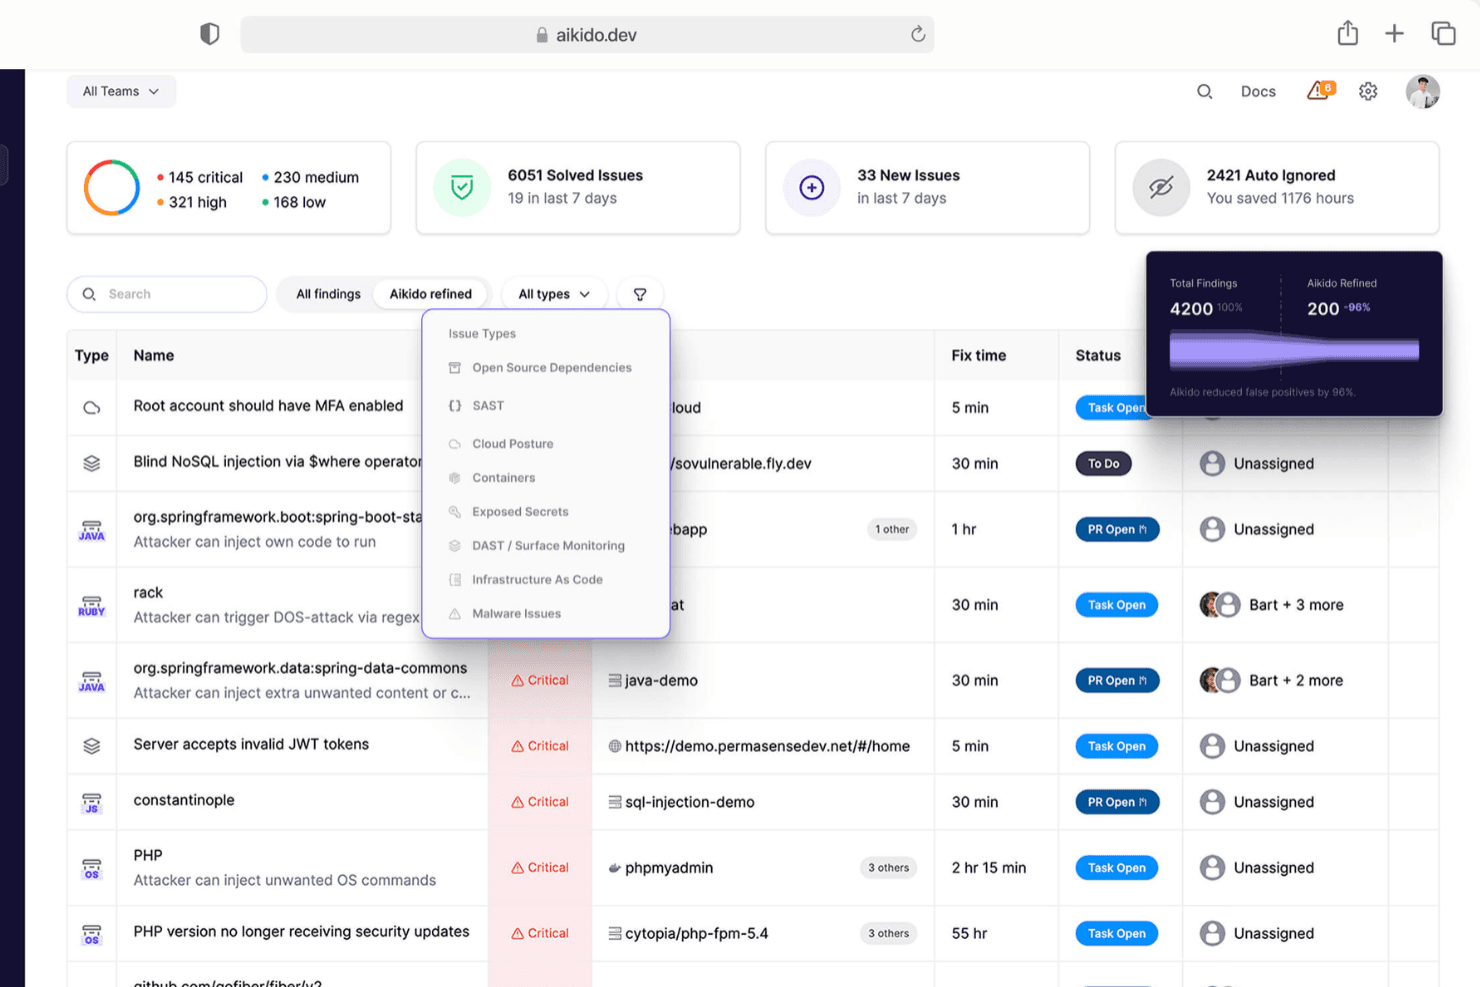
Aikido Security tillhandahåller en enhetlig instrumentpanel för att sortera och filtrera problem efter typ, allvarlighetsgrad och skanningskälla. Aikido Security hjälper utvecklare att förbättra kodkvalitet och säkerhet med AI-drivna kodgranskningar, sårbarhetsskanning och automatiserade efterlevnadskontroller. Det kombinerar statisk analys, dynamisk testning och verktyg för molnsäkerhet för att hjälpa team att leverera säkrare och renare kod.
Varför jag valde Aikido Security: Jag valde Aikido Security för dess AI-drivna kodgranskningar som identifierar problem som logiska fel, ineffektiv prestanda och säkerhetssårbarheter. Du kan få omedelbar återkoppling direkt i din IDE, vilket gör det snabbare att åtgärda problem utan att störa arbetsflödena. Jag uppskattade också den inbyggda automatiseringen av efterlevnad för ramverk som SOC 2 och ISO 27001, vilket hjälper team att uppfylla regulatoriska krav med mindre manuellt arbete.
Utmärkande funktioner och integrationer
Funktioner omfattar AI-drivna förslag vid kodgranskning, automatiska korrigeringar med ett klick i IDE:er samt sårbarhetsskanning av kod, containrar och infrastruktur. Du får även anpassad regelgenerering baserad på tidigare pullförfrågningar samt hantering av säkerhetsstatus i molnet för att upptäcka felkonfigurationer tidigt.
Integrationer omfattar Jira, GitLab, GitHub, Asana, ClickUp, Monday, Microsoft Teams, YouTrack, Drata, Azure Pipelines, BitBucket Pipes och VSCode.
Pros and Cons
Pros:
- Erbjuder en omfattande instrumentpanel och anpassningsbara rapporter
- Ger användbara insikter
- Användarvänligt gränssnitt
Cons:
- Exkluderar som standard CVE:er som inte har åtgärdats vid temporära containerskanningar
- Anpassade SAST-regler måste aktiveras av Aikido
Learn more about Aikido Security: Bäst för lokala skanningar av källkod
- Gratis demonstration tillgänglig
- Upp till $1000/utvecklare/år (faktureras årsvis)
Visit WebsiteCustomer Rating:4.7/5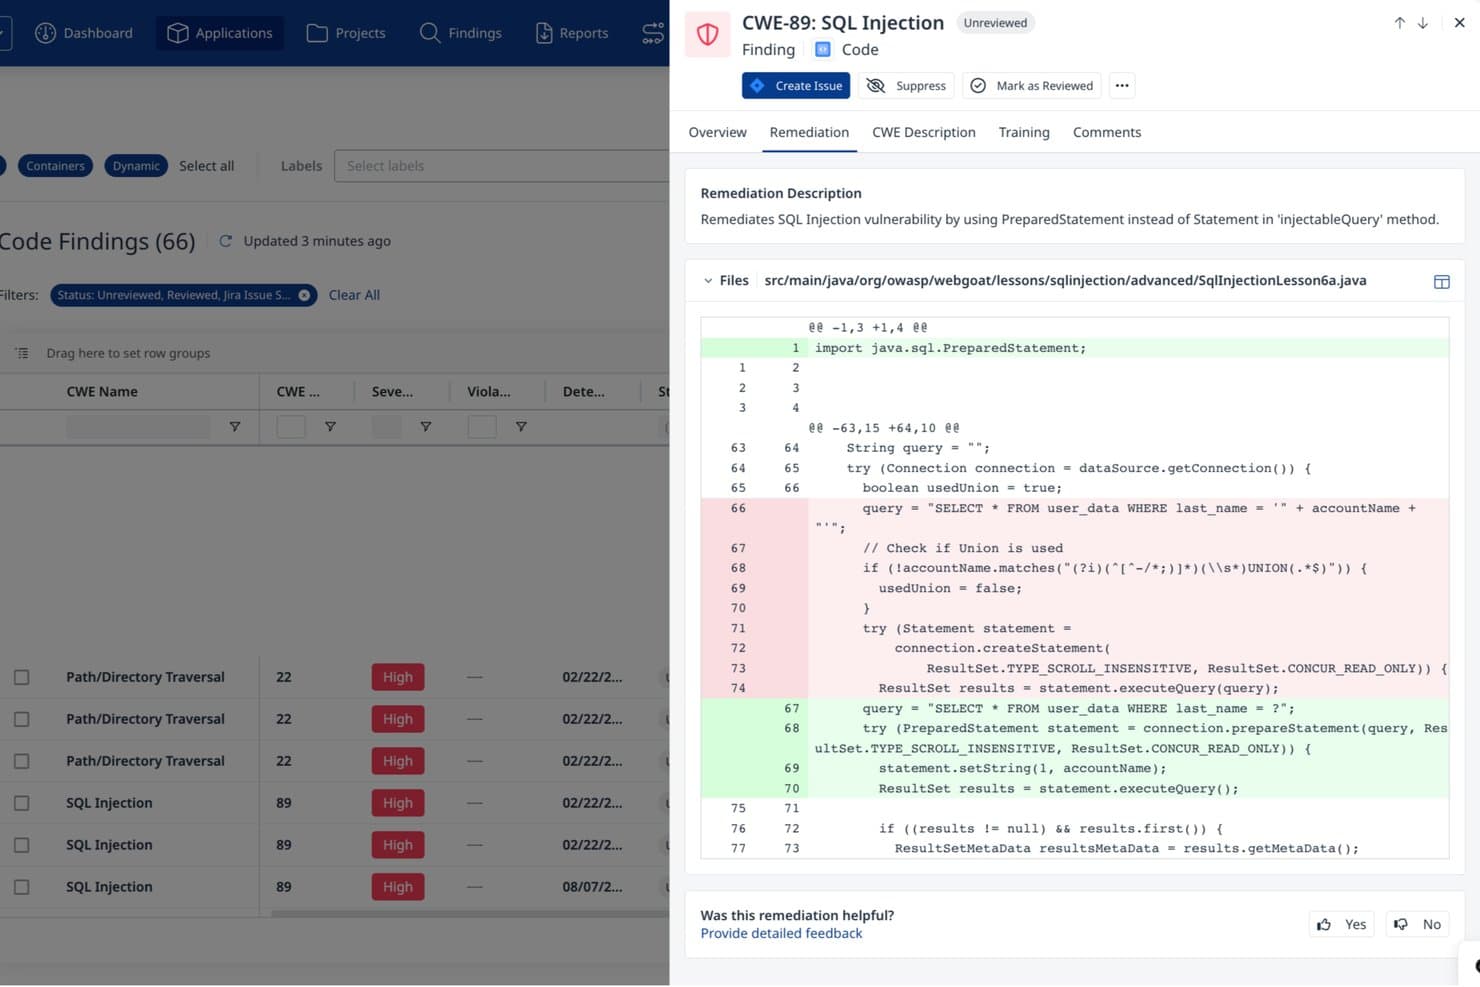
Mend.io erbjuder AI-genererad åtgärd av SQL-injektioner med förhandsvisningar av kodskillnader. Mend.io är en plattform för applikationssäkerhet som kombinerar SAST, SCA, skanning efter hemligheter och beroendeanalys för att upptäcka sårbarheter i både egenutvecklad källkod och beroenden med öppen källkod i CI/CD-pipelines, pull-förfrågningar och IDE:er.
Vem passar Mend.io bäst för?
Mend.io passar bra för säkerhetsmedvetna utvecklingsteam som behöver skanna egenutvecklad källkod i sin egen miljö utan att skicka koden utanför den lokala infrastrukturen.
Varför jag valde Mend.io
Jag valde Mend.io som en av de bästa lösningarna eftersom dess lokala SAST-skanning håller källkoden i den egna miljön, medan resultat och arbetsflöden fortfarande hanteras via molnet. Den arkitekturen är viktig när säkerhetspolicyn förbjuder att egenutvecklad kod skickas till externa tjänster. Jag uppskattar också att dess SAST-motor genererar fullständiga dataflödesspår som exakt visar var förorenad indata når ett sårbart mål, samt att AI-genererade förslag på korrigeringar körs på en privat modellinstans som inte delar koden med tredjepartsleverantörer av LLM-tjänster.
Viktiga funktioner i Mend.io
- Skanning efter hemligheter: Identifierar hårdkodade autentiseringsuppgifter, API-nycklar, åtkomsttoken och certifikat direkt i källkoden och kan utlösa policyöverträdelser eller byggfel när sådana upptäcks.
- Generering av SBOM: Skapar programvaruförteckningar i formaten SPDX och CycloneDX, med stöd för import av SBOM-filer från tredje part och VEX-data för att kommunicera komponenters exploaterbarhet.
- Identifiering av skadliga paket: Markerar beroenderisker, inklusive attacker genom felskrivna paketnamn, beroendeförvirringsattacker och paket som innehåller bakdörrar eller kod för dataexfiltrering.
- Mappning mot efterlevnadsstandarder: Mappar SAST-resultat mot OWASP Top 10, NIST, PCI DSS, HIPAA, HITRUST och MISRA, med exporterbara rapporter i formaten CSV, XML och JSON.
Integrationer med Mend.io
Mend.io erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, CircleCI, AWS CodeBuild och TeamCity. Plattformen tillhandahåller även ett REST-API för anpassade integrationer och stöder arbetsflöden för CI/CD-pipelines.
Pros and Cons
Pros:
- Lokala skanningar håller källkoden kvar i den egna miljön
- Dataflödesspår identifierar sårbara sökvägar exakt
- Resultat och föreslagna korrigeringar före incheckning
Cons:
- Resultat kan kräva manuell sortering
- Vissa SAST-korrigeringar saknar användbara detaljer
Learn more about Mend.io: Bäst med AI-drivna kodkorrigeringar
- Gratis provperiod tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.4/5
SonarQube ger dig insyn i projektövergripande mätvärden för kodkvalitet, säkerhet och tillförlitlighet i en enhetlig instrumentpanel. SonarQube erbjuder en omfattande lösning för dig som vill förbättra dina programvaruutvecklingsprocesser med automatiserad kodgranskning. Genom att implementera SonarQube kan du hantera utmaningarna med att hantera teknisk skuld, förbättra kodens tillförlitlighet och säkerställa efterlevnad av branschstandarder, samtidigt som du främjar en kultur av kontinuerlig förbättring och samarbete i teamet.
Varför jag valde SonarQube
Jag valde SonarQube för dess förmåga att ge återkoppling i realtid och omedelbart upptäcka sårbarheter, vilket är avgörande för att upprätthålla hög kodkvalitet. Plattformens statiska säkerhetstestning av applikationer (SAST) erbjuder automatiserad analys som identifierar kritiska sårbarheter i populära programmeringsspråk och säkerställer att koden är säker från början. Dessutom erbjuder SonarQubes AI-drivna CodeFix-funktion kontextmedvetna lösningar, vilket gör det enklare för teamet att snabbt och effektivt åtgärda problem, och därmed öka produktiviteten och minimera riskerna.
Viktiga funktioner i SonarQube
Utöver sina framstående säkerhetsfunktioner erbjuder SonarQube en rad funktioner som är anpassade för automatiserad kodgranskning:
- Kvalitetsgrindar: Verkställ automatiskt kodningsstandarder och förhindra att undermålig kod distribueras genom att ange fördefinierade kriterier som koden måste uppfylla.
- Dekorering av pullförfrågningar: Ger omedelbar återkoppling om kodkvaliteten direkt i ditt DevOps-gränssnitt, vilket gör det enklare att granska och godkänna ändringar.
- Identifiering av hemligheter: Identifierar och varnar för läckta API-nycklar och lösenord under utvecklingsprocessen och skyddar därmed känslig information.
- IaC-skanning: Skannar verktyg som Terraform och Kubernetes efter felkonfigurationer och säkerställer att molnmiljöerna är säkra.
SonarQube-integrationer
Integrationerna omfattar GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Travis CI, CircleCI, GitHub Actions, GitLab CI/CD, Bitbucket Pipelines och AWS.
Pros and Cons
Pros:
- Erbjuder återkoppling i realtid om kodens sårbarheter och kvalitet.
- Stöder över 35 programmeringsspråk för flexibel användning.
- Integreras sömlöst med CI/CD-pipelines för kontinuerlig övervakning.
Cons:
- Kan generera falska positiva resultat som kräver manuell verifiering.
- Skanningstiderna kan vara långa för mycket stora kodbaser
Learn more about SonarQube: Bäst för att minska antalet falska positiva resultat
- Gratisplan tillgänglig
- Från $200/månad
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tillhandahåller en enhetlig säkerhetsöversikt som på ett ögonblick visar skanningsaktivitet, sårbarhetstyper, problemens allvarlighetsgrad och de viktigaste kritiska fynden. För utvecklingsteam och säkerhetsfokuserade organisationer som vill förbättra sina kodsäkerhetsåtgärder erbjuder Zeropath en unik lösning genom att integrera AI-baserade funktioner för automatiserad kodgranskning. Det här verktyget är särskilt tilltalande för dem i branscher där applikationssäkerhet är avgörande, eftersom det hanterar utmaningen att minimera sårbarheter utan att överbelasta utvecklarna.
Varför jag valde Zeropath
Jag valde Zeropath för dess AI-drivna sårbarhetsdetektering och funktioner för automatisk korrigering, som avsevärt förbättrar säkerhetsgranskningsprocessen. Verktygets förmåga att minska antalet falska positiva resultat är en framstående funktion och säkerställer att ditt team ägnar mindre tid åt att sålla bland irrelevanta varningar. Dessutom ger Zeropaths säkerhetsmått i realtid värdefulla insikter som hjälper till att upprätthålla höga säkerhetsstandarder. Dessa funktioner gör det till ett idealiskt val för team som söker ett tillförlitligt verktyg för automatiserad kodgranskning.
Zeropaths viktigaste funktioner
Utöver dess kärnstyrkor hittade jag även flera andra funktioner som gör Zeropath till ett övertygande val:
- SAST, SCA och detektering av hemligheter: Den här omfattande uppsättningen säkerställer noggranna säkerhetskontroller av olika kodaspekter.
- Kontextmedveten analys: Ger intelligenta insikter genom att ta hänsyn till kodens kontext, vilket minskar onödigt brus.
- Automatiserad efterlevnadsrapportering: Hjälper dig att enkelt upprätthålla efterlevnaden med uppdaterad rapportering.
- Pedagogiska säkerhetsinsikter: Ger återkoppling som hjälper ditt team att utveckla sina kunskaper och förbättra den övergripande säkerhetsmedvetenheten.
Zeropath-integrationer
Integrationerna omfattar GitHub, GitLab, Bitbucket och Azure DevOps.
Pros and Cons
Pros:
- Stöder blandade miljöer (SAST, SCA, IaC och hemligheter) på en och samma plattform, vilket förenklar verktygsspridningen.
- Tydlig översikt och tydliga mått för övervakning av säkerhetsläget i olika kodarkiv.
- Genererar AI-drivna kodkorrigeringar för att påskynda åtgärdandet.
Cons:
- Kan innehålla fler funktioner än små team behöver om de endast behöver grundläggande sårbarhetsskanning.
- Precis som med alla AI-drivna verktyg kräver tillit till automatiseringen (generering av korrigeringar och triagering) verifiering.
Learn more about Zeropath:
- 14 dagars kostnadsfri provperiod + kostnadsfri plan tillgänglig
- Från $24/användare/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.4/5
CodeRabbit ger omedelbar AI-feedback för att snabba upp kodgranskningar. CodeRabbit är ett AI-drivet verktyg för kodgranskning som riktar sig till utvecklare och team som vill förbättra kodkvaliteten och effektivisera granskningsprocessen. Det automatiserar kodgranskningar och ger omedelbar feedback och AI-genererade sammanfattningar för att underlätta effektiva kodningsmetoder.
Varför jag valde CodeRabbit: CodeRabbit utmärker sig genom att erbjuda automatiserade förslag med hjälp av AI för att ge omedelbar feedback och underlätta samarbetsdiskussioner i kodändringsförfrågningar. Dess förmåga att automatisera statisk analys och säkerhetskontroller säkerställer hög kodkvalitet.
Verktygets AI-genererade sammanfattningar och användarvänliga gränssnitt förbättrar teamets produktivitet. Med CodeRabbit kan ditt team spara tid och fokusera på att förbättra kodkvaliteten.
Utmärkande funktioner och integrationer:
Funktioner omfattar automatiserad statisk analys, AI-genererade sammanfattningar och stöd för diskussioner om kodändringsförfrågningar. Dessa funktioner förbättrar kodkvaliteten och ger ditt team värdefulla insikter under granskningsprocessen.
Integrationer omfattar GitHub, GitLab, Azure DevOps, Bitbucket, Slack, Jira, Trello, Asana, Jenkins och CircleCI.
Pros and Cons
Pros:
- Underlättar diskussioner om kodändringsförfrågningar
- Förbättrar kodkvaliteten
- Ger omedelbar feedback
Cons:
- Komplexitet för små team
- Kan kräva inledande konfiguration
Learn more about CodeRabbit: Bäst för kodanalys i realtid
- 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $24/användare/månad (faktureras årsvis)

DeepSource upptäcker och åtgärdar kodproblem tidigt med minimal påverkan på arbetsflödet. DeepSource hjälper utvecklare att upptäcka problem i kod tidigt och åtgärda dem automatiskt. Det är byggt för tekniska team som vill förbättra kodkvaliteten i flera kodarkiv utan att skapa friktion i arbetsflödena.
Varför jag valde DeepSource: DeepSource kontrollerar varje incheckning direkt och visar problem när du skickar upp kod. Det hjälper teamet att upprätthålla standarder med hjälp av förkonfigurerade eller anpassade regler. Du kan automatiskt åtgärda vanliga problem direkt från instrumentpanelen. Det visar också trender för problem över tid, så att teamet kan upptäcka återkommande mönster innan de växer. Det håller kodbasen ren utan att sakta ner någon.
Utmärkande funktioner & integrationer:
Funktioner inkluderar förslag på automatisk korrigering med ett enda klick, anpassade regler för statisk analys som du själv kan definiera samt rapporter om kodens hälsa för att följa utvecklingen. Du får också stöd för monorepon och projekt med flera språk i en och samma instrumentpanel. Team kan använda undertryckning via baslinje för att minska bruset från äldre problem.
Integrationer inkluderar GitHub, GitLab, Bitbucket, Slack, Jira, Azure DevOps, ClickUp, Sentry och Linear.
Pros and Cons
Pros:
- Fungerar bra med monorepon
- Visar trender i problemhistoriken
- Stöd för automatisk korrigering i flera språk
Cons:
- Saknar inbyggd hjälp för introduktion
- Baslinjekonfigurationen tar tid
Learn more about DeepSource:

FindBugs/SpotBugs upptäcker buggar i Java-kod för att förbättra kodkvaliteten. FindBugs/SpotBugs är ett verktyg för statisk analys som riktar sig till utvecklare som arbetar med Java-kod. Det hjälper till att identifiera och åtgärda buggar i Javaprogram, vilket gör det oumbärligt för team som fokuserar på kodkvalitet och tillförlitlighet.
Varför jag valde FindBugs/SpotBugs: FindBugs/SpotBugs är specialiserat på att upptäcka Java-buggar och erbjuder djupgående analys för att upptäcka potentiella problem tidigt. Dess förmåga att analysera bytekod hjälper ditt team att identifiera problem som inte är uppenbara i källkoden.
Verktygets fokus på Java gör det till ett utmärkt val för team som huvudsakligen arbetar med detta språk. Dessutom ger verktygets öppen källkod flexibilitet och anpassningsmöjligheter för olika projektbehov.
Utmärkande funktioner & integrationer:
Funktionerna omfattar möjligheten att analysera bytekod för djupare insikter, flexibilitet genom öppen källkod för anpassning samt detaljerade beskrivningar av buggar som underlättar förståelsen av problemen. Dessa funktioner stöder teamets arbete med att upprätthålla Java-kod av hög kvalitet.
Integrationerna omfattar Eclipse, IntelliJ IDEA, NetBeans, Jenkins, Gradle, Maven, Ant, JIRA, SonarQube och Travis CI.
Pros and Cons
Pros:
- Ger detaljerade beskrivningar av buggar
- Öppen källkod och anpassningsbart
- Analyserar bytekod för insikter
Cons:
- Kräver installation och konfiguration
- Begränsat till Java-språket
Learn more about FindBugs/SpotBugs:

Coverity hjälper till att identifiera kodrisker och hantera säkerheten i programvarans leveranskedja. Coverity är en programvara för applikationssäkerhet för utvecklare och säkerhetsteam inom olika branscher. Den fokuserar på statisk analys (SAST) och analys av programvarukomposition (SCA) för att identifiera sårbarheter och hantera säkerheten i programvarans leveranskedja.
Varför jag valde Coverity: Coverity utmärker sig inom säkerhetskontroller och erbjuder omfattande verktyg för statisk analys som upptäcker sårbarheter i kod. Funktionen för analys av programvarukomposition hjälper till att hantera säkerhetsrisker i programvarans leveranskedja. Verktyget integreras med utvecklingsarbetsflöden för att säkerställa att säkerhet är en del av utvecklingsprocessen.
Coveritys starka fokus på testning av applikationssäkerhet och efterlevnad gör det till ett tillförlitligt val för säkerhetsmedvetna team.
Utmärkande funktioner och integrationer:
Funktioner omfattar avancerad statisk analys för att upptäcka sårbarheter, analys av programvarukomposition för att hantera risker i leveranskedjan samt inbyggda verktyg för hantering av efterlevnad. Dessa funktioner hjälper ditt team att upprätthålla säkra och efterlevande metoder för programvaruutveckling.
Integrationer omfattar Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Confluence, Slack, Eclipse och IntelliJ IDEA.
Pros and Cons
Pros:
- Inbyggd hantering av efterlevnad
- Integreras med utvecklingsarbetsflöden
- Hanterar säkerheten i programvarans leveranskedja
Cons:
- Främst för säkerhetsfokuserade team
- Kräver teknisk expertis
Learn more about Coverity (Synopsys): Bäst för mätvärden för underhållbarhet
- Gratis konsultation tillgänglig
- Prisuppgift på begäran

Code Climate hjälper tekniska ledare att anpassa insatserna efter affärsmålen. Code Climate är en plattform för teknisk intelligens inom programvaruutveckling för företag som vill förbättra sina insikter om utvecklingsarbetet. Den riktar sig främst till tekniska chefer och ledning, med fokus på att anpassa utvecklingsinsatserna efter affärsresultaten. Verktyget tillhandahåller datadrivna insikter som stöd för beslutsfattande och förbättrad kodunderhållbarhet.
Därför valde jag Code Climate: Code Climate är specialiserat på mätvärden för underhållbarhet och erbjuder unika funktioner som Code Climate-diagnostik. Den här funktionen analyserar data om utvecklingsarbetet för att ge konkreta insikter.
Plattformens fokus på att anpassa utvecklingsinsatserna efter affärsmålen skiljer den från andra verktyg. Den erbjuder även rådgivningstjänster som programmet för ledningsinsikter för att ge ditt team ytterligare stöd.
Utmärkande funktioner & integrationer:
Funktioner omfattar konkreta insikter från data om utvecklingsarbetet, rådgivningstjänster för tekniska chefer och skräddarsydda strategier för att uppfylla affärsmålen. Dessa funktioner hjälper ditt team att fatta välgrundade beslut och anpassa insatserna efter önskade resultat.
Integrationer omfattar GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, Jenkins, CircleCI och Travis CI.
Pros and Cons
Pros:
- Stödjer datadrivet beslutsfattande
- Anpassar sig efter affärsresultaten
- Fokuserar på mätvärden för underhållbarhet
Cons:
- Riktar sig främst till ledande befattningar
- Begränsat till lösningar på företagsnivå
Learn more about Code Climate: 10Bäst för arbetsflöden för kodgranskning
Gerrit
- 30 dagars kostnadsfri provperiod
- Från $18,000/år (faktureras årsvis)

Gerrit hjälper team att granska och hantera kod direkt i Git. Gerrit är ett verktyg för kodgranskning som integreras direkt med Git, vilket gör det lämpligt för utvecklare som vill hantera och granska kod i Git-arkiv. Det har stöd för syntaxmarkering och anpassningsbara arbetsflöden, vilket är viktigt för team som fokuserar på att upprätthålla kodkvalitet och konsekvens.
Varför jag valde Gerrit: Gerrit utmärker sig genom att erbjuda ett strukturerat arbetsflöde för kodgranskning med integrerat Git-stöd. Funktionen för syntaxmarkering förbättrar läsbarheten under granskningar, vilket är avgörande för att upptäcka kodproblem.
Gerrits anpassningsbara arbetsflöden gör att teamet kan utforma granskningsprocessen efter specifika behov. Dessutom säkerställer verktygets åtkomstkontroller att endast behöriga teammedlemmar kan godkänna ändringar, vilket förbättrar säkerheten.
Utmärkande funktioner & integrationer:
Funktioner omfattar syntaxmarkering för bättre kodläsbarhet, anpassningsbara arbetsflöden som passar teamets processer och åtkomstkontroll för säker kodhantering. Dessa funktioner bidrar till att upprätthålla en strukturerad och effektiv granskningsprocess.
Integrationer omfattar Git, Jenkins, GitHub, GitLab, Bitbucket, Atlassian Jira, Slack, Trello, Discord och Asana.
Pros and Cons
Pros:
- Aktivt stöd från communityn
- Säker åtkomstkontroll
- Syntaxmarkering för bättre läsbarhet
Cons:
- Begränsat till Git-arkiv
- Kan kräva teknisk konfiguration
Learn more about Gerrit:
Andra verktyg för automatiserad kodgranskning
Här är några ytterligare alternativ bland verktyg för automatiserad kodgranskning som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- 11CodiumAI PR-AgentBäst för analys av pullförfrågningar
- 12Bito AI Code Review AgentBäst för AI-drivna insikter
- 13PullRequestBäst för kodgranskningar vid behov
- 14ReviewableBäst för anpassningsbara granskningar
- 15CodebeatBäst för teamsamarbete
- 16SentryBäst för felövervakning
Hur jag utvärderar verktyg för automatiserad kodgranskning
Jag delar upp min utvärdering i grundläggande kriterier – statisk analys, VCS-integrering och stöd för CI/CD-pipelines – samt särskiljande faktorer som AI-assisterade korrigeringar och flexibel driftsättning.
Kärnfunktioner (grundläggande krav för denna lista)
När jag väljer verktyg till min lista rangordnar jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som listas nedan. Därefter omvandlar jag verktygets totala poäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att komma i fråga för inkludering.
- Statisk kodanalys: Jag utvärderar djupet i den analys som varje verktyg utför – om det endast upptäcker ytliga stilproblem eller går djupare och hittar dataflödes- och interprocedurala buggar.
- Stöd för flera språk: Kodbaser med flera språk är vanliga, så jag kontrollerar hur många etablerade språk ett verktyg stöder och om det även hanterar ramverk och konfigurationsfiler.
- Git- och VCS-integrering: Jag letar efter inbyggd integrering på PR-nivå med plattformar som GitHub, GitLab och Bitbucket, inklusive infogade annoteringar och statuskontroller i sammanfogningsförfrågningar.
- Kompatibilitet med CI/CD-pipelines: Varje verktyg bör kunna anslutas till populära CI/CD-system som Jenkins eller GitHub Actions, med konfigurerbara kvalitetsgrindar som kan stoppa byggen som misslyckas.
- Detektering av säkerhetssårbarheter: Jag bedömer om verktyget flaggar SAST-resultat, hårdkodade hemligheter och sårbarheter i beroenden, med tydliga allvarlighetsgrader och mappning till CWE/OWASP.
- Anpassade regler och policyer: Team har egna standarder, så jag letar efter möjligheten att skapa anpassade regler, ange kvalitetsprofiler per projekt och dela konfigurationer mellan kodförråd.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
AI-drivna granskningsförslag är en viktig särskiljande faktor – jag letar efter verktyg som genererar kontextuella kommentarer och förklarar problem på ett lättbegripligt språk, inte bara markerar radnummer. Funktioner för automatisk korrigering tar detta ett steg längre genom att öppna PR:er med färdiga korrigeringar som kan sammanfogas direkt, vilket sparar mycket tid för stora team som hanterar dussintals PR:er dagligen. Jag utvärderar även spårning av teknisk skuld, eftersom tekniska chefer behöver trenddata och uppskattningar av åtgärdstider för att motivera refaktorisering under sprintplaneringen.
Mer än funktioner
Flexibilitet vid driftsättning är viktigt – team i reglerade branscher behöver ofta självhostade eller isolerade alternativ, särskilt när AI-funktioner bearbetar källkod. Jag kontrollerar om varje leverantör låter dig behålla koden i din egen infrastruktur. Tydlighet kring prismodellen är en annan faktor som jag utvärderar noggrant, eftersom prissättning per utvecklare snabbt kan bli kostsam för organisationer som växer förbi några hundra ingenjörer. Jag tar även hänsyn till stöd vid introduktionen, eftersom bristfällig inledande finjustering av regler leder till brusiga resultat och snabbt övergivande från utvecklare som förlorar förtroendet för verktyget.
Så väljer du verktyg för automatiserad kodgranskning
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att ha i åtanke:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Kommer verktyget att växa med ditt team? Tänk på om det kan hantera en ökad kodvolym och fler användare utan försämrad prestanda. |
| Integrationer | Passar verktyget in i din nuvarande teknikstack? Kontrollera kompatibiliteten med dina versionshanteringssystem och kommunikationsplattformar. |
| Anpassningsmöjligheter | Kan du anpassa verktyget efter dina arbetsflöden? Leta efter alternativ för att anpassa instrumentpaneler och granskningsprocesser. |
| Användarvänlighet | Är verktyget intuitivt för ditt team? Utvärdera inlärningskurvan och om det kräver omfattande utbildning. |
| Implementering och introduktion | Hur snabbt kan ditt team komma igång? Tänk på tillgången till utbildningsresurser och hur enkelt det är att genomföra den första konfigurationen. |
| Kostnad | Ryms verktyget inom din budget? Jämför prisplaner och ta hänsyn till kostnaden för ytterligare funktioner. |
| Säkerhetsåtgärder | Finns det starka åtgärder för dataskydd? Bedöm kryptering, rutiner för datalagring och efterlevnad av säkerhetsstandarder. |
| Tillgång till support | Vilka supportalternativ finns tillgängliga? Leta efter support dygnet runt, livechatt och en omfattande kunskapsbas som kan hjälpa ditt team. |
Vad är verktyg för automatiserad kodgranskning?
Verktyg för automatiserad kodgranskning kontrollerar automatiskt kod med avseende på fel, buggar och kvalitetsproblem. Utvecklare, programvaruingenjörer och QA-specialister använder vanligtvis dessa verktyg för att förbättra kodkvaliteten och effektiviteten.
Syntaxkontroll, feldetektering och integrationsmöjligheter hjälper till att identifiera problem tidigt, förbättra samarbetet och upprätthålla höga standarder. Sammantaget sparar dessa verktyg tid och minskar mänskliga fel i kodgranskningsprocessen.
Funktioner i verktyg för automatiserad kodgranskning
När du väljer verktyg för automatiserad kodgranskning bör du hålla utkik efter följande viktiga funktioner:
- Syntaxkontroll: Identifierar automatiskt syntaxfel i kod, vilket hjälper till att förhindra buggar innan de når produktionen.
- Feldetektering: Hittar potentiella problem och sårbarheter i koden, vilket förbättrar den övergripande kvaliteten och säkerheten.
- Integrationsmöjligheter: Ansluter till versionshanteringssystem och andra verktyg för statisk kodanalys för Java eller andra programmeringsspråk, så att de passar sömlöst in i ditt befintliga arbetsflöde.
- Anpassningsbara arbetsflöden: Gör det möjligt att anpassa granskningsprocessen efter teamets specifika behov och önskemål.
- Återkoppling i realtid: Ger omedelbara insikter och förslag, så att utvecklare kan åtgärda problem medan de kodar.
- Säkerhetsanalys: Söker efter säkerhetssårbarheter och säkerställer att koden följer säkerhetsstandarder.
- Mätvärden för kodkvalitet: Ger insikter om kodens underhållbarhet och komplexitet, vilket hjälper team att förbättra kodens långsiktiga kvalitet.
- Samarbetsverktyg: Underlättar kommunikation och samordning mellan teammedlemmar under granskningsprocessen.
- AI-drivna insikter: Använder artificiell intelligens för att ge avancerade förslag och automatisera repetitiva uppgifter.
- Visualisering av fokusområden: Framhäver kritiska områden i kodbasen som behöver uppmärksammas, vilket möjliggör fokuserade förbättringsinsatser.
Fördelar med automatiserade kodgranskningsverktyg
Att införa automatiserade kodgranskningsverktyg ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad kodkvalitet: Automatiserade kontroller upptäcker fel och buggar tidigt, vilket säkerställer att kodbasen förblir ren och tillförlitlig.
- Tidsbesparingar: Genom att automatisera repetitiva granskningsuppgifter kan teamet fokusera på viktigare arbete och öka produktiviteten.
- Förbättrad säkerhet: Regelbundna sökningar efter sårbarheter hjälper till att skydda koden mot säkerhetsrisker och upprätthålla efterlevnaden.
- Bättre samarbete: Verktyg som underlättar kommunikationen gör det enklare för teammedlemmar att samarbeta under granskningar.
- Konsekventa standarder: Med anpassningsbara arbetsflöden och mätvärden kan teamet upprätthålla enhetliga kodningsrutiner i alla projekt.
- Snabbare introduktion: Nya teammedlemmar kan snabbt komma in i arbetet med automatiserad återkoppling och utbildningsresurser.
- Välgrundat beslutsfattande: Insikter och mätvärden i realtid ger värdefulla data som hjälper till att styra utvecklings- och affärsstrategier.
Kostnader och priser för automatiserade kodgranskningsverktyg
För att välja automatiserade kodgranskningsverktyg krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med automatiserade kodgranskningsverktyg:
Jämförelsetabell för abonnemang för automatiserade kodgranskningsverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande syntaxkontroll, begränsade integrationer och support från communityn. |
| Personligt abonnemang | $5-$25 /användare /månad | Syntax- och feldetektering, grundläggande integrationer och begränsade anpassningsmöjligheter. |
| Företagsabonnemang | $25-$50 /användare /månad | Avancerad feldetektering, säkerhetsanalys, verktyg för teamsamarbete och support. |
| Enterprise-abonnemang | $50+/användare /månad | Fullständig anpassning, avancerade säkerhetsfunktioner, dedikerad support och analys. |
Vanliga frågor om automatiserade verktyg för kodgranskning
Här är några svar på vanliga frågor om automatiserade verktyg för kodgranskning:
Vad är skillnaden mellan manuell och automatiserad kodgranskning?
Manuell kodgranskning innebär att en utvecklare kontrollerar koden rad för rad för att hitta fel och säkerhetsbrister, medan automatiserad kodgranskning använder verktyg för att genomsöka koden och rapportera potentiella problem. Automatiserade granskningar går snabbare och minskar risken för mänskliga fel, men manuella granskningar kan ge djupare insikter.
Varför används automatiserade kodgranskningar i stället för kodgranskningar utförda av en annan utvecklare?
Automatiserade kodgranskningar ger snabbare återkoppling, ökad konsekvens och färre mänskliga fel. De gör det möjligt för teamet att fokusera på komplexa problem samtidigt som hög kodkvalitet säkerställs, vilket gör dem till ett förstahandsval för effektivitet och tillförlitlighet.
Vad innebär kodgranskningsprocessen vid automatiserad testning?
Kodgranskningsprocessen vid automatiserad testning innebär att programvaruverktyg används för att analysera källkod efter buggar, säkerhetsrisker och överträdelser av kodningsstandarder. Dessa verktyg hjälper mänskliga granskare genom att markera problem som kan behöva åtgärdas, vilket effektiviserar granskningsprocessen.
Hur genomför man en genomgång av automatiserad kodgranskning i sitt projekt?
För att genomföra en genomgång av automatiserad kodgranskning ska du se till att det inte finns några hårdkodade värden, kontrollera att skripten uppfyller acceptanskriterierna och hålla koden enkel. Använd funktioner effektivt och tillämpa principen DRY (Upprepa inte dig själv) för att upprätthålla ren och effektiv kod.
Vilka är fördelarna med att använda automatiserade verktyg för kodgranskning?
Automatiserade verktyg för kodgranskning erbjuder fördelar som att påskynda granskningsprocessen, förbättra kodkvaliteten genom konsekventa kontroller och frigöra utvecklare så att de kan fokusera på mer komplexa uppgifter. De hjälper också till att upprätthålla kodningsstandarder i hela teamet.
Hur integreras automatiserade verktyg för kodgranskning med befintliga arbetsflöden?
Automatiserade verktyg för kodgranskning integreras vanligtvis med versionshanteringssystem som GitHub eller GitLab, vilket gör att de smidigt kan införlivas i ditt befintliga utvecklingsarbetsflöde. Denna integration bidrar till att säkerställa att koden granskas automatiskt som en del av teamets ordinarie processer.