

10 bästa verktygen för API-säkerhet: komplett guide 2026

10 Bästa verktygen för API-säkerhet


I dagens digitala landskap är det avgörande att skydda ditt API. Du kämpar förmodligen med komplexiteten i att säkra känsliga data samtidigt som du håller dina system igång utan problem. Det är en svår balansgång, och det är där verktyg för API-säkerhet kommer in i bilden.
Jag har lagt tid på att undersöka de bästa alternativen som finns, så att du slipper göra det. Här hittar du en lista över de bästa alternativen som kan hjälpa dig att skydda dina data och upprätthålla förtroendet hos dina användare.
I den här artikeln delar jag med mig av mina oberoende recensioner och insikter för att hjälpa dig att välja rätt verktyg för ditt team. Oavsett om du driver en liten nystartad verksamhet eller ett stort företag finns det något här för alla. Nu går vi igenom alternativen för att hitta rätt lösning för dig.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för API-säkerhet
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina utvalda verktyg för API-säkerhet för att hjälpa dig att hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för AI-driven hotdetektering | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för att säkra API:er under lokal utveckling | Gratisplan tillgänglig | Från $8/månad (faktureras årsvis) | Website | |
| 3 | Bäst för att upptäcka dolda och odokumenterade API:er | Gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för omfattande penetrationstestning av API:er | Gratis demo tillgänglig | Från $69/månad | Website | |
| 5 | Bäst för djupgående skanning av olika API-format | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för källkodsanalys | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 7 | Bäst för lösningar för åtkomsthantering av API:er | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 8 | Bäst för automatiserad API-testning | 14 dagars kostnadsfri provperiod | Från $50/user/month (faktureras årsvis) | Website | |
| 9 | Bäst för snabb inspektion av API-slutpunkter | Not available | Från $10/användare/månad (minst 3 platser) | Website | |
| 10 | Bäst för intelligent övervakning av API-trafik | Not available | Pris på begäran | Website |
Recensioner av de bästa verktygen för API-säkerhet
Nedan hittar du mina detaljerade sammanfattningar av de bästa verktygen för API-säkerhet som kom med på min lista. Mina recensioner ger en detaljerad inblick i de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Radware
Bäst för AI-driven hotdetektering
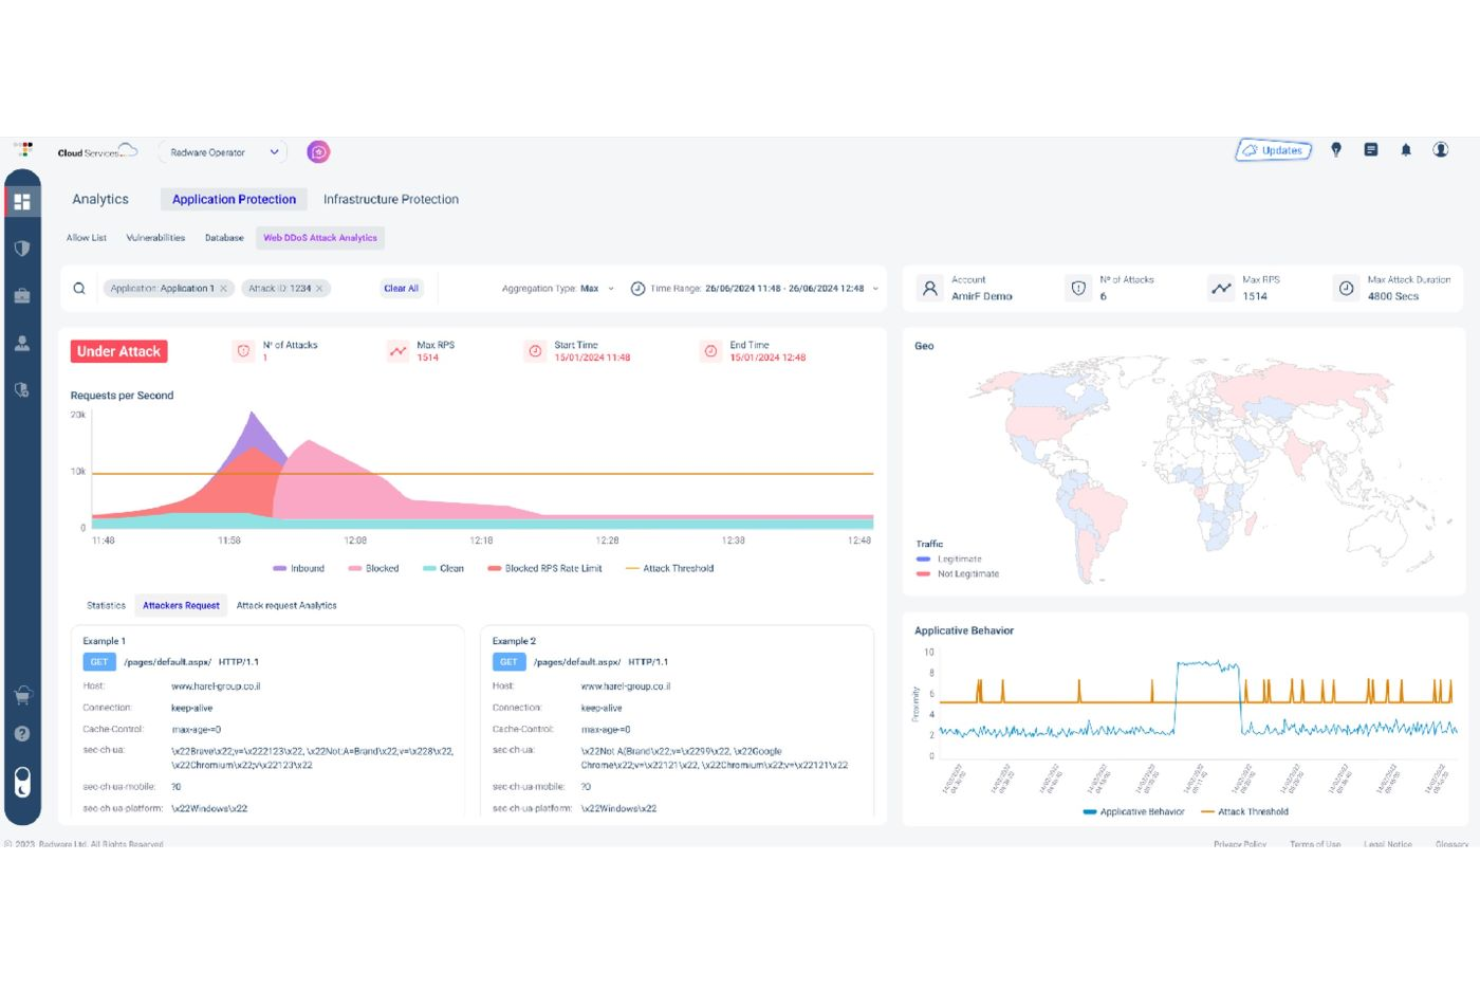
Radware erbjuder en sofistikerad API-säkerhetstjänst för företag som vill skydda sina API:er, vilket gör den till ett starkt alternativ för team som behöver AI-driven hotdetektering. Tjänsten passar IT-säkerhetsexperter och organisationer som fokuserar på att upprätthålla tillförlitligt API-skydd, med insikter i realtid och automatiserat skydd mot komplexa attacker.
Varför jag valde Radware
Jag valde Radware för dess AI-drivna hotdetektering, som kombinerar API-identifiering, skydd av affärslogik och körningsskydd i en och samma plattform. Den automatiserade API-identifieringen ger dig insyn i interna API:er, tredjeparts-API:er och skugg-API:er, medan hanteringen av körningsmiljöns säkerhetsläge granskar aktiv trafik för att lyfta fram verkliga risker. Skyddslagret för affärslogik spårar API-arbetsflöden för att upptäcka och blockera komplexa attacker, vilket hjälper team att hantera vanliga OWASP API-säkerhetsrisker.
Radwares viktigaste funktioner
Utöver AI-driven hotdetektering erbjuder Radware:
- Adaptivt skydd: Upprätthåller legitim API-trafik även under storskaliga DDoS-attacker, vilket säkerställer verksamhetens kontinuitet.
- Enhetlig plattform: Underlättar samarbete mellan Dev-, Sec- och DevSecOps-team, förenklar efterlevnaden och minskar komplexiteten.
- Omfattande täckning: Ger skydd mot OWASP:s tio främsta API-säkerhetsrisker och olika DDoS-attacker.
Radware-integrationer
Inbyggda integrationer listas för närvarande inte av Radware. Anpassade integrationer kan dock vara möjliga via tillgängliga API:er.
Pros and Cons
Pros:
- Upptäcker och blockerar avancerade attacker mot webbapplikationer
- Tillhandahåller trafikövervakning och hotaviseringar i realtid
- Skyddar mot flera OWASP-attackkategorier
Cons:
- Anpassningsmöjligheterna är begränsade när säkerhetskonfigurationer ska skräddarsys
- Rapporteringsverktygen är svåra att använda och anpassa effektivt
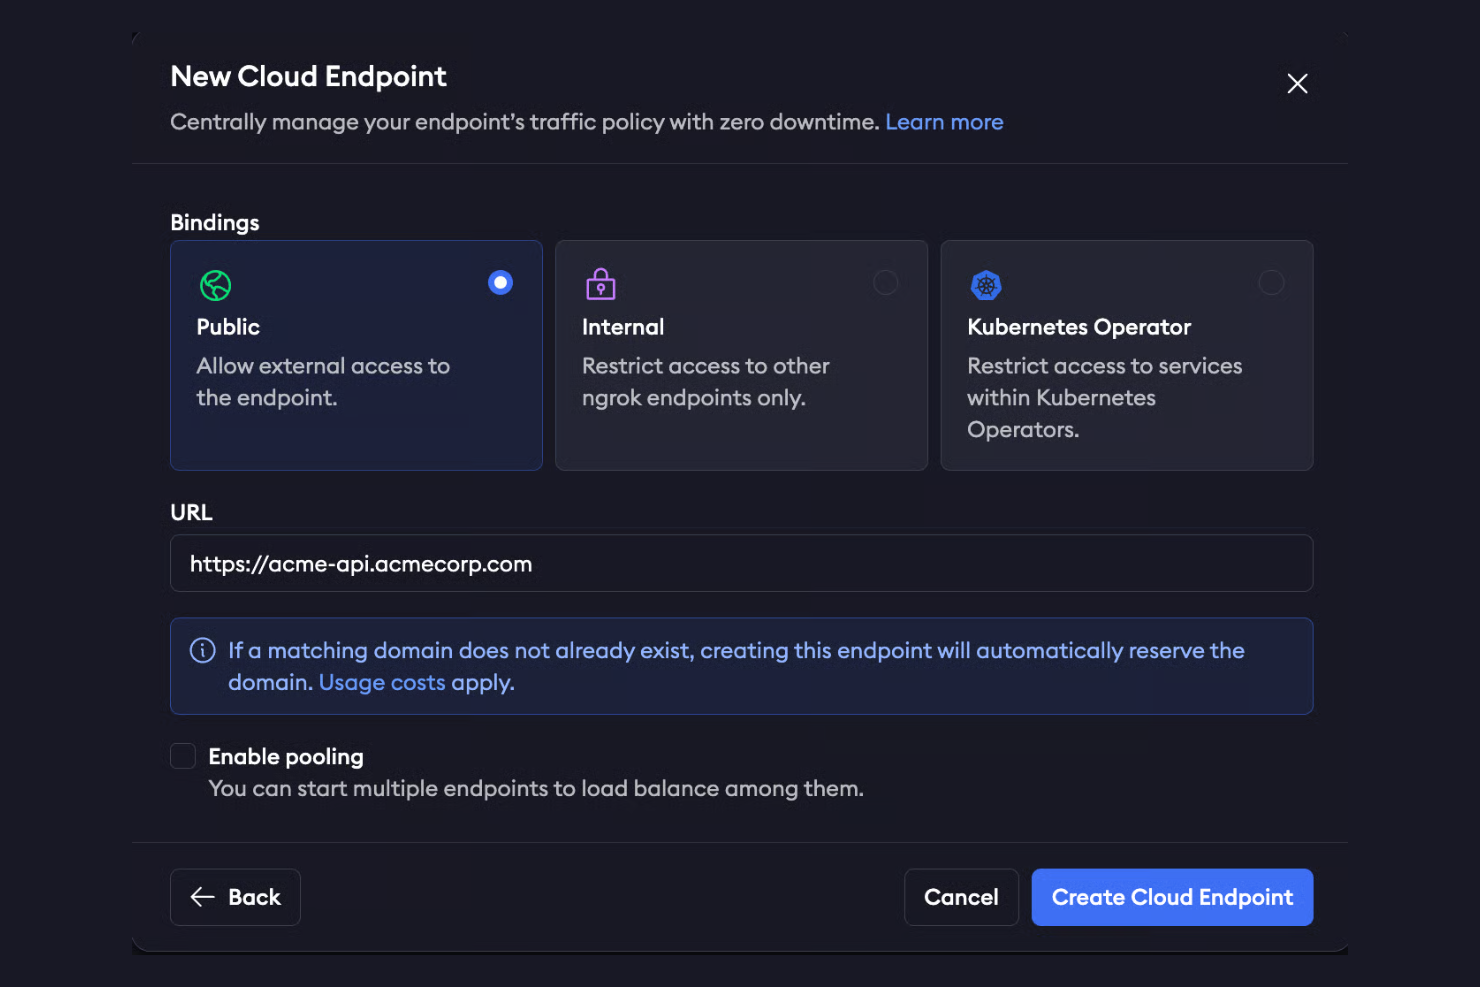
ngrok är en plattform för utvecklarnätverk och API-gateways som använder krypterade tunnlar, trafikpolicyer på edge-nivå och inbyggd autentisering för att exponera och säkra lokala API:er och tjänster utan att ändra programkoden eller öppna inkommande portar.
Vem passar ngrok bäst för?
ngrok passar bra för programvaruutvecklingsteam och plattformsingenjörer som behöver exponera, testa och säkra API:er under aktiv utveckling eller i distribuerade miljöer.
Varför jag valde ngrok
Jag har tagit med ngrok bland mina toppval eftersom det är ett av få verktyg som tillämpar verkliga säkerhetskontroller på API:er medan de fortfarande körs lokalt. När jag startar en lokal utvecklingsmiljö och exponerar den via en ngrok-tunnel kan jag lägga till JWT-validering, IP-vitlistning och hastighetsbegränsning via dess motor för trafikpolicyer innan en enda begäran når min app. Jag uppskattar också att ngrok blockerar attacker enligt OWASP:s topp 10 med hjälp av inbyggda OWASP CRS-regler på edge-nivå, så att jag inte levererar sårbara slutpunkter ens under tidiga tester.
Viktiga funktioner i ngrok
- Tillämpning av mTLS: Kräver ömsesidig TLS-autentisering för inkommande API-anslutningar och verifierar både klient- och servercertifikat innan trafik godkänns.
- Verifiering av webhooks: Validerar webhook-signaturer från leverantörer som GitHub, Stripe och Twilio på edge-nivå och avvisar begäranden med ogiltiga eller saknade signaturer.
- DDoS-skydd: Absorberar automatiskt volymetrisk attacktrafik på ngroks globala nätverkslager innan den når ursprungsservern.
- RBAC och granskningsloggar: Tilldelar rollbaserade åtkomstkontroller till teammedlemmar och genererar strukturerade granskningsloggar som visar vem som fick åtkomst till vad och när.
ngrok-integrationer
ngrok stöder integrationer med identitetsleverantörer för SSO till slutpunkter, inklusive Okta, Microsoft Entra ID, Auth0 och Google. För observerbarhet erbjuder tjänsten inbyggda händelsemål för Datadog, Amazon CloudWatch, AWS Firehose, AWS Kinesis och Azure Logs Ingestion. Ett API samt agent-SDK:er (Python, Go, Node, Rust) finns tillgängliga för anpassade integrationer.
Pros and Cons
Pros:
- HTTPS tillämpas som standard på varje tunnel
- Regler för trafikpolicyer på edge-nivå filtrerar begäranden
- Inspektion av begäranden i realtid underlättar felsökning av API:er
Cons:
- Gratisnivån saknar meningsfulla autentiseringskontroller
- Kräver en körande agent lokalt

Invicti
Bäst för att upptäcka dolda och odokumenterade API:er
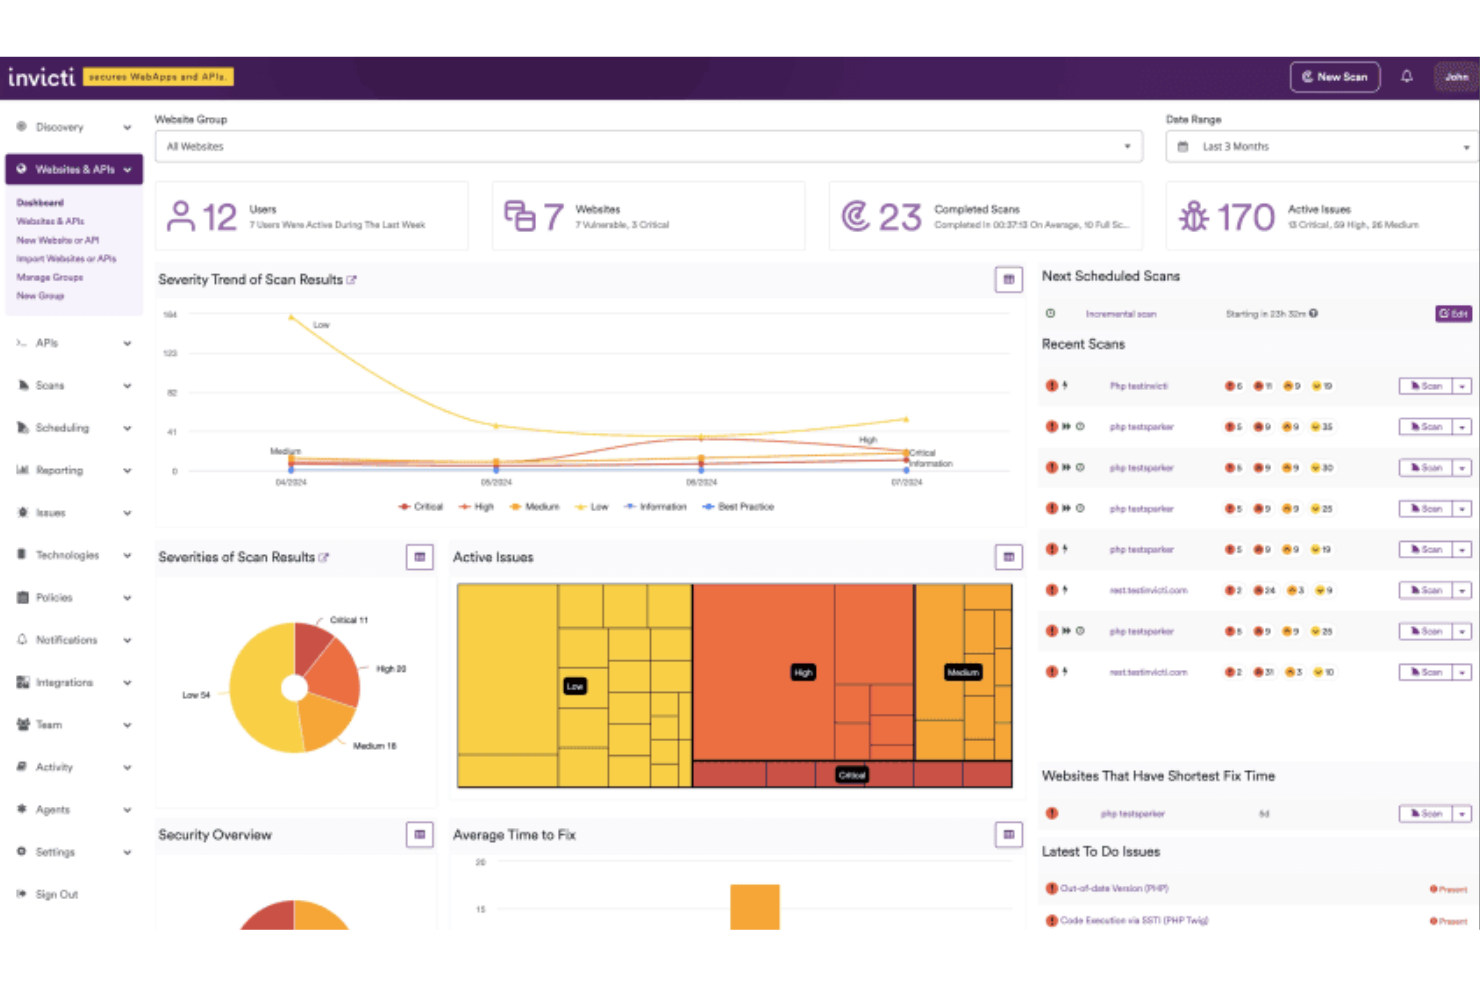
Invicti är ett omfattande säkerhetsverktyg för webbapplikationer och API:er som erbjuder automatiserad upptäckt och säkerhetstestning av webbapplikationer och API:er, vilket gör det möjligt för användare att hitta och åtgärda sårbarheter. Plattformen ger insyn i webbtillgångar, sårbarheter och åtgärdsinsatser samt integreras i befintliga utvecklararbetsflöden för att skapa säkrare kod.
Varför jag valde Invicti:
En av de mest övertygande aspekterna av Invicti är dess förmåga att upptäcka dolda och odokumenterade API:er. Detta är avgörande eftersom många säkerhetsintrång sker via förbisedda eller bortglömda API:er som inte är tillräckligt säkrade. Invictis funktion för API-upptäckt, som är inbäddad i programvaruutvecklingens livscykel, säkerställer att alla API:er, inklusive de som är dolda eller saknar länkar, identifieras och testas.
Utmärkande funktioner och integrationer:
Invictis dynamiska säkerhetstestning av applikationer i kombination med teknik för bevisbaserad skanning ger korrekta och användbara data. Plattformen stöder även flera API-typer, inklusive REST, SOAP och GraphQL. Integrationerna omfattar MuleSoft Anypoint Exchange, Amazon API Gateway, Apigee API hub, Kubernetes, Azure Boards, Bitbucket, Bugzilla, FogBugz, DefectDojo, Freshservice, GitHub, GitLab, Jazz Team Server och Jira.
Pros and Cons
Pros:
- Genererar detaljerade sårbarhetsrapporter
- Teknik för bevisbaserad skanning
- Enkel att använda och konfigurera
Cons:
- Begränsade anpassningsalternativ
- Enterprise-versionen kan vara dyr för vissa användare
Bäst för omfattande penetrationstestning av API:er
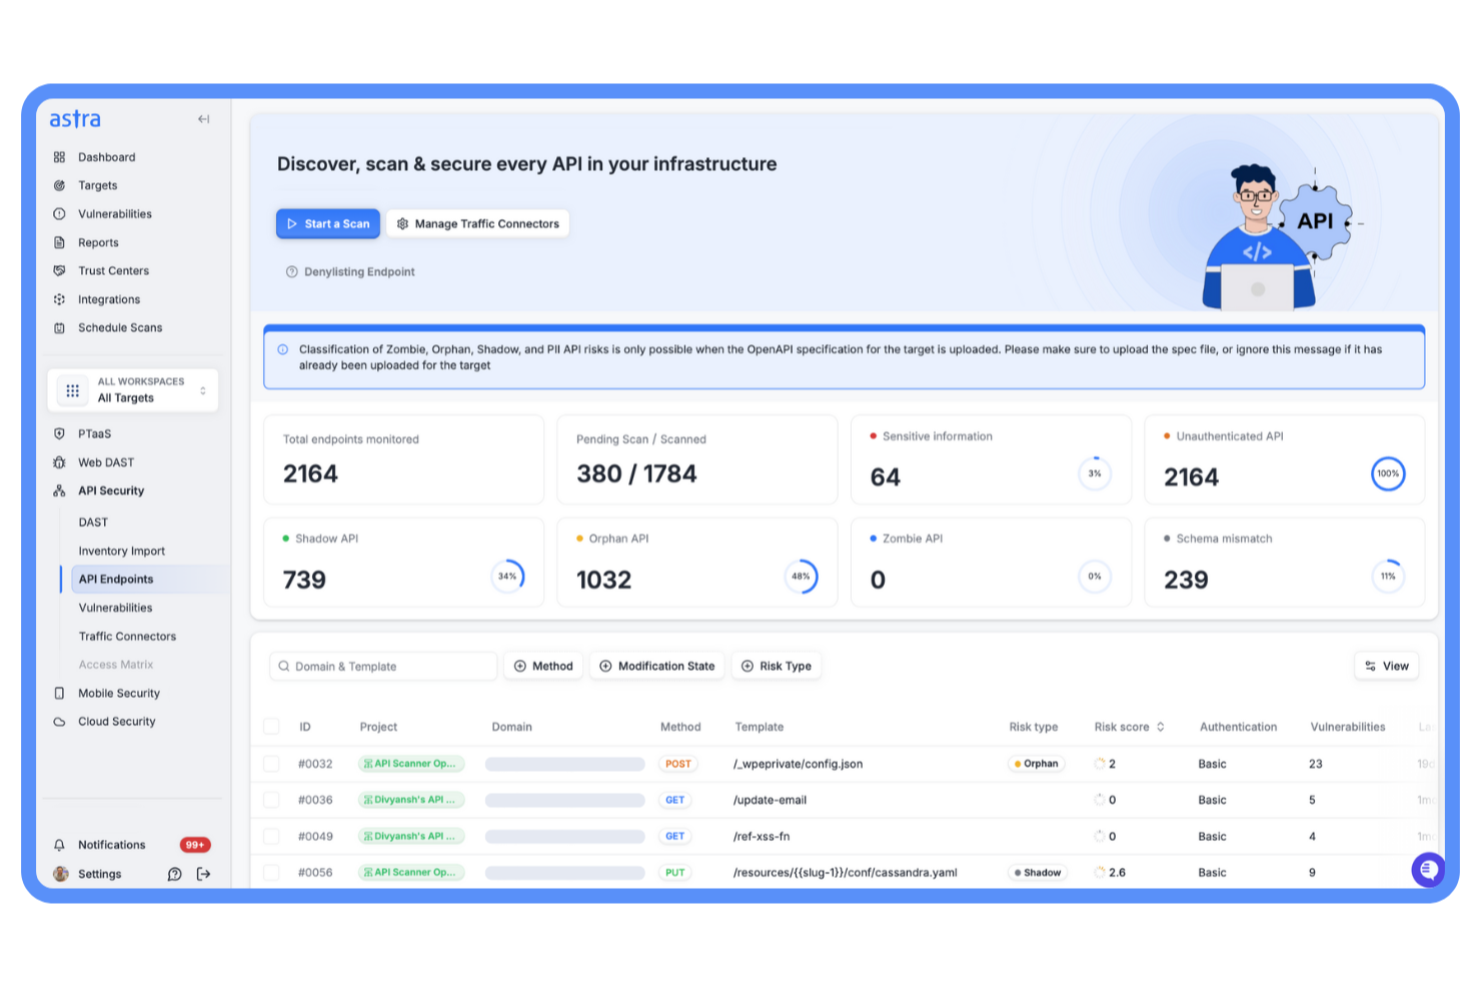
Astra Pentest är en specialiserad säkerhetsplattform som identifierar sårbarheter i API:er genom en kombination av automatiserade skanningar och expertledd penetrationstestning. Genom att kombinera övervakning i realtid med omfattande sårbarhetskontroller hjälper den team att upptäcka potentiella risker, skydda kritiska slutpunkter och upprätthålla en konsekvent överblick över hela sitt API-landskap.
Varför jag valde Astra Pentest:
Jag valde Astra Pentest för dess målinriktade metod för penetrationstestning, särskilt utformad för API:er. Medan många verktyg enbart förlitar sig på automatisering kombinerar Astra automatiserade tester med manuella granskningar utförda av certifierade experter. Plattformen använder fler än 15 000 dynamiska testfall, inklusive kontroller anpassade till OWASP API Top 10, vilket ger en balanserad kombination av bredd och djup för att upptäcka problem som automatiserade skannrar kan förbise.
Utmärkande funktioner och integrationer:
Astra Pentest erbjuder en instrumentpanel för sårbarhetshantering som visar upptäckter i realtid och hjälper team att prioritera åtgärder. Den har stöd för kontinuerlig API-identifiering för att hitta skugg-API:er och odokumenterade API:er, samt trafikbaserad identifiering som kartlägger aktiva slutpunkter även utan statiska specifikationer. Integrationer med GitHub, GitLab, JIRA och Slack gör det möjligt för team att hantera sårbarheter i sina befintliga arbetsflöden.
Pros and Cons
Pros:
- Kombinerar automatiserade och manuella tester
- Hög identifieringsprecision med färre falska positiva resultat
- Stöder efterlevnad av ledande säkerhetsstandarder
Cons:
- Manuella penetrationstester kan ta flera veckor
- Vissa användare tycker att prissättningen är mindre transparent

Acunetix
Bäst för djupgående skanning av olika API-format
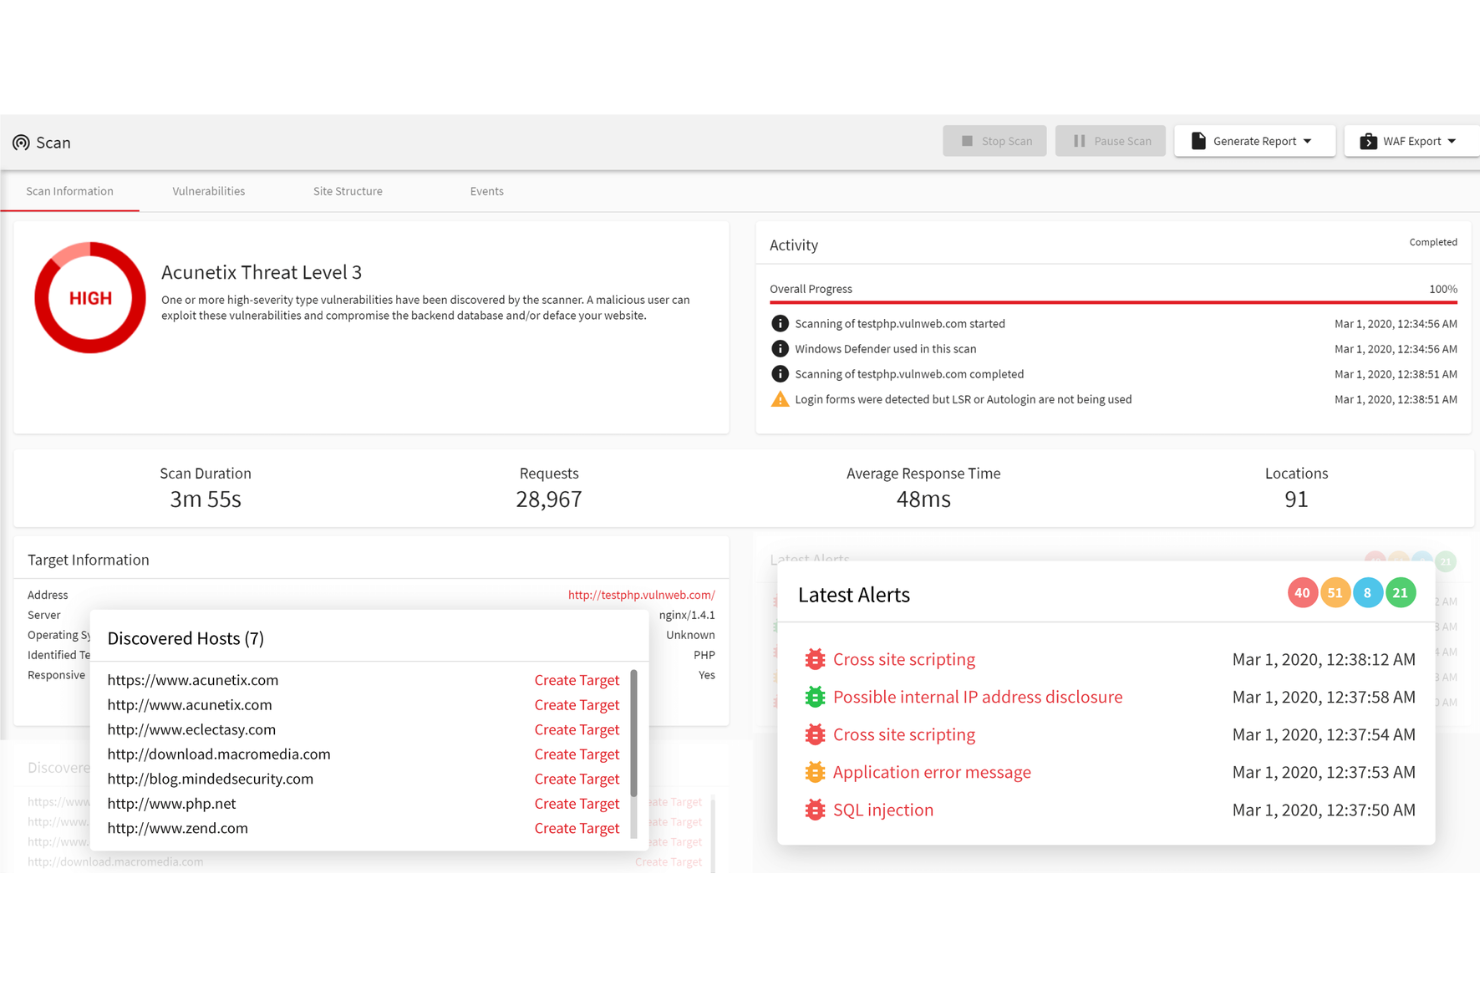
Acunetix är en säkerhetsskanner för webbapplikationer och API:er som automatiserar säkerhetstestning för företag och erbjuder en omfattande lösning för att upptäcka, testa och åtgärda sårbarheter i webbapplikationer och API:er.
Varför jag valde Acunetix:
Jag uppskattar dess förmåga att utföra djupgående sårbarhetsskanning i olika API-format, inklusive REST, SOAP och GraphQL. Denna mångsidighet säkerställer att Acunetix effektivt kan identifiera och åtgärda potentiella säkerhetsbrister, oavsett vilken typ av API-arkitektur som används. Verktyget stöder inbyggda säkerhetskontroller och gör det möjligt att importera API-definitioner, vilket effektiviserar processen för att upptäcka och testa API-slutpunkter.
Utmärkande funktioner och integrationer:
Funktionerna omfattar möjligheten att upptäcka över 12 000 sårbarheter, inklusive OWASP Top 10, SQL-injektioner och XSS. Verktygets förmåga att tillhandahålla användbara skanningsresultat på några minuter och automatiskt prioritera sårbarheter med hög risk förbättrar också säkerhetsteamens effektivitet avsevärt. Integrationer omfattar MuleSoft Anypoint Exchange, Apigee API hub, Kubernetes, Azure Boards, BitBucket, Bugzilla, DefectDojo, FogBugz, Freshservice, GitHub och GitLab.
Pros and Cons
Pros:
- Avancerade rapporteringsfunktioner
- Känd för sina snabba skanningsfunktioner
- Förmåga att identifiera ett brett spektrum av sårbarheter
Cons:
- Begränsade anpassningsmöjligheter
- Inlärningskurva för nybörjare
Bäst för källkodsanalys
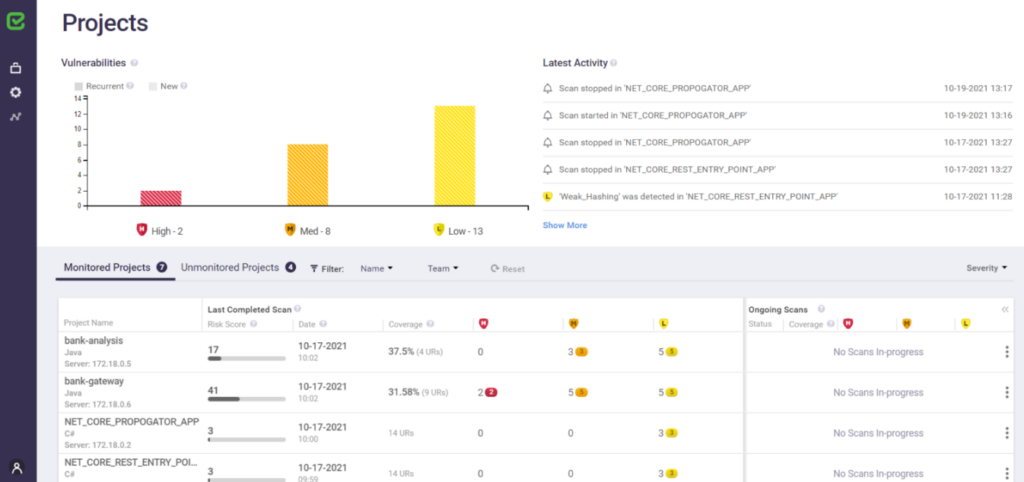
Checkmarx är en omfattande programvarusäkerhetslösning som specialiserar sig på att identifiera sårbarheter i applikationers källkod. Genom att analysera kod på djupet ger Checkmarx utvecklare insikter om potentiella säkerhetsbrister.
Varför jag valde Checkmarx:
När jag avgjorde vilka verktyg som skulle lyftas fram fångade Checkmarx min uppmärksamhet tack vare sina djupgående funktioner för kodanalys. Det som utmärker lösningen är dess förmåga att söka igenom stora mängder kod för att upptäcka även subtila sårbarheter. Jag anser att Checkmarx är 'bäst för källkodsanalys', främst eftersom lösningen fokuserar på att säkerställa att programvarans grundläggande lager förblir robusta och säkra.
Utmärkande funktioner och integrationer:
En av Checkmarx viktigaste funktioner är Static Application Security Testing (SAST), som undersöker kod efter sårbarheter utan att köra programmet. Open Source Analysis (OSA) ger också insyn i säkerheten och regelefterlevnaden hos komponenter med öppen källkod. När det gäller integrationer fungerar Checkmarx enkelt med populära utvecklingsverktyg och plattformar som GitHub, GitLab och Jenkins, vilket möjliggör ett smidigt arbetsflöde för utvecklare.
Pros and Cons
Pros:
- Djupa och omfattande funktioner för kodgenomsökning
- Ger insyn i komponenter med öppen källkod
- Smidiga integrationer med populära utvecklingsplattformar
Cons:
- Kan ha en brant inlärningskurva för nya användare
- De omfattande funktionerna kan vara överdrivna för mindre projekt
- Potentiella fördröjningar på grund av den djupgående analysen av större kodbaser

Gravitee
Bäst för lösningar för åtkomsthantering av API:er
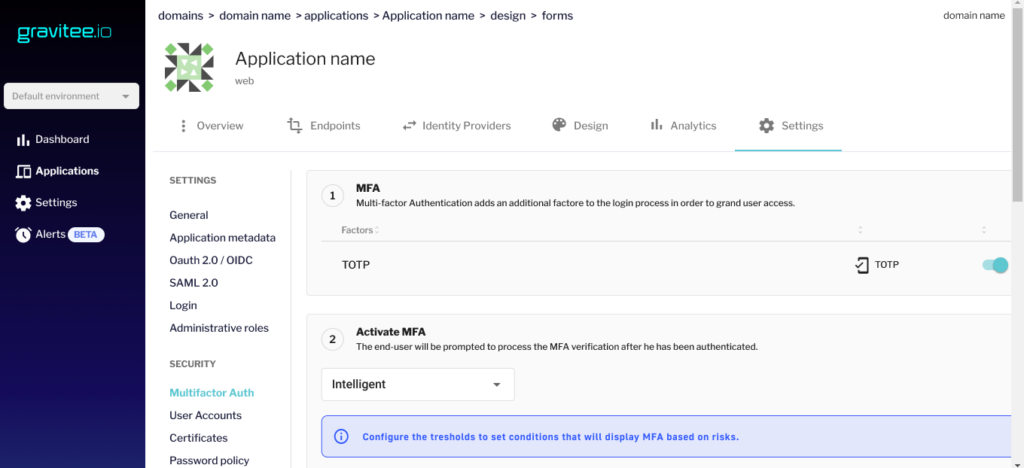
Gravitee erbjuder en mångsidig plattform för hantering och övervakning av API-gatewayer. Deras fokus på att leverera robusta lösningar för åtkomsthantering av API:er ger organisationer den flexibilitet och kontroll de behöver över sitt API-ekosystem, vilket positionerar dem som det främsta valet för lösningar för åtkomsthantering av API:er.
Därför valde jag Gravitee:
När jag valde verktyg till den här listan utmärkte sig Gravitee tydligt. I min process med att jämföra och bedöma olika plattformar valde jag Gravitee på grund av dess omfattande funktionsuppsättning, som uttryckligen är anpassad för åtkomsthantering av API:er. Ur mitt perspektiv gör deras engagemang för att förbättra åtkomstkontrollen för API:er och deras utbyggbara funktioner dem till det perfekta valet för 'bäst för lösningar för åtkomsthantering av API:er'.
Utmärkande funktioner och integrationer:
Gravitee har en decentraliserad arkitektur som möjliggör distribuerad API-hantering. Dess natur som öppen källkod erbjuder anpassningsmöjligheter som många slutna plattformar inte har. När det gäller integrationer har Gravitee en omfattande uppsättning anslutningar för populära identitetsleverantörer, vilket säkerställer identitets- och åtkomsthantering inom API-ekosystemet.
Pros and Cons
Pros:
- Decentraliserad arkitektur säkerställer skalbarhet och motståndskraft
- Öppen källkod möjliggör omfattande anpassningsmöjligheter
- Stödjer ett stort antal identitetsleverantörer för enkel integration
Cons:
- Kan kräva teknisk expertis för installation och anpassning
- Organisationer som är vana vid slutna system kan uppleva den öppna källkoden som avskräckande
- Kräver regelbundna uppdateringar och underhåll för att förbli säker och effektiv

Bäst för automatiserad API-testning
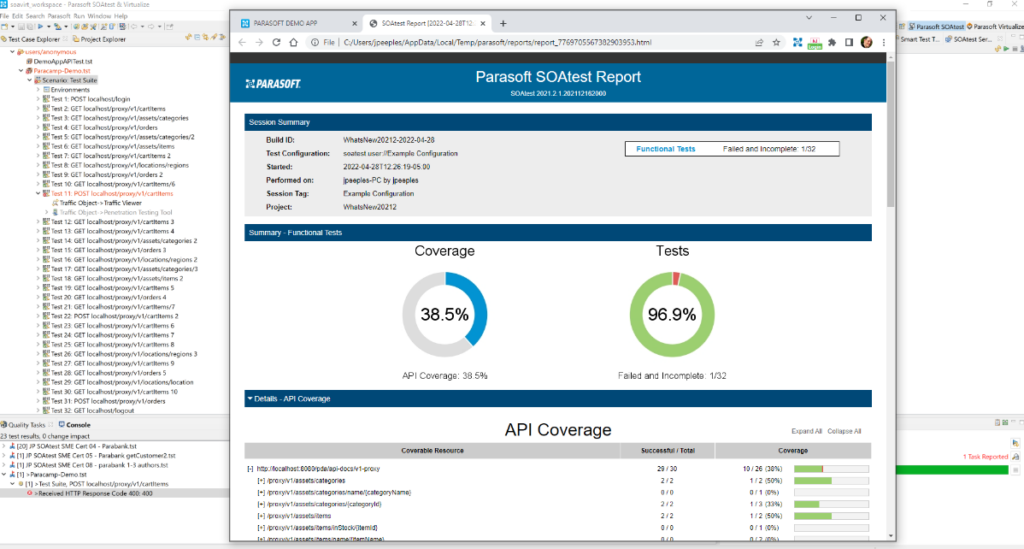
Parasoft SOAtest står i spetsen för att effektivisera API-testningsprocessen. Genom att automatisera komplexa tester säkerställer detta verktyg att API:er fungerar felfritt, vilket bekräftar dess status som det främsta valet för automatiserad testning.
Varför jag valde Parasoft SOAtest:
Bland de många API-testningsverktyg jag granskade fångade Parasoft SOAtests fokus på automatisering min uppmärksamhet. Plattformen utmärkte sig genom sin effektiva hantering av komplexa testscenarier, och jag konstaterade att den erbjöd något unikt. Baserat på dess funktioner är det tydligt varför detta verktyg förtjänar titeln 'Bäst för automatiserad API-testning.'
Utmärkande funktioner och integrationer:
Parasoft SOAtest erbjuder en omfattande uppsättning tester, inklusive säkerhets-, belastnings- och prestandatester. Dess smarta testgenerering använder AI för att identifiera potentiella defekter. När det gäller integrationer samarbetar Parasoft SOAtest effektivt med vanligt förekommande CI/CD-verktyg, vilket säkerställer ett smidigt testarbetsflöde.
Pros and Cons
Pros:
- Brett utbud av testtyper
- AI-baserad testgenerering
- Stark kompatibilitet med CI/CD-pipelines
Cons:
- Kan vara överdrivet för småskaliga projekt
- Den initiala konfigurationen kan vara komplex
- Användargränssnittet kan upplevas som tätt för nya användare

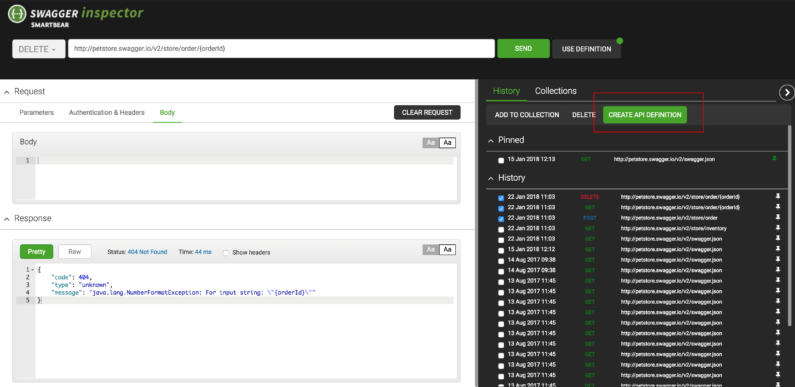
Swagger Inspector ger användarna ett tydligt och smidigt sätt att testa och validera API-slutpunkter. Effektiviteten i att snabbt analysera och leverera resultat för API-slutpunkter är anledningen till att det anses vara bäst för snabb inspektion av sådana slutpunkter.
Därför valde jag Swagger Inspector:
När jag gick igenom olika verktyg för API-inspektion fångade Swagger Inspector min uppmärksamhet tack vare sin enkelhet och snabba resultat. Dess förmåga att ge omedelbar återkoppling om API:ets prestanda och tillförlitlighet är särskiljande. Denna oöverträffade snabbhet i analysen är anledningen till att det är det bästa verktyget för snabb inspektion av API-slutpunkter.
Utmärkande funktioner och integrationer:
Swagger Inspector utmärker sig med sitt intuitiva gränssnitt, som gör det möjligt för användare att snabbt testa och generera OpenAPI-dokumentation. Dessutom gör verktygets molnbaserade natur att användare kan inspektera slutpunkter varifrån som helst utan någon installation. När det gäller integrationer synkroniseras Swagger Inspector med SwaggerHub, vilket möjliggör effektivt samarbete och delning av API-dokumentation.
Pros and Cons
Pros:
- Molnbaserat för enkel åtkomst och testning
- Intuitivt gränssnitt för snabb inspektion av slutpunkter
- Enkel integration med SwaggerHub för samarbete
Cons:
- Begränsade möjligheter till anpassning
- Kan vara alltför förenklat för mycket komplexa API:er
- Kräver konsekvent åtkomst till internet för optimal prestanda

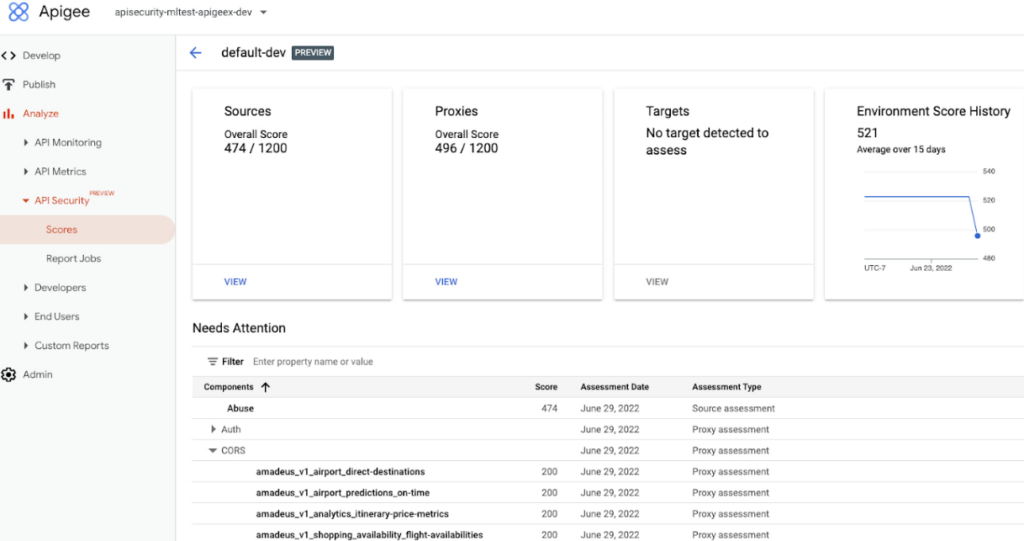
Apigee Sense från Google analyserar API-trafik för att upptäcka avvikelser och hot, och tillhandahåller insikter för effektiv och säker API-hantering.
Varför jag valde Google Apigee Sense:
Efter noggrant övervägande av olika verktyg har jag kommit fram till att Google Apigee Sense är det bästa alternativet för intelligent övervakning av API-trafik. Dess avancerade analys- och maskininlärningsfunktioner, i kombination med detaljerad analys av API-trafik, ger unika insikter som andra plattformar saknar. Googles expertis inom maskininlärning märks tydligt i plattformens förmåga att inte bara övervaka utan även förstå API-trafik, vilket ger den en tydlig fördel jämfört med liknande verktyg.
Utmärkande funktioner och integrationer:
Google Apigee Sense utmärker sig genom sin maskininlärningsdrivna avvikelsedetektering, som kan urskilja ovanliga mönster och potentiella hot i API-trafiken. Dessutom ger dess beteendebaserade API-analys en detaljerad bild av hur API:er används och av vem. När det gäller integrationer kan Apigee Sense, eftersom det är en Google-produkt, smidigt integreras med en rad andra verktyg i Google Cloud Platform, vilket förbättrar dess funktionalitet och räckvidd.
Pros and Cons
Pros:
- Maskininlärningsdriven avvikelsedetektering
- Detaljerad beteendebaserad API-analys
- Starka integrationsmöjligheter med verktyg i Google Cloud Platform
Cons:
- Kan vara komplext för nybörjare
- Prisstrukturen kan vara otydlig för vissa
- Beroendet av Googles molnekosystem kanske inte tilltalar alla
Andra verktyg för API-säkerhet
Nedan finns en lista över ytterligare verktyg för API-säkerhet som jag tog med i urvalet men som inte kom med bland de tio bästa. De är definitivt värda att undersöka.
- Qualys Web Application Scanning
Bäst för sårbarheter i webbapplikationer
- Edgio
Bäst för nätverkssäkerhet i nätverkskanten
- Orca Security
Bra för djupgående hantering av molnsäkerhetsstatus
- Wallarm API Security Platform
Bäst för API-hotanalys i realtid
- StackHawk
Bäst för utvecklarfokuserad API-säkerhet
- ImmuniWeb
Bäst för AI-driven API-säkerhet
- 42Crunch
Bäst för heltäckande API-skydd


Så utvärderar jag verktyg för API-säkerhet
Jag delar upp min utvärdering i grundläggande krav – som upptäckt av skugg-API:er och OWASP-detektering vid körning – samt särskiljande faktorer som skiljer verktyg värda att rekommendera från resten.
Kärnfunktionalitet (Grundkrav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (är utmärkt inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att övervägas för inkludering.
- API-upptäckt och -inventering: Jag letar efter verktyg som automatiskt identifierar skugg- och zombie-slutpunkter i olika miljöer, inte bara katalogiserar API:er som du importerar manuellt från en specifikationsfil.
- Sårbarhets- och säkerhetsstatus-testning: Täckningen av OWASP API Security Top 10 är viktig här, inklusive hur väl verktyget upptäcker felkonfigurationer som bristande auktorisering på objektnivå.
- Detektering av hot vid körning: Jag utvärderar om detekteringen går längre än statiska regler och flaggar avvikande mönster, som kortvariga attacker med stora mängder autentiseringsförsök eller ovanlig parameterenumerering i live-trafik.
- Förebyggande och blockering av attacker: Verktyget bör erbjuda inline-blockering eller orkestrerad blockering via gateways och WAF:er, inte bara visa varningar som kräver att teamet agerar manuellt.
- Detektering av känsliga data: Jag kontrollerar om verktyget kan identifiera reglerade datatyper som personuppgifter eller betalkortsnummer som skickas via API-svar och flagga oavsiktlig exponering.
- CI/CD- och DevOps-integrering: Plugin-program för verktyg som Jenkins, GitHub Actions eller GitLab CI visar om säkerhetstestning passar in i din pipeline eller sker utanför utvecklingsarbetsflödet.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (Det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Detektering av missbruk av affärslogik skiljer de starkare verktygen från resten. Jag letar efter plattformar som upptäcker BOLA- och kontokapningsförsök som signaturbaserade motorer helt missar. Riskpoängsättning av attackytan är en annan särskiljande faktor – verktyg som rangordnar slutpunkter utifrån känslighet, exponering och autentiseringsstatus hjälper teamet att prioritera vad som ska åtgärdas först. Jag utvärderar också om ett verktyg kan generera eller stämma av OpenAPI-specifikationer från live-trafik och därmed täppa till dokumentationsluckorna som lämnar skugg-API:er oskyddade.
Bortom funktionerna
Implementeringsarkitekturen har stor betydelse här. Jag kontrollerar om ett verktyg stöder agentlösa alternativ som trafikspegling eller eBPF för att undvika att lägga till fördröjning i produktions-API:er. Ekosystemintegreringar är lika viktiga – ett verktyg som ansluter till dina API-gateways, SIEM och CI/CD-pipeline passar in i din befintliga stack i stället för att stå bredvid den. Jag utvärderar också mappning mot efterlevnadskrav, särskilt om en plattform kan generera revisionsklara rapporter kopplade till ramverk som PCI DSS 4.0 eller SOC 2.
Så väljer du API-säkerhetsverktyget
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer verktyget att växa i takt med din API-användning? Leta efter skalbara lösningar som kan hantera ökad trafik och större datamängder utan prestandaproblem. |
| Integrationer | Fungerar det med dina befintliga system? Säkerställ att verktyget integreras sömlöst med din nuvarande teknikstack för att undvika störningar. |
| Anpassningsmöjligheter | Kan du anpassa verktyget efter dina behov? Kontrollera om du kan justera inställningar och policyer så att de passar dina säkerhetskrav. |
| Användarvänlighet | Är gränssnittet intuitivt för ditt team? En användarvänlig utformning kan minska utbildningstiden och förbättra användningsgraden. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Utvärdera installationsprocessen och det tillgängliga stödet för att säkerställa en smidig övergång. |
| Kostnad | Ryms det inom din budget? Jämför prisplaner och ta hänsyn till långsiktiga kostnader, inklusive eventuella dolda avgifter. |
| Säkerhetsskydd | Finns det robusta skydd på plats? Kontrollera verktygets säkerhetsåtgärder, till exempel kryptering och åtkomstkontroller, för att skydda dina data. |
| Efterlevnadskrav | Uppfyller verktyget branschens standarder? Säkerställ att det stöder nödvändiga ramverk för regelefterlevnad, som GDPR eller HIPAA, för att undvika juridiska problem. |
Vad är API-säkerhetsverktyg?
API-säkerhetsverktyg är lösningar som är utformade för att skydda API:er mot obehörig åtkomst och potentiella hot. Dessa verktyg används vanligtvis av IT-personal, utvecklare och säkerhetsteam för att skydda data och säkerställa efterlevnad av branschstandarder.
Funktioner för övervakning, kryptering och åtkomstkontroll hjälper till att skydda känslig information, integrera med befintliga system och upprätthålla regelefterlevnad. Sammantaget tillhandahåller dessa verktyg viktiga säkerhetsåtgärder för att hålla dina API:er och data säkra.
Funktioner
När du väljer API-säkerhetsverktyg bör du hålla utkik efter följande viktiga funktioner:
- Åtkomstkontroll: Hanterar vem som kan få åtkomst till dina API:er och säkerställer att endast behöriga användare får åtkomst.
- Kryptering: Skyddar data under överföring och i vila, vilket håller känslig information säker.
- Övervakning: Spårar API-trafik efter ovanlig aktivitet och identifierar potentiella hot snabbt.
- Stöd för regelefterlevnad: Hjälper till att uppfylla branschstandarder som GDPR eller HIPAA och undvika juridiska problem.
- Integrationsmöjligheter: Fungerar sömlöst med dina befintliga system och minskar störningar.
- Anpassningsbara policyer: Gör det möjligt att skräddarsy säkerhetsinställningar efter specifika behov och krav.
- Aviseringar i realtid: Ger omedelbara aviseringar om säkerhetsintrång eller avvikelser.
- Analys och rapportering: Ger insikter i API-användning och säkerhetsstatus, vilket underlättar beslutsfattandet.
- Automatiserad hotidentifiering: Identifierar och begränsar hot med hjälp av AI-drivna analyser.
- Användarvänligt gränssnitt: Säkerställer att team enkelt kan använda verktyget, vilket minimerar utbildningstiden och ökar användningen.
Fördelar
Implementering av API-säkerhetsverktyg ger flera fördelar för ditt team och ditt företag. Här är några som du kan se fram emot:
- Förbättrat dataskydd: Funktioner för kryptering och åtkomstkontroll håller känslig information säker från obehörig åtkomst.
- Regelefterlevnad: Stöd för regelefterlevnad hjälper dig att uppfylla branschstandarder som GDPR och undvika potentiella juridiska problem.
- Förbättrad hotidentifiering: Automatiserad hotidentifiering och aviseringar i realtid identifierar och begränsar säkerhetsrisker snabbt.
- Sömlös integration: Integrationsmöjligheter säkerställer att verktyget fungerar smidigt med dina befintliga system och minskar störningar.
- Välgrundat beslutsfattande: Analys och rapportering ger värdefulla insikter i API-användning och säkerhetsstatus.
- Anpassade säkerhetsinställningar: Anpassningsbara policyer gör det möjligt att skräddarsy säkerhetsåtgärder efter dina specifika behov.
- Användarvänlighet: Ett användarvänligt gränssnitt säkerställer att ditt team snabbt kan börja använda verktyget och använda det effektivt.
Kostnader & priser
Att välja API-säkerhetsverktyg kräver en förståelse av de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i API-säkerhetslösningar:
Jämförelsetabell för API-säkerhetsverktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande övervakning, begränsad åtkomstkontroll och support från communityn. |
| Personligt abonnemang | $10-$30/användare/månad | Avancerad övervakning, grundläggande kryptering och e-postsupport. |
| Företagsabonnemang | $50-$100/användare/månad | Fullständig övervakningssvit, förbättrad kryptering, integrationsmöjligheter och prioriterad support. |
| Abonnemang för stora företag | $150-$300/användare/månad | Omfattande säkerhetsfunktioner, anpassade policyer, stöd för regelefterlevnad, dedikerad kontoansvarig och support dygnet runt, alla dagar i veckan. |
Vanliga frågor om verktyg för API-säkerhet
Här är några svar på vanliga frågor om verktyg för API-säkerhet:
Vilka är säkerhetsriskerna med API:er?
API:er utsätts för risker som dataintrång, svag autentisering och osäkra slutpunkter. Obehörig åtkomst kan exponera känsliga data eller störa system genom attacker som injektion eller DoS. Du bör fokusera på stark autentisering och kryptering för att minska dessa risker.
Hur testar man sårbarheter i API-säkerheten?
Testning av API-säkerhet omfattar metoder som statisk och dynamisk testning, penetrationstestning och fuzz-testning. Dessa metoder hjälper till att identifiera sårbarheter genom att simulera attacker. Regelbunden testning säkerställer att dina API:er förblir säkra mot nya hot.
Vilka typer av API-säkerhet finns det?
API-säkerhet kan kategoriseras utifrån protokoll som SOAP, REST och GraphQL. Var och en använder olika metoder för att säkra data, till exempel digitala signaturer i SOAP eller tokenbaserad autentisering i REST. Välj utifrån systemets behov.
Hur kan WAFs och API-gateways skydda API:er?
Webbapplikationsbrandväggar (WAFs) och API-gateways skyddar API:er genom att filtrera och övervaka trafik. De blockerar skadliga förfrågningar och upprätthåller säkerhetspolicyer, vilket fungerar som en barriär mot obehörig åtkomst och attacker.
Kan en nolltillitsarkitektur säkerställa API-skydd?
En nolltillitsarkitektur förbättrar API-säkerheten genom att verifiera varje förfrågan, oavsett ursprung. Den kräver autentisering och auktorisering för alla interaktioner, vilket minskar risken för intrång genom kontinuerlig verifiering.
Vad krävs för att skydda API:er?
För att skydda API:er krävs en kombination av autentisering, kryptering och övervakning. Implementera starka åtkomstkontroller och genomför regelbundna säkerhetsbedömningar. Det är också avgörande att hålla sig uppdaterad med säkerhetskorrigeringar och utbilda teamet om bästa praxis.
Varför är det så stor prisskillnad mellan olika verktyg?
Kostnaden återspeglar ofta verktygets funktioner, skalbarhet, support och varumärkets anseende. Enheter som är utformade för större företag eller som erbjuder avancerad hotidentifiering och avancerade funktioner för att minska hot kostar vanligtvis mer än grundläggande lösningar för nystartade företag eller småföretag.
Nästa steg:
Om du håller på att undersöka verktyg för API-säkerhet kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.