

De bästa Terraform-alternativen hjälper team att definiera, tillhandahålla och hantera infrastruktur med färre flaskhalsar i arbetsflödet, bättre efterlevnad av policyer och integreringar som passar med befintliga teknikstackar. Dessa verktyg ger ingenjörer möjlighet att automatisera driftsättningar, tillämpa styrningsregler och underhålla reproducerbara miljöer utan att enbart förlita sig på HashiCorps ekosystem.
Team börjar ofta leta efter Terraform-alternativ efter att ha stött på utmaningar som att felsöka svårbegripliga HCL-fel, underhålla tillståndsfiler mellan distribuerade team eller försöka utöka Terraform med integreringar som verktyget inte har stöd för inbyggt. Andra stöter på begränsningar när de tillämpar avancerade säkerhetspolicyer eller behöver bättre anpassning till de språk som utvecklarna redan använder.
Jag har arbetat med ingenjörsgrupper som migrerat från Terraform till andra IaC-ramverk, utvärderat dessa plattformar mot aktiva produktionsdriftsättningar och testat hur de presterar under verkliga förhållanden, till exempel vid utrullningar i flera moln och i miljöer med höga efterlevnadskrav. Denna bakgrund har format en praktisk bild av var varje verktyg utmärker sig och var det skapar friktion.
I den här guiden ser du vilka Terraform-alternativ som erbjuder tydligare syntax, starkare styrning och smidigare integrering i moderna DevOps-arbetsflöden, så att du kan välja den plattform som passar din infrastrukturstrategi.
Vad är Terraform?
Terraform är ett verktyg för infrastruktur som kod (IaC) som gör det möjligt att definiera och hantera infrastruktur med hjälp av kod. Det används ofta av utvecklare, DevOps-ingenjörer och IT-yrkesverksamma som behöver automatisera och skala infrastruktur effektivt.
Funktioner som resursprovisionering, stöd för flera moln och tillståndshantering hjälper till att automatisera infrastrukturuppgifter, minska manuella fel och säkerställa konsekvens. Terraform skapar framför allt värde genom sin förmåga att förenkla infrastrukturhanteringen och förbättra effektiviteten.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell för Terraform-alternativ
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av Terraform-alternativ:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Bäst för IaC med flera språk | 4.0 out of 5 | 4 | 5 | 3 | 4 | 4 | 4 | Från 40 USD/månad Gratisabonnemang tillgängligt | Website |
Bäst för DevSecOps-integration | 2.7 out of 5 | 3 | 2 | 3 | 2 | 2 | 4 | $29/användare/månad Gratisplan + kostnadsfri provperiod tillgänglig | Website |
Bäst för utvecklingsmiljöer med virtuella maskiner | Not rated | Not rated | 2 | Not rated | 1 | 3 | 2 | Pris på begäran Gratisplan tillgänglig | Website |
Bäst för kontinuerlig integration | 1.5 out of 5 | 1 | 1 | 1 | 1 | 3 | 2 | Pris på begäran Inte tillgänglig | Website |
Bäst för hantering av AWS-resurser | Not rated | 4 | 4 | 3 | Not rated | 3 | 3 | $0.0009 per hanteringsåtgärd Gratisplan tillgänglig | Website |
Bäst för IT-automatisering | 2.7 out of 5 | 2 | 3 | 2 | 2 | 3 | 4 | Prisuppgift på begäran Gratisplan + kostnadsfri demo tillgänglig | Website |
Bäst för orkestrering i flera moln | 3.2 out of 5 | 3 | 3 | 3 | 4 | 3 | 3 | Prisuppgift på begäran Gratisabonnemang + 60 dagars kostnadsfri provperiod tillgänglig | Website |
Bäst för Google Cloud-resurser | Not rated | 2 | 3 | 3 | Not rated | 2 | 3 | Pris på begäran Kostnadsfri plan + kostnadsfri provperiod tillgänglig | Website |
Bäst för IaC med öppen källkod | 3.3 out of 5 | 3 | 4 | 3 | 4 | 4 | 2 | Pris på begäran Inte tillgängligt | Website |
Bäst för Kubernetes-integrering | 3.2 out of 5 | 3 | 4 | 1 | 4 | 4 | 3 | $1,000/månad Gratis demo tillgänglig | Website |


Recensioner av de bästa Terraform-alternativen
Nedan finns mina detaljerade sammanfattningar av de bästa Terraform-alternativen som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, för- & nackdelarna, integreringarna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det som passar dig bäst.
 Bäst för IaC med flera språk
- Gratisabonnemang tillgängligt
- Från 40 USD/månad
Visit WebsiteCustomer Rating:4.8/5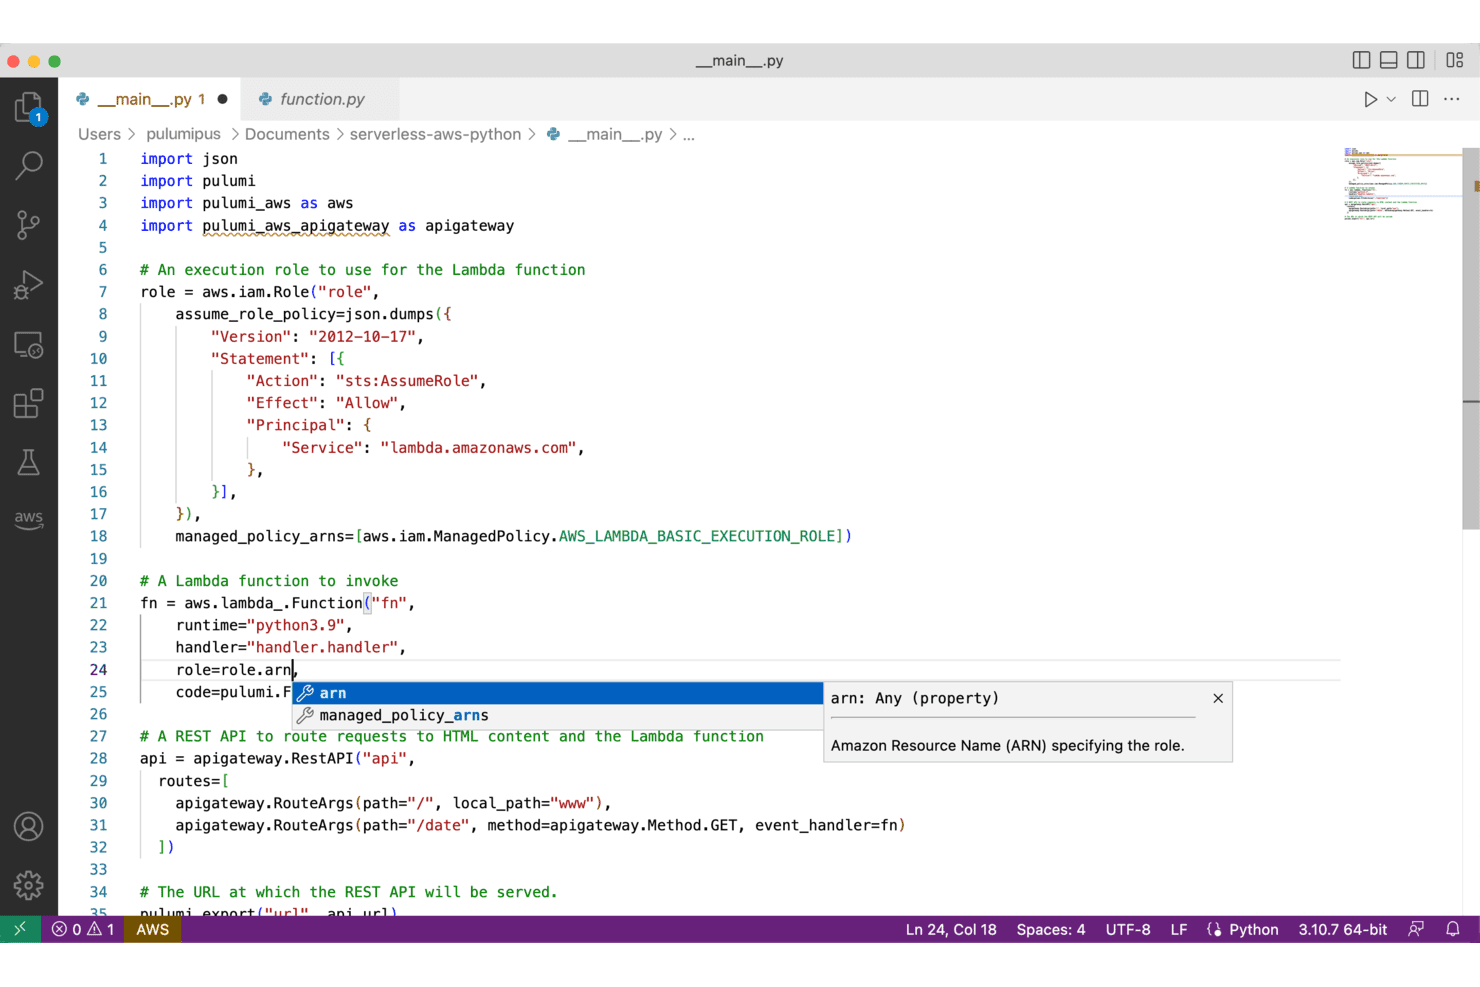
Pulumi möjliggör infrastruktur-som-kod med Python och AWS-resurser. Pulumi är en infrastruktur-som-kod-plattform som låter DevOps- och plattformsteknikteam definiera, distribuera och hantera molninfrastruktur med hjälp av allmänna programmeringsspråk som Python, TypeScript och Go – i stället för ett domänspecifikt språk.
Vem passar Pulumi bäst för?
Pulumi passar bra för DevOps- och plattformsteknikteam som vill skriva infrastrukturkod på samma språk som de redan använder för applikationsutveckling.
Varför jag valde Pulumi
Jag valde Pulumi som ett av de bästa alternativen eftersom det är det enda Terraform-alternativet som låter mitt team skriva infrastrukturkod i TypeScript, Python, Go eller .NET tillsammans med faktisk applikationskod, med hjälp av riktiga loopar, funktioner och klasser i stället för ett domänspecifikt språk. Jag kan köra
pulumi convertför att migrera befintlig HCL till ett typat Python- eller TypeScript-program och referera till Terraform-tillståndsutdata sida vid sida medan övergången sker stegvis. Policy som kod stöder TypeScript, Python och OPA/Rego, så samma skyddsräcken som mitt team redan skriver kan även styra infrastrukturdistributioner.Viktiga funktioner i Pulumi
- Molnöverskridande inbyggda leverantörer: Pulumi innehåller specialbyggda inbyggda leverantörer för AWS, Azure, Google Cloud och Kubernetes, som genereras direkt från uppströms API-scheman för aktuell resurstäckning.
- Pulumis Automation API: Gör det möjligt att bädda in infrastrukturåtgärder i applikationskod, vilket möjliggör anpassade utvecklarportaler, CLI-verktyg och CI/CD-arbetsflöden byggda kring infrastruktur.
- Identifiering och åtgärd av avvikelser: Pulumi Clouds kommersiella abonnemang lägger till schemalagd identifiering av avvikelser som jämför registrerat tillstånd med aktiva molnresurser och kan åtgärda avvikelser automatiskt enligt ett konfigurerbart intervall.
- Pulumi ESC (miljöer, hemligheter och konfiguration): Centraliserar hemligheter och konfiguration från AWS Secrets Manager, HashiCorp Vault, Azure Key Vault och andra leverantörer till ett komponerbart, versionshanterat kontrollplan.
Pulumi-integrationer
Pulumi erbjuder fler än 200 inbyggda integrationer med moln- och tjänsteleverantörer, däribland AWS, Azure, Google Cloud, Kubernetes, Terraform, OpenTofu, GitHub, GitLab och Azure DevOps. Plattformen tillhandahåller även REST API:er, SDK:er, webhooks och ett Automation API för anpassade infrastrukturarbetsflöden.
Pros and Cons
Pros:
- Skriv infrastruktur på välbekanta programmeringsspråk
- Konvertera HCL och migrera stegvis
- Tillämpa skyddsräcken med kodbaserade policyer
Cons:
- Stora kodbaser kan bli svårare att navigera
- Leverantörsekosystemet ligger efter Terraform när det gäller mognad
Learn more about Pulumi: Bäst för DevSecOps-integration
- Gratisplan + kostnadsfri provperiod tillgänglig
- Från $29/användare/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.5/5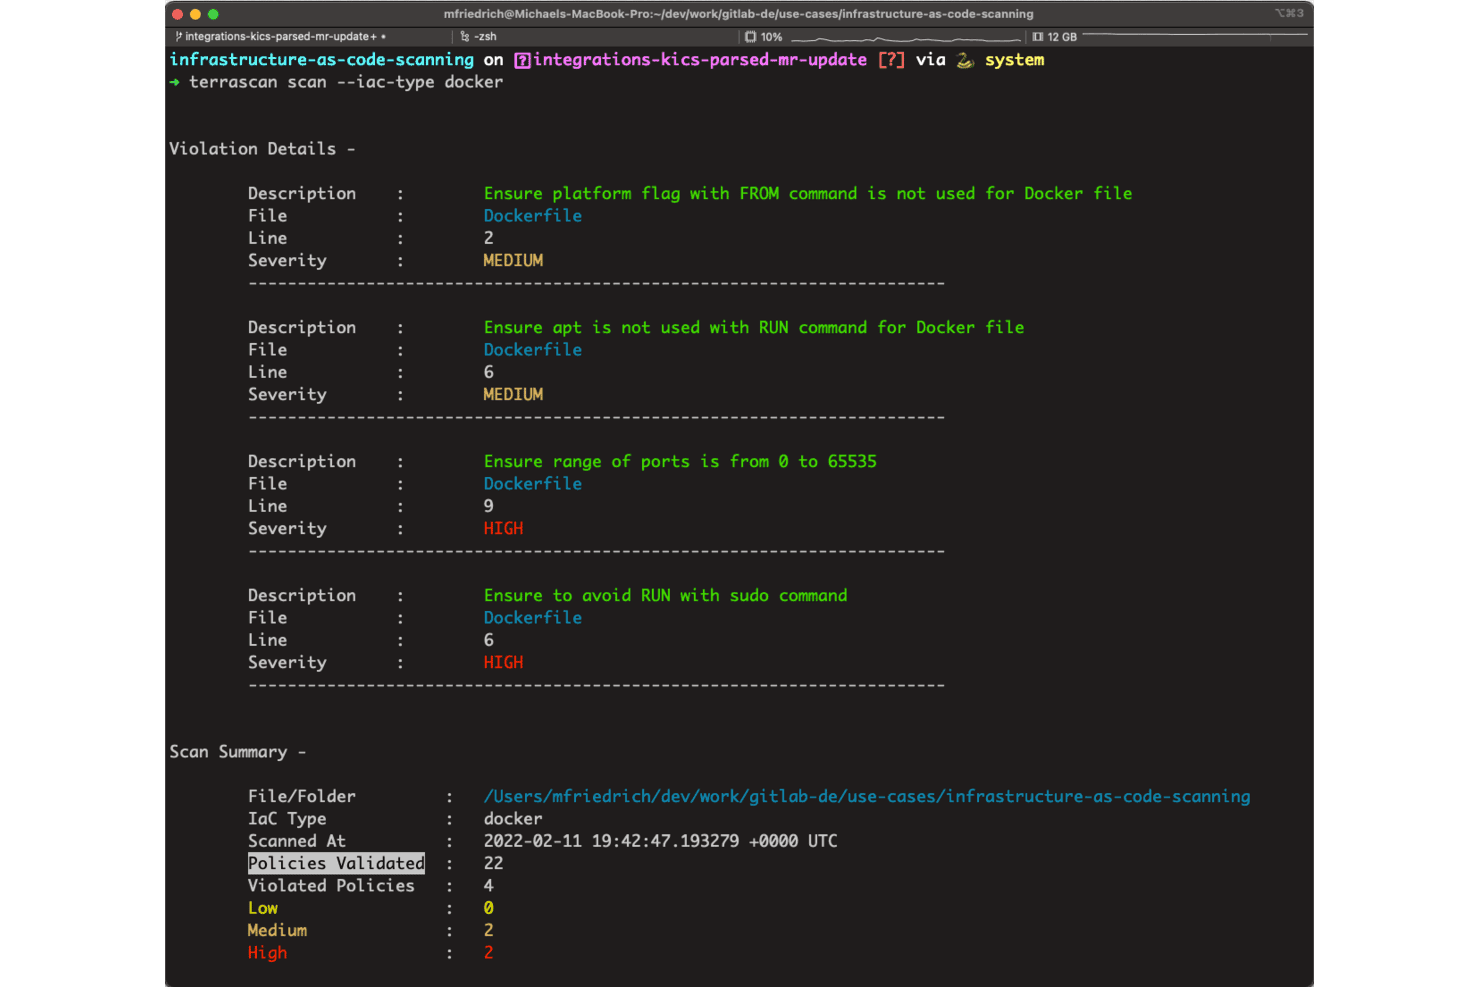
GitLab visar säkerhetsöverträdelser i Dockerfiles med allvarlighetsnivåer via Terrascan. GitLab är en DevSecOps-plattform som kapslar in arbetsflöden för Terraform och OpenTofu i en enhetlig miljö för källkodshantering, CI/CD-pipelines, tillståndshantering och säkerhetsskanning – vilket gör den väl lämpad för DevOps-team som vill köra infrastruktur som kod utan att behöva sammanfoga separata verktyg.
Vem passar GitLab bäst för?
GitLab passar bra för DevOps-team som redan använder GitLab för källkodshantering och CI/CD och vill hantera arbetsflöden för Terraform eller OpenTofu utan att lägga till ett separat verktyg.
Varför jag valde GitLab
Jag har tagit med GitLab bland mina toppval eftersom det är den enda plattformen på den här listan som kapslar in arbetsflöden för Terraform och OpenTofu i en komplett DevSecOps-miljö, med källkodshantering, CI/CD-pipelines, tillståndshantering och säkerhetsskanning utan krav på separata verktyg. Jag uppskattar särskilt hur merge requests visar resultatet från Terraform-planen direkt, så att mitt team kan granska resursändringar och få godkännanden innan något tillämpas. GitLab hanterar också tillstånd nativt, med inbyggd versionshantering, låsning och behörigheter på projektnivå.
Viktiga GitLab-funktioner
- GitLab-hanterad tillståndsbackend: Lagrar tillståndsfiler för Terraform och OpenTofu med inbyggd versionshantering, låsning och behörigheter på projektnivå i GitLab.com-, Self-Managed- och Dedicated-distributioner.
- Privat register för Terraform-moduler: Gör det möjligt för team att publicera och använda privata Terraform-moduler mellan projekt med hjälp av CI/CD, med rollbaserad åtkomstkontroll för publicering och borttagning.
- Molnautentisering baserad på OIDC: Autentiserar CI-jobb mot molnleverantörer som GCP med Workload Identity Federation, vilket eliminerar behovet av att lagra långlivade autentiseringsuppgifter som pipeline-hemligheter.
- Policyer för pipelinekörning: Upprätthåller organisationsomfattande krav på CI/CD-jobb mellan projekt, vilket gör det möjligt för säkerhets- och efterlevnadsteam att infoga eller ersätta pipelinekonfigurationer i stor skala.
GitLab-integrationer
GitLab integreras med Terraform och OpenTofu och ansluter till Terraform Cloud, Terraform Enterprise, HashiCorp Vault, Flux, AWS, Microsoft Azure och Google Cloud. Plattformen erbjuder även REST-, GraphQL-, webhook-, OAuth 2.0- och MCP-API:er för anpassade integrationer.
Pros and Cons
Pros:
- Planerna i merge requests visar resursändringar för granskning
- Delat tillstånd omfattar versionshantering och låsning
- Kodgranskning och driftsättning delar ett och samma arbetsflöde
Cons:
- Terraform och OpenTofu används fortfarande för att provisionera infrastruktur
- Föråldrade mallar gör att teamen måste underhålla pipelineavbildningar
 Bäst för utvecklingsmiljöer med virtuella maskiner
- Gratisplan tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.6/5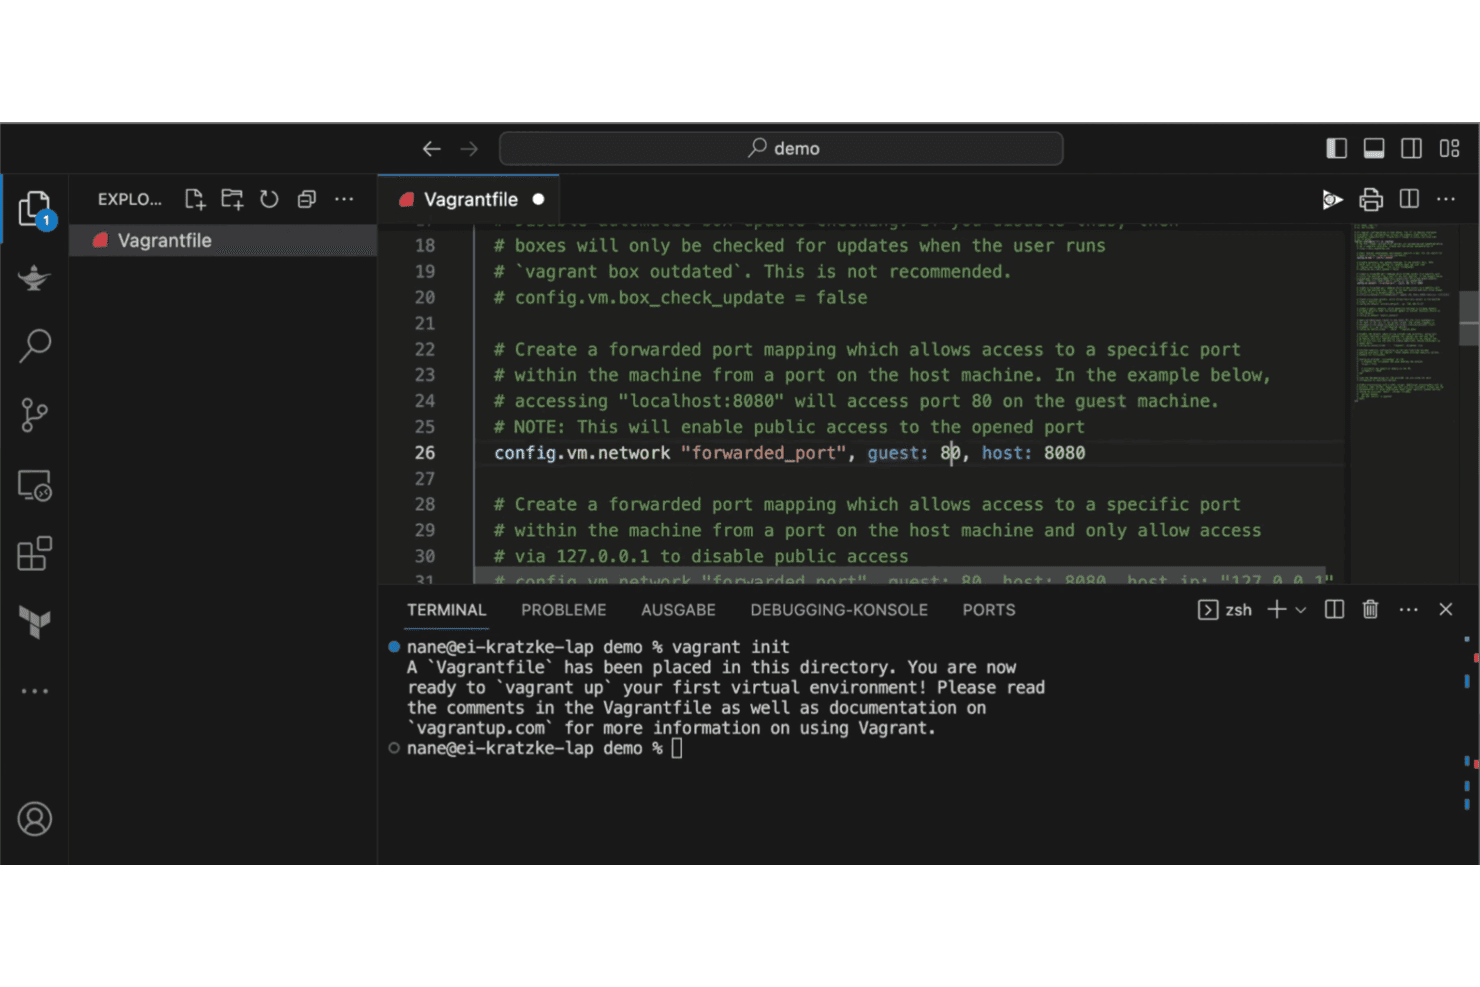
Vagrant låter användare konfigurera portvidarebefordran i Vagrantfile via VS Code. Vagrant är ett kommandoradsverktyg från HashiCorp som låter utvecklingsteam skapa och dela reproducerbara virtuella maskinmiljöer från en enda Vagrantfile, vilket gör det till ett lättviktigt alternativ för team som behöver konsekventa lokala utvecklingsmiljöer utan manuell konfiguration.
Vem passar Vagrant bäst för?
Vagrant passar utvecklare och små utvecklingsteam som behöver konsekventa, reproducerbara lokala virtuella maskinmiljöer utan att manuellt konfigurera varje maskin från grunden.
Varför jag valde Vagrant
Jag har inkluderat Vagrant bland mina främsta val eftersom det är det självklara verktyget för team som behöver konsekventa, reproducerbara virtuella utvecklingsmiljöer utan att manuellt konfigurera varje maskin. En enda Vagrantfile definierar hela miljön och kan versionshanteras, så att varje utvecklare kör
vagrant upoch får exakt samma konfiguration på Linux, macOS och Windows. Jag uppskattar särskilt att det har inbyggt stöd för provisioneringsverktyg som skalskript, Chef och Puppet, vilket gör upprepningsbara lokala miljöer enkla att hantera.Vagrants viktigaste funktioner
- Versionshantering av Vagrantfile: Definiera hela din virtuella maskinmiljö i en enda Vagrantfile som du kan versionshantera och dela med teamet.
- Stöd för flera provisioneringsverktyg: Kör automatiskt skalskript, Chef eller Puppet under
vagrant upför att installera och konfigurera programvara på gästmaskinen. - Flexibilitet vad gäller plattformar: Hantera virtuella maskiner i VirtualBox, Docker och VMware genom Vagrants pluginbaserade system för plattformar.
- Vagrant Share: Dela en körande Vagrant-miljö med andra med ett enda kommando för snabbt samarbete eller fjärråtkomst.
Vagrants integrationer
Vagrant har inbyggda integrationer med VirtualBox och Docker samt stöd för VMware, AWS och Rackspace. Vagrant Cloud API stöder anpassade integrationer genom HTTP-förfrågningar i REST-stil och JSON-svar.
Pros and Cons
Pros:
- Upprepningsbara lokala virtuella maskinmiljöer för testning
- Versionshanterade Vagrantfiler standardiserar utvecklarnas konfigurationer
- Enkel konfiguration gör att team snabbt kommer igång
Cons:
- Ingen tillståndsspårning eller arbetsflöde med plan/apply
- Ruby-baserade konfigurationer skapar en andra IaC-modell
Learn more about Vagrant:
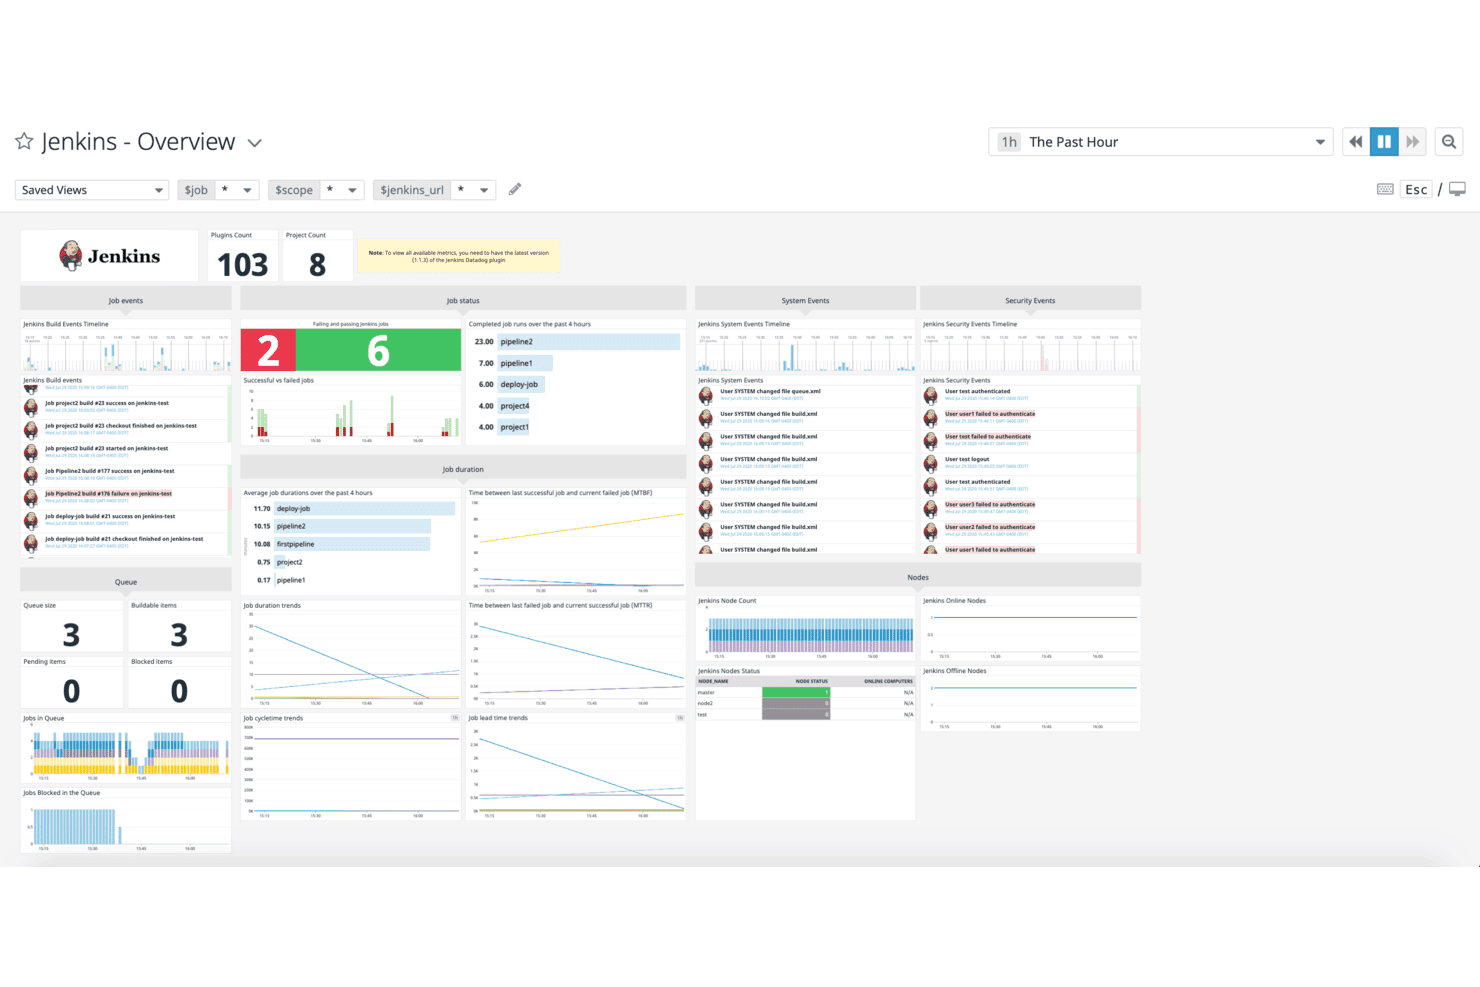
Jenkins centraliserar övervakning av bygg-, kö- och säkerhetshändelser i en och samma instrumentpanel. Jenkins är en automatiseringsserver med öppen källkod som DevOps- och plattformsteknikteam använder för att orkestrera CI/CD-pipelines, utlösa infrastrukturarbetsflöden och integrera med verktyg som Terraform, Kubernetes och större molnleverantörer.
Vem passar Jenkins bäst för?
Jenkins passar bra för DevOps-team som redan kör CI/CD-pipelines och vill orkestrera Terraform-körningar inom sina befintliga automatiseringsarbetsflöden.
Varför jag valde Jenkins
Jag valde Jenkins som ett av de bästa alternativen eftersom det är den CI/CD-ryggrad som många DevOps-team redan litar på, och det hanterar kontinuerlig integration på en detaljnivå som är svår att återskapa. Jag använder Jenkinsfile-definierade pipelines som lagras direkt i källkodshanteringen för att utlösa stegen
terraform planochterraform applysom en del av ett bredare bygg- och distributionsarbetsflöde. Godkännandegrindar i pipelinen låter mig begränsa vilka som kan bekräfta en apply, så att infrastrukturändringar genomgår samma granskningsprocess som applikationskod.Viktiga funktioner i Jenkins
- Terraform-insticksprogram: Jenkins Terraform-insticksprogram kör
terraform planochterraform applysom pipeline-steg direkt från en Jenkinsfile. - Pipeline som kod: Definiera hela ditt CI/CD-arbetsflöde i en
Jenkinsfilesom lagras i källkodshanteringen tillsammans med din applikations- och infrastrukturskod. - Detaljerade behörighetskontroller: Tilldela behörigheter på jobb- och autentiseringsuppgiftsnivå för att styra vilka användare som kan bygga, konfigurera eller komma åt känsliga pipeline-resurser.
- Insticksprogramsekosystem med över 2 300 insticksprogram: Anslut Jenkins till Git, GitHub, Kubernetes och molnleverantörstjänster genom community-underhållna insticksprogram.
Integrationer för Jenkins
Jenkins stöder över 2 300 insticksprogram som bidragits av communityn, inklusive Git, GitHub, Kubernetes och Terraform, samt molnsteg för AWS, Azure och Google Cloud. Dess REST-liknande API stöder anpassade CI/CD-integrationer.
Pros and Cons
Pros:
- Automatiserar Terraform-körningar tillsammans med byggpipelines
- Pipeline-godkännanden kan styra infrastrukturtillämpningar
- Versionshanterade Jenkinsfiler gör arbetsflöden möjliga att granska
Cons:
- Tillhandahåller inte infrastruktur utan Terraform
- Ingen inbyggd tillståndslåsning eller avvikelsedetektering
- Terraform-insticksprogram: Jenkins Terraform-insticksprogram kör
 Bäst för hantering av AWS-resurser
- Gratisplan tillgänglig
- Från $0.0009 per hanteringsåtgärd
Visit WebsiteCustomer Rating:4.4/5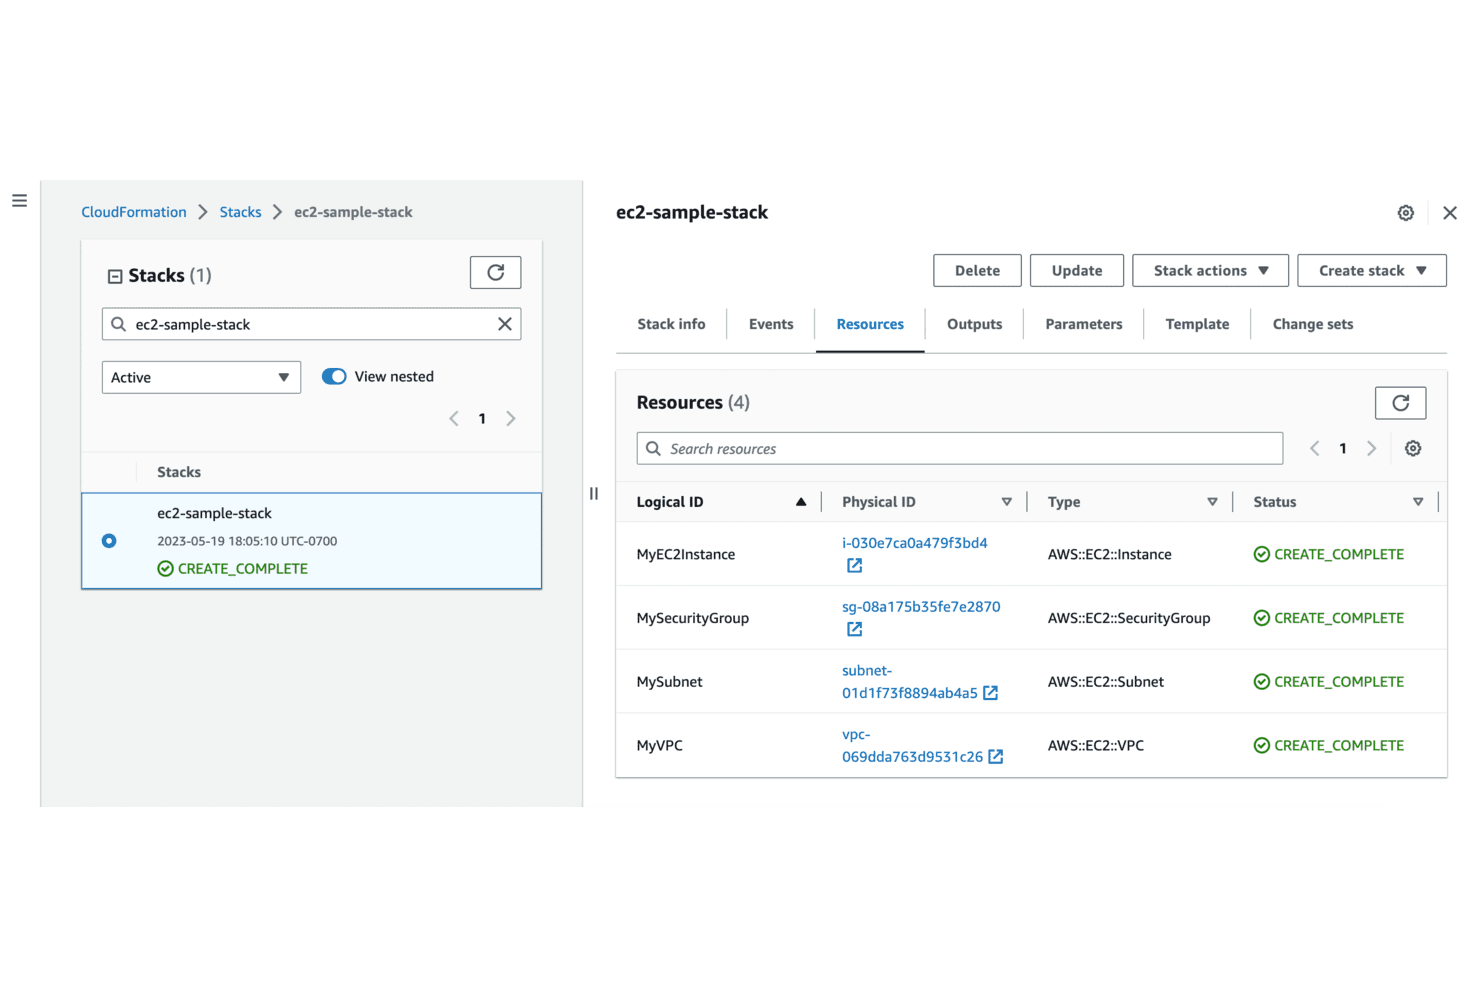
AWS CloudFormation spårar etablerade resurser och deras status i en och samma vy. AWS CloudFormation är Amazons inbyggda tjänst för infrastruktur som kod, utvecklad för team som arbetar helt inom AWS och vill etablera, hantera och versionshantera molnresurser via deklarativa mallar utan att underhålla en egen backend för tillstånd.
Vem passar AWS CloudFormation bäst för?
AWS CloudFormation passar naturligt för team som redan arbetar helt inom AWS och vill ha infrastruktur som kod med inbyggt stöd utan att hantera en separat backend för tillstånd.
Varför jag valde AWS CloudFormation
Jag valde AWS CloudFormation som en av de bästa lösningarna eftersom det är den inbyggda IaC-lösningen för team som redan är djupt förankrade i AWS-ekosystemet. Jag uppskattar att ändringsuppsättningar låter dig förhandsgranska exakt vilka resurser som kommer att ersättas eller tas bort innan du genomför ändringen, och att avvikelsedetektering flaggar manuella ändringar som gjorts utanför stacken så att dina mallar förblir den enda sanningskällan. Om din infrastruktur enbart använder AWS hittar du ingen bättre överensstämmelse mellan ditt IaC-verktyg och din molnleverantör.
Viktiga funktioner i AWS CloudFormation
- Stöd för AWS CDK: Skapa infrastruktur med TypeScript, Python, Java eller .NET via AWS Cloud Development Kit, som CloudFormation sedan etablerar.
- StackSets: Distribuera, uppdatera eller ta bort en gemensam uppsättning AWS-resurser i flera konton och regioner från en enda mall.
- Återställningsutlösare: Övervaka CloudWatch-larm när stackar skapas och uppdateras och återställ automatiskt åtgärder om ett angivet larm utlöses.
- IaC-generator: Skanna befintliga AWS-resurser och generera automatiskt JSON- eller YAML-mallar för CloudFormation för att importera eller migrera dem till hanterade stackar.
Integrationer med AWS CloudFormation
AWS CloudFormation erbjuder integrationer via marknadsplatsen med MongoDB Atlas, Datadog, Atlassian Opsgenie, JFrog, Trend Micro, Splunk, Aqua Security, FireEye, Sysdig och Snyk. AWS CloudFormations tjänste-API, AWS SDK:er och AWS CLI stöder anpassade integrationer.
Pros and Cons
Pros:
- Upprepningsbar etablering av AWS via versionshanterade mallar
- Ändringsuppsättningar förhandsgranskar ersättningar och borttagningar
- Hanterat stacktillstånd stöder automatisk återställning
Cons:
- Etablering som enbart använder AWS utesluter Terraform-användningsfall för flera moln
- Stora mallar kan bli svåra att underhålla
Learn more about AWS CloudFormation: Bäst för IT-automatisering
- Gratisplan + kostnadsfri demo tillgänglig
- Prisuppgift på begäran
Visit WebsiteCustomer Rating:4.2/5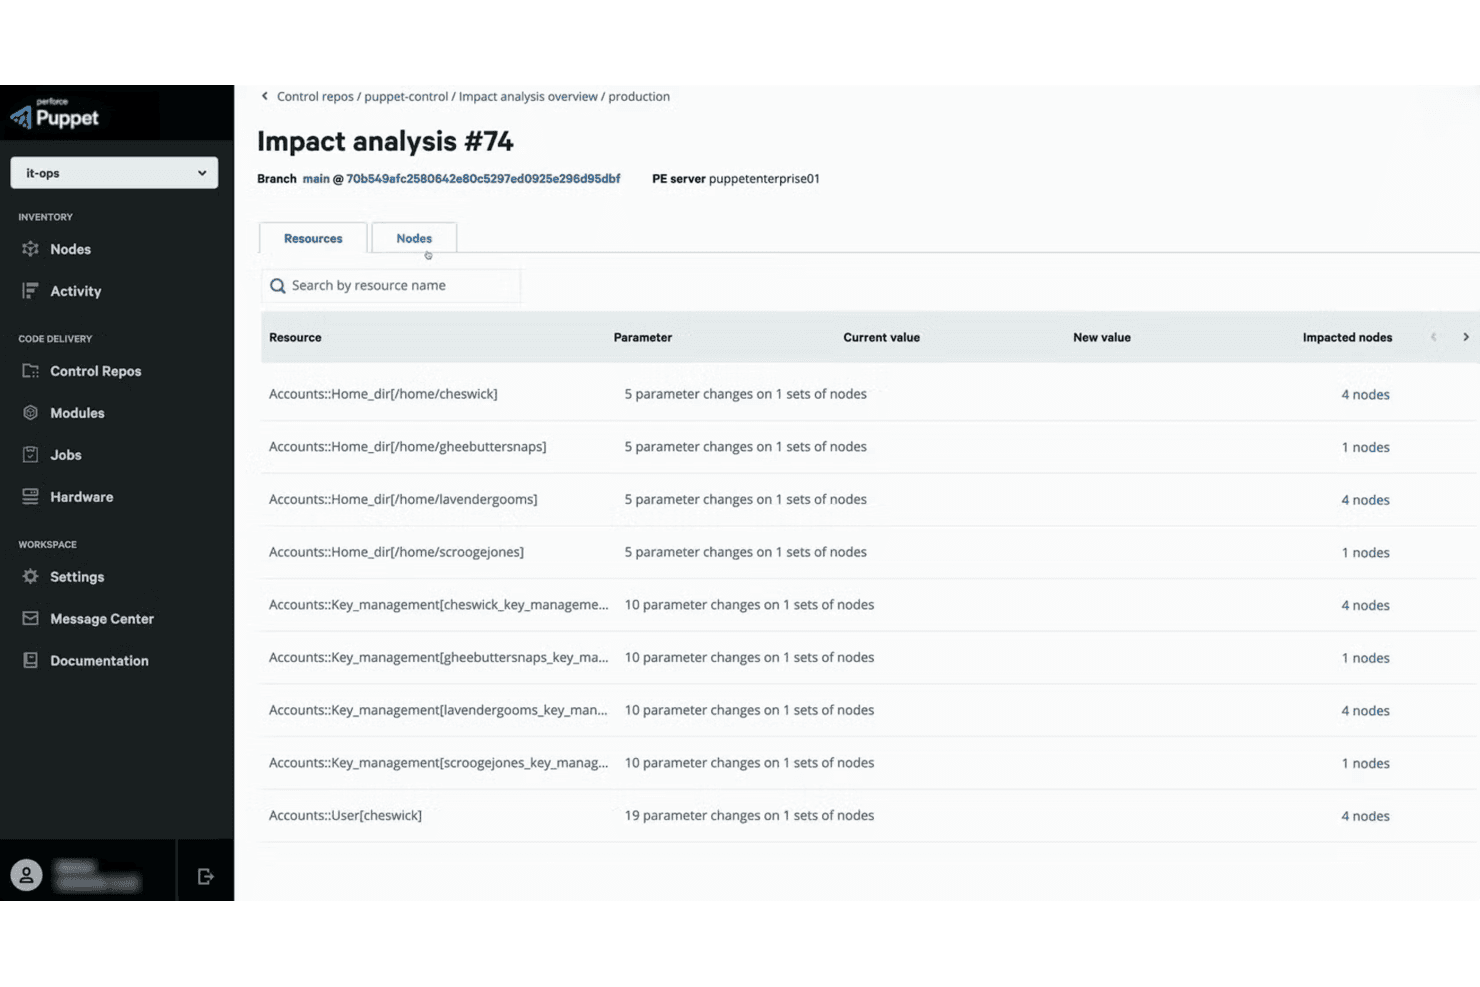
Puppet visar en konsekvensanalys på resursnivå före koddriftsättningar. Puppet Enterprise är en plattform för konfigurationshantering som tilltalar IT- och infrastrukturteam som hanterar stora serverflottor i hybrid- och multicloudmiljöer och hjälper dem att upprätthålla konsekventa systemtillstånd, upptäcka avvikelser och automatisera efterlevnad.
Vem passar Puppet bäst för?
Puppet Enterprise passar IT- och infrastrukturteam som hanterar stora serverflottor och behöver konsekvent konfigurationsstyrning i hybrid- och multicloudmiljöer.
Varför jag valde Puppet
Jag valde Puppet som en av de bästa lösningarna för IT-automatisering eftersom det kontinuerligt upprätthåller önskat konfigurationstillstånd i serverflottor och automatiskt upptäcker och korrigerar avvikelser innan de blir ett problem. Där Terraform tillhandahåller din infrastruktur tar Puppet över och hanterar operativsystemets och applikationernas konfiguration i lokala miljöer, molnmiljöer och hybridmiljöer genom ett Git-baserat kontrollarkiv. Jag uppskattar också att över 7 000 Puppet Forge-moduler innebär att du sällan behöver skriva automatisering från grunden.
Viktiga funktioner i Puppet
- Rollbaserad åtkomstkontroll: Tilldelar standardroller och anpassade roller – administratörer, operatörer, visningsanvändare och koddistributörer – med detaljerade behörigheter som styr vad varje användare kan visa eller ändra i hanterade miljöer.
- Konsekvensanalys: Skapar rapporter före sammanfogning som visar omfattningen och risken med ändringar i Puppet-kod, med integrering för CI/CD som flaggar problem före driftsättning.
- Datakoppling för observerbarhet: Exporterar data om Puppet-infrastruktur, ändringar, efterlevnad och korrigeringar till verktyg som Splunk, Datadog, Grafana och Prometheus.
- ServiceNow-integrering: Låter behöriga användare utlösa Puppet-uppgifter och planer direkt från ServiceNow och synkroniserar fakta om Puppet-noder med poster i ServiceNow CMDB.
Integreringar med Puppet
Puppet Enterprise har inbyggda integreringar med ServiceNow och Splunk samt dokumenterade integreringar med Terraform, Datadog, New Relic, Prometheus och Grafana. HTTP(S)-API:er stöder anpassade integreringar.
Pros and Cons
Pros:
- Upprätthåller konsekvent konfiguration i serverflottor
- Upptäcker och korrigerar konfigurationsavvikelser automatiskt
- Forge-moduler minskar arbetet med anpassad konfiguration
Cons:
- Tillhandahåller inte molninfrastruktur på samma sätt som Terraform
- Vissa molnmoduler saknar den nödvändiga tjänstetäckningen
Learn more about Puppet: Bäst för orkestrering i flera moln
- Gratisabonnemang + 60 dagars kostnadsfri provperiod tillgänglig
- Prisuppgift på begäran
Visit WebsiteCustomer Rating:4.1/5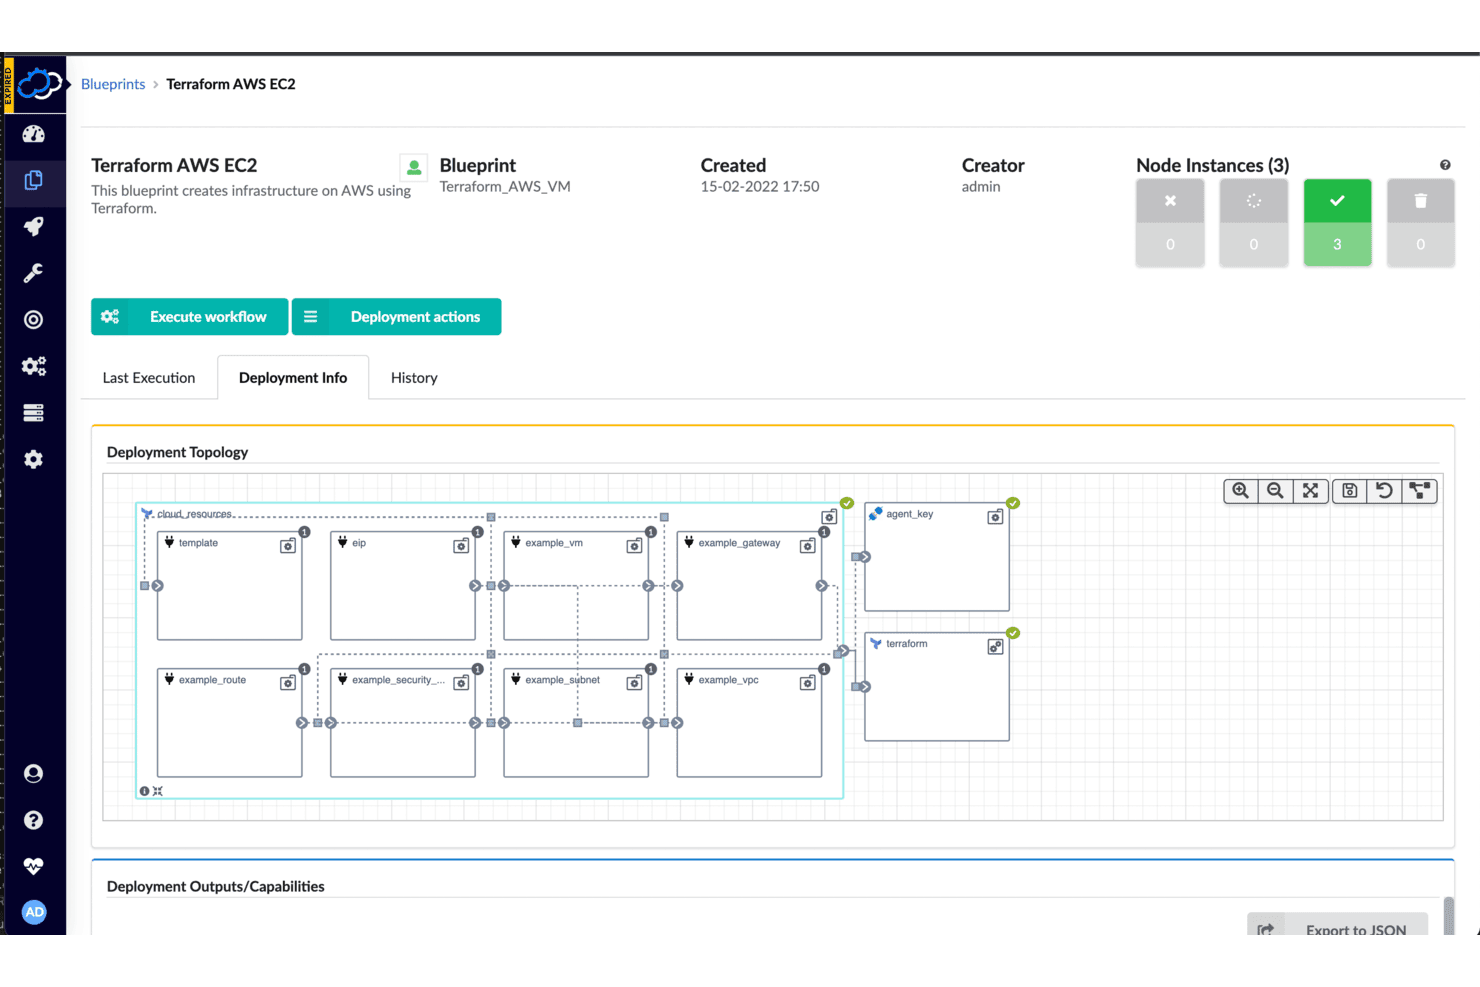
Cloudify visualiserar topologin för infrastrukturdriftsättningen för AWS EC2. Cloudify är en orkestreringsplattform med öppen källkod som låter DevOps- och plattformsteknikteam hantera infrastruktur över flera moln, Kubernetes-kluster och lokala miljöer via en enda, enhetlig arbetsflödesmotor.
För vem passar Cloudify bäst?
Cloudify passar infrastrukturarkitekter och plattformstekniker i stora organisationer som hanterar olika verktygskedjor över flera moln, Kubernetes-kluster och lokala miljöer.
Därför valde jag Cloudify
Jag valde Cloudify eftersom det är det bästa alternativet på min lista för team som kör infrastruktur i flera moln samtidigt. Terraform-tillägget låter dig hantera AWS- och Azure-moduler sida vid sida i en enda ritning, medan Cloudifys DSL modellerar relationerna mellan dessa miljöer, deras delade resurser och deras distribuerade livscykler. Dessutom innebär Cloudify Spires arkitektur med överordnade hanterare att du centralt kan orkestrera och återställa driftsättningar över miljöer med flera platser och kantmiljöer från en enda plats.
Cloudifys viktigaste funktioner
- Livscykelhantering för Terraform-tillägget: Terraform-tillägget kör init-, plan-, apply-, refresh-, import- och destroy-åtgärder direkt från Cloudify-ritningar.
- Inbyggda arbetsflöden för självläkning och skalning: Cloudify genererar automatiskt arbetsflöden för självläkning och skalning från sin modell för önskat tillstånd vid drift efter den första driftsättningen.
- Integration med CI/CD-flöden: Inbyggda integrationer med Jenkins, GitHub Actions, GitLab CI/CD och CircleCI gör att du kan utlösa åtgärder för Cloudify-miljöer från dina befintliga flöden.
- Hemlighetslager med krypterad lagring: Hemligheter krypteras i databasen med Fernet-symmetrisk kryptering och är åtkomliga över flera driftsättningar.
Cloudify-integrationer
Cloudify erbjuder dokumenterade inbyggda integrationer med AWS, Microsoft Azure, Terraform, Ansible, Docker, OpenStack, VMware vSphere och ServiceNow. Plattformen har även stöd för Jenkins-, GitHub Actions-, GitLab CI/CD- och CircleCI-arbetsflöden samt REST- och Python-API:er för anpassade integrationer.
Pros and Cons
Pros:
- Orkestrerar infrastruktur i flera moln utöver provisionering
- Kör Terraform-moduler i sammansatta ritningar
- Inbyggda arbetsflöden för självläkning och skalning
Cons:
- Omsluter Terraform i stället för att ersätta det
- YAML-DSL och hanteraren medför extra operativ komplexitet
Learn more about Cloudify: Bäst för Google Cloud-resurser
- Kostnadsfri plan + kostnadsfri provperiod tillgänglig
- Pris på begäran
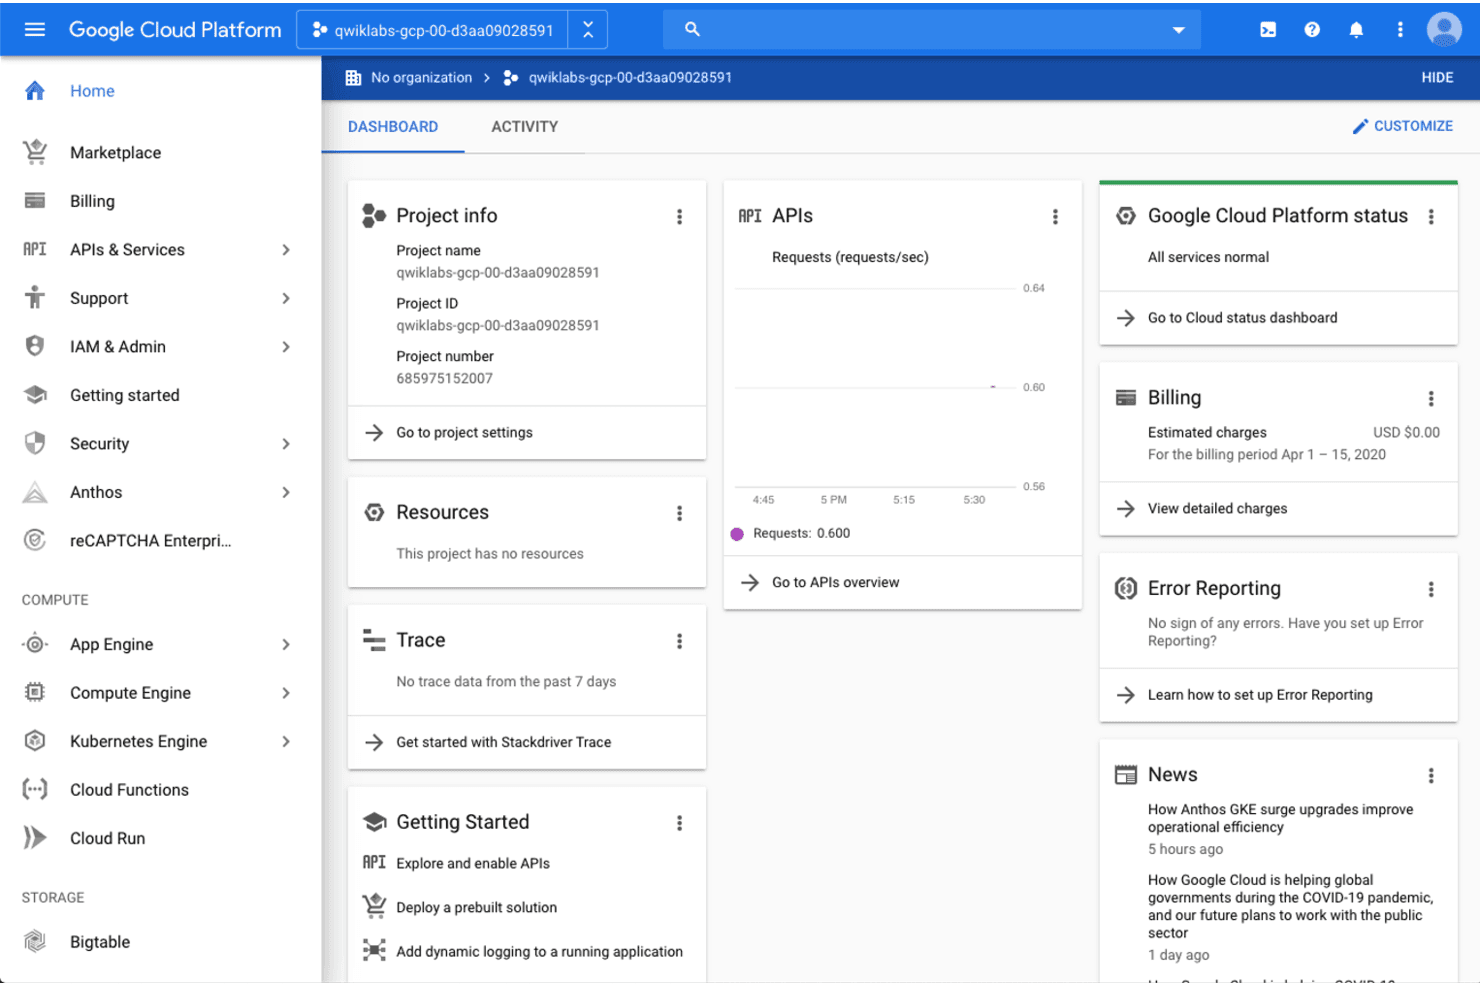
Google Cloud Platform tillhandahåller en central instrumentpanel för hantering av projektresurser och API:er. Google Cloud Deployment Manager är Googles inbyggda tjänst för infrastruktur som kod, som låter dig definiera, distribuera och hantera Google Cloud-resurser deklarativt med hjälp av YAML-konfigurationer och Jinja- eller Python-mallar.
Vem passar Google Cloud Deployment Manager bäst för?
Team som redan satsar på Google Cloud, behöver ett kostnadsfritt sätt att hantera GCP-resurser deklarativt och aktivt planerar en migreringsväg till Infrastructure Manager eller Terraform.
Varför jag valde Google Cloud Deployment Manager
Jag har tagit med Google Cloud Deployment Manager på den här listan specifikt för team som satsar på GCP och behöver ett kostnadsfritt, inbyggt sätt att deklarativt etablera resurser som Compute Engine, BigQuery och Cloud SQL med hjälp av YAML- och Jinja- eller Python-mallar. Jag uppskattar att tjänsten stöder förhandsvisningar av distributioner, uppdateringar på plats eller stegvisa uppdateringar samt återställning till tidigare distributioner, allt inom Googles IAM-ramverk. Supporten upphörde dock i april 2026, så jag skulle främst betrakta tjänsten som ett övergångsverktyg medan man planerar en migrering till Infrastructure Manager eller Terraform via det inbyggda verktyget DM Convert.
Viktiga funktioner i Google Cloud Deployment Manager
- Deklarativ YAML-baserad konfiguration: Definiera din Google Cloud-infrastruktur i YAML-filer, med Jinja- eller Python-mallar för återanvändbara, parameteriserade resursdefinitioner.
- IAM-baserad åtkomstkontroll: Tilldela fördefinierade roller—Administratör, Redigerare, Visare, Typredigerare och Typvisare—för att styra vem som kan skapa, hantera eller visa distributioner på projektnivå.
- Integration med Cloud Audit Logs: Logga administrativa åtgärder och dataåtkomst automatiskt, inklusive händelser för att skapa, uppdatera, korrigera, ta bort och avbryta förhandsvisningar av distributioner.
- Migreringsverktyget DM Convert: Konvertera befintliga YAML-konfigurationer och mallar för Deployment Manager till filer för Terraform eller Kubernetes-resursmodellen, med genererade importkommandon för Terraform-tillstånd.
Integrationer med Google Cloud Deployment Manager
Google Cloud Deployment Manager erbjuder dokumenterade inbyggda integrationer med Cloud Storage, Compute Engine och Cloud SQL. Tjänsten tillhandahåller även ett REST API och stöder anpassade API-typstjänster för anslutning till ytterligare API:er.
Pros and Cons
Pros:
- Snabb distributionskonfiguration uppskattas av recensenter
- Hanterat tillstånd eliminerar behovet av separata åtgärder för tillståndsfiler
- DM Convert genererar importkommandon för Terraform
Cons:
- Konfigurationer som endast fungerar med Google Cloud förstärker leverantörsberoendet
- Supporten har upphört; tjänsten avvecklas 2027
Learn more about Google Cloud Deployment Manager (GCP):
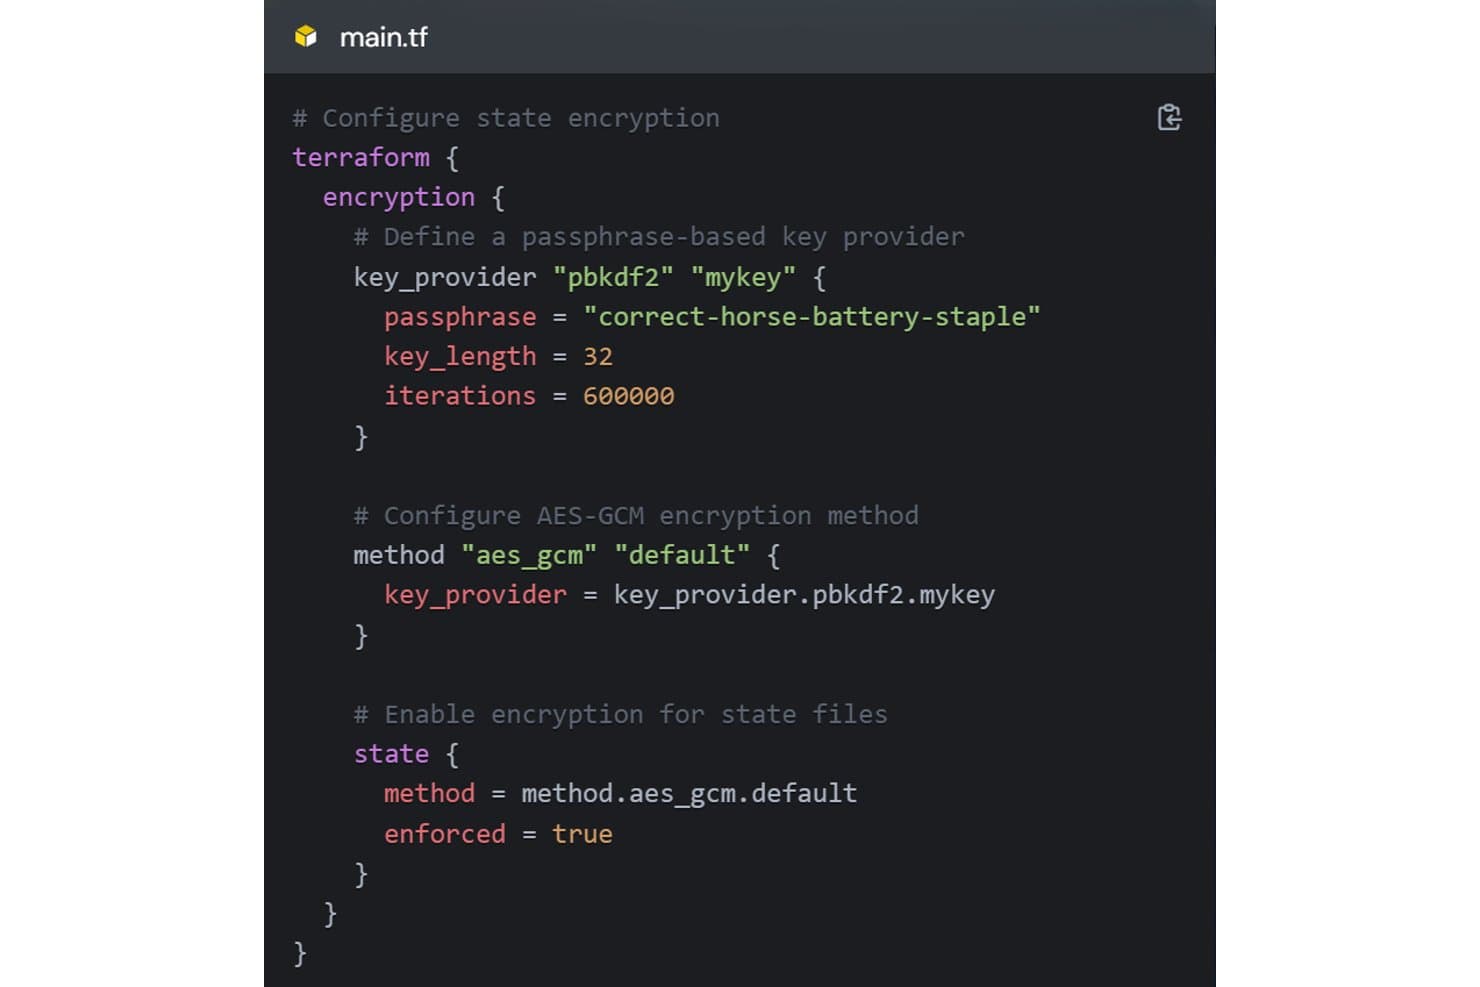
OpenTofu krypterar tillståndsfiler med AES-GCM och en lösenfrasbaserad nyckelprovider. OpenTofu är ett IaC-verktyg med öppen källkod som styrs av Linux Foundation och låter infrastrukturteam definiera, provisionera och hantera molnresurser och lokala resurser genom ett välbekant deklarativt arbetsflöde – vilket gör det till ett naturligt val för team som vill lämna Terraform utan att skriva om sina befintliga konfigurationer.
Vem passar OpenTofu bäst för?
OpenTofu passar bra för infrastrukturteam som lämnar Terraform på grund av licensproblem och vill ha en direkt ersättning med minimal migrationsfriktion.
Varför jag valde OpenTofu
Jag valde OpenTofu eftersom det är det mest trovärdiga svaret med öppen källkod på licensförändringen i Terraform och styrs av Linux Foundation i stället för en enda kommersiell aktör. Det jag uppskattar mest är hur friktionsfri migreringen är: de flesta befintliga Terraform-konfigurationer fungerar utan ändringar, och bytet handlar i stort sett om att köra
tofui stället förterraform. Dessutom ger kryptering av tillstånd i vila och iterering över leverantörer medfor_eachteamen verkligt användbara funktioner som går längre än ett enkelt binärbyte.Viktiga funktioner i OpenTofu
- Arbetsflöde för att skriva, planera och tillämpa: Ett deklarativt arbetsflöde i tre steg som låter dig skriva konfiguration, förhandsgranska föreslagna ändringar utan att köra dem och sedan tillämpa dem först efter granskning.
- Återanvändbara moduler: Delbara, konfigurerbara paket med infrastrukturkod som team kan hämta från OpenTofu-registret eller underhålla privat för att standardisera distributioner.
- Fjärranslutna tillståndsbackend: Lagrar infrastrukturtillstånd i fjärranslutna bakändar, inklusive S3, Azure Blob och GCS, med stöd för tillståndslåsning för att förhindra motstridiga samtidiga åtgärder.
- Kommandot
tofu import: För befintliga infrastrukturresurser under OpenTofu-hantering genom att importera dem till tillståndet på en angiven resursadress.
OpenTofu-integreringar
OpenTofu erbjuder fler än 4 000 integreringar med leverantörer på marknadsplatsen genom sitt register, inklusive AWS, Azure, Google Cloud, Kubernetes, Docker, GitHub och GitLab. OpenTofu-registret tillhandahåller även ett API för anpassade integreringar.
Pros and Cons
Pros:
- De flesta Terraform-konfigurationer kan migreras med minimala ändringar
- Styrning av Linux Foundation minskar beroendet av en enda leverantör
- Kryptering av tillstånd ger skydd i vila
Cons:
- Godkännanden är beroende av extern CI eller TACOS
- Hårdkodade skript och HCP-arbetsflöden försvårar migreringen
Learn more about OpenTofu:
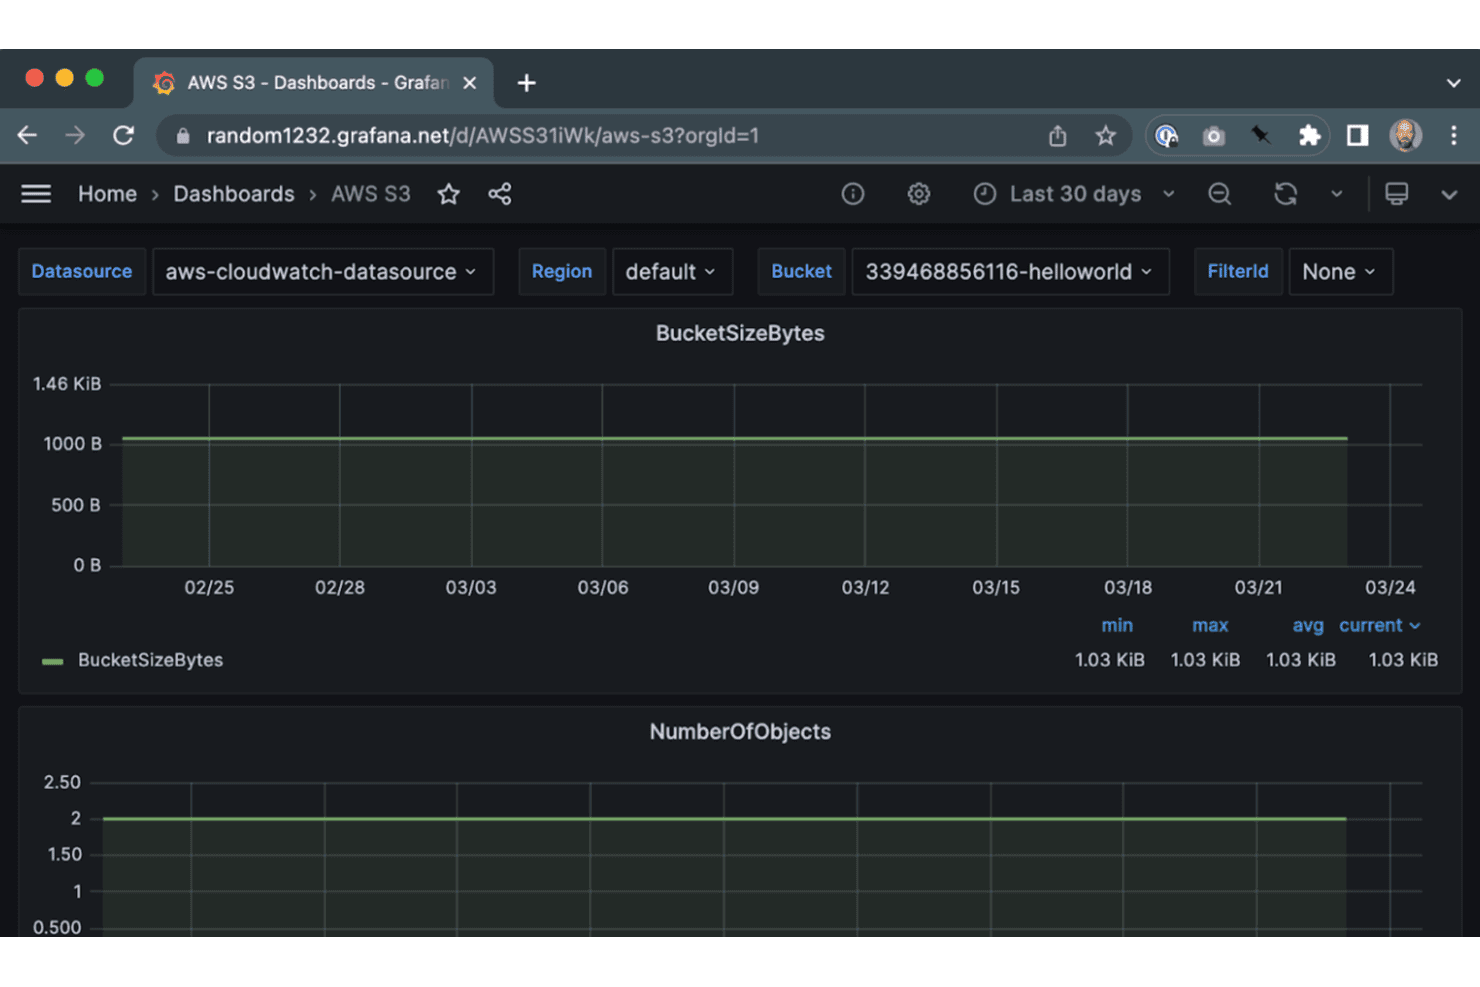
Crossplane övervakar storleken på AWS S3-bucketen och antalet objekt via Grafana. Crossplane är ett ramverk för ett Kubernetes-inbyggt kontrollplan med öppen källkod, utvecklat för plattforms- och DevOps-tekniker som vill hantera molninfrastruktur med samma deklarativa API:er och verktyg som de redan använder för applikationer.
Vem passar Crossplane bäst för?
Crossplane passar bra för plattformsteknikteam som redan använder Kubernetes och vill hantera molninfrastruktur genom samma API:er och arbetsflöden som de använder för applikationer.
Varför jag valde Crossplane
Jag har tagit med Crossplane bland mina toppval eftersom det är det enda verktyget här som behandlar infrastruktur som en inbyggd Kubernetes-resurs, vilket gör att du kan hantera molntjänster med samma
kubectl-kommandon och RBAC-principer som du redan använder för dina arbetsbelastningar. Jag uppskattar särskilt hur sammansatta resurser låter plattformsteam erbjuda kurerade självbetjänings-API:er till utvecklare utan att ge dem direkt åtkomst till molnet. Crossplanes kontinuerligt aktiva avstämningsloopar korrigerar också hela tiden avvikelser, så om någon ändrar en GCP-bucket direkt återställer Crossplane i tysthet det deklarerade tillståndet utan något manuellt ingripande.Viktiga funktioner i Crossplane
- Flerspråkiga kompositionsfunktioner: Skriv kompositionsfunktioner i YAML, KCL, Python eller Go för att definiera hur Crossplane bygger och konfigurerar infrastruktursresurser.
- Upbounds marknadsplats: Bläddra bland, installera och publicera leverantörer, konfigurationer, funktioner och tillägg för att utöka ditt kontrollplan i AWS, Azure, GCP och OCI.
- Import i observeringsläge: Lägg befintliga molnresurser under Crossplanes hantering med hjälp av en
Observe-princip och en external-name-annotering utan att störa den resurs som körs. - Kontroll av paketversioner: Konfigurera automatisk eller manuell aktivering av versioner av leverantörspaket och ange hur många inaktiva versioner som ska behållas i hela din kontrollplansflotta.
Crossplane-integreringar
Crossplane erbjuder marknadsplatsintegreringar med AWS, Microsoft Azure, Google Cloud Platform, Oracle Cloud Infrastructure, Terraform, Argo CD och Kyverno. Det tillhandahåller även REST- och Kubernetes-API:er för anpassade integreringar.
Pros and Cons
Pros:
- Kubernetes-inbyggd infrastruktur tillsammans med arbetsbelastningar
- Självbetjäningsabstraktioner bevarar teamets skyddsräcken
- Avstämning återställer ändringar som görs utanför systemet
Cons:
- Ingen generell förhandsvisning av planer i Terraform-stil
- Ingen kompatibilitet med Terraform-tillstånd eller HCL
Learn more about Crossplane:
Andra Terraform-alternativ
Här är några ytterligare Terraform-alternativ som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- 11MorpheusBäst för hybridmolnhantering
- 12env0Bäst för molnstyrning
- 13KubernetesBäst för containerorkestrering
Så utvärderar jag alternativ till Terraform
Jag delar upp min utvärdering i grundläggande krav – provisionering i flera moln, tillståndshantering och förhandsvisningar av planer – samt särskiljande faktorer som licensmodell, migreringsvägar från HCL och GitOps-integrering.
Kärnfunktionalitet (Grundläggande krav för denna lista)
När jag väljer verktyg till min lista rankar jag varje verktyg på en skala från 0 (erbjuder inte funktionaliteten) till 5 (utmärker sig inom området) för varje kärnfunktionalitet som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Infrastruktur som kod: Jag kontrollerar om verktyget stöder deklarativa resursdefinitioner i ett strukturerat språk, till exempel HCL i Terraform eller TypeScript i Pulumi, med konfigurationsfiler som kan versionshanteras.
- Stöd för molnleverantörer i flera moln: Ett verktyg får högre poäng när det minst stöder AWS, Azure och GCP – samt SaaS- och lokala leverantörer för team som hanterar hybrida miljöer.
- Hantering av tillstånd: Jag utvärderar hur varje verktyg håller reda på distribuerade resurser och granskar fjärranslutna tillståndsbackendar, låsmekanismer och identifiering av avvikelser mot den aktiva infrastrukturen.
- Exekveringsplan och förhandsvisning: Innan någon tillämpning sker letar jag efter en tydlig planutskrift som visar exakt vilka resurser som kommer att skapas, ändras eller förstöras – ungefär som
terraform planellerpulumi preview. - Modulära och återanvändbara konfigurationer: Team som provisionerar liknande stackar i test- och produktionsmiljöer behöver moduler eller komponenter som de kan versionshantera, dela och kombinera utan att duplicera kod.
- Integrering med CI/CD och automatisering: Jag utvärderar hur väl varje verktyg ansluter till pipelinearbetsflöden, antingen via inbyggda VCS-integreringar, CLI-kompatibilitet med GitHub Actions eller GitLab CI, eller webhookstyrda körningar.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (Vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och kontrasterar dem mot varandra:
Utmärkande funktioner
Stöd för policy som kod är viktigt när team behöver skyddsräcken som automatiskt blockerar icke-kompatibla distributioner – till exempel genom att kräva standarder för taggning eller förhindra offentliga S3-bucketar innan de tas i drift. Jag utvärderar också om ett verktyg låter dig skriva infrastruktur i allmänna programspråk som Python eller TypeScript, vilket kan vara en stor fördel för team utan erfarenhet av HCL. Identifiering av avvikelser är en annan särskiljande faktor; verktyg som kontinuerligt genomsöker aktiva resurser och varnar för obehöriga ändringar sparar timmar av manuell granskning.
Bortom funktionerna
Licensiering är en viktig anledning till att team över huvud taget utforskar alternativ till Terraform, så jag kontrollerar om varje verktyg använder en verkligt öppen källkodslicens som Apache 2.0 eller MPL, jämfört med en modell där källkoden är tillgänglig men omfattas av kommersiella begränsningar. Migreringsvägen från Terraform är lika viktig – jag letar efter kompatibilitet med befintliga HCL-filer, import av tillstånd och leverantörsregister, så att team inte behöver skriva om hundratals moduler från grunden. Jag överväger också hur väl varje verktyg passar in i GitOps-arbetsflöden med verktyg som ArgoCD eller Atlantis för pull request-drivna infrastrukturändringar.
Varför leta efter ett Terraform-alternativ?
Terraform är visserligen ett bra val bland verktyg för infrastruktur som kod (IaC), men det finns flera skäl till att vissa användare söker alternativa lösningar. Du kanske letar efter ett Terraform-alternativ eftersom …
- Du behöver stöd för flera språk i ditt team
- Du stöter på problem med Terraforms inlärningskurva
- Du behöver bättre integrering med befintliga system
- Du behöver mer avancerade funktioner för policyhantering
- Ditt team letar efter verktyg för samarbete i realtid
- Du begränsas av Terraforms geografiska tillgänglighet
Om något av detta stämmer in på dig har du kommit rätt. Min lista innehåller flera alternativ av verktyg för infrastruktur som kod (IaC) som passar bättre för team som står inför dessa utmaningar med Terraform och letar efter alternativa lösningar.
Terraforms viktigaste funktioner
Här är några av Terraforms viktigaste funktioner som hjälper dig att jämföra vad alternativa lösningar erbjuder:
- Arbetsflöde i tre steg: Terraform använder ett arbetsflöde med stegen skriva, planera och tillämpa, vilket hjälper ditt team att effektivt definiera, förhandsgranska och distribuera infrastrukturändringar.
- Stöd för flera leverantörer: Det fungerar med ett stort antal leverantörer, så att du kan hantera olika moln- och lokala tjänster.
- Oföränderlig infrastruktur: Terraform främjar en strategi med oföränderlig infrastruktur, vilket förenklar uppgraderingar och säkerställer konsekvens.
- Hantering av tillstånd: Det spårar infrastrukturändringar genom en tillståndsfil, vilket hjälper dig att hantera och förstå infrastrukturens aktuella status.
- Återanvändbara konfigurationsmoduler: Du kan skapa återanvändbara moduler för att standardisera infrastrukturkomponenter i olika miljöer.
- Integrering med versionshantering: Terraform integreras med versionshanteringssystem, vilket underlättar samarbete och spårning av ändringar inom ditt team.
- Automatiserad resursprovisionering: Det automatiserar provisioneringen av resurser, vilket minskar manuellt arbete och fel i infrastrukturhanteringen.
- Engagemang från communityn: Terraform uppmuntrar bidrag och diskussioner från communityn, vilket främjar en aktiv användargemenskap som bidrar till att förbättra verktyget.