

10 bästa programvarorna för DDoS-skydd 2026

10 Bästa programvaran för DDoS-skydd – kortlista


I en tid som domineras av bandbreddskrävande applikationer, API:er och omfattande datacenter har betydelsen av programvara för DDoS-skydd aldrig varit större. Skadlig kod, botnät och driftstopp hotar det digitala landskapet och tvingar tjänsteleverantörer att införa åtgärder mot DDoS-attacker för att skydda IP-adresser och webbtrafik.
Genom användning av saneringscenter, säkerhetsoperationer och avancerade skydd som kan avvärja attacker på Tbps-nivå erbjuder de ett viktigt botskydd. Cachningsmetoder stärker dessutom slutpunkterna ytterligare och säkerställer oavbruten åtkomst till data och tjänster. Om du är orolig för dessa digitala hot kan det vara ett viktigt steg mot att säkra ditt nätverk och behålla sinnesfriden att utforska alternativ för DDoS-skydd.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa programvaran för DDoS-skydd
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för DDoS-skydd för att hjälpa dig hitta det bästa alternativet för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för förebyggande av attacker i realtid | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 2 | Bäst för prestanda i kantmolnet | 30 dagars kostnadsfri provperiod + kostnadsfri plan tillgänglig | Från $50/användare/månad | Website | |
| 3 | Bäst för omfattande nätverksskydd | Gratisplan + gratis demo tillgänglig | Från $20/användare/månad | Website | |
| 4 | Bäst för hårdvarubaserade säkerhetsapparater | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 5 | Bäst för begränsning av storskaliga DDoS-attacker | Not available | Pris på begäran | Website | |
| 6 | Bäst för AWS-inbyggda applikationer | Not available | Från $30/användare/månad (faktureras årsvis) | Website | |
| 7 | Bäst för att skydda Azure-tjänster | Not available | Från $3,000/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för säkerhet på applikationsnivå | 30 dagars kostnadsfri provperiod tillgänglig | Från $59/användare/månad (faktureras årsvis) + $100 grundavgift per månad | Website | |
| 9 | Bäst för information om hotdetektering | Not available | Prisuppgift på begäran | Website | |
| 10 | Bäst för svar på hot från flera vektorer | Not available | Pris på begäran | Website |
Recension av den bästa programvaran för DDoS-skydd
Nedan finns mina detaljerade sammanfattningar av den bästa programvaran för DDoS-skydd som kom med på min kortlista. Mina recensioner ger en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Radware
Bäst för förebyggande av attacker i realtid
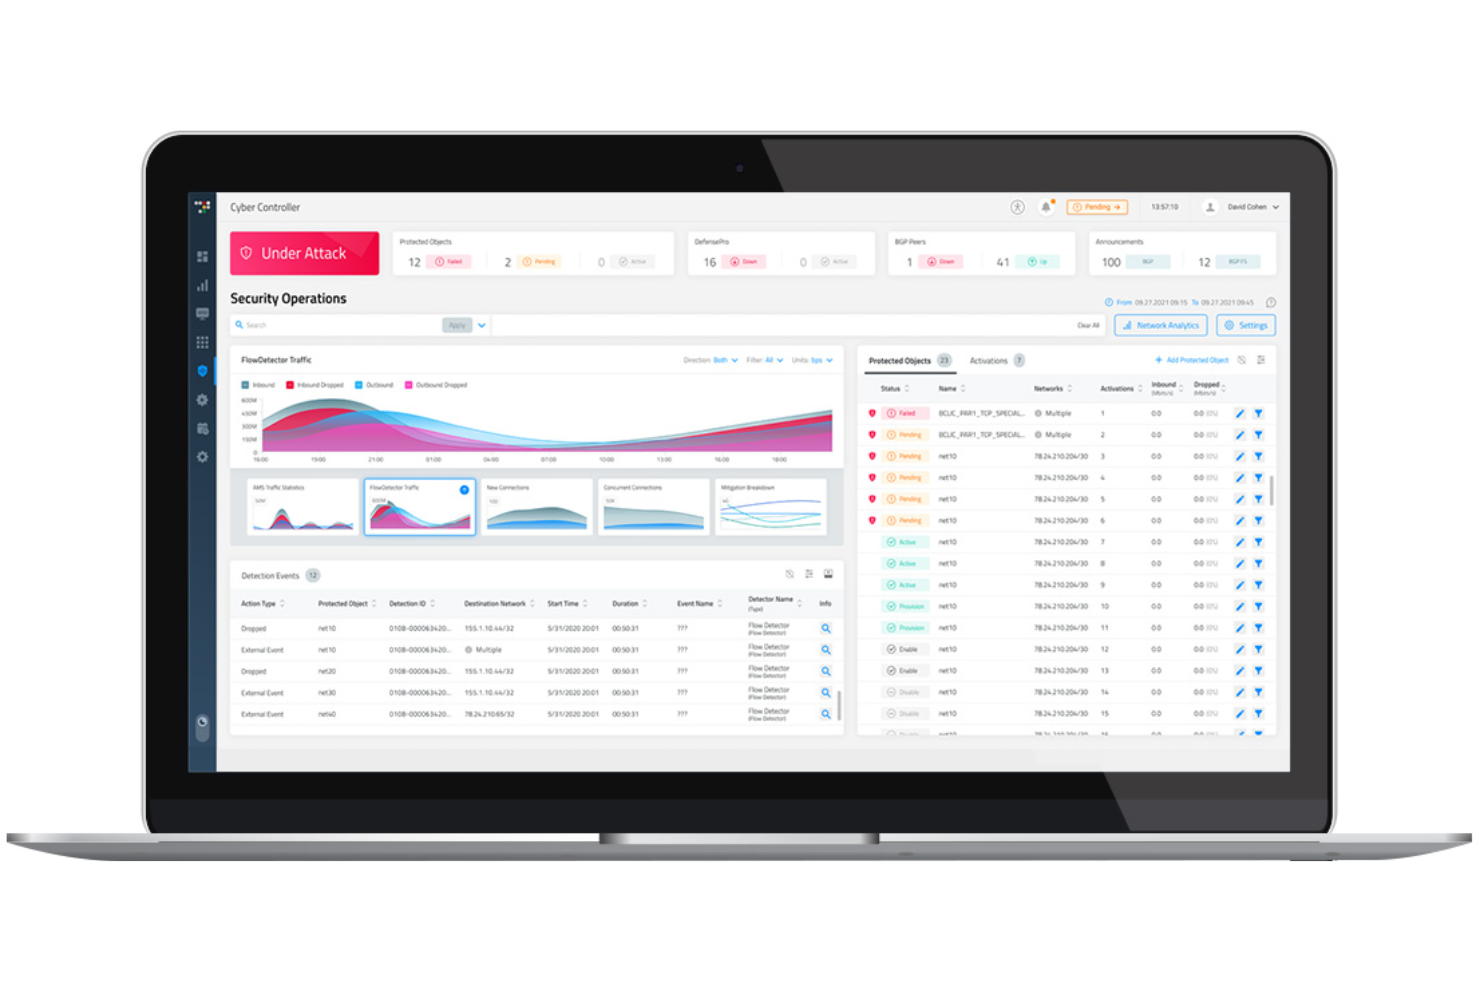
Radware DefensePro erbjuder skydd i företagsklass mot DDoS-attacker på nätverks- och applikationslagret. Det är byggt för miljöer med hög trafik och tillhandahåller kontinuerlig, automatiserad identifiering och begränsning för att säkerställa tjänsternas tillgänglighet även under omfattande attacker. Som en DDoS-skyddslösning ger den ett omedelbart och intelligent svar på föränderliga hot i både lokala och molnbaserade infrastrukturer.
Varför jag valde Radware DefensePro: Jag valde Radware DefensePro på grund av dess starka fokus på hotanalys och begränsning i realtid. Den övervakar kontinuerligt nätverkstrafiken för att identifiera avvikande beteenden och neutralisera hot innan de kan påverka dina system. Jag uppskattar också hur den kombinerar alltid aktiv identifiering med skalbart molnbaserat försvar, vilket ger dig flexibiliteten att hantera storskaliga eller riktade attacker utan driftstopp. Om du behöver ett omedelbart, automatiserat skydd som anpassar sig efter nya attackmönster utmärker sig det här verktyget.
Radware DefensePros utmärkande funktioner och integrationer:
Funktioner omfattar automatiserat skydd mot nolldagsattacker, beteendebaserade algoritmer för attacker på både nätverks- och applikationslagret samt skapande av signaturer i realtid för snabbare respons.
Integrationer omfattar AWS-tjänster, Azure-tjänster, Google Cloud, CrowdStrike, CyberArk, Darktrace, FireEye, Fortinet, GitHub, GitLab, Microsoft-tjänster, ServiceNow och Salesforce.
Pros and Cons
Pros:
- Integration med befintliga säkerhetssystem
- Analys och respons i realtid
- Hanterar lokala, molnbaserade och hybrida distributioner
Cons:
- Anpassad konfiguration kan kräva expertsupport
- Priserna anges inte offentligt

Fastly
Bäst för prestanda i kantmolnet
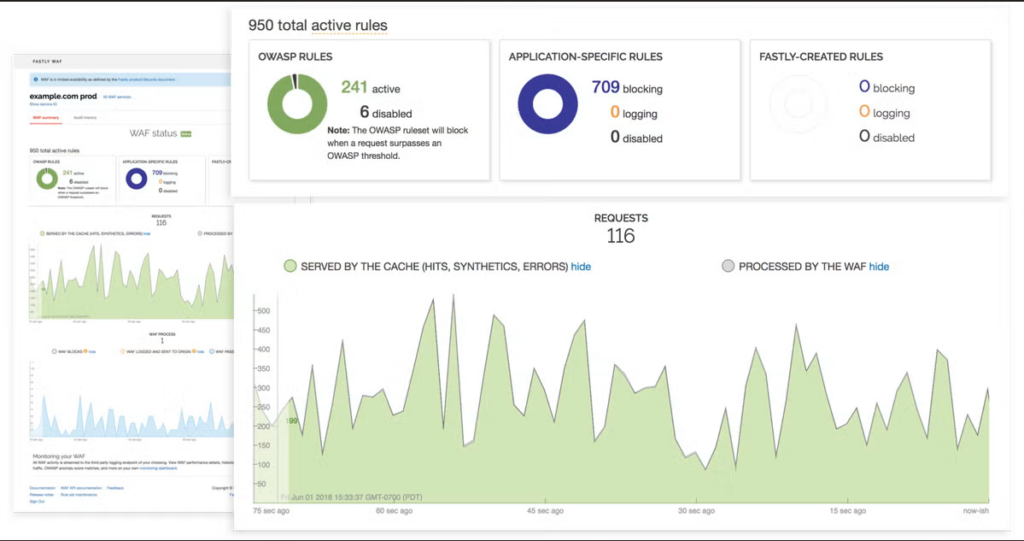
Fastly är ett innehållsleveransnätverk i realtid (CDN) som utnyttjar kraften i molnbaserad kantdatabehandling för att optimera och accelerera upplevelser online. Det är unikt inriktat på att leverera överlägsen prestanda genom sin globalt distribuerade kantmolnplattform. Detta starka fokus på prestanda i kantmolnet stämmer överens med påståendet att Fastly är 'bäst inom detta område.'
Varför jag valde Fastly: Jag valde Fastly efter att noggrant ha jämfört tjänsten med andra CDN-lösningar, med fokus på deras möjligheter inom molnbaserad kantdatabehandling. Fastlys unika arkitektur och engagemang för prestanda vid nätverkets kant skiljer tjänsten från konkurrenterna. Jag fastställde att Fastly är 'bäst för prestanda i kantmolnet' tack vare sitt omfattande globala nätverk och sin innovativa användning av kantdatabehandling för att leverera innehåll med oöverträffad hastighet och tillförlitlighet.
Utmärkande funktioner och integrationer:
Fastlys viktigaste funktioner omfattar omedelbar rensning av cachat innehåll, realtidsanalys och programmerbara funktioner för kantdatabehandling. Tjänsten integreras med populära innehållshanteringssystem som WordPress och Drupal, e-handelsplattformar som Magento samt webbutvecklingsramverk som Ruby on Rails.
Dessa integrationer är avgörande för att förbättra användarupplevelsen genom att leverera innehåll snabbare och effektivare.
Pros and Cons
Pros:
- Omfattande globalt nätverk av kantplatser
- Insikter och kontroll över innehållsleveransen i realtid
- Brett utbud av integrationer med populära plattformar
Cons:
- Priset kan vara högt för små företag
- Komplexiteten kan innebära utmaningar för mindre tekniskt kunniga användare
- Begränsad funktionalitet utanför möjligheterna inom kantdatabehandling

Bäst för omfattande nätverksskydd
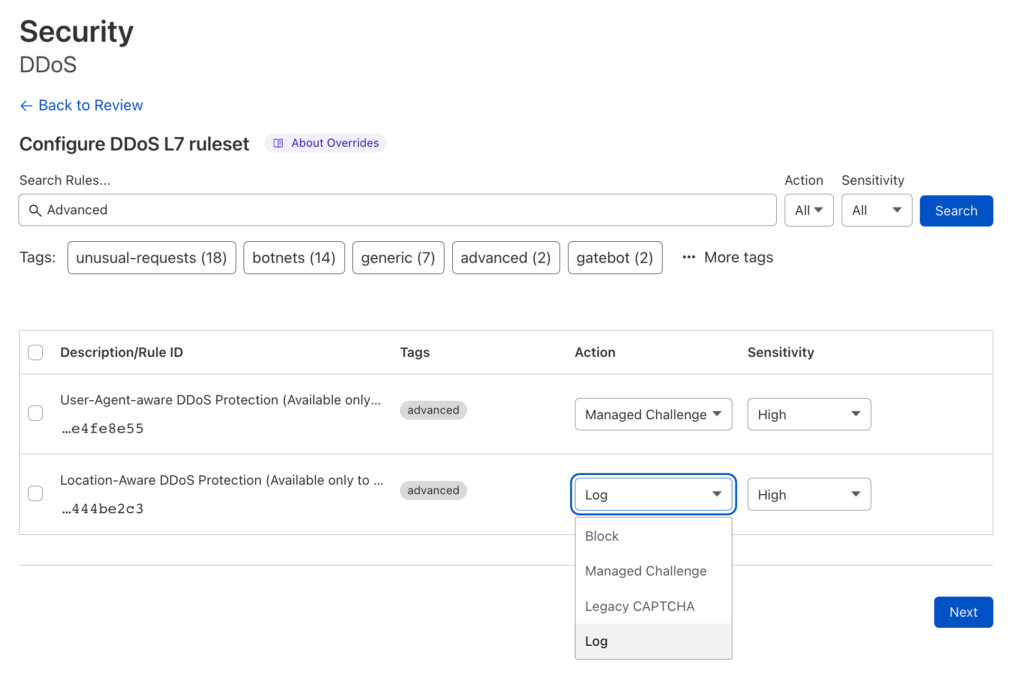
Cloudflare erbjuder en robust lösning för att skydda ditt nätverk genom att tillhandahålla en rad säkerhetsfunktioner, såsom DDoS-skydd, brandvägg och tjänster för innehållsleveransnätverk (CDN). Som en aktör som är känd för omfattande nätverksskydd gör tjänsten det möjligt för företag att effektivt säkra hela sin närvaro online.
Varför jag valde Cloudflare: Jag valde Cloudflare på grund av företagets goda renommé och breda utbud av funktioner som skiljer det från andra DDoS-skyddslösningar. Det omfattande nätverksskyddet är väl anpassat till olika företagsbehov och säkerställer att viktiga data och verksamheter kan fortsätta utan avbrott. Kombinationen av CDN-tjänster, SSL och det globala Anycast-nätverket gör lösningen framstående och gör det möjligt att erbjuda högsta prestanda tillsammans med säkerhet. Cloudflares engagemang för både säkerhet och prestanda är anledningen till att jag anser att tjänsten är bäst för omfattande nätverksskydd.
Framstående funktioner & integrationer:
Cloudflare erbjuder en heltäckande uppsättning funktioner, såsom DDoS-hantering, brandvägg för webbapplikationer (WAF), säker DNS och intelligent dirigering. Tjänsten ger DDoS-skydd för alla typer av applikationer, till exempel FTP, SSH, VoIP, spel eller andra applikationer som körs över ett TCP/UDP-protokoll. Dessa funktioner skyddar mot sårbarheter och optimerar nätverket för bättre prestanda. Cloudflares CDN-tjänster distribuerar innehåll över ett globalt nätverk och säkerställer snabb leverans.
Verktyget integreras även med ett brett utbud av plattformar, vilket gör det möjligt för företag att effektivisera sin nätverksdrift. Dessa integrationer omfattar kompatibilitet med stora molnleverantörer, webbplatsplattformar och analysverktyg, vilket ger användarna flexibilitet i hur de tillämpar Cloudflares tjänster.
Pros and Cons
Pros:
- Omfattande skydd mot olika hot
- Starka CDN-tjänster som förbättrar webbplatsens prestanda
- Enkel integration med befintliga plattformar
Cons:
- Vissa avancerade funktioner är endast tillgängliga på högre nivåer
- Konfigurationen kan vara komplex för nya användare
- Begränsad kundsupport i de billigare prisplanerna

Bäst för hårdvarubaserade säkerhetsapparater
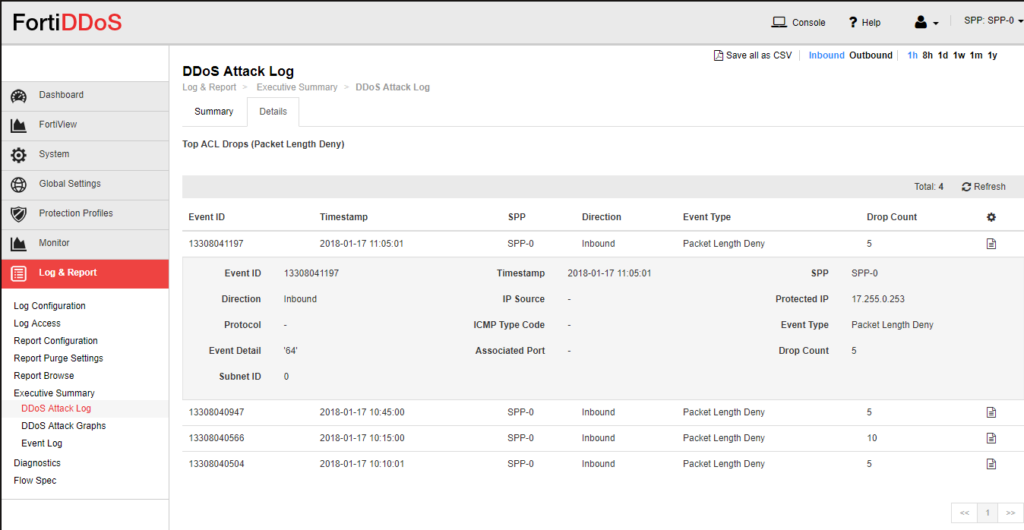
FortiDDoS är en välrenommerad säkerhetslösning som specialiserar sig på hårdvarubaserat DDoS-skydd. Den erbjuder dedikerade apparater som är utformade för att snabbt upptäcka och motverka distribuerade överbelastningsattacker. Verktygets särskilda fokus på hårdvarubaserade apparater gör det till det bästa valet i denna kategori och ger ett robust skydd som är direkt integrerat med nätverksinfrastrukturen.
Varför jag valde FortiDDoS: Jag valde FortiDDoS efter en grundlig jämförelse och ett noggrant urval, där jag undersökte världen av hårdvarubaserade säkerhetsapparater. Den utmärkande egenskap som fångade min uppmärksamhet var dess beroende av hårdvarulösningar i stället för programvara, vilket gör det möjligt att erbjuda den motståndskraft och prestanda som ofta behövs i mycket känsliga miljöer. Jag bedömde att FortiDDoS är 'Bäst för hårdvarubaserade säkerhetsapparater' tack vare sin unika metod och min bedömning av dess överlägsna effektivitet inom just detta område.
Framträdande funktioner och integrationer:
FortiDDoS tillhandahåller specialkonstruerade apparater som erbjuder insyn i realtid, attackidentifiering och motåtgärder. Det använder avancerade algoritmer för att upptäcka och bekämpa hot, vilket säkerställer ett minimalt antal falska positiva resultat.
FortiDDoS är en välrenommerad säkerhetslösning som specialiserar sig på hårdvarubaserat DDoS-skydd. Den erbjuder dedikerade apparater som är utformade för att snabbt upptäcka och motverka distribuerade överbelastningsattacker. Verktygets särskilda fokus på hårdvarubaserade apparater gör det till det bästa valet i denna kategori och ger ett robust skydd som är direkt integrerat med nätverksinfrastrukturen.
Varför jag valde FortiDDoS:
Jag valde FortiDDoS efter en grundlig jämförelse och ett noggrant urval, där jag undersökte världen av hårdvarubaserade säkerhetsapparater. Den utmärkande egenskap som fångade min uppmärksamhet var dess beroende av hårdvarulösningar i stället för programvara, vilket gör det möjligt att erbjuda den motståndskraft och prestanda som ofta behövs i mycket känsliga miljöer. Jag bedömde att FortiDDoS är 'Bäst för hårdvarubaserade säkerhetsapparater' tack vare sin unika metod och min bedömning av dess överlägsna effektivitet inom just detta område.
Framträdande funktioner och integrationer:
FortiDDoS tillhandahåller specialkonstruerade apparater som erbjuder insyn i realtid, attackidentifiering och motåtgärder. Det använder avancerade algoritmer för att upptäcka och bekämpa hot, vilket säkerställer ett minimalt antal falska positiva resultat. Integrationsmöjligheterna med FortiDDoS är omfattande, inklusive kompatibilitet med befintliga nätverkssystem och samverkan med andra Fortinet-säkerhetslösningar. Integrationsmöjligheterna med FortiDDoS är omfattande, inklusive kompatibilitet med befintliga nätverkssystem och samverkan med andra Fortinet-säkerhetslösningar.
Pros and Cons
Pros:
- Särskilt fokus på hårdvarubaserad säkerhet, vilket ger ett unikt skyddslager
- Integration med befintliga nätverkssystem och andra Fortinet-produkter
- Insyn i realtid och avancerade mekanismer för attackidentifiering
Cons:
- Bristande transparens kring prissättningen
- Kan vara olämpligt för små företag eller enskilda användare på grund av hårdvaruinriktningen
- Potentiell komplexitet vid driftsättning och underhåll av hårdvaruapparater

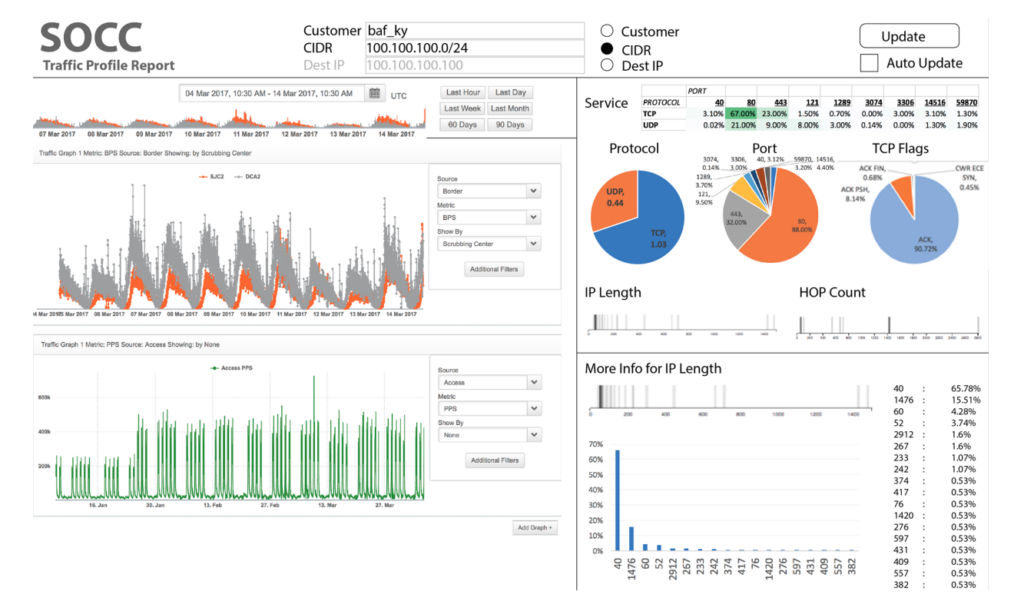
Akamai Prolexic erbjuder ett robust skydd mot omfattande distribuerade överbelastningsattacker, vilket effektivt skyddar organisationer från dessa potentiellt förödande angrepp. Dess utformning för att hantera storskaliga attacker gör lösningen särskilt effektiv för företag som ofta utsätts för omfattande DDoS-händelser, och därför anses den vara bäst för begränsning av storskaliga DDoS-attacker.
Därför valde jag Akamai Prolexic: Jag valde Akamai Prolexic på grund av dess unika förmåga att hantera omfattande DDoS-attacker, såsom UDP-översvämningar, SYN-översvämningar samt HTTP GET- och POST-översvämningar, vilket skiljer den från andra verktyg. Vid valet och bedömningen av olika alternativ utmärkte sig omfattningen och sofistikeringen hos dess begränsningsfunktioner. Förmågan att motverka storskaliga DDoS-attacker samtidigt som stabilitet upprätthålls överensstämmer med dess position som den bästa lösningen för begränsning av storskaliga DDoS-attacker.
Utmärkande funktioner och integrationer:
Akamai Prolexic-funktioner: Avancerad routing och attackdetektering baserad på trafikfrekvens ger snabba och effektiva begränsningslösningar för omfattande attacker. Dess hotinformation och adaptiva frekvenskontroller gör den till en heltäckande lösning för storskaligt skydd.
Integration med befintliga säkerhetssystem och verktyg för trafikövervakning säkerställer att begränsningsprocessen överensstämmer med organisationens specifika krav, vilket ytterligare befäster dess position som ett förstahandsval för storskaligt DDoS-skydd.
Pros and Cons
Pros:
- Specialiserad på hantering av storskaliga attacker
- Adaptiva frekvenskontroller
- Integration med befintliga säkerhetssystem
Cons:
- Kan vara överdimensionerad för mindre företag
- Komplex installationsprocess
- Prisinformation är inte lättillgänglig

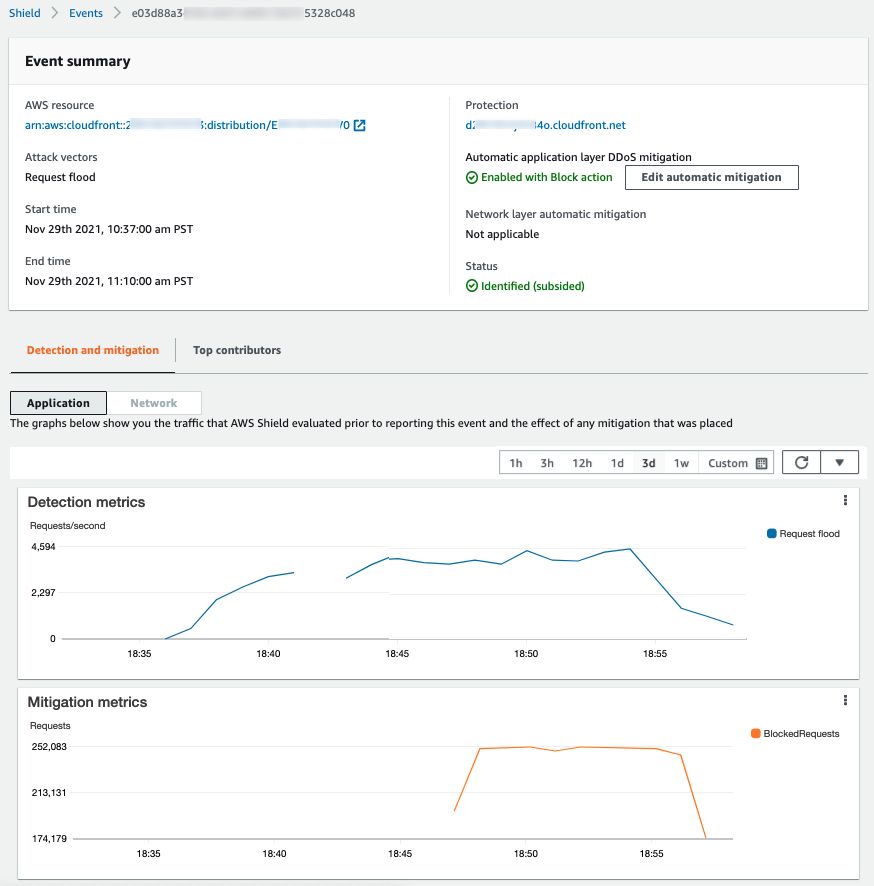
AWS Shield är en hanterad tjänst för skydd mot distribuerade överbelastningsattacker (DDoS), utformad för att skydda AWS-applikationer från attacker mot infrastruktur- och applikationslagren. Eftersom tjänsten är särskilt utvecklad för AWS erbjuder den optimerat skydd för inbyggda applikationer inom AWS-ekosystemet, vilket gör den bäst lämpad för organisationer som i hög grad använder AWS-teknik.
Varför jag valde AWS Shield: Jag valde AWS Shield till den här listan efter att noggrant ha jämfört dess integrationsmöjligheter och anpassning till AWS-tjänster. Dess främsta funktion är integrationen med AWS-inbyggda applikationer, vilket ger dedikerat skydd och prestandaoptimering. När jag bedömde verktygets värde fann jag att AWS Shield passar bäst för AWS-inbyggda applikationer, eftersom tjänsten utnyttjar AWS:s inbyggda funktioner för att tillhandahålla ett robust och skräddarsytt säkerhetsskydd.
Främsta funktioner och integrationer:
AWS Shield erbjuder funktioner som diagnostik av attacker i realtid, insyn i pågående attacker i nästan realtid samt begränsning av DDoS-attacker. Den djupa integrationen med AWS-tjänster som Amazon CloudFront, Amazon Route 53 och Elastic Load Balancing förbättrar den övergripande säkerheten för AWS-inbyggda applikationer. Dessa funktioner är särskilt viktiga för företag som förlitar sig på AWS:s infrastruktur, eftersom de fullt ut kan utnyttja samspelet mellan AWS Shield och sina befintliga AWS-tjänster.
Pros and Cons
Pros:
- Utmärkt integration med AWS-tjänster
- Omfattande DDoS-skydd anpassat för AWS-miljöer
- Tillgång till AWS:s DDoS-responsteam dygnet runt, alla dagar
Cons:
- Begränsad effektivitet utanför AWS-miljöer
- Prissättningen kan bli komplex beroende på vilken skyddsnivå som behövs
- Kan ha en brant inlärningskurva för personer som inte känner till AWS-infrastruktur

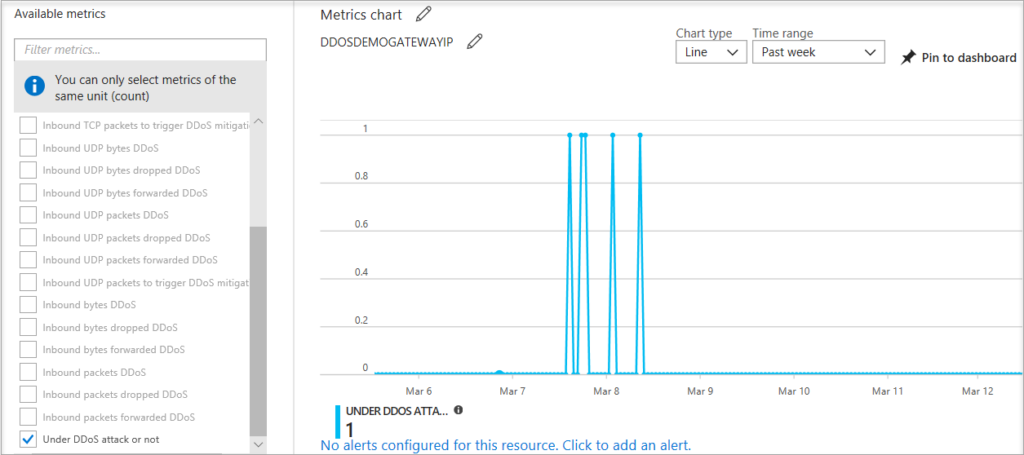
Azure DDoS Protection är en säkerhetsfunktion som är utformad för att skydda Azure-applikationer mot distribuerade överbelastningsattacker (DDoS). Den är integrerad direkt med Azure och erbjuder specialiserade försvarsfunktioner för tjänster som driftas på Azure-plattformen. Detta gör den till det idealiska valet för dem som specifikt söker skydd för Azure-tjänster.
Varför jag valde Azure DDoS Protection: Jag valde Azure DDoS Protection efter att noggrant ha jämfört det med andra lösningar för DDoS-hantering. Det som gör att det utmärker sig är integrationen med Azure-ekosystemet, vilket säkerställer att det passar väl för Azure-baserade applikationer. Jag bedömde att detta verktyg är 'bäst för att skydda Azure-tjänster', eftersom funktionerna är särskilt utformade för att optimera och säkra applikationer i Azure-miljön.
Utmärkande funktioner och integrationer:
Azure DDoS Protection erbjuder funktioner som adaptiv hastighetsbegränsning, begränsning på applikationslagret och attackanalys. Integrationen med Azure-tjänster som Azure Virtual Networks, Application Gateway och Load Balancer säkerställer ett omfattande skydd och enkel användning inom Microsoft Azure-ekosystemet.
Dessa integrationer är grundläggande för organisationer som använder Azure, eftersom de förbättrar säkerheten samtidigt som prestandan bibehålls.
Pros and Cons
Pros:
- Inbyggd integration med Azure-tjänster
- Robust och adaptivt skydd mot olika typer av DDoS-attacker
- Detaljerad attackanalys för bättre insikter
Cons:
- Högre pris jämfört med vissa konkurrenter
- Begränsad effektivitet utanför Azure-miljöer
- Kan kräva ytterligare konfiguration för icke-standardiserade applikationer

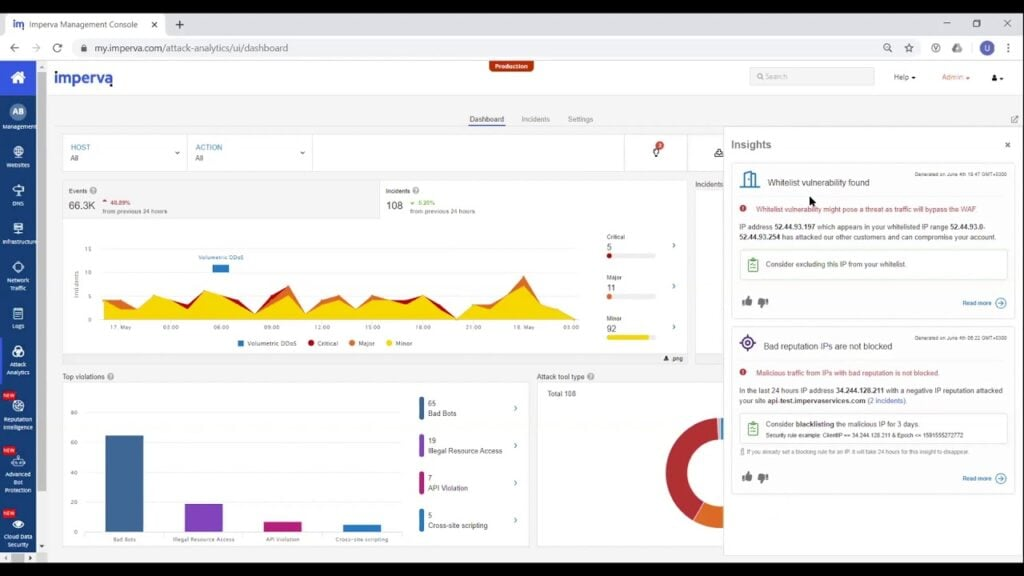
Imperva är en molnbaserad plattform för applikationsleverans som specialiserar sig på att skydda webbapplikationer mot riktade hot. Med fokus på säkerhet på applikationsnivå är Imperva utformad för att skydda mot sofistikerade attacker riktade mot enskilda applikationer, vilket gör den till det bästa valet för dem som söker just denna typ av skydd.
Varför jag valde Imperva: Jag valde Imperva efter en noggrann analys av dess unika förmåga att tillhandahålla säkerhet, specifikt på applikationsnivå. Vid en jämförelse av olika verktyg utmärkte sig dess fokus på detta nyanserade säkerhetsområde. Den övervakar nätverkstrafikmönster i realtid för att identifiera misstänkt aktivitet och skydda mot cyberattacker, med en SLA-tillgänglighet på 99.999% för innehållsleveransnätverket (CDN), molnbaserad WAF och skydd för domännamnssystemet (DNS). Med tanke på den ökande komplexiteten hos applikationsriktade attacker fastställde jag att Imperva verkligen är bäst för säkerhet på applikationsnivå.
Utmärkande funktioner & integrationer:
Imperva-funktioner omfattar avancerad botthantering, brandvägg för webbapplikationer (WAF) och anpassade säkerhetsregler skräddarsydda för enskilda applikationer. Dessa funktioner erbjuder ett mer nyanserat säkerhetssätt som kan anpassas till varierande applikationsstrukturer.
Imperva erbjuder integrationer med populära innehållshanteringssystem, analysverktyg och SIEM-system, vilket säkerställer en heltäckande applikationssäkerhetsstrategi som kan anpassas till befintlig infrastruktur.
Pros and Cons
Pros:
- Specialiserad på skydd på applikationsnivå
- Avancerad botbekämpning
- Brett utbud av integrationer
Cons:
- Kan vara dyrt för små organisationer
- Kan vara komplex att konfigurera
- Grundavgiften kan avskräcka mindre användare

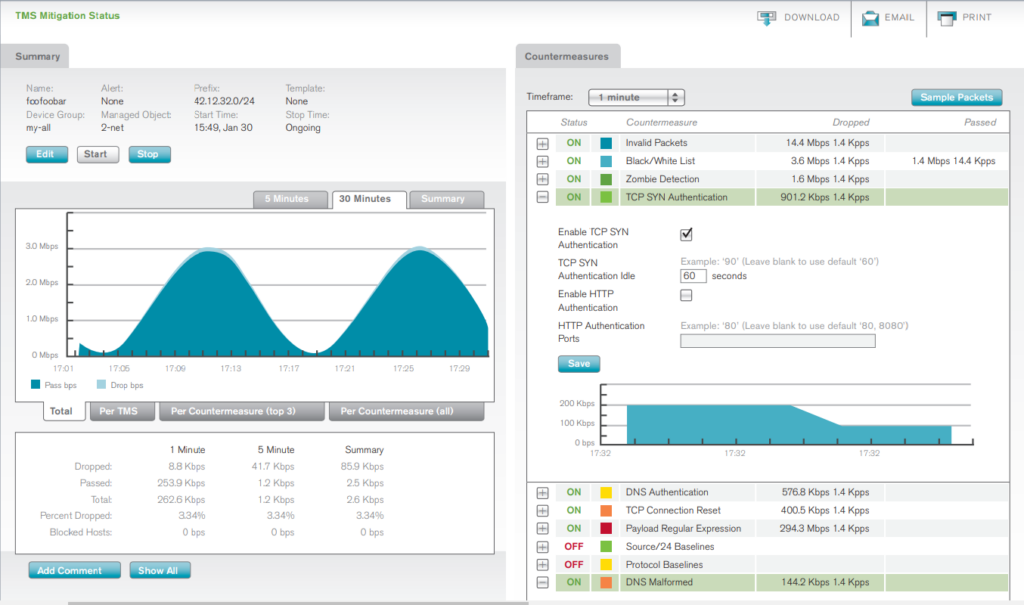
Arbor Networks erbjuder en avancerad uppsättning verktyg för att upptäcka och hantera nätverksbaserade hot. Med sin sofistikerade intelligensbaserade metod för att identifiera och hantera säkerhetsutmaningar betonar Arbor Networks att tillhandahålla omfattande insikter och analyser av aktuella och framväxande hot. Dessa analysdrivna funktioner gör det till det bästa verktyget för organisationer som söker avancerad information för hotdetektering.
Varför jag valde Arbor Networks: Jag valde Arbor Networks efter att noggrant ha jämfört dess funktioner för hotinformation med andra konkurrenters. Det utmärker sig genom sina omfattande informationsfunktioner, som gör det möjligt att inte bara upptäcka utan även förstå hotens natur och ger insikter som går utöver grundläggande säkerhetsåtgärder. Jag kom fram till att Arbor Networks är bäst för information om hotdetektering och erbjuder en djup förståelse som är avgörande för en säkrare och mer väl medveten nätverksmiljö.
Utmärkande funktioner & integrationer:
Arbor Networks erbjuder funktioner som avancerad hotinformation, molnsignalering och ATLAS-flöde för hotinformation, vilka bidrar till ett förbättrat landskap för hotdetektering. Detta nätverkscentrerade tillvägagångssätt säkerställer att verktyget inte bara reagerar på problem utan även proaktivt upptäcker potentiella problem.
Integrationer med större system för säkerhetsinformation och händelsehantering (SIEM), samt kompatibilitet med olika nätverksinfrastrukturer, gör att Arbor Networks enkelt kan passa in i olika miljöer.
Pros and Cons
Pros:
- Omfattande funktioner för hotinformation
- Integration med olika SIEM-system
- Proaktiv metod för hotdetektering
Cons:
- Komplexiteten kan innebära en brant inlärningskurva för vissa användare
- Prisuppgifter är inte transparenta
- Kan kräva särskild personal för full användning och förståelse av funktionerna

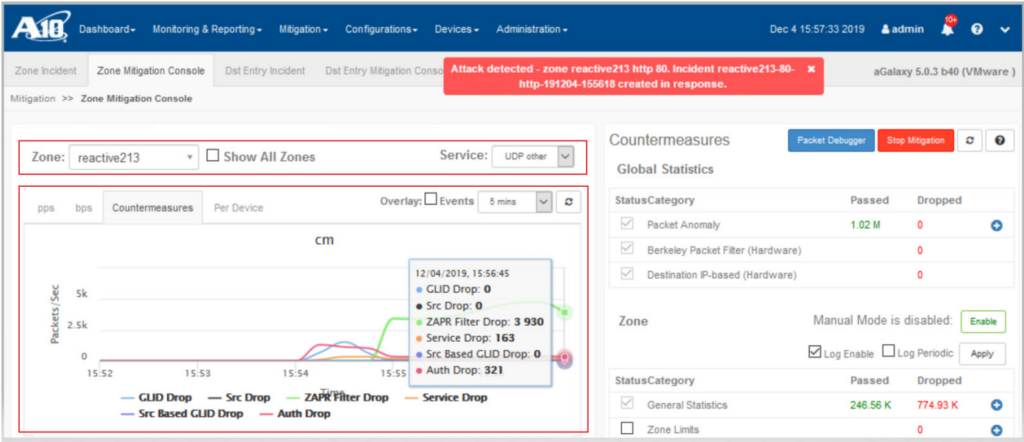
A10 Thunder TPS är ett omfattande hotskyddssystem som är utformat för att upptäcka och motverka olika cyberhot över olika vektorer. Dess förmåga att analysera och svara på flera attackvektorer samtidigt gör det till ett viktigt verktyg för organisationer som behöver ett robust skydd. Denna förmåga att svara på flera vektorer samtidigt visar varför A10 Thunder TPS är bäst för just denna funktion.
Varför jag valde A10 Thunder TPS: Jag valde A10 Thunder TPS efter att ha utvärderat dess funktioner och jämfört det med liknande produkter på marknaden. Det som särskiljer det är dess intelligenta automatisering och skalbarhet, vilket gör det möjligt att hantera olika och föränderliga hot. Baserat på min analys och mina åsikter fastställde jag att A10 Thunder TPS är 'Bäst för svar på hot från flera vektorer' tack vare dess sofistikerade mekanismer för att identifiera och neutralisera hot över olika kanaler.
Utmärkande funktioner & integrationer:
A10 Thunder TPS erbjuder viktiga funktioner som avancerad DDoS-skyddstjänst, maskininlärningsbaserad hotdetektering och en mycket skalbar arkitektur. Det integreras effektivt med befintliga system för säkerhetsinformation och händelsehantering (SIEM), plattformar för hotinformation och olika komponenter i nätverksinfrastrukturen.
Dessa integrationer bidrar till att förena organisationens övergripande säkerhetsnivå, vilket gör den mer motståndskraftig mot komplexa attacker.
Pros and Cons
Pros:
- Effektivt svar på hot från flera vektorer
- Skalbart för att hantera ökande trafik utan att förlora effektivitet
- Omfattande integration med befintliga säkerhets- och nätverkssystem
Cons:
- Prisuppgifter är inte transparenta
- Kan kräva specialiserad kunskap för konfiguration och optimering
- Begränsad dokumentation eller community-support, vilket kan försvåra felsökning
Annan programvara för DDoS-skydd
Här är några ytterligare alternativ för programvara för DDoS-skydd som inte kom med på min kortlista, men som ändå är värda att undersöka:
- Corero SmartWall
Bäst för automatisk begränsning av attacker
- Nexusguard
Bra för skräddarsydda DDoS-skyddslösningar
- RioRey
Lämpligt för sofistikerad hotanalys och riskreducering


Miten arvioin yhdistetyn työntekijän alustoja
Arvioin yhdistetyn työntekijän alustoja kahdella tasolla: perustason ominaisuuksien, kuten digitaalisten työohjeiden ja etäasiantuntijan tuen, sekä erottavien tekijöiden perusteella, jotka erottavat johtavat toimittajat hajautettujen IT-tiimien tarpeisiin.
Keskeiset toiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä osa-alueella) kunkin alla luetellun keskeisen toiminnon osalta. Sen jälkeen lasken työkalun kokonaispisteet prosenttiosuutena. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan sisällyttää luetteloon.
- Digitaaliset työohjeet: Etsin vuorovaikutteisia, vaiheittaisia menettelyjä, joissa on ehdollista logiikkaa ja monipuolista mediaa – en pelkkiä staattisia PDF-tiedostoja, jotka teknikot jättävät kentällä huomiotta.
- Mobiili- ja puettavien laitteiden käyttö: Jokaisen alustan pitäisi tarjota työnkulut älypuhelimissa, tableteissa ja mieluiten myös puettavissa laitteissa, kuten fyysisen infrastruktuurin parissa työskenneltävissä AR-laseissa.
- Etäyhteistyö ja asiantuntijatuki: Arvioin, voiko palvelinkeskuksessa työskentelevä teknikko kutsua etäasiantuntijan avuksi suoratoistovideon, näytönjaon tai AR-merkintöjen avulla kesken työtehtävän.
- IoT- ja järjestelmäintegraatio: ITSM-työkalujen, kuten ServiceNow'n tai Jiran, sekä ERP- ja CMMS-järjestelmien liittimet ovat tässä tärkeitä – samoin kuin mahdollisuus vastaanottaa IoT-antureiden reaaliaikaisia tietoja.
- Tiedonkeruu ja analytiikka: Tarkistan, onko alustalla koontinäyttöjä, jotka muuttavat työntekijöiden syöttämät tiedot ja tehtävien suorittamista koskevat tiedot hyödynnettäväksi raportoinniksi, eivätkä pelkiksi raakavienneiksi tai yksinkertaisiksi lomakelokeiksi.
- Koulutus ja osaamisen hallinta: Alustojen pitäisi tukea pätevyyksien seurantaa ja työnkulun aikaista koulutusta, jotta uudet teknikot voivat oppia menettelyt samalla, kun he suorittavat ohjattuja tehtäviä.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia ja tuon esiin niiden erot:
Erityisen huomionarvoiset ominaisuudet
Verkkoyhteydetön toiminnallisuus on merkittävä erottava tekijä – suojatuissa palvelinhuoneissa tai maanalaisissa kaapelikaivoissa työskentelevät teknikot tarvitsevat täydet käyttöoikeudet menettelyihin ilman verkkoyhteyttä. Arvioin myös tekoälypohjaista avustamista, joka voi tuoda esiin asiaankuuluvia vianmääritysohjeita kesken tehtävän tai luoda automaattisesti istunnon jälkeisiä yhteenvetoja. Vähäkoodiset työnkulun rakentajat ovat tärkeitä, koska IT-toimintojen johtajien pitäisi pystyä päivittämään työohjeita ja ottamaan käyttöön uusia tarkistuslistoja itse ilman kehityspyyntöä aina, kun menettely muuttuu.
Ominaisuuksia laajempi kokonaisuus
Suojaus- ja vaatimustenmukaisuussertifioinnit, kuten SOC 2 Type II ja ISO 27001, kannattaa tarkistaa jo varhaisessa vaiheessa – erityisesti silloin, kun teknikot keräävät arkaluonteisia infrastruktuuritietoja tai käyttävät tuotantojärjestelmiä alustan kautta. Arvioin myös integraatioekosysteemin ja etsin erityisesti natiiviliittimiä ITSM-työkaluihin sekä avoimia ohjelmointirajapintoja, jotka sopivat nykyisiin DevOps-työkaluketjuihin. Myös käyttöönottoketteryys on tärkeää, sillä jotkin IT-ympäristöt edellyttävät paikallista tai hybridimajoitusta pelkän pilvivaihtoehdon sijaan organisaation sisäisten tietojen sijaintia koskevien käytäntöjen täyttämiseksi.
Så väljer du programvara för DDoS-skydd
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för att välja programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran hantera din nuvarande och framtida trafikmängd? Leta efter lösningar som växer med ditt företag utan att kräva omfattande ombyggnader. |
| Integrationer | Fungerar den med dina befintliga verktyg och system? Kontrollera kompatibiliteten med din nuvarande nätverksinfrastruktur och andra säkerhetslösningar. |
| Anpassningsmöjligheter | Kan du anpassa inställningarna efter dina specifika behov? Kontrollera om programvaran tillåter anpassade regler eller aviseringar som överensstämmer med dina säkerhetsprotokoll. |
| Användarvänlighet | Är gränssnittet intuitivt för ditt team? Undvik verktyg med branta inlärningskurvor som kan fördröja svarstiderna i kritiska situationer. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Bedöm vilka resurser som krävs för installationen, inklusive personalutbildning och eventuell nödvändig teknisk expertis. |
| Kostnad | Ryms priset i din budget? Jämför kostnaden med de funktioner som erbjuds och ta hänsyn till eventuella extra avgifter för support eller uppdateringar. |
| Säkerhetsskydd | Vilka åtgärder finns på plats för att skydda dina data? Utvärdera krypteringsstandarder, rutiner för datahantering och eventuella certifieringar som leverantören har. |
| Tillgång till support | Finns hjälp när du behöver den? Kontrollera om support dygnet runt erbjuds och hur snabbt leverantörens supportteam svarar. |
Vad är programvara för DDoS-skydd?
Programvara för DDoS-skydd är ett specialiserat verktyg som är utformat för att skydda mot distribuerade överbelastningsattacker (DDoS), som kan överbelasta och slå ut ett nätverk, en webbplats eller en onlinetjänst. Genom att upptäcka och avvärja dessa skadliga attacker säkerställer programvaran kontinuerlig tillgänglighet och prestanda.
Detta skydd är avgörande för alla verksamheter som är beroende av att onlinetjänster fungerar utan avbrott, från e-handelsplattformar till molnbaserade applikationer, och skyddar både organisationens tillgångar och användarupplevelsen.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer programvara för DDoS-skydd:
- Övervakning av trafik i realtid: Övervakar kontinuerligt nätverkstrafiken för att snabbt identifiera ovanliga mönster som kan tyda på en DDoS-attack.
- Automatiserad hotdetektering: Använder algoritmer för att automatiskt upptäcka och hantera hot utan manuella åtgärder, vilket säkerställer snabb avvärjning.
- Skalbarhet: Gör det möjligt att hantera ökade trafikmängder när nätverket växer och förhindrar prestandaproblem under perioder med hög belastning.
- Anpassningsbara aviseringar: Gör det möjligt att ställa in skräddarsydda aviseringar för specifika händelser eller tröskelvärden, så att ditt team informeras om potentiella problem.
- Möjlighet till geografisk blockering: Begränsar trafik från specifika geografiska regioner och bidrar till att avvärja attacker som kommer från kända källor.
- Integrationskompatibilitet: Fungerar sömlöst med befintliga säkerhetsverktyg och nätverksinfrastruktur för en enhetlig försvarsstrategi.
- Omfattande rapportering: Ger detaljerade insikter och analyser av attackmönster och nätverksprestanda som underlag för välgrundade beslut.
- Användarvänligt gränssnitt: Förenklar navigering och konfiguration så att ditt team effektivt kan hantera och övervaka systemet.
- Support dygnet runt: Säkerställer tillgång till teknisk hjälp när den behövs, minimerar driftstopp och åtgärdar problem snabbt.
- Krypteringsstandarder: Skyddar dataintegritet och konfidentialitet genom att följa branschstandardiserade krypteringsprotokoll.
Fördelar
Att implementera programvara för DDoS-skydd ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Mindre driftstopp: Genom att snabbt upptäcka och avvärja attacker hjälper programvaran till att hålla systemen igång smidigt och minimerar serviceavbrott.
- Förbättrad säkerhet: Automatiserad hotdetektering och övervakning i realtid säkerställer att nätverket skyddas mot potentiella intrång och obehörig åtkomst.
- Kostnadsbesparingar: Genom att förhindra driftstopp och upprätthålla tjänsternas tillgänglighet kan du skydda verksamheten mot intäktsbortfall och skadat anseende.
- Bättre beslutsfattande: Omfattande rapportering och analyser ger värdefulla insikter i attackmönster och nätverksprestanda, vilket underlättar strategisk planering.
- Sinnesro: Vetskapen om att du har support dygnet runt och ett tillförlitligt försvarssystem på plats gör att ditt team kan fokusera på kärnverksamheten.
- Flexibilitet och tillväxt: Skalbarhetsfunktioner gör att nätverket kan växa utan behov av omfattande infrastrukturförändringar och stödjer verksamhetens expansion.
- Anpassningsbara lösningar: Skräddarsydda aviseringar och inställningar gör det möjligt att anpassa programvaran efter dina specifika säkerhetsbehov och verksamhetskrav.
Kostnader och priser
Att välja programvara för DDoS-skydd kräver en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för DDoS-skydd:
Jämförelsetabell för abonnemang för programvara för DDoS-skydd
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande trafikövervakning, begränsad hotdetektering och standardrapporter. |
| Personligt abonnemang | $10-$30/månad | Avancerad övervakning, anpassningsbara aviseringar och grundläggande kundsupport. |
| Företagsabonnemang | $100-$300/månad | Fullständig hotdetektering, aviseringar i realtid, integrationsalternativ och analyser. |
| Abonnemang för stora företag | $500-$2000/månad | Omfattande säkerhetspaket, support dygnet runt, anpassade lösningar och skalbarhet. |
Vanliga frågor om DDoS-skyddsprogramvara
Här är svar på några vanliga frågor om DDoS-skyddsprogramvara:
Kan DDoS-skyddsprogramvara stoppa alla attacker?
Nej, även om DDoS-skyddsprogramvara avsevärt minskar risken kan den inte stoppa alla attacker. Programvaran avvärjer många hot genom att filtrera skadlig trafik, men angripare utvecklar ständigt sina metoder. Uppdatera programvaran regelbundet och kombinera den med andra säkerhetsåtgärder, som brandväggar och system för intrångsdetektering, för bättre skydd.
Hur kan jag testa hur effektiv DDoS-skyddsprogramvara är?
Du kan testa effektiviteten genom simulerade attacker och genom att övervaka svarstiderna. Vissa leverantörer erbjuder testtjänster eller provperioder. Utvärdera hur snabbt programvaran upptäcker och avvärjer hot. Se till att den inte stör legitim trafik. Regelbundna tester hjälper till att identifiera svagheter och förbättra din övergripande säkerhetsstrategi.
Kan den hantera långsamma eller krypterade attacker?
Leta efter funktioner som upptäcker beteenden, inspekterar SSL/TLS och blockerar ofullständiga eller misstänkta förfrågningar. De bästa systemen identifierar subtila trafikflöden utan att påverka normala användare.
Vad är skillnaden mellan alltid aktivt och behovsbaserat skydd?
Alltid aktivt skydd filtrerar trafik kontinuerligt, vilket ger snabbare respons men kan innebära högre kostnader eller fördröjningar. Behovsbaserat skydd aktiveras endast när en attack inträffar – bra för webbplatser med lägre risk men långsammare att reagera. Välj utifrån hur ofta du utsätts för attacker.
Nästa steg:
Om du håller på att undersöka DDoS-skyddsprogramvara kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Sedan får du en kortlista med programvara att utvärdera. De hjälper dig dessutom genom hela köpprocessen, inklusive prisförhandlingar.