

10 bästa programvarorna för slutpunktshantering 2026

Urval av den bästa programvaran för hantering av slutpunkter


Att hantera flera enheter och skydda data är en utmaning du möter varje dag. Programvara för hantering av slutpunkter kan hjälpa dig att hantera dessa problem genom att ge dig kontroll över nätverkets slutpunkter.
Jag testar och granskar programvara självständigt med målet att ge dig en opartisk bild av de bästa tillgängliga alternativen. Enligt min erfarenhet kan det göra stor skillnad för teamets effektivitet och säkerhet att hitta rätt lösning.
I den här artikeln delar jag med mig av mina främsta val av programvara för hantering av slutpunkter. Du får veta mer om funktioner, fördelar och vad som skiljer varje verktyg från de andra. Låt oss hitta rätt lösning för dina behov.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Sammanfattning av den bästa programvaran för hantering av slutpunkter
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för hantering av slutpunkter för att hjälpa dig hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för omfattande enhetssäkerhet | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $2/enhet/månad (faktureras årsvis) | Website | |
| 2 | Bäst för hantering av användarbehörigheter | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för identitetsbaserade åtkomstkontroller | Gratisabonnemang tillgängligt | Från $5/användare/månad (faktureras årligen) | Website | |
| 4 | Bäst för dem som behöver proaktivt skydd av ändpunkter | Gratis provperiod + gratis demo tillgänglig | $10/user/month | Website | |
| 5 | Bäst för fjärranslutna IT-team som vill ha centraliserad kontroll | Gratisplan + gratis demo | $10/user/month (faktureras årsvis) | Website | |
| 6 | Bäst för företag som behöver enhetlig enhetshantering | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | $4/användare/månad (debiteras årligen) | Website | |
| 7 | Bäst för insyn i realtid och snabb åtgärd | Gratis provperiod tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för företag som är investerade i Microsofts ekosystem | Gratis provperiod tillgänglig | $6/user/month (faktureras årsvis) | Website | |
| 9 | Bäst för robusta funktioner för hotdetektering | Not available | $30/användare/månad (debiteras årligen) | Website | |
| 10 | Bäst för omfattande skydd mot skadlig programvara | Not available | $20/user/month (faktureras årsvis) | Website |


Recensioner av den bästa programvaran för hantering av slutpunkter
Nedan hittar du mina detaljerade sammanfattningar av den bästa programvaran för hantering av slutpunkter som kom med i mitt urval. Mina recensioner ger en detaljerad inblick i de viktigaste funktionerna, fördelarna och nackdelarna, integrationerna och de ideala användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för omfattande enhetssäkerhet
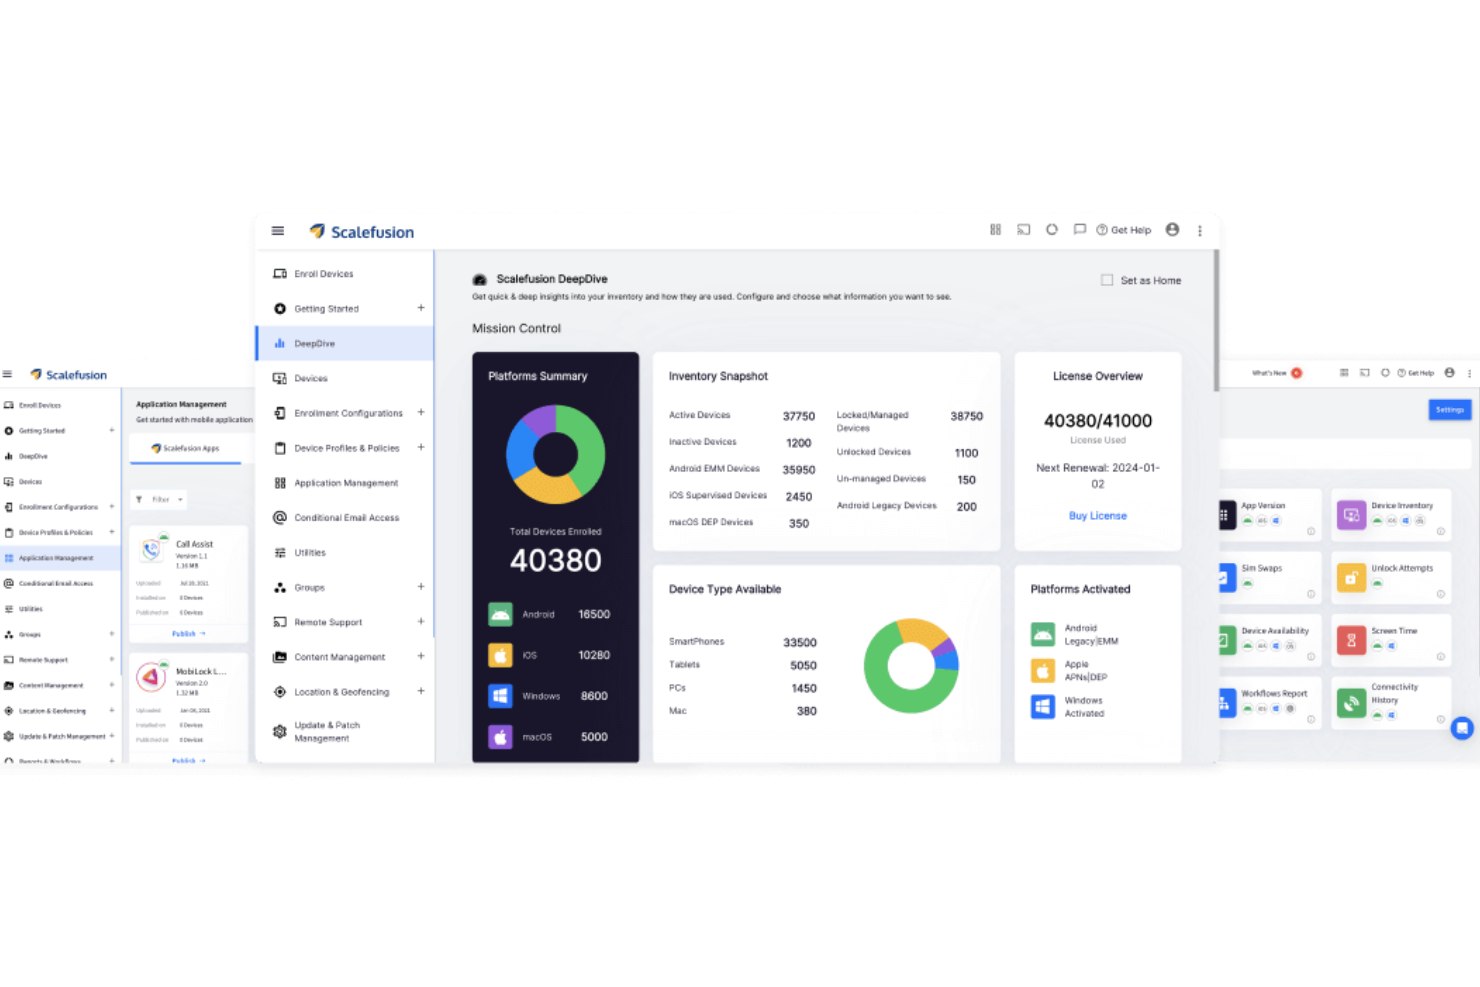
Scalefusion UEM är en lösning för enhetlig slutpunktshantering (UEM) som är utformad för att hjälpa organisationer att säkra och kontrollera ett brett utbud av slutpunkter, såsom smartphones, surfplattor, bärbara datorer, robusta enheter, kassasystem, VR-enheter, skrivare och digital skyltning. Den erbjuder plattformsöverskridande hantering som är kompatibel med Android, Windows, iOS, macOS, Linux och ChromeOS, vilket gör den mycket lämplig för olika enhetsekosystem.
Varför jag valde Scalefusion:
Den erbjuder en enhetlig plattform med en enda agent för hantering av slutpunkter, implementering av åtkomst med nolltillit och säkring av enheter. Utöver övervakning av slutpunkter kan du tillämpa villkorad åtkomst och enkel inloggning (SSO), använda filtrering av webbinnehåll med mera. Omfattande enhetssäkerhet stärks genom funktioner som certifikathantering och en avancerad, krypterad VPN-tunnel. Dessutom förenklar den applikationshanteringen genom att möjliggöra fjärrdistribution, uppdatering och borttagning av appar för att upprätthålla efterlevnad och förhindra installation av obehörig programvara.
Framstående funktioner och integrationer:
Viktiga funktioner omfattar AI-drivet skriptande, dynamisk gruppering och åtkomst till SSO-appar med ett klick via en användarportal. Patchhantering för operativsystem och tredjepartsapplikationer bidrar ytterligare till att upprätthålla stark enhetssäkerhet. Funktionen för obemannad fjärrvisning och fjärrstyrning ger IT-team möjlighet att felsöka enhetsproblem på distans, vilket eliminerar behovet av fysisk åtkomst. Några integrationer omfattar Azure AD, Google Workspace, Google Maps, Okta, PingOne, Jira, Freshservice, Checkpoint Mobile Threat Defense, IceWarp, Zebra, Samsung Knox, Lenovo och Office 365. Ett API är tillgängligt för att vid behov bygga anpassade integrationer.
Pros and Cons
Pros:
- Effektiva funktioner för enhetshantering
- Kostnadsfri support dygnet runt
- Kombinerar UEM, ZTA och slutpunktssäkerhet i en plattform
Cons:
- VPN per app är inte tillgängligt
- Endast årsvis fakturering

Bäst för hantering av användarbehörigheter
Netwrix Endpoint Management är en säkerhetsinriktad lösning som är utformad för att hjälpa organisationer att skydda, konfigurera och övervaka slutenheter i hela nätverket. Den stöder flera operativsystem och distributionsalternativ, vilket gör den lämplig för varierande IT-miljöer samtidigt som den upprätthåller starka efterlevnadskontroller.
Varför jag valde Netwrix:
Jag valde Netwrix för dess starka funktioner för dataskydd och regelefterlevnad. Verktygen för att förhindra dataförlust på slutenheter hjälper till att skydda känslig information, medan övervakningen av regelefterlevnad säkerställer att systemen fortsätter att följa regelverkskrav som PCI DSS och HIPAA. Jag uppskattar också hanteringen av användarbehörigheter, som hjälper till att upprätthålla principer om minsta privilegium och kontrollera lokala administratörsrättigheter – vilket är avgörande för att förhindra obehörig åtkomst. Dessutom gör funktionerna för kontroll av kringutrustning det möjligt att hantera och begränsa USB-enheter och andra externa enheter, vilket minskar risken för skadligt datautflöde.
Utmärkande funktioner & integrationer:
Viktiga funktioner omfattar livscykelhantering för konfigurering och underhåll av slutenheter över tid, kontinuerlig efterlevnadskontroll som upptäcker obehöriga ändringar samt verktyg för programvarudistribution som ger exakt kontroll över installerad programvara. Integrationerna omfattar det bredare Netwrix-ekosystemet, inklusive Netwrix Auditor, Access Analyzer, 1Secure DSPM, Directory Manager, Privilege Secure och Endpoint Protector, vilket möjliggör en mer enhetlig strategi för säkerhet och regelefterlevnad.
Pros and Cons
Pros:
- Omfattande kontroll av enheter och kringutrustning
- Robusta funktioner för regelefterlevnad och granskning
- Stöder Linux och macOS
Cons:
- Avinstallationsprocessen kan vara komplex
- Saknar integration med nätverksbaserad DLP och e-postservrar

Twingate
Bäst för identitetsbaserade åtkomstkontroller
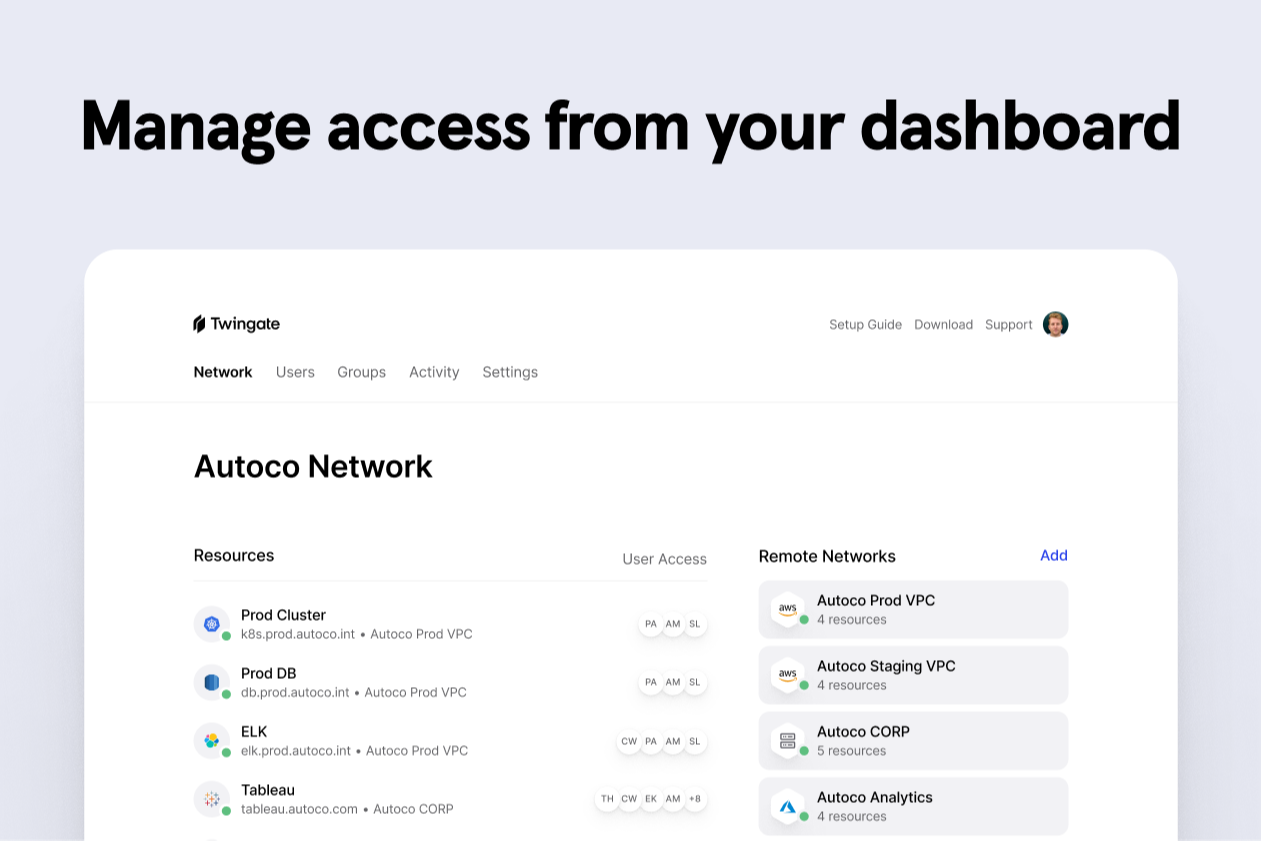
Twingate är en lösning för åtkomst till nätverk med nolltillit för slutpunktshantering som låter dig kontrollera, säkra och övervaka åtkomst till lokala resurser och molnresurser från valfri enhet.
Vem passar Twingate bäst för?
Twingate passar väl för IT- och säkerhetsteam som hanterar distansarbetande eller distribuerade arbetsstyrkor och behöver strikta, identitetsbaserade åtkomstkontroller utan att förlita sig på traditionella VPN-lösningar.
Varför jag valde Twingate
Twingate tar plats på min kortlista eftersom lösningen kopplar åtkomstbeslut så nära till den verifierade användaridentiteten. Jag uppskattar särskilt att den tillämpar åtkomst enligt principen om minsta privilegium på resursnivå, så att även en komprometterad enhet inte kan användas för lateral förflyttning i nätverket. Kontroller av enhetens säkerhetsstatus lägger till ytterligare ett lager och låter mitt team styra åtkomst utifrån verkliga hälsosignaler för slutpunkten, till exempel operativsystemsversion eller brandväggsstatus.
Viktiga funktioner i Twingate
- Delad tunneltrafik: Dirigera endast specifik trafik genom Twingate medan annan trafik går direkt till internet, vilket ger dig exakt kontroll över vad som passerar genom ditt säkra åtkomstlager.
- Granskningsloggar: Spåra varje åtkomstförsök från användare, anslutningshändelse och administratörsändring med detaljerade, exporterbara loggar som stöder efterlevnadsgranskningar och incidentutredningar.
- Åtkomstförfrågningar vid behov (JIT): Låt användare begära tillfällig åtkomst till specifika resurser, med godkännandeflöden som automatiskt upphör efter en angiven tidsperiod.
- DNS-filtrering: Blockera skadliga domäner, tillämpa innehållspolicyer och kryptera DNS-trafik på slutpunkter med hjälp av inbyggda filtreringsregler och informationskällor om hot.
Integrationer med Twingate
Twingate erbjuder inbyggda integrationer med Okta, Azure Active Directory, Google Workspace och OneLogin för identitets- och åtkomsthantering. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Policytillämpning på individuell resursnivå
- Detaljerad sessionsloggning och granskningsspår
- Nätverksarkitektur med nolltillit ersätter VPN
Cons:
- Avancerad policyautomatisering är endast tillgänglig i betalabonnemang
- Kan inte hantera uppdateringar av operativsystem eller korrigeringar direkt
New Product Updates from Twingate

Twingate protects internal web apps with policy-based access and gateway controls.
Twingate adds a Helpdesk admin role with limited Admin Console access, MFA resets, device verification, and trusted serial number management. The new role helps support teams troubleshoot user and device issues without granting full administrative access. For more information, visit Twingate’s official site.
 .


Heimdal är en avancerad plattform för skydd av ändpunkter som använder ett proaktivt förhållningssätt till IT-säkerhet. Genom att implementera ett flerskiktat försvarssystem förutser och avvärjer den potentiella hot innan de orsakar skada, vilket gör den perfekt för dem som behöver proaktivt skydd.
Därför valde jag Heimdal:
Heimdal fick sin plats på den här listan tack vare sitt proaktiva förhållningssätt till cybersäkerhet. I stället för att reagera på hot när de uppstår förutser Heimdal dem, vilket gör det möjligt att förhindra intrång innan de sker.
Detta proaktiva förhållningssätt skiljer lösningen från många alternativ, och det är därför jag anser att den passar bäst för dem som behöver förebyggande skydd.
Utmärkande funktioner och integrationer:
Heimdals anmärkningsvärda funktioner omfattar automatiserad hantering av korrigeringar, brandväggskontroll och proaktivt antivirusskydd. Dessutom integreras lösningen med ett stort antal plattformar, däribland Windows, macOS och olika serversystem, vilket breddar användbarheten i olika IT-miljöer.
Pros and Cons
Pros:
- Erbjuder ett proaktivt förhållningssätt till cybersäkerhet
- Ger omfattande plattformskompatibilitet
- Inkluderar en funktion för automatiserad hantering av korrigeringar
Cons:
- Användargränssnittet skulle kunna vara mer intuitivt
- Avancerade funktioner kan kräva en brant inlärningskurva för nya användare
- Begränsat stöd för mobila enheter

Action1
Bäst för fjärranslutna IT-team som vill ha centraliserad kontroll

Action1 är ett verktyg för slutpunktshantering som ger fjärranslutna IT-team centraliserad kontroll över enheter. Det skapar en bra balans mellan detaljerad kontroll och ett användarvänligt gränssnitt, vilket gör det till ett idealiskt val för fjärranslutna IT-team.
Varför jag valde Action1:
Jag valde Action1 på grund av dess starka fokus på att stödja fjärranslutna IT-team och ge dem hög grad av kontroll över sina enheter utan att bli alltför komplext. Dess utformning prioriterar centraliserad styrning, vilket är en stor fördel för fjärranslutna team som behöver hantera många geografiskt utspridda slutpunkter.
Framstående funktioner & integrationer:
Action1 erbjuder bland annat ett molnbaserat gränssnitt, fjärråtkomstkontroll och korrigeringshantering som framstående funktioner. Det har robusta integrationer med Windows Update-tjänsten, vilket möjliggör korrigeringshantering i hela organisationen.
Pros and Cons
Pros:
- Idealisk för fjärranslutna IT-team som söker centraliserad kontroll
- Molnbaserat gränssnitt ger enkel åtkomst varifrån som helst
- Robust integration med Windows Update för korrigeringshantering
Cons:
- Bättre lämpat för Windows-miljöer
- Vissa avancerade funktioner kan kräva en brant inlärningskurva
- Prissättningen kunde vara mer konkurrenskraftig för mindre team

Hexnode
Bäst för företag som behöver enhetlig enhetshantering

Hexnode är en omfattande lösning för enhetlig slutpunktshantering som gör det möjligt för företag att säkra och hantera sina digitala enheter från en enda plattform. Med tanke på den ökande mångfalden av enheter på den moderna arbetsplatsen är Hexnode särskilt lämpligt för företag som behöver robusta och flexibla funktioner för enhetshantering.
Varför jag valde Hexnode:
Jag valde Hexnode på grund av det breda stödet för enheter, inklusive iOS, Android, Windows, macOS, Linux och till och med FireOS. Denna omfattande kompatibilitet, tillsammans med det omfattande funktionsutbudet, gör Hexnode till ett övertygande val för företag som behöver en enhetlig lösning för enhetshantering.
Utmärkande funktioner & integrationer:
Hexnode erbjuder en rad utmärkande funktioner, såsom fjärrhantering av enheter, kioskläge, hantering av mobilapplikationer och omfattande säkerhetspolicyer. Dessa funktioner är avgörande för att företag effektivt ska kunna hantera och säkra sina enheter. När det gäller integrationer fungerar Hexnode med populära företagslösningar som Slack, Azure och G Suite, vilket ytterligare förbättrar dess användbarhet.
Pros and Cons
Pros:
- Stöd för ett brett utbud av enheter
- Omfattande funktioner för enhetshantering
- Överkomliga priser
Cons:
- Gränssnittet kan kännas något överväldigande
- Anpassningsmöjligheterna kan vara begränsade
- Svarstiden från supporten kan förbättras

Bäst för insyn i realtid och snabb åtgärd

För team som söker en tillförlitlig lösning inom programvara för hantering av slutpunkter erbjuder HCL BigFix en AI-driven plattform som är utformad för att optimera IT-drift och säkerhet. Det här verktyget är särskilt attraktivt för branscher som vård, offentlig sektor och finans, där det är avgörande att upprätthålla efterlevnad och säkerhet. Med funktioner för automatiserad enhetshantering och åtgärdande av sårbarheter hanterar HCL BigFix utmaningarna med att administrera omfattande IT-infrastrukturer, samtidigt som kontinuerlig efterlevnad och säkerhet säkerställs.
Varför jag valde HCL BigFix
Jag valde HCL BigFix för dess unika förmåga att ge insyn i realtid och snabbt åtgärda problem i olika IT-miljöer. Den AI-drivna automatiseringen effektiviserar uppgifter inom hantering av slutpunkter och minskar tiden som krävs för att åtgärda sårbarheter och genomföra efterlevnadskontroller. Plattformens heltäckande strategi för kontinuerlig övervakning av efterlevnad och hantering av programvarutillgångar gör den till ett idealiskt val för organisationer som prioriterar robust säkerhet och effektiv IT-drift. Genom att integrera dessa funktioner hanterar HCL BigFix effektivt komplexiteten inom hantering av slutpunkter och säkerhet.
Viktiga funktioner i HCL BigFix
Utöver insyn i realtid och snabb åtgärd erbjuder HCL BigFix:
- Enhetlig hantering av slutpunkter: Den här funktionen gör det möjligt för ditt team att hantera alla slutpunkter i lokala, molnbaserade och hybrida miljöer från en enda plattform.
- Automatiserad patchhantering: Den automatiserar installationen av patchar, vilket säkerställer att alla enheter är uppdaterade med de senaste säkerhetsuppdateringarna och minskar exponeringen för sårbarheter.
- Sårbarhetsbedömning: Den här funktionen tillhandahåller kontinuerlig övervakning och bedömning av sårbarheter i slutpunkter, vilket hjälper till att prioritera och snabbt hantera risker.
- Hantering av programvarutillgångar: Den ger detaljerad insyn i programvaruanvändning och efterlevnad, vilket möjliggör bättre licenshantering och minskar onödiga kostnader.
Integrationer med HCL BigFix
Integrationer omfattar ServiceNow, IVR och Forescout, med alternativ för anpassade integrationer via API:er. Dessutom kan användare få tillgång till omfattande resurser och stöd från communityn för installation av integrationer och felsökning.
Pros and Cons
Pros:
- Erbjuder robusta säkerhetsfunktioner för heltäckande skydd av slutpunkter
- Stödjer ett stort antal operativsystem och miljöer
- Effektiv hantering av programvarudistribution och tillgångshantering på olika plattformar
Cons:
- Patchning av vissa system, som RedHat Linux, kan vara utmanande
- Varierande erfarenheter av kundsupport och anpassning


Microsoft Intune är en molnbaserad tjänst som fokuserar på hantering av mobila enheter (MDM) och hantering av mobila applikationer (MAM). Som en del av Microsoft 365-produktserien passar den naturligt för företag som är starkt investerade i Microsofts ekosystem och effektiviserar hanteringen av deras enheter och applikationer.
Varför jag valde Microsoft Intune:
Beslutet att ta med Microsoft Intune på den här listan drevs av dess integration med andra Microsoft 365-applikationer, vilket gör det till ett unikt val för företag som redan är investerade i Microsofts ekosystem. Det som särskiljer tjänsten är dess täta koppling till välbekanta kontorsverktyg, vilket förenklar hanteringsuppgifter för IT-avdelningar.
Den är särskilt fördelaktig för företag som satsar på Microsofts produktutbud, eftersom den möjliggör ett mer samordnat tillvägagångssätt för hantering av enheter och applikationer.
Utmärkande funktioner & integrationer:
Microsoft Intune erbjuder robusta funktioner för hantering av enheter och appar, såsom policytillämpning, policyer för appskydd och försvar mot mobila hot. Integrationerna är också anmärkningsvärda, särskilt med andra Microsoft-produkter som Office 365, Teams och Azure Active Directory, vilket ytterligare stärker bekvämligheten för företag som använder Microsoft-verktyg.
Pros and Cons
Pros:
- Utmärkt integration med andra Microsoft-produkter
- Robusta funktioner för hantering av enheter och applikationer
- Erbjuder funktioner för hotskydd
Cons:
- Mer lämpat för företag som redan använder Microsoft-verktyg
- Kan kräva tid för driftsättning och konfiguration
- Vissa funktioner kan vara komplexa för små företag


FortiClient Endpoint Agent är en kraftfull lösning när det gäller slutpunktssäkerhet och erbjuder ett brett utbud av funktioner för att hålla ditt nätverk säkert. Med sina robusta funktioner för hotdetektering kan den snabbt identifiera och hantera risker, vilket gör den idealisk för miljöer där säkerhet är avgörande.
Varför jag valde FortiClient Endpoint Agent:
Jag valde FortiClient Endpoint Agent till den här listan på grund av dess omfattande säkerhetslösningar och förmåga att snabbt upptäcka ett brett spektrum av hot. Dess utmärkande förmåga att snabbt identifiera och neutralisera potentiella risker gör den bäst lämpad för företag som behöver tillförlitlig och robust hotdetektering.
Utmärkande funktioner & integrationer:
FortiClient Endpoint Agent erbjuder funktioner som automatiserat beteendebaserat skydd, säker fjärråtkomst och sårbarhetsskanning, vilket säkerställer att ditt nätverk förblir skyddat. Möjligheten att integrera med Fortinet Security Fabric breddar skyddet och förbättrar hotinformationen.
Pros and Cons
Pros:
- Tillhandahåller robust hotdetektering
- Levererar automatiserat beteendebaserat skydd
- Erbjuder säker fjärråtkomst
Cons:
- Användargränssnittet kunde vara mer intuitivt
- Brant inlärningskurva för nya användare
- Prissättningen kunde vara mer konkurrenskraftig


Check Point SandBlast Agent levererar en välavvägd uppsättning funktioner för slutpunktsskydd, inklusive sin främsta styrka: omfattande skydd mot skadlig programvara. Den avancerade tekniken för hotförebyggande säkerställer att din organisation är skyddad mot ett stort antal hot från skadlig programvara, vilket överensstämmer med dess rykte som det bästa valet för omfattande skydd mot skadlig programvara.
Därför valde jag Check Point SandBlast Agent:
I min urvalsprocess utmärkte sig Check Point SandBlast Agent genom sin sofistikerade teknik för hotförebyggande och sin förmåga att skydda mot ett brett spektrum av skadlig programvara. Det är denna omfattande täckning som gör lösningen till ett utmärkt val för organisationer som söker ett heltäckande skydd mot skadlig programvara.
Utmärkande funktioner och integrationer:
Check Point SandBlast Agent erbjuder funktioner som hotemulering, skydd mot utpressningsprogram och skydd mot nätfiske, vilket särskiljer lösningen inom cybersäkerhetsområdet. Som en del av Check Point Infinity-arkitekturen kan den integreras med andra Check Point-produkter, vilket förstärker skyddet och delningen av hotinformation.
Pros and Cons
Pros:
- Erbjuder omfattande skydd mot skadlig programvara
- Erbjuder skydd mot utpressningsprogram
- Inkluderar funktioner för skydd mot nätfiske
Cons:
- Gränssnittet kan vara komplicerat för nybörjare
- Integrationen med produkter som inte kommer från Check Point kan förbättras
- Kostnaden kan vara hög för mindre företag
Annan programvara för hantering av slutpunkter
Här är några ytterligare alternativ för programvara för hantering av slutpunkter som inte kom med i mitt urval, men som ändå är värda att titta närmare på:
- Sophos Endpoint
Bäst för små företag som behöver avancerad säkerhet
- Altera
Bäst för IT-avdelningar som söker en allt-i-ett-lösning
- Kandji
Bäst för Mac-centrerade organisationer
- Swif.ai
Bäst för UEM-arbetsflöden för efterlevnad
- NinjaOne
Bäst för leverantörer av hanterade tjänster (MSP:er)
- ManageEngine Endpoint Central
Bäst för att automatisera regelbundna uppgifter inom hantering av slutpunkter
- NordLayer
Bäst för kontroll av nätverkssegmentering


Recensioner av andra IT-säkerhetslösningar
- Programvara för slutpunktsskydd
- Programvara för intrångsskydd
- Verktyg för sårbarhetshantering
- EDR-verktyg
Näin arvioin palomuuriohjelmistot
Jaan arviointini perusvaatimuksiin, kuten tilalliseen tarkastukseen ja IPS:ään, sekä erottaviin tekijöihin, kuten ZTNA-tukeen, pilvinatiiviseen käyttöönottoon ja siihen, miten lisensointi toimii eri ympäristöissä.
Ydintoiminnot (perusedellytykset tässä luettelossa)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (suoriutuu tällä alueella erinomaisesti) kunkin alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 75 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan.
- Liikenteen suodatus ja tarkastus: Tarkistan, käsitteleekö työkalu tilallista tarkastusta eri protokollissa ja pystyykö se purkamaan SSL/TLS-liikenteen salauksen heikentämättä läpäisykykyä merkittävästi.
- Käytäntöjen ja sääntöjen hallinta: Yksityiskohtainen sääntöjen luonti on tässä tärkeää — etsin identiteettitietoisia käytäntöjä, joiden laajuuden voi määrittää käyttäjän, ryhmän, vyöhykkeen ja sovelluksen perusteella.
- Tunkeutumisen torjunta (IDS/IPS): Arvioin, miten kukin työkalu havaitsee uhkia aina perusmuotoisesta allekirjoitusten täsmäytyksestä käyttäytymisanalyysiin, joka tunnistaa sivuttaisliikkeen tai nollapäiväuhat.
- Sovelluskerroksen hallinta (DPI): Syvän pakettitarkastuksen pitäisi tunnistaa sovellukset niiden käyttäytymisen, ei pelkän portin perusteella — esimerkiksi erottaa Slack yleisestä HTTPS-liikenteestä.
- Uhkatiedustelu ja haittaohjelmasuojaus: Etsin reaaliaikaisia uhkasyötteitä ja hiekkalaatikkotoimintoja sekä DNS/URL-suodatusta tietojenkalastelun ja C2-yhteydenottojen torjumiseksi.
- Lokit, valvonta ja raportointi: Arvioin lokien haettavuutta, hälytysten mukautettavuutta ja sitä, tukevatko koontinäytöt suoraan vaatimustenmukaisuuskehyksiä, kuten PCI-DSS:ää tai HIPAA:a.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
ZTNA-tuki on yksi tärkeimmistä tekijöistä — etsin palomuureja, jotka valvovat identiteettiin ja kontekstiin perustuvaa käyttöoikeutta istuntokohtaisesti. Tämä on tärkeää, kun työntekijät ovat jakautuneet toimistojen ja etäsijaintien välillä. Pilvinatiivinen käyttöönotto on toinen arvioimani tekijä, erityisesti tiimeille, jotka käyttävät työkuormia AWS:ssä, Azuressa tai GCP:ssä ja tarvitsevat yhdenmukaista käytäntöjen valvontaa eri palveluntarjoajien välillä. Arvioin myös, tarjoaako alusta yhtenäisen hallintakonsolin paikallisten ja pilviympäristöjen hallintaan yhdestä paikasta, sillä erillisten koontinäyttöjen hallinta ympäristökohtaisesti lisää merkittävästi käytännön työtä.
Ominaisuuksia laajemmin
Lisenssirakenne on asia, jota arvioin aina tarkasti. Jotkin toimittajat sisällyttävät IPS:n, hiekkalaatikkotoiminnot ja uhkasyötteet peruslisenssiin, kun taas toiset veloittavat kustakin lisäosasta erikseen — tämä muuttaa kokonaiskustannuksia merkittävästi usean vuoden aikana. Myös ekosysteemien yhteensopivuudella on merkitystä: tarkistan natiiviliitännät SIEM-alustoihin, kuten Splunkiin tai Sentineliin, sekä identiteetintarjoajiin, kuten Oktaan. Lopuksi arvioin, ylläpitääkö toimittaja omaa uhkatutkimusryhmää, sillä allekirjoitus- ja tiedustelupäivitysten laatu ja nopeus vaikuttavat suoraan siihen, miten hyvin palomuuri kestää uusia uhkia.
Så väljer du programvara för hantering av slutpunkter
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval finns här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa tillsammans med organisationen? Ta hänsyn till aktuella behov och framtida expansion. Leta efter flexibla möjligheter att lägga till användare och anpassningsbara priser. |
| Integrationer | Kan den ansluta till dina befintliga system? Kontrollera kompatibiliteten med din nuvarande IT-infrastruktur och tredjepartsprogram. |
| Anpassningsbarhet | Kan du anpassa den efter dina arbetsflöden? Leta efter alternativ för att justera inställningar, layouter och rapporter så att de passar dina processer. |
| Användarvänlighet | Är den användarvänlig för ditt team? Utvärdera inlärningskurvan och gränssnittets enkelhet för att säkerställa ett snabbt införande. |
| Implementering och introduktion | Hur smidigt är installationsprocessen? Ta reda på vilket stöd som finns under installationen och vilka resurser för inledande utbildning som erbjuds. |
| Kostnad | Ryms den inom din budget? Jämför prismodeller, dolda avgifter och potentiella långsiktiga kostnader med din ekonomiska plan. |
| Säkerhetsskydd | Är dina enheter skyddade? Leta efter kryptering, regelbundna uppdateringar och efterlevnad av standarder för dataskydd. |
Vad är programvara för hantering av slutpunkter?
Programvara för slutpunktshantering är ett verktyg som hjälper IT-team att hantera och säkra enheter som är anslutna till ett nätverk. IT-proffs och systemadministratörer använder vanligtvis dessa verktyg för att säkerställa säkerhet och efterlevnad på alla enheter. Enhetshantering, säkerhetsupprätthållande och programvaruuppdateringar hjälper till att bibehålla kontrollen över och skyddet av nätverkets slutpunkter. För organisationer som söker ett bredare skydd kan lösningar för enhetlig hot- och säkerhetshantering komplettera slutpunktsverktyg genom att hantera säkerhetsutmaningar i hela nätverket. Sammantaget ger dessa verktyg sinnesro genom att skydda data och förenkla enhetshanteringen.
Funktioner
Vid val av programvara för slutpunktshantering bör du hålla utkik efter följande viktiga funktioner:
- Hantering av enhetsinventering: Håller reda på alla enheter i nätverket och ger en heltäckande överblick över tillgångarna för bättre kontroll och organisation.
- Programvarudistribution: Möjliggör automatisk installation och uppdatering av programvara på olika enheter, vilket sparar tid och säkerställer att alla system är uppdaterade.
- Upprätthållande av säkerhetspolicyer: Implementerar och övervakar säkerhetsprotokoll för att skydda enheter mot hot och säkerställa efterlevnad av företagets standarder.
- Fjärrsupport: Erbjuder IT-team verktyg för att få åtkomst till och felsöka enheter på distans, vilket minskar driftstopp och förbättrar effektiviteten.
- Automatiserad hotidentifiering: Identifierar och varnar för potentiella säkerhetsrisker, vilket möjliggör snabba åtgärder och skydd av data.
- Plattformsoberoende kompatibilitet: Stöder en mängd olika operativsystem och enheter, vilket säkerställer sömlös integrering i varierade IT-miljöer.
- Anpassningsbara instrumentpaneler: Tillhandahåller flexibla rapporterings- och övervakningsalternativ som är anpassade till specifika organisatoriska behov.
- Integrering med tredjepartsappar: Underlättar anslutning till andra programvarulösningar, vilket förbättrar funktionaliteten och arbetsflödets effektivitet.
- Avancerade rapporteringsverktyg: Ger detaljerade insikter och analyser av enheternas prestanda och säkerhet, vilket bidrar till välgrundade beslut.
- Användarvänligt gränssnitt: Säkerställer enkel användning och snabb implementering för IT-team, vilket minimerar utbildningstiden och maximerar produktiviteten.
Fördelar
Att implementera programvara för slutpunktshantering ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Ökad säkerhet: Automatiserad hotidentifiering och upprätthållande av säkerhetspolicyer hjälper till att skydda enheter mot sårbarheter och dataintrång.
- Tidsbesparingar: Funktioner som programvarudistribution och fjärrsupport minskar manuella uppgifter och påskyndar lösningstiderna för IT-problem.
- Förbättrad efterlevnad: Säkerställer att enheter uppfyller organisatoriska och regulatoriska standarder genom konsekvent övervakning och upprätthållande.
- Bättre enhetsspårning: Hantering av enhetsinventering ger en tydlig överblick över alla tillgångar, vilket underlättar effektiv resursfördelning och planering.
- Ökad produktivitet: Användarvänliga gränssnitt och anpassningsbara instrumentpaneler gör det möjligt för IT-team att arbeta effektivare med minimala inlärningskurvor.
- Kostnadseffektivitet: Genom att automatisera processer och minska driftstopp kan organisationer sänka driftskostnaderna och maximera sin IT-budget.
- Välgrundade beslut: Avancerade rapporteringsverktyg ger insikter i enheternas prestanda och säkerhet, vilket stödjer strategisk planering och förbättringar.
Kostnader och prissättning
Vid val av programvara för slutpunktshantering krävs en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i programvarulösningar för slutpunktshantering:
Jämförelsetabell för abonnemang för programvara för slutpunktshantering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande enhetshantering, begränsad programvarudistribution och grundläggande säkerhetsfunktioner. |
| Personligt abonnemang | $5-$25 per användare/månad | Enhetshantering, fjärrsupport, programvaruuppdateringar och grundläggande rapporteringsverktyg. |
| Företagsabonnemang | $25-$50 per användare/månad | Avancerad enhetshantering, automatiserad hotidentifiering, anpassningsbara instrumentpaneler och integreringsalternativ. |
| Företagsabonnemang för stora organisationer | $50+ per användare/månad | Omfattande säkerhetsfunktioner, plattformsoberoende kompatibilitet, detaljerade analyser och premiumsupport. |
Vanliga frågor om programvara för endpoint-hantering
Här är några svar på vanliga frågor om programvara för endpoint-hantering:
Hur förbättrar programvara för endpoint-hantering säkerheten?
Programvara för endpoint-hantering förbättrar säkerheten genom att tillämpa policyer som skyddar enheter mot obehörig åtkomst och hot. Den hanterar programvaruuppdateringar och korrigeringar, vilket minskar sårbarheter. Den tillhandahåller också verktyg för övervakning av och åtgärder vid säkerhetsincidenter, så att nätverket förblir säkert.
Kan programvara för endpoint-hantering integreras med befintliga system?
Ja, de flesta verktyg för endpoint-hantering erbjuder integrationer med befintlig IT-infrastruktur. De kan ansluta till säkerhetssystem, supportavdelningar och andra verktyg för IT-hantering. Kontrollera kompatibiliteten med dina nuvarande system för att säkerställa smidig drift och maximera effektiviteten.
Vilka faktorer bör jag ta hänsyn till när jag väljer programvara för endpoint-hantering?
Ta hänsyn till faktorer som skalbarhet, integrationer och användarvänlighet. Utvärdera programvarans förmåga att uppfylla organisationens nuvarande och framtida behov. Leta efter lösningar som erbjuder starka säkerhetsfunktioner och som är enkla för teamet att börja använda.
Hur hjälper programvara för endpoint-hantering till med efterlevnad?
Programvara för endpoint-hantering underlättar efterlevnad genom att övervaka enheter för att säkerställa att de följer branschstandarder och bestämmelser. Den tillhandahåller granskningsspår och rapporter som hjälper dig att visa att kraven efterlevs. Detta minskar risken för sanktioner och säkerställer att organisationen uppfyller lagkraven.
Vilka supportalternativ är vanligtvis tillgängliga med programvara för endpoint-hantering?
Supportalternativen varierar, men omfattar ofta tillgänglighet dygnet runt, onlinechatt, telefonsupport och en kunskapsdatabas. Vissa leverantörer erbjuder dedikerade kundansvariga eller premiumsupportpaket. Ta hänsyn till teamets behov och vilken supportnivå som krävs när du utvärderar olika programvarualternativ.
Hur utvärderar jag kostnadseffektiviteten hos programvara för endpoint-hantering?
Bedöm kostnadseffektiviteten genom att jämföra prisplanerna med de funktioner som erbjuds. Ta hänsyn till den totala ägandekostnaden, inklusive eventuella tillägg eller dolda avgifter. Utvärdera om programvarans fördelar motiverar investeringen utifrån organisationens specifika behov och budget.
Nästa steg:
Om du håller på att undersöka programvara för endpoint-hantering kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kort lista över programvara att granska. De hjälper dig dessutom genom hela köpprocessen, inklusive prisförhandlingar.