

10 bästa verktygen för hantering av krypteringsnycklar att lita på 2026

Kortlista över den bästa programvaran för hantering av krypteringsnycklar


Hantering av krypteringsnycklar kan vara en huvudvärk för teknikexperter som du. Du måste balansera datasäkerhet och efterlevnad, och insatserna är höga. Det är där programvara för hantering av krypteringsnycklar kommer in. Den förenklar processen och ser till att dina data förblir säkra och följer branschens regelverk.
Jag har självständigt testat och granskat de bästa alternativen som finns. Med min erfarenhet från SaaS-branschen strävar jag efter att ge dig en opartisk och välgrundad granskning av mina främsta val. Du får insikter om funktioner, fördelar och nackdelar som hjälper dig att fatta det bästa beslutet för ditt team.
Fortsätt läsa för att upptäcka de bästa lösningarna för hantering av krypteringsnycklar som passar dina behov och håller dina data säkra.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa programvaran för hantering av krypteringsnycklar
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för hantering av krypteringsnycklar, så att du kan hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för detaljerad krypteringskontroll i molnlagring | Not available | Pris på begäran | Website | |
| 2 | Bäst för integrering med Azure-molnet och säkerhet | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för Google Cloud-användare som söker inbyggda nyckeltjänster | Not available | Pris på begäran | Website | |
| 4 | Bäst för nyckelhantering i AWS-ekosystemet | Not available | Pris på begäran | Website | |
| 5 | Bäst för företagssäkerhet med fokus på Oracle | Not available | Pris på begäran | Website | |
| 6 | Bäst för robust skydd av data i vila | Not available | Pris på begäran | Website | |
| 7 | Bäst för IT-team som hanterar SSH- och SSL-nycklar | Pris på begäran | Website | ||
| 8 | Bäst för dataskydd med integritetsteknik | Not available | Pris på begäran | Website | |
| 9 | Bäst för nolltillitsbaserad hantering av krypteringsnycklar | Gratis provperiod + gratisabonnemang + gratisdemo tillgängligt | Prisuppgift på begäran | Website | |
| 10 | Bäst för mångfacetterade cybersäkerhetslösningar | Not available | Pris på begäran | Website |
Recensioner av den bästa programvaran för hantering av krypteringsnycklar
Nedan hittar du mina detaljerade sammanfattningar av den bästa programvaran för hantering av krypteringsnycklar som kom med på min kortlista. Mina recensioner ger en detaljerad bild av de viktigaste funktionerna, fördelarna och nackdelarna, integrationerna samt de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Box KeySafe hamnar på min kortlista eftersom det är den mest precisa metoden för kontroll av krypteringsnycklar som jag har hittat för molnlagring. När integritet eller efterlevnad kräver att du behåller full äganderätt över dina krypteringsnycklar är detta den bästa vägen.
Det som skiljer Box KeySafe från mängden är dess alternativ med kundhanterade nycklar och HSM-integrationer, som låter dig upprätthålla strikta gränser för vem som någonsin kan få åtkomst till dina data. Jag uppskattar särskilt granskningsspåren och den uttryckliga separationen av nycklar från Boxs egna administratörer, vilket team som hanterar reglerade eller mycket känsliga filer behöver.
Box KeySafe passar bäst för
- Organisationer som behöver kontroll över krypteringsnycklar i molnlagring
- Team i reglerade branscher med strikta efterlevnadskrav
Box KeySafe passar mindre bra för
- Småföretag utan regulatoriska krav
- Miljöer där lokal nyckelhantering krävs
Det som skiljer Box KeySafe från mängden
Box KeySafe är särskilt utformat för organisationer som vill separera hanteringen av krypteringsnycklar från sin leverantör av molnlagring för filer. I stället för att hantera kryptering i bakgrunden som Dropbox eller Google Workspace utgår Box från att du vill ha praktisk kontroll över nycklarna och en tydlig åtskillnad mellan dina data och själva plattformen.
Det här tillvägagångssättet fungerar bra när regulatoriska krav eller interna policyer innebär att du måste kunna visa att Box självt inte kan dekryptera ditt innehåll.
Avvägningar med Box KeySafe
Box KeySafe optimerar för stark nyckelkontroll och god granskningsbarhet, men detta ökar den operativa komplexiteten och kräver att du hanterar maskinvarubaserade säkerhetsmoduler eller molnbaserade nyckeltjänster direkt. Det extra ansvaret kan göra enkla driftsättningar långsammare och öka arbetsbördan för IT-administratörer.
Pros and Cons
Pros:
- Användarhanterade krypteringsnycklar ger företag oöverträffad kontroll
- Enkel integrering med det bredare Box-ekosystemet
- Detaljerade granskningsloggar som ger insyn i användningen av krypteringsnycklar
Cons:
- Ingen fristående lösning; beroende av Box-ekosystemet
- Kan vara svårt att konfigurera utan teknisk expertis
- Begränsad kompatibilitet utanför Boxs utbud

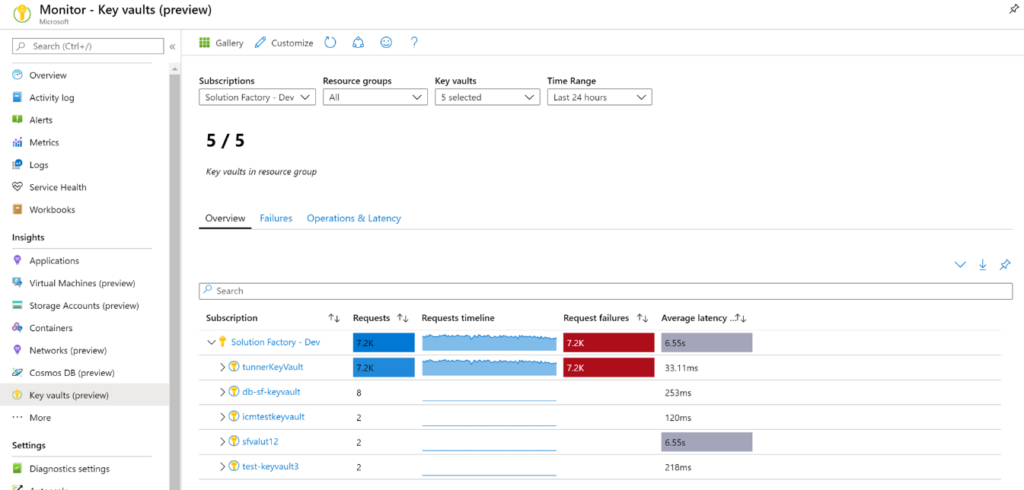
Azure Key Vault tar plats på den här kortlistan för team som redan har valt Azure, särskilt när ni behöver hantera nycklar, hemligheter och certifikat i Microsofts moln. I miljöer med strikta efterlevnads- eller regelkrav ser jag att organisationer drar nytta av dess detaljerade åtkomstprinciper och inbyggda granskning.
Det jag uppskattar mest är den inbyggda integreringen med Azure-tjänster, som gör hanteringen av nycklars livscykel och rotation av hemligheter smidig under det löpande molnarbetet.
Det här passar Azure Key Vault bäst för
- Azure-fokuserade organisationer som hanterar molnbaserade hemligheter och nycklar
- Företag som behöver strikt granskning och detaljerad åtkomstkontroll
Det här passar Azure Key Vault inte så bra för
- Multimolnteam som undviker leverantörsberoende
- Miljöer med fokus på lösningar med öppen källkod eller hybridmoln
Vad som särskiljer Azure Key Vault
Azure Key Vault är utformat kring tanken att era krypteringsnycklar och hemligheter ska finnas så nära era Azure-resurser som möjligt. Tjänsten förutsätter att ni centraliserar hanteringen av hemligheter och lägger åtkomstkontroll ovanpå era befintliga Azure-roller. Jämfört med HashiCorp Vault behöver ni inte lämna Azure-ekosystemet eller lägga till extra insticksprogram. Detta fungerar bäst i verksamheter som redan använder Azure för de flesta arbetsbelastningarna.
Kompromisser med Azure Key Vault
Azure Key Vault optimerar för nära integrering med Azure, men det innebär begränsad flexibilitet när ni behöver ett gemensamt nyckellager över flera molnleverantörer. Multimolnteam behöver ofta hantera ett separat verktyg för resurser som inte finns i Azure.
Pros and Cons
Pros:
- Djup integrering med Azure-tjänster säkerställer en sammanhållen molnupplevelse
- Hårdvarusäkerhetsmoduler erbjuder kryptografiskt skydd i toppklass
- Centraliserad hantering minskar potentiella säkerhetssårbarheter
Cons:
- Det kanske inte är det bästa valet för företag som inte använder Azure-ekosystemet
- Konfiguration och distribution kan kräva kunskaper specifika för Azure
- Vissa funktioner eller integreringar kan medföra extra kostnader

Bäst för Google Cloud-användare som söker inbyggda nyckeltjänster
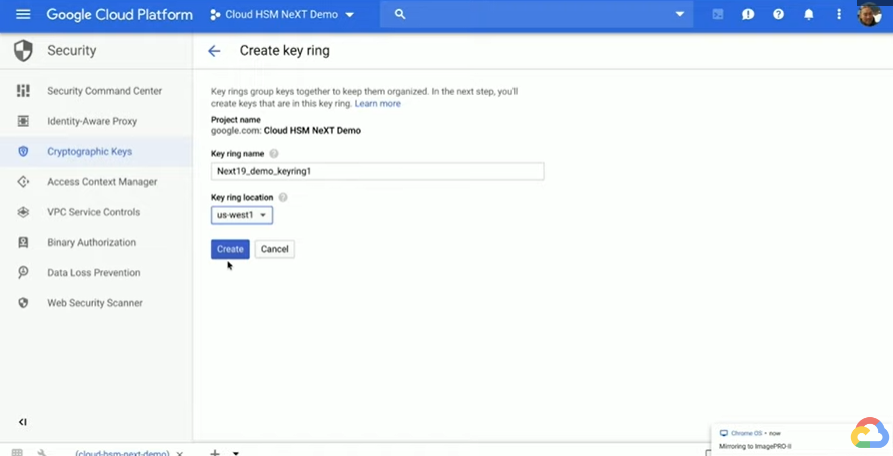
Molnnyckelhantering hamnar på min lista eftersom tjänsten integreras så tätt med Google Cloud-arbetsbelastningar. Jag rekommenderar den till team som är helt investerade i Google Cloud Platform och vill hålla livscykelåtgärder för krypteringsnycklar inbyggda och centraliserade.
När jag utvärderade funktionerna för policyhantering uppskattade jag möjligheten till granskning samt den detaljerade kontrollen över nyckelrotation och åtkomstbehörigheter. Detta passar bäst när du behöver säker, policybaserad hantering direkt tillsammans med dina molntjänster.
Molnnyckelhanteringens bästa användningsområden
- Google Cloud Platform-kunder som centraliserar nyckelhantering
- Team som behöver inbyggd integration med Googles säkerhets- och efterlevnadslösningar
Molnnyckelhanteringens mindre lämpliga användningsområden
- Organisationer med behov av flera moln eller lokala installationer
- Team som vill ha avancerad anpassning av maskinvarusäkerhetsmoduler
Vad som skiljer molnnyckelhantering från mängden
Molnnyckelhantering bygger på idén att krypteringsnycklar bör finnas så nära dina molndata och arbetsbelastningar som möjligt. Till skillnad från AWS KMS, som är nära knutet till Amazons stack, förutsätter Googles lösning att du binder dig till deras molntjänster för att få enkelhet och centraliserad policykontroll.
Detta fungerar vanligtvis bra när du vill att allt ska hanteras inbyggt, med nycklar och policyer som hanteras direkt tillsammans med dina Google Cloud-resurser.
Avvägningar med molnnyckelhantering
Molnnyckelhantering optimerar för en enhetlig upplevelse om du satsar helt på Google Cloud, men den konfigurationen begränsar dig om du vill vara oberoende av Googles ekosystem eller behöver stödja andra plattformar.
Pros and Cons
Pros:
- Inbyggt i Google Cloud, vilket ger optimal kompatibilitet
- Hierarkisk hantering ger strukturerad kontroll över nycklar
- Bygger på säkra HSM:er för förbättrade kryptografiska åtgärder
Cons:
- Särskilt anpassat för Google Cloud, vilket gör det mindre flexibelt för strategier med flera moln
- Vissa funktioner kan innebära en inlärningskurva för nya användare
- Kostnaderna kan ackumuleras när tjänsten kombineras med andra Google Cloud-tjänster

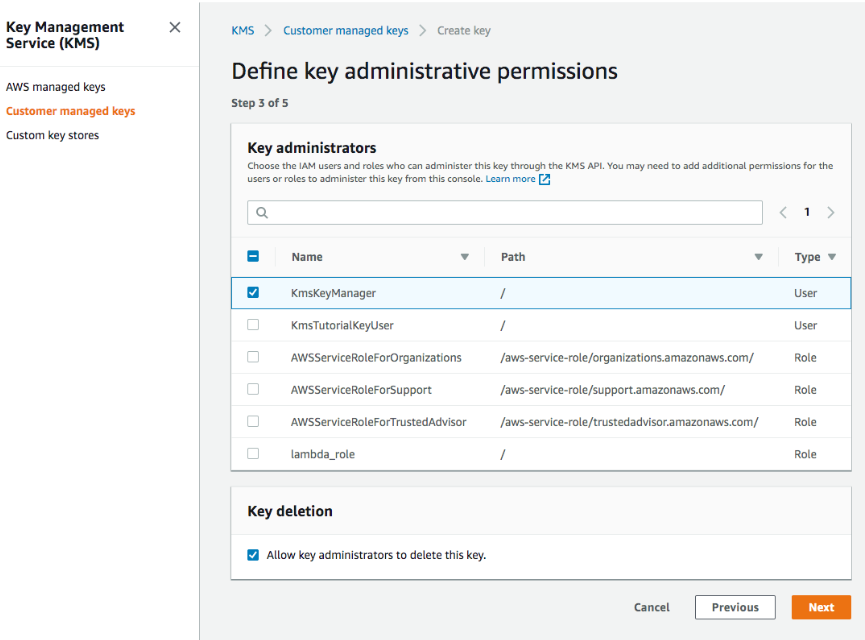
AWS Key Management Service finns på min lista eftersom tjänsten är ryggraden för hantering av krypteringsnycklar inom AWS-ekosystemet. När organisationer centraliserar arbetsbelastningar i AWS eller behöver inbyggda kontroller kopplade till IAM är KMS det jag rekommenderar. Den nära integrationen med AWS-tjänster, skyddet från maskinvarusäkerhetsmoduler (HSM) och stödet för automatisk nyckelrotation hjälper team att uppfylla krav som att framtvinga kryptering i vila, rotera nycklar enligt schema och visa kontroll över nyckelanvändning under revisioner.
Det som framträder när jag använder tjänsten är hur effektivt du kan kombinera KMS-policyer med AWS Identity and Access Management för att tillämpa detaljerade åtkomstkontroller i stor skala – till exempel genom att begränsa vilka tjänster eller roller som kan dekryptera specifika data. Det här är verktyget jag väljer när team behöver kontroller över krypteringsnycklar som direkt överensstämmer med hur AWS-resurser provisioneras och hanteras.
AWS Key Management Service passar bäst för
- Team som huvudsakligen kör arbetsbelastningar inom AWS-ekosystemet
- Organisationer som behöver inbyggd nyckelhantering och efterlevnad i AWS
AWS Key Management Service passar mindre bra för
- Företag som huvudsakligen arbetar utanför AWS molntjänster
- De som behöver orkestrering av nycklar i flera moln eller lokalt
Vad som skiljer AWS Key Management Service åt
AWS Key Management Service håller nyckelhanteringen nära den plats där din infrastruktur finns och kopplar samman nycklar, behörigheter och granskning nära med dina AWS-molnresurser. Tjänsten fungerar inte som Vault eller Thales CipherTrust, som bygger kring oberoende hantering av hemligheter samt miljöer med flera moln eller hybrida miljöer. I praktiken ser jag att KMS fungerar bäst när du vill att nycklarnas livscykel ska följa samma policyer och kontroller som IAM, EC2 eller S3, med hjälp av AWS metoder för policyer, automatisering och övervakning.
Avvägningar med AWS Key Management Service
KMS är optimerat för inbyggd AWS-integration, men det innebär att du förlorar flexibilitet eller enkelhet när du utökar nyckelhanteringen till andra moln eller lokala miljöer. I praktiken kräver resurser som inte är från AWS ofta kringlösningar.
Pros and Cons
Pros:
- Finkornig åtkomstkontroll med AWS IAM
- Stöd för både symmetriska och asymmetriska nycklar ger mångsidighet
- Inbyggd AWS-integration förenklar användningen för AWS-baserade applikationer
Cons:
- Den inledande konfigurationen kan kräva en grundlig förståelse av AWS-tjänster och IAM-policyer
- Prismodellen kan vara komplex beroende på nyckelanvändning och API-anrop
- Kanske inte är det bästa alternativet för miljöer som inte använder AWS

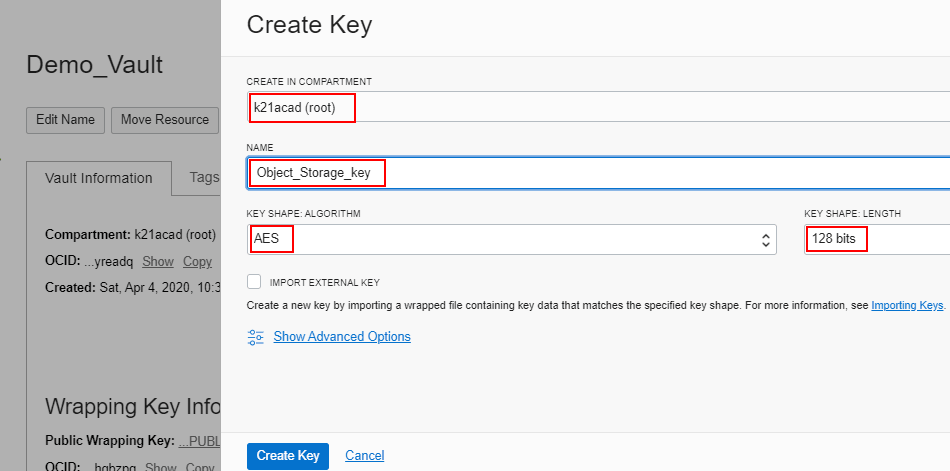
Oracle Cloud Infrastructure Vault kommer med på listan tack vare sin inbyggda integration med Oracle Cloud-applikationer, vilket är där jag har sett den göra störst skillnad. För team som redan arbetar i Oracles ekosystem skapar den inbyggda nyckelhanteringen och kontrollerna för hårdvarusäkerhetsmoduler en säker grund för att skydda känsliga affärsdata.
Det som sticker ut när man använder den är graden av åtkomstkontroll som kan tillämpas – till exempel att begränsa vilka användare, tjänster eller arbetsbelastningar som får använda specifika nycklar eller hemligheter, och under vilka villkor. Detta är särskilt användbart i reglerade miljöer där team behöver ha strikt kontroll över åtkomsten och skapa tydliga granskningsspår för vem som fick åtkomst till vad och när.
Oracle Cloud Infrastructure Vault passar bäst för
- Stora företag som huvudsakligen har sin drift i Oracle Cloud
- Reglerade branscher som behöver efterlevnadsanpassad hantering av krypteringsnycklar
Oracle Cloud Infrastructure Vault passar inte lika bra för
- Organisationer med begränsad närvaro i Oracle Cloud
- Team som behöver hantering av nycklar i flera moln eller över flera plattformar
Vad som skiljer Oracle Cloud Infrastructure Vault åt
Oracle Cloud Infrastructure Vault är byggd för organisationer som redan har satsat på Oracle Cloud. Den utgår från att du vill hantera känsliga nycklar och hemligheter i linje med Oracles tjänstemodeller, vilket fungerar bra för reglerade branscher och strikt kontrollerade molnmiljöer. Till skillnad från externa valv som HashiCorp Vault utgår den här lösningen från att du vill att säkerhetsverksamheten ska anpassas till andra arbetsflöden i Oracle Cloud.
I praktiken gör detta den till ett naturligt val när den största risken är fragmentering och prioriteten är att förbli inbyggd i Oracles säkerhetsekosystem.
Avvägningar med Oracle Cloud Infrastructure Vault
Den är optimerad för inbyggd integration med Oracle Cloud, men begränsar flexibiliteten när du vill hantera nycklar eller policyer som omfattar flera molnleverantörer.
Pros and Cons
Pros:
- Specialiserad på Oracle-plattformar, vilket säkerställer tätare integration och färre kompatibilitetsproblem.
- Nycklar som stöds av hårdvarusäkerhetsmoduler erbjuder robust kryptografisk säkerhet.
- Automatiserade rotationspolicyer främjar konsekventa säkerhetsrutiner.
Cons:
- Det kanske inte är förstahandsvalet för miljöer som inte använder Oracle.
- Det kan finnas en inlärningskurva för den som inte är bekant med Oracles molngränssnitt.
- Anpassade integrationer utanför Oracles ekosystem kan kräva extra konfiguration.

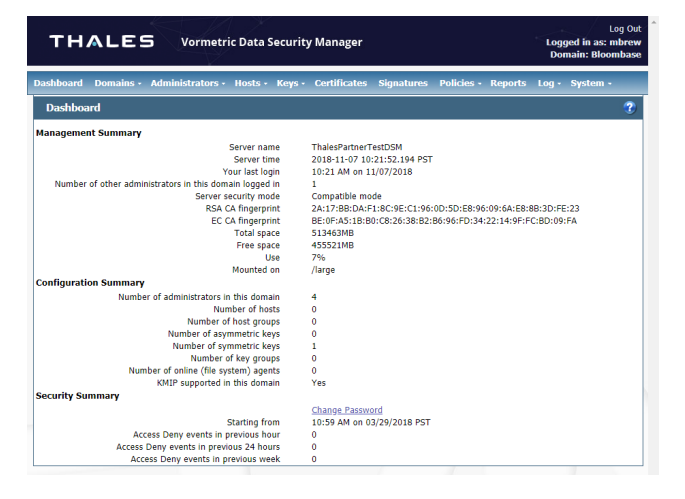
Vormetric Data Security Platform finns med på min lista eftersom plattformen hanterar skydd av data i vila så ingående i komplexa IT-miljöer. Jag ser team använda den när strikta krav på detaljerad kryptering och centraliserad nyckelhantering börjar väga tyngre än enklare lösningar.
Jag uppskattar hur den samlar kryptering på filnivå, detaljerade åtkomstkontroller och starka granskningsfunktioner på ett och samma ställe. Detta är särskilt användbart när du behöver hantera skydd för databaser, filer och molnarbetsbelastningar från en enda plattform.
Vormetrics bästa användningsområden
- Företag med strikta krav på kryptering av data i vila
- Team som hanterar kryptering i hybrida miljöer eller miljöer med flera moln
Vormetric passar mindre bra för
- Små team med grundläggande behov av nyckelhantering
- Organisationer som vill ha enkel implementering utan manuella insatser
Vad som skiljer Vormetric från mängden
Vormetric har ett centraliserat förhållningssätt till kryptering och samlar policybaserade kontroller och nyckelhantering på ett och samma ställe. I stället för att förvänta sig att du kopplar samman flera lösningar för fil-, databas- och molnskydd förenar plattformen dessa i ett enda arbetsflöde. Till skillnad från exempelvis AWS KMS, som är starkt bundet till Amazons ekosystem, är Vormetric utformat för varierande implementeringar med flera moln och lokala miljöer.
I praktiken är detta bra när du behöver konsekventa kontroller i komplexa eller reglerade miljöer.
Avvägningar med Vormetric
Vormetric optimerar för enhetlig kontroll och djupgående policyhantering, men installation och löpande administration är mer komplexa. Denna komplexitet innebär att mindre team eller administratörer med mindre specialiserad kompetens kan få svårt att hantera underhåll och snabba förändringar.
Pros and Cons
Pros:
- Transparent kryptering säkerställer enkel integrering utan avbrott
- Särskilt fokus på skydd av data i vila
- Enkel anpassning till befintlig infrastruktur och molnkonfigurationer
Cons:
- Prissättningen är inte transparent
- Kan vara komplext för organisationer med begränsad teknisk expertis
- Risk för fördröjningar vid dataåtkomst på grund av omfattande krypteringsprocesser

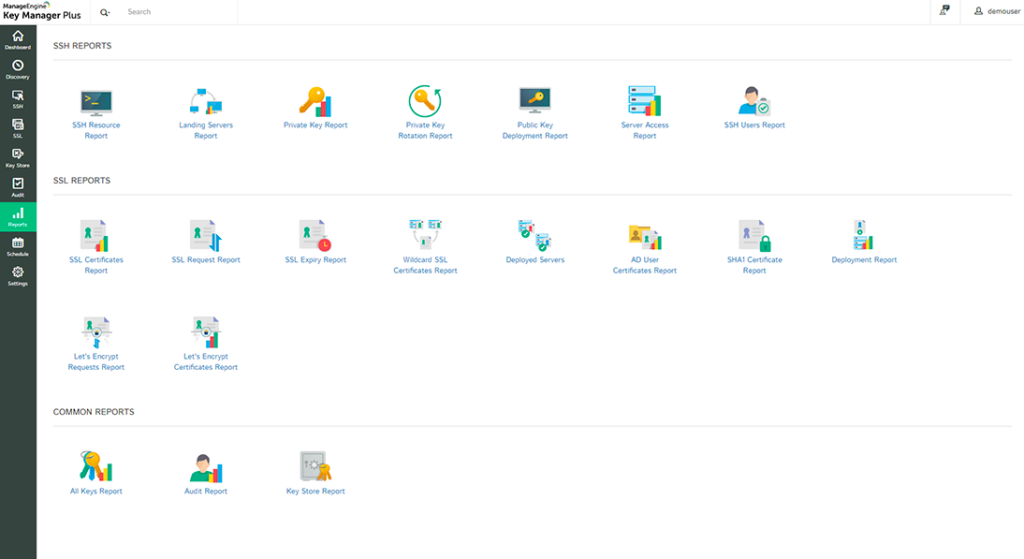
ManageEngine Key Manager Plus är ett bra val för IT-team som hanterar stora SSH- och SSL-nyckelinventarier i växande infrastrukturer. Jag ser organisationer stöta på brister i efterlevnaden när de tappar kontrollen över användningen av interna nycklar och förnyelsescheman – det här verktyget förhindrar det.
Det jag uppskattar är den centraliserade instrumentpanelen för att upptäcka, tilldela och rotera SSH- och SSL-certifikat, med policytillämpning som gör uppgifter för certifikatens livscykel konsekventa och granskningsbara.
Det här passar Key Manager Plus bäst för
- IT-team som hanterar stora mängder SSH- och SSL-nycklar
- Organisationer som behöver centraliserad kontroll över certifikatens livscykel
Det här passar Key Manager Plus mindre bra för
- Icke-tekniska team med minimala behov av nyckelhantering
- Miljöer som enbart fokuserar på molnbaserad nyckelhantering
Det som skiljer Key Manager Plus från mängden
Key Manager Plus är utvecklat för att göra SSH- och SSL-nyckelhantering praktisk för IT-team som behöver kontroll, inte bara lagring. Verktyget utgår från att administratörer vill automatisera det besvärliga arbetet med att spåra, förnya och rotera nycklar i nätverket, vilket ger ett arbetsflöde som mer liknar traditionella certifikatutfärdare än verktyg som CyberArk, som har ett bredare angreppssätt för privilegierad åtkomst.
När jag använder det märker jag hur produkten prioriterar operativ överblick och användbar granskning i stället för att bara vara ett valv för nycklar.
Nackdelar med Key Manager Plus
Verktyget är optimerat för detaljerad lokal kontroll över nycklarnas livscykel, men erbjuder mindre stöd för moderna, molnbaserade eller utvecklarcentrerade arbetsflöden för hemligheter än specialiserade lösningar för hantering av hemligheter.
Pros and Cons
Pros:
- Särskilt anpassat för hantering av SSH- och SSL-nycklar
- Automatiserad nyckelrotation ökar effektiviteten och säkerheten
- Omfattande granskningsspår underlättar efterlevnaden
Cons:
- Kan vara alltför specialiserat för organisationer som behöver bredare lösningar för nyckelhantering
- Användargränssnittet kan innebära en inlärningskurva för nya användare
- Vissa avancerade funktioner kan vara onödiga för mindre team

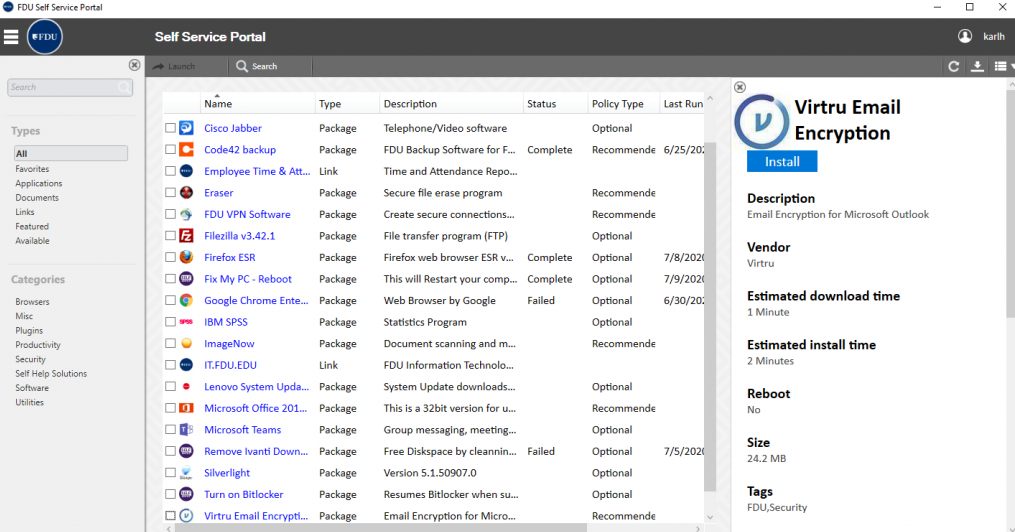
Virtru hamnar på min lista eftersom tjänsten går längre än vanlig e-postkryptering genom att kombinera integritetsteknik med rigorös hantering av krypteringsnycklar. Jag rekommenderar Virtru när du behöver detaljerad kontroll över vem som kan få åtkomst till känslig information, särskilt mellan flera avdelningar och arbetsflöden.
Det jag uppskattar mest är hur team kan hantera nycklar självständigt, tillämpa förebyggande åtgärder mot dataförlust och behålla fullständiga granskningsspår – utan att flytta data utanför sitt ekosystem.
Virtrus bästa användningsområden
- Organisationer som behöver detaljerad hantering av krypteringsnycklar för e-post och filer
- Team som prioriterar integritetsteknik och åtkomstkontroll som är redo för granskning
Virtru är mindre lämpat för
- Småföretag med mycket grundläggande krypteringsbehov
- Miljöer som kräver fullständig automatisering eller komplexa molnintegrationer
Vad som skiljer Virtru från andra
Virtru fokuserar starkt på slutanvändarens kontroll över data, inte bara på kryptering i bakgrunden. Du fortsätter att använda din välbekanta e-postklient, medan Virtru förväntar sig att du hanterar vem som kan öppna, vidarebefordra eller återkalla åtkomsten till varje meddelande eller dokument. Jämfört med den inbyggda krypteringen i Google Workspace märker jag att du får mer praktisk integritetskontroll och bättre insyn för efterlevnadskrav.
Avvägningar med Virtru
Virtru är optimerat för manuella åtkomstbeslut på användarnivå, vilket innebär att du går miste om den automatisering och breda tillämpning av policyer som du skulle få med plattformar för kryptering i hela företaget. Det kan göra organisationer långsammare om de föredrar att automatisera allt.
Pros and Cons
Pros:
- Integrering av kryptering med principer för integritetsteknik
- Omfattande integrationer med vanliga plattformar som Google Workspace och Microsoft 365
- Detaljerad kontroll över dataåtkomst
Cons:
- Priserna anges inte transparent
- Viss inlärningskurva för icke-tekniska användare
- Beroende av tredjepartsplattformar för full funktionalitet

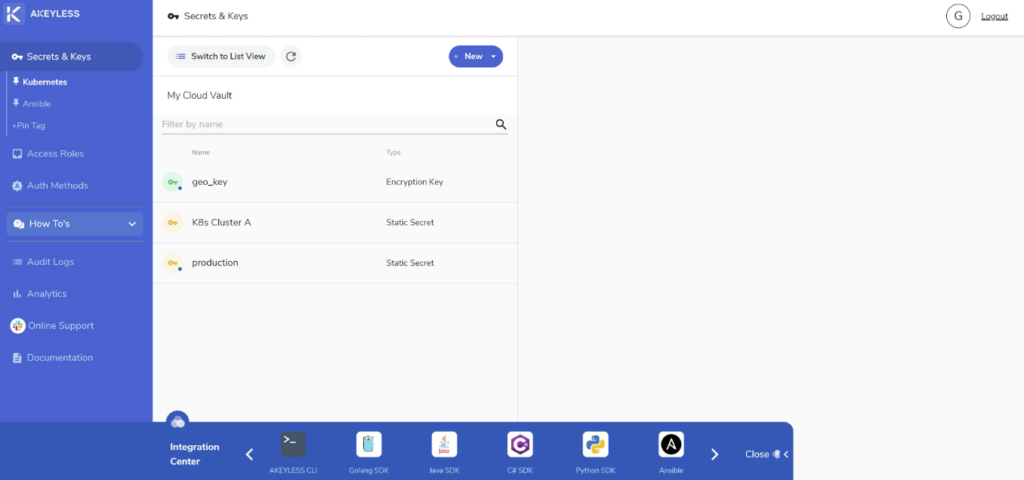
Akeyless Vault Platform utmärker sig på min lista genom sitt nolltillitsbaserade tillvägagångssätt för hantering av krypteringsnycklar. Jag rekommenderar detta när du behöver hålla krypteringsnycklar helt separerade från din IT- och säkerhetsinfrastruktur, särskilt i hybrid- eller multicloudmiljöer. Jag uppskattar hur Akeyless hanterar distribuerad generering av nycklar i realtid, så att team aldrig lagrar eller överför nycklar på ett sätt som utsätter dem.
Vad Akeyless Vault Platform passar bäst för
- Företag som skyddar nycklar i hybrid- och multicloudmiljöer
- Organisationer med strikta krav på nolltillit och regelefterlevnad
Vad Akeyless Vault Platform inte passar så bra för
- Småföretag som behöver enkel, lokal nyckellagring
- Team som vill ha lösningar enbart på plats
Vad som skiljer Akeyless Vault Platform från mängden
Akeyless Vault Platform hanterar nycklar med ett strikt nolltillitsbaserat synsätt. I stället för att lagra nycklar eller förlita sig på lokala lösningar som Thales eller AWS KMS genererar du krypteringsnycklar i realtid, direkt från molnet. I praktiken passar detta ofta organisationer som kör hybrid- eller multicloudarkitekturer och vill undvika att låsas in i en viss infrastruktur.
Kompromisser med Akeyless
Akeyless optimerar för nolltillit och distribuerad åtkomst, men den här molnbaserade modellen innebär att du avstår från möjligheten till fullständig lokal kontroll på plats. För team som behöver hålla allt bakom sina egna brandväggar är detta inte rätt lösning.
Pros and Cons
Pros:
- Följer säkerhetsmodellen nolltillit för ett robust skydd
- Distribuerad fragmentkryptografi säkerställer att krypteringsnycklar aldrig existerar i sin helhet
- Bred kompatibilitet med stora molnplattformar och DevOps-verktyg
Cons:
- Kan innebära en inlärningskurva för företag som är nya inom nolltillitskoncept
- Integrationen kan kräva teknisk expertis vid installationen
- Plattformens funktioner kan kännas överväldigande för mindre organisationer eller team

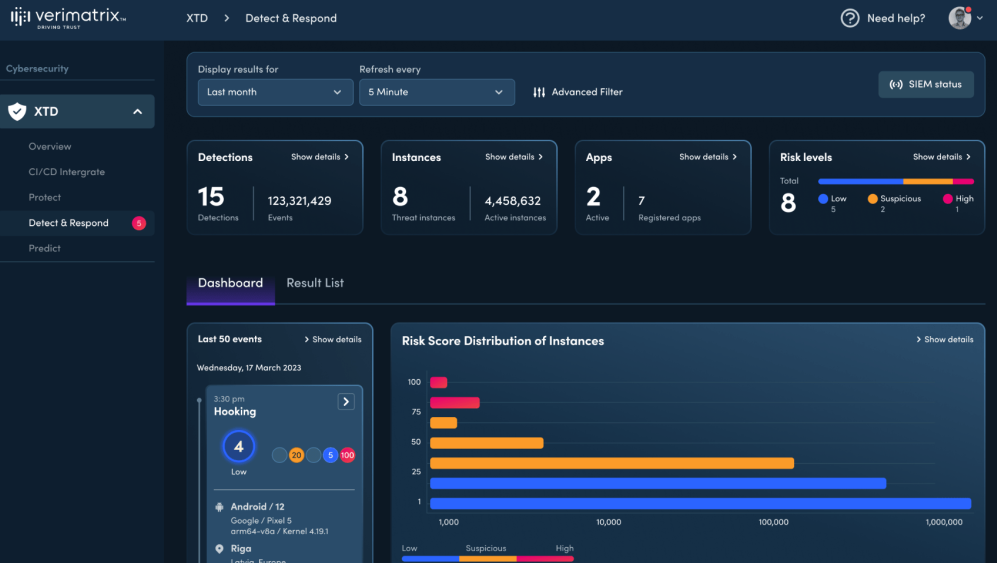
Verimatrix Key Shield hamnar på min kortlista eftersom det hanterar avancerade cybersäkerhetsscenarier som kräver lagerbaserat nyckelskydd i enheter och appar. Jag tycker att det är ett särskilt smart val när du arbetar med komplexa infrastrukturer, som inbyggda IoT- eller distribuerade mobilmiljöer, och behöver flexibel distribution.
Det jag uppskattar med Key Shield är dess fördunkling i appen och övervakning av hot under körning, vilket går långt utöver standardiserad nyckellagring. Detta är särskilt användbart för team som försöker förhindra att angripare extraherar nycklar från dekompilerade appar eller fångar upp dem under körning.
Verimatrix Key Shields bästa användningsområden
- Organisationer som skyddar krypteringsnycklar i IoT- eller inbyggda enheter
- Utvecklare som behöver nyckelskydd i appar och övervakning under körning
Verimatrix Key Shield är mindre lämpat för
- Småföretag som söker snabb och färdig nyckelhantering
- Team utan tekniska resurser för att distribuera eller integrera krypteringsverktyg
Vad som särskiljer Verimatrix Key Shield
Verimatrix Key Shield utmärker sig genom att prioritera nyckelskydd i appar för programvara som distribueras brett över enheter, inte bara servrar. I praktiken gör detta skillnad för företag som kontrollerar varje lager i sin teknikstack och behöver skydda nycklar som används i mobila, IoT- eller inbyggda miljöer, inte bara i ett låst datacenter. Till skillnad från en typisk molnbaserad HSM förutsätter Key Shield att du hanterar och skyddar nycklar i själva appens kodbas, och lägger till skydd under körning som inte finns i grundläggande verktyg för nyckelhantering.
Avvägningar med Verimatrix Key Shield
Key Shield optimerar för detaljerat skydd i appar, vilket medför teknisk komplexitet och integrationsarbete som inte passar team som söker enkel, molnhanterad nyckellagring.
Pros and Cons
Pros:
- Omfattande cybersäkerhetslösningar som sträcker sig bortom enbart nyckelhantering
- Adaptivt säkerhetsramverk som anpassar sig efter nya hot
- Omfattande analys för insikter i potentiella sårbarheter
Cons:
- Kan vara överdimensionerat för småföretag med specifika behov
- Integration med vissa nischade verktyg kan kräva ytterligare konfiguration
- Precis som med heltäckande lösningar finns det risk för oanvända funktioner
Annan programvara för hantering av krypteringsnycklar
Här är några ytterligare alternativ för programvara för hantering av krypteringsnycklar som inte kom med på min kortlista, men som ändå är värda att undersöka:
- Townsend Security Alliance Key Manager
Bäst för centraliserad kontroll över nycklarnas livscykel
- WinMagic SecureDoc Enterprise Server
Bäst för krypteringsbehov i hela företaget
- TokenEx
Bra för tokenisering i molnet och datasäkerhet


Så utvärderar jag programvara för hantering av krypteringsnycklar
Jag delar upp min utvärdering i två lager—kärnfunktionalitet som alla verktyg för nyckelhantering måste behärska, till exempel automatisering av nycklars livscykel och HSM-baserad lagring, samt särskiljande egenskaper som skiljer alternativen åt.
Kärnfunktionalitet (grundläggande krav för denna lista)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentandel. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att övervägas för inkludering.
- Hantering av nycklars livscykel: Jag utvärderar om ett verktyg täcker hela kedjan från generering till rotation, återkallande och förstöring—och om dessa steg kan automatiseras med policybaserade regler.
- Centraliserad nyckellagring: Varje verktyg bör erbjuda ett säkert, centraliserat valv för nyckelmaterial. Jag kontrollerar om det är HSM-baserat och om det omfattar lokala miljöer, molnmiljöer och hybridmiljöer.
- Åtkomstkontroll och granskning: Granulär RBAC är viktigt här. Jag letar efter verktyg som låter dig begränsa nyckelåtgärder utifrån roller och skapa detaljerade granskningsloggar som du kan skicka till ett SIEM-system som Splunk eller Microsoft Sentinel.
- Efterlevnadscertifieringar: Certifieringar som FIPS 140-2/3 och Common Criteria visar mig att en leverantör har validerats oberoende. Jag kontrollerar vilka standarder varje verktyg uppfyller och på vilken nivå.
- Integration med flera miljöer: Nyckelhantering i verkligheten innebär anslutning till AWS KMS, Azure Key Vault, GCP, databaser och KMIP-kompatibla system. Jag tittar både på inbyggda integrationer och täckningen av API:er och SDK:er.
- Stöd för kryptografiska algoritmer: Verktyget bör hantera vanliga symmetriska och asymmetriska algoritmer som AES-256, RSA och ECC. Bredare stöd visar att plattformen kan användas för fler användningsområden direkt.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Stöd för BYOK och HYOK är viktigt när ditt team behöver behålla kontrollen över nyckelmaterialet mellan olika molnleverantörer. Jag letar efter plattformar som låter dig generera nycklar lokalt och importera dem till AWS, Azure eller GCP utan att leverantören någonsin får tillgång till klartexten. Hemlighetshantering är en annan särskiljande faktor—verktyg som hanterar API-token, databasautentiseringsuppgifter och certifikat tillsammans med kryptografiska nycklar gör att du slipper använda separata valv. Jag utvärderar också beredskapen för tiden efter kvantdatorerna, eftersom kryptografisk flexibilitet avgör hur besvärlig migreringen blir när kvantsäkra algoritmer blir obligatoriska.
Mer än funktioner
Flexibilitet vid driftsättning är en viktig faktor. Jag kontrollerar om en plattform erbjuder SaaS-, lokala och isolerade alternativ, eftersom team i reglerade branscher ofta behöver dedikerade HSM-enheter i specifika zoner för datalagring. Även anpassningen till efterlevnadskrav varierar kraftigt—vissa leverantörer tillhandahåller färdiga rapportmallar för PCI DSS- eller HIPAA-granskningar, medan andra lämnar det arbetet åt dig. Den totala ägandekostnaden förtjänar också uppmärksamhet. Prismodeller baserade på per nyckel jämfört med per åtgärd kan leda till mycket olika kostnader beroende på transaktionsvolymen och hur många nycklar du hanterar.
Så väljer du programvara för hantering av krypteringsnycklar
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika urvalsprocess för programvara följer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa med din verksamhet? Kontrollera om den stöder ökande datamängder och antal användare utan problem. |
| Integrationer | Fungerar den med dina befintliga system? Kontrollera kompatibiliteten med dina nuvarande verktyg, till exempel molntjänster eller databaser. |
| Anpassningsmöjligheter | Behöver du skräddarsydda lösningar? Leta efter programvara som låter dig justera inställningarna så att de passar dina arbetsflöden och säkerhetspolicyer. |
| Användarvänlighet | Kommer ditt team att uppleva den som intuitiv? Ett användarvänligt gränssnitt kan spara tid och minska antalet fel. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Bedöm tillgången till resurser som utbildningsvideor och support för att hjälpa ditt team att komma igång. |
| Kostnad | Ryms den inom din budget? Jämför prisnivåerna och ta hänsyn till långsiktiga kostnader. Leta efter transparent prissättning för att undvika överraskningar. |
| Säkerhetsåtgärder | Är säkerhetsfunktionerna tillräckligt bra? Säkerställ att lösningen erbjuder kryptering, nyckelrotation och efterlevnad av branschstandarder. |
| Efterlevnadskrav | Uppfyller den regulatoriska krav? Kontrollera om den stöder branschspecifika regelverk som GDPR eller HIPAA, beroende på din sektor. |
Vad är programvara för hantering av krypteringsnycklar?
Programvara för hantering av krypteringsnycklar är ett verktyg som hjälper organisationer att hantera skapandet, lagringen och hanteringen av krypteringsnycklar. IT-proffs, säkerhetsteam och regelefterlevnadsansvariga använder vanligtvis dessa verktyg för att säkerställa datasäkerhet och regelefterlevnad. Funktioner som nyckelrotation, integrering med molntjänster och anpassningsbara säkerhetspolicyer hjälper till att hantera krypteringsnycklar effektivt, ungefär som funktionerna i PKI-programvaruplattformar. Sammantaget erbjuder dessa verktyg ett säkert och organiserat sätt att skydda känslig information.
Funktioner
När du väljer programvara för hantering av krypteringsnycklar bör du hålla utkik efter följande viktiga funktioner:
- Nyckelrotation: Uppdaterar krypteringsnycklar automatiskt för att förbättra säkerheten och förhindra obehörig åtkomst.
- Integreringsmöjligheter: Ansluter sömlöst till befintliga system och molntjänster för förenklad datahantering.
- Anpassningsbara säkerhetspolicyer: Gör att du kan anpassa säkerhetsinställningarna efter organisationens specifika behov och krav på regelefterlevnad.
- Revisionsspår: Tillhandahåller detaljerade loggar över nyckelanvändning och åtkomst, vilket underlättar regelefterlevnad och säkerhetsövervakning.
- Multifaktorautentisering: Lägger till ett extra säkerhetslager genom att kräva flera former av verifiering innan krypteringsnycklar kan nås.
- Automatiserad hantering av nycklarnas livscykel: Förenklar processen för att generera, distribuera och avveckla nycklar, vilket minskar det manuella arbetet.
- Övervakning i realtid: Erbjuder omedelbara aviseringar och insikter om aktiviteter för nyckelhantering, vilket hjälper till att snabbt identifiera potentiella hot.
- Stöd för regelefterlevnad: Säkerställer att krypteringsrutiner uppfyller branschspecifika regelverk som GDPR eller HIPAA.
- Användarvänligt gränssnitt: Förenklar navigering och användning, vilket gör det tillgängligt för teammedlemmar med varierande teknisk kompetens.
Fördelar
Implementering av programvara för hantering av krypteringsnycklar ger flera fördelar för ditt team och ditt företag. I kombination med tjänster för e-postkryptering kan du skapa ett heltäckande säkerhetsramverk. Här är några fördelar du kan se fram emot:
- Förbättrad säkerhet: Automatiserad nyckelrotation och multifaktorautentisering skyddar känsliga data mot obehörig åtkomst.
- Regelefterlevnad: Stöd för regelefterlevnad säkerställer att dina krypteringsrutiner överensstämmer med branschstandarder som GDPR eller HIPAA.
- Operativ effektivitet: Automatiserad hantering av nycklarnas livscykel minskar manuella uppgifter och frigör tid för ditt team att fokusera på andra prioriteringar.
- Förbättrad övervakning: Övervakning i realtid och revisionsspår hjälper till att snabbt upptäcka och hantera potentiella säkerhetshot.
- Förenklad integrering: Integreringsmöjligheter gör det enkelt att ansluta till befintliga system, vilket förbättrar kontinuiteten i arbetsflödet.
- Åtkomst för användare: Ett användarvänligt gränssnitt gör det enklare för teammedlemmar att hantera krypteringsnycklar, oavsett deras tekniska kompetens.
Kostnader & priser
Att välja programvara för hantering av krypteringsnycklar kräver en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i programvarulösningar för hantering av krypteringsnycklar:
Jämförelsetabell för abonnemang för programvara för hantering av krypteringsnycklar
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande nyckelhantering, begränsade integreringar och support från användarcommunityn. |
| Personligt abonnemang | $5-$25/användare/månad | Nyckelrotation, grundläggande revisionsspår och e-postsupport. |
| Företagsabonnemang | $30-$75/användare/månad | Avancerade integreringar, multifaktorautentisering och övervakning i realtid. |
| Abonnemang för stora företag | $100-$250/användare/månad | Anpassningsbara säkerhetspolicyer, stöd för regelefterlevnad, dedikerad support och fullständiga revisionsfunktioner. |
Vanliga frågor om programvara för hantering av krypteringsnycklar
Här är några svar på vanliga frågor om programvara för hantering av krypteringsnycklar:
Vad är syftet med programvara för hantering av krypteringsnycklar?
Programvara för hantering av krypteringsnycklar hjälper organisationer att generera, lagra och hantera krypteringsnycklar på ett säkert sätt. Det främsta syftet är att säkerställa att nycklar hanteras på ett sätt som skyddar känsliga data och uppfyller branschstandarder. Den här programvaran innehåller ofta funktioner som nyckelrotation och granskningsspår för att förbättra säkerheten.
Kan programvara för hantering av krypteringsnycklar integreras med befintliga IT-system?
Ja, de flesta programvaror för hantering av krypteringsnycklar kan integreras med befintliga IT-system. Det omfattar molntjänster, databaser och andra företagsapplikationer. Se till att den programvara du väljer stöder de plattformar du använder för närvarande, så att du kan upprätthålla ett smidigt arbetsflöde och undvika störningar.
Hur utvärderar jag säkerheten i en lösning för hantering av krypteringsnycklar?
För att utvärdera säkerheten bör du kontrollera om lösningen har funktioner som multifaktorautentisering, nyckelrotation och efterlevnad av branschstandarder som GDPR eller HIPAA. Leta efter programvara som erbjuder detaljerade granskningsspår och övervakning i realtid för att snabbt upptäcka och reagera på potentiella hot.
Krävs utbildning för att använda programvara för hantering av krypteringsnycklar?
Ja, utbildning krävs ofta för att kunna använda programvara för hantering av krypteringsnycklar effektivt. Även om vissa verktyg har användarvänliga gränssnitt är det viktigt att förstå principerna för nyckelhantering och de programspecifika funktionerna. Leta efter lösningar som tillhandahåller omfattande utbildningsresurser, till exempel videor och interaktiva produktvisningar, för att hjälpa ditt team att snabbt komma igång.
Vad händer härnäst:
Om du håller på att undersöka programvara för hantering av krypteringsnycklar kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.