

Topp 10 programvaror för digital forensik från 2026

10 Bästa programvaran för digital forensik


När jag har navigerat i datorforensikens invecklade värld har jag insett vilken ovärderlig roll programvara för digital forensik spelar. Genom att sålla igenom digitala bevis blir den ett kraftfullt skydd mot skadlig kod, säkerställer operativsystemens integritet och stärker vår övergripande cybersäkerhet. Föreställ dig ett verktyg som hämtar ut och analyserar digitala data och ger en tydligare bild mitt i kaoset.
Den här programvaran skyddar inte bara dina digitala tillgångar, utan minskar också de stora utmaningarna med att avslöja skadlig aktivitet och skydda känsliga data. Den är oumbärlig utrustning för alla som ger sig in i den vida världen av digitala utredningar.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning: bästa programvaran för digital forensik
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för digital forensik, så att du kan hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för insikter om nätverksaktivitet i realtid | Not available | Pris på begäran. | Website | |
| 2 | Bäst för hantering av säkerhetshändelser och loggar | Gratis demo tillgänglig | Pris på begäran. | Website | |
| 3 | Bäst för domän- och DNS-baserad research | Not available | Pris på begäran. | Website | |
| 4 | Bäst för omfattande digitala utredningar | Not available | Pris på begäran. | Website | |
| 5 | Bäst för att identifiera attackkampanjer i stor skala | Not available | Prissättning på begäran. | Website | |
| 6 | Bäst för avancerad dataåterställning | Not available | Pris på begäran. | Website | |
| 7 | Bäst för mobil dataextraktion på plats | Not available | Prisuppgift på begäran. | Website | |
| 8 | Bäst för återställning av bevis från mobiler och moln | Not available | Pris på begäran. | Website | |
| 9 | Bäst för att extrahera digitala artefakter | Not available | Pris på begäran. | Website | |
| 10 | Bäst för enhetliga verksamheter inom digital kriminalteknik | Not available | Pris på begäran. | Website |
Recensioner av den bästa programvaran för digital forensik
Nedan hittar du mina detaljerade sammanfattningar av den bästa programvaran för digital forensik som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, för- & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

ExtraHop
Bäst för insikter om nätverksaktivitet i realtid
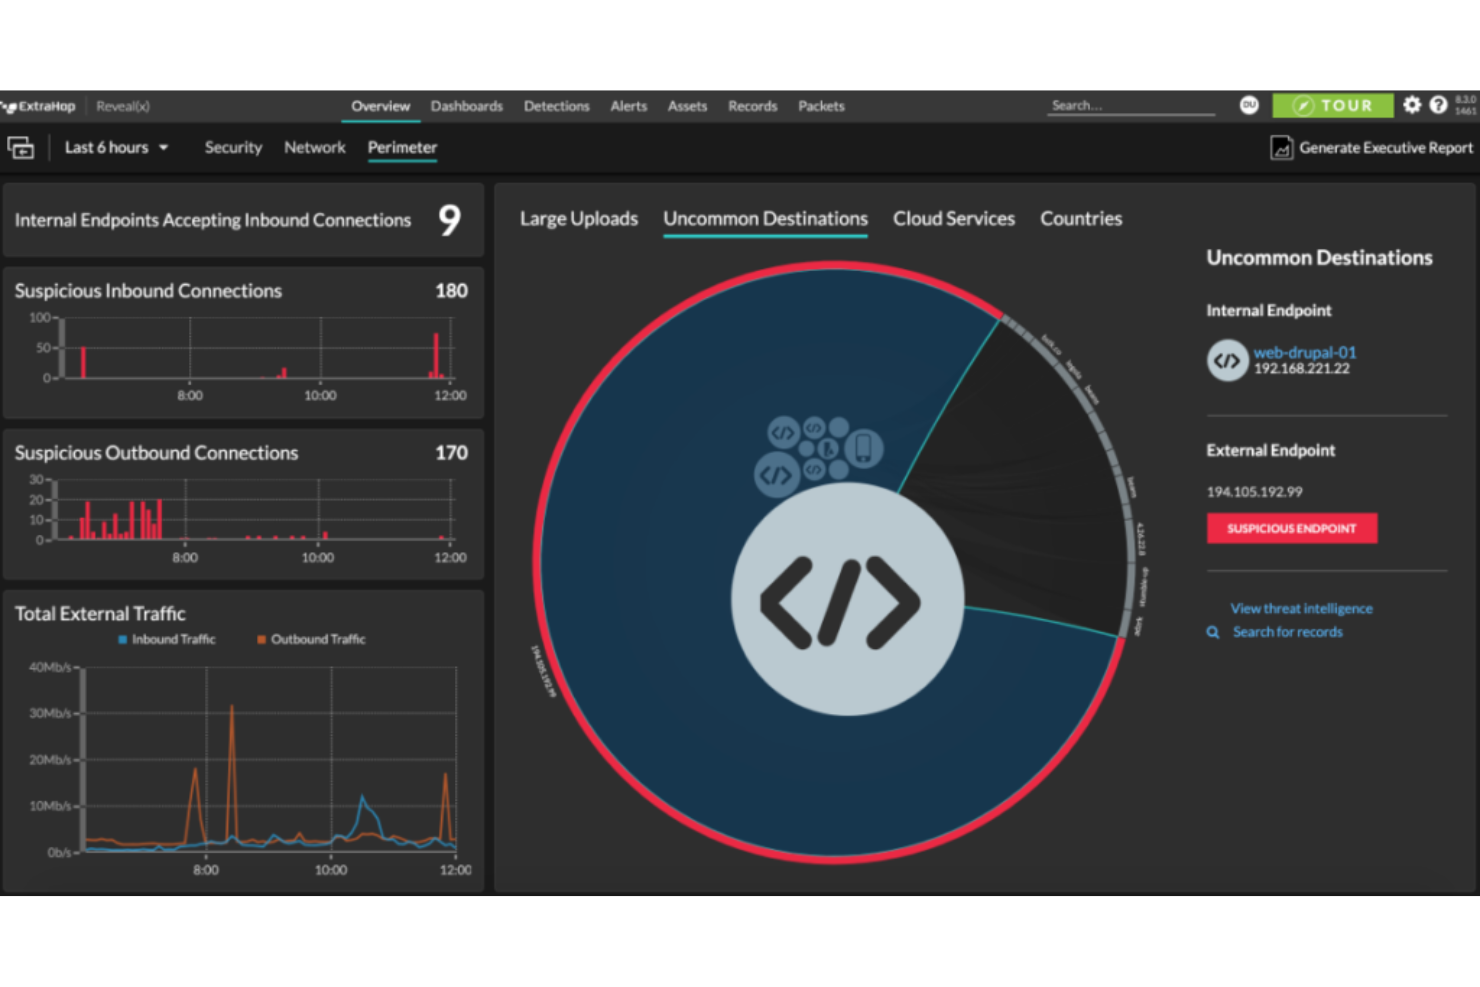
ExtraHop förtjänar sin plats genom att ge dig realtidsinsyn i nätverksaktivitet, inte bara loggar. Jag vänder mig till ExtraHop när team växer ur verktyg för paketfångst och behöver omedelbar insyn i sidledsförflyttningar eller avancerade hot medan trafiken flödar.
Det som sticker ut för mig är hur verktyget korrelerar paket till lättlästa arbetsflöden, vilket hjälper säkerhetsteam att snabbt rekonstruera incidenter och upptäcka misstänkt beteende. Jag uppskattar att du kan gå direkt till analys av krypterad trafik utan att behöva vänta på bearbetning eller sålla bland rådata.
ExtraHop passar bäst för
- Säkerhetsteam som övervakar realtidstrafik från öst till väst i nätverket
- Incidenthanteringsenheter som behöver omedelbar kriminalteknisk analys på paketnivå
ExtraHop passar inte lika bra för
- Team som fokuserar på kriminalteknisk analys på slutpunkts- eller disknivå
- Små IT-team med begränsad nätverkskomplexitet
Vad som skiljer ExtraHop från mängden
ExtraHop bygger sitt arbetsflöde kring observation av nätverket i realtid i stället för retroaktiva djupdykningar. Till skillnad från de loggdrivna metoderna i verktyg som Splunk förväntar sig ExtraHop att du övervakar live-trafik och upptäcker avvikande aktivitet när den inträffar. Den här metoden fungerar bäst när du vill förstå nätverksbeteenden i stunden i stället för att sålla bland loggar i efterhand.
Avvägningar med ExtraHop
ExtraHop optimerar för snabbhet och omedelbara nätverksinsikter, men som en följd av detta brister verktyget när det gäller detaljerad slutpunktsutredning. Om du behöver djupgående analys bortom nätverkslagret saknar du till slut sammanhang.
Pros and Cons
Pros:
- Det intuitiva grafiska gränssnittet förenklar analys av skadlig kod.
- Bred kompatibilitet, inklusive stöd för macOS.
- Robusta integrationer med IoT-plattformar och användbarhet för brottsbekämpande myndigheter.
Cons:
- Den första konfigurationen kan vara komplicerad för vissa användare.
- Avancerade funktioner kräver en brantare inlärningskurva.
- Vissa anpassade integrationer kan kräva ytterligare konfigurationer.

Bäst för hantering av säkerhetshändelser och loggar
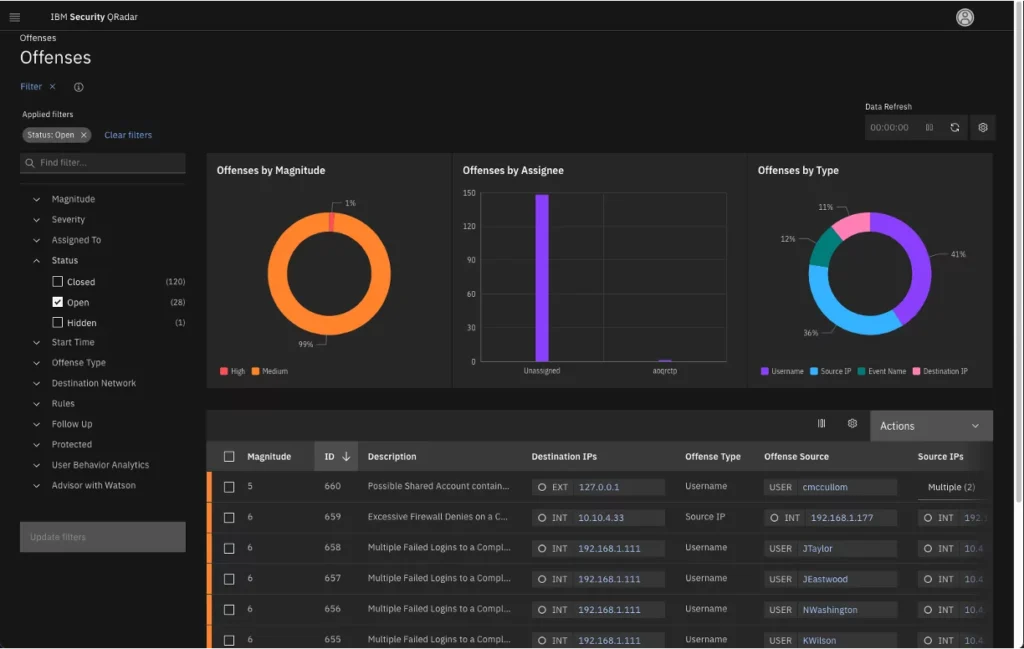
IBM Security QRadar SIEM förtjänar sin plats eftersom det samlar säkerhetshändelser, loggar och nätverksdata på ett ställe för djupgående forensisk analys. Jag rekommenderar det till team som behöver triagera incidenter snabbt, spåra aktivitet över flera källor och visualisera attackvägar efter att något misstänkt har inträffat.
Det jag uppskattar är hur du kan rekonstruera händelser från olika loggar och få tydlig, handlingsinriktad kontext genom QRadars funktioner för korrelation och tidslinjer. Detta fungerar bäst när du hanterar stora mängder aviseringar och behöver granskningsspår som tål noggrann granskning.
QRadars bäst för
- Säkerhetsoperationscenter som hanterar storskaliga incidentutredningar
- IT-team som behöver enhetlig forensisk analys av loggar och händelser
QRadar passar mindre bra för
- Små organisationer med grundläggande forensiska behov
- Team som vill ha inbyggda verktyg för fil- eller minnesanalys
Det som skiljer QRadar från mängden
QRadar utmärker sig eftersom det utgår från att du kommer att samla enorma mängder säkerhetsdata från olika källor och behöver ett sätt att rekonstruera incidenter steg för steg. Till skillnad från verktyg som Splunk, som framför allt betonar anpassad visualisering och sökning, är QRadar organiserat kring korrelation och händelsetidslinjer. Detta fungerar bra när du behöver en grund för säkerhetsforensik som passar in i stora, operativa säkerhetsmiljöer.
Avvägningar med QRadar
QRadar optimerar för heltäckande händelsekorrelation i stor skala, men snabb installation och lättviktig driftsättning blir lidande som följd, vilket gör det svårt att passa in för mindre eller mycket slimmade team.
Pros and Cons
Pros:
- Omfattande korrelation av säkerhetsdata från olika källor.
- Avancerade analysfunktioner för att lokalisera hot.
- Ett brett utbud av integrationer med säkerhetsverktyg från tredje part.
Cons:
- Kan vara komplext att konfigurera initialt.
- Den stora datamängden kan kräva betydande lagringslösningar.
- Kräver regelbunden finjustering för att förbli optimalt effektivt.

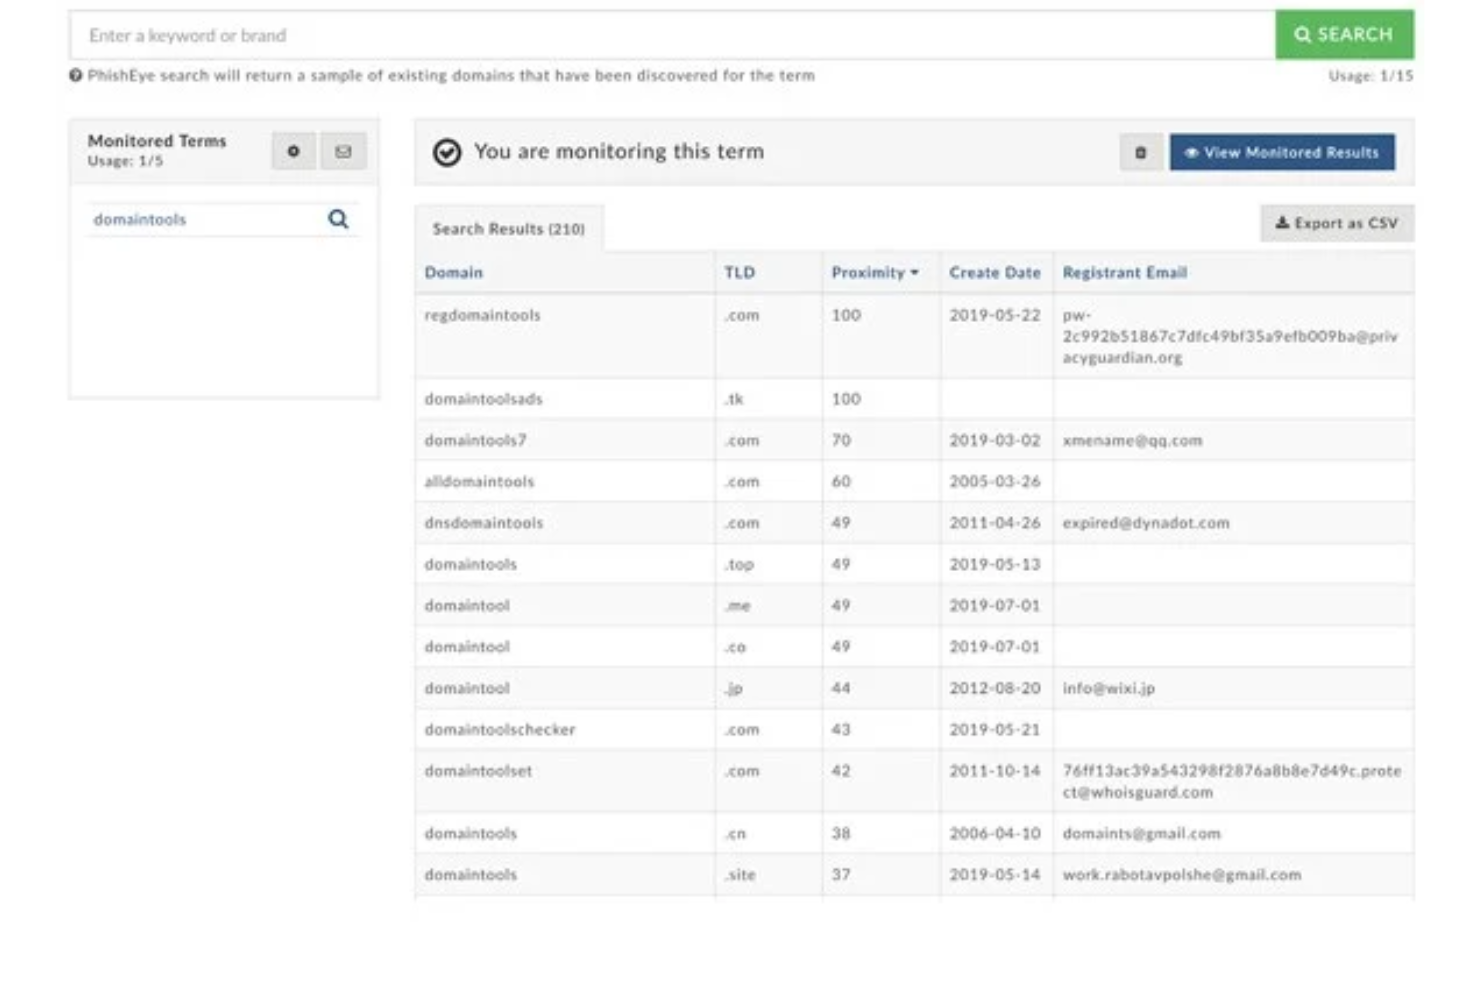
DomainTools hamnar på min kortlista eftersom det är den resurs jag förlitar mig på när domän- och DNS-kopplingar står i centrum för en utredning. Jag gillar hur det spårar domänägarskap, kartlägger domäninfrastruktur och följer DNS-ändringar för att upptäcka skadlig aktivitet eller kopplingar mellan hotaktörer.
För alla som hanterar utökade attackytor eller misstänkta domäner ger dess Whois- och passiva DNS-information dig data som du snabbt kan agera på.
DomainTools passar bäst för
- Säkerhetsteam som spårar domän- och DNS-relationer
- Utredare som kartlägger hotaktörers infrastruktur på webben
DomainTools passar inte lika bra för
- Digital forensik med fokus på analys av slutpunkter eller diskar
- Team som behöver heltäckande incidenthantering med datainsamling
Det som skiljer DomainTools från mängden
DomainTools använder ett domäncentrerat tillvägagångssätt för digital forensik genom att i detalj kartlägga domänägarskap, infrastruktur och DNS-relationer. Till skillnad från nätverksforensiska verktyg som analyserar paket eller loggar utgår det från att din utredning behöver synliggöra kopplingar mellan webbegenskaper, angripare eller skadliga tillgångar. I praktiken märks detta särskilt när du behöver koppla samman till synes orelaterade domäner eller upptäcka förändringar i infrastrukturen.
Kompromisser med DomainTools
DomainTools är optimerat för domän- och DNS-information, så du förlorar möjligheten att gå på djupet i värdar, slutpunkter eller artefakter på filnivå och behöver ett ytterligare verktyg för att täcka dessa områden.
Pros and Cons
Pros:
- Djupgående funktioner för extrahering av domänmetadata.
- Starka nätverksforensiska funktioner för att upptäcka sårbarheter.
- Brett integrationsstöd, bland annat med Android-plattformar.
Cons:
- Det kan krävas viss tid för att bekanta sig med det stora utbudet av funktioner.
- Användargränssnittet kan verka komplext för nybörjare.
- Uppdateringar eller aviseringar i realtid kanske inte sker omedelbart.

OpenText EnCase Forensic får en plats på min lista eftersom programmet hanterar komplexa digitala utredningar i olika miljöer på ett så grundligt sätt. Jag ser team förlita sig på EnCase när de behöver samla in, analysera och rapportera bevis från Windows, Mac, mobila enheter och molnkällor utan luckor.
Jag uppskattar dess djup inom bevisinsamling och validering – möjligheten att skapa upprepningsbara och försvarbara arbetsflöden sparar mycket huvudvärk i ärenden med höga insatser.
Det här passar EnCase Forensic bäst för
- Utredare som hanterar digitala bevis från flera plattformar och i stor skala
- Juridiska team och brottsbekämpande myndigheter som kräver försvarbara arbetsflöden
Det här passar EnCase Forensic mindre bra för
- Små organisationer med enbart grundläggande behov inom kriminalteknik
- Användare som vill ha ett lättviktigt eller snabbt startklart verktyg för digital kriminalteknik
Det som skiljer EnCase Forensic från mängden
EnCase Forensic fokuserar på att göra det möjligt för digitala utredare att konsekvent hämta bevis från en mängd olika källor och miljöer. Till skillnad från enklare verktyg som FTK Imager, som hanterar en enhet åt gången, förväntar sig EnCase att du metodiskt bearbetar hela enheter, servrar eller molnlagring. I praktiken passar detta organisationer där bevisens integritet och möjligheten att upprepa processen verkligen spelar roll.
Avvägningar med EnCase Forensic
EnCase är optimerat för detaljerade utredningar i stor skala, men det innebär en långsammare installation och en brantare inlärningskurva för personer som bara behöver snabba svar.
Pros and Cons
Pros:
- Bred enhetskompatibilitet, inklusive hårddiskar och mobila enheter.
- Kan navigera på både plattformar med öppen källkod och proprietära plattformar.
- Omfattande integrationer med populära operativsystem.
Cons:
- Kan kännas överväldigande för nybörjare med tanke på det stora utbudet av funktioner.
- Den initiala installationen kan kräva expertkunskaper.
- Kan anses vara dyrt jämfört med mer nischade kriminaltekniska verktyg.

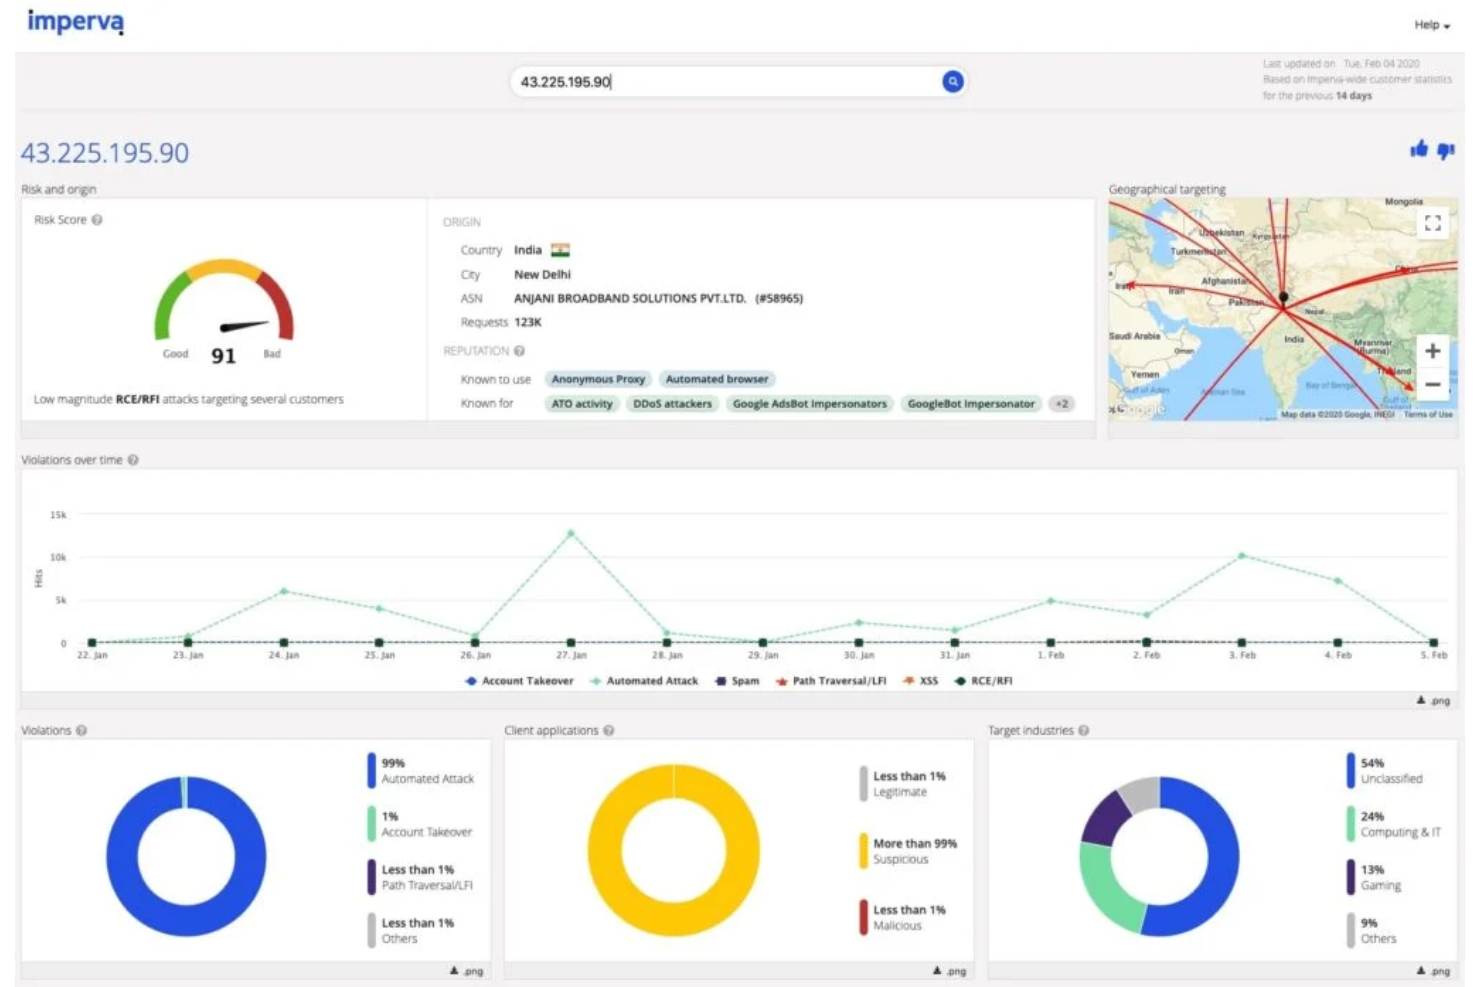
Imperva Attack Analytics hamnar på min lista tack vare sin förmåga att identifiera samordnade attackkampanjer i hela din infrastruktur, även i mycket stor skala. Jag har arbetat med säkerhetsteam som förlitar sig på dess automatiserade incidentkorrelation för att snabbt koppla samman data från flera källor – loggar, händelser och beteendeanalys. Det jag verkligen uppskattar är hur verktyget synliggör attackmönster som annars skulle kunna gå obemärkta förbi om man bara granskade incidenter var för sig.
För team som ansvarar för digital kriminalteknisk analys i miljöer med hög trafik är detta verktyget jag skulle välja när den främsta utmaningen är att skilja organiserade hot från det vanliga bruset.
Imperva Attack Analytics passar bäst för
- Säkerhetsteam som övervakar efter samordnade attackkampanjer i stor skala
- Organisationer med stora händelsevolymer som behöver automatiserad incidentkorrelation
Imperva Attack Analytics passar inte särskilt bra för
- Mindre miljöer med begränsad mängd säkerhetshändelser
- Team som söker djupgående undersökning av skadlig kod eller analys på slutpunktsnivå
Vad som skiljer Imperva Attack Analytics från mängden
Imperva Attack Analytics är utformat för att hjälpa dig att se samordnade attackmönster genom att koppla samman loggar och incidenter från flera system. I stället för det detaljerade fokus på slutpunkter som du får med verktyg som CrowdStrike strävar Imperva efter att synliggöra helhetsbilden. Detta fungerar bäst när du vill förstå hur komplexa attackkampanjer utvecklas över olika lager i din tekniska miljö.
Avvägningar med Imperva Attack Analytics
Verktyget är optimerat för korrelation på kampanjnivå, vilket innebär att du får mindre detaljrikedom vid kriminalteknisk analys på enhets- eller filnivå. Det betyder att du ofta behöver ett andra verktyg för orsaksanalys eller detaljerad slutpunktsanalys.
Pros and Cons
Pros:
- Omfattande möjligheter att skapa och analysera diskavbildningar.
- Effektiv hantering och tolkning av dumpfiler.
- Mångsidiga funktioner för bearbetning av filformat.
Cons:
- Gränssnittet kan vara komplext för nybörjare.
- Kräver betydande lagringsutrymme för analys i stor skala.
- Integrering med vissa verktyg kan kräva manuell konfigurering.

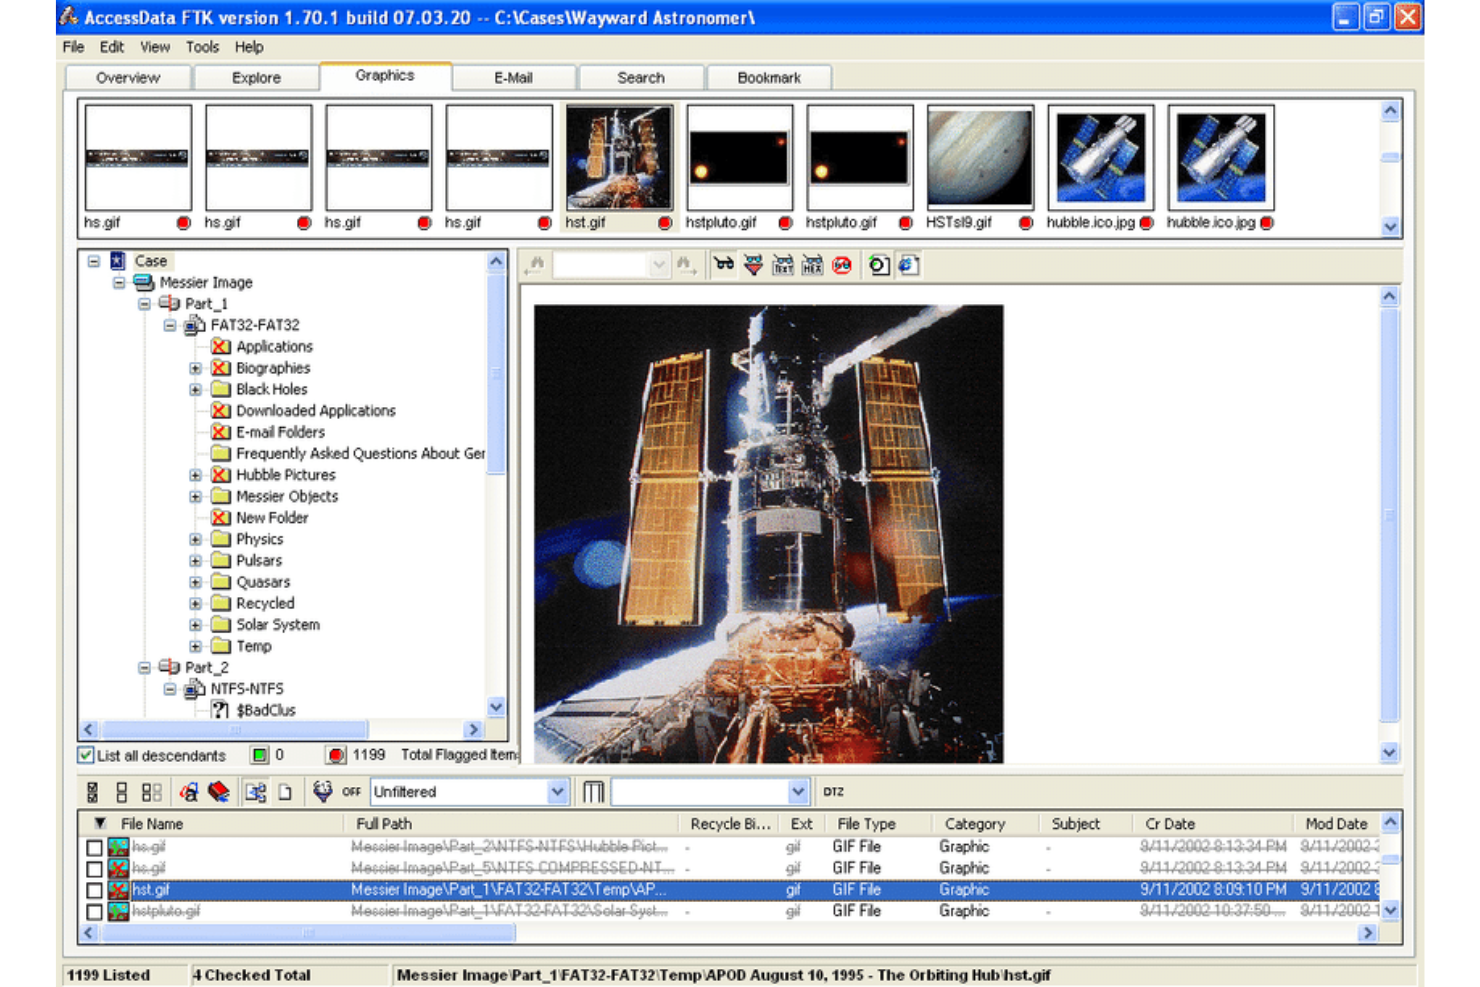
FTK Forensic Toolkit finns på min lista eftersom dess avancerade dataåterställning konsekvent hjälper team att hantera svåra utredningar. Jag gillar hur väl det går igenom krypterade, raderade eller dolda filer i stor skala, särskilt i komplexa miljöer. När man behöver återskapa tidslinjer från fragmenterade bevis eller återställa data från formaterade enheter har jag upplevt att FTK:s automatisering och bearbetningshastighet sparar timmar.
FTK Forensic Toolkit passar bäst för
- Digitalforensiska laboratorier som hanterar komplexa utredningar
- Juridiska team som återställer svåråtkomliga eller krypterade data
FTK Forensic Toolkit passar mindre bra för
- Små organisationer med grundläggande behov av bevisinsamling
- Team som letar efter lättviktiga eller budgetvänliga verktyg
Vad som skiljer FTK Forensic Toolkit från mängden
FTK Forensic Toolkit är särskilt utformat för djupgående digitala utredningar snarare än enkel avbildning av bevismaterial, vilket gör det lämpligt för team som behöver granska och återställa data i flera lager. Till skillnad från EnCase, som i högre grad fokuserar på bredare bevismaterialhantering, förväntar sig FTK att du arbetar med stora mängder rådata och går igenom raderade filer, krypterade partitioner och systemartefakter för att hitta dolda bevis.
Det fungerar bra när man behöver tränga in i svåra fall som kräver att man återskapar ett händelseförlopp från utspridda datafragment.
Avvägningar med FTK Forensic Toolkit
FTK är optimerat för avancerad identifiering och bearbetning i stor skala, men det innebär att du måste hantera en mer omfattande installation, en brant inlärningskurva och mer kringarbete om du bara behöver grundläggande insamling av bevismaterial.
Pros and Cons
Pros:
- Noggranna kloningsfunktioner som säkerställer exakta kopior.
- Starka försvarsmekanismer mot cyberattacker.
- Omfattande verktygsintegrationer som lämpar sig väl för digitalforensiska utredningar.
Cons:
- Den första installationen kan vara komplicerad för vissa användare.
- Det stora antalet funktioner kan kännas överväldigande.
- Databearbetningshastigheten kan variera beroende på mängden bevismaterial.

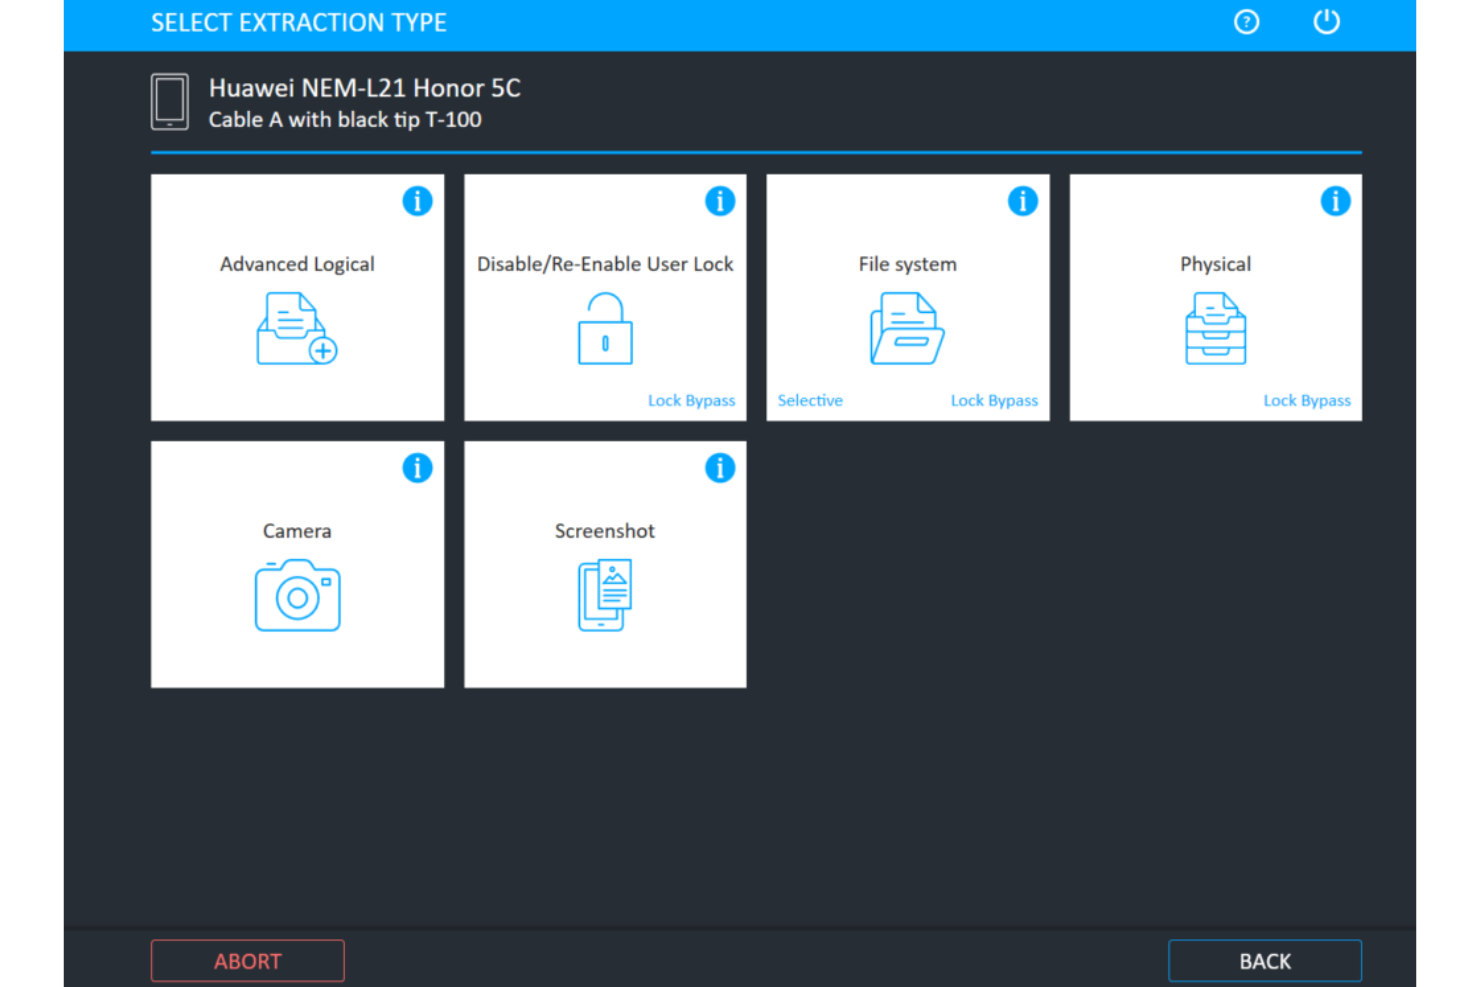
Cellebrite förtjänar sin plats på min lista eftersom det löser mobil dataextraktion på plats när fjärrbaserade eller molnbaserade verktyg inte passar. När jag träffar team som snabbt behöver åtkomst till låsta eller krypterade enheter är detta verktyget jag litar på.
Jag har sett Cellebrite Premium pålitligt hämta data från de senaste iOS- och Android-enheterna i fältscenarier där tid och åtkomst är begränsade. Jag uppskattar hur fokuserat det är på att kringgå säkerhetshinder samtidigt som bevisens integritet bevaras direkt på plats.
Cellebrite är bäst lämpat för
- Brottsbekämpande myndigheter som behöver snabb extraktion av enheter på plats
- Utredare som får åtkomst till låsta eller krypterade mobila enheter
Cellebrite är mindre lämpat för
- Team som fokuserar på fjärrbaserad eller molnbaserad datainsamling
- Utredare utan fysisk åtkomst till mobila enheter
Vad som skiljer Cellebrite från mängden
Cellebrite förutsätter att du arbetar direkt med enheten i handen och prioriterar dataextraktion på plats framför fjärråtkomst. Till skillnad från plattformar som Magnet AXIOM, som fokuserar på att hämta bevis från molnkällor, är Cellebrite Premium utformat för situationer där varje minut räknas och enheten finns fysiskt på plats.
Fältteam brukar förlita sig på det för snabb och riktad insamling från låsta eller krypterade telefoner i tidskritiska utredningar.
Kompromisser med Cellebrite
Cellebrite är optimerat för fysisk åtkomst till enheter, vilket innebär att du förlorar praktiska möjligheter att samla in data från molnkonton eller fjärranslutna slutpunkter. Om du behöver övervakning utanför platsen eller löpande övervakning måste du kombinera det med ett annat verktyg.
Pros and Cons
Pros:
- Robust datorstödd utredningsmiljö.
- Hög kompatibilitet med ett stort antal mobila enheter.
- Effektiva integrationer med andra utredningsplattformar.
Cons:
- Kräver specialiserad utbildning för optimal användning.
- Maskinvarukomponenter kan behöva uppdateras ofta för nyare enheter.
- Den initiala installationen och kalibreringen kan vara tidskrävande.

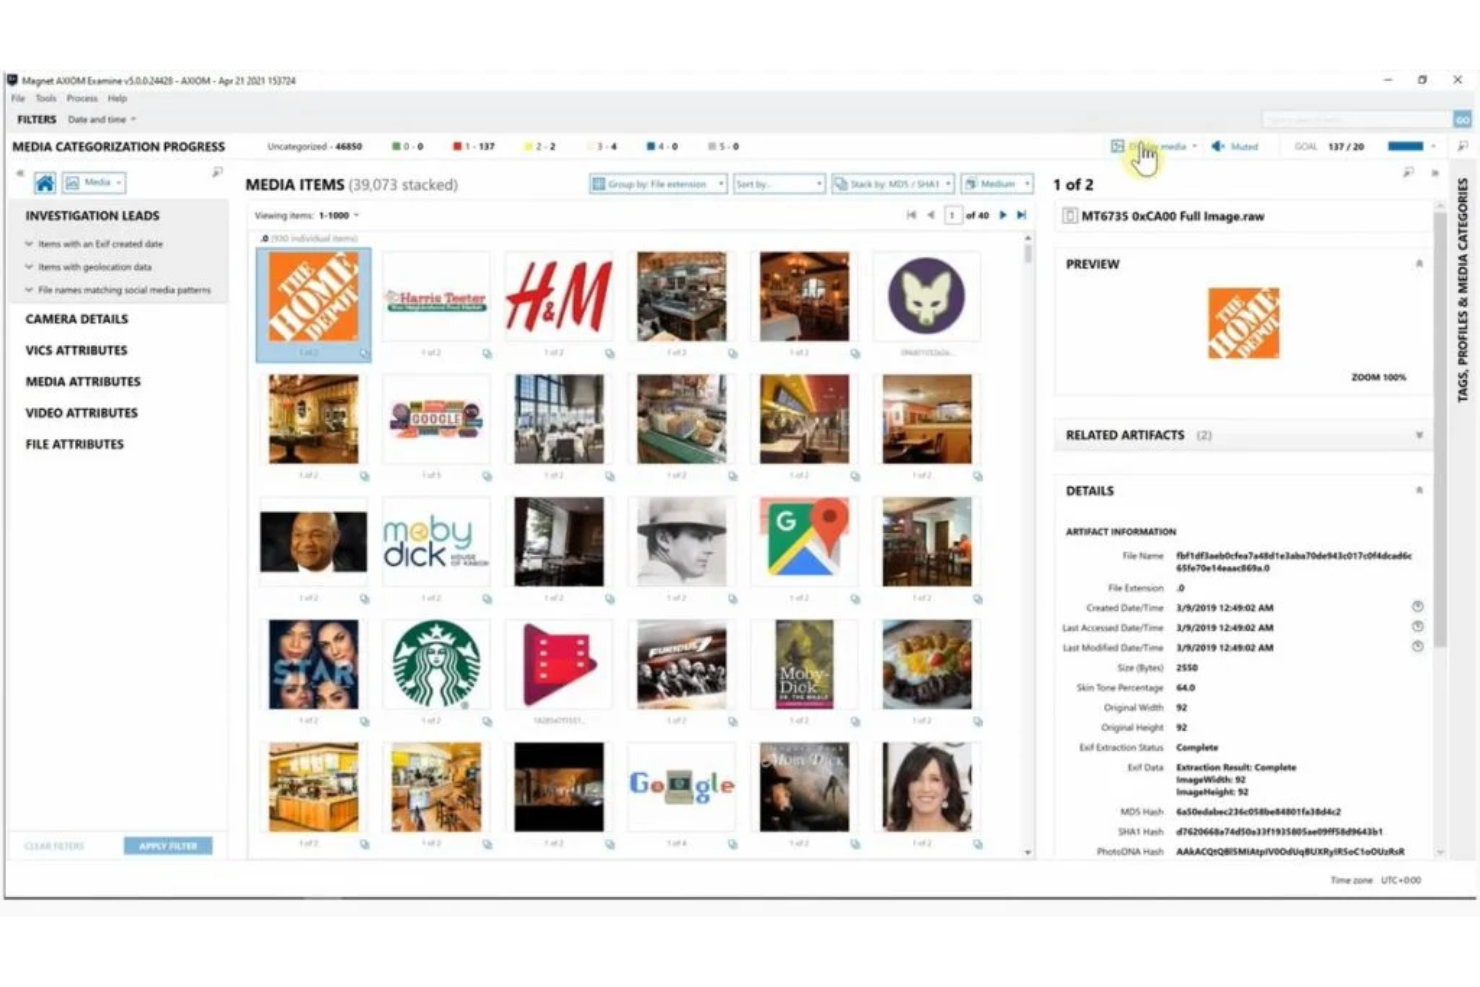
Magnet AXIOM tar plats på min lista tack vare sin styrka när det gäller att samla in och analysera bevis från mobila enheter och molnplattformar som iOS, Android och tjänster som Google, iCloud och sociala appar. Jag använder det när organisationer behöver återställa chatthistorik, appdata eller kontoaktivitet från flera källor. En sak som sticker ut vid användning är dess förmåga att lokalisera dold eller krypterad data och koppla samman artefakter mellan enheter och konton. Detta sparar tid när man korrelerar bevis från exempelvis mobilchattar och molnsäkerhetskopior under komplexa utredningar.
Magnet AXIOM:s bästa användningsområden
- Utredare som hanterar mobila data- och molndatakällor
- Team som fokuserar på att återställa krypterade eller dolda bevis
När Magnet AXIOM är mindre lämpligt
- Ärenden som är begränsade till traditionell datorforensik
- Organisationer med låg teknisk kompetens eller begränsade utbildningsresurser
Vad som skiljer Magnet AXIOM från mängden
Magnet AXIOM utmärker sig genom att fokusera på mobila enheter och molnkällor i stället för att bygga kring avbildning av datorer som EnCase. Det är utformat för fall där dataextraktion från chattappar, sociala medier och molnkonton är avgörande, inte bara en bonus. I praktiken använder team det när traditionella forensiska verktyg inte kan komma åt data i appar eller krypterad molnlagring.
Avvägningar med Magnet AXIOM
AXIOM är optimerat för återställning från mobiler och moln, men arbetsflödena kan överväldiga dem som vill ha snabb analys på ytnivå. Du byter enkelhet mot bredare åtkomst till bevis och djupare extraktion.
Pros and Cons
Pros:
- Detaljerad tidslinjeanalys ger heltäckande insikter.
- Skickligt på att hämta internethistorik från olika enheter, särskilt mobiltelefoner.
- Anmärkningsvärda integrationer med molnplattformar och mobila operativsystem.
Cons:
- Kan ha en brantare inlärningskurva för nybörjare.
- Vissa avancerade funktioner kan vara överväldigande.
- Beroende av kontinuerliga uppdateringar för att stödja de senaste versionerna av mobila operativsystem.

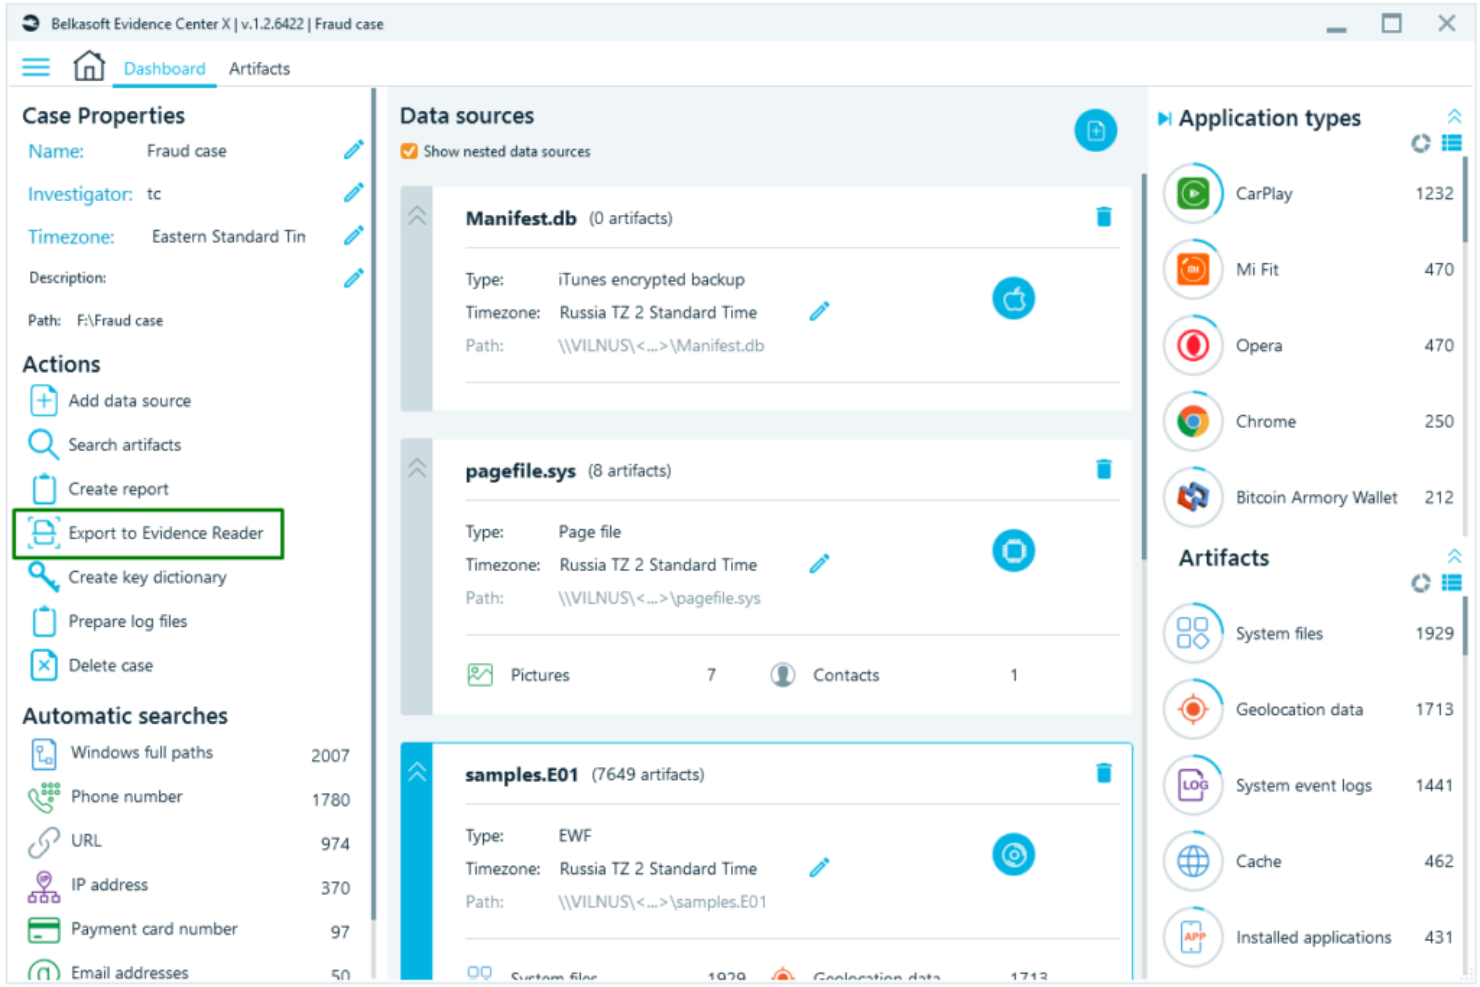
Belkasoft Evidence Center förtjänar sin plats genom hur snabbt det hämtar data från ett stort antal källor—webbläsarhistorik, chattar, e-post och enhetsavbildningar. När du behöver gå på djupet i mobila artefakter eller datorartefakter hjälper dess automatiska extrahering och skapande av tidslinjer till att ge en komplett bild, även från krypterade källor.
Det jag verkligen uppskattar är hur artefaktöversikten ger dig omedelbar tillgång till de mest relevanta bevisen, särskilt när utredningen kräver snabba svar inom snäva tidsramar.
Belkasoft Evidence Center är bäst för
- Forensikteam som extraherar artefakter från datorer, mobila enheter och molnet
- Utredare som behöver snabb bevisanalys från olika källor
Belkasoft Evidence Center är inte optimalt för
- Team som behöver aktiv fjärrinsamling från slutpunkter
- Användare som fokuserar på incidenthantering eller nätverksforensik
Vad som skiljer Belkasoft Evidence Center från mängden
Belkasoft Evidence Center är utvecklat för utredare som behöver extrahera och korrelera artefakter från ett mycket stort antal källor med hög hastighet. Till skillnad från verktyg som kräver manuella sökningar automatiserar Belkasoft processen och synliggör bevis från krypterade avbildningar, mobila enheter och molnkällor med minimal användarinsats.
I praktiken fungerar detta bäst när du hanterar många datatyper och vill arbeta praktiskt med disk-, minnes- eller programartefakter utan omfattande manuell konfigurering.
Avvägningar med Belkasoft Evidence Center
Det optimerar för artefaktextrahering och korrelation, men du går miste om aktiv insamling från slutpunkter och aktiv övervakning—vilket innebär att du behöver ett annat verktyg om du är beroende av nätverksbaserat arbete eller realtidshantering.
Pros and Cons
Pros:
- Omfattande fokus på extrahering av digitala artefakter.
- Avancerade funktioner för minnesforensik.
- Effektiv funktion för forensisk avbildning för bevisbevarande.
Cons:
- Nya användare kan behöva räkna med en inlärningskurva.
- Mängden funktioner kan till en början verka överväldigande.
- Potentiella dolda kostnader för ytterligare moduler eller avancerad utbildning.

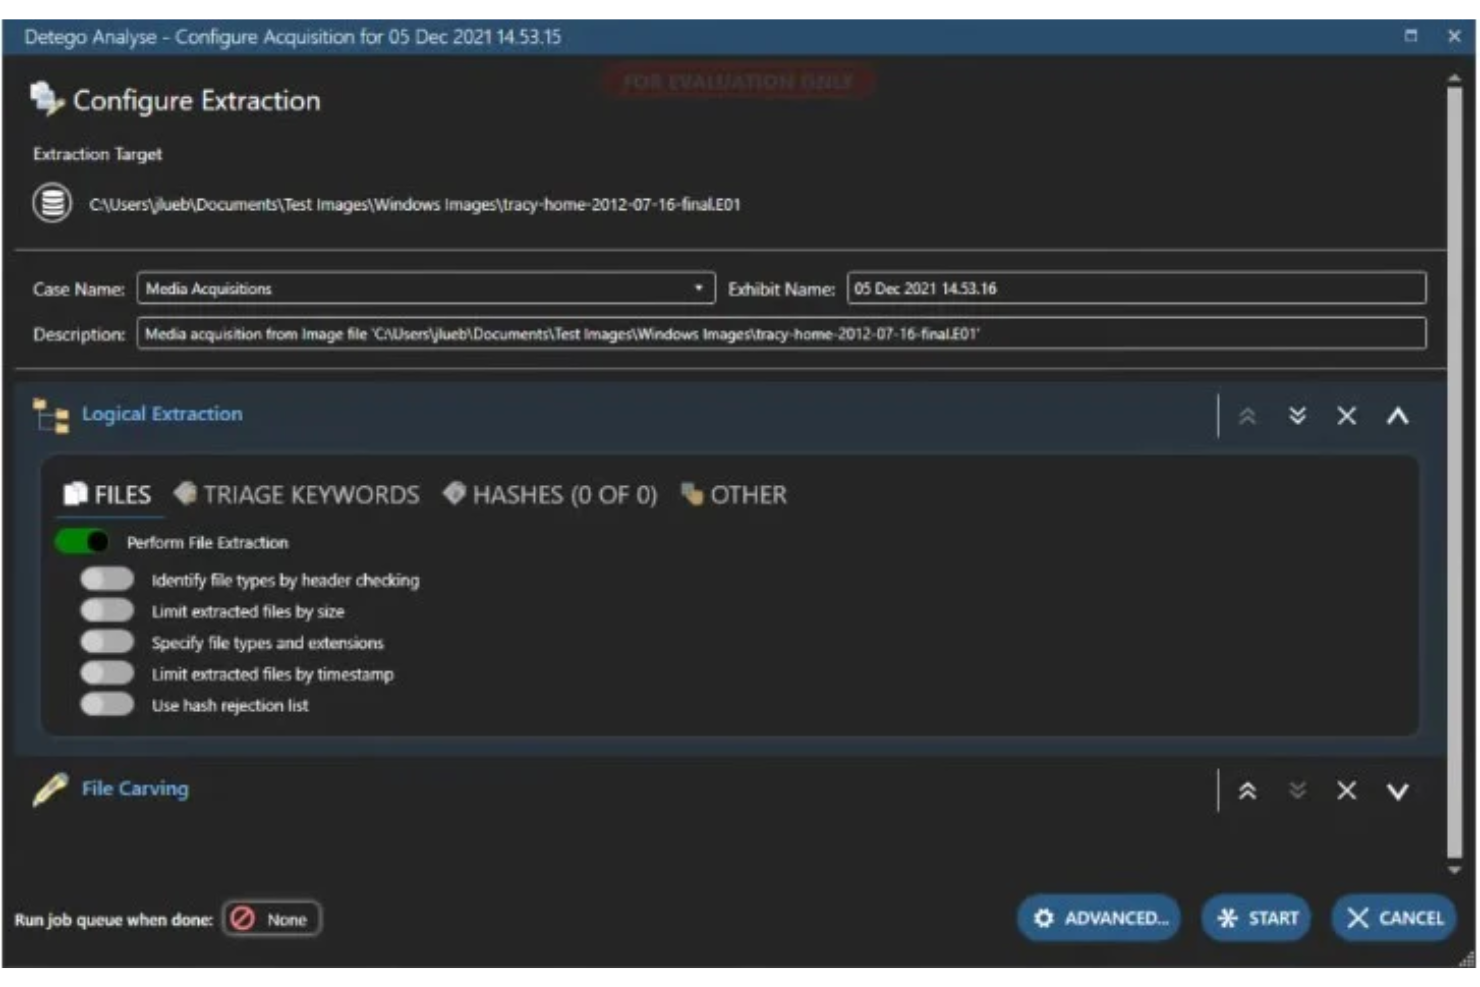
Detego Global får en plats här tack vare sitt enhetliga tillvägagångssätt för digital kriminalteknik. Jag uppskattar att du kan samla in, analysera och rapportera bevis från datorer, mobila enheter och molnkällor i ett enda gränssnitt. I praktiken sparar detta team mycket tid på att växla mellan sammanhang när en utredning omfattar många olika datatyper.
Jag rekommenderar det när du verkligen behöver centralisera uppgifter inom digital kriminalteknik i stället för att hantera separata verktyg eller moduler.
Detego Globals bästa användningsområden
- Team inom digital kriminalteknik som hanterar olika enheter och datakällor
- Utredare som behöver smidiga arbetsflöden från insamling till rapportering
Detego Global passar mindre bra för
- Enskilda användare eller team med grundläggande kriminaltekniska behov av liten omfattning
- Organisationer som enbart fokuserar på nätverks- eller loggbaserade utredningar
Det som skiljer Detego Global från mängden
Detego Global är utformat för att hantera digital kriminalteknik inom olika bevisområden utan att tvinga dig att växla mellan separata appar eller arbetsflöden. Till skillnad från EnCase, som hanterar enhetstyper på ett mer fragmenterat sätt, samlar Detego Global dator-, mobil- och molnanalys i en enda organiserad miljö.
I praktiken fungerar detta bäst när dina ärenden innebär att bevis från flera digitala källor måste sammanställas med minimalt besvär.
Kompromisser med Detego Global
Detego Global optimerar för enhetlig kriminalteknik, men det fokuset innebär att du avstår från det extrema djup som vissa enhetsspecifika verktyg erbjuder. Specialister som endast arbetar med en datatyp kan därför uppleva att andra verktyg är mer kapabla.
Pros and Cons
Pros:
- Omfattande funktioner för analys av slutpunkter.
- Stark integration med större operativsystem som Mac och Windows.
- Specialiserade funktioner för extrahering av appbaserade bevis.
Cons:
- Nybörjare kan behöva viss utbildning.
- Den omfattande uppsättningen verktyg kan till en början kännas överväldigande.
- Risk för extra kostnader för avancerade integrationer eller funktioner.
Annan programvara för digital forensik
Nedan finns en lista över ytterligare programvara för digital forensik som jag tog med på min kortlista, men som inte kom med bland de tio främsta. De är definitivt värda att titta närmare på.
- Cyber Triage
Bäst för snabb incidenthantering
- MailXaminer
Bäst för e-postanalys och återställning
- Oxygen Forensics
Bäst för plattformsöverskridande datakorrelationer


Så utvärderar jag programvara för digital forensik
Jag delar upp min utvärdering i grundläggande krav—som insamling med skrivblockering och hashverifierad beviskedja—samt de särskiljande faktorer som skiljer verktyg värda att rekommendera från resten.
Grundläggande funktionalitet (minimikrav för den här listan)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå minst 65 % i totalpoäng för att övervägas för inkludering.
- Insamling av forensiska data: Jag kontrollerar om ett verktyg kan skapa verifierade forensiska avbildningar från disk-, minnes-, mobil- och molnkällor med hjälp av skrivblockeringsmetoder.
- Bevisintegritet och beviskedja: Hashverifiering (MD5, SHA-256) och revisionsloggning är det jag utvärderar här—särskilt hur väl verktyget dokumenterar hanteringen för användning i domstol.
- Analys och återställning av artefakter: Jag letar efter djupgående filsystemstolkning, registeranalys och återställning av raderade filer—till exempel att hämta webbläsarartefakter eller återskapade bilder från oallokerat utrymme.
- Tidslinje och händelseåterskapande: Ett bra verktyg kopplar samman loggposter, filmetadata och användaraktivitet i en visuell tidslinje, så jag utvärderar hur väl varje produkt hanterar korrelation mellan flera källor.
- Sökning och indexering med nyckelord: När terabyte av bevismaterial ska bearbetas är sökhastigheten viktig. Jag utvärderar indexeringsprestandan tillsammans med stödet för reguljära uttryck, booleska operatorer och filtrering.
- Forensisk rapportering och export: Slutprodukten i varje utredning är rapporten, så jag granskar mallalternativ, inbäddning av bevismaterial, stöd för maskning och exportformat.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Fjärrinsamling från slutpunkter är en viktig särskiljande faktor—när en incident drabbar en geografiskt utspridd arbetsstyrka behöver du skapa en avbildning av en bärbar dator utomlands utan att vänta på att den ska skickas tillbaka. Jag utvärderar också djupet i mobil- och molnforensik, eftersom bevismaterial i allt högre grad finns i SaaS-plattformar som Microsoft 365 eller på personliga enheter. AI-assisterad analys är viktig vid prioritering av stora datamängder, där maskininlärning kan kategorisera tusentals bilder eller flagga avvikelser snabbare än en utredare som arbetar manuellt.
Mer än funktioner
Huruvida materialet kan godtas i domstol är en av de första sakerna jag kontrollerar—om ett verktygs resultat inte har hållit i rättsliga processer förlorar utredningsarbetet bakom det sin tyngd. Jag granskar också leverantörens ekosystem för certifiering och utbildning, eftersom meriter som EnCE eller ACE direkt påverkar en utredares trovärdighet i vittnesbåset. Flexibilitet vid driftsättning är också viktig. Vissa utredningar kräver miljöer utan nätverksanslutning, medan andra behöver molnbaserat samarbete mellan kontor, så jag utvärderar om verktyget stöder både lokala och hybrida modeller.
Så väljer du programvara för digital forensik
Det är lätt att fastna i långa funktionslistor och komplicerade prismodeller. För att hjälpa dig att behålla fokus när du går igenom din unika urvalsprocess för programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer programvaran att växa tillsammans med ditt team? Kontrollera om den stöder fler användare eller större datamängder när dina behov ökar. Undvik verktyg som begränsar tillväxten med höga uppgraderingskostnader. |
| Integrationer | Fungerar den med dina befintliga verktyg? Kontrollera om den enkelt kan anslutas till system som du redan använder, så att arbetsflödet inte störs. Leta efter API:er eller färdiga anslutningar. |
| Anpassningsbarhet | Kan du anpassa den efter dina processer? Utvärdera om du kan justera inställningar eller arbetsflöden så att de motsvarar teamets behov utan extra kostnader eller komplikationer. |
| Användarvänlighet | Är den användarvänlig för ditt team? Se till att personal utan teknisk bakgrund kan använda den utan omfattande utbildning. Leta efter intuitiva gränssnitt och enkel navigering. |
| Implementering och introduktion | Hur snabbt kan ni komma igång? Bedöm hur mycket tid och vilka resurser som krävs för att implementera programvaran och utbilda teamet. Leta efter verktyg som erbjuder vägledda konfigurationer och utbildningsresurser. |
| Kostnad | Ryms den inom din budget? Jämför den totala ägandekostnaden, inklusive dolda avgifter eller kostnader för viktiga funktioner. Välj transparenta prismodeller. |
| Säkerhetsskydd | Är dina data och utredningar skyddade? Kontrollera att programvaran uppfyller dina säkerhetskrav, inklusive kryptering och åtkomstkontroller. Kontrollera att den följer relevanta bestämmelser. |
Vad är programvara för digital kriminalteknik?
Programvara för digital kriminalteknik är ett verktyg som används för att samla in, analysera och rapportera digitala data i utredningssyfte. Dessa verktyg används vanligtvis av brottsbekämpande myndigheter, cybersäkerhetsexperter och IT-team för att upptäcka och förstå digitala bevis. Funktioner för dataåterställning, bevisinsamling och filanalys bidrar till korrekta utredningar och efterlevnad av regelverk. Sammantaget ger dessa verktyg viktigt stöd för att avslöja digitala sanningar och upprätthålla dataintegriteten.
Funktioner
När du väljer programvara för digital kriminalteknik bör du hålla utkik efter följande viktiga funktioner:
- Dataåterställning: Återställer förlorade eller raderade data för att underlätta utredningar och säkerställa att inget förbises.
- Bevisinsamling: Samlar systematiskt in digitala bevis och upprätthåller deras integritet inför rättsliga förfaranden.
- Filanalys: Undersöker filer efter dold information eller avvikelser som kan tyda på manipulering eller skadlig aktivitet.
- Incidenthantering: Erbjuder verktyg för att snabbt reagera på säkerhetsincidenter och minimera potentiella skador.
- Rapportgenerering: Skapar detaljerade rapporter som presenterar resultaten tydligt och professionellt.
- Molnintegration: Ansluter till molntjänster för att utöka möjligheterna till dataåtkomst och lagring.
- Övervakning i realtid: Ger kontinuerlig övervakning för att upptäcka och hantera hot när de uppstår.
- Plattformsoberoende kompatibilitet: Säkerställer att programvaran fungerar på olika operativsystem och enheter.
- Avancerad kryptering: Skyddar känsliga data med kryptering för att förhindra obehörig åtkomst.
- Automatiserad rapportering: Sparar tid genom att automatiskt generera rapporter och säkerställer konsekvens och noggrannhet.
Fördelar
Implementering av programvara för digital kriminalteknik ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad noggrannhet: Funktioner för dataåterställning och bevisinsamling säkerställer att utredningarna är grundliga och precisa.
- Effektiva utredningar: Automatiserad rapportering och övervakning i realtid sparar tid, så att ditt team kan fokusera på analys.
- Förbättrad säkerhet: Avancerad kryptering och verktyg för incidenthantering bidrar till att skydda känslig information från obehörig åtkomst.
- Efterlevnad av lagar: Rapportgenerering och filanalys stöder efterlevnaden av rättsliga standarder och regelverk i utredningar.
- Åtkomst över flera plattformar: Kompatibilitet mellan enheter och operativsystem ger flexibilitet i olika miljöer.
- Skalbarhet: Molnintegration säkerställer att verktygen kan växa i takt med dina data och teamets behov.
- Snabb respons: Funktioner för incidenthantering möjliggör omedelbara åtgärder och minskar effekten av säkerhetsintrång.
Kostnader & priser
Att välja programvara för digital kriminalteknik kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för programvara för digital kriminalteknik:
Jämförelsetabell för abonnemang för programvara för digital kriminalteknik
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande dataåterställning, begränsad filanalys och standardrapportering. |
| Personligt abonnemang | $10-$30/användare/månad | Avancerad dataåterställning, bevisinsamling och grundläggande incidenthantering. |
| Företagsabonnemang | $50-$100/användare/månad | Omfattande filanalys, automatiserad rapportering och kompatibilitet över flera plattformar. |
| Abonnemang för stora företag | $150-$300/användare/månad | Övervakning i realtid, avancerad kryptering, anpassningsbara kontrollpaneler och prioriterad kundsupport. |
Vanliga frågor om programvara för digital kriminalteknik
Här är några svar på vanliga frågor om programvara för digital kriminalteknik:
Hur bedömer jag tillförlitligheten hos programvara för digital kriminalteknik?
Utvärdera programvarans rykte genom referenser, omdömen och testversioner. Leta efter feedback om dess stabilitet, noggrannhet och användarvänlighet. Tillförlitlig programvara bör ha en stark historik av att hantera data korrekt och ge konsekventa resultat under utredningar.
Vilka typer av data kan programvara för digital kriminalteknik samla in och analysera?
Programvara för digital kriminalteknik kan hantera olika datatyper, inklusive datorfiler, mobildata och molnbaserad information. Det är viktigt att du säkerställer att programvaran stöder de specifika datakällor du arbetar med för att maximera dess effektivitet i utredningar.
Kan programvara för digital kriminalteknik integreras med befintliga system eller verktyg?
Ja, de flesta program för digital kriminalteknik erbjuder integrationsmöjligheter med andra verktyg och system. Kontrollera om den stöder sömlösa anslutningar till ditt nuvarande programvaruekosystem för att effektivisera arbetsflöden och datahantering.
Nästa steg:
Om du håller på att undersöka programvara för digital kriminalteknik kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.