

10 bästa programvaror för containerisering granskade 2026

Bästa programvaran för containerisering – kortlista


Att navigera i världen av programvara för containerisering kan vara en utmaning. Du hanterar sannolikt flera appar och miljöer samtidigt och behöver en lösning som förenklar hanteringen och ökar effektiviteten. Det är där containerisering gör verklig skillnad – den hjälper ditt team att distribuera och hantera applikationer konsekvent i olika miljöer.
Av egen erfarenhet vet jag att rätt programvara kan minska besvären och förbättra ditt arbetsflöde. Jag har självständigt testat och recenserat ledande verktyg för containerisering för att ge dig en opartisk bild av vad som finns tillgängligt.
I den här artikeln delar jag med mig av mina främsta rekommendationer och diskuterar deras unika funktioner. Du får insikter i hur varje verktyg kan uppfylla dina behov. Låt oss göra din programvaruhantering lite enklare.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning: bästa programvaran för containerisering
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för containerisering och hjälper dig att hitta det bästa alternativet utifrån din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för utvecklarvänliga verktyg | Gratisabonnemang tillgängligt | Från $5/månad | Website | |
| 2 | Bäst för flexibilitet med öppen källkod | Gratis | Gratis | Website | |
| 3 | Bäst för serverlös apphosting | Gratisplan tillgänglig | Från $0.1296/månad | Website | |
| 4 | Bäst för säkerhet på företagsnivå | 30 dagars kostnadsfri provperiod | Prisuppgift på begäran | Website | |
| 5 | Bäst för distributioner i hybridmoln | 60 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 6 | Bäst för AWS-integrering | Gratis plan tillgänglig | Priser på begäran | Website | |
| 7 | Bäst för automatisk skalning | Gratisabonnemang tillgängligt | Från $0.10/timme | Website | |
| 8 | Bäst för storskalig databehandling | Not available | Gratis | Website | |
| 9 | Bäst för serverlös containerhantering | Gratis demo tillgänglig | Från $0.00356/GB/timme | Website | |
| 10 | Bäst för integration med Oracle Cloud | Gratisabonnemang tillgängligt | Från $0.015/timme | Website |
Recensioner av den bästa programvaran för containerisering
Nedan finns mina detaljerade sammanfattningar av den bästa programvaran för containerisering som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, fördelarna och nackdelarna, integrationerna och de bästa användningsområdena för varje verktyg, så att du kan hitta det som passar dig bäst.
Docker
Bäst för utvecklarvänliga verktyg
Docker har förtjänat sin plats på min lista eftersom det förändrade hur jag tänker kring att bygga och distribuera containerbaserade applikationer. Team som kör allt från mikrotjänster till äldre applikationer ser hur Dockers paketering och versionshantering av avbildningar möjliggör repeterbara byggen utan överraskningar.
Det jag gillar är hur du snabbt kan starta containrar, använda Docker Compose för att skripta miljöer med flera containrar och ansluta till register som Docker Hub. För utvecklarvänliga arbetsflöden känns inget annat riktigt lika direkt eller lika brett understött.
Docker passar bäst för
- Utvecklare som behöver snabba, reproducerbara lokala miljöer
- Team som bygger, testar och distribuerar containerbaserade applikationer
Docker passar inte lika bra för
- Organisationer som behöver avancerad containerorkestrering
- Team med strikta krav på äldre operativsystem
Det som skiljer Docker från mängden
Docker ser containerisering som något utvecklare bör konfigurera och styra från sina egna datorer, inte som ett IT-hanterat distributionsverktyg. Till skillnad från Kubernetes, som ofta kräver komplex orkestrering och infrastruktur, ger Docker mer kontroll till enskilda medarbetare och utvecklingsteam.
I praktiken ser jag att Docker passar bäst när du vill paketera och köra appar på ett reproducerbart sätt utan att behöva binda dig till en komplett plattform eller ett kluster.
Avvägningar med Docker
Docker optimerar för utvecklarstyrda lokala byggen och portabilitet, men orkestrering och storskalig hantering är begränsade, så team växer ofta ur verktyget när miljöerna blir mer distribuerade.
Pros and Cons
Pros:
- Utvecklarvänligt gränssnitt
- Omfattande resurser från communityn
- Stöd för lokal utveckling och molnutveckling
Cons:
- Komplext för nybörjare
- Kräver kunskaper i kommandoraden

Bäst för flexibilitet med öppen källkod
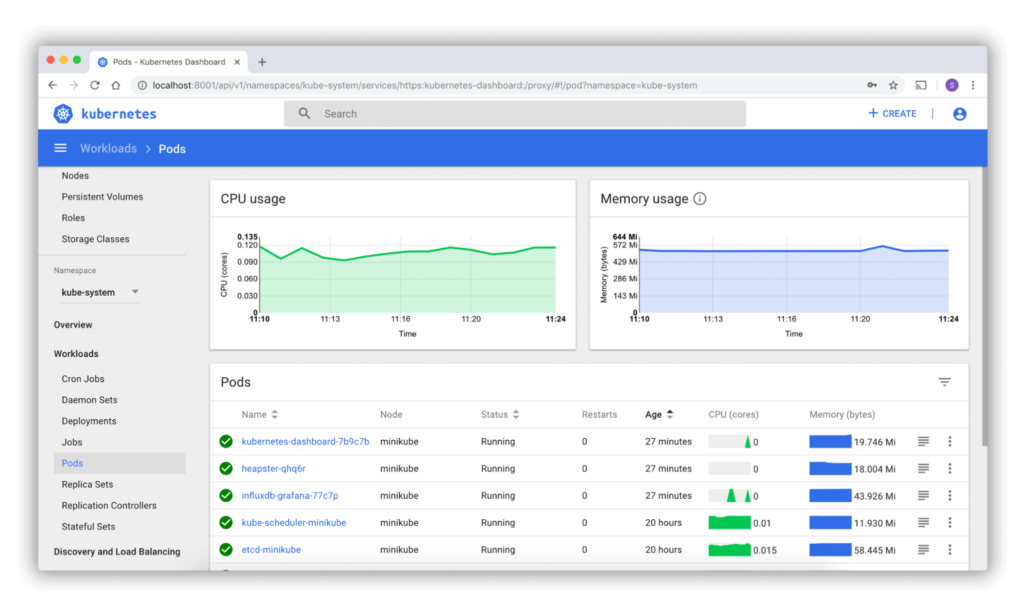
Kubernetes är vanligtvis ryggraden för team som vill ha fullständig kontroll över containerorkestrering. Det som får mig att återvända till det är hur du kan anpassa nästan alla aspekter tack vare flexibiliteten med öppen källkod. När jag ser teknikteam hantera skalning i hybrida miljöer eller miljöer med flera moln är detta plattformen som klarar sig bäst. Jag uppskattar dess starka ekosystem och deklarativa API för automatisering av containerlivscykler.
Kubernetes passar bäst för
- Teknikteam som hanterar komplexa containerdistributioner i stor skala
- Organisationer som behöver kontroll med öppen källkod och djupgående anpassning
Kubernetes passar inte lika bra för
- Små team som vill ha snabb och enkel containerhantering
- Alla som saknar dedikerade resurser för installation och löpande drift
Det som skiljer Kubernetes från mängden
Kubernetes är byggt för orkestrering i stor skala och förväntar sig att du hanterar containerhantering som deklarativ infrastruktur. Till skillnad från Docker Swarm, som håller sig till en enklare, inbyggd konfiguration, kräver Kubernetes att du definierar hur resurser och arbetsbelastningar fungerar och samverkar. I praktiken fungerar detta bäst när din miljö kräver tät samordning mellan många rörliga delar och du vill ha större inflytande över den underliggande mekaniken.
Avvägningar med Kubernetes
Kubernetes optimerar för anpassning och kontroll i stor skala, men den komplexiteten innebär en betydligt brantare inlärningskurva och mer operativt arbete för att hålla klustren stabila.
Pros and Cons
Pros:
- Hanterar komplexa arbetsbelastningar
- Mycket anpassningsbart
- Starkt stöd från communityn
Cons:
- Komplex installationsprocess
- Begränsad inbyggd övervakning

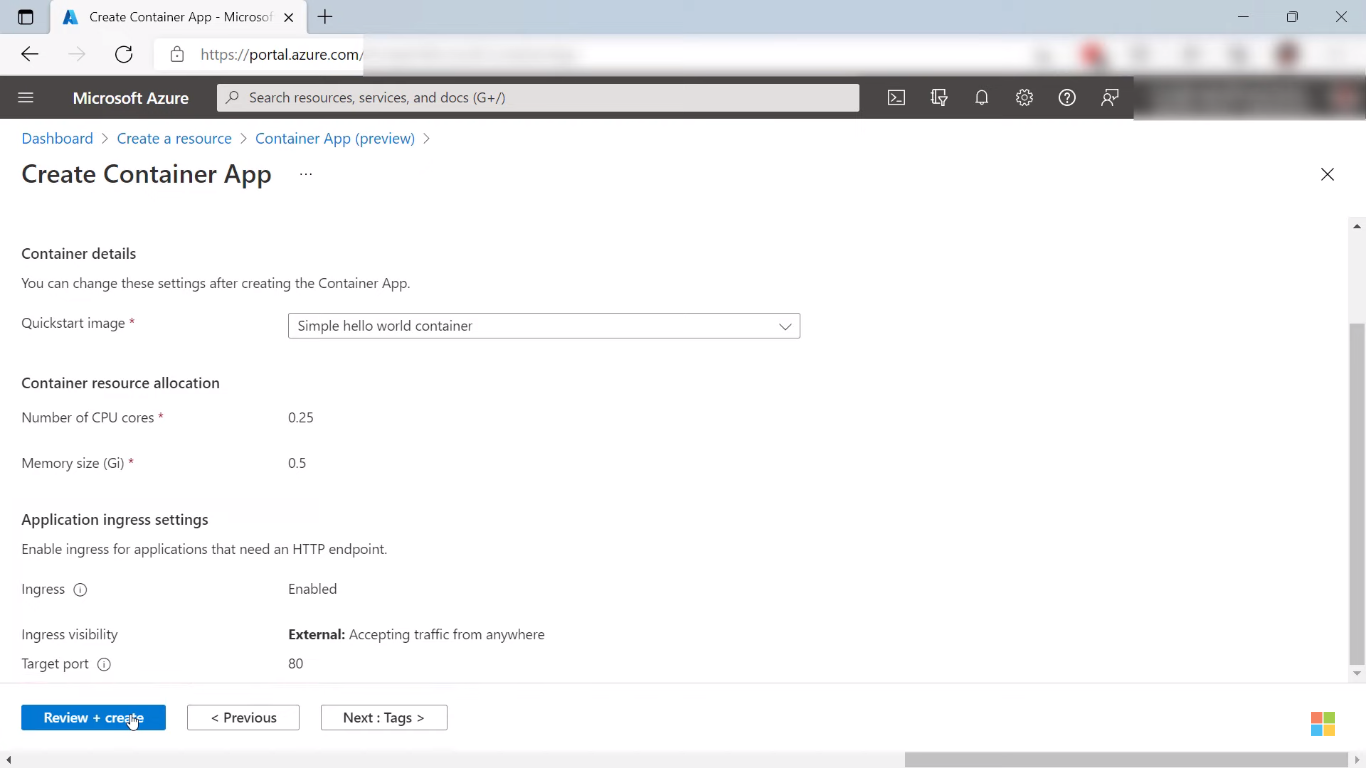
Azure Container Apps utmärker sig för mig när du behöver serverlös containerhosting utan besväret med att hantera Kubernetes-infrastruktur. Jag rekommenderar det när team vill köra mikrotjänster, API:er eller bakgrundsjobb och bara fokusera på programkod för containrar.
Den inbyggda autoskalningen, Dapr-integrationen och det omfattande stödet för händelsedrivna arbetsbelastningar är det som gör tjänsten minnesvärd för mig – särskilt när du vill ha flexibel skalning utan att behöva bekymra dig om noder eller kluster. Jag gillar hur du kan konfigurera skalning till noll och händelseutlösare på några minuter och snabbt se resultat för både produktions- och utvecklingsprojekt.
Azure Container Apps passar bäst för
- Utvecklare som kör mikrotjänster, API:er eller händelsedrivna arbetsbelastningar
- Team som behöver serverlös skalning och minimal infrastrukturhantering
Azure Container Apps passar mindre bra för
- Organisationer som vill ha detaljerad kontroll över Kubernetes-kluster
- Team som kräver omfattande anpassning av nätverk eller beständig lagring
Vad skiljer Azure Container Apps från mängden
Azure Container Apps är byggt för utvecklare som vill distribuera containrar utan att behöva hantera Kubernetes-konfiguration eller klusterunderhåll. Där verktyg som Kubernetes eller OpenShift kräver att du hanterar noder, skalning och nätverk döljer Container Apps komplexiteten och låter dig fokusera på din kod. I praktiken ser jag att detta fungerar särskilt bra när du behöver att infrastrukturen inte är i vägen under snabb prototyputveckling eller produktionsdistributioner.
Kompromisser med Azure Container Apps
Container Apps är optimerat för automatiserad skalning och enkelhet, men du förlorar åtkomst till klusterkontroll på låg nivå och viss avancerad nätverkskonfiguration. Det kan vara begränsande för arbetsbelastningar som kräver anpassad resurshantering eller djup integration med äldre nätverk.
Pros and Cons
Pros:
- Inbyggt stöd för Dapr
- Serverlös arkitektur
- Händelsedriven skalning
Cons:
- Begränsat till Azure-ekosystemet
- Kräver molnkunskaper

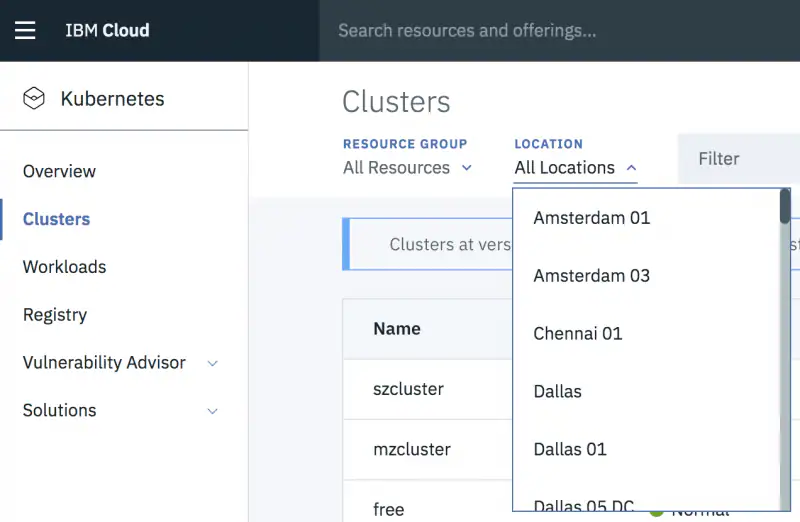
IBM Cloud Kubernetes Service tar plats här tack vare sin företagsanpassade containerorkestrering med inbyggda säkerhetskontroller som du inte hittar i de flesta hanterade k8s-plattformar. När team kör kritiska arbetsbelastningar – särskilt när efterlevnad, IAM-integration och nätverksprinciper inte är förhandlingsbara – rekommenderar jag att man granskar den här tjänsten närmare.
Det som utmärker tjänsten är hur den automatiserar sårbarhetshantering och åtkomstkontroller – till exempel genom att skanna containeravbildningar efter kända sårbarheter och tillämpa rollbaserad åtkomst i kluster – så att team inte behöver spåra risker manuellt eller hantera behörigheter i olika miljöer.
IBM Cloud Kubernetes Service passar bäst för
- Företag med strikta krav på säkerhet, efterlevnad och separering av arbetsbelastningar
- Reglerade branscher som hanterar verksamhetskritiska containeriserade applikationer
IBM Cloud Kubernetes Service passar inte lika bra för
- Små team som söker en lättviktig plattform med minimalt underhåll
- Organisationer utan betydande Kubernetes- och molnkompetens
Det som skiljer IBM Cloud Kubernetes Service från mängden
IBM Cloud Kubernetes Service skiljer sig genom att från början vara utformad kring strikta krav på säkerhet och efterlevnad. I stället för att prioritera öppna experiment, som Google Kubernetes Engine, utgår den här plattformen från att du behöver standardisera IAM, övervaka arbetsbelastningar i detalj och tillämpa principstyrd kontroll i alla kluster.
I praktiken ser jag att företagsinriktade IT-team vänder sig hit när branschregler verkligen styr hur de måste arbeta.
Avvägningar med IBM Cloud Kubernetes Service
IBM prioriterar säkerhet och efterlevnad, men detta fokus leder till en brantare inlärningskurva och en mer komplex konfiguration, vilket kan bromsa team som saknar expertis inom Kubernetes och företagsinriktad riskhantering.
Pros and Cons
Pros:
- Självläkande funktioner
- Avancerade säkerhetsfunktioner
- Integreras med AI-tjänster
Cons:
- Begränsat stöd från tredje part
- Kan medföra prestandaöverhead

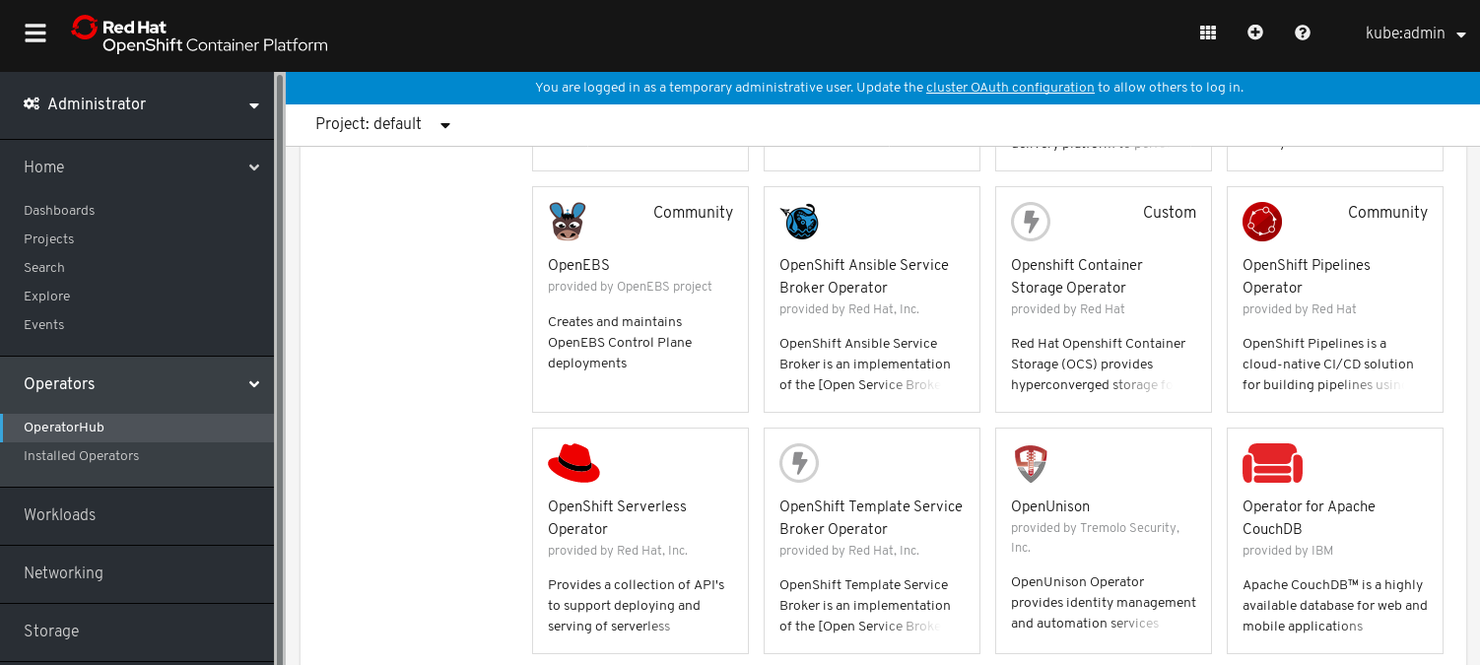
OpenShift Container Platform finns med på min lista eftersom det är det mest mogna alternativet för containerisering av hybridmoln i stor skala, särskilt om du balanserar mellan lokala miljöer och flera moln. Jag ser organisationer förlita sig på det när de måste standardisera Kubernetes i AWS, Azure och sina egna datacenter.
Det som särskiljer plattformen för mig är robust inbyggd säkerhet, automatiserade plattformsuppdateringar och starka policykontroller, vilket minskar problemen i reglerade eller distribuerade miljöer. Jag gillar hur Red Hat håller OpenShift fokuserat på tillförlitlighet i produktion i stället för att jaga de allra senaste funktionerna.
OpenShift Container Platforms bästa användningsområden
- Företag som standardiserar Kubernetes i hybridmoln eller flera moln
- Reglerade branscher som behöver strikta policy- och säkerhetskontroller
OpenShift Container Platform är mindre lämpat för
- Små team med grundläggande behov av containerorkestrering
- Organisationer som vill ha de senaste Kubernetes-funktionerna först
Vad som särskiljer OpenShift Container Platform
OpenShift är byggt kring att ge dig förutsägbara distributioner och policykontroller över blandad infrastruktur, inte bara ren Kubernetes. Till skillnad från exempelvis Rancher, som låter dig hantera kluster med färre förutfattade meningar, utgår OpenShift från att du vill tillämpa tydliga standarder för nätverk, uppgraderingar och användaråtkomst – särskilt när din infrastruktur finns på flera platser.
Detta fungerar ofta bra när du centraliserar kontrollen men fortfarande behöver uppfylla olika efterlevnads- eller säkerhetskrav i dina miljöer.
Kompromisser med OpenShift Container Platform
OpenShift optimerar för konsekventa, låsta miljöer, men du ger upp en del flexibilitet och direkt åtkomst till Kubernetes-interna arbetsflöden. Det kan leda till extra arbete när ditt arbete är beroende av att anpassa eller snabbt införa verktyg från det ursprungliga Kubernetes-projektet.
Pros and Cons
Pros:
- Stöd för hybridmolnmiljöer
- Integrerade CI/CD-pipelines
- Förbättrade säkerhetsfunktioner
Cons:
- Resurskrävande
- Dokumentationen kan vara överväldigande

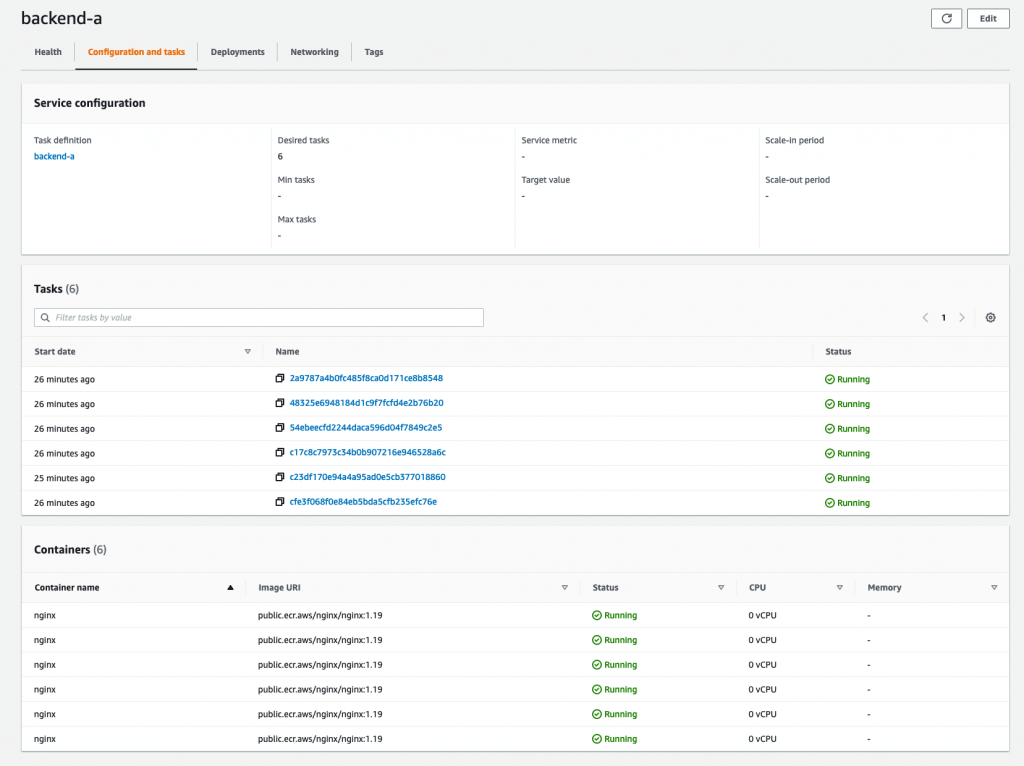
Amazon Elastic Container Service passar den här guiden eftersom det är containerorkestreraren som kopplas direkt till hela AWS-tjänstestacken. Du får inbyggd IAM-integrering, tjänsteupptäckt och CloudWatch-stöd direkt från början, vilket inte gäller för de flesta konkurrenter.
Det jag verkligen uppskattar här är hur sömlöst det passar om din infrastruktur redan finns i AWS. Jag rekommenderar ECS när team redan förlitar sig på AWS-verktyg för nätverk, säkerhet och övervakning och vill ha stöd för dessa funktioner från dag ett.
Det här passar Amazon ECS bäst för
- Team som kör containrar i AWS-infrastruktur
- Organisationer som behöver inbyggd AWS-säkerhet och övervakning
Det här passar Amazon ECS mindre bra för
- Multimolndistributioner eller hybrida lokala installationer
- Team som vill ha Kubernetes-kompatibilitet eller portabilitet
Vad som skiljer Amazon ECS från mängden
Amazon ECS är utformat utifrån idén att du ska bygga och hantera containrar direkt i AWS-molnet, inte mellan moln eller på generell infrastruktur. I praktiken fungerar detta bra för team som vill använda AWS-inbyggda nätverks-, identitets- och övervakningsfunktioner direkt från början. Till skillnad från Kubernetes, som strävar efter portabilitet mellan miljöer, är ECS knutet till AWS, vilket gör att resurser, behörigheter och uppdateringar följer AWS-mönster.
Kompromisser med Amazon ECS
Genom att optimera för AWS-integrering förlorar du flexibiliteten att köra samma arbetsbelastningar någon annanstans utan att göra om konstruktionen. Om du senare behöver flytta till ett annat moln eller en hybridinstallation kräver migreringen mer arbete.
Pros and Cons
Pros:
- Starka säkerhetskontroller
- Tätt integrerat med AWS-tjänster
- Serverlös containerhantering med Fargate
Cons:
- Kräver AWS-kunskaper
- Komplex initial konfiguration

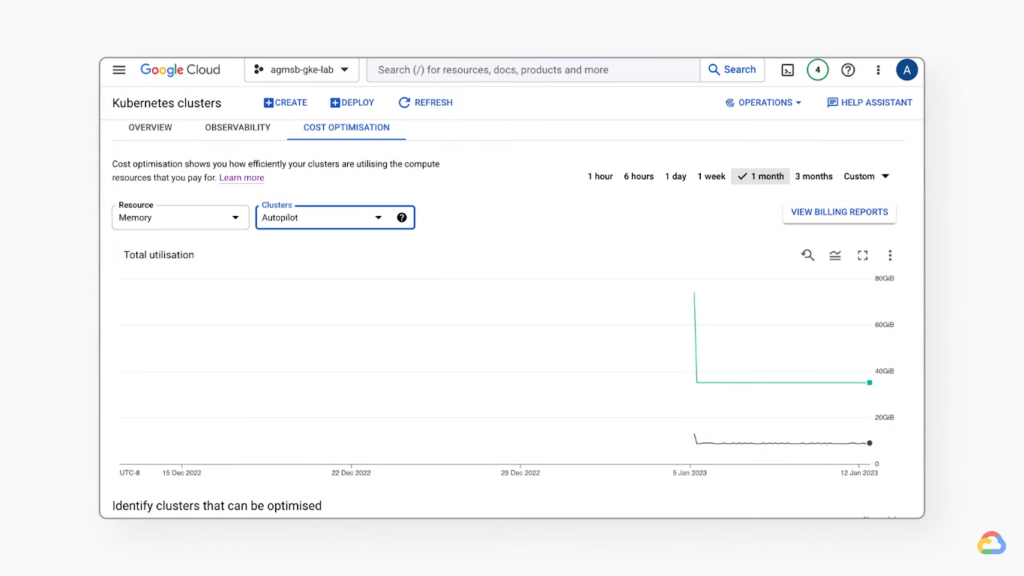
Google Kubernetes Engine hamnar på min lista tack vare hur tjänsten hanterar dynamiska arbetsbelastningar och skalning. Jag brukar rekommendera den till team som kör stora distributioner, arbetsbelastningar med varierande belastning eller mikrotjänstarkitekturer som behöver att kluster expanderar eller krymper automatiskt.
Jag uppskattar särskilt uppgraderingar med ökad kapacitet och automatisk nodprovisionering, eftersom de tar bort mycket av den manuella finjusteringen vid utökning eller minskning av kapaciteten. När team kör kluster i flera regioner eller CI/CD är detta den typ av automatisering som håller resurserna balanserade även när efterfrågan förändras.
Google Kubernetes Engine passar bäst för
- Att köra Kubernetes-kluster som behöver skalas utan manuell hantering
- Organisationer som hanterar produktionsarbetsbelastningar i flera regioner
Google Kubernetes Engine passar mindre bra för
- Team som är nya inom Kubernetes eller containerorkestrering
- Enkla arbetsbelastningar som inte behöver automatisk skalning eller avancerade funktioner
Vad som skiljer Google Kubernetes Engine från mängden
Google Kubernetes Engine bygger på ett automatiseringsorienterat arbetssätt och minimerar behovet av manuell klusterhantering. Till skillnad från att hantera Kubernetes med Rancher eller kubectl förväntar sig GKE att du använder hanterade uppgraderingar, nodskalning och inbyggd övervakning. I praktiken fungerar detta bäst om du vill att plattformen ska anpassa sig efter efterfrågan utan ständig finjustering eller manuellt driftarbete.
Kompromisser med Google Kubernetes Engine
GKE är optimerat för automatisk skalning och hantering utan manuellt arbete, men du avstår från djupgående anpassning eller finjustering på nodnivå, vilket begränsar alternativen när arbetsbelastningarna är mycket specialiserade.
Pros and Cons
Pros:
- Automatisk reparation för klusterhälsa
- Möjligheter till automatisk skalning
- Integrerad loggning och övervakning
Cons:
- Kräver Kubernetes-kompetens
- Prestandajustering krävs

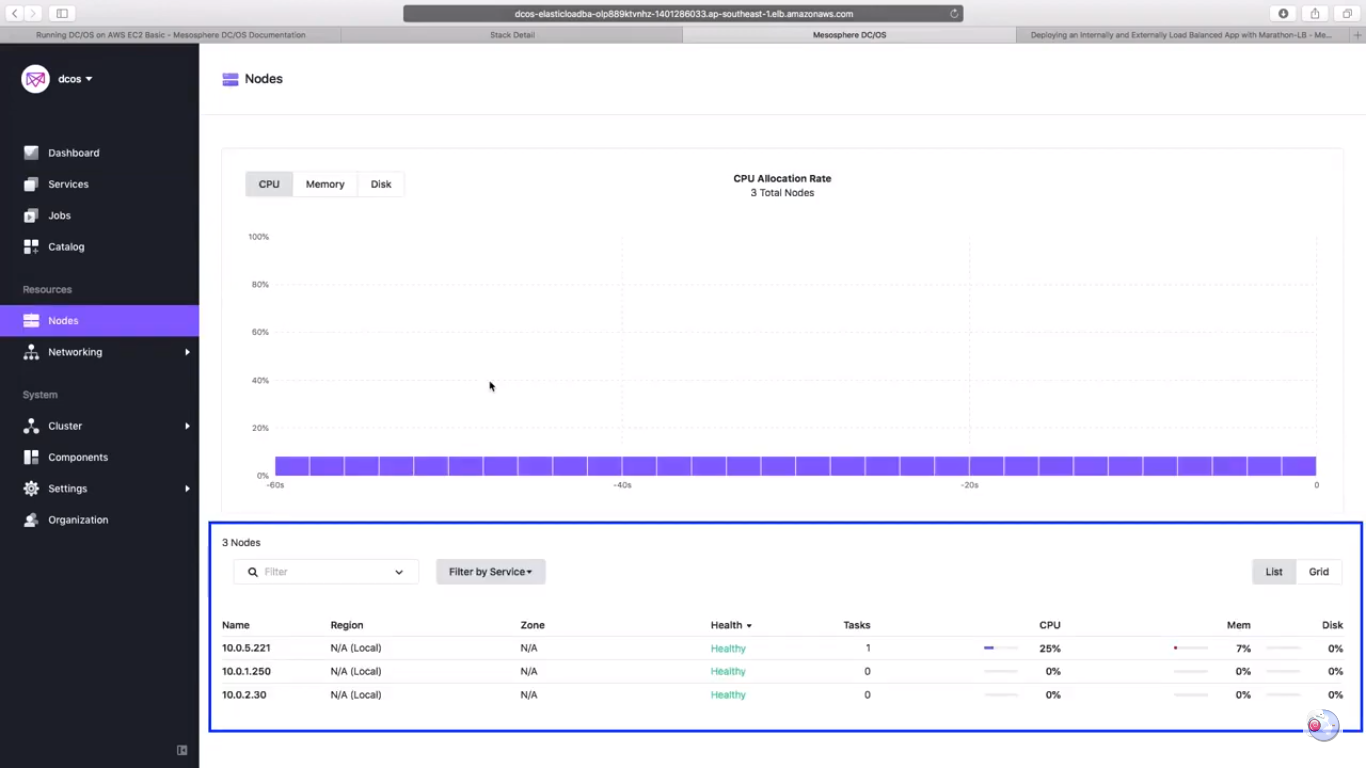
Apache Mesos står på min lista för team som hanterar storskalig databehandling i blandade miljöer. Det som utmärker plattformen är hur den abstraherar beräkningsresurser för att köra containeriserade, äldre och stordatabaserade arbetsbelastningar tillsammans. Jag uppskattar hur Mesos hanterar klusterhantering, särskilt när man behöver orkestrera både Docker-containrar och icke-containeriserade appar i mycket stor skala.
Du ser det verkliga värdet när du växer ur lösningar med ett enda kluster och börjar behöva avancerad resursallokering eller stöd för flera ramverk.
Apache Mesos passar bäst för
- Att köra containeriserade och icke-containeriserade arbetsbelastningar i stor skala
- Datainfrastrukturteam som orkestrerar olika beräkningsmiljöer
Apache Mesos passar inte lika bra för
- Små team som behöver något enkelt och lätt att hantera
- Organisationer som enbart fokuserar på Kubernetes-baserade arbetsflöden
Vad skiljer Apache Mesos från mängden
Apache Mesos behandlar hela ditt datacenter som en enda pool av beräkningsresurser. I stället för att enbart fokusera på containerorkestrering förväntar sig Mesos att du kombinerar containrar, äldre appar och stordatabaserade ramverk sida vid sida. Jämfört med Kubernetes, som bygger kring en strikt containermodell, ger Mesos dig större frihet att köra olika typer av arbetsbelastningar i ett och samma system.
Den här konfigurationen är utmärkt när du behöver flexibilitet för att köra containrar bredvid tjänster som inte är containeriserade.
Kompromisser med Apache Mesos
Mesos optimerar för flexibilitet mellan olika typer av arbetsbelastningar, men det innebär att du ger upp enkelheten och ekosystemets mognad hos dedikerade containerplattformar som Kubernetes. I praktiken kan kraven på konfiguration och driftskunskap frustrera team som bara vill ha snabba och okomplicerade containerdistributioner.
Pros and Cons
Pros:
- Effektiv resursallokering
- Stöd för olika arbetsbelastningar
- Inbyggd feltolerans
Cons:
- Dokumentationen kan vara svåröverskådlig
- Prestandajustering krävs

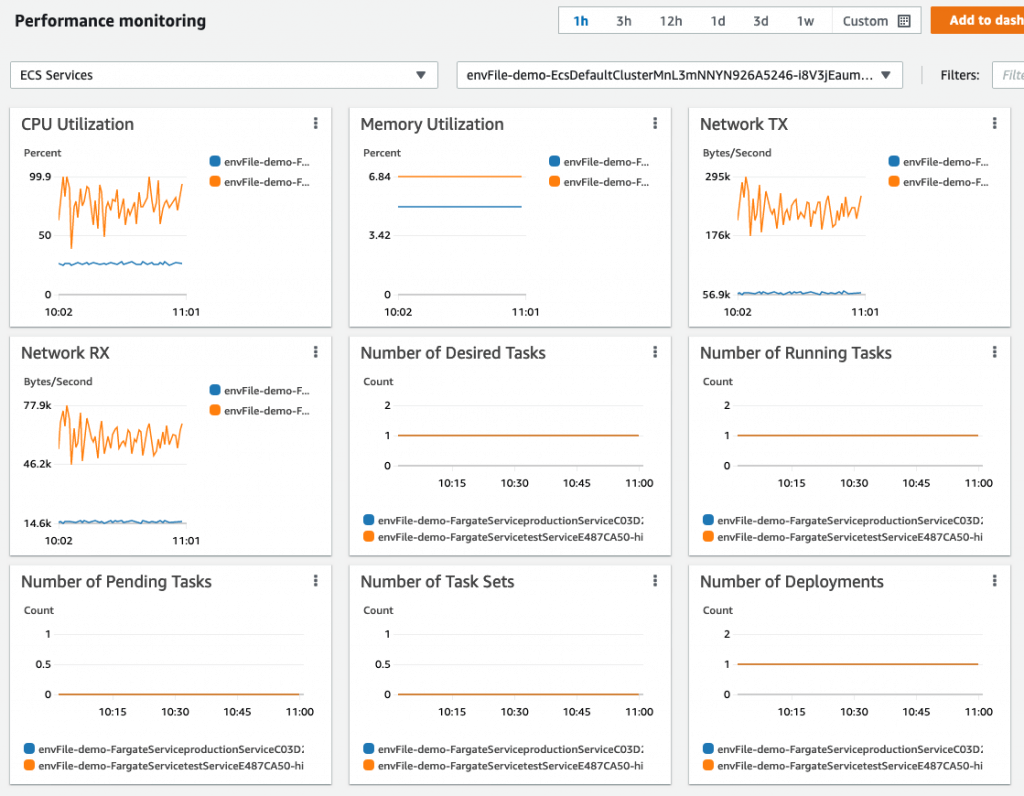
AWS Fargate är mitt val för team som vill köra Docker-containrar utan att behöva tänka på servrar eller infrastrukturhantering. Jag brukar rekommendera det när organisationer behöver skala containerarbetsbelastningar snabbt, eftersom Fargate tillhandahåller och hanterar beräkningsresurser på begäran. Det jag gillar är hur du kan fokusera på att bygga och distribuera containrar och låta AWS hantera all skalning, korrigering och säkerhetsisolering. Detta passar team som kör mikrotjänster eller händelsestyrda appar och vill ha en helt automatiserad hantering på beräkningslagret.
AWS Fargate passar bäst för
- Team som kör containeriserade arbetsbelastningar utan att hantera servrar
- Organisationer som prioriterar skalbara, händelsestyrda appar eller mikrotjänster
AWS Fargate passar mindre bra för
- Arbetsbelastningar som kräver anpassade operativsystemskonfigurationer eller specialiserad maskinvara
- Team med komplexa nätverksbehov utöver standardalternativen för VPC
Vad som skiljer AWS Fargate från mängden
Fargate utmärker sig genom att ta bort infrastrukturhanteringen från containerarbetsflödet, så att du kan distribuera arbetsbelastningar utan att röra EC2-lagret. Till skillnad från Kubernetes eller ECS på EC2 behöver du sällan hantera korrigeringar, skalning eller tillhandahållande. Detta fungerar bäst när du vill fokusera på att leverera mikrotjänster, inte på att åtgärda eller dimensionera virtuella maskiner.
Fargate känns mer som serverlös databehandling än klassiska alternativ för containerorkestrering som Kubernetes, vilka förutsätter mer aktiv kontroll över infrastrukturen.
Kompromisser med AWS Fargate
Fargate optimerar för automatiserad hantering, men du ger upp möjligheten att anpassa din miljö och ditt nätverk. Om du behöver detaljerad kontroll begränsas du av de abstraktioner som AWS tillämpar.
Pros and Cons
Pros:
- Robusta funktioner för infrastrukturhantering
- Effektiv uppgiftsisolering för mikrotjänster
- Omfattande funktionalitet direkt ur lådan
Cons:
- Långa starttider efter inaktivitet
- Dyrt

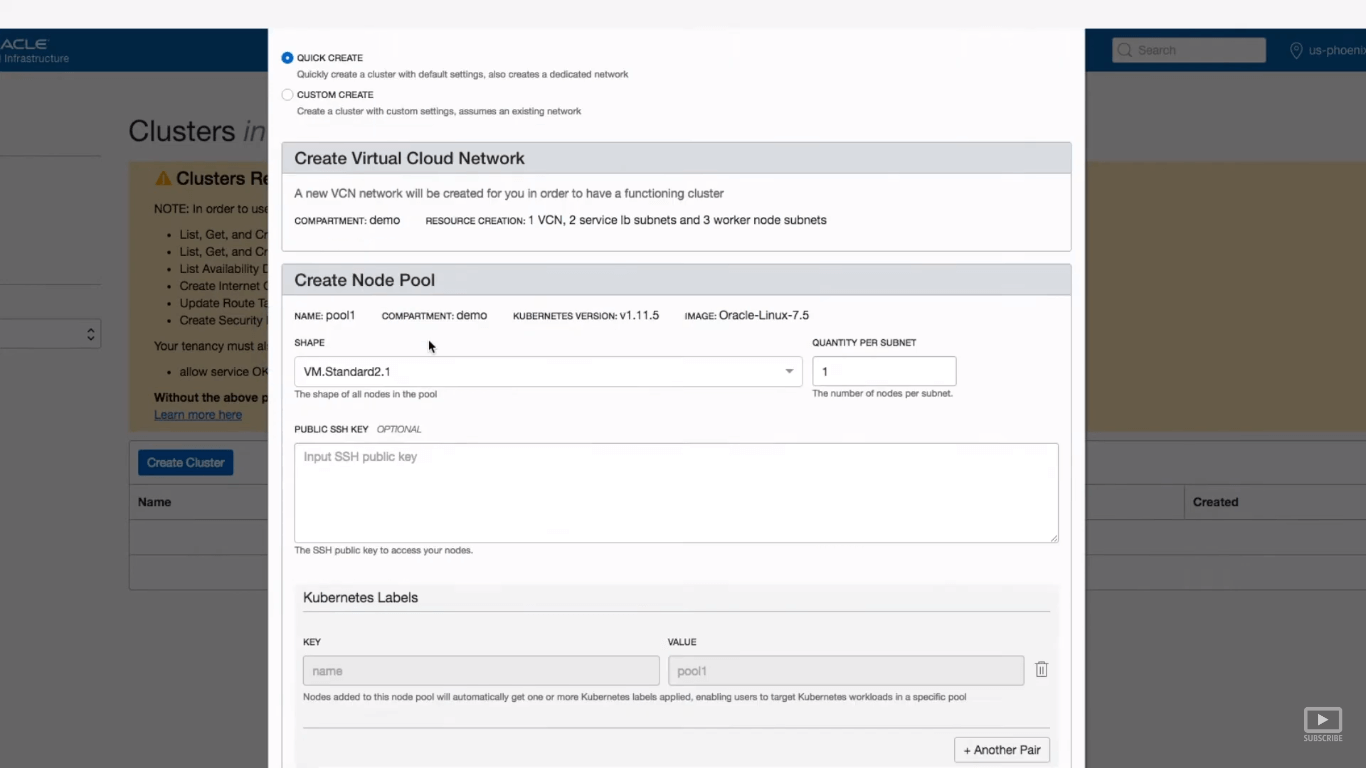
Oracles containermotor för Kubernetes är mitt val när team vill ha containerorkestrering anpassad för Oracle Cloud. Det som särskiljer tjänsten är hur den direkt kopplas till Oracle Clouds säkerhet, nätverk och IAM direkt från början, så att ni får heltäckande kontroll över alla era arbetsbelastningar här utan en massa extra konfiguration.
Jag uppskattar hur OKE automatiserar klusteruppgraderingar och korrigeringar samtidigt som tjänsten passar naturligt ihop med Oracles databas- och lagringstjänster. Det här är tjänsten jag väljer när man redan har investerat i Oracle Clouds infrastruktur och behöver Kubernetes med full funktionalitet som fungerar inbyggt i den stacken.
Oracles containermotor för Kubernetes passar bäst för
- Team som har gjort stora investeringar i Oracle Clouds infrastruktur
- Arbetsbelastningar som behöver inbyggd integration med Oracles säkerhet och IAM
Oracles containermotor för Kubernetes passar mindre bra för
- Organisationer som kör Kubernetes-distributioner i flera moln eller hybrida miljöer
- Team som behöver breda, leverantörsneutrala integrationer utanför Oracle Cloud
Vad som särskiljer Oracles containermotor för Kubernetes
OKE utmärker sig genom hur nära Kubernetes-arbetet kopplas till Oracle Clouds inbyggda infrastruktur. I praktiken förutsätter tjänsten att ni organiserar arbetsbelastningar kring Oracle Clouds ekosystem, i stället för att försöka flytta dem mellan olika moln. Till skillnad från exempelvis Googles Kubernetes-motor (som är utformad för distributioner i flera moln eller hybrida miljöer) fokuserar OKE på sömlösa anslutningar till Oracle IAM, nätverk och databaser.
Team som behöver en direkt kopplingsväg till Oracles kärntjänster får vanligtvis ut mest av detta upplägg.
Avvägningar med Oracles containermotor för Kubernetes
OKE är optimerat för nära integration med Oracle Cloud, men det fokuset innebär att flexibiliteten minskar om ni vill köra kluster i miljöer som inte kommer från Oracle.
Pros and Cons
Pros:
- Djup integration med Oracle Cloud
- Automatiserade uppdateringar och korrigeringar
- Inbyggda övervakningsverktyg
Cons:
- Kräver kunskaper om Oracle Cloud
- Begränsat stöd för tredjepartstjänster
Övrig programvara för containerisering
Här är några ytterligare alternativ för programvara för containerisering som inte kom med på min kortlista, men som ändå är värda att undersöka:
- Nomad
Bäst för enkel klusterhantering
- MicroK8s
Bäst för lätta Kubernetes-kluster
- Amazon Elastic Kubernetes Service
Bäst för Kubernetes-värdtjänst på AWS


Miten arvioin Honeycomb-vaihtoehtoja
Tarkastelen jokaista ehdokasta kahdella tasolla: perusvaatimuksia – hajautettua jäljitystä, korkean kardinaliteetin kyselyitä ja OTel-tukea – sekä erottavia tekijöitä, jotka erottavat työkalut toisistaan, kun SRE:t selvittävät tuotantoympäristön reaaliaikaisia häiriöitä.
Ydintoiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, annan kullekin työkalulle arvosanan asteikolla 0 (toiminnallisuutta ei ole tarjolla)–5 (toiminnallisuus on alan parhaimmistoa) jokaisesta alla luetellusta ydintoiminnosta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Hajautettu jäljitys: Arvioin, kuinka hyvin kukin työkalu visualisoi palvelujen väliset jäljityksen vesiputouskaaviot, sillä 15 mikropalvelun yli ulottuvan hitaan kassavirran vianmääritys edellyttää yksityiskohtaisia span-tietoja.
- Korkean kardinaliteetin kyselyt: Telemetrian tarkastelu käyttäjätunnuksen tai kontti-instanssin mukaan suuressa mittakaavassa on tärkeää, joten tarkistan, säilyykö kyselyiden suorituskyky miljoonien yksilöllisten arvojen yli.
- Yhtenäisen telemetrian tuki: Etsin työkaluja, jotka yhdistävät lokit, mittarit ja jäljitykset yhteen näkymään – siirtymisen viivepiikistä vastaavaan virhelokiin pitäisi onnistua yhdellä napsautuksella.
- OpenTelemetry-yhteensopivuus: Arvioin tässä natiivin OTel-datan vastaanoton jäljityksille, mittareille ja lokeille, sillä tiimien ei pitäisi tarvita omisteisia agentteja datan tuomiseen.
- Reaaliaikaiset hälytykset & SLO:t: Hyvä havainnointi sisältää SLO-kulutusnopeushälytykset ja virhebudjetit, joten tarkistan, tukeeko kukin työkalu muutakin kuin perusmuotoisia staattisiin raja-arvoihin perustuvia ilmoituksia.
- Vuorovaikutteiset vianmääritystyönkulut: Etsin tutkivia kyselykäyttöliittymiä – kuten poikkeamien tunnistusta tai ryhmittäisiä erittelyjä – jotka auttavat insinöörejä selvittämään tuntemattomia ongelmia häiriön aikana.
Kun minulla on luettelo tämän kriteerin täyttävistä työkaluista, tarkastelen, mikä tekee kustakin alustasta erityisen.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Huomionarvoiset ominaisuudet
Tekoälyavusteiset tutkintatyökalut voivat lyhentää häiriön selvittämiseen kuluvaa aikaa tuntikausilla tuomalla todennäköisen perimmäisen syyn automaattisesti esiin jo ennen kuin insinööri kirjoittaa ensimmäistäkään kyselyä. Arvioin myös, tarjoaako alusta jatkuvaa profilointia – suorittimen tai muistin kuormitushuippujen yhdistäminen suoraan jäljitykseen auttaa paikantamaan kooditason pullonkaulat, jotka pelkät span-tiedot voivat jättää huomaamatta. Myös yhteistoiminnalliset kyselytyönkulut ovat tärkeitä, etenkin tiimeille, jotka järjestävät syyllistämättömiä jälkipuintikokouksia. Jaetut tutkimuspolut ja merkityt taulut antavat päivystävälle insinöörille mahdollisuuden välittää kontekstin seuraavalle vuorolle ilman, että mitään katoaa.
Ominaisuuksia laajempi kokonaisuus
Hinnoittelumalli on yksi ensimmäisistä asioista, jotka tarkistan. Isäntäkohtaisesti laskuttava alusta toimii suuressa mittakaavassa hyvin eri tavalla kuin vastaanotetun gigatavumäärän mukaan laskuttava alusta, eikä tuotteen julkaisun aikaisen liikennepiikin pitäisi räjäyttää havainnointibudjettia. Arvioin myös, kuinka nopeasti tiimi voi saada hyötyä työkalusta – vahvan automaattisen instrumentoinnin ja selkeiden OTel-siirto-oppaiden ansiosta perehdytysaika lyhenee huomattavasti. Ekosysteemin integraatiot täydentävät kokonaisuuden. Yhteydet PagerDutyyn, Slackiin ja CI/CD-putkeen varmistavat, että hälytykset tavoittavat oikeat henkilöt ja julkaisumerkinnät päätyvät automaattisesti koontinäyttöihin.
Så väljer du programvara för containerisering
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika urvalsprocess för programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Se till att programvaran kan hantera tillväxt och ökade arbetsbelastningar utan prestandaproblem. Kontrollera om den stöder upp- eller nedskalning när dina behov förändras. |
| Integrationer | Leta efter kompatibilitet med befintliga verktyg som ditt team använder, till exempel CI/CD-pipelines eller molntjänster, för att säkerställa smidiga arbetsflöden och dataflöden. |
| Anpassningsbarhet | Överväg hur väl programvaran kan anpassas till dina specifika processer och arbetsflöden, så att justeringar kan göras när verksamheten utvecklas. |
| Användarvänlighet | Utvärdera användargränssnittet och den övergripande användarupplevelsen för att se om ditt team snabbt kan börja använda programvaran effektivt utan omfattande utbildning. |
| Budget | Bedöm den totala kostnaden, inklusive dolda avgifter, för att säkerställa att den ryms inom dina ekonomiska ramar samtidigt som den erbjuder nödvändiga funktioner. |
| Säkerhetsskydd | Kontrollera att programvaran har robusta säkerhetsåtgärder på plats, såsom kryptering och åtkomstkontroller, för att skydda dina data och uppfylla efterlevnadsstandarder. |
| Support och resurser | Kontrollera vilka supportalternativ som finns, såsom kundtjänst och onlineresurser, för att hjälpa ditt team att effektivt felsöka problem. |
| Prestanda | Överväg programvarans tillförlitlighet och hastighet, särskilt under hög arbetsbelastning, för att säkerställa att den konsekvent uppfyller dina operativa krav. |
Trender inom programvara för containerisering
I min efterforskning hämtade jag otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av programvara för containerisering. Här är några framväxande trender som jag håller ett öga på:
- Stöd för kantnära databehandling: I takt med att kantnära databehandling växer anpassas programvara för containerisering för att köras effektivt på kantenheter. Det gör det möjligt för företag att distribuera applikationer närmare användarna, vilket minskar fördröjningen. Leverantörer som MicroK8s optimerar sina plattformar för kantnära miljöer.
- Förbättrad säkerhet: Säkerhet blir allt högre prioriterad, och leverantörer integrerar avancerade säkerhetsfunktioner som automatiserad sårbarhetsskanning och modeller med nolltillit. Dessa förbättringar bidrar till att skydda containeriserade applikationer mot hot, vilket gör programvaran mer attraktiv för säkerhetsmedvetna företag.
- Förenklade användargränssnitt: Det finns en tydlig strävan mot mer intuitiva och användarvänliga gränssnitt, vilket gör det enklare för team utan djup teknisk kompetens att hantera containeriserade applikationer. Verktyg som Portainer fokuserar på att erbjuda en enkel hanteringsupplevelse.
- AI-integration: Vissa leverantörer integrerar AI-funktioner för att optimera resursfördelningen och förutsäga problem med applikationsprestandan. Den här trenden gör det möjligt för företag att förbättra effektiviteten och minska driftstopp. Kubernetes experimenterar till exempel med AI-drivna insikter.
- Stöd för hybridmoln: Många företag använder hybridmolnstrategier, och programvara för containerisering utvecklas för att stödja dessa miljöer. Denna flexibilitet gör det möjligt för team att köra applikationer över lokala infrastrukturer och molninfrastrukturer, vilket syns i lösningar som OpenShift.
Vad är programvara för containerisering?
Programvara för containerisering är en typ av teknik som gör det möjligt för utvecklare att paketera applikationer och deras beroenden i isolerade enheter som kallas containrar. IT-experter, programvaruutvecklare och DevOps-team använder i allmänhet dessa verktyg för att distribuera applikationer konsekvent i olika miljöer.
Automatisk skalning, säkerhetsförbättringar och stöd för hybridmoln bidrar till effektiv resurshantering, förbättrad säkerhet och flexibla distributionsalternativ. Även om Docker dominerar området undersöker många team Docker-alternativ för specifika krav. Sammantaget ger dessa verktyg företag möjlighet att distribuera och hantera applikationer mer effektivt och säkert.
Funktioner i programvara för containerisering
När du väljer programvara för containerisering bör du hålla utkik efter följande viktiga funktioner:
- Automatisk skalning: Justerar automatiskt resurser baserat på efterfrågan, vilket säkerställer att applikationer körs effektivt utan manuella ingripanden.
- Säkerhetsförbättringar: Tillhandahåller funktioner som sårbarhetsskanning och nolltillitsmodeller för att skydda applikationer mot hot.
- Stöd för hybridmoln: Gör det möjligt för applikationer att köras i lokala miljöer och molnmiljöer, vilket ger flexibilitet vid distribution.
- Stöd för kantnära databehandling: Optimerar applikationer för körning på kantenheter, vilket minskar fördröjningen och förbättrar användarupplevelsen.
- Inbyggd övervakning: Ger insikter i applikationers prestanda och hälsa, vilket hjälper team att upprätthålla optimal drift.
- Användarvänligt gränssnitt: Förenklar hanteringen av containeriserade applikationer och gör den tillgänglig för team med varierande teknisk kompetens.
- AI-integrering: Använder artificiell intelligens för att optimera resursfördelningen och förutse prestandaproblem, vilket förbättrar effektiviteten.
- Kompatibilitet med flera moln: Möjliggör sömlös drift hos olika molnleverantörer och förhindrar leverantörsberoende.
- Funktioner för självläkning: Återställer automatiskt applikationer efter fel, vilket minimerar driftstopp och upprätthåller tillförlitligheten.
Fördelar med programvara för containerisering
Implementering av programvara för containerisering ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Enhetlig distribution: Säkerställer att applikationer körs på samma sätt i olika miljöer, vilket minskar fel och förenklar distributionsprocessen.
- Förbättrad säkerhet: Skyddar applikationer med funktioner som sårbarhetsskanning och nolltillitsmodeller, vilket håller dina data säkra.
- Förbättrad skalbarhet: Justerar automatiskt resurserna efter efterfrågan och säkerställer att dina applikationer fungerar väl vid plötsliga trafikökningar.
- Effektiv resursanvändning: Optimerar resursanvändningen med funktioner som automatisk skalning och AI-drivna insikter, vilket minskar kostnaderna och maximerar prestandan.
- Flexibilitet vid distribution: Stöder hybrid- och miljöer med flera moln, vilket gör att du kan distribuera applikationer där det passar bäst för ditt företag.
- Minskad driftstoppstid: Minimerar avbrott med funktioner för självläkning och säkerställer att dina applikationer förblir tillgängliga för användarna.
- Snabbare utvecklingscykler: Påskyndar utvecklingsprocessen med användarvänliga gränssnitt och inbyggda CI/CD-pipelines, vilket hjälper ditt team att leverera uppdateringar snabbt.
Kostnader och priser för programvara för containerisering
Vid val av programvara för containerisering krävs en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för programvara för containerisering:
Jämförelsetabell för abonnemang för programvara för containerisering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande orkestrering, begränsad support och resurser från communityn. |
| Personligt abonnemang | $5-$25/användare/månad | Programvara för containerhantering, grundläggande säkerhetsfunktioner och begränsad skalbarhet. |
| Företagsabonnemang | $30-$75/användare/månad | Avancerad säkerhet, automatisk skalning, övervakningsverktyg och prioriterad support. |
| Abonnemang för stora företag | $100-$200/användare/månad | Anpassade integreringar, förbättrad säkerhet, dedikerad support och full skalbarhet mellan miljöer. |
Containeriseringsprogramvara: Vanliga frågor
Här är några svar på vanliga frågor om containeriseringsprogramvara:
Vilka är utmaningarna med containerisering?
Containerisering kan medföra komplexitet, till exempel när det gäller att hantera ett stort antal containrar och säkerställa säkerheten. Ditt team kan möta utmaningar med beständig lagring och nätverk, eftersom dessa kräver andra metoder än traditionella lösningar. Dessutom kan det ibland vara svårt att integrera containrar med befintliga system.
Vilka applikationer kan inte containeriseras?
Alla applikationer lämpar sig inte för containerisering. Databasapplikationer får till exempel ofta prestandaproblem när de körs i containrar, eftersom de behöver beständig lagring. Applikationer som kräver omfattande åtkomst till maskinvaran eller som är beroende av specifika maskinvarukonfigurationer kan också få problem i en containeriserad miljö.
Vad är syftet med containerisering inom programvaruutveckling?
Containerisering gör det möjligt för applikationer att köras oberoende av värdoperativsystemet, vilket ger en konsekvent miljö på olika plattformar. Denna åtskillnad minskar resursslöseri och förenklar driftsättningen, eftersom ditt team kan säkerställa att applikationerna har exakt det de behöver för att fungera effektivt.
Vilka är de tre grundläggande stegen i containerisering?
Containeriseringsprocessen omfattar vanligtvis tre steg: utveckla, bygga och distribuera. Först definierar utvecklarna applikationens beroenden i en containeravbildning. Därefter byggs avbildningen till en container. Slutligen distribuerar programvara för containerorkestrering containrarna till en värd där de kan köras konsekvent i olika miljöer.
Hur förbättrar containerisering skalbarheten?
Containerisering förbättrar skalbarheten genom att applikationer enkelt kan dupliceras och distribueras i flera miljöer. Med funktioner som automatisk skalning kan ditt team justera resurserna dynamiskt utifrån efterfrågan och säkerställa att applikationerna fungerar bra under varierande belastning.
Hur påverkar containerisering säkerheten?
Även om containerisering ger isolering medför den också nya säkerhetsutmaningar. Containrar delar värdoperativsystemet, så sårbarheter där kan påverka alla containrar. Det är viktigt att införa säkerhetsåtgärder som regelbundna uppdateringar, sårbarhetsskanning och åtkomstkontroller för att skydda dina applikationer.
Vad händer härnäst?
Om du håller på att undersöka containeriseringsprogramvara kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kort lista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.