

Perfekt skydd: 10 bästa programmen för webbplatssäkerhet 2026

Kortlista över den bästa programvaran för webbplatssäkerhet


Webbplatssäkerhet är ett stort bekymmer för teknikexperter som du. Cyberhoten ökar, och det är avgörande att hålla webbplatsen säker. Du behöver en lösning som passar dina behov utan att öka din arbetsbelastning.
Jag har lagt avsevärd tid på att testa och granska den främsta programvaran för webbplatssäkerhet. Mitt mål är att hjälpa dig hitta de bästa verktygen för att skydda din webbplats. I den här artikeln delar jag med mig av mina opartiska insikter om varje alternativ.
Du får en tydlig bild av vad varje programvara erbjuder, så att du kan fatta ett välgrundat beslut. Oavsett om du oroar dig för skadlig programvara, dataintrång eller efterlevnad finns det en lösning för dig. Låt oss gå igenom de bästa tillgängliga alternativen.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa programvaran för webbplatssäkerhet
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för proaktiv identifiering av säkerhetsluckor | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $10/user/month (faktureras årsvis) | Website | |
| 2 | Bäst för automatiserad upptäckt av sårbarheter i webbapplikationer | Gratis demonstration tillgänglig | Från $25/användare/månad (faktureras årsvis) | Website | |
| 3 | Bäst för omfattande sårbarhetsskanning med över 8000 tester | Gratis demo tillgänglig | Från $69/månad | Website | |
| 4 | Bäst för snabb borttagning av skadlig kod och brandväggsskydd | Information saknas | Från $16.66/användare/månad (faktureras årligen) | Website | |
| 5 | Bäst för småföretag som söker färdiga helhetslösningar | Not available | Från $6/användare/månad (faktureras årsvis) | Website | |
| 6 | Bäst för robust säkerhet för molnapplikationer | Not available | Från $100/användare/månad (faktureras årligen) | Website | |
| 7 | Bäst för djupgående skanning av webbsårbarheter och integrationer | Not available | Från $30/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för sårbarhetsfynd från crowdsourcing | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $50/användare/månad (faktureras årsvis) | Website | |
| 9 | Bäst för WordPress-webbplatser och skydd mot skräppost | Not available | Från $5/användare/månad (faktureras årsvis) | Website | |
| 10 | Bäst för sårbarhetsskanning och penetrationstestning | Not available | Från $15/användare/månad (faktureras årsvis) | Website |
Recensioner av den bästa programvaran för webbplatssäkerhet
Intruder
Bäst för proaktiv identifiering av säkerhetsluckor

Intruder arbetar i framkant av cybersäkerhet och upptäcker samt flaggar noggrant potentiella sårbarheter innan de blir verkliga hot. Intruder fokuserar på att proaktivt identifiera säkerhetsluckor och ser till att företag ligger steget före potentiella intrång.
Varför jag valde Intruder: Jag fastnade för Intruder efter att noggrant ha jämfört och utvärderat olika cybersäkerhetsverktyg. Det som särskiljer Intruder är fokuset på tidig upptäckt, vilket skiljer tjänsten från många andra lösningar. Detta proaktiva säkerhetsperspektiv tilltalade mig och understryker dess värde för företag som vill identifiera potentiella risker innan de eskalerar.
Utmärkande funktioner & integrationer:
Intruder utmärker sig genom sin funktion för kontinuerlig sårbarhetsskanning, som säkerställer regelbundna kontroller och snabba aviseringar om upptäckta risker. Dessutom innebär den molnbaserade utformningen att företag kan dra nytta av tjänsten utan att investera i komplex infrastruktur. När det gäller integrationer fungerar Intruder effektivt tillsammans med plattformar som Slack, vilket säkerställer aviseringar i realtid, och integreras med populära molnleverantörer för att övervaka molnbaserade tillgångar.
Pros and Cons
Pros:
- Kontinuerlig skanning innebär att företag aldrig överraskas
- Den molnbaserade plattformen eliminerar behovet av komplexa installationer
- Integrationer med populära plattformar säkerställer smidiga arbetsflöden
Cons:
- Mer avancerade funktioner kan kräva uppgradering till högre abonnemangsnivåer
- Företag som enbart söker lokala lösningar kan uppleva att tjänsten passar sämre
- Gränssnittet är detaljerat, men kan innebära en inlärningskurva för vissa användare
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .

Invicti
Bäst för automatiserad upptäckt av sårbarheter i webbapplikationer
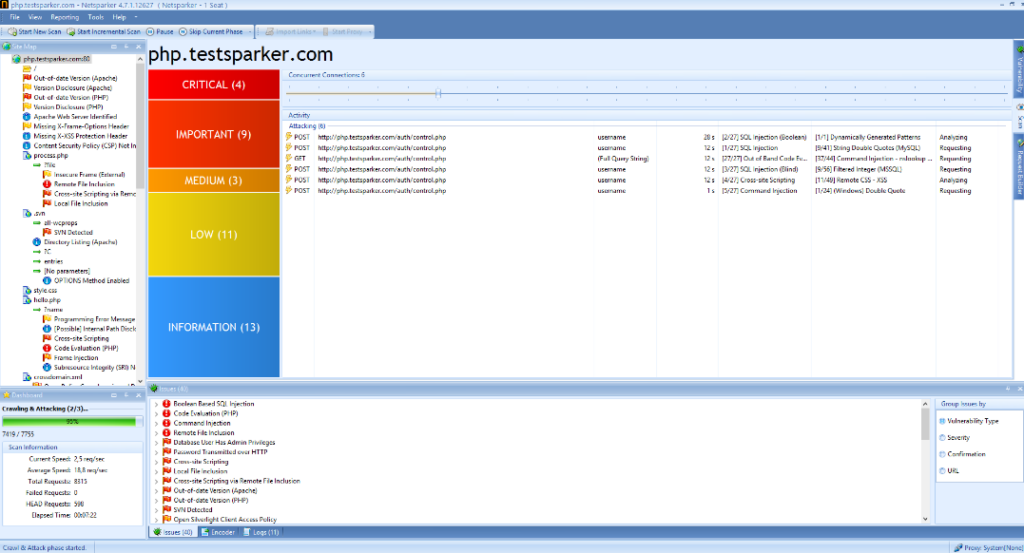
Invicti specialiserar sig på att identifiera sårbarheter i webbapplikationer genom sina avancerade automatiseringsfunktioner. Med stort fokus på det digitala ekosystemet upptäcker verktyget snabbt potentiella svagheter innan de kan utnyttjas.
Varför jag valde Invicti: Under min utvärdering av säkerhetsverktyg utmärkte sig Invicti tydligt tack vare sin skicklighet inom automatiserad upptäckt. Det handlar inte bara om att välja ett verktyg, utan om att avgöra vilket som passar bäst för specifika behov. När jag jämförde olika plattformar bedömde jag att Invicti var överlägset för företag som vill genomföra noggranna, automatiserade genomsökningar av sina webbapplikationer.
Utmärkande funktioner och integrationer:
Invicti har en omfattande uppsättning funktioner, inklusive djupgående genomsökningar som tränger igenom olika lager i en webbapplikation, handlingsbara insikter som vägleder åtgärdandet av sårbarheter samt AI-drivna algoritmer för upptäckt. Integrationsmöjligheterna är omfattande, med smidiga kopplingar till system för ärendehantering, CI/CD-processer och populära webbaserade plattformar.
Pros and Cons
Pros:
- Djupgående genomsökning säkerställer noggranna sårbarhetskontroller
- Handlingsbara insikter hjälper till att styra åtgärdandet
- AI-drivna algoritmer förbättrar upptäcktens träffsäkerhet
Cons:
- Kan innebära en inlärningskurva för nybörjare
- Automatiserade genomsökningar kan trots sin noggrannhet ge falska positiva resultat
- Integration med vissa nischade plattformar kan kräva ytterligare konfigurering
Bäst för omfattande sårbarhetsskanning med över 8000 tester
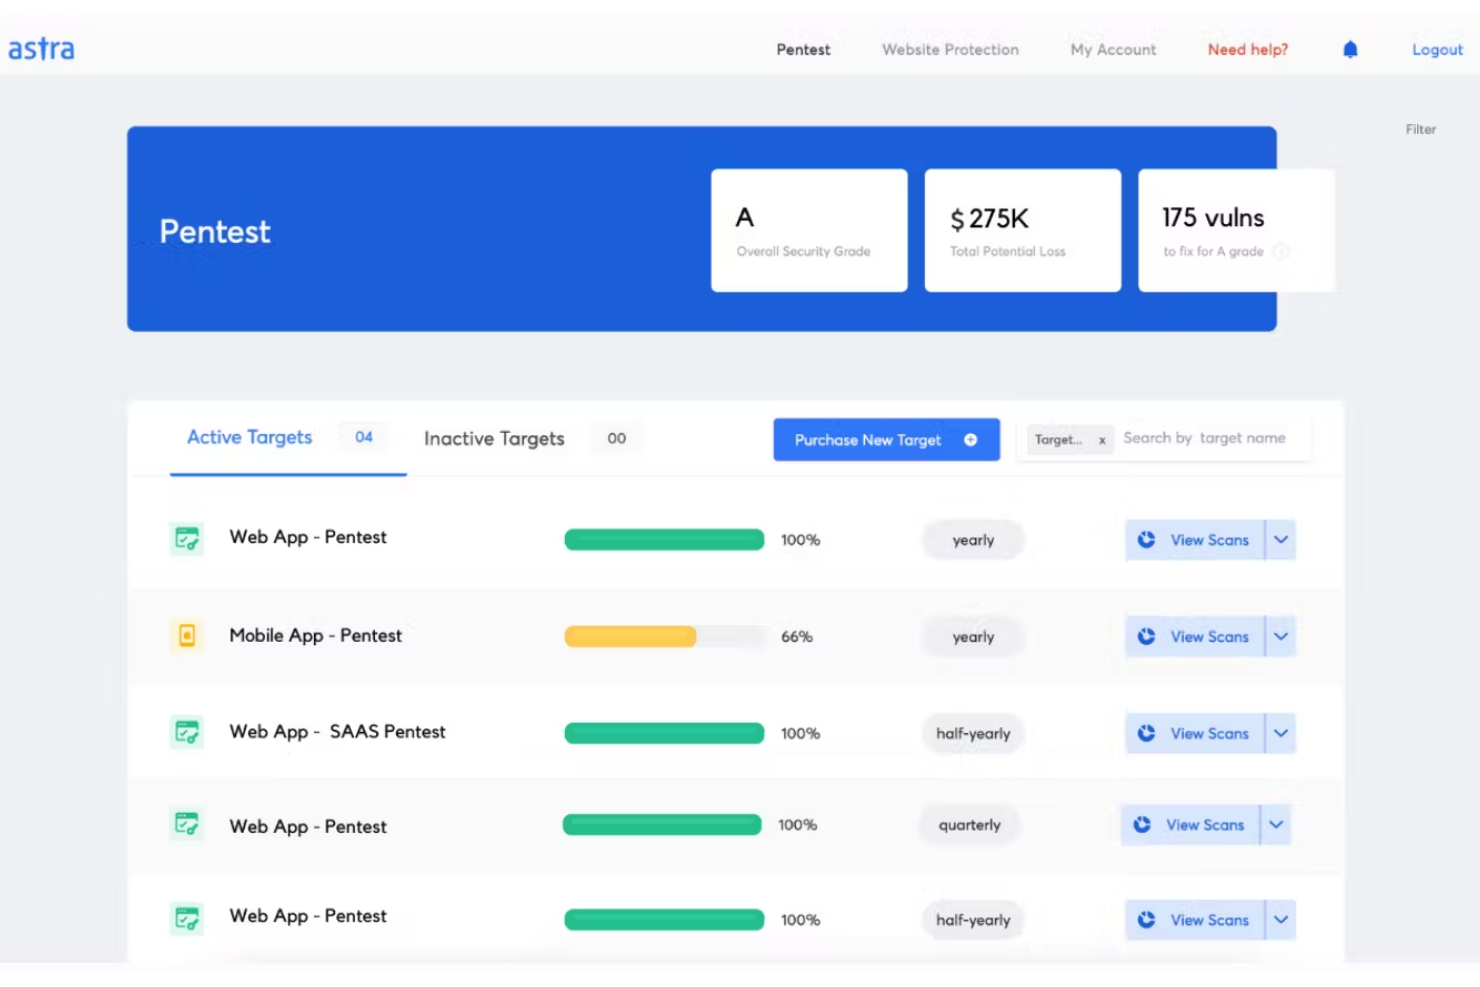
Astra Pentest är ett omfattande säkerhetsverktyg som är utformat för att genomföra fullständiga penetrationstester av webbapplikationer och erbjuder olika typer av penetrationstester, inklusive tester av webbappar, molnsäkerhet, mobilappar, API:er, nätverkssäkerhet och blockkedjor.
Varför jag valde Astra Pentest: En av de mest övertygande funktionerna är dess intelligenta sårbarhetsskanner, som utför över 8000 tester, inklusive kontroller av kända CVE:er, OWASP Top 10 och SANS 25. Denna omfattande testning säkerställer att alla möjliga säkerhetsluckor täcks och ger en grundlig säkerhetsbedömning. Dessutom kan skannern analysera sidor bakom inloggningsskärmar med hjälp av ett webbläsartillägg.
Utmärkande funktioner & integrationer:
Astra Pentest erbjuder även manuella penetrationstester som kompletterar automatiserade skanningar genom att identifiera sårbarheter som automatiserade verktyg kan missa, till exempel sårbarheter i affärslogik och betalningsflöden. Plattformens smarta rapportering ger full insyn i penetrationstestprocessen och gör det möjligt för användare att följa viktiga mätvärden och prioritera problem effektivt. Integrationer inkluderar GitHub, GitLab, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins och CircleCI.
Pros and Cons
Pros:
- Säkerställer en grundlig utvärdering av användarens säkerhetsstatus
- Den centraliserade instrumentpanelen gör det möjligt för användare att se alla upptäckter på ett ställe
- Erbjuder både automatiserad sårbarhetsskanning och manuella penetrationstester
Cons:
- Enstaka falska positiva resultat med den automatiserade skannern
- Begränsade anpassningsmöjligheter
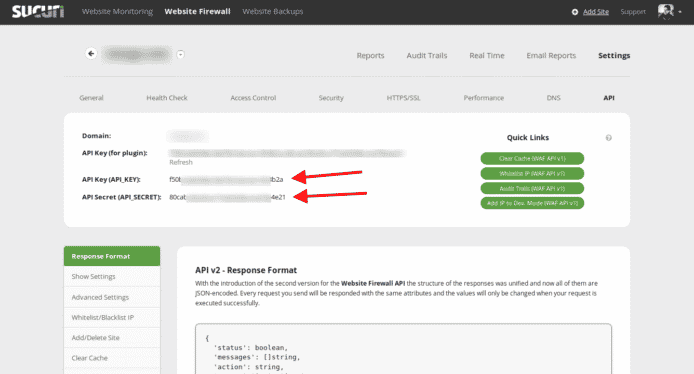
Sucuri är en föregångare när det gäller att snabbt upptäcka och ta bort skadlig kod från webbplatser och därmed säkerställa deras säkerhet. Dess fokus på snabba svarstider och en kraftfull brandvägg erbjuder en optimal lösning för webbplatser som behöver omedelbar borttagning av skadlig kod och konsekvent skydd.
Varför jag valde Sucuri: När jag fördjupade mig i området för verktyg för webbplatssäkerhet fångade Sucuris rykte om snabb hantering av skadlig kod min uppmärksamhet. Det blev oundvikligt att välja detta verktyg när jag jämförde dess svarshastigheter och kombinerade brandväggsfunktioner med andra verktyg. För verksamheter som prioriterar omedelbara åtgärder mot skadlig kod och ett robust brandväggsskydd är Sucuri utan tvekan det främsta valet.
Utmärkande funktioner och integrationer:
Sucuris proaktiva webbplatsövervakning hjälper till att upptäcka hot tidigt, vilket är avgörande för att förhindra potentiella intrång. Brandväggen för webbapplikationer (WAF) blockerar skadlig trafik och förbättrar webbplatsens prestanda. Dessutom integreras Sucuri smidigt med populära CMS-plattformar som WordPress, Joomla och Drupal, vilket överbryggar gapet mellan webbplatsens funktionalitet och säkerhet.
Pros and Cons
Pros:
- Proaktiv övervakning underlättar förebyggande säkerhetsåtgärder
- Kraftfull brandvägg för webbapplikationer förbättrar webbplatsens prestanda
- Enkel integrering med populära CMS-plattformar
Cons:
- Vissa avancerade funktioner är begränsade till högre abonnemangsnivåer
- DNS-ändringar kan behövas för att dra full nytta av brandväggen
- Kan kräva viss teknisk kunskap för avancerade inställningar


GoDaddys webbplatssäkerhet erbjuder en omfattande uppsättning webbsäkerhetstjänster som är anpassade efter småföretags behov. Eftersom mindre företag ofta saknar särskilda IT-säkerhetsteam har GoDaddy utformat en enkel men robust lösning.
Varför jag valde GoDaddys webbplatssäkerhet: När jag sökte efter tillförlitliga säkerhetsverktyg drogs jag till GoDaddys webbplatssäkerhet på grund av deras fokus på användarvänlighet. Deras plattform handlar inte bara om att tillhandahålla säkerhet, utan även om att ge mindre verksamheter möjlighet att skydda sin närvaro på nätet utan att det krävs djupgående tekniska kunskaper.
Utmärkande funktioner & integrationer:
GoDaddys webbplatssäkerhet erbjuder dagliga genomsökningar efter skadlig programvara, kontinuerlig säkerhetsövervakning och omedelbara aviseringar om hot. Lösningen innehåller dessutom en brandvägg för webbapplikationer (WAF) som skyddar mot olika onlinehot, inklusive DDoS-attacker. När det gäller integrationer kan plattformen enkelt integreras med de flesta webbhotellstjänster och är särskilt väl integrerad med GoDaddys egna webbhotellösningar.
Pros and Cons
Pros:
- Utformat med ett användarvänligt upplägg som passar personer utan teknisk expertis
- Dagliga genomsökningar säkerställer att potentiella hot upptäcks i tid
- WAF ger ett extra säkerhetslager mot onlineattacker
Cons:
- Vissa avancerade funktioner kan kräva en uppgradering till dyrare abonnemangsnivåer
- Djupa integrationer är främst inriktade på GoDaddys ekosystem, vilket kan vara begränsande för vissa
- Svarstiden vid hantering av säkerhetsincidenter kan ibland vara lång

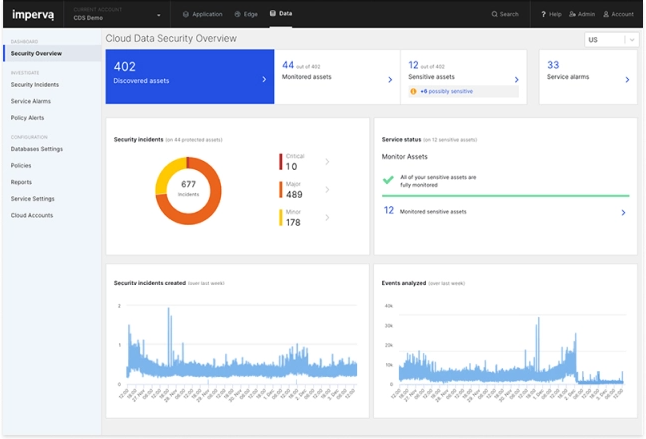
Imperva App Protect är en ledande lösning för att säkra molnbaserade applikationer mot olika cyberhot. Lösningen är utformad för att stärka infrastrukturer för molnapplikationer, och dess robusta funktioner skyddar din plattform mot potentiella intrång.
Varför jag valde Imperva App Protect: Jag valde Imperva App Protect efter en noggrann jämförelse och bedömning mot andra alternativ. Mitt beslut grundades på lösningens starka fokus på molnspecifika försvar och en arkitektur som är väl lämpad för att hantera molndrivna utmaningar. Den skräddarsydda metoden gör den idealisk för organisationer som söker ett heltäckande skydd för molnapplikationer.
Utmärkande funktioner och integrationer:
Imperva erbjuder avancerat botskydd som säkerställer äkta användarinteraktioner och samtidigt motverkar skadliga botar. Deras innehållsleveransnätverk (CDN) förbättrar webbplatsens prestanda och stärker säkerheten. Med DDoS-skydd säkerställs kontinuitet i tjänsten även under aggressiva attacker. När det gäller integrationer ansluter Imperva till stora molnplattformar som AWS, Google Cloud och Azure, vilket ger användarna mer samordnade säkerhetslager.
Pros and Cons
Pros:
- Avancerat botskydd motverkar skadlig botaktivitet
- DDoS-begränsning säkerställer hög tillgänglighet även under attacker
- Kompatibilitet med stora molnplattformar
Cons:
- Högre pris jämfört med vissa konkurrenter
- Gränssnittet kan vara utmanande för nybörjare
- Begränsade anpassningsmöjligheter för avancerade användare

Bäst för djupgående skanning av webbsårbarheter och integrationer
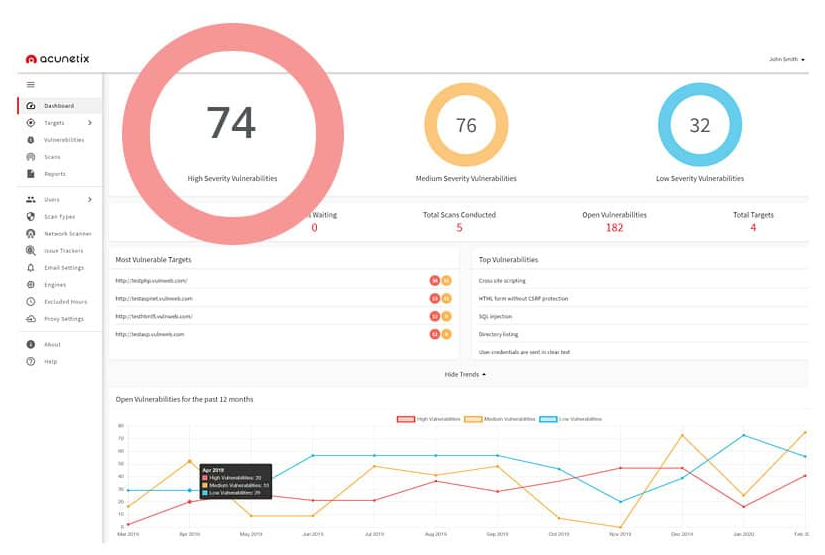
Acunetix by Invicti är ett ledande verktyg utformat för att tränga djupt in i webbapplikationer och upptäcka potentiella sårbarheter. Det är särskilt utvecklat för noggrann skanning och har oöverträffade integrationsmöjligheter, vilket gör det till en värdefull tillgång för heltäckande webbsäkerhet.
Varför jag valde Acunetix by Invicti: Under min utvärdering framstod Acunetix tydligt som ett toppval, inte bara tack vare sin robusta skanningsförmåga utan även sina omfattande integrationsfunktioner. För att avgöra vilket verktyg som är bäst krävs ett jämförande tillvägagångssätt, och jag bedömde Acunetix som exceptionellt när det gäller att leverera djupgående skanningar tillsammans med omfattande integrationer.
Utmärkande funktioner & integrationer:
I grunden erbjuder Acunetix höghastighetsskanning utan att kompromissa med djupet, genom att utnyttja de senaste webbteknikerna. Dess sårbarhetskontroller förstärks av förmågan att upptäcka över 7 000 webbsårbarheter. Dessutom integreras det smidigt med populära ärendehanterare, CI/CD-plattformar och en rad verktyg från tredje part, vilket säkerställer att sårbarhetshanteringen passar in i alla organisationers arbetsflöden.
Pros and Cons
Pros:
- Heltäckande skanningar upptäcker över 7 000 webbsårbarheter
- Höghastighetsskanning säkerställer snabb upptäckt av sårbarheter
- Omfattande integrationer förbättrar organisationens arbetsflöde
Cons:
- Kräver en viss expertis för att verktygets potential ska kunna utnyttjas maximalt
- Även om integrationerna är omfattande kan vissa nischverktyg saknas
- Kräver regelbundna konfigurationskontroller för att förbli anpassat till de senaste webbteknikerna

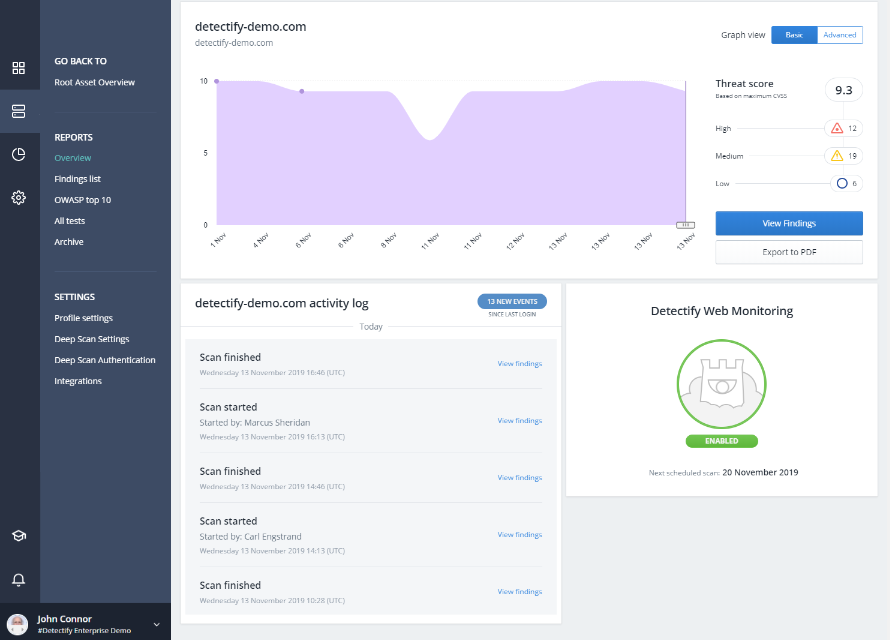
Detectify utnyttjar den samlade intelligensen hos ett globalt nätverk av etiska hackare för att upptäcka sårbarheter i webbapplikationer. Detta unika tillvägagångssätt, som bygger på insikter från crowdsourcing, gör plattformen till en ovärderlig resurs för dem som vill ligga steget före nya säkerhetshot.
Varför jag valde Detectify: När jag valde verktyg fångade Detectifys dynamik min uppmärksamhet, främst på grund av betoningen på kunskap från crowdsourcing. Jämfört med andra lösningar utmärkte sig Detectifys metod som ett särskilt angreppssätt, med sårbarhetsfynd i realtid från ett stort antal etiska hackare världen över.
Utmärkande funktioner och integrationer:
Detectifys styrka ligger i de kontinuerliga uppdateringarna baserade på de senaste hackningsteknikerna, vilket säkerställer att användarna får tillgång till den främsta cybersäkerhetsforskningen. Plattformen erbjuder även domänövervakning för att spåra underdomäner och identifiera potentiella risker. När det gäller integrationer ansluter Detectify smidigt till populära CI/CD-pipelines, vilket förbättrar säkerhetskontrollerna under utvecklingsfaserna.
Pros and Cons
Pros:
- Erbjuder uppdateringar i realtid baserade på banbrytande hackningstekniker
- Brett omfång av sårbarhetskontroller tack vare insikter från crowdsourcing
- Robust domänövervakning för en omfattande säkerhetsbedömning
Cons:
- Omfattningen av fynden kan vara överväldigande för nya användare
- Även om fynden kommer från crowdsourcing kan nischade sårbarheter som är specifika för vissa branscher missas
- Kräver regelbunden anpassning till organisationens säkerhetsprotokoll

Bäst för WordPress-webbplatser och skydd mot skräppost
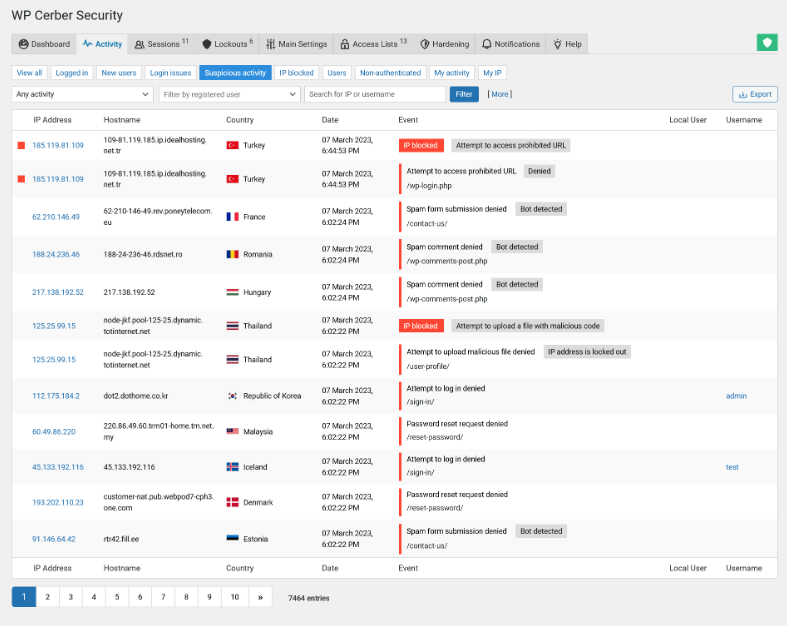
Cerber Security specialiserar sig på att skydda WordPress-webbplatser mot potentiella hot och skräppost. Med dedikerade funktioner anpassade till WordPress-ramverket erbjuder det oöverträffat skydd mot skräppost, vilket gör det till ett ovärderligt verktyg för ägare av WordPress-webbplatser.
Varför jag valde Cerber Security, antispam och skanning efter skadlig kod: Under min process med att välja verktyg sökte jag efter en plattform som verkligen förstår sårbarheter i WordPress. Cerber Security blev valet tack vare sina WordPress-centrerade funktioner och sitt överlägsna skydd mot skräppost. Det här verktyget är det bästa valet för alla som driver en WordPress-webbplats och vill ha ett kraftfullt skydd mot skräppost.
Utmärkande funktioner och integreringar:
Cerber Security har en robust säkerhetsalgoritm som utvecklats specifikt för WordPress och som effektivt upptäcker och avvärjer attacker. Dess mekanism mot skräppost handlar inte bara om att blockera skräppostkommentarer; den förhindrar också aktivt botregistreringar. När det gäller integreringar samarbetar Cerber sömlöst med många populära WordPress-tillägg, vilket säkerställer att webbplatsens funktioner förblir oavbrutna samtidigt som de skyddas.
Pros and Cons
Pros:
- Dedikerade säkerhetsåtgärder för WordPress
- Omfattande funktioner mot skräppost som förhindrar botinteraktioner
- Kompatibelt med många WordPress-tillägg
Cons:
- Riktar sig främst till WordPress, vilket begränsar mångsidigheten för andra plattformar
- Vissa avancerade konfigurationer kan verka komplexa för nybörjare
- Enstaka falska positiva resultat kan kräva manuella åtgärder

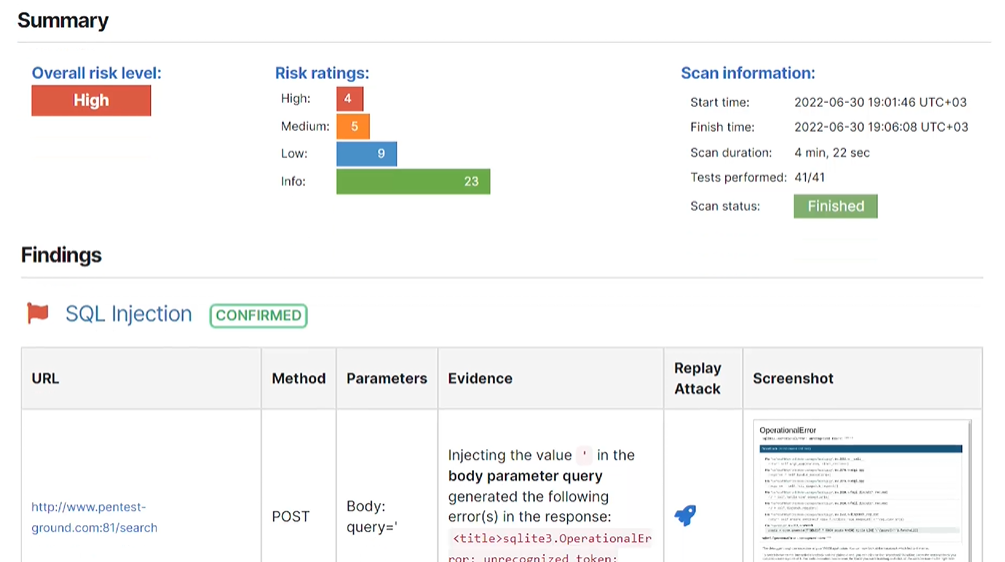
Pentest-Tools.com är en kraftfull onlineplattform som är utformad för att upptäcka sårbarheter i webbplatser och nätverk. Genom att erbjuda både sårbarhetsskanning och penetrationstestning i en och samma svit ger den en omfattande utvärdering av hur man verkligen säkrar en digital miljö.
Varför jag valde Pentest-Tools.com: I min strävan efter att hitta de mest effektiva säkerhetsverktygen dök Pentest-Tools.com ständigt upp på min radar tack vare sina djupgående bedömningsfunktioner. Jag valde främst detta verktyg eftersom det på ett effektivt sätt kombinerar sårbarhetsskanning och penetrationstestning. För den som vill ha en heltäckande säkerhetskontroll utan besväret att använda flera verktyg är detta den idealiska lösningen.
Utmärkande funktioner & integreringar:
Pentest-Tools.com är känt för sina noggranna skanningar som går på djupet i webbplatser och nätverk. Det identifierar inte bara sårbarheter, utan simulerar även cyberattacker för att testa motståndskraften. När det gäller integreringar fungerar det väl med olika system för säkerhetsinformation och händelsehantering (SIEM), vilket förbättrar användbarheten i varierande IT-miljöer.
Pros and Cons
Pros:
- Dubbla funktioner: kombinerar sårbarhetsskanning och penetrationstestning
- Omfattande och detaljerade rapporter som kan omsättas i åtgärder
- Smidig integrering med många SIEM-system
Cons:
- Kan kännas överväldigande för nybörjare eller mindre team
- Avancerade funktioner kräver en brantare inlärningskurva
- Vissa skanningar kan ta betydande tid beroende på komplexiteten
Annan programvara för webbplatssäkerhet
- Beagle Security
Bäst för kontinuerlig hotövervakning
- Hide My WP Ghost
Bäst för att dölja WordPress-spår och förstärka säkerheten
- Defendify All-In-One Cybersecurity® Solution
Bäst för heltäckande flerskiktat skydd


Relaterade recensioner
Så utvärderar jag säkerhetsprogramvara för webbplatser
Jag delar upp min utvärdering i två lager: grundkriterier – som WAF-täckning och rensning av skadlig kod – samt särskiljande faktorer som skiljer ett verktyg för en WordPress-webbplatsägare från ett för ett SOC-team i ett företag.
Kärnfunktioner (grundkrav för den här listan)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att komma i fråga.
- Brandvägg för webbapplikationer: Jag utvärderar hur varje WAF hanterar verkliga attackmönster – SQL-injektion i inloggningsformulär, XSS i kommentarsfält och CSRF på kassasidor – samt om reglerna hanteras, kan anpassas eller både och.
- Skanning och borttagning av skadlig kod: Utöver upptäckt tittar jag efter filskanning på serversidan, databaskontroller och faktiska arbetsflöden för rensning, i stället för att bara flagga infekterade filer och lämna åtgärdandet åt dig.
- Skydd mot DDoS-attacker: Jag utvärderar varje verktyg utifrån vilka lager det täcker (L3/L4 jämfört med L7), om begränsningskapaciteten är mätbaserad eller obegränsad och hur det hanterar plötsliga trafiktoppar under en pågående attack.
- Sårbarhetsskanning: Jag kontrollerar om skanningarna upptäcker föråldrade CMS-tillägg, exponerade administratörspaneler, svaga SSL-konfigurationer och kända CVE:er – samt om resultaten innehåller konkreta steg för att åtgärda problemen.
- Botthantering: En bra botthantering skiljer sökmotorernas sökrobotar från botar som försöker fylla i stulna inloggningsuppgifter och skript för innehållsskrapning, så jag tittar på upptäcktsmetoder som beteendeanalys, JavaScript-utmaningar och fingeravtrycksidentifiering.
- SSL/TLS- och CDN-säkerhet: Jag utvärderar om verktyget automatiskt utfärdar och förnyar certifikat, stöder moderna protokoll som TLS 1.3 och HTTP/2 samt levererar cachat innehåll från noder nära besökarna.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Virtuell korrigering är en viktig särskiljande faktor – jag letar efter verktyg som kan skydda mot en känd sårbarhet i WordPress eller Magento vid nätverkets kant innan utvecklingsteamet hinner distribuera en kodkorrigering. Övervakning av skript på klientsidan är minst lika viktigt, särskilt för e-handelswebbplatser där attacker av Magecart-typ injicerar skadlig JavaScript-kod i betalningsformulär. Jag utvärderar också hur väl varje plattform skickar loggar och aviseringar till SIEM-verktyg som Splunk eller Elastic, eftersom centraliserad insyn är avgörande för team som driver ett SOC.
Bortom funktionerna
Distributionsmodellen spelar roll – jag kontrollerar om ett verktyg använder DNS-baserad dirigering, en omvänd proxy eller en agent på serversidan, eftersom detta påverkar hur snabbt du kan aktivera skyddet och hur väl det passar i miljöer med flera moln eller hybrida lösningar. Stöd för efterlevnad är en annan faktor jag väger in, särskilt revisionsklara rapporter för PCI DSS 4.0 eller SOC 2 som sparar teamet många timmar under granskningscykler. Jag utvärderar också servicenivåavtal för incidenthantering, särskilt för hanterade rensningstjänster där leverantörens säkerhetsteam ingriper efter ett intrång och hanterar åtgärdandet direkt.
Så väljer du programvara för webbplatssäkerhet
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval följer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa med ditt företag? Fundera på om den stöder ytterligare användare och ökad trafik utan prestandaproblem. |
| Integrationer | Fungerar den med dina befintliga verktyg? Kontrollera kompatibiliteten med ditt CMS, CRM och andra kritiska system. |
| Anpassningsmöjligheter | Kan du anpassa den efter dina behov? Leta efter alternativ för att justera inställningar, rapporter och aviseringar så att de passar dina säkerhetspolicyer. |
| Användarvänlighet | Är den användarvänlig? Se till att gränssnittet är intuitivt och kräver minimal utbildning för ditt team. |
| Implementering och introduktion | Hur snabbt kan du börja använda den? Utvärdera installationsprocessen och tillgängliga resurser, som handledningar eller support, under den första driftsättningen. |
| Kostnad | Ryms den inom din budget? Jämför prismodeller, inklusive prenumerationsavgifter, extra kostnader för funktioner och rabatter vid längre bindningstider. |
| Säkerhetsskydd | Uppfyller den dina säkerhetsstandarder? Bekräfta att den använder kryptering och regelbundna uppdateringar samt har dokumenterat goda resultat när det gäller att skydda data. |
| Efterlevnadskrav | Är den förenlig med regelverken? Kontrollera att den följer branschstandarder som GDPR eller HIPAA om det är relevant för ditt företag. |
Vad är programvara för webbplatssäkerhet?
Programvara för webbplatssäkerhet är ett verktyg som är utformat för att skydda webbplatser mot cyberhot som skadlig programvara och dataintrång. IT-specialister, webbutvecklare och cybersäkerhetsexperter använder i allmänhet dessa verktyg för att säkerställa webbplatsens integritet och skydda användardata.
Funktioner som detektering av skadlig kod, brandväggsskydd och trafikövervakning hjälper till att skydda webbplatser, integrera med befintliga system och anpassa säkerhetsinställningar. Sammantaget ger dessa verktyg sinnesro genom att hålla din webbplats säker och förenlig med regelverk.
Funktioner
När du väljer säkerhetsprogramvara för webbplatser bör du hålla utkik efter följande viktiga funktioner:
- Detektering av skadlig kod: Identifierar och varnar dig för skadlig programvara, vilket bidrar till att förhindra dataintrång.
- Brandväggsskydd: Fungerar som en barriär för att blockera oönskad trafik och skydda din webbplats mot attacker.
- Trafikövervakning: Analyserar trafikmönster på webbplatsen för att upptäcka ovanlig aktivitet och potentiella hot.
- Sårbarhetsskanning: Kontrollerar regelbundet om det finns säkerhetsbrister för att säkerställa att din webbplats är skyddad mot attacker.
- Efterlevnadsrapportering: Tillhandahåller rapporter som hjälper dig att uppfylla branschregler och standarder som GDPR.
- Hotinformation i realtid: Erbjuder aktuell information om nya hot för att förbättra dina säkerhetsåtgärder.
- Anpassningsbara aviseringar: Låter dig ställa in specifika aviseringar utifrån dina säkerhetsbehov och önskemål.
- Multifaktorautentisering: Lägger till ett extra säkerhetslager genom att kräva flera former av verifiering för användaråtkomst.
- Datakryptering: Skyddar känslig information genom att omvandla den till ett säkert format och förhindrar obehörig åtkomst.
- Automatiserade säkerhetskopior: Sparar regelbundet data från din webbplats för att förhindra förlust vid cyberincidenter eller driftstopp.
Fördelar
Implementering av säkerhetsprogramvara för webbplatser ger flera fördelar för ditt team och ditt företag. Här är några som du kan se fram emot:
- Dataskydd: Skyddar känslig information genom funktioner som datakryptering och brandväggsskydd.
- Hotdetektering: Håller dig informerad om potentiella risker genom hotinformation i realtid och detektering av skadlig kod.
- Efterlevnad av regelverk: Hjälper dig att uppfylla branschstandarder genom efterlevnadsrapportering och regelbundna säkerhetsuppdateringar.
- Minskat driftstopp: Minimerar störningar genom att förhindra attacker och tillhandahålla automatiserade säkerhetskopior för snabb återställning.
- Ökat användarförtroende: Skapar förtroende bland användare genom att upprätthålla en säker och tillförlitlig webbplatsmiljö.
- Kostnadsbesparingar: Undviker ekonomiska förluster i samband med dataintrång och cyberattacker genom proaktiva säkerhetsåtgärder.
- Förbättrad webbplatsprestanda: Säkerställer smidig drift och korta laddningstider genom att blockera skadlig trafik och optimera resurser.
Kostnader och priser
Att välja säkerhetsprogramvara för webbplatser kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i säkerhetslösningar för webbplatser:
Jämförelsetabell för abonnemang för säkerhetsprogramvara för webbplatser
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande detektering av skadlig kod, begränsad trafikövervakning och support från communityn. |
| Personligt abonnemang | $5-$25/månad | Detektering av skadlig kod, brandväggsskydd, grundläggande support och begränsade anpassningsmöjligheter. |
| Företagsabonnemang | $50-$150/månad | Avancerad hotinformation, efterlevnadsrapportering och multifaktorautentisering. |
| Abonnemang för stora företag | $200-$500/månad | Fullständig anpassning, dedikerad support, hotinformation i realtid och skalbarhet. |
Vanligaste frågorna om säkerhetsprogram för webbplatser (vanliga frågor)
Hur ofta bör du uppdatera säkerhetsprogrammet för din webbplats?
Du bör uppdatera säkerhetsprogrammet för din webbplats regelbundet för att säkerställa att du har det senaste skyddet. De flesta leverantörer släpper uppdateringar och korrigeringar ofta för att åtgärda nya sårbarheter. Ställ in systemet på att uppdateras automatiskt om möjligt eller sök efter uppdateringar varje vecka.
Vad bör du göra om din webbplats blir hackad?
Om din webbplats blir hackad bör du agera snabbt. Koppla bort den från nätverket för att förhindra ytterligare skador, bedöm intrånget för att förstå vad som har påverkats och återställ från en ren säkerhetskopia. Förstärk sedan dina säkerhetsåtgärder för att förhindra framtida incidenter och informera berörda användare vid behov.
Hur kan du testa hur effektivt säkerhetsprogrammet för din webbplats är?
Du kan testa hur effektivt säkerhetsprogrammet för din webbplats är genom att genomföra regelbundna säkerhetsgranskningar och penetrationstester. Dessa tester simulerar attacker för att identifiera sårbarheter. Övervaka även webbplatsens säkerhetsloggar och prestandamätvärden för att säkerställa att programmet fungerar som förväntat.
Nästa steg:
Om du håller på att undersöka säkerhetsprogram för webbplatser kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kort lista över program att granska. De hjälper dig till och med genom hela inköpsprocessen, inklusive prisförhandlingar.