

Programvara för patchhantering av Linux hjälper dig att automatisera identifiering, distribution och spårning av patchar i dina Linux-system. Om du letar efter sådana lösningar behöver du förmodligen ett sätt att hålla dina miljöer säkra och kompatibla utan att lägga till ett oändligt manuellt arbete. System utan installerade patchar ökar säkerhetsrisken och gör revisioner till en mardröm, så det är viktigt att välja rätt verktyg. I den här guiden får du en översikt över de bästa tillgängliga alternativen, lära dig vad som skiljer dem åt och få praktiska detaljer som hjälper dig att välja det verktyg som passar din teaminfrastruktur.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell för programvara för patchhantering av Linux
Den här jämförelsetabellen sammanfattar prisuppgifter för mina främsta val av programvara för patchhantering av Linux.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för molnbaserad fjärrdistribution av korrigeringar | Gratisplan + gratisdemo | Pris på begäran | Website | |
| 2 | Bäst för krypterade anslutningar mellan flera plattformar | 14 dagars kostnadsfri provperiod | Från $8.75/månad (faktureras årsvis) | Website | |
| 3 | Bäst för enkel patchdistribution över flera operativsystem | 30 dagars kostnadsfri provperiod + kostnadsfri demonstration | Pris på begäran | Website | |
| 4 | Bäst för efterlevnadsdriven automatisering av korrigeringar | 30 dagars kostnadsfri provperiod + kostnadsfri demonstration | Pris lämnas på begäran | Website | |
| 5 | Bäst för sårbarhetsåtgärder i realtid | 30 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 6 | Bäst för prediktiv patchning med riskinsikter | Gratis demonstration | Pris på begäran | Website | |
| 7 | Bäst för hantering av korrigeringar i AWS-miljöer | Ej tillgängligt | Pris på begäran | Website | |
| 8 | Bäst för integrerad hot- och uppdateringskontroll | Website | |||
| 9 | Bäst för automatisering av korrigeringar i infrastruktur som kod | Gratis provperiod + gratis demo tillgänglig | Från $137/användare/månad (faktureras årsvis) | Website | |
| 10 | Bäst för kodifierad hantering av patchpolicyer | Gratis provperiod tillgänglig | Prissättning på begäran | Website |


Recensioner av den bästa programvaran för patchhantering av Linux
Nedan följer mina detaljerade sammanfattningar av den bästa programvaran för patchhantering av Linux som hamnade på min kortlista. Mina recensioner ger en detaljerad inblick i funktionerna, användningsområdena och integrationerna för varje plattform, så att du kan hitta den bästa för dig.
 Bäst för molnbaserad fjärrdistribution av korrigeringar
- Gratisplan + gratisdemo
- Pris på begäran
Visit WebsiteCustomer Rating:4.9/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.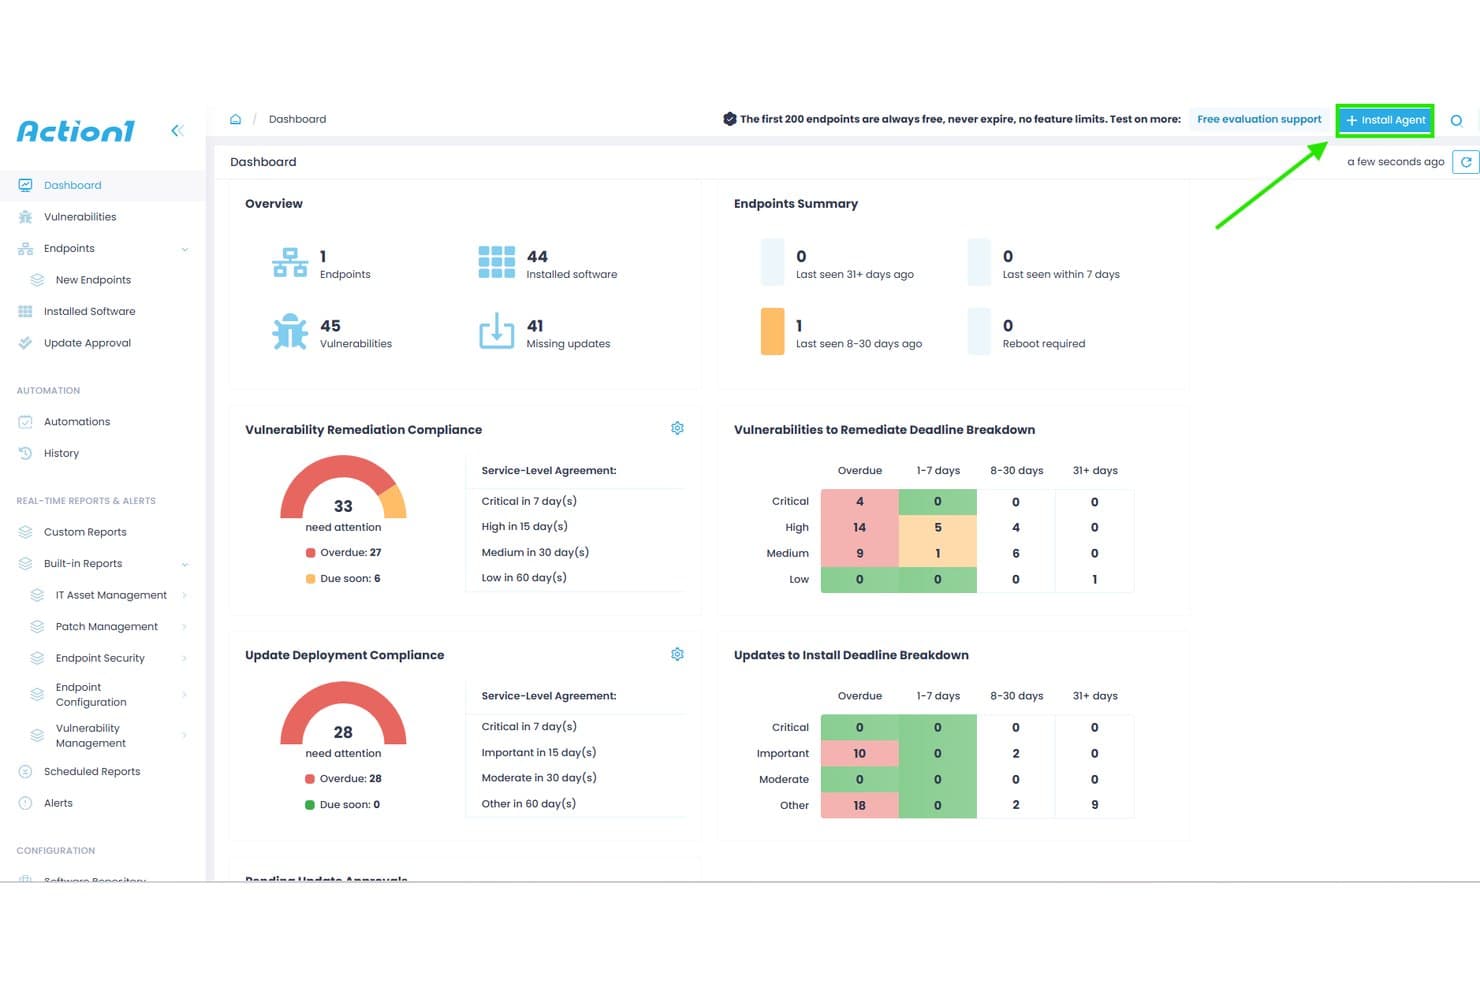
Action1 erbjuder en centraliserad instrumentpanel som visar efterlevnad för sårbarhetsåtgärder, efterlevnad för uppdateringsdistribution och sammanfattningar av slutpunkter för korrigeringshantering. Action1 är en molnbaserad plattform för hantering av slutpunkter som automatiserar distribution av operativsystem- och tredjepartskorrigeringar i Windows-, macOS- och Linux-system, med CVE-kartlagd sårbarhetsbedömning, ringbaserade stegvisa utrullningar och efterlevnadsrapportering.
Vem passar Action1 bäst för?
Action1 passar bra för IT-team i små och medelstora organisationer som hanterar blandade operativsystemmiljöer med distribuerade eller fjärranslutna slutpunkter över moln- och lokala infrastrukturer.
Varför jag valde Action1
Jag valde Action1 som en av de bästa lösningarna eftersom den molnbaserade arkitekturen utan VPN innebär att jag kan distribuera korrigeringar till fjärranslutna Debian- och Ubuntu-Linux-slutpunkter utan att behöva etablera någon lokal infrastruktur. Det jag särskilt uppskattar är det ringbaserade systemet för stegvisa utrullningar, som automatiskt stoppar distributionen om en korrigering orsakar problem under utrullningen. Distributionen direkt mellan slutpunkter hanterar dessutom bandbreddsbelastningen när uppdateringar skickas till stora, geografiskt distribuerade enhetsflottor samtidigt.
Viktiga funktioner i Action1
- Sårbarhetsbedömning i realtid: Identifierar kontinuerligt saknade korrigeringar och kopplar sårbarheter till CVE:er på hanterade Linux-slutpunkter.
- Enhetlig plattformsoberoende konsol: Hantera korrigeringar för Linux-, Windows- och macOS-system via en enda webbaserad instrumentpanel.
- Över 100 granskningsklara rapportmallar: Skapa efterlevnads- och åtgärdsrapporter som kan exporteras i CSV- och HTML-format.
- ServiceNow CMDB-integrering: Berikar ServiceNow CMDB med inventarie- och driftdata från hanterade Linux-slutpunkter.
Action1-integreringar
Action1 erbjuder inbyggda integreringar med ServiceNow, Microsoft Entra ID, Okta, Duo, Google, Active Directory, Rapid7, Tenable, CrowdStrike och Microsoft Defender samt ett API för anpassade integreringar.
Pros and Cons
Pros:
- Molnbaserad plattform med fjärrdistribution av korrigeringar
- Sårbarhetsskanning i realtid för Linux-slutpunkter
- Automatiserad ringbaserad distribution av korrigeringar
Cons:
- Stöder endast Debian och Ubuntu Linux
- Kräver installation av en agent på varje slutpunkt
Learn more about Action1: Bäst för krypterade anslutningar mellan flera plattformar
- 14 dagars kostnadsfri provperiod
- Från $8.75/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
RealVNC Connect visar en instrumentpanel för hantering av flera enheter med en lista över fjärrenheter, deras online-/offlinestatus och operativsystem, fördelat över 6 sidor. RealVNC Connect är en plattform för fjärråtkomst och support som är byggd för IT-team som behöver krypterade anslutningar mellan Windows, macOS, Linux och mobila enheter över flera plattformar, utan de begränsningar som webbläsarberoendet i Chrome Remote Desktop medför.
Vem passar RealVNC Connect bäst för?
IT-supporttekniker och MSP-agenter som hanterar stora mängder enheter med olika operativsystem och behöver säkerhetskontroller i företagsklass får ut störst nytta av RealVNC Connect.
Varför RealVNC Connect är ett bra alternativ till Chrome Remote Desktop
RealVNC Connect tar plats på min kortlista eftersom varje session, oavsett operativsystem, skyddas med 256-bitars AES-kryptering från början till slut. Jag uppskattar särskilt att du kan tvinga fram MFA för varje session och hämta detaljerade granskningsloggar, något som Chrome Remote Desktop helt enkelt inte erbjuder. Dessutom genererar Code Connect sessionskoder som upphör att gälla automatiskt varannan minut, så det finns ingen kvarstående åtkomstrisk när du ger support till fjärranvändare på Windows, macOS, Linux och mobila enheter.
Viktiga funktioner i RealVNC Connect
- Inspelning av sessioner: Spela automatiskt in fjärrsessioner för efterlevnad och granskningsspår.
- Enhetslistor på flera nivåer: Organisera slutpunkter efter avdelning, plats eller team för enklare hantering i stor skala.
- Filöverföring med två paneler: Flytta filer mellan lokala och fjärranslutna system med ett dra-och-släpp-gränssnitt.
- Indikatorer för närvarostatus: Se i realtid vilka enheter som är online, offline eller otillgängliga.
Integrationer i RealVNC Connect
Inbyggda integrationer är inte tydligt dokumenterade. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Inbyggd 256-bitars AES-kryptering från början till slut
- Stöd för Windows, macOS, Linux, iOS och Android
- Inbyggd sessionsinspelning för efterlevnadsgranskning
Cons:
- Agenten måste vara förinstallerad på fjärrenheter
- Ingen webbläsarbaserad åtkomst för tekniker
 Bäst för enkel patchdistribution över flera operativsystem
- 30 dagars kostnadsfri provperiod + kostnadsfri demonstration
- Pris på begäran
Visit WebsiteCustomer Rating:4.4/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
ManageEngine Patch Manager Plus erbjuder ett särskilt konfigurationsgränssnitt för installation av Linux-patchar med inställningar för distributionspolicyer och kontroller för patchlistor. ManageEngine Patch Manager Plus är en patchhanteringsplattform för flera operativsystem som automatiserar identifiering, testning och distribution av patchar till Linux-, Windows- och macOS-slutpunkter, med särskilt stöd för åtta större Linuxdistributioner.
Vem passar ManageEngine Patch Manager Plus bäst för?
Det passar bra för IT-administratörer och säkerhetsteam i medelstora och stora företag som behöver centraliserad patchhantering för heterogena server- och slutpunktsmiljöer.
Varför jag valde ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus hamnar på min kortlista eftersom det patchar åtta Linuxdistributioner (RHEL, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, CentOS och Amazon Linux) tillsammans med Windows och macOS från en och samma konsol. Jag uppskattar särskilt funktionen Automatiserad patchdistribution (APD), som kör hela processen från genomsökning till installation utan manuella åtgärder på varje värd. Det inbyggda arbetsflödet för testning och godkännande av patchar gör också att mitt team kan validera uppdateringar innan de når produktionsservrarna.
Viktiga funktioner i ManageEngine Patch Manager Plus
- Återställning av patchar: Återställ snabbt Linux-patchar om problem uppstår efter distributionen.
- Anpassade distributionsmallar: Skapa och återanvänd specifika konfigurationer för patchdistribution i Linuxmiljöer.
- Revisionsloggar i realtid: Spåra varje patchhändelse och administrativ åtgärd för efterlevnad och felsökning.
- Bandbreddsoptimering: Ladda ned Linux-patchar en gång och distribuera dem till slutpunkter med hjälp av interna servrar.
Integrationer med ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus erbjuder inbyggda integrationer med Tenable.io, Tenable.sc, ServiceDesk Plus och Jira samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Stöd för åtta större Linuxdistributioner
- Centraliserad konsol för Linux, Windows och macOS
- Automatiserat arbetsflöde för testning och godkännande av patchar
Cons:
- Den inledande serverkonfigurationen är komplex
- Begränsad inbyggd kartläggning av regulatorisk efterlevnad
Learn more about ManageEngine Patch Manager Plus: Bäst för efterlevnadsdriven automatisering av korrigeringar
- 30 dagars kostnadsfri provperiod + kostnadsfri demonstration
- Pris lämnas på begäran

SecPod SanerNow-cyberhygienplattformen erbjuder en instrumentpanel för status för korrigeringshantering som visar information om åtgärdsjobb, status för enhetsvärdar, korrigeringsstorlekar och övergripande resultat för installation av korrigeringar på flera Windows-enheter. SecPod SanerNow är en molnbaserad cyberhygienplattform som kombinerar korrigeringshantering, sårbarhetsdetektering och efterlevnadsövervakning för över 37 Linux-varianter, Windows, macOS och över 550 tredjepartsapplikationer via en enda lättviktsagent.
Vem passar SecPod SanerNow-cyberhygienplattformen bäst för?
Den passar bra för IT-säkerhets- och efterlevnadsteam på medelstora till stora företag som arbetar enligt regelverk som HIPAA, PCI eller NIST.
Varför jag valde SecPod SanerNow-cyberhygienplattformen
SanerNow finns med på min kortlista eftersom plattformen i realtid kopplar korrigeringsstatus direkt till efterlevnadsramverk som HIPAA, PCI och NIST. Jag uppskattar särskilt att dess sårbarhetsflöde, baserat på över 190 000 SCAP-poster, automatiskt kopplar CVE:er till saknade Linux-korrigeringar och kompletterar CVSS-allvarlighetsgraden med EPSS-poäng för sannolikheten för exploatering. Förtestade Linux-korrigeringar levereras inom 24 timmar efter lanseringen, så mitt team behöver inte vänta på långsamma leverantörscykler när en kritisk CVE publiceras.
Viktiga funktioner i SecPod SanerNow-cyberhygienplattformen
- Molnbaserad korrigeringskonsol: Hantera korrigeringsåtgärder från en enhetlig webbkonsol för Linux, Windows, macOS och tredjepartsapplikationer.
- En enda lättviktsagent: Distribuera korrigeringar, sök efter sårbarheter och övervaka efterlevnad med en multifunktionell agent på alla slutpunkter.
- Policybaserad automatisering av korrigeringar: Ange anpassade regler för att automatisera genomsökningsfrekvens, godkännande av korrigeringar och distribution baserat på verksamhetens krav.
- Testområde före distribution: Isolera och testa Linux-korrigeringar innan de distribueras globalt till produktionssystem.
Integrationer med SecPod SanerNow-cyberhygienplattformen
SanerNow erbjuder inbyggda integrationer med Freshservice, ServiceNow, SymphonyAI Summit, AWS Marketplace och Azure Marketplace. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Rapportering av efterlevnad i realtid för Linux-slutpunkter
- Automatisk återställning och mellanlagring av Linux-korrigeringar
- Stöder över 37 Linux-distributioner, inklusive äldre versioner
Cons:
- Inget inbyggt agentlöst alternativ för Linux-korrigering
- Offentliga prisuppgifter finns inte på webbplatsen
Learn more about SecPod SanerNow Cyberhygiene Platform: Bäst för sårbarhetsåtgärder i realtid
- 30 dagars kostnadsfri provperiod
- Pris på begäran
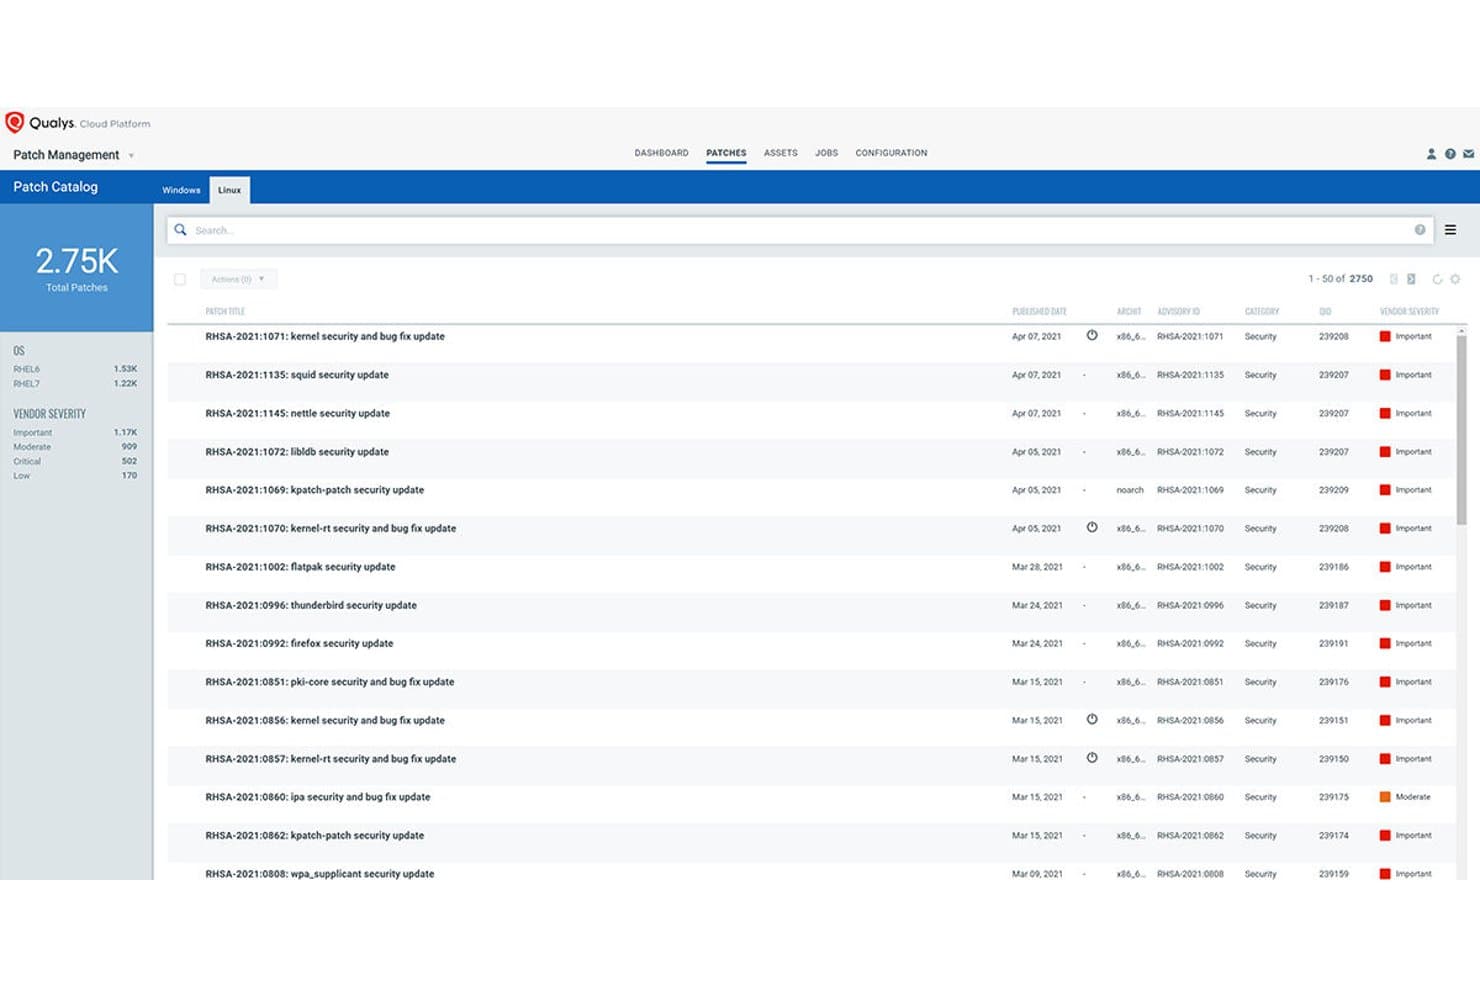
Qualys Patch Management erbjuder en Linux-patchkatalog som visar totalt 2 750 patchar med leverantörens allvarlighetsgraderingar, rådgivnings-ID:n och publiceringsdatum för RHEL-system. Qualys Patch Management är en molnbaserad patchhanteringslösning som integreras direkt med sårbarhetsidentifiering för att upptäcka, prioritera och distribuera patchar på Linux- och Windows-system via en enda lättviktig agent.
Vem passar Qualys Patch Management bäst för?
Det passar bra för säkerhetsfokuserade IT- och infrastrukturteam i medelstora till stora företag som behöver koppla patchdistribution direkt till data om sårbarhetsrisker.
Varför jag valde Qualys Patch Management
Jag valde Qualys Patch Management som en av de bästa lösningarna eftersom integrationen med VMDR saknar motstycke i den här kategorin. När en ny CVE publiceras kopplar plattformen automatiskt den till den relevanta patchen, poängsätter den med TruRisk och markerar om den är kopplad till aktiva ransomwarekampanjer. Därefter kan beröringsfria patchjobb utlösa distribution i Linuxmiljöer utan manuella ingrepp.
Viktiga funktioner i Qualys Patch Management
- Patchning av flera Linux-distributioner: Stödjer patchdistribution för RHEL, CentOS, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, Alma Linux och Amazon Linux.
- Skript före och efter patchning: Gör det möjligt att konfigurera anpassade skript som körs automatiskt före och efter patchjobb.
- Hantering av Yum-förråd: Integreras med interna Yum-förråd för att hantera patchförberedelser och beroenden för Linux-system.
- Instrumentpaneler för patchningsefterlevnad: Erbjuder instrumentpaneler i realtid för att följa patchstatus och efterlevnadsnivå på alla hanterade Linux-slutpunkter.
Integrationer med Qualys Patch Management
Qualys Patch Management erbjuder inbyggd integration med den bredare Qualys Cloud Platform, inklusive VMDR och Global AssetView. Ett API finns tillgängligt för anpassade integrationer, och inbyggda integrationer med Splunk och ServiceNow stöds också.
Pros and Cons
Pros:
- Kopplar CVE:er i realtid direkt till patchar
- Stödjer orkestrering av patchning för flera Linux-distributioner
- Erbjuder riskbaserad prioritering av patchar
Cons:
- Kräver installation av Qualys Cloud Agent
- Begränsade alternativ för distribution i isolerade nätverk eller utan agent
Learn more about Qualys Patch Management: Bäst för prediktiv patchning med riskinsikter
- Gratis demonstration
- Pris på begäran

Ivanti Neurons for Patch Management erbjuder en instrumentpanel för patchinsikter som visar enheters efterlevnad, patchtyper, kända sårbarheter och en lista över ouppdaterade Windows-enheter med riskbedömningar. Ivanti Neurons for Patch Management är en molnbaserad plattform för patchhantering som kombinerar riskbaserad prioritering av sårbarheter, automatiserad patchdistribution och efterlevnadsrapportering för Windows-, macOS- och Linux-slutpunkter.
Vem passar Ivanti Neurons for Patch Management bäst för?
Det är ett bra val för företags-IT:s säkerhets- och efterlevnadsteam som hanterar blandade operativsystemmiljöer med Linuxservrar från Red Hat-familjen samt Windows- och macOS-slutpunkter.
Varför jag valde Ivanti Neurons for Patch Management
Ivanti Neurons for Patch Management finns med på min kortlista tack vare hur plattformen hanterar prioritering av patchar. I stället för att enbart förlita sig på CVSS-poäng använder den sin egen bedömning av sårbarhetsrisk (Vulnerability Risk Rating, VRR), som hämtar information från över 100 CVE-numreringsmyndigheter, källor på dark web och data om exploateringar som har validerats genom penetrationstester. Jag uppskattar också funktionen för insikter om patchars tillförlitlighet, som använder anonymiserade distributionsdata för att flagga patchar som historiskt har orsakat problem innan du distribuerar dem i produktion.
Viktiga funktioner i Ivanti Neurons for Patch Management
- Innehållslös Linux-patchning: Använder inbyggda pakethanterararkiv för uppdateringar i stödda Linuxdistributioner.
- Stöd för ringbaserad distribution: Möjliggör stegvisa patchutrullningar till Linux-slutpunkter för säkrare förändringshantering.
- Motor för kontinuerlig efterlevnad: Identifierar och åtgärdar automatiskt Linuxservrar som inte uppfyller kraven.
- Efterlevnadsrapportering baserad på exponering: Spårar exponeringstider för enskilda Linuxuppdateringar med färdiga efterlevnadsrapporter.
Integrationer med Ivanti Neurons for Patch Management
Ivanti Neurons for Patch Management erbjuder inbyggda integrationer med andra Ivanti Neurons-moduler, bland annat Ivanti Neurons for Risk-Based Vulnerability Management, Application Security Posture Management, IT Asset Management och IT Service Management. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Riskbaserad prioritering med bedömning av sårbarhetsrisk (VRR)
- Stöder ringbaserad Linux-patchdistribution
- Automatisk återställning av patchar vid misslyckade uppdateringar
Cons:
- Begränsat stöd för Linuxdistributioner som inte kommer från Red Hat
- Rapporteringsvyerna erbjuder få anpassningsmöjligheter
Learn more about Ivanti Neurons for Patch Management: Bäst för hantering av korrigeringar i AWS-miljöer
- Ej tillgängligt
- Pris på begäran
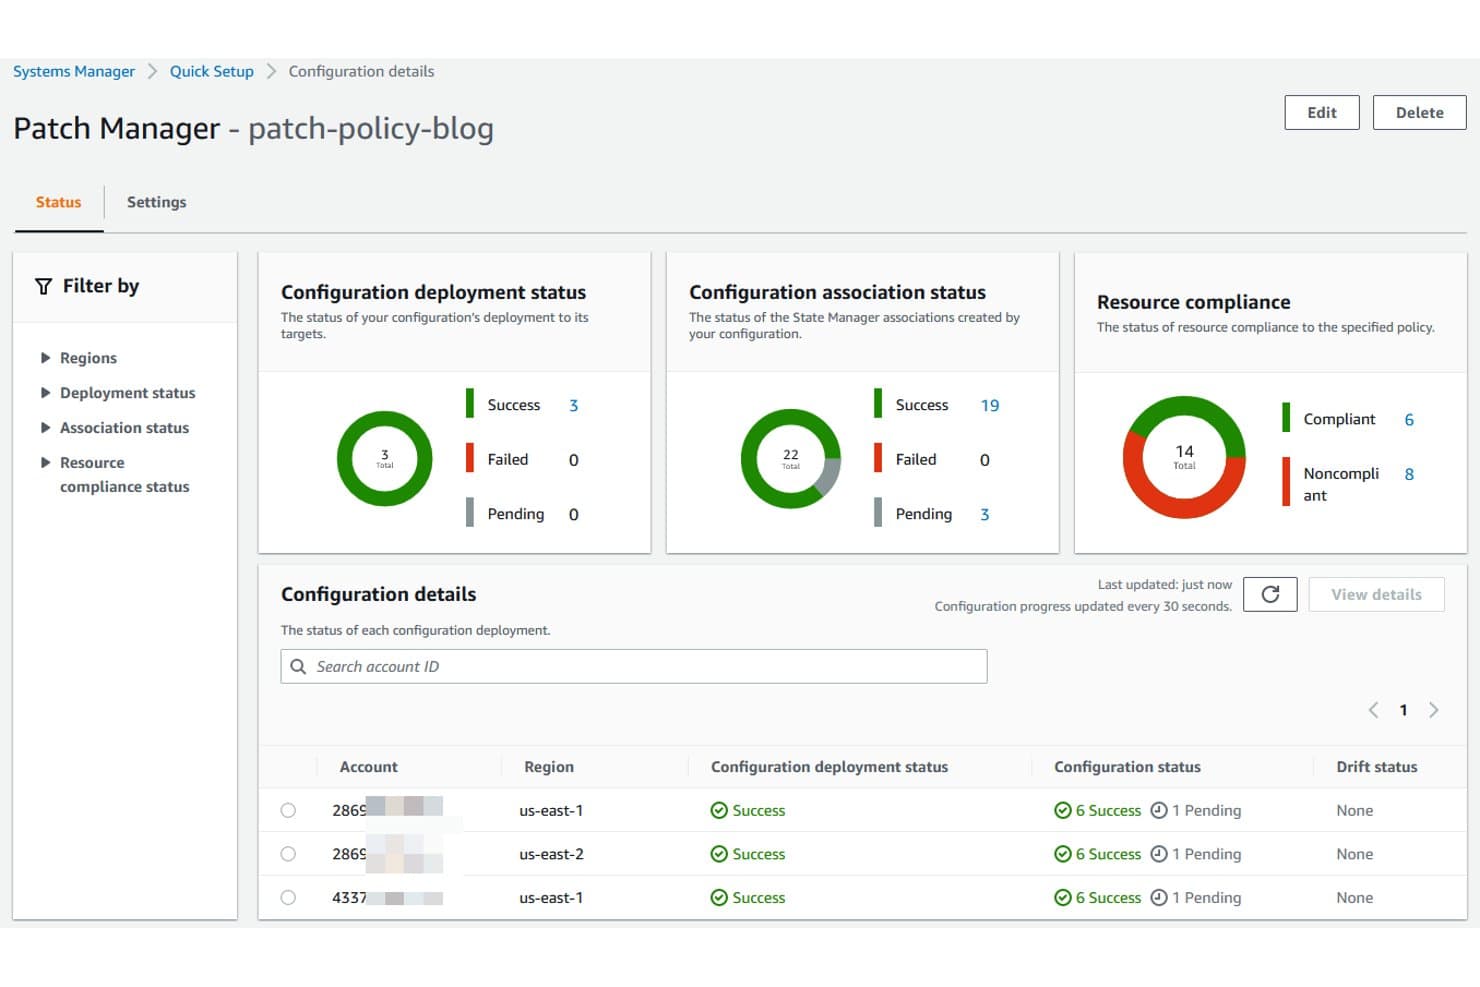
AWS Systems Manager Patch Manager erbjuder en instrumentpanel med konfigurationsdetaljer som visar distributionsstatus, associeringsstatus och resursefterlevnad för flera AWS-konton och regioner. AWS Systems Manager Patch Manager är ett molnbaserat verktyg för korrigeringar som är inbyggt i AWS och automatiserar identifiering, godkännande och distribution av korrigeringar i Linux- och Windows-flottor på EC2-, hybrid- och noder med flera moln med hjälp av policybaserade baslinjer och underhållsfönster.
Vilka passar AWS Systems Manager Patch Manager bäst för?
Det passar bra för DevOps- och molninfrastrukturteam som främst kör Linux-arbetsbelastningar på AWS, särskilt de som redan använder AWS Organizations för hantering av flera konton.
Varför jag valde AWS Systems Manager Patch Manager
AWS Systems Manager Patch Manager finns med på min lista över utvalda verktyg eftersom det passar så naturligt in i AWS-miljöer med flera konton. Jag uppskattar att korrigeringspolicyer låter mig definiera en enda konfiguration för korrigeringar som rullas ut till alla konton och regioner i en AWS-organisation samtidigt. Med anpassade korrigeringsbaslinjer kan jag också automatiskt godkänna säkerhetskorrigeringar för Linux baserat på allvarlighetsgrad inom ett visst antal dagar, så att mitt team inte behöver granska varje uppdatering manuellt innan den distribueras.
Viktiga funktioner i AWS Systems Manager Patch Manager
- Efterlevnadsrapportering: Exportera data om efterlevnad för korrigeringar som CSV till Amazon S3 eller visa instrumentpaneler i Amazon QuickSight.
- Underhållsfönster: Schemalägg korrigeringar under fördefinierade fönster för att minimera störningar i aktiva arbetsbelastningar.
- Livscykelkrokar: Kör anpassade skript före och efter korrigeringar för att hantera underhållsuppgifter eller validering på Linux-instanser.
- Plattformsoberoende stöd: Hantera korrigeringar för större Linux-distributioner samt macOS och Windows i en enda konsol.
Integrationer för AWS Systems Manager Patch Manager
Inbyggda integrationer omfattar AWS IAM, AWS CloudTrail, AWS Security Hub, AWS Config, Amazon S3 och Amazon QuickSight. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Centraliserad korrigering i AWS-konton och regioner
- Stöder automatiserade arbetsflöden för godkännande av korrigeringar
- Hanterar flera Linux-distributioner samtidigt
Cons:
- Inbyggd CVE-information kommer endast från operativsystemets leverantör
- Främst utformat för inbyggda molninstanser
Learn more about AWS Systems Manager Patch Manager:
 Learn more about Heimdal Security:
 Bäst för automatisering av korrigeringar i infrastruktur som kod
- Gratis provperiod + gratis demo tillgänglig
- Från $137/användare/månad (faktureras årsvis)
Learn more about Progress Chef: Bäst för kodifierad hantering av patchpolicyer
- Gratis provperiod tillgänglig
- Prissättning på begäran
Visit WebsiteCustomer Rating:4.2/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.Learn more about Puppet Enterprise:
Annan programvara för patchhantering av Linux
Här är några ytterligare alternativ för programvara för patchhantering av Linux som inte hamnade på min kortlista, men som ändå är värda att undersöka:
- 11NinjaOneBäst för intuitiva korrigeringsarbetsflöden för flera webbplatser
- 12HCL BigFixBäst för skalbar hantering av företagets patchningsefterlevnad
- 13Jetpatch Patch ManagementBäst för agentbaserad patchorkestrering
Så utvärderar jag programvara för korrigeringshantering i Linux
Jag delar upp min utvärdering i två lager: grundkraven som ett verktyg måste uppfylla – till exempel stöd för flera distributioner och CVE-mappning – samt de särskiljande egenskaper som skiljer bra verktyg från utmärkta.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter beräknar jag verktygets totala poäng som en procentandel. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att övervägas för inkludering.
- Stöd för flera distributioner: Jag kontrollerar om ett verktyg kan installera korrigeringar i de distributioner som faktiskt används i er miljö – minst RHEL, Ubuntu, Debian, SUSE och Oracle Linux.
- Automatiserad distribution av korrigeringar: Verktyget bör hantera identifiering, nedladdning och installation utan att du manuellt behöver ansluta till varje värd via SSH eller sätta ihop cron-jobb och skript.
- Åtgärdande av CVE-sårbarheter: Jag utvärderar hur väl plattformen kopplar saknade korrigeringar till specifika CVE:er och om den låter dig prioritera efter allvarlighetsgrad, så att du åtgärdar de brådskande först.
- Schemaläggning och underhållsfönster: Bra verktyg låter dig definiera korrigeringsfönster, stegvis rulla ut korrigeringar till servergrupper och samordna omstarter så att produktionstrafiken inte avbryts.
- Efterlevnadsrapportering: Jag letar efter revisionsspår och instrumentpaneler som visar korrigeringsstatus i hela er miljö – den typ av underlag som revisorer efterfrågar under PCI- eller SOC 2-granskningar.
- Täckning med eller utan agent: Oavsett om en plattform använder lättviktiga agenter, agentlösa SSH-anslutningar eller båda bör den täcka lokala servrar, molninstanser och hybridmiljöer.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Direktkorrigering av kärnan är en viktig särskiljande faktor. Om ett verktyg stöder kpatch eller KernelCare kan ert team installera kärnuppdateringar på produktionsservrar utan att schemalägga en omstart. Jag utvärderar även korrigering av tredjepartspaket, eftersom de flesta Linuxmiljöer kör Apache, NGINX, Docker eller MySQL tillsammans med operativsystemet. Okorrigerade tredjepartspaket skapar verkliga säkerhetsluckor. Automatisk återställning är ytterligare en faktor som skiljer verktyg åt – återställning baserad på ögonblicksbilder eller transaktionell återställning gör att ni kan återhämta er när en korrigering orsakar problem i test- eller produktionsmiljön.
Bortom funktionerna
Distributionsmodellen har stor betydelse. Vissa team behöver installationer i avskilda eller frånkopplade miljöer för reglerade verksamheter, medan andra vill ha SaaS utan någon infrastruktur som behöver underhållas. Jag utvärderar om en plattform passar in i befintliga verktygskedjor – integrationer med Jira eller ServiceNow för förändringshantering och med skanningsverktyg som Tenable eller Rapid7 för sårbarhetskontext. Skalbarhet i hybridmiljöer är ytterligare en faktor jag kontrollerar, särskilt bandbreddseffektiv distribution av korrigeringar för miljöer som är spridda över molnregioner och lokala datacenter.
Så väljer du programvara för patchhantering av Linux
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| FaktorSkalbarhet | Vad du bör tänka påKommer programvaran att hantera ditt nuvarande och förväntade antal servrar? Fråga om tillväxtbegränsningar, nodgruppering och möjligheten att installera patchar i hybrida miljöer. |
| FaktorIntegrationer | Vad du bör tänka påFungerar verktyget med ditt ärendehanteringssystem, SIEM eller dina sårbarhetsskannrar? Kontrollera kompatibiliteten med de viktigaste plattformarna i din övervaknings- och driftmiljö. |
| FaktorAnpassningsbarhet | Vad du bör tänka påKan du finjustera patchningsarbetsflöden så att de passar dina underhållsfönster, ändringskontroller eller godkännandeprocesser? Leta efter flexibla policyer, inte en lösning som passar alla. |
| FaktorAnvändarvänlighet | Vad du bör tänka påÄr användargränssnittet lättbegripligt? Kan nya administratörer snabbt komma igång? Se upp för komplexa arbetsflöden som gör patchningscykler långsammare eller skapar fel i produktionen. |
| FaktorImplementering och introduktion | Vad du bör tänka påHur mycket tid och intern expertis kräver installationen? Undersök vilken dokumentation som finns, om det erbjuds särskilt stöd vid introduktionen och om det finns migreringsverktyg för stora installationer. |
| FaktorKostnad | Vad du bör tänka påVilken prismodell används – per nod, per plats eller prenumeration? Ta hänsyn till löpande licenskostnader, minimiåtaganden och den totala kostnaden vid full implementering i stor skala. |
| FaktorSäkerhetsåtgärder | Vad du bör tänka påVilken autentisering, kryptering och åtkomstkontroll ingår? Bekräfta att verktyget uppfyller organisationens krav på säkerhet och revision. |
| FaktorEfterlevnadskrav | Vad du bör tänka påStöder programvaran dina krav på regelefterlevnad (PCI, HIPAA, SOC 2)? Fråga om mallar för efterlevnadsrapporter, granskningsspår för patchar och underlag för externa revisioner. |
Vad är programvara för patchhantering av Linux?
Programvara för Linux-patchhantering automatiserar processen med att identifiera, distribuera och spåra uppdateringar och säkerhetskorrigeringar i Linux-system. Dessa verktyg hjälper ditt team att upprätthålla en konsekvent säkerhetsnivå, åtgärda sårbarheter och hantera efterlevnadskrav för olika Linux-distributioner från en central instrumentpanel. Programvara för patchhantering är utformad för att passa in i varierande infrastrukturer och stöder allt från lokala servrar till moln- och hybridmiljöer.
Funktioner i programvara för Linux-patchhantering
När du väljer programvara för Linux-patchhantering bör du hålla utkik efter följande viktiga funktioner:
- Stöd för flera distributioner: Hantera uppdateringar för flera större Linux-distributioner från samma instrumentpanel, vilket minskar arbetsbelastningen för team i blandade miljöer.
- Automatiserad distribution av korrigeringar: Identifiera, hämta och installera uppdateringar snabbt utan manuella åtgärder, så att systemen förblir aktuella och säkra.
- CVE-prioritering: Koppla korrigeringar till specifika CVE:er och prioritera utrullningen av uppdateringar utifrån sårbarheternas allvarlighetsgrad för bättre säkerhet och efterlevnad.
- Schemaläggning av underhållsfönster: Ange anpassningsbara underhållsfönster för patchning och automatiska omstarter för att minimera påverkan på produktionsarbetsbelastningar.
- Rapportering av patch-efterlevnad: Skapa instrumentpaneler och rapporter som visar patchstatus, historik och granskningsspår för interna granskningar eller kontroller av regelefterlevnad.
- Patchning av paket från tredje part: Uppdatera paket som inte ingår i operativsystemet, till exempel NGINX-, PostgreSQL- eller Docker-arkiv, tillsammans med vanliga systemuppdateringar.
- Möjlighet till återställning: Återställ tidigare systemtillstånd om en uppdatering orsakar problem med hjälp av funktioner för ögonblicksbildsbaserad eller transaktionsbaserad återställning.
- Agentbaserad eller agentlös täckning: Välj agentbaserad distribution för mer detaljerad kontroll eller agentlösa metoder (SSH) för snabb täckning av distribuerade värdar.
- API-integrationer: Anslut till ITSM-, övervaknings- eller automatiseringsverktyg för att synkronisera arbetsflöden, utlösa aviseringar eller automatisera processer för godkännande av korrigeringar.
- Rollbaserad åtkomstkontroll (RBAC): Definiera detaljerade behörigheter för teammedlemmar och begränsa vem som kan schemalägga, godkänna eller distribuera korrigeringar i olika system.
Fördelar med programvara för Linux-patchhantering
Att implementera programvara för Linux-patchhantering ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhetsnivå: Automatiserad upptäckt av sårbarheter och patchning hjälper dig att snabbt täppa till luckor innan angripare utnyttjar kända CVE:er.
- Konsekvent efterlevnad: Inbyggd rapportering och granskningsspår gör det enklare att bevisa regelefterlevnad enligt ramverk som PCI, HIPAA eller SOC 2.
- Minskat manuellt arbete: Automatisering och schemaläggning eliminerar behovet av tidskrävande, repetitiva patchningsuppgifter i stora serverparker.
- Minimerade driftstopp: Kontroller för underhållsfönster och funktioner för livepatchning av kärnan gör det möjligt för teamet att uppdatera kritiska system med liten eller ingen påverkan på driften.
- Bred miljötäckning: Hantera uppdateringar centralt i moln-, lokala och hybrida miljöer med stöd för flera Linux-distributioner och slutpunkter.
- Snabbare incidenthantering: Integrerad CVE-koppling och prioritering möjliggör snabbare åtgärder när nya sårbarheter upptäcks.
- Detaljerad kontroll och insyn: Rollbaserad åtkomst och detaljerade instrumentpaneler hjälper dig att hantera behörigheter, följa framsteg och hålla intressenter informerade.
Kostnader och priser för programvara för Linux-patchhantering
Att välja programvara för Linux-patchhantering kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för Linux-patchhantering:
Jämförelsetabell för abonnemang för Linux-patchhantering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| AbonnemangstypGratisabonnemang | Genomsnittligt pris$0 | Vanliga funktionerGrundläggande patchning för ett begränsat antal värdar, manuella uppdateringar och support från användarcommunityn. |
| AbonnemangstypPersonligt abonnemang | Genomsnittligt pris$5-$15/server/månad | Vanliga funktionerAutomatiserad patchning, stöd för flera Linux-distributioner, grundläggande efterlevnadsrapporter och e-postaviseringar. |
| AbonnemangstypFöretagsabonnemang | Genomsnittligt pris$20-$40/server/månad | Vanliga funktionerAvancerad schemaläggning, patchning av paket från tredje part, CVE-prioritering, API-åtkomst och standardsupport. |
| AbonnemangstypEnterprise-abonnemang | Genomsnittligt pris$50-$100/server/månad | Vanliga funktionerRollbaserade åtkomstkontroller, verktyg för efterlevnadsgranskning, livepatchning av kärnan, premiumsupport dygnet runt och integrationer med ITSM-verktyg. |
Vanliga frågor om programvara för Linux-patchhantering
Här är några svar på vanliga frågor om programvara för Linux-patchhantering:
Hur bidrar programvara för Linux-patchhantering till säkerheten?
Programvara för Linux-patchhantering automatiserar identifieringen och tillämpningen av säkerhetskorrigeringar i hela din IT-infrastruktur, vilket stärker den övergripande säkerheten för slutpunkter och sårbarhetshanteringen. Genom att ersätta manuell patchning med automatiserade säkerhetskorrigeringar minskar exponeringen och systemen skyddas mot dataintrång, samtidigt som ditt team kan distribuera brådskande säkerhetsuppdateringar och snabbt reagera på nya CVE:er.
Kan jag hantera flera Linux-distributioner från ett och samma verktyg?
Ja, plattformar stöder distributioner som Ubuntu, Red Hat Enterprise Linux, Debian, SUSE och Oracle Linux med hjälp av inbyggda pakethanterare som dnf eller zypper. Många verktyg fungerar som en RMM- eller enhetlig slutpunktshanteringslösning, vilket gör att du kan styra distributionsprinciper, schemalägga regler för patchhanteringsprinciper och hantera uppdateringar i olika miljöer från en enda skärm.
Vilka rapporteringsfunktioner bör jag förvänta mig?
Du bör förvänta dig instrumentpaneler för efterlevnad, granskningsloggar och anpassningsbara rapporter som visar patch-efterlevnaden i hela din miljö. Dessa funktioner hjälper dig att förbereda dig för en säkerhetsgranskning, följa den övergripande tillgångshanteringen, stödja efterlevnaden av lagstadgade krav och ge full insyn för ledningen och säkerhetsteamen.
Är agentlös patchning möjlig med dessa verktyg?
Ja, många lösningar erbjuder agentlös patchning via SSH-anslutningar och fjärråtkomst, vilket förenklar distributionen och eliminerar behovet av anpassad skriptning. Att installera lokala agenter kan dock ge bättre insyn i systemen, bättre anpassning till PSA-plattformen och mer flexibel automatisering i komplexa nätverksmiljöer.
Vilken typ av support erbjuder leverantörer vanligtvis?
Leverantörer erbjuder ofta flera supportnivåer, från communityforum och dokumentation i kostnadsfria abonnemang till premiumsupport dygnet runt och dedikerade kundansvariga för företagskunder. Bekräfta alltid tillgängliga kanaler och svarstider innan du bestämmer dig.