

Ultimata listan över de 10 bästa DevSecOps-verktygen 2026

10 Urval av de bästa DevSecOps-verktygen


Att välja rätt DevSecOps-verktyg kan avsevärt förbättra säkerhetsintegrationen i programvaruutvecklingens livscykel och förbättra efterlevnad, riskhantering och driftsättningshastighet – oavsett om du behöver automatisera säkerhetskontroller, upprätthålla policyer eller åtgärda sårbarheter tidigt i utvecklingen.
Det kan dock kännas överväldigande att hitta det bästa alternativet med så många tillgängliga lösningar – och med utmaningen att balansera säkerhet mot utvecklingseffektivitet.
I den här artikeln utgår jag från min erfarenhet som DevSecOps-specialist och praktiska tester av dussintals verktyg för säkerhetsautomatisering för att gå igenom deras funktioner, idealiska användningsområden och hur de kan hjälpa dig att uppnå snabbare och säkrare programvaruleveranser med minimala störningar i utvecklingsarbetsflödena.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Sammanfattning av de bästa DevSecOps-verktygen
Den här jämförelsetabellen sammanfattar prisuppgifterna för mitt urval av de bästa DevSecOps-verktygen för att hjälpa dig hitta det bästa alternativet för din budget och dina verksamhetsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för kontextmedveten SAST | Gratisplan tillgänglig | Från $200/månad | Website | |
| 2 | Bäst för molnövervakning och AI-insikter | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $10/månad (faktureras årligen) | Website | |
| 3 | Bäst för prestandateknik och analys | Gratisabonnemang tillgängligt | $99/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för AI-drivna tester från början till slut | 14 dagars kostnadsfri provperiod | $59/user/month (faktureras årligen) | Website | |
| 5 | Bäst för att skapa formulärendpunkter på några minuter | Not available | $10/user/month | Website | |
| 6 | Bäst för realtidsobserverbarhet och analys | Not available | $10/user/month (faktureras årsvis) | Website | |
| 7 | Bäst för observerbarhet och felsökning i produktionssystem | Kostnadsfri plan + demo tillgänglig | $25/månad per användare | Website | |
| 8 | Bäst för heltäckande CI/CD i en enda applikation | 30 dagars kostnadsfri provperiod + kostnadsfri demo | $19/användare/månad (debiteras årsvis) | Website | |
| 9 | Bäst för hantering av en miljö med flera moln | Inte tillgängligt | Prissättningen beror på vilka specifika tjänster som används | Website | |
| 10 | Bäst för att identifiera risker i infrastruktur som kod | Not available | Prisuppgifter är inte lättillgängliga | Website |

Recensioner av de bästa DevSecOps-verktygen
Nedan finns mina detaljerade sammanfattningar av de bästa DevSecOps-verktygen som kom med i mitt urval. Mina recensioner ger en detaljerad genomgång av de viktigaste funktionerna, fördelarna \u0026 nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg för att hjälpa dig hitta det bästa alternativet för dig.

Zeropath
Bäst för kontextmedveten SAST
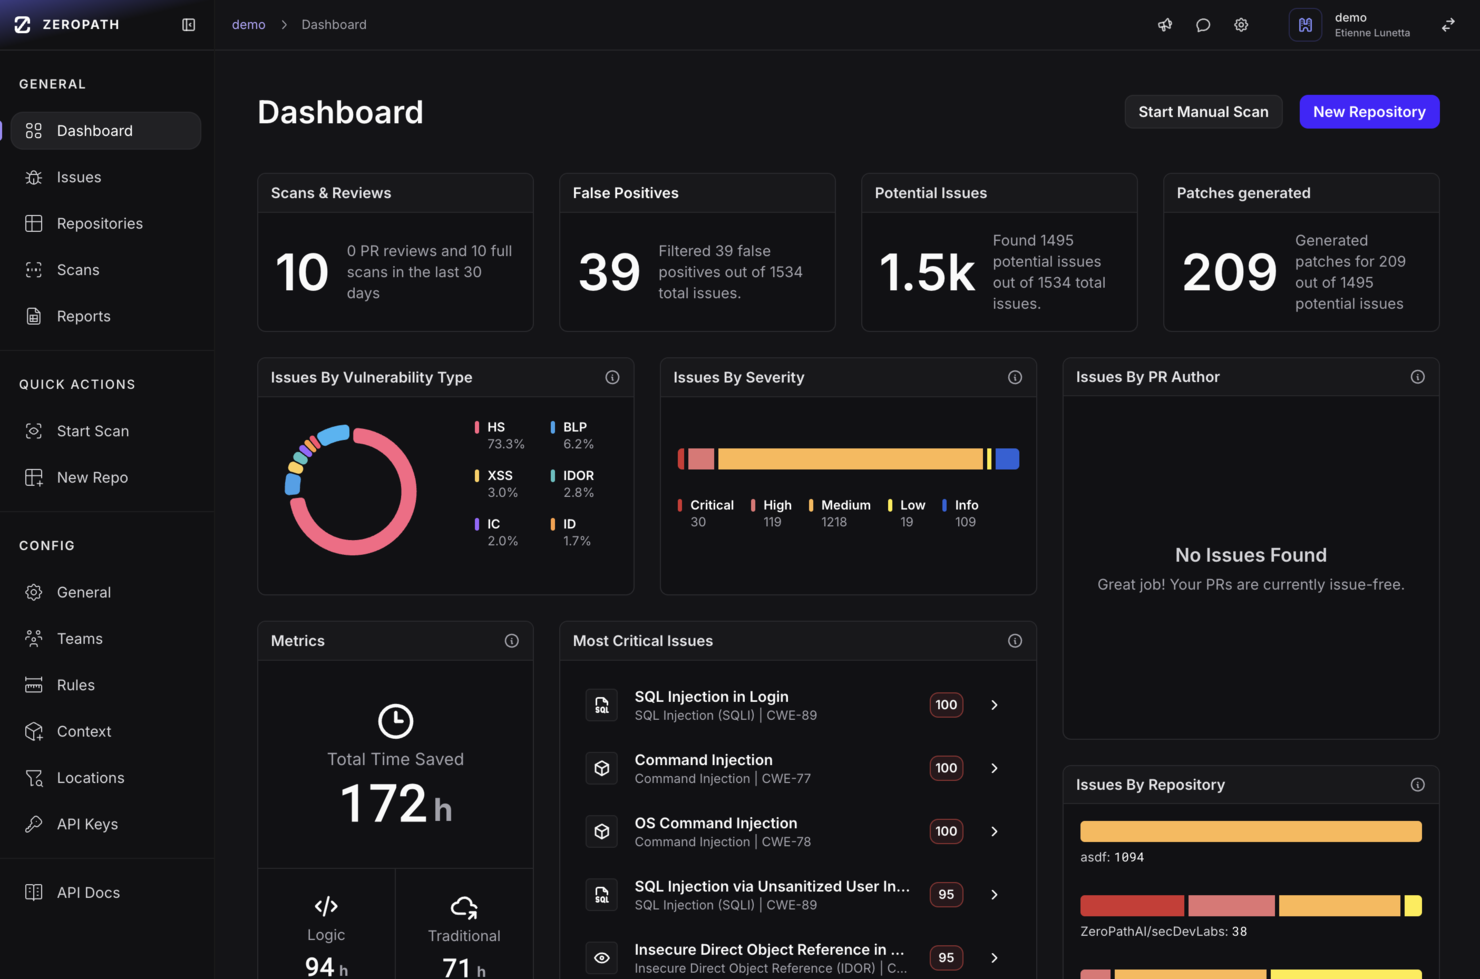
ZeroPath erbjuder en AI-baserad plattform för applikationssäkerhet, utformad för att tillgodose säkerhetsmedvetna företag som vill förbättra sina processer för applikationssäkerhet. Genom att erbjuda verktyg som statisk säkerhetstestning av applikationer (SAST) och analys av programvarukomponenter (SCA) identifierar och åtgärdar ZeroPath sårbarheter automatiskt på ett intelligent sätt, vilket gör plattformen särskilt attraktiv för företag som prioriterar att minimera falska positiva resultat och få handlingsbara insikter.
Varför jag valde ZeroPath
Jag valde ZeroPath eftersom plattformen har ett särskilt fokus på att upptäcka exploaterbara sårbarheter, inte bara problem på ytan, genom funktioner som kontextmedveten SAST med exploaterbarhetspoäng och AI-genererad patchning med ett klick. Det hjälper utvecklare att agera på säkerhetsresultat utan att lämna kodflödet. Detta stämmer direkt överens med sådant som ert team kan ha svårt med – långsamma byggen, brusiga aviseringar och friktion mellan säkerhets- och utvecklingsteamen – och bidrar till att säkerhetsåterkoppling känns som en del av arbetsflödet i stället för ett hinder.
Viktiga funktioner i ZeroPath
Utöver de centrala funktionerna för åtgärdande av sårbarheter erbjuder ZeroPath flera andra värdefulla funktioner:
- Återkoppling i realtid: Plattformen ger utvecklare omedelbara insikter och hjälper dem att hantera säkerhetsproblem innan kod sammanfogas.
- Inkrementell skanning: Analyserar endast ändrade kodvägar, så att kontroller av pullförfrågningar slutförs på under 60 sekunder.
- Policyhantering med naturligt språk: Låter dig skriva regler för kodsäkerhet på vanligt språk och tillämpa dem i alla kodarkiv.
- Utvecklarvänliga integrationer och stöd för verktygskedjor: Omfattar ett tillägg för VS Code, CLI-verktyg, REST API och visuell applikationsanalys för att bädda in säkerhet i utvecklingsarbetsflöden.
Integrationer med ZeroPath
Integrationerna omfattar GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack och andra säkerhetsverktyg.
Pros and Cons
Pros:
- Upptäcker logiska brister och dolda auktoriseringsproblem som många skannrar missar
- Stöd för åtgärdande med ett klick eller nästan automatiskt för många sårbarheter
- Enhetlig översikt och analys ger insyn i säkerhetsläget och mätvärden för utvecklingstakten
Cons:
- Precis som med alla AI-drivna verktyg kräver det att automatiseringen (generering av patchar och prioritering) verifieras
- Kan innehålla fler funktioner än vad små team behöver om de endast behöver grundläggande sårbarhetsskanning

Site24x7
Bäst för molnövervakning och AI-insikter

Site24x7 erbjuder en omfattande uppsättning övervakningsverktyg skräddarsydda för DevSecOps, inklusive webbplatsövervakning, övervakning av applikationsprestanda, logghantering och hantering av molnkostnader. Det riktar sig till IT-proffs och företag som vill förbättra den operativa effektiviteten och säkerheten. Genom att betona proaktiv diagnostik och riskbedömning utmärker sig Site24x7 som en värdefull resurs för organisationer som fokuserar på att upprätthålla robusta och säkra digitala miljöer.
Varför jag valde Site24x7
Jag valde Site24x7 eftersom det utmärker sig genom att erbjuda omfattande molnövervakning och AI-drivna insikter, vilket är avgörande för DevSecOps-verktyg. Möjligheten att sömlöst integrera med större molnplattformar som AWS, Azure och GCP gör det möjligt för ditt team att övervaka molnresurser effektivt. Plattformens AI-drivna IT-övervakning erbjuder proaktiv diagnostik och säkerställer att potentiella problem identifieras innan de påverkar verksamheten. Enligt min erfarenhet förbättrar de omfattande pluginintegrationerna ytterligare dess förmåga att hantera olika IT-miljöer, vilket gör det till ett starkt alternativ för organisationer som strävar efter att upprätthålla säkerhet och effektivitet.
Viktiga funktioner i Site24x7
Utöver dess funktioner för molnövervakning fann jag även följande funktioner särskilt användbara:
- Övervakning av verkliga användare: Den här funktionen hjälper dig att förstå den faktiska användarupplevelsen genom att spåra hur verkliga användare interagerar med dina applikationer.
- Syntetisk övervakning av webbtransaktioner: Den gör det möjligt att simulera användartransaktioner för att säkerställa att din applikation fungerar väl under olika förhållanden.
- Nätverksövervakning: Detta ger insikter i nätverkets hälsa och hjälper till att identifiera och lösa anslutningsproblem.
- Logghantering: Det gör det möjligt att samla in, analysera och hantera loggar från olika källor, vilket underlättar felsökning och säkerhetsövervakning.
Site24x7-integrationer
Site24x7 erbjuder en mängd inbyggda integrationer för att förbättra övervakningsfunktionerna. Integrationerna omfattar Slack, Microsoft Teams, Zoho Cliq, Discord, Telegram, Jira, ServiceDesk Plus MSP Cloud, Amazon EventBridge och Zapier.
Pros and Cons
Pros:
- Omfattande DevSecOps-övervakning
- Övervakning av verkliga och syntetiska användare
- AI-driven avvikelsedetektering
Cons:
- Begränsad djupgående säkerhetstestning
- Anpassningen av aviseringar kan kännas begränsad
New Product Updates from Site24x7
Site24x7 Adds Compliance Reports and Domain Squatting Detection
Site24x7’s Digital Risk Analyzer now offers domain compliance assessment and squatting detection to help you validate security posture, compare domains, and spot impersonation risks faster. For more information, visit Site24x7’s official site.
 .
Bäst för prestandateknik och analys
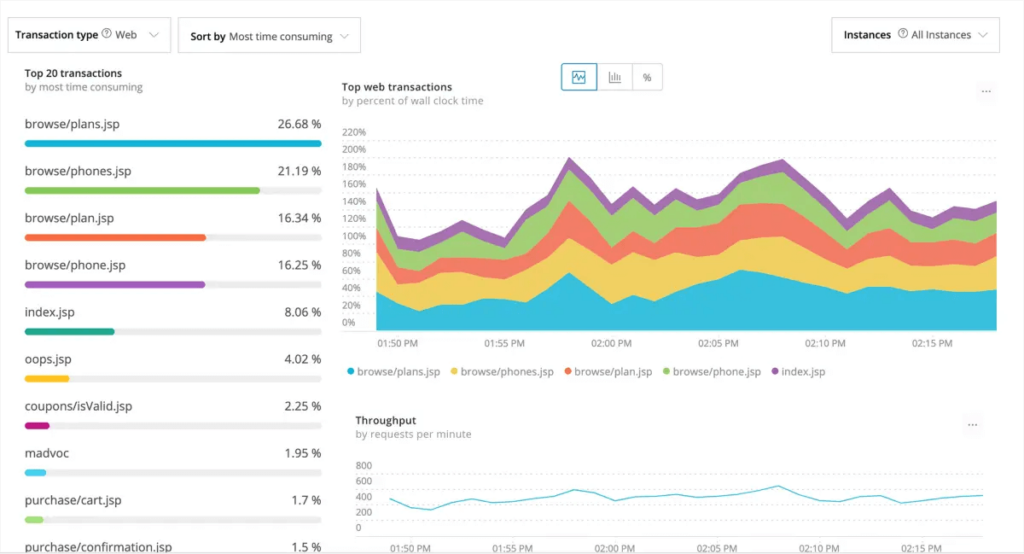
New Relic är ett verktyg som erbjuder observerbarhet och realtidsanalys för att hjälpa utvecklings- och driftteam att förstå, felsöka och förbättra prestandan hos sina applikationer. Dess starka fokus på prestandaanalys och tekniskt arbete gör det mycket bra på att hjälpa team att förfina och underhålla högkvalitativa applikationer med hög prestanda.
Varför jag valde New Relic: Jag valde New Relic på grund av dess robusta uppsättning funktioner för prestandaanalys, inklusive detaljerad analys och flexibla datavisualiseringar. Verktyget erbjuder realtidsinsikter som hjälper utvecklare att snabbt åtgärda prestandaproblem, vilket gör det till det främsta valet för prestandateknik och analys.
Utmärkande funktioner och integrationer:
New Relic har omfattande realtidsanalys, distribuerad spårning och felspårning, vilket är avgörande för en detaljerad förståelse av applikationers prestanda.
Det integreras också med olika andra verktyg som AWS, Azure och GCP, vilket utökar dess funktionalitet över flera plattformar.
Pros and Cons
Pros:
- Kraftfull prestandaanalys
- Realtidsinsikter för snabbare felsökning
- Brett utbud av integrationer
Cons:
- Högre prisnivå
- Brant inlärningskurva för vissa användare
- Anpassning kan vara komplex
Mabl
Bäst för AI-drivna tester från början till slut

mabl är en intelligent plattform för automatisering av tester från början till slut som erbjuder AI-drivna testfunktioner. Eftersom lösningen är utrustad med maskininlärningsalgoritmer är den mycket effektiv när det gäller att hantera och utföra komplexa testscenarier, vilket motiverar dess position som det bästa verktyget för AI-drivna tester från början till slut.
Varför jag valde mabl: I min utvärdering utmärkte sig mabl genom sin innovativa användning av AI inom testområdet. Jag valde mabl eftersom det gör det möjligt för team att snabbt skapa, köra och underhålla tillförlitliga tester. Det som gör lösningen unik är användningen av maskininlärning för att anpassa testerna när applikationen utvecklas – den här funktionen motiverar verkligen dess position som det bästa verktyget för AI-drivna tester från början till slut.
Framträdande funktioner & integrationer:
mabls AI-baserade inlärningsfunktioner skiljer verkligen lösningen från mängden – testerna läker sig själva automatiskt, vilket innebär att de utvecklas tillsammans med applikationen och sparar betydande tid under testfasen. Dessutom hjälper det lättlästa testresultatet användarna att snabbt identifiera problem.
När det gäller integrationer fungerar mabl bra tillsammans med andra verktyg och erbjuder integrationer med populära CI/CD- och IDE-verktyg som Jenkins, Bamboo, CircleCI med flera.
Pros and Cons
Pros:
- Intelligenta självläkande tester
- Omfattande integrationsmöjligheter
- Tydliga och användbara testresultat
Cons:
- Kan vara dyrt för små team
- Kräver inlärning för att fullt ut kunna utnyttja AI-funktionerna
- Begränsade funktioner för prestandatestning

Bäst för att skapa formulärendpunkter på några minuter
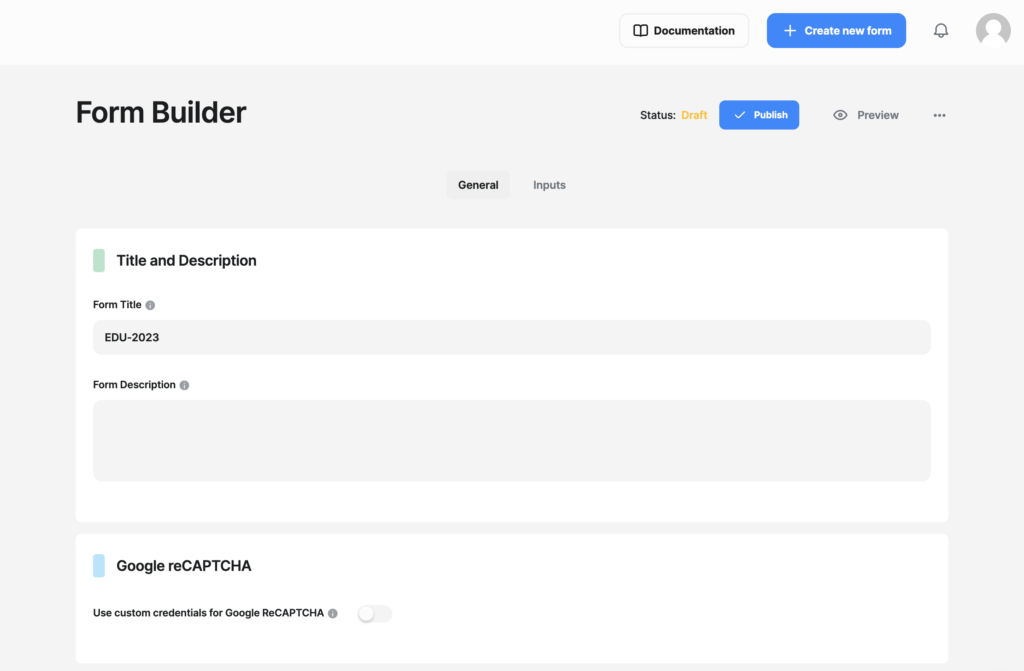
Headlessforms är ett specialiserat verktyg som hjälper utvecklare att snabbt konfigurera formulärendpunkter. Denna möjlighet att underlätta snabb formulärskapning gör det till ett optimalt val för uppgifter som kräver snabb formulärintegrering, vilket befäster dess plats som det bästa verktyget för att skapa formulärendpunkter på några minuter.
Varför jag valde Headlessforms: När det gäller att konfigurera formulär är snabbhet och tillförlitlighet viktiga, och därför valde jag Headlessforms. Dess fokus på att snabbt skapa formulärendpunkter gör det till ett framstående verktyg. Detta verktyg utför en specifik uppgift mycket bra, vilket är anledningen till att det passar bäst för alla som behöver skapa formulärendpunkter på rekordtid.
Utmärkande funktioner & integrationer:
Headlessforms erbjuder en förenklad process för att skapa formulär som kringgår serverkonfiguration, vilket sparar mycket tid. Det har också robusta funktioner för skräppostfiltrering, en viktig komponent med öppen källkod i alla formulärverktyg.
För integrationer utmärker sig Headlessforms genom att tillhandahålla webhooks som enkelt kan ansluta till alla dina befintliga system.
Pros and Cons
Pros:
- Snabb skapning av formulärendpunkter
- Effektiv skräppostfiltrering
- Flexibla webhooks för integrationer
Cons:
- Begränsat till formulärrelaterade uppgifter
- Kan vara överdrivet för den som bara skapar formulär ibland
- Brist på avancerade anpassningsalternativ

Bäst för realtidsobserverbarhet och analys

Edge Delta är ett banbrytande DevSecOps-verktyg med realtidsobserverbarhet och analys som drivs av maskininlärning. Få omedelbara insikter i systemets prestanda och säkerhet.
Varför jag valde Edge Delta: Edge Delta erbjuder en kraftfull lösning för observerbarhet och analys som skiljer det från mängden. Det utnyttjar realtidsdata för att ge dig insikter i dina DevOps-processer. Jag valde det till listan tack vare dess enastående förmåga att hantera enorma datamängder med minimal fördröjning, vilket möjliggör omedelbara svar på potentiella problem. Det utmärker sig som det bästa för realtidsobserverbarhet och analys, eftersom dess prestandafokuserade design säkerställer insikter i rätt tid och med hög noggrannhet.
Framstående funktioner & integrationer:
Edge Delta har förmågan att bearbeta och analysera data vid källan, en unik funktion som drastiskt kan minska kostnaderna och tiden för datatransport och lagring. Dess autonoma övervakningsfunktion gör det också möjligt för dig att snabbt och tillförlitligt hitta problem.
När det gäller integrationer har det starkt stöd för stora dataplattformar som AWS, Azure, GCP med flera, vilket ger en mycket kompatibel lösning som passar in i olika tekniska ekosystem.
Pros and Cons
Pros:
- Effektiv realtidsanalys
- Autonom övervakningsfunktion
- Bred kompatibilitet med stora dataplattformar
Cons:
- Kräver en brant inlärningskurva för nya användare
- Kostnaden kan vara högre för mindre DevSecOps-team
- Anpassningsalternativen kan vara överväldigande
Bäst för observerbarhet och felsökning i produktionssystem
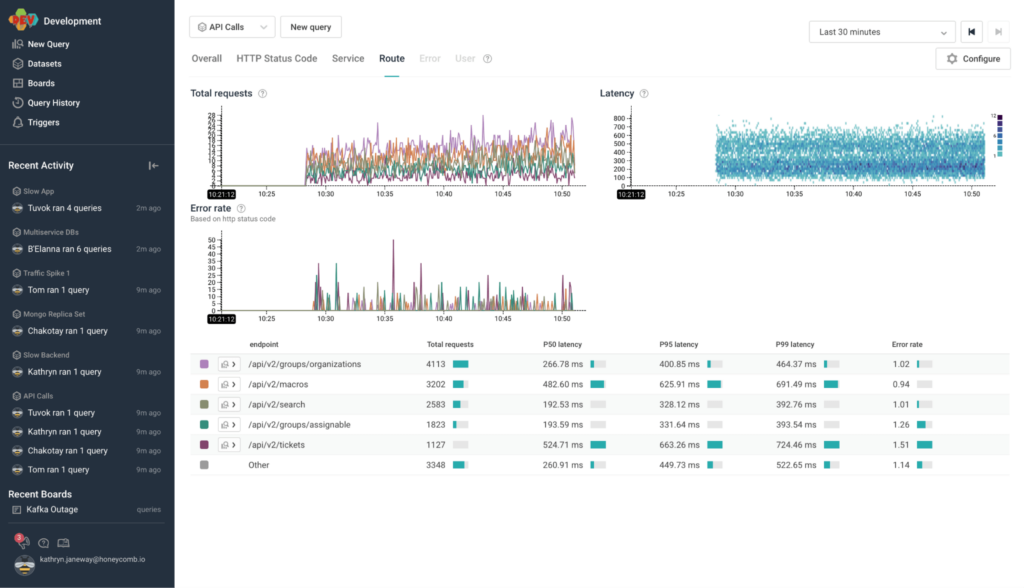
Honeycomb är ett verktyg som är utformat för att ge insikt i produktionssystem, vilket möjliggör effektiv felsökning och förbättrad systemhälsa. Som en plattform för data med hög kardinalitet och kollaborativ problemlösning är den unikt positionerad för att förbättra observerbarheten i produktionsmiljöer.
Varför jag valde Honeycomb: I min strävan efter att välja det idealiska verktyget för observerbarhet och felsökning utmärkte sig Honeycomb genom sin robusta uppsättning funktioner och sin förmåga att hantera komplexa data med hög kardinalitet. Honeycomb är det bästa verktyget för felsökning och för att säkerställa tillförlitlig observerbarhet i produktionssystem, eftersom utvecklare kan ställa alla nödvändiga frågor för att fullt ut förstå hur deras programvara fungerar.
Framstående funktioner & integrationer:
Honeycombs framstående funktioner omfattar dynamisk sampling, som minskar brus, samt dess spårvy, som ger tydlig insyn i förfrågningarnas väg.
Dessutom möjliggör Honeycombs frågeverktyg komplexa frågor, vilket underlättar djupgående felsökning. Honeycomb erbjuder viktiga integrationer med många plattformar som Kubernetes, AWS och GCP samt verktyg som Terraform, vilket gör det flexibelt och mångsidigt.
Pros and Cons
Pros:
- Utmärkt för data med hög kardinalitet
- Robust spårvy för förbättrad observerbarhet
- Stöd för ett brett utbud av integrationer
Cons:
- Startpriset är högre jämfört med vissa konkurrenter
- Har en brantare inlärningskurva
- Användargränssnittet kan vara överväldigande för nybörjare

GitLab erbjuder en enhetlig plattform för att hantera hela DevOps-livscykeln i en och samma applikation, med särskilt fokus på robusta CI/CD-funktioner. Den samlar hantering av källkod, CI/CD och säkerhet i ett enda effektivt arbetsflöde, vilket gör den till det bästa valet för heltäckande CI/CD i en enda applikation.
Varför jag valde GitLab: Jag valde GitLab för dess imponerande förmåga att integrera många aspekter av DevOps-livscykeln i en och samma plattform. Denna särskilda egenskap, som effektiviserar olika uppgifter, skiljer den från andra verktyg. Dessutom gör de utmärkta CI/CD-funktionerna den till det främsta valet för team som vill förbättra sin distributionsprocess i en enda applikation.
Utmärkande funktioner & integrationer:
GitLab erbjuder funktioner som automatiserade tester, distributioner i flera moln och säkerhetsskanning, vilket allt bidrar till effektivare CI/CD-processer.
Det integreras även med populära verktyg som Kubernetes, Docker och Prometheus, vilket stöder en effektiv och varierad implementering av teknikstackar.
Pros and Cons
Pros:
- Konsoliderad CI/CD-process
- Brett utbud av säkerhetsfunktioner
- Omfattande stöd för integrationer
Cons:
- Brantare inlärningskurva för nybörjare
- Högre kostnad för premiumfunktioner
- Det komplexa användargränssnittet kan kännas avskräckande

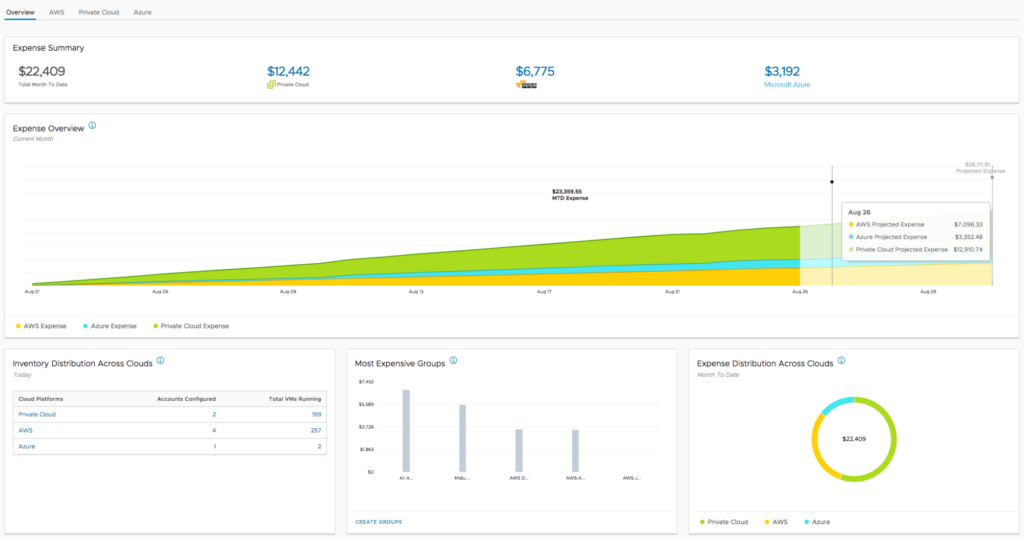
VMware är en väletablerad leverantör av molntjänster samt virtualiseringsprogramvara och -tjänster. VMware stöder privata, offentliga och hybrida moln, vilket gör det till ett utmärkt alternativ för företag som vill hantera sina IT-miljöer effektivt.
Varför jag valde VMware: När jag övervägde olika verktyg för hantering av miljöer med flera moln valde jag VMware på grund av dess omfattande molnlösningar och långa erfarenhet. VMware erbjuder olika lösningar för datacenter, molninfrastruktur, nätverk, säkerhet och teknik för digitala arbetsplatser. Det förenklar hanteringen av miljöer med flera moln.
Utmärkande funktioner och integrationer:
VMware erbjuder robusta funktioner som centraliserad hantering, virtualisering av nätverk och säkerhet samt intelligent drift. Det gör det möjligt för organisationer att hantera miljöer med flera moln effektivt och säkert.
Dessutom integreras VMware med andra ledande lösningar som Amazon Web Services (AWS), Microsoft Azure, Google Cloud Platform (GCP) och IBM Cloud.
Pros and Cons
Pros:
- Omfattande funktioner för hantering av flera moln
- Robusta säkerhets- och nätverksfunktioner
- Integrationer med stora molnleverantörer
Cons:
- Prisuppgifter är inte lättillgängliga
- Vissa användare kan uppleva plattformen som komplex på grund av det breda utbudet
- Beroendet av leverantörsspecifik teknik kan begränsa flexibiliteten

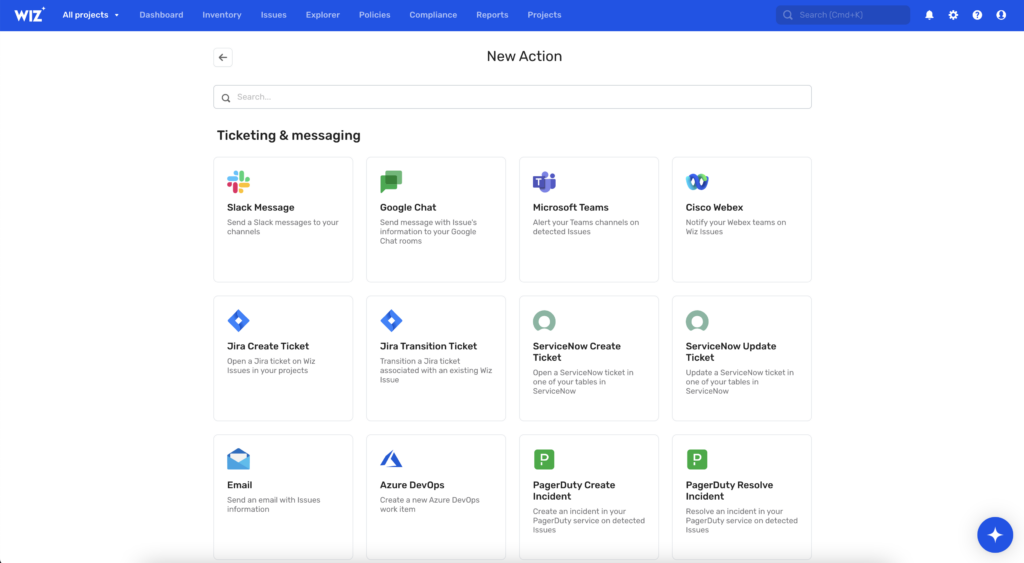
Wiz IaC Scanning är utformat för att identifiera risker i konfigurationer för infrastruktur som kod (IaC). Det ger insyn i potentiella sårbarheter, felkonfigurationer och efterlevnadsproblem i din IaC-miljö. Tack vare sina fokuserade funktioner för identifiering av IaC-risker passar Wiz IaC Scanning bäst för dem som vill säkra sin infrastrukturmiljö.
Varför jag valde Wiz IaC Scanning: Jag valde Wiz IaC Scanning för den här listan på grund av dess unika fokus på att identifiera IaC-risker. Verktyget utmärker sig genom sin förmåga att skanna Terraform-, CloudFormation-, Kubernetes- och andra IaC-konfigurationer, vilket ger ett djupgående analysverktyg som inte alla verktyg erbjuder. Med sina robusta funktioner för identifiering av IaC-risker bedömde jag Wiz IaC Scanning som det bästa verktyget för att identifiera risker i infrastruktur som kod.
Utmärkande funktioner & integrationer:
Wiz IaC Scanning ger en heltäckande överblick över potentiella risker i din IaC-miljö. Det omfattar identifiering av felkonfigurationer, efterlevnadsbedömningar och riskprioritering.
När det gäller integrationer fungerar det väl med större IaC-leverantörer, inklusive Terraform, AWS CloudFormation och Kubernetes, vilket säkerställer en bred täckning av ditt IaC-landskap.
Pros and Cons
Pros:
- Omfattande täckning av IaC-konfigurationer
- Detaljerade riskbedömningar
- Integration med större IaC-leverantörer
Cons:
- Prisuppgifter är inte lättillgängliga
- Verktyget kan vara överdimensionerat för små projekt eller organisationer
- Inlärningskurvan kan vara brant för användare som inte är bekanta med IaC-riskhantering
Andra DevSecOps-verktyg
Här är några ytterligare DevSecOps-verktyg som inte kom med i mitt urval, men som ändå är värda att titta närmare på:
- Sysdig
Bäst för container- och Kubernetes-säkerhet
- Flosum
Bäst för Salesforce-specifik DevOps
- Datadog
Bäst för övervakning av hela applikationsstacken
- Octopus Deploy
Bäst för automatiserad driftsättning av .NET-applikationer


Så utvärderar jag DevSecOps-verktyg
Jag utvärderar DevSecOps-verktyg i två lager: grundläggande krav som pipelineintegrerad SAST, SCA och identifiering av hemligheter, samt särskiljande faktorer som spelar roll när säkerhet och lanseringstakt kolliderar.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer verktyg till min lista rangordnar jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion som anges nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- SAST- och DAST-skanning: Jag kontrollerar språkstöd och andelen falska positiva resultat – verktyg som flaggar en SQL-injektion i en parametriserad fråga slösar utvecklarnas tid och undergräver förtroendet.
- SCA och beroendeanalys: Identifiering av transitiva beroenden är viktigt här, eftersom ett sårbart paket som ligger tre lager ner i leveranskedjan är lätt att missa utan denna funktion.
- Integration med CI/CD-pipelines: Jag letar efter inbyggda insticksprogram för Jenkins, GitHub Actions, GitLab CI och Azure DevOps, samt möjligheten att ange tröskelvärden för att stoppa byggen baserat på allvarlighetsgrad.
- Skanning av containrar och IaC: Jag utvärderar om verktyget täcker Dockerfiler, Kubernetes-manifest och Terraform-mallar, inklusive kontroller av felkonfigurationer som går längre än enbart CVE-sökningar.
- Identifiering av hemligheter: Bra verktyg upptäcker hårdkodade API-nycklar och autentiseringsuppgifter både i aktuella incheckningar och i arkivets historik, helst innan kod skickas iväg via förincheckningshookar.
- Automatisering av policyer och efterlevnad: Jag letar efter stöd för policy som kod och mappning till ramverk som SOC 2, PCI-DSS och HIPAA, så att förberedelserna inför revisioner inte blir ett manuellt kaos varje kvartal.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
AI-baserad åtgärdshantering är en viktig särskiljande faktor – jag letar efter verktyg som genererar förslag på korrigeringar eller automatiska pullförfrågningar, rangordnade efter exploaterbarhet och inte bara allvarlighetsgrad. En enhetlig ASPM-instrumentpanel är också viktig när teamet kör separata SAST-, SCA- och containerskanningar; att samla resultaten i en enda riskprioriterad vy minskar tiden för sortering dramatiskt. Detta kompletteras av utvecklarinriktade arbetsflöden. Verktyg som visar resultat direkt i IDE-insticksprogram eller kommentarer i pullförfrågningar får snabbare användning än verktyg som kräver att ingenjörerna loggar in på en separat portal.
Bortom funktionerna
Ekosystemets integrationsdjup är en av de första sakerna jag utvärderar. Ett DevSecOps-verktyg måste kunna ansluta till ert SCM-system, ärendehanteringssystem och SIEM utan anpassad limkod. Flexibilitet vid driftsättning är minst lika viktigt – team i reglerade branscher behöver ofta egenhostade eller isolerade alternativ, medan snabbväxande startupföretag vill ha SaaS som de kan ansluta på några minuter. Jag kontrollerar också hur transparent prismodellen är, eftersom licensiering per utvecklare jämfört med per arkiv kan innebära mycket olika kostnader beroende på om organisationen har 50 eller 500 utvecklare som arbetar över ett fåtal monorepon.
Så väljer du DevSecOps-verktyg
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad man bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med ditt team? Tänk på hur väl det kan hantera ökade datamängder och fler användare utan försämrad prestanda. |
| Integrationer | Integreras verktyget med dina nuvarande system, till exempel CI/CD-pipelines? Kontrollera om det finns inbyggda integrationer med programvara som Docker eller Docker-alternativ för att undvika anpassad utveckling. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina specifika arbetsflöden? Leta efter alternativ för att justera funktioner och inställningar så att de passar dina processer. |
| Användarvänlighet | Hur intuitivt är verktyget för nya användare? Undvik branta inlärningskurvor genom att välja verktyg med användarvänliga gränssnitt och tydlig dokumentation. |
| Implementering och introduktion | Hur lång tid tar det att komma igång? Ta hänsyn till den tid och de resurser som krävs för installationen och hur snabbt ditt team kan börja se fördelar. |
| Kostnad | Finns det dolda kostnader utöver abonnemangsavgiften? Utvärdera den totala ägandekostnaden, inklusive support, utbildning och eventuella kostnader för överskriden användning. |
| Säkerhetsåtgärder | Finns det inbyggda säkerhetsåtgärder för att skydda dina data? Säkerställ att verktyget följer branschstandarder och erbjuder funktioner som kryptering och granskningar. |
| Efterlevnadskrav | Stöder verktyget efterlevnad av regelverk som GDPR eller HIPAA? Kontrollera att det uppfyller nödvändiga standarder, särskilt om du hanterar känsliga data. |
Vad är DevSecOps-verktyg?
DevSecOps-verktyg är programvarulösningar som integrerar säkerhetsrutiner i DevOps-processen. Dessa verktyg används vanligtvis av utvecklare, säkerhetsteam och yrkesverksamma inom IT-drift för att förbättra samarbetet och säkerställa säkerhet under hela programvaruutvecklingens livscykel. Funktioner för automatiserad säkerhetstestning, kontinuerlig övervakning och efterlevnadsrapportering hjälper team att upptäcka sårbarheter tidigt och upprätthålla säkra miljöer. Sammantaget ger dessa verktyg ett sätt att effektivt hantera säkerhetsrisker samtidigt som utvecklingen snabbas upp.
Funktioner
När du väljer DevSecOps-verktyg bör du hålla utkik efter följande viktiga funktioner:
- Automatiserad säkerhetstestning: testverktyg för DevOps integrerar säkerhetskontroller i utvecklingsprocessen för att upptäcka sårbarheter tidigt och spara tid och arbete.
- Kontinuerlig övervakning: Ger insikter i systemets hälsa i realtid, vilket hjälper team att snabbt identifiera och åtgärda potentiella problem.
- Efterlevnadsrapportering: Erbjuder verktyg för att generera rapporter som säkerställer att branschregler och standarder följs.
- Hantering av flera moln: Möjliggör smidig hantering av resurser över olika molnplattformar, vilket ökar flexibiliteten.
- Versionshantering: Gör det möjligt att spåra och hantera ändringar i källkod, vilket säkerställer konsekvens och samarbete mellan teammedlemmar.
- Avvikelsedetektering: Identifierar ovanliga mönster i data som kan tyda på säkerhetshot och bidrar till att förhindra intrång.
- Anpassningsbara instrumentpaneler: Erbjuder ett användarvänligt gränssnitt för visualisering av data och övervakning av viktiga prestandamått.
- Integrationsmöjligheter: Ansluter enkelt till andra verktyg och plattformar, vilket minskar behovet av manuella dataöverföringar.
- Hotinformation: Ger insikter om nya hot och hjälper team att ligga steget före potentiella sårbarheter.
- Automatiserad åtgärd: Föreslår eller implementerar korrigeringar för identifierade problem, vilket minskar belastningen på säkerhetsteamet.
Fördelar
Implementering av DevSecOps-verktyg ger flera fördelar för ditt team och din verksamhet. När de kombineras med avancerade AI-verktyg för DevOps kan dessa fördelar förstärkas avsevärt. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Automatiserad säkerhetstestning och avvikelsedetektering hjälper till att upptäcka sårbarheter tidigt, vilket minskar risken för intrång.
- Förbättrad regelefterlevnad: Funktioner för efterlevnadsrapportering säkerställer att dina processer uppfyller branschstandarder och förenklar revisioner och myndighetskontroller.
- Snabbare utvecklingscykler: Genom att integrera säkerhet i CI/CD-pipelines gör dessa verktyg det möjligt för team att leverera programvara snabbare utan att säkerheten äventyras.
- Ökat samarbete: Versionshantering och integrationsmöjligheter främjar lagarbete genom att säkerställa att alla har samma bild av kodändringarna.
- Bättre resurshantering: Hantering av flera moln och anpassningsbara instrumentpaneler ger en tydlig bild av resursanvändningen och hjälper till att optimera verksamheten.
- Proaktiv hotbildshantering: Hotinformation håller ditt team informerat om nya risker, så att ni kan agera innan problem uppstår.
Kostnader och priser
Att välja DevSecOps-verktyg kräver en förståelse för de olika prismodellerna och planerna som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som ingår i DevSecOps-verktygslösningar:
Jämförelsetabell för planer för DevSecOps-verktyg
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisplan | $0 | Grundläggande säkerhetstestning, begränsade integrationer och support från communityn. |
| Personlig plan | $5-$25/användare/månad | Förbättrad säkerhetstestning, versionshantering och grundläggande analys. |
| Företagsplan | $30-$75/användare/månad | Avancerad övervakning, efterlevnadsrapportering och hantering av flera moln. |
| Företagsplan | $100-$200/användare/månad | Anpassningsbara instrumentpaneler, dedikerad support och fullständiga integrationsmöjligheter. |
Vanliga frågor om DevSecOps-verktyg
Här är några svar på vanliga frågor om DevSecOps-verktyg:
Vad är det huvudsakliga syftet med DevSecOps-verktyg?
Det huvudsakliga syftet med DevSecOps-verktyg är att integrera säkerhetsrutiner i DevOps-processen. Dessa verktyg hjälper ditt team att identifiera sårbarheter tidigt i utvecklingslivscykeln och säkerställer att säkerhet är en kontinuerlig prioritet i stället för något som läggs till i efterhand. Genom att använda dessa verktyg kan du automatisera säkerhetskontroller, underlätta samarbete mellan team och upprätthålla efterlevnaden av branschstandarder.
Är DevSecOps-verktyg lämpliga för små team?
Ja, DevSecOps-verktyg kan vara lämpliga för små team. Många verktyg erbjuder skalbara lösningar som passar team av olika storlek och tillhandahåller viktiga säkerhetsfunktioner utan att överbelasta mindre team. Leta efter verktyg som erbjuder flexibla prisplaner och användarvänliga gränssnitt, så att ditt team kan integrera säkerhetsrutiner utan att behöva omfattande resurser eller expertis.
Hur förbättrar DevSecOps-verktyg samarbetet i teamet?
DevSecOps-verktyg förbättrar samarbetet i teamet genom att integrera säkerhet i utvecklingsarbetsflödet. De tillhandahåller en gemensam plattform där utvecklare, drift- och säkerhetsteam kan arbeta tillsammans och hantera säkerhetsproblem när de uppstår. Funktioner som aviseringar i realtid och gemensamma instrumentpaneler håller alla informerade och främjar en kultur av transparens och samarbete.
Kan DevSecOps-verktyg integreras med befintliga system?
Ja, de flesta DevSecOps-verktyg kan integreras med befintliga system. De är vanligtvis kompatibla med populära plattformar som AWS, Azure, Docker och Kubernetes. När du väljer ett verktyg bör du kontrollera dess integrationsmöjligheter för att säkerställa att det passar sömlöst in i din nuvarande teknikstack, vilket underlättar en smidigare övergång och effektivare arbetsflöden.
Nästa steg:
Om du håller på att undersöka DevSecOps-verktyg kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.