

10 bästa alternativen till Automox för patchhantering 2026

Kortlista över de bästa Automox-alternativen


De bästa alternativen till Automox erbjuder molnbaserad slutpunktshantering med tillförlitlig automatisering av programfixar, brett stöd för operativsystem och starka säkerhetskontroller. Om du söker efter alternativ till Automox behöver du sannolikt en plattform som kan hantera komplexa, distribuerade miljöer utan att öka omkostnaderna eller riskerna.
Med hot som utvecklas och IT-team som har begränsade resurser är det viktigt att välja rätt lösning för att upprätthålla drifttid, efterlevnad och kontroll. Den här listan hjälper dig att jämföra ledande alternativ så att du kan hitta ett verktyg som passar organisationens behov och håller dina slutpunkter säkra.
Vad är Automox?
Automox är en molnbaserad plattform för slutpunktshantering som är utformad för att automatisera programfixar, konfiguration och säkerhetsuppdateringar i flera operativsystem. IT-team använder Automox för att hantera och säkra slutpunkter från en enda instrumentpanel, oavsett var de befinner sig. Plattformen stöder Windows, macOS och Linux-enheter, vilket hjälper organisationer att minska sårbarheter och upprätthålla efterlevnad. Automox uppskattas för sin skalbarhet, säkra fjärråtkomst och förmåga att förenkla rutinmässiga underhållsuppgifter för slutpunkter.
Jämförelsetabell över Automox-alternativ
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av Automox-alternativ:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för fjärrhantering av säkerhetsuppdateringar på distribuerade slutpunkter | Gratisplan + kostnadsfri demonstration | Pris på begäran | Website | |
| 2 | Bäst för plattformsoberoende hantering av enheter och identiteter | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för automatisering av korrigeringar för flera operativsystem i nätverk | 30 dagars kostnadsfri provperiod + kostnadsfri demonstration | Pris på begäran | Website | |
| 4 | Bäst för storskalig patchning i komplexa företag | Gratis provperiod tillgänglig | Prisuppgift på begäran | Website | |
| 5 | Bäst för integration med Microsoft 365-miljöer | Gratis provperiod tillgänglig | Från $60/användare/månad (faktureras årsvis) | Website | |
| 6 | Bäst för centraliserad korrigeringshantering i Windows-miljöer | Gratis provperiod + gratis demo | Från $39/användare/månad | Website | |
| 7 | Bäst för anpassningsbara arbetsflöden för programvarudistribution | 14 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 8 | Bäst för detaljerad korrigering av Windows-servrar | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 9 | Bäst för enhetlig hantering av olika enhetstyper | Gratis demo tillgänglig | Pris på begäran | Website | |
| 10 | Bäst för insyn i och kontroll över slutpunkter i realtid | Gratis demonstration tillgänglig | Pris på begäran | Website |
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Recensioner av de bästa Automox-alternativen
Nedan finns mina detaljerade sammanfattningar av de bästa Automox-alternativen som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över funktionerna, möjligheterna och de bästa användningsområdena för varje plattform, så att du kan hitta den bästa lösningen för dig.

Action1
Bäst för fjärrhantering av säkerhetsuppdateringar på distribuerade slutpunkter
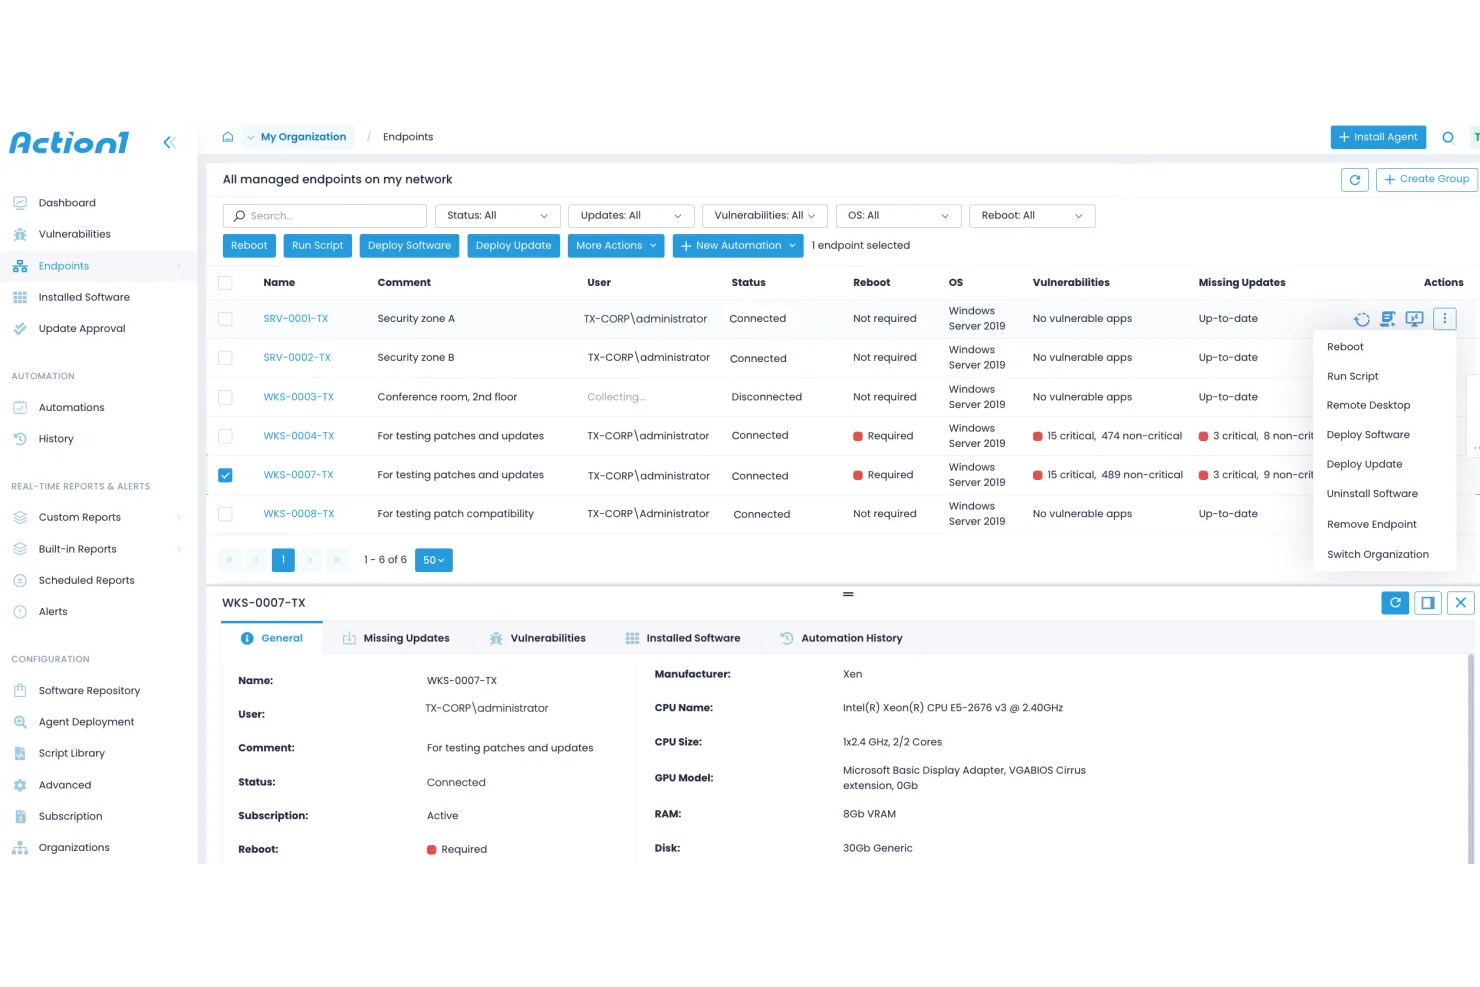
Action1 är en SaaS-plattform för hantering av säkerhetsuppdateringar, utformad för IT-team som hanterar distribuerade eller fjärranslutna slutpunkter. Den är särskilt användbar för organisationer som behöver upprätthålla säkerhet och efterlevnad på enheter utanför traditionella kontorsnätverk. Om du letar efter en lösning som förenklar fjärrhantering av säkerhetsuppdateringar utan krav på lokal infrastruktur är Action1 värd att överväga.
Vem passar Action1 bäst för?
Action1 passar bra för IT-team i medelstora företag och MSP:er som behöver hantera säkerhetsuppdateringar för fjärranslutna eller distribuerade slutpunkter på flera platser.
Varför Action1 är ett bra alternativ till Automox
Det som särskiljer Action1 som ett alternativ till Automox är fokus på fjärrhantering av säkerhetsuppdateringar för distribuerade slutpunkter. Jag valde det eftersom det gör det möjligt för IT-team att distribuera och hantera uppdateringar på enheter som inte är anslutna till ett företagsnätverk, vilket är avgörande för att stödja distans- och hybridarbete. Plattformens molnbaserade utformning innebär att du inte behöver lokala servrar eller VPN för att hålla slutpunkterna säkra och uppfylla kraven på efterlevnad. Om du hanterar slutpunkter på flera platser eller för kunder med distansarbetande personal är Action1:s funktioner för fjärrhantering av säkerhetsuppdateringar ett starkt alternativ.
Viktiga funktioner i Action1
Några andra funktioner som utmärker sig för IT-team som överväger Action1 är:
- Automatiserade policyer för godkännande av säkerhetsuppdateringar: Ange regler för att automatiskt godkänna eller avvisa uppdateringar baserat på allvarlighetsgrad, leverantör eller produkt.
- Inventering av slutpunkter i realtid: Visa aktuella maskin- och programvarudetaljer för varje hanterad enhet i din miljö.
- Rollbaserade åtkomstkontroller: Tilldela detaljerade behörigheter till användare och grupper för att styra vem som kan hantera, distribuera eller visa säkerhetsuppdateringar.
- Detaljerade granskningsloggar: Spåra alla åtgärder och ändringar som rör säkerhetsuppdateringar för granskning av efterlevnad och säkerhet.
Action1-integrationer
Integrationerna omfattar Microsoft Entra ID, Okta, Duo, Microsoft Intune med flera.
Pros and Cons
Pros:
- Gratis för upp till 200 slutpunkter
- Rapportering av efterlevnad för säkerhetsuppdateringar i realtid
- Automatiserade arbetsflöden för godkännande av säkerhetsuppdateringar
Cons:
- Distributionen av säkerhetsuppdateringar kan ibland gå långsamt
- Rapportexporter saknar avancerade anpassningsmöjligheter

Bäst för plattformsoberoende hantering av enheter och identiteter
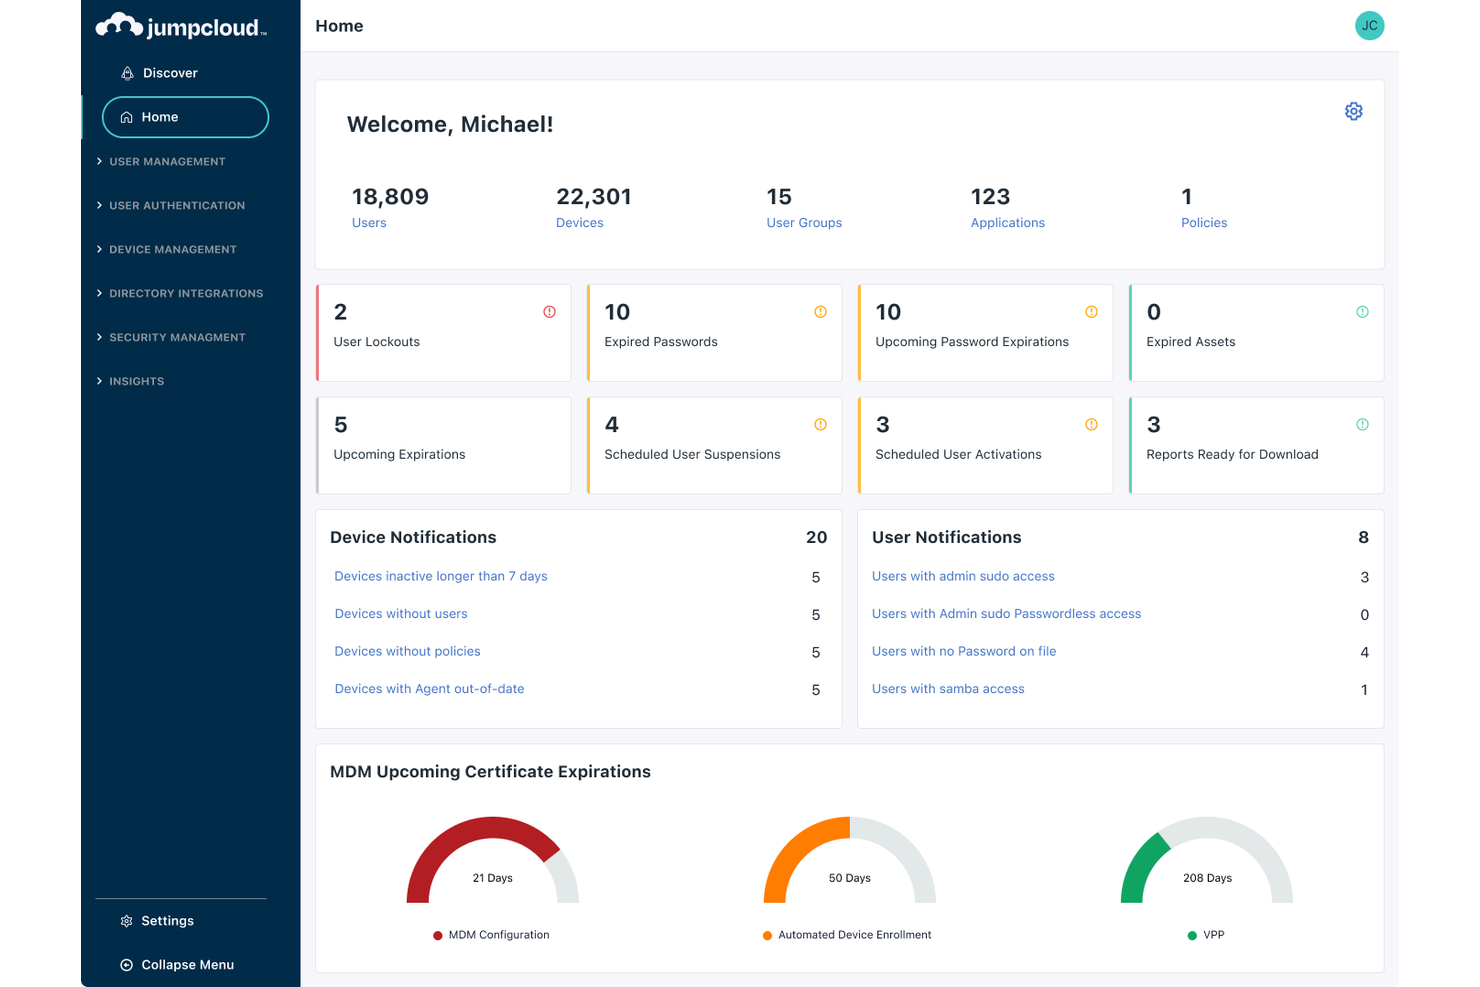
JumpCloud erbjuder en enhetlig plattform för hantering av enheter och användaridentiteter i Windows-, macOS- och Linuxmiljöer. Det är ett starkt val för IT-team som behöver tillämpa säkerhetspolicyer och styra åtkomst från en enda molnbaserad konsol. Om du vill förenkla plattformsoberoende hantering av slutpunkter och identiteter tillgodoser JumpCloud båda behoven i en och samma lösning.
Vem passar JumpCloud bäst för?
JumpCloud passar bra för IT-team i medelstora företag som behöver hantera enheter och användaridentiteter i flera operativsystem från en enda molnbaserad plattform.
Varför JumpCloud är ett bra alternativ till Automox
Jag valde JumpCloud eftersom plattformen kombinerar enhetshantering och identitetshantering i en enda molnbaserad plattform, något som Automox inte erbjuder inbyggt. Med JumpCloud kan du hantera Windows-, macOS- och Linux-enheter tillsammans med åtkomstkontroller för användare från en och samma instrumentpanel. Jag uppskattar också katalogtjänsterna, som gör det möjligt att tillämpa säkerhetspolicyer och hantera autentisering utan att förlita sig på separata verktyg. För IT-team som vill ha enhetlig kontroll över både slutpunkter och användaridentiteter erbjuder JumpCloud ett praktiskt alternativ till Automox.
Viktiga funktioner i JumpCloud
Några andra funktioner som gör JumpCloud till ett starkt alternativ för molnbaserad hantering av slutpunkter är:
- Säkerhetspolicyer med nolltillit: Tillämpa krav på autentisering av enheter och användare baserat på riskbedömningar i realtid.
- Automatisering av uppdateringshantering: Schemalägg och distribuera uppdateringar av operativsystem och program i alla hanterade enheter.
- Fjärrkörning av kommandon: Kör skript och kommandon på slutpunkter utan att kräva en VPN-anslutning.
- Rapportering och granskning: Skapa detaljerade loggar och rapporter om enhetsstatus, användaraktivitet och efterlevnad av policyer.
Integrationer med JumpCloud
Integrationer omfattar Google Workspace, Microsoft 365, Okta, Salesforce, Slack, Dropbox, Atlassian, Zendesk med flera.
Pros and Cons
Pros:
- Hanterar enheter och identiteter i en och samma plattform
- Erbjuder inbyggda katalog- och SSO-funktioner
- Tillämpa säkerhetspolicyer med nolltillit inbyggt
Cons:
- Färre integrationer från tredje part
- Funktionerna för hantering av mobila enheter är grundläggande
Bäst för automatisering av korrigeringar för flera operativsystem i nätverk
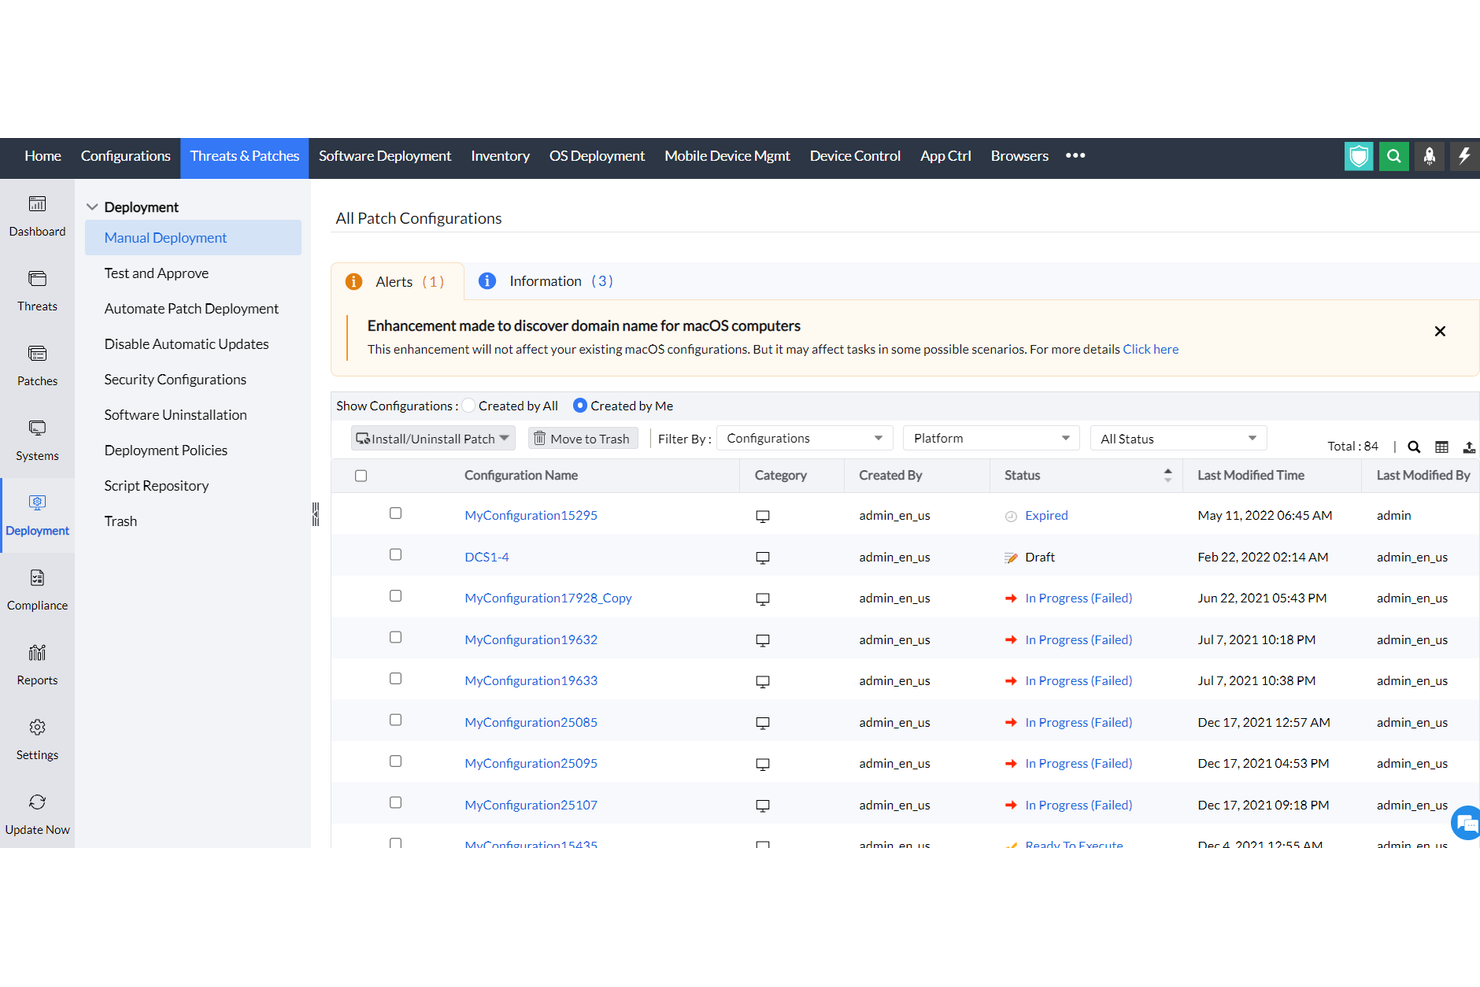
ManageEngine Patch Manager Plus är utformat för team som tillhandahåller IT-tjänster och behöver centraliserad korrigeringshantering över olika operativsystem. Det utmärker sig för organisationer som hanterar både lokala och fjärranslutna slutpunkter i miljöer med blandade operativsystem. Om du letar efter detaljerad kontroll och automatisering utöver vad de flesta molnbaserade plattformar erbjuder är detta verktyg värt att överväga.
Vem passar ManageEngine Patch Manager Plus bäst för?
IT-administratörer i medelstora till stora organisationer som hanterar blandade Windows-, macOS- och Linux-miljöer på flera platser kommer att ha särskilt stor nytta av denna plattform.
Varför ManageEngine Patch Manager Plus är ett bra Automox-alternativ
För team som behöver automatisera korrigeringar i Windows-, macOS- och Linux-nätverk erbjuder Patch Manager Plus ett starkt stöd för flera operativsystem. Jag valde det eftersom det gör det möjligt att schemalägga, testa och distribuera korrigeringar till slutpunkter både inom och utanför företagets nätverk. Plattformens modul för automatiserad korrigeringsskanning och arbetsflöden för distribution bidrar till att minska manuellt arbete och missade uppdateringar. Möjligheten att hantera fjärranslutna och distribuerade enheter gör det till ett praktiskt val för organisationer med komplexa hybridmiljöer.
Viktiga funktioner i ManageEngine Patch Manager Plus
Några andra funktioner som är värda att uppmärksamma för team som överväger Patch Manager Plus är:
- Korrigeringar för tredjepartsprogram: Korrigera ett stort antal tredjepartsprogram tillsammans med operativsystemen från samma instrumentpanel.
- Automatiserad korrigeringstestning: Testa korrigeringar i en kontrollerad miljö före distribution för att minimera störningar och kompatibilitetsproblem.
- Anpassade distributionsprinciper: Skapa och tillämpa anpassade korrigeringsprinciper baserat på avdelning, plats eller enhetsgrupp.
- Detaljerad efterlevnadsrapportering: Generera rapporter om korrigeringsstatus, efterlevnadsnivåer och revisionsspår för regulatoriska behov.
Integrationer i ManageEngine Patch Manager Plus
Integrationerna omfattar Tenable Vulnerability Management, Tenable Security Center, Rapid7, CrowdStrike Falcon Spotlight med flera.
Pros and Cons
Pros:
- Stöder korrigeringar för Windows, macOS och Linux
- Inkluderar hantering av korrigeringar för tredjepartsprogram
- Erbjuder detaljerade schemaläggnings- och distributionsprinciper
Cons:
- Saknar instrumentpaneler med korrigeringsstatus i realtid
- Konfigurationen av fjärrkorrigeringar kan vara komplex

Bäst för storskalig patchning i komplexa företag
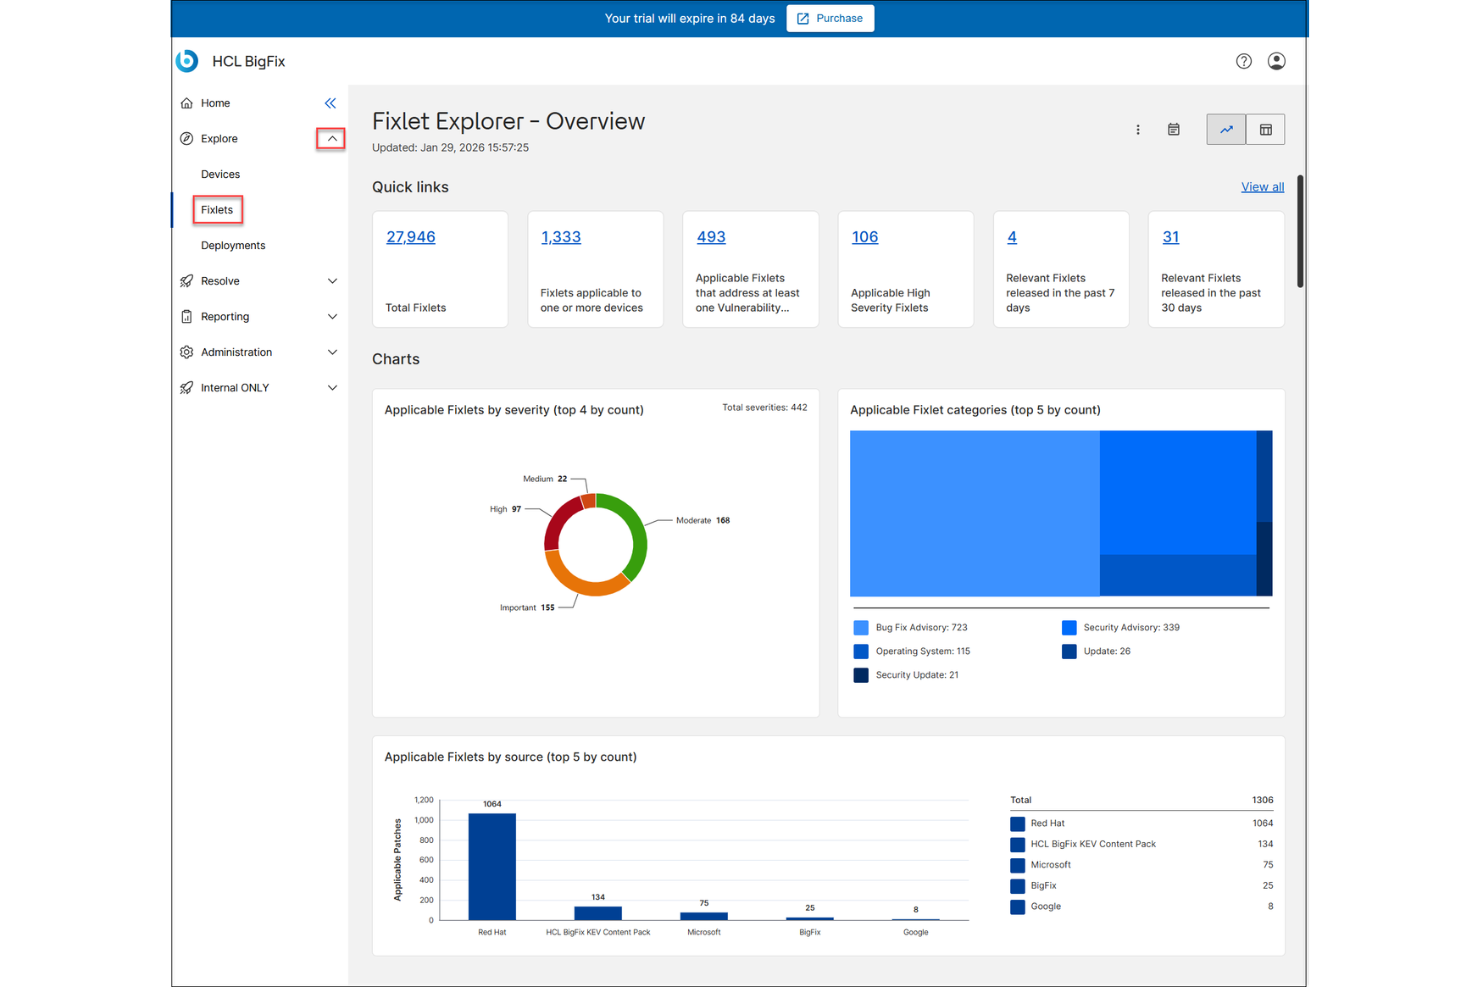
HCL BigFix är en plattform för hantering av slutpunkter och patchning, utvecklad för organisationer med komplexa, distribuerade IT-miljöer. Det är ett starkt val för företag som behöver hantera tusentals slutpunkter över flera operativsystem och platser. Om du letar efter en lösning som kan hantera storskalig patchning och efterlevnad i olika enhetsparker erbjuder BigFix funktioner som går längre än många molnbaserade konkurrenter.
Vem passar HCL BigFix bäst för?
HCL BigFix passar bra för stora företag och organisationer inom offentlig sektor som behöver hantera och skydda slutpunkter i komplexa miljöer med flera plattformar.
Varför HCL BigFix är ett bra alternativ till Automox
För organisationer som står inför utmaningen att patcha tusentals slutpunkter i komplexa, distribuerade miljöer utmärker sig HCL BigFix. Jag valde det eftersom det stöder patchhantering för Windows, macOS, Linux och UNIX, allt från en enda konsol, vilket är ovanligt bland molnbaserade konkurrenter. BigFixs realtidsöverblick och automatiserade åtgärder hjälper IT-team att hålla stora och varierade enhetsparker säkra och i överensstämmelse med krav. Möjligheten att skala över globala nätverk gör det till en värdefull IT-hanteringslösning för företag med höga krav på efterlevnad.
Viktiga funktioner i HCL BigFix
Några andra funktioner som gör HCL BigFix till ett starkt alternativ för hantering av företagets slutpunkter är:
- Tillämpning av anpassade policyer: Skapa och tillämpa anpassade säkerhets- och konfigurationspolicyer på alla hanterade slutpunkter.
- Rollbaserad åtkomstkontroll: Tilldela detaljerade behörigheter till olika IT-roller för säker delegering och tillsyn.
- Automatiserad programvarudistribution: Distribuera och uppdatera programpaket till slutpunkter automatiskt baserat på definierade scheman eller utlösare.
- Integrerad efterlevnadsrapportering: Skapa detaljerade efterlevnadsrapporter för att stödja revisioner och lagstadgade krav direkt från plattformen.
HCL BigFix-integreringar
Integreringar omfattar HCL AppScan, HCL iControl, HCL Connections, HCL Domino, HCL Notes, HCL SafeLinx med flera.
Pros and Cons
Pros:
- Realtidsöverblick och rapportering för slutpunkter
- Anpassad policytillämpning för efterlevnadsbehov
- Kan skalas för att hantera hundratusentals slutpunkter
Cons:
- Komplex installation för distributioner på flera platser
- Begränsade molnbaserade funktioner

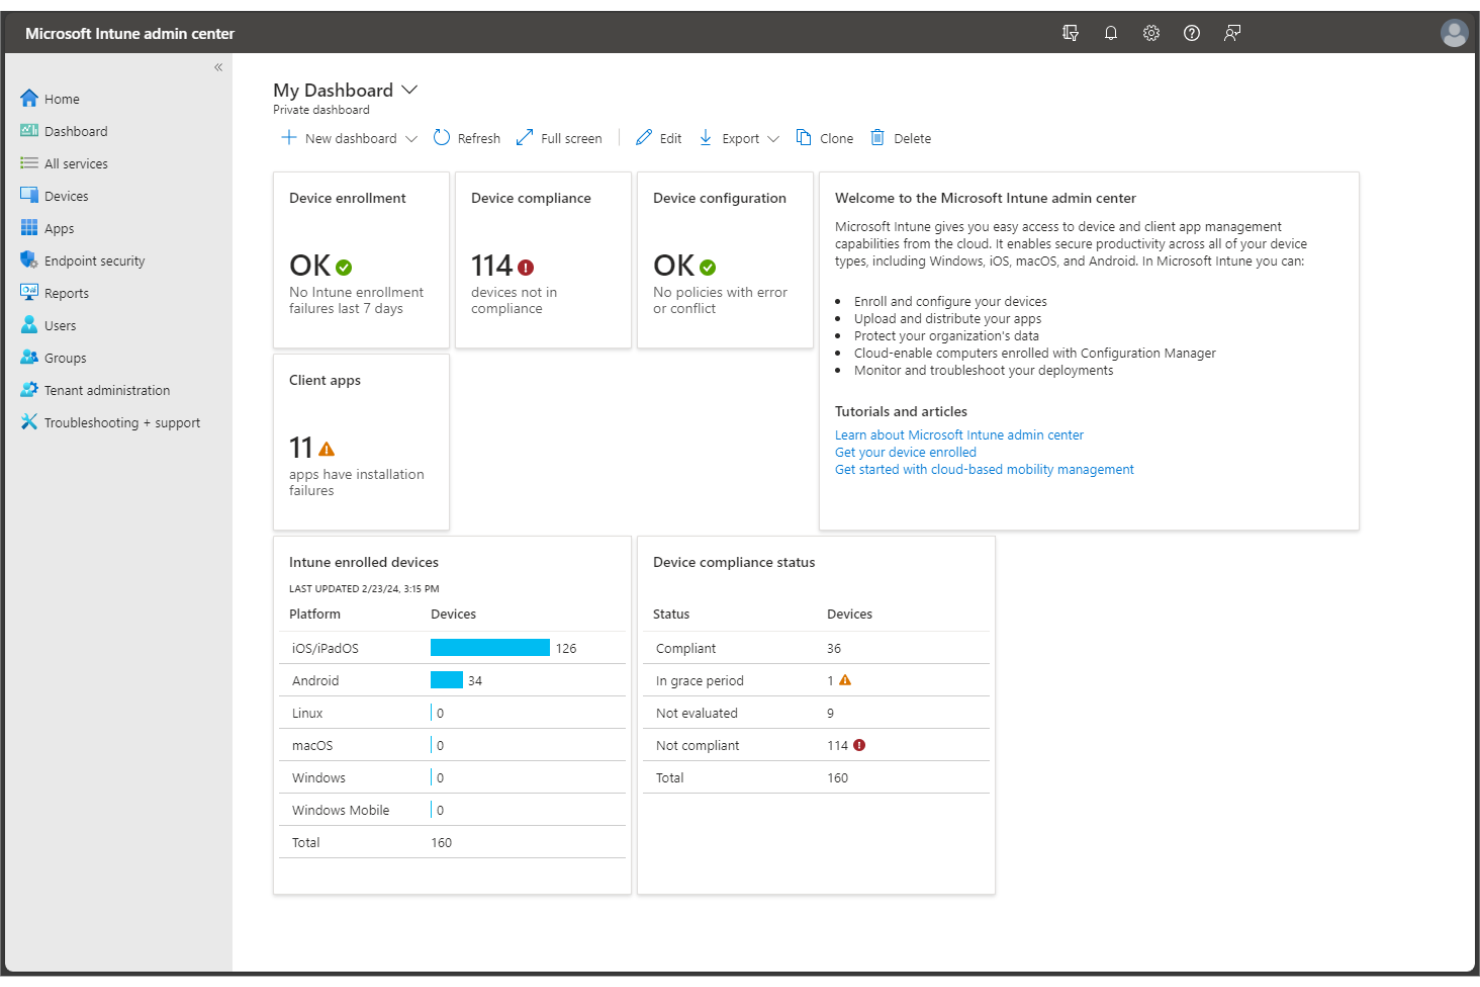
Microsoft Intune är en molnbaserad plattform för hantering av slutpunkter, utvecklad för organisationer som förlitar sig på Microsoft 365 och Azure. Den passar bra för IT-team som behöver MDM-funktioner för Windows-, macOS-, iOS- och Android-enheter i miljöer där Microsoft-integration är en prioritet. Om ni behöver en heltäckande metod för enhetlig tillämpning av policyer i ett Microsoft-centrerat ekosystem tillgodoser Intune dessa behov direkt.
För vilka passar Microsoft Intune bäst?
IT-team i medelstora till stora organisationer som använder Microsoft 365 och Azure som standard för produktivitet och säkerhetshantering får störst värde av Intune.
Varför Microsoft Intune är ett bra alternativ till Automox
Jag valde Microsoft Intune eftersom plattformen erbjuder djup, inbyggd integration med Microsoft 365-miljöer, vilket är en prioritet för många organisationer som redan har investerat i Microsofts ekosystem. Med Intune kan ni hantera enheters efterlevnad, programdistribution och säkerhetspolicyer direkt tillsammans med era Microsoft 365- och Azure-resurser. Den nära integrationen centraliserar identitetshantering och villkorsstyrd åtkomst, vilket gör det enklare att tillämpa säkerhetsstandarder på alla slutpunkter. För team som vill ha enhetlig hantering av slutpunkter utan att lämna Microsofts ekosystem är Intune det bästa alternativet till Automox.
Viktiga funktioner i Microsoft Intune
Några andra funktioner som utmärker sig för IT-team som överväger Microsoft Intune är:
- Fjärradering av enheter: Radera data på distans från borttappade eller komprometterade enheter för att skydda känslig information.
- Rollbaserad åtkomstkontroll: Tilldela detaljerade behörigheter till IT-personal baserat på arbetsuppgifter eller ansvarsområden.
- Hantering av mobilapplikationer: Hantera och säkra företagsappar på både hanterade och ohanterade enheter.
- Automatiserade OS-uppdateringar: Schemalägg och tillämpa uppdateringar av operativsystem på alla registrerade slutpunkter.
Integrationer med Microsoft Intune
Integrationer inkluderar Microsoft 365, Microsoft Entra ID, OneDrive, SharePoint, Exchange med mera.
Pros and Cons
Pros:
- Djup integration med Microsoft 365-tjänster
- Inbyggd villkorsstyrd åtkomst och efterlevnadspolicyer
- Automatiserad enhetsregistrering för Azure AD
Cons:
- Begränsad hantering av korrigeringar för tredjepartsappar
- Rapporteringsfunktionerna erbjuder begränsade anpassningsmöjligheter

Bäst för centraliserad korrigeringshantering i Windows-miljöer
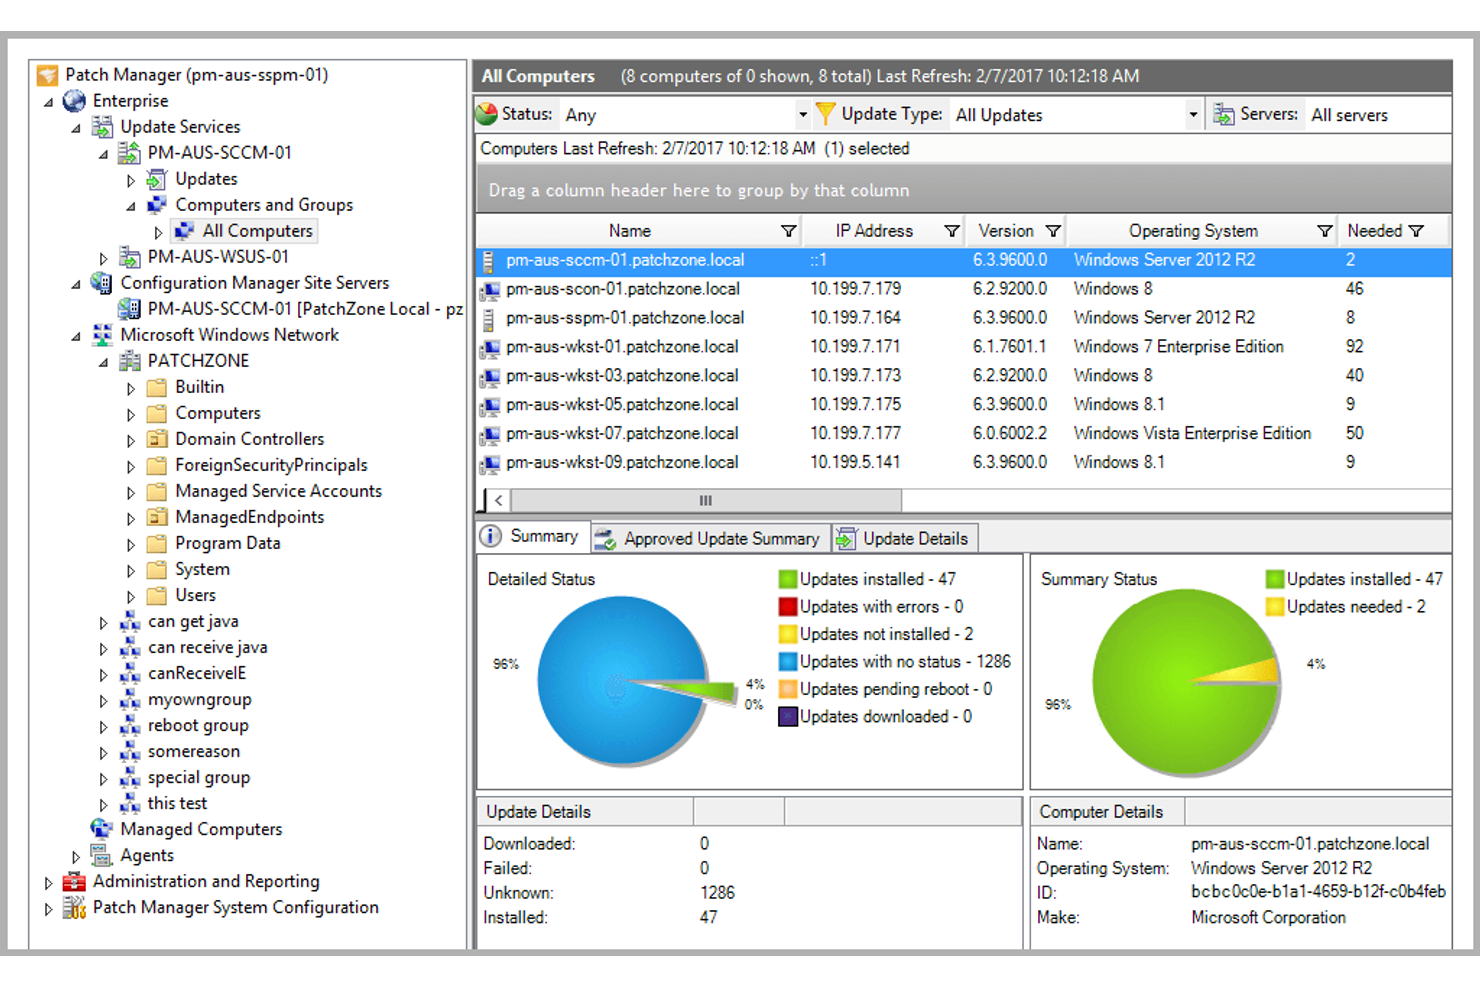
SolarWinds Patch Manager är utformat för IT-proffs som behöver hantera korrigeringar i stora Windows-miljöer. Det tilltalar organisationer som förlitar sig på Microsoft-teknik och vill ha detaljerad kontroll över distribution av korrigeringar och efterlevnad. Om du letar efter en lösning för korrigeringshantering som integreras med Windows Server Update Services och Microsoft System Center tillgodoser det här verktyget dessa behov direkt.
Vem passar SolarWinds Patch Manager bäst för?
SolarWinds Patch Manager är ett bra val för IT-administratörer i medelstora till stora organisationer som främst hanterar Windows-baserad IT-infrastruktur.
Varför SolarWinds Patch Manager är ett bra alternativ till Automox
För organisationer som behöver centraliserad korrigeringshantering i Windows-miljöer utmärker sig SolarWinds Patch Manager som en fokuserad lösning. Jag valde det eftersom det integreras direkt med Windows Server Update Services och Microsoft System Center, vilket ger dig detaljerad kontroll över distribution och schemaläggning av korrigeringar. Verktyget tillhandahåller även detaljerad rapportering om korrigeringsefterlevnad, vilket hjälper IT-team att uppfylla krav på revision och regelefterlevnad. Om din miljö i hög grad bygger på Microsoft-teknik erbjuder SolarWinds Patch Manager målinriktade funktioner som Automox inte har inbyggt.
Viktiga funktioner i SolarWinds Patch Manager
Några andra funktioner som gör SolarWinds Patch Manager användbart för IT-hantering är:
- Korrigering av tredjepartsprogram: Korrigera ett stort antal program från andra leverantörer tillsammans med Windows-uppdateringar.
- Automatiserade arbetsflöden för godkännande av korrigeringar: Ange regler för automatiskt godkännande eller avvisande av specifika korrigeringar.
- Anpassningsbara aviseringar: Få aviseringar om misslyckade korrigeringar, väntande uppdateringar eller problem med efterlevnaden.
- Rollbaserad åtkomstkontroll: Tilldela detaljerade behörigheter till olika användare eller team på plattformen.
Integrationer med SolarWinds Patch Manager
Integrationer omfattar Microsoft WSUS, Microsoft SCCM, SolarWinds Network Performance Monitor med mera.
Pros and Cons
Pros:
- Integreras inbyggt med WSUS och SCCM
- Möjliggör korrigering av frånkopplade och virtuella maskiner
- Tillhandahåller automatiserade arbetsflöden för godkännande av korrigeringar
Cons:
- Begränsat stöd för andra operativsystem än Windows
- Ingen molnbaserad agent för fjärrslutpunkter
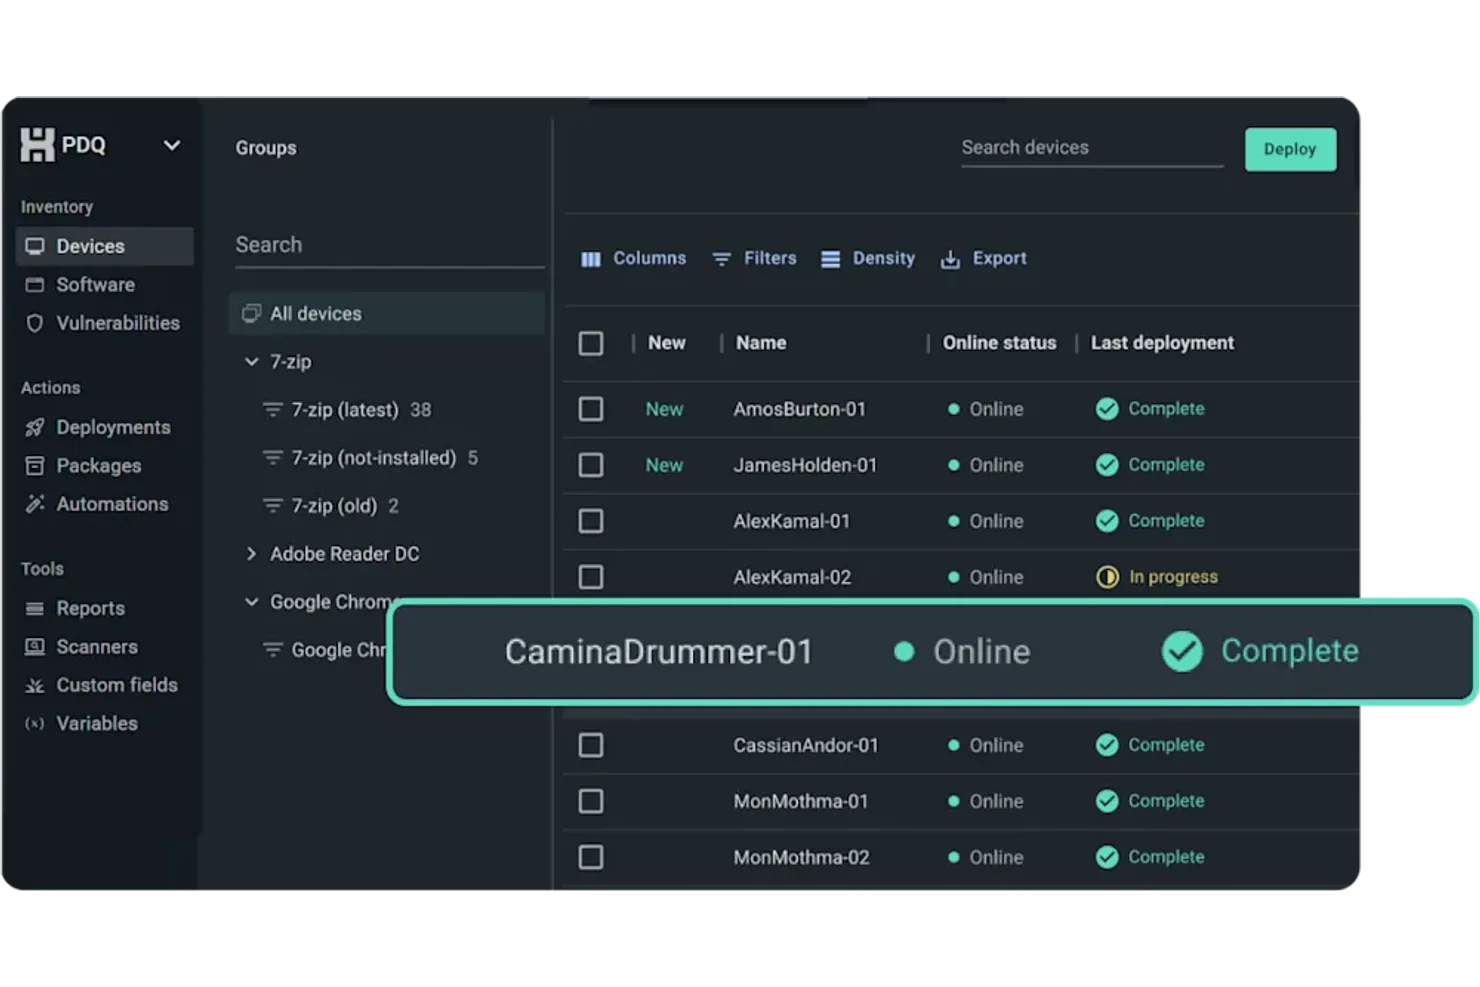
PDQ Deploy är ett verktyg för automatisering av distribution utformat för IT-proffs som behöver detaljerad kontroll över programvarudistribution. Det är särskilt användbart för organisationer med komplexa eller anpassade distributionskrav i Windows-miljöer. Om du letar efter en lösning som stöder avancerad skriptning och flexibla distributionsscheman erbjuder PDQ Deploy funktioner som går längre än många molnbaserade plattformar för slutpunktshantering.
Vem passar PDQ Deploy bäst för?
PDQ Deploy är en effektiv lösning för korrigeringar för IT-administratörer i medelstora organisationer som behöver automatisera och anpassa programvarudistributioner på Windows-enheter.
Varför PDQ Deploy är ett bra alternativ till Automox
Det som gör PDQ Deploy till ett starkt alternativ till Automox är fokus på anpassningsbara arbetsflöden för programvarudistribution. Jag valde det eftersom du kan skapa detaljerade distributionspaket med hjälp av skript, variabler och processer i flera steg, vilket är idealiskt för organisationer med unika eller komplexa krav. Du kan schemalägga distributioner, konfigurera utlösare och styra utrullningar av uppdateringar med hög precision. För IT-team som behöver mer än grundläggande korrigeringar och vill anpassa distributioner efter sin miljö erbjuder PDQ Deploy en flexibilitet som många molnbaserade plattformar för slutpunktshantering inte kan matcha.
Viktiga funktioner i PDQ Deploy
Några andra funktioner som gör PDQ Deploy särskilt användbart för IT-team som hanterar slutpunkter:
- Centraliserad distributionskonsol: Hantera alla distributionsuppgifter och övervaka förloppet från en enda instrumentpanel.
- Förbyggt programvarubibliotek: Få tillgång till en katalog med färdiga programpaket för vanliga program som kan distribueras direkt.
- Spårning av distributionshistorik: Granska detaljerade loggar över tidigare distributioner för granskning och felsökning.
- Rollbaserad åtkomstkontroll: Tilldela behörigheter till användare eller grupper för att styra vem som kan skapa, schemalägga eller godkänna distributioner.
Integrationer för PDQ Deploy
Integrationerna omfattar PDQ Inventory, PowerShell, MSI-installationsprogram, Windows Schemaläggaren och mer.
Pros and Cons
Pros:
- Mycket detaljerad kontroll över distributionsstegen
- Omfattande stöd för skriptning av anpassade uppgifter
- Stort bibliotek med förbyggda programpaket
Cons:
- Endast Windows – inget stöd för macOS eller Linux
- Ingen inbyggd korrigeringshantering för operativsystemuppdateringar
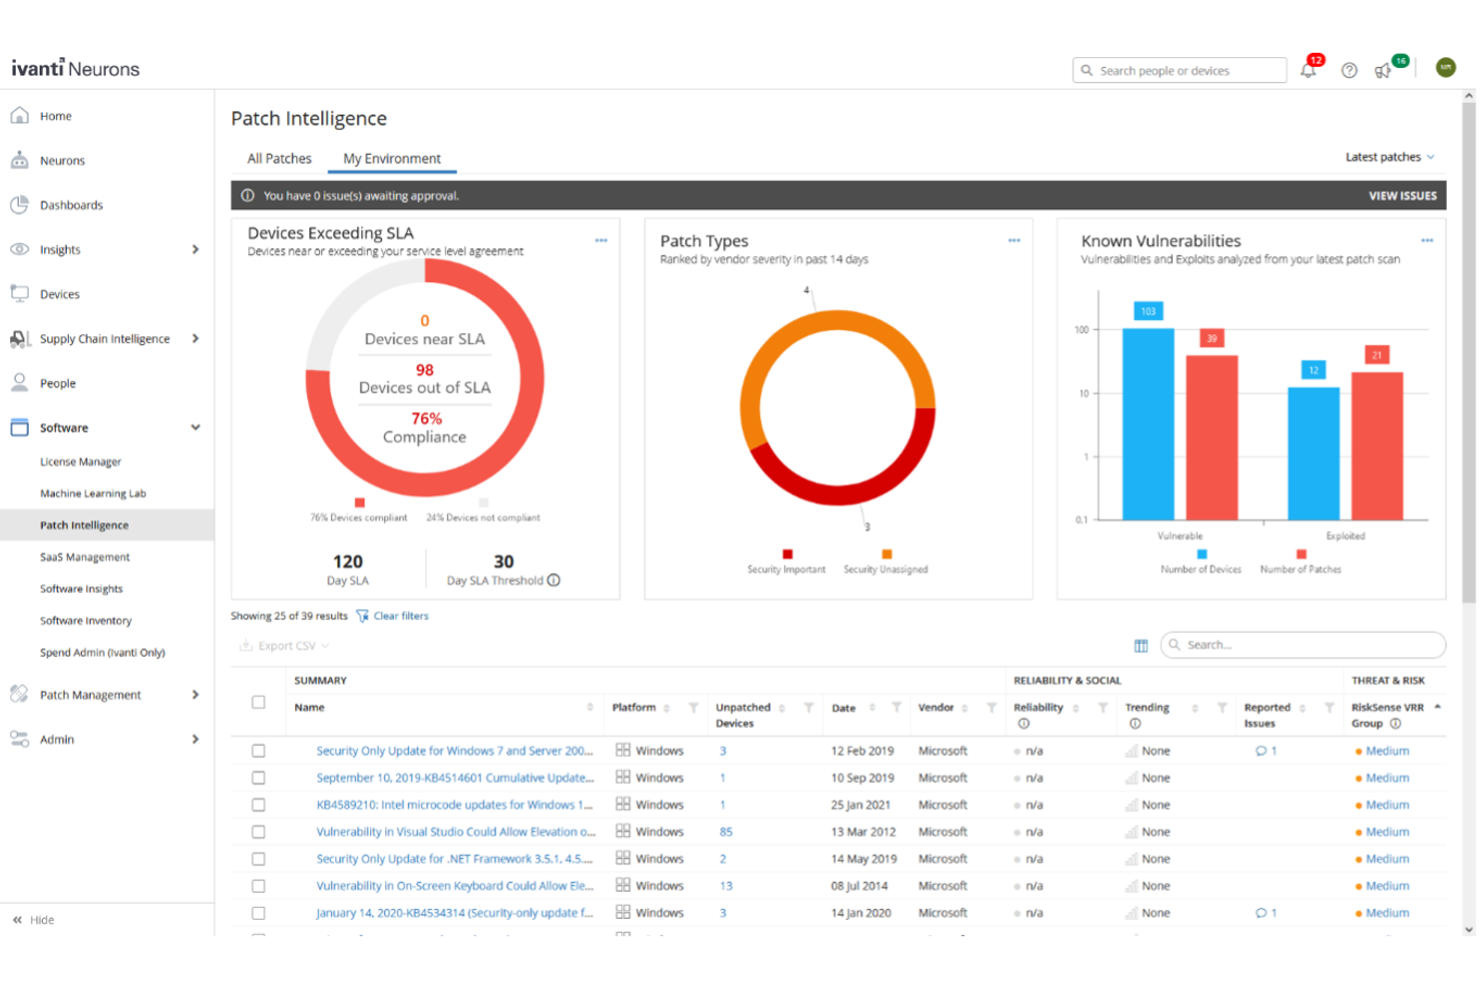
Ivanti Security Controls är utformat för IT-team som behöver avancerad kontroll över korrigeringshantering och endpoint-säkerhet. Det tilltalar organisationer med komplexa Windows-servermiljöer och strikta efterlevnadskrav. Om du letar efter en lösning som går längre än grundläggande korrigeringar och erbjuder detaljerad insyn i sårbarheter är Ivanti Security Controls värt att överväga.
Vem passar Ivanti Security Controls bäst för?
Ivanti Security Controls passar bra för IT-administratörer i medelstora och stora företag som hanterar komplexa Windows-serverinfrastrukturer.
Varför Ivanti Security Controls är ett bra alternativ till Automox
När du behöver exakt kontroll över korrigeringar för Windows-servrar utmärker sig Ivanti Security Controls bland alternativen till Automox. Jag valde det eftersom det låter dig rikta korrigeringar mot operativsystemet, tredjepartsprogram och till och med virtuella maskiner, med detaljerad schemaläggning och arbetsflöden för godkännande. Plattformen erbjuder även agentbaserad och agentlös genomsökning för att förbättra korrigeringshanteringen utan extra administration. För IT-team som kräver detaljerad distribution av korrigeringar och insyn i korrigeringsstatus över komplexa infrastrukturer erbjuder Ivanti Security Controls funktioner som går längre än grundläggande hantering av slutenheter.
Viktiga funktioner i Ivanti Security Controls
Några andra funktioner som är värda att uppmärksamma för IT-team som överväger Ivanti Security Controls är:
- Arkiv för korrigeringsinnehåll: Få tillgång till ett regelbundet uppdaterat bibliotek med korrigeringar för Microsoft-program och tredjepartsprogram.
- Rollbaserad åtkomstkontroll: Tilldela detaljerade behörigheter till olika IT-medarbetare utifrån deras ansvarsområden.
- Sårbarhetsbedömning: Genomsök slutenheter för att identifiera saknade korrigeringar och säkerhetssårbarheter före distribution.
- PowerShell-automatisering: Använd inbyggda PowerShell-skript för att automatisera återkommande uppgifter inom korrigeringshantering och säkerhet.
Integrationer med Ivanti Security Controls
Integrationer omfattar Microsoft SCCM, VMware, Red Hat Satellite, ServiceNow, Qualys, Tenable, Rapid7, Splunk med flera.
Pros and Cons
Pros:
- Har stöd för agentlösa och agentbaserade arbetsflöden för korrigeringar
- Erbjuder detaljerad korrigering för Windows-servrar
- Inkluderar inbyggda verktyg för sårbarhetsbedömning
Cons:
- Begränsat stöd för macOS- och Linux-slutenheter
- Gränssnittet kan kännas föråldrat och ointuitivt
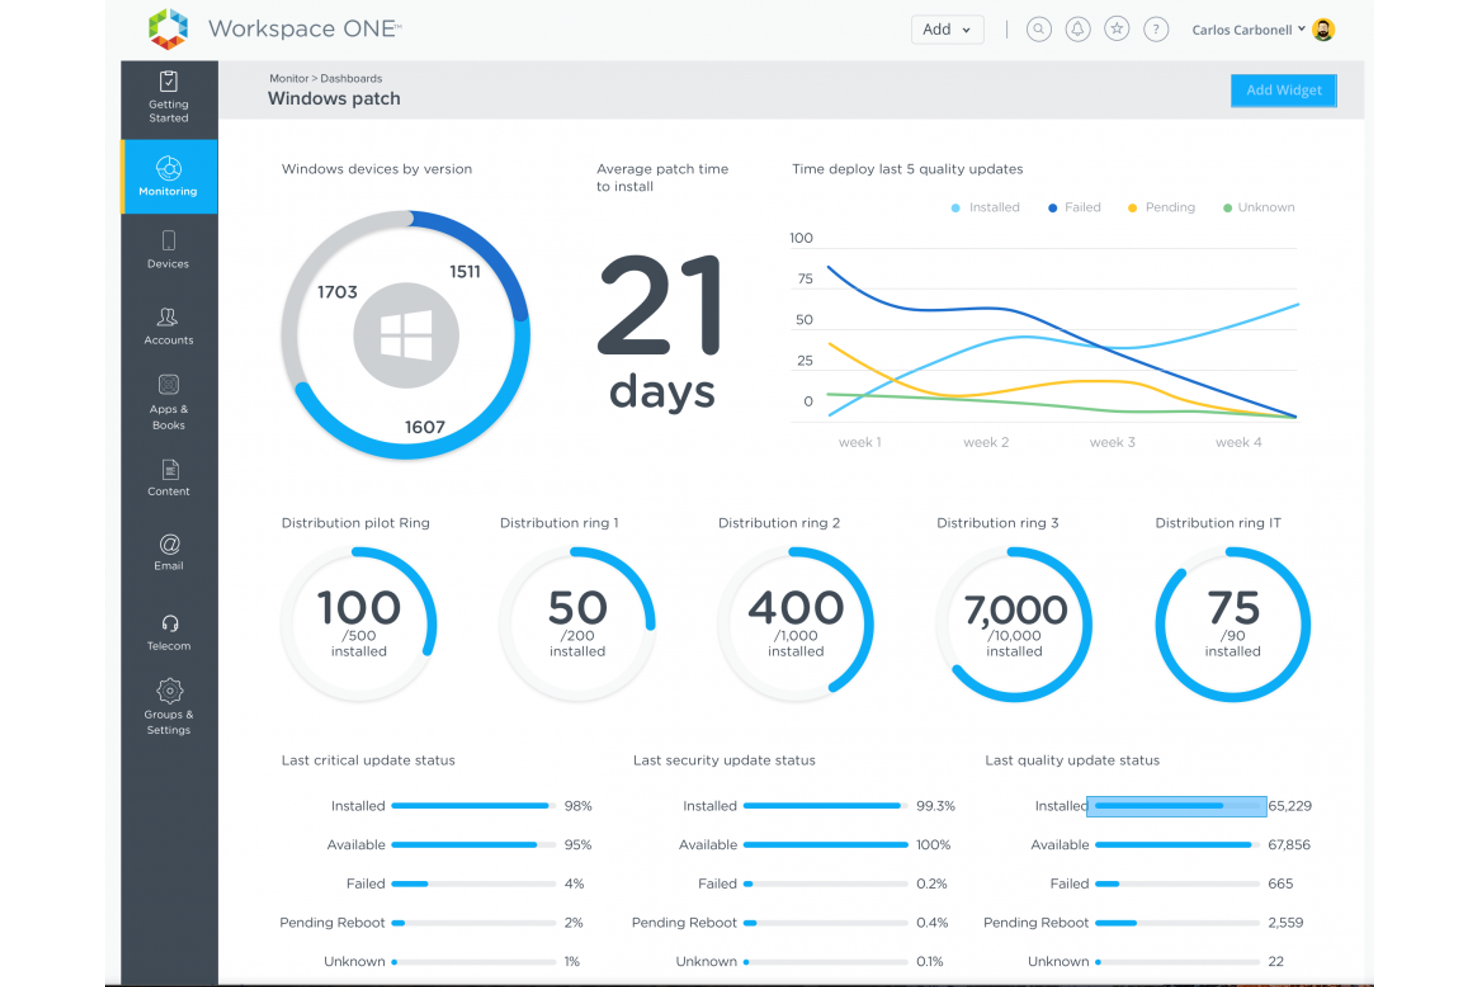
Workspace ONE UEM är en plattform för enhetlig slutpunktshantering som är utformad för organisationer som hanterar ett brett utbud av enhetstyper och operativsystem. Det är ett starkt val för IT-team i företag eller reglerade branscher som behöver centraliserad kontroll över mobila enheter, stationära datorer och IoT-slutpunkter. Om du letar efter en lösning som samlar enhetshantering, säkerhet och efterlevnad på ett och samma ställe är Workspace ONE UEM värt att överväga.
Vem passar Workspace ONE UEM bäst för?
Workspace ONE UEM passar bra för stora företag och reglerade branscher som behöver centraliserad hantering av olika enheter på flera plattformar.
Varför Workspace ONE UEM är ett bra Automox-alternativ
När du behöver enhetlig hantering över en blandning av enhetstyper utmärker sig Workspace ONE UEM bland Automox-alternativen. Jag valde det eftersom det stöder centraliserad tillämpning av policyer och livscykelhantering för Windows, macOS, Linux, iOS, Android och till och med IoT-enheter från en enda konsol. Plattformen erbjuder även detaljerade kontroller för efterlevnad och övervakning i realtid, vilket är viktigt för organisationer med komplexa slutpunktsmiljöer. Om ditt team hanterar en varierad enhetspark och behöver konsekvent cybersäkerhet och konfiguration på alla slutpunkter uppfyller Workspace ONE UEM det behovet.
Viktiga funktioner i Workspace ONE UEM
Några andra funktioner som IT-team som överväger Workspace ONE UEM bör känna till är:
- Fjärradering av enheter: Radera data på distans från borttappade eller komprometterade enheter för att skydda känslig information.
- Distribution och hantering av applikationer: Skicka ut, uppdatera och hantera applikationer på alla hanterade slutpunkter från en enhetlig instrumentpanel.
- Policyer för villkorad åtkomst: Ange regler som styr enhets- och användaråtkomst till företagets resurser baserat på status för efterlevnad.
- Automatiserad korrigering av operativsystem: Schemalägg och automatisera uppdateringar av operativsystem för flera enhetstyper för att upprätthålla säkerhet och efterlevnad.
Integrationer för Workspace ONE UEM
Integrationer omfattar ServiceNow, CrowdStrike, NVIDIA, IGEL, Workspace ONE Assist med flera.
Pros and Cons
Pros:
- Erbjuder detaljerade policyer för efterlevnad och säkerhet
- Erbjuder funktioner för fjärradering och låsning av enheter
- Integreras med större plattformar för identitet och säkerhet
Cons:
- Gränssnittet kan vara komplext för nya administratörer
- Begränsad korrigeringshantering för andra plattformar än Windows
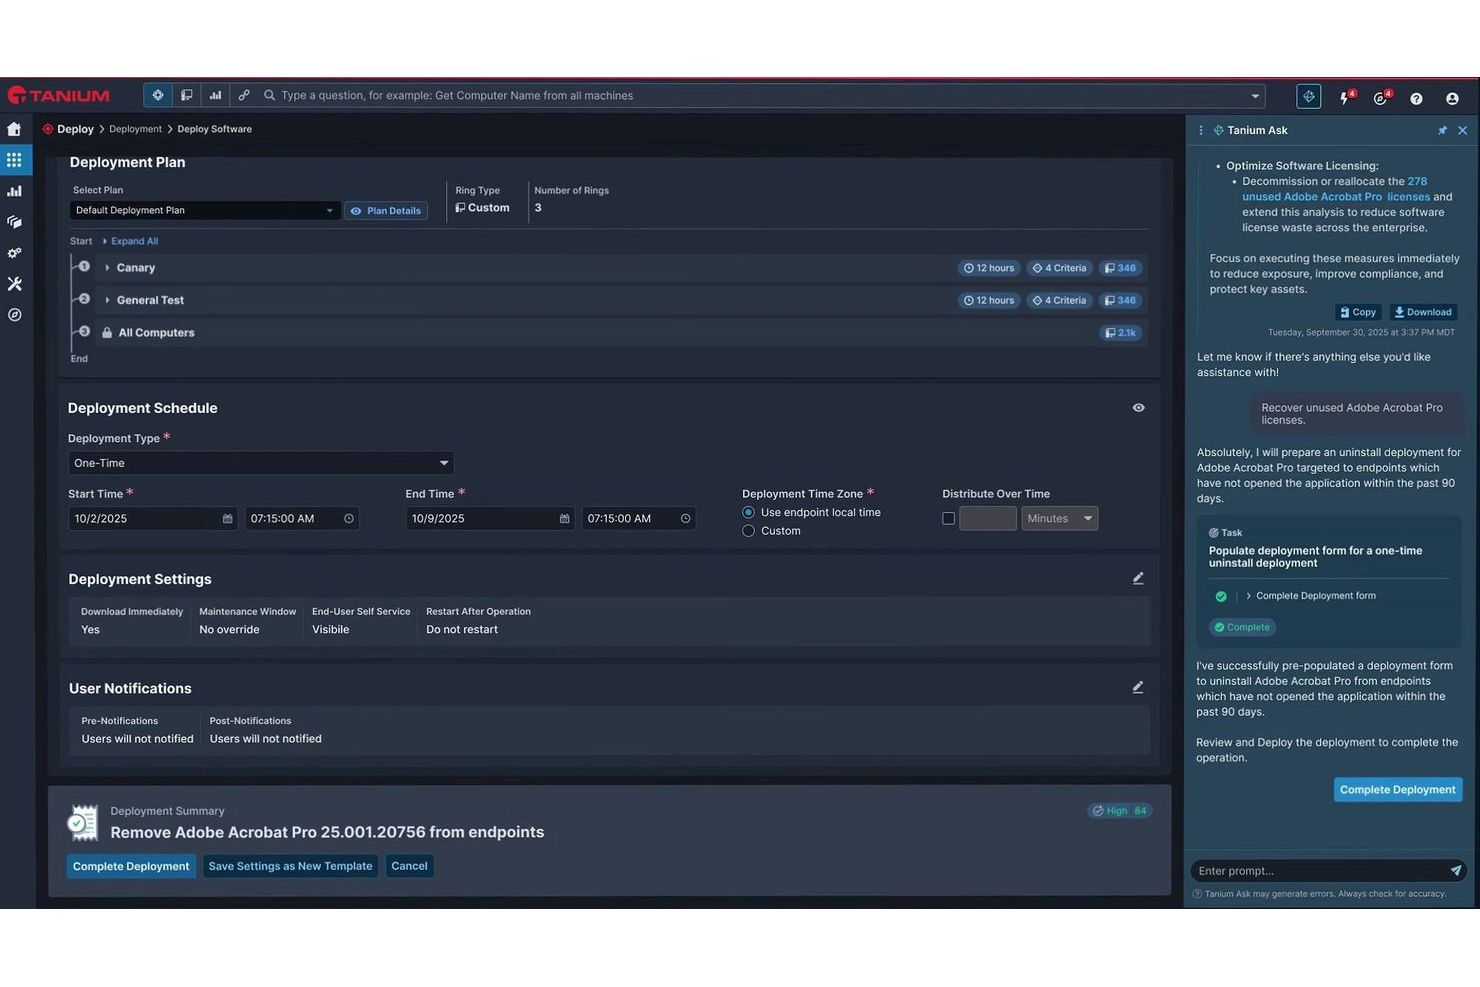
Tanium Patch erbjuder en enhetlig plattform för hantering och säkerhet av slutpunkter, utformad för organisationer som behöver detaljerad kontroll och omedelbar insyn i hela sin enhetsflotta. Den passar bra för IT-team i stora företag eller reglerade branscher som kräver realtidsdata och snabba åtgärder vid hot eller brister i efterlevnaden. Om du letar efter en lösning som kombinerar insyn i slutpunkter med handlingsbara kontroller för din IT-drift hanterar Tanium utmaningar som många molnbaserade konkurrenter inte gör.
Vem passar Tanium Patch bäst för?
Tanium passar bra för stora företag och myndigheter som behöver insyn i och kontroll över slutpunkter i realtid, även i komplexa och distribuerade miljöer.
Varför Tanium Patch är ett bra alternativ till Automox
Jag valde Tanium Patch eftersom lösningen ger insyn i och kontroll över slutpunkter i realtid, vilket är avgörande för organisationer som hanterar stora, distribuerade enhetsflottor. Plattformen gör det möjligt att omedelbart skicka frågor till slutpunkter, distribuera korrigeringar och tillämpa policyer på tusentals enheter utan att behöva vänta på schemalagda genomsökningar. Jag uppskattar också hur Taniums arkitektur gör det möjligt för IT-team att upptäcka och åtgärda hot när de uppstår, i stället för att förlita sig på fördröjd rapportering. För köpare som behöver omedelbar insyn och möjlighet att agera i hela sin miljö erbjuder Tanium en reaktionsförmåga som många molnbaserade konkurrenter inte kan matcha.
Viktiga funktioner i Tanium Patch
Andra funktioner som gör Tanium Patch till ett starkt alternativ för hantering av slutpunkter är bland annat:
- Rollbaserade åtkomstkontroller: Tilldela detaljerade behörigheter till olika IT-roller för säker delegering och övervakning.
- Automatiserad programvarudistribution: Schemalägg och skicka programvaruuppdateringar eller nya program till slutpunkter från en central konsol.
- Integrerad sårbarhetsbedömning: Genomsök kontinuerligt slutpunkter efter kända sårbarheter och saknade korrigeringar.
- Granskningsloggning: Spåra alla administrativa åtgärder och ändringar på slutpunkter för efterlevnad och kriminalteknisk analys.
Integrationer med Tanium Patch
Integrationer omfattar ServiceNow, ScreenMeet, Splunk, IBM QRadar med flera.
Pros and Cons
Pros:
- Slutpunktsdata och status för korrigeringar i realtid
- Anpassad tillämpning av policyer för efterlevnadsbehov
- Automatiserad åtgärd av upptäckta sårbarheter
Cons:
- Begränsade alternativ för molnbaserad distribution
- Anpassningen av rapporter kan vara begränsad
Andra Automox-alternativ
Här är några ytterligare alternativ till Automox som inte kom med på min kortlista, men som ändå är värda att undersöka:
- baramundi Patch Management
Bäst för integrerad korrigerings- och tillgångshantering
- NinjaOne
Bäst för snabb distribution i MSP- och IT-team
- SecOps Solution
Bäst för efterlevnadsstyrd patchhantering


Så utvärderar jag alternativ till Automox
Jag granskar alternativ till Automox i två lager: grundläggande plattformsoberoende patchning och automatisering, följt av särskiljande funktioner som multiklientstöd för MSP:er, CVE-arbetsflöden och verktyg för regelefterlevnad.
Grundläggande funktioner (krav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå minst 65 % i totalpoäng för att övervägas för inkludering.
- Plattformsoberoende patchhantering: Jag kontrollerar om varje verktyg installerar patchar på Windows-, macOS- och Linux-slutpunkter samt hur omfattande katalogen över tredjepartsprogram är för appar som Zoom, Chrome och Adobe.
- Molnbaserad arkitektur: Verktyget bör hantera slutpunkter över internet med en lätt agent, så att distansarbetande team inte behöver ett VPN eller en lokal reläserver för att ta emot patchar.
- Policybaserad automatisering: Jag utvärderar hur detaljerat du kan skapa patchscheman, gruppera enheter efter kriterier som operativsystem eller avdelning och utlösa automatisk åtgärd när en enhet inte längre uppfyller kraven.
- Programvarudistribution: Varje plattform bör låta dig distribuera, uppdatera och ta bort programpaket i hela din miljö—oavsett om det handlar om att distribuera en ny webbläsarversion eller tyst avinstallera ej godkända appar.
- Konfigurationshantering av slutpunkter: Jag undersöker om verktyget stöder körning av anpassade skript och tillämpning av inställningar på systemnivå, som att inaktivera USB-portar eller förstärka brandväggsregler i stor skala.
- Rapportering & insyn i regelefterlevnad: Instrumentpaneler och rapporter bör tydligt visa patchstatus, saknade uppdateringar och enheternas efterlevnadsstatus, så att de kan lämnas direkt till revisorer eller delas med ledningen.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörer åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Jag undersöker om ett verktyg kan ansluta direkt till sårbarhetsskannrar som Tenable eller Qualys, så att teamet kan gå från upptäckt av CVE:er till distribution av patchar utan att byta konsol. Stöd för anpassade skript är också viktigt—förbyggda skriptbibliotek sparar timmar när du exempelvis behöver rotera lokala administratörslösenord på hundratals slutpunkter över natten. En självbetjäningsportal för appar är ytterligare en särskiljande faktor som är värd att notera, eftersom den låter slutanvändare installera godkänd programvara själva och minskar antalet återkommande IT-ärenden.
Bortom funktionerna
Stöd för MSP:er och flera klienter är viktiga överväganden. Om du hanterar slutpunkter för flera klienter behöver du isolerade klientvyer, rollbaserad åtkomst och rapportering per klient från en och samma konsol. Efterlevnadscertifieringar väger också tungt—jag kontrollerar om SOC 2 Type II stöds samt om det finns inbyggd mappning till ramverk som CIS eller NIST, särskilt när organisationen genomgår regelbundna revisioner. Integrationsdjupet kompletterar helheten. Ett verktyg som ansluter inbyggt till din ITSM-plattform och identitetsleverantör innebär färre manuella överlämningar mellan patchning, ärendehantering och åtkomsthantering.
Varför leta efter ett alternativ till Automox?
Även om Automox är ett bra val av molnbaserad plattform för slutpunktshantering finns det flera skäl till att vissa användare söker alternativa lösningar. Du kanske letar efter ett alternativ till Automox eftersom …
- Du behöver stöd för äldre eller icke-Windows-baserade operativsystem
- Du vill ha mer detaljerade alternativ för schemaläggning av programfixar
- Du behöver lokal installation i stället för enbart molnbaserad drift
- Du vill ha djupare integration med Microsoft-verktyg
- Du söker mer avancerad rapportering av efterlevnad
- Du behöver en lösning som är tillgänglig i begränsade regioner
Om något av detta stämmer in på dig har du kommit rätt. Min lista innehåller flera molnbaserade plattformar för slutpunktshantering som är bättre lämpade för team som står inför dessa utmaningar med Automox och söker alternativa lösningar.
Funktioner
Här är några av de viktigaste funktionerna i Automox, som hjälper dig att jämföra vad alternativa lösningar erbjuder:
- Plattformsoberoende patchhantering: Automox låter dig distribuera patchar till Windows-, macOS- och Linux-enheter från en enda molnbaserad konsol, vilket gör det enklare att hantera varierande enhetsflottor.
- Automatiserad policytillämpning: Konfigurera anpassade policyer för att automatisera distribution av patchar, programuppdateringar och konfigurationsändringar på alla slutpunkter, vilket minskar behovet av manuella insatser.
- Enhetssynlighet i realtid: Övervaka statusen för varje hanterad slutpunkt i realtid, inklusive efterlevnad av patchning, uppdateringshistorik och mätvärden för enheternas hälsa.
- Fjärrhantering av enheter: Hantera och uppdatera slutpunkter oavsett var de befinner sig, vilket stöder distans- och hybridarbete utan krav på VPN-åtkomst.
- Patchning av tredjepartsprogram: Patcha ett brett utbud av program som inte ingår i operativsystemet, till exempel webbläsare och produktivitetsverktyg, för att minska sårbarheter utöver själva operativsystemen.
- Stöd för anpassade skript: Använd PowerShell-, Bash- eller Shell-skript för att automatisera komplexa uppgifter, åtgärda problem eller tillämpa konfigurationer på slutpunkter.
- Rollbaserad åtkomstkontroll: Tilldela detaljerade behörigheter till användare och grupper för att säkerställa att endast behörig personal kan utföra känsliga åtgärder eller få åtkomst till kritiska data.
- API-åtkomst: Integrera Automox med andra IT- och säkerhetsverktyg med hjälp av dess RESTful API, vilket möjliggör automatisering av arbetsflöden och datadelning mellan plattformar.
- Detaljerad efterlevnadsrapportering: Generera rapporter om patchstatus, policyefterlevnad och åtgärder för avhjälpning för att stödja revisioner och regulatoriska krav.
- Molnnativ arkitektur: Hantera slutpunkter utan lokal infrastruktur genom att utnyttja en skalbar och säker molnplattform för centraliserad kontroll.