

Vad är slutpunktssäkerhet?

Slutpunkter är enheter – smarttelefoner, bärbara datorer och stationära datorer – som ansluter till ett nätverk. Slutpunkter kan vara sårbara för cyberhot och ge angripare en direkt väg till att komma åt känslig information eller störa nätverksdriften.
Slutpunktssäkerhet (EPS) innebär att skydda användarenheternas ingångspunkter mot utnyttjande av skadliga aktörer och kampanjer. Det är en mycket viktig investering, med tanke på att dataintrång kostade företag i genomsnitt 9,44 miljoner dollar år 2023.
Vad är slutpunktssäkerhet?
Slutpunktssäkerhet omfattar en rad tekniker och metoder som syftar till att säkra ett nätverks slutpunkter. Funktionerna för att minska riskerna förknippade med slutenheter omfattar i stora drag antivirusprogram, brandväggar, datakryptering, system för intrångsdetektering och intrångsskydd (IDPS) samt regelbunden uppdateringshantering.

Slutpunkter är ofta den svagaste länken i ett nätverks säkerhet. Därför innebär skyddet av dem att säkerhetsåtgärder implementeras i flera lager, såsom nätverkslagret, värdlagret och applikationslagret.
Organisationer kan till exempel förhindra obehörig åtkomst från externa och interna källor genom att använda en kombination av nätverksbrandväggar, värdbaserade brandväggar och brandväggar på applikationsnivå. Detta säkerställer slutpunkternas och den information de hanterar integritet och tillgänglighet.
Lösningar för slutpunktssäkerhet bidrar till att förbättra en organisations övergripande säkerhetsnivå – särskilt när man tar hänsyn till distansarbete, där medarbetare ansluter från olika platser med en rad olika enheter.
Vad är slutpunkter?
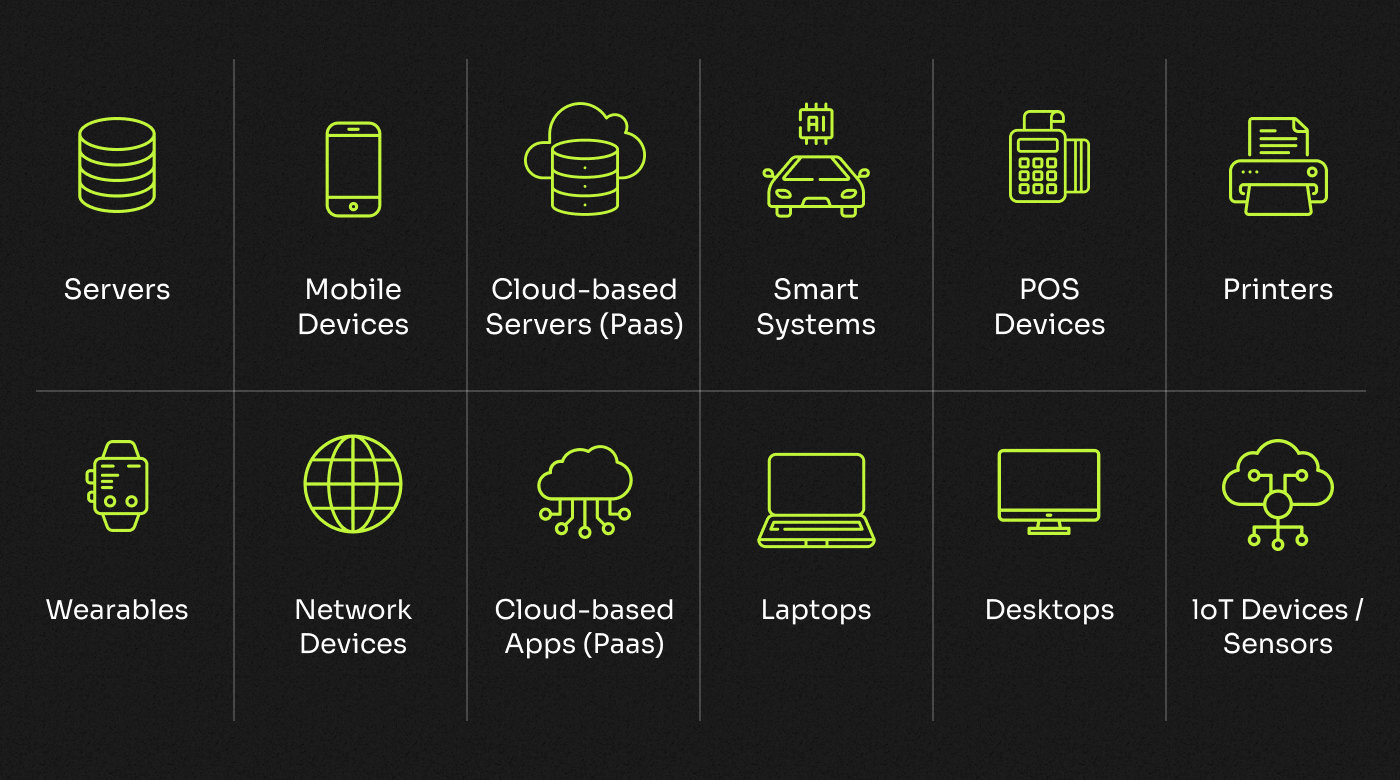
Slutenheter kan vara, men är inte begränsade till, följande:
- Datorer (stationära och bärbara datorer)
- Mobila enheter (smarttelefoner och surfplattor)
- Servrar
- Virtuella maskiner
- Nätverksroutrar
- Skrivare, faxmaskiner och skannrar
- IoT-enheter
Hur fungerar plattformar för slutpunktssäkerhet?
Varje verktyg skiljer sig åt, men innehåller vanligtvis en uppsättning funktioner som används för att implementera säkerhetsåtgärder på flera individuella enheter. Dessa verktyg övervakar, analyserar och loggar kontinuerligt slutpunkternas beteende och letar i realtid efter tecken på misstänkt aktivitet.
Ett grundläggande säkerhetslager tillhandahålls genom att inkommande filer genomsöks efter skadlig kod med antivirusprogram och genom att brandväggar konfigureras för att blockera oönskade anslutningar. För att upptäcka hot använder dessa verktyg olika metoder, såsom signaturbaserad skanning, heuristisk analys och maskininlärningsalgoritmer. Om en potentiellt skadlig fil upptäcks kan slutpunktsskyddssystemet sätta den i karantän innan den tillåts komma in i nätverket.
Slutpunktsskyddssystem använder en hanteringskonsol för att ge en centraliserad överblick över alla enheter, deras säkerhetsstatus och eventuella upptäckta hot. Detta gränssnitt gör det möjligt för administratörer att övervaka och styra slutpunktsskyddet i kundens system.
Administratörer kan konfigurera policyer, ange säkerhetsregler och distribuera uppdateringar eller korrigeringar till kundens system via konsolen. Konsolen är vanligtvis ansluten till systemen via en säker kommunikationskanal, såsom ett VPN eller en krypterad anslutning, för att säkerställa sekretessen och integriteten hos de data som utbyts mellan konsolen och slutpunkterna.
Dessutom omfattar slutpunktsskydd ofta kontroller för uppdateringshantering, så att regelbundna uppdateringar kan tillämpas och nyligen upptäckta sårbarheter åtgärdas.
Plattformar för slutpunktsskydd kan implementeras enligt tre modeller: lokalt, hybrida och molnbaserade.
Lokalt
Lokalt slutpunktsskydd innebär att säkerhetsinfrastrukturen implementeras i kundens eget datacenter. Detta ger fullständig kontroll och gör det möjligt för organisationer att övervaka sin säkerhetsmiljö direkt. Det kan vara lämpligt för organisationer med strikta efterlevnadskrav eller känsliga data som måste behållas internt, såsom finansiella institutioner.
Molnbaserat
Molnbaserat slutpunktsskydd bygger på säkerhetstjänster som driftas i molnet. Denna modell erbjuder enkel implementering, skalbarhet och åtkomst till säkerhetsfunktioner från valfri plats. Den kan vara idealisk för organisationer med begränsade IT-resurser eller organisationer som prioriterar flexibilitet och fjärrhantering.
Hybrid
En hybridmodell kombinerar både lokala och molnbaserade komponenter. Den erbjuder säkerheten och den detaljerade kontrollen som följer av att hantera vissa säkerhetsaspekter lokalt, samtidigt som man drar nytta av skalbarheten och bekvämligheten hos molnbaserade tjänster för andra. Det kan vara ett bra val för organisationer som vill balansera anpassning och skalbarhet.
En vårdorganisation kan till exempel välja en hybridmodell för att få de bästa verktygen för att uppfylla efterlevnadskraven för skydd av patientdata, samtidigt som den drar nytta av molnbaserad skalbarhet och enkel leverans.
Fallstudie: Så stoppade Allied Beverage Group en attack med utpressningsprogram
För att bättre förstå hur slutpunktssäkerhet fungerar i verkliga situationer ska vi undersöka ett fall där ett dryckesföretag använde det för att skydda sig mot cyberhot.
Allied Beverage Group är en framstående dryckesdistributör i USA. När de först satte upp sin IT-infrastruktur visste de hur viktigt det var att upptäcka dolda hot i alla kontrollpunkter, men deras resurser begränsade säkerhetsteamets omfattning.
De använde en populär slutpunktslösning från Cisco med molnbaserad leverans, omfattande insyn för hothantering och hanterade tjänster för hotjakt. Med hjälp av plattformen upptäckte de snart början på ett infiltrationsangrepp där en obehörig användare försökte utöka sina användarbehörigheter för att nå känsligare delar av nätverket. Tack vare den tidiga upptäckten kunde Allied snabbt åtgärda problemet innan någon faktisk skada hade uppstått.
När covid-19-pandemin slog till kunde de utan problem övergå till distansarbete för 80 % av arbetsstyrkan, trots att de inte tidigare hade arbetat på distans, tack vare att de redan hade säkerhet på plats på sina slutpunktsenheter. Företrädare för Allied säger att det under dessa omständigheter hade varit svårt att skydda deras enheter på ett tillfredsställande sätt utan en heltäckande lösning för slutpunktssäkerhet.
Värdet av slutpunktssäkerhet
I en alltmer sammankopplad värld är lösningar för slutpunktssäkerhet avgörande för att skydda känsliga data och förhindra cyberhot. Organisationer möter ett ständigt föränderligt landskap av potentiella säkerhetsrisker, däribland skadlig programvara, spionprogram, utpressningsprogram, nätfiske och attacker med social manipulation, samt avancerade cyberhot som attacker där en angripare placerar sig mellan parter, distribuerade överbelastningsattacker och avancerade ihållande hot som skapats av hackare med oupptäckt åtkomst.
Med 450 000 nya skadliga program som upptäcks dagligen säger IT-specialister att det är ett av de främsta säkerhetshoten. Dessutom förekom det under andra kvartalet 2021 188,9 miljoner attacker med utpressningsprogram.
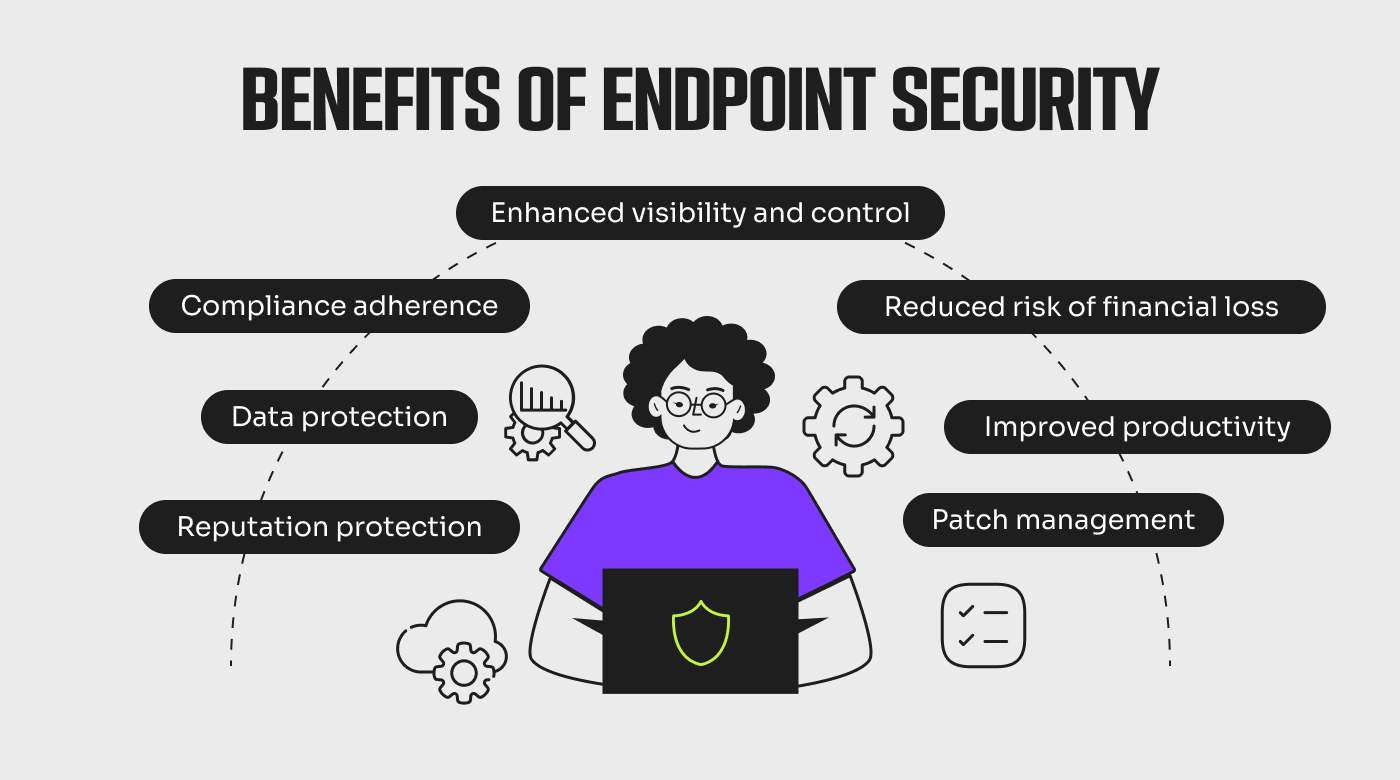
Förutom att tillhandahålla grundläggande enhetssäkerhet gör verktyg för slutpunktsskydd det möjligt att proaktivt begränsa negativa följder och dra nytta av en rad ytterligare fördelar för organisationen, bland annat:
- Dataskydd: Upptäcker skadlig programvara och misstänkt nätverksbeteende för att hjälpa till att skydda kritiska data som lagras på slutpunkter och förhindra dataintrång. 65 % av användarna uppger att exponering av känsliga data är deras främsta oro när det gäller cyberattacker.
- Förbättrad insyn och kontroll: Ger insyn i slutpunkternas säkerhetsstatus, vilket gör det möjligt för administratörer att tillämpa säkerhetspolicyer, spåra incidenter och genomföra nödvändiga åtgärder.
- Efterlevnad: Upprätthåller säkerhets- och efterlevnadsnivån för att uppfylla branschregler och lagar om dataskydd.
- Minskad risk för ekonomiska förluster: Förhindrar kostsamma säkerhetsincidenter, exempelvis attacker med utpressningsprogram och verksamhetsstörningar, och sparar därmed onödiga utgifter.
- Skydd av anseendet: Skyddar organisationens anseende genom att förhindra dataintrång och andra säkerhetsincidenter som kan leda till förlorat förtroende och skadat varumärke.
- Hantering av säkerhetsuppdateringar: Håller programvara, operativsystem och applikationer uppdaterade med de senaste säkerhetsuppdateringarna.
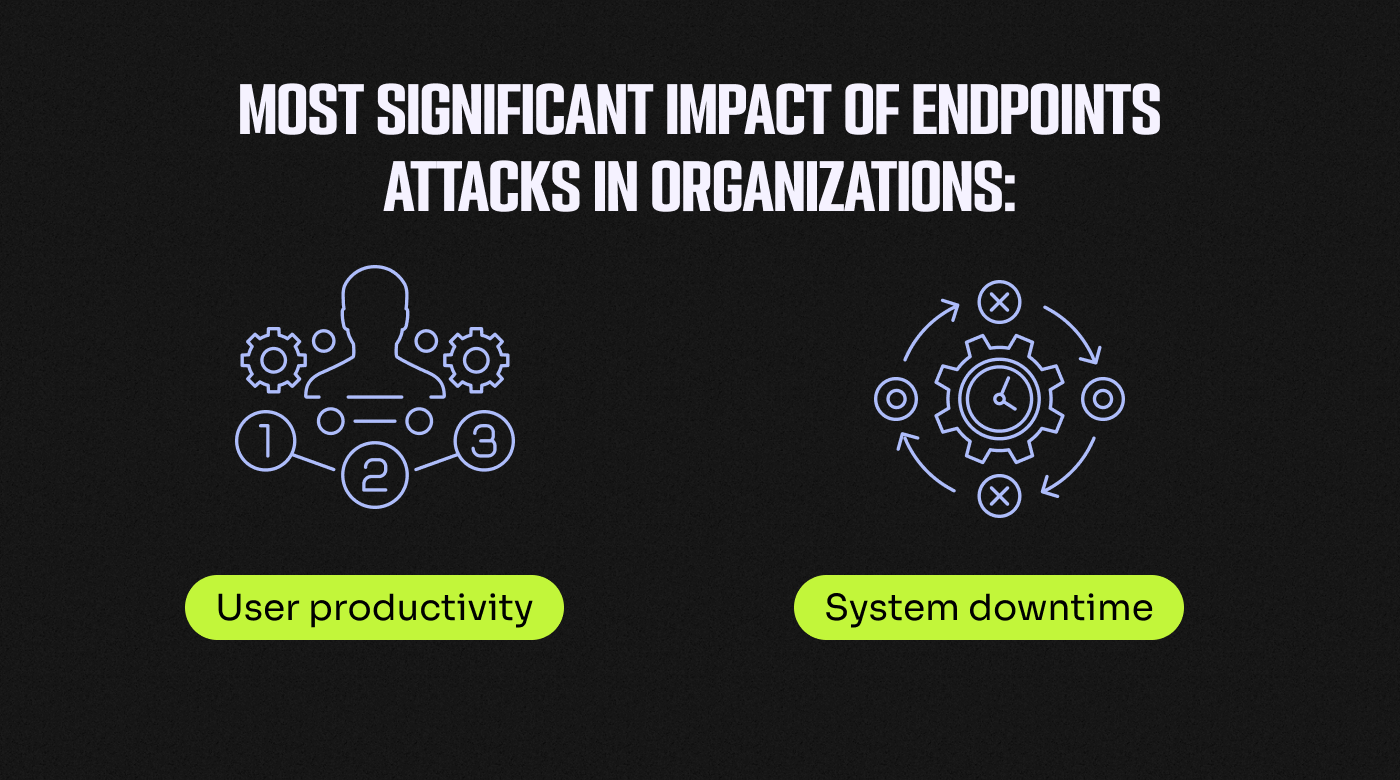
- Förbättrad produktivitet: Skyddar mot driftstopp, dataförlust och andra systemstörningar så att användarna kan arbeta säkert och effektivt. Cybersäkerhets-specialister rapporterar att den negativa påverkan på produktiviteten var den mest betydande konsekvensen av slutpunktsattacker.
Faktorer att beakta
För att få ut så mycket som möjligt av din plattform för slutpunktssäkerhet bör du förstå bästa praxis inom området och noggrant utvärdera vilka verktyg du ska köpa. Innan jag går igenom mina främsta rekommenderade lösningar för slutpunktssäkerhet ska vi se vilka faktorer du bör leta efter:
- Kapacitet för hotdetektering: Säkerställ att lösningen erbjuder mekanismer för detektering och förebyggande i realtid för att skydda mot cyberhot.
- Användarvänlighet och hantering: Leta efter en lösning som är användarvänlig och erbjuder centraliserade hanteringsfunktioner, så att du enkelt kan distribuera, övervaka och uppdatera säkerhetsåtgärder på alla slutpunkter.
- Integration: Beakta lösningens förmåga att integreras med din befintliga säkerhetsinfrastruktur och andra verktyg för att skapa ett sammanhängande säkerhetsekosystem.
- Påverkan på prestandan: Utvärdera lösningens påverkan på slutpunkternas prestanda. Säkerställ att lösningen inte väsentligt hindrar användarnas produktivitet.
- Kompatibilitet: Säkerställ att lösningen är kompatibel med organisationens operativsystem och enheter. Den bör skydda slutpunkter på olika plattformar, exempelvis Windows, macOS och mobila enheter.
Verktyg du kan använda
Du vet att slutpunktssäkerhet är nödvändigt för att skydda ditt företag, men det finns så många alternativ att välja mellan att det är svårt att veta vilket som är bäst. För att hjälpa dig att välja det som passar dina behov har jag testat flera lösningar och kan rekommendera mina 5 främsta val baserat på vad var och en är bäst på.
1. Kaspersky - Bäst för avancerade användare
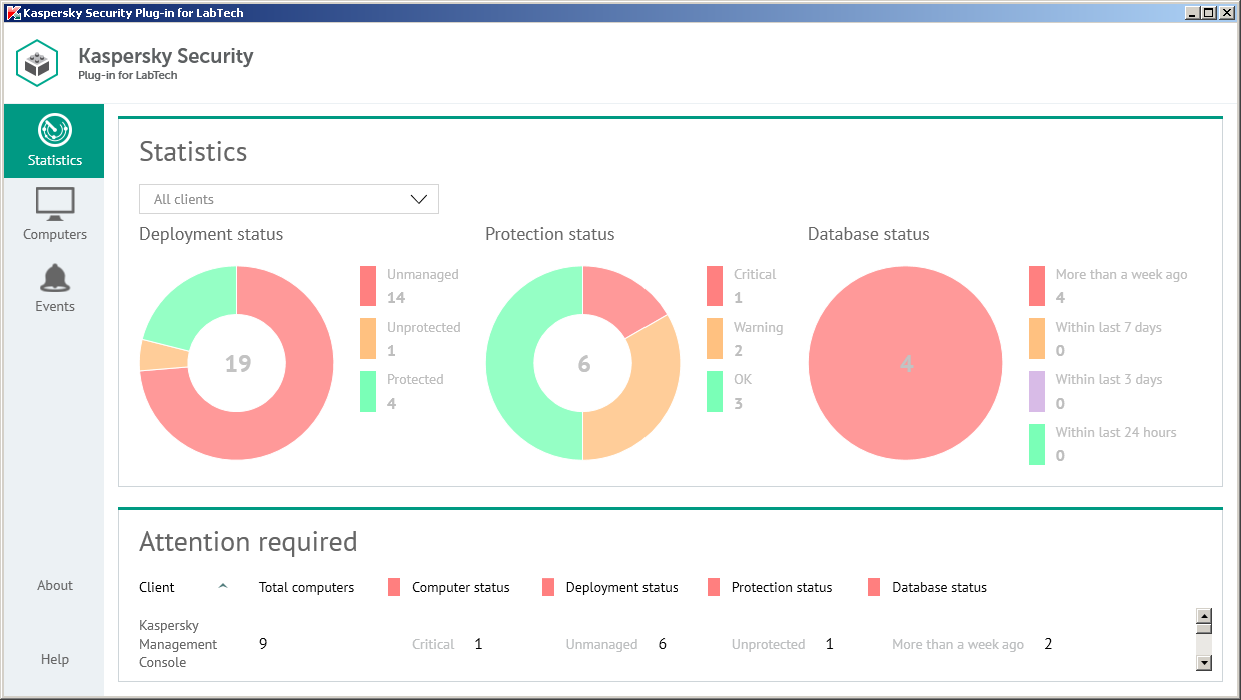
Kaspersky erbjuder en centraliserad hanteringskonsol som gör det möjligt för administratörer att enkelt distribuera, övervaka och hantera säkerhetspolicyer på flera enheter.
Jag valde Kaspersky på grund av dess robusta funktioner som avancerade användare och så kallade superanvändare kan dra nytta av, däribland:
- Avancerad hotdetektering går långt utöver det grundläggande antivirusprogrammet. Den kan upptäcka och stoppa övertagande av administratörskonton och använda återställningar för att korrigera ändringar som angriparen gör
- Automatisk hantering av sårbarheter och säkerhetsuppdateringar
- Skydd för flera plattformar – Windows, Linux, macOS, mobila enheter och servrar
- Grundorsaksanalys kan visualisera hur attacken sprids, inklusive hur den skapades på slutpunkten samt filinformation som ursprung, metadata och digital signatur
2. Bitdefender - Bäst för företag

Bitdefenders plattform för slutpunktssäkerhet använder avancerade algoritmer och maskininlärning för att upptäcka och blockera sofistikerade cyberhot. Lösningen övervakar kontinuerligt filer och processer i realtid och förhindrar infektioner med skadlig kod.
Det jag gillar med Bitdefender är att det har ett brett utbud av funktioner som företag kan dra nytta av, däribland:
- Beteendeanalys som gör det möjligt att fastställa en baslinje för förväntat beteende, så att avvikelser kan identifieras och flaggas som potentiella säkerhetsrisker
- Webbskydd som säkrar webbläsningsaktiviteter på slutpunkter
- Inbyggd brandvägg
- Program- och enhetskontroll
- Patchhantering
3. CrowdStrike Falcon Insight XDR - Bäst för fullständig insyn i attacker
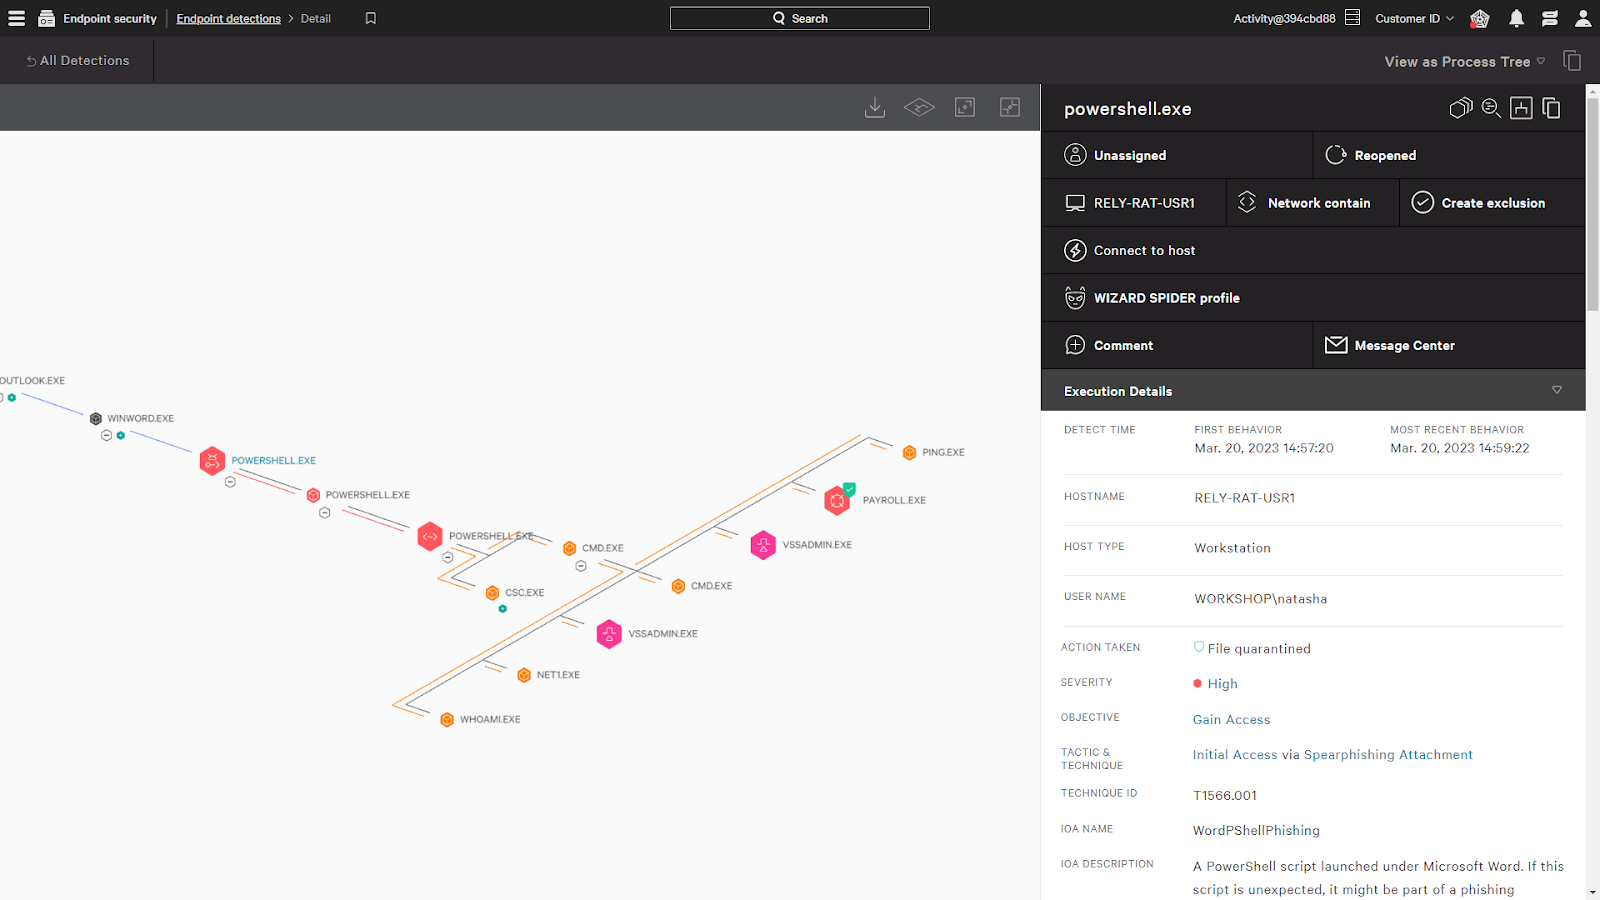
Crowdstrike Falcon Insight XDR ger omfattande insyn i statusen för dina slutpunkter och erbjuder prioritering av varningar för att bekämpa hot i tid.
Det jag uppskattar med Crowdstrike är att installationen tar några minuter och att du inte behöver starta om systemen. Lösningen erbjuder automatiska uppdateringar, inskickning till sandlådor och djupgående profiler över angripare för att ge dig mer information om attacker.
Jag anser att en av dess mest betydande funktioner är insamling och analys av slutpunktstelemetri. Den samlar in och analyserar data från slutpunkter, såsom datorer, servrar och mobila enheter, för att identifiera potentiella tecken på kompromettering eller misstänkt aktivitet.
4. Sophos Intercept X - Bäst för identifiering av skadlig programvara

Sophos Intercept X använder algoritmer för djupinlärning för att förhindra känd och okänd skadlig programvara. I min analys noterade jag att lösningen erbjuder alla standardfunktioner hos en plattform för slutpunktsskydd, till exempel hotinformation i realtid, exploateringsskydd och analys av grundorsaker.
Det som däremot sticker ut för mig är funktionen CryptoGuard. Den skyddar mot utpressningstrojaner genom att upptäcka och stoppa obehöriga krypteringsförsök i realtid.
En annan stark sida är att den kan filtrera webbtrafik för att blockera åtkomst till skadliga eller olämpliga webbplatser, vilket förhindrar att användare ovetande laddar ner skadlig programvara.
5. VMware Carbon Black Endpoint - Bäst för ett brett utbud av integrationer
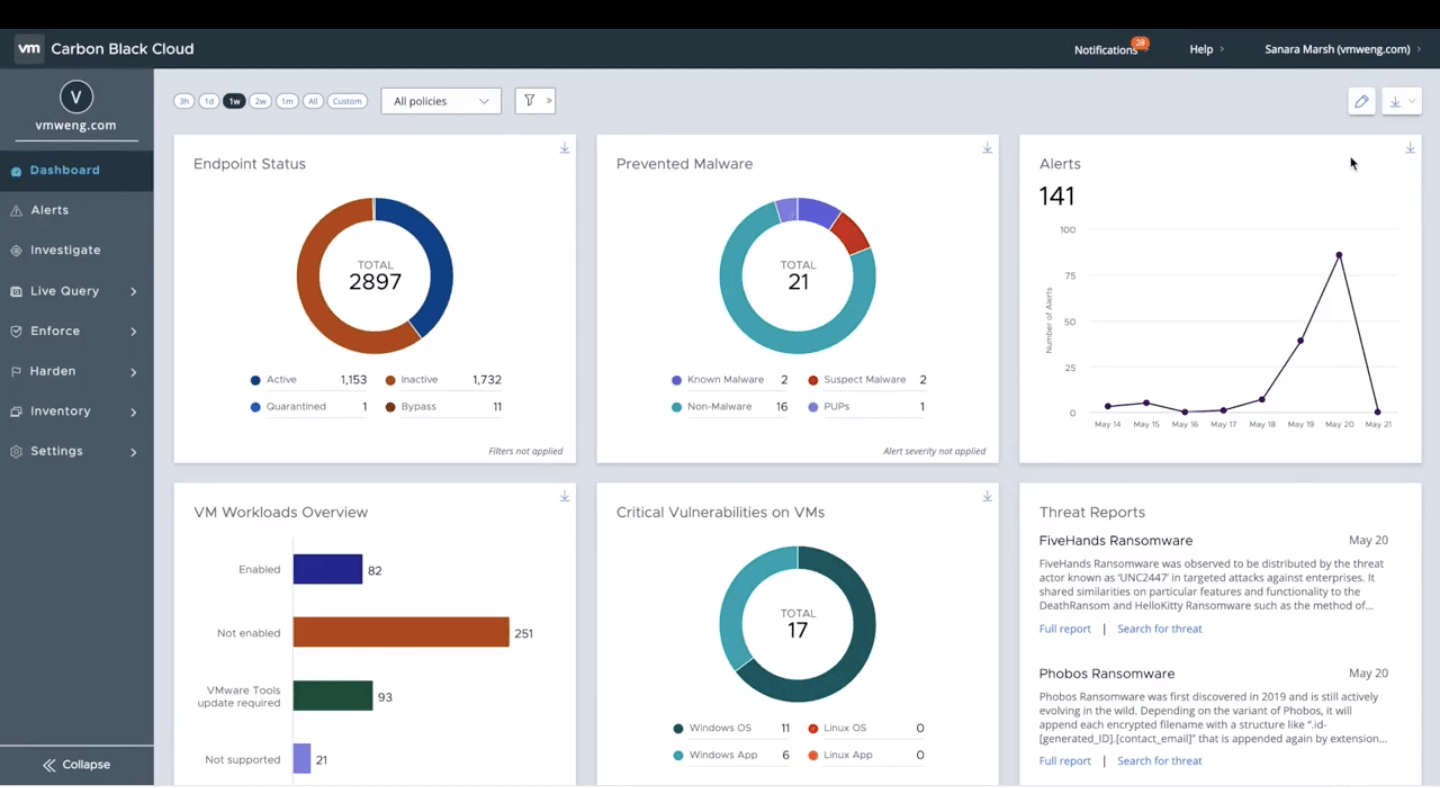
VMware Carbon Black Endpoint analyserar slutpunktbeteende och använder maskininlärningsalgoritmer för att hitta och flagga misstänkt aktivitet, vilket ger förbättrade funktioner för hotidentifiering.
Det jag gillar med Carbon Black är att lösningen erbjuder över 140 integrationsalternativ, så att du kan integrera den med dina nuvarande arbetsflöden. Integrationer är inbyggda direkt för Splunk, ServiceNow, Netskope, LogRhythm, Exabeam och Sumo Logic.
Begränsningar med slutpunktssäkerhet
Anta att du har valt rätt verktyg för din organisation. Bra! Men din resa är inte över än. Under min karriär inom cybersäkerhet har jag sett att det fortfarande kan finnas vissa hinder vid implementering och löpande hantering.
Här är några hinder som du bör vara beredd på.
Komplexa miljöer
När organisationer skyddar sina slutpunkter kan de ha ett brett utbud av operativsystem, plattformar och enheter i nätverket. Det kan omfatta olika versioner av Windows, macOS och Linux eller mobila enheter som iOS och Android.
Varje plattform kan kräva specifika säkerhetsåtgärder och konfigurationer för att säkerställa skydd mot hot. När du till exempel distribuerar en webbapplikation på en molnplattform som AWS kan du behöva konfigurera säkerhetsgrupper och nätverksåtkomstkontrollistor (ACL:er) samt konfigurera brandväggar för webbapplikationer (WAF:er) för att skydda mot potentiella attacker. När du å andra sidan distribuerar en mobilapp på iOS kan du behöva överväga att skydda användardata med kryptering och följa Apples riktlinjer för datasekretess och datasäkerhet.
Du kan också ha ett komplext nätverk med många åtkomstpunkter, routrar och switchar, vilket ökar angreppsytan. Denna mångfald gör det svårt att implementera en enhetlig säkerhetslösning som effektivt täcker alla slutpunkter.
Dessutom kan organisationer ha en stor och varierad personalstyrka som omfattar distansanställda, konsulter och partner. Att hantera och säkra slutpunkter för denna dynamiska personalstyrka kan vara utmanande.
Falska positiva och negativa resultat
Falska positiva resultat uppstår när en säkerhetslösning av misstag identifierar en ofarlig aktivitet eller fil som skadlig. Detta kan leda till onödiga aviseringar eller åtgärder, till exempel att legitima användaraktiviteter blockeras eller att ofarliga filer sätts i karantän. Falska positiva resultat kan påverka produktiviteten och skapa frustration hos användare och administratörer.
Falska negativa resultat uppstår däremot när en säkerhetslösning inte upptäcker ett verkligt hot. Detta kan ske av flera orsaker, till exempel föråldrad hotinformation, nya och okända attacktekniker eller avancerade undvikandetaktiker som används av cyberbrottslingar. Falska negativa resultat kan lämna slutpunkter sårbara för attacker och leda till säkerhetsintrång.
Användarmedvetenhet och utbildning
Användarmedvetenhet och utbildning är viktiga delar av en omfattande strategi för slutpunktssäkerhet. Även om lösningar för slutpunktssäkerhet kan skydda mot kända hot kan användarnas handlingar och beteenden fortfarande skapa sårbarheter.
En användare kan till exempel få ett e-postmeddelande som ser ut att komma från ett legitimt företag eller en legitim organisation och där ombeds klicka på en länk eller lämna känslig information. Om användaren inte känner till tecknen på ett nätfiskeförsök kan hen ovetande falla för det och orsaka ett säkerhetsintrång.
Genom att utbilda användare om vanliga typer av social manipulation och bästa praxis för att identifiera och hantera dem kan organisationer ge sina medarbetare bättre förutsättningar att vara mer försiktiga och vaksamma.
Föränderliga hot
Den största utmaningen som cybersäkerhetsexperter möter med sin nuvarande lösning för slutpunktsskydd är otillräckligt skydd mot de senaste attackerna.
Därför måste lösningar för slutpunktssäkerhet kontinuerligt anpassas och utvecklas för att effektivt upptäcka och motverka dessa framväxande hot. Detta kräver regelbundna uppdateringar av flöden med hotinformation, som tillhandahåller information om de senaste signaturerna för skadlig kod och attackmönstren.
Dessutom måste lösningar för slutpunktssäkerhet snabbt kunna tillämpa korrigeringar eller uppdateringar när nya sårbarheter upptäcks i operativsystem och programvara, så att dessa sårbarheter åtgärdas. Detta kräver regelbunden övervakning och kommunikation med programvaruleverantörer.
Ta med egen enhet (BYOD)
BYOD kan innebära utmaningar vid införandet av verktyg för slutpunktssäkerhet, främst på grund av den omfattande komplexitet som den ökande användningen av mobila enheter och IoT-enheter medför. Det finns till exempel redan 14.3 miljarder aktiva IoT-slutpunkter globalt.
Dessutom har organisationer kanske inte samma nivå av administrativ kontroll och insyn över BYOD-enheter och IoT-enheter. Detta kan göra det svårare att upprätthålla säkerhetspolicyer och säkerställa att verktyg för slutpunktssäkerhet är korrekt installerade och konfigurerade på medarbetarnas privata enheter.
BYOD kan sudda ut gränsen mellan privat och professionell användning av enheter. Medarbetare kan ha privata appar, e-postkonton och filer på sina enheter, vilket kan öka risken för dataläckage.
Om en medarbetares privata enhet infekteras med skadlig kod eller komprometteras av en cyberbrottsling kan detta hota organisationens data och system. Verktyg för slutpunktssäkerhet måste kunna upptäcka och hantera sådana hot på medarbetarägda enheter, vilket kan vara en komplex uppgift.
Bästa praxis att införa
Även om åtgärder för slutpunktssäkerhet inte är helt felfria finns det vissa bästa praxis som organisationen kan införa för att minimera riskerna och maximera säkerheten.
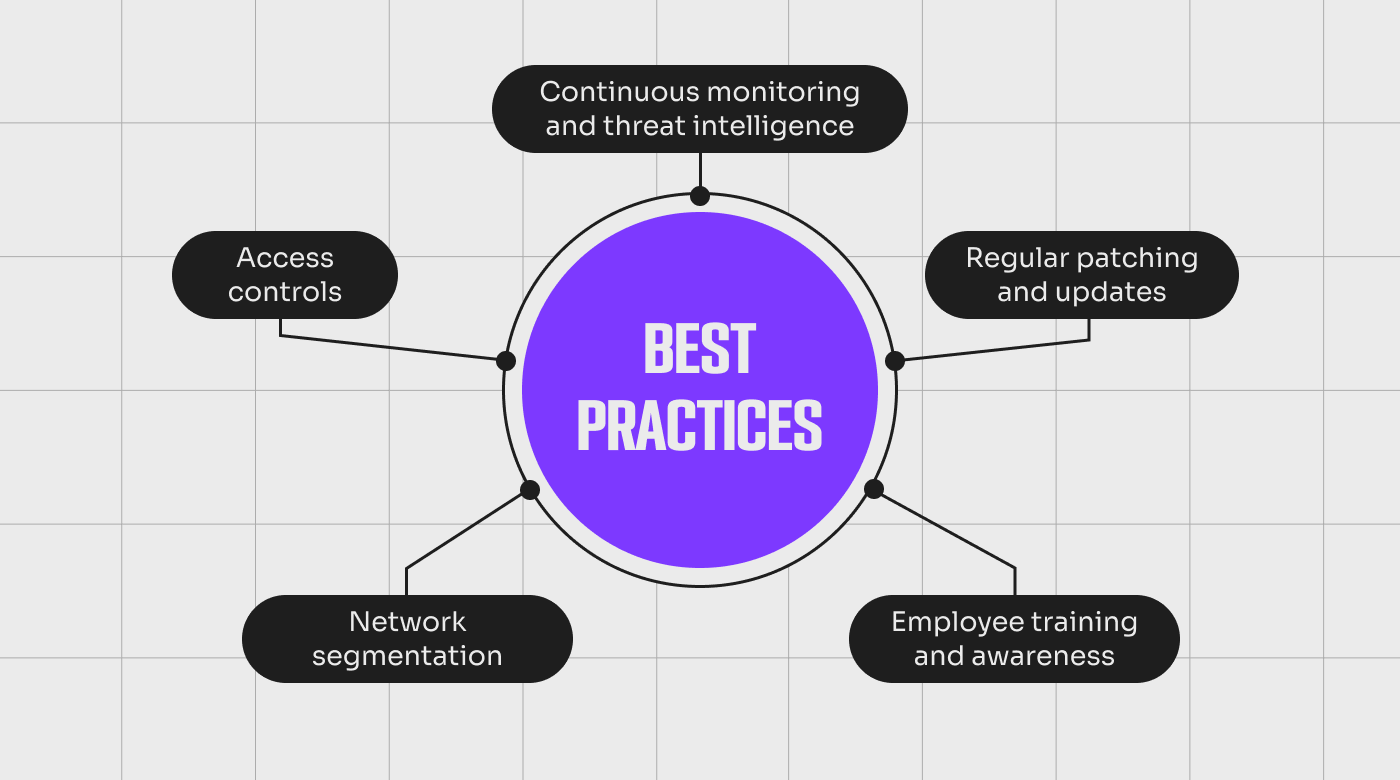
Regelbundna korrigeringar och uppdateringar
Genom att hålla operativsystem, applikationer och programvara uppdaterade kan organisationer effektivt skydda sig mot kända sårbarheter.
För att göra detta kan du använda automatiserade verktyg för att effektivisera korrigeringsprocessen och säkerställa uppdateringar i rätt tid på alla slutpunkter. Du kan upprätta ett regelbundet schema för distribution av korrigeringar för att säkerställa konsekventa uppdateringar utan att störa verksamheten.
Om du har ett centraliserat system för korrigeringshantering på plats kan det hjälpa dig att generera rapporter för att följa korrigeringsförloppet och identifiera eventuella luckor. Innan du distribuerar korrigeringar kan du genomföra noggranna tester för att minimera potentiella systemstörningar eller kompatibilitetsproblem.
Åtkomstkontroller
Åtkomstkontroller är säkerhetsåtgärder som reglerar och hanterar åtkomst till ett system eller en resurs. De avgör vilka åtgärder en användare kan utföra på systemet eller resursen och säkerställer att endast behöriga personer kan interagera med ett system.
Med åtkomstkontroller kan du:
- Implementera robusta autentiseringsmekanismer, såsom multifaktorautentisering (MFA), för att säkerställa att endast behöriga personer kan få åtkomst till slutpunkter
- Implementera starka lösenordspolicyer, inklusive regelbundna lösenordsbyten och användning av komplexa lösenord
- Vitlista applikationer, så att du kan kontrollera vilka applikationer som får köras på slutpunkterna
- Använda rollbaserad åtkomstkontroll (RBAC) för att tilldela lämpliga behörigheter baserat på användarnas roller och ansvarsområden
- Använda principen om minsta möjliga behörighet för att begränsa åtkomsten till endast nödvändiga resurser
- Använda kryptering för att skydda känsliga data på slutpunkter, exempelvis kryptering av hela disken och kryptering på filnivå
- Använda säkra anslutningsprotokoll, såsom Secure Sockets Layer (SSL) eller ett virtuellt privat nätverk (VPN), för att autentisera användare och verifiera deras identiteter innan åtkomst till en slutpunkt beviljas
- Regelbundet övervaka och analysera åtkomstloggar efter misstänkt aktivitet
Nätverkssegmentering
Nätverkssegmentering är en metod för att dela upp ett datornätverk i mindre delnätverk som kallas segment. Organisationer kan exempelvis skapa separata segment för olika användargrupper eller avdelningar, såsom ekonomi, HR och IT.
Genom att separera olika delar av ett nätverk kan organisationer begränsa åtkomsten till känsliga data och resurser, vilket gör det svårare för angripare att röra sig lateralt inom nätverket.
Ett vanligt sätt att segmentera nätverk är att använda virtuella lokala nätverk (VLAN). VLAN möjliggör logisk separation av enheter inom ett fysiskt nätverk, vilket minskar angreppsytan som en angripare kan utnyttja.
Personalutbildning och medvetenhet
Att öka medvetenheten om de senaste hoten bidrar till att skapa en säkerhetskultur inom organisationen och minska risken för mänskliga misstag och social manipulation. Några aktiviteter som du kan genomföra här är:
- Dela information om vanliga angreppsvektorer och tekniker för social manipulation
- Genomföra simulerade nätfiskeövningar för att bedöma personalens medvetenhet och reaktioner
- Erbjuda incitament eller belöningar till medarbetare som visar goda säkerhetsrutiner
- Erbjuda specialiserad utbildning för medarbetare i roller med hög risk
- Samarbeta med IT- och säkerhetsteamen för att säkerställa att utbildningen överensstämmer med organisationens säkerhetspolicyer och rutiner
- Utbilda medarbetare i planering av incidenthantering—definiera roller och ansvarsområden, upprätta kommunikationsprotokoll och beskriva de steg som ska vidtas under och efter en incident
- Regelbundet uppdatera utbildningsmaterial och resurser för att hålla dem aktuella i takt med föränderliga säkerhetsrisker
Kontinuerlig övervakning och hotinformation
Genom att kombinera kontinuerlig övervakning med hotinformation kan organisationer proaktivt identifiera sårbarheter, upptäcka avvikande beteenden och hantera hot innan de orsakar betydande skada. Detta tillvägagångssätt säkerställer att säkerhetsrutinerna för slutpunkter alltid är uppdaterade och anpassade till de senaste hoten, vilket ger en högre skyddsnivå mot cyberattacker.
Organisationer kan implementera en plattform för slutpunktssäkerhet med funktioner för hothantering och övervakning. Dessa erbjuder centraliserad hantering, vilket gör det möjligt för organisationer att effektivisera säkerhetsdriften och behålla överblick över alla slutpunkter.
Prioritera säkerheten för slutpunkter
När företag ställs inför föränderliga cyberhot är det fortfarande avgörande att prioritera säkerheten för slutpunkter för att upprätthålla ett starkt försvar mot potentiella attacker. Landskapet av cybersäkerhetshot innebär dagligen nya utmaningar för organisationer. För att fördjupa din förståelse av hur dessa hot kan bemötas kan en genomgång av ett urval insiktsfulla böcker om cybersäkerhet ge grundläggande kunskaper och avancerade strategier.
Att ligga steget före dessa hot kräver inte bara uppdaterad kunskap utan också en gemenskap av välinformerade ledare som delar insikter och strategier. Det finns många anmärkningsvärda resurser om cybersäkerhet som du kan lära dig mer av.
För CTO:er och teknikledare som befinner sig i framkant när det gäller innovation och försvar inom cybersäkerhet kan du prenumerera på vårt nyhetsbrev för expertråd och banbrytande lösningar inom slutpunktssäkerhet.

