

Key Takeaways
Grunderna i SIEM-verktyg: Ett SIEM-verktyg samlar in och analyserar säkerhetsdata från olika miljöer, vilket hjälper team att effektivt upptäcka och hantera hot.
Målgrupper: SIEM-verktyg används av säkerhetsteam i företag, molnoperatörer, branscher med höga efterlevnadskrav, MSSP-leverantörer och statliga IT-avdelningar.
Kärnfunktioner: Viktiga funktioner i SIEM-verktyg omfattar centraliserad logginsamling, hotdetektering, automatisering av incidenthantering, beteendeanalys och efterlevnadsrapportering.
Verksamhetspåverkan: Att införa ett SIEM-verktyg kan minska risker och svarstider, men kräver investeringar, löpande finjustering och särskild expertis.
Välja SIEM-verktyg: När du utvärderar vad ett SIEM-verktyg är bör du ta hänsyn till integrationsbehov, automatisering, rapportering och om en hanterad eller traditionell lösning passar bäst.
SIEM-verktyg ger ditt säkerhetsteam en enda plats för att samla in, korrelera och agera på hotdata i hela din miljö. Utan ett sådant verktyg måste du sammanställa aviseringar från ett dussin frånkopplade källor – och angripare räknar med den luckan.
Jag har själv sett hur snabbt en oövervakad blind fläck kan utvecklas till en incident. Den här guiden går igenom viktiga funktioner, verkliga användningsfall och vad du bör leta efter när du utvärderar alternativ, så att du kan fatta ett tryggt och välgrundat beslut om vilken lösning som passar din teknikstack.
Vad är ett SIEM-verktyg?
Ett SIEM-verktyg (säkerhetsinformation och händelsehantering) är programvara som samlar in, centraliserar och analyserar logg- och händelsedata från hela din teknikmiljö. Med hjälp av inbyggda regler och automatisering upptäcker SIEM-verktyg hot, spårar säkerhetshändelser och hjälper ditt team att utreda incidenter snabbare.
Säkerhetsteam förlitar sig på SIEM-verktyg för att förenkla händelseövervakningen, stärka arbetsflödena för utredningar och hålla jämna steg med efterlevnadskrav för data och system.
SIEM kombinerar två tidigare säkerhetsfunktioner: säkerhetsinformationshantering (SIM) och säkerhetshändelsehantering (SEM). SIM fokuserar på att samla in, lagra och analysera säkerhetsdata över tid, medan SEM fokuserar på att övervaka händelser i realtid och flagga misstänkt aktivitet.
Tillsammans ger de säkerhetsteam både historisk kontext och insyn i realtid i hela miljön.
Hur fungerar ett SIEM-verktyg?
Ett SIEM-verktyg fungerar genom att hämta säkerhetsloggar och händelsedata från hela din IT-miljö till ett enda centraliserat system. Det kan omfatta slutpunkter, servrar, brandväggar, nätverksenheter, molntjänster, applikationer och identitetsplattformar.
När data kommer in i SIEM-plattformen organiserar och normaliserar plattformen den så att händelser från olika system kan analyseras tillsammans. Därefter tillämpas korrelationsregler, analys, beteendebaslinjer och, beroende på plattformen, maskininlärning eller flöden med hotinformation för att identifiera aktivitet som kan tyda på ett säkerhetshot.
Ett typiskt SIEM-arbetsflöde ser ut så här:
- Samla in säkerhetsdata: SIEM-plattformen samlar kontinuerligt in loggar och händelser från system i hela din infrastruktur.
- Normalisera och aggregera händelser: Data från olika källor omvandlas till ett enhetligt format så att den kan sökas igenom och jämföras.
- Korrelera misstänkt aktivitet: Plattformen kopplar samman relaterade händelser som kan verka ofarliga var och en för sig, men som kan signalera en attack när de betraktas tillsammans.
- Generera och prioritera aviseringar: När aktivitet matchar en detekteringsregel, ett avvikande beteendemönster eller en känd indikator på intrång skapar SIEM-plattformen en avisering som säkerhetsteamet kan utreda.
- Stöd utredning och hantering: Analytiker kan spåra aktivitet mellan system, granska historiska händelser och fastställa en incidents omfattning och orsak. Moderna SIEM-verktyg kan även utlösa automatiserade åtgärder direkt eller integreras med SOAR-plattformar för mer avancerade arbetsflöden för incidenthantering.
Eftersom SIEM-plattformen lagrar säkerhetsdata på en enda sökbar plats kan team även använda historiska loggar för kriminaltekniska utredningar, hotjakt, efterlevnadsrapportering och för att identifiera mönster som skulle vara svåra att upptäcka i frånkopplade verktyg.
Exempel på SIEM-verktyg
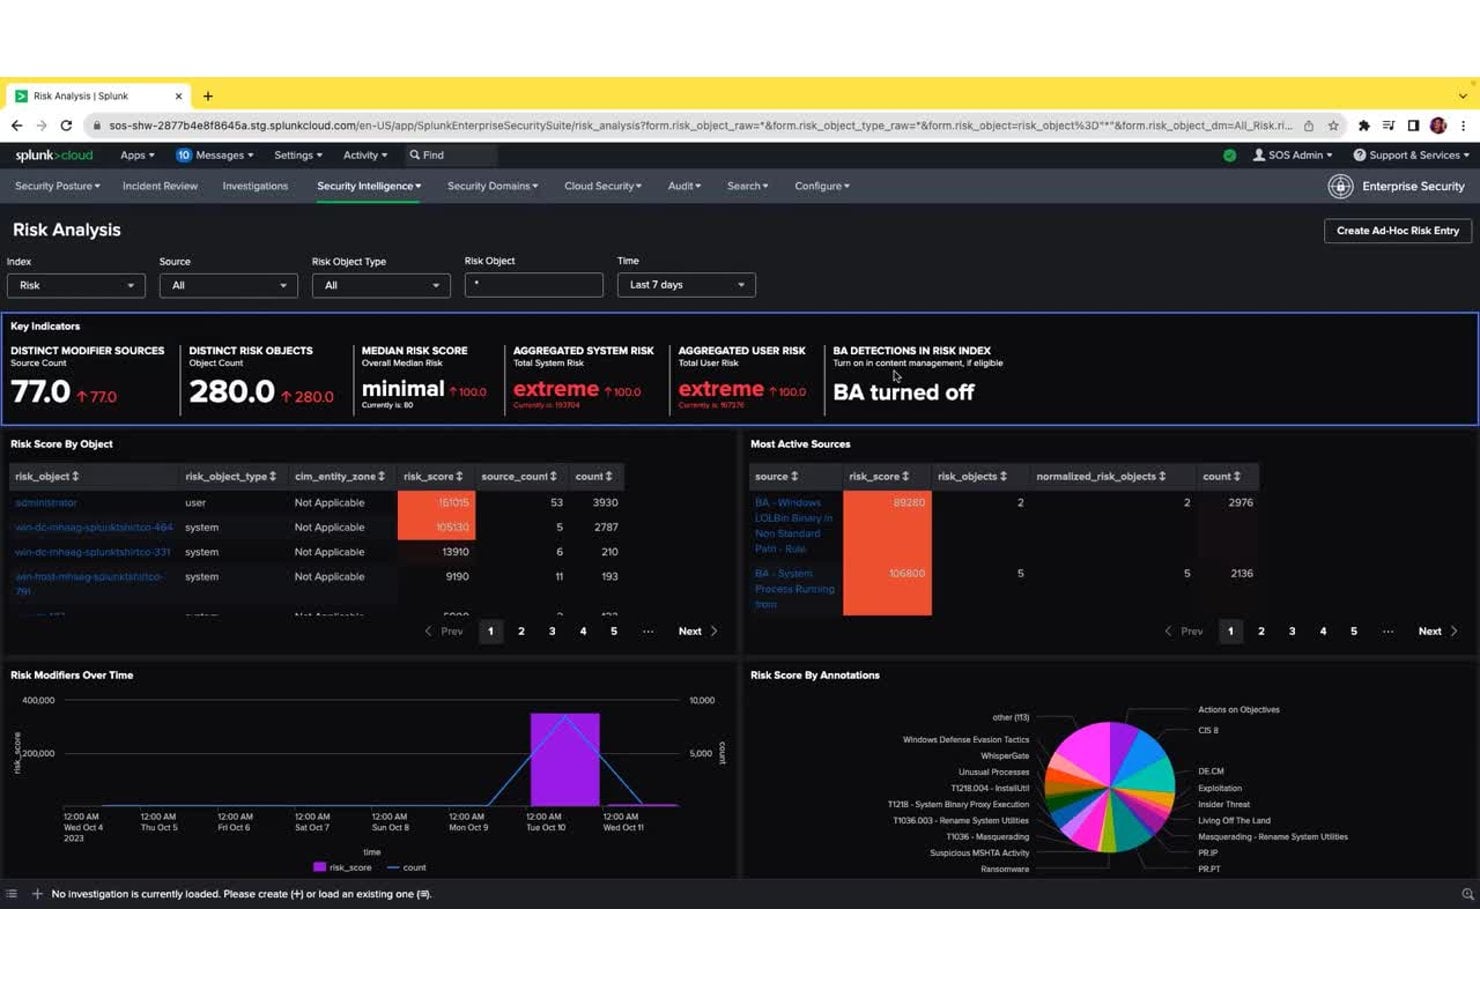
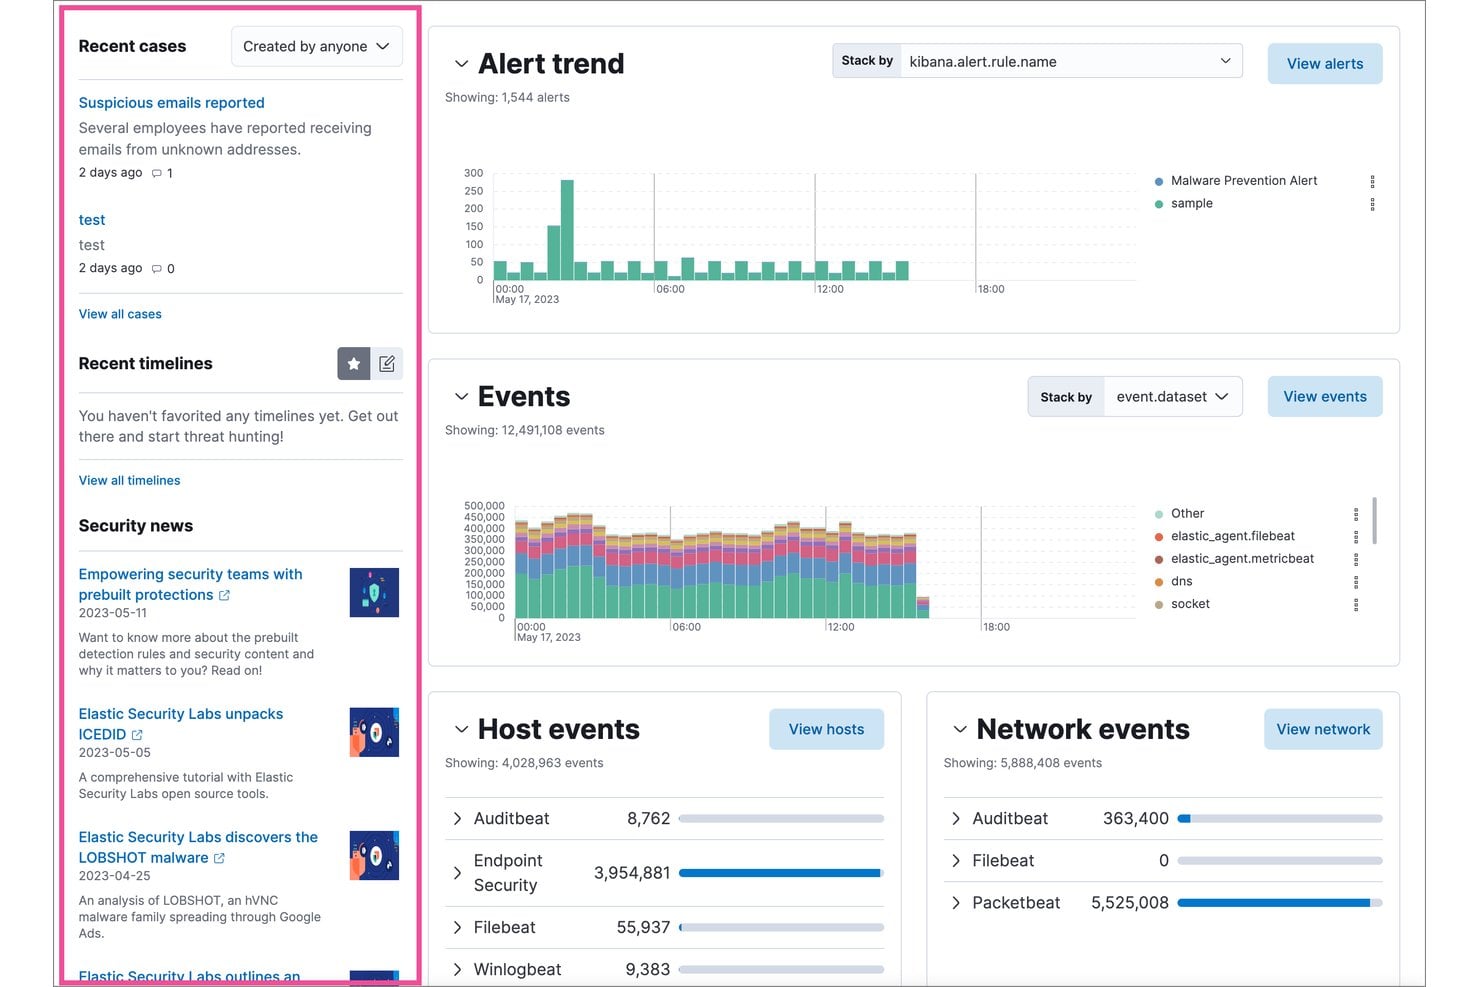
Här är några visuella exempel på hur gränssnitt för SIEM-verktyg ser ut i praktiken:
Have an account? Log In
Främsta SIEM-verktygen att överväga
Här är min kortlista över de bästa SIEM-verktygen:
Vem använder SIEM-verktyg?
Här är de typer av team och organisationer som förlitar sig på SIEM-verktyg för säkerhetsövervakning och incidenthantering:
- Säkerhetsteam i stora företag: Övervakar säkerhetsverksamheten för stora och komplexa organisationer med omfattande infrastruktur.
- Leverantörer av hanterade säkerhetstjänster (MSSP): Tillhandahåller utlagd övervakning och hotdetektering för kundmiljöer.
- Team för molninfrastruktur: Övervakar aktivitet, granskar åtkomst och upptäcker hot i molnbaserade och hybrida system.
- Reglerade branscher: Team inom finansiella tjänster, hälso- och sjukvård samt samhällsnyttiga tjänster måste uppfylla strikta krav på efterlevnad och rapportering.
- IT-avdelningar inom offentlig sektor och myndigheter: Skyddar kritiska system och känsliga data mot riktade hot och cyberattacker.
Viktiga fördelar med SIEM-verktyg och potentiella verksamhetseffekter
SIEM-verktyg hjälper dig att minska risker, reagera snabbare på incidenter, stödja efterlevnad och hålla din miljö igång smidigt – vilket direkt kan påverka drifttid och verksamhetens anseende.
Tänk på att dessa lösningar ofta innebär en betydande investering och att en dåligt hanterad implementering kan medföra ny komplexitet eller luckor i insynen.
Använd den här tabellen för att väga de viktigaste fördelarna och riskerna med att införa ett SIEM-verktyg:
| Fördelar | Risker |
|---|---|
| FördelarSnabbare upptäckt och hantering av incidenter | RiskerHöga initiala kostnader för implementering och licenser |
| FördelarCentraliserad insyn i alla miljöer | RiskerKomplexitet kan orsaka luckor i konfigurationen |
| FördelarFörbättrad jakthantering och utredning av hot | RiskerFalska positiva resultat kan orsaka varningströtthet |
| FördelarFörbättrat stöd för krav på efterlevnad | RiskerKräver löpande finjustering och särskild teknisk kompetens |
| FördelarPåskyndar grundorsaksanalysen efter incidenter | RiskerIntegritetsproblem om loggar hanteras felaktigt |
| FördelarFörenklar rapportering och förberedelser inför revisioner | RiskerLeverantörsberoende eller utmaningar vid migrering |
| FördelarKorrelation av signaler från flera källor | RiskerBelastning på lagrings- och beräkningsinfrastrukturens resurser |
Fallstudier av SIEM-verktyg
Se hur verkliga team förändrade sina säkerhetsresultat med SIEM-verktyg. Dessa fallstudier visar vilken skillnad SIEM kan göra före och efter implementeringen.
Fallstudie: Askari Banks implementering av IBM Security QRadar SIEM
Askari Bank, en kommersiell bank baserad i Pakistan med 560 filialer och 7 500 anställda, byggde sitt säkerhetsoperationscenter (SOC) från grunden med IBM Security QRadar SIEM, QRadar SOAR och ett tillägg för analys av användarbeteende.
Plattformen implementerades tillsammans med IBM:s affärspartner SPS och samlade loggar från banksystem, automatiserade incidenthantering via spelböcker och möjliggjorde dygnet runt-upptäckt av interna hot.
Här är resultaten av Askari Banks implementering av SIEM-verktyg:
- Kraftig minskning av falska positiva resultat: Säkerhetsincidenterna minskade från cirka 700 per dag till färre än 20, vilket gav SOC-teamet träffsäkra och handlingsbara varningar.
- Snabbare åtgärd av incidenter: Åtgärdstiden minskade från omkring 30 minuter till endast 5 minuter genom automatisering med SOAR-spelböcker.
- Snabb teamtillväxt: SOC-teamet växte till fler än 20 specialister på mindre än tre år, med stöd av automatisering som tog över rutinmässiga triageuppgifter.
- Efterlevnad av regelverk: Askari Bank uppnådde full efterlevnad av Pakistans cybersäkerhetspolicy från 2021, ett nationellt krav som innebär att banker måste driva automatiserade säkerhetsoperationscenter dygnet runt.
Fallstudie: Carrefours implementering av Splunk Cloud Platform
Carrefour, en av världens största återförsäljare, började använda Splunk Cloud Platform för att konsolidera sin säkerhetsverksamhet i en global miljö med flera kanaler.
Plattformen samlade antivirus-, slutpunktsdetekterings- och svarsloggar i ett enda system och automatiserade aviseringar, ärendehantering och SOC-aviseringar – vilket eliminerade den infrastrukturhantering som hade tagit analytiker från det faktiska säkerhetsarbetet.
Här är resultaten av Carrefours implementering av SIEM-verktyg:
- 3 gånger snabbare hotrespons: Med hjälp av realtidsinsikter från Splunk svarar Carrefour nu på säkerhetshot tre gånger snabbare än tidigare.
- Fokuserad SOC-verksamhet: Säkerhetsteamet gick från infrastrukturhantering till värdeskapande uppgifter, inklusive applikationshantering, hotanalys och aktiva säkerhetsutredningar.
- Bredare tillgång för analytiker: Både tekniska analytiker och affärsanvändare kan självständigt utreda och skapa aviseringar under säkerhetshändelser, vilket utökar teamets övergripande svarskapacitet.
- Säkrare produktlanseringar: Plattformen ger Carrefours team den insyn som krävs för att säkert lansera nya funktioner och tjänster, vilket minskar risken för att nya digitala funktioner skapar säkerhetsluckor.
Viktiga funktioner och möjligheter hos SIEM-verktyg
Här är de viktigaste funktionerna du bör leta efter när du utvärderar SIEM-verktyg för din miljö:
- Centraliserad logginsamling: Samla händelsedata från servrar, molntjänster, slutpunkter och nätverksenheter på en enda sökbar plattform.
- Hotdetektering i realtid: Använd inbyggda regler och analyser för att upptäcka misstänkt aktivitet och varna teamet när incidenter utvecklas.
- Automatiserad incidenthantering: Utlös handlingsplaner eller arbetsflöden som vägleder eller utför åtgärder – vilket minskar det manuella arbetet vid återkommande scenarier.
- Korrelation mellan datakällor: Koppla samman händelser från olika system (brandväggar, slutpunkter, moln med mera) för att skapa en komplett bild av komplexa attacker.
- Analys av användar- och enhetsbeteende (UEBA): Upptäck interna hot eller komprometterade konton genom att flagga ovanlig aktivitet hos användare eller enheter.
- Efterlevnadsrapportering: Skapa rapporter som är kopplade till vanliga regelverk och ramverk, vilket förenklar revisioner och tillämpning av policyer.
- Instrumentpaneler och visualiseringar: Få tillgång till anpassningsbara instrumentpaneler som ger övergripande status- och trendinsikter anpassade efter teamets prioriteringar.
- Integrations- och API-stöd: Anslut SIEM till ditt bredare säkerhetssystem (ärendehantering, hotinformation och orkestreringsverktyg) för smidigare drift.
Användningsområden för SIEM-verktyg: typiska processer och arbetsflöden
SIEM-verktyg ger dig en central plats för att samla in, analysera och agera på säkerhetshändelser i dina system. Du kan automatisera viktiga arbetsflöden som övervakning av hot, incidentutredningar och skapande av efterlevnadsrapporter – så att teamet kan fokusera på djupare analys och beslutsfattande.
Genom att koppla samman signaler från alla dina miljöer hjälper SIEM-verktyg dig att upptäcka hot snabbare och minska manuella steg i det dagliga säkerhetsarbetet.
Använd den här tabellen för att se hur SIEM-verktyg stöder viktiga IT- och säkerhetsprocesser på ledningsnivå:
| Process | Beskrivning | Så hjälper programvaran |
|---|---|---|
| ProcessHotdetektering | BeskrivningIdentifiera misstänkt aktivitet eller hot i hela din IT-miljö. | Så hjälper programvaranKorrelerar händelser från flera källor för att synliggöra verkliga hot och minska bruset från falska positiva. |
| ProcessIncidenthantering | BeskrivningHantera och lösa säkerhetsincidenter snabbt efter att de har upptäckts. | Så hjälper programvaranAutomatiserar handlingsplaner och arbetsflöden så att åtgärder vidtas snabbare och kräver mindre manuella insatser. |
| ProcessEfterlevnadsrapportering | BeskrivningFörbered dokumentation och bevis för revisioner och granskningar av regelverk. | Så hjälper programvaranGenererar rapporter kopplade till efterlevnadsramverk och hämtar information från loggar och händelser som samlats in i olika system. |
| ProcessAnalys av grundorsak | BeskrivningUtred ursprunget till och konsekvenserna av säkerhetsintrång eller incidenter. | Så hjälper programvaranSamlar och visualiserar historiska loggdata så att team kan följa händelser och identifiera sårbarheter. |
| ProcessÖvervakning av användaraktivitet | BeskrivningSpåra användaråtgärder för att upptäcka interna hot eller riskfyllt beteende. | Så hjälper programvaranAnvänder beteendeanalys för att flagga avvikelser från normal aktivitet så att du kan utreda potentiella hot. |
More Articles
Typer av SIEM-verktyg och liknande verktyg
SIEM-verktyg finns i flera olika varianter, och det finns flera närbesläktade säkerhetsverktyg som ofta grupperas i samma sammanhang:
Använd den här tabellen för att förstå vad som skiljer de olika typerna åt:
| Typ | Särskiljande faktor |
|---|---|
| TypTraditionell SIEM | Särskiljande faktorRegelbaserad korrelation och loggaggregering utan AI-drivna analyser |
| TypSIEM av nästa generation | Särskiljande faktorAnvänder AI och maskininlärning för att automatisera hotdetektering och minska behovet av manuell finjustering |
| TypHanterad SIEM | Särskiljande faktorDrivs av en tredjepartsleverantör eller MSSP, vilket eliminerar bördan av intern hantering |
| Typ(SOAR) Säkerhetsorkestrering, automatisering och incidenthantering | Särskiljande faktorFokuserar på att automatisera arbetsflöden för incidenthantering i stället för logginsamling och detektering |
| Typ(XDR) Utökad detektering och respons | Särskiljande faktorIntegrerar detektering över slutpunkter, identitet och molnlager utan att fokusera på logghantering |
| TypLogghantering | Särskiljande faktorSamlar in och lagrar loggar för sökning och granskning, men saknar inbyggd säkerhetsanalys och korrelation |
Vad du bör leta efter i ett SIEM-verktyg
Rätt SIEM-verktyg bör passa din befintliga infrastruktur, dina säkerhetsarbetsflöden och din datavolym utan att skapa mer komplexitet än ditt team kan hantera.
När du jämför alternativ bör du fokusera på hur väl varje plattform stöder de system du redan använder och hur ditt säkerhetsteam faktiskt utreder och hanterar hot.
Använd dessa faktorer för att utvärdera vilket SIEM-verktyg som passar bäst för din miljö:
- Täckning av datakällor: Se till att SIEM-lösningen kan samla in loggar och händelser från de system som ditt team faktiskt använder, inklusive slutpunkter, servrar, brandväggar, molntjänster och identitetsplattformar.
- Kvalitet på detektering och korrelation: Leta efter stark händelsekorrelation, beteendeanalys och funktioner för hotinformation som hjälper till att upptäcka betydande hot utan att skapa alltför många falska positiva resultat.
- Skalbarhet: Kontrollera om plattformen kan hantera din nuvarande loggvolym och fortsätta prestera när din infrastruktur och dina säkerhetsdata växer.
- Passar för driftsättning: Överväg om en molnbaserad, lokal eller hybrid SIEM-lösning bäst motsvarar din miljö, dina säkerhetskrav och dina interna resurser.
- Total kostnad och hanteringsinsats: Jämför mer än licenspriset. Loggintag, lagring, lagringstid, finjustering, implementering och bemanning kan alla påverka den långsiktiga kostnaden för att köra plattformen.
Omsätt SIEM-insikter i handling
En SIEM-lösning kan ge ditt säkerhetsteam den detektering och insyn som behövs, men vissa organisationer behöver också starkare automatisering när ett hot har identifierats. Om det är viktigt att minska det manuella arbetet med incidenthantering kan de bästa SOAR-plattformarna komplettera din SIEM-lösning genom att orkestrera och automatisera arbetsflöden för incidenthantering.


