Dziedzina cyberbezpieczeństwa rozwija się wraz z pojawianiem się innowacyjnych narzędzi i technologii służących do zarządzania szerokim zakresem zagrożeń i wyzwań, z którymi mierzą się dziś firmy, oraz ograniczania ich skutków. Dwa istotne pojęcia to SOAR (Security Orchestration, Automation, and Response) oraz SIEM (Security Information and Event Management). Oba rozwiązania oferują odrębne, lecz wzajemnie powiązane funkcje, które mają zwiększać wydajność i skuteczność operacji związanych z cyberbezpieczeństwem.
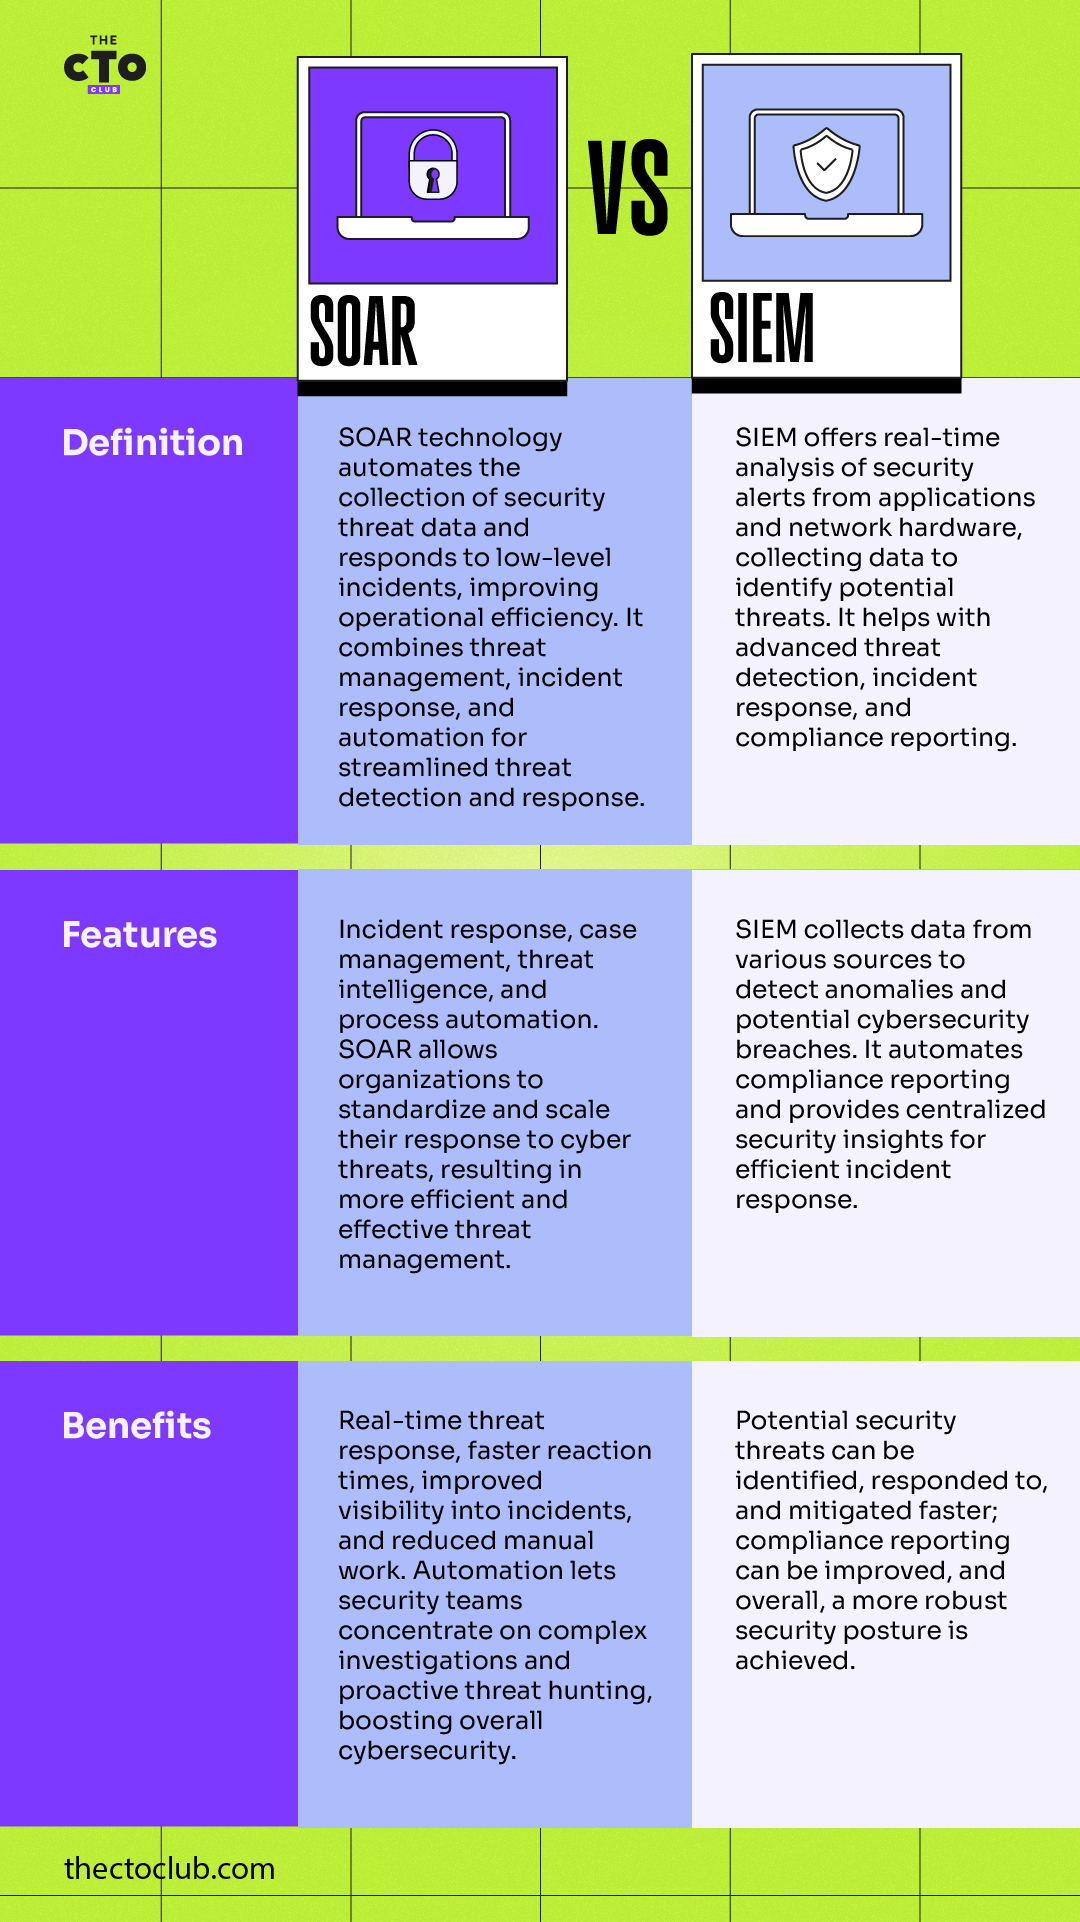
Narzędzia SIEM mogą chronić infrastrukturę IT, monitorując zagrożenia bezpieczeństwa i wykrywając je. SOAR przyjmuje bardziej proaktywne podejście. Integruje się z różnymi narzędziami bezpieczeństwa w celu gromadzenia danych i umożliwia automatyczne reagowanie na zagrożenia niskiego poziomu. Platformy SOAR zostały zaprojektowane tak, aby usprawniać i wzmacniać reakcję na tego rodzaju zagrożenia.

Opinia branżowa
Termin SIEM został ukuty przez analityków firmy Gartner. Łączy on Security Event Management (SEM), które analizuje dane dzienników i zdarzeń w czasie rzeczywistym, zapewniając monitorowanie zagrożeń, korelację zdarzeń i reagowanie na incydenty, z Security Information Management (SIM), które gromadzi, analizuje i raportuje dane dzienników.
Debata na temat SOAR i SIEM często budzi kontrowersje, jednak zrozumienie, kiedy i jak korzystać z tych rozwiązań, może znacząco poprawić poziom bezpieczeństwa firmy. W tym artykule poznasz najważniejsze funkcje SIEM i SOAR.
SOAR i SIEM: definicja, funkcje i korzyści
Have an account? Log In
Najważniejsze różnice
Chociaż SOAR i narzędzia SIEM mogą wydawać się podobne, istnieje między nimi kilka kluczowych różnic. Narzędzia SIEM koncentrują się przede wszystkim na rejestrowaniu danych, ich korelowaniu oraz przeprowadzaniu analizy zdarzeń w celu identyfikowania nietypowych i podejrzanych działań. Wskazują określone zdarzenia lub anomalie, ale nie podejmują żadnych działań wykraczających poza to.
Z kolei narzędzia SOAR centralizują dane analizy zagrożeń i zapewniają kompleksowy obraz środowiska bezpieczeństwa. Idą o krok dalej niż rozwiązania SIEM, oferując automatyczne działania związane z reagowaniem. Mogą one obejmować zarówno wysyłanie powiadomień do odpowiednich pracowników z prośbą o podjęcie działania, jak i aktywne izolowanie zaatakowanych urządzeń lub blokowanie złośliwych adresów IP.
Samo rozwiązanie SIEM zazwyczaj wymaga ręcznej interwencji przy porządkowaniu zidentyfikowanych alertów, co może być czasochłonne i prowadzić do opóźnień w przypadku poważnego incydentu związanego z zagrożeniem. Dzięki SOAR można ograniczyć wysiłek człowieka, proaktywnie automatyzując te procesy.
Narzędzia SOAR mogą znacznie skrócić czas reakcji, uruchamiając określone przepływy pracy w odpowiedzi na wykryte zagrożenia, co poprawia wydajność i skuteczność zabezpieczeń. Chociaż SOAR i SIEM mogą działać niezależnie, integracja obu systemów może zapewnić bardziej płynną i skuteczną strategię wykrywania zagrożeń i reagowania na nie, wspierając kompleksową strategię cyberbezpieczeństwa.


SOAR a SIEM w zależności od potrzeb firmy
Wybierając między SOAR a SIEM zgodnie z potrzebami firmy, należy określić jej unikalne wymagania. Rozwiązania SIEM doskonale sprawdzają się w gromadzeniu danych i zapewniają cenne informacje na temat wzorców aktywności, oznaczając istotne zdarzenia do dalszego zbadania. Jeśli główną potrzebą firmy jest lepszy wgląd w jej ekosystemy, korelowanie dzienników i alerty dotyczące zdarzeń, rozwiązanie SIEM może być bardziej odpowiednie. Jest ono szczególnie skuteczne w środowiskach, w których przepisy dotyczące zgodności wymagają szczegółowego rejestrowania danych i analizowania zdarzeń.
SOAR jest natomiast bardziej ukierunkowany na proaktywne wyszukiwanie zagrożeń, reagowanie na incydenty i automatyzację. Platforma ta jest znana z możliwości integrowania różnych narzędzi cyberbezpieczeństwa, co pozwala na skoordynowane reagowanie na zagrożenia w ramach jednego systemu.
Jeśli firma przywiązuje dużą wagę do szybkiego reagowania na zagrożenia, wykrywania i usuwania luk, zanim doprowadzą one do eskalacji, SOAR może być lepszym wyborem. Możliwość tworzenia usprawnionego przepływu pracy, skracania czasu reakcji i zmniejszania obciążenia zespołu ds. bezpieczeństwa może zapewnić firmie znaczną wartość i większą efektywność.

More Articles
Udane wdrożenia SOAR i SIEM
Jeden udany przykład wdrożenia systemu SIEM można znaleźć w przypadku wiodącego dostawcy usług opieki zdrowotnej. Firma zmagała się z ogromną liczbą dzienników użytkowników i alarmów, co zwiększało ryzyko przeoczenia krytycznych zdarzeń związanych z bezpieczeństwem.
Wdrożenie rozwiązania SIEM pozwoliło znacząco zmniejszyć liczbę dzienników i szybko identyfikować istotne incydenty. System zapewnił również centralne miejsce do analizy i raportowania, poprawiając stan bezpieczeństwa organizacji.
Podobnie systemy SOAR okazały się niezbędne. Na przykład międzynarodowa grupa bankowa zmagała się z dużą liczbą cyberzagrożeń i fałszywych alarmów, a konwencjonalne metody zarządzania zagrożeniami okazywały się nieskuteczne.
Wdrożenie systemu SOAR pozwoliło skrócić czas reakcji z godzin do minut. Dzięki automatyzacji powtarzalnych zadań mogli skupić swoje zasoby na złożonych zagrożeniach.
Platforma SOAR zwiększyła wydajność i dokładność oraz pomogła radzić sobie z szybko zmieniającym się środowiskiem zagrożeń. W obu przypadkach integracja systemów SIEM i SOAR okazała się kluczowa dla wzmocnienia infrastruktury bezpieczeństwa.
Przyszłość cyberbezpieczeństwa z systemami SOAR i SIEM
Wkraczając coraz głębiej w erę cyfrową, uczymy się, które narzędzia mogą stworzyć skuteczny system ochrony cyberbezpieczeństwa. Pojawiające się wyrafinowane cyberzagrożenia wymagają równie zaawansowanej reakcji; dlatego integracja możliwości wykrywania zdarzeń systemu SIEM z mechanizmami automatycznej reakcji SOAR stanowi przyszłość cyberbezpieczeństwa.
Co więcej, przyszły rozwój tych technologii prawdopodobnie będzie powiązany z zarządzaniem bezpieczeństwem chmury. Ponieważ firmy coraz częściej przenoszą swoją działalność do chmury, wzrośnie zapotrzebowanie na kompatybilne z chmurą rozwiązania SIEM i SOAR oferujące analizę zagrożeń w czasie rzeczywistym oraz automatyczne reakcje. Jasne jest, że połączenie systemów SOAR i SIEM odegra kluczową rolę w definiowaniu standardów cyberbezpieczeństwa nowej generacji.
Więcej informacji o cyberbezpieczeństwie znajdziesz, subskrybując nasz newsletter, aby otrzymywać najnowsze informacje!