

Książki o testach penetracyjnych to podstawowe źródła wiedzy do rozwijania praktycznych umiejętności z zakresu bezpieczeństwa, obejmujące wszystko — od praktycznego tworzenia exploitów po opanowanie potężnych narzędzi, takich jak Metasploit.
Niezależnie od tego, czy dopiero zaczynasz przygodę z bezpieczeństwem informacji, czy doskonalisz swoją wiedzę, znajdziesz tutaj książki, które rozkładają trudne tematy, takie jak ataki po stronie klienta, uwierzytelnianie i luki w zabezpieczeniach serwerów internetowych, na przystępne i możliwe do zastosowania kroki. Sam je przeczytałem i wybrałem najlepsze pozycje, aby można było od razu przejść do nauki, która naprawdę pozostaje w pamięci.
17 najlepszych książek o testach penetracyjnych
Wybrałem 17 najlepszych książek o testach penetracyjnych, które bezpośrednio odpowiadają na Twoje wyzwania.
- Podręcznik hakera aplikacji internetowych: znajdowanie i wykorzystywanie luk w zabezpieczeniach autorstwa Dafydda Stuttarda i Marcusa Pinto
- Metasploit: przewodnik testera penetracyjnego autorstwa Davida Kennedy’ego, Jima O’Gormana, Devona Kearnsa i Matiego Aharoniego
- Black Hat Python: programowanie w Pythonie dla hakerów i testerów penetracyjnych autorstwa Justina Seitza i Tima Arnolda
- Testy penetracyjne: praktyczne wprowadzenie do hakowania autorstwa Georgii Weidman
- Hakowanie: sztuka wykorzystywania luk autorstwa Jona Ericksona
- RTFM: podręcznik terenowy czerwonego zespołu v2 autorstwa Bena Clarka i Nicka Downera
- Podręcznik shellcodera: odkrywanie i wykorzystywanie luk w zabezpieczeniach autorstwa Chrisa Anleya, Johna Heasmana, Felixa Lindnera i Gerarda Richarte’a
- Podstawy hakowania i testów penetracyjnych: etyczne hakowanie i testy penetracyjne w prosty sposób autorstwa Patricka Engebretsona
- Zaawansowane testy penetracyjne: hakowanie najbezpieczniejszych sieci świata autorstwa Wila Allsoppa
- Podręcznik hakera 3: praktyczny przewodnik po testach penetracyjnych autorstwa Petera Kima
- Podręcznik hakera aplikacji mobilnych autorstwa Dominica Chella, Tyrone’a Erasmusa, Shauna Colleya i Olliego Whitehouse’a
- Hakowanie w szarym kapeluszu: podręcznik etycznego hakera autorstwa Allena Harpera, Ryana Linna, Stephena Simsa, Michaela Baucoma, Huascara Tejedy, Daniela Fernandeza i Mosesa Frosta
- Skanowanie sieci za pomocą Nmap: oficjalny przewodnik projektu Nmap po wykrywaniu sieci i skanowaniu zabezpieczeń autorstwa Gordona Fyodora Lyona
- Kali Linux 2018: zapewnianie bezpieczeństwa za pomocą testów penetracyjnych: uwolnij pełny potencjał Kali Linux autorstwa Shivy V. N. Parasrama, Alexa Samma, Damiana Boodoo, Gerarda Johansena, Lee Allena, Tediego Heriyanto i Shakeela Alego
- Podstawy Linuksa dla hakerów: pierwsze kroki z sieciami, skryptami i bezpieczeństwem w Kali autorstwa OccupyTheWeb
- Plan testera penetracyjnego: rozpoczęcie kariery etycznego hakera autorstwa Phillipa L. Wylie i Kim Crawley
- Praktyczne hakowanie IoT: kompletny przewodnik po atakowaniu internetu rzeczy autorstwa Fotiosa Chantzisa, Ioannisa Staisa, Paulina Calderona, Evangelosa Deirmentzoglou i Beau Woodsa
Przegląd 17 najlepszych książek o testach penetracyjnych
Oto krótkie podsumowanie każdej książki, informacje o tym, czego się z niej nauczysz i dlaczego warto ją przeczytać, a także cytat, który mi się z niej podoba. Dodałem profil autora na LinkedIn oraz inne miejsca, w których można skontaktować się z nim online.
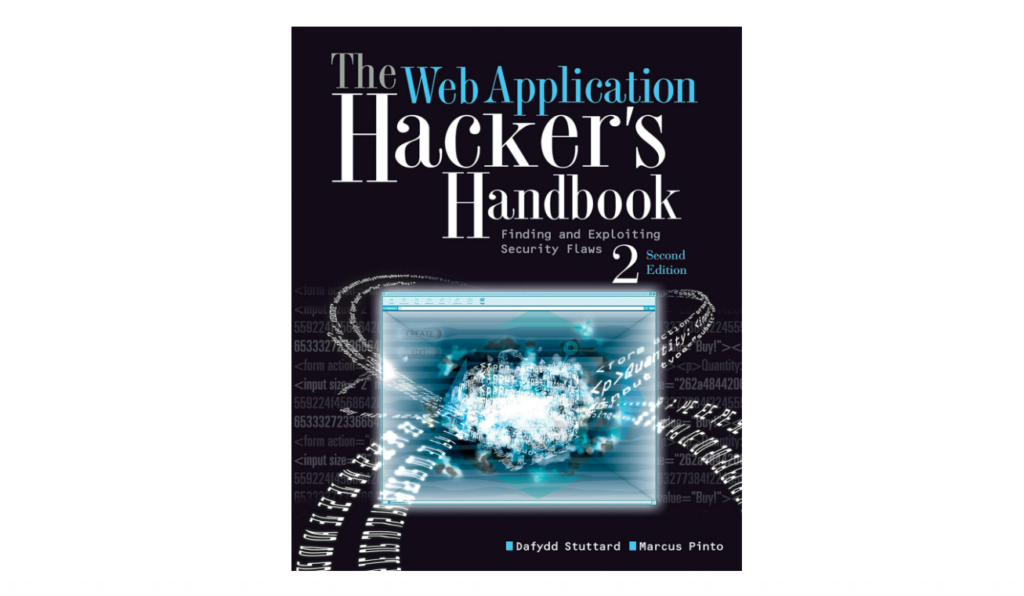
1. Podręcznik hakera aplikacji internetowych: znajdowanie i wykorzystywanie luk w zabezpieczeniach autorstwa Dafydda Stuttarda i Marcusa Pinto
Podsumowanie:
Ten kompleksowy przewodnik szczegółowo omawia temat bezpieczeństwa aplikacji internetowych. Czerpiąc z bogatego doświadczenia, Stuttard i Pinto przedstawiają praktyczne techniki oraz metodyki pozwalające identyfikować i wykorzystywać luki w aplikacjach internetowych.
Czego się nauczysz:
Opanujesz sztukę wykrywania luk w aplikacjach internetowych, poznasz innowacyjne techniki omijania mechanizmów bezpieczeństwa oraz wyposażysz się w niezbędne narzędzia i taktyki stosowane przez najlepszych testerów penetracyjnych.
Dlaczego warto przeczytać:
To obowiązkowa lektura dla każdego, kto chce zrozumieć zawiłości bezpieczeństwa aplikacji internetowych. Książka zawiera przykłady z rzeczywistego świata oraz sprawdzone metodyki.
Cytat z książki:
"Aplikacje internetowe są głównymi drzwiami wejściowymi do większości organizacji, narażając je na ataki, które mogą ujawnić dane osobowe, umożliwić przeprowadzenie oszukańczych transakcji lub narazić zwykłych użytkowników na niebezpieczeństwo."
O autorze:
Dafydd Stuttard to ceniony specjalista ds. cyberbezpieczeństwa, który wniósł znaczący wkład w rozwój tej branży. Nawiąż z nim kontakt na platformie Twitter lub dowiedz się więcej na jego osobistej stronie internetowej. Współautor, Marcus Pinto, również jest uznanym ekspertem w dziedzinie cyberbezpieczeństwa. Bądź na bieżąco z jego działalnością na platformie LinkedIn.
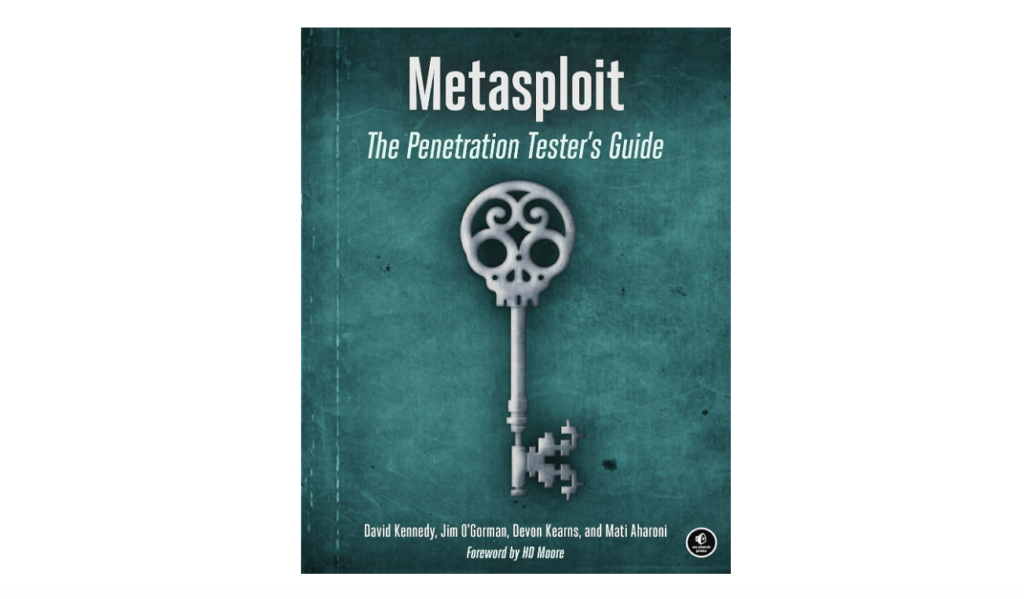
2. Metasploit: przewodnik testera penetracyjnego autorstwa Davida Kennedy’ego, Jima O'Gormana, Devona Kearnsa i Matiego Aharoniego
Podsumowanie:
Metasploit wyróżnia się jako najważniejsze narzędzie o otwartym kodzie źródłowym do testów penetracyjnych. Ten przewodnik to wciągająca podróż po możliwościach jego wykorzystania, pozwalająca czytelnikom tworzyć, dostosowywać i uruchamiać zaawansowane programy wykorzystujące luki w zabezpieczeniach.
Czego się nauczysz:
Dogłębnie poznasz tworzenie, rozszerzanie i integrowanie wtyczek w Metasploit, opanujesz zaawansowane testy penetracyjne oraz nauczysz się technik unikania wykrycia.
Dlaczego warto przeczytać:
Ta kopalnia wiedzy dla entuzjastów Metasploit wykracza poza standardowe zastosowania, dzięki czemu stanowi niezbędne źródło informacji zarówno dla początkujących, jak i doświadczonych użytkowników.
Cytat z książki:
"Każdy test penetracyjny powinien opowiadać historię. Celem tej historii jest zapewnienie organizacji wglądu w rzeczywiste zagrożenia, z którymi się mierzy."
O autorze:
David Kennedy wywarł znaczący wpływ na dziedzinę cyberbezpieczeństwa dzięki swojej wiedzy i doświadczeniu. Nawiąż z nim kontakt na platformie LinkedIn, poznaj jego najnowsze przemyślenia na Twitterze lub dowiedz się więcej o jego dorobku na jego osobistej stronie internetowej. Współautorzy: Jim O'Gorman, Devon Kearns i Mati Aharoni wnoszą do książki unikalną wiedzę i doświadczenie; możesz skontaktować się z nimi za pośrednictwem ich odpowiednich platform.
Have an account? Log In
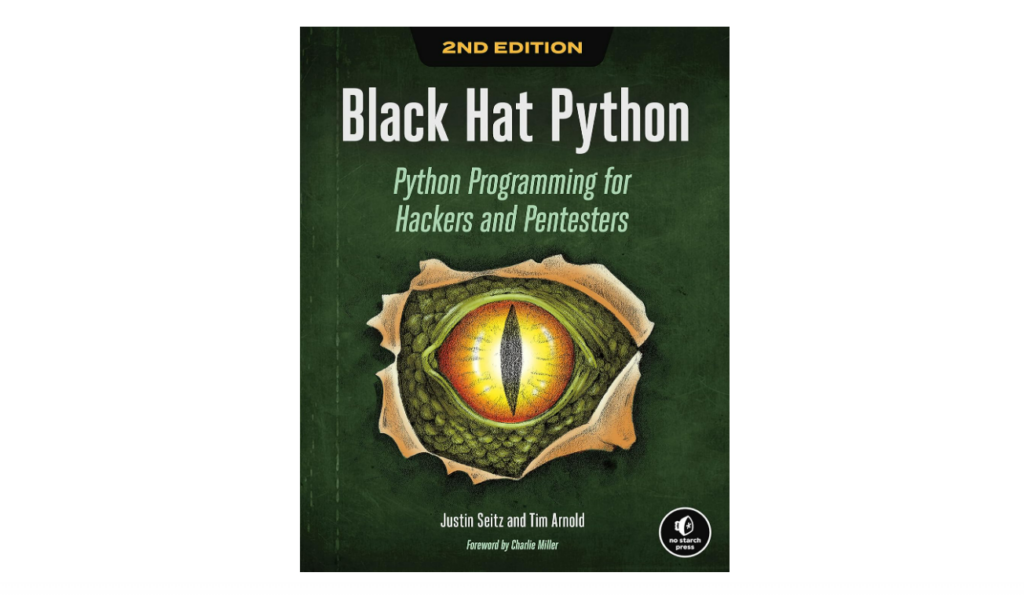
3. Python czarnego kapelusza: programowanie w Pythonie dla hakerów i testerów penetracyjnych autorstwa Justina Seitza i Tima Arnolda
Podsumowanie:
Wejdź do ekscytującego świata złośliwego hakowania z wykorzystaniem Pythona. Seitz i Arnold pokazują, że Python jest idealnym narzędziem do zadań hakerskich — od rozpoznania sieci po tworzenie złośliwych ładunków.
Czego się nauczysz:
Nauczysz się tworzyć niewykrywalne trojany i analizatory ruchu sieciowego w Pythonie, manipulować ruchem sieciowym na potrzeby dopasowanych programów wykorzystujących luki w zabezpieczeniach oraz projektować ładunki zapewniające szeroki zdalny dostęp.
Dlaczego warto przeczytać:
Ta książka to wyjątkowe połączenie programowania w Pythonie i hakowania, oferujące czytelnikom praktyczne skrypty oraz dogłębne zrozumienie sposobu myślenia hakera.
Cytat z książki:
"W świecie rosnącej złożoności upraszczanie naszych narzędzi to nie tylko dobra praktyka — to umiejętność przetrwania."
O autorze:
Justin Seitz jest uznaną postacią na styku hakowania i języka Python. Nawiąż kontakt z Justinem na LinkedInie i śledź jego spostrzeżenia na Twitterze. Współautor Tim Arnold wnosi do projektu imponujący zestaw umiejętności i wiedzy. Dowiedz się więcej o jego pracach na Amazonie.
4. Testy penetracyjne: praktyczne wprowadzenie do hakowania autorstwa Georgii Weidman
Podsumowanie:
Praca Georgii Weidman jest podstawowym przewodnikiem dla osób zagłębiających się w świat testów penetracyjnych. Książka oferuje praktyczne ćwiczenia i przykłady z rzeczywistego świata, a także przedstawia narzędzia i techniki niezbędne do skutecznego hakowania.
Czego się nauczysz:
Opanujesz sztukę konfigurowania laboratorium i korzystania z podstawowych narzędzi, zrozumiesz zawiłości wykorzystywania luk w urządzeniach z systemami Android i iOS oraz poznasz ataki na sieci.
Dlaczego warto przeczytać:
Ta książka stanowi kompleksowe wprowadzenie do testów penetracyjnych, dzięki czemu złożone zagadnienia stają się zrozumiałe dla początkujących, a jednocześnie pozostaje wartościowa dla doświadczonych specjalistów.
Cytat z książki:
"Hakowanie nie jest żadną mistyczną dziedziną znaną tylko nielicznym. Dzięki cierpliwości, wytrwałości i tej książce każdy może nauczyć się hakowania."
O autorce:
Georgia Weidman jest doświadczoną specjalistką ds. testów penetracyjnych i badaczką bezpieczeństwa. Nawiąż z nią kontakt na LinkedInie i otrzymuj aktualizacje na Twitterze.
5. Hakowanie: sztuka wykorzystywania luk autorstwa Jona Ericksona
Podsumowanie:
Jon Erickson przedstawia kompleksową analizę hakowania, wykraczając poza samą teorię i zagłębiając się w praktyczne aspekty hakowania za pomocą rzeczywistego kodu, exploitów oraz szczegółowych omówień.
Czego się nauczysz:
Odkryjesz świat programowania z perspektywy hakera, zgłębisz komunikację sieciową i exploity oraz zrozumiesz architekturę różnych systemów i ich podatności.
Dlaczego warto przeczytać:
Ta książka nie dotyczy wyłącznie nauki programowania — chodzi w niej o zrozumienie istoty hakowania i sztuki myślenia jak haker.
Cytat z książki:
"Aby podążać ścieżką, spójrz na mistrza, podążaj za mistrzem, krocz z mistrzem, patrz oczami mistrza, stań się mistrzem."
O autorze:
Jon Erickson jest ekspertem w dziedzinie bezpieczeństwa komputerowego, wykorzystywania luk i programowania niskopoziomowego. Choć Jon pozostaje mniej widoczny w internecie, jego praca nad książką "Hakowanie" wiele mówi o jego wiedzy specjalistycznej.
6. RTFM: Podręcznik zespołu czerwonego v2 autorstwa Bena Clarka i Nicka Downera
Podsumowanie:
„RTFM” to podstawowy przewodnik dla członków zespołów red team. Jest kompendium najważniejszych poleceń, skryptów i taktyk, które zarówno doświadczeni specjaliści, jak i początkujący uznają za niezwykle cenne podczas działań.
Czego się nauczysz:
Szybko znajdziesz najważniejsze polecenia dotyczące systemów Windows, Linux i zadań sieciowych, poznasz podstawy skryptów oraz narzędzia często używane podczas testów penetracyjnych i działań zespołów red team.
Dlaczego warto przeczytać:
W sytuacjach dużej presji, gdy liczy się każda sekunda, posiadanie zwięzłego i dobrze uporządkowanego podręcznika może całkowicie zmienić sytuację.
Cytat z książki:
„Wiedza jest fundamentem skutecznego bezpieczeństwa ofensywnego”.
O autorach:
Ben Clark i Nick Downer są znani ze swojej wiedzy w dziedzinie działań zespołów red team i testów penetracyjnych. Choć ich obecność w internecie jest stosunkowo niewielka, ich wspólna wiedza zawarta w książce „RTFM” spotkała się z uznaniem społeczności zajmującej się cyberbezpieczeństwem.
7. Podręcznik programisty kodu powłoki: wykrywanie i wykorzystywanie luk w zabezpieczeniach autorstwa Chrisa Anleya, Johna Heasmana, Felixa Lindnera i Gerarda Richarte’a
Podsumowanie:
Ta książka stanowi dogłębną analizę świata wykrywania luk w zabezpieczeniach. Autorzy omawiają zaawansowane techniki hakerskie i pokazują, jak atakujący wykorzystują słabości zabezpieczeń.
Czego się nauczysz:
Opanujesz techniki wykrywania luk w różnych systemach operacyjnych, pisania kodu powłoki na potrzeby różnych exploitów oraz poznasz zaawansowane metody omijania współczesnych zabezpieczeń.
Dlaczego warto przeczytać:
Jeśli chcesz wyprzedzać przeciwników i zrozumieć zawiłości luk w zabezpieczeniach, ta książka jest lekturą obowiązkową, łączącą teorię z przykładami z rzeczywistego świata.
Cytat z książki:
„Zrozumienie luk w kodzie oraz sposobu, w jaki atakujący je wykorzystują, jest kluczowe dla budowania silnych zabezpieczeń”.
O autorach:
Chris Anley oraz jego współautorzy, John Heasman, Felix Lindner i Gerardo Richarte, są znaczącymi postaciami w dziedzinie cyberbezpieczeństwa. Choć ich obecność w świecie cyfrowym pozostaje stosunkowo prywatna, ich wiedza widoczna jest w ich wspólnej pracy.
8. Podstawy hakowania i testów penetracyjnych: etyczne hakowanie i testy penetracyjne w prosty sposób autorstwa Patricka Engebretsona
Podsumowanie:
Engebretson przedstawia szczegółowy przewodnik krok po kroku po świecie etycznego hakowania. Książka wyjaśnia podstawowe koncepcje testów penetracyjnych, dzięki czemu idealnie nadaje się dla początkujących.
Czego się nauczysz:
Poznasz etapy testu penetracyjnego — od rozpoznania po wykorzystanie luk — zapoznasz się z narzędziami takimi jak Metasploit i Wireshark oraz rozpoczniesz swoją przygodę z etycznym hakowaniem.
Dlaczego warto przeczytać:
Ta książka, przeznaczona dla osób początkujących w dziedzinie testów penetracyjnych, oferuje jasną i łatwą do zastosowania mapę drogową, pomagając nowicjuszom stać się kompetentnymi etycznymi hakerami.
Cytat z książki:
„Najskuteczniejszym sposobem ochrony systemu jest zrozumienie narzędzi używanych przez hakerów oraz wiedza, jak je obchodzić”.
O autorze:
Patrick Engebretson jest wykładowcą i autorem, którego pasją jest cyberbezpieczeństwo. Skontaktuj się z Patrickiem na platformach takich jak Twitter, aby dowiedzieć się więcej o jego wkładzie w rozwój branży.
9. Zaawansowane testy penetracyjne: hakowanie najbezpieczniejszych sieci świata autorstwa Wila Allsoppa
Podsumowanie:
Allsopp zagłębia się w zaawansowane testy penetracyjne, przedstawiając scenariusze i techniki, które stanowią wyzwanie nawet dla najbezpieczniejszych sieci i systemów.
Czego się nauczysz:
Rozwiniesz zaawansowane umiejętności inżynierii społecznej, nauczysz się omijać nowoczesne techniki wykrywania oraz wykorzystywać zaawansowane luki w sieciach i systemach, aby uzyskać nad nimi kontrolę.
Dlaczego warto przeczytać:
Ta książka jest przeznaczona dla profesjonalistów, którzy chcą podnieść swoje umiejętności w zakresie testów penetracyjnych, oferując wgląd w sposób myślenia i taktyki elitarnych hakerów.
Cytat z książki:
„Aby naprawdę zrozumieć bezpieczeństwo systemów, trzeba przyjąć sposób myślenia napastnika, wykorzystując systemy i sieci w najbardziej kreatywny sposób”.
O autorze:
Wil Allsopp jest cenionym ekspertem w dziedzinie zaawansowanego reagowania na zagrożenia i cyberbezpieczeństwa. Dowiedz się więcej o jego twórczości w jego portfolio Amazon
10. Podręcznik hakera 3: praktyczny przewodnik po testach penetracyjnych autorstwa Petera Kima
Podsumowanie:
Trzecia część serii „Podręcznik hakera” autorstwa Petera Kima nadal dostarcza najwyższej jakości strategii dotyczących testów penetracyjnych. To kompleksowy przewodnik pełen praktycznych metod, który objaśnia złożoność rzeczywistych ataków.
Czego się nauczysz:
Technik zaawansowanych testów penetracyjnych, skutecznych narzędzi dla różnych etapów ataku oraz strategii pozwalających ominąć nawet najbardziej solidne zabezpieczenia.
Dlaczego warto przeczytać:
Dzięki wiedzy zdobytej w praktyce ten podręcznik gwarantuje czytelnikom pozostanie w czołówce etycznego hakowania, łącząc praktyczne ćwiczenia z teorią.
Cytat z książki:
„Jeśli ty nie atakujesz swojej sieci, zrobi to ktoś inny”.
O autorze:
Peter Kim jest ceniony za swój znaczący wkład w dziedzinę cyberbezpieczeństwa. Dowiedz się więcej o jego twórczości w jego portfolio Amazon.
11. Podręcznik hakera aplikacji mobilnych autorstwa Dominica Chella, Tyrone’a Erasmusa, Shauna Colleya i Olliego Whitehouse’a
Podsumowanie:
W erze dominacji urządzeń mobilnych ten podręcznik oferuje wyczerpujące omówienie podatności występujących w środowiskach mobilnych. Autorzy analizują luki w zabezpieczeniach aplikacji mobilnych, przedstawiając narzędzia i techniki ochrony.
Czego się nauczysz:
Szczegółowych metod hakowania aplikacji na iOS i Androida, podejść do inżynierii wstecznej oraz strategii zabezpieczania aplikacji mobilnych.
Dlaczego warto przeczytać: W miarę jak urządzenia mobilne stają się coraz ważniejszą częścią naszego cyfrowego życia, zrozumienie ich podatności na zagrożenia bezpieczeństwa staje się niezbędne. Ta książka dostarcza tej kluczowej wiedzy.
Cytat z książki:
„Bezpieczeństwo urządzeń mobilnych nie dotyczy wyłącznie urządzenia — chodzi o zabezpieczenie całej drogi”.
O autorach:
Dominic Chell, Tyrone Erasmus, Shaun Colley i Ollie Whitehouse to czołowi eksperci w dziedzinie bezpieczeństwa urządzeń mobilnych. Nawiąż kontakt z Dominikiem na LinkedIn, z Tyrone’em na LinkedIn, z Shaunem na LinkedIn, a z Olliem na LinkedIn.
12. Hakowanie w szarej strefie: podręcznik etycznego hakera autorstwa Allena Harpera, Ryana Linna, Stephena Simsa, Michaela Baucoma, Huascara Tejedy, Daniela Fernandeza i Mosesa Frosta
Podsumowanie:
Umiejscowiona na styku etycznego hakowania i rzeczywistych ataków książka „Hakowanie w szarej strefie” przedstawia zaawansowane techniki i narzędzia wykorzystywane przez hakerów, ukazując je z etycznej perspektywy.
Czego się nauczysz:
Zaawansowanych technik testów penetracyjnych, strategii analizy złośliwego oprogramowania oraz najnowszych luk w zabezpieczeniach i sposobów przeciwdziałania im.
Dlaczego warto ją przeczytać:
Ten podręcznik jest przeznaczony dla osób, które chcą lepiej poznać świat etycznego hakowania, dostarczając wiedzy niezbędnej do obrony przed wyrafinowanymi przeciwnikami.
Cytat z książki:
„Najlepszą obroną jest zrozumienie ataku”.
O autorach:
Połączony zespół Allena Harpera, Ryana Linna, Stephena Simsa, Michaela Baucoma, Huascara Tejedy, Daniela Fernandeza i Mosesa Frosta wnosi bogaty wachlarz kompetencji w dziedzinie etycznego hakowania i cyberbezpieczeństwa. Ich wspólna wiedza zawarta w książce ugruntowuje ich pozycję autorytetów w tej dziedzinie.
13. Skanowanie sieci za pomocą Nmap: oficjalny przewodnik projektu Nmap po wykrywaniu sieci i skanowaniu zabezpieczeń autorstwa Gordona Fyodora Lyona
Podsumowanie:
Przewodnik Lyona to oficjalny podręcznik programu Nmap, potężnego narzędzia do skanowania sieci. Zawiera szczegółowe omówienie możliwości Nmap — od podstawowych technik skanowania po zaawansowane zastosowania.
Czego się nauczysz:
Niuansów wykrywania sieci, sztuki tworzenia zaawansowanych poleceń Nmap oraz metod optymalizacji skanowania zabezpieczeń.
Dlaczego warto ją przeczytać:
Nmap jest niezbędnym narzędziem dla każdego specjalisty ds. cyberbezpieczeństwa, a ta książka oferuje autorytatywny przewodnik napisany przez twórcę Nmap.
Cytat z książki:
„Mając odpowiednie narzędzia i odrobinę cierpliwości, możemy znaleźć niemal wszystko”.
O autorze:
Gordon Fyodor Lyon, znany w internecie jako Fyodor, jest twórcą programu Nmap. Nawiąż z nim kontakt na LinkedIn i Twitterze.
14. Kali Linux 2018: zapewnianie bezpieczeństwa za pomocą testów penetracyjnych: uwolnij pełny potencjał Kali Linux autorstwa Shivy V. N Parasrama, Alexa Samma, Damiana Boodoo, Gerarda Johansena, Lee Allena, Tediego Heriyanto i Shakeela Alego
Podsumowanie:
Ten kompleksowy przewodnik szczegółowo omawia Kali Linux, jedną z najpotężniejszych platform do testów penetracyjnych. Autorzy przedstawiają liczne narzędzia i możliwości systemu, dzięki czemu czytelnicy mogą w pełni wykorzystać jego potencjał.
Czego się nauczysz:
Technik skanowania sieci, wykrywania luk w zabezpieczeniach, wykorzystywania słabości sieci bezprzewodowych oraz różnorodnych ataków z użyciem narzędzi Kali Linux.
Dlaczego warto ją przeczytać:
Dla osób, które chcą doskonale opanować Kali Linux i jego rozbudowany zestaw narzędzi, ta książka jest nieocenionym źródłem wiedzy, szczegółowo opisującym zarówno podstawowe, jak i zaawansowane funkcje.
Cytat z książki:
„W świecie testów penetracyjnych wiedza jest potęgą, a Kali Linux jest kluczem”.
O autorach:
Zespół autorów — Shiva V. N Parasram, Alex Samm, Damian Boodoo, Gerard Johansen, Lee Allen, Tedi Heriyanto i Shakeel Ali — łączy ogromną wiedzę specjalistyczną z zakresu cyberbezpieczeństwa i testów penetracyjnych.
15. Podstawy systemu Linux dla hakerów: wprowadzenie do sieci, skryptów i bezpieczeństwa w systemie Kali autorstwa OccupyTheWeb
Podsumowanie:
Ta książka, przygotowana z myślą o początkujących, wyjaśnia podstawy systemu Linux, zapewniając fundamentalne zrozumienie systemu na przykładzie dystrybucji Kali Linux. Oferuje idealne połączenie podstaw Linuksa i technik hakerskich.
Czego się nauczysz:
Podstaw systemu operacyjnego Linux, podstaw sieci komputerowych i skryptów, a także wprowadzenia do zagadnień bezpieczeństwa z wykorzystaniem Kali.
Dlaczego warto ją przeczytać:
Dla osób, które dopiero poznają świat hakingu, książka ta stanowi łagodne wprowadzenie, łącząc podstawy Linuksa z najważniejszymi pojęciami dotyczącymi hakingu.
Cytat z książki:
„Poznaj Linuksa i pozwól mu zwiększyć swoje umiejętności hakerskie”.
O autorze:
OccupyTheWeb jest znany z tego, że przybliża początkującym zagadnienia cyberbezpieczeństwa i hakingu. Choć szczegółowe informacje na jego temat są skąpe, jego wiedza znajduje odzwierciedlenie w jego wkładzie w społeczność hakerską.
More Articles
16. Plan kariery testera penetracyjnego: rozpoczęcie kariery etycznego hakera autorstwa Phillipa L. Wylie i Kim Crawley
Podsumowanie:
Ten plan stanowi podstawowy przewodnik dla osób rozpoczynających przygodę ze światem etycznego hakingu. Wylie i Crawley przedstawiają spostrzeżenia, porady oraz praktyczne kroki pomocne w rozpoczęciu kariery w dziedzinie testów penetracyjnych.
Czego się nauczysz:
Najważniejszych informacji na temat testów penetracyjnych, kroków niezbędnych do rozpoczęcia kariery etycznego hakera oraz szczegółowego omówienia narzędzi, technik i sposobu myślenia profesjonalnych testerów penetracyjnych.
Dlaczego warto ją przeczytać:
Jeśli zastanawiasz się nad wyborem kariery w dziedzinie etycznego hakingu, ta książka oferuje wskazówki, wiedzę specjalistyczną i inspirację potrzebne do podjęcia tego kroku.
Cytat z książki:
„W świecie cyberbezpieczeństwa etyczni hakerzy są wojownikami pierwszej linii, którzy bronią i wzmacniają cyfrowe przestrzenie”.
O autorach:
Phillip L. Wylie jest uznaną postacią w dziedzinie testów penetracyjnych i cyberbezpieczeństwa. Skontaktuj się z nim na LinkedIn i Twitterze. Kim Crawley jest cenioną autorką i badaczką zajmującą się cyberbezpieczeństwem. Skontaktuj się z nią na Twitterze i dowiedz się więcej o jej pracy.
17. Praktyczny haking IoT: kompletny przewodnik po atakowaniu Internetu Rzeczy autorstwa Fotiosa Chantzisa, Ioannisa Staia, Paulina Calderona, Evangelosa Deirmentzoglou i Beau Woodsa
Podsumowanie:
W miarę jak Internet Rzeczy (IoT) przenika każdy aspekt współczesnego życia, ten przewodnik szczegółowo omawia luki w zabezpieczeniach i wyzwania związane z bezpieczeństwem urządzeń IoT. Autorzy skrupulatnie analizują techniki wykorzystywania i ochrony systemów IoT.
Czego się nauczysz:
Metod oceny bezpieczeństwa urządzeń IoT, taktyk wykorzystywania typowych luk w zabezpieczeniach IoT oraz strategii ochrony i zabezpieczania ekosystemów IoT.
Dlaczego warto przeczytać:
Wraz z upowszechnieniem się urządzeń IoT kluczowe znaczenie ma zrozumienie ich krajobrazu bezpieczeństwa. Ta książka przedstawia szczegółowe, praktyczne podejście zarówno do hakowania urządzeń IoT, jak i do ich ochrony.
Cytat z książki:
„Internet rzeczy to przyszłość, ale innowacje wiążą się z odpowiedzialnością — odpowiedzialnością za zapewnienie bezpieczeństwa.”
O autorach:
Fotios Chantzis, Ioannis Stais, Paulino Calderon, Evangelos Deirmentzoglou i Beau Woods tworzą prawdziwą potęgę wiedzy na temat bezpieczeństwa IoT. Ich różnorodne doświadczenia i spostrzeżenia czynią z nich czołowych autorytetów w tej dziedzinie.
Jakie książki o testach penetracyjnych polecasz?
Choć starałem się przygotować wyczerpującą listę najważniejszych książek o testach penetracyjnych, krajobraz cyberbezpieczeństwa jest rozległy i nieustannie się zmienia. Jeśli uważasz, że na tej liście powinny znaleźć się inne książki o testach penetracyjnych, podziel się swoimi rekomendacjami. Twoje spostrzeżenia będą niezwykle cenne i pomogą zapewnić innym czytelnikom dostęp do najlepszych zasobów w tej dziedzinie.

