

Najlepsze narzędzia do statycznej analizy kodu pomagają zespołom wcześnie wykrywać podatności, ograniczać liczbę defektów, zanim trafią one do środowiska produkcyjnego, egzekwować standardy kodowania i poprawiać ogólną jakość kodu. Narzędzia te zapewniają programistom natychmiastową informację zwrotną, dzięki czemu mogą szybko naprawiać problemy i unikać późniejszych problemów z wydajnością lub bezpieczeństwem.
Zespoły często szukają narzędzi do statycznej analizy kodu, gdy ręczne przeglądy nie wykrywają błędów, niespójne praktyki kodowania tworzą dług techniczny lub luki w zabezpieczeniach pozostają niezauważone w dużych bazach kodu. Problemy te spowalniają wydawanie kolejnych wersji, zwiększają nakład pracy potrzebny na poprawki i utrudniają współpracę między zespołami programistycznymi a zespołami ds. bezpieczeństwa.
Mając ponad 20 lat doświadczenia w branży jako dyrektor ds. technologii, przetestowałem i przeanalizowałem dziesiątki narzędzi do statycznej analizy kodu w rzeczywistych środowiskach, aby ocenić dokładność wykrywania, możliwości integracji i użyteczność. Ten przewodnik przedstawia najlepsze narzędzia do statycznej analizy kodu, które poprawiają jakość kodu, wspierają lepsze przepływy pracy programistycznej i ograniczają ryzyko. Każda recenzja obejmuje funkcje, zalety i wady oraz najlepiej dopasowane przypadki użycia, aby pomóc Ci wybrać właściwe narzędzie.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza: narzędzia do statycznej analizy kodu
Ta tabela porównawcza zawiera podsumowanie informacji o cenach wybranych przeze mnie najlepszych narzędzi do statycznej analizy kodu.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze do kompleksowego skanowania podatności w kodzie | Dostępny bezpłatny plan | Od $350/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do raportów zgodności bezpieczeństwa kodu | Dostępna bezpłatna prezentacja | Od $250/dewelopera/rok | Website | |
| 3 | Najlepsze do analizy AI uwzględniającej kontekst | Dostępny bezpłatny plan | Od $200/miesiąc | Website | |
| 4 | Najlepsze rozwiązanie do monitorowania zagrożeń związanych z łańcuchem dostaw | 7-dniowy bezpłatny okres próbny + dostępna bezpłatna demonstracja | Od $399/miesiąc (rozliczane rocznie) | Website | |
| 5 | Najlepsze rozwiązanie dzięki solidnej statycznej analizie kodu skoncentrowanej na bezpieczeństwie | Dostępna bezpłatna wersja demonstracyjna | Ceny zaczynają się od $50/użytkownika/miesiąc | Website | |
| 6 | Najlepszy do płynnej integracji z Visual Studio w celu zwiększenia produktywności | 30-dniowy bezpłatny okres próbny + dostępny bezpłatny plan | Plany cenowe od 12,90 USD/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 7 | Najlepsze rozwiązanie dzięki szerokiemu wsparciu języków i analizie projektu na wczesnym etapie | Dostępna bezpłatna wersja próbna | Ceny zaczynają się od $20/user/month (rozliczane rocznie) | Website | |
| 8 | Najlepsze narzędzie do identyfikowania naruszeń bezpieczeństwa w dużych bazach kodu | Ceny zaczynają się od $79/użytkownika/miesiąc | Website | ||
| 9 | Najlepsze rozwiązanie ze względu na możliwość obsługi złożonych baz kodu i wykrywania trudnych do znalezienia błędów | Informacje o cenach nie są publicznie dostępne | Website | ||
| 10 | Najlepsze rozwiązanie dzięki zaawansowanemu identyfikowaniu luk w zabezpieczeniach w czasie rzeczywistym | Dostępna bezpłatna wersja próbna | Cena ustalana na żądanie | Website |


Recenzje najlepszych narzędzi do statycznej analizy kodu
 Najlepsze do kompleksowego skanowania podatności w kodzie
- Dostępny bezpłatny plan
- Od $350/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Aikido Security zapewnia ujednolicony pulpit nawigacyjny do sortowania i filtrowania problemów według typu, ważności i źródła skanowania. Aikido Security to kompleksowa platforma DevSecOps zapewniająca pełne pokrycie od kodu po chmurę, oferująca zarządzanie podatnościami i generowanie zestawień SBOM. Narzędzie pomaga chronić aplikacje w czasie działania, identyfikując i rozwiązując różne zagrożenia bezpieczeństwa, takie jak złośliwe oprogramowanie, nieaktualne oprogramowanie i zagrożenia związane z licencjami.
Dlaczego wybrałem Aikido Security: Skoncentrowane na bezpieczeństwie statyczne testowanie bezpieczeństwa aplikacji (SAST) zapewnia kompleksowe skanowanie kodu źródłowego pod kątem krytycznych podatności, takich jak wstrzyknięcia SQL, skrypty międzywitrynowe (XSS) i przepełnienia bufora. W przeciwieństwie do wielu innych narzędzi SAST, które generują mnóstwo problemów niezwiązanych z bezpieczeństwem, Aikido koncentruje się wyłącznie na zagrożeniach bezpieczeństwa, ograniczając tym samym liczbę nieistotnych wyników i ułatwiając zespołom priorytetyzowanie oraz rozwiązywanie rzeczywistych zagrożeń.
To ukierunkowane podejście jest dodatkowo wzmacniane przez możliwość tworzenia niestandardowych reguł, dzięki czemu organizacje mogą dostosować proces skanowania do swojego środowiska i zasad bezpieczeństwa.
Wyróżniające się funkcje i integracje:
Aikido Security oferuje również zarządzanie stanem bezpieczeństwa chmury (CSPM) w celu wykrywania zagrożeń związanych z infrastrukturą chmurową u głównych dostawców, a także wykrywanie sekretów, aby zapobiegać nieautoryzowanemu dostępowi poprzez sprawdzanie, czy nie doszło do wycieku lub ujawnienia poufnych informacji, takich jak klucze API i hasła. Integracje obejmują Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana i GitHub.
Pros and Cons
Pros:
- Oferuje kompleksowy pulpit nawigacyjny i konfigurowalne raporty
- Zapewnia praktyczne wskazówki
- Przyjazny dla użytkownika interfejs
Cons:
- Pomija podatności, jeśli nie ma dostępnej poprawki
- Dostępne tylko w języku angielskim
Learn more about Aikido Security: Najlepsze rozwiązanie do raportów zgodności bezpieczeństwa kodu
- Dostępna bezpłatna prezentacja
- Od $250/dewelopera/rok
Visit WebsiteCustomer Rating:4.7/5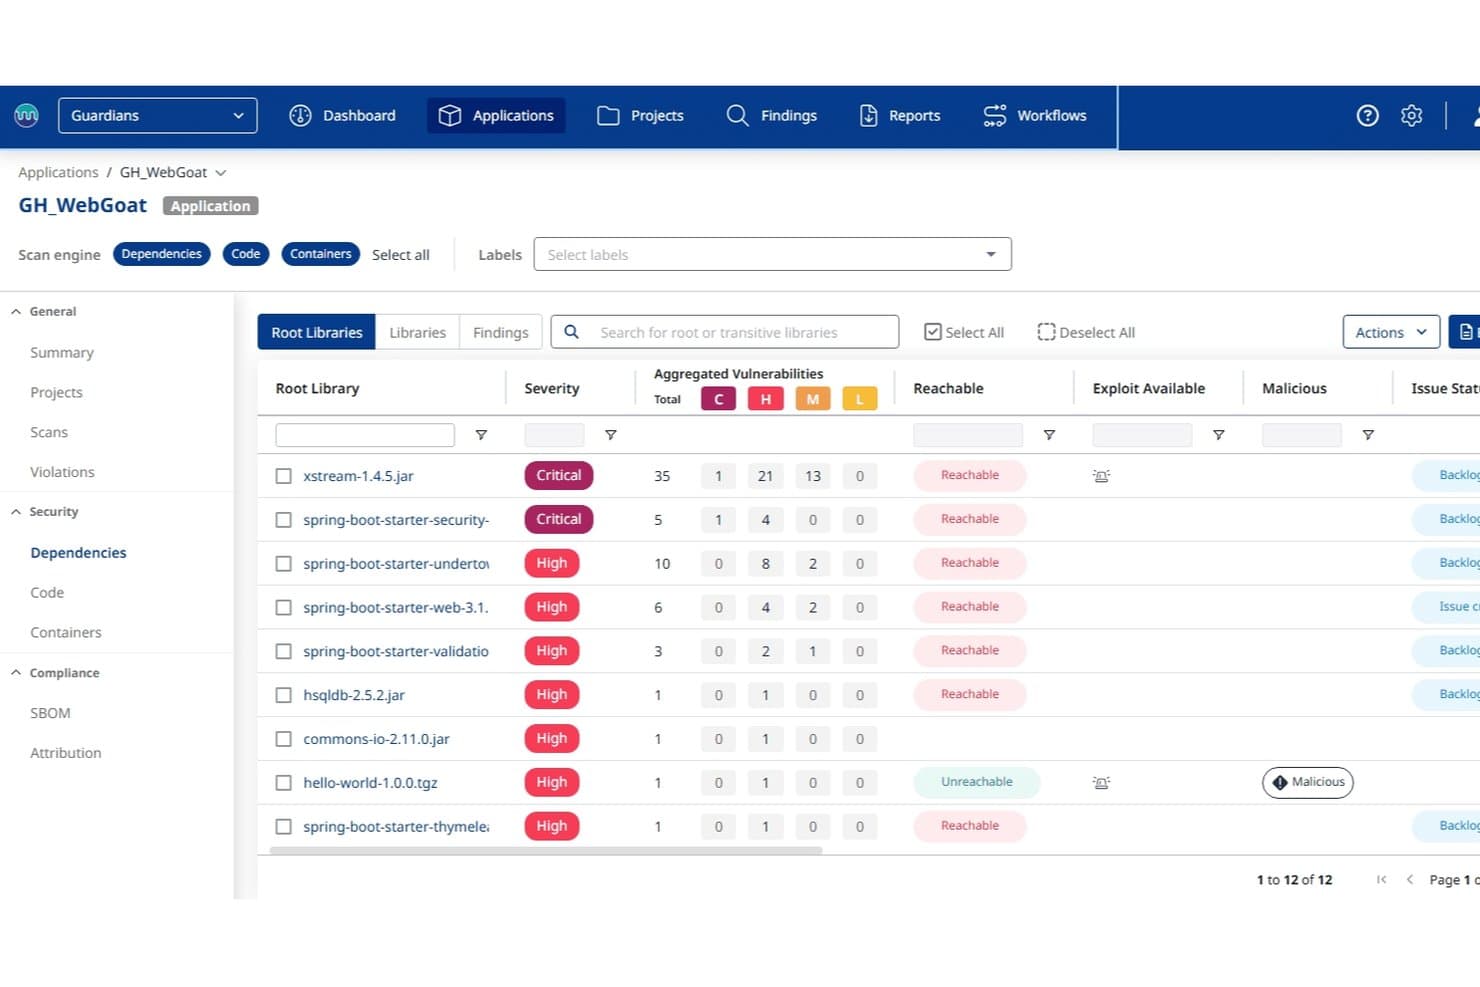
Mend.io pokazuje złośliwe i osiągalne podatne zależności według poziomu ważności. Mend.io to platforma bezpieczeństwa aplikacji, która łączy SAST, SCA, skanowanie kontenerów i wykrywanie sekretów z ustalaniem priorytetów wspomaganym przez AI, egzekwowaniem zasad oraz zautomatyzowanymi przepływami pracy dotyczącymi naprawy w ponad 30 językach.
Dla kogo Mend.io jest najlepszym wyborem?
Mend.io to dobry wybór dla zespołów ds. bezpieczeństwa aplikacji w średnich i dużych przedsiębiorstwach, które potrzebują ujednoliconego SAST, SCA i skanowania kontenerów wraz z wbudowanym raportowaniem zgodności ze standardami takimi jak OWASP, PCI DSS i HIPAA.
Dlaczego wybrałem Mend.io
Wybrałem Mend.io jako jedno z najlepszych rozwiązań, ponieważ zakres raportowania zgodności tej platformy jest naprawdę trudny do odtworzenia: domyślnie mapuje ona ustalenia SAST na OWASP Top 10 (2017, 2021 i 2025), PCI DSS 3.2 i 4.0, HIPAA, HITRUST oraz MISRA, dzięki czemu dowody zgodności są bezpośrednio wbudowane w przepływ pracy skanowania. Podoba mi się również to, że naruszenia zasad mogą wymuszać terminy SLA dotyczące naprawy od 15 do 1 000 dni i automatycznie blokować kompilacje potoków, dzięki czemu stan zgodności jest powiązany z rzeczywistymi decyzjami dotyczącymi wdrażania, a nie z późniejszym przeglądem arkusza kalkulacyjnego.
Najważniejsze funkcje Mend.io
- Analiza skażenia i przepływu danych: Śledzi niezaufane dane wejściowe od konfigurowalnych źródeł skażenia przez funkcje oczyszczające do punktów docelowych, z obsługą niestandardowych definicji źródeł, punktów docelowych i funkcji oczyszczających dla poszczególnych projektów.
- Wykrywanie sekretów: Skanuje pliki źródłowe i konfiguracyjne w poszukiwaniu zakodowanych na stałe danych uwierzytelniających, kluczy API, tokenów i certyfikatów, wykorzystując dopasowywanie wzorców w formatach JSON, XML, YAML i podobnych.
- Analiza składu oprogramowania: Skanuje zależności otwartego oprogramowania i obrazy kontenerów pod kątem zagrożeń bezpieczeństwa i ryzyka licencyjnego, wykorzystując informacje o osiągalności i podatnościach umożliwiające ustalanie priorytetów ustaleń.
- Integracja z asystentami kodowania AI: Przekazuje kontekst podatności bezpośrednio do narzędzi takich jak Cursor, Windsurf i Copilot, aby deweloperzy mogli usuwać ustalenia przed zatwierdzeniem kodu.
Integracje Mend.io
Mend AppSec oferuje udokumentowane integracje z GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, CircleCI, Bitbucket Pipelines, Jira i ServiceNow na potrzeby skanowania repozytoriów, przepływów pracy CI/CD oraz zarządzania zgłoszeniami.
Pros and Cons
Pros:
- Raporty zgodności mapują ustalenia na najważniejsze standardy
- Konfigurowalna analiza skażenia śledzi dane od źródeł do punktów docelowych
- Recenzenci chwalą automatyczne poprawki podatności
Cons:
- Brak wskaźników złożoności, duplikacji i łatwości utrzymania
- Wskazówki dotyczące naprawy SAST mogą być zbyt krótkie
Learn more about Mend.io: Najlepsze do analizy AI uwzględniającej kontekst
- Dostępny bezpłatny plan
- Od $200/miesiąc
Visit WebsiteCustomer Rating:4.5/5
ZeroPath udostępnia ujednolicony pulpit bezpieczeństwa, który na pierwszy rzut oka przedstawia aktywność skanowania, typy luk, poziom ważności problemów oraz najważniejsze krytyczne ustalenia. ZeroPath oferuje natywną dla AI platformę do statycznego testowania bezpieczeństwa aplikacji (SAST), zaprojektowaną z myślą o organizacjach, dla których bezpieczeństwo jest priorytetem. Dzięki identyfikowaniu i automatycznemu naprawianiu luk w kodzie ZeroPath trafia do firm, które priorytetowo traktują bezpieczeństwo i chcą zwiększyć integralność swojego kodu.
Dlaczego wybrałem ZeroPath
Wybrałem ZeroPath, ponieważ stanowi wyraźne ulepszenie tradycyjnego statycznego testowania bezpieczeństwa aplikacji (SAST), łącząc silnik analizy uwzględniającej kontekst z automatycznymi sugestiami poprawek i inteligentnym ocenianiem luk. Twój zespół otrzymuje natywne dla AI rozwiązanie SAST, które rozumie przepływy danych i logikę biznesową, automatyczne generowanie poprawek, które przekształca zgłoszone problemy w proponowane rozwiązania, oraz priorytetyzację opartą na ryzyku, która wskazuje to, co ma znaczenie, a nie tylko to, co zostało oznaczone. Funkcje te odpowiadają potrzebom szybko działających zespołów deweloperskich, które chcą utrzymać wysoki poziom bezpieczeństwa bez obciążenia fałszywymi alarmami.
Najważniejsze funkcje ZeroPath
Oprócz podstawowych zalet znalazłem również następujące funkcje korzystne dla Twojego zespołu:
- Błędne konfiguracje infrastruktury jako kodu (IaC): Wykrywa błędne konfiguracje w infrastrukturze jako kodzie i usuwa je, zapewniając bezpieczeństwo infrastruktury od samego początku.
- Wykrywanie danych uwierzytelniających: Identyfikuje i ogranicza ujawnianie poufnych informacji w bazie kodu, chroniąc organizację przed wyciekami danych.
- Analiza kontekstowa: Ustala priorytety luk na podstawie kontekstu, pomagając zespołowi w pierwszej kolejności rozwiązywać najpoważniejsze problemy.
- Narzędzia do zarządzania ryzykiem: Zapewnia kompleksowe narzędzia do oceny ryzyka i zarządzania nim, pomagając zapewnić zgodność oraz zwiększyć ogólny poziom bezpieczeństwa.
Integracje ZeroPath
Integracje obejmują GitHub, GitLab, Bitbucket i Azure DevOps, a także dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Wykrywa błędy logiki biznesowej, które umykają konwencjonalnym narzędziom SAST.
- Generuje sugestie poprawek jednym kliknięciem bezpośrednio w żądaniach ściągnięcia.
- Zapewnia analizę składu oprogramowania wraz z mapowaniem zależności uwzględniającym kontekst aplikacji.
Cons:
- Użytkownicy nieznający skanowania opartego na AI mogą potrzebować czasu, aby zaufać wynikom.
- Automatyczne generowanie poprawek może wymagać ręcznej weryfikacji przed scaleniem w przypadku wrażliwego kodu produkcyjnego.
Learn more about Zeropath: Najlepsze rozwiązanie do monitorowania zagrożeń związanych z łańcuchem dostaw
- 7-dniowy bezpłatny okres próbny + dostępna bezpłatna demonstracja
- Od $399/miesiąc (rozliczane rocznie)

Panel Xygeni pokazujący priorytetowe zagrożenia bezpieczeństwa aplikacji dotyczące kodu, zależności, CI/CD, sekretów i IaC. Xygeni to oparta na sztucznej inteligencji platforma bezpieczeństwa aplikacji, która łączy SAST, SCA, wykrywanie sekretów, bezpieczeństwo CI/CD oraz ochronę łańcucha dostaw oprogramowania w jedno kompleksowe rozwiązanie AppSec.
Dla kogo Xygeni jest najlepszym wyborem?
Xygeni to dobry wybór dla skoncentrowanych na bezpieczeństwie zespołów inżynieryjnych w średnich i dużych przedsiębiorstwach, które korzystają ze złożonych, wielonarzędziowych potoków tworzenia oprogramowania.
Dlaczego wybrałem Xygeni
Uwzględniłem Xygeni wśród najlepszych rozwiązań, ponieważ jego moduł SCA wykracza daleko poza standardowe skanowanie CVE i obejmuje pełny zakres zagrożeń związanych z łańcuchem dostaw otwartego oprogramowania. Analizuje tysiące nowych i zaktualizowanych pakietów każdego dnia, aby wykrywać złośliwe oprogramowanie typu zero-day i blokować podejrzane zależności, zanim trafią do środowiska produkcyjnego. Podoba mi się również kontekstowe ocenianie ryzyka, które uwzględnia osiągalność, ekspozycję na internet i możliwość wykorzystania luki, dzięki czemu zespół nie traci czasu na analizowanie nieistotnych alertów. Ponadto eksport SBOM jednym kliknięciem do formatów SPDX lub CycloneDX znacznie ułatwia raportowanie zgodności.
Najważniejsze funkcje Xygeni
- SAST oparte na sztucznej inteligencji: Skanuje kod źródłowy pod kątem luk w zabezpieczeniach, wykorzystując analizę opartą na AI, i generuje automatyczne poprawki bezpośrednio w środowisku IDE lub żądaniu scalenia.
- Wykrywanie złośliwego kodu: Identyfikuje tylne wejścia, trojany i zaciemnioną logikę w kodzie niestandardowym, przyporządkowane do klasyfikacji CWE-506.
- Skanowanie bezpieczeństwa IaC: Analizuje pliki infrastruktury jako kodu pod kątem błędnych konfiguracji w środowiskach chmurowych i kontenerowych.
- Panel ASPM: Zapewnia ujednolicony wykaz zasobów i widok stanu ryzyka w całym cyklu życia oprogramowania w jednym miejscu.
Integracje Xygeni
Xygeni integruje się z GitHub, GitLab, Bitbucket, Jenkins i Azure DevOps na potrzeby przepływów pracy SCM i CI/CD, a także z CircleCI i TravisCI. W zakresie obsługi środowisk IDE oferuje wtyczki do JetBrains IDE, Visual Studio Code, Eclipse, Visual Studio, Cursor i Windsurf. Łączy się również ze Slackiem w celu wysyłania powiadomień oraz z Jira do obsługi zgłoszeń. Xygeni udostępnia interfejs REST API, który umożliwia zespołom automatyzowanie skanowania, pobieranie wyników, uruchamianie przepływów pracy związanych z egzekwowaniem zasad oraz integrację z narzędziami wewnętrznymi.
Pros and Cons
Pros:
- Filtruje nieistotne alerty, aby uwidocznić możliwe do wykorzystania zagrożenia
- Obejmuje pełne bezpieczeństwo łańcucha dostaw oprogramowania
- Wykrywanie luk w czasie rzeczywistym we wszystkich zależnościach
Cons:
- Ograniczone możliwości dostosowywania panelu i raportów
- Mniej integracji z niszowymi narzędziami DevOps
Learn more about Xygeni: Najlepsze rozwiązanie dzięki solidnej statycznej analizie kodu skoncentrowanej na bezpieczeństwie
- Dostępna bezpłatna wersja demonstracyjna
- Ceny zaczynają się od $50/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.2/5
To przykładowy obraz raportu Checkmarx, na którym użytkownicy korzystają z prostych i przyjaznych dla użytkownika raportów odpowiadających wszystkim ich potrzebom analitycznym. Checkmarx jest szeroko stosowanym narzędziem do statycznej analizy kodu, kładącym silny nacisk na wykrywanie i ograniczanie luk w zabezpieczeniach.
To narzędzie specjalizuje się w identyfikowaniu potencjalnych naruszeń bezpieczeństwa w kodzie, zanim staną się one problemem w środowisku produkcyjnym, dzięki czemu jest niezbędnym rozwiązaniem dla organizacji, dla których bezpieczeństwo ma kluczowe znaczenie.
Dlaczego wybrałem Checkmarx: Wybrałem Checkmarx ze względu na najwyższej klasy statyczną analizę kodu skoncentrowaną na bezpieczeństwie. Porównując różne narzędzia, Checkmarx wyróżniał się rygorystycznymi możliwościami skanowania oraz silnym naciskiem na bezpieczeństwo. Narzędzie nie tylko potrafi identyfikować potencjalne problemy z bezpieczeństwem, ale także dostarcza szczegółowych informacji na temat sposobu ich rozwiązania.
Uważam, że Checkmarx najlepiej sprawdzi się w organizacjach, które traktują bezpieczeństwo priorytetowo, ponieważ pomaga wcześnie identyfikować i ograniczać potencjalne naruszenia bezpieczeństwa w cyklu życia oprogramowania.
Najważniejsze funkcje i integracje:
Checkmarx oferuje kompleksowe możliwości skanowania kodu, wykrywając potencjalne naruszenia bezpieczeństwa, zanim przerodzą się one w luki w zabezpieczeniach w środowisku produkcyjnym. Szczególnie cenna jest zdolność narzędzia do dostarczania praktycznych zaleceń dotyczących ograniczania ryzyka.
Ponadto Checkmarx oferuje integracje z popularnymi narzędziami deweloperskimi, takimi jak JIRA, Jenkins i GitHub, umożliwiając zespołom płynne włączenie kontroli bezpieczeństwa do procesu tworzenia oprogramowania.
Pros and Cons
Pros:
- Wyjątkowo skutecznie wykrywa luki w zabezpieczeniach
- Oferuje praktyczne zalecenia dotyczące ograniczania ryzyka
- Dobrze integruje się z popularnymi narzędziami deweloperskimi
Cons:
- Wyższy koszt w porównaniu z niektórymi alternatywami
- Dla nowych użytkowników może wiązać się z wymagającą krzywą uczenia się
- Może generować fałszywe alarmy wymagające ręcznej weryfikacji
Learn more about Checkmarx: Najlepszy do płynnej integracji z Visual Studio w celu zwiększenia produktywności
- 30-dniowy bezpłatny okres próbny + dostępny bezpłatny plan
- Plany cenowe od 12,90 USD/użytkownika/miesiąc (rozliczane rocznie)

Za pomocą narzędzia ReSharper użytkownicy mogą konfigurować i stosować style kodu zgodnie z własnymi preferencjami lub standardami zespołu. ReSharper to renomowane narzędzie do statycznej analizy kodu, które działa w środowisku Visual Studio, zwiększając produktywność programistów. Dzięki ReSharper inspekcja kodu, refaktoryzacja i nawigacja stają się bardziej efektywne, co czyni go idealnym narzędziem dla programistów korzystających z Visual Studio.
Dlaczego wybrałem ReSharper: Wybrałem ReSharper ze względu na jego ścisłą integrację z Visual Studio oraz możliwość znacznego zwiększenia produktywności programistów. Wyróżnił się dzięki zdolności do analizowania kodu bezpośrednio w środowisku IDE, co sprawia, że refaktoryzacja i nawigowanie po bazach kodu są wygodne i łatwe.
Uważam, że ReSharper najlepiej sprawdza się w przypadku programistów korzystających z Visual Studio, ponieważ zwiększa produktywność, oferując zaawansowaną nawigację po kodzie oraz analizę jakości kodu w czasie rzeczywistym.
Najważniejsze funkcje i integracje:
ReSharper wyróżnia się funkcjami takimi jak analiza jakości kodu w czasie rzeczywistym, zaawansowana nawigacja po kodzie oraz rozbudowana inteligentna refaktoryzacja. Oferuje również ścisłą integrację z Visual Studio, umożliwiając programistom przeprowadzanie analiz bez konieczności opuszczania środowiska pracy z kodem.
Pros and Cons
Pros:
- Ścisła integracja z Visual Studio
- Zapewnia zaawansowaną nawigację po kodzie i inteligentną refaktoryzację
- Analiza jakości kodu w czasie rzeczywistym
Cons:
- Przynosi największe korzyści programistom korzystającym z Visual Studio
- Może spowalniać Visual Studio w przypadku dużych baz kodu
- Wysoki próg wejścia dla nowych użytkowników
Learn more about ReSharper: Najlepsze rozwiązanie dzięki szerokiemu wsparciu języków i analizie projektu na wczesnym etapie
- Dostępna bezpłatna wersja próbna
- Ceny zaczynają się od $20/user/month (rozliczane rocznie)

Oto zrzut ekranu głównego pulpitu Qodana z kartą audytu projektu. Qodana to wielojęzyczne narzędzie do statycznej analizy kodu opracowane przez firmę JetBrains. Oferuje kompleksowe podejście do analizy baz kodu dzięki szerokiemu wsparciu języków oraz możliwości stosowania go na wczesnym etapie cyklu życia projektu.
Te kluczowe cechy sprawiają, że Qodana jest szczególnie przydatna w przypadku różnorodnych projektów i analiz przeprowadzanych na wczesnym etapie, pomagając identyfikować problemy i zapobiegać ich przekształcaniu się w większe trudności.
Dlaczego wybrałem Qodana: Wybór Qodana wynika z jego wszechstronności i proaktywnego podejścia. Wyróżnia go szerokie wsparcie języków, umożliwiające analizę baz kodu napisanych w różnych językach, dzięki czemu narzędzie sprawdza się w projektach wielojęzycznych. Ponadto możliwość przeprowadzania analizy projektu na wczesnym etapie pomaga zespołom identyfikować i rozwiązywać potencjalne problemy już w początkowych fazach.
Te cechy sprawiają, że Qodana jest doskonałym narzędziem dla zespołów pracujących nad różnorodnymi projektami oraz dla tych, którzy chcą dbać o jakość od samego początku.
Najważniejsze funkcje i integracje:
Qodana oferuje zestaw funkcji obsługujących wiele języków, w tym Java, Python, JavaScript i inne, dzięki czemu można je stosować w szerokim zakresie projektów. Kolejną istotną funkcją jest analiza projektu na wczesnym etapie, która pomaga identyfikować potencjalne problemy od samego początku.
Jeśli chodzi o integracje, Qodana płynnie integruje się z Dockerem, co upraszcza wdrażanie i uruchamianie w różnych środowiskach.
Pros and Cons
Pros:
- Szerokie wsparcie języków odpowiada potrzebom różnorodnych projektów
- Umożliwia analizę projektu na wczesnym etapie, promując proaktywne rozwiązywanie problemów
- Integracja z Dockerem ułatwia wdrażanie i uruchamianie
Cons:
- Może być mniej opłacalne dla pojedynczych programistów lub małych zespołów
- Wymóg korzystania z Dockera może wprowadzać dodatkowe komplikacje
- Brak integracji z niektórymi popularnymi systemami kontroli wersji
Learn more about Qodana: Najlepsze narzędzie do identyfikowania naruszeń bezpieczeństwa w dużych bazach kodu
- Ceny zaczynają się od $79/użytkownika/miesiąc

To jest widok aplikacji Fortify on-demand. Fortify Static Code Analyzer to narzędzie opracowane przez firmę Micro Focus, które umożliwia programistom analizowanie kodu pod kątem bezpieczeństwa. Narzędzie doskonale sprawdza się podczas pracy z dużymi bazami kodu, ponieważ skutecznie wykrywa i wskazuje potencjalne luki w zabezpieczeniach w ogromnych ilościach kodu, dzięki czemu dobrze pasuje do większych przedsiębiorstw i projektów.
Dlaczego wybrałem Fortify Static Code Analyzer: Wybrałem Fortify Static Code Analyzer ze względu na jego zdolność do wydajnego analizowania dużych baz kodu. Tym, co odróżnia go od innych narzędzi, są jego skalowalność i głębokość analizy. Zauważyłem, że w przypadku dużych projektów skuteczność tego narzędzia w wykrywaniu problemów z bezpieczeństwem jest szczególnie widoczna.
Biorąc pod uwagę te cechy, narzędzie dobrze odpowiada jego unikalnej propozycji sprzedaży i najlepiej nadaje się do identyfikowania luk w zabezpieczeniach w większych bazach kodu.
Najważniejsze funkcje i integracje:
Możliwość zarządzania rozbudowanymi bazami kodu i ich skanowania to jedna z najważniejszych cech Fortify Static Code Analyzer. Ponadto interfejs użytkownika oprogramowania zapewnia kompleksowy widok potencjalnych luk w zabezpieczeniach, kategoryzuje je na podstawie poziomu zagrożenia i sugeruje możliwe rozwiązania.
Jeśli chodzi o integracje, Fortify dobrze współpracuje z systemami budowania, takimi jak Jenkins, oraz systemami kontroli wersji, takimi jak Git, co może usprawnić proces tworzenia oprogramowania.
Pros and Cons
Pros:
- Wydajna analiza dużych baz kodu
- Kompleksowe wykrywanie i kategoryzowanie luk w zabezpieczeniach
- Dobrze integruje się z popularnymi systemami programistycznymi
Cons:
- Wysoki koszt może stanowić barierę dla małych zespołów
- Interfejs użytkownika może być skomplikowany dla początkujących
- Może być przesadą w przypadku mniejszych projektów
Learn more about Fortify Static Code Analyzer: Najlepsze rozwiązanie ze względu na możliwość obsługi złożonych baz kodu i wykrywania trudnych do znalezienia błędów
- Informacje o cenach nie są publicznie dostępne

To zrzut ekranu narzędzia Coverity (Code Sight) przeznaczony do wglądu dla klienta. Coverity to zaawansowane narzędzie do statycznej analizy, doskonale radzące sobie ze złożonymi bazami kodu i odkrywające trudne do wykrycia błędy. Może dokładnie analizować duże ilości kodu, dzięki czemu szczególnie dobrze nadaje się do wykrywania trudnych do znalezienia błędów w złożonych bazach kodu.
Dlaczego wybrałem Coverity: Wybierając Coverity do tego zestawienia, doceniłem jego zdolność do obsługi złożonych baz kodu oraz skuteczność w ujawnianiu trudnych do znalezienia błędów. Wyróżnia się głębią oferowanej analizy, dzięki czemu jest doskonałym narzędziem dla dużych, zaawansowanych projektów. Ze względu na skuteczne wykrywanie ukrytych błędów w złożonych bazach kodu uważam, że Coverity najlepiej nadaje się do tego zadania.
Najważniejsze funkcje i integracje:
Coverity oferuje szeroki zestaw funkcji, w tym dogłębne skanowanie kodu w celu identyfikowania ukrytych defektów, luk w zabezpieczeniach i problemów ze współbieżnością. Zapewnia również ujednolicony widok defektów i luk w zabezpieczeniach, co pomaga usprawnić proces usuwania błędów.
Jeśli chodzi o integracje, Coverity jest kompatybilny z głównymi środowiskami IDE, potokami CI/CD oraz systemami kontroli wersji, co dodatkowo zwiększa jego użyteczność.
Pros and Cons
Pros:
- Dogłębna analiza umożliwiająca obsługę złożonych baz kodu
- Wyjątkowa skuteczność w wykrywaniu trudnych do znalezienia błędów
- Silna integracja z różnymi narzędziami deweloperskimi
Cons:
- Brak przejrzystych informacji o cenach może być dla niektórych wadą
- Interfejs może wydawać się złożony dla początkujących
- Proces konfiguracji może być nieco skomplikowany
Learn more about Coverity: 10Najlepsze rozwiązanie dzięki zaawansowanemu identyfikowaniu luk w zabezpieczeniach w czasie rzeczywistym
Klocwork
- Dostępna bezpłatna wersja próbna
- Cena ustalana na żądanie

Panel podsumowania Klocwork. Klocwork, produkt firmy Perforce, zapewnia rozbudowaną statyczną analizę kodu. Jest znany ze swojej zdolności do wykrywania luk w zabezpieczeniach w czasie rzeczywistym, zapewniając wysoki poziom bezpieczeństwa kodu.
Dlaczego wybrałem Klocwork: Wśród narzędzi do statycznej analizy kodu Klocwork wyróżnia się zdolnością do przeprowadzania analizy w czasie rzeczywistym. Ta funkcja pomaga identyfikować problemy z bezpieczeństwem w momencie ich pojawienia się.
Najważniejsze funkcje i integracje: Klocwork oferuje funkcję smartRank, która ustala priorytety wykrytych problemów, oraz Code Review Center, które ułatwia zespołowy przegląd kodu. Narzędzie integruje się z popularnymi środowiskami IDE, narzędziami CI/CD oraz systemami kontroli wersji.
Pros and Cons
Pros:
- Umożliwia identyfikowanie luk w zabezpieczeniach w czasie rzeczywistym
- Ustala priorytety i szereguje problemy
- Ułatwia zespołowy przegląd kodu
Cons:
- Informacje o cenach nie są łatwo dostępne
- Może być zbyt rozbudowany dla mniejszych projektów lub zespołów
- Dla nowych użytkowników może mieć stromą krzywą uczenia się
Learn more about Klocwork:
Inne narzędzia do statycznej analizy kodu
Poniżej znajduje się lista dodatkowych narzędzi do statycznej analizy kodu, które znalazły się na mojej liście, ale nie weszły do pierwszej dziesiątki. Zdecydowanie warto się z nimi zapoznać.
- 11SonarCloudNajlepsze narzędzie do opartej na chmurze analizy projektów o otwartym kodzie źródłowym
- 12SemgrepNajlepsze rozwiązanie do tworzenia niestandardowych reguł i niezależnej od języka analizy składni
- 13CodigaNajlepsze narzędzie do automatyzacji przeglądów kodu i poprawy jakości kodu
- 14CodeSonarNajlepsze narzędzie do dogłębnej analizy kodu źródłowego zapobiegającej błędom
- 15SonarQubeNajlepsze narzędzie do ciągłej inspekcji jakości kodu i aspektów bezpieczeństwa
- 16DerScannerNajlepszy do wdrożeń lokalnych
Więcej recenzji narzędzi do analizy kodu
- Narzędzia do analizy kodu
- Narzędzia do tworzenia stron internetowych
- Narzędzia do tworzenia oprogramowania
Jak oceniam narzędzia do statycznej analizy kodu
Oceniam narzędzia do statycznej analizy kodu na dwóch poziomach: podstawowych wymagań, które musi spełniać każde narzędzie SAST — takich jak wykrywanie XSS przed scaleniem PR — oraz cech, które wyróżniają narzędzie warte polecenia na tle pozostałych.
Podstawowe funkcje (wymagania na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik wynoszący 65%, aby zostać uwzględnione.
- Obsługa wielu języków: Sprawdzam, jakie języki obsługuje każde narzędzie i czy potrafi obsłużyć zestaw, który można realistycznie spotkać w stosie technologicznym — na przykład backend w Javie wraz z frontendem w TypeScript.
- Wykrywanie podatności i błędów: Silnik powinien wykrywać rzeczywiste problemy, takie jak wstrzyknięcia SQL, dereferencje pustych wskaźników i przepełnienia bufora, za pomocą analizy przepływu danych i sterowania, a nie tylko dopasowywania wzorców.
- Egzekwowanie standardów kodowania: Oceniam, czy można wymuszać zestawy reguł, takie jak CERT lub przewodniki stylu Google, oraz tworzyć niestandardowe reguły — co jest przydatne, gdy zespół ma wewnętrzne konwencje wykraczające poza publiczne standardy.
- Integracja z CI/CD i IDE: Narzędzia powinny integrować się z miejscami, w których programiści już pracują, dlatego szukam natywnej obsługi platform takich jak GitHub Actions, GitLab CI i Jenkins oraz środowisk IDE, takich jak VS Code czy IntelliJ.
- Praktyczne raportowanie i usuwanie problemów: Wyniki analizy muszą zawierać oceny ważności oraz jasne wskazówki dotyczące naprawy, aby programiści mogli rozwiązać wykryty problem z wykonywaniem skryptów międzywitrynowych bez przechodzenia do oddzielnej dokumentacji referencyjnej.
- Zakres zgodności i standardów: Szukam mapowania na struktury takie jak OWASP Top 10 i CWE Top 25 oraz standardy branżowe, takie jak MISRA dla systemów wbudowanych lub PCI DSS dla przetwarzania płatności.
Gdy mam już listę narzędzi spełniających to kryterium, analizuję, co wyróżnia każdą platformę.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję i zestawiam ze sobą różnych dostawców:
Wyróżniające się funkcje
Przyrostowe skanowanie robi rzeczywistą różnicę — gdy narzędzie analizuje tylko zmienione wiersze w żądaniu scalenia zamiast ponownie skanować całą bazę kodu, pozwala zachować rozsądny czas działania potoków w przypadku dużych repozytoriów. Oceniam również, czy narzędzie oferuje niestandardowy język zapytań, taki jak CodeQL, lub wzorce Semgrep, co pozwala zespołom ds. bezpieczeństwa tworzyć reguły wykrywania dostosowane do wewnętrznych interfejsów API lub zastrzeżonych struktur. Automatyczne naprawianie oparte na AI również zyskuje na znaczeniu, szczególnie gdy sugeruje kontekstowe poprawki bezpośrednio w żądaniu scalenia, zamiast jedynie zgłaszać problem.
Coś więcej niż funkcje
Wskaźniki fałszywych alarmów mają większe znaczenie, niż zdaje sobie sprawę większość kupujących. Narzędzie, które zasypuje programistów szumem informacyjnym, uczy ich ignorowania wyników, dlatego oceniam, jak każdy dostawca obsługuje przepływy pracy związane z triage oraz czy wyciąga wnioski z wcześniejszych decyzji o wyciszeniu. Model wdrożenia to kolejna istotna kwestia — zespoły zajmujące się poufnym kodem źródłowym często potrzebują opcji hostowanych samodzielnie lub działających w odizolowanych sieciach, zamiast ofert dostępnych wyłącznie w modelu SaaS. Analizuję również przejrzystość licencjonowania, ponieważ ustalanie cen na podstawie liczby współtwórców zamiast liczby wierszy kodu może znacząco zmienić całkowity koszt w zależności od struktury zespołu.
Czym jest narzędzie do statycznej analizy kodu?
Narzędzia do statycznej analizy kodu sprawdzają kod źródłowy bez jego uruchamiania, aby znaleźć defekty, problemy z bezpieczeństwem i błędy w kodzie. Programiści, inżynierowie ds. zapewnienia jakości oraz zespoły ds. bezpieczeństwa korzystają z tych narzędzi, aby wcześnie wykrywać problemy i ułatwiać utrzymanie baz kodu.
Zautomatyzowane skanowanie, kontrole oparte na regułach i funkcje raportowania pomagają szybko wykrywać błędy, egzekwować standardy kodowania i ograniczać ilość późniejszych poprawek. Ogólnie rzecz biorąc, narzędzia te pomagają zespołom pisać czystszy i bezpieczniejszy kod przy mniejszym nakładzie pracy ręcznej.
Najczęściej zadawane pytania
Jakie są korzyści ze stosowania narzędzi do statycznej analizy kodu?
Narzędzia do statycznej analizy kodu oferują wiele korzyści, które sprawiają, że są nieodzowną częścią procesu tworzenia oprogramowania. Oto pięć najważniejszych korzyści:
- Wykrywanie błędów: Mogą wykrywać błędy, pomyłki i luki w zabezpieczeniach kodu, które mogą nie być od razu widoczne dla programistów.
- Poprawa jakości kodu: Wskazując obszary wymagające poprawy, narzędzia te mogą pomóc podnieść ogólną jakość kodu.
- Skrócenie czasu debugowania: Dzięki znajdowaniu błędów na wczesnym etapie cyklu tworzenia oprogramowania narzędzia te mogą znacznie skrócić czas poświęcany na późniejsze debugowanie.
- Lepsze zrozumienie kodu: W przypadku dużych baz kodu narzędzia te zapewniają szybki i systematyczny sposób na zrozumienie struktury kodu, zależności oraz potencjalnych obszarów problemowych.
- Zgodność z przepisami: Niektóre narzędzia mogą również sprawdzać, czy kod jest zgodny z określonymi standardami kodowania i przepisami, co ma kluczowe znaczenie w niektórych branżach.
Ile kosztują narzędzia do statycznej analizy kodu?
Ceny narzędzi do statycznej analizy kodu mogą się znacznie różnić w zależności od złożoności narzędzia, wielkości zespołu, liczby analizowanych baz kodu i innych czynników. Większość dostawców oferuje wielopoziomowy model cenowy, który rozpoczyna się od podstawowego pakietu z ograniczonymi funkcjami i obejmuje bardziej zaawansowane pakiety zawierające funkcje premium, takie jak bardziej szczegółowa analiza, większa liczba integracji, dedykowane wsparcie i inne usługi.
Jakie są typowe modele cenowe narzędzi do statycznej analizy kodu?
Większość narzędzi do statycznej analizy kodu pobiera opłaty za użytkownika lub za analizowaną linię kodu. Niektóre oferują również model freemium, w którym podstawowe funkcje są dostępne bezpłatnie, a bardziej zaawansowane funkcje są płatne. Inne oferują bezpłatny okres próbny, po którym należy zapłacić, aby nadal korzystać z usługi.
Jaki jest typowy zakres cen narzędzi do statycznej analizy kodu?
Ceny tych narzędzi mogą wynosić od kilku dolarów za użytkownika miesięcznie do kilkuset dolarów za użytkownika miesięcznie w przypadku rozwiązań dla przedsiębiorstw. Niektóre narzędzia oferują rabaty przy płatności rocznej, a inne mogą pobierać jednorazową opłatę wdrożeniową oprócz miesięcznego kosztu.
Które narzędzia do statycznej analizy kodu są najtańsze, a które najdroższe?
Spośród wymienionych tutaj narzędzi najbardziej przystępną cenowo opcją jest ESLint, który jest narzędziem o otwartym kodzie źródłowym i można z niego korzystać bezpłatnie. Najdroższe są zwykle kompleksowe narzędzia, takie jak SonarQube i Veracode, które mogą kosztować kilkaset dolarów miesięcznie, w zależności od wielkości zespołu i skali projektów.
Czy istnieją bezpłatne narzędzia do statycznej analizy kodu?
Tak, dostępnych jest kilka bezpłatnych opcji. Narzędzia takie jak ESLint, FindBugs i OWASP Dependency-Check są oparte na otwartym kodzie źródłowym i można z nich korzystać bezpłatnie. Należy jednak pamiętać, że te bezpłatne opcje mogą nie oferować takiego samego poziomu analizy ani takich samych funkcji jak narzędzia płatne. Ponadto mogą wymagać większej ilości ręcznej konfiguracji i ustawień.
Najważniejsze wnioski
Wybór najlepszego narzędzia do statycznej analizy kodu wymaga zrozumienia unikalnych potrzeb zespołu programistycznego i dopasowania ich do funkcji oferowanych przez różne narzędzia. Niektóre narzędzia zostały zaprojektowane z myślą o prostocie i łatwości użytkowania, podczas gdy inne są przystosowane do obsługi bardziej złożonych projektów na dużą skalę, z zaawansowanymi możliwościami analitycznymi.
- Określ swoje wymagania: Zacznij od określenia, czego potrzebujesz od narzędzia do statycznej analizy kodu. Weź pod uwagę rozmiar bazy kodu, język, w którym została napisana, oraz doświadczenie zespołu w korzystaniu z narzędzi do analizy kodu. W przypadku tworzenia oprogramowania w języku Java kluczowe jest znalezienie odpowiedniego narzędzia do statycznej analizy kodu Java. Zastanów się nad swoimi celami — czy chodzi o poprawę jakości kodu, ograniczenie liczby błędów, czy spełnienie określonych wymogów branżowych.
- Zachowaj równowagę między funkcjonalnością a użytecznością: Każde narzędzie do statycznej analizy kodu oferuje własny zestaw funkcji. Choć większa liczba funkcji może wydawać się korzystna, może również zwiększać złożoność narzędzia. Kluczowe jest znalezienie narzędzia, które zapewnia potrzebne funkcje, a jednocześnie jest przyjazne dla użytkownika i łatwo integruje się z procesem tworzenia oprogramowania.
- Weź pod uwagę cenę: Ceny różnią się znacznie w przypadku poszczególnych narzędzi, dlatego należy uwzględnić swój budżet. Pamiętaj, że modele cenowe również się różnią — niektóre narzędzia pobierają opłaty za użytkownika lub za analizowaną linię kodu. Choć dostępne są bezpłatne opcje, mogą one nie oferować takiego samego poziomu analizy ani takich samych funkcji jak narzędzia płatne.
Wybór odpowiednich narzędzi do statycznej analizy i analizy składu oprogramowania może znacząco wpłynąć na proces tworzenia oprogramowania, jakość kodu i ostatecznie sukces projektu programistycznego.