

Zarządzanie bezpieczeństwem kontenerów może wydawać się przytłaczające. Trzeba jednocześnie zadbać o zgodność z przepisami, ochronę danych i stale obecne zagrożenie naruszeniami bezpieczeństwa. To nie jest łatwe — rozumiem to. Dlatego przetestowałem i oceniłem dla Ciebie najlepsze rozwiązania do zabezpieczania kontenerów.
Z mojego doświadczenia wynika, że odpowiednie narzędzie może znacząco zmienić sytuację. Rozwiązania te pomagają chronić infrastrukturę i zapewniają spokój. Przedstawię Ci moje najlepsze propozycje, koncentrując się na ich wyjątkowych zaletach oraz na tym, jak mogą odpowiadać potrzebom Twojego zespołu.
Możesz spodziewać się szczegółowej, obiektywnej recenzji, która pozwoli przebić się przez nadmiar informacji. Znajdźmy narzędzie, które najlepiej odpowiada Twoim wyzwaniom i wspiera cele związane z rozwojem.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza rozwiązań do zabezpieczania kontenerów
Ta tabela porównawcza przedstawia szczegóły cenowe wybranych przeze mnie najlepszych rozwiązań do zabezpieczania kontenerów:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do automatycznego naprawiania luk w zabezpieczeniach kontenerów | Dostępny darmowy plan | Od 350 USD/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do oceny stanu bezpieczeństwa Kubernetes i audytów zgodności | 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Cena na zapytanie | Website | |
| 3 | Najlepszy do analizy ścieżek ataków na kontenery w natywnym środowisku Azure | 30-dniowy bezpłatny okres próbny | Od $15/za użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 4 | Najlepsze rozwiązanie do oceny ryzyka związanego z kontenerami w całym stosie | 14-dniowy bezpłatny okres próbny | Cena na żądanie | Website | |
| 5 | Najlepsze do skanowania podatności i zgodności | 7-dniowy bezpłatny okres próbny | Cena ustalana na zapytanie | Website | |
| 6 | Najlepsze rozwiązanie do technologii skanowania kontenerów z zewnątrz | Dostępna bezpłatna wersja próbna | Cena dostępna na żądanie | Website | |
| 7 | Najlepsze do zarządzania RBAC Kubernetes i wzmacniania zabezpieczeń środowiska uruchomieniowego | Dostępny bezpłatny plan | Cena ustalana na życzenie | Website | |
| 8 | Najlepsze rozwiązanie do ustalania priorytetów ryzyka kontenerów na podstawie informacji o przeciwnikach | 15-dniowy bezpłatny okres próbny | Ceny dostępne na żądanie | Website | |
| 9 | Najlepsze rozwiązanie do zarządzania podatnościami kontenerów | Dostępny bezpłatny plan + bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 10 | Najlepsze rozwiązanie do ochrony środowiska uruchomieniowego wzbogacane przez AI ThreatCloud | Dostępny bezpłatny okres próbny i bezpłatna prezentacja | Cena ustalana na życzenie | Website |


Recenzje najlepszych rozwiązań do zabezpieczania kontenerów
Poniżej znajdują się moje szczegółowe podsumowania najlepszych rozwiązań do zabezpieczania kontenerów, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne przypadki użycia każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze rozwiązanie do automatycznego naprawiania luk w zabezpieczeniach kontenerów
- Dostępny darmowy plan
- Od 350 USD/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Aikido Security udostępnia ujednolicony panel, który umożliwia sortowanie i filtrowanie problemów według typu, ważności i źródła skanowania. Aikido Security to natywna dla deweloperów platforma bezpieczeństwa aplikacji, która łączy skanowanie obrazów kontenerów, SAST, SCA, wykrywanie sekretów, CSPM i ochronę aplikacji w czasie działania w środowiskach chmurowych oraz CI/CD.
Dla kogo Aikido Security jest najlepszym wyborem?
Aikido Security doskonale sprawdzi się w zespołach DevSecOps, które chcą wykrywać i naprawiać luki w zabezpieczeniach kontenerów przed wdrożeniem, bez dodatkowego obciążenia związanego z agentami i złożonymi narzędziami.
Dlaczego wybrałem Aikido Security
Wybrałem Aikido Security jako jedno z najlepszych rozwiązań, ponieważ żadne inne narzędzie z tej listy nie radzi sobie z naprawianiem luk w obrazach bazowych w taki sposób. Zamiast jedynie sygnalizować podatny obraz bazowy, narzędzie generuje od trzech do pięciu gotowych do scalenia wariantów pliku Dockerfile, z których każdy zawiera adnotacje dokładnie wskazujące, które CVE zostaną naprawione lub wprowadzone. W połączeniu z biblioteką ponad 2000 wzmocnionych obrazów bazowych bez CVE pozwala to zespołowi wymienić ryzykowny obraz bazowy bez konieczności zgadywania, jakie będą kompromisy.
Najważniejsze funkcje Aikido Security
- Analiza osiągalności: Potwierdza, czy podatne funkcje w zależnościach są rzeczywiście wywoływane w bazie kodu, ograniczając liczbę fałszywych alarmów nawet o 95%.
- Generowanie SBOM: Eksportuje wykazy komponentów oprogramowania w formatach CycloneDX, SPDX i CSV, wraz z analizą możliwości wykorzystania VEX; funkcja jest dostępna za pośrednictwem interfejsu API na potrzeby zautomatyzowanych przepływów pracy.
- Blokowanie wdrożeń w potoku CI/CD: Blokuje wdrożenia na podstawie konfigurowalnych progów ważności w GitHub Actions, GitLab CI/CD, Jenkins, Azure Pipelines, CircleCI i Bitbucket Pipelines.
- Źródło informacji o zagrożeniach Aikido Intel: Zastrzeżone źródło informacji w czasie rzeczywistym, które wykrywa nieujawnione luki w zabezpieczeniach i złośliwe oprogramowanie w ekosystemach otwartego oprogramowania w ciągu 8 minut od ich opublikowania.
Integracje Aikido Security
Aikido Security oferuje natywne integracje z GitHub, GitLab, Bitbucket, Azure Repos, sześcioma platformami CI/CD i ponad 12 rejestrami kontenerów, w tym Amazon ECR, Harbor, JFrog i Docker Hub. Łączy się również z AWS, Azure, GCP, Jira i Vanta, a dostęp do interfejsu API umożliwia tworzenie niestandardowych przepływów pracy.
Pros and Cons
Pros:
- Automatycznie generuje bezpieczne poprawki plików Dockerfile dla obrazów
- Ogranicza liczbę fałszywych alarmów dzięki analizie osiągalności
- Udostępnia ponad 2000 bazowych obrazów bez CVE
Cons:
- Brak opartego na eBPF wykrywania zagrożeń w czasie działania kontenerów
- Brak natywnej dla Kubernetes integracji z kontrolą przyjmowania
Learn more about Aikido Security: Najlepsze rozwiązanie do oceny stanu bezpieczeństwa Kubernetes i audytów zgodności
- 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Cena na zapytanie
Visit WebsiteCustomer Rating:4.5/5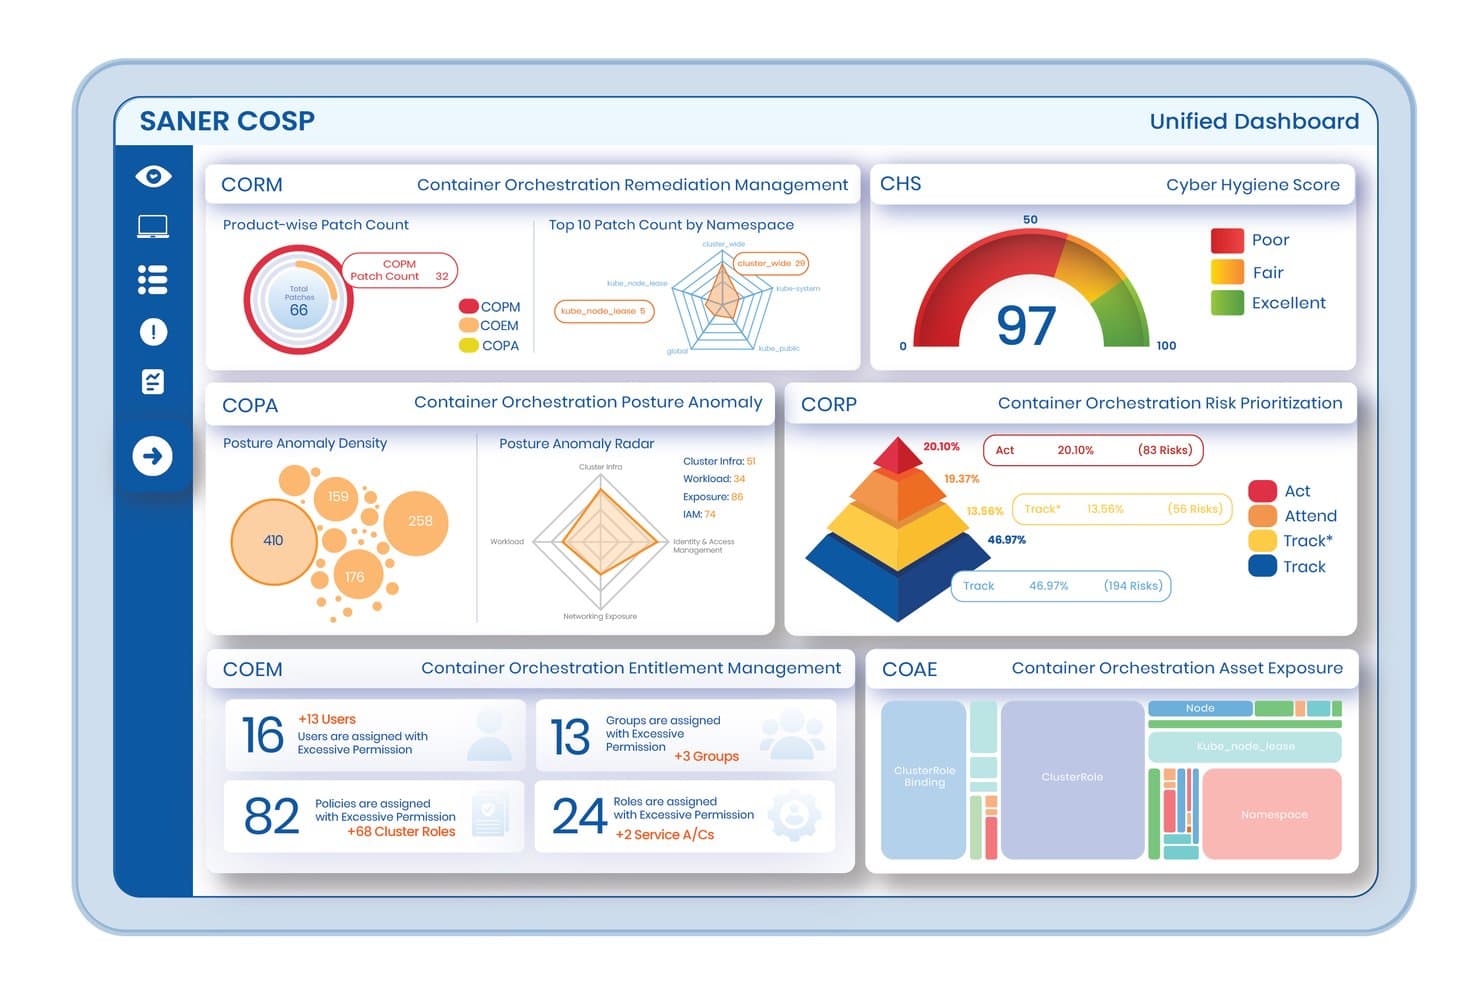
SecPod Saner COSP ujednolica ryzyko związane z bezpieczeństwem kontenerów na jednym pulpicie nawigacyjnym. Saner COSP (platforma bezpieczeństwa orkiestracji kontenerów) to moduł bezpieczeństwa Kubernetes firmy SecPod w ramach jej szerszej platformy CNAPP, obejmujący zarządzanie stanem bezpieczeństwa klastra, analizę ekspozycji zasobów, analizę uprawnień RBAC, audyty zgodności oraz wykrywanie anomalii w klastrach EKS, AKS, GKE i klastrach lokalnych.
Dla kogo najlepiej nadaje się SecPod?
Saner COSP firmy SecPod to dobre rozwiązanie dla architektów bezpieczeństwa chmurowego i liderów ds. bezpieczeństwa zarządzających wieloklastrowymi środowiskami Kubernetes, którzy przedkładają ocenę konfiguracji, audyt RBAC i raportowanie zgodności nad monitorowanie w czasie działania lub skanowanie obrazów przed wdrożeniem.
Dlaczego wybrałem SecPod (platformę Saner)
Wybrałem SecPod jako jedno z najlepszych rozwiązań, ponieważ jego moduł Saner COSP zapewnia bardziej szczegółową ocenę stanu bezpieczeństwa Kubernetes i audyt zgodności niż większość narzędzi, które analizowałem. Szczególnie podoba mi się sposób, w jaki COSP mapuje uprawnienia RBAC użytkowników, kont usług i ról klastra, oznaczając uprawnienia wieloznaczne oraz role niewykorzystywane przez 30 dni. Jego mechanizmy zarządzania stanem bezpieczeństwa sprawdzają klastry jednocześnie pod kątem CIS, NIST 800-53, PCI DSS i HIPAA, z niestandardowymi wzorcami dla poszczególnych przestrzeni nazw.
Najważniejsze funkcje SecPod (platformy Saner)
- Mapowanie ekspozycji zasobów: Wykrywa i śledzi przestrzenie nazw, pody, usługi, zasoby ingress, mapy konfiguracji i sekrety, oznaczając zasoby dostępne z internetu oraz otwarte porty w klastrach.
- Wskaźnik higieny orkiestracji kontenerów: Agreguje wyniki dotyczące ekspozycji, konfiguracji, kontroli dostępu i bezpieczeństwa obciążeń do jednego wskaźnika, który można z czasem porównywać między klastrami i przestrzeniami nazw.
- Priorytetyzacja ryzyka oparta na SSVC: Wykorzystuje drzewo decyzyjne CISA SSVC do szeregowania ustaleń według możliwości wykorzystania, wpływu na realizację misji i potencjału automatyzacji, a wyniki mapuje na MITRE ATT&CK.
- Zautomatyzowane reguły naprawcze: Umożliwia konfigurowanie zaplanowanych lub wyzwalanych napraw wykrytych problemów, z obsługą wycofywania zmian w przypadku konieczności cofnięcia zastosowanej poprawki.
Integracje SecPod (platformy Saner)
Integracje obejmują Amazon EKS, Microsoft AKS, Google GKE, samodzielnie zarządzany Kubernetes, Freshservice, AWS, Azure i Google Cloud. Interfejsy API REST i API raportów obsługują niestandardowe połączenia, a Okta, Azure AD, Auth0, PingID i PingFederate zapewniają integracje tożsamości.
Pros and Cons
Pros:
- Szczegółowa analiza ekspozycji Kubernetes i RBAC
- Raportowanie zgodności z wieloma wzorcami i niestandardowymi punktami odniesienia
- Zautomatyzowane naprawy obejmują obsługę wycofywania zmian
Cons:
- Brak skanowania obrazów kontenerów przed wdrożeniem
- Brak wykrywania zagrożeń w kontenerach w czasie rzeczywistym
Learn more about SecPod (Saner Platform): Najlepszy do analizy ścieżek ataków na kontenery w natywnym środowisku Azure
- 30-dniowy bezpłatny okres próbny
- Od $15/za użytkownika/miesiąc (rozliczane rocznie)

Microsoft Defender for Cloud filtruje zalecenia dotyczące podatności według typu zasobu Kontener. Microsoft Defender for Cloud to natywna dla chmury platforma ochrony aplikacji (CNAPP), która obejmuje skanowanie obrazów kontenerów, wykrywanie zagrożeń w czasie wykonywania, zarządzanie stanem bezpieczeństwa Kubernetes, bezpieczeństwo potoków CI/CD oraz egzekwowanie zasad w środowiskach Azure, AWS i GCP.
Dla kogo Microsoft Defender for Cloud jest najlepszym wyborem?
To dobre rozwiązanie dla natywnych zespołów bezpieczeństwa Azure, które muszą śledzić ścieżki ataków na kontenery w różnych zasobach chmurowych bez dołączania oddzielnej platformy CNAPP.
Dlaczego wybrałem Microsoft Defender for Cloud
Wybrałem Microsoft Defender for Cloud, ponieważ jego graf bezpieczeństwa chmury robi coś, czego nie widziałem w porównywalnej formie w natywnych środowiskach Azure: śledzi możliwe do wykorzystania ścieżki ataku od publicznie dostępnego kontenera przez błędnie skonfigurowane mechanizmy RBAC, boczne ścieżki sieciowe i tożsamości z nadmiernymi uprawnieniami aż do krytycznych zasobów chmurowych. Priorytetyzacja uwzględniająca kontekst oznacza, że nie skupiam się na surowej liczbie CVE, lecz naprawiam ścieżki, które rzeczywiście można wykorzystać. Podoba mi się również to, że kontrolowane wdrażanie Kubernetes blokuje niezgodne obrazy w momencie wdrażania w AKS, EKS i GKE, zamieniając ustalenia dotyczące stanu bezpieczeństwa w egzekwowane zasady, a nie tylko zalecenia.
Najważniejsze funkcje Microsoft Defender for Cloud
- Skanowanie obrazów w wielu rejestrach: Bezagentowa ocena podatności skanuje obrazy kontenerów w ACR, ECR, GAR, GCR, Docker Hub i JFrog Artifactory, wykonując codzienne ponowne skanowania obejmujące pakiety systemu operacyjnego i języków programowania.
- Wykrywanie zagrożeń powiązane z MITRE ATT&CK: Ponad 60 wbudowanych mechanizmów analitycznych powiązanych ze strukturą MITRE ATT&CK for Containers wykrywa podejrzaną aktywność na poziomie klastra, węzła i obciążenia.
- Integracja Defender CLI z CI/CD: Narzędzie wiersza poleceń umożliwia włączenie skanowania obrazów do ponad 11 platform CI/CD, w tym GitHub Actions, Jenkins i GitLab, z wykorzystaniem kontroli przejścia/niepowodzenia opartej na formacie SARIF.
- SCA oparte na osiągalności za pośrednictwem Endor Labs: Integracja z Endor Labs identyfikuje, które podatności w zależnościach kontenerów są rzeczywiście osiągalne w czasie wykonywania, ograniczając liczbę nieistotnych pozycji w kolejkach naprawczych.
Integracje Microsoft Defender for Cloud
Microsoft Defender for Cloud oferuje natywne integracje z AKS, Amazon EKS, Google GKE, Azure Container Registry, Amazon ECR, GitHub Actions, Jenkins, GitLab, Microsoft Defender XDR i Microsoft Sentinel. Obsługuje 12 udokumentowanych integracji CI/CD, a także GitHub Advanced Security, Endor Labs i Azure Arc.
Pros and Cons
Pros:
- Analiza ścieżki ataku od kontenera do chmury
- Bezagentowe skanowanie obrazów w głównych rejestrach
- Wdrażanie z kontrolą zgodności Kubernetes w celu egzekwowania zasad
Cons:
- Funkcje wielochmurowe pozostają w tyle za poziomem zgodności z Azure
- Złożoność interfejsu zgłaszana przez użytkowników korporacyjnych
Learn more about Microsoft Defender for Cloud: 4Najlepsze rozwiązanie do oceny ryzyka związanego z kontenerami w całym stosie
Wiz
- 14-dniowy bezpłatny okres próbny
- Cena na żądanie

Wiz organizuje obrazy kontenerów według cyklu życia, ważności i liczby luk. Wiz to natywna chmurowo platforma ochrony aplikacji (CNAPP), która łączy bezagentowe skanowanie obrazów, zarządzanie stanem bezpieczeństwa Kubernetes, wykrywanie zagrożeń w czasie wykonywania, integrację z potokami CI/CD oraz analizę ścieżek ataku w ramach jednej ujednoliconej platformy.
Dla kogo Wiz jest najlepszym wyborem?
Wiz doskonale sprawdzi się w zespołach ds. bezpieczeństwa przedsiębiorstw zarządzających środowiskami wielochmurowymi, które potrzebują jednej platformy do oceny i priorytetyzacji ryzyka związanego z kontenerami w całym stosie — od kodu po środowisko uruchomieniowe.
Dlaczego wybrałem Wiz
Wiz znalazł się na mojej krótkiej liście, ponieważ żadna inna platforma nie koreluje ryzyka związanego z kontenerami w całym stosie w sposób, w jaki robi to jej graf bezpieczeństwa. Zamiast prezentować tysiące nieprzetworzonych CVE, mapuje zależności między lukami, błędnymi konfiguracjami, ujawnionymi sekretami i ekspozycją sieciową, aby identyfikować rzeczywiście możliwe do wykorzystania ścieżki ataku. Podoba mi się również to, że KSPM obejmuje EKS, AKS i GKE za pomocą bezagentowych ocen z certyfikatem CIS, śledząc ruch boczny z klastrów Kubernetes do bazowych warstw chmurowych.
Najważniejsze funkcje Wiz
- Czujnik środowiska uruchomieniowego Wiz Defend: Czujnik oparty na eBPF, który monitoruje wywołania systemowe, aktywność procesów i przepływy sieciowe w obciążeniach skonteneryzowanych przy obciążeniu procesora poniżej 2%.
- Kontroler dopuszczania Wiz: Natywny dla Kubernetes webhook, który blokuje wdrażanie niezgodnych z wymaganiami lub niepodpisanych obrazów kontenerów na podstawie centralnie definiowanych zasad bezpieczeństwa.
- Generowanie SBOM: Bezagentowe, ciągłe tworzenie zestawień komponentów oprogramowania w rejestrach, potokach CI/CD i środowiskach uruchomieniowych, zapewniające pełną widoczność na poziomie pakietów.
- Wiz Workflows: Niestandardowe procedury oparte na Pythonie, które automatyzują działania naprawcze, takie jak odbieranie ról chmurowych, rotacja poświadczeń i blokowanie dostępu do zasobników pamięci.
Integracje Wiz
Wiz oferuje natywne integracje z GitHub Actions, Jenkins, GitLab CI/CD, Azure DevOps, Amazon ECR, Google Artifact Registry, Azure Container Registry, Docker Hub, Jira i ServiceNow. Łączy się również ze Splunk, Microsoft Sentinel, Cosign i Notary.
Pros and Cons
Pros:
- Bezagentowa konfiguracja wykrywa zagrożenia w ciągu kilku godzin
- Graf bezpieczeństwa wskazuje rzeczywiste ścieżki ataku
- Certyfikowany przez CIS stan bezpieczeństwa dla wszystkich głównych platform Kubernetes
Cons:
- Wykrywanie zagrożeń w środowisku uruchomieniowym jest stosunkowo nową funkcją
- Niektóre procesy wyszukiwania zdarzeń są mało intuicyjne
Learn more about Wiz: Najlepsze do skanowania podatności i zgodności
- 7-dniowy bezpłatny okres próbny
- Cena ustalana na zapytanie

Qualys Container Security śledzi obrazy, kontenery i podatności hostów według poziomu ważności. Qualys Container Security (CS) to platforma bezpieczeństwa kontenerów obejmująca skanowanie obrazów pod kątem podatności, wykrywanie zagrożeń w czasie wykonywania, zarządzanie stanem bezpieczeństwa Kubernetes oraz audyt zgodności w całym cyklu życia kontenera — od potoków CI/CD po środowisko produkcyjne.
Dla kogo najlepiej nadaje się Qualys Container Security (CS)?
Qualys Container Security to dobry wybór dla zespołów ds. bezpieczeństwa w branżach regulowanych, które potrzebują skonsolidować skanowanie podatności, audyt zgodności i wykrywanie zagrożeń w czasie wykonywania na jednej platformie.
Dlaczego wybrałem Qualys Container Security (CS)
Uwzględniłem Qualys Container Security wśród najlepszych rozwiązań, ponieważ jego mechanizm punktacji TruRisk wykracza poza surowe wartości CVSS i uwzględnia sygnały dotyczące możliwości wykorzystania podatności w rzeczywistym świecie, takie jak dane CISA KEV i aktywność ransomware, dzięki czemu zespół koncentruje się na podatnościach, które naprawdę mają znaczenie. Mechanizmy kontroli zgodności z CIS Docker Benchmark v1.7.0 i Kubernetes są stale egzekwowane, a nie tylko sprawdzane na żądanie. Podoba mi się również to, że eksporty SBOM w formatach SPDX i CycloneDX są dostępne w standardzie, co ma znaczenie, gdy potrzebna jest szybka przejrzystość łańcucha dostaw.
Najważniejsze funkcje Qualys Container Security (CS)
- Kontroler dopuszczania Kubernetes: Przechwytuje żądania API Kubernetes i ocenia zasady bezpieczeństwa organizacji przed wdrożeniem obciążeń do klastra.
- Interfejs wiersza poleceń QScanner: Narzędzie wiersza poleceń niewymagające instalacji, które skanuje lokalne i zdalne obrazy kontenerów oraz wyświetla wyniki w formatach JSON, SARIF lub SBOM na potrzeby integracji z potokami.
- Czujnik środowiska uruchomieniowego kontenerów oparty na eBPF: Monitoruje procesy kontenerów, aktywność plików, wywołania systemowe i przepływy sieciowe na poziomie jądra, bez konieczności używania kontenera pomocniczego lub kontenera z uprzywilejowanym dostępem.
- Analiza ścieżek ataku: Koreluje podatności kontenerów, błędne konfiguracje chmury i nadmierne uprawnienia, aby wizualizować możliwe do wykorzystania ścieżki w kontenerach, węzłach i zasobach chmurowych.
Integracje Qualys Container Security (CS)
Qualys Container Security oferuje natywne integracje z GitLab CI/CD i Azure DevOps, a także obsługę Jenkins oraz integracje z rejestrami Amazon ECR, Azure Container Registry, GitHub Container Registry, JFrog Artifactory i Harbor. QScanner i interfejsy API obsługują niestandardowe przepływy pracy CI/CD.
Pros and Cons
Pros:
- Punktacja TruRisk wskazuje podatności, które rzeczywiście można wykorzystać
- Ochrona środowiska uruchomieniowego oparta na eBPF obejmuje ataki na poziomie jądra
- Generowanie SBOM zapewnia przejrzystość łańcucha dostaw oprogramowania
Cons:
- Model licencjonowania jest trudny do zinterpretowania
- Działania naprawcze wymagają ręcznej interwencji zespołu
Learn more about Qualys Container Security (CS): Najlepsze rozwiązanie do technologii skanowania kontenerów z zewnątrz
- Dostępna bezpłatna wersja próbna
- Cena dostępna na żądanie

Orca Security wizualnie przedstawia wyniki oceny ryzyka kontenerów i ścieżki ekspozycji. Orca Security to natywna dla chmury platforma ochrony aplikacji (CNAPP), która łączy bezagentowe skanowanie obrazów, zarządzanie stanem bezpieczeństwa Kubernetes, wykrywanie zagrożeń w czasie wykonywania, integrację z CI/CD oraz audyt zgodności w wielochmurowych środowiskach kontenerowych.
Dla kogo Orca Security jest najlepszym rozwiązaniem?
Orca Security to doskonały wybór dla zespołów ds. bezpieczeństwa chmury zarządzających dużymi, wielochmurowymi środowiskami kontenerowymi, które potrzebują pełnego wglądu w stos technologiczny bez obciążeń związanych z wdrażaniem i utrzymywaniem agentów w każdym obciążeniu.
Dlaczego wybrałem Orca Security
Orca Security znalazła się na mojej liście, ponieważ jej opatentowana technologia SideScanning™ odczytuje pamięć blokową obciążeń poza pasmem za pośrednictwem współdzielonej warstwy wirtualizacji, zapewniając pełny wgląd w kontenery w mniej niż 30 minut bez wdrażania ani jednego agenta. Szczególnie podoba mi się to, że skanuje obrazy na wszystkich trzech etapach cyklu życia: podczas budowania, w rejestrze oraz w czasie wykonywania. Priorytetyzacja uwzględniająca kontekst nakłada na siebie wskaźniki CVSS, EPSS, możliwość wykorzystania oraz ekspozycję na internet, dzięki czemu nie trzeba zajmować się lukami, do których w rzeczywistości nigdy nie można uzyskać dostępu.
Najważniejsze funkcje Orca Security
- Generowanie zestawienia materiałów oprogramowania (SBOM): Automatycznie tworzy pełne SBOM, w tym zależności przechodnie, dla każdego przeskanowanego obrazu kontenera, w siedmiu językach programowania.
- Kontroler dopuszczania Kubernetes: Natywny kontroler dopuszczania wdrażany za pomocą Helm, który egzekwuje zasady blokowania lub ostrzegania podczas wdrażania obciążeń bezpośrednio z platformy Orca.
- Analiza ścieżek ataku: Koreluje luki, błędne konfiguracje, ujawnione sekrety i nadmiernie uprzywilejowane tożsamości w zwizualizowane ścieżki ataku wymierzone w najważniejsze zasoby chmurowe.
- Żądania PR z poprawkami generowanymi przez AI: Automatycznie otwiera żądania PR z działaniami naprawczymi w GitHub, GitLab lub Azure DevOps po wykryciu luk albo błędnych konfiguracji w kodzie lub obrazach kontenerów.
Integracje Orca Security
Orca Security oferuje natywne integracje z Jenkins, GitHub Actions, GitLab CI/CD, Bitbucket, CircleCI, Travis CI, Harness, Jira, ServiceNow, Splunk i Datadog na potrzeby procesów CI/CD, obsługi zgłoszeń, SIEM oraz obserwowalności.
Pros and Cons
Pros:
- Bezagentowa technologia SideScanning zapewnia natychmiastowe pełne pokrycie
- Skuteczna analiza ścieżek ataku i kontekstualizacja ryzyka
- Rozbudowane wsparcie zgodności z akredytacją FedRAMP
Cons:
- Elementy sterowania w czasie wykonywania wymagają opcjonalnego wdrożenia czujnika
- Możliwości dostosowania panelu pozostają ograniczone
Learn more about Orca Security: 7Najlepsze do zarządzania RBAC Kubernetes i wzmacniania zabezpieczeń środowiska uruchomieniowego
ARMO
- Dostępny bezpłatny plan
- Cena ustalana na życzenie
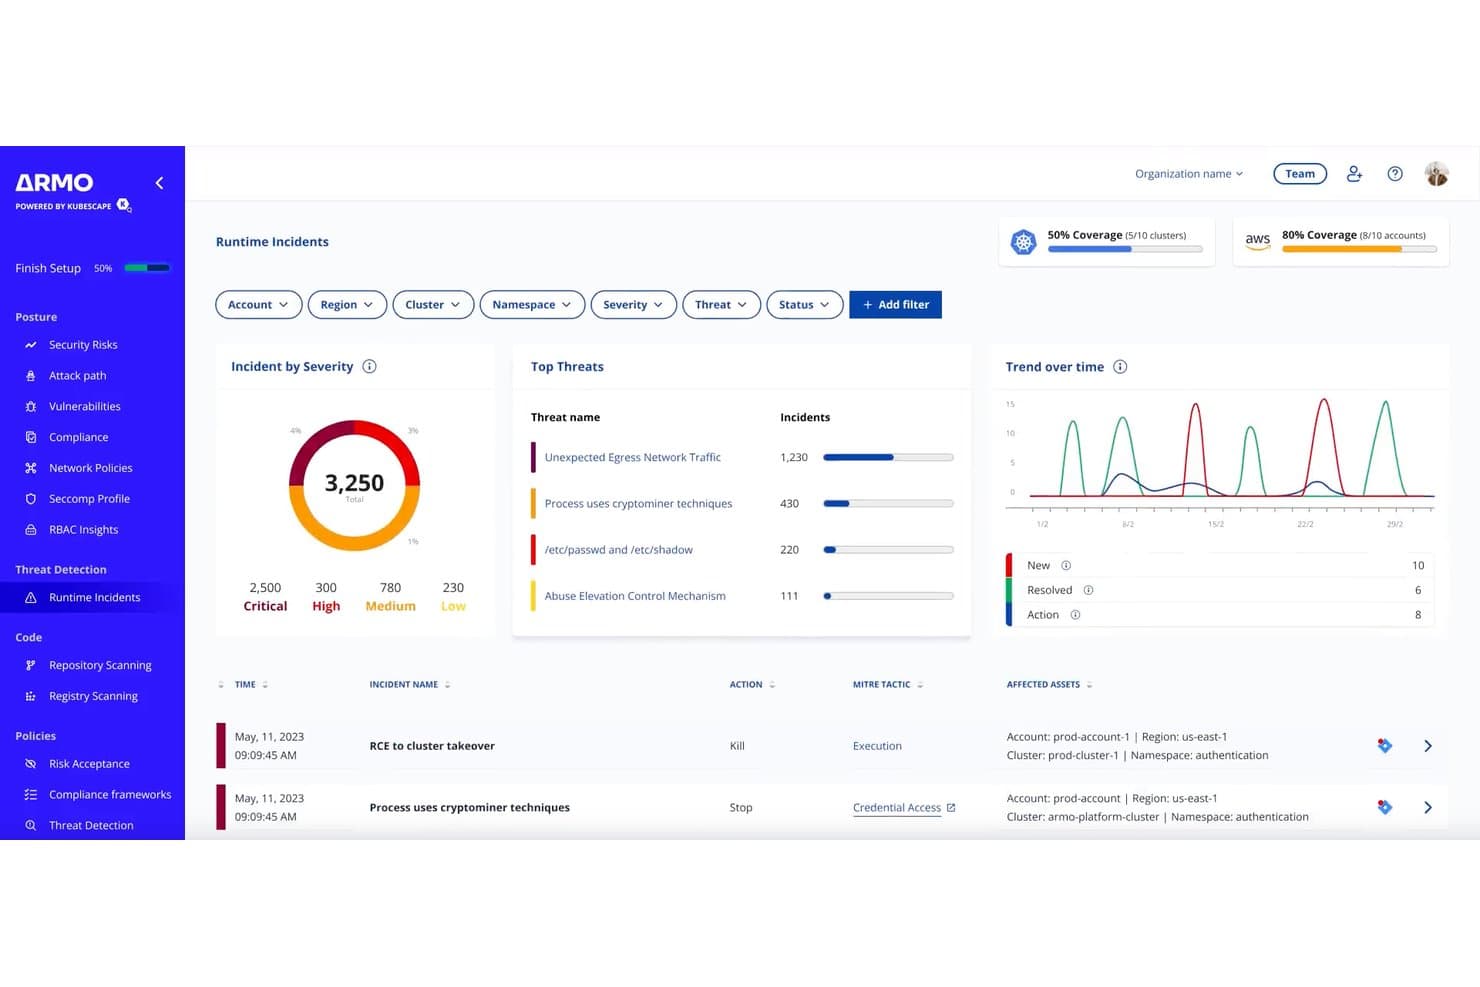
Panel incydentów środowiska uruchomieniowego ARMO podsumowuje poziom ważności incydentów, najważniejsze zagrożenia, trendy aktywności oraz dotknięte zasoby Kubernetes. ARMO to natywna dla Kubernetes platforma bezpieczeństwa kontenerów, która łączy zarządzanie stanem bezpieczeństwa, wykrywanie zagrożeń w czasie działania oparte na eBPF, skanowanie podatności oraz wizualizację RBAC w środowiskach wieloklastrowych i wielochmurowych.
Dla kogo ARMO jest najlepszym wyborem?
ARMO doskonale sprawdzi się w przypadku inżynierów platform Kubernetes oraz zespołów DevSecOps, które potrzebują szczegółowego bezpieczeństwa uwzględniającego działanie środowiska w środowiskach wieloklastrowych.
Dlaczego wybrałem ARMO
ARMO znalazło się na mojej krótkiej liście, ponieważ jego wizualizator RBAC i wzmacnianie zabezpieczeń środowiska uruchomieniowego oparte na eBPF analizują bezpieczeństwo Kubernetes dokładniej niż niemal każde inne rozwiązanie, z którym miałem do czynienia. Szczególnie podoba mi się to, że wizualizator RBAC pozwala interaktywnie śledzić zależności uprawnień, dzięki czemu konta usług z nadmiernymi uprawnieniami nie są tylko oznaczane, lecz także dokładnie analizowane. ARMO automatycznie generuje również profile seccomp i zasady sieciowe bezpośrednio na podstawie danych o ruchu eBPF z działającego środowiska, co oznacza, że wzmacnianie zabezpieczeń opiera się na rzeczywistym działaniu obciążeń, a nie na założeniach.
Najważniejsze funkcje ARMO
- Filtrowanie trafności CVE: Identyfikuje, które podatne pakiety są faktycznie załadowane w pamięci podczas działania, ograniczając szum związany z CVE przez odfiltrowanie komponentów, których obciążenia nigdy nie wykonują.
- Wykrywanie anomalii behawioralnych: Ustala wzorzec normalnego działania aplikacji, a następnie oznacza odstępstwa, takie jak nieoczekiwane wykonywanie procesów, nieautoryzowany dostęp do plików lub nietypowe połączenia sieciowe.
- Analiza ścieżek ataku: Koreluje błędne konfiguracje, podatności, ujawnione sekrety i problemy z RBAC, aby mapować możliwe do wykorzystania łańcuchy ataków obejmujące pody, węzły i zasoby chmurowe.
- Skanowanie zgodności z wieloma standardami: Kontroluje środowisko Kubernetes pod kątem zgodności z NSA-CISA, CIS Kubernetes Benchmark, MITRE ATT&CK, PCI-DSS i mechanizmami kontrolnymi SOC 2 z poziomu scentralizowanego panelu.
Integracje ARMO
ARMO integruje się z Jenkins, GitLab CI/CD, GitHub Actions, Azure DevOps, Argo CD, Jira, Linear, GitHub Issues, Slack, Microsoft Teams i PagerDuty. Jego interfejs REST API obsługuje niestandardowe integracje oraz przepływy pracy CI/CD.
Pros and Cons
Pros:
- Filtruje CVE według komponentów załadowanych podczas działania
- Automatycznie generuje profile seccomp i zasady sieciowe
- Rozbudowana wbudowana wizualizacja RBAC Kubernetes
Cons:
- Ograniczone możliwości integracji z SIEM
- Konieczne jest dostrojenie wzorca bazowego w celu ograniczenia liczby fałszywych alarmów
Learn more about ARMO: Najlepsze rozwiązanie do ustalania priorytetów ryzyka kontenerów na podstawie informacji o przeciwnikach
- 15-dniowy bezpłatny okres próbny
- Ceny dostępne na żądanie
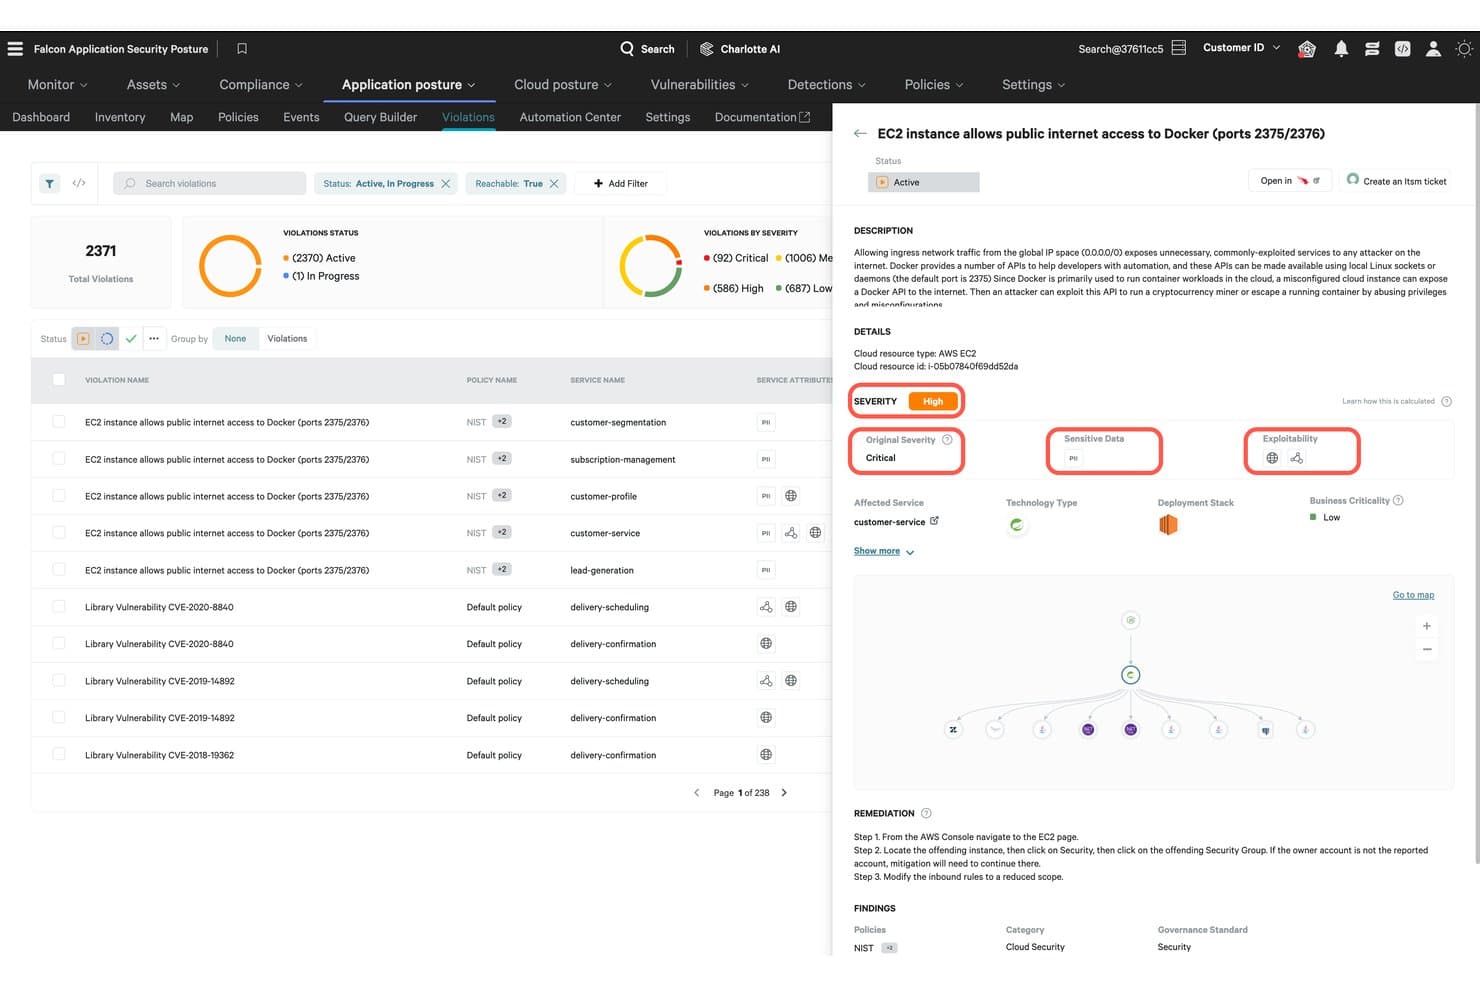
CrowdStrike Falcon Cloud Security pokazuje naruszenia związane z ekspozycją portów Docker wraz ze szczegółami dotyczącymi poziomu ważności. CrowdStrike Falcon Cloud Security to rozwiązanie CNAPP obejmujące skanowanie obrazów, wykrywanie zagrożeń w czasie działania, zarządzanie stanem bezpieczeństwa Kubernetes, integrację z potokami CI/CD oraz audyt konfiguracji chmury w AWS, Azure i Google Cloud.
Dla kogo CrowdStrike Falcon Cloud Security jest najlepszym wyborem?
Dla zespołów bezpieczeństwa w dużych przedsiębiorstwach, które już korzystają z platformy Falcon i potrzebują ustalania priorytetów ryzyka kontenerów na podstawie informacji o przeciwnikach w wielochmurowych środowiskach Kubernetes.
Dlaczego wybrałem CrowdStrike Falcon Cloud Security
CrowdStrike Falcon Cloud Security znalazło się na mojej krótkiej liście, ponieważ żadna inna platforma nie mapuje ryzyka związanego z kontenerami i chmurą bezpośrednio na taktyki ponad 280 śledzonych grup przeciwników. Podoba mi się, że ExPRT.AI wykracza poza wyniki CVSS i szereguje luki według rzeczywistych zachowań atakujących, dzięki czemu mój zespół nie traci czasu na teoretyczne zagrożenia. Te same informacje o przeciwnikach obejmują również ustalenia dotyczące stanu bezpieczeństwa Kubernetes za pośrednictwem Cloud Risks, korelując błędne konfiguracje w wykorzystywalne ścieżki naruszenia powiązane z konkretnymi aktorami zagrożeń.
Najważniejsze funkcje CrowdStrike Falcon Cloud Security
- Ocena obrazu w czasie działania (IAR): Nieprzerwanie ocenia obrazy kontenerów podczas ich uruchamiania w Kubernetes lub na platformach chmurowych, bez konieczności przeprowadzania pełnych ponownych skanów.
- Analiza kryminalistyczna kontenerów efemerycznych: Przechwytuje i zachowuje dane telemetryczne dotyczące procesów, sieci i aktywności plików z krótkotrwałych kontenerów, nawet po ich zakończeniu.
- Kreator wdrażania Kubernetes: Generuje gotowe do użycia w środowisku produkcyjnym skrypty instalacyjne dla EKS, AKS, GKE, OpenShift i innych środowisk CNCF, ograniczając konieczność ręcznej konfiguracji klastra.
- Generowanie SBOM: Tworzy zestawienia materiałów oprogramowania z obrazów kontenerów w całym łańcuchu od kompilacji do wdrożenia, zapewniając przejrzystość łańcucha dostaw i dowody zgodności.
Integracje CrowdStrike Falcon Cloud Security
Natywne integracje obejmują Jenkins, GitLab, Bamboo, AWS CI/CD, Amazon ECR, Google Container Registry i Azure Container Registry. Rozwiązanie obsługuje również środowiska Kubernetes, w tym EKS, AKS, GKE i OpenShift, a także integracje z marketplace'u za pośrednictwem CrowdStrike Store.
Pros and Cons
Pros:
- Ustalanie priorytetów ryzyka oparte na informacjach o przeciwnikach
- Jeden agent dla punktów końcowych i kontenerów
- Wykrywanie zagrożeń i analiza kryminalistyczna w czasie rzeczywistym
Cons:
- Do pełnego zakresu funkcji wymagany jest agent
- Mniej zaawansowana analiza ścieżek ataku
Learn more about CrowdStrike Falcon Cloud Security: 9Najlepsze rozwiązanie do zarządzania podatnościami kontenerów
Snyk
- Dostępny bezpłatny plan + bezpłatne demo
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.6/5
Na tym zrzucie ekranu zobaczysz różne problemy bezpieczeństwa wyświetlone na karcie panelu Snyk. Snyk to potężne narzędzie bezpieczeństwa, które umożliwia deweloperom znajdowanie i naprawianie podatności w kontenerach, aplikacjach i bibliotekach open source. Jego specjalizacja w skanowaniu i usuwaniu podatności związanych z kontenerami sprawia, że zasługuje na miano 'najlepszego rozwiązania do zarządzania podatnościami kontenerów'.
Dlaczego wybrałem Snyk: Podczas ustalania, które narzędzia najlepiej nadają się do tego zestawienia, trudno było pominąć Snyk ze względu na jego dogłębne możliwości skanowania podatności dostosowane do kontenerów. Przejrzystość i szczegółowość alertów dotyczących podatności związanych z kontenerami wyróżniały go na tle innych rozwiązań.
Biorąc pod uwagę rosnące znaczenie aplikacji skonteneryzowanych, uważam, że Snyk słusznie zasługuje na miano 'najlepszego rozwiązania do zarządzania podatnościami kontenerów'.
Najważniejsze funkcje i integracje:
Snyk nie tylko identyfikuje podatności, ale także automatyzuje proces ich naprawiania, umożliwiając szybsze ich usuwanie. Dostarcza szczegółowych informacji o źródle podatności, pomagając deweloperom prześledzić problem aż do jego przyczyny.
Jeśli chodzi o integracje, Snyk z łatwością łączy się z różnymi platformami CI/CD, systemami kontroli źródła i narzędziami do orkiestracji kontenerów. Szeroki zakres integracji sprawia, że deweloperzy mogą włączyć go do istniejących przepływów pracy przy minimalnych zakłóceniach.
Pros and Cons
Pros:
- Kompleksowe skanowanie podatności kontenerów i ich automatyczne naprawianie
- Szczegółowe informacje o źródłach podatności
- Szeroki zakres integracji z popularnymi narzędziami i platformami deweloperskimi
Cons:
- Może wydawać się przytłaczające w przypadku mniejszych zespołów lub projektów
- Brak przejrzystych informacji o cenach
- Uzależnienie od integracji może prowadzić do potencjalnych problemów ze zgodnością
Learn more about Snyk: Najlepsze rozwiązanie do ochrony środowiska uruchomieniowego wzbogacane przez AI ThreatCloud
- Dostępny bezpłatny okres próbny i bezpłatna prezentacja
- Cena ustalana na życzenie
 Learn more about Check Point CloudGuard:
Inne rozwiązania do zabezpieczania kontenerów
Oto kilka dodatkowych rozwiązań do zabezpieczania kontenerów, które nie trafiły na moją listę, ale nadal warto się z nimi zapoznać:
- 11NeuVectorNajlepsze rozwiązanie do zapewniania bezpieczeństwa kontenerów o otwartym kodzie źródłowym w modelu zerowego zaufania
- 12PingSafeNajlepsze do adaptacyjnej ochrony przed zagrożeniami
- 13Trend Micro Cloud SecurityNajlepsze rozwiązanie dla korporacyjnego CNAPP z korelacją XDR
- 14Tenable Container Security ScannerNajlepsze rozwiązanie do zarządzania ryzykiem związanym z kontenerami, skoncentrowane na ekspozycji
Jak oceniam rozwiązania bezpieczeństwa kontenerów
Oceniam narzędzia do zabezpieczania kontenerów na dwóch poziomach: podstawowych funkcjach, takich jak skanowanie obrazów i wykrywanie zagrożeń w czasie działania, a następnie elementach wyróżniających, takich jak zakres wzmacniania zabezpieczeń Kubernetes i integracja z CI/CD.
Podstawowe funkcjonalności (wymagane na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcjonalności) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcjonalności. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć łączny wynik na poziomie co najmniej 65%, aby zostać uwzględnione.
- Skanowanie obrazów pod kątem podatności: Sprawdzam, czy narzędzie skanuje obrazy kontenerów we wszystkich rejestrach pod kątem CVE, wbudowanych sekretów i nieaktualnych pakietów — a także czy generuje zestawienia SBOM.
- Wykrywanie zagrożeń w czasie działania: Monitorowanie uruchomionych kontenerów w czasie rzeczywistym ma znaczenie, dlatego oceniam, jak każde narzędzie wykrywa anomalne procesy, nieoczekiwane połączenia sieciowe i rozbieżności w konfiguracji kontenerów.
- Wzmacnianie konfiguracji Kubernetes: Każde narzędzie powinno oceniać klastry K8s pod kątem zgodności z wzorcami CIS, sygnalizować ryzykowne uprawnienia RBAC i wskazywać błędnie skonfigurowane kontrolery dopuszczania.
- Integracja z potokiem CI/CD: Sprawdzam, jak każde narzędzie integruje się z potokami kompilacji w celu blokowania wdrożeń — czy obsługuje kontrole zasad w GitHub Actions, GitLab CI lub Jenkins.
- Zgodność z wymaganiami i egzekwowanie zasad: Wstępnie przygotowane szablony zasad dla standardów takich jak PCI-DSS, HIPAA i SOC 2 to podstawa; oceniam również możliwości tworzenia niestandardowych zasad i zakres raportowania.
- Kontrola segmentacji sieci: Mikrosegmentacja uwzględniająca kontenery pomaga zapobiegać przemieszczaniu się atakującego w ramach sieci, dlatego szukam egzekwowania zasad na poziomach L3–L7 oraz przejrzystego wglądu w ruch wschód–zachód.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców:
Najważniejsze funkcje
Priorytetyzacja ryzyka oparta na AI jest istotnym elementem wyróżniającym — narzędzia, które korelują CVE z ekspozycją w czasie działania i możliwością wykorzystania luki, pomagają zespołom przebić się przez szum alertów i skupić na rzeczywistych zagrożeniach. Oceniam również egzekwowanie zasad przez kontrolery dopuszczania, które blokują wdrażanie niezgodnych obciążeń do klastrów, zanim spowodują problemy. Ujednolicone funkcje CNAPP mają znaczenie, gdy zespoły chcą połączyć bezpieczeństwo kontenerów z CSPM, CWPP i CIEM w jednej konsoli, ograniczając liczbę narzędzi w całym stosie natywnym dla chmury.
Coś więcej niż funkcje
Model wdrożenia ma tutaj duże znaczenie. Sprawdzam, czy narzędzie obsługuje skanowanie agentowe, bezagentowe lub hybrydowe — a także czy może działać w środowiskach odizolowanych od sieci dla zespołów podlegających regulacjom. Integracje z ekosystemem są równie ważne; narzędzie, które łączy się z systemem SIEM, systemem obsługi zgłoszeń i rejestrami takimi jak Harbor lub Artifactory, zapewnia przepływ danych dotyczących bezpieczeństwa tam, gdzie zespół już pracuje. Oceniam również skalowalność, a konkretnie to, jak lekkie są czujniki czasu działania w klastrach z tysiącami węzłów oraz czy widoczność w wielu chmurach jest dostępna w jednej konsoli.
Jak wybrać rozwiązanie do zabezpieczania kontenerów
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas wyboru oprogramowania dopasowanego do Twoich potrzeb, przygotowałem listę czynników, o których warto pamiętać:
| Czynnik | Co należy wziąć pod uwagę |
|---|---|
| CzynnikSkalowalność | Co należy wziąć pod uwagęCzy narzędzie może rozwijać się wraz z Twoją firmą? Sprawdź, czy obsługuje większe obciążenia i większą liczbę użytkowników bez konieczności ciągłych aktualizacji. |
| CzynnikIntegracje | Co należy wziąć pod uwagęCzy współpracuje z używanymi przez Ciebie narzędziami? Sprawdź zgodność z potokami CI/CD, dostawcami chmury i innym niezbędnym oprogramowaniem. |
| CzynnikMożliwość dostosowania | Co należy wziąć pod uwagęCzy możesz dostosować je do swoich potrzeb? Poszukaj opcji zmiany ustawień, pulpitów nawigacyjnych i alertów tak, aby odpowiadały Twojemu przepływowi pracy. |
| CzynnikŁatwość obsługi | Co należy wziąć pod uwagęCzy jest przyjazne dla użytkownika? Upewnij się, że interfejs jest intuicyjny i wymaga od zespołu minimalnego szkolenia na początek. |
| CzynnikWdrożenie i rozpoczęcie pracy | Co należy wziąć pod uwagęJak szybko możesz rozpocząć pracę? Oceń czas konfiguracji, dostępność zasobów, takich jak szkolenia, oraz wsparcie na początkowych etapach. |
| CzynnikKoszt | Co należy wziąć pod uwagęCzy mieści się w Twoim budżecie? Porównaj plany cenowe, zwróć uwagę na ukryte opłaty i oceń wartość oferowaną za daną cenę. |
| CzynnikZabezpieczenia | Co należy wziąć pod uwagęCzy zapewnia silną ochronę? Poszukaj szyfrowania, mechanizmów kontroli dostępu i zgodności ze standardami branżowymi, aby zapewnić bezpieczeństwo danych. |
| CzynnikWymogi zgodności | Co należy wziąć pod uwagęCzy spełnia wymagania przepisów? Sprawdź, czy rozwiązanie jest zgodne z normami prawnymi dotyczącymi Twojej branży, takimi jak GDPR lub HIPAA. |
Czym są rozwiązania do zabezpieczania kontenerów?
Rozwiązania do zabezpieczania kontenerów to narzędzia zaprojektowane do ochrony aplikacji skonteneryzowanych przed podatnościami i zagrożeniami. Specjaliści IT, deweloperzy i zespoły ds. bezpieczeństwa zazwyczaj korzystają z tych narzędzi, aby zapewnić bezpieczne działanie aplikacji w różnych środowiskach, niezależnie od tego, czy używają alternatyw dla Dockera, czy innych platform kontenerowych. Skanowanie podatności, kontrole zgodności i ochrona w czasie działania pomagają identyfikować zagrożenia, spełniać wymogi prawne i chronić operacje. Narzędzia te zapewniają niezbędne zabezpieczenia, które pomagają utrzymać bezpieczeństwo i zgodność aplikacji skonteneryzowanych.
Funkcje
Wybierając rozwiązania do zabezpieczania kontenerów, zwróć uwagę na następujące kluczowe funkcje:
- Skanowanie podatności: Identyfikuje potencjalne zagrożenia bezpieczeństwa w obrazach kontenerów i uruchomionych aplikacjach oraz powiadamia o nich.
- Kontrole zgodności: Zapewniają, że kontenery spełniają standardy branżowe i wymogi prawne, takie jak RODO i HIPAA.
- Ochrona w czasie działania: Monitoruje zagrożenia i chroni przed nimi podczas wykonywania aplikacji skonteneryzowanych.
- Możliwości integracji: Bezproblemowo współpracują z istniejącymi potokami CI/CD i dostawcami chmury, aby utrzymać bezpieczeństwo na wszystkich etapach tworzenia.
- Kontrola dostępu oparta na rolach: Umożliwia ustawianie uprawnień i zarządzanie dostępem użytkowników do poufnych informacji i działań.
- Automatyczne usuwanie podatności: Zapewnia automatyczne poprawki zidentyfikowanych podatności, ograniczając potrzebę ręcznej interwencji.
- Powiadomienia w czasie rzeczywistym: Natychmiast informują zespół o incydentach bezpieczeństwa, umożliwiając szybką reakcję.
- Konfigurowalne pulpity: Oferują dostosowany widok wskaźników bezpieczeństwa i alertów, ułatwiając monitorowanie najważniejszych dla Ciebie informacji.
- Szyfrowanie: Zapewnia ochronę danych znajdujących się w kontenerach przed nieuprawnionym dostępem.
- Wykrywanie zagrożeń oparte na uczeniu maszynowym: Wykorzystuje zaawansowane algorytmy do identyfikowania i przewidywania potencjalnych zagrożeń, zwiększając ogólny poziom bezpieczeństwa.
Korzyści
Wdrożenie rozwiązań do zabezpieczania kontenerów zapewnia wiele korzyści dla zespołu i firmy. Oto kilka z nich:
- Zwiększone bezpieczeństwo: Korzystanie ze skanowania podatności i ochrony w czasie działania zmniejsza ryzyko naruszeń bezpieczeństwa i chroni poufne dane.
- Zgodność z przepisami: Kontrole zgodności zapewniają, że operacje spełniają wymagane standardy prawne, pomagając uniknąć kar i problemów prawnych.
- Oszczędność czasu: Automatyczne usuwanie podatności i powiadomienia w czasie rzeczywistym pozwalają zespołowi szybko reagować na zagrożenia bez ręcznego wysiłku.
- Większa wydajność: Możliwości integracji z istniejącymi narzędziami usprawniają procesy i utrzymują bezpieczeństwo przez cały etap tworzenia.
- Kontrola dostępu: Kontrola dostępu oparta na rolach pomaga zarządzać tym, kto może uzyskać dostęp do poszczególnych zasobów, zmniejszając ryzyko nieuprawnionych działań.
- Świadome podejmowanie decyzji: Konfigurowalne pulpity zapewniają wgląd w wskaźniki bezpieczeństwa, pomagając podejmować lepiej poinformowane decyzje dotyczące bezpieczeństwa.
- Ochrona danych: Szyfrowanie zapewnia bezpieczeństwo danych przed nieuprawnionym dostępem, zachowując ich poufność i integralność.
Koszty i ceny
Wybór rozwiązań do zabezpieczania kontenerów wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia podsumowanie typowych planów, ich średnich cen oraz standardowych funkcji uwzględnianych w rozwiązaniach do zabezpieczania kontenerów:
Tabela porównawcza planów rozwiązań do zabezpieczania kontenerów
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe skanowanie podatności, ograniczone kontrole zgodności i pomoc społeczności. |
| Typ planuPlan osobisty | Średnia cena$5-$25/użytkownik/miesiąc | Typowe funkcjeZaawansowane skanowanie, podstawowa ochrona w czasie działania i pomoc przez e-mail. |
| Typ planuPlan biznesowy | Średnia cena$30-$75/użytkownik/miesiąc | Typowe funkcjePełne kontrole zgodności, możliwości integracji i kontrola dostępu oparta na rolach. |
| Typ planuPlan korporacyjny | Średnia cena$100+/użytkownik/miesiąc | Typowe funkcjeKonfigurowalne pulpity, wykrywanie zagrożeń za pomocą uczenia maszynowego i dedykowana pomoc. |
Najczęściej zadawane pytania dotyczące rozwiązań bezpieczeństwa kontenerów
Jakich kompromisów należy się spodziewać między narzędziami bezpieczeństwa kontenerów o otwartym kodzie źródłowym a rozwiązaniami komercyjnymi?
W przypadku narzędzi o otwartym kodzie źródłowym często zyskuje się elastyczność, możliwość dostosowania i brak opłat licencyjnych, ale zwykle trzeba samodzielnie zająć się większą ilością pracy integracyjnej, dostrajaniem i zapewnieniem wsparcia. Rozwiązania komercyjne zazwyczaj oferują więcej funkcji dostępnych od razu (panele, alerty, silniki zasad), ale przy skalowaniu można zostać uzależnionym od ograniczeń dostawcy lub ponosić wyższe koszty. Należy uwzględnić dojrzałość zespołu, złożoność środowisk oraz gotowość do tworzenia warstwy integracyjnej między narzędziami.
Jakie wyzwania pojawiają się podczas zabezpieczania kontenerów w infrastrukturach wielochmurowych lub hybrydowych?
W środowiskach wielochmurowych trzeba zmierzyć się z niespójnymi interfejsami API, różnymi modelami tożsamości i rozbieżnymi zasadami sieciowymi. Rozwiązanie działające w AWS może nie przekładać się bezpośrednio na Azure lub środowisko lokalne. Potrzebne są narzędzia, które abstrahują od tych różnic (lub korzystają z centralnej płaszczyzny sterowania) i umożliwiają ujednolicenie poziomu bezpieczeństwa we wszystkich chmurach.
Jak rozwiązać problemy z nieoczekiwanym kończeniem działania kontenerów w AWS Fargate?
Nieoczekiwane kończenie działania kontenerów w AWS Fargate może wynikać z ograniczeń zasobów lub błędnej konfiguracji. Sprawdź definicję zadania pod kątem prawidłowego przydziału zasobów i przejrzyj dzienniki w poszukiwaniu komunikatów o błędach. Dostosowanie ustawień pamięci lub procesora może rozwiązać problem.
Jak zarządzać wynikami fałszywie dodatnimi w skanowaniu obrazów kontenerów pod kątem podatności?
Wyniki fałszywie dodatnie są częste, gdy skanery zgłaszają problemy o niewielkim wpływie lub zależności, z których aplikacja faktycznie nie korzysta. Aby ograniczyć szum, dostosuj progi skanera, wycisz alerty dotyczące ustaleń niskiego ryzyka i koreluj wyniki skanów w czasie, aby identyfikować utrzymujące się problemy. Możesz również weryfikować ustalenia za pomocą wielu narzędzi lub użyć metaramy (np. LUCID), aby ograniczyć niespójności między skanerami.