

W dzisiejszej erze cyfrowej ochrona sieci to nie tylko rozsądne rozwiązanie — to konieczność. Nieustannie zmagasz się z zagrożeniami wynikającymi z cyberataków i właśnie tutaj z pomocą przychodzi oprogramowanie zapory sieciowej. Działa jak bariera, chroniąc dane i zapewniając spokój.
Poświęciłem czas na testowanie i analizowanie różnych rozwiązań zapór sieciowych, dlatego rozumiem wyzwania, z jakimi Ty i Twój zespół mierzycie się podczas zabezpieczania systemów. W tym artykule przedstawię moje najlepsze propozycje, oferując bezstronne spojrzenie na dostępne opcje.
Znajdziesz tu informacje na temat funkcji, łatwości obsługi oraz tego, co wyróżnia poszczególne programy, dzięki czemu podejmiesz świadomą decyzję. Przyjrzyjmy się bliżej światu oprogramowania zapór sieciowych i znajdźmy rozwiązanie odpowiednie dla Twoich potrzeb.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza oprogramowania zapór sieciowych
Ta tabela porównawcza zawiera zestawienie szczegółów cenowych dotyczących moich najlepszych propozycji oprogramowania zapór sieciowych:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepszy wybór pod względem najniższego całkowitego kosztu posiadania na chroniony Mb/s | Dostępny 30-dniowy bezpłatny okres próbny i bezpłatne demo | Od $700 | Website | |
| 2 | Najlepszy wybór dla skalowalnych danych wywiadowczych dotyczących zagrożeń wspieranych przez Talos | Dostępna bezpłatna wersja demonstracyjna | Cena dostępna na żądanie | Website | |
| 3 | Najlepsza zapora SD-WAN dla oddziałów | 14-dniowy bezpłatny okres próbny + bezpłatne demo | Od 25 USD/użytkownika/miesiąc (przy rozliczeniu rocznym) | Website | |
| 4 | Najlepszy do opartego na ML wykrywania zagrożeń typu zero-day w pamięci | Bezpłatny 90-dniowy okres próbny LUB dostępne bezpłatne demo | Od 550 $ (tylko sprzęt) | Website | |
| 5 | Najlepszy do izolacji sieci wywoływanej przez punkty końcowe | Dostępna bezpłatna wersja próbna | Od $25/użytkownika/miesiąc (przy rozliczeniu rocznym) | Website | |
| 6 | Najlepsze rozwiązanie do blokowania zagrożeń typu zero-day przed ich ujawnieniem | Bezpłatny okres próbny trwający 15–30 dni LUB dostępna bezpłatna wersja demonstracyjna | Cena ustalana na życzenie | Website | |
| 7 | Najlepsze rozwiązanie pod kątem europejskich standardów cyberbezpieczeństwa | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 8 | Najlepsze rozwiązanie do zabezpieczania infrastruktury i sieci AI | 30-dniowy bezpłatny okres próbny LUB dostępne bezpłatne demo | Cena na żądanie | Website | |
| 9 | Najlepsze rozwiązanie do egzekwowania zasad modelu zerowego zaufania dla ruchu internetowego | Dostępne bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 10 | Najlepsze rozwiązanie do hierarchicznych zasad zapory sieciowej natywnych dla GCP | Dostępny bezpłatny plan i bezpłatne demo | Ceny na żądanie | Website |


Recenzje najlepszego oprogramowania zapór sieciowych
 Najlepszy wybór pod względem najniższego całkowitego kosztu posiadania na chroniony Mb/s
- Dostępny 30-dniowy bezpłatny okres próbny i bezpłatne demo
- Od $700
Visit WebsiteCustomer Rating:4.6/5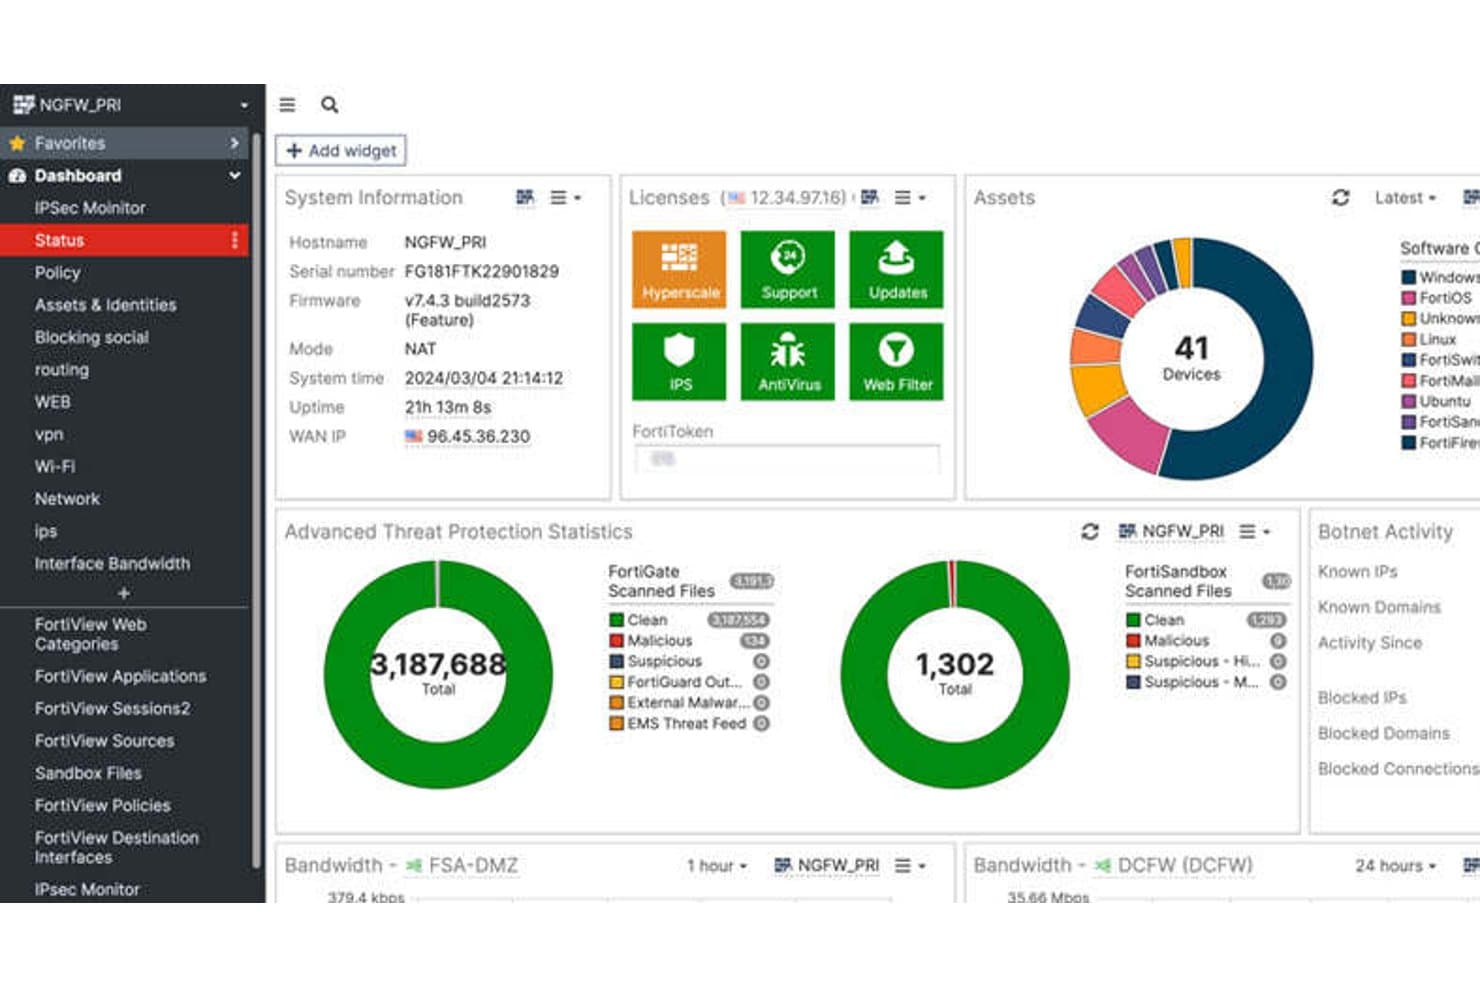
FortiGate NGFW zapewnia ujednolicony pulpit nawigacyjny do monitorowania zagrożeń w czasie rzeczywistym. FortiGate NGFW to platforma zapory sieciowej nowej generacji firmy Fortinet, która łączy głęboką inspekcję pakietów, zapobieganie włamaniom, kontrolę na poziomie aplikacji, deszyfrowanie SSL/TLS oraz wbudowaną funkcję SD-WAN w urządzeniach sprzętowych, maszynach wirtualnych i wdrożeniach hostowanych w chmurze.
Dla kogo FortiGate NGFW jest najlepszym wyborem?
FortiGate NGFW to dobre rozwiązanie dla zespołów ds. bezpieczeństwa sieci w przedsiębiorstwach, które muszą chronić środowiska o dużej przepustowości w rozproszonych infrastrukturach lokalnych, chmurowych i hybrydowych.
Dlaczego wybrałem FortiGate NGFW
FortiGate NGFW znalazł się na mojej krótkiej liście, ponieważ żadna inna zapora sieciowa nie może się równać z jego surową przepustowością ochrony przed zagrożeniami na dużą skalę. Mam na myśli niestandardowe procesory FortiASIC, które realizują inspekcję SSL/TLS i IPS z przepustowością łącza, osiągając 520 Gb/s w modelu 3800G bez spadku wydajności. Podoba mi się również to, że SD-WAN jest zawarty w licencji, dzięki czemu mój zespół nie musi korzystać z oddzielnych produktów do zabezpieczania ruchu oddziałów, zachowując jednocześnie tę przepustowość w rozproszonych lokalizacjach.
Najważniejsze funkcje FortiGate NGFW
- Segmentacja domen wirtualnych (VDOM): Dzieli pojedyncze urządzenie FortiGate na wiele odizolowanych instancji wirtualnych zapór sieciowych, z których każda ma własne zasady, tabele routingu i administratorów.
- Scentralizowana orkiestracja FortiManager: Umożliwia zarządzanie zasadami, konfiguracjami i oprogramowaniem układowym w rozproszonych wdrożeniach FortiGate z poziomu jednej konsoli, z obsługą kontroli wersji i przywracania poprzedniej wersji.
- Wbudowany CASB zapewniający widoczność usług SaaS: Monitoruje i kontroluje ruch do aplikacji chmurowych w czasie rzeczywistym, ujawniając nieautoryzowane wykorzystanie usług IT i blokując eksfiltrację danych z niezatwierdzonych platform.
- Kryptografia postkwantowa dla sieci VPN IPsec: W FortiOS 7.6.1 wdraża algorytmy postkwantowe zatwierdzone przez NIST w celu ochrony tuneli VPN przed zagrożeniami związanymi z komputerami kwantowymi.
Integracje FortiGate NGFW
FortiGate NGFW obsługuje ponad 3000 integracji Security Fabric z udziałem ponad 400 partnerów, w tym CrowdStrike, ServiceNow, Armis, Splunk, AWS, Microsoft Azure i Google Cloud Platform. Obsługa Terraform, Ansible i REST API umożliwia tworzenie niestandardowych integracji oraz realizację przepływów pracy opartych na infrastrukturze jako kodzie.
Pros and Cons
Pros:
- Zapewnia najwyższą dostępną przepustowość ochrony przed zagrożeniami
- Natywna funkcja SD-WAN dostępna bez dodatkowych kosztów
- Segmentacja VDOM umożliwia rzeczywistą obsługę wielu dzierżawców
Cons:
- Aktualizacje oprogramowania układowego mogą wprowadzać krytyczne błędy
- Zaawansowane raportowanie wymaga oddzielnej licencji FortiAnalyzer
Learn more about FortiGate NGFW: Najlepszy wybór dla skalowalnych danych wywiadowczych dotyczących zagrożeń wspieranych przez Talos
- Dostępna bezpłatna wersja demonstracyjna
- Cena dostępna na żądanie
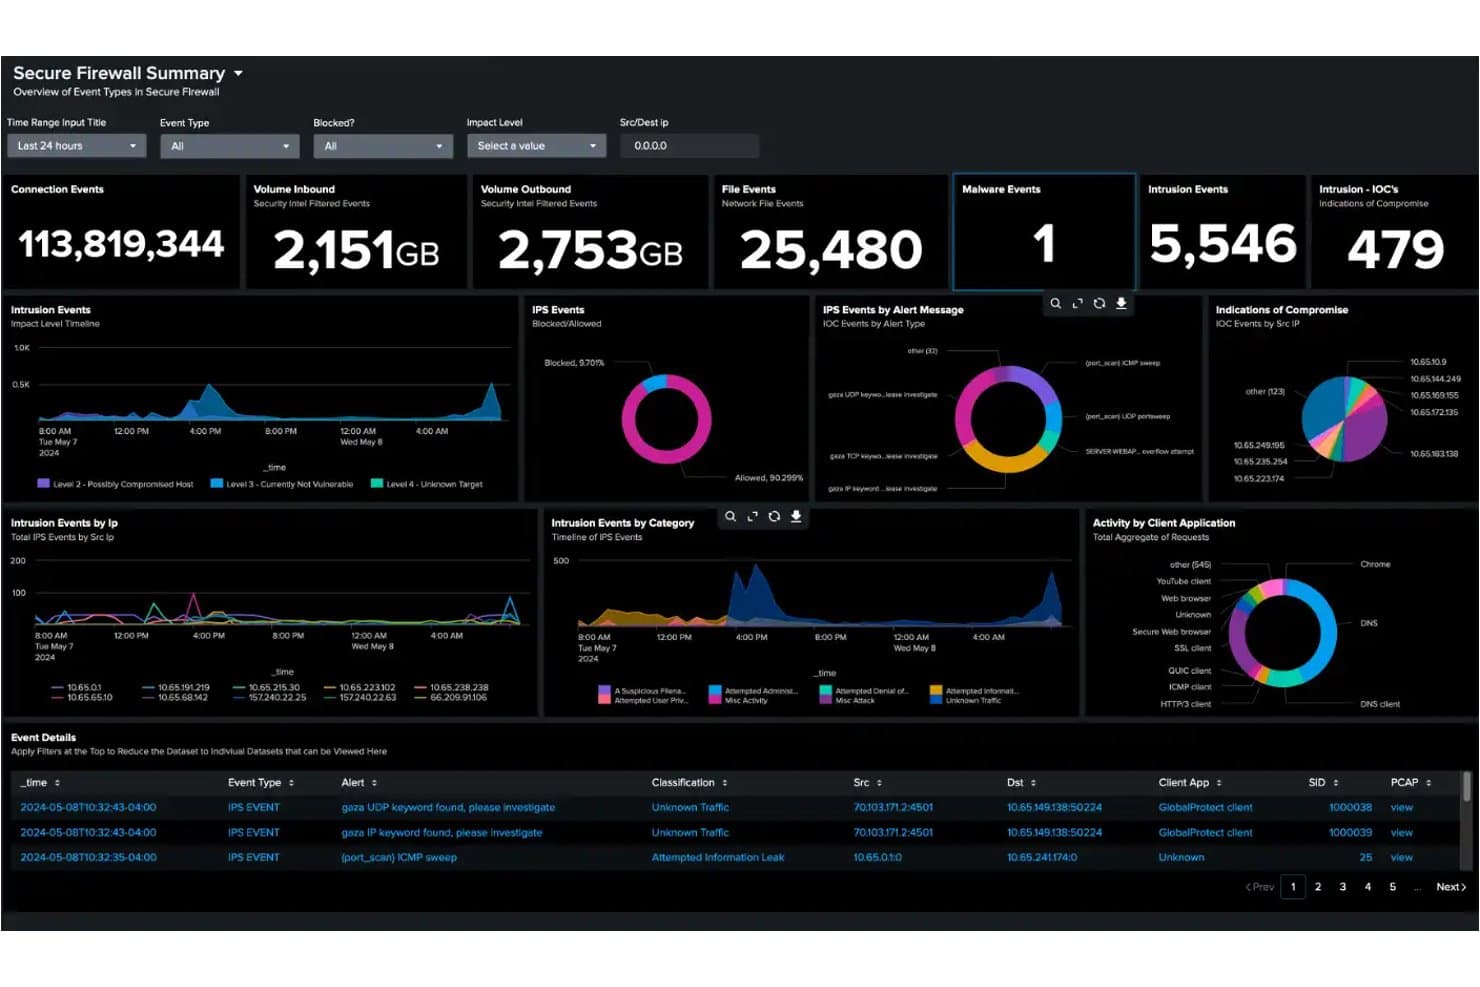
Cisco Secure Firewall centralizuje monitorowanie zagrożeń związanych ze zdarzeniami sieciowymi i włamaniami. Cisco Secure Firewall to platforma zapory sieciowej nowej generacji, która zapewnia stanową inspekcję ruchu, zapobieganie włamaniom za pośrednictwem silnika Snort 3, głęboką inspekcję pakietów w ponad 6500 aplikacjach oraz analizę zaszyfrowanego ruchu za pośrednictwem silnika Encrypted Visibility Engine.
Dla kogo Cisco Secure Firewall jest najlepszym rozwiązaniem?
Cisco Secure Firewall to dobry wybór dla zespołów ds. bezpieczeństwa w przedsiębiorstwach, które potrzebują zweryfikowanej ochrony przed zagrożeniami opartej na analizie danych wywiadowczych w dużych, rozproszonych i hybrydowych środowiskach sieciowych.
Dlaczego wybrałem Cisco Secure Firewall
Cisco Secure Firewall znalazł się na mojej liście, ponieważ wspierające go dane wywiadowcze dotyczące zagrożeń są naprawdę wyjątkowe. Cisco Talos analizuje codziennie 900 miliardów zdarzeń związanych z bezpieczeństwem w 193 krajach, przekazując wykrycia w czasie rzeczywistym bezpośrednio do silnika IPS Snort 3 zapory sieciowej. Model behawioralny SnortML dodatkowo wzmacnia to rozwiązanie, wykrywając exploity typu zero-day bez oczekiwania na aktualizację sygnatur. W testach przedsiębiorstw SE Labs z {{year}} roku Cisco zablokowało 100% zagrożeń, w tym symulacje działań APT29 i Scattered Spider.
Najważniejsze funkcje Cisco Secure Firewall
- Silnik widoczności zaszyfrowanego ruchu (EVE): Wykrywa i blokuje zagrożenia ukryte w ruchu szyfrowanym za pomocą TLS 1.3 bez konieczności odszyfrowywania.
- Centrum zarządzania zaporą sieciową (FMC): Scentralizowana lokalna konsola zarządzania do konfigurowania i egzekwowania zasad w instancjach zapór sprzętowych, wirtualnych i chmurowych.
- Uniwersalny dostęp do sieci Zero Trust (UZTNA): Zapewnia dostęp do aplikacji oparty na tożsamości i stanie urządzenia, zastępując tradycyjną sieć VPN stale weryfikowanymi połączeniami.
- Cisco Security Cloud Control: Natywna dla chmury platforma orkiestracji do zarządzania wdrożeniami zapór w wielu lokalizacjach i dla wielu dzierżawców z jednego interfejsu.
Integracje Cisco Secure Firewall
Cisco Secure Firewall oferuje natywne integracje z rozwiązaniami Splunk, Cisco XDR, Cisco ISE, Cisco Secure Workload, Cisco Umbrella, Cisco Secure Access i Cisco Multicloud Defense. Obsługuje QRadar i Microsoft Sentinel za pośrednictwem syslog, a także REST API, Terraform i Ansible na potrzeby niestandardowych przepływów pracy oraz procesów DevSecOps.
Pros and Cons
Pros:
- Blokowanie zagrożeń typu zero-day za pomocą analizy behawioralnej SnortML
- Inspekcja ruchu TLS 1.3 bez odszyfrowywania
- Obsługa wdrożeń wielochmurowych i konteneryzowanych
Cons:
- Wdrażanie zasad może być powolne i zakłócające działanie
- Złożoność interfejsu zarządzania utrudnia pracę administratorom
Learn more about Cisco Secure Firewall: Najlepsza zapora SD-WAN dla oddziałów
- 14-dniowy bezpłatny okres próbny + bezpłatne demo
- Od 25 USD/użytkownika/miesiąc (przy rozliczeniu rocznym)
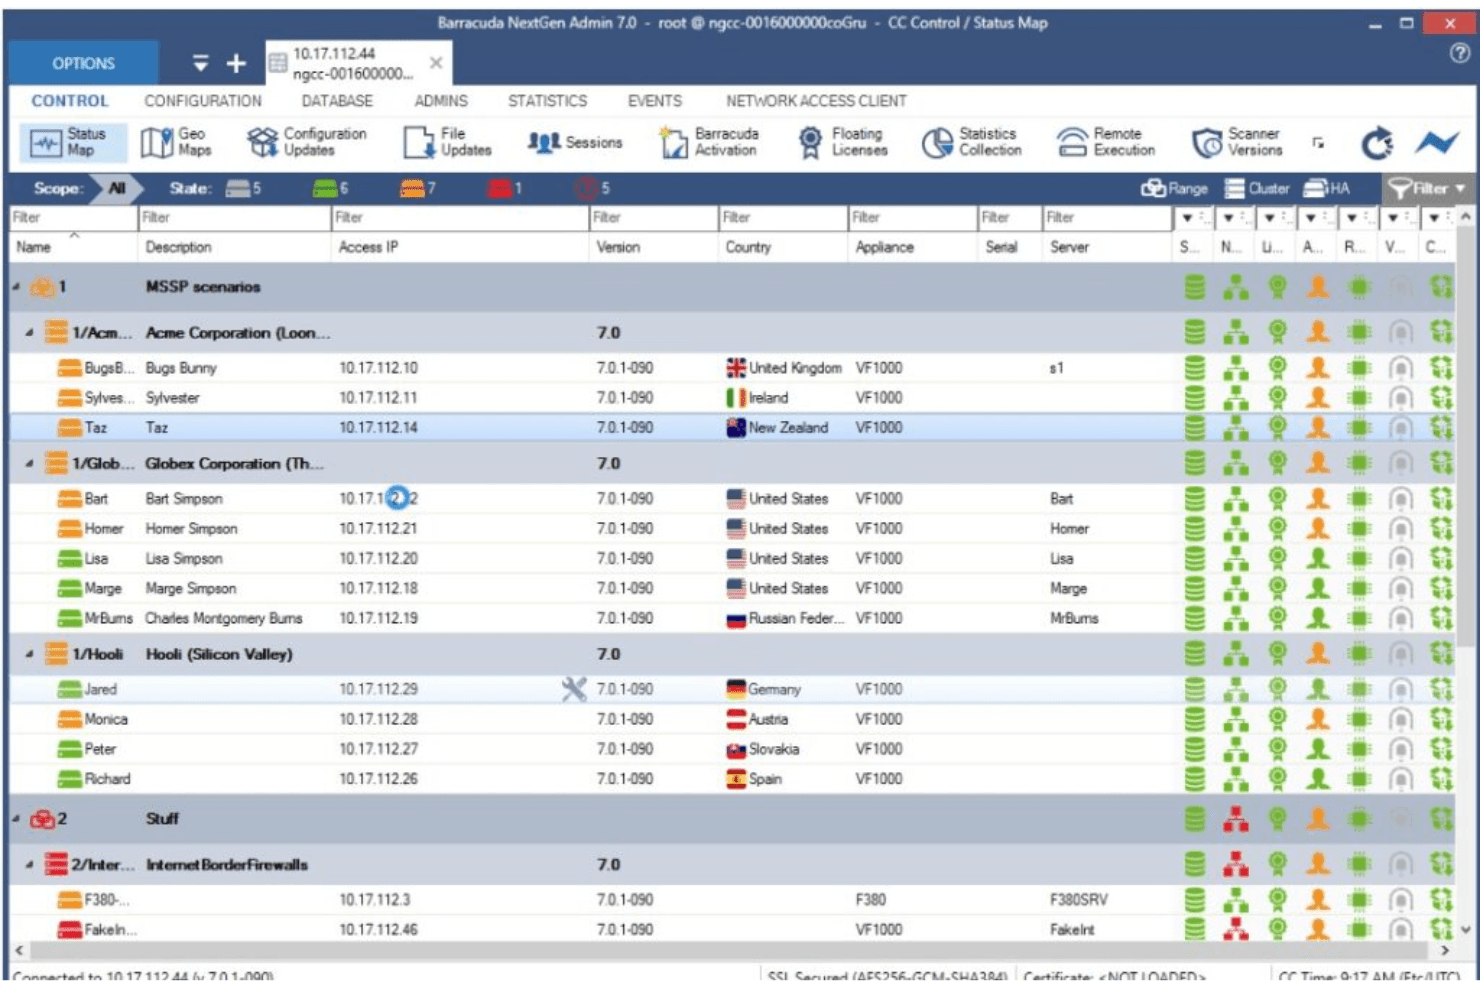
To jest obraz głównego panelu sterowania Barracuda CloudGen. Barracuda CloudGen Firewall to zapora nowej generacji, która łączy stanową głęboką inspekcję pakietów, wbudowane SD-WAN, IDS/IPS, kontrolę na poziomie aplikacji oraz obsługę wdrożeń w wielu chmurach AWS, Azure i GCP.
Dla kogo Barracuda CloudGen Firewall jest najlepszym wyborem?
Zespoły IT zarządzające rozproszonymi sieciami oddziałów lub środowiskami wielochmurowymi najbardziej skorzystają z Barracuda CloudGen Firewall, zwłaszcza gdy istotne są wbudowane SD-WAN i wdrażanie bezdotykowe.
Dlaczego wybrałem Barracuda CloudGen Firewall
Wybrałem Barracuda CloudGen Firewall jako jedno z najlepszych rozwiązań, ponieważ obsługuje bezpieczeństwo wielu chmur bez konieczności łączenia oddzielnych narzędzi. Natywne wdrażanie w AWS, Azure i GCP pozwala egzekwować spójne zasady zapory niezależnie od tego, czy ruch trafia do biura oddziału, czy do obciążenia działającego w chmurze. Podoba mi się również to, że rozwiązanie obejmuje wbudowane SD-WAN z duplikacją ruchu i korekcją błędów przekazywania, dzięki czemu rozproszone zespoły pozostają połączone nawet za pośrednictwem podatnych na zakłócenia łączy 4G/5G, z przełączaniem awaryjnym bez utraty pakietów.
Najważniejsze funkcje Barracuda CloudGen Firewall
- Stanowa głęboka inspekcja pakietów: Analizuje nagłówki i dane pakietów w jednym przebiegu, jednocześnie stosując funkcje zapory, IPS/IDS i skanowania antywirusowego, bez dodatkowych opóźnień wynikających z nakładania kolejnych warstw.
- Centrum sterowania zaporą: Scentralizowana konsola zarządzania obsługująca wdrożenia w wielu lokalizacjach, z kontrolą wersji, przywracaniem konfiguracji i bezdotykowym zdalnym udostępnianiem lokalizacji.
- Zaawansowana ochrona przed zagrożeniami w piaskownicy: Wykorzystuje pełną emulację systemu do bezpiecznego uruchamiania nieznanych plików i wykrywania zagrożeń behawioralnych, automatycznie przesyłając nowe sygnatury do warstw wstępnego filtrowania.
- Zasady kontroli dostępu uwzględniające tożsamość: Egzekwują szczegółowe reguły według użytkownika, grupy, aplikacji, czasu i lokalizacji, korzystając z integracji z Active Directory, LDAP, RADIUS, TACACS+ i certyfikatami x.509.
Integracje Barracuda CloudGen Firewall
Barracuda CloudGen Firewall integruje się z Microsoft Azure, Azure Virtual WAN, AWS, Google Cloud Platform, Datadog i Tufin SecureTrack. Obsługuje eksporty syslog do Splunk i innych platform SIEM, a także interfejsy REST API do niestandardowej automatyzacji.
Pros and Cons
Pros:
- Wbudowane SD-WAN bez dodatkowego sprzętu
- Scentralizowane zarządzanie środowiskami obejmującymi wiele lokalizacji
- Zaawansowana ochrona przed zagrożeniami z funkcją sandboxingu
Cons:
- Brak obsługi protokołu WireGuard
- Korzystanie z najważniejszych funkcji wymaga dodatkowych subskrypcji
Learn more about Barracuda CloudGen Firewall: Najlepszy do opartego na ML wykrywania zagrożeń typu zero-day w pamięci
- Bezpłatny 90-dniowy okres próbny LUB dostępne bezpłatne demo
- Od 550 $ (tylko sprzęt)
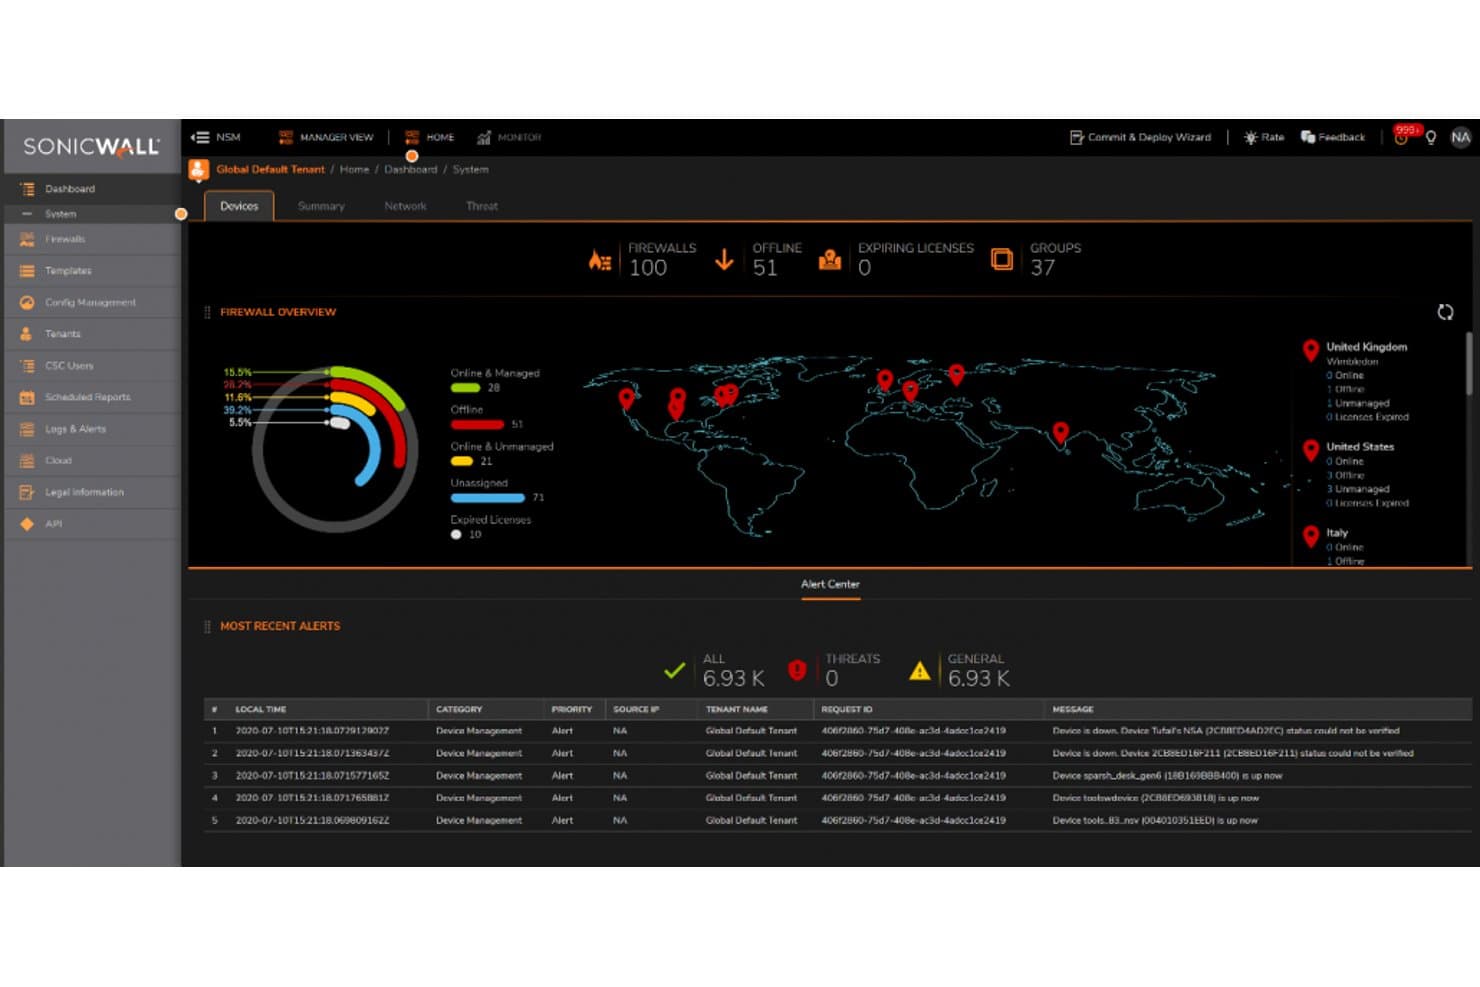
SonicWall centralizuje monitorowanie zapór na 100 urządzeniach na całym świecie. SonicWall to platforma zapory nowej generacji, która łączy głęboką inspekcję pakietów, zapobieganie włamaniom, kontrolę na poziomie aplikacji oraz opartą na chmurze analizę w piaskownicy w środowiskach sprzętowych, wirtualnych i wdrażanych w chmurze.
Dla kogo SonicWall jest najlepszym wyborem?
SonicWall doskonale sprawdzi się w zespołach IT małych i średnich firm oraz firm średniej wielkości, które potrzebują ochrony przed zagrożeniami na poziomie rozwiązań korporacyjnych, ale bez korporacyjnej ceny.
Dlaczego wybrałem SonicWall
Wybrałem SonicWall jako jedno z najlepszych rozwiązań, ponieważ jego wykrywanie naruszeń w czasie rzeczywistym jest naprawdę trudne do odtworzenia. Opatentowany silnik RTDMI analizuje pamięć w czasie rzeczywistym, wykrywając złośliwe oprogramowanie ukrywające się za szyfrowaniem, zanim zostanie ono uruchomione. Dzięki pięciu kolejnym doskonałym wynikom w testach ICSA Labs skuteczność wykrywania zagrożeń na poziomie 100% przy zerowej liczbie fałszywych alarmów nie jest tu hasłem marketingowym — została potwierdzona. Wysoko oceniam również piaskownicę Capture ATP, ponieważ przeprowadza pełną emulację systemu w przypadku podejrzanych plików, zamiast ograniczać się do kontroli powierzchniowej.
Najważniejsze funkcje SonicWall
- Architektura zasad oparta na strefach: Umożliwia definiowanie szczegółowych reguł zapory dla stref zaufanych, niezaufanych, bezprzewodowych i szyfrowanych, z egzekwowaniem zasad wobec poszczególnych użytkowników i grup.
- Wbudowana bezpieczna sieć SD-WAN: Zapewnia inteligentne przełączanie awaryjne, równoważenie obciążenia i routing uwzględniający aplikacje w rozproszonych lokalizacjach bez konieczności stosowania oddzielnego urządzenia.
- Menedżer bezpieczeństwa sieci (NSM): Scentralizowana, natywna dla chmury konsola do zarządzania zasadami, konfiguracjami i raportowaniem w wielu zaporach i lokalizacjach z jednego interfejsu.
- Wbudowane licencjonowanie ZTNA: Zapory Gen 8 są dostarczane z integracją Cloud Secure Edge, umożliwiając kontrolę dostępu uwzględniającą tożsamość i urządzenie jako wbudowaną alternatywę dla SSL-VPN.
Integracje SonicWall
SonicWall oferuje natywne integracje syslog z rozwiązaniami Splunk, IBM QRadar i Microsoft Sentinel, a także łączność z usługami Active Directory i LDAP. NSM udostępnia interfejs REST API do niestandardowych integracji i automatyzacji.
Pros and Cons
Pros:
- Wiodąca w branży dokładność wykrywania zagrożeń
- Wbudowane SD-WAN i ZTNA
- Inspekcja pamięci w czasie rzeczywistym blokuje ukryte złośliwe oprogramowanie
Cons:
- Powtarzające się luki w SSL-VPN budzą obawy
- Zaawansowane funkcje wymagają kilku płatnych subskrypcji
Learn more about SonicWall: Najlepszy do izolacji sieci wywoływanej przez punkty końcowe
- Dostępna bezpłatna wersja próbna
- Od $25/użytkownika/miesiąc (przy rozliczeniu rocznym)
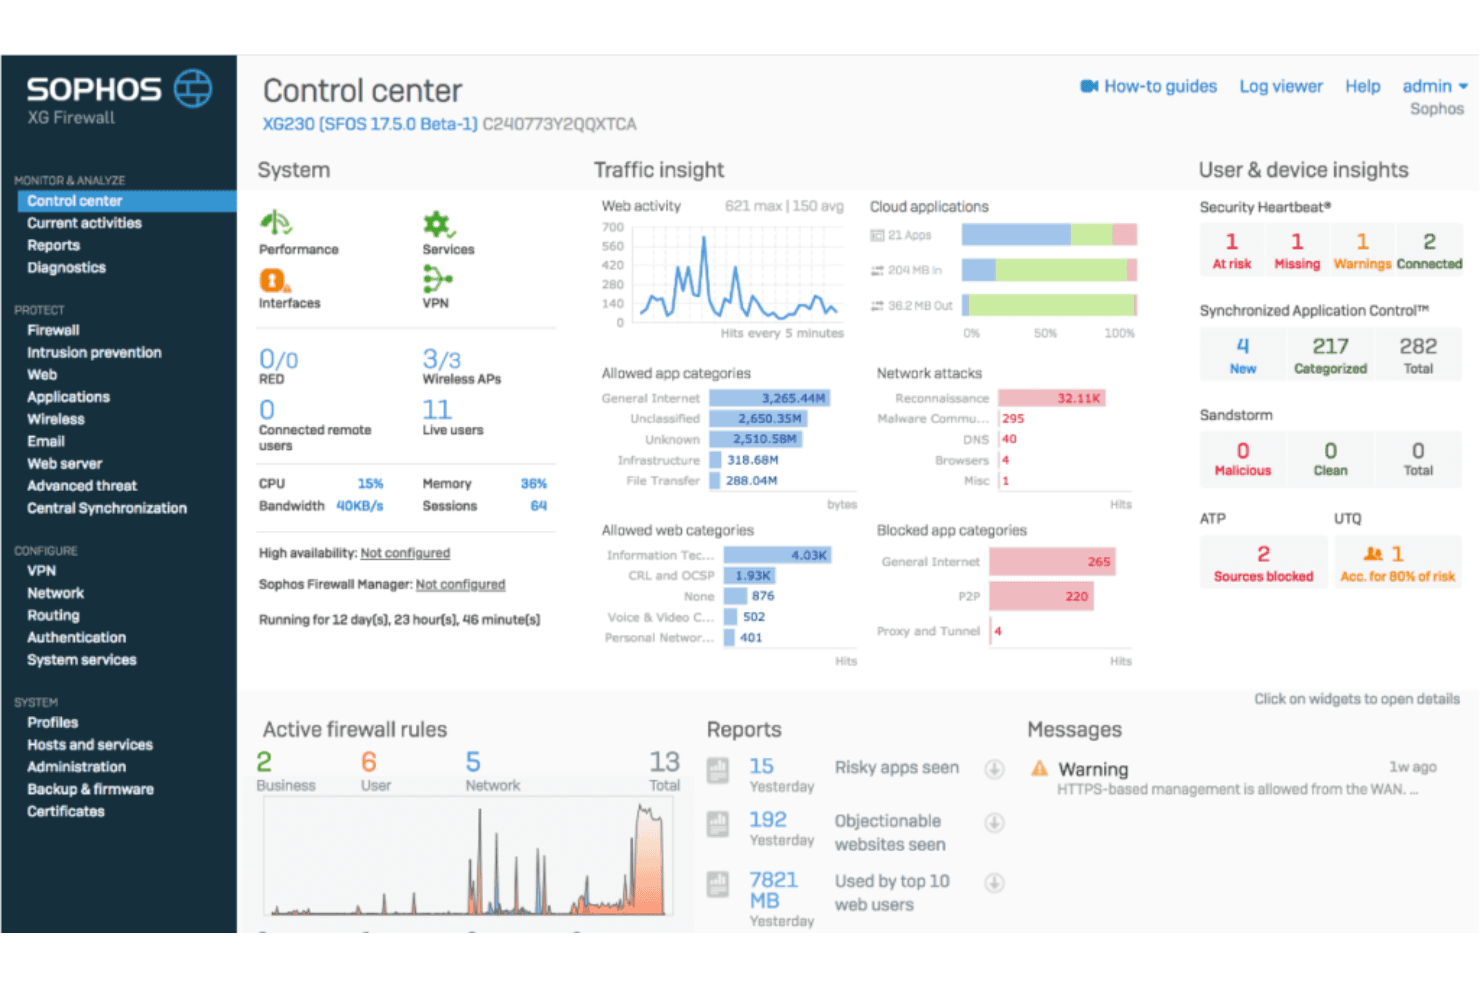
Widok głównego pulpitu sterowania Sophos Firewall. Sophos Firewall to platforma zapory nowej generacji, która łączy głęboką inspekcję pakietów, deszyfrowanie TLS 1.3, zapobieganie włamaniom, kontrolę na poziomie aplikacji oraz współdzielenie danych telemetrycznych o zagrożeniach między punktami końcowymi, serwerami i urządzeniami sieciowymi.
Dla kogo Sophos Firewall jest najlepszym wyborem?
Sophos Firewall doskonale sprawdzi się w zespołach IT i bezpieczeństwa, które już korzystają z punktów końcowych Sophos lub planują ich wdrożenie, ponieważ właśnie w takim środowisku automatyczna izolacja zagrożeń przez mechanizm Security Heartbeat zapewnia największe korzyści.
Dlaczego wybrałem Sophos Firewall
Wybrałem Sophos Firewall, ponieważ jego architektura Synchronized Security oferuje funkcję, której większość zapór nie ma: udostępnia w czasie rzeczywistym dane telemetryczne dotyczące stanu między zaporą a punktami końcowymi Sophos za pośrednictwem mechanizmu Security Heartbeat, automatycznie izolując zaatakowane urządzenia na poziomie sieci bez konieczności ręcznej interwencji. Podoba mi się również funkcja Active Threat Response, która pobiera dane od analityków MDR oraz wykorzystuje wykrywanie ML rozwiązania NDR Essentials do powstrzymywania aktywnych przeciwników niemal w czasie rzeczywistym.
Najważniejsze funkcje Sophos Firewall
- Inspekcja TLS 1.3: Architektura Xstream wykorzystuje akcelerację sprzętową do deszyfrowania i inspekcji ruchu TLS 1.3 bez znacznego spadku przepustowości.
- Sandboxing w chmurze Sandstorm: Podejrzane pliki są przesyłane do opartego na chmurze środowiska sandbox, które wykorzystuje uczenie maszynowe i analizę behawioralną do wykrywania nieznanego złośliwego oprogramowania, zanim dotrze ono do sieci.
- Wbudowana brama ZTNA: Każde urządzenie Sophos Firewall zawiera zintegrowaną bramę dostępu do sieci opartej na zasadzie zerowego zaufania, co eliminuje potrzebę korzystania z osobnego urządzenia.
- Centralne raportowanie zapory: Sophos Central udostępnia oparte na chmurze szablony raportów zgodności z HIPAA, PCI-DSS i GLBA, a pakiet Xstream zapewnia przechowywanie dzienników przez maksymalnie 30 dni.
Integracje Sophos Firewall
Sophos Firewall integruje się z Sophos Central, Sophos Intercept X Endpoint, Sophos MDR/XDR, Active Directory, LDAP, AWS, Azure i GCP. Interfejs API integracji z SIEM obsługuje niestandardowe połączenia, a źródła danych o zagrożeniach innych firm oraz wdrożenia VMware, Hyper-V i KVM dodatkowo rozszerzają możliwości łączności.
Pros and Cons
Pros:
- Automatyczna izolacja punktów końcowych za pośrednictwem mechanizmu Security Heartbeat
- Inspekcja TLS 1.3 z akceleracją sprzętową
- Wbudowana brama ZTNA w każdym urządzeniu
Cons:
- Pełne wykorzystanie funkcji wymaga punktów końcowych Sophos
- Ograniczone przechowywanie dzienników bez zewnętrznego systemu SIEM
Learn more about Sophos Firewall: Najlepsze rozwiązanie do blokowania zagrożeń typu zero-day przed ich ujawnieniem
- Bezpłatny okres próbny trwający 15–30 dni LUB dostępna bezpłatna wersja demonstracyjna
- Cena ustalana na życzenie
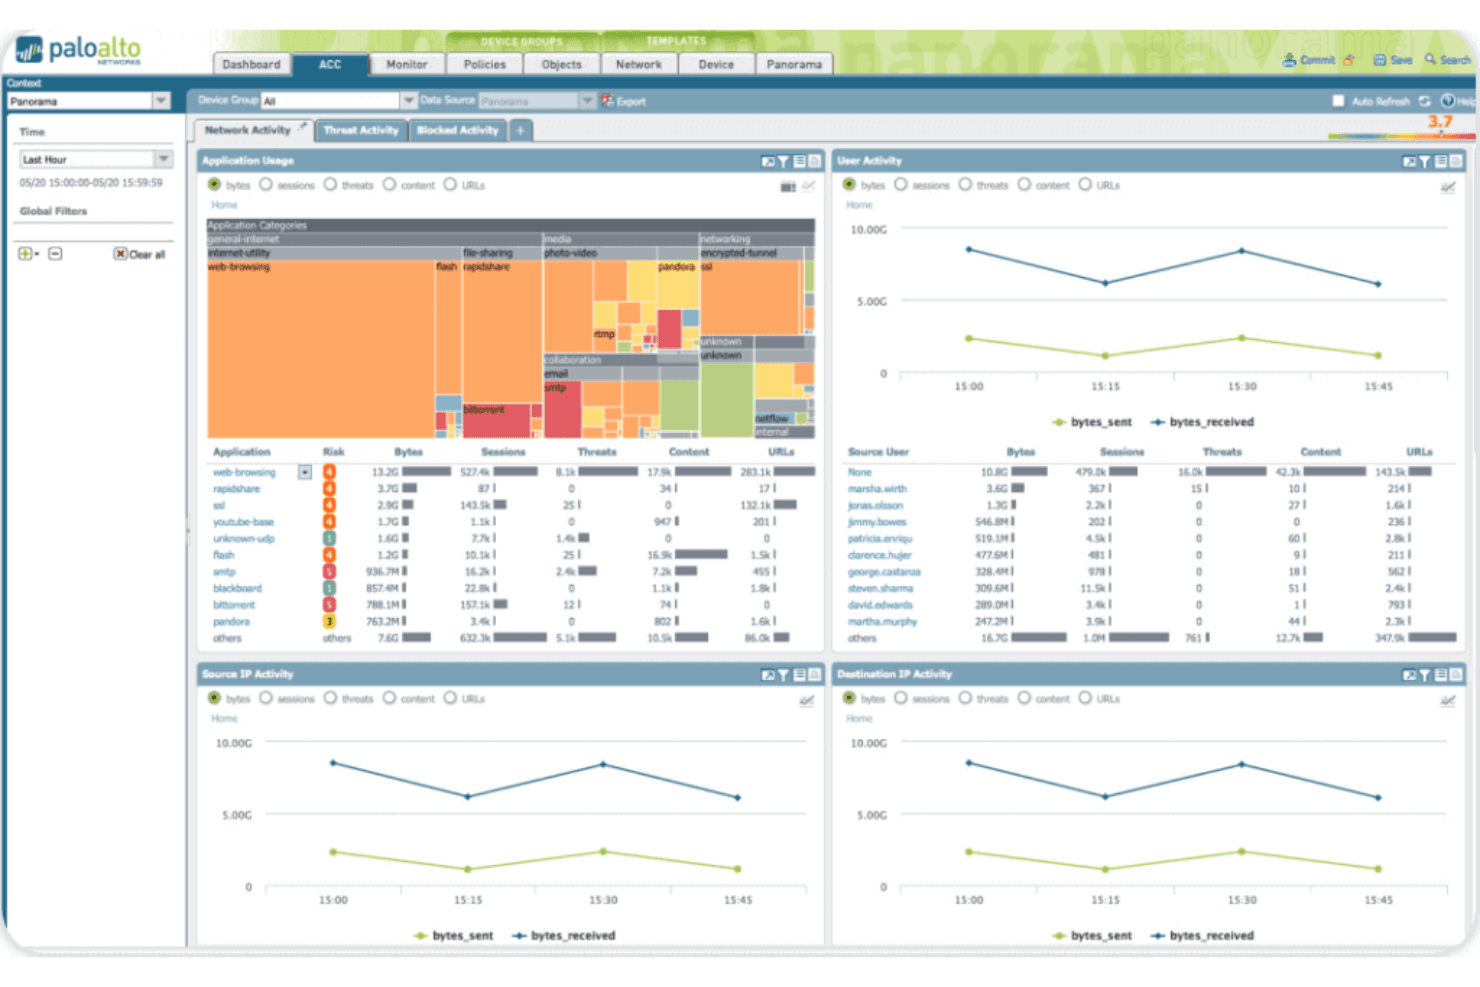
To zrzut ekranu pulpitu aktywności sieciowej zapory nowej generacji Palo Alto Networks. Zapora nowej generacji Palo Alto Networks to platforma bezpieczeństwa sieciowego, która zapewnia stanową inspekcję ruchu, kontrolę na poziomie aplikacji za pośrednictwem App-ID, zapobieganie włamaniom oraz analizę zagrożeń w środowiskach sprzętowych, wirtualnych, kontenerowych i natywnych dla chmury.
Dla kogo zapora nowej generacji Palo Alto Networks jest najlepszym wyborem?
Przedsiębiorstwa i duże organizacje skoncentrowane na bezpieczeństwie, które potrzebują zapobiegania zagrożeniom sterowanego przez sztuczną inteligencję w środowiskach hybrydowych, wielochmurowych i lokalnych, najbardziej skorzystają z tej platformy.
Dlaczego wybrałem zaporę nowej generacji Palo Alto Networks
Wybrałem NGFW firmy Palo Alto Networks, ponieważ jej silnik głębokiego uczenia Precision AI działający bezpośrednio w strumieniu ruchu blokuje zagrożenia, zanim dotrą do sieci, bez oczekiwania na sygnatury ani opóźnienia związane z piaskownicą. Największe wrażenie robi na mnie funkcja wirtualnego łatania Frontier, która skanuje tysiące repozytoriów o otwartym kodzie źródłowym i dostarcza poprawki tego samego dnia, zanim dostawcy ujawnią nawet luki w zabezpieczeniach. Ponadto App-ID identyfikuje aplikacje na podstawie rzeczywistego zachowania, a nie portu czy protokołu, dzięki czemu zasada blokująca przesyłanie plików w Dropboxie faktycznie działa.
Najważniejsze funkcje zapory nowej generacji Palo Alto Networks
- Centralne zarządzanie Panorama: Jedna konsola zarządzania, która kontroluje do 5000 zapór sprzętowych, wirtualnych i kontenerowych, zapewniając kontrolę dostępu opartą na rolach oraz symulację wpływu zasad.
- Egzekwowanie zasad User-ID: Mapuje ruch sieciowy do poszczególnych użytkowników i grup w usługach Active Directory, LDAP oraz u dostawców tożsamości w chmurze, aby egzekwować zasady bezpieczeństwa oparte na tożsamości.
- Zaawansowana piaskownica WildFire: Analizuje podejrzane pliki za pomocą analizy statycznej, analizy dynamicznego zachowania i uczenia maszynowego, aby wykrywać i blokować znane oraz nieznane złośliwe oprogramowanie.
- Kontenerowa zapora CN-Series: Zapora natywna dla Kubernetes, która kontroluje ruch kontenerów ze wschodu na zachód bez zakłócania pracy deweloperów ani tempa realizacji potoków.
Integracje zapory nowej generacji Palo Alto Networks
Natywne integracje obejmują Splunk, IBM QRadar i Microsoft Sentinel. Cortex XSOAR zapewnia ponad 900 integracji, natomiast Terraform, Ansible oraz interfejsy API REST/XML systemu PAN-OS obsługują niestandardową automatyzację.
Pros and Cons
Pros:
- Blokuje zagrożenia typu zero-day przed ich ujawnieniem przez dostawcę
- Identyfikuje aplikacje na podstawie zachowania, a nie portu
- Centralnie zarządza maksymalnie 5000 zaporami
Cons:
- Zaawansowane funkcje bezpieczeństwa wymagają osobnych licencji
- Czas reakcji działu pomocy technicznej może być nieprzewidywalny
Learn more about Palo Alto Networks Next-Generation Firewall: Najlepsze rozwiązanie pod kątem europejskich standardów cyberbezpieczeństwa
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
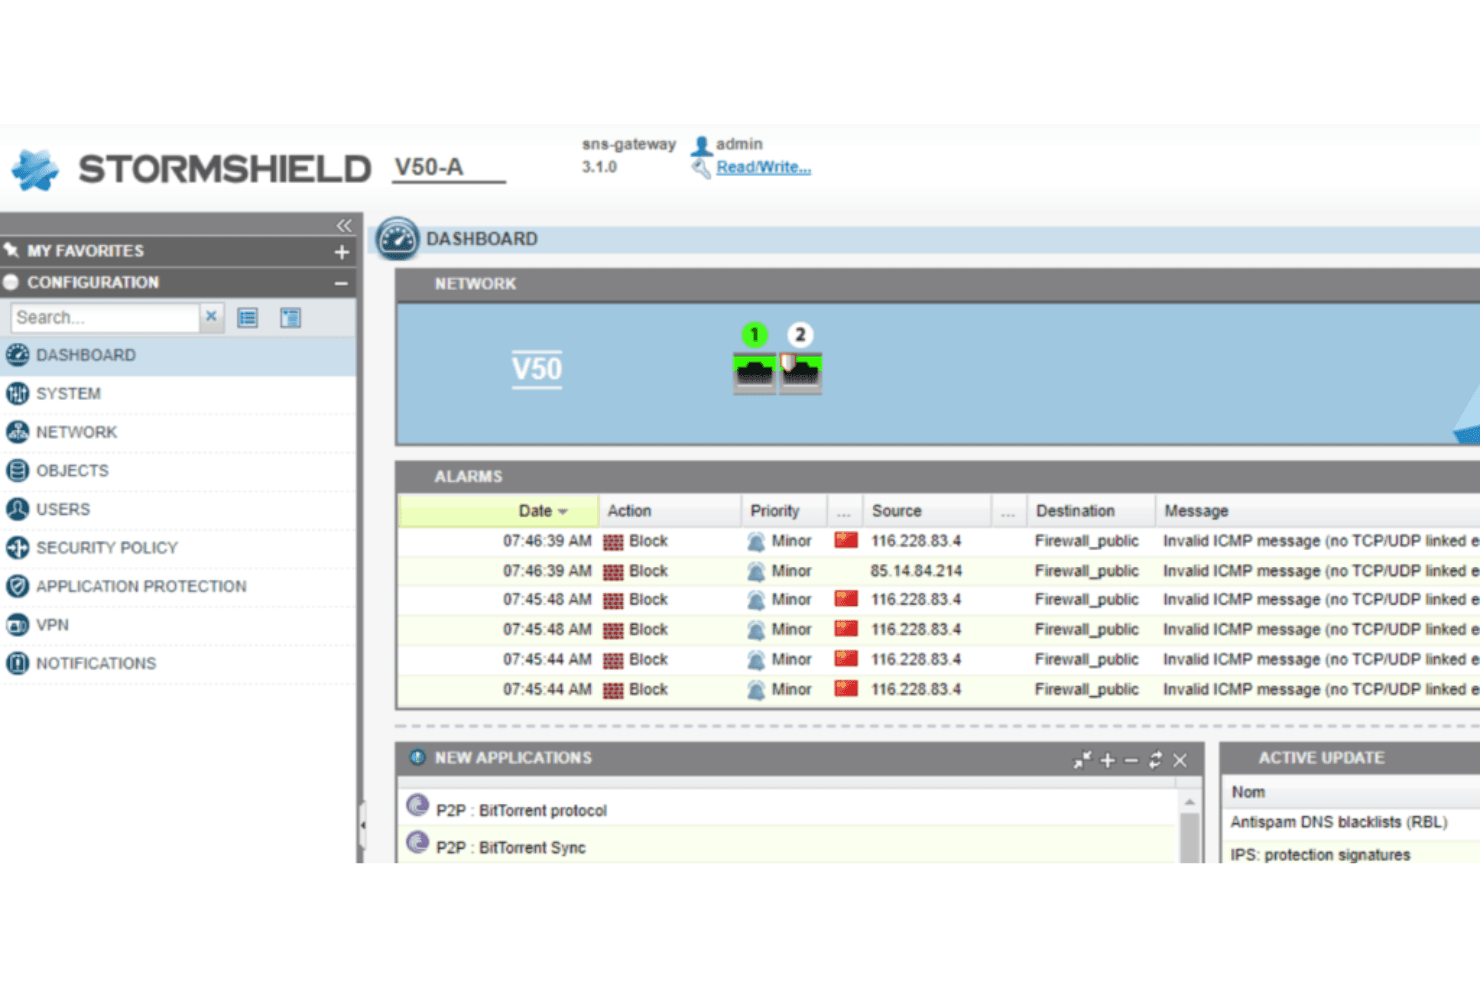
To zrzut ekranu z centralnego pulpitu Stormshield Network Security. Stormshield Network Security (SNS) to platforma zapory nowej generacji, która łączy stanowczą inspekcję pakietów, IPS/IDS, kontrolę na poziomie aplikacji, SD-WAN, ZTNA oraz scentralizowane zarządzanie zasadami dla wielu lokalizacji w jednym zintegrowanym pakiecie.
Dla kogo najlepiej nadaje się Stormshield Network Security (SNS)?
SNS dobrze sprawdzi się w europejskich organizacjach rządowych, obronnych lub związanych z infrastrukturą krytyczną, które potrzebują zapory spełniającej rygorystyczne wymogi dotyczące suwerenności i zgodności, takie jak ANSSI, NIS2 i NATO Restricted.
Dlaczego wybrałem Stormshield Network Security (SNS)
Wybrałem SNS jako jedno z najlepszych rozwiązań, ponieważ żadna inna zapora na tej liście nie dorównuje jej pod względem europejskich gwarancji suwerenności: kwalifikacji zgodnie ze standardem ANSSI, certyfikatu CC EAL4+ oraz certyfikatów EU Restricted i NATO Restricted. W praktyce oznacza to, że organizacje rządowe, obronne lub związane z infrastrukturą krytyczną mogą wdrażać SNS w środowiskach niejawnych, w których dostawcy mający siedzibę w USA po prostu nie są zatwierdzeni. Wysoko oceniam również natywną obsługę protokołów OT/ICS, obejmującą Modbus, OPC UA, S7 i DNP3, która pomaga zespołom zabezpieczać środowiska przemysłowe obok tradycyjnych sieci IT.
Najważniejsze funkcje Stormshield Network Security (SNS)
- Stormshield Management Center (SMC): Scentralizowana konsola do zarządzania regułami filtrowania, topologiami VPN i zasadami SD-WAN w wielu zaporach SNS z jednego interfejsu.
- Piaskownica Breach Fighter: Oparty na chmurze moduł piaskownicy, który analizuje podejrzane pliki w ramach trójwarstwowej analizy łączącej IPS, skanowanie antywirusowe i wspomagane przez AI wykrywanie behawioralne.
- Szyfrowanie VPN postkwantowe: SMC obsługuje kryptografię postkwantową opartą na KEM i PPK we wdrożeniach VPN IPSec, chroniąc komunikację przed przyszłymi zagrożeniami kryptograficznymi.
- Inspekcja protokołów przemysłowych: Silnik IPS natywnie analizuje protokoły OT/ICS, w tym Modbus, OPC UA, S7 i DNP3, pomagając zespołom zabezpieczać środowiska technologii operacyjnych.
Integracje Stormshield Network Security (SNS)
Stormshield Network Security (SNS) ma udokumentowane integracje z rozwiązaniami Splunk, Elastic, Microsoft Entra ID i Nozomi Networks Guardian. Oferuje również oficjalną kolekcję Ansible, interfejsy API REST do niestandardowej automatyzacji oraz opcje wdrażania za pośrednictwem platform OVHcloud, 3DS OUTSCALE i Microsoft Azure Marketplace.
Pros and Cons
Pros:
- Certyfikaty zgodności z wymaganiami UE, NATO i ANSSI
- Natywna inspekcja protokołów OT/ICS w standardzie
- Zintegrowany SD-WAN z bezpieczeństwem uwzględnionym w projekcie
Cons:
- Ograniczona skalowalność zdalnego VPN w niektórych modelach
- Mniej bezpośrednich integracji z globalnymi platformami SIEM
Learn more about Stormshield Network Security (SNS): Najlepsze rozwiązanie do zabezpieczania infrastruktury i sieci AI
- 30-dniowy bezpłatny okres próbny LUB dostępne bezpłatne demo
- Cena na żądanie
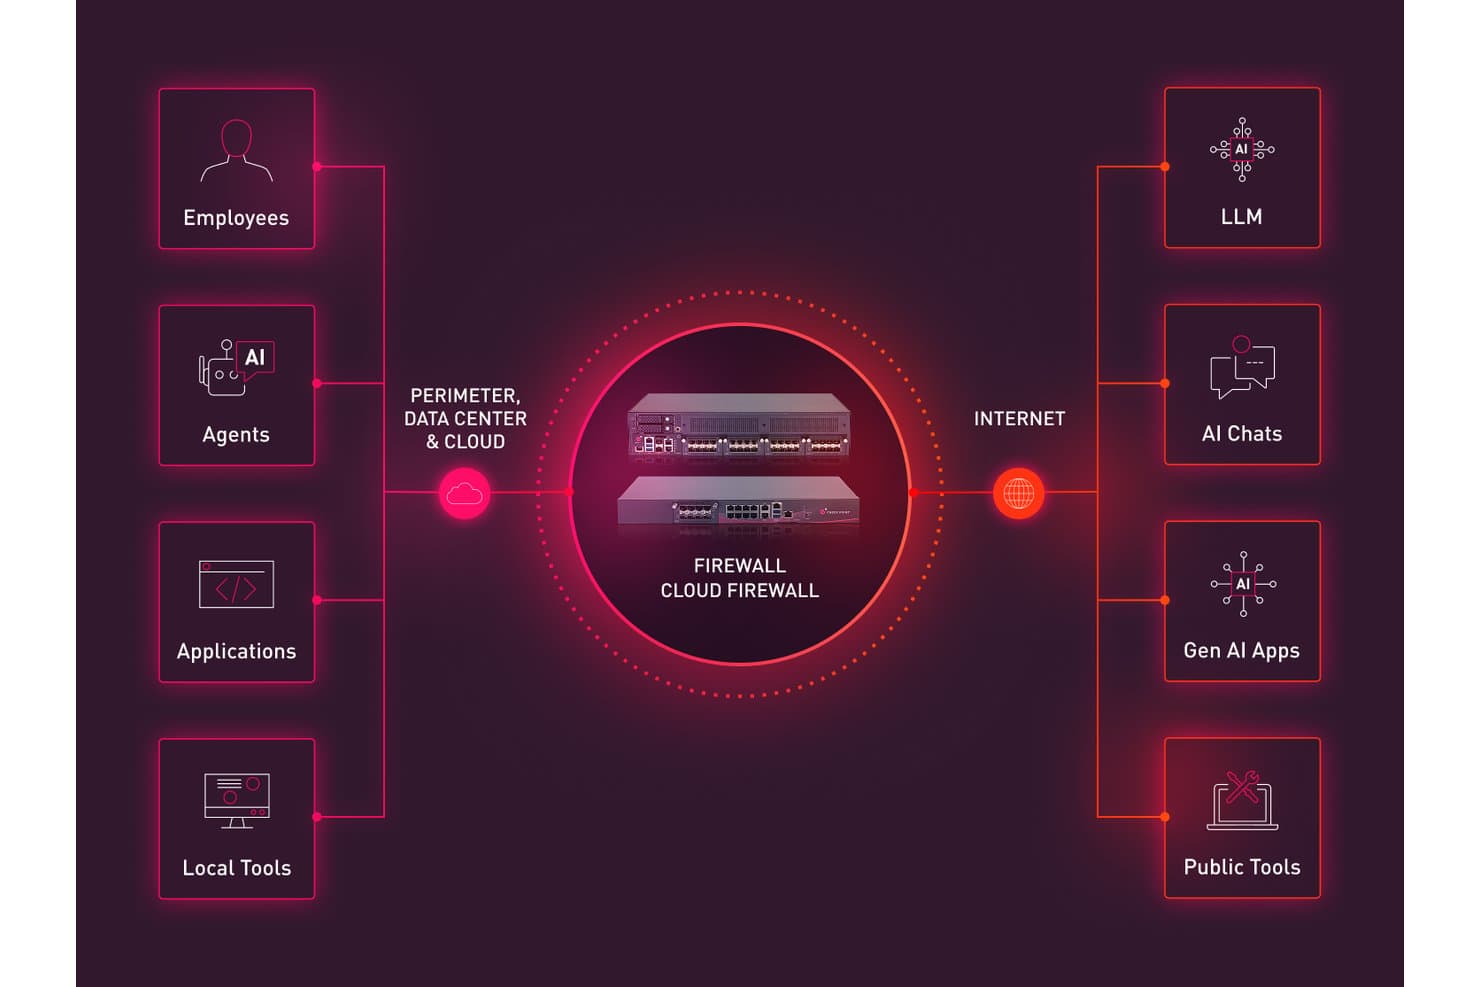
Check Point Quantum zabezpiecza ruch między systemami wewnętrznymi a internetowymi usługami AI. Check Point Quantum to natywna dla AI platforma zapory nowej generacji, która łączy stanową inspekcję pakietów, zapobieganie włamaniom, kontrolę na poziomie aplikacji, piaskownicę oraz ujednolicone zarządzanie zasadami w ramach wdrożeń sprzętowych, wirtualnych i chmurowych.
Dla kogo najlepiej nadaje się Check Point Quantum?
Check Point Quantum doskonale sprawdza się w przypadku zespołów ds. bezpieczeństwa przedsiębiorstw i inżynierów sieci zarządzających dużymi, hybrydowymi środowiskami, w których dokładność zapobiegania zagrożeniom jest niepodlegającym negocjacjom wymogiem.
Dlaczego wybrałem Check Point Quantum
Check Point Quantum znalazł się na mojej liście, ponieważ żadna inna zapora NGFW nie może się równać z jej niezależnie potwierdzonymi wskaźnikami zapobiegania zagrożeniom w środowiskach dowolnej wielkości. Szczególnie imponuje mi ThreatCloud AI, który uruchamia ponad 50 silników ML na setkach milionów czujników i przekazuje sygnały o zagrożeniach na całym świecie w czasie krótszym niż dwie sekundy. W połączeniu z piaskownicą SandBlast oznacza to, że pliki wykorzystujące luki dnia zerowego są wykrywane i neutralizowane, zanim w ogóle dotrą do sieci.
Najważniejsze funkcje Check Point Quantum
- Zarządzanie zasadami za pomocą SmartConsole: Scentralizowany interfejs do tworzenia i egzekwowania szczegółowych reguł zapory dla użytkowników, grup, aplikacji, przedziałów czasowych i stref sieciowych z jednego miejsca.
- Architektura Software Blade: Modułowy system licencjonowania, który pozwala aktywować poszczególne funkcje bezpieczeństwa — zaporę, IPS, kontrolę aplikacji, program antywirusowy, Anti-Bot i inne — na jednej bramie w zależności od potrzeb.
- Integracja z SD-WAN: Funkcja wbudowana bezpośrednio w bramy Quantum, która obsługuje uwzględniającą aplikacje łączność oddziałów przez wiele łączy, z QoS opartym na aplikacjach i mapowaniem łączy WAN, bez konieczności używania oddzielnego urządzenia.
- Chmurowe wdrożenie CloudGuard: Rozszerza ochronę zapory Quantum na środowiska AWS, Azure i GCP, oferując obsługę Kubernetes i obciążeń skonteneryzowanych za pomocą licencjonowania opartego na vCPU.
Integracje Check Point Quantum
Check Point Quantum integruje się z ponad 250 partnerami technologicznymi, w tym CrowdStrike, Microsoft Defender, Okta, Splunk i Datadog. Otwarty interfejs API obsługuje niestandardowe integracje oraz automatyzację za pomocą Terraform lub Ansible, a Splunk SOAR umożliwia korzystanie ze zautomatyzowanych scenariuszy.
Pros and Cons
Pros:
- Blokuje złośliwe oprogramowanie wykorzystujące luki dnia zerowego przed wejściem do sieci
- Aktualizacje zagrożeń oparte na AI udostępniane globalnie w ciągu kilku sekund
- Ujednolicone egzekwowanie zasad we wszystkich środowiskach
Cons:
- Początkowa konfiguracja wymaga znacznej wiedzy specjalistycznej
- Możliwości tworzenia niestandardowych raportów zgodności są ograniczone
Learn more about Check Point Quantum: Najlepsze rozwiązanie do egzekwowania zasad modelu zerowego zaufania dla ruchu internetowego
- Dostępne bezpłatne demo
- Ceny dostępne na żądanie
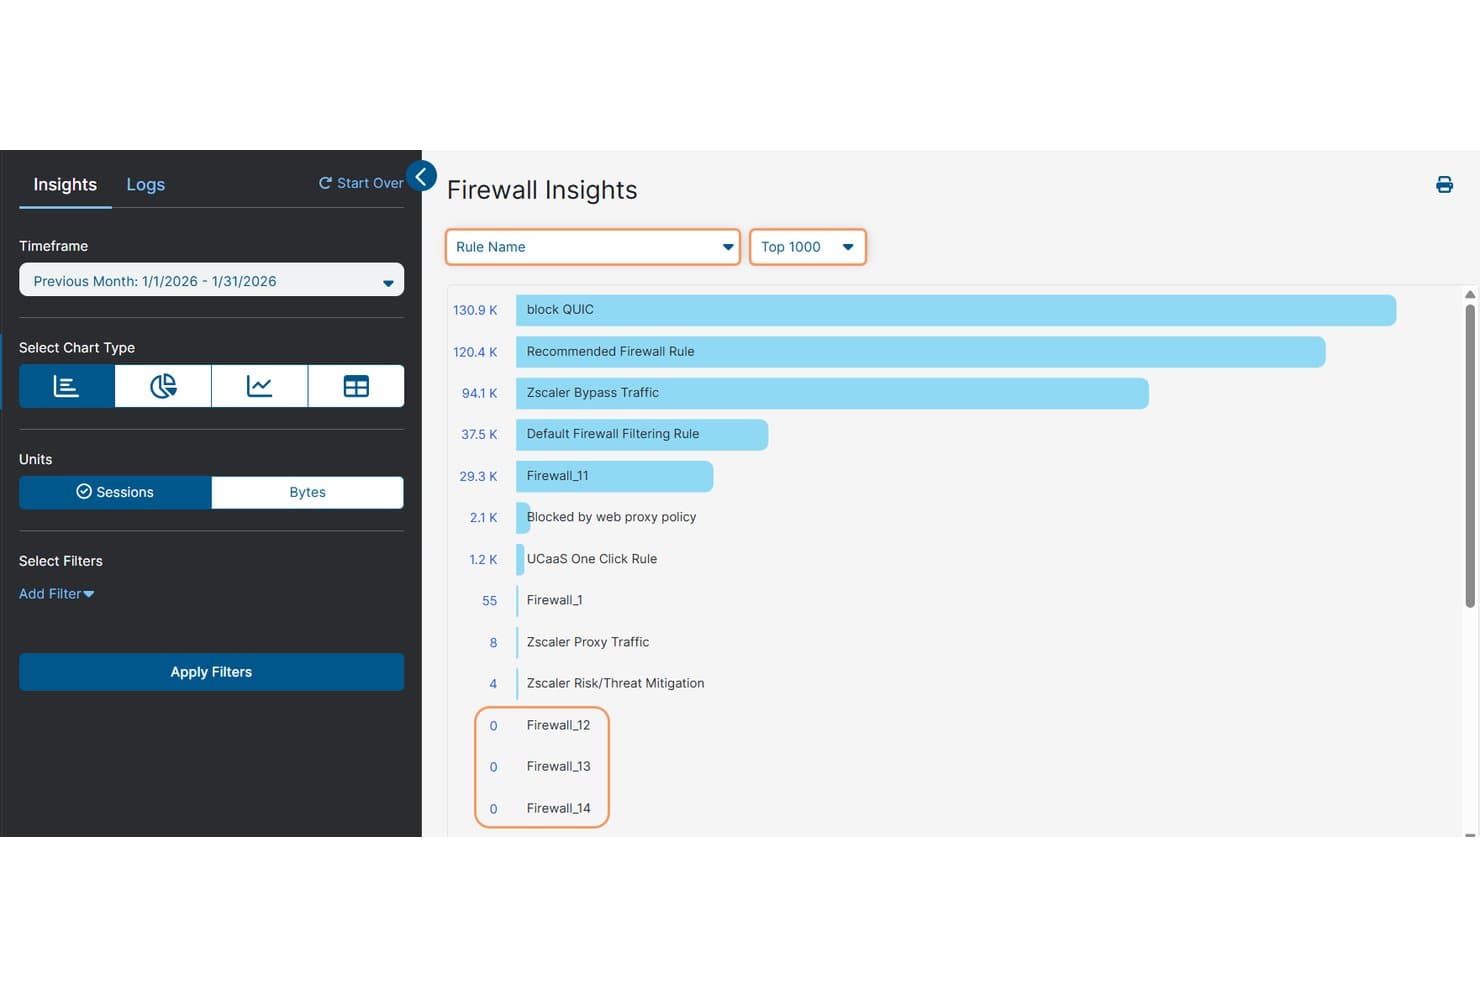
Zscaler Cloud Firewall śledzi liczbę sesji dla każdej reguły zapory w jednym widoku. Zscaler Cloud Firewall to natywne dla chmury rozwiązanie typu firewall jako usługa, które zapewnia inspekcję ruchu bezpośrednio w przepływie, zapobieganie włamaniom, ochronę DNS oraz kontrolę na poziomie aplikacji na wszystkich portach i protokołach — bez urządzeń sprzętowych.
Dla kogo Zscaler Cloud Firewall jest najlepszym wyborem?
Zscaler Cloud Firewall doskonale sprawdza się w dużych przedsiębiorstwach egzekwujących zasady modelu zerowego zaufania wobec rozproszonych użytkowników, oddziałów i środowisk chmurowych — bez konieczności zarządzania fizycznymi urządzeniami.
Dlaczego wybrałem Zscaler Cloud Firewall
Zscaler Cloud Firewall znalazł się na mojej krótkiej liście, ponieważ od podstaw zaprojektowano go do egzekwowania zasad modelu zerowego zaufania dla ruchu internetowego, podczas gdy większość tradycyjnych zapór dodaje tę funkcję dopiero później. Szczególnie podoba mi się to, że każde połączenie jest pośredniczone przez Zero Trust Exchange, a zasady są określane na podstawie tożsamości użytkownika i stanu urządzenia, a nie adresów IP. Natywna dla chmury architektura oznacza również, że 100% ruchu, w tym TLS/SSL, jest poddawane inspekcji bezpośrednio w przepływie na dużą skalę, na wszystkich portach i protokołach, bez konieczności zarządzania urządzeniami.
Najważniejsze funkcje Zscaler Cloud Firewall
- Wywiad o zagrożeniach ThreatLabz: Stale aktualizowane globalne źródła informacji o zagrożeniach, przetwarzane na podstawie ponad 750 miliardów transakcji dziennie, są stosowane w czasie rzeczywistym we wszystkich punktach egzekwowania zasad.
- Piaskownica chmurowa: Automatycznie analizuje i poddaje kwarantannie nieznane pliki oraz podejrzane pliki wykonywalne, a w planie zaawansowanym udostępnia werdykty oparte na sztucznej inteligencji i raporty dotyczące zagrożeń typu zero-day.
- Integracje z SIEM i SOAR: Gotowe konektory do Splunk, Microsoft Sentinel, IBM QRadar i innych systemów przesyłają dzienniki zapory, IPS i DNS bezpośrednio do istniejących procesów operacji bezpieczeństwa.
- SD-WAN oparty na modelu zerowego zaufania: Wybór ścieżki z uwzględnieniem aplikacji oraz lokalne egzekwowanie zasad bezpieczeństwa dla oddziałów, dostępne w wariantach przepustowości od 200 Mb/s do 10 Gb/s.
Integracje Zscaler Cloud Firewall
Zscaler Cloud Firewall oferuje natywne integracje z rozwiązaniami Splunk, Microsoft Sentinel, IBM QRadar, ServiceNow, Okta, CrowdStrike, AWS, Microsoft Azure, Google Cloud Platform, Terraform i Ansible. Otwarty interfejs API obsługuje niestandardowe integracje i automatyzację zabezpieczeń.
Pros and Cons
Pros:
- Poddaje inspekcji 100% zaszyfrowanego ruchu bezpośrednio w przepływie
- Jeden panel do globalnego zarządzania zasadami
- Umożliwia stosowanie zapory opartej na modelu zerowego zaufania i tożsamości
Cons:
- Kontrola ruchu przychodzącego wymaga oddzielnego sprzętu
- Zaawansowana ochrona przed zagrożeniami wymaga dodatkowej licencji
Learn more about Zscaler Cloud Firewall: Najlepsze rozwiązanie do hierarchicznych zasad zapory sieciowej natywnych dla GCP
- Dostępny bezpłatny plan i bezpłatne demo
- Ceny na żądanie
Visit WebsiteCustomer Rating:4.5/5 Learn more about Google Cloud:
Inne programy zapór sieciowych
Poniżej znajduje się lista dodatkowych programów zapór sieciowych, które znalazły się na mojej krótkiej liście, ale nie trafiły do pierwszej dziesiątki. Zdecydowanie warto je sprawdzić.
- 11Imperva WAFNajlepsze rozwiązanie WAF dla ponad 111 000 CVE
- 12Cloudflare WAFNajlepsze rozwiązanie do ochrony aplikacji internetowych przed zagrożeniami, uznane przez firmę Forrester
- 13WatchGuard FireboxNajlepsze rozwiązanie dla ujednoliconego zarządzania bezpieczeństwem w małych i średnich firmach oraz u dostawców usług zarządzanych
Jak oceniam oprogramowanie zapory sieciowej
Dzielę ocenę na wymagania podstawowe — takie jak inspekcja stanowa i IPS — oraz czynniki wyróżniające, takie jak obsługa ZTNA, wdrażanie natywne dla chmury i sposób kształtowania się licencjonowania w różnych środowiskach.
Podstawowa funkcjonalność (wymagania niezbędne dla tej listy)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcjonalności) do 5 (wyróżnia się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć łączny wynik na poziomie co najmniej 75%, aby mogło zostać uwzględnione na liście.
- Filtrowanie i inspekcja ruchu: Weryfikuję, czy narzędzie przeprowadza kompleksową inspekcję stanową we wszystkich odpowiednich protokołach oraz czy potrafi deszyfrować ruch SSL/TLS bez obniżania wydajności.
- Zarządzanie zasadami i regułami: Sprawdzam, czy można tworzyć szczegółowe zasady uwzględniające tożsamość, określone według użytkownika, grupy, strefy i aplikacji, z elastycznymi opcjami zarządzania regułami.
- Zapobieganie włamaniom (IDS/IPS): Oceniam skuteczność narzędzia w wykrywaniu i zapobieganiu zagrożeniom — od tradycyjnego dopasowywania sygnatur po zaawansowane wykrywanie zagrożeń behawioralnych i zagrożeń typu zero-day.
- Kontrola na poziomie aplikacji (DPI): Oczekuję głębokiej inspekcji pakietów, która dokładnie identyfikuje aplikacje na podstawie ich zachowania, umożliwiając precyzyjną kontrolę wykraczającą poza proste filtrowanie według portu lub protokołu.
- Analiza zagrożeń i ochrona przed złośliwym oprogramowaniem: Koncentruję się na integracji z analizą zagrożeń w czasie rzeczywistym, piaskownicy dla nieznanych zagrożeń oraz możliwościach filtrowania DNS/URL w celu ochrony przed phishingiem i połączeniami zwrotnymi z infrastrukturą dowodzenia i kontroli.
- Rejestrowanie, monitorowanie i raportowanie: Oceniam, jak dobrze można przeszukiwać i dostosowywać dzienniki, jak elastyczne są alerty oraz czy pulpity nawigacyjne natywnie obsługują wymogi zgodności, takie jak PCI-DSS i HIPAA.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające funkcje
Obsługa ZTNA jest jednym z ważniejszych czynników — szukam zapór, które egzekwują dostęp oparty na tożsamości i kontekście dla każdej sesji, co ma znaczenie, gdy pracownicy są rozproszeni między biurami a lokalizacjami zdalnymi. Kolejnym czynnikiem jest wdrażanie natywne dla chmury, szczególnie w przypadku zespołów obsługujących obciążenia w AWS, Azure lub GCP, które potrzebują spójnego egzekwowania zasad u różnych dostawców. Oceniam również, czy platforma oferuje ujednoliconą konsolę zarządzania umożliwiającą administrowanie instancjami lokalnymi i chmurowymi z jednego miejsca, ponieważ zarządzanie osobnymi pulpitami dla każdego środowiska znacznie zwiększa nakład pracy operacyjnej.
Nie tylko funkcje
Struktura licencjonowania to coś, co zawsze dokładnie oceniam. Niektórzy dostawcy łączą IPS, piaskownicę i źródła informacji o zagrożeniach z licencją podstawową, podczas gdy inni pobierają opłaty za każdy dodatek — w perspektywie kilkuletniej znacząco zmienia to całkowity koszt posiadania. Ważna jest również zgodność z ekosystemem: sprawdzam natywne integracje z platformami SIEM, takimi jak Splunk lub Sentinel, oraz dostawcami tożsamości, takimi jak Okta. Na koniec biorę pod uwagę, czy dostawca utrzymuje wewnętrzny zespół zajmujący się badaniem zagrożeń, ponieważ jakość i szybkość aktualizacji sygnatur oraz danych analitycznych bezpośrednio wpływa na to, jak dobrze zapora radzi sobie z pojawiającymi się zagrożeniami.
Jak wybrać oprogramowanie zapory sieciowej
Łatwo zagubić się w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas wyboru oprogramowania dopasowanego do Twoich wyjątkowych potrzeb, przygotowałem listę czynników, które warto wziąć pod uwagę:
| Aspekt | Na co zwrócić uwagę |
|---|---|
| AspektSkalowalność | Na co zwrócić uwagęCzy oprogramowanie może rozwijać się wraz z Twoją firmą? Sprawdź, czy obsługuje zwiększanie liczby użytkowników i ilości danych bez pogorszenia wydajności. |
| AspektIntegracje | Na co zwrócić uwagęCzy współpracuje z Twoimi istniejącymi systemami? Upewnij się, że jest kompatybilne z innymi narzędziami używanymi przez Twój zespół, aby uniknąć zakłóceń w przepływie pracy. |
| AspektMożliwość dostosowania | Na co zwrócić uwagęCzy możesz dopasować je do swoich potrzeb? Szukaj oprogramowania, które pozwala dostosować ustawienia i zasady do procesów biznesowych Twojej firmy. |
| AspektŁatwość obsługi | Na co zwrócić uwagęCzy jest przyjazne dla użytkownika? Zastanów się, jak intuicyjny jest interfejs i czy Twój zespół może korzystać z programu bez długotrwałego szkolenia. |
| AspektWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęIle czasu zajmie rozpoczęcie korzystania z programu? Oceń czas i zasoby potrzebne do konfiguracji i szkolenia. Poszukaj instrukcji szybkiego startu lub opcji wsparcia. |
| AspektKoszt | Na co zwrócić uwagęCzy mieści się w Twoim budżecie? Porównaj modele cenowe i zwróć uwagę na ukryte opłaty. Weź pod uwagę długoterminowy koszt w stosunku do wartości, jaką program zapewnia Twojemu zespołowi. |
| AspektZabezpieczenia | Na co zwrócić uwagęCzy spełnia Twoje wymagania dotyczące bezpieczeństwa? Sprawdź, czy wykorzystuje aktualne protokoły bezpieczeństwa i posiada odpowiednie certyfikaty, aby zapewnić ochronę danych. |
| AspektWymogi zgodności | Na co zwrócić uwagęCzy jest zgodne ze standardami prawnymi? Upewnij się, że oprogramowanie spełnia przepisy branżowe dotyczące Twojej firmy, takie jak GDPR lub HIPAA, aby uniknąć komplikacji prawnych. |
Czym jest oprogramowanie zapory sieciowej?
Oprogramowanie zapory sieciowej to cyfrowy strażnik zaprojektowany do monitorowania i kontrolowania przychodzącego i wychodzącego ruchu sieciowego na podstawie wcześniej określonych zasad bezpieczeństwa. Działając jako bariera między zaufaną siecią wewnętrzną a potencjalnie niezaufanymi sieciami zewnętrznymi, takimi jak Internet, jest ono kluczowym narzędziem zarówno dla firm, jak i osób prywatnych.
Firmy wdrażają zapory sieciowe, aby chronić poufne dane, zapobiegać nieautoryzowanemu dostępowi i zapewniać zgodność z przepisami, natomiast osoby prywatne używają ich do ochrony przed cyberzagrożeniami, zabezpieczania danych osobowych i zachowania prywatności podczas aktywności w internecie. Jak ważne jest takie narzędzie? To jak posiadanie niezawodnego strażnika, który nieustannie czuwa, powstrzymując zagrożenia, jednocześnie optymalizując przepustowość i zapewniając działanie oprogramowania antywirusowego bez uciążliwych przerw. Regularne monitorowanie za pomocą oprogramowania do audytu zapory sieciowej zapewnia optymalną wydajność.
Funkcje
Wybierając oprogramowanie zapory sieciowej, zwróć uwagę na następujące kluczowe funkcje:
- Monitorowanie ruchu: Ciągłe analizowanie ruchu sieciowego w celu wykrywania podejrzanej aktywności i ostrzegania o niej.
- Wykrywanie włamań: Identyfikowanie potencjalnych zagrożeń i prób nieautoryzowanego dostępu, zapewniające dodatkową warstwę bezpieczeństwa.
- Bezpieczne połączenia VPN: Umożliwianie szyfrowanych połączeń w celu zdalnego dostępu, zapewniające prywatność i ochronę danych.
- Zaawansowane informacje o zagrożeniach: Wykorzystywanie danych w czasie rzeczywistym do szybkiego identyfikowania nowych zagrożeń i reagowania na nie.
- Automatyczne zarządzanie zasadami: Upraszczanie procesu konfigurowania i aktualizowania zasad bezpieczeństwa w całej sieci.
- Konfigurowalne pulpity: Umożliwianie dostosowania interfejsu tak, aby wyświetlał istotne informacje i dane zgodnie z potrzebami użytkownika.
- Integracja z usługami chmurowymi: Zapewnianie zgodności z aplikacjami i usługami opartymi na chmurze oraz utrzymywanie bezpieczeństwa w różnych środowiskach.
- Analizy w czasie rzeczywistym: Zapewnianie natychmiastowego wglądu w aktywność sieciową, pomagającego podejmować świadome decyzje dotyczące bezpieczeństwa.
- Obsługa zgodności: Pomoc w spełnianiu regulacji i standardów branżowych w celu uniknięcia problemów prawnych.
- Przyjazny dla użytkownika interfejs: Oferowanie intuicyjnego projektu, który ułatwia członkom zespołu nawigację i efektywne korzystanie z systemu.
Korzyści
Wdrożenie oprogramowania zapory sieciowej lub zarządzanych usług zapory sieciowej zapewnia wiele korzyści dla zespołu i firmy. Oto kilka z nich:
- Większe bezpieczeństwo: Chroni sieć przed nieautoryzowanym dostępem i zagrożeniami cybernetycznymi dzięki funkcjom takim jak wykrywanie włamań i bezpieczne połączenia VPN.
- Prywatność danych: Zapewnia poufność wrażliwych informacji poprzez szyfrowanie danych i monitorowanie ruchu pod kątem podejrzanej aktywności.
- Zgodność z przepisami: Pomaga spełniać standardy branżowe i wymagania prawne, zmniejszając ryzyko kar dzięki funkcjom obsługi zgodności.
- Lepsza wydajność sieci: Efektywnie zarządza ruchem sieciowym i nadaje mu priorytety, zapobiegając przeciążeniom i zapewniając płynne działanie.
- Reagowanie na zagrożenia w czasie rzeczywistym: Umożliwia szybkie identyfikowanie i ograniczanie potencjalnych zagrożeń za pomocą zaawansowanych informacji o zagrożeniach i analiz w czasie rzeczywistym.
- Konfigurowalne elementy sterujące: Umożliwia dostosowanie zasad bezpieczeństwa i ustawień interfejsu do konkretnych potrzeb firmy, zwiększając użyteczność.
- Oszczędność kosztów: Zmniejsza potencjalne koszty związane z naruszeniami danych i przestojami sieci poprzez proaktywne zarządzanie zagrożeniami bezpieczeństwa.
Koszty i ceny
Wybór oprogramowania zapory sieciowej wymaga zrozumienia dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia typowe plany, ich średnie ceny oraz standardowe funkcje zawarte w rozwiązaniach oprogramowania zapory sieciowej:
Tabela porównawcza planów oprogramowania zapory sieciowej
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe monitorowanie ruchu, ograniczone wykrywanie włamań i pomoc społeczności. |
| Typ planuPlan osobisty | Średnia cena$5-$25/użytkownik/miesiąc | Typowe funkcjeZaawansowane monitorowanie ruchu, bezpieczne połączenia VPN i pomoc przez e-mail. |
| Typ planuPlan biznesowy | Średnia cena$30-$100/użytkownik/miesiąc | Typowe funkcjeAnalizy w czasie rzeczywistym, automatyczne zarządzanie zasadami i pomoc telefoniczna. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$100+/użytkownik/miesiąc | Typowe funkcjeKonfigurowalne pulpity, obsługa zgodności i dedykowane zarządzanie kontem. |
Najczęściej zadawane pytania dotyczące oprogramowania zapory sieciowej
Oto odpowiedzi na często zadawane pytania dotyczące oprogramowania zapory sieciowej:
Jakie są 4 zasady zapory sieciowej?
Cztery podstawowe typy zasad zapory sieciowej to zezwalaj na wszystko, odrzuć wszystko, zezwalaj na określone połączenia i odrzuć określone połączenia. Należy rozumieć te zasady, aby skutecznie skonfigurować zaporę sieciową. Każdy typ zasady służy innym celom, a ich prawidłowe stosowanie może pomóc w zarządzaniu ruchem sieciowym i bezpieczeństwem.
Jaki jest największy problem związany z zaporą sieciową?
Jednym z głównych problemów zapór sieciowych jest ich niezdolność do przeciwdziałania zagrożeniom wewnętrznym. Zapory sieciowe doskonale radzą sobie z blokowaniem zagrożeń zewnętrznych, ale mogą mieć trudności z zagrożeniami pochodzącymi z wnętrza organizacji. Warto rozważyć dodatkowe środki bezpieczeństwa w celu ograniczenia zagrożeń, takich jak zagrożenia wewnętrzne i zaszyfrowany ruch.
Jak działa zapora programowa?
Zapora programowa to program, który sprawdza dane przychodzące do urządzenia i wychodzące z niego. Filtruje dane, sprawdzając, czy pasują do profilu złośliwego kodu. Można ją dostosować do konkretnych potrzeb, zapewniając elastyczne rozwiązanie zabezpieczające dla systemów.
Jak skonfigurować zaporę sieciową?
Aby skonfigurować zaporę sieciową, zacznij od określenia zasad i reguł bezpieczeństwa. Ustal, jakie rodzaje ruchu zezwalać, a jakie odrzucać, w zależności od potrzeb sieci. Regularnie aktualizuj i przeglądaj konfigurację, aby dostosowywać ją do nowych zagrożeń bezpieczeństwa i utrzymywać ochronę.
Czym jest kontrola stanowa?
Kontrola stanowa to funkcja zapory sieciowej, która monitoruje stan aktywnych połączeń. Analizuje pakiety na podstawie kontekstu przepływu ruchu, zapewniając, że przechodzą tylko prawidłowe dane. Zapewnia to bardziej dynamiczne i bezpieczne podejście w porównaniu z filtrowaniem statycznym.
Kiedy należy używać zapory programowej?
Zapory programowej należy używać, gdy potrzebne są elastyczne rozwiązania zabezpieczające dla pojedynczych urządzeń lub małych sieci. Jest szczególnie przydatna dla pracowników zdalnych lub małych firm, które potrzebują dostosowywanej ochrony bez inwestowania w sprzęt. Oceń swoje konkretne potrzeby, aby zdecydować, czy jest dla Ciebie odpowiednia.