

Programy SBOM pomagają generować, zarządzać i analizować zestawienia materiałów oprogramowania, aby zapewnić pełny wgląd w każdy komponent w bazie kodu. Jeśli odpowiadasz za bezpieczeństwo oprogramowania, zgodność z przepisami lub audyty, znalezienie najlepszego programu SBOM ma kluczowe znaczenie dla ograniczenia ryzyka, ochrony przed lukami w zabezpieczeniach i spełnienia zmieniających się wymogów regulacyjnych.
Ten przewodnik pomoże Ci szybko porównać najlepsze rozwiązania SBOM, aby wybrać opcję odpowiednią dla przepływów pracy i priorytetów bezpieczeństwa Twojego zespołu.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza programów SBOM
Ta tabela porównawcza przedstawia szczegóły cenowe wybranych przeze mnie najlepszych programów SBOM:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do skanowania importowanych SBOM-ów systemów wbudowanych | Dostępny plan bezpłatny | Od $350/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do integracji zgodności z potokami | Dostępna bezpłatna wersja demonstracyjna | Od 250 USD/programistę/rok | Website | |
| 3 | Najlepszy do wykrywania luk w zabezpieczeniach z myślą o deweloperach | Dostępny plan bezpłatny i bezpłatne demo | Od $25 za dewelopera wnoszącego wkład miesięcznie | Website | |
| 4 | Najlepsze rozwiązanie do uzyskiwania wglądu w ryzyko związane z oprogramowaniem open source | Dostępna bezpłatna demonstracja | Ceny na żądanie | Website | |
| 5 | Najlepszy do wielopunktowego poświadczania artefaktów oprogramowania | Dostępna bezpłatna prezentacja | Ceny ustalane na żądanie | Website | |
| 6 | Najlepszy do automatyzacji dokumentacji łańcucha dostaw | Dostępne bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 7 | Najlepsze rozwiązanie do zapewniania bezpieczeństwa produktów w całych portfelach urządzeń | Dostępna bezpłatna demonstracja | Cennik dostępny na żądanie | Website | |
| 8 | Najlepsze rozwiązanie do wykrywania aktywnego manipulowania kodem | 7-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Od 399 USD/miesiąc (przy rozliczeniu rocznym) | Website | |
| 9 | Najlepsze do automatyzacji zgodności opartej na politykach | 14-dniowy bezpłatny okres próbny + bezpłatne demo dostępne | Wycena na zapytanie | Website | |
| 10 | Najlepsze do raportowania należytej staranności przygotowanego na audyt | Bezpłatny plan | Od $20/projekt/miesiąc (rozliczane rocznie) | Website |


Recenzje najlepszych programów SBOM
Poniżej znajdują się moje szczegółowe podsumowania najlepszych programów SBOM, które trafiły na moją listę. W recenzjach szczegółowo omawiam funkcje, najlepsze zastosowania i integracje każdej platformy, aby pomóc Ci znaleźć najlepszą opcję.
 Najlepsze rozwiązanie do skanowania importowanych SBOM-ów systemów wbudowanych
- Dostępny plan bezpłatny
- Od $350/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Aikido Security prezentuje szczegóły CVE i ścieżki naprawcze dla poszczególnych zależności. Aikido Security to platforma bezpieczeństwa kodu DevSecOps, która łączy skanowanie zależności, generowanie SBOM, skanowanie obrazów kontenerów, analizę ryzyka licencji oraz wykrywanie luk w kodzie źródłowym, kontenerach i systemach wbudowanych.
Dla kogo najlepiej nadaje się Aikido Security?
Aikido Security to dobry wybór dla zespołów DevSecOps, które potrzebują skanować, monitorować i eksportować SBOM-y dla kodu źródłowego, kontenerów i systemów wbudowanych z jednej platformy.
Dlaczego wybrałem Aikido Security
Wybrałem Aikido Security jako jedno z najlepszych rozwiązań, ponieważ jest to jedyne znane mi narzędzie, które pozwala przesyłać samodzielnie wygenerowane SBOM-y systemów wbudowanych bezpośrednio przez API, a następnie natychmiast skanuje je pod kątem CVE i zagrożeń związanych z licencjami. To prawdziwa zaleta, jeśli pracujesz z kompilacjami Buildroot lub Yocto, w przypadku których inwentarz oprogramowania znajduje się poza standardowym repozytorium. Podoba mi się również to, że eksporty CycloneDX obejmują opcjonalną analizę VEX, dzięki czemu można dokładnie oznaczyć, które luki są możliwe do wykorzystania, i udostępnić te informacje stronom trzecim.
Najważniejsze funkcje Aikido Security
- Analiza osiągalności: Tworzy graf wywołań modułów, funkcji i przepływów danych, aby określić, czy podatna zależność jest faktycznie osiągalna z punktów wejścia aplikacji.
- Bramki bezpieczeństwa CI/CD: Egzekwuje konfigurowalne zasady bezpieczeństwa dla żądań ściągnięcia i wydań, blokując zmiany przekraczające określony próg istotności w ramach skanowania SCA, SAST, IaC, sekretów i licencji.
- Eksport SBOM w wielu formatach: Generuje SBOM-y w formatach SPDX 2.3, CycloneDX 1.6 lub CSV, przy czym zakres eksportu można ograniczyć do repozytorium, obrazu kontenera, zespołu lub gałęzi.
- Identyfikacja ryzyka licencji: Oznacza podwójne licencjonowanie, restrykcyjne warunki i inne zagrożenia związane z licencjami w repozytoriach i obrazach kontenerów, zapewniając opisy zobowiązań prostym językiem oraz regulowaną ocenę ryzyka.
Integracje Aikido Security
Aikido Security oferuje udokumentowane integracje z marketplace'ami GitHub, GitLab Cloud, Azure Repos, Bitbucket Cloud, Jira, Linear, GitHub Actions, GitLab CI/CD, Docker Hub i GitHub Container Registry. Jego REST API i webhooki obsługują niestandardowe przesyłanie SBOM-ów oraz integracje.
Pros and Cons
Pros:
- Skanuje importowane SBOM-y systemów wbudowanych
- Analiza osiągalności ogranicza liczbę nieistotnych alertów
- Eksportuje dane w formatach SPDX, CycloneDX i CSV
Cons:
- SBOM-y Yocto wymagają ręcznego scalania
- Ograniczona liczba historycznych rekordów obrazów kontenerów
Learn more about Aikido Security: Najlepsze rozwiązanie do integracji zgodności z potokami
- Dostępna bezpłatna wersja demonstracyjna
- Od 250 USD/programistę/rok
Visit WebsiteCustomer Rating:4.7/5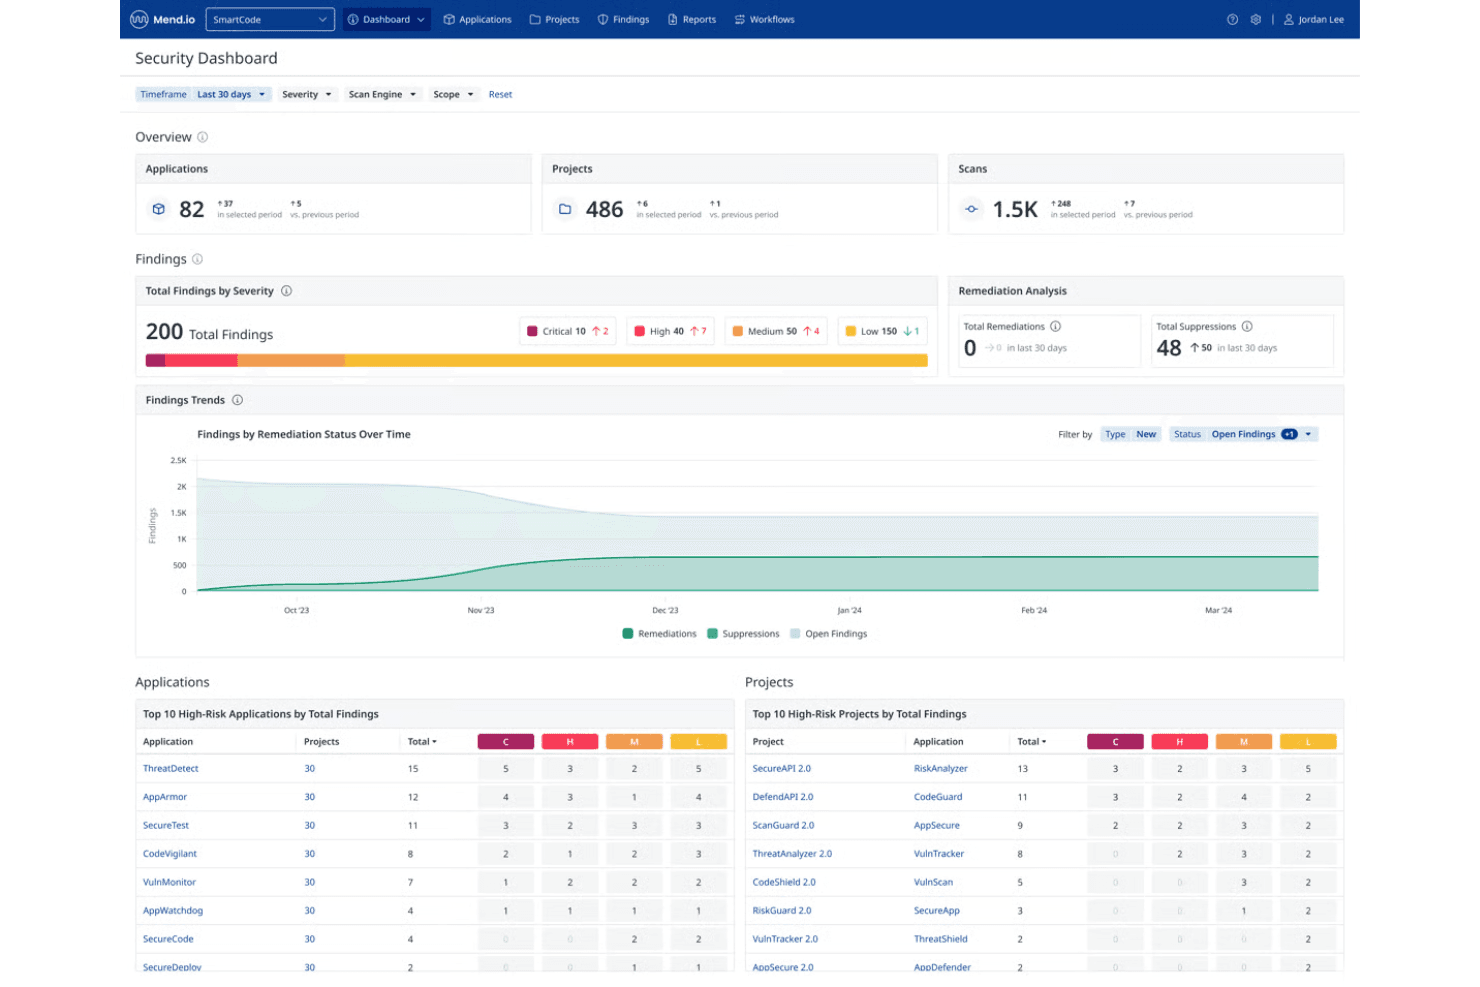
Mend.io utrzymuje zestawienia SBOM, dane VEX, pliki SPDX/CycloneDX oraz zestawienia SBOM innych firm. Mend AppSec to platforma bezpieczeństwa aplikacji, która ujednolica analizę statyczną bezpieczeństwa aplikacji (SAST), analizę składu oprogramowania (SCA) i skanowanie kontenerów z automatycznym generowaniem zestawień SBOM w formatach SPDX i CycloneDX, wyjściem danych VEX, ustalaniem priorytetów podatności oraz zapewnieniem zgodności licencyjnej.
Dla kogo najlepiej nadaje się Mend.io?
Mend AppSec jest dobrym rozwiązaniem dla zespołów DevSecOps i inżynierów bezpieczeństwa aplikacji, którzy potrzebują generowania zestawień SBOM i zapewnienia zgodności w zakresie podatności bezpośrednio w swoich potokach CI/CD.
Dlaczego wybrałem Mend.io
Wybrałem Mend.io jako jedno z najlepszych rozwiązań, ponieważ wbudowuje zgodność SBOM bezpośrednio w potok CI/CD, zamiast traktować ją jako element drugorzędny. Każda kompilacja automatycznie generuje zestawienia SBOM w formacie SPDX lub CycloneDX wraz z dołączonymi danymi VEX, dzięki czemu odbiorcy końcowi mogą od razu sprawdzić, które podatności są faktycznie możliwe do wykorzystania. Podoba mi się również to, że to samo skanowanie jednocześnie zasila ustalanie priorytetów podatności z wykorzystaniem CVSS 4.0, EPSS i analizy osiągalności, a także śledzenie zgodności licencyjnej za pośrednictwem Legal OS Inventory.
Najważniejsze funkcje Mend.io
- Generowanie SBOM na poziomie organizacji, aplikacji lub projektu: Generuj zestawienia SBOM zależności na poziomie organizacji, aplikacji lub projektu, korzystając z opcji tworzenia danych dla każdego projektu osobno albo zagregowanych danych obejmujących wiele projektów.
- Import zestawień SBOM innych firm: Importuj zestawienia SBOM z narzędzi takich jak cdxgen i Syft w formatach CycloneDX lub SPDX, a następnie monitoruj zaimportowane projekty pod kątem nowych podatności.
- Wykrywanie złośliwych pakietów: Skanuje zależności otwartego oprogramowania w poszukiwaniu zagrożeń, w tym podszywania się pod nazwy, pomyłek zależności, eksfiltracji danych i tylnych drzwi.
- Legal OS Inventory: Śledzi licencje komponentów, oferując ocenę ryzyka, alerty o naruszeniach oraz możliwość przypisywania licencji lub zastępowania ich na poziomie organizacji.
Integracje Mend.io
Mend.io integruje się z GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI, Docker, Amazon ECR, Azure Container Registry i JFrog Artifactory. Oferuje również interfejsy REST API do niestandardowych integracji oraz obsługuje przepływy pracy CI/CD.
Pros and Cons
Pros:
- Kompilacje generują zestawienia SBOM SPDX/CycloneDX wraz z danymi VEX
- Osiągalność pomaga ustalać priorytety wykrytych podatności zależności, które można wykorzystać
- Śledzi licencje wraz z analizą i ustalaniem priorytetów podatności
Cons:
- Importowane dane nie zawierają źródłowych danych VEX ani danych o podatnościach
- Fałszywe alarmy mogą zwiększać nakład ręcznej analizy podatności
Learn more about Mend.io: 3Najlepszy do wykrywania luk w zabezpieczeniach z myślą o deweloperach
Snyk
- Dostępny plan bezpłatny i bezpłatne demo
- Od $25 za dewelopera wnoszącego wkład miesięcznie
Visit WebsiteCustomer Rating:4.6/5
Snyk skanuje zależności, kontenery i IaC oraz eksportuje SBOM-y w ramach procesów pracy. Snyk to platforma bezpieczeństwa dla deweloperów, która skanuje zależności o otwartym kodzie źródłowym, kontenery i infrastrukturę jako kod pod kątem luk w zabezpieczeniach, jednocześnie generując i eksportując SBOM-y bezpośrednio w ramach procesów pracy deweloperów.
Dla kogo Snyk jest najlepszym wyborem?
Snyk to naturalny wybór dla zespołów deweloperskich, które chcą mieć zabezpieczenia i generowanie SBOM-ów wbudowane w istniejące procesy pracy związane z kodowaniem i CI/CD.
Dlaczego wybrałem Snyk
Uwzględniłem Snyk wśród najlepszych wyborów, ponieważ jest to jedyne narzędzie na tej liście, które wyświetla informacje o lukach bezpośrednio w środowisku IDE i podczas przeglądu żądań ściągnięcia, dzięki czemu deweloperzy wykrywają zagrożenia związane z oprogramowaniem o otwartym kodzie źródłowym, zanim kod zostanie scalony. Szczególnie podoba mi się to, że interfejs wiersza poleceń Snyk może zarówno generować SBOM-y w formatach CycloneDX i SPDX, jak i uruchamiać polecenie snyk sbom test względem istniejącego pliku SBOM, aby sprawdzić go pod kątem znanych luk w zabezpieczeniach.
Ponadto wynik ryzyka Snyk wykracza poza samą ocenę ważności CVSS, uwzględniając możliwość wykorzystania, dojrzałość exploita i wyniki EPSS, dzięki czemu mój zespół koncentruje się na tym, co rzeczywiście ma znaczenie.
Najważniejsze funkcje Snyk
- Skanowanie zgodności licencyjnej: Identyfikuje typ licencji każdego pakietu o otwartym kodzie źródłowym w projekcie i oznacza licencje sprzeczne z zasadami użytkowania.
- Graf zależności: Wizualizuje pełne drzewo zależności, w tym zależności przechodnie, dzięki czemu można dokładnie prześledzić, w jaki sposób podatny pakiet trafia do bazy kodu.
- Automatyczne żądania ściągnięcia z poprawkami: Generuje żądania ściągnięcia z aktualizacjami wersji, aby naprawić podatne zależności bezpośrednio w repozytorium.
- Skanowanie obrazów kontenerów: Skanuje obrazy Docker i OCI warstwa po warstwie pod kątem podatnych pakietów systemu operacyjnego i zależności aplikacji.
Integracje Snyk
Integracje obejmują GitHub, GitLab, Bitbucket, Azure Repos, Jenkins, CircleCI, GitHub Actions, Azure Pipelines, Jira i Slack.
Pros and Cons
Pros:
- Natywnie obsługuje 16 języków programowania
- Eksportuje SBOM-y w formatach CycloneDX i SPDX
- Jedno kliknięcie tworzy żądania ściągnięcia dotyczące luk w zabezpieczeniach
Cons:
- Fałszywie dodatnie wyniki wywołują niepotrzebne alerty dotyczące luk w zabezpieczeniach
- Interfejs wiersza poleceń zapewnia mniej szczegółów dotyczących SBOM-ów niż interfejs użytkownika
Learn more about Snyk: Najlepsze rozwiązanie do uzyskiwania wglądu w ryzyko związane z oprogramowaniem open source
- Dostępna bezpłatna demonstracja
- Ceny na żądanie

Black Duck SCA identyfikuje komponenty OSS, problemy licencyjne i ryzyko związane z łańcuchem dostaw. Black Duck SCA to narzędzie do analizy składu oprogramowania, które wykrywa komponenty open source w kodzie źródłowym, plikach binarnych, kontenerach i fragmentach kodu, a także zarządza ryzykiem związanym z podatnościami, zgodnością licencyjną i łańcuchem dostaw w całym cyklu życia oprogramowania.
Dla kogo narzędzie Black Duck do analizy składu oprogramowania jest najlepszym wyborem?
Black Duck SCA dobrze sprawdza się w przypadku zespołów ds. bezpieczeństwa i prawnych w przedsiębiorstwach, które zarządzają dużymi bazami kodu z intensywnym wykorzystaniem oprogramowania open source w wielu językach i środowiskach.
Dlaczego wybrałem narzędzie Black Duck do analizy składu oprogramowania
Black Duck SCA znalazło się na mojej krótkiej liście ze względu na głęboki wgląd w ryzyko związane z oprogramowaniem open source, który wykracza poza możliwości każdego innego ocenianego przeze mnie narzędzia SCA.
Wyróżnikiem tego rozwiązania są rekomendacje bezpieczeństwa Black Duck (BDSA), w ramach których analitycy Centrum Badań nad Cyberbezpieczeństwem weryfikują i uzupełniają dane CVE, dzięki czemu mój zespół nie musi czekać tygodniami, aż NVD zaktualizuje informacje o nowo ujawnionych podatnościach.
Korzystam również ze skanowania fragmentów kodu, aby wykrywać częściowy kod open source, z którym wiążą się obowiązki licencyjne, ale który nigdy nie pojawia się w manifeście pakietu.
Najważniejsze funkcje narzędzia Black Duck do analizy składu oprogramowania
- Generowanie i eksport SBOM: Generowanie zestawień SBOM w formatach SPDX i CycloneDX bezpośrednio na podstawie wyników skanowania na potrzeby raportowania zgodności i audytów.
- Skanowanie plików binarnych: Wykrywanie komponentów open source w skompilowanych plikach binarnych i kontenerach, gdy kod źródłowy nie jest dostępny.
- Zarządzanie zasadami: Definiowanie i egzekwowanie zasad korzystania z oprogramowania open source w zespołach oraz automatyczne oznaczanie naruszeń podczas kompilacji.
- Wskazówki dotyczące aktualizacji: Prezentowanie rekomendacji poprawek i sugerowanych aktualizacji wersji podatnych komponentów bezpośrednio w wynikach skanowania.
Integracje narzędzia Black Duck do analizy składu oprogramowania
Integracje obejmują GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, GitHub Actions, Jira Software, Slack, Microsoft Teams i JFrog Artifactory.
Pros and Cons
Pros:
- Skanowanie plików binarnych bez dostępu do kodu źródłowego
- Dokładne wykrywanie zależności przechodnich
- Zarządzanie zasadami egzekwuje reguły dotyczące oprogramowania open source
Cons:
- Początkowa konfiguracja jest złożona i wymaga zaangażowania
- Skanowanie dużych baz kodu przebiega powoli
Learn more about Black Duck Software Composition Analysis: Najlepszy do wielopunktowego poświadczania artefaktów oprogramowania
- Dostępna bezpłatna prezentacja
- Ceny ustalane na żądanie
Visit WebsiteCustomer Rating:1/5
Scribe Security udostępnia SBOM-y, podpisane poświadczenia, VEX i dowody zgodności. Scribe Security Trust Hub to platforma SaaS do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania, która generuje, zarządza i udostępnia SBOM-y wraz z kryptograficznie podpisanymi poświadczeniami, rekomendacjami VEX oraz dowodami zgodności z SDLC wśród producentów i konsumentów oprogramowania.
Dla kogo najlepiej nadaje się Scribe Security Trust Hub?
Scribe Security Trust Hub jest odpowiedni dla zespołów programistycznych, które muszą potwierdzać integralność kodu i spełniać wymagania dotyczące zgodności z zasadami bezpieczeństwa łańcucha dostaw na potrzeby klientów lub organów regulacyjnych.
Dlaczego wybrałem Scribe Security Trust Hub
Wybrałem Scribe Security Trust Hub, ponieważ jest to jedna z niewielu platform SBOM, które generują kryptograficzne poświadczenia na każdym etapie procesu, a nie tylko w momencie wydania. Wyróżnia ją sposób gromadzenia dowodów z systemów kontroli źródła, CI/CD i wdrożeń, a następnie agregowania tych poświadczeń na poziomie artefaktu, produktu i wydania.
Podobają mi się również mechanizmy ochronne w formie zasad jako kodu, które mogą blokować wydania pozbawione wymaganych SBOM-ów lub weryfikacji podpisu, zanim trafią one do środowiska produkcyjnego.
Najważniejsze funkcje Scribe Security Trust Hub
- Scentralizowane zarządzanie SBOM-ami: Twórz, przechowuj i udostępniaj SBOM-y wraz z powiązanymi podatnościami, danymi licencyjnymi i wskaźnikami możliwości wykorzystania luk w jednym miejscu.
- Tworzenie rekomendacji VEX: Generuj i publikuj rekomendacje wymiany informacji o możliwości wykorzystania podatności (VEX), aby odbiorcy wiedzieli, które podatności w SBOM-ie można faktycznie wykorzystać.
- Zautomatyzowane przepływy pracy udostępniania SBOM-ów: Udostępniaj SBOM-y, dowody zgodności i poświadczenia klientom lub audytorom za pośrednictwem kontrolowanych, zautomatyzowanych przepływów dystrybucji.
- Śledzenie metadanych kompilacji zgodnych z SLSA: Rejestruj informacje o środowisku kompilacji, w tym tożsamość użytkownika, znaczniki czasu i metadane procesu, w formacie gotowym do audytu, aby wspierać zgodność z SLSA i NIST SSDF.
Integracje Scribe Security Trust Hub
Scribe Security Trust Hub integruje się z Microsoft Entra ID, Bitbucket, CircleCI, GitHub, GitLab, Jenkins i Travis CI. Jest również dostępny w AWS Marketplace, a do niestandardowych integracji można wykorzystać interfejs API.
Pros and Cons
Pros:
- Poświadcza artefakty na każdym etapie procesu
- Wbudowane udostępnianie SBOM-ów z zewnętrznymi interesariuszami
- Automatycznie wymusza zgodność z SLSA i SSDF
Cons:
- Dostępnych jest bardzo niewiele opinii użytkowników zewnętrznych
- Interfejs wyłącznie w języku angielskim ogranicza możliwości zespołów globalnych
Learn more about Scribe Security Trust Hub: Najlepszy do automatyzacji dokumentacji łańcucha dostaw
- Dostępne bezpłatne demo
- Ceny dostępne na żądanie

Manifest śledzi SBOM-y, ekspozycję na OSS, problemy związane z modelami AI oraz dane o ryzyku komponentów. Manifest to platforma bezpieczeństwa łańcucha dostaw oprogramowania, która automatyzuje generowanie SBOM, wzbogaca dane komponentów o informacje o lukach w zabezpieczeniach oraz śledzi ryzyko związane z OSS i modelami AI w całym portfolio oprogramowania.
Dla kogo najlepiej nadaje się Manifest?
Manifest to dobre rozwiązanie dla zespołów ds. bezpieczeństwa i DevOps w firmach opartych na oprogramowaniu, które muszą zarządzać dokumentami SBOM i udostępniać je klientom, organom regulacyjnym lub działom zakupów.
Dlaczego wybrałem Manifest
Uwzględniłem Manifest wśród swoich najlepszych propozycji, ponieważ automatyzuje cały cykl życia dokumentacji SBOM — od generowania po udostępnianie — w sposób, którego większość narzędzi nie obsługuje kompleksowo. Szczególnie podoba mi się to, że Manifest pozwala publikować SBOM-y bezpośrednio dla klientów lub organów regulacyjnych za pośrednictwem portalu, eliminując ręczną wymianę informacji, która zazwyczaj opóźnia realizację żądań dotyczących zgodności.
Automatycznie wzbogaca również dane komponentów o informacje o lukach w zabezpieczeniach, dzięki czemu dokumentacja pozostaje aktualna bez dodatkowego nakładu pracy zespołu.
Najważniejsze funkcje Manifest
- Importowanie SBOM: Przyjmuje i weryfikuje dokumenty SBOM przesyłane przez dostawców zewnętrznych, aby potwierdzić deklaracje dotyczące ich komponentów.
- Wykrywanie ryzyka licencyjnego: Identyfikuje typy licencji otwartego oprogramowania wśród komponentów i oznacza potencjalne konflikty związane ze zgodnością.
- Alerty oparte na zasadach: Umożliwia konfigurowanie niestandardowych zasad, które uruchamiają alerty, gdy komponenty naruszają określone progi ryzyka.
- Śledzenie wykazu modeli AI: Śledzi modele AI i ich zależności obok tradycyjnych komponentów oprogramowania.
Integracje Manifest
Manifest oferuje niewielki zestaw natywnych integracji, w tym z GitHub, Jira, ServiceNow i Linear. Udostępnia również dedykowaną integrację z Forescout, która umożliwia pobieranie danych SBOM i informacji o lukach w zabezpieczeniach do systemu zarządzania urządzeniami sieciowymi. Manifest udostępnia interfejs REST API oraz narzędzie CLI, które można podłączyć do potoków CI/CD, z udokumentowaną obsługą GitHub Actions i przepływów pracy Azure DevOps.
Pros and Cons
Pros:
- Obsługa generowania AIBOM obok tradycyjnych SBOM-ów
- Analiza SBOM dostawców przed podjęciem decyzji zakupowych
- Analiza SBOM dostawców przed podjęciem decyzji zakupowych
Cons:
- Mniejsza społeczność niż w przypadku uznanych konkurentów w kategorii SCA
- Ograniczona publiczna dokumentacja dotycząca wdrożenia lokalnego
Learn more about Manifest: Najlepsze rozwiązanie do zapewniania bezpieczeństwa produktów w całych portfelach urządzeń
- Dostępna bezpłatna demonstracja
- Cennik dostępny na żądanie

Cybellum chroni połączone produkty za pomocą SBOM, klasyfikowania luk w zabezpieczeniach, zgodności i reagowania. Cybellum to platforma bezpieczeństwa produktów stworzona dla producentów urządzeń, która łączy zarządzanie SBOM, wykrywanie i klasyfikowanie luk w zabezpieczeniach, automatyzację zgodności oraz reagowanie na incydenty po wprowadzeniu produktu na rynek w całych portfelach połączonych produktów.
Dla kogo Cybellum jest najlepszym wyborem?
Cybellum zostało stworzone z myślą o inżynierach ds. bezpieczeństwa produktów oraz zespołach badawczo-rozwojowych w firmach OEM i u producentów urządzeń z sektorów motoryzacyjnego, medycznego i przemysłowego.
Dlaczego wybrałem Cybellum
Uwzględniłem Cybellum wśród najlepszych rozwiązań, ponieważ jest to jedna z niewielu platform SBOM stworzonych specjalnie do zarządzania bezpieczeństwem całych portfeli urządzeń, a nie tylko pojedynczych wydań oprogramowania.
Podoba mi się, że łączy pliki binarne, kod źródłowy i przesłane pliki SBOM w jeden wysokiej jakości SBOM dla każdego produktu. Jest to potrzebne mojemu zespołowi podczas pracy ze złożonymi systemami wbudowanymi. Cybellum automatyzuje również tworzenie dowodów zgodności z takimi standardami jak ISO 21434 i FDA PMA, dzięki czemu nie musimy ręcznie mapować danych SBOM na wymagania dotyczące zgodności dla każdej linii produktów.
Najważniejsze funkcje Cybellum
- Technologia cyfrowych bliźniaków cybernetycznych: Tworzy cyfrowe repliki oprogramowania urządzenia, dzięki czemu można analizować i wykrywać zagrożenia cybernetyczne na poziomie komponentu lub całego systemu.
- VM CoPilot: Asystent klasyfikowania luk w zabezpieczeniach oparty na sztucznej inteligencji, który dostarcza rekomendacje dotyczące działań zaradczych i analizy podczas procesów zarządzania lukami w zabezpieczeniach.
- Wykrywanie licencji na oprogramowanie produktu: Skanuje komponenty oprogramowania w celu identyfikacji luk w zakresie licencji prawnych, porównując wykryte licencje z określonymi zasadami.
- Analiza bez agentów: Analizuje oprogramowanie urządzenia i generuje SBOM bez konieczności integrowania jakiegokolwiek oprogramowania z komponentami urządzenia.
Integracje Cybellum
Integracje obejmują Azure DevOps, Bamboo, Bitbucket Pipelines, CircleCI, GitLab, Jenkins, Red Hat Ansible, JFrog Artifactory, Jira i Splunk.
Pros and Cons
Pros:
- Łączy SBOM plików binarnych i kodu źródłowego
- Wbudowana zgodność z normami ISO, FDA i UNECE
- Zarządza SBOM w całych portfelach urządzeń
Cons:
- Skierowane wyłącznie do producentów urządzeń wbudowanych
- Brak publicznie dostępnych cen samoobsługowych
Learn more about Cybellum: Najlepsze rozwiązanie do wykrywania aktywnego manipulowania kodem
- 7-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Od 399 USD/miesiąc (przy rozliczeniu rocznym)

Xygeni chroni SBOM, SCA, potoki CI/CD i integralność kompilacji oraz zabezpiecza przed zagrożeniami związanymi ze złośliwym oprogramowaniem. Xygeni to oparta na sztucznej inteligencji platforma bezpieczeństwa aplikacji, która obejmuje generowanie SBOM, analizę składu oprogramowania (SCA), bezpieczeństwo potoków CI/CD, weryfikację integralności kompilacji oraz wykrywanie złośliwego oprogramowania w łańcuchu dostaw w całym cyklu życia oprogramowania.
Dla kogo Xygeni jest najlepszym wyborem?
Xygeni dobrze sprawdzi się w zespołach ds. bezpieczeństwa i DevSecOps w średnich oraz dużych organizacjach, które potrzebują szczegółowego wglądu w zagrożenia związane z łańcuchem dostaw oprogramowania.
Dlaczego wybrałem Xygeni
Uwzględniłem Xygeni wśród najlepszych rozwiązań ze względu na to, jak poważnie podchodzi do aktywnego manipulowania kodem — problemu, którego większość narzędzi SBOM po prostu nie rozwiązuje na tym poziomie. Jego moduł wykrywania anomalii analizuje zmiany w kodzie w czasie rzeczywistym i oznacza nieautoryzowane modyfikacje w plikach kompilacji i konfiguracji w GitHub, GitLab, Jenkins oraz Azure.
Podoba mi się również to, że moduł SCA wykracza poza dopasowywanie CVE i wykrywa podejrzane wzorce w nowo opublikowanych lub zaktualizowanych pakietach otwartego oprogramowania. Dzięki temu mój zespół może wykrywać złośliwe zależności, zanim trafią do środowiska produkcyjnego, a nie dopiero po tym fakcie.
Najważniejsze funkcje Xygeni
- Generowanie SBOM: Eksportuj aktualny SBOM w formacie SPDX lub CycloneDX jednym kliknięciem i dodawaj adnotacje dotyczące podatności bezpośrednio w dokumencie.
- Zarządzanie ryzykiem licencyjnym: Uzyskaj wgląd w problemy związane z licencjami otwartego oprogramowania przy każdej zmianie kodu, aby śledzić obowiązki dotyczące zgodności we wszystkich zależnościach.
- Wykrywanie błędnych konfiguracji potoków CI/CD: Identyfikuj i naprawiaj błędne konfiguracje w skryptach kompilacji i potokach CI/CD, aby zapobiegać nieautoryzowanemu dostępowi oraz wykonywaniu zatrutych potoków.
- Lejki priorytetyzacji podatności: Filtruj i szereguj podatności w otwartym oprogramowaniu według osiągalności, podatności na wykorzystanie i kontekstu biznesowego, aby ograniczyć liczbę nieistotnych alertów dla zespołu ds. bezpieczeństwa.
Integracje Xygeni
Integracje obejmują GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, GitHub Actions, środowiska IDE JetBrains, Visual Studio Code, Docker oraz Kubernetes.
Pros and Cons
Pros:
- Wykrywanie złośliwego oprogramowania w pakietach otwartego oprogramowania w czasie rzeczywistym
- Analiza osiągalności oparta na AI ogranicza liczbę nieistotnych alertów
- Ujednolicony wgląd w łańcuch dostaw w całym cyklu życia oprogramowania
Cons:
- Możliwości dostosowywania pulpitu nawigacyjnego i raportów są ograniczone
- Niektóre działania naprawcze nie mają obsługi w zestawie narzędzi
Learn more about Xygeni: Najlepsze do automatyzacji zgodności opartej na politykach
- 14-dniowy bezpłatny okres próbny + bezpłatne demo dostępne
- Wycena na zapytanie
 Learn more about Anchore:
 10Najlepsze do raportowania należytej staranności przygotowanego na audyt
FOSSA
- Bezpłatny plan
- Od $20/projekt/miesiąc (rozliczane rocznie)
Learn more about FOSSA:
Inne programy SBOM
Oto kilka dodatkowych programów SBOM, które nie trafiły na moją listę, ale nadal warto się nimi zainteresować:
- 11JFrog XrayNajlepsze rozwiązanie dla zaawansowanej integracji ze zintegrowanym środowiskiem programistycznym
- 12ChainguardNajlepsze do pochodzenia artefaktów zgodnego z SLSA
- 13ONEKEYNajlepsze rozwiązanie do kompleksowej obsługi cyklu życia połączonych urządzeń
- 14OWASP Dependency-TrackNajlepsze do mapowania ryzyka komponentów w całym portfolio
Jak oceniam oprogramowanie rekrutacyjne dla firm hydraulicznych
Moja ocena obejmuje dwa poziomy — sprawdzam, czy narzędzie zapewnia podstawowe funkcje, których faktycznie potrzebuje firma hydrauliczna, takie jak aplikacje mobilne i publikowanie ofert na branżowych tablicach ogłoszeń, a także co wyróżnia najlepsze opcje.
Podstawowe funkcje (wymagania konieczne na tej liście)
Podczas wyboru narzędzi do mojej listy oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale sprawdza się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać minimalny łączny wynik wynoszący 55%, aby zostać uwzględnione na liście.
- Publikowanie ofert na branżowych tablicach ogłoszeń: Sprawdzam, czy platforma dystrybuuje ogłoszenia poza ogólnymi tablicami, do kanałów branżowych, w których licencjonowani hydraulicy i praktykanci faktycznie szukają pracy.
- Śledzenie licencji i certyfikatów: Osoby zatrudniane na stanowiskach hydraulicznych muszą posiadać ważne uprawnienia, dlatego szukam uporządkowanych pól umożliwiających przechowywanie licencji hydraulika czeladnika lub mistrza hydrauliki wraz z datami wygaśnięcia i alertami dotyczącymi odnowienia.
- Aplikacje projektowane z myślą przede wszystkim o urządzeniach mobilnych: Większość hydraulików aplikuje między zleceniami za pomocą telefonów, dlatego oceniam, czy proces aplikowania jest rzeczywiście dostosowany do urządzeń mobilnych i obsługuje komunikację za pośrednictwem SMS-ów.
- System śledzenia kandydatów: Sprawdzam, jak system ATS obsługuje procesy rekrutacyjne o dużej liczbie kandydatów, w tym niestandardowe etapy rekrutacji, reguły automatyzacji i narzędzia do współpracy dla kierowników serwisu analizujących kandydatury.
- Weryfikacja przeszłości i zgodności z przepisami: Hydraulicy pracują w domach klientów, dlatego oceniam, czy platforma integruje weryfikację przeszłości, badania na obecność narkotyków i sprawdzanie historii kierowcy bezpośrednio w procesie rekrutacji.
- Wdrażanie i podpis elektroniczny: Szukam cyfrowego procesu wdrażania, który wykracza poza podstawowy list z ofertą pracy i obejmuje formularze podatkowe, potwierdzenia zapoznania się z zasadami bezpieczeństwa oraz dokumentację branżową, którą nowo zatrudnione osoby wypełniają przed pierwszym dniem pracy.
Po utworzeniu listy narzędzi spełniających te kryteria sprawdzam, co wyróżnia każdą z platform.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję poszczególnych dostawców:
Najważniejsze funkcje
Integracje z systemami zarządzania usługami terenowymi są istotnym czynnikiem różnicującym. Gdy platforma łączy się bezpośrednio z narzędziami takimi jak ServiceTitan lub Jobber, nowo zatrudnione osoby trafiają do systemu przydzielania zleceń i harmonogramowania bez konieczności wielokrotnego wprowadzania tych samych danych. Szukam również wbudowanych narzędzi do programów poleceń z funkcją śledzenia premii, ponieważ marketing szeptany to sposób, w jaki większość firm hydraulicznych znajduje swoich najlepszych techników. Wyróżniają się także platformy utrzymujące bazy kandydatów, którzy w przeszłości zajęli drugie miejsce w rekrutacji, szczególnie gdy sezonowy popyt gwałtownie rośnie i warto ponownie nawiązać kontakt z wykwalifikowanymi hydraulikami.
Więcej niż funkcje
Cena ma tutaj znaczenie, ponieważ większość firm hydraulicznych to małe i średnie przedsiębiorstwa. Szukam planów ryczałtowych lub rozliczanych za pracownika, bez minimalnych progów charakterystycznych dla poziomu korporacyjnego, które sprawiają, że rozwiązanie staje się zbyt drogie dla firmy zatrudniającej 30 osób. Równie ważne jest tempo wdrożenia — osobą konfigurującą oprogramowanie jest zazwyczaj kierownik biura lub właściciel, a nie wyznaczony rekruter. Platformy wymagające kilkumiesięcznych wdrożeń są słabo dopasowane do takich firm. Oceniam również wsparcie w zakresie zgodności z przepisami, szczególnie w odniesieniu do kontroli wymaganych przez DOT i raportowania do EEOC, ponieważ technicy hydrauliczni prowadzą firmowe pojazdy i codziennie wchodzą do domów klientów.
Jak wybrać program SBOM
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przeprowadzania procesu wyboru oprogramowania dostosowanego do Twoich potrzeb, przygotowaliśmy listę czynników, o których warto pamiętać:
| Czynnik | Co należy wziąć pod uwagę |
|---|---|
| CzynnikSkalowalność | Co należy wziąć pod uwagęCzy narzędzie poradzi sobie z rozrostem bazy kodu i zależności w miarę upływu czasu? Weź pod uwagę przyszły rozwój produktu oraz zmieniające się wymagania zespołu lub przepisy. |
| CzynnikIntegracje | Co należy wziąć pod uwagęCzy łączy się natywnie z systemami CI/CD, repozytoriami, rejestrami i systemami zgłoszeń? Zweryfikuj oficjalne integracje z używanymi kluczowymi platformami. |
| CzynnikMożliwość dostosowania | Co należy wziąć pod uwagęCzy możesz dostosować przepływy pracy, reguły zasad i raportowanie do swojego procesu bezpieczeństwa? Uważaj na sztywne narzędzia przeznaczone wyłącznie do prostych lub ogólnych przepływów pracy. |
| CzynnikŁatwość obsługi | Co należy wziąć pod uwagęCzy zespoły inżynierii, bezpieczeństwa i zgodności będą mogły korzystać z narzędzia bez obszernego szkolenia? Przed podjęciem decyzji przetestuj je na rzeczywistych przepływach pracy. |
| CzynnikWdrożenie i rozpoczęcie pracy | Co należy wziąć pod uwagęCzy proces wdrożenia jest prosty, czy wymaga złożonej infrastruktury? Zapytaj o migrację, wsparcie i czas od zakupu do uzyskania wartości. |
| CzynnikKoszt | Co należy wziąć pod uwagęCzy poziomy cenowe są jasne i jak szybko mogą wzrosnąć koszty po dodaniu użytkowników, potoków lub artefaktów? Uwzględnij zarówno wydatki początkowe, jak i cykliczne. |
| CzynnikZabezpieczenia | Co należy wziąć pod uwagęCzy narzędzie obsługuje wymagania dotyczące bezpiecznego wdrożenia, takie jak SSO, RBAC lub instalacje w środowiskach odizolowanych? Sprawdź rejestrowanie audytowe i zgodność z wewnętrznymi zasadami. |
| CzynnikWymogi zgodności | Co należy wziąć pod uwagęCzy dostawca może udokumentować zgodność z wymaganiami obowiązującymi w Twojej branży, takimi jak EO 14028, NTIA lub normy międzynarodowe? Poproś o dowody lub poświadczenia z przypisaniem do konkretnych wymagań. |
Czym jest program SBOM?
Program SBOM automatycznie generuje zestawienie materiałów oprogramowania (SBOM), które zawiera wykaz wszystkich komponentów, zależności i ich licencji w bazie kodu lub artefakcie.
Narzędzia te pomagają zespołom śledzić biblioteki otwartego oprogramowania i innych firm, monitorować luki w zabezpieczeniach oraz utrzymywać zgodność z wymaganiami branżowymi i regulacyjnymi przez cały cykl tworzenia i wdrażania oprogramowania.
Funkcje
Wybierając oprogramowanie SBOM, zwróć uwagę na następujące kluczowe funkcje:
- Generowanie SBOM: Tworzy aktualny spis wszystkich komponentów oprogramowania, zależności i metadanych poprzez skanowanie kodu źródłowego, kontenerów lub plików binarnych.
- Obsługa formatów: Oferuje obsługę importu i eksportu standardowych w branży formatów SBOM, takich jak SPDX, CycloneDX i SWID, zapewniając szeroką kompatybilność.
- Wykrywanie podatności: Koreluje wymienione komponenty z bazami danych podatności, identyfikując znane zagrożenia i powiadamiając zespoły o problemach w całym cyklu życia oprogramowania.
- Śledzenie zgodności licencyjnej: Identyfikuje i śledzi licencje otwartego oprogramowania oraz licencje własnościowe, pomagając organizacjom wykrywać potencjalne konflikty i spełniać wymagania dotyczące zgodności.
- Integracja z CI/CD: Integruje się z potokami kompilacji, repozytoriami kodu źródłowego i rejestrami artefaktów, aby automatyzować generowanie SBOM podczas ciągłej integracji i wdrażania.
- Repozytorium SBOM: Zapewnia bezpieczne, scentralizowane przechowywanie wszystkich wygenerowanych dokumentów SBOM, umożliwiając wersjonowanie, kontrolę dostępu i porównywanie danych historycznych.
- Porównywanie komponentów: Śledzi zmiany między wersjami SBOM, aby wyróżniać komponenty dodane, usunięte lub zaktualizowane w kolejnych wydaniach.
- Egzekwowanie niestandardowych zasad: Umożliwia zespołom definiowanie i automatyzowanie kontroli bezpieczeństwa oraz licencji, blokując wdrożenia, które nie spełniają standardów organizacji.
- Udostępnianie i dystrybucja SBOM: Umożliwia bezpieczne udostępnianie dokumentów SBOM klientom, partnerom lub organom regulacyjnym za pośrednictwem dedykowanych portali lub mechanizmów dystrybucji.
Korzyści
Wdrożenie oprogramowania SBOM zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Lepsza widoczność łańcucha dostaw: Uzyskaj wgląd we wszystkie komponenty oprogramowania i zależności wykorzystywane w produktach, zmniejszając ryzyko ukrytych podatności.
- Szybsze reagowanie na podatności: Otrzymuj alerty w czasie rzeczywistym, gdy nowe CVE dotyczą wdrożonych komponentów, aby zespół mógł szybko ustalać priorytety i usuwać zagrożenia.
- Zautomatyzowana zgodność: Spełniaj wymagania regulacyjne i wymagania klientów dzięki ustandaryzowanym formatom SBOM oraz śledzeniu licencji wbudowanemu w proces tworzenia oprogramowania.
- Mniejsze ryzyko licencyjne: Szybko identyfikuj konflikty i obowiązki związane z licencjami otwartego oprogramowania, które mogą prowadzić do ryzyka prawnego lub problemów ze zgodnością.
- Sprawna współpraca: Bezpiecznie udostępniaj aktualne dokumenty SBOM zespołom wewnętrznym, klientom i audytorom, aby budować zaufanie i przyspieszać komunikację.
- Śledzenie zmian i możliwość audytu: Śledź zmiany komponentów w kolejnych wydaniach, ułatwiając audyt historii oprogramowania i wykazywanie należytej staranności.
- Elastyczność wdrażania: Wybieraj narzędzia dopasowane do infrastruktury — opartej na chmurze, lokalnej lub odizolowanej od sieci — aby spełnić potrzeby biznesowe i związane z bezpieczeństwem.
Koszty i ceny
Wybór oprogramowania SBOM wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje popularne plany, ich średnie ceny oraz typowe funkcje zawarte w rozwiązaniach programowych SBOM:
Tabela porównawcza planów oprogramowania SBOM
| Rodzaj planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Rodzaj planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjeObsługuje podstawowe generowanie SBOM, ograniczone skanowanie podatności, ręczny eksport i wsparcie społeczności. |
| Rodzaj planuPlan osobisty | Średnia cena$10-$30/użytkownik/miesiąc | Typowe funkcjeObejmuje zaawansowaną obsługę formatów, indywidualne śledzenie licencji, podstawowe kontrole zasad i powiadomienia e-mail. |
| Rodzaj planuPlan biznesowy | Średnia cena$40-$80/użytkownik/miesiąc | Typowe funkcjeDodaje integracje CI/CD, scentralizowane repozytorium SBOM, automatyczne alerty dotyczące zgodności, zarządzanie zespołem i dostęp do API. |
| Rodzaj planuPlan dla przedsiębiorstw | Średnia cena$100+/użytkownik/miesiąc | Typowe funkcjeOferuje dedykowane wdrożenie, egzekwowanie niestandardowych zasad, wdrażanie w środowisku odizolowanym od sieci, zaawansowane RBAC i priorytetowe wsparcie. |
Najczęstsze pytania dotyczące oprogramowania SBOM
Oto odpowiedzi na często zadawane pytania dotyczące oprogramowania SBOM:
Czy potrzebuję oprogramowania SBOM, jeśli mój zespół tworzy wszystko od podstaw?
Tak, oprogramowanie SBOM jest wartościowe nawet wtedy, gdy zespół pisze większość kodu we własnym zakresie. Większość projektów korzysta z zależności stron trzecich, oprogramowania o otwartym kodzie źródłowym lub platform programistycznych, a narzędzia SBOM pomagają śledzić te komponenty i zarządzać nimi na potrzeby bezpieczeństwa oraz zgodności z przepisami. Śledzenie każdego pakietu oprogramowania ma kluczowe znaczenie, ponieważ ukryte zagrożenia bezpieczeństwa mogą występować w każdym ekosystemie programistycznym.
Jak często powinniśmy aktualizować nasze zestawienia SBOM?
Zestawienia SBOM należy aktualizować przy każdym wydaniu oraz za każdym razem, gdy zmienia się baza kodu lub zależności. Dzięki temu inwentaryzacja pozostaje dokładna i umożliwia szybką reakcję na luki w zabezpieczeniach, gdy pojawiają się nowe zagrożenia. Utrzymywanie aktualności danych to jeden z głównych sposobów, w jaki SBOM pomagają organizacjom chronić się przed wyrafinowanymi atakami na łańcuch dostaw i radzić sobie z incydentami bezpieczeństwa.
Czy oprogramowanie SBOM można zintegrować z naszymi istniejącymi potokami CI/CD?
Tak, większość narzędzi SBOM oferuje wtyczki lub integrację opartą na interfejsie API z popularnymi narzędziami CI/CD, takimi jak Jenkins, GitHub Actions czy GitLab CI. Umożliwia to automatyczne generowanie zestawień SBOM, śledzenie zależności oprogramowania oraz sprawdzanie luk w zabezpieczeniach w ramach procesu wdrażania. Taka zautomatyzowana wymiana danych zapewnia czytelną maszynowo inwentaryzację każdego wdrażanego produktu programowego, niezależnie od tego, czy działa on w systemie Linux, czy na innych platformach.
Jakie normy regulacyjne wymagają zestawień SBOM?
Przepisy takie jak dekret wykonawczy rządu USA nr 14028, wytyczne FDA dotyczące cyberbezpieczeństwa przed wprowadzeniem produktu na rynek oraz unijna ustawa o cyberodporności przyczyniają się do upowszechnienia zestawień SBOM. W wielu branżach przewiduje się, że określenie minimalnych elementów systemu — w tym informacji o licencji — stanie się wymogiem umownym dla agencji federalnych i szerzej administracji federalnej.
Jak bezpieczne są dane zarządzane przez oprogramowanie SBOM?
Oprogramowanie SBOM można wdrażać jako usługę SaaS, lokalnie lub w środowiskach odizolowanych od sieci. Warto zwrócić uwagę na mechanizmy kontroli dostępu oparte na rolach, szyfrowanie oraz certyfikaty zgodności, aby dostosować rozwiązanie do zasad bezpieczeństwa organizacji i ograniczyć ryzyko ujawnienia danych.