

Oprogramowanie do zarządzania poprawkami systemu Linux pomaga zautomatyzować wykrywanie, wdrażanie i śledzenie poprawek we wszystkich systemach Linux. Jeśli szukasz takich rozwiązań, prawdopodobnie potrzebujesz sposobu na zapewnienie bezpieczeństwa i zgodności swoich środowisk bez dokładania sobie niekończącej się pracy ręcznej. Niezałatane systemy zwiększają ryzyko związane z bezpieczeństwem i sprawiają, że audyty stają się koszmarem, dlatego wybór odpowiedniego narzędzia ma ogromne znaczenie. W tym przewodniku znajdziesz przegląd najlepszych dostępnych opcji, dowiesz się, co wyróżnia każdą z nich, oraz poznasz praktyczne informacje, które pomogą Ci wybrać narzędzie pasujące do infrastruktury Twojego zespołu.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza programów do zarządzania poprawkami systemu Linux
Ta tabela porównawcza zawiera podsumowanie informacji o cenach wybranych przeze mnie najlepszych programów do zarządzania poprawkami systemu Linux.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do chmurowego zdalnego wdrażania poprawek | Bezpłatny plan + bezpłatna demonstracja | Ceny na życzenie | Website | |
| 2 | Najlepsze rozwiązanie do międzyplatformowych aktualizacji opartych na zasadach | 15-dniowy bezpłatny okres próbny + bezpłatna wersja demonstracyjna | Od $1/punkt końcowy/miesiąc (rozliczane rocznie) | Website | |
| 3 | Najlepszy wybór dla prostego wdrażania poprawek w wielu systemach operacyjnych | 30-dniowy bezpłatny okres próbny + bezpłatna prezentacja | Ceny dostępne na żądanie | Website | |
| 4 | Najlepsze rozwiązanie do automatyzacji zarządzania poprawkami ukierunkowanej na zgodność | 30-dniowy bezpłatny okres próbny + bezpłatne demo | Cena na zapytanie | Website | |
| 5 | Najlepsze rozwiązanie do usuwania luk w zabezpieczeniach w czasie rzeczywistym | 30-dniowy bezpłatny okres próbny | Cena na zapytanie | Website | |
| 6 | Najlepsze rozwiązanie do predykcyjnego stosowania poprawek z analizą ryzyka | Bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 7 | Najlepszy do zarządzania poprawkami w środowiskach AWS | Niedostępne | Ceny dostępne na życzenie | Website | |
| 8 | Najlepsze rozwiązanie do zintegrowanego zarządzania zagrożeniami i aktualizacjami | Website | |||
| 9 | Najlepsze do automatyzacji poprawek w infrastrukturze jako kodzie | Dostępna bezpłatna wersja próbna i bezpłatne demo | Od $137/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 10 | Najlepsze rozwiązanie do zarządzania skodyfikowanymi zasadami dotyczącymi poprawek | Dostępna bezpłatna wersja próbna | Ceny na życzenie | Website |


Recenzje najlepszych programów do zarządzania poprawkami systemu Linux
Poniżej znajdują się moje szczegółowe podsumowania najlepszych programów do zarządzania poprawkami systemu Linux, które trafiły na moją krótką listę. W recenzjach szczegółowo omawiam funkcje, przypadki użycia i integracje każdej platformy, aby pomóc Ci znaleźć najlepszą opcję dla siebie.
 Najlepsze rozwiązanie do chmurowego zdalnego wdrażania poprawek
- Bezpłatny plan + bezpłatna demonstracja
- Ceny na życzenie
Visit WebsiteCustomer Rating:4.9/5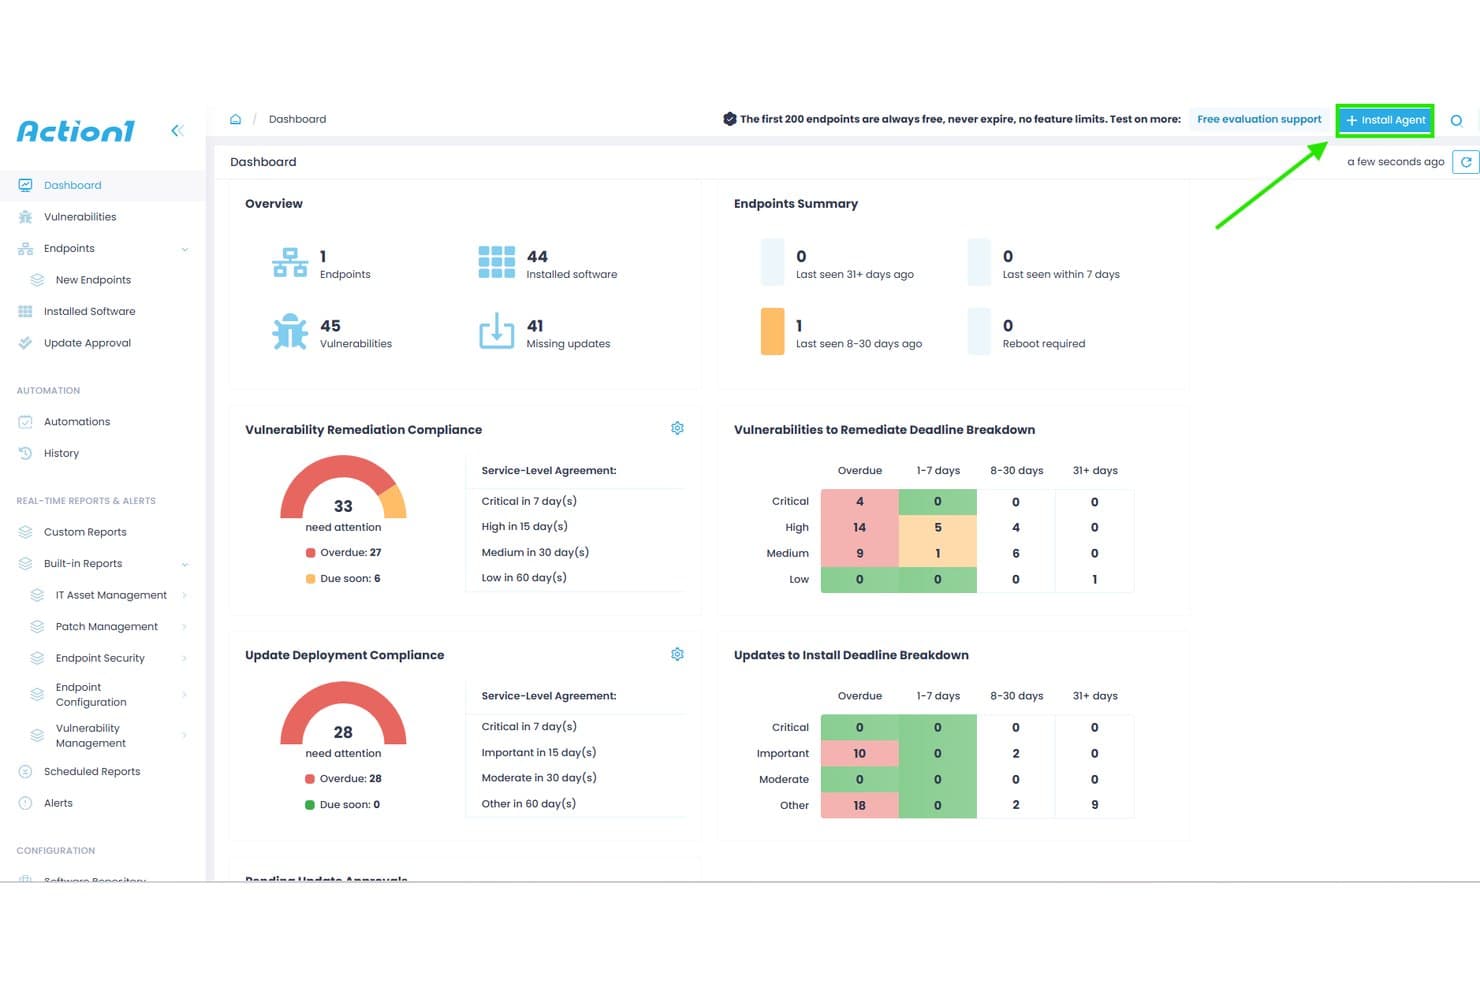
Action1 oferuje centralny panel wyświetlający zgodność z usuwaniem podatności, zgodność z wdrażaniem aktualizacji oraz podsumowania punktów końcowych na potrzeby zarządzania poprawkami. Action1 to chmurowa platforma do zarządzania punktami końcowymi, która automatyzuje wdrażanie poprawek systemu operacyjnego i oprogramowania innych firm w systemach Windows, macOS i Linux, oferując ocenę podatności mapowaną na CVE, etapowe wdrażanie oparte na pierścieniach oraz raportowanie zgodności.
Dla kogo Action1 jest najlepszym wyborem?
Action1 doskonale sprawdzi się w zespołach IT małych i średnich organizacji zarządzających środowiskami z różnymi systemami operacyjnymi oraz rozproszonymi lub zdalnymi punktami końcowymi w infrastrukturze chmurowej i lokalnej.
Dlaczego wybrałem Action1
Wybrałem Action1 jako jedno z najlepszych rozwiązań, ponieważ jego chmurowa architektura niewymagająca VPN umożliwia mi wdrażanie poprawek na zdalnych punktach końcowych z systemem Debian i Ubuntu bez konieczności tworzenia lokalnej infrastruktury. Szczególnie podoba mi się system etapowego wdrażania opartego na pierścieniach, który automatycznie wstrzymuje wdrażanie, jeśli poprawka powoduje problemy w trakcie wdrożenia. Dystrybucja poprawek typu równorzędnego pomaga również ograniczyć obciążenie przepustowości podczas jednoczesnego wdrażania aktualizacji w dużych, geograficznie rozproszonych flotach urządzeń.
Najważniejsze funkcje Action1
- Ocena podatności w czasie rzeczywistym: Stale identyfikuje brakujące poprawki i dopasowuje podatności do CVE na zarządzanych punktach końcowych z systemem Linux.
- Ujednolicona konsola między systemami operacyjnymi: Zarządzaj wdrażaniem poprawek dla systemów Linux, Windows i macOS za pomocą jednego internetowego panelu.
- Ponad 100 szablonów raportów gotowych do audytu: Generuj raporty dotyczące zgodności i usuwania problemów, które można eksportować w formatach CSV i HTML.
- Integracja z CMDB ServiceNow: Wzbogaca CMDB ServiceNow o dane dotyczące zasobów i działania zarządzanych punktów końcowych z systemem Linux.
Integracje Action1
Action1 oferuje natywne integracje z rozwiązaniami ServiceNow, Microsoft Entra ID, Okta, Duo, Google, Active Directory, Rapid7, Tenable, CrowdStrike i Microsoft Defender, a także interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Chmurowa platforma ze zdalnym wdrażaniem poprawek
- Skanowanie podatności w czasie rzeczywistym dla punktów końcowych z systemem Linux
- Zautomatyzowane wdrażanie poprawek oparte na pierścieniach
Cons:
- Obsługuje tylko systemy Linux Debian i Ubuntu
- Wymaga zainstalowania agenta na każdym punkcie końcowym
Learn more about Action1: Najlepsze rozwiązanie do międzyplatformowych aktualizacji opartych na zasadach
- 15-dniowy bezpłatny okres próbny + bezpłatna wersja demonstracyjna
- Od $1/punkt końcowy/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5
Automox oferuje scentralizowany pulpit nawigacyjny wyświetlający zgodne urządzenia, stan poprawek, oczekujące poprawki według poziomu ważności oraz informacje pomocne w rozwiązywaniu problemów z urządzeniami w ramach zarządzania poprawkami systemu Linux i środowisk międzyplatformowych. Automox to natywna dla chmury platforma do zarządzania punktami końcowymi, która automatyzuje instalowanie poprawek systemu operacyjnego i oprogramowania innych firm w systemach Linux, Windows i macOS za pomocą reguł opartych na zasadach oraz skryptowalnych w języku Bash elementów Worklets.
Dla kogo Automox jest najlepszym wyborem?
Automox to dobre rozwiązanie dla zespołów IT i zespołów ds. bezpieczeństwa zarządzających rozproszonymi flotami punktów końcowych z różnymi systemami operacyjnymi, bez konieczności korzystania z lokalnej infrastruktury do instalowania poprawek.
Dlaczego wybrałem Automox
Automox znalazł się na mojej krótkiej liście ze względu na sposób, w jaki jego silnik zasad obsługuje instalowanie poprawek w systemie Linux w różnych dystrybucjach na dużą skalę. Mogę tworzyć zasady oparte na poziomie ważności, kierowane osobno do punktów końcowych Ubuntu, RHEL i Debian, dzięki czemu krytyczne poprawki otrzymują priorytet bez stosowania tej samej ogólnej reguły do każdego hosta. Gdy pakiet nie znajduje się wśród ponad 580 tytułów natywnie obsługiwanych przez Automox, elementy Worklets pozwalają wysyłać niestandardowe skrypty Bash bezpośrednio z konsoli, bez przełączania się między narzędziami.
Najważniejsze funkcje Automox
- Międzyplatformowa konsola do instalowania poprawek: Zarządzaj instalowaniem poprawek na urządzeniach z systemami Linux, Windows i macOS z jednego, ujednoliconego pulpitu nawigacyjnego.
- Obsługa dystrybucji Linux: Obsługuje szeroki zakres dystrybucji Linux, w tym RHEL, Ubuntu, Debian, Oracle Linux, Fedora, Rocky i AlmaLinux.
- Instalowanie poprawek dla aplikacji innych firm: Oferuje natywne instalowanie poprawek dla setek pakietów oprogramowania innych firm zgodnych z systemem Linux.
- Kontrola dostępu oparta na rolach (RBAC): Ustaw szczegółowe uprawnienia dla użytkowników, aby podzielić zakresy odpowiedzialności i ograniczyć działania w obrębie platformy.
Integracje Automox
Automox oferuje natywne integracje ze Splashtop w zakresie zdalnego dostępu oraz obsługuje skanery podatności. Dostępne jest API do tworzenia niestandardowych integracji, a niestandardowe skrypty Bash lub PowerShell rozszerzają funkcjonalność o inne narzędzia.
Pros and Cons
Pros:
- Szeroka obsługa dystrybucji, w tym Rocky i AlmaLinux
- Automatyzacja oparta na zasadach do zarządzania flotą systemu Linux
- Kontrola harmonogramu instalowania poprawek i koordynacji ponownego uruchamiania
Cons:
- Ograniczone opcje raportowania na potrzeby zgodności
- Ograniczone, gotowe do użycia narzędzia raportowania zgodności
 Najlepszy wybór dla prostego wdrażania poprawek w wielu systemach operacyjnych
- 30-dniowy bezpłatny okres próbny + bezpłatna prezentacja
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.4/5
ManageEngine Patch Manager Plus oferuje dedykowany interfejs konfiguracji instalacji poprawek Linux z ustawieniami zasad wdrażania i elementami sterującymi listą poprawek. ManageEngine Patch Manager Plus to wielosystemowa platforma zarządzania poprawkami, która automatyzuje wykrywanie, testowanie i wdrażanie poprawek na punktach końcowych Linux, Windows i macOS, oferując dedykowaną obsługę ośmiu głównych dystrybucji Linux.
Dla kogo ManageEngine Patch Manager Plus jest najlepszym wyborem?
To dobre rozwiązanie dla administratorów IT i zespołów ds. bezpieczeństwa w średnich i dużych przedsiębiorstwach, które potrzebują scentralizowanej kontroli nad poprawkami w zróżnicowanych środowiskach serwerów i punktów końcowych.
Dlaczego wybrałem ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus zasługuje na miejsce na mojej krótkiej liście, ponieważ umożliwia instalowanie poprawek na ośmiu dystrybucjach Linux (RHEL, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, CentOS i Amazon Linux), a także w systemach Windows i macOS, z poziomu jednej konsoli. Szczególnie podoba mi się funkcja Automatycznego wdrażania poprawek (APD), która realizuje cały cykl od skanowania do instalacji bez konieczności ingerencji w przypadku każdego hosta. Wbudowany proces testowania i zatwierdzania poprawek pozwala również mojemu zespołowi zweryfikować aktualizacje, zanim trafią one na serwery produkcyjne.
Najważniejsze funkcje ManageEngine Patch Manager Plus
- Wycofywanie poprawek: Szybko przywracaj poprzednią wersję poprawek Linux, jeśli po wdrożeniu wystąpią problemy.
- Niestandardowe szablony wdrażania: Twórz i ponownie wykorzystuj określone konfiguracje wdrażania poprawek dla środowisk Linux.
- Dzienniki audytu w czasie rzeczywistym: Śledź każde zdarzenie związane z poprawkami i działanie administratora na potrzeby zgodności i rozwiązywania problemów.
- Optymalizacja przepustowości: Pobieraj poprawki Linux raz i dystrybuuj je do punktów końcowych za pomocą serwerów wewnętrznych.
Integracje ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus oferuje natywne integracje z Tenable.io, Tenable.sc, ServiceDesk Plus i Jira, a także interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Obsługa ośmiu głównych dystrybucji Linux
- Scentralizowana konsola dla Linux, Windows i macOS
- Automatyczny proces testowania i zatwierdzania poprawek
Cons:
- Początkowa konfiguracja serwera jest złożona
- Ograniczone natywne mapowanie zgodności z wymogami regulacyjnymi
Learn more about ManageEngine Patch Manager Plus: Najlepsze rozwiązanie do automatyzacji zarządzania poprawkami ukierunkowanej na zgodność
- 30-dniowy bezpłatny okres próbny + bezpłatne demo
- Cena na zapytanie

Platforma cyberhigieny SecPod SanerNow oferuje pulpit nawigacyjny stanu zarządzania poprawkami, wyświetlający szczegóły zadań naprawczych, statusy hostów urządzeń, rozmiary poprawek i ogólne wyniki instalacji poprawek na wielu urządzeniach z systemem Windows. SecPod SanerNow to natywnie chmurowa platforma cyberhigieny, która łączy zarządzanie poprawkami, wykrywanie luk w zabezpieczeniach i monitorowanie zgodności dla ponad 37 dystrybucji systemu Linux, systemów Windows i macOS oraz ponad 550 aplikacji innych firm za pośrednictwem jednego lekkiego agenta.
Dla kogo platforma cyberhigieny SecPod SanerNow jest najlepszym wyborem?
To dobre rozwiązanie dla zespołów ds. bezpieczeństwa IT i zgodności w średnich i dużych przedsiębiorstwach działających zgodnie z regulacjami, takimi jak HIPAA, PCI lub NIST.
Dlaczego wybrałem platformę cyberhigieny SecPod SanerNow
SanerNow znalazł się na mojej krótkiej liście ze względu na możliwość mapowania stanu poprawek bezpośrednio na struktury zgodności, takie jak HIPAA, PCI i NIST, w czasie rzeczywistym. Szczególnie podoba mi się to, że jego oparty na SCAP katalog ponad 190 000 luk w zabezpieczeniach automatycznie przypisuje identyfikatory CVE do brakujących poprawek systemu Linux i dodatkowo uwzględnia wyniki prawdopodobieństwa wykorzystania EPSS wraz z poziomem istotności CVSS. Wstępnie przetestowane poprawki systemu Linux są udostępniane w ciągu 24 godzin od wydania, dzięki czemu mój zespół nie musi czekać na powolne cykle dostawców, gdy pojawi się krytyczna luka CVE.
Najważniejsze funkcje platformy cyberhigieny SecPod SanerNow
- Chmurowa konsola zarządzania poprawkami: Zarządzaj operacjami związanymi z poprawkami z poziomu ujednoliconej konsoli internetowej dla systemów Linux, Windows, macOS i aplikacji innych firm.
- Jeden lekki agent: Wdrażaj poprawki, skanuj w poszukiwaniu luk w zabezpieczeniach i monitoruj zgodność za pomocą jednego wielofunkcyjnego agenta na wszystkich punktach końcowych.
- Automatyzacja poprawek oparta na zasadach: Ustaw niestandardowe reguły automatyzujące częstotliwość skanowania, zatwierdzanie poprawek i ich wdrażanie zgodnie z wymaganiami biznesowymi.
- Obszar testów przed wdrożeniem: Izoluj i testuj poprawki systemu Linux przed ich globalnym wdrożeniem w systemach produkcyjnych.
Integracje platformy cyberhigieny SecPod SanerNow
SanerNow oferuje natywne integracje z Freshservice, ServiceNow, SymphonyAI Summit, AWS Marketplace i Azure Marketplace. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Raportowanie zgodności w czasie rzeczywistym dla punktów końcowych systemu Linux
- Automatyczne wycofywanie i etapowe wdrażanie poprawek systemu Linux
- Obsługa ponad 37 dystrybucji systemu Linux, w tym starszych wersji
Cons:
- Brak natywnej opcji bezagentowego zarządzania poprawkami systemu Linux
- Ceny publiczne nie są dostępne na stronie internetowej
Learn more about SecPod SanerNow Cyberhygiene Platform: Najlepsze rozwiązanie do usuwania luk w zabezpieczeniach w czasie rzeczywistym
- 30-dniowy bezpłatny okres próbny
- Cena na zapytanie
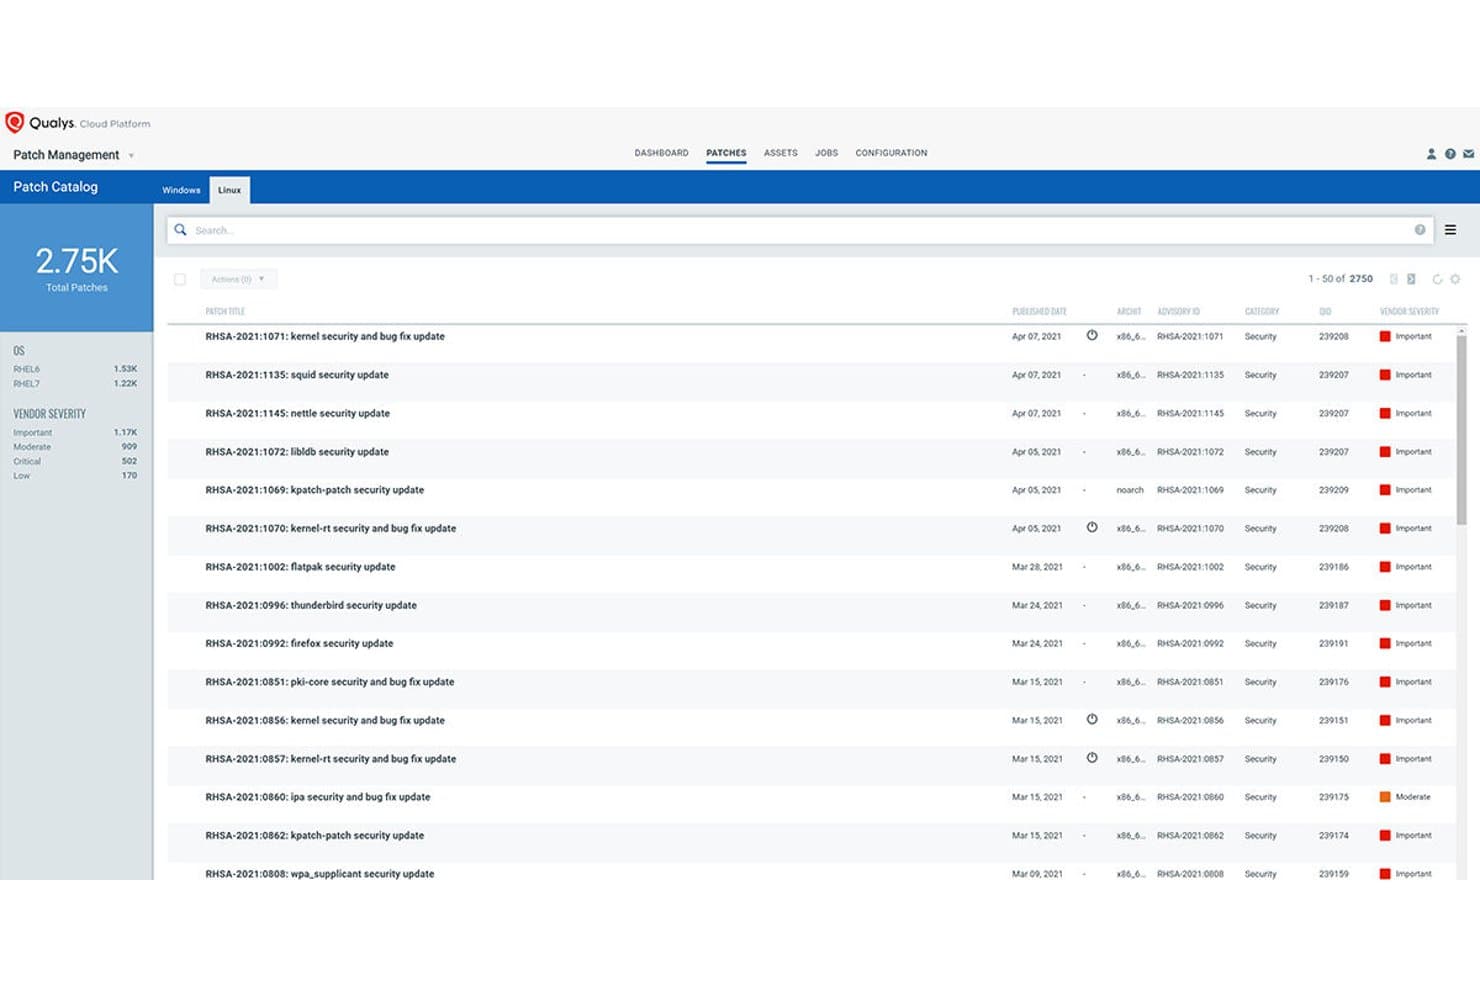
Qualys Patch Management oferuje katalog poprawek dla systemu Linux, w którym wyświetlanych jest łącznie 2750 poprawek wraz z ocenami ważności nadanymi przez dostawców, identyfikatorami biuletynów i datami publikacji dla systemów RHEL. Qualys Patch Management to natywne dla chmury rozwiązanie do zarządzania poprawkami, które integruje się bezpośrednio z wykrywaniem luk w zabezpieczeniach, aby identyfikować, ustalać priorytety i wdrażać poprawki w systemach Linux i Windows za pośrednictwem jednego lekkiego agenta.
Dla kogo Qualys Patch Management jest najlepszym wyborem?
To rozwiązanie dobrze sprawdzi się w zespołach IT i infrastruktury, dla których bezpieczeństwo ma kluczowe znaczenie, w średnich i dużych przedsiębiorstwach potrzebujących powiązać wdrażanie poprawek bezpośrednio z danymi dotyczącymi ryzyka związanego z lukami w zabezpieczeniach.
Dlaczego wybrałem Qualys Patch Management
Wybrałem Qualys Patch Management jako jedno z najlepszych rozwiązań, ponieważ jego integracja z VMDR nie ma odpowiednika w tej kategorii. Gdy pojawia się nowe CVE, platforma automatycznie przypisuje je do odpowiedniej poprawki, ocenia je za pomocą TruRisk i wskazuje, czy jest powiązane z aktywnymi kampaniami ransomware. Następnie zadania wdrażania poprawek bez ingerencji użytkownika mogą uruchomić wdrażanie w całych środowiskach Linux bez konieczności ręcznej interwencji.
Najważniejsze funkcje Qualys Patch Management
- Obsługa poprawek dla wielu dystrybucji Linuksa: Obsługuje wdrażanie poprawek dla systemów RHEL, CentOS, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, Alma Linux i Amazon Linux.
- Skrypty przed zastosowaniem poprawki i po nim: Umożliwia skonfigurowanie niestandardowych skryptów uruchamianych automatycznie przed zadaniami związanymi z poprawkami i po ich zakończeniu.
- Zarządzanie repozytoriami Yum: Integruje się z wewnętrznymi repozytoriami Yum, aby zarządzać przygotowywaniem poprawek i obsługą zależności w systemach Linux.
- Pulpity zgodności poprawek: Oferuje pulpity aktualizowane w czasie rzeczywistym, służące do monitorowania stanu poprawek i poziomu zgodności we wszystkich zarządzanych punktach końcowych Linux.
Integracje Qualys Patch Management
Qualys Patch Management oferuje natywną integrację z szerszą platformą Qualys Cloud Platform, w tym z VMDR i Global AssetView. Dostępne jest API do tworzenia niestandardowych integracji, a rozwiązanie obsługuje również natywne integracje z platformami Splunk i ServiceNow.
Pros and Cons
Pros:
- Mapuje luki CVE w czasie rzeczywistym bezpośrednio na poprawki
- Obsługuje orkiestrację poprawek dla wielu dystrybucji Linuksa
- Zapewnia oparte na ryzyku ustalanie priorytetów poprawek
Cons:
- Wymaga zainstalowania agenta Qualys Cloud Agent
- Ograniczone opcje wdrażania w środowiskach odizolowanych lub bez agentów
Learn more about Qualys Patch Management: Najlepsze rozwiązanie do predykcyjnego stosowania poprawek z analizą ryzyka
- Bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie

Ivanti Neurons do zarządzania poprawkami oferuje panel analizy poprawek, który wyświetla zgodność urządzeń, typy poprawek, znane podatności oraz listę niezałatanych urządzeń z systemem Windows wraz z ocenami ryzyka. Ivanti Neurons do zarządzania poprawkami to natywna dla chmury platforma do zarządzania poprawkami, która łączy priorytetyzację podatności opartą na ryzyku, automatyczne wdrażanie poprawek oraz raportowanie zgodności dla punktów końcowych z systemami Windows, macOS i Linux.
Dla kogo najlepiej nadaje się Ivanti Neurons do zarządzania poprawkami?
To dobre rozwiązanie dla zespołów ds. bezpieczeństwa IT i zgodności w przedsiębiorstwach, które zarządzają środowiskami z różnymi systemami operacyjnymi, obejmującymi serwery Linux z rodziny Red Hat oraz punkty końcowe z systemami Windows i macOS.
Dlaczego wybrałem Ivanti Neurons do zarządzania poprawkami
Ivanti Neurons do zarządzania poprawkami znalazło się na mojej krótkiej liście ze względu na sposób priorytetyzacji poprawek. Zamiast polegać wyłącznie na wynikach CVSS, rozwiązanie wykorzystuje własny wskaźnik ryzyka podatności (VRR), który korzysta z danych pochodzących od ponad 100 instytucji nadających numery CVE, źródeł ciemnej sieci oraz zweryfikowanych testami penetracyjnymi danych dotyczących exploitów. Podoba mi się również funkcja analizy niezawodności poprawek, która wykorzystuje zanonimizowane dane dotyczące wdrożeń, aby wskazać poprawki, które w przeszłości powodowały problemy, zanim zostaną wdrożone w środowisku produkcyjnym.
Najważniejsze funkcje Ivanti Neurons do zarządzania poprawkami
- Aktualizowanie systemu Linux bez zawartości: Wykorzystuje natywne repozytoria menedżerów pakietów do aktualizacji w obsługiwanych dystrybucjach systemu Linux.
- Obsługa wdrażania pierścieniowego: Umożliwia etapowe wdrażanie poprawek na punktach końcowych z systemem Linux, zapewniając bezpieczniejsze zarządzanie zmianami.
- Mechanizm ciągłego monitorowania zgodności: Automatycznie wykrywa i naprawia problemy z brakiem zgodności serwerów Linux.
- Raportowanie zgodności oparte na ekspozycji: Śledzi czas ekspozycji na poszczególne aktualizacje systemu Linux i udostępnia gotowe raporty zgodności.
Integracje Ivanti Neurons do zarządzania poprawkami
Ivanti Neurons do zarządzania poprawkami oferuje natywne integracje z innymi modułami Ivanti Neurons, w tym Ivanti Neurons do zarządzania podatnościami opartymi na ryzyku, zarządzania stanem bezpieczeństwa aplikacji, zarządzania zasobami IT oraz zarządzania usługami IT. Dostępny jest interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Priorytetyzacja oparta na ryzyku z wykorzystaniem wskaźnika ryzyka podatności
- Obsługa pierścieniowego wdrażania poprawek systemu Linux
- Automatyczne wycofywanie poprawek w przypadku nieudanych aktualizacji
Cons:
- Ograniczona obsługa dystrybucji systemu Linux innych niż Red Hat
- Widoki raportów oferują niewiele możliwości dostosowania
Learn more about Ivanti Neurons for Patch Management: Najlepszy do zarządzania poprawkami w środowiskach AWS
- Niedostępne
- Ceny dostępne na życzenie
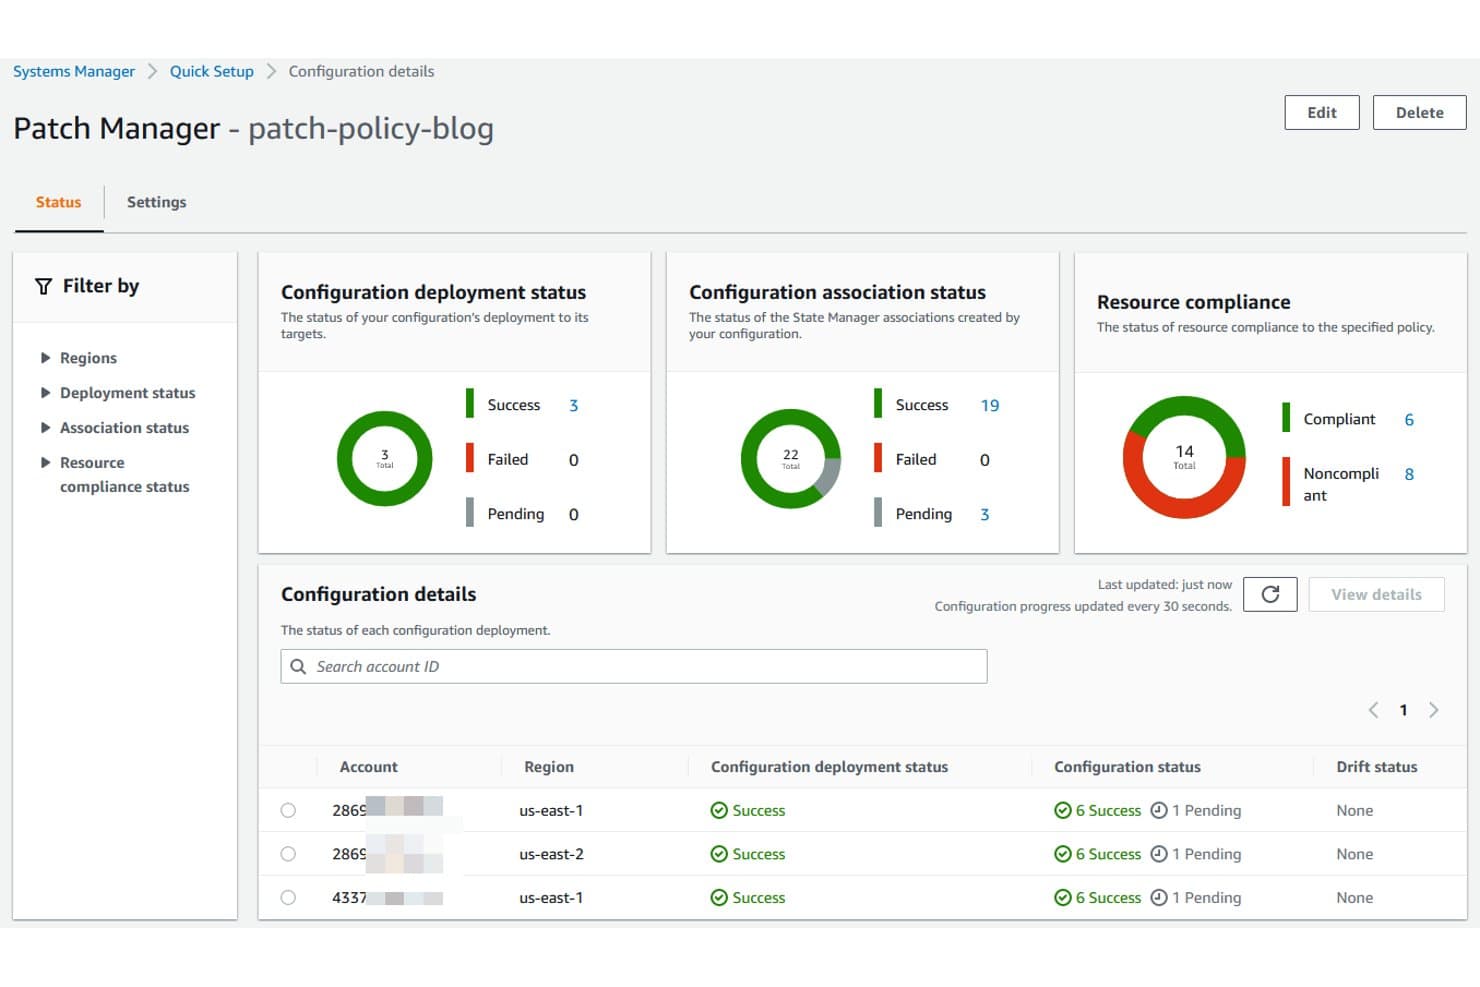
AWS Systems Manager Patch Manager oferuje pulpit nawigacyjny ze szczegółami konfiguracji, pokazujący stan wdrożenia, stan powiązania oraz zgodność zasobów w wielu kontach i regionach AWS. AWS Systems Manager Patch Manager to natywne dla chmury narzędzie do zarządzania poprawkami, wbudowane w AWS, które automatyzuje wykrywanie, zatwierdzanie i wdrażanie poprawek w środowiskach Linux i Windows na flotach obejmujących węzły EC2, hybrydowe i wielochmurowe, korzystając z baz zgodności opartych na zasadach oraz okien konserwacyjnych.
Dla kogo AWS Systems Manager Patch Manager jest najlepszym wyborem?
To dobre rozwiązanie dla zespołów DevOps i zespołów zajmujących się infrastrukturą chmurową, które uruchamiają obciążenia Linux głównie w AWS, szczególnie jeśli już korzystają z AWS Organizations do zarządzania wieloma kontami.
Dlaczego wybrałem AWS Systems Manager Patch Manager
AWS Systems Manager Patch Manager znalazł się na mojej krótkiej liście ze względu na to, jak natywnie integruje się ze środowiskami AWS obejmującymi wiele kont. Podoba mi się, że zasady dotyczące poprawek pozwalają zdefiniować jedną konfigurację zarządzania poprawkami, która jest jednocześnie wdrażana na każdym koncie i w każdym Regionie w AWS Organizations. Niestandardowe bazy poprawek pozwalają również automatycznie zatwierdzać poprawki bezpieczeństwa dla systemu Linux według poziomu ważności w określonej liczbie dni, dzięki czemu mój zespół nie musi ręcznie sprawdzać każdej aktualizacji przed jej wdrożeniem.
Najważniejsze funkcje AWS Systems Manager Patch Manager
- Raportowanie zgodności: Eksportuj dane dotyczące zgodności poprawek do Amazon S3 w formacie CSV lub wyświetlaj pulpity nawigacyjne w Amazon QuickSight.
- Okna konserwacyjne: Planuj instalowanie poprawek w zdefiniowanych wcześniej oknach, aby zminimalizować zakłócenia w działaniu obciążeń.
- Haki cyklu życia: Uruchamiaj niestandardowe skrypty przed instalacją poprawek i po niej, aby obsługiwać zadania konserwacyjne lub przeprowadzać walidację na instancjach Linux.
- Obsługa wielu platform: Zarządzaj poprawkami dla głównych dystrybucji Linux, a także systemów macOS i Windows, z poziomu jednej konsoli.
Integracje AWS Systems Manager Patch Manager
Natywne integracje obejmują AWS IAM, AWS CloudTrail, AWS Security Hub, AWS Config, Amazon S3 i Amazon QuickSight. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Scentralizowane zarządzanie poprawkami w wielu kontach i regionach AWS
- Obsługuje zautomatyzowane procesy zatwierdzania poprawek
- Jednocześnie obsługuje wiele dystrybucji Linux
Cons:
- Natywne informacje o lukach CVE pochodzą wyłącznie od dostawcy systemu operacyjnego
- Zaprojektowany głównie dla natywnych instancji chmurowych
Learn more about AWS Systems Manager Patch Manager: Najlepsze rozwiązanie do zintegrowanego zarządzania zagrożeniami i aktualizacjami
 Learn more about Heimdal Security:
 Najlepsze do automatyzacji poprawek w infrastrukturze jako kodzie
- Dostępna bezpłatna wersja próbna i bezpłatne demo
- Od $137/użytkownika/miesiąc (rozliczane rocznie)
Learn more about Progress Chef: Najlepsze rozwiązanie do zarządzania skodyfikowanymi zasadami dotyczącymi poprawek
- Dostępna bezpłatna wersja próbna
- Ceny na życzenie
Visit WebsiteCustomer Rating:4.2/5Learn more about Puppet Enterprise:
Inne programy do zarządzania poprawkami systemu Linux
Oto kilka dodatkowych opcji programów do zarządzania poprawkami systemu Linux, które nie trafiły na moją krótką listę, ale nadal warto się z nimi zapoznać:
- 11NinjaOneNajlepsze rozwiązanie do intuicyjnych przepływów pracy związanych z poprawkami w wielu witrynach
- 12HCL BigFixNajlepsze rozwiązanie do skalowalnego egzekwowania stosowania poprawek w przedsiębiorstwie
- 13Jetpatch Patch ManagementNajlepsze rozwiązanie do orkiestracji poprawek opartej na agentach
Jak oceniam oprogramowanie do zarządzania poprawkami dla systemu Linux
Dzielę ocenę na dwie warstwy: podstawowe wymagania, które musi spełniać narzędzie — takie jak obsługa wielu dystrybucji i mapowanie CVE — oraz czynniki wyróżniające, które odróżniają dobre narzędzia od świetnych.
Podstawowe funkcje (wymagania niezbędne na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie obliczam łączny wynik narzędzia jako wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik wynoszący 65%, aby zostać uwzględnione.
- Obsługa wielu dystrybucji: Sprawdzam, czy narzędzie potrafi instalować poprawki we wszystkich dystrybucjach używanych w danym środowisku — co najmniej RHEL, Ubuntu, Debian, SUSE i Oracle Linux.
- Automatyczne wdrażanie poprawek: Narzędzie powinno obsługiwać wykrywanie, pobieranie i instalację bez konieczności ręcznego łączenia się przez SSH z każdym hostem ani tworzenia zadań cron i skryptów.
- Usuwanie podatności CVE: Oceniam, jak dobrze platforma mapuje brakujące poprawki na konkretne podatności CVE oraz czy pozwala ustalać priorytety według poziomu ważności, aby najpierw naprawiać pilne problemy.
- Harmonogramy i okna konserwacyjne: Dobre narzędzia pozwalają definiować okna instalowania poprawek, etapami wdrażać je w grupach serwerów oraz koordynować ponowne uruchomienia, aby nie zakłócać ruchu produkcyjnego.
- Raportowanie zgodności: Szukam dzienników audytowych i pulpitów nawigacyjnych pokazujących stan poprawek w całym środowisku — dowodów, o które audytorzy proszą podczas przeglądów zgodności z PCI lub SOC 2.
- Obsługa agentowa lub bezagentowa: Niezależnie od tego, czy platforma korzysta z lekkich agentów, bezagentowych połączeń SSH, czy z obu tych metod, powinna obsługiwać serwery lokalne, instancje w chmurze oraz środowiska hybrydowe.
Po utworzeniu listy narzędzi spełniających kryteria analizuję to, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto sposób, w jaki porównuję różnych dostawców:
Wyróżniające się funkcje
Dużym czynnikiem wyróżniającym jest dynamiczne instalowanie poprawek jądra. Jeśli narzędzie obsługuje kpatch lub KernelCare, zespół może stosować aktualizacje jądra na serwerach produkcyjnych bez planowania ponownego uruchomienia. Oceniam również instalowanie poprawek dla pakietów innych firm, ponieważ większość środowisk Linux korzysta obok systemu operacyjnego z Apache, NGINX, Docker lub MySQL. Niezałatane pakiety innych firm tworzą rzeczywiste luki. Kolejnym czynnikiem wyróżniającym jest automatyczne wycofywanie zmian — wycofywanie oparte na migawkach lub transakcyjne pozwala odzyskać sprawność po tym, jak poprawka spowoduje problemy w środowisku testowym lub produkcyjnym.
Nie tylko funkcje
Model wdrożenia ma duże znaczenie. Niektóre zespoły potrzebują instalacji w środowiskach odizolowanych lub odłączonych od sieci dla środowisk regulowanych, podczas gdy inne chcą korzystać z SaaS bez narzutu związanego z utrzymywaniem infrastruktury. Oceniam, czy platforma pasuje do istniejących łańcuchów narzędzi — integracji z Jira lub ServiceNow na potrzeby zarządzania zmianami oraz ze skanerami takimi jak Tenable lub Rapid7 w celu uzyskania kontekstu podatności. Kolejnym sprawdzanym przeze mnie czynnikiem jest skalowalność w środowiskach hybrydowych, zwłaszcza efektywna pod względem przepustowości dystrybucja poprawek dla środowisk rozproszonych między regionami chmurowymi a lokalnymi centrami danych.
Jak wybrać oprogramowanie do zarządzania poprawkami systemu Linux
Łatwo ugrzęznąć w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez unikalny proces wyboru oprogramowania, przygotowaliśmy listę czynników, o których warto pamiętać:
| Czynnik | Co należy wziąć pod uwagę |
|---|---|
| CzynnikSkalowalność | Co należy wziąć pod uwagęCzy oprogramowanie obsłuży obecną i przewidywaną liczbę serwerów? Zapytaj o limity rozwoju, grupowanie węzłów oraz możliwość stosowania poprawek w środowiskach hybrydowych. |
| CzynnikIntegracje | Co należy wziąć pod uwagęCzy narzędzie współpracuje z systemem zgłoszeń, systemem SIEM lub skanerami podatności? Sprawdź zgodność z kluczowymi platformami używanymi w stosie monitorowania i operacji. |
| CzynnikMożliwość dostosowania | Co należy wziąć pod uwagęCzy możesz precyzyjnie dostosować przepływy pracy związane z poprawkami do okien serwisowych, mechanizmów kontroli zmian lub procesów zatwierdzania? Szukaj elastycznych zasad, a nie rozwiązania „jednego dla wszystkich”. |
| CzynnikŁatwość obsługi | Co należy wziąć pod uwagęCzy interfejs użytkownika jest przejrzysty? Czy nowi administratorzy mogą szybko rozpocząć pracę? Uważaj na skomplikowane przepływy pracy, które spowalniają cykle stosowania poprawek lub powodują błędy na środowisku produkcyjnym. |
| CzynnikWdrożenie i rozpoczęcie pracy | Co należy wziąć pod uwagęIle czasu i wewnętrznej wiedzy specjalistycznej będzie wymagać konfiguracja? Sprawdź dostępną dokumentację, dedykowane wsparcie przy wdrażaniu oraz narzędzia migracyjne dla dużych flot. |
| CzynnikKoszt | Co należy wziąć pod uwagęJaki jest model cenowy — za węzeł, za lokalizację czy w ramach subskrypcji? Weź pod uwagę bieżące koszty licencji, minimalne zobowiązania oraz całkowity koszt przy pełnej skali wdrożenia. |
| CzynnikZabezpieczenia | Co należy wziąć pod uwagęJakie mechanizmy uwierzytelniania, szyfrowania i kontroli dostępu są wbudowane? Upewnij się, że narzędzie spełnia wymagania organizacji dotyczące bezpieczeństwa i audytów. |
| CzynnikWymagania dotyczące zgodności | Co należy wziąć pod uwagęCzy oprogramowanie obsługuje wymagania dotyczące zgodności (PCI, HIPAA, SOC 2)? Zapytaj o szablony raportów zgodności, ścieżki audytu poprawek oraz dowody na potrzeby audytów zewnętrznych. |
Czym jest oprogramowanie do zarządzania poprawkami systemu Linux?
Oprogramowanie do zarządzania poprawkami systemów Linux automatyzuje proces identyfikowania, wdrażania i śledzenia aktualizacji oraz poprawek zabezpieczeń w systemach Linux. Narzędzia te pomagają zespołowi utrzymywać spójny poziom bezpieczeństwa, usuwać luki w zabezpieczeniach i zarządzać wymaganiami dotyczącymi zgodności w różnych dystrybucjach systemu Linux z poziomu centralnego panelu. Oprogramowanie do zarządzania poprawkami jest zaprojektowane z myślą o różnorodnych środowiskach infrastruktury, obsługując zarówno serwery lokalne, jak i konfiguracje chmurowe oraz hybrydowe.
Funkcje oprogramowania do zarządzania poprawkami systemów Linux
Wybierając oprogramowanie do zarządzania poprawkami systemów Linux, zwróć uwagę na następujące kluczowe funkcje:
- Obsługa wielu dystrybucji: Zarządzaj aktualizacjami w kilku głównych dystrybucjach systemu Linux z poziomu tego samego panelu, ograniczając nakład pracy zespołów działających w mieszanych środowiskach.
- Automatyczne wdrażanie poprawek: Szybko identyfikuj, pobieraj i instaluj aktualizacje bez ręcznej ingerencji, zapewniając aktualność i bezpieczeństwo systemów.
- Priorytetyzacja CVE: Mapuj poprawki do konkretnych CVE i ustalaj priorytety wdrażania aktualizacji na podstawie poziomu zagrożenia stwarzanego przez lukę, aby zwiększyć bezpieczeństwo i zgodność.
- Planowanie okien konserwacyjnych: Ustawiaj konfigurowalne okna konserwacyjne na potrzeby instalowania poprawek i automatycznych ponownych uruchomień, aby ograniczyć wpływ na obciążenia produkcyjne.
- Raportowanie zgodności poprawek: Generuj panele i raporty przedstawiające stan poprawek, historię oraz ścieżki audytu na potrzeby przeglądów wewnętrznych lub kontroli zgodności z przepisami.
- Instalowanie poprawek dla pakietów innych firm: Aktualizuj pakiety niezwiązane z systemem operacyjnym, takie jak repozytoria NGINX, PostgreSQL lub Docker, równolegle ze standardowymi aktualizacjami systemu.
- Możliwość wycofywania zmian: Przywracaj poprzednie stany systemu, jeśli aktualizacja powoduje problemy, korzystając z funkcji wycofywania zmian opartych na migawkach lub transakcjach.
- Obsługa z agentem lub bez agenta: Wybierz wdrażanie oparte na agentach, aby uzyskać większą kontrolę, albo metody bez agentów (SSH), aby szybko objąć ochroną rozproszone hosty.
- Integracje API: Łącz się z narzędziami ITSM, monitorowania lub automatyzacji, aby synchronizować przepływy pracy, uruchamiać powiadomienia lub automatyzować procesy zatwierdzania poprawek.
- Kontrola dostępu oparta na rolach (RBAC): Definiuj szczegółowe uprawnienia dla członków zespołu, ograniczając możliwość planowania, zatwierdzania lub wdrażania poprawek w systemach.
Korzyści z oprogramowania do zarządzania poprawkami systemów Linux
Wdrożenie oprogramowania do zarządzania poprawkami systemów Linux zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Lepszy poziom bezpieczeństwa: Automatyczne wykrywanie luk i instalowanie poprawek pomaga szybko zamykać luki, zanim osoby atakujące wykorzystają znane CVE.
- Spójna zgodność: Wbudowane raportowanie i ścieżki audytu ułatwiają wykazanie zgodności z przepisami oraz standardami takimi jak PCI, HIPAA lub SOC 2.
- Mniejszy nakład pracy ręcznej: Automatyzacja i planowanie eliminują potrzebę wykonywania żmudnych, powtarzalnych zadań związanych z instalowaniem poprawek w dużych flotach serwerów.
- Ograniczenie przestojów: Kontrola okien konserwacyjnych i funkcje aktualizacji aktywnego jądra pozwalają zespołowi aktualizować systemy krytyczne przy niewielkich zakłóceniach operacyjnych lub bez nich.
- Szeroki zakres obsługiwanych środowisk: Centralnie zarządzaj aktualizacjami w środowiskach chmurowych, lokalnych i hybrydowych, obsługując wiele dystrybucji systemu Linux i punktów końcowych.
- Szybsze reagowanie na incydenty: Zintegrowane mapowanie CVE i ustalanie priorytetów umożliwiają szybsze usuwanie problemów po wykryciu nowych luk.
- Szczegółowa kontrola i widoczność: Dostęp oparty na rolach i szczegółowe panele pomagają zarządzać uprawnieniami, śledzić postępy i na bieżąco informować zainteresowane strony.
Koszty i ceny oprogramowania do zarządzania poprawkami systemów Linux
Wybór oprogramowania do zarządzania poprawkami systemów Linux wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje typowe plany, ich średnie ceny oraz standardowe funkcje uwzględniane w rozwiązaniach do zarządzania poprawkami systemów Linux:
Tabela porównawcza planów oprogramowania do zarządzania poprawkami systemów Linux
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe instalowanie poprawek dla ograniczonej liczby hostów, ręczne aktualizacje i pomoc społeczności. |
| Typ planuPlan osobisty | Średnia cena$5-$15/serwer/miesiąc | Typowe funkcjeAutomatyczne instalowanie poprawek, obsługa wielu dystrybucji systemu Linux, podstawowe raporty zgodności i powiadomienia e-mail. |
| Typ planuPlan biznesowy | Średnia cena$20-$40/serwer/miesiąc | Typowe funkcjeZaawansowane planowanie, instalowanie poprawek dla pakietów innych firm, priorytetyzacja CVE, dostęp do API i standardowa pomoc techniczna. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$50-$100/serwer/miesiąc | Typowe funkcjeKontrola dostępu oparta na rolach, narzędzia do audytowania zgodności, aktualizowanie aktywnego jądra, całodobowa pomoc premium i integracje z narzędziami ITSM. |
Często zadawane pytania dotyczące oprogramowania do zarządzania poprawkami systemu Linux
Oto odpowiedzi na często zadawane pytania dotyczące oprogramowania do zarządzania poprawkami systemu Linux:
W jaki sposób oprogramowanie do zarządzania poprawkami systemu Linux pomaga w zapewnieniu bezpieczeństwa?
Oprogramowanie do zarządzania poprawkami systemu Linux automatyzuje identyfikowanie i stosowanie poprawek zabezpieczeń w całej infrastrukturze IT, wzmacniając ogólne bezpieczeństwo punktów końcowych i zarządzanie podatnościami. Zastąpienie ręcznego instalowania poprawek automatycznymi poprawkami bezpieczeństwa zmniejsza narażenie, chroniąc systemy przed naruszeniami danych, a jednocześnie umożliwia zespołowi wdrażanie pilnych aktualizacji zabezpieczeń i szybkie reagowanie na nowe CVE.
Czy mogę zarządzać wieloma dystrybucjami systemu Linux z jednego narzędzia?
Tak, platformy obsługują dystrybucje takie jak Ubuntu, Red Hat Enterprise Linux, Debian, SUSE i Oracle Linux, korzystając z natywnych menedżerów pakietów, takich jak dnf lub zypper. Wiele narzędzi działa jako rozwiązanie RMM lub ujednoliconego zarządzania punktami końcowymi, umożliwiając kontrolowanie zasad wdrażania, planowanie reguł zasad zarządzania poprawkami oraz zarządzanie aktualizacjami w różnych środowiskach z jednego ekranu.
Jakich funkcji raportowania mogę oczekiwać?
Należy oczekiwać pulpitów zgodności, dzienników audytowych i konfigurowalnych raportów przedstawiających zgodność floty z wymaganiami dotyczącymi poprawek. Funkcje te pomagają przygotować się do audytu bezpieczeństwa, śledzić ogólny stan zarządzania zasobami, wspierać spełnianie wymogów regulacyjnych oraz zapewniać pełną przejrzystość zespołom zarządzającym i zespołom ds. bezpieczeństwa.
Czy bezagentowe instalowanie poprawek jest możliwe za pomocą tych narzędzi?
Tak, wiele rozwiązań oferuje bezagentowe instalowanie poprawek za pośrednictwem połączeń SSH i zdalnego dostępu, upraszczając wdrażanie i eliminując potrzebę tworzenia niestandardowych skryptów. Jednak instalacja agentów lokalnych może zapewnić lepszy wgląd w system, lepsze dopasowanie do platformy PSA oraz bardziej elastyczną automatyzację w złożonych środowiskach sieciowych.
Jakiego rodzaju wsparcie zwykle zapewniają dostawcy?
Dostawcy często oferują kilka poziomów wsparcia — od forów społecznościowych i dokumentacji w ramach bezpłatnych planów po całodobowe wsparcie premium i dedykowanych menedżerów ds. sukcesu klienta dla klientów korporacyjnych. Przed podjęciem decyzji zawsze należy potwierdzić dostępne kanały oraz czas reakcji.