

Poruszając się po złożonym świecie uwierzytelniania użytkowników, doceniłem wartość programów do uwierzytelniania wieloskładnikowego. W obliczu rosnącej liczby naruszeń danych zabezpieczenie kont internetowych wykraczające poza same hasła jest niezwykle ważne. Wykracza to poza tradycyjne połączenie nazwy użytkownika i hasła i może obejmować coś, co użytkownik zna, coś, co posiada, lub coś, co jest jego nieodłączną cechą.
Narzędzia te nie tylko zapewniają użytkownikom końcowym bezpieczny dostęp za pomocą kodów dostępu i samoobsługowego udostępniania, ale także zwiększają bezpieczeństwo dostępu zdalnego, bezpieczniej łącząc internetowe tożsamości użytkowników. Jakie problemy rozwiązują? Zarządzanie wieloma uwierzytelnieniami użytkowników, zarządzanie tożsamością i dostępem (IAM) oraz zapewnienie dostępu zdalnego bez narażania bezpieczeństwa. Odpowiednie oprogramowanie pomaga jednak rozwiązać te problemy i wzmacnia ochronę kont przed naruszeniami.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza programów do uwierzytelniania wieloskładnikowego
Ta tabela porównawcza zawiera podsumowanie szczegółów cenowych wybranych przeze mnie najlepszych programów MFA:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepszy wybór do zarządzania zasadami MFA i zaufaniem do urządzeń sterowanymi przez HR | Dostępna bezpłatna prezentacja | Od $8/użytkownika/miesiąc (plus miesięczna opłata podstawowa) | Website | |
| 2 | Najlepsze rozwiązanie do adaptacyjnego MFA z wieloma metodami uwierzytelniania | Dostępna bezpłatna wersja (do 50 użytkowników domeny) | Od $595 (500 użytkowników domeny) | Website | |
| 3 | Najlepszy wybór w połączeniu z mechanizmami kontroli uprzywilejowanego dostępu na czas określony | 14-dniowy bezpłatny okres próbny | Ceny dostępne na żądanie | Website | |
| 4 | Najlepszy do łączenia zarządzania hasłami i MFA | 30-dniowy bezpłatny okres próbny + dostępny bezpłatny plan | Od $3/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 5 | Najlepsze dla firm SaaS potrzebujących szybkiej integracji | 30-dniowy bezpłatny okres próbny | Cena na zapytanie | Website | |
| 6 | Najlepsze rozwiązanie do adaptacyjnego uwierzytelniania wieloskładnikowego | 30-dniowy bezpłatny okres próbny | Od $2/użytkownika/miesiąc | Website | |
| 7 | Najlepsze rozwiązanie do wdrożenia uwierzytelniania bez użycia haseł | Bezpłatny 14-dniowy okres próbny | Od $8/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 8 | Najlepsze rozwiązanie do weryfikacji za pomocą SMS-ów i połączeń | Od $15/użytkownika/miesiąc | Website | ||
| 9 | Najlepsze do skalowalnego uwierzytelniania przedsiębiorstw | Dostępna bezpłatna wersja próbna | Od $23/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 10 | Najlepsze dla osób i firm działających już w środowisku Salesforce | Dostępny bezpłatny plan | Od $25/użytkownika/miesiąc (rozliczane rocznie) | Website |


Recenzje najlepszych programów do uwierzytelniania wieloskładnikowego
Poniżej znajdują się moje szczegółowe podsumowania najlepszych programów do uwierzytelniania wieloskładnikowego, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepszy wybór do zarządzania zasadami MFA i zaufaniem do urządzeń sterowanymi przez HR
- Dostępna bezpłatna prezentacja
- Od $8/użytkownika/miesiąc (plus miesięczna opłata podstawowa)
Visit WebsiteCustomer Rating:4.7/5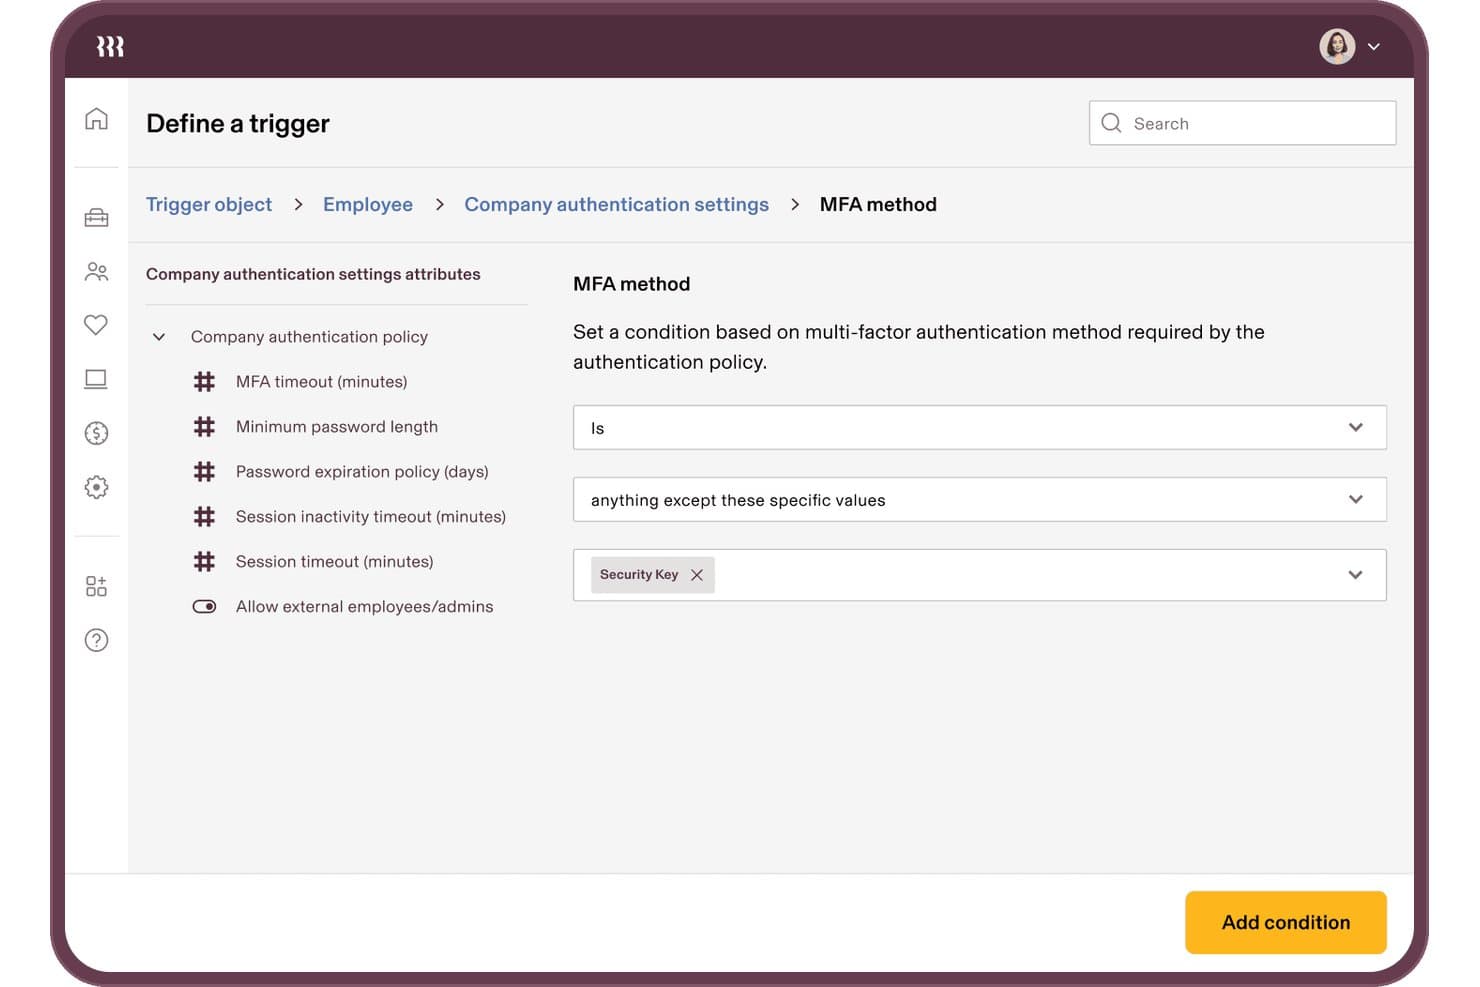
Rippling IT pozwala użytkownikom ustawiać warunki dotyczące metod MFA dla wyzwalaczy uwierzytelniania. Rippling IT to napędzana przez HR platforma do zarządzania tożsamością i dostępem, która łączy MFA, SSO, zaufanie do urządzeń i aprowizację w cyklu życia w jednym systemie bezpośrednio powiązanym z danymi HR.
Dla kogo Rippling IT jest najlepszym wyborem?
Rippling IT sprawdzi się w firmach średniej wielkości, które chcą zarządzać MFA, zaufaniem do urządzeń i cyklem życia dostępu z poziomu jednej platformy połączonej z systemem HR.
Dlaczego wybrałem Rippling IT
Wybrałem Rippling IT, ponieważ jest to jedyne rozwiązanie MFA na tej liście, które bezpośrednio łączy zasady uwierzytelniania z danymi HR. Gdy ktoś zmienia dział lub zostaje usunięty z organizacji, rejestracja MFA i uprawnienia dostępu są automatycznie aktualizowane, bez konieczności ręcznej ingerencji. Podoba mi się również to, że zaufanie do urządzeń jest natywnie wbudowane: Rippling wystawia własne certyfikaty urządzeń i sprawdza ich stan w momencie uzyskiwania dostępu, dzięki czemu laptop bez szyfrowania BitLocker zostaje zablokowany, zanim w ogóle przejdzie uwierzytelnianie.
Najważniejsze funkcje Rippling IT
- Kierowanie zasad za pomocą supergrup: Dynamiczne grupy tworzone na podstawie atrybutów HR, takich jak dział, lokalizacja i stanowisko, pozwalają stosować zasady MFA dokładnie wobec właściwych użytkowników.
- Zamawianie i przypisywanie kluczy YubiKey: Klucze sprzętowe można zamawiać, wysyłać i przypisywać pracownikom bezpośrednio z konsoli Rippling, a także otrzymywać automatyczne alerty, jeśli dostarczony klucz pozostaje nieużywany.
- Hostowany chmurowy RADIUS: Pracownicy uwierzytelniają się do VPN i sieci Wi-Fi za pomocą danych uwierzytelniających Rippling przez hostowany w chmurze serwer RADIUS.
- Automatyzacja w Workflow Studio: Konstruktor automatyzacji bez użycia kodu pozwala monitorować rejestrację MFA, uruchamiać działania związane z zasadami i zarządzać zmianami dostępu bez pisania niestandardowych skryptów.
Integracje Rippling IT
Rippling IT integruje się z Active Directory, Microsoft Entra ID, Google Workspace, Okta i Duo, a także z ponad 600–800 wymienionymi aplikacjami SaaS. Obsługuje SAML, OIDC, SCIM, LDAP i RADIUS oraz udostępnia publiczne API do niestandardowych integracji.
Pros and Cons
Pros:
- Wyrejestrowanie sterowane przez HR automatycznie aktualizuje MFA
- Zaufanie do urządzeń blokuje niezgodne punkty końcowe
- Supergrupy kierują zasady na podstawie atrybutów pracowników
Cons:
- MFA zależy od przyjęcia platformy Rippling
- Zaawansowana konfiguracja zasad wymaga znacznego nakładu pracy
Learn more about Rippling IT: Najlepsze rozwiązanie do adaptacyjnego MFA z wieloma metodami uwierzytelniania
- Dostępna bezpłatna wersja (do 50 użytkowników domeny)
- Od $595 (500 użytkowników domeny)
Visit WebsiteCustomer Rating:4.4/5
Użytkownicy mają do dyspozycji wiele opcji konfiguracji podczas konfigurowania metod uwierzytelniania w ManageEngine ADSelfService Plus. ManageEngine ADSelfService Plus to kompleksowe rozwiązanie do samoobsługowego zarządzania hasłami i jednokrotnego logowania (SSO), zaprojektowane w celu usprawnienia operacji IT i zwiększenia bezpieczeństwa. Jest przeznaczone dla administratorów IT i użytkowników końcowych, oferując takie funkcje jak samoobsługa haseł, uwierzytelnianie wieloskładnikowe (MFA) i bezpieczeństwo punktów końcowych.
Dlaczego wybrałem ManageEngine ADSelfService Plus: ADSelfService Plus obsługuje różne techniki uwierzytelniania, takie jak biometria, kody TOTP, powiadomienia push i klucze bezpieczeństwa, które zwiększają poziom bezpieczeństwa poprzez dodanie wielu warstw weryfikacji wykraczających poza tradycyjną nazwę użytkownika i hasło. Ta elastyczność metod uwierzytelniania pozwala organizacjom dostosować protokoły bezpieczeństwa do konkretnych potrzeb i wymagań zgodności. Ponadto funkcja adaptacyjnego MFA dynamicznie dostosowuje wymagania uwierzytelniania na podstawie czynników ryzyka, takich jak lokalizacja użytkownika i typ urządzenia, zapewniając bardziej elastyczne zabezpieczenia uwzględniające kontekst.
Najważniejsze funkcje i integracje:
Inne funkcje obejmują jednokrotne logowanie (SSO), które bezproblemowo integruje się zarówno z aplikacjami lokalnymi, jak i chmurowymi, zapewniając ujednolicone i bezpieczne logowanie w różnych środowiskach. Narzędzie oferuje również funkcje samoobsługowego zarządzania hasłami, umożliwiając użytkownikom samodzielne resetowanie haseł i odblokowywanie kont. Dostępne integracje obejmują Zendesk, Freshdesk, Splunk, syslog oraz inne aplikacje ManageEngine, takie jak ManageEngine ADManager Plus i AD360.
Pros and Cons
Pros:
- Samoobsługowe resetowanie haseł
- Różne opcje MFA
- Rozbudowane funkcje raportowania na potrzeby audytów i zgodności
Cons:
- Może być droga dla mniejszych organizacji
- Bezpłatna wersja ma ograniczone funkcje
Learn more about ManageEngine ADSelfService Plus: Najlepszy wybór w połączeniu z mechanizmami kontroli uprzywilejowanego dostępu na czas określony
- 14-dniowy bezpłatny okres próbny
- Ceny dostępne na żądanie
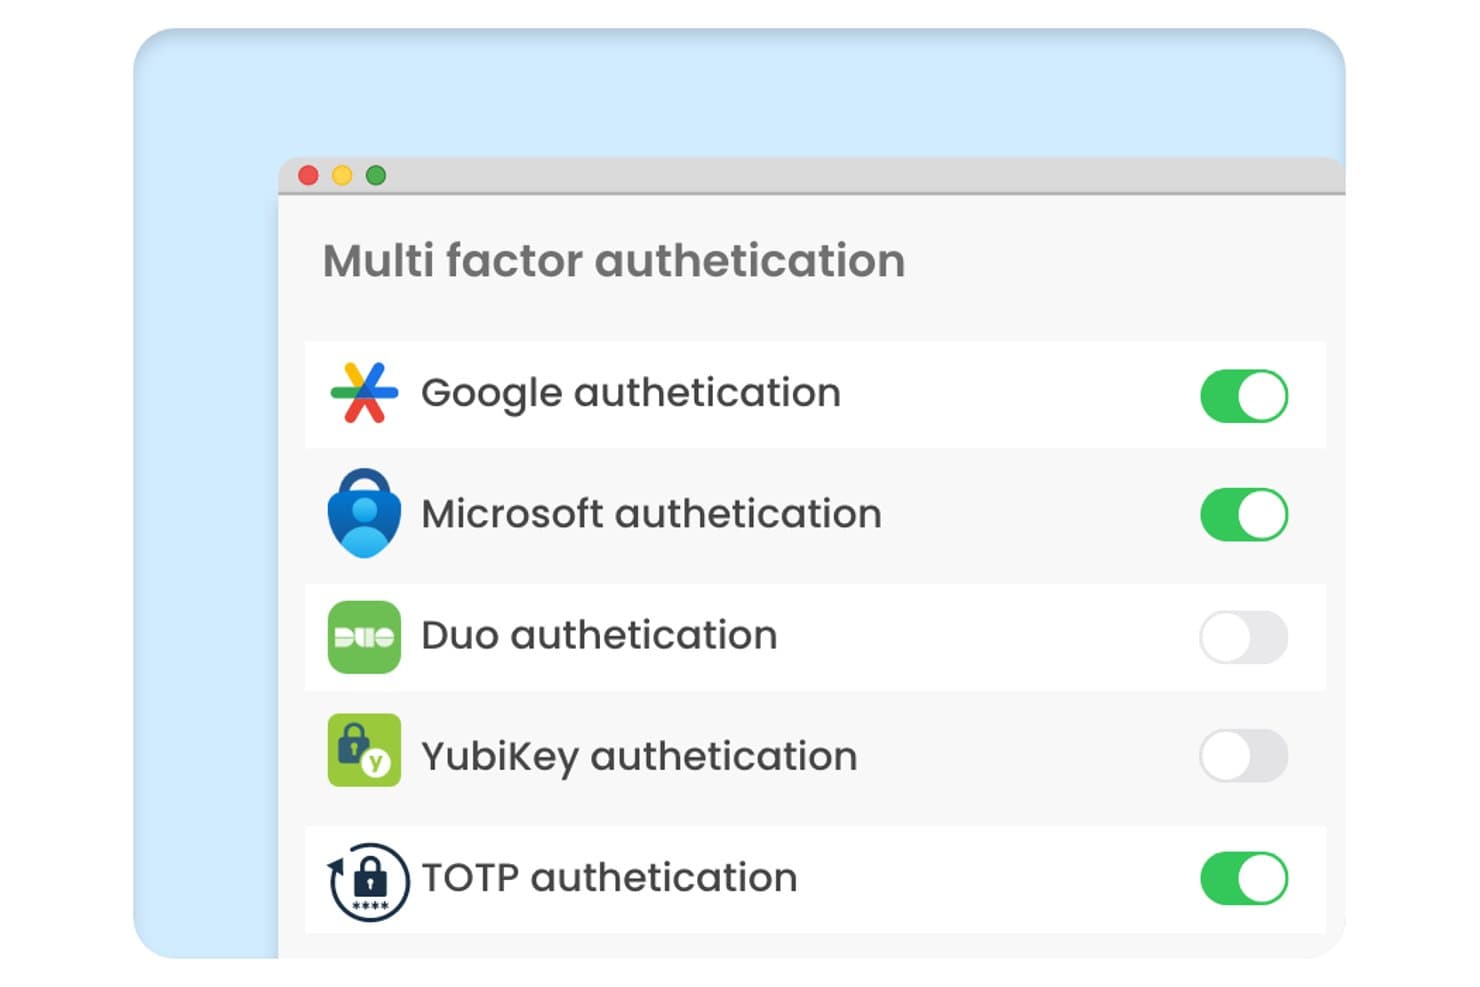
Securden Unified PAM oferuje panel ustawień uwierzytelniania wieloskładnikowego z przełącznikami dla metod uwierzytelniania Google, Microsoft, Duo, YubiKey i TOTP. Securden Unified PAM to platforma do zarządzania uprzywilejowanym dostępem, która wymusza MFA dla uprzywilejowanych kont, sesji zdalnych i punktów końcowych za pomocą przechowywania danych uwierzytelniających w sejfie, rejestrowania sesji oraz mechanizmów kontroli dostępu na czas określony.
Dla kogo Securden Unified PAM jest najlepszym wyborem?
Dla zespołów ds. bezpieczeństwa IT i IAM w średnich oraz dużych organizacjach, które potrzebują ścisłego egzekwowania MFA, w szczególności w odniesieniu do uprzywilejowanych kont, poświadczeń administratorów i dostępu dostawców.
Dlaczego wybrałem Securden Unified PAM
Wybrałem Securden Unified PAM, ponieważ jego model dostępu na czas określony wiąże wymuszanie MFA bezpośrednio z momentem żądania uprzywilejowanej sesji, a nie tylko z logowaniem. Podoba mi się również to, że adaptacyjne MFA aktywuje się na podstawie anomalii behawioralnych, dzięki czemu administrator systemu łączący się z serwerem produkcyjnym o nietypowej porze automatycznie uruchamia uwierzytelnianie o podwyższonym poziomie zabezpieczeń. Ponadto platforma bezpośrednio generuje kody TOTP dla zarządzanych kont, eliminując lukę w zakresie MFA dotyczącą współdzielonych poświadczeń, które zazwyczaj pozostają niezabezpieczone.
Najważniejsze funkcje Securden Unified PAM
- Centralne wykrywanie uprzywilejowanych kont: Automatycznie skanuje środowisko, aby identyfikować niezarządzane uprzywilejowane poświadczenia i konta.
- Kontrola dostępu oparta na rolach: Umożliwia przypisywanie szczegółowych uprawnień za pomocą niestandardowych ról użytkowników i grup zabezpieczeń.
- Rejestrowanie uprzywilejowanych sesji: Rejestruje wszystkie uprzywilejowane sesje na potrzeby audytów śledczych i zgodności z przepisami.
- Integracje z SIEM i ITSM: Łączy się z platformami takimi jak Splunk, IBM QRadar i ServiceNow, zapewniając ujednolicone monitorowanie i reagowanie na incydenty.
Integracje Securden Unified PAM
Securden Unified PAM oferuje natywne integracje z usługami Active Directory, Microsoft Entra ID, Okta, OneLogin, Ping Identity, Splunk, IBM QRadar i ServiceNow. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Dostęp na czas określony ogranicza ekspozycję związaną ze stałymi uprawnieniami
- MFA jest natywnie wymuszane dla współdzielonych poświadczeń administratorów
- Wykrywanie anomalii behawioralnych uruchamia uwierzytelnianie o podwyższonym poziomie zabezpieczeń
Cons:
- Złożoność konfiguracji wzrasta w przypadku wdrożeń na dużą skalę
- Pulpity raportów oferują niewiele opcji dostosowywania wizualnego
Learn more about Securden Unified PAM: Najlepszy do łączenia zarządzania hasłami i MFA
- 30-dniowy bezpłatny okres próbny + dostępny bezpłatny plan
- Od $3/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.6/5
Obraz 10: Interfejs uwierzytelniania bez hasła LastPass LastPass działa jako kompleksowe narzędzie zaprojektowane zarówno do bezpiecznego zarządzania hasłami, jak i oferowania uwierzytelniania wieloskładnikowego (MFA). Sprytnie połączyło te dwie podstawowe funkcje, dzięki czemu jest idealnym wyborem dla osób, które priorytetowo traktują zarówno zarządzanie hasłami, jak i zwiększone bezpieczeństwo uwierzytelniania.
Dlaczego wybrałem LastPass: Podczas procesu wyboru LastPass wyraźnie się wyróżnił dzięki podwójnym możliwościom: zarządzaniu hasłami oraz oferowaniu MFA. Porównując go z innymi narzędziami, uznałem, że jego kompleksowe podejście do bezpieczeństwa jest wyjątkowe. Uważam, że dla osób lub firm, które dostrzegają wartość w połączeniu zarządzania hasłami z MFA, LastPass jest odpowiednim wyborem.
Najważniejsze funkcje i integracje:
LastPass zapewnia bezpieczny sejf do przechowywania haseł, notatek i innych danych uwierzytelniających, które są szyfrowane lokalnie na urządzeniu użytkownika. Ponadto jego funkcja MFA jest zaawansowana i integruje czynniki biometryczne oraz kontekstowe w celu zwiększenia bezpieczeństwa. Jeśli chodzi o integracje, LastPass można połączyć z licznymi przeglądarkami internetowymi i platformami, a także korzystać z rozszerzeń, które zapewniają łatwy dostęp do jego funkcji na różnych urządzeniach.
Pros and Cons
Pros:
- Łączy zarządzanie hasłami i MFA na jednej platformie
- Lokalne szyfrowanie zapewnia prywatność danych użytkownika
- Szeroki zakres integracji z przeglądarkami i platformami
Cons:
- Rozliczenie roczne może nie odpowiadać wszystkim użytkownikom
- Interfejs użytkownika może być trudny dla osób nietechnicznych
- Niektóre zaawansowane funkcje są dostępne tylko w droższych planach
Learn more about LastPass: Najlepsze dla firm SaaS potrzebujących szybkiej integracji
- 30-dniowy bezpłatny okres próbny
- Cena na zapytanie
Visit WebsiteCustomer Rating:4.8/5
Obraz 6: przegląd stylu kreatora uwierzytelniania Frontegg Frontegg to platforma zaprojektowana, aby wspierać firmy SaaS za pomocą gotowych, w pełni konfigurowalnych funkcjonalności, które usprawniają ich aplikacje. Takie podejście znacznie przyspiesza procesy integracji, dzięki czemu jest szczególnie korzystne dla firm SaaS dążących do szybkiego wdrożenia kluczowych funkcji.
Dlaczego wybrałem Frontegg: Podczas określania najbardziej wartościowych narzędzi do tego zestawienia Frontegg zwrócił moją uwagę ze względu na ukierunkowane podejście do obsługi firm SaaS. Możliwość zapewnienia szybkiej integracji naprawdę wyróżnia go na tle innych platform. Uznałem, że Frontegg jest rzeczywiście najlepszym wyborem dla podmiotów SaaS potrzebujących szybkiej integracji funkcji.
Najważniejsze funkcje i integracje:
Frontegg oferuje zestaw gotowych funkcjonalności SaaS, obejmujących zarządzanie użytkownikami, powiadomienia, a także funkcje bezpieczeństwa i audytu. Takie podejście pozwala firmom pominąć długotrwałe procesy programistyczne i od razu korzystać ze sprawdzonych funkcji. Ponadto integracje Frontegg z popularnymi platformami, takimi jak Slack, Azure i AWS, zapewniają łatwe dopasowanie jego funkcjonalności do istniejących stosów technologicznych.
Pros and Cons
Pros:
- Rozwiązania dostosowane specjalnie do firm SaaS
- Gotowe funkcjonalności eliminują długotrwały czas tworzenia
- Rozbudowane opcje integracji z głównymi platformami
Cons:
- Może nie być odpowiednie dla firm niezwiązanych z SaaS
- Dostosowywanie może wiązać się z koniecznością nauki dla niektórych użytkowników
- Przejrzystość cen mogłaby być lepsza
Learn more about Frontegg: Najlepsze rozwiązanie do adaptacyjnego uwierzytelniania wieloskładnikowego
- 30-dniowy bezpłatny okres próbny
- Od $2/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.5/5
Panel miniOrange IDP przedstawiający scentralizowane zarządzanie tożsamością, konfigurację SSO i ustawienia uwierzytelniania wieloskładnikowego z poziomu jednej konsoli administratora. Dla osób poszukujących rozwiązania do uwierzytelniania wieloskładnikowego, które łączy bezpieczeństwo z łatwością obsługi, miniOrange IDP stanowi atrakcyjny wybór. Jest przeznaczone dla firm z różnych branż, które chcą zwiększyć poziom bezpieczeństwa bez komplikowania dostępu użytkowników. Dzięki integracji dodatkowych metod weryfikacji miniOrange IDP pomaga organizacjom chronić poufne informacje, jednocześnie zapewniając przyjazny dla użytkownika proces logowania.
Dlaczego wybrałem miniOrange IDP
Wybrałem miniOrange IDP ze względu na adaptacyjne uwierzytelnianie wieloskładnikowe, które inteligentnie dostosowuje środki bezpieczeństwa do zachowania użytkownika i poziomu ryzyka. Ta funkcja zapewnia bezpieczeństwo zespołu bez zbędnych przerw w pracy. Ponadto rozbudowane możliwości integracji platformy z ponad 6000 aplikacji sprawiają, że jest ona wszechstronnym wyborem dla firm, które chcą usprawnić zarządzanie dostępem. Scentralizowany panel miniOrange IDP umożliwia administratorom efektywne zarządzanie dostępem użytkowników i monitorowanie zasad bezpieczeństwa, odpowiadając na typowe wyzwania związane z zarządzaniem zróżnicowanymi środowiskami użytkowników.
Najważniejsze funkcje miniOrange IDP
Oprócz adaptacyjnego uwierzytelniania wieloskładnikowego i możliwości integracji za przydatne uznałem również następujące funkcje:
- Wiele metod MFA: Obsługa powiadomień push, jednorazowych haseł (OTP) przez SMS i e-mail, Google Authenticator, tokenów sprzętowych, danych biometrycznych oraz pytań zabezpieczających.
- Uwierzytelnianie bez hasła: Umożliwia logowanie bez hasła przy użyciu FIDO2, danych biometrycznych i metod uwierzytelniania opartych na powiadomieniach push.
- Warunkowe zasady dostępu: Stosuje wymagania dotyczące uwierzytelniania na podstawie zachowania użytkownika, urządzenia, lokalizacji i poziomu ryzyka.
- Opcje samoobsługowe: Umożliwia użytkownikom resetowanie haseł i konfigurowanie własnych metod MFA, co może pomóc ograniczyć liczbę zgłoszeń do działu IT.
- Ochrona punktów końcowych & VPN: Zabezpiecza dostęp VPN, a także logowanie w systemach Windows, macOS i Linux.
Integracje miniOrange IDP
Integracje obejmują Microsoft 365, Google Workspace, AWS, Salesforce, Slack, Zoom, ServiceNow, Atlassian, GitHub, Dropbox i WordPress. Platforma obsługuje integrację z ponad 6000 aplikacji chmurowych, lokalnych i starszych. Dostępne jest również API do integracji niestandardowych lub zastrzeżonych aplikacji.
Pros and Cons
Pros:
- Rozbudowane adaptacyjne MFA i funkcje bezpieczeństwa
- Scentralizowany panel do zarządzania użytkownikami i zasadami
- Obsługa logowania z własnym brandingiem i możliwością personalizacji
Cons:
- Ograniczające zasady zwrotów
- Początkowa konfiguracja może być skomplikowana, zwłaszcza w małych organizacjach
Learn more about miniOrange: Najlepsze rozwiązanie do wdrożenia uwierzytelniania bez użycia haseł
- Bezpłatny 14-dniowy okres próbny
- Od $8/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.4/5
Obraz 4: Podgląd panelu Uniqkey Uniqkey to solidne rozwiązanie uwierzytelniające zaprojektowane z myślą o zapewnieniu użytkownikom wygody i bezpieczeństwa uwierzytelniania bez użycia haseł. Uniqkey stanowi skuteczną opcję ułatwiającą tę transformację, szczególnie dla osób, które priorytetowo traktują rozwiązania niewymagające haseł.
Dlaczego wybrałem Uniqkey: Podczas ustalania najlepszych narzędzi do tego zestawienia Uniqkey przyciągnął moją uwagę ze względu na swoje zaangażowanie w tworzenie środowiska niewymagającego haseł. Koncentracja na tak konkretnym i kluczowym obszarze cyberbezpieczeństwa wyróżniała go na tle wielu innych porównywanych przeze mnie rozwiązań. Uznałem go za najlepsze narzędzie dla osób, które chcą wdrożyć uwierzytelnianie bez użycia haseł, biorąc pod uwagę jego wyspecjalizowane podejście i skuteczność w tej dziedzinie.
Najważniejsze funkcje i integracje:
Główną zaletą Uniqkey jest adaptacyjne uwierzytelnianie, które analizuje czynniki ryzyka w czasie rzeczywistym, aby określić wymagany poziom weryfikacji. Ponadto oferuje opcje weryfikacji biometrycznej oraz bezpieczny sejf na hasła dla użytkowników, którzy nadal muszą zarządzać niektórymi hasłami. Jeśli chodzi o integracje, Uniqkey jest kompatybilny z wieloma systemami dla przedsiębiorstw, dzięki czemu firmy mogą go wdrożyć bez zakłócania istniejących przepływów pracy.
Pros and Cons
Pros:
- Skoncentrowanie na środowisku niewymagającym haseł
- Adaptacyjne uwierzytelnianie oparte na ryzyku ocenianym w czasie rzeczywistym
- Bezpieczny sejf na pozostałe hasła
Cons:
- Może wymagać nauki od osób, które dopiero zaczynają korzystać z systemów niewymagających haseł
- Ograniczona kompatybilność z niektórymi platformami i urządzeniami
- Stosunkowo nowa pozycja na rynku, co może budzić obawy użytkowników poszukujących uznanych marek
Learn more about Uniqkey: Najlepsze rozwiązanie do weryfikacji za pomocą SMS-ów i połączeń
- Od $15/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.6/5
Obraz 2: Przykładowy panel RingCaptcha RingCaptcha to wyspecjalizowane narzędzie stworzone z myślą o zapewnieniu niezawodnej weryfikacji użytkowników za pomocą wiadomości SMS i połączeń głosowych. Ponieważ współczesne firmy poszukują skuteczniejszych środków bezpieczeństwa, szczególnie podczas wdrażania nowych użytkowników, RingCaptcha wyróżnia się jako lider w zakresie weryfikacji mobilnej, idealnie odpowiadając tytułowi najlepszego rozwiązania do weryfikacji za pomocą SMS-ów i połączeń.
Dlaczego wybrałem RingCaptcha: Podczas wyboru odpowiednich narzędzi do tej listy RingCaptcha zwrócił moją uwagę dzięki swojej wyjątkowej specjalizacji i skuteczności w zakresie weryfikacji mobilnej. Specjalizacja RingCaptcha w weryfikacji za pomocą SMS-ów i połączeń wyróżnia to narzędzie na tle innych. To skupienie na weryfikacji mobilnej sprawiło, że uznałem je za najlepsze rozwiązanie dla firm w dużym stopniu polegających na tych metodach.
Najważniejsze funkcje i integracje:
Główne atuty RingCaptcha to szybkie dostarczanie wiadomości SMS, niezawodna weryfikacja za pomocą połączeń głosowych oraz przyjazny dla użytkownika panel umożliwiający śledzenie i zarządzanie procesami weryfikacji. Jeśli chodzi o integracje, RingCaptcha jest wszechstronne i płynnie integruje się z platformami takimi jak Shopify, WordPress i WooCommerce, zapewniając szerszy zasięg oraz możliwość zastosowania w różnych modelach biznesowych.
Pros and Cons
Pros:
- Specjalizacja w weryfikacji za pomocą SMS-ów i połączeń głosowych
- Mechanizm szybkiego dostarczania wiadomości SMS
- Panel zorientowany na użytkownika do śledzenia procesów
Cons:
- Może być zbyt wyspecjalizowane dla firm potrzebujących różnorodnych metod weryfikacji
- Wyższa cena w porównaniu z niektórymi konkurentami
- Ograniczona liczba funkcji wykraczających poza weryfikację mobilną
Learn more about RingCaptcha: Najlepsze do skalowalnego uwierzytelniania przedsiębiorstw
- Dostępna bezpłatna wersja próbna
- Od $23/użytkownika/miesiąc (rozliczane rocznie)

Obraz 1: Oprogramowanie Auth0 do uwierzytelniania wieloskładnikowego Auth0 to wiodąca platforma do zarządzania tożsamością, zaprojektowana w celu uproszczenia uwierzytelniania i autoryzacji dla firm każdej wielkości. Dostosowana szczególnie do potrzeb przedsiębiorstw, zapewnia, że wraz z rozwojem firm ich środki bezpieczeństwa również się skalują, co czyni ją najlepszym wyborem do skalowalnego uwierzytelniania przedsiębiorstw.
Dlaczego wybrałem Auth0: Kiedy wybierałem narzędzie do uwierzytelniania, Auth0 niezmiennie znajdowało się w czołówce dostępnych opcji. Jego reputacja związana z solidnością i elastycznością w obszarze zarządzania tożsamością wyróżniała je na tle konkurencji. Porównując je z innymi narzędziami, uznałem, że jego skalowalność, szczególnie w przypadku większych korporacji, ugruntowała jego pozycję jako najlepszego rozwiązania do skalowalnego uwierzytelniania przedsiębiorstw.
Najważniejsze funkcje i integracje:
Wśród licznych funkcji Auth0 na szczególną uwagę zasługują logowanie jednokrotne, adaptacyjne uwierzytelnianie wieloskładnikowe oraz przyjazny dla użytkownika panel administracyjny. Jeśli chodzi o integracje, Auth0 wyróżnia się zgodnością z wieloma platformami, takimi jak AWS, Slack, Salesforce i Zendesk, zapewniając firmom spójny i zintegrowany przepływ pracy.
Pros and Cons
Pros:
- Możliwość dostosowania do firm różnej wielkości
- Szeroki zakres integracji z rozwiązaniami firm trzecich
- Kompleksowe narzędzia bezpieczeństwa
Cons:
- Potencjalna złożoność dla mniejszych firm
- Niektóre dostosowania mogą wymagać wiedzy technicznej
- Cena początkowa może być zbyt wysoka dla niektórych budżetów
Learn more about Auth0: Najlepsze dla osób i firm działających już w środowisku Salesforce
- Dostępny bezpłatny plan
- Od $25/użytkownika/miesiąc (rozliczane rocznie)

Obraz 5: Asystent uwierzytelniania wieloskładnikowego Salesforce Platform Platforma Salesforce udostępnia rozbudowany zestaw narzędzi i usług zaprojektowanych z myślą o umożliwieniu firmom szybkiego tworzenia i skalowania aplikacji. Jest szczególnie dostosowana do firm i zespołów, które już działają w ekosystemie Salesforce.
Dlaczego wybrałem Salesforce Platform: Wybierając narzędzia do tej listy, zwróciłem uwagę na Salesforce Platform ze względu na jej rozbudowane możliwości integracji oraz kompleksowe rozwiązania, które oferuje. Ta platforma zapewnia najbardziej dopasowane i synergiczne podejście. Dlatego uważam, że jest najlepsza dla osób i firm działających już w środowisku Salesforce.
Najważniejsze funkcje i integracje:
Platforma Salesforce wyróżnia się możliwościami tworzenia aplikacji przy użyciu niewielkiej ilości kodu, co pozwala firmom szybko tworzyć aplikacje. Oferuje także analitykę opartą na AI oraz solidny model bezpieczeństwa chroniący poufne dane. Jeśli chodzi o integracje, platforma naturalnie współpracuje z innymi rozwiązaniami Salesforce, takimi jak Sales Cloud, Service Cloud i Marketing Cloud, zapewniając użytkownikom spójne doświadczenie.
Pros and Cons
Pros:
- Rozbudowane integracje z innymi produktami Salesforce
- Tworzenie aplikacji przy użyciu niewielkiej ilości kodu przyspiesza proces ich powstawania
- Rozbudowane funkcje bezpieczeństwa
Cons:
- Dla osób, które dopiero zaczynają korzystać z Salesforce, platforma może być przytłaczająca
- Cena może znacznie wzrosnąć wraz z dodawaniem kolejnych funkcji
- Optymalne korzystanie wymaga inwestycji w naukę i szkolenia
Learn more about Salesforce Platform:
Inne programy do uwierzytelniania wieloskładnikowego
Poniżej znajduje się lista dodatkowych programów do uwierzytelniania wieloskładnikowego, które znalazły się na mojej liście, ale nie trafiły do pierwszej dwunastki. Zdecydowanie warto się z nimi zapoznać.
- 11IBM Security VerifyNajlepsze dla firm działających w środowiskach chmury hybrydowej
- 12Microsoft AuthenticatorNajlepszy dla użytkowników w ekosystemie Microsoft
- 13Google AuthenticatorNajlepszy dla użytkowników pakietu usług Google
- 14Twilio Verify APINajlepsze dla deweloperów potrzebujących konfigurowalnej weryfikacji
- 15WatchGuard AuthPointNajlepszy do zapewnienia bezpieczeństwa urządzeń mobilnych
- 16ManageEngine ADManager PlusNajlepsze rozwiązanie dla różnorodnych metod uwierzytelniania
Jak oceniam oprogramowanie do uwierzytelniania wieloskładnikowego
Dzielę swoją ocenę na dwa poziomy — podstawowe możliwości, które musi oferować każde narzędzie, takie jak obsługa uwierzytelniania wieloskładnikowego i integracja z dostawcą tożsamości (IdP), oraz elementy wyróżniające, które mają znaczenie w określonych środowiskach IT i przy konkretnych wymaganiach dotyczących zgodności.
Podstawowe funkcje (wymagania dla tej listy)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać łączny wynik wynoszący co najmniej 75%, aby zostać uwzględnione na liście.
- Wiele czynników uwierzytelniania: Sprawdzam, czy narzędzie obsługuje szeroki zakres dodatkowych czynników uwierzytelniania — powiadomienia push, TOTP, klucze FIDO2, dane biometryczne i SMS — aby zespoły mogły dopasować typy czynników do poziomu ryzyka.
- Integracja z katalogami i IdP: Każde narzędzie powinno łączyć się ze źródłami tożsamości, takimi jak Active Directory, Entra ID, Okta i Google Workspace, aby rejestracja oraz odbieranie uprawnień pozostawały powiązane z istniejącym cyklem życia użytkownika.
- Obsługa aplikacji i protokołów: Oceniam, ile aplikacji i protokołów chroni dane narzędzie — od aplikacji SaaS za pośrednictwem SAML/OIDC po sieci VPN, sesje RDP i SSH obsługiwane przez RADIUS lub natywne konektory.
- Adaptacyjne zasady oparte na ryzyku: Reguły uwzględniające kontekst mają znaczenie — szukam narzędzi, które dostosowują monity uwierzytelniania na podstawie stanu urządzenia, lokalizacji sieci lub zachowania podczas logowania, zamiast stosować jednolite wyzwania.
- Zarządzanie zasadami przez administratora: Scentralizowana konsola, w której można określać zakres zasad według grupy użytkowników, aplikacji lub typu urządzenia, znacznie ułatwia codzienne zarządzanie na dużą skalę.
- Rejestrowanie audytowe i raportowanie: Szukam możliwych do wyeksportowania dzienników uwierzytelniania oraz gotowych raportów dotyczących zgodności, które odnoszą się do standardów takich jak SOC 2, PCI-DSS lub HIPAA, a także przekazywania danych do SIEM w celu zapewnienia widoczności w czasie rzeczywistym.
Gdy mam już listę narzędzi spełniających kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję i zestawiam ze sobą różnych dostawców:
Wyróżniające się funkcje
Logowanie bez użycia hasła za pomocą FIDO2 lub danych biometrycznych jest ważnym elementem wyróżniającym — eliminuje ryzyko phishingu i ogranicza liczbę zgłoszeń dotyczących resetowania haseł kierowanych do działu pomocy technicznej. Oceniam również możliwości weryfikacji zaufania do urządzenia, w ramach których narzędzie sprawdza stan punktu końcowego, taki jak status szyfrowania lub obecność EDR, przed przyznaniem dostępu. W przypadku zespołów DevOps znaczenie ma dostępność interfejsów API i zestawów SDK. Osadzanie uwierzytelniania wieloskładnikowego w niestandardowych aplikacjach lub potokach CI/CD wymaga dobrze udokumentowanych punktów końcowych REST i bibliotek klienckich, które oferują narzędzia takie jak Duo i Okta.
Coś więcej niż funkcje
Certyfikaty zgodności, takie jak SOC 2 Type II i FedRAMP, pokazują mi, że dostawca poważnie traktuje własne bezpieczeństwo — ma to znaczenie, gdy samo narzędzie jest strażnikiem dostępu do środowiska. Kolejnym czynnikiem, który biorę pod uwagę, jest elastyczność wdrażania, ponieważ zespoły z branż podlegających regulacjom często potrzebują opcji lokalnych lub odizolowanych od sieci, obok hostingu w chmurze. Przyglądam się również rozbudowaniu ekosystemu, sprawdzając dostępność gotowych integracji z systemami SIEM, takimi jak Splunk, systemami MDM, takimi jak Jamf, oraz narzędziami PAM, takimi jak CyberArk, ponieważ uwierzytelnianie wieloskładnikowe rzadko działa w oderwaniu od pozostałych elementów stosu bezpieczeństwa.
Jak wybrać program do uwierzytelniania wieloskładnikowego
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby ułatwić Ci skupienie się na pracy nad własnym procesem wyboru oprogramowania, przygotowałem listę czynników, które warto wziąć pod uwagę:
| Czynnik | Co należy wziąć pod uwagę |
|---|---|
| CzynnikSkalowalność | Co należy wziąć pod uwagęCzy oprogramowanie będzie rozwijać się wraz z zespołem? Weź pod uwagę limity użytkowników i możliwości rozbudowy. Upewnij się, że rozwiązanie uwzględnia przyszły rozwój bez konieczności przeprowadzania całkowitej przebudowy lub kosztownych aktualizacji. |
| CzynnikIntegracje | Co należy wziąć pod uwagęCzy rozwiązanie współpracuje z używanymi narzędziami? Sprawdź zgodność z obecnymi systemami, takimi jak CRM, klienci poczty e-mail lub usługi w chmurze, aby zapobiec zakłóceniom w przepływie pracy. |
| CzynnikMożliwość dostosowania | Co należy wziąć pod uwagęCzy możesz dostosować rozwiązanie do swoich potrzeb? Poszukaj opcji modyfikowania ustawień, zasad i interfejsów użytkownika, aby dopasować je do konkretnych wymagań. Unikaj sztywnych rozwiązań, które narzucają podejście „jednego rozwiązania dla wszystkich”. |
| CzynnikŁatwość obsługi | Co należy wziąć pod uwagęCzy zespół szybko opanuje obsługę rozwiązania? Oceń projekt interfejsu i doświadczenie użytkownika. Skomplikowany system może spowolnić wdrażanie i frustrować użytkowników. |
| CzynnikWdrożenie i wprowadzenie użytkowników | Co należy wziąć pod uwagęJak płynnie przebiegnie przejście? Przeanalizuj dostępne wsparcie podczas konfiguracji, takie jak instrukcje, materiały szkoleniowe i dedykowana pomoc we wdrażaniu, aby zapewnić sprawne przejście z obecnego systemu. |
| CzynnikKoszt | Co należy wziąć pod uwagęCzy rozwiązanie mieści się w budżecie? Oceń model cenowy, uwzględniając ukryte opłaty, dodatki i koszty długoterminowe. Porównaj je z ograniczeniami budżetowymi, aby znaleźć właściwą równowagę między kosztem a funkcjonalnością. |
| CzynnikZabezpieczenia | Co należy wziąć pod uwagęCzy dane i tożsamości użytkowników są chronione? Zweryfikuj standardy szyfrowania, zasady przechowywania danych oraz zgodność z protokołami bezpieczeństwa, takimi jak RODO lub HIPAA. |
| CzynnikWymogi zgodności | Co należy wziąć pod uwagęCzy rozwiązanie spełnia standardy branżowe? Upewnij się, że oprogramowanie jest zgodne z wymogami prawnymi i regulacyjnymi dotyczącymi danego sektora, takimi jak PCI-DSS w przypadku przetwarzania płatności. |
Czym jest oprogramowanie do uwierzytelniania wieloskładnikowego?
Oprogramowanie do uwierzytelniania wieloskładnikowego zapewnia dodatkową warstwę bezpieczeństwa, wymagając od użytkowników podania co najmniej dwóch metod weryfikacji przed przyznaniem dostępu do konta lub systemu. Oprogramowanie to oferuje wiele czynników uwierzytelniania – od kodów OTP dla systemów Windows, Linux i MAC/macOS po uwierzytelnianie biometryczne w aplikacjach mobilnych na Androida i Apple iOS. Narzędzia te zapewniają powiadomienia push, aplikacje uwierzytelniające oraz tokeny programowe, które bez problemu współpracują z usługą Active Directory.
Organizacje i osoby prywatne korzystają z tych narzędzi, aby zwiększyć bezpieczeństwo, szczególnie w czasach, gdy cyberzagrożenia są powszechne. Takie podejście minimalizuje ryzyko nieuprawnionego dostępu, nawet jeśli cyberprzestępcy zdobędą hasło użytkownika, zapewniając ochronę poufnych danych i systemów.
Funkcje
Oto najważniejsze funkcje, które powinno mieć każde dobre oprogramowanie MFA:
- Uwierzytelnianie dwuskładnikowe: Zapewnia dodatkową warstwę bezpieczeństwa, wymagając drugiej formy weryfikacji, takiej jak kod wysłany w wiadomości tekstowej lub e-mailu.
- Możliwości integracji: Umożliwia płynne połączenie z istniejącymi systemami, takimi jak CRM i klienci poczty e-mail, aby zapobiec zakłóceniom w przepływie pracy.
- Uwierzytelnianie biometryczne: Wykorzystuje odciski palców lub rozpoznawanie twarzy do weryfikacji tożsamości, zapewniając bezpieczniejsze i wygodniejsze korzystanie z systemu.
- Uwierzytelnianie oparte na ryzyku: Dostosowuje środki bezpieczeństwa na podstawie zachowania i lokalizacji użytkownika, zwiększając ochronę bez pogarszania użyteczności.
- Uwierzytelnianie bez użycia hasła: Eliminuje potrzebę stosowania haseł, zmniejszając ryzyko naruszeń bezpieczeństwa spowodowanych słabymi lub skradzionymi danymi uwierzytelniającymi.
- Dostosowywane zasady użytkowników: Umożliwiają tworzenie niestandardowych protokołów bezpieczeństwa, aby spełnić konkretne potrzeby organizacji i wymogi zgodności.
- Monitorowanie w czasie rzeczywistym: Zapewnia natychmiastowe alerty i informacje o próbach nieuprawnionego dostępu, umożliwiając szybką reakcję na potencjalne zagrożenia.
- Śledzenie lokalizacji geograficznej: Monitoruje lokalizację użytkowników, aby zapobiegać dostępowi z podejrzanych lub nieuprawnionych regionów.
- Przyjazny dla użytkownika interfejs: Zapewnia łatwość obsługi dzięki intuicyjnemu projektowi, skracając czas szkoleń i zwiększając akceptację rozwiązania przez użytkowników.
- Wsparcie zgodności: Jest zgodne ze standardami branżowymi, takimi jak RODO i HIPAA, zapewniając przestrzeganie wymogów prawnych i regulacyjnych.
Korzyści
Wdrożenie oprogramowania MFA zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Większe bezpieczeństwo: Zapewnia dodatkowe warstwy ochrony dzięki funkcjom takim jak uwierzytelnianie dwuskładnikowe i biometryczne, aby ograniczyć nieautoryzowany dostęp.
- Zmniejszone ryzyko naruszeń: Minimalizuje ryzyko naruszeń danych dzięki bezhasłowemu uwierzytelnianiu i monitorowaniu w czasie rzeczywistym w celu wykrywania podejrzanych działań.
- Lepsza zgodność: Pomaga spełniać wymogi branżowych regulacji dzięki obsłudze zgodności, zapewniając przestrzeganie przez organizację standardów prawnych.
- Większe zaufanie użytkowników: Buduje zaufanie użytkowników dzięki zabezpieczaniu poufnych informacji i ochronie danych osobowych.
- Elastyczne zarządzanie dostępem: Oferuje konfigurowalne zasady użytkowników, umożliwiając dostosowanie środków bezpieczeństwa do konkretnych potrzeb.
- Skuteczne reagowanie na zagrożenia: Umożliwia szybkie reagowanie na potencjalne zagrożenia dzięki natychmiastowym alertom i śledzeniu lokalizacji geograficznej.
- Uproszczona obsługa użytkownika: Zapewnia łatwość użytkowania dzięki przyjaznemu dla użytkownika interfejsowi, ułatwiając zespołowi skuteczne wdrożenie i korzystanie z oprogramowania.
Koszty i ceny
Wybór oprogramowania do uwierzytelniania wieloskładnikowego wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia najczęściej spotykane plany, ich średnie ceny oraz typowe funkcje uwzględniane w rozwiązaniach MFA:
Tabela porównawcza planów oprogramowania do uwierzytelniania wieloskładnikowego
| Rodzaj planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Rodzaj planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe uwierzytelnianie dwuskładnikowe, ograniczona liczba integracji i pomoc społeczności. |
| Rodzaj planuPlan osobisty | Średnia cena$5-$10/za użytkownika/miesiąc | Typowe funkcjeUwierzytelnianie dwuskładnikowe, pomoc przez e-mail i podstawowe integracje aplikacji. |
| Rodzaj planuPlan biznesowy | Średnia cena$15-$25/za użytkownika/miesiąc | Typowe funkcjeObsługa wielu urządzeń, zaawansowane integracje, uwierzytelnianie oparte na ryzyku i priorytetowa pomoc. |
| Rodzaj planuPlan dla przedsiębiorstw | Średnia cena$30-$50/za użytkownika/miesiąc | Typowe funkcjeKonfigurowalne zasady, uwierzytelnianie biometryczne, dedykowany opiekun klienta i obsługa zgodności. |
Najczęściej zadawane pytania
Oto odpowiedzi na niektóre często zadawane pytania dotyczące oprogramowania MFA:
Czy oprogramowanie do uwierzytelniania wieloskładnikowego może współpracować z tokenami sprzętowymi?
Tak, wiele rozwiązań do uwierzytelniania wieloskładnikowego obsługuje tokeny sprzętowe jako dodatkową warstwę bezpieczeństwa. Funkcja ta jest przydatna, jeśli zespół preferuje urządzenia fizyczne zamiast metod cyfrowych. Upewnij się, że rozważane oprogramowanie jest zgodne z tokenami, których zamierzasz używać.
Co zrobić, jeśli nie otrzymuję kodów weryfikacyjnych?
Jeśli nie otrzymujesz kodów weryfikacyjnych w wiadomościach tekstowych, przyczyną mogą być problemy z operatorem lub aplikacjami zabezpieczającymi. Przejście na aplikację uwierzytelniającą może poprawić niezawodność. Sprawdź, czy oprogramowanie udostępnia alternatywne metody weryfikacji, aby uniknąć przerw w dostępie.
Czy dane użytkowników są przechowywane w chmurze?
Sposób przetwarzania danych użytkowników różni się w zależności od dostawcy. Niektóre rozwiązania przechowują dane lokalnie, podczas gdy inne korzystają z chmury. Ważne jest, aby wiedzieć, gdzie przechowywane są dane i jak są chronione. Poszukaj oprogramowania, które zapewnia bezpieczną komunikację na potrzeby żądań uwierzytelniania.
Jakie opcje pomocy są dostępne w przypadku rozwiązywania problemów?
Większość dostawców oferuje szereg opcji pomocy, w tym procedury rozwiązywania typowych problemów oraz bezpośrednie wsparcie. Poszukaj oprogramowania, które udostępnia szczegółową dokumentację, fora użytkowników i bezpośrednie kanały pomocy, takie jak czat lub telefon, aby szybko uzyskać wsparcie.
Które oprogramowanie jest znane jako najbardziej przystępne cenowo?
Chociaż dokładne ceny mogą się zmieniać, OneLogin i Azure Multi-Factor Authentication od dawna należą do bardziej przystępnych cenowo opcji na rynku.
Które oprogramowanie jest zwykle najdroższe?
Rozwiązania premium, takie jak CyberArk Identity i Thales SafeNet Trusted Access, często są droższe ze względu na zaawansowane funkcje i możliwości na poziomie przedsiębiorstwa.