

Zapewnienie bezpieczeństwa systemów jest najwyższym priorytetem. Jako ekspert technologiczny znasz wyzwania związane z ochroną danych przed zagrożeniami. Programy do skanowania podatności mogą być kluczowym narzędziem pomagającym zespołowi identyfikować potencjalne zagrożenia i reagować na nie, zanim staną się problemami.
Od lat testuję i recenzuję oprogramowanie, dlatego rozumiem, jak ważne jest znalezienie rozwiązań, które naprawdę działają. W tym artykule przedstawiam moje bezstronne zestawienie najlepszych dostępnych na rynku narzędzi do skanowania podatności.
Dowiesz się, jak te narzędzia mogą pomóc chronić Twoje systemy i płynnie wpasować się w istniejące procesy pracy. Wspólnie znajdźmy rozwiązanie odpowiednie dla Twoich potrzeb.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza: programy do skanowania podatności
Ta tabela porównawcza podsumowuje informacje o cenach wybranych przeze mnie najlepszych programów do skanowania podatności.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do kompleksowego zabezpieczania kodu i chmury | Dostępny bezpłatny plan | Od 350 USD/miesiąc | Website | |
| 2 | Najlepsze do skanowania kodu i zależności otwartoźródłowych | Dostępna bezpłatna wersja demonstracyjna | Do $1,000/dewelopera/rok (rozliczane rocznie) | Website | |
| 3 | Najlepsze do natywnego dla AI wykrywania podatności | Dostępny plan bezpłatny | Od 200 USD/miesiąc | Website | |
| 4 | Najlepszy do analizy sieci | Dostępne bezpłatne pobieranie | Bezpłatny (open source) | Website | |
| 5 | Najlepsze do zabezpieczania aplikacji internetowych | Dostępne bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 6 | Najlepsze rozwiązanie do zarządzania poprawkami | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 7 | Najlepsze dla testerów penetracyjnych | Dostępny plan bezpłatny | Od $475/użytkownika/rok | Website | |
| 8 | Najlepsze rozwiązanie do monitorowania w czasie rzeczywistym | Cennik na żądanie | Website | ||
| 9 | Najlepsze rozwiązanie dla środowisk chmurowych | Dostępna bezpłatna wersja demonstracyjna | Ceny na żądanie | Website | |
| 10 | Najlepsze dla małych firm | 7-dniowy bezpłatny okres próbny + bezpłatna wersja demonstracyjna | Od $4,390 za licencję rocznie | Website |


Recenzje najlepszych programów do skanowania podatności
Poniżej znajdują się moje szczegółowe podsumowania najlepszych programów do skanowania podatności, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze rozwiązanie do kompleksowego zabezpieczania kodu i chmury
- Dostępny bezpłatny plan
- Od 350 USD/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Aikido Security zapewnia ujednolicony pulpit nawigacyjny do sortowania i filtrowania problemów według typu, poziomu ważności i źródła skanowania. Aikido Security to kompleksowa platforma DevSecOps zaprojektowana w celu zapewnienia kompleksowego bezpieczeństwa kodu i środowisk chmurowych. Integruje różne skanery i funkcje bezpieczeństwa, w tym zarządzanie podatnościami, generowanie SBOM, zarządzanie stanem bezpieczeństwa chmury, skanowanie obrazów kontenerów oraz skanowanie zależności.
Jedną z kluczowych zalet Aikido Security jest kompleksowa platforma integrująca wiele funkcji skanowania, w tym statyczne testowanie bezpieczeństwa aplikacji (SAST), dynamiczne testowanie bezpieczeństwa aplikacji (DAST), zarządzanie stanem bezpieczeństwa chmury (CSPM), analizę składu oprogramowania (SCA), skanowanie infrastruktury jako kodu (IaC), skanowanie kontenerów oraz wykrywanie sekretów.
To holistyczne podejście zapewnia identyfikację i eliminację wszystkich potencjalnych podatności w różnych warstwach aplikacji i jej infrastruktury. Zapewniając pełne pokrycie — od kodu po chmurę — Aikido Security pomaga organizacjom utrzymywać solidny poziom bezpieczeństwa. Oprogramowanie wspiera również zgodność ze standardami, takimi jak SOC 2 i ISO 27001:2022, automatyzując gromadzenie dowodów i generowanie szczegółowych raportów bezpieczeństwa.
Aikido integruje się z Amazon Web Services (AWS), Google Cloud, MS Azure Cloud, DigitalOcean, Drata, Vanta, GitHub, GitLab Cloud, Bitbucket, Jira, Slack, Docker Hub, AWS Elastic Container Registry, GCP Artifact Registry, CircleCI oraz Jenkins.
Learn more about Aikido Security: Najlepsze do skanowania kodu i zależności otwartoźródłowych
- Dostępna bezpłatna wersja demonstracyjna
- Do $1,000/dewelopera/rok (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5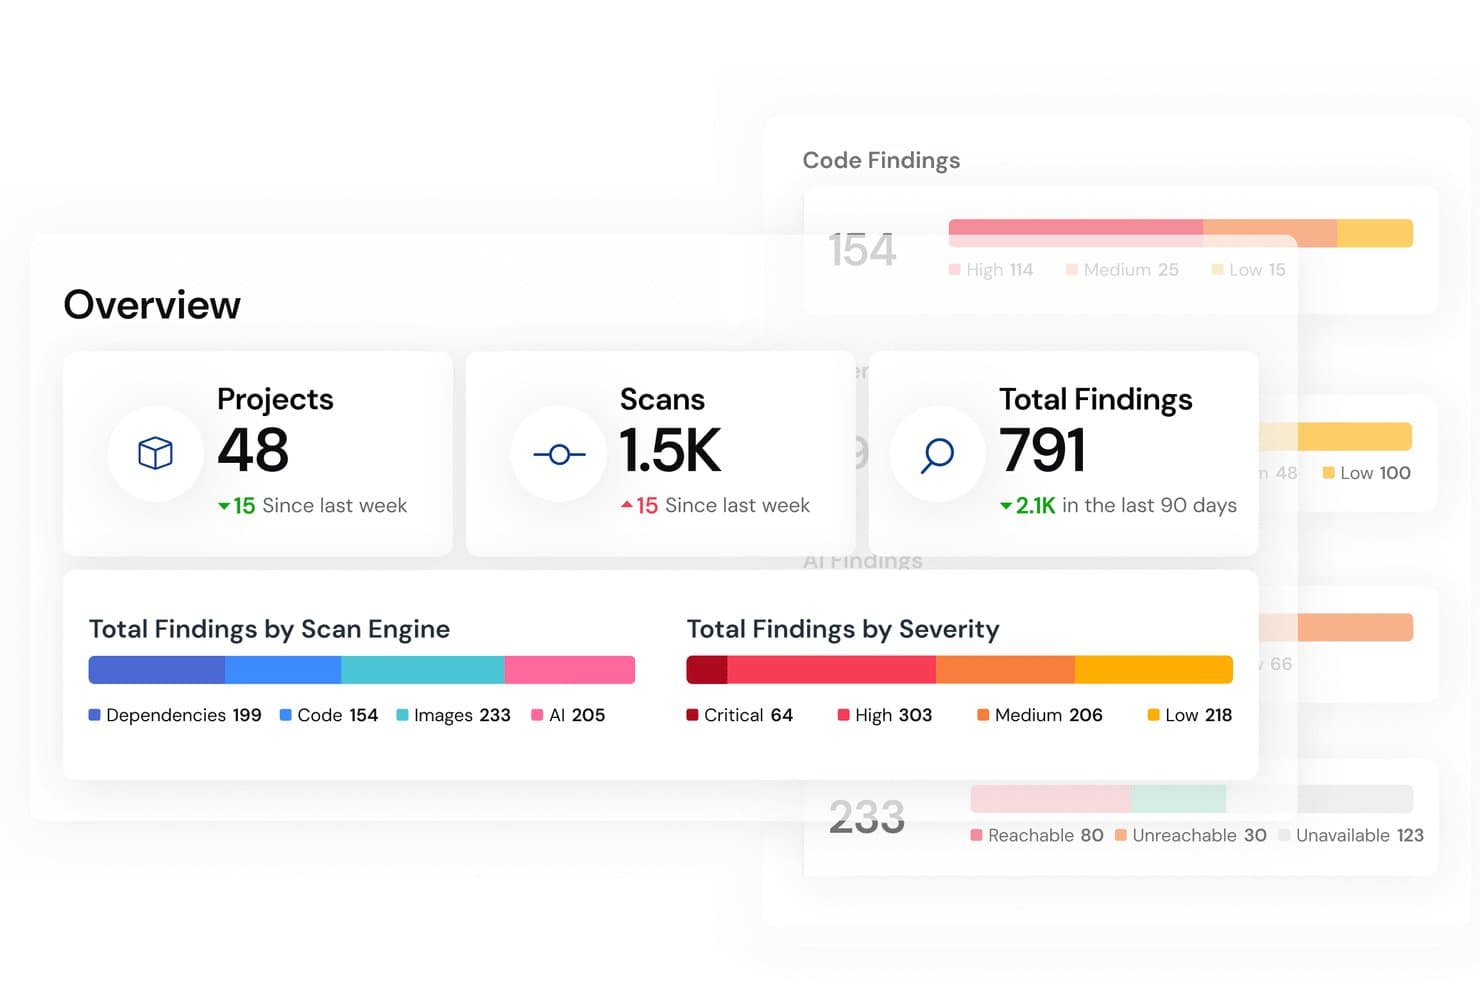
Mend.io zapewnia użytkownikom ujednolicony przegląd wyników związanych z bezpieczeństwem według ważności i silnika skanowania. Mend AppSec to platforma bezpieczeństwa aplikacji, która skanuje zastrzeżony kod źródłowy, zależności otwartoźródłowe i obrazy kontenerów pod kątem podatności, korzystając z SAST, SCA i analizy osiągalności.
Dla kogo najlepiej sprawdzi się Mend.io?
Mend AppSec to dobre rozwiązanie dla inżynierów bezpieczeństwa i zespołów DevOps, które potrzebują skanować zastrzeżony kod, zależności otwartoźródłowe i kontenery jednocześnie w ramach jednej platformy zintegrowanej z potokiem.
Dlaczego wybrałem Mend.io
Wybrałem Mend.io jako jedno z najlepszych rozwiązań, ponieważ zostało stworzone z myślą o zespołach, które muszą zarządzać ryzykiem związanym z zastrzeżonym kodem, zależnościami otwartoźródłowymi i kontenerami w ramach jednej platformy. Szczególnie przekonuje mnie to, jak Mend SCA łączy CVSS 4.0, ocenę EPSS i analizę osiągalności, aby oddzielić rzeczywiście możliwe do wykorzystania podatności zależności od szumu. Oznacza to, że zespół nie musi zajmować się każdym CVE, lecz tylko tymi przypadkami, w których istnieje kod wykorzystujący podatność, a podatna ścieżka jest faktycznie osiągalna w aplikacji.
Najważniejsze funkcje Mend.io
- Wykrywanie złośliwych pakietów: Identyfikuje pakiety podszywające się pod inne, ataki polegające na pomyleniu zależności oraz pakiety zawierające kod umożliwiający utworzenie tylnej furtki lub eksfiltrację danych w zależnościach otwartoźródłowych.
- Generowanie SBOM: Tworzy zestawienia materiałów oprogramowania w formatach SPDX i CycloneDX oraz obsługuje dane VEX służące do przekazywania odbiorcom końcowym informacji o statusie podatności.
- Mechanizm egzekwowania zasad: Stosuje ujednolicone reguły do wyników SAST, SCA i skanowania kontenerów, w tym progi ważności, typy licencji i umowy SLA dotyczące usuwania podatności, aby blokować niedopuszczalne ryzyko przed wydaniem.
- Panel wartości: Śledzi otwarte, usunięte i wyciszone wyniki wraz ze średnim czasem usuwania (MTTR) w wybranych przedziałach czasowych, a także umożliwia eksport do PDF na potrzeby raportowania dla kadry kierowniczej.
Integracje Mend.io
Mend.io wymienia integracje z Jira, ServiceNow, GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI i TeamCity na potrzeby przepływów pracy związanych z programowaniem i usuwaniem podatności. Interfejsy API REST i HTTP/JSON obsługują niestandardowe integracje.
Pros and Cons
Pros:
- Analiza osiągalności zawęża zakres weryfikacji podatności zależności
- CVSS i EPSS pomagają określić priorytety pod kątem możliwości wykorzystania podatności
- Skanuje kod, zależności i obrazy kontenerów
Cons:
- Brak obsługi podatności sieciowych ani podatności punktów końcowych
- Fałszywe alarmy mogą wymagać ręcznej weryfikacji
Learn more about Mend.io: Najlepsze do natywnego dla AI wykrywania podatności
- Dostępny plan bezpłatny
- Od 200 USD/miesiąc
Visit WebsiteCustomer Rating:4.5/5
ZeroPath udostępnia ujednolicony pulpit bezpieczeństwa, który na pierwszy rzut oka przedstawia aktywność skanowania, typy podatności, ważność problemów i najważniejsze krytyczne ustalenia. ZeroPath oferuje natywne rozwiązanie oparte na AI do skanowania pod kątem podatności, stworzone dla zespołów programistycznych i bezpieczeństwa, które chcą ograniczyć liczbę rozpraszających alertów i uzyskiwać bardziej przejrzyste informacje. Jeśli odpowiadasz za bezpieczeństwo kodu — lub chcesz, aby Twój zespół DevOps/DevSecOps pracował szybciej i z większą dokładnością — ZeroPath mówi Twoim językiem. Wykrywa poważne podatności, takie jak obejścia uwierzytelniania i autoryzacji, błędy logiczne oraz ryzykowne zależności, które często umykają tradycyjnym narzędziom SAST.
Dlaczego wybrałem ZeroPath
Wybrałem ZeroPath, ponieważ w wyjątkowy sposób łączy kontekstową analizę AI z naprawą za pomocą jednego kliknięcia, aby usuwać te rodzaje podatności, które naprawdę mają znaczenie podczas wyboru rozwiązania do skanowania pod kątem podatności. Jego natywny dla AI silnik SAST obsługuje wykrywanie problemów z logiką biznesową oraz obejść uwierzytelniania — podatności, które wiele skanerów opartych na wzorcach pomija. Ponadto ZeroPath może generować gotowe do scalenia żądania zmian z poprawkami, dzięki czemu programiści spędzają mniej czasu na analizowaniu i naprawianiu problemów, a więcej na tworzeniu.
Najważniejsze funkcje ZeroPath
Oprócz inteligentnego wykrywania podatności do cech, które sprawiają, że ZeroPath jest wartościowym narzędziem, należą:
- Skanowanie sekretów: Wykrywa ujawnione klucze, tokeny lub dane uwierzytelniające w repozytoriach i oznacza aktywne sekrety.
- Skanowanie infrastruktury jako kodu (IaC): Wykrywa błędne konfiguracje w plikach IaC (np. Terraform, YAML), zanim trafią one do środowiska produkcyjnego.
- Priorytetyzacja oparta na ryzyku: Pomaga zespołowi skupić się na najbardziej krytycznych podatnościach dzięki systemowi priorytetyzacji opartemu na ryzyku.
- Silnik zasad z regułami w języku naturalnym: Umożliwia definiowanie niestandardowych zasad dotyczących kodu i bezpieczeństwa w prostym języku naturalnym oraz egzekwowanie ich we wszystkich repozytoriach.
Integracje ZeroPath
Integracje obejmują GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, Slack, Microsoft Teams i CircleCI.
Pros and Cons
Pros:
- Zapewnia przejrzyste rozwiązania, które przyspieszają przeglądy bezpieczeństwa.
- Ogranicza liczbę nieistotnych ustaleń, dzięki czemu zespół może skupić się na rzeczywistych problemach.
- Wykrywa błędy logiczne i ukryte zagrożenia, które mogą umknąć podczas standardowych skanów
Cons:
- Dostosowanie przepływu pracy do automatyzacji może wymagać czasu.
- Opcje integracji mogą nie być wystarczająco rozbudowane dla złożonych środowisk korporacyjnych.
Learn more about Zeropath: Najlepszy do analizy sieci
- Dostępne bezpłatne pobieranie
- Bezpłatny (open source)
Visit WebsiteCustomer Rating:4.7/5
Tak wygląda filtrowanie w Wiresharku w toku. Możesz użyć setek różnych filtrów, aby przeanalizować informacje o pakietach. Wireshark to analizator protokołów sieciowych przeznaczony dla specjalistów IT i administratorów sieci. Pomaga przechwytywać i analizować ruch sieciowy, dzięki czemu jest niezbędny do diagnozowania problemów z siecią i zapewniania bezpieczeństwa.
Dlaczego wybrałem Wireshark: Jego skupienie na analizie sieci wyróżnia go na tle innych narzędzi. Wireshark oferuje szczegółowe informacje o pakietach i obsługuje szeroki zakres protokołów. Narzędzie zapewnia analizę pakietów z użyciem kodowania kolorami, co pomaga szybko identyfikować problemy. Możliwość przechwytywania danych w czasie rzeczywistym i analizowania ich w trybie offline sprawia, że jest ono wszechstronne i przydatne w różnych zadaniach związanych z siecią.
Najważniejsze funkcje i integracje:
Funkcje obejmują rozbudowaną obsługę protokołów, umożliwiającą analizowanie szerokiego zakresu protokołów sieciowych. Możesz korzystać z funkcji przechwytywania danych w czasie rzeczywistym, aby monitorować ruch sieciowy w momencie jego występowania. Narzędzie oferuje również zaawansowane opcje filtrowania, które pomagają wskazać konkretne dane.
Integracje obejmują TShark, WinPcap, USBPcap, AirPcap, CloudShark, NetworkMiner, PcapNG, CapLoader, NetFlow i Packet Sender.
Pros and Cons
Pros:
- Zaawansowane opcje filtrowania
- Przechwytywanie pakietów w czasie rzeczywistym
- Rozbudowana obsługa protokołów
Cons:
- Złożony interfejs
- Wymaga znajomości sieci
 Najlepsze do zabezpieczania aplikacji internetowych
- Dostępne bezpłatne demo
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.2/5
Acunetix pomaga szybko identyfikować i usuwać luki w zabezpieczeniach aplikacji internetowych, zwiększając bezpieczeństwo bez poświęcania czasu. Acunetix to skaner bezpieczeństwa aplikacji internetowych przeznaczony dla programistów i zespołów ds. bezpieczeństwa, umożliwiający identyfikowanie luk w aplikacjach internetowych. Wykonuje automatyczne testy bezpieczeństwa, zapewniając ochronę aplikacji internetowych przed zagrożeniami.
Dlaczego wybrałem Acunetix: To rozwiązanie dostosowane do zabezpieczania aplikacji internetowych, oferujące kompleksowe możliwości skanowania. Acunetix potrafi wykryć ponad 7000 luk w zabezpieczeniach, dzięki czemu jest niezbędny do ochrony zasobów internetowych. Jego funkcja głębokiego skanowania identyfikuje wstrzyknięcia SQL, XSS oraz inne krytyczne luki. Acunetix oferuje również przyjazny dla użytkownika pulpit nawigacyjny, który upraszcza zarządzanie zadaniami związanymi z bezpieczeństwem.
Najważniejsze funkcje i integracje:
Funkcje obejmują zaawansowaną technologię skanowania, która obejmuje szeroki zakres luk w zabezpieczeniach aplikacji internetowych. Możesz użyć robota indeksującego do eksplorowania złożonych aplikacji internetowych i wykrywania ukrytych problemów. Narzędzie zapewnia również szczegółowe raporty o lukach, które pomagają zespołowi szybko podjąć działania naprawcze.
Integracje obejmują Jira, Jenkins, GitLab, GitHub, TFS, Bugzilla, Slack, MantisBT, FogBugz i Microsoft Teams.
Pros and Cons
Pros:
- Zaawansowana technologia skanowania
- Przyjazny dla użytkownika pulpit nawigacyjny
- Wykrywa ponad 7000 luk w zabezpieczeniach
Cons:
- Brak obsługi aplikacji mobilnej
- Ograniczona obsługa trybu offline
Learn more about Acunetix: Najlepsze rozwiązanie do zarządzania poprawkami
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4/5
GFI LanGuard zarządza ochroną punktów końcowych, zapewnia widoczność, ocenia podatności i wdraża poprawki w całej sieci. GFI LanGuard to skaner bezpieczeństwa sieci przeznaczony dla administratorów IT i zespołów ds. bezpieczeństwa. Pomaga zarządzać wdrażaniem poprawek, oceną podatności i audytem sieci, zapewniając aktualność i bezpieczeństwo systemów.
Dlaczego wybrałem GFI LanGuard: Jest szczególnie skuteczny w zarządzaniu poprawkami, oferując automatyczne wdrażanie poprawek w różnych systemach operacyjnych. GFI LanGuard przeprowadza dokładne oceny podatności w celu identyfikacji potencjalnych zagrożeń bezpieczeństwa. Funkcja audytu sieci zapewnia wgląd w konfiguracje sieci i ustawienia zabezpieczeń. Narzędzie oferuje również szczegółowe raporty, które pomagają zespołowi skutecznie zrozumieć problemy z bezpieczeństwem i im zaradzić.
Najważniejsze funkcje i integracje:
Funkcje obejmują automatyczne zarządzanie poprawkami, które upraszcza proces aktualizowania systemów. Możesz korzystać z funkcji audytu sieci, aby przeglądać konfiguracje i ustawienia zabezpieczeń. Narzędzie zapewnia również szczegółowe oceny podatności w celu identyfikacji i ograniczania potencjalnych zagrożeń.
Integracje obejmują Microsoft SCCM, Active Directory, VMware, Citrix, Oracle, SQL Server, Windows Server Update Services, Symantec, McAfee i Cisco.
Pros and Cons
Pros:
- Szczegółowe oceny podatności
- Kompleksowy audyt sieci
- Automatyczne wdrażanie poprawek
Cons:
- Ograniczona skalowalność w przypadku dużych sieci
- Wysokie zużycie zasobów
Learn more about GFI Languard: Najlepsze dla testerów penetracyjnych
- Dostępny plan bezpłatny
- Od $475/użytkownika/rok

Panel Burp Suite wyświetla skonfigurowane zadania, podsumowania postępu i wyniki. Burp Suite to skaner podatności aplikacji internetowych przeznaczony dla testerów penetracyjnych i specjalistów ds. bezpieczeństwa. Pomaga identyfikować luki w zabezpieczeniach aplikacji internetowych, dzięki czemu jest cennym narzędziem do przeprowadzania ocen bezpieczeństwa i zapewniania bezpieczeństwa aplikacji internetowych.
Dlaczego wybrałem Burp Suite: Jest dostosowany do potrzeb testerów penetracyjnych dzięki rozbudowanemu zestawowi narzędzi do testowania bezpieczeństwa aplikacji internetowych. Burp Suite oferuje różne możliwości testowania, w tym opcje testów automatycznych i ręcznych. Konfigurowalne funkcje skanowania pozwalają dostosować testy do konkretnych potrzeb. Interaktywny interfejs narzędzia ułatwia dogłębną analizę i rozwiązywanie problemów związanych z potencjalnymi lukami w zabezpieczeniach.
Najważniejsze funkcje i integracje:
Funkcje obejmują zaawansowane skanowanie podatności aplikacji internetowych, które pomaga identyfikować szeroki zakres problemów związanych z bezpieczeństwem. Możesz korzystać z interaktywnego interfejsu, aby przeprowadzać testy ręczne w celu uzyskania bardziej szczegółowej analizy. Narzędzie oferuje również konfigurowalne profile skanowania, umożliwiające skupienie się na określonych obszarach zagrożeń.
Integracje obejmują Jenkins, Jira, GitLab, GitHub, Azure DevOps, Bamboo, TeamCity, Slack, Splunk i Zapier.
Pros and Cons
Pros:
- Obsługa testów automatycznych i ręcznych
- Dostosowane do potrzeb specjalistów ds. bezpieczeństwa internetowego
- Interaktywny interfejs do testów ręcznych
Cons:
- Złożona konfiguracja
- Wysokie zużycie zasobów
Learn more about Burp Suite:

Nexpose monitoruje ekspozycje, dostosowuje się do nowych zagrożeń i zapewnia natychmiastowe działanie. Nexpose to narzędzie do zarządzania podatnościami, zaprojektowane dla zespołów ds. bezpieczeństwa IT, które chcą monitorować swoje sieci w czasie rzeczywistym. Pomaga identyfikować podatności i dostarcza praktycznych informacji umożliwiających zwiększenie bezpieczeństwa sieci.
Dlaczego wybrałem Nexpose: jego możliwości monitorowania w czasie rzeczywistym sprawiają, że jest dobrym wyborem dla dynamicznych środowisk IT. Nexpose oferuje adaptacyjne funkcje bezpieczeństwa, które automatycznie dostosowują się do zmian w sieci. Narzędzie przyznaje podatnościom oceny ryzyka, pomagając ustalić priorytety działań. Integracja z Metasploit umożliwia przeprowadzanie bardziej szczegółowych ocen bezpieczeństwa i testów.
Najważniejsze funkcje i integracje:
Funkcje obejmują adaptacyjne zabezpieczenia, które automatycznie dostosowują się do zmian w sieci. Możesz korzystać z ocen ryzyka, aby ustalać priorytety podatności i koncentrować się na najpoważniejszych problemach. Narzędzie oferuje również szczegółowe raportowanie, które pomaga zrozumieć stan bezpieczeństwa.
Integracje obejmują ServiceNow, Splunk, IBM QRadar, Microsoft Azure, AWS, McAfee ePolicy Orchestrator, Cisco Firepower, Fortinet FortiGate, Palo Alto Networks i Symantec.
Pros and Cons
Pros:
- Szczegółowe ocenianie ryzyka
- Adaptacyjne funkcje bezpieczeństwa
- Monitorowanie w czasie rzeczywistym
Cons:
- Stroma krzywa uczenia się
- Wysokie zużycie zasobów
Learn more about Nexpose: Najlepsze rozwiązanie dla środowisk chmurowych
- Dostępna bezpłatna wersja demonstracyjna
- Ceny na żądanie

Qualys zapewnia usługi zarządzania podatnościami na żądanie oraz kontroli zgodności z zasadami. QualysGuard to oparte na chmurze narzędzie do zarządzania podatnościami, przeznaczone dla przedsiębiorstw, które chcą zabezpieczyć swoje środowiska IT. Wspiera zespoły ds. bezpieczeństwa IT, zapewniając ciągłe monitorowanie i ocenę podatności sieci.
Dlaczego wybrałem QualysGuard: Wyróżnia się w środowiskach chmurowych dzięki natywnej architekturze chmurowej, która umożliwia łatwe wdrażanie i skalowanie. QualysGuard zapewnia wgląd w zasoby IT i podatności w czasie rzeczywistym. Automatyczne skanowanie i szczegółowe raportowanie pomagają zespołowi szybko identyfikować problemy z bezpieczeństwem i reagować na nie. Scentralizowany pulpit narzędzia zapewnia kompleksowy obraz stanu bezpieczeństwa.
Najważniejsze funkcje i integracje:
Funkcje obejmują wykrywanie zasobów w czasie rzeczywistym, które pomaga śledzić wszystkie zasoby IT. Możesz korzystać z funkcji automatycznego skanowania, aby regularnie sprawdzać podatności. Narzędzie zapewnia również szczegółowe raportowanie zgodności, które pomaga spełniać standardy branżowe.
Integracje obejmują ServiceNow, Splunk, IBM QRadar, AWS Security Hub, Microsoft Azure, Tenable, Palo Alto Networks, Fortinet, McAfee i Cisco.
Pros and Cons
Pros:
- Automatyczne skanowanie podatności
- Wgląd w czasie rzeczywistym
- Natywna architektura chmurowa
Cons:
- Wymaga dostępu do internetu
- Złożona konfiguracja
Learn more about QualysGuard: 10Najlepsze dla małych firm
Nessus
- 7-dniowy bezpłatny okres próbny + bezpłatna wersja demonstracyjna
- Od $4,390 za licencję rocznie

Skaner Nessus skutecznie przeprowadza audyt zasobów pod kątem podatności na zagrożenia bezpieczeństwa w całych organizacjach. Nessus to narzędzie do skanowania podatności zaprojektowane dla małych firm w celu identyfikowania zagrożeń bezpieczeństwa i zarządzania nimi. Przeprowadza oceny bezpieczeństwa sieci i zarządzanie podatnościami, co czyni go niezbędnym narzędziem dla specjalistów ds. cyberbezpieczeństwa.
Dlaczego wybrałem Nessus: Jego koncentracja na małych firmach wyróżnia go na tle innych rozwiązań. Nessus oferuje nieograniczone oceny podatności i obsługuje różne systemy punktacji, takie jak CVSS v4. Zapewnia audyty konfiguracji i zgodności, które są kluczowe dla małych firm dążących do utrzymania standardów bezpieczeństwa. Konfigurowalne raporty tego narzędzia ułatwiają zrozumienie wyników i podjęcie odpowiednich działań.
Najważniejsze funkcje i integracje:
Funkcje obejmują wyniki na żywo, które zapewniają aktualizacje dotyczące podatności w czasie rzeczywistym. Możesz przeprowadzać audyty konfiguracji i zgodności, aby upewnić się, że Twoje systemy spełniają standardy branżowe. Narzędzie oferuje również konfigurowalne raportowanie, co pozwala dostosować informacje do własnych potrzeb.
Integracje obejmują Splunk, ServiceNow, AWS Security Hub, Azure Security Center, IBM QRadar, McAfee ePolicy Orchestrator, Cisco SecureX, Fortinet FortiSIEM, LogRhythm oraz Palo Alto Networks Cortex XSOAR.
Pros and Cons
Pros:
- Zaawansowane opcje wsparcia
- Konfigurowalne raporty
- Nieograniczone oceny
Cons:
- Dodatkowy koszt wsparcia
- Wysoki próg trudności w nauce
Learn more about Nessus:
Inne programy do skanowania podatności
Oto kilka dodatkowych programów do skanowania podatności, które nie trafiły na moją listę, ale nadal warto się z nimi zapoznać:
- 11NMapNajlepsze do wykrywania sieci
- 12ZAP (Zed Attack Proxy)Najlepszy dla osób początkujących w dziedzinie bezpieczeństwa
- 13TripwireNajlepsze do zarządzania konfiguracją
- 14OpenVASNajlepsze dla entuzjastów rozwiązań opartych na otwartym oprogramowaniu
- 15NiktoNajlepszy do skanowania serwerów internetowych
Jak oceniam narzędzia do skanowania podatności
Podzieliłem ocenę na wymagania podstawowe — takie jak zakres pokrycia CVE i wykrywanie zasobów — oraz czynniki wyróżniające, które pokazują, czy dane narzędzie może rzeczywiście obsługiwać zespół SecOps lub potok DevSecOps.
Podstawowe funkcje (wymagane na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać łączny wynik na poziomie co najmniej 75%, aby zostać uwzględnione.
- Wykrywanie zasobów i inwentaryzacja: Szukam narzędzi, które automatycznie znajdują i katalogują hosty, instancje chmurowe, kontenery oraz aplikacje internetowe, zamiast polegać na ręcznym imporcie adresów IP.
- Zakres wykrywania podatności: Biblioteka wykrywania każdego narzędzia ma znaczenie — oceniam, jak szeroko obejmuje poprawki systemów operacyjnych, CVE aplikacji, błędne konfiguracje oraz obrazy kontenerów.
- Priorytetyzacja oparta na ryzyku: Samo sortowanie tysięcy ustaleń wyłącznie według CVSS nie wystarcza, dlatego sprawdzam, czy narzędzia uwzględniają dostępność kodu wykorzystującego luki, EPSS lub kontekst zasobu.
- Wskazówki dotyczące usuwania podatności i raportowanie: Dobre skanery informują, co jest nie tak i jak to naprawić — szukam konkretnych instrukcji naprawczych oraz raportów dostosowanych do ról zarówno inżynierów, jak i audytorów.
- Wsparcie zgodności i audytów: Oceniam bibliotekę wbudowanych szablonów zasad dla takich struktur jak PCI-DSS, SOC 2, HIPAA i CIS Benchmarks oraz sprawdzam, na ile eksportowane dane są gotowe do audytu.
- Integracje i automatyzacja: Niezależnie od tego, czy chodzi o przesyłanie zgłoszeń do Jira, przekazywanie ustaleń do Splunk, czy skanowanie wewnątrz potoku CI/CD, sprawdzam, jak dobrze każde narzędzie pasuje do rzeczywistych przepływów pracy.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto sposób, w jaki porównuję różnych dostawców:
Najważniejsze funkcje
Sprawdzam, czy narzędzie obsługuje zarówno skanowanie agentowe, jak i bezagentowe, ponieważ środowiska hybrydowe często obejmują zasoby, na których instalacja agenta nie jest praktyczna. Kolejnym istotnym czynnikiem wyróżniającym jest zarządzanie powierzchnią ataku — narzędzia, które stale mapują zasoby dostępne z zewnątrz, wykrywają niezatwierdzone rozwiązania IT, które skany wewnętrzne całkowicie pomijają. W przypadku zespołów dostarczających oprogramowanie za pośrednictwem potoków CI/CD duże znaczenie ma skanowanie kontenerów i infrastruktury jako kodu (IaC). Wykrycie podatnego obrazu bazowego lub błędnie skonfigurowanego szablonu Terraform przed wdrożeniem pozwala zaoszczędzić wiele godzin pracy nad problemami po uruchomieniu produkcyjnym.
Nie tylko funkcje
Model wdrożenia ma większe znaczenie, niż zdaje sobie sprawę większość kupujących — oceniam, czy narzędzie obsługuje opcje SaaS, lokalne i odizolowane od sieci, ponieważ branże regulowane często nie mogą przesyłać danych ze skanowania do chmury. Kolejnym kluczowym czynnikiem jest struktura cenowa. Sprawdzam, czy licencjonowanie odbywa się w przeliczeniu na zasób, adres IP czy bez ograniczeń, ponieważ modele rozliczane według zużycia mogą szybko stać się kosztowne wraz z rozwojem środowiska. Sprawdzam również poziom bezpieczeństwa samego dostawcy, w tym certyfikaty takie jak SOC 2 Typ II i zatwierdzenie PCI ASV, które sygnalizują wiarygodność w przypadku zespołów, dla których zgodność ma kluczowe znaczenie.
Jak wybrać program do skanowania podatności
Łatwo zagubić się w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez wyjątkowy dla Ciebie proces wyboru oprogramowania, przygotowaliśmy listę czynników, o których warto pamiętać:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęUpewnij się, że narzędzie może rozwijać się wraz z Twoją firmą. Sprawdź, czy poradzi sobie ze zwiększoną ilością danych i liczbą użytkowników w miarę rozwoju Twojej sieci. |
| CzynnikIntegracje | Na co zwrócić uwagęPoszukaj zgodności z istniejącymi narzędziami używanymi przez Twój zespół. Upewnij się, że narzędzie integruje się z systemami zarządzania informacjami i zdarzeniami dotyczącymi bezpieczeństwa (SIEM), narzędziami do zarządzania poprawkami i innymi rozwiązaniami. |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęSprawdź, czy oprogramowanie pozwala dostosować profile skanowania i raporty do konkretnych potrzeb oraz wymagań dotyczących zgodności. |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęOceń interfejs użytkownika i sprawdź, jak intuicyjny jest dla Twojego zespołu. Narzędzie łatwe w obsłudze skraca czas szkolenia i zwiększa produktywność. |
| CzynnikBudżet | Na co zwrócić uwagęWeź pod uwagę całkowity koszt posiadania, w tym wszelkie ukryte opłaty. Upewnij się, że cena mieści się w Twoim budżecie, a jednocześnie narzędzie spełnia podstawowe potrzeby w zakresie bezpieczeństwa. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęZweryfikuj, czy narzędzie potrafi chronić wrażliwe dane podczas skanowania i zapewnia zgodność ze standardami branżowymi, takimi jak GDPR lub HIPAA. |
| CzynnikWsparcie | Na co zwrócić uwagęOceń jakość usług obsługi klienta. Poszukaj dostępności przez całą dobę, przez 7 dni w tygodniu, czatu na żywo oraz kompleksowych instrukcji obsługi, które pomogą Twojemu zespołowi w razie potrzeby. |
| CzynnikWydajność | Na co zwrócić uwagęWeź pod uwagę szybkość i efektywność skanowania przez narzędzie, bez powodowania spowolnień systemu. Szybkie skanowanie oznacza krótsze przestoje i mniejsze zakłócenia w działalności. |
Trendy w oprogramowaniu do skanowania podatności
W ramach moich badań przeanalizowałem niezliczone aktualizacje produktów, informacje prasowe i dzienniki wydań pochodzące od różnych dostawców oprogramowania do skanowania podatności. Oto niektóre z pojawiających się trendów, które obserwuję:
- Rozwiązania natywne dla chmury: Coraz więcej dostawców oferuje natywne dla chmury narzędzia do skanowania podatności, które integrują się bezpośrednio z platformami chmurowymi. Ten trend zwiększa skalowalność i zapewnia wgląd w czasie rzeczywistym. Dostawcy tacy jak QualysGuard przyjęli to podejście, oferując bezproblemową integrację z chmurą.
- Analiza oparta na sztucznej inteligencji: Sztuczna inteligencja i uczenie maszynowe służą do analizowania wzorców i przewidywania podatności. Pomaga to szybciej identyfikować zagrożenia i ogranicza liczbę fałszywych alarmów. Narzędzia takie jak Intruder wykorzystują sztuczną inteligencję, aby zwiększać możliwości wykrywania zagrożeń.
- Koncentracja na bezpieczeństwie IoT: W miarę jak urządzenia IoT stają się coraz powszechniejsze, skanery podatności koncentrują się obecnie na zabezpieczaniu tych urządzeń. Obejmuje to skanowanie pod kątem typowych podatności i zapewnianie aktualizacji oprogramowania układowego. Dostawcy tacy jak Outpost24 przodują dzięki dedykowanym funkcjom skanowania IoT.
- Przyjazne dla użytkownika interfejsy: Coraz wyraźniejszy jest trend upraszczania obsługi. Dostawcy przeprojektowują interfejsy tak, aby były bardziej intuicyjne, ułatwiając zespołom poruszanie się po nich i zarządzanie podatnościami. Burp Suite ulepszył swój interfejs, aby odpowiadał zarówno początkującym, jak i ekspertom.
- Ciągłe monitorowanie zgodności: Narzędzia oferują obecnie funkcje ciągłego monitorowania zgodności, które automatycznie sprawdzają zgodność ze standardami branżowymi. Dzięki temu firmy pozostają zgodne bez ręcznej ingerencji. ManageEngine Vulnerability Manager Plus zapewnia bieżące kontrole zgodności w ramach swojej oferty.
Czym jest oprogramowanie do skanowania podatności?
Oprogramowanie do skanowania podatności to narzędzie, które identyfikuje słabe punkty zabezpieczeń w systemach komputerowych, sieciach i aplikacjach. Specjaliści ds. bezpieczeństwa IT i administratorzy sieci zazwyczaj używają tych narzędzi do ochrony danych i zapewniania zgodności ze standardami bezpieczeństwa. Automatyczne skanowanie, alerty w czasie rzeczywistym i monitorowanie zgodności pomagają identyfikować zagrożenia, utrzymywać bezpieczeństwo i zachowywać zgodność. Ogólnie rzecz biorąc, narzędzia te zapewniają niezbędną ochronę i spokój firmom zarządzającym bezpieczeństwem IT.
Funkcje
Wybierając oprogramowanie do skanowania podatności, zwróć uwagę na następujące kluczowe funkcje:
- Automatyczne skanowanie: Automatycznie wykrywa podatności w systemach i aplikacjach, oszczędzając czas i ograniczając konieczność pracy ręcznej.
- Alerty w czasie rzeczywistym: Zapewnia natychmiastowe powiadomienia o potencjalnych zagrożeniach, umożliwiając szybką reakcję i ochronę sieci.
- Monitorowanie zgodności: Zapewnia zgodność systemów ze standardami branżowymi i wymogami regulacyjnymi, pomagając uniknąć kar.
- Konfigurowalne profile skanowania: Umożliwia dostosowanie skanowania tak, aby koncentrowało się na określonych obszarach wymagających uwagi, zwiększając skuteczność ocen bezpieczeństwa.
- Możliwości integracji: Łączy się z innymi narzędziami i platformami bezpieczeństwa, zapewniając ujednolicone zarządzanie bezpieczeństwem.
- Szczegółowe raportowanie: Oferuje kompleksowe raporty przedstawiające podatności i zalecane działania, ułatwiając podejmowanie świadomych decyzji.
- Przyjazny dla użytkownika interfejs: Upraszcza nawigację i obsługę, skracając czas nauki i zwiększając produktywność zespołu.
- Analiza wykorzystująca sztuczną inteligencję: Wykorzystuje sztuczną inteligencję do przewidywania i identyfikowania podatności, usprawniając wykrywanie zagrożeń i ograniczając liczbę fałszywych alarmów.
- Mapowanie sieci: Wizualizuje architekturę sieci, pomagając lepiej zrozumieć stan bezpieczeństwa i nim zarządzać.
Korzyści
Wdrożenie oprogramowania do skanowania podatności zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Zwiększone bezpieczeństwo: Identyfikuje podatności i usuwa je, zanim zostaną wykorzystane, zapewniając bezpieczeństwo systemów.
- Efektywność czasowa: Automatyzuje rutynowe kontrole bezpieczeństwa, pozwalając zespołowi skupić się na innych istotnych zadaniach.
- Zgodność z przepisami: Pomaga spełniać standardy branżowe i wymogi prawne, ograniczając ryzyko kar.
- Proaktywne zarządzanie zagrożeniami: Oferuje alerty w czasie rzeczywistym i szczegółowe raporty, umożliwiając szybką reakcję na potencjalne zagrożenia.
- Lepsze podejmowanie decyzji: Dostarcza kompleksowych danych i informacji, pomagając zespołowi podejmować świadome decyzje dotyczące bezpieczeństwa.
- Oszczędności: Zapobiega naruszeniom bezpieczeństwa, które mogłyby prowadzić do kosztownych szkód i przestojów, chroniąc wynik finansowy firmy.
Koszty i ceny
Wybór oprogramowania do skanowania podatności wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Podobnie jak w przypadku narzędzi do testów penetracyjnych dla przedsiębiorstw, koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia najpopularniejsze plany, ich średnie ceny oraz typowe funkcje uwzględniane w rozwiązaniach do skanowania podatności:
Tabela porównawcza planów oprogramowania do skanowania podatności
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan darmowy | Średnia cena$0 | Typowe funkcjePodstawowe skanowanie, ograniczone raportowanie i pomoc społeczności. |
| Typ planuPlan osobisty | Średnia cena$5-$25 /użytkownika /miesiąc | Typowe funkcjeAutomatyczne skanowanie, podstawowe alerty, ograniczone integracje i pomoc za pośrednictwem poczty elektronicznej. |
| Typ planuPlan biznesowy | Średnia cena$30-$75 /użytkownika /miesiąc | Typowe funkcjeZaawansowane opcje skanowania, konfigurowalne raporty, alerty w czasie rzeczywistym i pomoc telefoniczna. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$100-$300/użytkownika /miesiąc | Typowe funkcjeKompleksowe skanowanie, szczegółowe raportowanie zgodności, dedykowany opiekun klienta i całodobowa pomoc przez 7 dni w tygodniu. |
Najczęściej zadawane pytania dotyczące oprogramowania do skanowania podatności
Oto odpowiedzi na często zadawane pytania dotyczące oprogramowania do skanowania podatności:
Jakie są niektóre ograniczenia skanowania podatności?
Skanowanie podatności ma pewne ograniczenia, takie jak generowanie wyników fałszywie dodatnich i brak raportowania uwzględniającego kontekst. Może nie zapewniać dogłębnej analizy ani nie wykrywać podatności w logice biznesowej. Należy uzupełniać skanowanie innymi środkami bezpieczeństwa, aby zapewnić kompleksową ochronę systemów.
Czego skaner podatności nie może wykryć?
Skanery podatności mogą mieć trudności z wykrywaniem nieznanych podatności, ponieważ korzystają z baz danych znanych zagrożeń. Mają również ograniczone możliwości identyfikowania złożonych podatności i zagrożeń pozapasmowych. Ważne jest stosowanie dodatkowych narzędzi bezpieczeństwa i ręcznego testowania, aby uzupełnić te luki.
Jaka jest często spotykana potencjalna wada przeprowadzania skanowania podatności?
Przeprowadzenie skanowania podatności może czasami prowadzić do wyników fałszywie dodatnich, powodując niepotrzebne obawy. Skanowanie może również pominąć głębsze problemy, identyfikując tylko część podatności. Należy stosować skanowanie jako element szerszej strategii bezpieczeństwa, aby ograniczyć te wady.
Jak często należy przeprowadzać skanowanie podatności?
Częstotliwość skanowania podatności zależy od potrzeb organizacji i wymagań regulacyjnych. Powszechnie stosuje się regularne skanowanie, na przykład co miesiąc lub co kwartał. Należy jednak przeprowadzać skanowanie po istotnych zmianach w systemie lub incydentach bezpieczeństwa, aby zapewnić stałą ochronę.
Jak mogę ograniczyć liczbę wyników fałszywie dodatnich podczas skanowania podatności?
Aby ograniczyć liczbę wyników fałszywie dodatnich, należy upewnić się, że skaner podatności jest aktualny i zawiera najnowsze definicje. Dostosuj ustawienia skanowania do swojego środowiska i weryfikuj ustalenia za pomocą ręcznego testowania. Takie podejście pomaga skupić się na rzeczywistych zagrożeniach i utrzymać bezpieczeństwo systemu.
Co należy zrobić, jeśli skanowanie podatności wykryje krytyczne zagrożenie?
Jeśli zostanie wykryte krytyczne zagrożenie, należy w pierwszej kolejności podjąć natychmiastowe działania w celu ograniczenia ryzyka. Postępuj zgodnie z planem reagowania na incydenty obowiązującym w organizacji, zastosuj niezbędne poprawki lub środki bezpieczeństwa i uważnie monitoruj system. Współpraca z zespołem IT zapewnia szybką i skuteczną reakcję.