

Narzędzia do zabezpieczania łańcucha dostaw oprogramowania pomagają wykrywać, monitorować i zapobiegać zagrożeniom w kodzie, zależnościach i procesie tworzenia oprogramowania. Narzędzia te koncentrują się na bezpieczeństwie aplikacji i bezpieczeństwie oprogramowania o otwartym kodzie źródłowym, identyfikując znane luki w zabezpieczeniach, zanim wpłyną one na środowisko produkcyjne. Często obejmują funkcje takie jak analiza składu oprogramowania i automatyczne testowanie bezpieczeństwa, aby chronić poufne dane i zapewnić bezpieczniejsze dostarczanie oprogramowania. Dzięki integracji z potokiem dostarczania zapewniają zespołom widoczność zagrożeń w całym łańcuchu dostaw oraz kontrolę nad nimi. Ta lista przedstawia aktualny przegląd najlepszych narzędzi, którym zespoły IT ufają w celu zabezpieczenia każdego ogniwa łańcucha dostaw oprogramowania. Znajdziesz tu opcje dla różnych środowisk, profili ryzyka i przepływów pracy, dzięki czemu wybierzesz rozwiązanie najlepiej dopasowane do potrzeb swojego zespołu.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi do zabezpieczania łańcucha dostaw oprogramowania
Ta tabela porównawcza zawiera podsumowanie informacji o cenach wybranych przeze mnie najlepszych narzędzi do zabezpieczania łańcucha dostaw oprogramowania:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do blokowania złośliwego oprogramowania w momencie instalacji | Dostępny bezpłatny plan | Od 300 USD/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do oceny ryzyka związanego z oprogramowaniem otwartego kodu na podstawie osiągalności | Dostępna bezpłatna wersja demonstracyjna | Do 1000 USD/programistę/rok (rozliczane rocznie) | Website | |
| 3 | Najlepszy wybór w przypadku szerokiego zakresu obsługiwanych języków i platform | Bezpłatny plan + 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od $34/miesiąc | Website | |
| 4 | Najlepsze do skanowania podatności z podejściem stawiającym programistów na pierwszym miejscu | Bezpłatny plan + bezpłatna wersja demonstracyjna | Od $25/programistę wnoszącego wkład/miesiąc | Website | |
| 5 | Najlepsze rozwiązanie do zabezpieczania kodu z wykorzystaniem sztucznej inteligencji | Dostępne bezpłatne demo | Ceny ustalane na życzenie | Website | |
| 6 | Najlepsze rozwiązanie do kompleksowego zabezpieczenia łańcucha dostaw | Bezpłatny 14-dniowy okres próbny + bezpłatny plan + dostępna bezpłatna demonstracja | Od $135/użytkownika/miesiąc + zużycie (rozliczane rocznie) | Website | |
| 7 | Najlepsze rozwiązanie do konfigurowalnych reguł skanowania bezpieczeństwa | Dostępny bezpłatny plan + bezpłatna wersja demonstracyjna | Od $30/współtwórcę/miesiąc | Website | |
| 8 | Najlepsze do zabezpieczeń kontenerów opartych na zasadach | 14-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Ceny na żądanie | Website | |
| 9 | Najlepsze rozwiązanie do zaawansowanego wykrywania zagrożeń w łańcuchu dostaw | Bezpłatny 14-dniowy okres próbny + bezpłatny plan + dostępne bezpłatne demo | Od 500 USD/miesiąc | Website | |
| 10 | Najlepsze do zaawansowanego wykrywania zagrożeń w łańcuchu dostaw | Bezpłatny 14-dniowy okres próbny + bezpłatny plan + dostępna bezpłatna demonstracja | Od 500 USD/miesiąc | Website |


Recenzje narzędzi do zabezpieczania łańcucha dostaw oprogramowania
Poniżej znajdziesz moje szczegółowe podsumowania narzędzi do zabezpieczania łańcucha dostaw oprogramowania, które znalazły się na mojej liście. W recenzjach szczegółowo omawiam funkcje, możliwości i integracje każdej platformy, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze rozwiązanie do blokowania złośliwego oprogramowania w momencie instalacji
- Dostępny bezpłatny plan
- Od 300 USD/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Aikido Security prezentuje szczegóły CVE i ścieżki naprawcze dla podatnych zależności. Aikido Security to platforma bezpieczeństwa aplikacji, która łączy SCA, SAST, wykrywanie sekretów, skanowanie pod kątem złośliwego oprogramowania, generowanie SBOM oraz blokowanie potoków CI/CD w celu zabezpieczenia kodu i zależności otwartego oprogramowania w całym cyklu życia oprogramowania.
Dla kogo Aikido Security jest najlepszym rozwiązaniem?
Aikido Security doskonale sprawdzi się w zespołach DevSecOps rozwijających się firm programistycznych, które potrzebują blokowania złośliwego oprogramowania w momencie instalacji oraz natywnej dla deweloperów funkcji SCA zintegrowanej z używanymi przez nich przepływami pracy CI/CD i IDE.
Dlaczego wybrałem Aikido Security
Wybrałem Aikido Security jako jedno z najlepszych rozwiązań, ponieważ jego funkcja Safe Chain blokuje złośliwe pakiety w momencie instalacji, zanim przejęty kod kiedykolwiek trafi na komputer dewelopera. Integruje się ona z menedżerami pakietów npm, yarn, pnpm, pip i innymi, aby sprawdzać każdą instalację, w tym zależności zagnieżdżone, w bazie Aikido Intel zawierającej ponad 12 000 znanych złośliwych pakietów. Podoba mi się również to, że analiza osiągalności ogranicza liczbę nieistotnych alertów, mapując rzeczywiste ścieżki kodu do podatnych zależności, dzięki czemu ustalenia bez osiągalnego punktu wejścia są automatycznie obniżane pod względem ważności.
Najważniejsze funkcje Aikido Security
- Generowanie i eksport SBOM: Generuje zestawienia komponentów oprogramowania w formatach CycloneDX 1.6, SPDX 2.3 i CSV, z opcjonalnym eksportem VEX w formacie CycloneDX do ujawniania statusu podatności.
- Blokowanie potoków CI/CD: Blokuje żądania przeglądu kodu i wydania, gdy nowe ustalenia osiągają skonfigurowany próg ważności lub go przekraczają, zapewniając natywną obsługę GitHub, GitLab, Bitbucket i Azure.
- Wykrywanie aktywności sekretów: Sprawdza ujawnione sekrety, aby ustalić, czy są nadal aktywne, i dostosowuje ważność problemu na podstawie wyniku.
- Uprawnienia oparte na rolach i skrzynka zatwierdzeń: Kontroluje, kto może ignorować ustalenia lub odkładać je na później, oraz rejestruje każdy wniosek, decyzję osoby weryfikującej i znacznik czasu na potrzeby audytu.
Integracje Aikido Security
Natywne integracje obejmują GitHub, GitLab, Bitbucket, Azure Repos, Azure Pipelines, CircleCI, Jira, Slack, Microsoft Teams i VS Code. Platforma udostępnia również interfejsy API REST i webhooki, a także obsługę Safe Chain dla prywatnych rejestrów.
Pros and Cons
Pros:
- Analiza osiągalności ogranicza liczbę alertów dotyczących zależności
- Safe Chain blokuje złośliwe pakiety podczas instalacji
- AutoFix zapewnia możliwe do zastosowania działania naprawcze dotyczące zależności
Cons:
- Brak weryfikacji pochodzenia artefaktów i podpisów
- Safe Chain może blokować nowsze, legalne pakiety bez zastosowania wyjątku
Learn more about Aikido Security: Najlepsze rozwiązanie do oceny ryzyka związanego z oprogramowaniem otwartego kodu na podstawie osiągalności
- Dostępna bezpłatna wersja demonstracyjna
- Do 1000 USD/programistę/rok (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5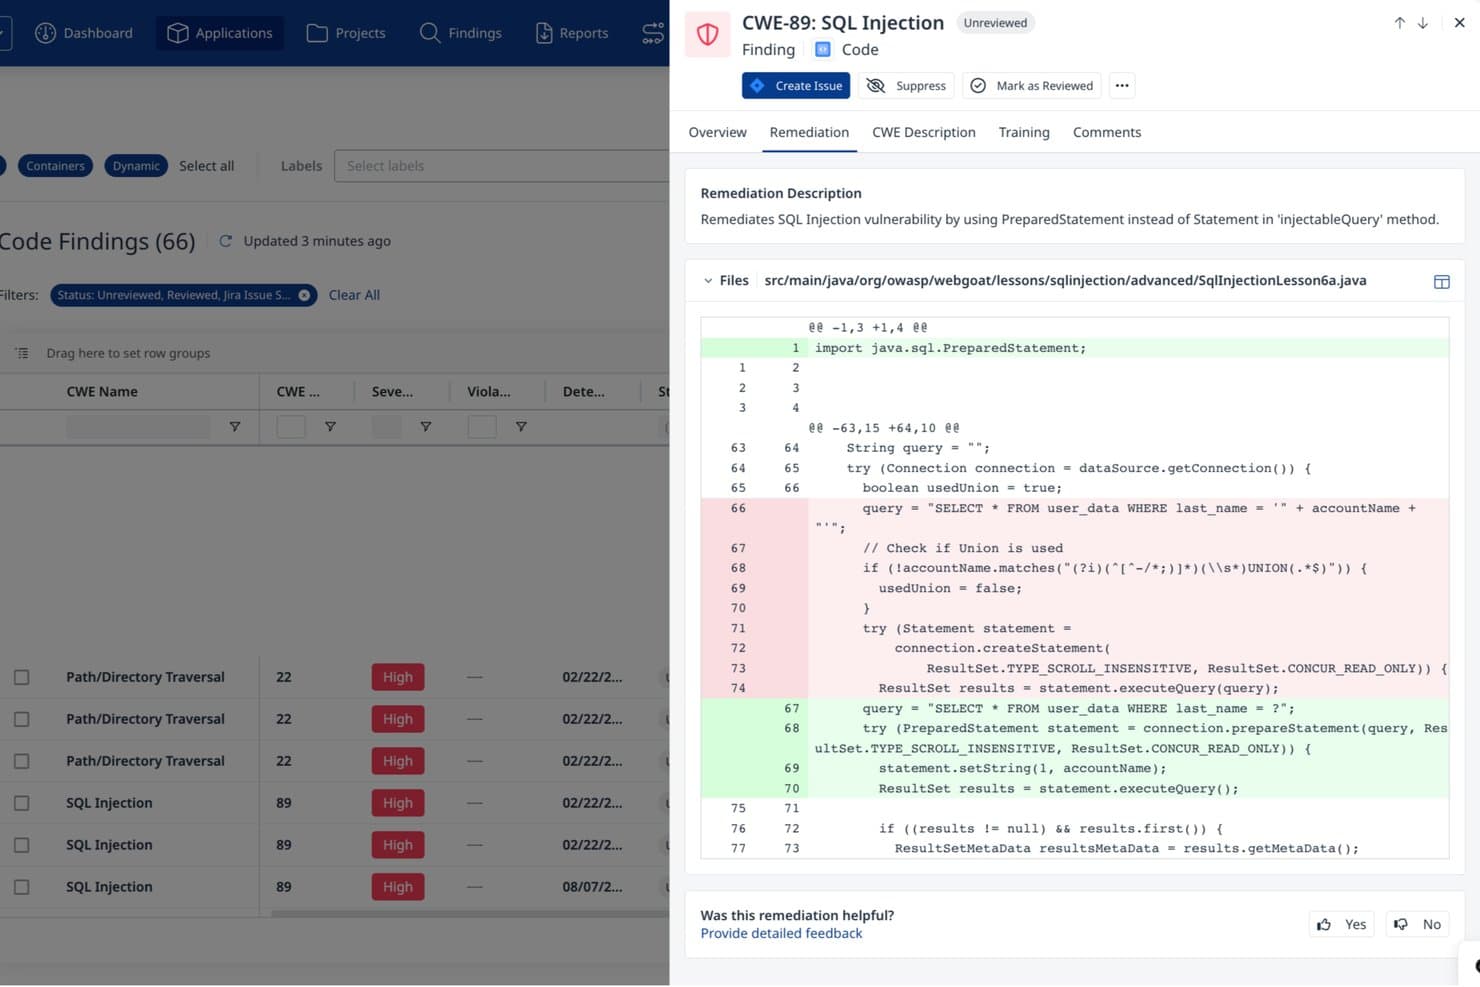
Mend.io zapewnia generowane przez AI usuwanie luki typu wstrzyknięcia SQL wraz z podglądem różnic w kodzie. Mend.io jest platformą bezpieczeństwa aplikacji, która łączy SCA, SAST i skanowanie kontenerów w celu wykrywania luk w zależnościach otwartego oprogramowania, zastrzeżonym kodzie i obrazach kontenerów — z wbudowaną analizą osiągalności, generowaniem SBOM oraz automatycznym usuwaniem problemów z zależnościami.
Dla kogo Mend.io jest najlepszym wyborem?
Mend.io to dobry wybór dla menedżerów bezpieczeństwa aplikacji oraz zespołów inżynieryjnych świadomych zagrożeń, które muszą ustalać priorytety ryzyka związanego z oprogramowaniem otwartego kodu na podstawie rzeczywistej możliwości wykorzystania luki, a nie tylko ocen ważności CVE.
Dlaczego wybrałem Mend.io
Wybrałem Mend.io jako jedno z najlepszych rozwiązań, ponieważ wykracza poza oznaczanie CVE i faktycznie śledzi, czy kod aplikacji wywołuje podatną funkcję — w praktyce jest to analiza osiągalności. To rozróżnienie ma znaczenie podczas porządkowania zaległości związanych z alertami dotyczącymi zależności: zamiast traktować każde znalezisko o wysokiej ważności tak samo, Mend SCA wskazuje tylko te zagrożenia, do których kod może faktycznie uzyskać dostęp, wykorzystując obok sygnału osiągalności dane CVSS 4.0 i EPSS. Podoba mi się również to, że wykrywanie złośliwych pakietów obejmuje podszywanie się przez podobne nazwy, ataki polegające na pomyleniu zależności oraz kod z tylnymi drzwiami, a nie tylko znane CVE.
Najważniejsze funkcje Mend.io
- Wykrywanie złośliwych pakietów: Skanuje zależności pod kątem podszywania się przez podobne nazwy, ataków polegających na pomyleniu zależności, oprogramowania protestacyjnego oraz pakietów zawierających kod z tylnymi drzwiami lub kod wykradający dane.
- Generowanie i import SBOM: Tworzy SBOM w formatach SPDX i CycloneDX z obsługą VEX oraz importuje zewnętrzne SBOM w celu ciągłego monitorowania.
- Ujednolicony silnik zasad: Egzekwuje wspólne zasady dotyczące ważności, licencji i umów SLA w zakresie usuwania problemów w SAST, SCA i zależnościach, z obsługą blokowania kompilacji i kontroli żądań ściągnięcia.
- Automatyczne żądania ściągnięcia z poprawkami: Otwiera żądania ściągnięcia z poprawkami, kierując je do najniższej wersji zależności, która nie zawiera luk, na żądanie lub za pośrednictwem konfigurowalnych reguł przepływu pracy.
Integracje Mend.io
Mend.io integruje się z GitHub, GitLab, Azure DevOps, Jenkins, AWS ECR, Docker i JFrog Artifactory. Mend API 3.0 obsługuje niestandardowe integracje.
Pros and Cons
Pros:
- Analiza osiągalności zawęża porządkowanie zależności
- Automatyczne poprawki otwierają żądania ściągnięcia dotyczące zależności
- Eksporty SBOM obsługują SPDX i CycloneDX
Cons:
- Brak udokumentowanej weryfikacji pochodzenia kompilacji
- Niektórzy recenzenci zgłaszają dużą liczbę nieprecyzyjnych alertów o lukach
Learn more about Mend.io: Najlepszy wybór w przypadku szerokiego zakresu obsługiwanych języków i platform
- Bezpłatny plan + 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od $34/miesiąc
Visit WebsiteCustomer Rating:4.4/5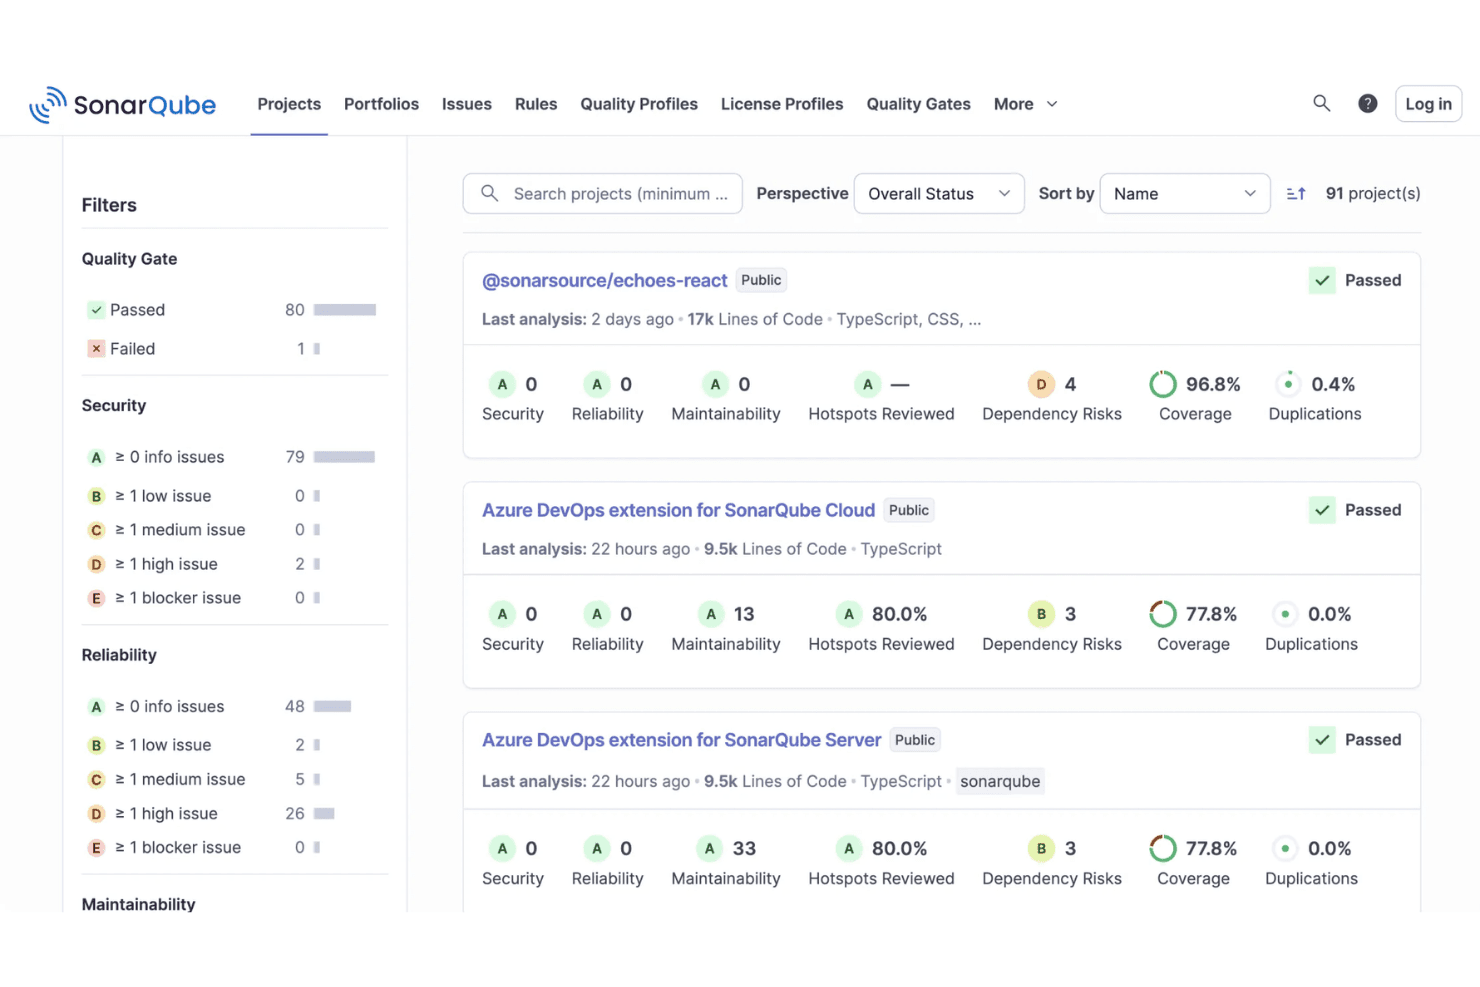
SonarQube wyświetla pulpit projektu ze stanami bramek jakości, ocenami bezpieczeństwa, wartościami procentowymi pokrycia i metrykami łatwości utrzymania. SonarQube to platforma analizy bezpieczeństwa i jakości kodu, która łączy SAST, SCA, wykrywanie sekretów i generowanie SBOM w celu skanowania własnego kodu, kodu wygenerowanego przez AI oraz zależności open source.
Dla kogo SonarQube jest najlepszym wyborem?
SonarQube doskonale sprawdza się w przypadku korporacyjnych zespołów inżynieryjnych zarządzających dużymi, wielojęzycznymi bazami kodu obejmującymi wiele języków, platform i środowisk.
Dlaczego wybrałem SonarQube
Wybrałem SonarQube, ponieważ żadne inne narzędzie z mojej krótkiej listy nie obsługuje ponad 40 języków, platform i technologii IaC w ramach jednej platformy. Podoba mi się, że obejmuje również starsze języki, takie jak COBOL i ABAP, ponieważ naruszenia bezpieczeństwa łańcucha dostaw nie dyskryminują ze względu na wiek stosu technologicznego. Uwzględniająca zależności analiza skażenia śledzi przepływy danych z kodu do bibliotek innych firm, wykrywając luki, które mogłyby umknąć skanerowi ograniczonemu do jednego języka.
Najważniejsze funkcje SonarQube
- Wykrywanie sekretów: Znajduje zakodowane na stałe dane uwierzytelniające, tokeny i poufne dane, zanim kod trafi do repozytorium.
- Generowanie SBOM: Automatycznie tworzy i aktualizuje zestawienie komponentów oprogramowania dla każdego projektu.
- Bramki jakości: Wymuszają niestandardowe progi bezpieczeństwa i jakości w potoku CI/CD.
- Integracja ze środowiskami IDE: Dostarcza natychmiastowych informacji o kodzie w popularnych edytorach, takich jak Visual Studio Code i IntelliJ.
Integracje SonarQube
SonarQube oferuje natywne integracje z GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira i Slack oraz obsługuje Visual Studio Code, IntelliJ i Eclipse. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Oferuje skanowanie SAST, SCA i sekretów
- Obsługa starszych i nowoczesnych języków programowania
- Automatyczne generowanie i eksport SBOM
Cons:
- Raporty mogą przytłaczać dużą liczbą niekrytycznych wyników
- Skanowanie sekretów czasami nie wykrywa zaszyfrowanych wartości
Learn more about SonarQube: 4Najlepsze do skanowania podatności z podejściem stawiającym programistów na pierwszym miejscu
Snyk
- Bezpłatny plan + bezpłatna wersja demonstracyjna
- Od $25/programistę wnoszącego wkład/miesiąc
Visit WebsiteCustomer Rating:4.6/5
Panel zasobów Snyk wyświetla pokrycie repozytoriów, zestawienie technologii i wskaźniki ryzyka związanego z otwartym oprogramowaniem. Snyk to platforma bezpieczeństwa łańcucha dostaw oprogramowania, która zapewnia automatyczne wykrywanie podatności, skanowanie kodu, kontrolę zgodności licencyjnej oraz narzędzia do usuwania zagrożeń dla programistów i zespołów ds. bezpieczeństwa.
Dla kogo Snyk jest najlepszym wyborem?
Zespoły programistyczne i inżynierowie ds. bezpieczeństwa w firmach technologicznych, którzy chcą automatycznego wykrywania podatności i usuwania zagrożeń w swoim łańcuchu dostaw oprogramowania.
Dlaczego wybrałem Snyk
Wybrałem Snyk jako jedno z najlepszych rozwiązań, ponieważ polegam na jego podejściu stawiającym programistów na pierwszym miejscu, aby wcześnie wykrywać podatności w procesie tworzenia kodu. Podoba mi się, że skanuje pod kątem złośliwego kodu zależności otwartego oprogramowania, obrazów kontenerów oraz kodu infrastruktury, pomagając zabezpieczyć szerszy ekosystem programistyczny. Mój zespół korzysta również z informacji takich jak metadane zależności i automatyczne sugestie usuwania zagrożeń, co ułatwia szybkie rozwiązywanie problemów bez opuszczania naszego środowiska pracy.
Najważniejsze funkcje Snyk
- Zarządzanie zgodnością licencyjną: Śledzi i oznacza problemy związane z licencjami otwartego oprogramowania w zależnościach.
- Generowanie SBOM: Automatycznie tworzy wykazy składników oprogramowania dla każdego projektu.
- Niestandardowe zasady bezpieczeństwa: Umożliwia definiowanie i egzekwowanie zasad bezpieczeństwa właściwych dla danej organizacji.
- Integracja z potokami CI/CD: Łączy się bezpośrednio z narzędziami do kompilowania na potrzeby ciągłego monitorowania.
Integracje Snyk
Snyk oferuje natywne integracje z GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira, Docker Hub, CircleCI, Travis CI i Slack. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Skanowanie zależności otwartego oprogramowania w czasie rzeczywistym
- Automatyczne usuwanie wykrytych podatności
- Śledzenie zgodności licencyjnej pakietów innych firm
Cons:
- Ograniczone opcje raportowania na potrzeby audytów zgodności
- Zaawansowane funkcje wymagają planów wyższego poziomu
Learn more about Snyk: Najlepsze rozwiązanie do zabezpieczania kodu z wykorzystaniem sztucznej inteligencji
- Dostępne bezpłatne demo
- Ceny ustalane na życzenie
Visit WebsiteCustomer Rating:4.2/5
Panel Checkmarx pokazuje poziomy ryzyka projektów, naruszenia zasad oraz śledzenie luk w zabezpieczeniach zależności. Checkmarx to platforma bezpieczeństwa łańcucha dostaw oprogramowania, która zapewnia automatyczne skanowanie kodu, analizę ryzyka związanego z oprogramowaniem otwartoźródłowym oraz wykrywanie zagrożeń oparte na sztucznej inteligencji dla zespołów programistycznych.
Dla kogo Checkmarx jest najlepszym wyborem?
Zespoły ds. bezpieczeństwa i DevOps w dużych przedsiębiorstwach, które potrzebują automatycznej analizy ryzyka związanego z kodem i łańcuchem dostaw.
Dlaczego wybrałem Checkmarx
Wybrałem Checkmarx jako jedno z najlepszych rozwiązań, ponieważ polegam na opartej na sztucznej inteligencji funkcji wykrywania ryzyka w łańcuchu dostaw, która identyfikuje zagrożenia pomijane przez tradycyjne skanery. Mój zespół korzysta z automatycznej analizy kodu i zarządzania ryzykiem związanym z oprogramowaniem otwartoźródłowym, aby wcześnie wykrywać luki w naszych potokach. Podoba mi się sposób, w jaki narzędzie koreluje wyniki dotyczące kodu, zależności i infrastruktury, zapewniając ujednolicony obraz ryzyka.
Najważniejsze funkcje Checkmarx
- Generowanie SBOM: Automatycznie tworzy wykazy komponentów oprogramowania dla wszystkich śledzonych elementów.
- Zarządzanie zasadami: Umożliwia definiowanie i egzekwowanie zasad bezpieczeństwa w ramach projektów.
- Wizualizacja grafu zależności: Odwzorowuje zależności i ryzyko w całym łańcuchu dostaw oprogramowania.
- Rejestrowanie audytów: Śledzi wszystkie działania użytkowników i egzekwowanie zasad na potrzeby zgodności.
Integracje Checkmarx
Checkmarx oferuje natywną integrację z platformą Checkmarx One oraz obsługuje przepływy pracy programistów dzięki integracjom z potokami CI/CD i repozytoriami kodu źródłowego. Dostępne jest API na potrzeby niestandardowych integracji.
Pros and Cons
Pros:
- Wykorzystuje sztuczną inteligencję do wykrywania zagrożeń w łańcuchu dostaw
- Zapewnia szczegółowe zestawienia SBOM i mapowanie zależności
- Obsługuje projekty wykorzystujące wiele języków i struktur
Cons:
- Fałszywe alarmy mogą wymagać ręcznej weryfikacji
- Możliwości dostosowywania raportów są ograniczone
Learn more about Checkmarx: Najlepsze rozwiązanie do kompleksowego zabezpieczenia łańcucha dostaw
- Bezpłatny 14-dniowy okres próbny + bezpłatny plan + dostępna bezpłatna demonstracja
- Od $135/użytkownika/miesiąc + zużycie (rozliczane rocznie)

Panel Sonatype pokazuje naruszenia zasad, poziomy ryzyka komponentów i śledzenie zależności w aplikacjach. Sonatype jest platformą bezpieczeństwa łańcucha dostaw oprogramowania, która pomaga organizacjom identyfikować i ograniczać zagrożenia bezpieczeństwa w całym cyklu tworzenia oprogramowania. Zapewnia automatyczne egzekwowanie zasad, ciągłe monitorowanie, wykrywanie luk w zabezpieczeniach oraz zgodność licencyjną zarówno dla komponentów otwartego, jak i własnościowego oprogramowania.
Dla kogo Sonatype jest najlepszym wyborem?
Dla zespołów ds. bezpieczeństwa przedsiębiorstw oraz zespołów DevOps, które potrzebują automatycznego egzekwowania zasad i monitorowania złożonych łańcuchów dostaw oprogramowania.
Dlaczego wybrałem Sonatype
Wybrałem Sonatype jako jedno z najlepszych rozwiązań, ponieważ polegam na automatycznym egzekwowaniu zasad, aby zapewnić zgodność naszego łańcucha dostaw oprogramowania na każdym etapie. Podoba mi się, że platforma stale monitoruje komponenty otwartego i własnościowego oprogramowania pod kątem luk w zabezpieczeniach oraz zagrożeń licencyjnych. Mój zespół korzysta z jej szczegółowych mechanizmów kontroli zasad, aby blokować ryzykowne zależności, zanim kiedykolwiek trafią do środowiska produkcyjnego.
Najważniejsze funkcje Sonatype
- Generowanie SBOM: Automatycznie tworzy wykazy komponentów oprogramowania dla każdej kompilacji.
- Ciągłe skanowanie zależności: Monitoruje biblioteki innych firm pod kątem nowych luk w zabezpieczeniach.
- Kontrola dostępu oparta na rolach: Umożliwia zarządzanie uprawnieniami użytkowników i ograniczanie dostępu do poufnych operacji.
- Rejestrowanie audytowe: Śledzi wszystkie zdarzenia związane z bezpieczeństwem i zmiany w środowisku CI/CD.
Integracje Sonatype
Sonatype oferuje natywne integracje z Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Nexus Repository, Jira i Slack. Dostępne jest również API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Automatyczne egzekwowanie zasad dotyczących komponentów otwartego oprogramowania
- Szczegółowe generowanie SBOM dla każdej kompilacji
- Wykrywanie ryzyka licencyjnego bibliotek innych firm
Cons:
- Ograniczone możliwości dostosowywania raportów do potrzeb związanych ze zgodnością
- Dokumentacja może być niewystarczająca w przypadku złożonych konfiguracji
Learn more about Sonatype: Najlepsze rozwiązanie do konfigurowalnych reguł skanowania bezpieczeństwa
- Dostępny bezpłatny plan + bezpłatna wersja demonstracyjna
- Od $30/współtwórcę/miesiąc

Pulpit Semgrep wyświetla ustalenia dotyczące kodu, wykrywanie sekretów oraz trendy zagrożeń łańcucha dostaw w czasie. Semgrep to narzędzie do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania, które łączy skanowanie kodu, analizę zależności i egzekwowanie zasad, aby pomóc zespołom identyfikować zagrożenia i zarządzać nimi w ramach procesów programistycznych.
Dla kogo Semgrep jest najlepszym wyborem?
Inżynierowie bezpieczeństwa oraz zespoły DevSecOps w firmach opartych na technologii, które potrzebują zautomatyzowanego zabezpieczenia kodu i zależności w całym łańcuchu dostaw oprogramowania.
Dlaczego wybrałem Semgrep
Wybrałem Semgrep jako jedno z najlepszych narzędzi, ponieważ polegam na jego zautomatyzowanym zabezpieczaniu kodu i zależności w celu wykrywania luk w zabezpieczeniach, zanim trafią do środowiska produkcyjnego. Korzystam z informacji o łańcuchu dostaw, aby śledzić zagrożenia związane z oprogramowaniem o otwartym kodzie źródłowym i naruszenia zasad we wszystkich naszych repozytoriach. Mój zespół czerpie korzyści z praktycznych ustaleń, które pomagają nam szybko ustalać priorytety i usuwać problemy.
Najważniejsze funkcje Semgrep
- Tworzenie niestandardowych reguł: Umożliwia tworzenie i egzekwowanie własnych zasad bezpieczeństwa.
- Integracja z potokami CI/CD: Łączy się bezpośrednio z procesami kompilacji i wdrażania.
- Generowanie SBOM: Tworzy zestawienia komponentów oprogramowania do śledzenia zależności.
- Monitorowanie pakietów innych firm: Stale skanuje biblioteki o otwartym kodzie źródłowym pod kątem zagrożeń.
Integracje Semgrep
Semgrep oferuje natywne integracje z GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins i Jira, a także udostępnia interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Szybki silnik skanowania łańcucha dostaw uwzględniający kod
- Konfigurowalne reguły do wykrywania zagrożeń związanych z zależnościami
- Tworzona przez społeczność biblioteka reguł umożliwiająca szybkie aktualizacje
Cons:
- Tworzenie zaawansowanych reguł wymaga znajomości YAML
- Brak natywnej obsługi skanowania artefaktów binarnych
Learn more about Semgrep: Najlepsze do zabezpieczeń kontenerów opartych na zasadach
- 14-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Ceny na żądanie

Panel systemowy Anchore wyświetla stan usług, skany obrazów i status egzekwowania zasad. Anchore jest platformą bezpieczeństwa łańcucha dostaw oprogramowania, która zapewnia automatyczne skanowanie obrazów kontenerów, egzekwowanie zasad, wykrywanie luk w zabezpieczeniach oraz kontrole zgodności dla aplikacji skonteneryzowanych.
Dla kogo Anchore jest najlepszym wyborem?
Dla zespołów ds. bezpieczeństwa i DevOps w przedsiębiorstwach korzystających ze skonteneryzowanych obciążeń roboczych w regulowanych branżach.
Dlaczego wybrałem Anchore
Wybrałem Anchore jako jedno z najlepszych rozwiązań, ponieważ polegam na jego automatycznym skanowaniu obrazów kontenerów i egzekwowaniu zasad w celu wykrywania luk w zabezpieczeniach przed wdrożeniem. Mój zespół korzysta z niego wraz z narzędziami SCA do analizowania oprogramowania o otwartym kodzie źródłowym i egzekwowania reguł wspierających ograniczanie ryzyka na każdym etapie naszego potoku CI/CD. Podoba mi się również to, że zapewnia szczegółowe raporty dotyczące luk w zabezpieczeniach i naruszeń zasad, pomagając nam utrzymywać bezpieczny łańcuch dostaw oprogramowania.
Kluczowe funkcje Anchore
- Generowanie SBOM: Automatycznie tworzy zestawienia komponentów oprogramowania dla obrazów kontenerów.
- Skanowanie wielu rejestrów: Skanuje obrazy w wielu rejestrach kontenerów pod kątem luk w zabezpieczeniach.
- Kontrola dostępu oparta na rolach: Umożliwia zarządzanie uprawnieniami użytkowników i dostępem w ramach platformy.
- REST API: Umożliwia integrację z zewnętrznymi narzędziami i niestandardowymi przepływami pracy.
Integracje Anchore
Anchore oferuje natywne integracje z Jenkins, GitHub, GitLab, Azure DevOps i Jira, a także udostępnia API do tworzenia niestandardowych integracji. Obsługuje również przepływy pracy CI/CD za pośrednictwem swojego API.
Pros and Cons
Pros:
- Skuteczne skanowanie obrazów kontenerów oparte na zasadach
- Dostępny silnik o otwartym kodzie źródłowym umożliwiający dostosowanie
- Obsługuje zautomatyzowane przepływy pracy związane z usuwaniem problemów
Cons:
- Ograniczona obsługa artefaktów innych niż kontenery
- Skanowanie dużych obrazów może przebiegać powoli
Learn more about Anchore: Najlepsze rozwiązanie do zaawansowanego wykrywania zagrożeń w łańcuchu dostaw
- Bezpłatny 14-dniowy okres próbny + bezpłatny plan + dostępne bezpłatne demo
- Od 500 USD/miesiąc

Panel analizy ReversingLabs pokazuje ocenę ryzyka pliku, ustalenia dotyczące CVE oraz szczegóły wyodrębnionych komponentów. ReversingLabs to platforma bezpieczeństwa łańcucha dostaw oprogramowania, która zapewnia zaawansowane wykrywanie zagrożeń, analizę plików binarnych oraz ciągłe monitorowanie artefaktów i komponentów oprogramowania.
Dla kogo najlepiej sprawdzi się ReversingLabs?
Zespoły ds. bezpieczeństwa w dużych przedsiębiorstwach i u dostawców oprogramowania, którzy potrzebują zaawansowanego wykrywania zagrożeń i analizy łańcucha dostaw oprogramowania.
Dlaczego wybrałem ReversingLabs
Wybrałem ReversingLabs jako jedno z najlepszych rozwiązań, ponieważ polegam na jego zaawansowanym wykrywaniu zagrożeń i dogłębnej analizie plików binarnych w celu ujawniania ukrytych zagrożeń w komponentach innych firm. Mój zespół korzysta z ciągłego monitorowania, aby wzmacniać poziom cyberbezpieczeństwa i wcześnie wykrywać zagrożenia w łańcuchu dostaw, podobne do tych o dużym rozgłosie, które wystąpiły podczas incydentów takich jak SolarWinds. Cenię również szczegółową reputację plików i analizę złośliwego oprogramowania, które dają mi pewność, że zarówno oprogramowanie otwarte, jak i oprogramowanie własnościowe są odpowiednio zabezpieczone.
Najważniejsze funkcje ReversingLabs
- Automatyczne egzekwowanie zasad: Egzekwuje zasady bezpieczeństwa w całym łańcuchu dostaw oprogramowania.
- Zarządzanie SBOM: Tworzy zestawienia materiałów oprogramowania i zarządza nimi dla wszystkich artefaktów.
- Wykrywanie manipulacji: Identyfikuje nieautoryzowane zmiany w pakietach oprogramowania.
- Integracja z potokami CI/CD: Łączy się bezpośrednio z procesami kompilacji i wdrażania.
Integracje ReversingLabs
Obecnie nie wymieniono natywnych integracji. Narzędzie obsługuje integracje za pośrednictwem interfejsu API na potrzeby niestandardowych procesów i może łączyć się z potokami CI/CD.
Pros and Cons
Pros:
- Dogłębna analiza plików binarnych artefaktów oprogramowania
- Automatyczne tworzenie zestawień SBOM i zarządzanie nimi
- Wykrywanie manipulacji w pakietach oprogramowania
Cons:
- Wysokie zużycie zasobów podczas dogłębnej analizy
- Ograniczone funkcje skanowania luk w zabezpieczeniach oprogramowania otwartego
Learn more about Apiiro: Najlepsze do zaawansowanego wykrywania zagrożeń w łańcuchu dostaw
- Bezpłatny 14-dniowy okres próbny + bezpłatny plan + dostępna bezpłatna demonstracja
- Od 500 USD/miesiąc

Panel analizy ReversingLabs pokazuje ocenę ryzyka pliku, wyniki CVE i szczegółowe informacje o wyodrębnionych komponentach. ReversingLabs to platforma bezpieczeństwa łańcucha dostaw oprogramowania, która zapewnia zaawansowane wykrywanie zagrożeń, analizę plików binarnych i ciągłe monitorowanie artefaktów oraz komponentów oprogramowania.
Dla kogo najlepiej sprawdzi się ReversingLabs?
Zespoły ds. bezpieczeństwa w dużych przedsiębiorstwach i u dostawców oprogramowania, którzy potrzebują zaawansowanego wykrywania zagrożeń i analizy łańcucha dostaw oprogramowania.
Dlaczego wybrałem ReversingLabs
Wybrałem ReversingLabs jako jedno z najlepszych rozwiązań, ponieważ polegam na jego zaawansowanym wykrywaniu zagrożeń i dogłębnej analizie plików binarnych w celu ujawniania ukrytych zagrożeń w komponentach zewnętrznych. Mój zespół korzysta z ciągłego monitorowania, aby zwiększać poziom bezpieczeństwa cybernetycznego i wcześnie wykrywać zagrożenia w łańcuchu dostaw, podobne do tych o dużej skali, które wystąpiły w incydentach takich jak SolarWinds. Cenię również szczegółową analizę reputacji plików i złośliwego oprogramowania, która daje mi pewność, że zarówno oprogramowanie o otwartym kodzie źródłowym, jak i własnościowe jest odpowiednio zabezpieczone.
Najważniejsze funkcje ReversingLabs
- Automatyczne egzekwowanie zasad: Egzekwuje zasady bezpieczeństwa w całym łańcuchu dostaw oprogramowania.
- Zarządzanie SBOM: Generuje zestawienia komponentów oprogramowania i zarządza nimi dla wszystkich artefaktów.
- Wykrywanie manipulacji: Identyfikuje nieautoryzowane zmiany w pakietach oprogramowania.
- Integracja z potokami CI/CD: Łączy się bezpośrednio z przepływami pracy związanymi z kompilacją i wdrażaniem.
Integracje ReversingLabs
Obecnie nie wymieniono natywnych integracji. Narzędzie obsługuje integracje za pośrednictwem API na potrzeby niestandardowych przepływów pracy i może łączyć się z potokami CI/CD.
Pros and Cons
Pros:
- Dogłębna analiza plików binarnych artefaktów oprogramowania
- Automatyczne generowanie zestawień SBOM i zarządzanie nimi
- Wykrywanie manipulacji w pakietach oprogramowania
Cons:
- Wysokie zużycie zasobów podczas dogłębnej analizy
- Ograniczone funkcje skanowania podatności w oprogramowaniu o otwartym kodzie źródłowym
Learn more about ReversingLabs:
Inne narzędzia do zabezpieczania łańcucha dostaw oprogramowania
Oto kilka dodatkowych narzędzi do zabezpieczania łańcucha dostaw oprogramowania, które nie znalazły się na mojej liście, ale nadal warto je sprawdzić:
- 11JFrog XrayNajlepsze do ciągłego skanowania plików binarnych i kontenerów
- 12AikidoNajlepsze rozwiązanie do ochrony łańcucha dostaw CI/CD
- 13ChainguardNajlepsze rozwiązanie dla bezpiecznych łańcuchów dostaw obrazów kontenerów
- 14CycodeNajlepszy do ujednoliconego zabezpieczania kodu i potoków
- 15KusariNajlepsze rozwiązanie zapewniające integralność otwartoźródłowego łańcucha dostaw
Jak oceniam narzędzia do zabezpieczania łańcucha dostaw oprogramowania
Podzieliłem ocenę na dwie warstwy: wymagania bazowe — generowanie SBOM-ów, skanowanie CVE i podpisywanie artefaktów — oraz czynniki różnicujące, które pokazują, które narzędzia zostały rzeczywiście stworzone z myślą o ochronie łańcucha dostaw.
Podstawowe funkcje (wymagane na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) w odniesieniu do każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać minimalny łączny wynik na poziomie 65%, aby zostać uwzględnione.
- Generowanie i zarządzanie SBOM-ami: Sprawdzam, czy narzędzie może automatycznie generować SBOM-y w formatach SPDX i CycloneDX dla każdej kompilacji, ponieważ wiele procesów związanych z zamówieniami i zgodnością wymaga ich obecnie w momencie wydania.
- Skanowanie zależności i luk w zabezpieczeniach: W tym obszarze liczy się zakres SCA — oceniam obsługę ekosystemów językowych, rozwiązywanie zależności przechodnich oraz to, czy narzędzie mapuje CVE, uwzględniając kontekst, taki jak osiągalność lub wyniki EPSS.
- Wykrywanie złośliwych pakietów: Poza źródłami danych o CVE szukam własnych informacji o zagrożeniach, które wykrywają pakiety o nazwach łudząco podobnych do prawidłowych oraz ataki polegające na pomyleniu zależności w rejestrach takich jak npm, PyPI i Maven Central.
- Bezpieczeństwo potoków CI/CD: Narzędzie powinno obejmować błędne konfiguracje potoków, ujawnione sekrety i kontrole integralności kompilacji na platformach takich jak GitHub Actions, GitLab CI czy Jenkins.
- Integralność i pochodzenie artefaktów: Oceniam, czy narzędzie obsługuje procesy podpisywania (Cosign, Sigstore) oraz generuje poświadczenia pochodzenia zgodne z poziomami frameworka SLSA.
- Egzekwowanie zasad i zgodność: Szukam konfigurowalnych zasad jako kodu z bramkami CI/CD — zespoły muszą mieć możliwość blokowania kompilacji naruszających progi licencyjne lub dotyczące luk w zabezpieczeniach, zanim cokolwiek zostanie wydane.
Po utworzeniu listy narzędzi spełniających te kryteria sprawdzam, co wyróżnia poszczególne platformy.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Analiza osiągalności jest istotnym czynnikiem różnicującym — szukam narzędzi, które potrafią określić, czy wykryte CVE rzeczywiście dotyczy ścieżki wykonywania w kodzie, a nie tylko stwierdzić jego obecność w drzewie zależności. Kuratorowana zapora pakietów zapewnia dodatkową warstwę ochrony, umożliwiając zespołom korzystanie z publicznych rejestrów za pośrednictwem serwera proxy i blokowanie ryzykownych pakietów, zanim deweloperzy w ogóle je pobiorą. Oceniam również usuwanie problemów zorientowane na deweloperów, takie jak automatycznie generowane żądania zmian, ponieważ ustalenia dotyczące bezpieczeństwa, które pozostają w pulpitach nawigacyjnych zamiast trafiać do deweloperów, zwykle nie są rozwiązywane.
Poza funkcjami
Integracja ze stosem DevSecOps jest jedną z pierwszych rzeczy, które oceniam — narzędzia potrzebują natywnych wtyczek CI/CD dla platform takich jak GitHub Actions czy GitLab CI, a także połączeń z rejestrami artefaktów i systemami obsługi zgłoszeń, takimi jak Jira. Równie ważna jest zgodność z wymaganiami, szczególnie w przypadku zespołów dostarczających produkty odbiorcom z sektorów regulowanych, którzy oczekują dokumentacji poświadczeń zgodnej z NIST SSDF lub SLSA. Biorę również pod uwagę zakres informacji o zagrożeniach, sprawdzając, czy dostawca ma wewnętrzny zespół badawczy publikujący oryginalne ustalenia dotyczące pojawiających się zagrożeń na poziomie pakietów.
Jak wybrać narzędzia do zabezpieczania łańcucha dostaw oprogramowania
Łatwo zagubić się w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas wyboru oprogramowania dopasowanego do Twoich potrzeb, przygotowaliśmy listę czynników, o których warto pamiętać:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy narzędzie obsłuży obecną i przewidywaną wielkość bazy kodu, liczbę użytkowników oraz liczbę integracji w miarę rozwoju organizacji? |
| CzynnikIntegracje | Na co zwrócić uwagęCzy natywnie łączy się z systemami CI/CD, repozytoriami kodu, systemami obsługi zgłoszeń i alertów? Czy dostępne są interfejsy API do obsługi niestandardowych przepływów pracy? |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy można dostosować zasady, alerty i raportowanie do profilu ryzyka oraz potrzeb organizacji w zakresie zgodności? |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęCzy interfejs jest intuicyjny zarówno dla zespołów ds. bezpieczeństwa, jak i zespołów programistycznych? Czy codzienne korzystanie z narzędzia będzie wymagało intensywnych szkoleń lub stałego wsparcia? |
| CzynnikWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęIle czasu zajmuje konfiguracja i jakie zasoby są wymagane? Czy dostępne są narzędzia migracji, przewodniki wdrożeniowe lub dedykowane wsparcie podczas uruchamiania? |
| CzynnikKoszt | Na co zwrócić uwagęCzy poziomy cenowe są przejrzyste i przewidywalne? Czy koszt rośnie wraz z wykorzystaniem, liczbą stanowisk lub funkcjami? Uważaj na ukryte opłaty i dodatki. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęJakich certyfikatów, standardów szyfrowania i praktyk przetwarzania danych przestrzega dostawca? Czy dostępne są dzienniki audytowe i mechanizmy kontroli dostępu? |
| CzynnikWymogi zgodności | Na co zwrócić uwagęCzy narzędzie obsługuje standardy regulacyjne obowiązujące w Twojej branży (np. SOC 2, ISO 27001, RODO)? Czy może generować raporty gotowe do wykorzystania w procesie potwierdzania zgodności? |
Czym są narzędzia do zabezpieczania łańcucha dostaw oprogramowania?
Narzędzia do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania to wyspecjalizowane platformy, które pomagają organizacjom identyfikować, monitorować i ograniczać ryzyko związane z komponentami, zależnościami i procesami wykorzystywanymi do tworzenia oraz dostarczania oprogramowania. Narzędzia te skanują kod, biblioteki innych firm i infrastrukturę pod kątem luk w zabezpieczeniach, śledzą wykazy materiałów oprogramowania oraz wspierają zgodność ze standardami bezpieczeństwa w całym cyklu życia oprogramowania.
Funkcje narzędzi do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania
Wybierając narzędzia do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania, zwróć uwagę na następujące kluczowe funkcje:
- Skanowanie pod kątem luk w zabezpieczeniach: Skanuje kod źródłowy, zależności i kontenery w poszukiwaniu znanych oraz nowo pojawiających się luk w zabezpieczeniach w całym cyklu życia oprogramowania.
- Generowanie SBOM: Automatycznie tworzy wykaz materiałów oprogramowania, aby zinwentaryzować wszystkie komponenty i zależności w aplikacjach.
- Śledzenie zależności: Monitoruje biblioteki innych firm i biblioteki otwartoźródłowe pod kątem aktualizacji, zagrożeń oraz problemów ze zgodnością licencyjną.
- Egzekwowanie zasad: Umożliwia definiowanie i automatyzowanie zasad bezpieczeństwa w celu blokowania ryzykownego kodu lub komponentów przed ich wprowadzeniem do środowiska.
- Priorytetyzacja ryzyka: Wykorzystuje kontekst i poziom ważności do szeregowania luk w zabezpieczeniach, pomagając zespołom skupić się najpierw na najpilniejszych zagrożeniach.
- Integracja z CI/CD: Łączy się bezpośrednio z potokami kompilacji i wdrażania, aby automatyzować kontrole bezpieczeństwa oraz działania naprawcze.
- Rejestrowanie audytowe: Rejestruje działania użytkowników, zmiany zasad i zdarzenia związane z bezpieczeństwem na potrzeby zgodności oraz analizy kryminalistycznej.
- Alerty i raportowanie: Powiadamia zespoły o krytycznych problemach i generuje szczegółowe raporty dla interesariuszy oraz audytorów.
- Wskazówki dotyczące działań naprawczych: Zapewnia konkretne kroki lub automatyczne poprawki umożliwiające usuwanie zidentyfikowanych luk w zabezpieczeniach i błędnych konfiguracji.
Korzyści z narzędzi do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania
Wdrożenie narzędzi do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania przynosi zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Zmniejszone ryzyko wystąpienia luk w zabezpieczeniach: Automatyczne skanowanie i monitorowanie pomagają wykrywać oraz usuwać problemy z bezpieczeństwem, zanim wpłyną one na oprogramowanie lub użytkowników.
- Lepsza zgodność: Wbudowane egzekwowanie zasad i rejestrowanie audytowe ułatwiają spełnianie wymogów regulacyjnych oraz pomyślne przechodzenie audytów bezpieczeństwa.
- Szybsze reagowanie na incydenty: Alerty w czasie rzeczywistym i priorytetyzacja ryzyka pozwalają zespołowi szybko identyfikować oraz usuwać najpilniejsze zagrożenia.
- Większa widoczność: Generowanie SBOM i śledzenie zależności zapewniają przejrzysty obraz wszystkich komponentów w łańcuchu dostaw oprogramowania.
- Uproszczone przepływy pracy: Integracje z CI/CD i automatyczne działania naprawcze ograniczają pracę ręczną oraz zapewniają synchronizację kontroli bezpieczeństwa z procesem tworzenia oprogramowania.
- Lepsze podejmowanie decyzji: Szczegółowe raporty i ocena ryzyka pomagają interesariuszom zrozumieć stan bezpieczeństwa oraz przydzielać zasoby tam, gdzie są najbardziej potrzebne.
- Lepsza współpraca: Scentralizowane pulpity i alerty pomagają zespołom ds. bezpieczeństwa, tworzenia oprogramowania i zgodności zachować spójność w zakresie wspólnych zagrożeń oraz działań.
Koszty i ceny narzędzi do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania
Wybór narzędzi do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty zależą od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje typowe plany, ich średnie ceny oraz standardowe funkcje uwzględniane w rozwiązaniach do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania:
Tabela porównawcza planów narzędzi do zapewniania bezpieczeństwa łańcucha dostaw oprogramowania
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe skanowanie pod kątem luk w zabezpieczeniach, ograniczone generowanie SBOM i pomoc społeczności. |
| Typ planuPlan osobisty | Średnia cena$10-$30/użytkownika/miesiąc | Typowe funkcjeZaawansowane skanowanie, podstawowe egzekwowanie zasad, ograniczone integracje i pomoc przez e-mail. |
| Typ planuPlan biznesowy | Średnia cena$40-$80/użytkownika/miesiąc | Typowe funkcjePełna integracja z CI/CD, priorytetyzacja ryzyka, rejestrowanie audytowe, raportowanie i standardowa pomoc techniczna. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$100-$200/użytkownika/miesiąc | Typowe funkcjeNiestandardowe zarządzanie zasadami, zaawansowane narzędzia zapewniania zgodności, dedykowane wdrożenie, pomoc premium i umowy SLA. |
Często zadawane pytania dotyczące narzędzi do zabezpieczania łańcucha dostaw oprogramowania
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi do zabezpieczania łańcucha dostaw oprogramowania:
W jaki sposób narzędzia do zabezpieczania łańcucha dostaw oprogramowania pomagają zapobiegać atakom na łańcuch dostaw?
Narzędzia te skanują kod, zależności i procesy kompilacji w poszukiwaniu luk w zabezpieczeniach oraz podejrzanych zmian. Monitorując znane zagrożenia i egzekwując zasady bezpieczeństwa, pomagają wcześnie wykrywać ryzyko i zmniejszać prawdopodobieństwo, że zaatakowane komponenty trafią do środowiska produkcyjnego.
Czy narzędzia do zabezpieczania łańcucha dostaw oprogramowania można zintegrować z istniejącym potokiem CI/CD?
Tak, większość narzędzi oferuje integracje z popularnymi platformami CI/CD, takimi jak Jenkins, GitHub Actions i GitLab CI. Umożliwia to automatyzację kontroli bezpieczeństwa jako części procesów kompilacji i wdrażania, dzięki czemu luki w zabezpieczeniach są wykrywane przed opublikowaniem kodu.
Czym jest wykaz materiałów oprogramowania (SBOM) i dlaczego ma znaczenie?
SBOM to szczegółowy wykaz wszystkich komponentów i zależności zawartych w oprogramowaniu. Ma znaczenie, ponieważ zapewnia widoczność elementów znajdujących się w bazie kodu, pomaga śledzić luki w zabezpieczeniach i jest coraz częściej wymagany w celu zapewnienia zgodności z przepisami.
Czy te narzędzia obsługują kod o otwartym kodzie źródłowym i kod własnościowy?
Tak, większość rozwiązań może skanować zarówno bazy kodu o otwartym kodzie źródłowym, jak i własnościowego. Zazwyczaj obsługują one szeroki zakres języków programowania i menedżerów pakietów, dzięki czemu można monitorować wszystkie zasoby oprogramowania pod kątem zagrożeń.
Jak często należy przeprowadzać skanowanie za pomocą tych narzędzi?
Jeśli to możliwe, skanowanie należy przeprowadzać stale lub przy każdym zatwierdzeniu kodu. Częste skanowanie gwarantuje szybkie wykrywanie nowych luk w zabezpieczeniach i pomaga utrzymać wysoki poziom bezpieczeństwa w miarę rozwoju bazy kodu.