

Zarządzanie siecią może być trudne, zwłaszcza jeśli obecnie używane narzędzie nie spełnia Twoich potrzeb. Jeśli funkcje Auvik nie są zgodne z celami Twojej firmy lub jego cena nie mieści się w Twoim budżecie, możesz szukać alternatywy lepiej dopasowanej do Twojego zespołu.
Poświęciłem czas na testowanie i analizowanie różnych narzędzi do zarządzania siecią. W tym artykule w formie listy przedstawię moje najlepsze propozycje alternatyw dla Auvik. Znajdziesz tu informacje na temat funkcji, użyteczności i konkretnych korzyści oferowanych przez każde narzędzie.
Ten przewodnik dostarczy Ci jasnych i bezstronnych informacji, dzięki którym wybierzesz najlepszą alternatywę dla Auvik odpowiednią do Twoich potrzeb. Skorzystaj z niego, aby znaleźć rozwiązanie najlepiej dopasowane do Twojego zespołu.
Czym jest Auvik?
Auvik to oprogramowanie do zarządzania siecią, które pomaga specjalistom IT monitorować infrastrukturę sieciową i zarządzać nią. Jest powszechnie używane przez administratorów sieci i menedżerów IT, którzy muszą sprawnie nadzorować złożone środowiska sieciowe.
Automatyczne mapowanie sieci, monitorowanie w czasie rzeczywistym i funkcje wysyłania alertów pomagają szybko identyfikować problemy oraz utrzymywać wydajność sieci. Ogólnie rzecz biorąc, Auvik zapewnia wartość, upraszczając zadania związane z zarządzaniem siecią i zwiększając widoczność w całej sieci.
Tabela porównawcza alternatyw dla Auvik
Ta tabela porównawcza przedstawia podsumowanie szczegółów cenowych dotyczących moich najlepszych propozycji alternatyw dla Auvik:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Najlepsze rozwiązanie dla użytkowników ceniących przyjazną analitykę | 3.5 out of 5 | 2 | 3 | 4 | 4 | 4 | 4 | $35/miesiąc Dostępny 14-dniowy bezpłatny okres próbny | Website |
Najlepsze rozwiązanie do monitorowania wydajności sieci | Not rated | 4 | 4 | 4 | 2 | Not rated | 4 | $2,829 30-dniowy bezpłatny okres próbny + dostępna wersja demonstracyjna | Website |
Najlepszy do obserwowalności o otwartym kodzie źródłowym | 3.0 out of 5 | 2 | 4 | 4 | 4 | 1 | 3 | $325/miesiąc Bezpłatny plan + 5-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Website |
Najlepszy do obserwowalności chmury | 2.8 out of 5 | 3 | 3 | 3 | 2 | 3 | 3 | $5/miesiąc Bezpłatny plan + 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Website |
Najlepszy do hybrydowej obserwowalności | 3.7 out of 5 | 4 | 4 | 4 | 4 | 2 | 4 | Od 19 USD/miesiąc 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Website |
Najlepszy do automatyzacji zabezpieczeń | Not rated | Not rated | 3 | 2 | 4 | 5 | 1 | Ceny ustalane na zapytanie Dostępna bezpłatna wersja demonstracyjna | Website |
Najlepsze dla konfigurowalnych alertów | 2.5 out of 5 | 2 | 4 | 3 | 2 | 2 | 2 | $2,595 jednorazowo Bezpłatne demo + 30-dniowy bezpłatny okres próbny + dostępny bezpłatny plan | Website |
Najlepszy do środowisk hybrydowych | 2.8 out of 5 | 2 | 2 | 3 | 4 | 4 | 2 | Ceny dostępne na żądanie Dostępna bezpłatna wersja demonstracyjna | Website |
Najlepszy wybór do kompleksowego monitorowania | 3.5 out of 5 | 4 | 4 | 5 | 4 | 1 | 3 | Od 200 USD/miesiąc Dostępny plan bezpłatny + 30-dniowy okres próbny + bezpłatne demo | Website |
Najlepsze do monitorowania rozproszonych środowisk | 3.8 out of 5 | 3 | 4 | 4 | 4 | 4 | 4 | Cena na żądanie Dostępny plan bezpłatny + bezpłatny okres próbny | Website |


Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Recenzje najlepszych alternatyw dla Auvik
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych alternatyw dla Auvik, które znalazły się na mojej liście. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety i wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze rozwiązanie dla użytkowników ceniących przyjazną analitykę
- Dostępny 14-dniowy bezpłatny okres próbny
- Od $35/miesiąc
Visit WebsiteCustomer Rating:4.9/5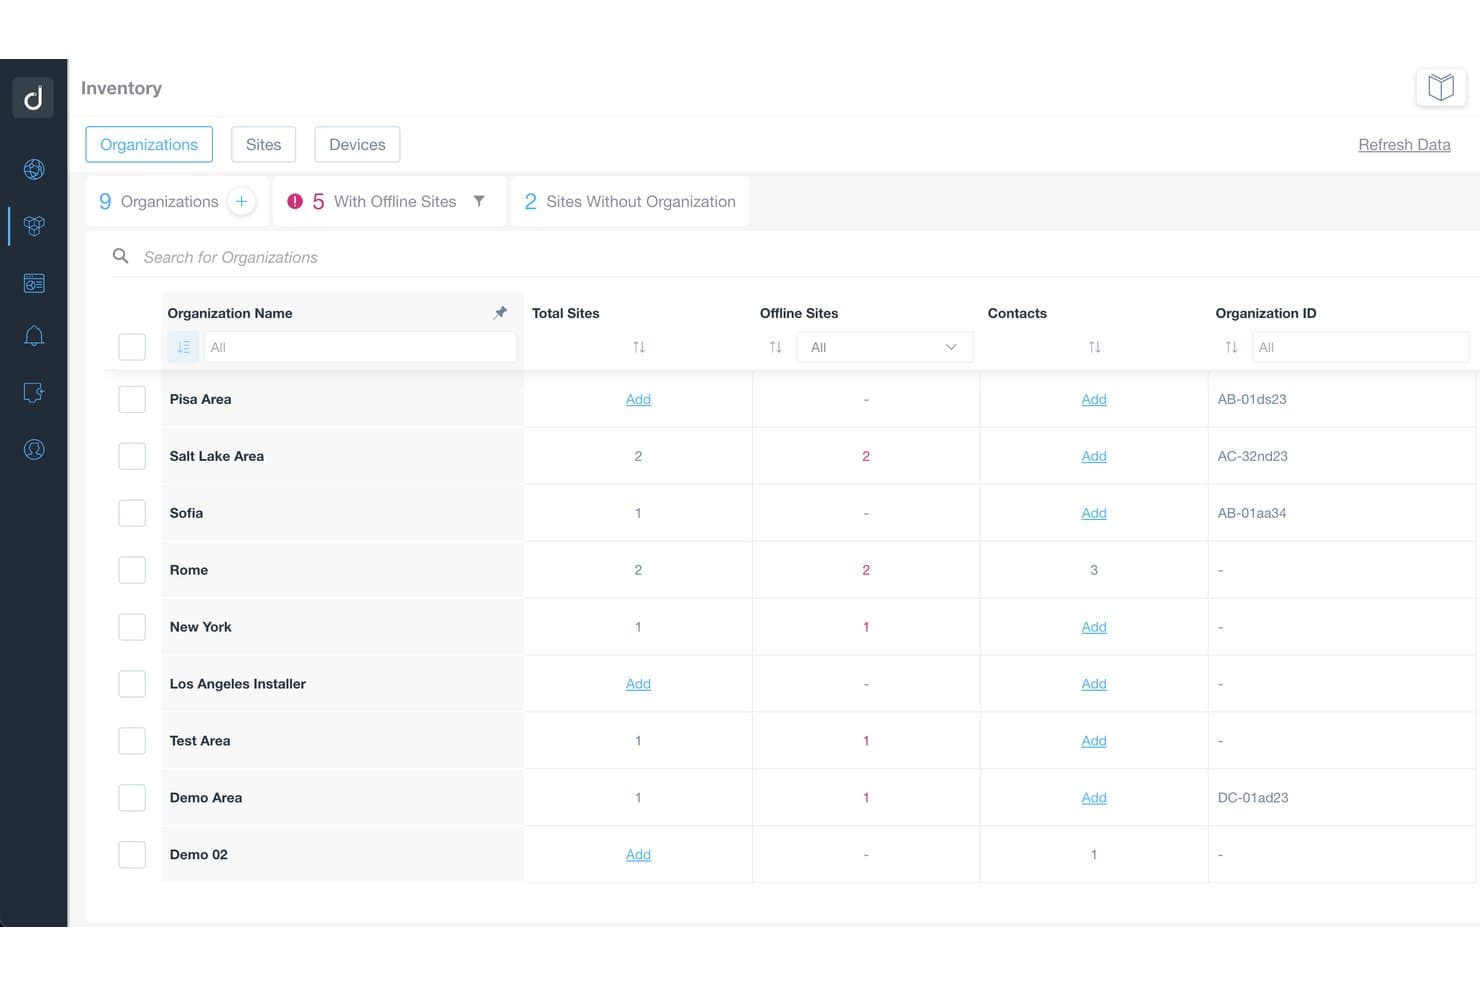
Widok Inwentarza w Domotz wyświetlający organizacje klientów wraz z łączną liczbą lokalizacji i liczbą lokalizacji offline. Domotz to oparta na chmurze platforma do monitorowania i zarządzania siecią, stworzona dla dostawców usług zarządzanych (MSP) i zespołów IT, które muszą wykrywać, monitorować i zdalnie zarządzać urządzeniami w wielu lokalizacjach klientów z poziomu jednego panelu.
Dla kogo Domotz jest najlepszym wyborem?
Domotz dobrze sprawdzi się w przypadku dostawców usług zarządzanych (MSP) zarządzających wieloma lokalizacjami klientów, którzy potrzebują prostego monitorowania sieci bez złożoności cenowej związanej z opłatami za każde urządzenie.
Dlaczego wybrałem Domotz
Wybrałem Domotz jako jedno z najlepszych rozwiązań, ponieważ jego analityka zapewnia idealny balans: panele pokazują rzeczywiście istotne informacje, nie zalewając użytkownika nadmiarem danych. Szczególnie podoba mi się to, że niestandardowe panele pozwalają podzielić wykorzystanie przepustowości, błędy interfejsów i stan urządzeń na przejrzyste widoki, a zaawansowane raporty uwzględniają wyniki testów prędkości, trendy opóźnień WAN oraz dane dotyczące czasu pracy poszczególnych urządzeń, które mogę zaplanować jako oznaczony marką plik PDF i wysyłać bezpośrednio klientom pierwszego dnia każdego miesiąca.
Najważniejsze funkcje Domotz
- Wykrywanie urządzeń w wielu lokalizacjach: Automatycznie wykrywa i tworzy spis urządzeń podłączonych za pomocą protokołu IP we wszystkich monitorowanych lokalizacjach z poziomu jednej platformy.
- Kopia zapasowa i przywracanie konfiguracji: Tworzy kopie zapasowe konfiguracji urządzeń co sześć godzin oraz obsługuje porównywanie, wersjonowanie i przywracanie konfiguracji przełączników, zapór sieciowych i punktów dostępowych.
- Zdalny dostęp do urządzeń: Zapewnia wbudowany dostęp SSH, RDP, Telnet, HTTP/HTTPS oraz dostęp przez tunele TCP do urządzeń w zdalnych sieciach bez konieczności korzystania z oddzielnej sieci VPN.
- Integracja z systemami obsługi zgłoszeń PSA: Łączy się z ConnectWise i Autotask, aby automatycznie tworzyć, aktualizować i zamykać zgłoszenia serwisowe na podstawie zdarzeń dotyczących sieci i urządzeń.
Integracje Domotz
Domotz wymienia ponad 100 integracji z dostawcami, w tym natywne integracje z ConnectWise PSA, Autotask, Datto, Kaseya, Halo i Microsoft Power BI. Jego interfejs API REST oraz webhooki obsługują niestandardowe integracje i przepływy pracy sterowane zdarzeniami.
Pros and Cons
Pros:
- Przejrzyste mapy urządzeń przyspieszają analizę sieci klienta
- Zaplanowane raporty pokazują opóźnienia i czas pracy
- Zdalny dostęp umożliwia rozwiązywanie problemów między lokalizacjami
Cons:
- Brak widoczności przepływu ruchu na poziomie aplikacji
- Szczegółowa topologia wymaga czytelnych danych SNMP
Learn more about Domotz: Najlepsze rozwiązanie do monitorowania wydajności sieci
- 30-dniowy bezpłatny okres próbny + dostępna wersja demonstracyjna
- Od $2,829
Visit WebsiteCustomer Rating:4.5/5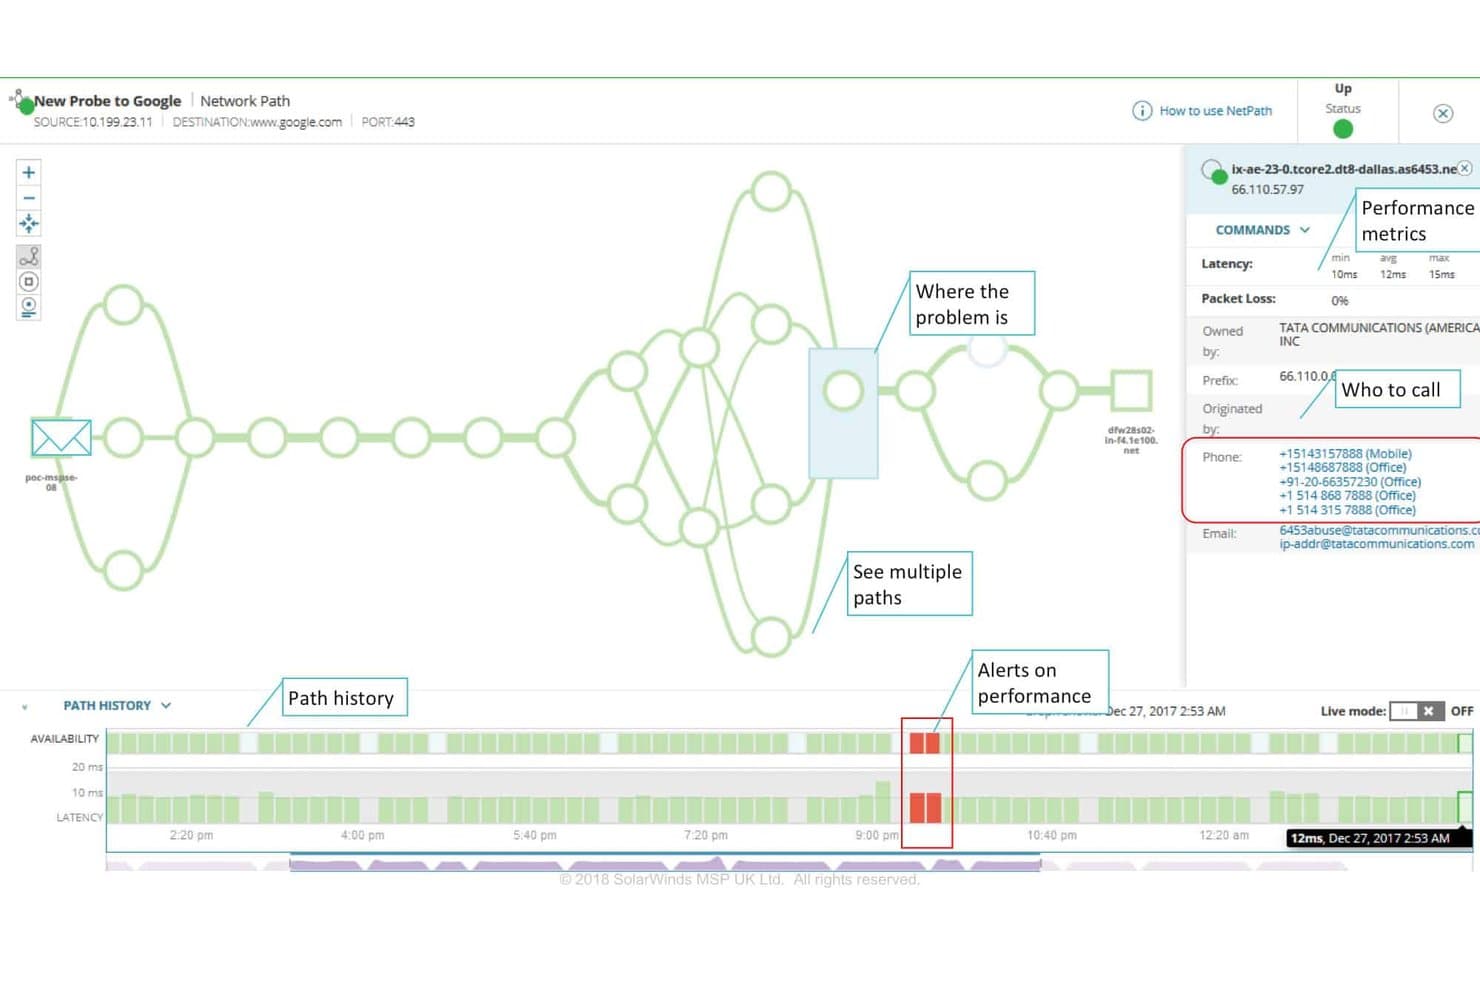
NetPath mapuje każdy przeskok od źródła do miejsca docelowego i wskazuje, gdzie występują problemy z opóźnieniami i dostępnością. SolarWinds Network Performance Monitor to narzędzie do monitorowania sieci klasy korporacyjnej, stworzone dla zespołów IT i inżynierów NetOps, którzy potrzebują szczegółowego wglądu w infrastrukturę wielu dostawców, diagnostyki na poziomie ścieżki oraz alertów dotyczących wydajności w czasie rzeczywistym w złożonych środowiskach.
Dla kogo SolarWinds Network Performance Monitor jest najlepszym wyborem?
SolarWinds NPM to dobry wybór dla inżynierów NetOps i administratorów sieci w średnich i dużych przedsiębiorstwach, którzy potrzebują szczegółowej diagnostyki na poziomie ścieżki w złożonej infrastrukturze wielu dostawców.
Dlaczego wybrałem SolarWinds Network Performance Monitor
Wybrałem SolarWinds Network Performance Monitor, ponieważ zapewnia bardziej szczegółową diagnostykę wydajności sieci niż większość narzędzi w tej kategorii. NetPath zapewnia mi wgląd w każdy przeskok na ścieżce między źródłem a usługą docelową, dokładnie pokazując, gdzie występują opóźnienia lub utrata pakietów w segmentach lokalnych i chmurowych. PerfStack pozwala mi umieścić wiele metryk na wspólnej osi czasu, dzięki czemu mogę skorelować skok utraty pakietów ze wzrostem wykorzystania przepustowości lub błędem interfejsu bez przełączania się między ekranami.
Najważniejsze funkcje SolarWinds Network Performance Monitor
- Alerty uwzględniające topologię: Pomijają alerty dotyczące urządzeń znajdujących się niżej w hierarchii na podstawie zależności sieciowych, dzięki czemu można skupić się na głównej przyczynie zamiast na zalewie powiązanych powiadomień.
- Monitorowanie sieci bezprzewodowej: Śledzi kontrolery sieci bezprzewodowej, punkty dostępu i połączonych klientów, w tym mapy zasięgu Wi-Fi dla punktów dostępu Cisco, pokazujące zasięg i siłę sygnału.
- Prognozowanie pojemności: Prognozuje trendy wykorzystania w monitorowanych węzłach, interfejsach i woluminach, pomagając przewidzieć zapotrzebowanie na zasoby, zanim stanie się ono problemem.
- Głęboka inspekcja pakietów: Analizuje ruch z ponad 1200 aplikacji i klasyfikuje go według kategorii oraz poziomu ryzyka, korzystając z docelowych adresów IP, portów i wielkości ruchu.
Integracje SolarWinds Network Performance Monitor
Natywne integracje SolarWinds Network Performance Monitor nie są jasno udokumentowane. Narzędzie łączy się z obsługiwanymi urządzeniami wielu dostawców za pośrednictwem protokołów SNMP, WMI oraz odpytywania urządzeń za pomocą interfejsów API, jednak dostępność interfejsu API dla klientów nie została określona.
Pros and Cons
Pros:
- Diagnostyka na poziomie ścieżki precyzyjnie wskazuje wąskie gardła sieci
- Alerty uwzględniające topologię ograniczają liczbę nieistotnych powiadomień
- Szczegółowe pulpity nawigacyjne ułatwiają analizę incydentów
Cons:
- Interwały odpytywania mogą opóźniać alerty
- Brak wbudowanej kopii zapasowej konfiguracji
Learn more about SolarWinds Network Performance Monitor: Najlepszy do obserwowalności o otwartym kodzie źródłowym
- Bezpłatny plan + 5-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od $325/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.5/5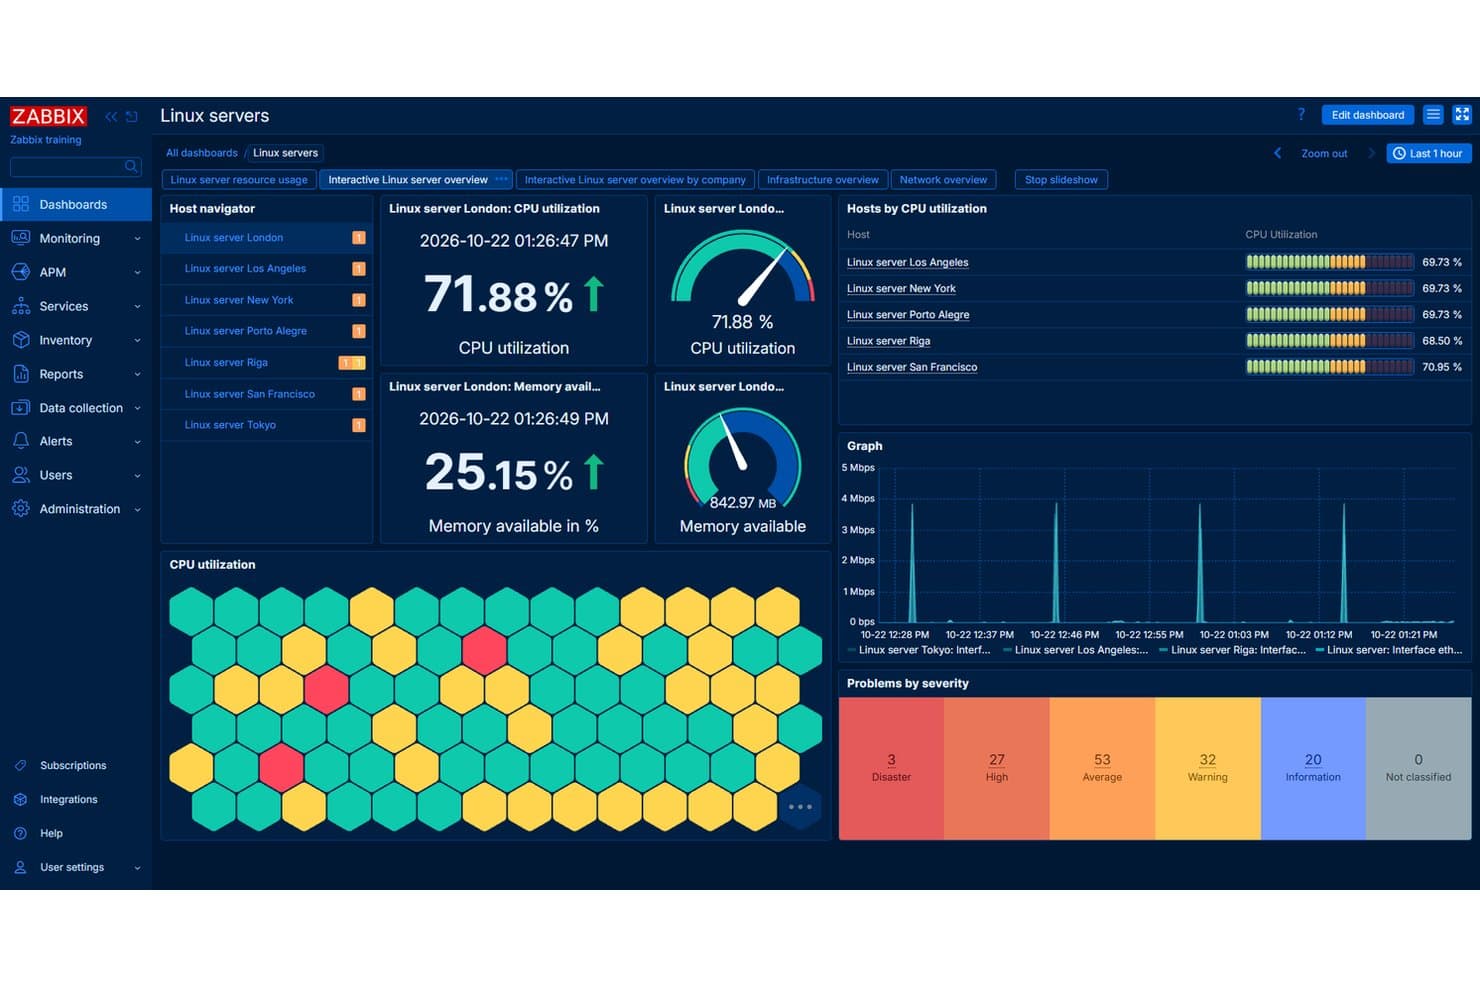
Interaktywny pulpit Zabbix dla serwera Linux z przeglądem procesora, pamięci i ważności problemów. Zabbix to bezpłatna platforma monitorowania o otwartym kodzie źródłowym, która odpowiada świadomym kosztów zespołom IT i dostawcom usług zarządzanych (MSP), którzy muszą monitorować infrastrukturę, urządzenia sieciowe i środowiska obejmujące wiele lokalizacji bez ponoszenia opłat licencyjnych za każde urządzenie.
Dla kogo Zabbix jest najlepszym wyborem?
Zabbix dobrze sprawdza się w zespołach IT i u dostawców usług zarządzanych (MSP), którzy chcą korzystać z monitorowania infrastruktury klasy korporacyjnej bez ponoszenia opłat licencyjnych za każde urządzenie.
Dlaczego wybrałem Zabbix
Uwzględniłem Zabbix wśród najlepszych rozwiązań, ponieważ jest to jedna z niewielu platform monitorowania o otwartym kodzie źródłowym, która rzeczywiście skaluje się do obserwowalności klasy korporacyjnej bez rachunku za licencje naliczane za każde urządzenie. Doceniam to, że jej architektura oparta na serwerach proxy pozwala mojemu zespołowi rozmieszczać kolektory w zdalnych lokalizacjach, buforując dane lokalnie nawet w przypadku utraty połączenia, a następnie przekazując je do centralnego serwera. Ponadto wykrywanie oparte na SNMP może skanować zakresy adresów IP, automatycznie przypisywać hosty do grup i łączyć szablony monitorowania w ramach jednej reguły.
Najważniejsze funkcje Zabbix
- Prognozowanie trendów: Zabbix prognozuje wartości metryk i szacuje czas pozostały do osiągnięcia skonfigurowanego progu problemu.
- Przepływy eskalacji: Alerty można kierować do różnych grup użytkowników, powtarzać w określonych odstępach oraz łączyć z automatycznymi skryptami naprawczymi w przypadku wystąpienia problemów.
- Monitorowanie usług biznesowych: Użytkownicy mogą definiować drzewa usług, symulować awarie i śledzić dostępność względem celów SLA w ujęciu dziennym, tygodniowym lub miesięcznym.
- Uwierzytelnianie wieloskładnikowe: Zabbix obsługuje TOTP i Duo Universal Prompt MFA, a także SSO, SAML, LDAP i aprowizację SCIM.
Integracje Zabbix
Zabbix oferuje natywne integracje z ServiceNow, Zendesk, Jira ServiceDesk, ManageEngine ServiceDesk i innymi platformami ITSM. Jego katalog integracji obejmuje 570 marek i 2 010 rozwiązań, a interfejs API JSON-RPC obsługuje integracje niestandardowe.
Pros and Cons
Pros:
- Wykrywa urządzenia w różnych sieciach VLAN
- Centralizuje monitorowanie wielu lokalizacji za pośrednictwem serwerów proxy
- Niestandardowe pulpity pokazują stan sieci
Cons:
- Skanery wykrywania mogą wymagać ręcznego dostrajania
- Początkowa konfiguracja wymaga czasu i pracy
 Najlepszy do obserwowalności chmury
- Bezpłatny plan + 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od $5/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.5/5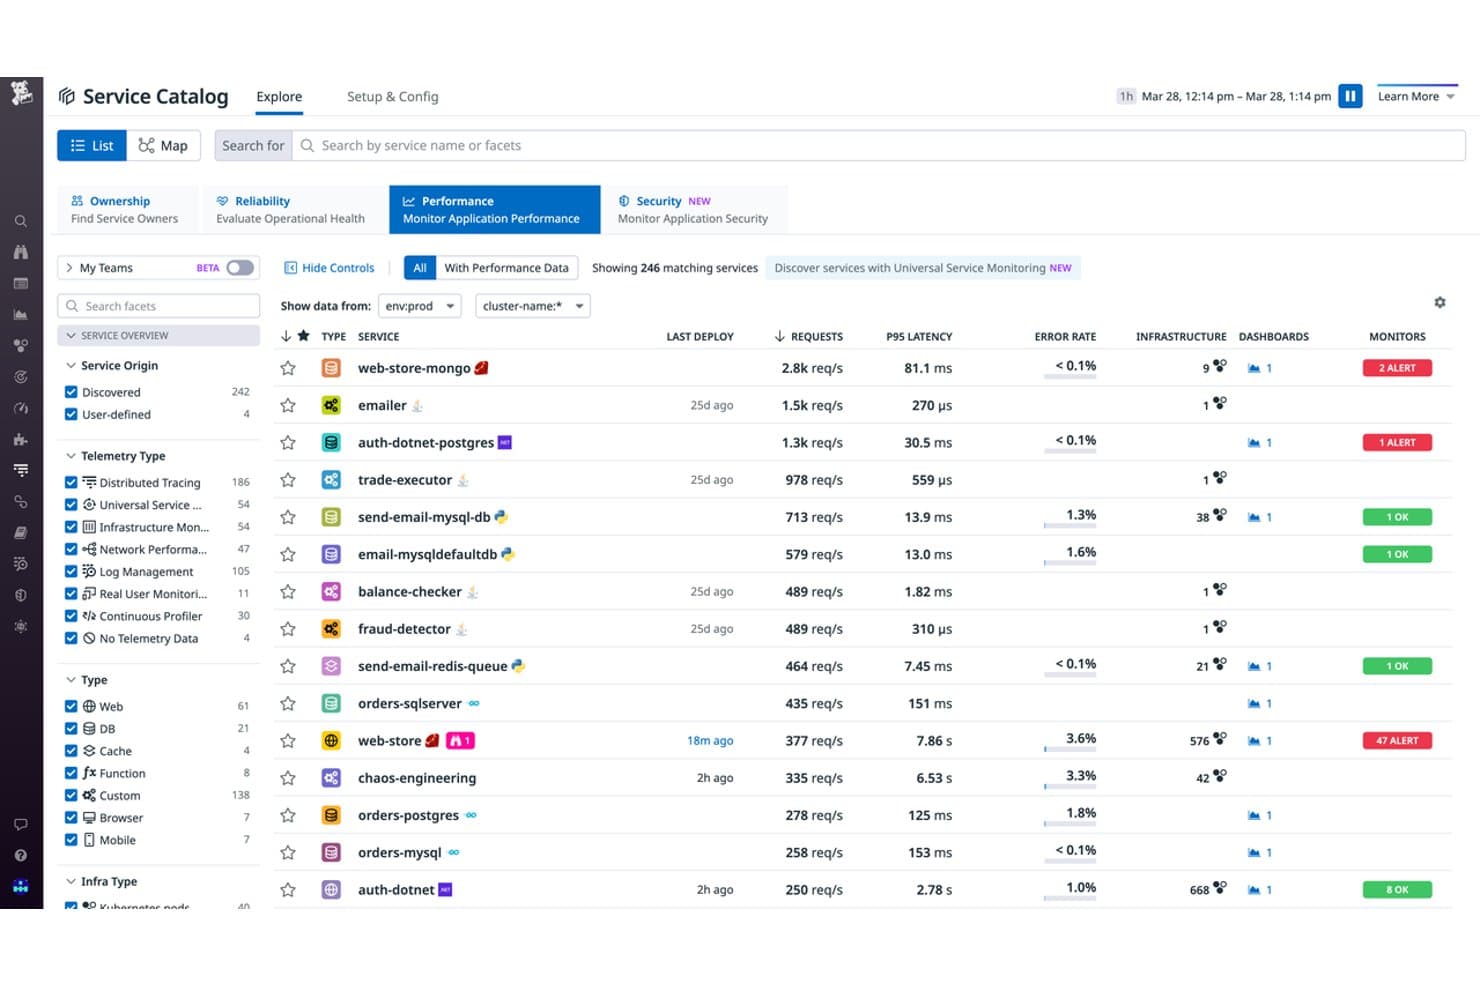
Widok wydajności katalogu usług Datadog pokazujący współczynniki żądań, opóźnienia, współczynniki błędów i stan monitorów dla poszczególnych usług. Datadog to natywna dla chmury platforma monitorowania, która odpowiada inżynierom NetOps i administratorom sieci IT potrzebującym korelować stan urządzeń sieciowych, przepływy ruchu i wydajność aplikacji w środowiskach hybrydowych i wielochmurowych z poziomu jednego interfejsu.
Dla kogo Datadog jest najlepszym wyborem?
Datadog jest odpowiedni dla inżynierów NetOps i administratorów sieci IT, którzy potrzebują korelować stan urządzeń sieciowych, przepływy ruchu i wydajność aplikacji w jednym miejscu w środowiskach hybrydowych i wielochmurowych.
Dlaczego wybrałem Datadog
Wybrałem Datadog jako jedną z najlepszych alternatyw dla Auvik, ponieważ jest rzeczywiście stworzony z myślą o obserwowalności chmury w sposób, którego nie oferuje większość narzędzi do monitorowania sieci. Datadog wyróżnia się korelacją danych z całego stosu: łączy stan urządzeń sieciowych, przepływy ruchu z analizy NetFlow i wydajność aplikacji w jednym widoku, dzięki czemu mogę określić, czy spowolnienie jest problemem sieci, czy aplikacji, bez przełączania się między narzędziami. Mapa topologii urządzeń automatycznie pokazuje również fizyczne połączenia między urządzeniami na podstawie danych LLDP i CDP, co jest nieocenione podczas śledzenia wpływu awarii na urządzenia nadrzędne i podrzędne.
Najważniejsze funkcje Datadog
- Analiza ruchu NetFlow: Gromadzi i analizuje dane NetFlow v5, v9, IPFIX, sFlow i jFlow, aby pokazywać zestawienia ruchu według źródła, miejsca docelowego, portu, protokołu i aplikacji.
- Zarządzanie konfiguracją sieci: Przechwytuje bieżące i uruchomieniowe konfiguracje urządzeń przez SSH, przechowuje historię z okresu do jednego roku i obsługuje porównania wersji.
- Wizualizacja ścieżki sieciowej: Wyświetla dane o ścieżce między punktami końcowymi, przeskok po przeskoku, w tym metryki opóźnienia i utraty pakietów dla każdego przeskoku.
- Zaplanowane raporty z pulpitów: Dostarcza cykliczne migawki pulpitów w formacie PDF za pośrednictwem poczty e-mail, Slacka lub Microsoft Teams, z konfigurowalnymi zakresami czasowymi i filtrami.
Integracje Datadog
Datadog oferuje natywne integracje z Cisco, Cisco Meraki, Juniper Networks, F5 Networks, Arista i Aruba. Jego interfejs API HTTP REST oraz oficjalne zestawy SDK obsługują niestandardowe integracje.
Pros and Cons
Pros:
- Koreluje problemy z siecią ze stanem aplikacji
- Mapuje połączenia fizyczne za pośrednictwem LLDP i CDP
- Śledzi zmiany konfiguracji za pomocą porównań wersji
Cons:
- Wymaga przełączania organizacji między sieciami klientów
- Agregowany NetFlow może ukrywać rozmowy o małym wolumenie
 Najlepszy do hybrydowej obserwowalności
- 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od 19 USD/miesiąc
Visit WebsiteCustomer Rating:4.5/5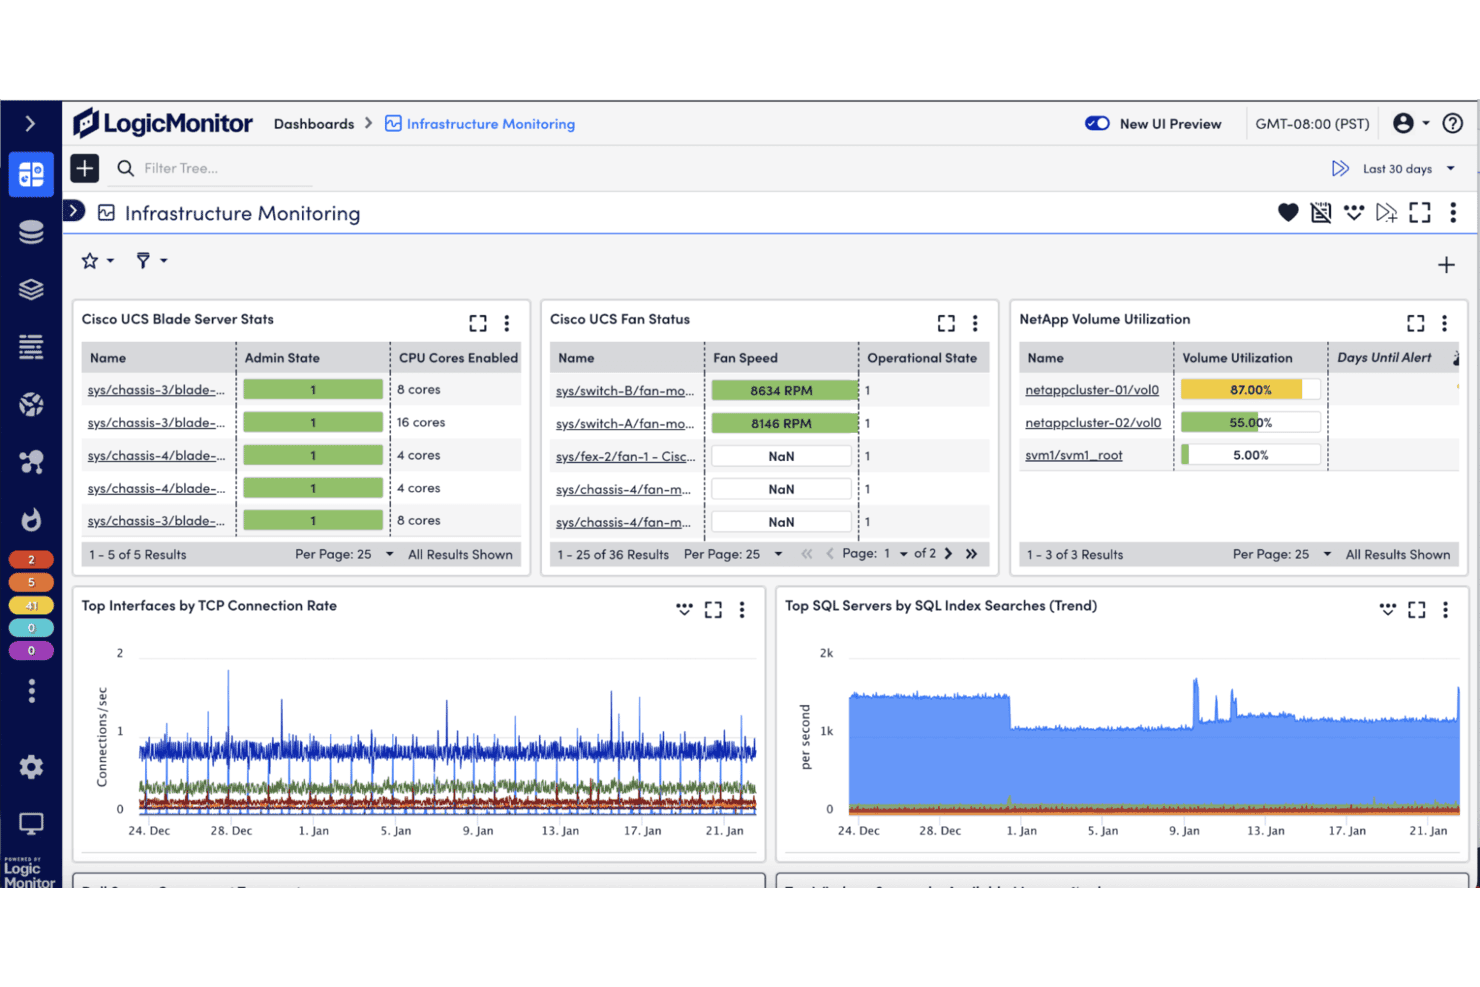
Panel monitorowania infrastruktury LogicMonitor śledzący sprzęt Cisco UCS, woluminy pamięci masowej NetApp oraz trendy dotyczące sieci i serwera SQL. LogicMonitor to hybrydowa platforma obserwowalności, która zapewnia zespołom IT i dostawcom usług zarządzanych (MSP) ujednolicony wgląd w infrastrukturę lokalną, środowiska chmurowe i urządzenia sieciowe — bez instalowania agentów na każdym monitorowanym zasobie.
Dla kogo LogicMonitor jest najlepszym wyborem?
LogicMonitor doskonale sprawdza się w przypadku zespołów IT i dostawców usług zarządzanych (MSP), którzy zarządzają złożonymi środowiskami hybrydowymi obejmującymi infrastrukturę lokalną, wiele chmur i rozproszone lokalizacje sieciowe.
Dlaczego wybrałem LogicMonitor
Wybrałem LogicMonitor jako jedno z najlepszych rozwiązań, ponieważ obsługuje hybrydową obserwowalność w sposób, który rzeczywiście obejmuje infrastrukturę lokalną, usługi chmurowe i urządzenia sieciowe z poziomu jednej platformy. Doceniam to, że jego architektura oparta na kolektorach wykrywa zasoby i monitoruje je bez instalowania agentów na każdym urządzeniu, a w praktyce oznacza to, że mój zespół może tworzyć mapy topologii z wykorzystaniem LLDP, CDP, BGP, OSPF i EIGRP w zróżnicowanym środowisku bez ingerowania w każdy punkt końcowy. Warstwa analizy zdarzeń kompresuje następnie lawiny alertów do postaci priorytetowych i możliwych do podjęcia działań informacji, zamiast zalewać nimi kolejki dyżurnych.
Najważniejsze funkcje LogicMonitor
- Wykrywanie urządzeń oparte na NetScan: LogicMonitor okresowo skanuje infrastrukturę za pomocą metod ICMP, Script lub CSV oraz Enhanced NetScan, aby automatycznie identyfikować zasoby sieciowe i dodawać je do monitorowania.
- Monitorowanie przepływu sieciowego: Platforma gromadzi i wyświetla dane o przepływach za pośrednictwem NetFlow, IPFIX, sFlow i NBAR2, oferując widoki najaktywniejszych źródeł, punktów końcowych, portów, aplikacji i QoS.
- Porównywanie wersji konfiguracji: Karta Configs przechowuje wersje konfiguracji urządzeń wraz ze znacznikami czasu, umożliwia ich porównywanie obok siebie oraz pozwala wyznaczyć wzorcową konfigurację bazową do ciągłego sprawdzania rozbieżności.
- Integracja z ConnectWise i Autotask: LogicMonitor może automatycznie tworzyć, aktualizować i zamykać zgłoszenia w ConnectWise lub Autotask na podstawie alertów, a także kierować je do tablic serwisowych i firm na podstawie właściwości urządzeń.
Integracje LogicMonitor
LogicMonitor oferuje ponad 3000 integracji, w tym natywne integracje z Amazon, Azure, Cisco, Fortinet, Google Cloud, IBM i Juniper Mist. Jego interfejs REST API oraz zestawy SDK dla języków Python i Go obsługują integracje niestandardowe.
Pros and Cons
Pros:
- Wykrywanie oparte na kolektorach eliminuje potrzebę stosowania agentów na punktach końcowych
- Wczesne alerty pozwalają szybciej wykrywać problemy z siecią
- Widoki przepływów identyfikują najaktywniejsze źródła i aplikacje
Cons:
- Mapy topologii mogą pomijać połączenia warstwy 2
- Progi alertów wymagają dostrojenia w celu ograniczenia liczby niepotrzebnych powiadomień
Learn more about LogicMonitor: Najlepszy do automatyzacji zabezpieczeń
- Dostępna bezpłatna wersja demonstracyjna
- Ceny ustalane na zapytanie
Visit WebsiteCustomer Rating:4.6/5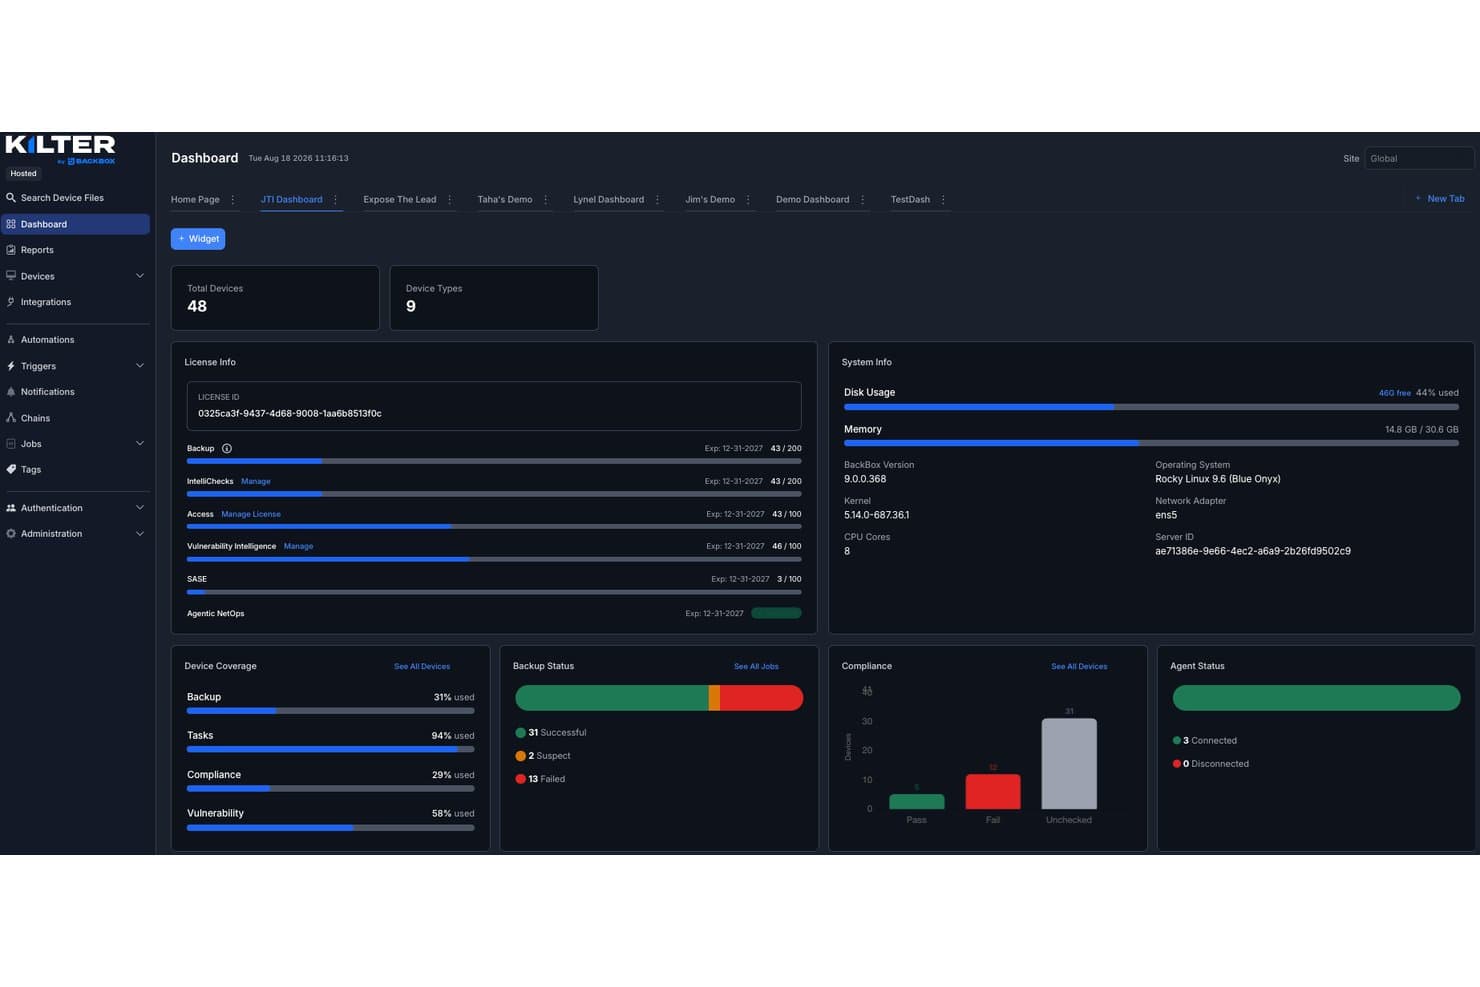
Panel BackBox 9.0 wyświetlający łączną liczbę urządzeń, wykorzystanie licencji, stan kopii zapasowych, zgodność i połączenia agentów. Platforma Kilter firmy BackBox została stworzona z myślą o zespołach NetOps i dostawcach usług zarządzanych (MSP), którzy potrzebują automatyzować tworzenie kopii zapasowych konfiguracji, egzekwowanie zgodności i usuwanie luk w zabezpieczeniach w dużych, wieloproducentowych środowiskach sieciowych.
Dla kogo najlepiej nadaje się BackBox?
Platforma Kilter firmy BackBox jest odpowiednia dla inżynierów NetOps i dostawców usług zarządzanych (MSP), którzy potrzebują automatyzować tworzenie kopii zapasowych konfiguracji, egzekwowanie zgodności i usuwanie luk w zabezpieczeniach w dużych, wieloproducentowych flotach urządzeń sieciowych.
Dlaczego wybrałem BackBox
Wybrałem BackBox jako jedno z najlepszych rozwiązań na mojej krótkiej liście, ponieważ jego platforma Kilter traktuje automatyzację zabezpieczeń poważnie, w sposób, którego nie oferuje większość narzędzi sieciowych. Szczególnie podoba mi się to, że bezpośrednio dopasowuje identyfikatory CVE do spisu urządzeń i może automatycznie generować przepływy pracy związane z usuwaniem luk, dzięki czemu nie trzeba ręcznie porównywać baz danych luk w zabezpieczeniach. Automatyzuje również kontrole zgodności z takimi standardami jak NIST, PCI DSS i STIG, a następnie usuwa rozbieżności bez oczekiwania na zaplanowane okno konserwacyjne.
Najważniejsze funkcje BackBox
- Obsługa urządzeń wielu producentów: Kilter zarządza urządzeniami sieciowymi i zabezpieczającymi ponad 180 producentów z poziomu jednej konsoli.
- Bezpieczna wielodostępność: Kilter ALM obejmuje izolację dzierżawców z kontrolą dostępu opartą na rolach oraz rozproszoną architekturę oddzielającą dane klientów.
- Dopasowywanie CVE do urządzeń: Kilter porównuje spis urządzeń z bazami danych luk w zabezpieczeniach, aby określić, których urządzeń dotyczą konkretne identyfikatory CVE.
- Automatyzacja sterowana zdarzeniami: Kilter może uruchamiać automatyczne zadania na podstawie zdarzeń sieciowych, w tym aktualizacje systemu operacyjnego i oprogramowania układowego wraz z kontrolami przed i po wykonaniu operacji.
Integracje BackBox
BackBox ma udokumentowane natywne integracje z ServiceNow oraz obsługuje integracje ze Slackiem i Opengear. Udostępnia również interfejs REST API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Przywraca sprawdzone konfiguracje po awariach urządzeń
- Automatyzuje tworzenie kopii zapasowych dla ponad 180 producentów
- Bezpieczna wielodostępność odpowiednia dla dostawców usług zarządzanych
Cons:
- Brak automatycznego wykrywania topologii i mapowania sieci
- Alerty oferują ograniczony kontekst i informacje o osobie odpowiedzialnej za incydent
Learn more about BackBox: Najlepsze dla konfigurowalnych alertów
- Bezpłatne demo + 30-dniowy bezpłatny okres próbny + dostępny bezpłatny plan
- Od $2,595 jednorazowo
Visit WebsiteCustomer Rating:4.6/5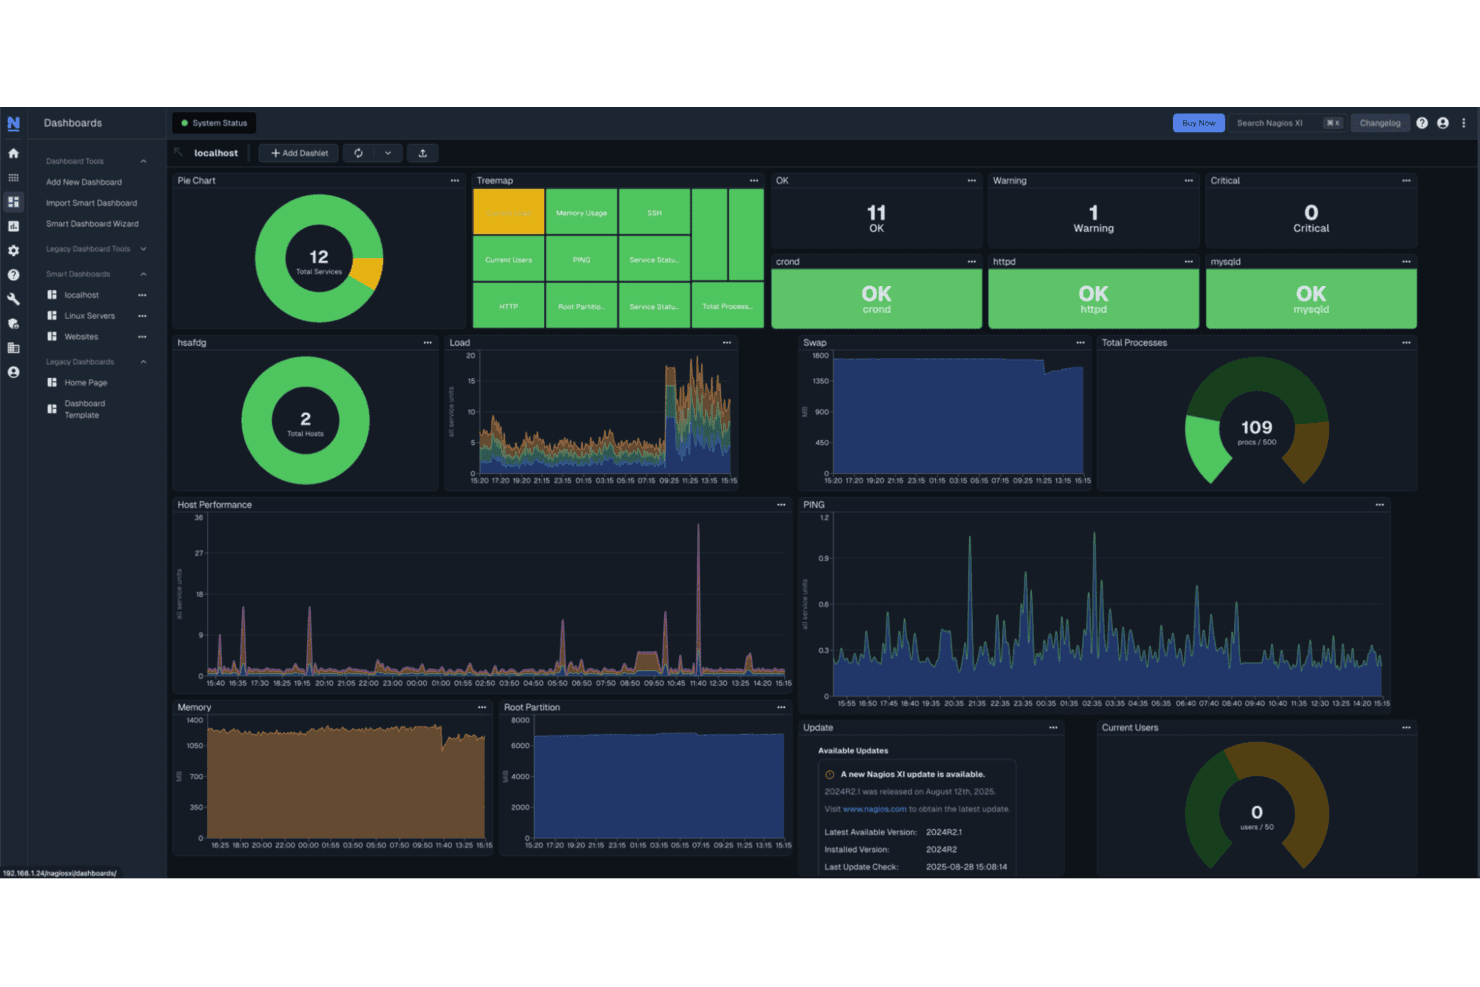
Lokalny pulpit nawigacyjny Nagios XI wyświetlający stan usług, obciążenie systemu, pamięć oraz powiadomienia o dostępnych aktualizacjach. Nagios XI to hostowane lokalnie narzędzie do monitorowania infrastruktury, które przypadnie do gustu zespołom IT potrzebującym szczegółowej kontroli nad monitorowaniem serwerów, urządzeń sieciowych i aplikacji — bez polegania na platformie opartej na chmurze.
Dla kogo najlepiej nadaje się Nagios XI?
Nagios XI jest odpowiedni dla zespołów IT, które potrzebują pełnej kontroli nad konfiguracją alertów i dobrze radzą sobie z zarządzaniem hostowanym lokalnie środowiskiem monitorowania opartym na systemie Linux.
Dlaczego wybrałem Nagios XI
Wybrałem Nagios XI, ponieważ możliwości dostosowywania alertów są bardziej zaawansowane niż w większości używanych przeze mnie narzędzi do monitorowania. Można definiować precyzyjne progi dla każdego hosta lub usługi, konfigurować interwały ponownych prób przed wyzwoleniem alertu oraz kierować powiadomienia do określonych kontaktów lub grup na podstawie tego, co jest monitorowane. Szczególnie podoba mi się możliwość bezpośredniego powiązania alertów z tworzeniem zgłoszeń w ServiceNow, dzięki czemu naruszenie infrastruktury nie tylko powiadamia odpowiednią osobę — automatycznie otwiera również śledzony incydent.
Najważniejsze funkcje Nagios XI
- Automatyczne skanowanie w celu wykrywania: XI wykorzystuje ping i Nmap do skanowania zdefiniowanych zakresów sieci oraz wyświetla hosty i usługi, które nie są jeszcze monitorowane.
- Zdalny dostęp do urządzeń: Z poziomu interfejsu XI można bezpośrednio łączyć się z monitorowanymi urządzeniami przez RDP, VNC, Telnet lub SSH.
- Porównywanie migawek konfiguracji: XI przechwytuje migawki konfiguracji za każdym razem, gdy zastosujesz zmiany, umożliwiając porównanie dowolnych dwóch migawek w celu dokładnego sprawdzenia, co zostało dodane lub usunięte.
- Zaplanowane dostarczanie raportów: XI może automatycznie wysyłać raporty i strony pulpitów nawigacyjnych jako załączniki PDF zgodnie z harmonogramem dziennym, tygodniowym lub miesięcznym.
Integracje Nagios XI
Nagios XI integruje się z PagerDuty, Slackiem i ServiceNow, choć materiały dostawcy nie dokumentują ich jasno jako integracji natywnych. Oferuje również interfejs REST API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Możliwość dostosowania progów alertów i interwałów ponownych prób
- Niestandardowe pulpity nawigacyjne obsługują indywidualne widoki użytkowników
- Wtyczki rozszerzają monitorowanie na starsze systemy
Cons:
- Wykrywanie wymaga ręcznej konwersji i nie oferuje map topologii
- Brak widoczności ruchu na poziomie przepływów lub poszczególnych użytkowników
Learn more about Nagios XI: Najlepszy do środowisk hybrydowych
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
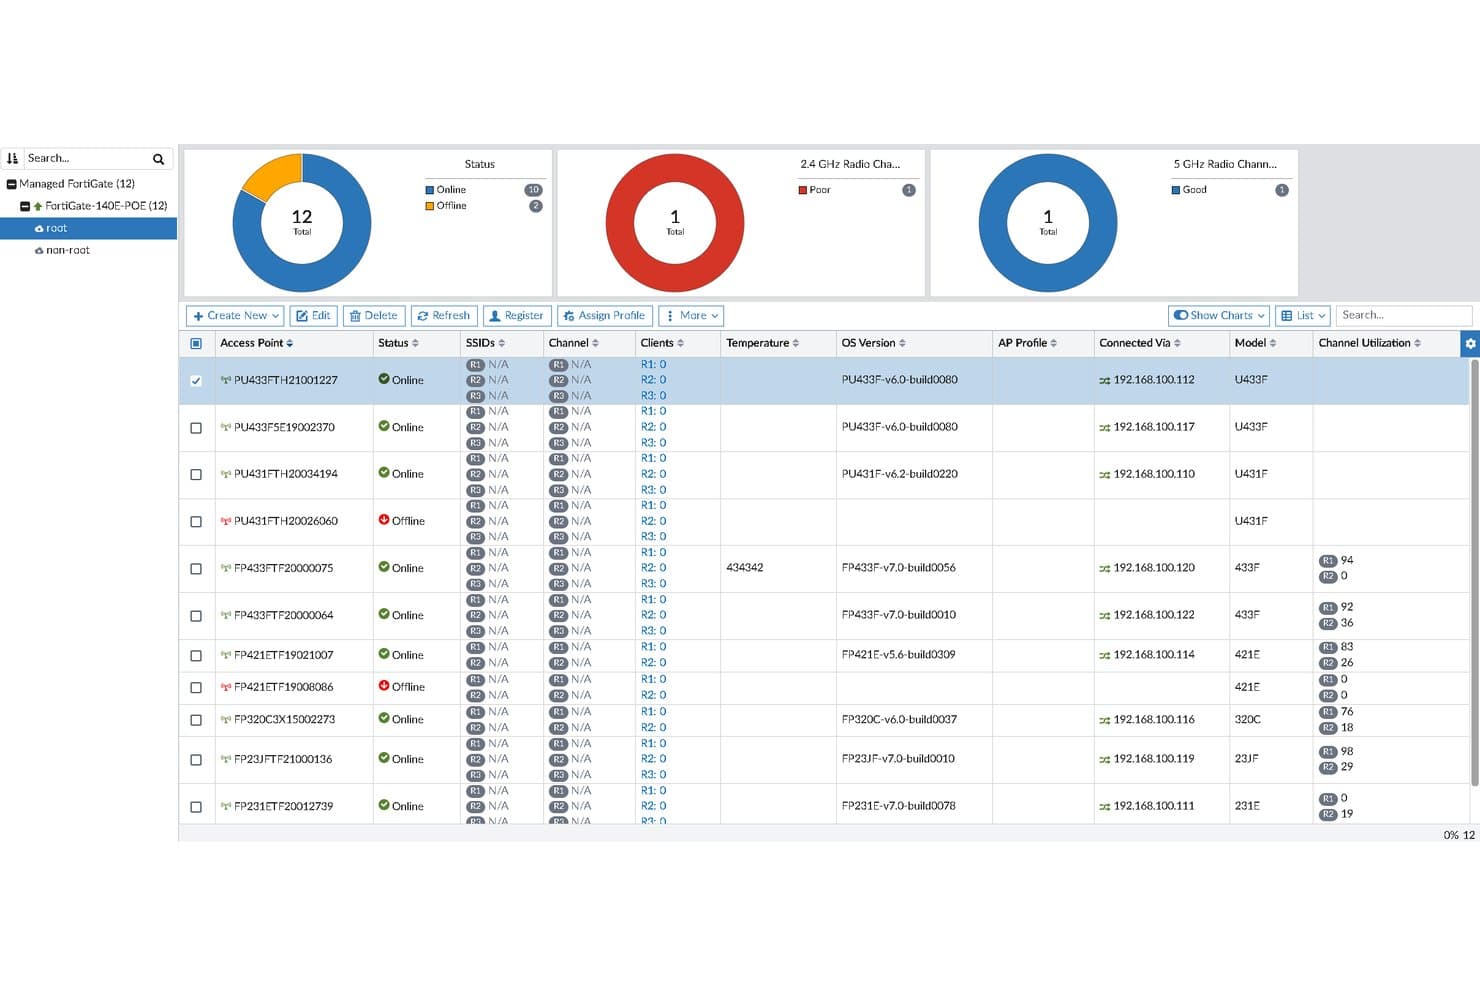
Lista punktów dostępu w FortiManagerze pokazująca stan, kanały, klientów i wykorzystanie kanałów dla zarządzanych urządzeń FortiGate. Fortinet FortiManager to scentralizowana platforma zarządzania siecią przeznaczona dla zespołów IT i dostawców usług zarządzanych (MSP), którzy korzystają głównie ze środowisk Fortinet. Oferuje kontrolę nad zasadami, zarządzanie konfiguracją i administrację wielodzierżawną w ramach wdrożeń lokalnych, chmurowych i hybrydowych.
Dla kogo Fortinet FortiManager jest najlepszym wyborem?
FortiManager dobrze sprawdza się w przypadku administratorów sieci i dostawców MSP zarządzających głównie środowiskami Fortinet, którzy potrzebują scentralizowanej kontroli nad zasadami i zarządzania wielodzierżawnego w ramach infrastruktury lokalnej, chmurowej i hybrydowej.
Dlaczego wybrałem Fortinet FortiManager
FortiManager znalazł się na mojej krótkiej liście, ponieważ został zaprojektowany z myślą o zespołach zarządzających infrastrukturą opartą głównie na rozwiązaniach Fortinet, zarówno lokalnie, jak i w chmurze. Doceniam sposób, w jaki segmentacja oparta na ADOM pozwala mi wydzielać odrębne strefy zarządzania dla różnych lokalizacji lub klientów, przy czym administratorzy mają dostęp wyłącznie do przypisanych im urządzeń i VDOM-ów. Korzystam również z historii wersji konfiguracji, która umożliwia porównywanie, przywracanie i audytowanie zmian na dziesiątkach urządzeń FortiGate z jednego miejsca.
Najważniejsze funkcje Fortinet FortiManager
- Inicjowanie bez udziału użytkownika: Wdraża urządzenia oddziałowe FortiGate na dużą skalę za pomocą schematów urządzeń i gotowych szablonów, bez konieczności ręcznej konfiguracji na miejscu.
- Interfejs REST API i automatyzacja procesów: Automatyzuje przepływy pracy na zarządzanych urządzeniach za pomocą wywołań REST API, skryptów i konektorów uruchamiających zmiany konfiguracji.
- Planowanie aktualizacji oprogramowania układowego: Centralnie planuje i stosuje aktualizacje oprogramowania układowego na wielu urządzeniach FortiGate z poziomu jednej konsoli.
- Monitorowanie wydajności SD-WAN: Śledzi przepustowość, opóźnienia, zmienność opóźnień i utratę pakietów w łączach SD-WAN, z możliwością konfigurowania przechowywania historii do 180 dni.
Integracje Fortinet FortiManager
Fortinet FortiManager oferuje udokumentowane, gotowe integracje z rozwiązaniami Splunk, IBM QRadar, ServiceNow i Tufin, a także REST API do tworzenia integracji niestandardowych.
Pros and Cons
Pros:
- Scentralizowane zasady upraszczają administrację zaporami sieciowymi w wielu lokalizacjach
- ADOM-y umożliwiają rozdzielenie administracji klientami
- Historia wersji umożliwia porównywanie i przywracanie zmian
Cons:
- Ręczne wykrywanie na podstawie adresów IP nie zapewnia pełnych map topologii
- Bardziej szczegółowa analityka ruchu zależy od funkcji FortiAnalyzer
Learn more about Fortinet FortiManager: Najlepszy wybór do kompleksowego monitorowania
- Dostępny plan bezpłatny + 30-dniowy okres próbny + bezpłatne demo
- Od 200 USD/miesiąc (rozliczane rocznie)
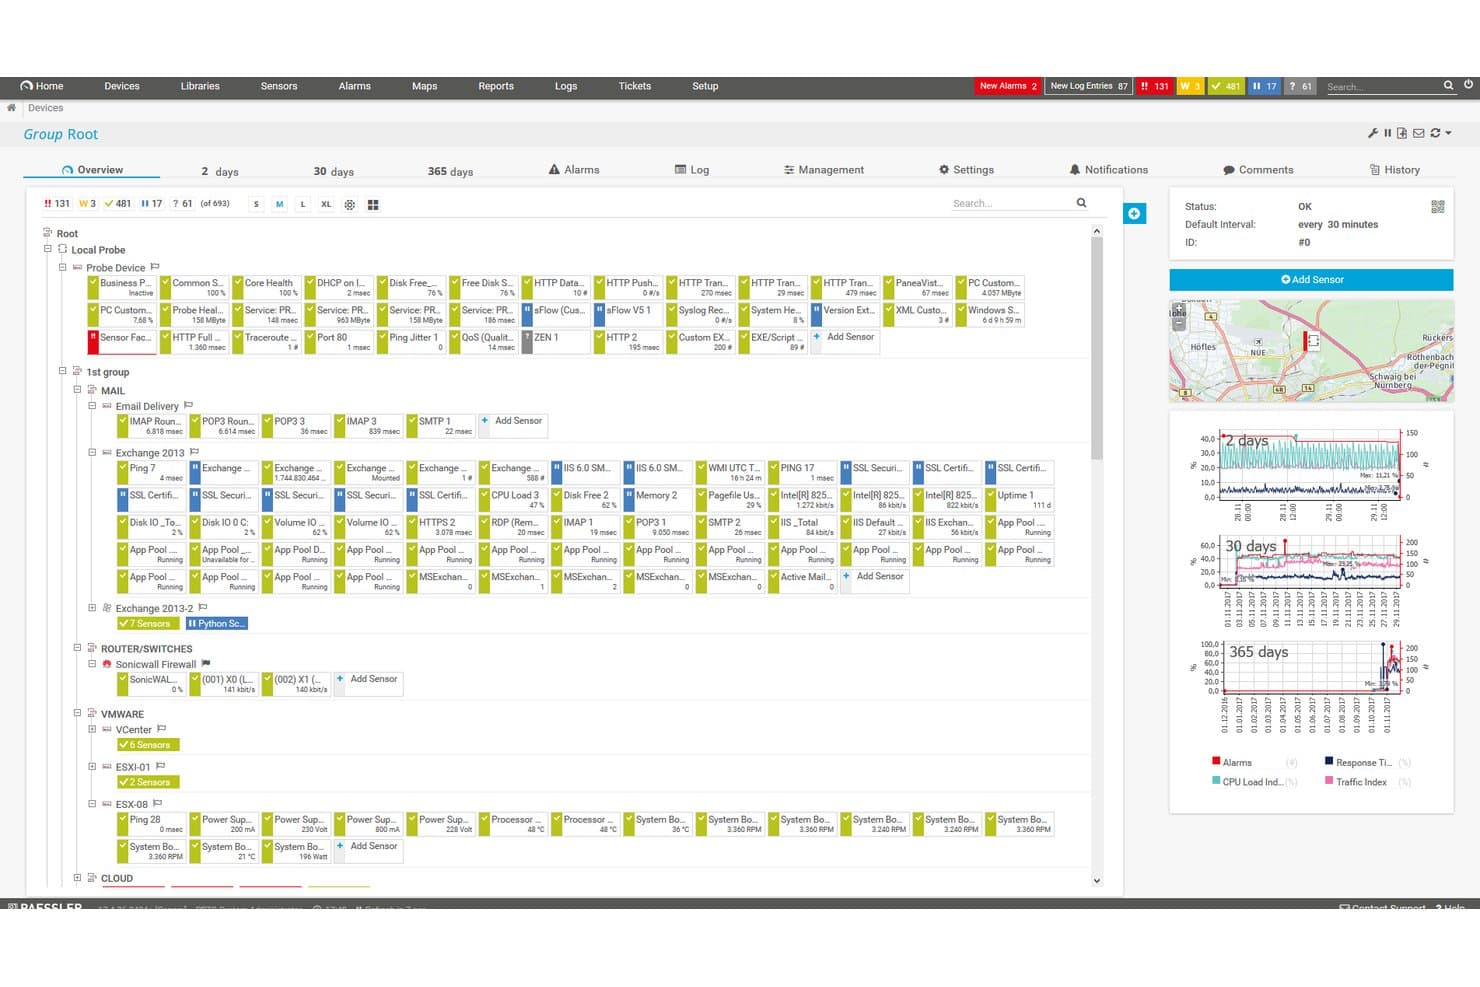
Drzewo urządzeń PRTG pokazujące sondy, grupy i stan czujników w całej monitorowanej sieci. Paessler PRTG to lokalne narzędzie do monitorowania sieci, które odpowiada administratorom IT, dostawcom usług zarządzanych i zespołom NetOps, którzy potrzebują monitorować sieci, serwery, aplikacje, usługi chmurowe i środowiska OT z poziomu jednej instalacji.
Dla kogo Paessler PRTG jest najlepszym wyborem?
PRTG doskonale sprawdza się w przypadku administratorów IT i zespołów NetOps zarządzających mieszanymi środowiskami lokalnymi, którzy potrzebują jednej instalacji do obsługi sieci, serwerów, aplikacji i infrastruktury OT.
Dlaczego wybrałem Paessler PRTG
Wybrałem Paessler PRTG, ponieważ umożliwia monitorowanie sieci, serwerów, aplikacji, usług chmurowych i środowisk OT z poziomu jednej lokalnej instalacji, co rzadko można znaleźć bez łączenia wielu narzędzi. Szczególnie podoba mi się to, że ponad 250 wstępnie skonfigurowanych czujników pozwala mojemu zespołowi monitorować wszystko — od ruchu NetFlow po hiperwizory VMware — bez dodatków, a wykrywanie anomalii oparte na AI wychwytuje nietypowe zachowania, zanim doprowadzą one do awarii. Architektura rozproszonych sond oznacza również, że mogę monitorować zdalne lokalizacje z jednego centralnego serwera bez wdrażania osobnej platformy dla każdej lokalizacji.
Najważniejsze funkcje Paessler PRTG
- Wielokanałowe powiadomienia o alertach: Wysyłaj alerty pocztą elektroniczną, SMS-em, za pomocą powiadomień push na urządzenia mobilne, Microsoft Teams, Slack, syslogu lub pułapek SNMP, z możliwością wyzwalania automatycznych działań HTTP albo skryptów.
- Rozproszone sondy zdalne: Wdrażaj sondy w zdalnych biurach, oddziałach lub segmentach sieci, aby monitorować rozproszone lokalizacje z poziomu jednej centralnej instalacji.
- Analiza ruchu oparta na przepływach: Monitoruj wykorzystanie przepustowości według adresu IP lub aplikacji za pomocą NetFlow, IPFIX, jFlow i sFlow, z czujnikami analizatora pakietów jako rozwiązaniem awaryjnym.
- Kontrola dostępu oparta na rolach: Przypisuj prawa dostępu do urządzeń, czujników, map i raportów na poziomie grup użytkowników, ustawiając uprawnienia lokalnie lub dziedzicząc je za pośrednictwem drzewa urządzeń.
Integracje Paessler PRTG
Paessler PRTG oferuje natywne integracje monitorowania z AWS, Microsoft Azure, Microsoft 365, VMware i Hyper-V, a także dostarczanie alertów do Microsoft Teams i Slack. Udostępnia również REST API v2 oraz HTTP API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Monitoruje jednocześnie sieci, serwery i środowiska OT
- Recenzenci chwalą alerty za wykrywanie awarii
- Czujniki przepływu pomagają rozwiązywać problemy z przepustowością
Cons:
- Natywne mapy sieci wymagają ręcznego tworzenia
- Recenzenci opisują interfejs jako przestarzały lub przeładowany
Learn more about Paessler PRTG: Najlepsze do monitorowania rozproszonych środowisk
- Dostępny plan bezpłatny + bezpłatny okres próbny
- Cena na żądanie
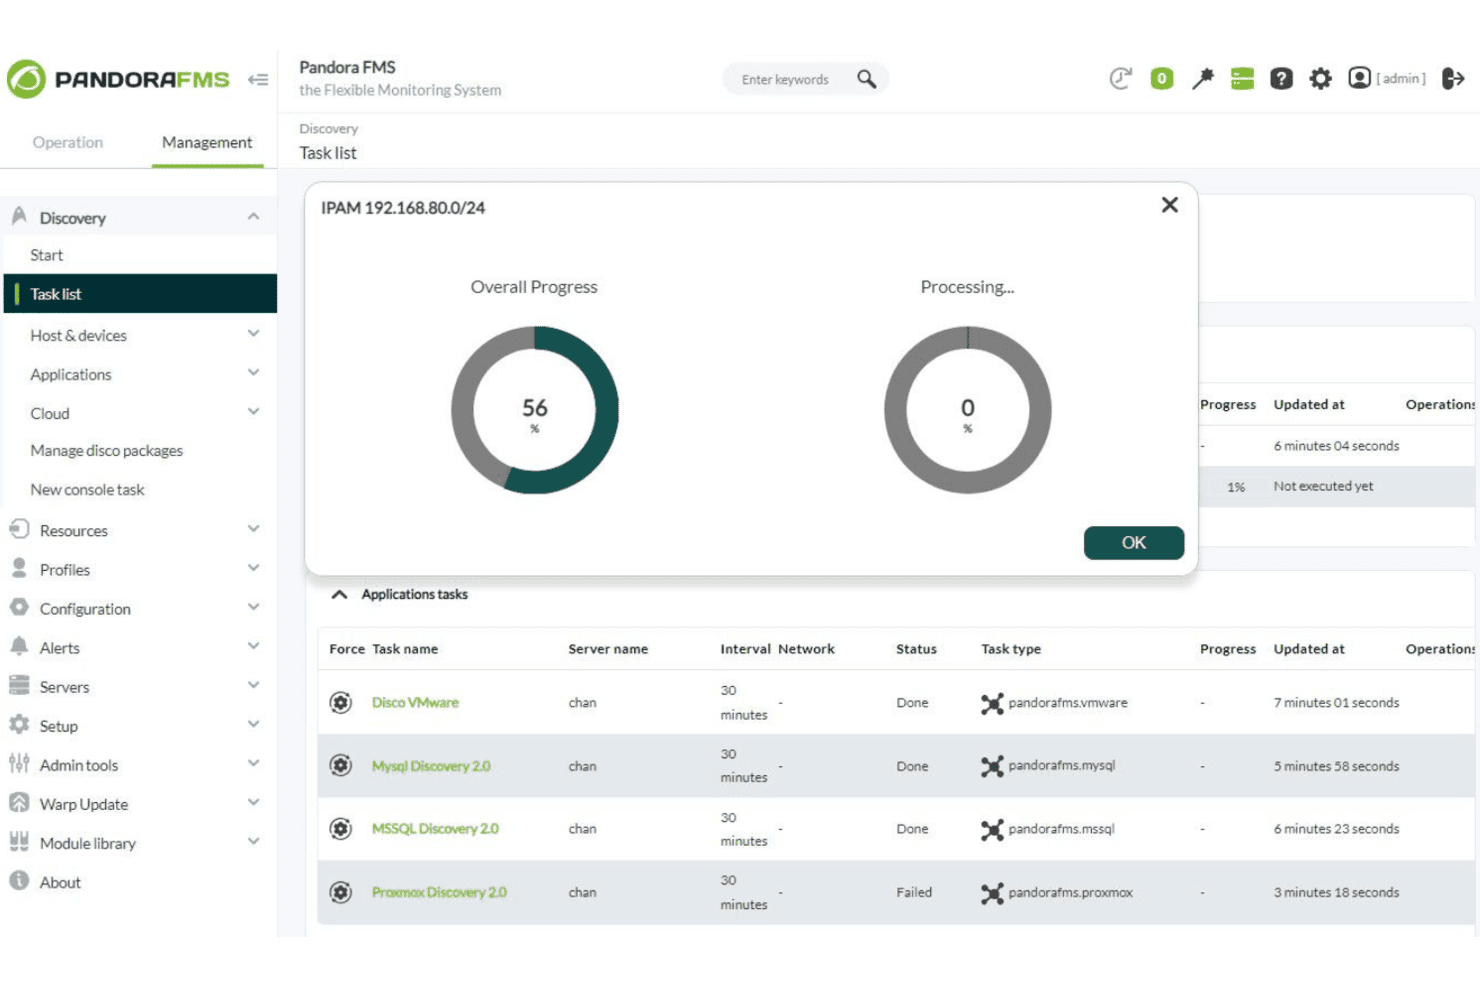
Lista zadań wykrywania Pandora FMS śledząca skanowania sieci IPAM i zadania wykrywania aplikacji. Pandora FMS to elastyczna platforma monitorowania stworzona dla zespołów IT zarządzających rozproszonymi środowiskami, środowiskami wielolokalizacyjnymi lub wielodostępnymi, oferująca wykrywanie sieci, monitorowanie wydajności, analizę NetFlow oraz zarządzanie konfiguracją w ramach wdrożeń lokalnych i chmurowych.
Dla kogo Pandora FMS jest najlepszym wyborem?
Pandora FMS doskonale sprawdza się w przypadku zespołów IT i dostawców MSP zarządzających rozproszonymi środowiskami lub środowiskami wielolokalizacyjnymi, które potrzebują scentralizowanego wglądu w sieci, serwery i zdalne lokalizacje.
Dlaczego wybrałem Pandora FMS
Wybrałem Pandora FMS, ponieważ została stworzona z myślą o rozproszonych środowiskach, w których pojedyncza konsola musi docierać do odizolowanych sieci, zdalnych lokalizacji i wielodostępnych wdrożeń klienckich. Szczególnie podoba mi się sposób, w jaki wykorzystuje serwery satelitarne i sondy pośredniczące do rozszerzania monitorowania na segmenty sieci, które nie mogą komunikować się bezpośrednio z serwerem centralnym. Edycja MSP zapewnia dodatkowo rozdzielenie dzierżawców na podstawie grup oraz zaawansowane listy kontroli dostępu, dzięki czemu mogę zapewnić każdemu klientowi wgląd we własne środowisko bez ryzyka wycieku danych między dzierżawcami.
Najważniejsze funkcje Pandora FMS
- Analiza ruchu NetFlow i sFlow: Monitoruje ruch sieciowy według źródłowego adresu IP i protokołu, oferując raporty dotyczące najczęstszych połączeń, mapy ruchu oraz konfigurowalne moduły alarmowania oparte na progach.
- Zarządzanie konfiguracją sieci (NCM): Planuje automatyczne kopie zapasowe konfiguracji urządzeń, śledzi historię wersji, porównuje zmiany oraz obsługuje przywracanie konfiguracji na podstawie szablonów za pośrednictwem SSH lub Telnet.
- Kontrola dostępu oparta na rolach z zaawansowanymi listami kontroli dostępu: Kontroluje dostęp użytkowników na poziomie sekcji konsoli, oferując oddzielne poziomy uprawnień do wyświetlania danych urządzeń, uruchamiania zadań NCM i zarządzania szablonami urządzeń.
- Konfigurowalne raportowanie według harmonogramu: Generuje raporty w formatach HTML, PDF, JSON lub CSV zgodnie z harmonogramem, obejmujące wydajność sieci, zasoby, ruch NetFlow oraz dane dotyczące dostępności SLA.
Integracje Pandora FMS
Pandora FMS oferuje integracje z rynkiem dodatków dla VMware, KVM, Amazon EC2, Office 365, MySQL, PostgreSQL, Oracle, SAP R3 i Microsoft SQL Server. Udostępnia również interfejs REST API oraz narzędzia wiersza poleceń do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Sondy satelitarne monitorują odizolowane i zdalne lokalizacje
- Centralne pulpity obejmują wiele sieci klienckich
- Niestandardowe raporty śledzą stan sieci i zmiany
Cons:
- Progi alarmów wymagają ręcznego dostrajania
- Zaawansowane raporty mogą działać wolniej w przypadku danych metryk gromadzonych przez długi czas
Learn more about Pandora FMS:
Inne alternatywy dla Auvik
Oto kilka dodatkowych alternatyw dla Auvik, które nie znalazły się na mojej liście, ale nadal warto się z nimi zapoznać:
- 11Progress WhatsUp GoldNajlepsze do monitorowania chmury hybrydowej
- 12OpManager PlusNajlepsze rozwiązanie do zarządzania operacjami IT
- 13LinkEyeNajlepsze rozwiązanie do diagnostyki opartej na sztucznej inteligencji
- 14Quantum Spark Security Management PortalNajlepsze rozwiązanie do zarządzania bezpieczeństwem
- 15NinjaOneNajlepsze rozwiązanie do zarządzania punktami końcowymi
- 16AteraNajlepsze rozwiązanie do kompleksowego zarządzania IT
Jak oceniam alternatywy dla Auvik
Dzielę każde narzędzie na dwie warstwy: podstawowe możliwości (automatyczne wykrywanie, pulpity nawigacyjne dla wielu dzierżawców, obsługa SNMP), które kwalifikują je do uwzględnienia, oraz czynniki wyróżniające, które odróżniają najlepsze opcje od pozostałych.
Podstawowe funkcje (wymagania konieczne dla tej listy)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik wynoszący 65%, aby zostać uwzględnione.
- Wykrywanie i mapowanie sieci: Oceniam, jak szybko i dokładnie narzędzie skanuje podsieci, identyfikuje urządzenia oraz renderuje mapę topologii na żywo — szczególnie w przypadku sieci VLAN i zdalnych lokalizacji.
- Monitorowanie wydajności w czasie rzeczywistym: Każde narzędzie powinno udostępniać dane dotyczące kondycji urządzeń, takie jak użycie procesora, pamięci, przepustowość i czas działania, z częstotliwością odpytywania wystarczająco wysoką, aby wykrywać problemy, zanim zgłoszą je użytkownicy.
- Obsługa wielu lokalizacji i wielu dzierżawców: Sprawdzam, czy administratorzy sieci i zespoły MSP mogą rozdzielać klientów lub lokalizacje na odizolowane widoki z dostępem opartym na rolach i oddzielnymi pulpitami nawigacyjnymi.
- Kopia zapasowa i zarządzanie konfiguracją: Szukam automatycznych migawek konfiguracji, historii wersji oraz porównań różnic — funkcji pomocnych, gdy zmiana konfiguracji przełącznika wyłącza oddział o 2 w nocy.
- Obsługa SNMP i protokołów: Szeroki zakres obsługiwanych protokołów ma znaczenie. Oceniam obsługę SNMP v1/v2/v3, syslogu oraz protokołów przepływu, takich jak NetFlow lub sFlow, u popularnych dostawców, takich jak Cisco, Meraki i Fortinet.
- System alarmów i powiadomień: Biorę pod uwagę elastyczność progów alarmowych oraz to, czy powiadomienia są kierowane do właściwych kanałów — poczty elektronicznej, Slacka, Teams lub bezpośrednio do kolejki zgłoszeń PSA.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Integracje z PSA i RMM mają duże znaczenie dla zespołów MSP. Szukam natywnych konektorów do narzędzi takich jak ConnectWise lub Autotask, aby alarmy automatycznie generowały zgłoszenia bez ręcznej ingerencji. Analiza ruchu NetFlow to kolejny czynnik wyróżniający — pomaga wskazać, które aplikacje lub punkty końcowe zużywają przepustowość podczas spowolnienia, wykraczając daleko poza podstawowe odpytywanie SNMP. Oceniam również możliwości automatyzacji dokumentacji, ponieważ narzędzia, które stale aktualizują spisy urządzeń i rejestry adresów IP, pozwalają zaoszczędzić wiele godzin ręcznej pracy każdego tygodnia.
Nie tylko funkcje
Struktura cenowa ma duże znaczenie. Oceniam, czy narzędzie pobiera opłaty za urządzenie, węzeł czy rozliczany punkt końcowy — ponieważ w przypadku dostawców MSP zarządzających setkami lokalizacji klientów niewłaściwy model może szybko zniweczyć marże. Biorę również pod uwagę, czy dana platforma lepiej pasuje do przepływów pracy MSP czy do wewnętrznych zespołów IT, ponieważ izolacja wielu dzierżawców i raportowanie pod własną marką nie są priorytetami dla każdego nabywcy. Znaczenie ma także sposób wdrożenia. Narzędzie natywne dla chmury z szybkimi skanami wykrywania pozwala osiągnąć wartość w ciągu kilku godzin, podczas gdy opcje lokalne mogą lepiej odpowiadać zespołom o rygorystycznych wymaganiach dotyczących lokalizacji danych.
Dlaczego szukać alternatywy dla Auvik?
Chociaż Auvik to dobry wybór w zakresie oprogramowania do zarządzania siecią, istnieje kilka powodów, dla których niektórzy użytkownicy szukają alternatywnych rozwiązań. Mogą do nich należeć:
- Twój zespół potrzebuje zaawansowanych funkcji bezpieczeństwa
- Potrzebujesz obsługi większych sieci
- Potrzebujesz bardziej elastycznych opcji cenowych
- Twoja firma działa w regionie objętym ograniczeniami
- Chcesz lepszej integracji z określonymi narzędziami
Jeśli którykolwiek z tych punktów opisuje Twoją sytuację, jesteś we właściwym miejscu. Moja lista obejmuje kilka opcji oprogramowania do zarządzania siecią, które lepiej odpowiadają potrzebom zespołów zmagających się z tymi problemami w Auvik i szukających alternatywnych rozwiązań.
Funkcje
Oto niektóre z najważniejszych funkcji Auvik, które pomogą Ci porównać i zestawić możliwości oferowane przez te platformy do zarządzania:
- Automatyczne wykrywanie i mapowanie sieci: Identyfikuje i mapuje urządzenia sieciowe w czasie rzeczywistym, zapewniając przejrzysty obraz układu sieci.
- Bieżące zarządzanie inwentaryzacją: Regularnie aktualizuje informacje o zmianach urządzeń, aby inwentaryzacja sieci była zawsze aktualna.
- Zarządzanie konfiguracją: Zapewnia cogodzinne kopie zapasowe i kontrolę wersji konfiguracji urządzeń, wspierając zgodność i upraszczając odzyskiwanie danych.
- Proaktywne monitorowanie i alerty: Oferuje ponad 50 wstępnie skonfigurowanych alertów, które pomagają wcześnie wykrywać i rozwiązywać problemy.
- Analiza ruchu: Dostarcza danych dotyczących wykorzystania przepustowości i wydajności aplikacji, aby zoptymalizować efektywność sieci.
- Bezpieczeństwo sieci: Zapewnia widoczność w czasie rzeczywistym i alerty dotyczące potencjalnych zagrożeń, pomagając utrzymać bezpieczeństwo sieci.
- Dokumentacja sieci: Utrzymuje aktualność dokumentacji na potrzeby audytów i budżetowania, upraszczając zadania związane z zarządzaniem.
- Rozproszone zarządzanie siecią: Umożliwia centralne zarządzanie sieciami w wielu lokalizacjach dla MSP.
- Automatyzacja sieci: Ułatwia wykrywanie, dokumentowanie i monitorowanie serwerów, oszczędzając czas zespołu.