

Najlepsze alternatywy dla Automox zapewniają natywne dla chmury zarządzanie punktami końcowymi, niezawodną automatyzację poprawek, szeroką obsługę systemów operacyjnych oraz solidne mechanizmy bezpieczeństwa. Jeśli szukasz alternatyw dla Automox, prawdopodobnie potrzebujesz platformy, która poradzi sobie ze złożonymi, rozproszonymi środowiskami bez zwiększania nakładów pracy ani ryzyka.
W obliczu ewoluujących zagrożeń i przeciążonych zespołów IT wybór odpowiedniego rozwiązania ma kluczowe znaczenie dla utrzymania ciągłości działania, zgodności z przepisami i kontroli. Ta lista pomoże Ci porównać najważniejsze opcje, aby znaleźć narzędzie dopasowane do potrzeb Twojej organizacji, które zapewni bezpieczeństwo punktów końcowych.
Czym jest Automox?
Automox to natywna dla chmury platforma do zarządzania punktami końcowymi, zaprojektowana do automatyzacji stosowania poprawek, konfiguracji i aktualizacji zabezpieczeń w wielu systemach operacyjnych. Zespoły IT korzystają z Automox do zarządzania punktami końcowymi i zabezpieczania ich z poziomu jednego pulpitu nawigacyjnego, niezależnie od lokalizacji. Platforma obsługuje urządzenia z systemami Windows, macOS i Linux, pomagając organizacjom ograniczać podatności i utrzymywać zgodność z przepisami. Automox jest ceniony za skalowalność, bezpieczny zdalny dostęp oraz możliwość uproszczenia rutynowych zadań związanych z utrzymaniem punktów końcowych.
Tabela porównawcza: alternatywy dla Automox
Ta tabela porównawcza przedstawia szczegóły cenowe moich najlepszych propozycji alternatyw dla Automox.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do automatyzacji cyklu życia urządzeń sterowanej przez HR | Bezpłatny 14-dniowy okres próbny | Od $8/użytkownika/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do zdalnego stosowania poprawek na rozproszonych punktach końcowych | Dostępny bezpłatny plan i bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 3 | Najlepsze rozwiązanie do integracji ze środowiskami Microsoft 365 | Dostępna bezpłatna wersja próbna | Od $60/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 4 | Najlepszy do wieloplatformowego zarządzania urządzeniami i tożsamościami | 30-dniowy bezpłatny okres próbny | Od $9/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 5 | Najlepszy do automatyzacji poprawek w wielu systemach operacyjnych w całych sieciach | 30-dniowy bezpłatny okres próbny + bezpłatne demo | Cennik na żądanie | Website | |
| 6 | Najlepsze rozwiązanie do stosowania poprawek na dużą skalę w złożonych przedsiębiorstwach | Dostępna bezpłatna wersja próbna | Cena na zapytanie | Website | |
| 7 | Najlepsze rozwiązanie do ujednoliconego zarządzania zróżnicowanymi typami urządzeń | 30-dniowy bezpłatny okres próbny | Od $3.00/urządzenie/miesiąc | Website | |
| 8 | Najlepszy do scentralizowanego zarządzania poprawkami w środowiskach Windows | Dostępna bezpłatna wersja próbna i bezpłatne demo | Od $39/użytkownika/miesiąc | Website | |
| 9 | Najlepsze rozwiązanie do konfigurowalnych procesów wdrażania oprogramowania | 14-dniowy bezpłatny okres próbny | Cena ustalana na życzenie | Website | |
| 10 | Najlepsze rozwiązanie do szczegółowego instalowania poprawek na serwerach Windows | Dostępna bezpłatna prezentacja | Ceny dostępne na żądanie | Website |


Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Recenzje najlepszych alternatyw dla Automox
Poniżej znajdują się moje szczegółowe podsumowania najlepszych alternatyw dla Automox, które znalazły się na mojej liście. Moje recenzje przedstawiają szczegółowo funkcje, możliwości i najlepsze zastosowania każdej platformy, aby pomóc Ci znaleźć rozwiązanie najlepiej dopasowane do Twoich potrzeb.
 Najlepsze rozwiązanie do automatyzacji cyklu życia urządzeń sterowanej przez HR
- Bezpłatny 14-dniowy okres próbny
- Od $8/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.7/5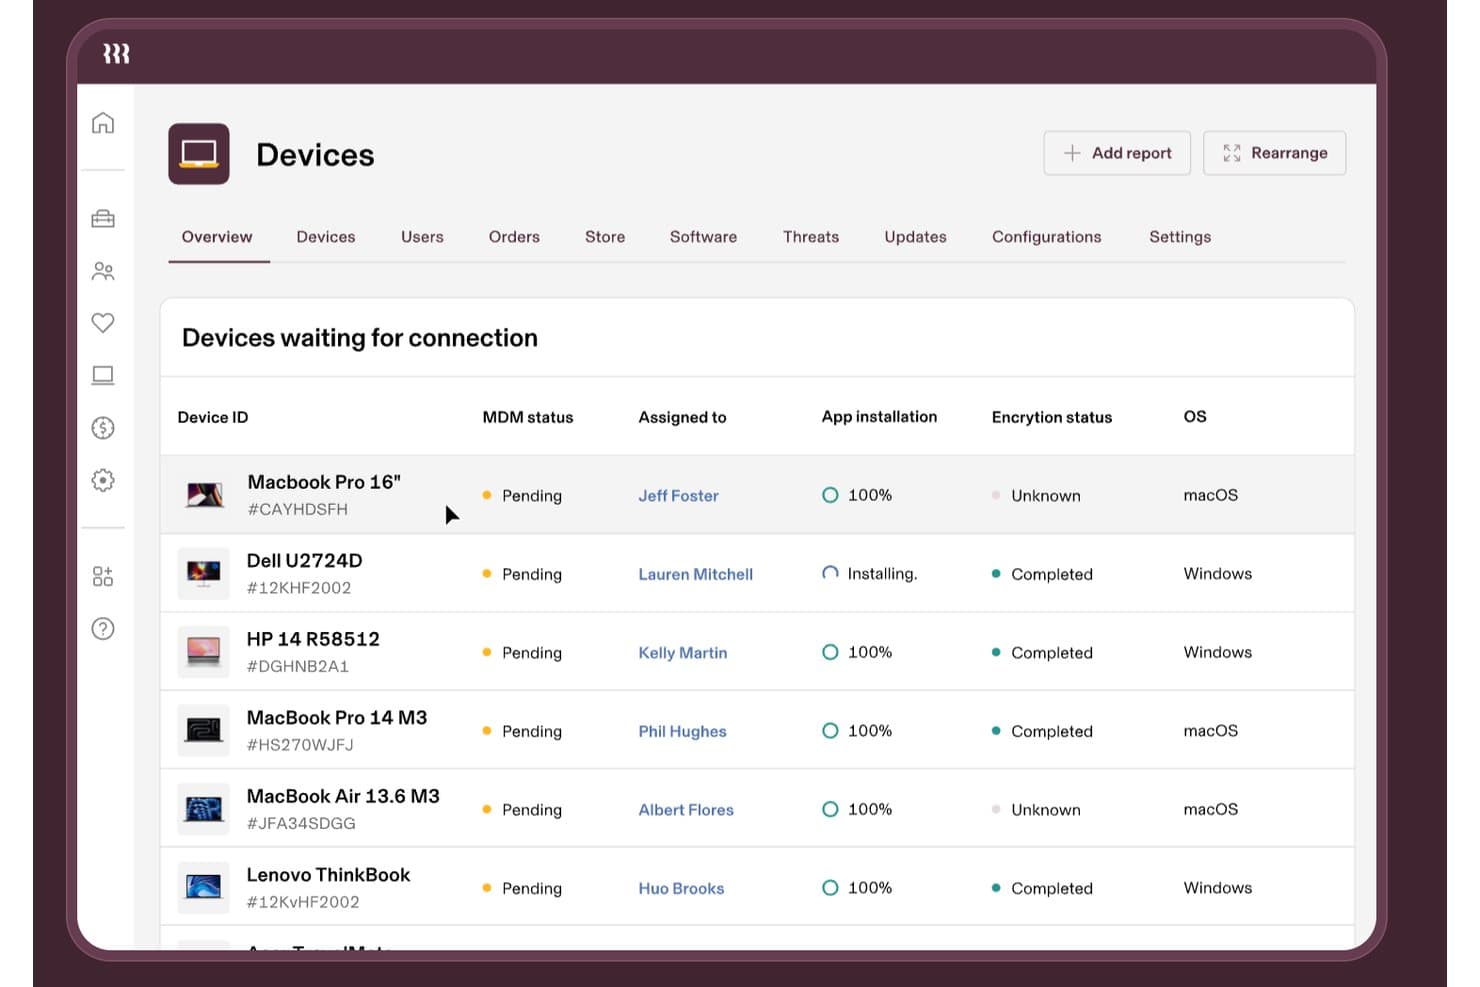
Rippling IT śledzi stan MDM urządzeń, szyfrowanie i instalacje aplikacji. Rippling IT to oprogramowanie do zarządzania punktami końcowymi dla zespołów IT i HR, które centralizuje przygotowywanie urządzeń, dostęp do aplikacji, mechanizmy zabezpieczeń i proces wycofywania dostępu w rozproszonym środowisku pracy.
Dla kogo Rippling IT jest najlepszym rozwiązaniem?
Dla zespołów IT i HR w rozproszonych firmach, które potrzebują, aby zmiany dotyczące pracowników uruchamiały procesy przygotowywania urządzeń, aktualizacji dostępu i wycofywania dostępu.
Dlaczego Rippling IT jest dobrą alternatywą dla Automox
Wybrałem Rippling IT, ponieważ automatyzacja cyklu życia urządzeń sterowana przez HR łączy zmiany dotyczące pracowników z działaniami IT. Mój zespół korzysta z tego rozwiązania, aby uruchamiać przygotowywanie urządzeń, aktualizacje dostępu do aplikacji, mechanizmy zabezpieczeń i zadania związane z wycofywaniem dostępu w ramach jednego procesu. Pomaga nam to zarządzać zmianami dotyczącymi punktów końcowych, gdy pracownicy dołączają do firmy, zmieniają stanowiska lub odchodzą.
Najważniejsze funkcje Rippling IT
- Zarządzanie różnymi systemami operacyjnymi: Zarządzaj punktami końcowymi z systemami macOS, Windows, iOS i iPadOS.
- Inwentaryzacja urządzeń: Wyświetlaj numery seryjne, wersje systemów operacyjnych, stan baterii i wykorzystanie dysku.
- Profile konfiguracji: Wdrażaj ustawienia sieci Wi-Fi, zapory, drukarek i logowania.
- Skrypty dla punktów końcowych: Uruchamiaj zaplanowane skrypty Bash lub PowerShell na zarządzanych urządzeniach.
Integracje Rippling IT
Rippling oferuje ponad 600 gotowych integracji, w tym z Okta, Microsoft Entra ID, Slack, Zendesk i Cylance. Zapewnia również zestawy narzędzi dla deweloperów oraz sklep z aplikacjami do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Zmiany dotyczące pracowników uruchamiają procesy cyklu życia urządzeń
- Obsługuje systemy macOS, Windows, iOS i iPadOS
- Zapewnia inwentaryzację, profile i skrypty dla punktów końcowych
Cons:
- Mniejsze ukierunkowanie na automatyzację instalowania poprawek innych firm
- Niektórzy administratorzy zgłaszają problemy z obsługą MDM
Learn more about Rippling IT: Najlepsze rozwiązanie do zdalnego stosowania poprawek na rozproszonych punktach końcowych
- Dostępny bezpłatny plan i bezpłatne demo
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.9/5
Action1 oferuje pulpit zarządzania punktami końcowymi, wyświetlający zarządzane urządzenia wraz z ich stanem. Action1 to platforma SaaS do zarządzania poprawkami, przeznaczona dla zespołów IT zarządzających rozproszonymi lub zdalnymi punktami końcowymi. Jest szczególnie przydatna dla organizacji, które muszą utrzymywać bezpieczeństwo i zgodność urządzeń znajdujących się poza tradycyjnymi sieciami biurowymi. Jeśli szukasz rozwiązania upraszczającego zdalne stosowanie poprawek bez konieczności wdrażania infrastruktury lokalnej, Action1 jest warte rozważenia.
Dla kogo Action1 jest najlepszym wyborem?
Action1 dobrze sprawdzi się w zespołach IT średnich przedsiębiorstw i dostawców usług zarządzanych (MSP), które muszą zarządzać poprawkami dla zdalnych lub rozproszonych punktów końcowych w wielu lokalizacjach.
Dlaczego Action1 jest dobrą alternatywą dla Automox
Tym, co wyróżnia Action1 jako alternatywę dla Automox, jest koncentracja na zdalnym stosowaniu poprawek dla rozproszonych punktów końcowych. Wybrałem to rozwiązanie, ponieważ umożliwia zespołom IT wdrażanie i zarządzanie poprawkami na urządzeniach, które nie są połączone z siecią firmową, co ma kluczowe znaczenie dla obsługi zdalnych i hybrydowych zespołów. Oparty na chmurze projekt platformy oznacza, że nie potrzebujesz serwerów lokalnych ani sieci VPN, aby utrzymywać bezpieczeństwo i zgodność punktów końcowych. Jeśli zarządzasz punktami końcowymi w wielu lokalizacjach lub urządzeniami klientów, których pracownicy pracują zdalnie, możliwości zdalnego stosowania poprawek w Action1 czynią z niego doskonały wybór.
Najważniejsze funkcje Action1
Inne funkcje wyróżniające się z perspektywy zespołów IT rozważających Action1 to:
- Zautomatyzowane zasady zatwierdzania poprawek: Ustaw reguły automatycznego zatwierdzania lub odrzucania poprawek na podstawie poziomu ważności, dostawcy lub produktu.
- Inwentaryzacja punktów końcowych w czasie rzeczywistym: Wyświetlaj aktualne informacje o sprzęcie i oprogramowaniu dla każdego zarządzanego urządzenia w swoim środowisku.
- Kontrola dostępu oparta na rolach: Przydzielaj użytkownikom i grupom szczegółowe uprawnienia, aby kontrolować, kto może zarządzać poprawkami, wdrażać je lub je wyświetlać.
- Szczegółowe dzienniki audytowe: Śledź wszystkie działania związane ze stosowaniem poprawek i wprowadzane zmiany na potrzeby audytów zgodności i bezpieczeństwa.
Integracje Action1
Integracje obejmują Microsoft Entra ID, Okta, Duo, Microsoft Intune i inne rozwiązania.
Pros and Cons
Pros:
- Bezpłatne rozwiązanie dla maksymalnie 200 punktów końcowych
- Raportowanie zgodności poprawek w czasie rzeczywistym
- Zautomatyzowane przepływy pracy zatwierdzania poprawek
Cons:
- Szybkość wdrażania poprawek może czasami być niezadowalająca
- Eksporty raportów oferują niewielkie możliwości zaawansowanego dostosowywania
Learn more about Action1: Najlepsze rozwiązanie do integracji ze środowiskami Microsoft 365
- Dostępna bezpłatna wersja próbna
- Od $60/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5
Microsoft Intune oferuje funkcje zarządzania punktami końcowymi, w tym rejestrowanie urządzeń, zarządzanie tożsamością i nie tylko. Microsoft Intune to oparta na chmurze platforma zarządzania punktami końcowymi, stworzona dla organizacji korzystających z Microsoft 365 i platformy Azure. To dobry wybór dla zespołów IT potrzebujących funkcji MDM dla urządzeń z systemami Windows, macOS, iOS i Android w środowiskach, w których integracja z Microsoft ma priorytet. Jeśli potrzebujesz kompleksowego podejścia do ujednoliconego egzekwowania zasad w ekosystemie opartym na rozwiązaniach Microsoft, Intune bezpośrednio odpowiada na te potrzeby.
Dla kogo Microsoft Intune jest najlepszym wyborem?
Zespoły IT w średnich i dużych organizacjach, które opierają się na Microsoft 365 i platformie Azure w zakresie produktywności oraz zarządzania bezpieczeństwem, odniosą największe korzyści z rozwiązania Intune.
Dlaczego Microsoft Intune jest dobrą alternatywą dla Automox
Wybrałem Microsoft Intune, ponieważ oferuje głęboką, natywną integrację ze środowiskami Microsoft 365, co jest priorytetem dla wielu organizacji, które już zainwestowały w ekosystem Microsoft. Intune umożliwia zarządzanie zgodnością urządzeń, wdrażaniem aplikacji i zasadami bezpieczeństwa bezpośrednio wraz z zasobami Microsoft 365 i Azure. Ta ścisła integracja centralizuje zarządzanie tożsamością i dostęp warunkowy, ułatwiając egzekwowanie standardów bezpieczeństwa na wszystkich punktach końcowych. Dla zespołów, które chcą ujednoliconego zarządzania punktami końcowymi bez opuszczania stosu Microsoft, Intune jest najlepszą alternatywą dla Automox.
Najważniejsze funkcje Microsoft Intune
Inne funkcje wyróżniające się z perspektywy zespołów IT rozważających Microsoft Intune to:
- Zdalne wymazywanie urządzenia: Zdalnie usuwaj dane z zagubionych lub przejętych urządzeń, aby chronić poufne informacje.
- Kontrola dostępu oparta na rolach: Przypisuj szczegółowe uprawnienia pracownikom IT na podstawie funkcji lub zakresu odpowiedzialności.
- Zarządzanie aplikacjami mobilnymi: Zarządzaj aplikacjami firmowymi i zabezpieczaj je zarówno na urządzeniach zarządzanych, jak i niezarządzanych.
- Automatyczne aktualizacje systemu operacyjnego: Planuj i wymuszaj aktualizacje systemu operacyjnego na wszystkich zarejestrowanych punktach końcowych.
Integracje Microsoft Intune
Integracje obejmują Microsoft 365, Microsoft Entra ID, OneDrive, SharePoint, Exchange i inne rozwiązania.
Pros and Cons
Pros:
- Głęboka integracja z usługami Microsoft 365
- Wbudowany dostęp warunkowy i zasady zgodności
- Automatyczne rejestrowanie urządzeń w Azure AD
Cons:
- Ograniczone zarządzanie poprawkami aplikacji innych firm
- Funkcje raportowania oferują niewiele możliwości dostosowywania
Learn more about Microsoft Intune: Najlepszy do wieloplatformowego zarządzania urządzeniami i tożsamościami
- 30-dniowy bezpłatny okres próbny
- Od $9/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.6/5
JumpCloud oferuje pulpit nawigacyjny wyświetlający statystyki użytkowników, urządzeń i aplikacji wraz z powiadomieniami wymagającymi działania. JumpCloud oferuje ujednoliconą platformę do zarządzania urządzeniami i tożsamościami użytkowników w środowiskach Windows, macOS i Linux. To dobry wybór dla zespołów IT, które potrzebują egzekwować zasady bezpieczeństwa i kontrolować dostęp z jednej konsoli opartej na chmurze. Jeśli chcesz uprościć zarządzanie wieloplatformowymi punktami końcowymi i tożsamościami, JumpCloud odpowiada na obie te potrzeby w jednym rozwiązaniu.
Dla kogo JumpCloud jest najlepszym wyborem?
JumpCloud dobrze sprawdzi się w zespołach IT średnich przedsiębiorstw, które muszą zarządzać urządzeniami i tożsamościami użytkowników w wielu systemach operacyjnych z jednej platformy opartej na chmurze.
Dlaczego JumpCloud jest dobrą alternatywą dla Automox?
Wybrałem JumpCloud, ponieważ łączy zarządzanie urządzeniami i zarządzanie tożsamościami w jednej natywnej dla chmury platformie, czego Automox nie zapewnia natywnie. Dzięki JumpCloud możesz zarządzać urządzeniami Windows, macOS i Linux, a także kontrolą dostępu użytkowników, korzystając z jednego panelu. Doceniam również jego usługi katalogowe, które pozwalają egzekwować zasady bezpieczeństwa i zarządzać uwierzytelnianiem bez polegania na oddzielnych narzędziach. Dla zespołów IT, które chcą mieć ujednoliconą kontrolę zarówno nad punktami końcowymi, jak i tożsamościami użytkowników, JumpCloud stanowi praktyczną alternatywę dla Automox.
Najważniejsze funkcje JumpCloud
Inne funkcje, które sprawiają, że JumpCloud jest dobrym rozwiązaniem do natywnego dla chmury zarządzania punktami końcowymi, obejmują:
- Zasady bezpieczeństwa Zero Trust: Egzekwuj wymagania dotyczące uwierzytelniania urządzeń i użytkowników na podstawie ocen ryzyka w czasie rzeczywistym.
- Automatyzacja zarządzania poprawkami: Planuj i wdrażaj aktualizacje systemu operacyjnego oraz aplikacji na wszystkich zarządzanych urządzeniach.
- Zdalne wykonywanie poleceń: Uruchamiaj skrypty i polecenia na punktach końcowych bez konieczności korzystania z połączenia VPN.
- Raportowanie i audytowanie: Generuj szczegółowe dzienniki i raporty dotyczące stanu urządzeń, aktywności użytkowników oraz zgodności z zasadami.
Integracje JumpCloud
Integracje obejmują Google Workspace, Microsoft 365, Okta, Salesforce, Slack, Dropbox, Atlassian, Zendesk i inne usługi.
Pros and Cons
Pros:
- Zarządza urządzeniami i tożsamościami na jednej platformie
- Zapewnia wbudowane funkcje katalogowe i SSO
- Natywnie egzekwuje zasady bezpieczeństwa Zero Trust
Cons:
- Mniejsza liczba integracji z rozwiązaniami innych firm
- Funkcje zarządzania urządzeniami mobilnymi są podstawowe
Learn more about JumpCloud: Najlepszy do automatyzacji poprawek w wielu systemach operacyjnych w całych sieciach
- 30-dniowy bezpłatny okres próbny + bezpłatne demo
- Cennik na żądanie
Visit WebsiteCustomer Rating:4.4/5
ManageEngine Patch Manager Plus wyświetla pulpit Wszystkie konfiguracje poprawek ze śledzeniem stanu wdrażania. ManageEngine Patch Manager Plus jest przeznaczony dla zespołów świadczących usługi IT, które potrzebują scentralizowanego zarządzania poprawkami w różnych systemach operacyjnych. Wyróżnia się w organizacjach zarządzających zarówno lokalnymi, jak i zdalnymi punktami końcowymi w środowiskach z mieszanymi systemami operacyjnymi. Jeśli szukasz szczegółowej kontroli i automatyzacji wykraczających poza możliwości większości platform natywnie chmurowych, warto rozważyć to narzędzie.
Dla kogo ManageEngine Patch Manager Plus jest najlepszym wyborem?
Administratorzy IT w średnich i dużych organizacjach, zarządzający środowiskami Windows, macOS i Linux w wielu lokalizacjach, uznają tę platformę za szczególnie przydatną.
Dlaczego ManageEngine Patch Manager Plus jest dobrą alternatywą dla Automox
Zespołom, które muszą automatyzować instalowanie poprawek w sieciach Windows, macOS i Linux, Patch Manager Plus oferuje szeroką obsługę wielu systemów operacyjnych. Wybrałem to rozwiązanie, ponieważ umożliwia planowanie, testowanie i wdrażanie poprawek na punktach końcowych zarówno wewnątrz firmowej sieci, jak i poza nią. Zautomatyzowany moduł skanowania poprawek oraz przepływy pracy związane z ich wdrażaniem pomagają ograniczyć nakład pracy ręcznej i liczbę pominiętych aktualizacji. Możliwość obsługi zdalnych i rozproszonych urządzeń sprawia, że jest to praktyczny wybór dla organizacji o złożonych, hybrydowych środowiskach.
Najważniejsze funkcje ManageEngine Patch Manager Plus
Inne funkcje, na które warto zwrócić uwagę w przypadku zespołów rozważających Patch Manager Plus, obejmują:
- Instalowanie poprawek aplikacji innych firm: Instaluj poprawki dla szerokiej gamy aplikacji innych firm oraz systemów operacyjnych z tego samego pulpitu nawigacyjnego.
- Automatyczne testowanie poprawek: Testuj poprawki w kontrolowanym środowisku przed wdrożeniem, aby zminimalizować zakłócenia i problemy ze zgodnością.
- Niestandardowe zasady wdrażania: Twórz i egzekwuj niestandardowe zasady dotyczące poprawek na podstawie działu, lokalizacji lub grupy urządzeń.
- Szczegółowe raportowanie zgodności: Generuj raporty dotyczące stanu poprawek, poziomów zgodności i ścieżek audytu na potrzeby regulacyjne.
Integracje ManageEngine Patch Manager Plus
Integracje obejmują Tenable Vulnerability Management, Tenable Security Center, Rapid7, CrowdStrike Falcon Spotlight i inne rozwiązania.
Pros and Cons
Pros:
- Obsługuje instalowanie poprawek w systemach Windows, macOS i Linux
- Obejmuje zarządzanie poprawkami aplikacji innych firm
- Oferuje szczegółowe zasady planowania i wdrażania
Cons:
- Brak pulpitów nawigacyjnych ze stanem poprawek w czasie rzeczywistym
- Konfiguracja zdalnego instalowania poprawek może być złożona
Learn more about ManageEngine Patch Manager Plus: Najlepsze rozwiązanie do stosowania poprawek na dużą skalę w złożonych przedsiębiorstwach
- Dostępna bezpłatna wersja próbna
- Cena na zapytanie
Visit WebsiteCustomer Rating:4.4/5
HCL BigFix oferuje pulpit nawigacyjny Fixlet Explorer wyświetlający dane dotyczące luk w zabezpieczeniach. HCL BigFix to platforma do zarządzania punktami końcowymi i stosowania poprawek, stworzona dla organizacji o złożonych, rozproszonych środowiskach IT. To dobry wybór dla przedsiębiorstw, które muszą zarządzać tysiącami punktów końcowych działających w wielu systemach operacyjnych i lokalizacjach. Jeśli szukasz rozwiązania, które poradzi sobie z wdrażaniem poprawek na dużą skalę oraz zapewnieniem zgodności w zróżnicowanych flotach urządzeń, BigFix oferuje możliwości wykraczające poza rozwiązania wielu konkurentów natywnych dla chmury.
Dla kogo HCL BigFix jest najlepszym rozwiązaniem?
HCL BigFix dobrze sprawdzi się w dużych przedsiębiorstwach i organizacjach sektora publicznego, które muszą zarządzać punktami końcowymi i chronić je w złożonych, wieloplatformowych środowiskach.
Dlaczego HCL BigFix jest dobrą alternatywą dla Automox
HCL BigFix wyróżnia się w organizacjach, które muszą sprostać wyzwaniu wdrażania poprawek na tysiącach punktów końcowych w złożonych, rozproszonych środowiskach. Wybrałem to rozwiązanie, ponieważ obsługuje zarządzanie poprawkami dla systemów Windows, macOS, Linux i UNIX z poziomu jednej konsoli, co jest rzadkością wśród konkurentów natywnych dla chmury. Widoczność w czasie rzeczywistym oraz automatyczne usuwanie problemów w BigFix pomagają zespołom IT utrzymywać bezpieczeństwo i zgodność dużych, zróżnicowanych flot urządzeń. Możliwość skalowania w globalnych sieciach sprawia, że jest to wartościowe rozwiązanie do zarządzania IT dla przedsiębiorstw o wysokich wymaganiach w zakresie zgodności.
Najważniejsze funkcje HCL BigFix
Inne funkcje, które czynią HCL BigFix dobrym rozwiązaniem do zarządzania punktami końcowymi w przedsiębiorstwach, obejmują:
- Niestandardowe egzekwowanie zasad: Twórz i egzekwuj niestandardowe zasady bezpieczeństwa i konfiguracji na wszystkich zarządzanych punktach końcowych.
- Kontrola dostępu oparta na rolach: Przypisuj szczegółowe uprawnienia różnym rolom IT, aby zapewnić bezpieczne delegowanie zadań i nadzór.
- Automatyczna dystrybucja oprogramowania: Automatycznie wdrażaj i aktualizuj pakiety oprogramowania na punktach końcowych zgodnie ze zdefiniowanymi harmonogramami lub wyzwalaczami.
- Zintegrowane raportowanie zgodności: Generuj szczegółowe raporty zgodności bezpośrednio z platformy, aby wspierać audyty i spełniać wymogi regulacyjne.
Integracje HCL BigFix
Integracje obejmują HCL AppScan, HCL iControl, HCL Connections, HCL Domino, HCL Notes, HCL SafeLinx i inne rozwiązania.
Pros and Cons
Pros:
- Widoczność punktów końcowych i raportowanie w czasie rzeczywistym
- Niestandardowe egzekwowanie zasad na potrzeby zgodności
- Skaluje się do zarządzania setkami tysięcy punktów końcowych
Cons:
- Złożona konfiguracja w przypadku wdrożeń obejmujących wiele lokalizacji
- Ograniczone funkcje natywne dla chmury
Learn more about HCL BigFix: Najlepsze rozwiązanie do ujednoliconego zarządzania zróżnicowanymi typami urządzeń
- 30-dniowy bezpłatny okres próbny
- Od $3.00/urządzenie/miesiąc
Visit WebsiteCustomer Rating:4.3/5
Pulpit nawigacyjny Workspace ONE UEM wyświetla dane dotyczące wdrażania poprawek w systemie Windows. Workspace ONE UEM to ujednolicona platforma do zarządzania punktami końcowymi, przeznaczona dla organizacji zarządzających szeroką gamą typów urządzeń i systemów operacyjnych. To dobry wybór dla zespołów IT w przedsiębiorstwach lub branżach regulowanych, które potrzebują scentralizowanej kontroli nad urządzeniami mobilnymi, komputerami stacjonarnymi i punktami końcowymi IoT. Jeśli szukasz rozwiązania, które łączy zarządzanie urządzeniami, bezpieczeństwo i zgodność z przepisami w jednym miejscu, warto rozważyć Workspace ONE UEM.
Dla kogo Workspace ONE UEM jest najlepszym wyborem?
Workspace ONE UEM to dobre rozwiązanie dla dużych przedsiębiorstw i branż regulowanych, które potrzebują scentralizowanego zarządzania zróżnicowanymi urządzeniami na wielu platformach.
Dlaczego Workspace ONE UEM jest dobrą alternatywą dla Automox
Gdy potrzebujesz ujednoliconego zarządzania różnymi typami urządzeń, Workspace ONE UEM wyróżnia się wśród alternatyw dla Automox. Wybrałem to rozwiązanie, ponieważ umożliwia scentralizowane egzekwowanie zasad i zarządzanie cyklem życia urządzeń z systemami Windows, macOS, Linux, iOS, Android, a nawet urządzeń IoT z jednej konsoli. Platforma oferuje również szczegółowe mechanizmy kontroli zgodności i monitorowanie w czasie rzeczywistym, które są niezbędne dla organizacji o złożonych środowiskach punktów końcowych. Jeśli Twój zespół zarządza zróżnicowaną flotą urządzeń i potrzebuje spójnego cyberbezpieczeństwa oraz konfiguracji wszystkich punktów końcowych, Workspace ONE UEM spełni te wymagania.
Najważniejsze funkcje Workspace ONE UEM
Inne warte uwagi funkcje dla zespołów IT rozważających Workspace ONE UEM to:
- Zdalne czyszczenie urządzeń: Zdalnie usuwaj dane z zagubionych lub przejętych urządzeń, aby chronić poufne informacje.
- Wdrażanie i zarządzanie aplikacjami: Przesyłaj, aktualizuj i zarządzaj aplikacjami na wszystkich zarządzanych punktach końcowych z poziomu ujednoliconego pulpitu nawigacyjnego.
- Zasady dostępu warunkowego: Ustalaj reguły kontrolujące dostęp urządzeń i użytkowników do zasobów firmowych na podstawie stanu zgodności.
- Automatyczne aktualizacje systemu operacyjnego: Planuj i automatyzuj aktualizacje systemu operacyjnego dla wielu typów urządzeń, aby utrzymać bezpieczeństwo i zgodność.
Integracje Workspace ONE UEM
Integracje obejmują ServiceNow, CrowdStrike, NVIDIA, IGEL, Workspace ONE Assist i inne rozwiązania.
Pros and Cons
Pros:
- Oferuje szczegółowe zasady zgodności i bezpieczeństwa
- Udostępnia funkcje zdalnego czyszczenia i blokowania urządzeń
- Integruje się z najważniejszymi platformami tożsamości i bezpieczeństwa
Cons:
- Interfejs może być złożony dla nowych administratorów
- Ograniczone zarządzanie poprawkami na platformach innych niż Windows
Learn more about Workspace ONE UEM: Najlepszy do scentralizowanego zarządzania poprawkami w środowiskach Windows
- Dostępna bezpłatna wersja próbna i bezpłatne demo
- Od $39/użytkownika/miesiąc

SolarWinds Patch Manager wyświetla spis komputerów, stan poprawek i podsumowania aktualizacji. SolarWinds Patch Manager został zaprojektowany dla specjalistów IT, którzy muszą zarządzać poprawkami w dużych środowiskach Windows. Jest przeznaczony dla organizacji korzystających z technologii Microsoft i potrzebujących szczegółowej kontroli nad wdrażaniem poprawek oraz zgodnością. Jeśli szukasz rozwiązania do zarządzania poprawkami, które integruje się z usługami Windows Server Update Services i Microsoft System Center, to narzędzie bezpośrednio odpowiada na te potrzeby.
Dla kogo SolarWinds Patch Manager jest najlepszym wyborem?
SolarWinds Patch Manager to dobry wybór dla administratorów IT w średnich i dużych organizacjach, którzy zarządzają infrastrukturą IT opartą głównie na systemie Windows.
Dlaczego SolarWinds Patch Manager jest dobrą alternatywą dla Automox
Dla organizacji, które potrzebują scentralizowanego zarządzania poprawkami w środowiskach Windows, SolarWinds Patch Manager wyróżnia się jako wyspecjalizowane rozwiązanie. Wybrałem je, ponieważ integruje się bezpośrednio z usługami Windows Server Update Services i Microsoft System Center, zapewniając szczegółową kontrolę nad wdrażaniem i harmonogramowaniem poprawek. Narzędzie oferuje również szczegółowe raporty dotyczące zgodności poprawek, co pomaga zespołom IT spełniać wymagania audytowe i regulacyjne. Jeśli Twoje środowisko w dużym stopniu opiera się na technologiach Microsoft, SolarWinds Patch Manager oferuje ukierunkowane funkcje, których Automox nie zapewnia natywnie.
Najważniejsze funkcje SolarWinds Patch Manager
Inne funkcje, które sprawiają, że SolarWinds Patch Manager jest przydatny w zarządzaniu IT, to:
- Zarządzanie poprawkami aplikacji innych firm: Zarządzaj poprawkami szerokiego zakresu aplikacji innych niż Microsoft wraz z aktualizacjami systemu Windows.
- Zautomatyzowane przepływy zatwierdzania poprawek: Ustaw reguły automatycznego zatwierdzania lub odrzucania określonych poprawek.
- Konfigurowalne alerty: Otrzymuj powiadomienia o błędach poprawek, oczekujących aktualizacjach lub problemach ze zgodnością.
- Kontrola dostępu oparta na rolach: Przydzielaj szczegółowe uprawnienia różnym użytkownikom lub zespołom w ramach platformy.
Integracje SolarWinds Patch Manager
Integracje obejmują Microsoft WSUS, Microsoft SCCM, SolarWinds Network Performance Monitor i inne rozwiązania.
Pros and Cons
Pros:
- Natywnie integruje się z WSUS i SCCM
- Umożliwia zarządzanie poprawkami maszyn offline i wirtualnych
- Zapewnia zautomatyzowane przepływy zatwierdzania poprawek
Cons:
- Ograniczona obsługa systemów operacyjnych innych niż Windows
- Brak natywnego agenta chmurowego dla zdalnych punktów końcowych
Learn more about SolarWinds Patch Manager: Najlepsze rozwiązanie do konfigurowalnych procesów wdrażania oprogramowania
- 14-dniowy bezpłatny okres próbny
- Cena ustalana na życzenie

PDQ Deploy wyświetla szczegółową tabelę inwentaryzacji urządzeń. PDQ Deploy to narzędzie do automatyzacji wdrażania przeznaczone dla specjalistów IT, którzy potrzebują szczegółowej kontroli nad dystrybucją oprogramowania. Jest szczególnie przydatne dla organizacji o złożonych lub niestandardowych wymaganiach dotyczących wdrażania w środowiskach Windows. Jeśli szukasz rozwiązania obsługującego zaawansowane skrypty i elastyczne harmonogramy wdrażania, PDQ Deploy oferuje możliwości wykraczające poza funkcje wielu natywnych dla chmury platform do zarządzania punktami końcowymi.
Dla kogo PDQ Deploy jest najlepszym rozwiązaniem?
PDQ Deploy to skuteczne rozwiązanie do zarządzania poprawkami dla administratorów IT w średnich organizacjach, którzy potrzebują automatyzować i dostosowywać wdrażanie oprogramowania na urządzeniach z systemem Windows.
Dlaczego PDQ Deploy jest dobrą alternatywą dla Automox
Tym, co sprawia, że PDQ Deploy jest dobrą alternatywą dla Automox, jest koncentracja na konfigurowalnych procesach wdrażania oprogramowania. Wybrałem to rozwiązanie, ponieważ umożliwia tworzenie szczegółowych pakietów wdrożeniowych z wykorzystaniem skryptów, zmiennych i wieloetapowych procesów, co jest idealne dla organizacji o wyjątkowych lub złożonych wymaganiach. Możesz planować wdrożenia, konfigurować wyzwalacze i kontrolować udostępnianie aktualizacji z dużą precyzją. Zespołom IT, które potrzebują czegoś więcej niż podstawowego zarządzania poprawkami i chcą dostosować wdrożenia do swojego środowiska, PDQ Deploy oferuje elastyczność, z którą wiele natywnych dla chmury platform do zarządzania punktami końcowymi nie może się równać.
Najważniejsze funkcje PDQ Deploy
Inne funkcje, które wyróżniają PDQ Deploy w przypadku zespołów IT zarządzających punktami końcowymi:
- Scentralizowana konsola wdrażania: Zarządzaj wszystkimi zadaniami wdrażania i monitoruj postępy z jednego pulpitu nawigacyjnego.
- Wstępnie przygotowana biblioteka oprogramowania: Uzyskaj dostęp do katalogu gotowych do wdrożenia pakietów aplikacji dla popularnego oprogramowania.
- Śledzenie historii wdrożeń: Przeglądaj szczegółowe dzienniki wcześniejszych wdrożeń na potrzeby audytów i rozwiązywania problemów.
- Kontrola dostępu oparta na rolach: Przydzielaj uprawnienia użytkownikom lub grupom, aby kontrolować, kto może tworzyć, planować lub zatwierdzać wdrożenia.
Integracje PDQ Deploy
Integracje obejmują PDQ Inventory, PowerShell, instalatory MSI, Harmonogram zadań systemu Windows i inne rozwiązania.
Pros and Cons
Pros:
- Bardzo szczegółowa kontrola nad etapami wdrażania
- Rozbudowana obsługa skryptów na potrzeby niestandardowych zadań
- Duża biblioteka wstępnie przygotowanych pakietów oprogramowania
Cons:
- Tylko system Windows, bez obsługi systemów macOS i Linux
- Brak wbudowanego zarządzania poprawkami systemu operacyjnego
Learn more about PDQ Deploy: Najlepsze rozwiązanie do szczegółowego instalowania poprawek na serwerach Windows
- Dostępna bezpłatna prezentacja
- Ceny dostępne na żądanie

Panel Ivanti Neurons Patch Intelligence wyświetla wskaźniki zgodności z umowami SLA oraz szczegółową listę oczekujących aktualizacji zabezpieczeń. Ivanti Security Controls jest przeznaczone dla zespołów IT, które potrzebują zaawansowanej kontroli nad zarządzaniem poprawkami i bezpieczeństwem punktów końcowych. Rozwiązanie jest atrakcyjne dla organizacji posiadających złożone środowiska serwerów Windows oraz rygorystyczne wymagania dotyczące zgodności. Jeśli szukasz rozwiązania, które wykracza poza podstawowe instalowanie poprawek i zapewnia szczegółowy wgląd w luki w zabezpieczeniach, warto rozważyć Ivanti Security Controls.
Dla kogo Ivanti Security Controls jest najlepszym wyborem?
Ivanti Security Controls dobrze sprawdza się w przypadku administratorów IT w średnich i dużych przedsiębiorstwach, którzy zarządzają złożoną infrastrukturą serwerów Windows.
Dlaczego Ivanti Security Controls jest dobrą alternatywą dla Automox
Gdy potrzebujesz precyzyjnej kontroli nad instalowaniem poprawek na serwerach Windows, Ivanti Security Controls wyróżnia się wśród alternatyw dla Automox. Wybrałem to rozwiązanie, ponieważ pozwala kierować poprawki do systemu operacyjnego, aplikacji innych firm, a nawet maszyn wirtualnych, oferując szczegółowe harmonogramy i przepływy zatwierdzania. Platforma zapewnia również skanowanie bez użycia agentów oraz skanowanie oparte na agentach, aby usprawnić proces zarządzania poprawkami bez dodatkowych obciążeń. Zespołom IT, które wymagają szczegółowego wdrażania poprawek i widoczności stanu poprawek w złożonych infrastrukturach, Ivanti Security Controls zapewnia możliwości wykraczające poza podstawowe zarządzanie punktami końcowymi.
Najważniejsze funkcje Ivanti Security Controls
Inne funkcje, na które powinny zwrócić uwagę zespoły IT rozważające Ivanti Security Controls, to:
- Repozytorium zawartości poprawek: Dostęp do regularnie aktualizowanej biblioteki poprawek dla aplikacji firmy Microsoft i aplikacji innych firm.
- Kontrola dostępu oparta na rolach: Przydzielanie szczegółowych uprawnień różnym pracownikom IT na podstawie ich obowiązków.
- Ocena podatności: Skanowanie punktów końcowych w celu identyfikowania brakujących poprawek i luk w zabezpieczeniach przed ich wdrożeniem.
- Automatyzacja za pomocą programu PowerShell: Korzystanie z wbudowanych skryptów PowerShell do automatyzacji powtarzalnych zadań związanych z zarządzaniem poprawkami i bezpieczeństwem.
Integracje Ivanti Security Controls
Integracje obejmują Microsoft SCCM, VMware, Red Hat Satellite, ServiceNow, Qualys, Tenable, Rapid7, Splunk i inne rozwiązania.
Pros and Cons
Pros:
- Obsługuje przepływy pracy związane z instalowaniem poprawek bez użycia agentów oraz z użyciem agentów
- Oferuje szczegółowe kierowanie poprawek do serwerów Windows
- Zawiera wbudowane narzędzia do oceny podatności
Cons:
- Ograniczona obsługa punktów końcowych z systemami macOS i Linux
- Interfejs może wydawać się przestarzały i nieintuicyjny
Learn more about Ivanti Security Controls:
Inne alternatywy dla Automox
Oto kilka dodatkowych alternatyw dla Automox, które nie znalazły się na mojej liście, ale nadal warto je sprawdzić:
- 11Tanium PatchNajlepsze rozwiązanie zapewniające widoczność punktów końcowych i kontrolę nad nimi w czasie rzeczywistym
- 12baramundi Patch ManagementNajlepsze rozwiązanie do zintegrowanego zarządzania poprawkami i zasobami
- 13NinjaOneNajlepszy do szybkiego wdrażania w zespołach dostawców usług zarządzanych i IT
- 14SecOps SolutionNajlepsze rozwiązanie do zarządzania poprawkami zgodnie z wymogami zgodności
Jak oceniam alternatywy dla Automox
Analizuję alternatywy dla Automox na dwóch poziomach: podstawowe funkcje wieloplatformowego zarządzania poprawkami i automatyzacji, a następnie elementy wyróżniające, takie jak obsługa wielu dzierżawców dla MSP, przepływy pracy związane z CVE oraz narzędzia do zapewniania zgodności.
Podstawowe funkcje (wymagane na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale radzi sobie w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny wynik łączny wynoszący 65%, aby zostać uwzględnione.
- Wieloplatformowe zarządzanie poprawkami: Sprawdzam, czy każde narzędzie obsługuje poprawki dla punktów końcowych z systemami Windows, macOS i Linux oraz jak szeroki jest jego katalog aplikacji innych firm, obejmujący programy takie jak Zoom, Chrome i Adobe.
- Architektura natywna dla chmury: Narzędzie powinno zarządzać punktami końcowymi przez internet za pomocą lekkiego agenta, aby zespoły zdalne nie potrzebowały sieci VPN ani lokalnego serwera przekazującego do otrzymywania poprawek.
- Automatyzacja oparta na zasadach: Oceniam, jak szczegółowo można tworzyć harmonogramy poprawek, grupować urządzenia według kryteriów takich jak system operacyjny lub dział oraz uruchamiać automatyczne korygowanie, gdy urządzenie przestaje spełniać wymagania zgodności.
- Wdrażanie oprogramowania: Każda platforma powinna umożliwiać przesyłanie, aktualizowanie i usuwanie pakietów oprogramowania na wszystkich urządzeniach — niezależnie od tego, czy chodzi o wdrożenie nowej wersji przeglądarki, czy ciche odinstalowanie niezatwierdzonych aplikacji.
- Zarządzanie konfiguracją punktów końcowych: Sprawdzam, czy narzędzie obsługuje wykonywanie niestandardowych skryptów i wymuszanie ustawień na poziomie systemu, takich jak wyłączanie portów USB lub wzmacnianie reguł zapory na dużą skalę.
- Raportowanie i widoczność zgodności: Panele i raporty powinny w przejrzysty sposób przedstawiać stan poprawek, brakujące aktualizacje oraz poziom zgodności urządzeń, tak aby można je było bezpośrednio przekazać audytorom lub udostępnić kierownictwu.
Po utworzeniu listy narzędzi spełniających te kryteria sprawdzam, co wyróżnia każdą z platform.
Elementy wyróżniające (co odróżnia dostawców)
Oto sposób, w jaki porównuję różnych dostawców:
Wyróżniające się funkcje
Sprawdzam, czy narzędzie łączy się bezpośrednio ze skanerami podatności, takimi jak Tenable lub Qualys, aby zespół mógł przejść od wykrycia CVE do wdrożenia poprawki bez przełączania się między konsolami. Istotna jest również obsługa niestandardowych skryptów — gotowe biblioteki skryptów oszczędzają wiele godzin, gdy trzeba na przykład w ciągu jednej nocy zmienić hasła lokalnych administratorów na setkach punktów końcowych. Portal aplikacji samoobsługowych to kolejny wyróżnik, na który warto zwrócić uwagę, ponieważ pozwala użytkownikom końcowym samodzielnie instalować zatwierdzone oprogramowanie i ogranicza liczbę powtarzalnych zgłoszeń do działu IT.
Poza funkcjami
Obsługa MSP i wielu dzierżawców to ważne kwestie. Jeśli zarządzasz punktami końcowymi wielu klientów, potrzebujesz odizolowanych widoków dzierżawców, dostępu opartego na rolach oraz raportowania dla poszczególnych klientów z jednej konsoli. Znaczenie mają również certyfikaty zgodności — sprawdzam, czy dostępne są SOC 2 Typ II oraz wbudowane mapowanie na takie struktury jak CIS lub NIST, zwłaszcza gdy organizacja regularnie przechodzi audyty. Całości dopełnia zakres integracji. Narzędzie, które natywnie łączy się z platformą ITSM i dostawcą tożsamości, oznacza mniej ręcznych przekazań między zarządzaniem poprawkami, obsługą zgłoszeń i zarządzaniem dostępem.
Dlaczego warto poszukać alternatywy dla Automox?
Chociaż Automox jest dobrym wyborem jako natywna dla chmury platforma do zarządzania punktami końcowymi, istnieje wiele powodów, dla których niektórzy użytkownicy poszukują alternatywnych rozwiązań. Możesz szukać alternatywy dla Automox, ponieważ…
- Potrzebujesz obsługi starszych lub innych niż Windows systemów operacyjnych
- Chcesz mieć bardziej szczegółowe opcje planowania stosowania poprawek
- Wymagasz wdrożenia lokalnego zamiast rozwiązania dostępnego wyłącznie w chmurze
- Szukasz głębszej integracji z narzędziami firmy Microsoft
- Potrzebujesz bardziej zaawansowanego raportowania zgodności
- Potrzebujesz rozwiązania dostępnego w regionach objętych ograniczeniami
Jeśli którykolwiek z tych opisów do Ciebie pasuje, jesteś we właściwym miejscu. Moja lista zawiera kilka opcji natywnych dla chmury platform do zarządzania punktami końcowymi, które lepiej odpowiadają zespołom mierzącym się z tymi wyzwaniami związanymi z Automox i poszukującym alternatywnych rozwiązań.
Funkcje
Oto niektóre z najważniejszych funkcji Automox, które pomogą Ci zestawić i porównać ofertę alternatywnych rozwiązań:
- Wieloplatformowe zarządzanie poprawkami: Automox umożliwia wdrażanie poprawek na urządzeniach z systemami Windows, macOS i Linux z poziomu jednej konsoli opartej na chmurze, ułatwiając zarządzanie zróżnicowanymi flotami urządzeń.
- Automatyczne egzekwowanie zasad: Skonfiguruj niestandardowe zasady, aby automatyzować wdrażanie poprawek, aktualizacje oprogramowania i zmiany konfiguracji na wszystkich punktach końcowych, ograniczając konieczność ręcznej interwencji.
- Widoczność urządzeń w czasie rzeczywistym: Monitoruj stan każdego zarządzanego punktu końcowego w czasie rzeczywistym, w tym zgodność z poprawkami, historię aktualizacji i wskaźniki kondycji urządzenia.
- Zdalne zarządzanie urządzeniami: Zarządzaj punktami końcowymi i aktualizuj je niezależnie od ich lokalizacji, obsługując zdalne i hybrydowe zespoły bez konieczności korzystania z dostępu VPN.
- Wdrażanie poprawek w aplikacjach innych firm: Wdrażaj poprawki w szerokiej gamie aplikacji niezwiązanych z systemem operacyjnym, takich jak przeglądarki i narzędzia zwiększające produktywność, aby ograniczać podatności również poza samymi systemami operacyjnymi.
- Obsługa niestandardowych skryptów: Korzystaj ze skryptów PowerShell, Bash lub Shell, aby automatyzować złożone zadania, usuwać problemy lub egzekwować konfiguracje na punktach końcowych.
- Kontrola dostępu oparta na rolach: Przypisuj użytkownikom i grupom szczegółowe uprawnienia, zapewniając, że tylko upoważnione osoby mogą wykonywać wrażliwe działania lub uzyskiwać dostęp do krytycznych danych.
- Dostęp do API: Integruj Automox z innymi narzędziami IT i bezpieczeństwa za pomocą interfejsu API RESTful, umożliwiając automatyzację przepływów pracy i udostępnianie danych między platformami.
- Szczegółowe raportowanie zgodności: Generuj raporty dotyczące stanu poprawek, zgodności z zasadami i działań naprawczych, aby wspierać audyty oraz spełniać wymagania regulacyjne.
- Architektura natywna dla chmury: Zarządzaj punktami końcowymi bez infrastruktury lokalnej, korzystając ze skalowalnej i bezpiecznej platformy chmurowej do scentralizowanego zarządzania.