


ThreatLocker versus SentinelOne: Vergelijking & Beoordelingen door experts voor 2026



Als je ThreatLocker en SentinelOne momenteel vergelijkt, is de kans groot dat je de druk voelt van de krantenkoppen over ransomware en vragen op bestuursniveau over cyberrisico’s. Bevestigde ransomware-incidenten blijven toenemen, waarbij herstel vaak meer kost dan het losgeld zelf—dus endpointbeveiliging met de juiste cybersecuritysoftware verkrijgen is niet langer iets wat “mooi meegenomen” is, maar een beslissing over bedrijfscontinuïteit.
In dit artikel laat ik zien hoe de Zero Trust-aanpak van ThreatLocker, gebaseerd op standaard weigeren, zich verhoudt tot de AI-gestuurde, autonome EDR van SentinelOne, en wat dat werkelijk betekent voor je dagelijkse beveiligingsactiviteiten, budget en teamcapaciteit. Je ziet waar elk platform uitblinkt, waar het tekortschiet en welke scenario’s de voorkeur geven aan het ene of het andere platform, zodat je een zelfverzekerde en verdedigbare keuze voor je organisatie kunt maken.
ThreatLocker vs. SentinelOne: An Overview
ThreatLocker

SentinelOne
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
ThreatLocker vs. SentinelOne Pricing Comparison
| ThreatLocker | SentinelOne | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | From $179.99/endpoint (billed annually) |
ThreatLocker versus SentinelOne: prijzen en verborgen kosten
ThreatLocker gebruikt een aangepast abonnementsmodel op basis van de omgeving, in plaats van openbare prijzen per endpoint. Offertes worden opgesteld op basis van factoren zoals het aantal endpoints, het applicatielandschap en vereiste Zero Trust-controles, zoals het op een toestaanlijst plaatsen van toepassingen en ringfencing. Aanvullende mogelijkheden, waaronder netwerkbeheer of patchbeheer, worden doorgaans opgenomen in het totale plan in plaats van later als onverwachte kosten te worden toegevoegd.
SentinelOne biedt openbare jaarlijkse prijsniveaus per endpoint, waaronder Core, Control, Complete, Commercial en Enterprise. De kosten stijgen wanneer organisaties overstappen naar hogere niveaus om toegang te krijgen tot functies zoals uitgebreide gegevensbewaring, beheerde proactieve dreigingsjacht, MDR-diensten en beveiliging van cloudworkloads.
ThreatLocker vs. SentinelOne Feature Comparison
De kernkracht van ThreatLocker is het afdwingen van Zero Trust. Het platform werkt volgens een model waarbij standaard alles wordt geweigerd en alleen expliciet goedgekeurde software en handelingen worden toegestaan. De belangrijkste controles omvatten het op een toestaanlijst plaatsen van toepassingen, ringfencing, controle over rechtenverhoging, opslagbeheer en netwerkbeheer om te beperken wat kan worden uitgevoerd, hoe het zich gedraagt en waartoe het toegang heeft. Dit helpt misbruik van legitieme systeemfuncties en ongeautoriseerde laterale bewegingen te beperken en maakt afdwingbare technische nalevingscontroles mogelijk.
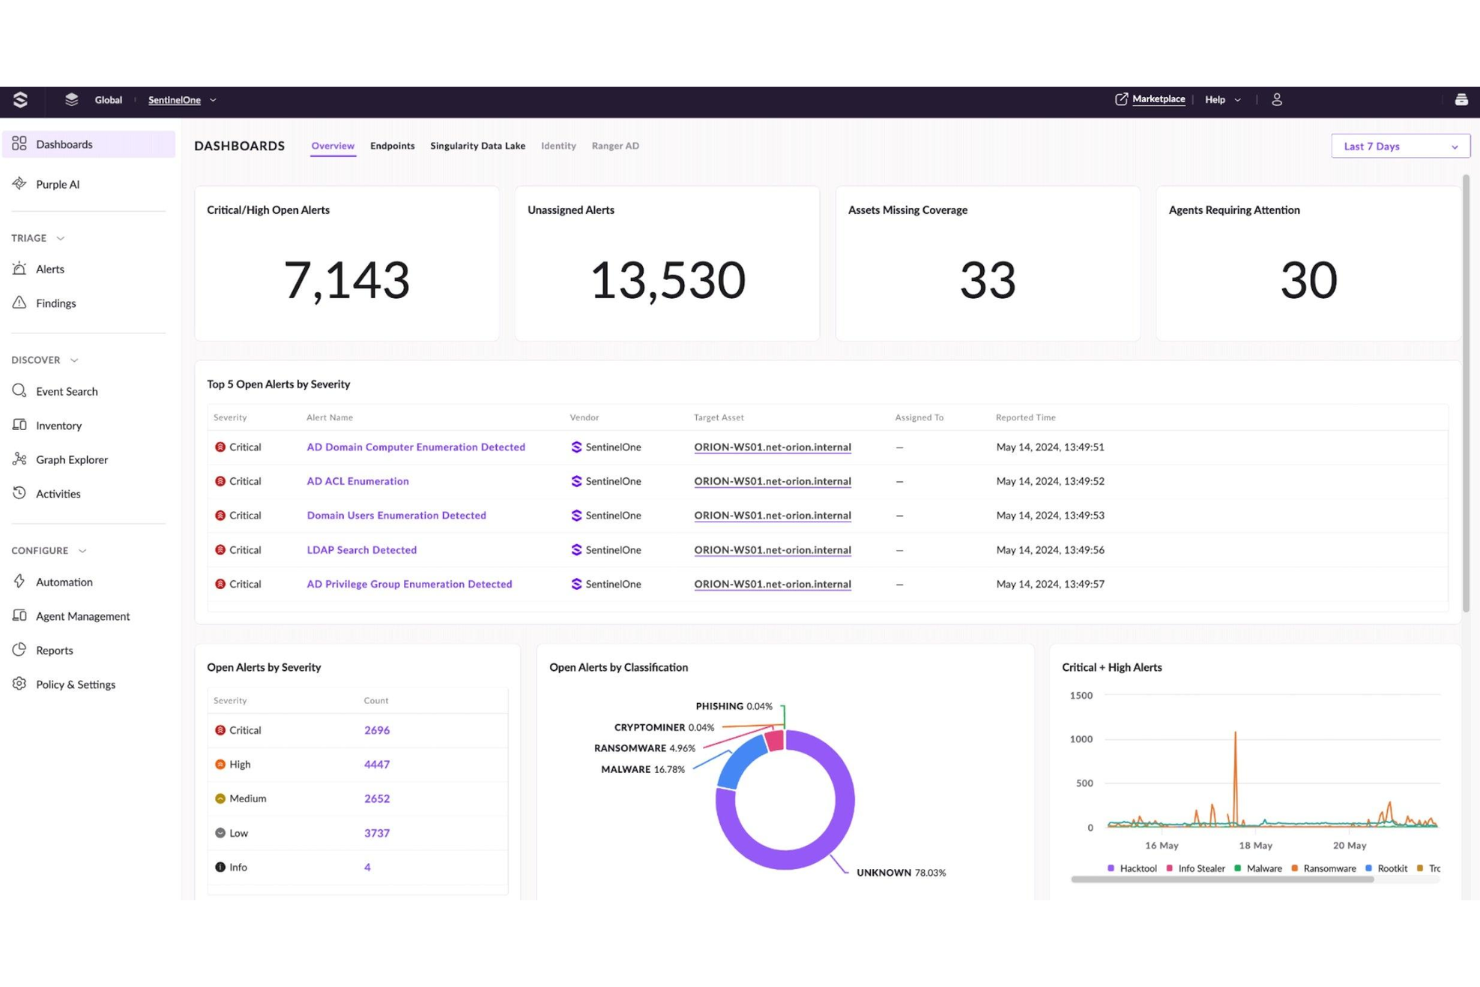
Het Singularity-platform van SentinelOne richt zich op AI-gestuurde EPP/EDR/XDR en gebruikt statische en gedragsgerichte AI-engines om bekende en onbekende bedreigingen te detecteren en er autonoom op te reageren. De mogelijkheden omvatten realtimepreventie, detectie en geautomatiseerde herstelacties op endpoints (uitgebreidere niveaus ondersteunen cloud, identiteit en beheerde diensten), met technologie zoals Storyline die gerelateerde verdachte activiteiten aan elkaar koppelt voor meer context. Singularity biedt ook terugdraai- en forensische functies om te herstellen van ransomware of destructieve aanvallen zonder handmatige tussenkomst.
| ThreatLocker | SentinelOne | |
|---|---|---|
| 2-Factor Authentication | ||
| API | ||
| Access Management | ||
| Anti-Virus | ||
| Audit Management | ||
| Audit Trail | ||
| Batch Permissions & Access | ||
| Compliance Tracking | ||
| DDoS Protection | ||
| Dashboard | ||
| Data Export | ||
| Data Import | ||
| External Integrations | ||
| File Sharing | ||
| File Transfer | ||
| Firewall | ||
| Incident Management | ||
| Malware Protection | ||
| Multi-User | ||
| Notifications | ||
| Password & Access Management | ||
| Policy Management | ||
| Real-time Alerts | ||
| Report & Compliance | ||
| Risk Assessment | ||
| Security Migration | ||
| Threat Detection | ||
| Workflow Management |
ThreatLocker versus SentinelOne-integraties
| Hulpmiddel | ThreatLocker | SentinelOne |
| ConnectWise | ✅ | ✅ |
| Datto RMM | ✅ | ✅ |
| Kaseya | ✅ | ✅ |
| N-able | ✅ | ✅ |
| Autotask | ✅ | ✅ |
| ServiceNow | ✅ | ✅ |
| Splunk | ✅ | ✅ |
| Microsoft Sentinel | ✅ | ✅ |
| Cribl Stream | ❌ | ✅ |
| Okta | ✅ | ✅ |
| Azure AD | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Elastic | ✅ | ✅ |
Beide platforms integreren goed met een moderne SecOps-stack, maar op verschillende manieren: ThreatLocker richt zich op een nauwe aansluiting bij MSP-tools zoals RMM en PSA, zodat je Zero Trust-beleid kunt operationaliseren binnen bestaande serviceworkflows. SentinelOne richt zich daarentegen sterker op bredere XDR- en AI-SIEM-ecosystemen, waardoor je rijkere gegevensstromen naar SIEM-, SOAR- en cloud-native pijplijnen krijgt als je een meer gecentraliseerde, analytics-gestuurde beveiligingsarchitectuur opbouwt.
ThreatLocker versus SentinelOne inzake beveiliging, compliance & betrouwbaarheid
| Factor | ThreatLocker | SentinelOne |
| Gegevensbescherming en versleuteling | Versleutelt gegevens tijdens de overdracht en in rust; handhaaft toegang tot applicaties en opslag volgens het principe van minimale rechten via Zero Trust-controles. | Versleutelt gegevens tijdens de overdracht en in rust met sterke toegangscontroles voor eindpunten en cloudwerklasten. |
| Ondersteuning voor compliance | Helpt controles in kaart te brengen voor NIST, CIS, HIPAA, PCI, ISO 27001 en SOC 2 via beleidsregels en configuratiecontroles. | Ondersteunt HIPAA, SOC 2, PCI DSS, GDPR en andere normen; biedt richtlijnen en hulpmiddelen voor audits en cloudcompliance. |
| Toegangsbeheer en Zero Trust | Zero Trust-model waarbij standaard alles wordt geweigerd, met gedetailleerde handhaving van beleidsregels voor applicaties, opslag en netwerken. | Op Zero Trust afgestemde bescherming van eindpunten en identiteiten met gedragsgestuurde AI en gedetailleerde beleidscontroles. |
| Auditregistratie en zichtbaarheid | Gedetailleerde logboeken van de uitvoering van applicaties, beleidsbeslissingen en gegevenstoegang ter ondersteuning van onderzoeken en audits. | Diepgaande zichtbaarheid en telemetrie voor SOC 2- en HIPAA-bewijsvoering, dreigingsjacht en forensisch onderzoek voor eindpunten en de cloud. |
| Betrouwbaarheid en beschikbaarheid | De openbare statuspagina toont de afgelopen maanden een consistente portaalbeschikbaarheid van meer dan 99,9%. | Beschikbaarheid op ondernemingsniveau, ondersteund door wereldwijde cloudinfrastructuur en controles die zijn afgestemd op TSC's voor beschikbaarheid. |
ThreatLocker handhaaft een strikt Zero Trust-model waarbij standaard alles wordt geweigerd, met gedetailleerde controles die compliance-inspanningen kunnen ondersteunen door duidelijke auditlogboeken te genereren en technische beveiligingsmaatregelen af te dwingen die aansluiten op raamwerken zoals NIST, HIPAA en ISO 27001. Het AI-gestuurde Singularity-platform van SentinelOne biedt bredere zichtbaarheid en bescherming voor eindpunten, cloudwerklasten en identiteiten, met gecentraliseerde telemetrie en rapportage die organisaties kunnen helpen auditbewijs samen te stellen voor raamwerken zoals SOC 2, HIPAA en PCI-DSS in complexe omgevingen.
ThreatLocker versus SentinelOne qua gebruiksgemak
| Factor | ThreatLocker | SentinelOne |
| Beheerdersinterface | De interface van ThreatLocker is intuïtief en overzichtelijk zodra de beleidsregels zijn ingesteld. | Beschikt over een moderne, geïntegreerde console; krachtig, maar kan complex aanvoelen voor minder technisch onderlegde gebruikers. |
| Installatie en implementatie | De lichtgewicht agent en leermodus maken de uitrol en het opstellen van een beleidsbasis relatief probleemloos. | Eén agent voor eindpunten, cloud en identiteit vereenvoudigt de implementatie in grote omgevingen. |
| Onboardingervaring | Sterke begeleide introductie met een “leermodus” en regelmatige voortgangscontroles door het ThreatLocker-team. | Biedt een gestructureerd introductie- en trainingsproces, maar voor geavanceerde functies kan meer afstemming nodig zijn. |
| Dagelijks beheer | Een beleidsgestuurde workflow die eenvoudig kan worden aangepast, maar in zeer dynamische omgevingen extra beheerlast kan veroorzaken. | Gecentraliseerde waarschuwingen en automatisering verminderen handmatige triage, hoewel geavanceerde functies voor dreigingsjacht extra complexiteit toevoegen. |
| Kwaliteit van de ondersteuning | Wordt vaak geprezen om uiterst snelle, praktische ondersteuning. Vaak duurt het slechts enkele minuten om een technicus te bereiken. | Hoog aangeschreven ondersteuning en documentatie, hoewel de reactiesnelheid iets achterblijft bij ThreatLocker. |
In de praktijk vinden veel teams ThreatLocker toegankelijk zodra de eerste afstemming van beleidsregels is voltooid, vooral wanneer ze waarde hechten aan begeleide introductie, snelle toegang tot menselijke ondersteuning en een beleidsgerichte interface. SentinelOne biedt een gestroomlijnde, geïntegreerde console die goed schaalt voor grotere of meer volwassen beveiligingsteams, maar de brede functieset en mogelijkheden voor dreigingsjacht brengen doorgaans een steilere leercurve met zich mee voordat organisaties de volledige waarde benutten.
ThreatLocker vs SentinelOne: Pros & Cons
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
SentinelOne
- AI-driven detection stops advanced threats quickly
- Automated rollback restores endpoints after ransomware attacks
- Minimal system impact on user devices
- Higher cost than many competitors
- Occasional false positives require manual review
- Console outages reported during updates
Best Use Cases for ThreatLocker and SentinelOne
ThreatLocker
- MSPs Managing Multiple Clients Centralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare Organizations Granular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational Institutions Locks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket Enterprises Balances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance Industries Ringfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid Workforces Dynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
SentinelOne
- Healthcare Providers SentinelOne's automated response and compliance features help protect sensitive patient data.
- Financial Services Real-time threat detection supports strict regulatory requirements and high-value assets.
- Remote Workforces Cloud-based management and low device impact suit distributed teams.
- Education Institutions Automated rollback and easy deployment help protect large, diverse device fleets.
- IT Departments Centralized console and broad OS support simplify endpoint management.
- Mid-Size Enterprises Scalable licensing and automation reduce the need for large security teams.
Wie zou ThreatLocker moeten gebruiken en wie SentinelOne?
ThreatLocker is geschikt voor teams die strikte controles waarbij standaard alles wordt geweigerd en sterk applicatiebeheer willen, zoals MSP's, gereguleerde organisaties en IT-groepen die verouderde systemen of veel kleine tenants beheren. De benadering waarbij toestaan vooropstaat en de beleidsfocus helpen het aanvalsoppervlak te verkleinen en het verzamelen van compliance-bewijs te ondersteunen zonder dat een groot SOC nodig is.
SentinelOne is geschikt voor grotere of cloudgerichte organisaties die brede AI-gestuurde EPP/EDR/XDR nodig hebben voor eindpunten, identiteiten en cloudwerklasten. Het geïntegreerde Singularity-platform is ideaal voor teams die geautomatiseerde detectie, respons en dreigingsjacht op grote schaal willen, met uitgebreide telemetrie en gecentraliseerde zichtbaarheid in plaats van beheer van toestaanlijsten per applicatie.
Differences Between ThreatLocker and SentinelOne
| ThreatLocker | SentinelOne | |
|---|---|---|
| Control | ThreatLocker gives you surgical control over applications and storage, helping dictate which processes run, what network connections they make, and how the access data—particularly when you’re looking to lock down critical servers or specialized applications with strict compliance requirements. | SentinelOne covers more territory, from laptops to servers to cloud workloads, while pulling in security telemetry from across your tech stack with a unified view that gives you the comprehensive oversight you need. |
| MSP Compatibility | ThreatLocker’s multi-tenant console lets MSPs handle dozens of clients in one place, with plug-and-play integrations, saving teams hours of management time every week. | SentinelOne caters to enterprises with full security teams with SOC analysts loving its API-first design that plugs right into multiple tools, beefing up investigations and putting response playbooks on autopilot. |
| Policy Configuration | ThreatLocker requires users to invest time building policies, approving legitimate apps, and managing exceptions—particularly if users are constantly installing new software or your dev team pushes frequent updates. | With SentinelOne, automation reduces manual blocking decisions, yet you’ll invest more effort in triaging alerts, tuning detection rules, and using hunting features to get full value from the platform. |
| Zero Trust | ThreatLocker uses a Zero Trust, default-deny model that prevents threats by only allowing approved applications and behaviors to run, blocking malicious code before execution. | SentinelOne relies on AI-driven behavioral analysis to prevent and detect threats, focusing on identifying and automatically stopping malicious activity in real time rather than enforcing strict default-deny policies. |
| Visit ThreatLockerOpens new window | Read SentinelOne ReviewOpens new window |
Similarities Between ThreatLocker and SentinelOne
| Agent Architectures | Both offer lightweight agents that protect devices, even when they’re offline, then sync with the cloud when reconnected, protecting remote teams from anywhere they work with no system slowdowns. |
|---|---|
| Behavior Visibility | Each platform provides detailed visibility into application and process behavior, helping teams understand what is running and why actions are allowed or blocked. |
| Compliance | Both automatically track and document security events across major compliance frameworks, with detailed records that satisfy the most thorough auditors. |
| Endpoint Protection | Both go beyond detection to proactively block ransomware, malware, and zero-day attacks across your devices. |
| Real-Time Protection | Both respond to emerging threats, automatically isolating compromised systems and blocking lateral movement. |
| Visit ThreatLockerOpens new window Read SentinelOne ReviewOpens new window | |