

De 10 beste tools voor statische codeanalyse voor Java van 2026

10 Beste hulpmiddelen voor statische codeanalyse voor Java op een shortlist


Het schrijven van schone, betrouwbare Java-code is een uitdaging waar elke ontwikkelaar mee te maken krijgt. Het gaat niet alleen om het klaren van de klus, maar ook om efficiënt werken en het voorkomen van de problemen die later kunnen ontstaan door foutopsporing en compatibiliteitskwesties. Als je ooit uren hebt besteed aan het opsporen van een verborgen kwetsbaarheid of moeite hebt gehad om binnen je team een consistente codekwaliteit te handhaven, weet je hoe frustrerend dat kan zijn. Deze uitdagingen vertragen de voortgang en brengen risico's met zich mee die later kostbaar kunnen zijn om op te lossen.
Daar komen hulpmiddelen voor statische codeanalyse om de hoek kijken. Deze hulpmiddelen helpen je om fouten vroegtijdig op te sporen, naleving van coderingsstandaarden te waarborgen en de algehele kwaliteit van je Java-applicaties te verbeteren. In de loop der jaren heb ik een breed scala aan deze hulpmiddelen gebruikt voor verschillende projecten, van Android-ontwikkeling tot bedrijfskritische systemen, en ik heb uit eerste hand gezien hoe ze werkprocessen kunnen transformeren. In deze gids deel ik mijn beste keuzes voor hulpmiddelen voor statische codeanalyse voor Java, samen met praktische inzichten om je te helpen de beste optie voor jouw behoeften te kiezen.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Overzicht van de beste hulpmiddelen voor statische codeanalyse voor Java
Deze vergelijkingsgrafiek vat de prijsgegevens samen van mijn beste keuzes voor hulpmiddelen voor statische codeanalyse voor Java, zodat je de beste optie voor je budget en zakelijke behoeften kunt vinden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor continue bewaking van codebases | Gratis abonnement + gratis proefperiode van 14 dagen + gratis demo beschikbaar | Vanaf $10/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 2 | Beste voor het identificeren van malware | 7 dagen gratis proefperiode + gratis demo beschikbaar | Vanaf $399/maand (jaarlijks gefactureerd) | Website | |
| 3 | Beste voor het scannen van afhankelijkheden | Gratis abonnement beschikbaar | Vanaf $34/ontwikkelaar/maand | Website | |
| 4 | Beste voor contextbewuste AI-analyse | Gratis abonnement beschikbaar | Vanaf $200/maand | Website | |
| 5 | Beste voor aangepaste beveiligingsregels | Gratis abonnement beschikbaar + gratis demo | Vanaf $350/maand | Website | |
| 6 | Beste voor het beheren van opensourcekwetsbaarheden | Gratis abonnement + gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 7 | Beste voor geautomatiseerde codekwaliteitscontroles | Gratis proefperiode van 14 dagen + gratis abonnement + gratis demo beschikbaar | Vanaf $15/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 8 | Het beste voor diepgaande broncodescans | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 9 | Beste voor het snel identificeren van veelvoorkomende programmeerfouten | Gratis | Open source | Website | |
| 10 | Beste voor cloudgebaseerde beveiligingsbeoordelingen | Not available | Prijzen op aanvraag | Website |


Beoordelingen van de beste hulpmiddelen voor statische codeanalyse voor Java
Hieronder staan mijn gedetailleerde samenvattingen van de beste hulpmiddelen voor statische codeanalyse voor Java die op mijn shortlist zijn gekomen. Mijn beoordelingen bieden een gedetailleerd overzicht van de belangrijkste functies, voor- en nadelen, integraties en ideale gebruiksscenario’s van elk hulpmiddel, zodat je de beste optie voor jou kunt vinden.

Het beste voor continue bewaking van codebases
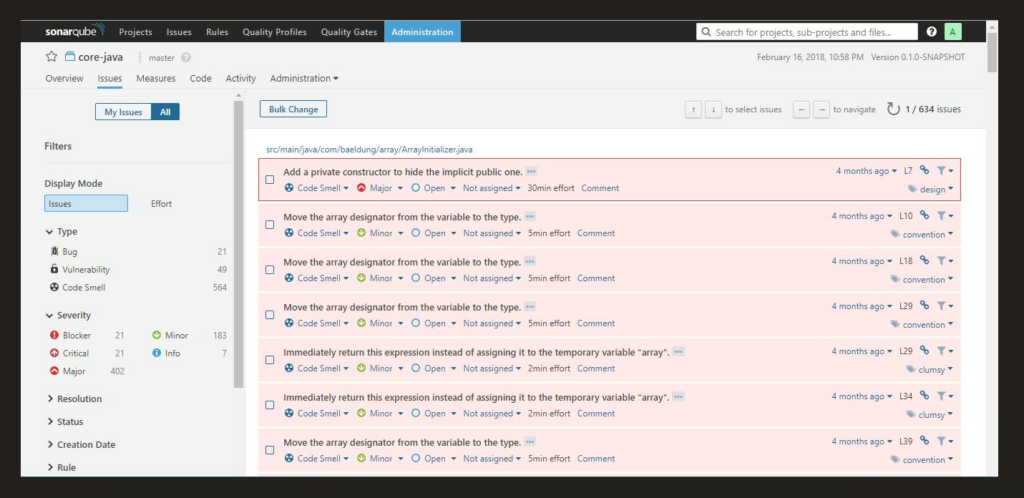
SonarQube is een tool voor statische codeanalyse die beschikbaar is voor zowel zelf beheerde als cloudimplementaties. De tool onderzoekt eigen code, door AI gegenereerde code en opensourcecode om bugs, beveiligingskwetsbaarheden en problemen met onderhoudbaarheid vroeg in het ontwikkelingsproces te detecteren. Het platform markeert betrouwbaarheids- en beveiligingsrisico's en kan door AI ondersteunde suggesties voor oplossingen genereren om handmatige beoordeling te beperken.
Waarom ik SonarQube heb gekozen:
Ik heb SonarQube opgenomen omdat het brede taalondersteuning biedt en flexibel kan worden toegepast voor statische analyse. Het biedt gestructureerde rapportage die gebieden met technische schuld en beveiligingsrisico's benadrukt, waardoor teams die consistente inzage in de gezondheid van projecten willen, worden ondersteund.
De compatibiliteit met CI/CD-omgevingen maakt het ook geschikt voor workflows voor continue inspectie.
Belangrijkste functies en integraties:
De functies omvatten ondersteuning voor meer dan 35 talen, meer dan 6.500 coderingsregels, taintanalyse voor veelgebruikte programmeertalen en uniforme configuratieopties.
Integraties omvatten Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Slack en Port. Er is een SonarQube-IDE-extensie beschikbaar voor VS Code, JetBrains-IDE's, Cursor, Windsurf en andere omgevingen.
Pros and Cons
Pros:
- Robuuste broncodeanalyse die een breed scala aan coderingsproblemen detecteert.
- Uitgebreide integraties met populaire ontwikkelingstools en repositories.
- Opensourcekarakter met een grote community, wat frequente updates en het delen van best practices bevordert.
Cons:
- De eerste installatie kan enige technische expertise vereisen.
- Er kunnen enkele fout-positieven optreden, waardoor grondige beoordeling noodzakelijk is.
- De complexiteit kan een uitdaging vormen voor kleinere teams zonder toegewijd DevOps-personeel.
New Product Updates from SonarQube
SonarQube Cloud Adds DataWeave, Gosu, Groovy, and PowerShell
SonarQube Cloud now supports MuleSoft DataWeave, Gosu, Groovy, and PowerShell, extending deterministic analysis with bug, security, and maintainability checks across existing SCM integrations. For more information, visit SonarQube's official site.
 .
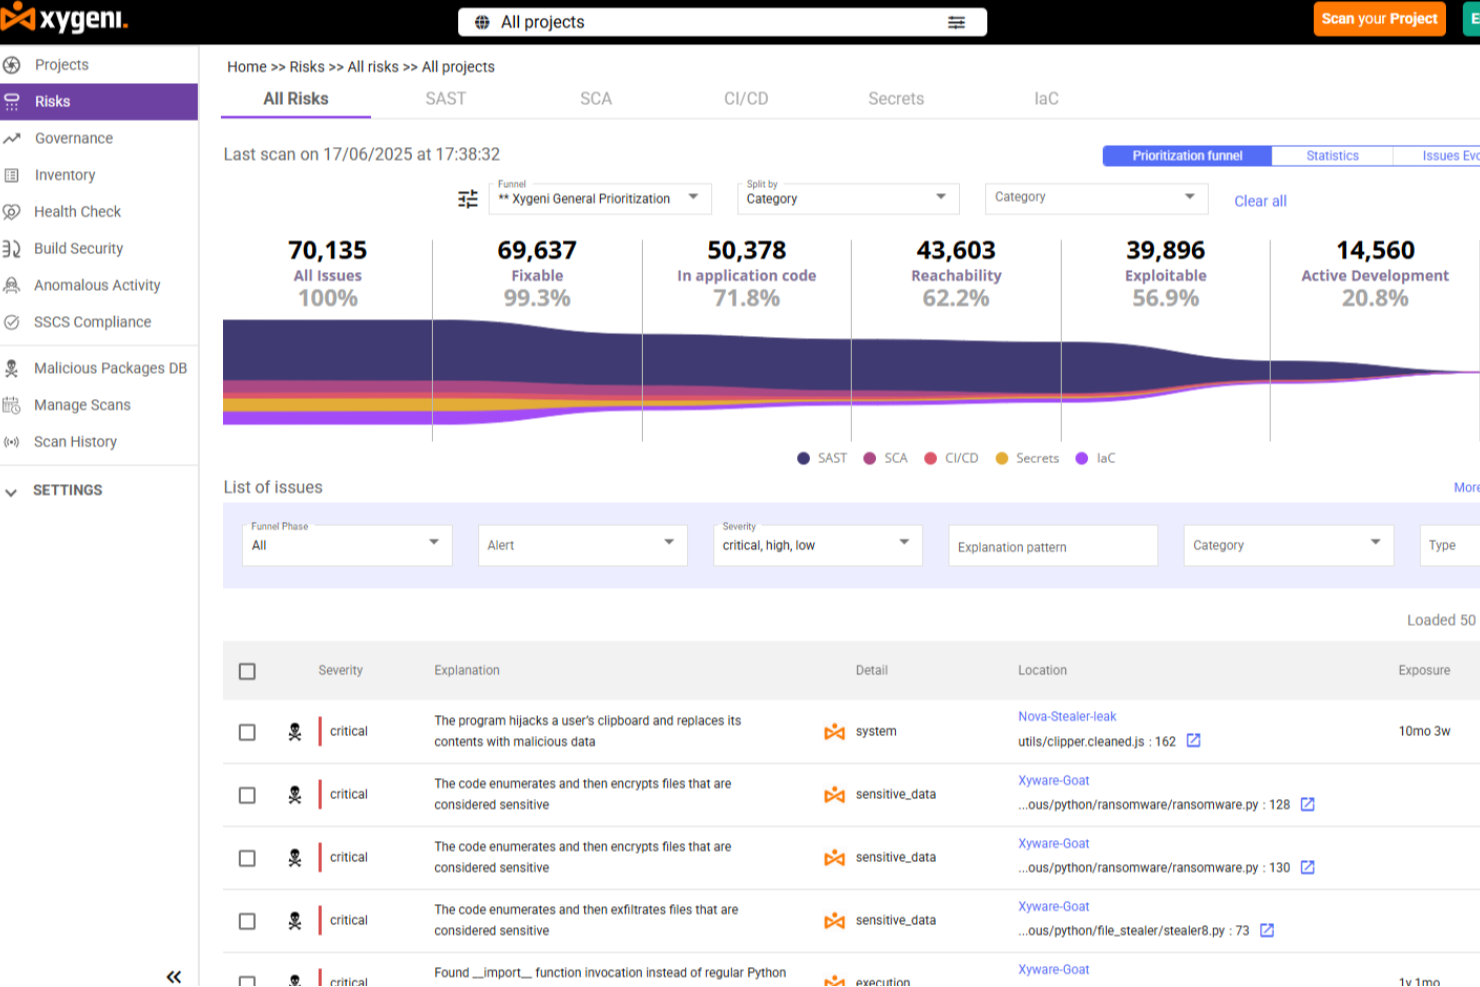
Xygeni biedt een unieke aanpak voor statische codeanalyse voor Java door diepgaande contextuele inzichten en een uniforme strategie voor applicatiebeveiliging te bieden. Deze tool is bijzonder aantrekkelijk voor DevSecOps-teams en ontwikkelaars die zich richten op het handhaven van code-integriteit en beveiliging gedurende de gehele levenscyclus van softwareontwikkeling. Door bevindingen van verschillende scanners te verzamelen en te dedupliceren, zorgt Xygeni ervoor dat je een helder, gecorreleerd risicobeeld ontvangt. Hiermee wordt de veelvoorkomende uitdaging van alertmoeheid aangepakt en kun je je richten op echte bedreigingen.
Waarom ik voor Xygeni heb gekozen
Ik heb voor Xygeni gekozen omdat het uitblinkt in het nauwkeurig detecteren van kwetsbaarheden, wat cruciaal is voor Java-ontwikkelaars die hun code willen beveiligen. De opvallendste functie van de tool is het vermogen om malware en bedreigingen in de toeleveringsketen te identificeren, waardoor een beveiligingsniveau wordt geboden dat veel andere tools voor statische codeanalyse niet bieden. Daarnaast zorgt de integratie van Xygeni met CI/CD-pijplijnen ervoor dat kwetsbaarheidsdetectie naadloos in je bestaande workflows wordt opgenomen, waardoor het een efficiënte keuze is voor ontwikkelingsteams.
Belangrijkste functies van Xygeni
Naast de mogelijkheden voor malwaredetectie biedt Xygeni verschillende andere functies die de bruikbaarheid ervan vergroten:
- Beleidsgestuurde regels en beveiligingsmaatregelen: Hiermee kun je acties automatiseren op basis van scanresultaten, zodat beveiligingsbeleid consequent wordt gehandhaafd.
- AI-gestuurde AutoFix: Deze functie biedt contextbewuste codesuggesties en automatische oplossingen, zodat je team sneller veilige code kan schrijven.
- Beveiliging van de toeleveringsketen: Xygeni detecteert malware in opensourcecomponenten en voegt zo een extra beschermingslaag toe aan je projecten.
- Percentage echte positieven: Met een percentage echte positieven van 100% en een laag percentage fout-positieven van 16,7% kun je erop vertrouwen dat de meldingen die je ontvangt bruikbaar zijn.
Integraties van Xygeni
Xygeni integreert naadloos met populaire ontwikkelingstools, waaronder GitHub Actions, Jenkins, GitLab en Bitbucket. Deze integraties maken een soepele opname in je bestaande ontwikkelomgeving mogelijk en verhogen de efficiëntie en beveiliging van workflows.
Pros and Cons
Pros:
- Privacygerichte scans zorgen voor gegevensbeveiliging
- Analyse op functieniveau geeft prioriteit aan kwetsbaarheden
- Realtime detectie beperkt beveiligingsrisico's
Cons:
- De prijs kan voor sommige teams hoog zijn
- Beperkt aantal integraties in vergelijking met concurrenten

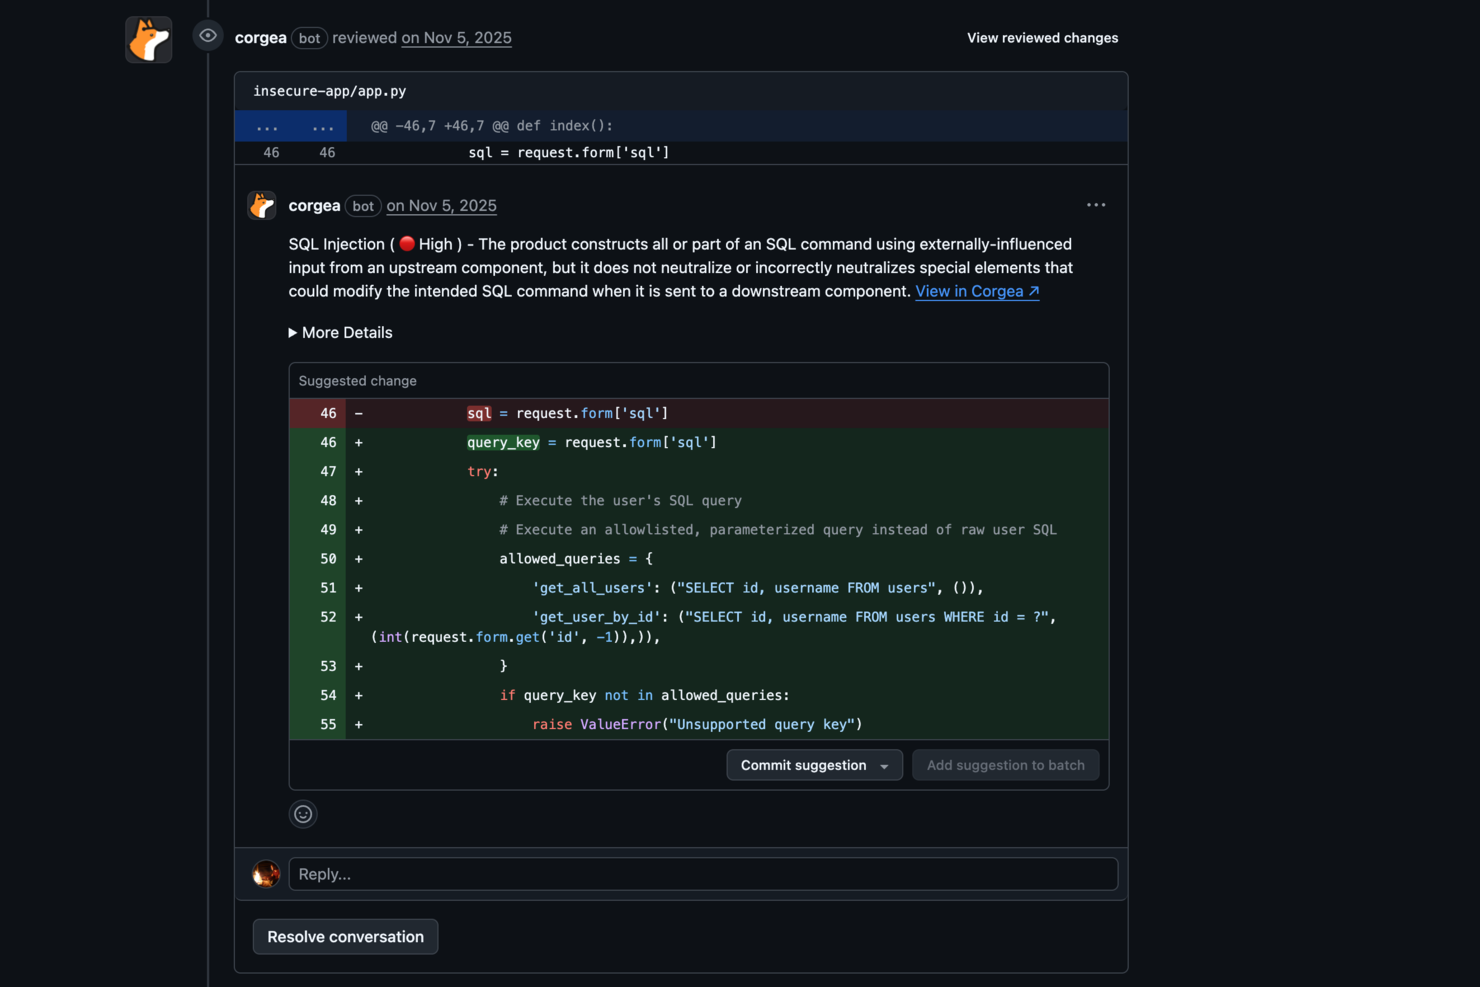
Corgea is een tool voor statische codeanalyse, ontwikkeld voor ontwikkelaars en organisaties die de beveiliging van applicaties willen verbeteren. De tool gebruikt AI om problemen zoals fouten in bedrijfslogica en kwetsbaarheden in authenticatie te identificeren, waardoor code veilig blijft. De tool is vooral nuttig voor teams die willen automatiseren hoe ze onveilige code opsporen en verhelpen, waardoor handmatige controles worden beperkt en beveiligingsprocessen sneller verlopen.
Waarom ik voor Corgea heb gekozen
Ik heb voor Corgea gekozen vanwege de AI-gerichte aanpak van statische applicatiebeveiligingstests, die de tool onderscheidt van andere tools voor statische codeanalyse voor Java. Door gebruik te maken van grote taalmodellen kan Corgea complexe kwetsbaarheden detecteren, zoals fouten in bedrijfslogica en gebrekkige authenticatie, die traditionele tools vaak missen. De tool past zich bij elke scan aan de codebasis aan en vermindert het aantal fout-positieve resultaten aanzienlijk, waardoor het een sterke optie is voor ontwikkelaars die nauwkeurige en betrouwbare beveiligingsbevindingen nodig hebben.
Belangrijkste functies van Corgea
Naast de AI-gestuurde detectie van kwetsbaarheden biedt Corgea verschillende belangrijke functies die de bruikbaarheid voor statische codeanalyse in Java vergroten:
- Scannen van afhankelijkheden: scant en identificeert automatisch kwetsbaarheden binnen de afhankelijkheden van je code, zodat een uitgebreide beveiligingsdekking wordt gewaarborgd.
- Aanpasbare beleidsregels: stelt je in staat beveiligingsbeleidsregels in natuurlijke taal in te stellen, zodat je de tool kunt afstemmen op je specifieke beveiligingsbehoeften en workflows.
- Automatische SAST-oplossingen: biedt geautomatiseerde beveiligingspatches, waardoor het proces van het verhelpen van kwetsbaarheden en het onderhouden van veilige codebases eenvoudiger wordt.
- Ondersteuning voor meerdere talen: ondersteunt Java en andere talen zoals JavaScript, Python en C#, waardoor de tool in verschillende projecten kan worden toegepast.
Integraties van Corgea
Ingebouwde integraties worden momenteel niet door Corgea vermeld.
Pros and Cons
Pros:
- AI-gestuurde detectie van kwetsbaarheden
- Automatische veilige codeoplossingen
- Detectie van fouten in bedrijfslogica
Cons:
- Geen functies voor bescherming tijdens uitvoering
- Gericht op AppSec, niet op de volledige stack

Zeropath
Beste voor contextbewuste AI-analyse
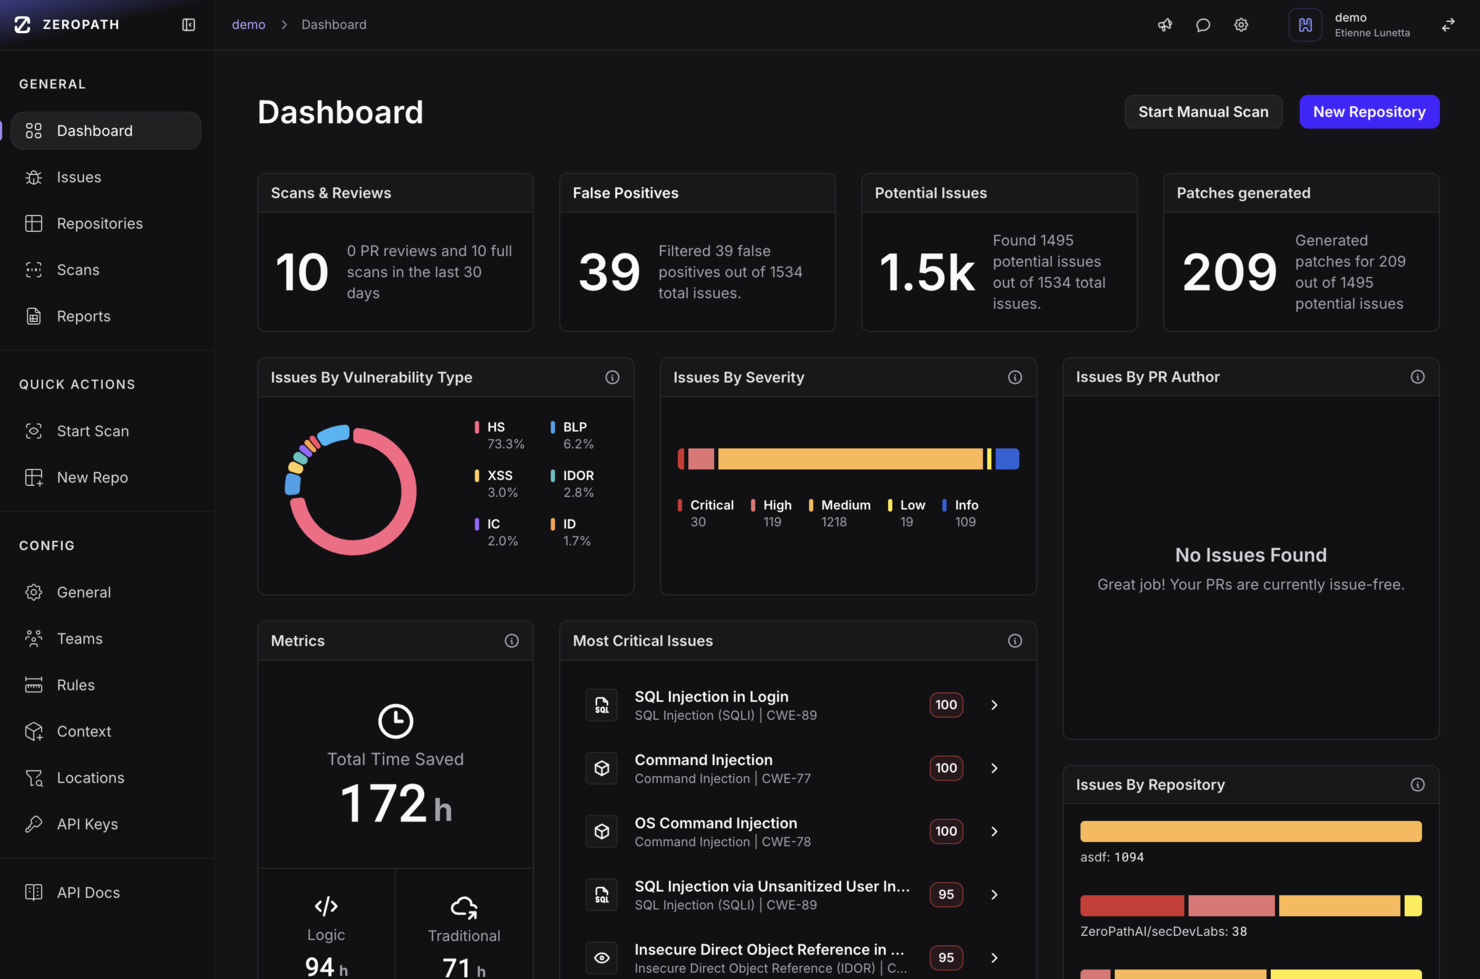
ZeroPath is ontwikkeld voor ontwikkelingsteams die geavanceerde codebeveiliging willen toevoegen aan hun Java-codebases (en codebases in andere talen), zonder te verdrinken in een overvloed aan waarschuwingen. Als je werkt in een Java-gerichte omgeving—zoals fintech, de gezondheidszorg of SaaS—en je een tool voor statische codeanalyse wilt die bedrijfslogica begrijpt, complexe stromen verwerkt en bruikbare oplossingen biedt, is ZeroPath het bekijken waard.
Waarom ik voor ZeroPath heb gekozen
Ik heb voor ZeroPath gekozen omdat het AI-gebaseerde statische beveiligingstests voor applicaties (SAST) gebruikt die verder gaan dan patroonherkenning en diep in logica- en autorisatiestromen werken—zodat je Java-services niet ongemerkt defecte authenticatie of kwetsbaarheden in de bedrijfslogica uitrollen. Het maakt gebruik van contextbewuste analyse om gegevensstromen en bereikbaarheid van afhankelijkheden te traceren (bijvoorbeeld SCA en het in kaart brengen van afhankelijkheden), waardoor je team echte kwetsbaarheden kan opsporen in plaats van alleen algemene bevindingen. Ik waardeer dat het patches met één klik rechtstreeks in pullrequests kan genereren en in je werkstroom kan worden geïntegreerd, zodat je Java-team snel kan blijven werken en tegelijkertijd beveiligingscontroles vroegtijdig kan inbouwen.
Belangrijkste functies van ZeroPath
Naast de opvallende AI-gestuurde analyse vond ik ook verschillende functies die de bruikbaarheid ervan vergroten:
- Detectie van infrastructuur als code (IaC): Met deze functie kun je beveiligingskwetsbaarheden in je infrastructuurcode identificeren en aanpakken, zodat je een uitgebreide beveiligingsdekking hebt.
- Geautomatiseerde rapportage over naleving: ZeroPath genereert automatisch rapporten over naleving, waardoor het eenvoudiger wordt om aan industrienormen en regelgeving te voldoen.
- Beoordelingen van pullrequests (PR's): Voert geautomatiseerde beveiligingsbeoordelingen uit op elke pullrequest en plaatst AI-gestuurde feedback en voorgestelde oplossingen in je werkstroom voor codereviews.
- Aangepast codebeleid: Hiermee kun je willekeurige regels (in natuurlijke taal) definiëren om patronen op te sporen die voor jouw organisatie belangrijk zijn (bijvoorbeeld: alle openbare eindpunten moeten invoer valideren).
Integraties van ZeroPath
Integraties omvatten GitHub, GitLab, Jenkins, Bitbucket, Jira, Azure DevOps, Slack, AWS, Google Cloud Platform en Microsoft Teams.
Pros and Cons
Pros:
- Vermindert het aantal ruisende fout-positieven in vergelijking met traditionele SAST-hulpmiddelen
- Ontdekt kwetsbaarheden in bedrijfslogica en autorisatie in Java en andere talen.
- Ondersteunt het automatisch genereren van patches rechtstreeks in de werkstroom voor codereviews.
Cons:
- Mogelijk heb je tijd nodig om je werkstroom aan te passen aan de automatisering.
- Door de afhankelijkheid van AI kan de detectie van uitzonderingsgevallen nog variëren.
Beste voor aangepaste beveiligingsregels
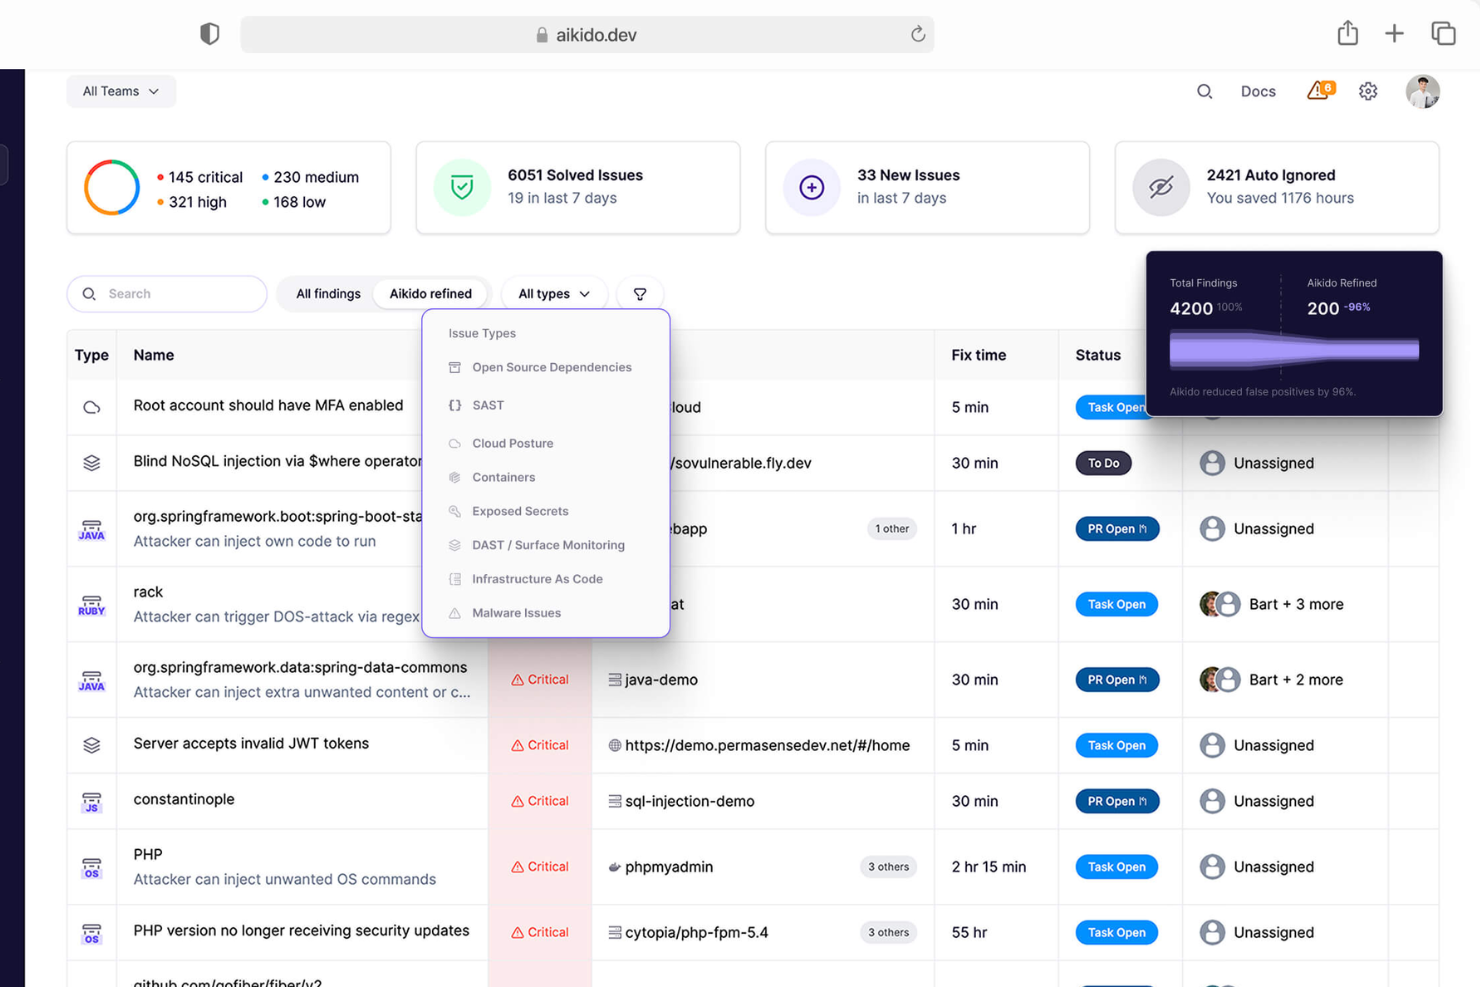
Aikido Security is een platform voor applicatiebeveiliging dat uitgebreide oplossingen biedt om applicaties van code tot cloud te beschermen. Het omvat functies zoals beheer van de cloudbeveiligingsstatus, het scannen van open source-afhankelijkheden, het detecteren van geheimen en zowel statische als dynamische beveiligingstests voor applicaties.
Waarom ik voor Aikido Security heb gekozen:
Met Aikido kunt u aangepaste beveiligingsregels maken die aansluiten op uw specifieke behoeften, waardoor uw team meer controle krijgt over de bescherming van uw Java-code. Het is flexibel genoeg voor configuraties op maat, zodat u niet hoeft te vertrouwen op algemene regelsets die mogelijk niet bij uw project passen. Aikido scant code in realtime en spoort kwetsbaarheden op voordat deze escaleren. Dankzij de mogelijkheid om deze aangepaste regels automatisch af te dwingen, kan uw team het eenvoudig aanpassen aan uw codestandaarden en beveiligingsbeleid, voor nauwkeurigere beveiligingsbewaking.
Belangrijkste functies en integraties:
Andere functies zijn onder meer het detecteren van geheimen, wat essentieel is voor het controleren van code op gelekte en blootgestelde API-sleutels, wachtwoorden en versleutelingssleutels, en het automatisch classificeren van bekende veilige geheimen. Het biedt ook DAST voor webapplicaties om kwetsbaarheden te identificeren via gesimuleerde aanvallen.
Integraties omvatten Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana en GitHub.
Pros and Cons
Pros:
- Beveiliging van code tot cloud
- Beschikt over een uitgebreid dashboard en aanpasbare rapporten
- Schaalbaar voor groeiende teams
Cons:
- Ondersteunt alleen Engels
- Negeert kwetsbaarheden als er geen oplossing beschikbaar is
New Product Updates from Aikido Security
Aikido Security Launches Deep Review for Agentic PR Reviews
Aikido Security launches Deep Review with full-codebase analysis, cross-repo reasoning, suggested fixes, and automated rechecks. This helps teams catch security issues and bugs before merge. For more information, visit Aikido Security’s official site.
Snyk
Beste voor het beheren van opensourcekwetsbaarheden
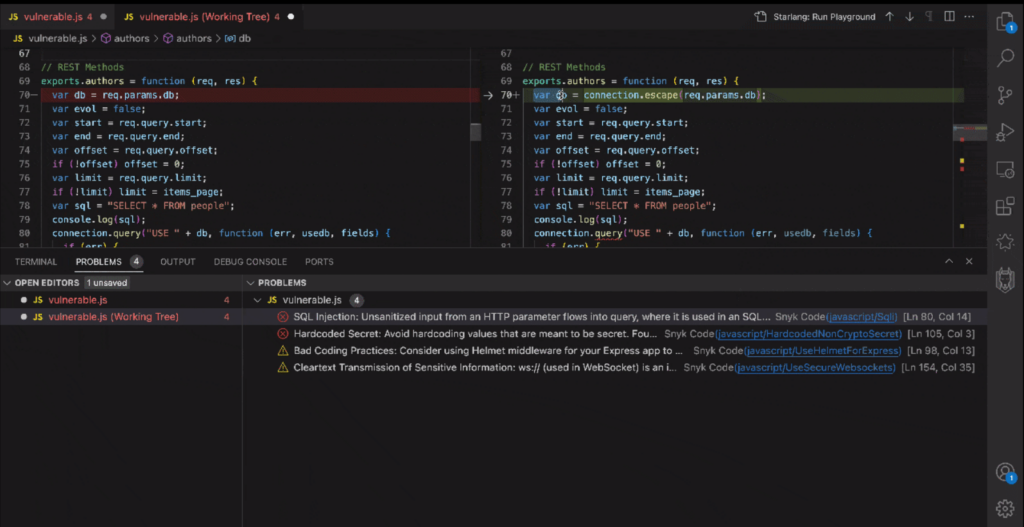
Snyk loopt voorop bij het identificeren en verhelpen van kwetsbaarheden in opensourceprojecten en -afhankelijkheden. Dankzij de sterke focus op het beveiligen van opensourcesoftware biedt het een broodnodige bescherming tegen potentiële beveiligingsinbreuken.
Waarom ik voor Snyk heb gekozen:
Tijdens mijn voortdurende zoektocht naar tools die de robuustheid van software waarborgen, trok Snyk mijn aandacht vanwege de toegewijde focus op opensourcekwetsbaarheden. Bij het bepalen en vergelijken van tools voor statische codeanalyse onderscheidde Snyk zich door zijn specialisatie in het volgen en beheren van kwetsbaarheden in opensourceprojecten.
Ik concludeerde dat Snyk op het gebied van opensourcesoftware zonder twijfel het beste is voor kwetsbaarheidsbeheer en een onschatbare dienst levert aan de ontwikkelgemeenschap.
Belangrijkste functies en integraties:
Een van de belangrijkste functies van Snyk is de uitgebreide database met opensourcekwetsbaarheden, waardoor het een essentieel hulpmiddel is voor ontwikkelaars die opensourceprojecten gebruiken. Bovendien bieden de dashboards uitgebreide inzichten, zodat ontwikkelingsteams potentiële bedreigingen snel kunnen identificeren en aanpakken.
Wat integraties betreft, sluit Snyk moeiteloos aan op populaire repositories zoals GitHub en Bitbucket. Het integreert ook probleemloos met CI/CD-pijplijnen, waaronder Jenkins, waardoor de DevOps-werkstroom wordt verbeterd.
Pros and Cons
Pros:
- Uitgebreide database die specifiek gericht is op opensourcekwetsbaarheden.
- Integratie met populaire repositories en CI/CD-tools.
- Biedt inzichten en uitvoerbare oplossingen via de dashboards.
Cons:
- Hoewel het gespecialiseerd is in opensource, dekt het mogelijk niet alle kwetsbaarheden in propriëtaire software.
- De gedetailleerdheid van de functies kan voor sommige gebruikers een leercurve met zich meebrengen.
- De prijzen en abonnementsniveaus kunnen complex zijn voor teams met uiteenlopende behoeften.

Codacy
Beste voor geautomatiseerde codekwaliteitscontroles
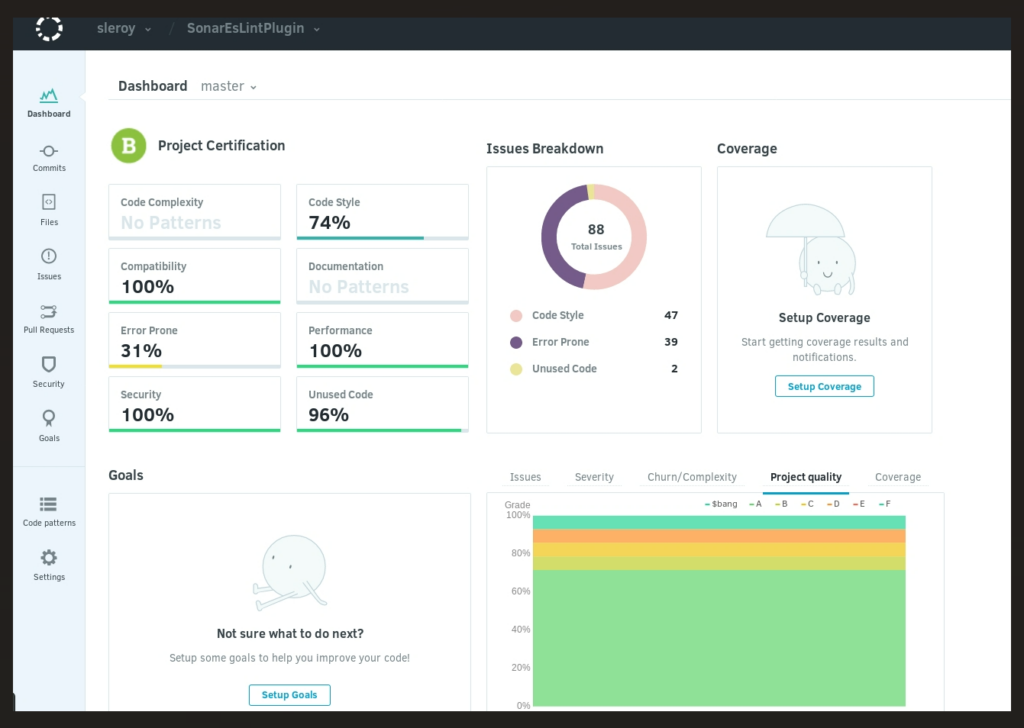
Codacy is een prominente tool voor statische codeanalyse die zich richt op het automatiseren van codekwaliteitscontroles. Door het codebeoordelingsproces te stroomlijnen, zorgt de tool ervoor dat ontwikkelingsteams consequent code van hoge kwaliteit opleveren.
Waarom ik voor Codacy heb gekozen:
Binnen het uitgebreide domein van tools voor statische codeanalyse was de keuze voor Codacy een weloverwogen beslissing. Bij het bepalen welke tools ik wilde uitlichten, viel Codacy op dankzij de krachtige mogelijkheden voor geautomatiseerde beoordelingen. Ik koos voor Codacy omdat ik geloof dat de nadruk op het automatiseren van kwaliteitscontroles van groot belang is, waardoor het een essentiële hulpbron is voor teams die een consistente kwaliteit willen garanderen zonder handmatig toezicht.
Opvallende functies en integraties:
Codacy blinkt uit in het identificeren van een breed scala aan problemen, van programmeerfouten en codegeuren tot beveiligingsproblemen. Het biedt gedetailleerde dashboards die een momentopname van de algehele codekwaliteit geven en helpen bij het snel identificeren van probleemgebieden.
Wat integraties betreft, sluit Codacy naadloos aan op platforms zoals GitHub, GitLab en Bitbucket. Dit zorgt voor codebeoordelingen en kwaliteitscontroles gedurende het ontwikkelingsproces.
Pros and Cons
Pros:
- Efficiënte broncodeanalysator die een breed scala aan problemen detecteert.
- Sterke integraties met populaire repository's, waardoor de ontwikkelingsworkflow verbetert.
- Geautomatiseerde beoordelingen verminderen handmatig toezicht en menselijke fouten.
Cons:
- Sommige gebruikers kunnen bepaalde functies enigszins complex vinden.
- Mogelijkheid van incidentele fout-positieven bij codebeoordelingen.
- Jaarlijkse facturering is mogelijk niet geschikt voor alle teams of projecten.
Het beste voor diepgaande broncodescans
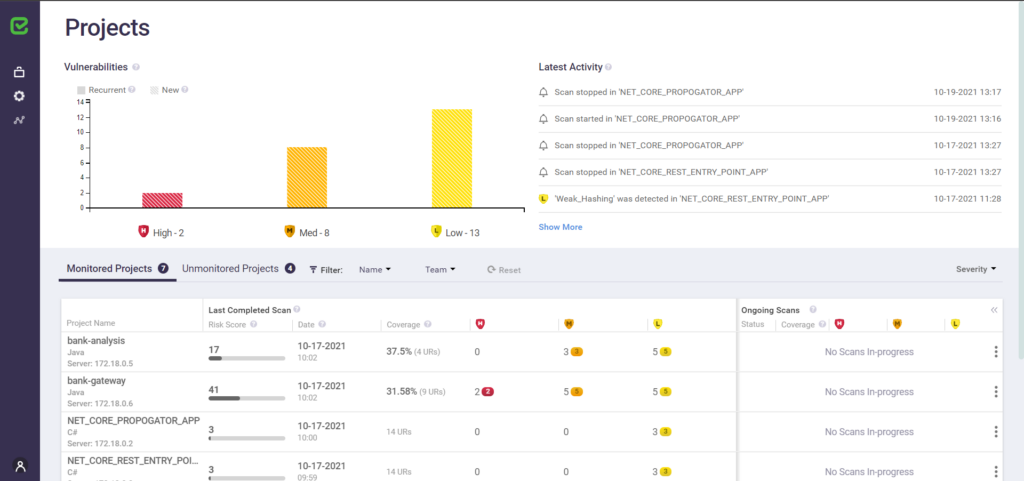
Checkmarx is een gerenommeerde tool voor het testen van de beveiliging van statische applicaties en duikt diep in de broncode om kwetsbaarheden te identificeren. De focus op grondig scannen van broncode zorgt ervoor dat zelfs ingewikkelde beveiligingsproblemen niet onopgemerkt blijven.
Waarom ik Checkmarx heb gekozen:
Het selecteren van de juiste tools uit een overvloed aan opties kan ontmoedigend zijn. Ik heb Checkmarx voor deze lijst gekozen na de ongeëvenaarde diepgang van de broncodeanalyse te hebben beoordeeld. In vergelijking met andere tools voert Checkmarx een uitgebreid onderzoek uit, waarbij het diep in programmeertalen en opslagplaatsen duikt.
Naar mijn mening verstevigt de kracht van diepgaande broncodescans de positie van Checkmarx als een uitstekende keuze voor teams die hun code tegen potentiële bedreigingen willen beschermen.
Belangrijkste functies en integraties:
Checkmarx blinkt uit in het identificeren van uiteenlopende beveiligingsproblemen, van veelvoorkomende kwetsbaarheden tot subtiele bedreigingen in de broncode. De dashboards zijn zeer informatief en bieden ontwikkelingsteams een panoramisch overzicht van potentiële risico's in de codebasis.
Voor integraties werkt Checkmarx samen met platforms zoals GitHub, GitLab en Bitbucket, waardoor een versterkt ontwikkelingsproces ontstaat dat vanaf het begin rekening houdt met beveiliging.
Pros and Cons
Pros:
- Uitgebreide broncodeanalysator die bedreven is in het opsporen van een breed scala aan kwetsbaarheden.
- Sterke integratie met populaire opslagplaatsen, waardoor beveiliging een integraal onderdeel van de ontwikkelingswerkstroom vormt.
- Uitstekende beheersing van diverse programmeertalen, waaronder Java, Python, PHP en Ruby.
Cons:
- Kan een leercurve vereisen voor mensen die nieuw zijn met het testen van de beveiliging van statische applicaties.
- Mogelijkheid op fout-positieven, waardoor een grondige beoordeling nodig is.
- Meer transparantie over de prijzen zou de besluitvorming kunnen vereenvoudigen.

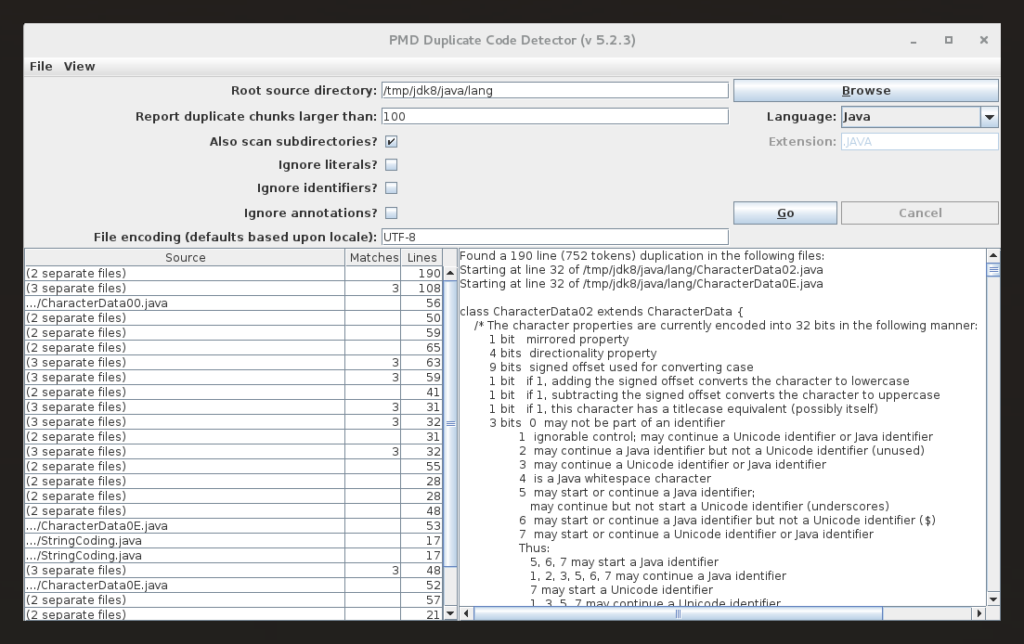
PMD is een gerenommeerde tool voor statische codeanalyse die ontwikkelaars de mogelijkheid biedt om veelvoorkomende programmeerfouten in verschillende programmeertalen snel te identificeren. De kracht ervan ligt in het vermogen om dergelijke problemen snel aan het licht te brengen, waardoor de tool onmisbaar is voor iedereen die snelle codebeoordelingen belangrijk vindt.
Waarom ik voor PMD heb gekozen:
Bij het verkennen van het diverse aanbod aan tools voor statische codeanalyse lag de keuze voor PMD voor de hand nadat ik de sterke punten ervan had vastgesteld en met die van vergelijkbare tools had vergeleken. Het ingebouwde vermogen van de tool om veelvoorkomende programmeerfouten snel aan het licht te brengen, onderscheidde PMD van het grote aanbod aan beschikbare opties.
Ik heb ervoor gekozen omdat PMD naar mijn oordeel uitblinkt in het snel identificeren van programmeerfouten, zodat ontwikkelingsteams snel correcties kunnen doorvoeren.
Belangrijkste functies en integraties:
PMD staat bekend om de brede ondersteuning voor meerdere programmeertalen, waaronder Java, JavaScript en Apex, waardoor het een veelzijdigheid biedt waarover niet alle tools beschikken. De broncodeanalyse is robuust en het vermogen om codegeuren en programmeerfouten snel te detecteren is prijzenswaardig.
Wat integraties betreft, ondersteunt PMD populaire platforms zoals GitHub, GitLab en Jenkins, waardoor het perfect aansluit op het ontwikkelproces van veel teams.
Pros and Cons
Pros:
- Brede ondersteuning voor meerdere programmeertalen.
- Snelle en effectieve detectie van veelvoorkomende programmeerfouten.
- Robuuste integraties met platforms zoals GitHub en Jenkins.
Cons:
- Voor specifieke projecten kan enige configuratie vereist zijn.
- De gebruikersinterface is mogelijk niet zo intuïtief voor beginners.
- Omdat het opensource is, biedt het mogelijk minder ondersteuning of functies op commercieel niveau.

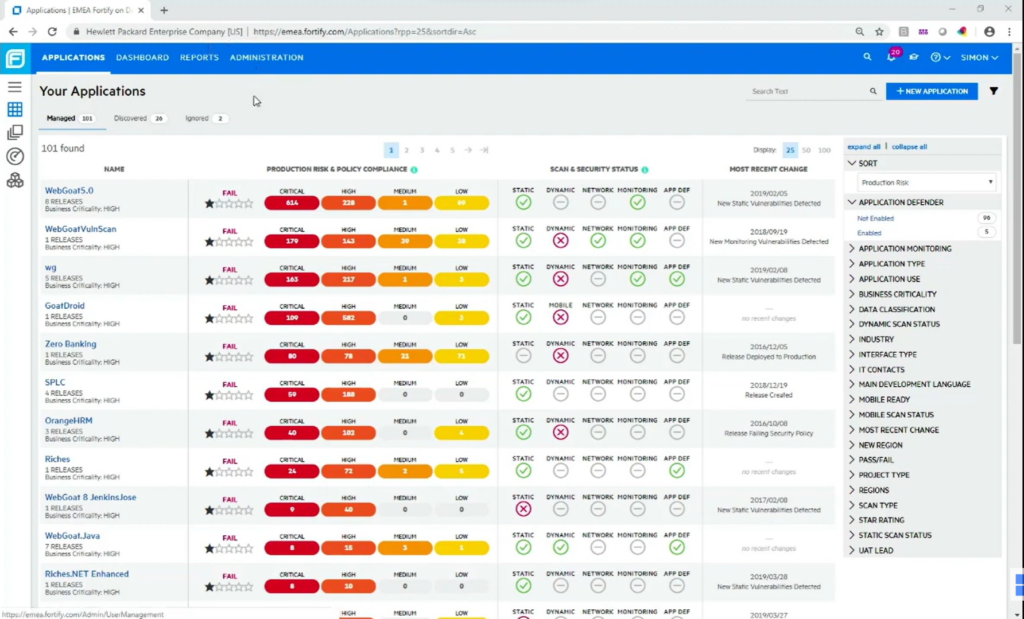
Fortify on Demand is een SaaS-oplossing die grondige beveiligingsanalyses van broncode mogelijk maakt en kwetsbaarheden nauwkeurig opspoort. Bij het overwegen van cloudgebaseerde platforms voor beveiligingsbeoordelingen zorgt de toegewijde focus ervoor dat het ongeëvenaard blijft.
Waarom ik Fortify on Demand heb gekozen:
Bij het samenstellen van deze lijst heb ik talloze tools grondig onderzocht, waarna mijn oordeel me ertoe bracht Fortify on Demand te selecteren. De cloudgerichte architectuur van de tool en de sterke prestaties op het gebied van statische beveiligingstests van applicaties onderscheidden deze van de rest. Na een groot aantal platforms te hebben vergeleken, concludeer ik vol vertrouwen dat Fortify on Demand de beste keuze is voor cloudgebaseerde beveiligingsbeoordelingen.
Opvallende functies en integraties:
Fortify on Demand blinkt uit in statische codeanalyse voor Java, Python en vele andere programmeertalen, waardoor potentiële beveiligingsproblemen grondig worden opgespoord. De dashboards bieden uitgebreid inzicht in kwetsbaarheden, codeerfouten en technische schuld en helpen ontwikkelingsteams bij het oplossen ervan.
De tool integreert met populaire opslagplaatsen zoals GitHub, GitLab en Bitbucket en werkt ook goed samen met CI/CD-tools zoals Jenkins voor continue integratie.
Pros and Cons
Pros:
- Bedreven in statische codeanalyse voor verschillende programmeertalen.
- Uitgebreide dashboards die snelle beoordelingen en oplossingen van kwetsbaarheden ondersteunen.
- Robuuste integraties met populaire opslagplaatsen en CI/CD-tools.
Cons:
- Kan vanwege de brede functieset overweldigend zijn voor kleine ontwikkelingsteams.
- Mogelijke fout-positieven kunnen handmatige validatie vereisen.
- Mogelijk aan de dure kant voor startups of bedrijven met krappe budgetten.
Andere hulpmiddelen voor statische codeanalyse voor Java
Hieronder staat een lijst met aanvullende hulpmiddelen voor statische codeanalyse voor Java die ik op mijn shortlist heb gezet, maar die de top 10 niet hebben gehaald. Deze zijn zeker het bekijken waard.
- Coverity
Het beste voor het opsporen van softwaredefecten tijdens de ontwikkeling
- Klocwork
Voor realtime detectie van beveiligingskwetsbaarheden
- Azul Platform Core
E voor aanpassing van Java-runtimes
- Parasoft JTest
E voor uitgebreide Java-tests
- Codiga
Het beste voor codeconsistentie en onderhoud
- JArchitect
E voor gedetailleerde visualisatie van codearchitectuur


Hoe ik tools voor statische codeanalyse beoordeel
Ik beoordeel tools voor statische codeanalyse op twee niveaus: kernvereisten waaraan elke SAST-tool moet voldoen—zoals het signaleren van XSS voordat een PR wordt samengevoegd—en wat een tool onderscheidt die het aanbevelen waard is.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blinkt uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Ondersteuning voor meerdere talen: Ik controleer welke talen elke tool ondersteunt en of de tool de combinatie aankan die je realistisch in een softwarestack zou aantreffen—zoals een Java-backend naast een TypeScript-frontend.
- Detectie van kwetsbaarheden en softwarefouten: De engine moet echte problemen zoals SQL-injectie, null-pointerdereferenties en bufferoverschrijdingen detecteren via gegevensstroom- en besturingsstroomanalyse, en niet alleen via patroonherkenning.
- Handhaving van coderingsstandaarden: Ik beoordeel of je regels kunt afdwingen op basis van regelsets zoals CERT- of Google-stijlgidsen en aangepaste regels kunt maken—handig wanneer je team naast openbare standaarden ook interne conventies hanteert.
- Integratie met CI/CD en IDE's: Tools moeten aansluiten op de omgevingen waarin ontwikkelaars al werken. Daarom zoek ik naar ingebouwde ondersteuning voor platforms zoals GitHub Actions, GitLab CI en Jenkins, en voor IDE's zoals VS Code of IntelliJ.
- Actiegerichte rapportage en herstel: Bevindingen moeten ernstclassificaties en duidelijke instructies voor oplossingen bevatten, zodat ontwikkelaars een gemarkeerd cross-sitescriptingprobleem kunnen oplossen zonder over te schakelen naar een afzonderlijk naslagdocument.
- Dekking van compliance en standaarden: Ik zoek naar koppelingen met raamwerken zoals OWASP Top 10 en CWE Top 25, en met sectorspecifieke standaarden zoals MISRA voor ingebedde systemen of PCI DSS voor betalingsverwerking.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Incrementeel scannen maakt een groot verschil—wanneer een tool alleen de gewijzigde regels in een pullrequest analyseert in plaats van de volledige codebase opnieuw te scannen, blijven de doorlooptijden van pijplijnen op grote repositories redelijk. Ik beoordeel ook of een tool een aangepaste querytaal biedt, zoals CodeQL of Semgrep-patronen, waarmee beveiligingsteams detectieregels kunnen schrijven die zijn afgestemd op interne API's of bedrijfseigen raamwerken. Door AI aangestuurde automatische probleemoplossing wordt ook steeds waardevoller, vooral wanneer deze rechtstreeks in een PR contextuele oplossingen voorstelt in plaats van het probleem alleen te markeren.
Verder dan functies
Het aantal fout-positieven is belangrijker dan de meeste kopers beseffen. Een tool die ontwikkelaars overspoelt met ruis, leert hen bevindingen te negeren. Daarom beoordeel ik hoe elke leverancier omgaat met workflows voor triage en of de tool leert van eerdere beslissingen om bevindingen te onderdrukken. Het implementatiemodel is een andere belangrijke overweging—teams die met gevoelige broncode werken, hebben vaak zelfgehoste of geïsoleerde opties nodig in plaats van uitsluitend SaaS-aanbod. Ik kijk ook naar transparantie van licenties, omdat prijsstelling op basis van bijdragers in plaats van regels code de totale kosten aanzienlijk kan veranderen, afhankelijk van de structuur van je team.
Een hulpmiddel voor statische codeanalyse voor Java kiezen
Het is gemakkelijk om verstrikt te raken in lange lijsten met functies en ingewikkelde prijsstructuren. Om je te helpen gefocust te blijven terwijl je je unieke softwareselectieproces doorloopt, volgt hier een checklist met factoren om rekening mee te houden:
| Factor | Waar u rekening mee moet houden |
|---|---|
| Schaalbaarheid | Kan de tool meegroeien met uw projecten? Controleer of de tool grotere codebases en extra gebruikers kan verwerken zonder prestatieverlies. Vermijd tools die de groei beperken. |
| Integraties | Past de tool in uw huidige workflow? Zoek naar compatibiliteit met uw bestaande CI/CD-tools en platforms. Zorg voor een soepele gegevensuitwisseling tussen systemen. |
| Aanpasbaarheid | Kunt u de tool aanpassen aan uw workflow? Beoordeel of u met de tool regels en rapporten kunt aanpassen aan de codeerstandaarden en werkwijzen van uw team. |
| Gebruiksgemak | Kan uw team de tool gemakkelijk gebruiken? Houd rekening met de leercurve en de intuïtiviteit van de interface. Een complexe tool kan de productiviteit in eerste instantie verlagen. |
| Implementatie en inwerken | Hoe snel kunt u aan de slag? Beoordeel de beschikbaarheid van hulpmiddelen zoals tutorials, ondersteuning en documentatie voor een soepele overgang. |
| Kosten | Past de tool binnen uw budget? Vergelijk de prijsstructuur met uw financiële beperkingen. Let op verborgen kosten of noodzakelijke uitbreidingen die de kosten verhogen. |
| Beveiligingsmaatregelen | Hoe beschermt de tool uw code? Zorg ervoor dat de tool robuuste beveiligingsfuncties biedt om kwetsbaarheden te detecteren en datalekken te voorkomen. |
| Compliancevereisten | Voldoet de tool aan branchenormen? Controleer of de tool voldoet aan de regelgeving die relevant is voor uw branche om juridische problemen te voorkomen. |
Wat zijn statische codeanalysetools voor Java?
Statische codeanalysetools voor Java zijn softwareoplossingen die Java-code analyseren op bugs, kwetsbaarheden en naleving van coderingsstandaarden zonder de code uit te voeren. Deze tools worden doorgaans gebruikt door ontwikkelaars en kwaliteitszorgteams om de codekwaliteit en beveiliging te waarborgen. Geautomatiseerde codereviews, detectie van kwetsbaarheden en compliancecontroles helpen bij het handhaven van hoge codestandaarden en het vroegtijdig identificeren van problemen. Over het algemeen besparen deze tools tijd en middelen doordat ze fouten opsporen voordat deze de productieomgeving bereiken.
Functies
Let bij het selecteren van statische codeanalysetools voor Java op de volgende belangrijke functies:
- Detectie van codekwetsbaarheden: Identificeert potentiële beveiligingsrisico's in uw code en helpt zo inbreuken in een vroeg stadium te voorkomen.
- Geautomatiseerde codereviews: Geeft direct feedback over de codekwaliteit om consistentie tussen projecten te behouden.
- Aanpasbare regelsets: Stelt u in staat codeanalyse af te stemmen op de specifieke coderingsstandaarden en werkwijzen van uw team.
- Realtimeanalyse: Biedt direct inzicht tijdens het coderen, zodat u snel aanpassingen en verbeteringen kunt doorvoeren.
- Integratiemogelijkheden: Zorgt voor een soepele werking met uw bestaande tools en platforms en verbetert de efficiëntie van uw workflow.
- Gedetailleerde rapportage: Levert uitgebreide inzichten in codeproblemen, zodat u oplossingen en verbeteringen kunt prioriteren.
- Compliancecontroles: Controleert de naleving van branchenormen en verkleint het risico op juridische problemen.
- Ondersteuning voor meerdere talen: Stelt teams in staat aan verschillende projecten te werken zonder verschillende tools nodig te hebben.
- Verwerking met lage latentie: Beperkt vertragingen tijdens codeanalyse en zorgt voor een soepel ontwikkelingsproces.
- Continue bewaking: Houdt de codekwaliteit in de loop der tijd bij en helpt hoge standaarden te handhaven en regressie te voorkomen.
Voordelen
Het implementeren van statische codeanalysetools voor Java biedt verschillende voordelen voor uw team en uw bedrijf. Hier zijn enkele voordelen waar u naar kunt uitkijken:
- Verbeterde codekwaliteit: Geautomatiseerde codereviews en detectie van kwetsbaarheden helpen hoge standaarden te handhaven en fouten in uw codebase te beperken.
- Verbeterde beveiliging: Door kwetsbaarheden vroegtijdig te identificeren, worden potentiële beveiligingsinbreuken voorkomen en blijven uw applicaties en gegevens beschermd.
- Tijdsbesparing: Realtimeanalyse en gedetailleerde rapportage maken een snelle detectie en oplossing van problemen mogelijk, waardoor het ontwikkelingsproces wordt versneld.
- Waarborging van compliance: Compliancecontroles zorgen ervoor dat uw code voldoet aan branchenormen en verkleinen het risico op juridische complicaties.
- Efficiënt gebruik van middelen: Doordat deze tools fouten vóór de productie opsporen, besparen ze tijd en middelen die anders aan het opsporen en oplossen van problemen zouden worden besteed.
- Bevorderde samenwerking: Integratiemogelijkheden zorgen voor een soepele werking met bestaande tools en verbeteren teamwerk en communicatie.
- Consistente prestaties: Continue bewaking helpt de codekwaliteit in de loop der tijd te handhaven, regressies te voorkomen en betrouwbare applicatieprestaties te waarborgen.
Kosten en prijzen
Bij het selecteren van statische codeanalysetools voor Java is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, add-ons en meer. De onderstaande tabel geeft een overzicht van veelgebruikte abonnementen, hun gemiddelde prijzen en de typische functies die zijn inbegrepen bij oplossingen voor statische codeanalyse voor Java:
Vergelijkingstabel van statische codeanalysetools voor Java
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basiscodeanalyse, beperkte taalondersteuning en ondersteuning door de community. |
| Persoonlijk abonnement | $5-$25/gebruiker/maand | Standaardcodeanalyse, aanpasbare regelsets en realtimefeedback. |
| Zakelijk abonnement | $25-$50/gebruiker/maand | Geavanceerde codeanalyse, integratiemogelijkheden, gedetailleerde rapportage en nalevingscontroles. |
| Enterprise-abonnement | $50-$100/gebruiker/maand | Uitgebreide codeanalyse, toegewijde ondersteuning, continue monitoring en uitgebreide taalondersteuning. |
Veelgestelde vragen over statische codeanalysetools voor Java
Hier vindt u antwoorden op veelgestelde vragen over statische codeanalysetools voor Java:
Wat zijn de drie technieken die worden gebruikt in statische codeanalysetools?
Statische codeanalysetools gebruiken doorgaans syntaxisanalyse, analyse van gegevens- en besturingsstromen en beveiligingsanalyse. Syntaxisanalyse controleert of de codestructuur correct is, terwijl analyse van gegevens- en besturingsstromen bijhoudt hoe gegevens door de code bewegen. Beveiligingsanalyse identificeert kwetsbaarheden die kunnen worden misbruikt.
Wat zijn de beperkingen van statische codeanalyse?
Statische codeanalysetools kunnen alleen problemen identificeren zonder de code uit te voeren. Ze kunnen prestatie- of gebruiksproblemen missen die zich tijdens runtime voordoen. Daarnaast kunnen deze tools vals-positieve resultaten opleveren, waardoor ontwikkelaars gemarkeerde problemen handmatig moeten controleren.
Hoe helpen statische codeanalysetools bij het behouden van de codekwaliteit?
Deze tools helpen de codekwaliteit te behouden door automatisch te controleren op bugs, kwetsbaarheden en naleving van coderingsstandaarden. Ze geven ontwikkelaars direct feedback, waardoor snelle correcties mogelijk zijn en een consistente codekwaliteit in het hele project wordt gewaarborgd.
Wat is het belangrijkste doel van statische codeanalysetools?
Het belangrijkste doel is om problemen vroegtijdig op te sporen, stilistische consistentie te behouden en de codekwaliteit te verbeteren. Zo kunnen ze bijvoorbeeld problemen zoals niet-gesloten bestanden of verkeerd benoemde variabelen signaleren voordat deze problemen in de applicatie veroorzaken.
Kunnen statische codeanalysetools worden geïntegreerd met CI/CD-pijplijnen?
Ja, veel statische codeanalysetools kunnen worden geïntegreerd met CI/CD-pijplijnen om het codebeoordelingsproces te automatiseren. Deze integratie zorgt ervoor dat code vóór implementatie voortdurend wordt gecontroleerd op kwaliteits- en beveiligingsproblemen, waardoor de algehele efficiëntie van de ontwikkeling wordt verbeterd.
Waarin verschillen statische codeanalysetools van dynamische analysetools?
Statische codeanalysetools analyseren code zonder deze uit te voeren en richten zich op de codestructuur en mogelijke problemen. Dynamische analysetools daarentegen evalueren code tijdens runtime en identificeren problemen die optreden wanneer het programma wordt uitgevoerd, zoals geheugenlekken en prestatieknelpunten.
Wat nu:
Als u onderzoek doet naar statische codeanalysetools voor Java, neem dan contact op met een SoftwareSelect-adviseur voor gratis aanbevelingen.
U vult een formulier in en voert een kort gesprek waarin zij ingaan op de specifieke kenmerken van uw behoeften. Vervolgens ontvangt u een shortlist van software om te beoordelen. Zij begeleiden u zelfs tijdens het volledige aankoopproces, inclusief prijsonderhandelingen.