

De 10 beste tools voor geheimenbeheer beoordeeld in 2026

10 Selectie van de beste tools voor geheimenbeheer


Bij het onderzoeken van de complexiteit van geheimenbeheer heb ik me verdiept in tools die zijn ontworpen om je encryptiesleutels, databasegegevens, API-tokens en meer te beveiligen. Door een platform voor geheimenbeheer in je softwareontwikkelingsproces te integreren, centraliseer je het toegangsbeheer in multi-cloudomgevingen en zorg je ervoor dat eindpunten in microservices en git-opslagplaatsen beschermd zijn. Kies voor een betrouwbare beheerdienst en versterk je digitale fort.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Overzicht van de beste tools voor geheimenbeheer
Deze vergelijkingsgrafiek geeft een overzicht van de prijsdetails van mijn selectie van de beste tools voor geheimenbeheer, zodat je de beste optie voor jouw budget en zakelijke behoeften kunt vinden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best voor het synchroniseren van opslagplaatsen voor geheimen | 14 dagen gratis proefperiode | Vanaf $40/maand | Website | |
| 2 | Beste voor dynamisch geheimbeheer | Not available | Prijs op aanvraag | Website | |
| 3 | Ideaal voor Microsoft Azure-gebruikers | Nee | Prijs op aanvraag | Website | |
| 4 | Beste voor integratie met Google Cloud | Not available | Prijs op aanvraag | Website | |
| 5 | Beste voor opensource-enthousiastelingen | Nee | Vanaf $3/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 6 | Beste voor het beveiligen van CI/CD-pijplijnen | Nee | Prijs op aanvraag | Website | |
| 7 | Het beste voor ondersteuning van meerdere platforms | Not available | Vanaf $5/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 8 | Beste voor schaalbare bedrijfsoplossingen | Not available | Vanaf $10/gebruiker/maand (minimaal 10 plaatsen) + $100 basisbedrag per maand | Website | |
| 9 | Beste voor DevOps-integratie | Not available | Vanaf $9/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 10 | Het beste voor cloud-native omgevingen | Nee | Prijs op aanvraag | Website |
Beoordelingen van de beste tools voor geheimenbeheer
Hieronder vind je mijn uitgebreide samenvattingen van de beste tools voor geheimenbeheer die op mijn shortlist staan. In mijn beoordelingen bespreek ik de belangrijkste functies, voor- en nadelen, integraties en ideale gebruikssituaties van elke tool, zodat je de beste optie voor jou kunt vinden.
Pulumi
Best voor het synchroniseren van opslagplaatsen voor geheimen
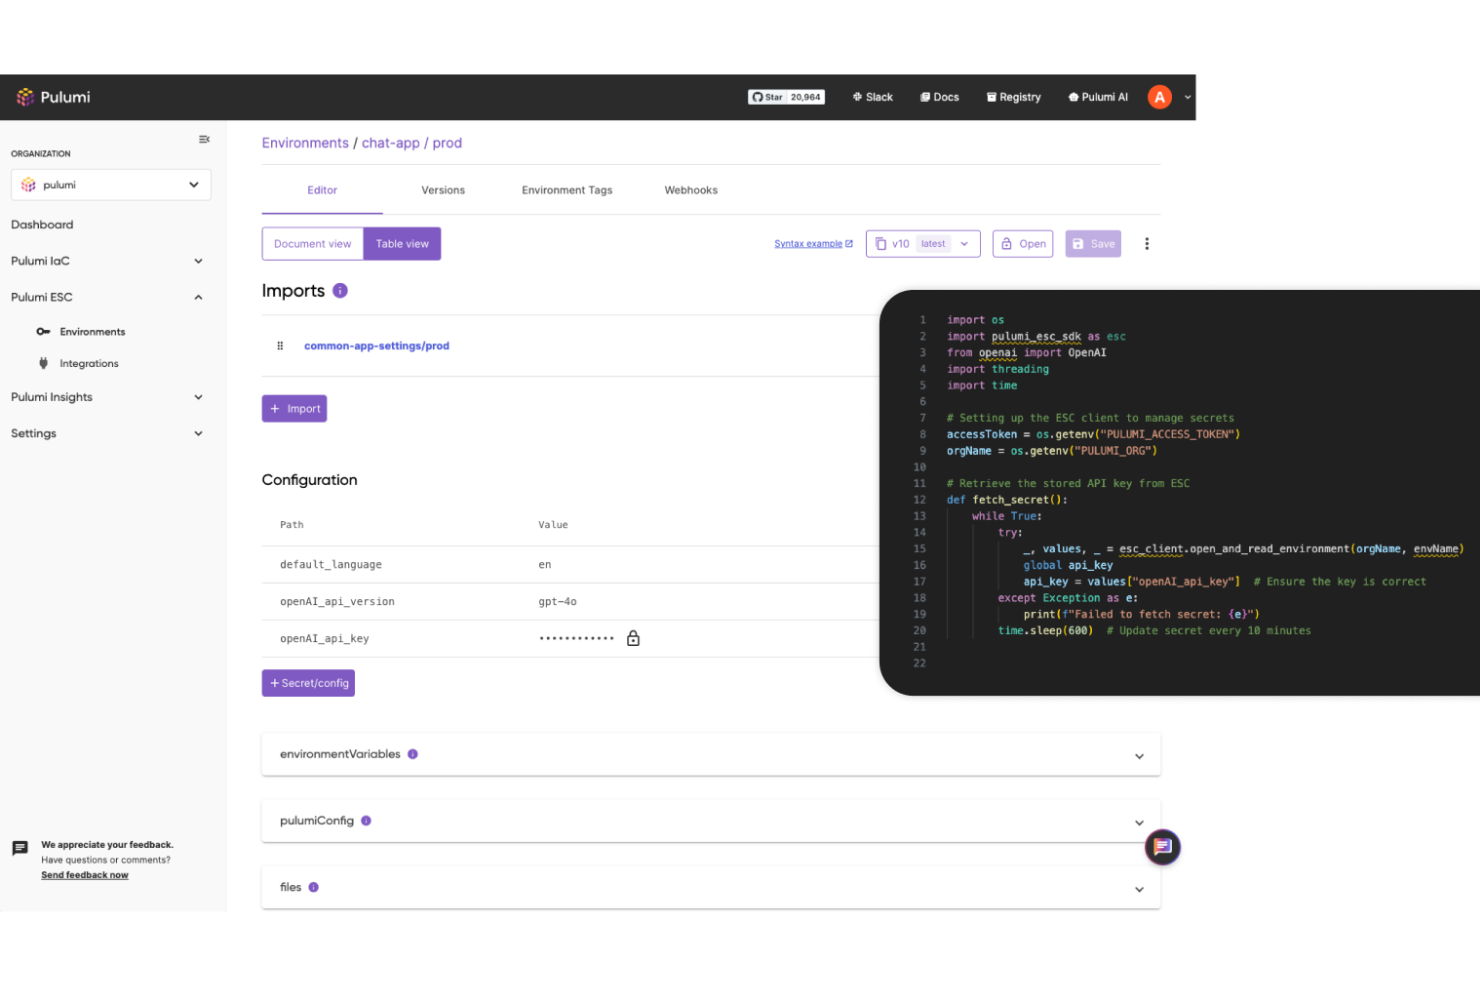
Pulumi ESC is een dienst voor geheimenbeheer die is ontworpen om gevoelige informatie, zoals API-sleutels, databasegegevens en andere vertrouwelijke gegevens, veilig te beheren in cloudinfrastructuur. Pulumi ESC is ontwikkeld voor ontwikkelaars, DevOps-teams en IT-beheerders en is geïntegreerd in het Pulumi-platform om geheimen gedurende de volledige levenscyclus van de infrastructuur te beschermen.
Waarom ik voor Pulumi koos:
Pulumi ESC biedt gecentraliseerd geheimenbeheer en orkestratie, waarmee u geheimenverspreiding en configuratiecomplexiteit veilig kunt beheren in al uw cloudinfrastructuur en toepassingen. U kunt geheimen ophalen uit en synchroniseren met elke opslagplaats voor geheimen–waaronder HashiCorp Vault, AWS Secrets Manager, Azure Key Vault, GCP Secret Manager, 1Password en meer–en geheimen gebruiken in elke toepassing, tool of CI/CD-platform.
Opvallende functies en integraties:
Andere functies zijn onder meer Pulumi IaC, waarmee u cloudinfrastructuur kunt definiëren en beheren met behulp van standaardprogrammeertalen, inclusief IDE-ondersteuning, automatische aanvulling en typecontrole. Daarnaast maakt Pulumi Insights gebruik van AI om het schrijven van infrastructuurcode en het beheer van resources te versnellen, zodat u cloudresources efficiënt kunt zoeken en analyseren. Integraties zijn onder meer AWS, Azure, Google Cloud, Kubernetes, GitHub, GitLab, Datadog, Jenkins, 1Password, HashiCorp Vault, DigitalOcean en Docker.
Pros and Cons
Pros:
- Maakt het gebruik van vertrouwde programmeertalen mogelijk
- Faciliteert strategieën voor meerdere cloudproviders
- Ondersteunt modulaire en herbruikbare code
Cons:
- Kan overmatig zijn voor niet-programmeurs die eenvoudigere indelingen zouden kunnen gebruiken
- Mogelijke prestatieproblemen bij het werken aan grotere projecten

Beste voor dynamisch geheimbeheer
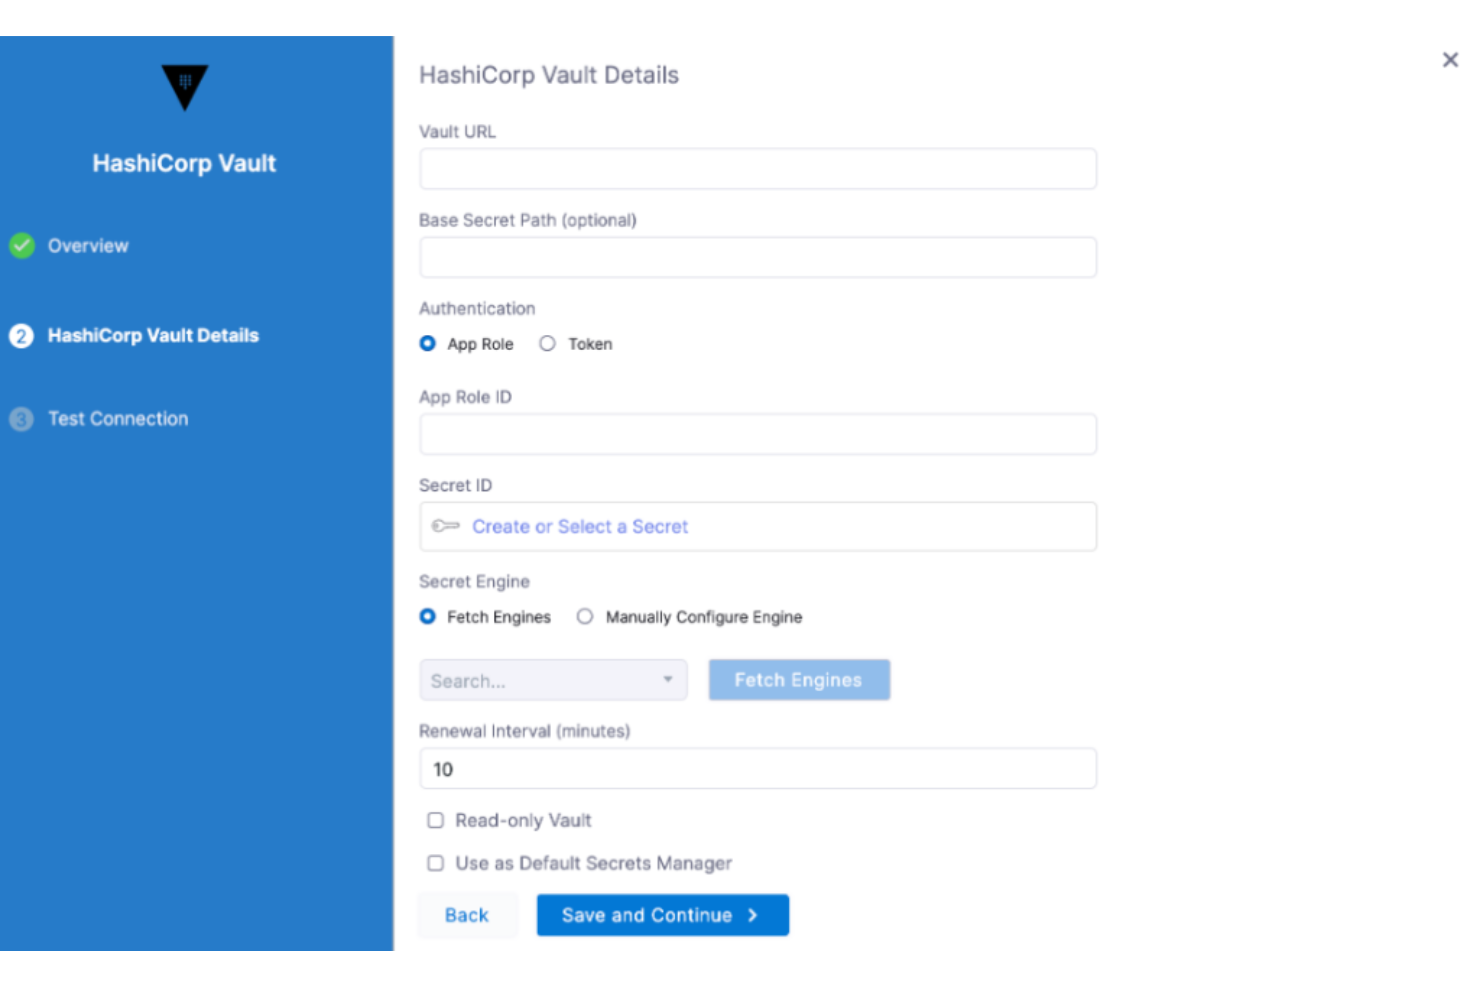
HashiCorp Vault biedt organisaties een gecentraliseerd hulpmiddel om gevoelige gegevens zoals geheimen, tokens en certificaten te beheren, controleren en beschermen. Naarmate applicaties en infrastructuuromgevingen complexer worden, neemt de behoefte aan dynamisch geheimbeheer toe, waardoor de mogelijkheden van Vault bijzonder essentieel zijn.
Waarom ik voor HashiCorp Vault heb gekozen:
Op het gebied van geheimbeheer kunnen maar weinig hulpmiddelen tippen aan de aanpasbaarheid en volledigheid van HashiCorp Vault. Ik heb dit hulpmiddel gekozen nadat ik verschillende platforms had vergeleken en had vastgesteld dat de aanpak voor dynamisch geheimbeheer uniek is. Naar mijn oordeel is Vault de beste keuze voor organisaties die op zoek zijn naar robuust, schaalbaar en flexibel geheimbeheer.
Opvallende functies en integraties:
HashiCorp Vault onderscheidt zich met functies zoals het direct genereren van geheimen, zodat applicaties alleen toegang krijgen tot wat ze nodig hebben op het moment dat dit nodig is, en het automatisch intrekken van geheimen na gebruik. Bovendien biedt de versleuteling als dienst van Vault een extra dimensie van gegevensbescherming. Het hulpmiddel integreert efficiënt met talrijke platforms, waaronder AWS, Kubernetes en Terraform, waardoor software voor geheimbeheer binnen diverse ecosystemen kan worden gebruikt.
Pros and Cons
Pros:
- Het direct genereren van geheimen verhoogt de beveiliging
- Veelzijdige functie voor versleuteling als dienst
- Uitgebreid aanbod aan integraties met belangrijke infrastructuurplatforms
Cons:
- Steilere leercurve voor beginners
- De installatie en configuratie kunnen complex zijn
- Mogelijk te uitgebreid voor kleinere omgevingen of projecten

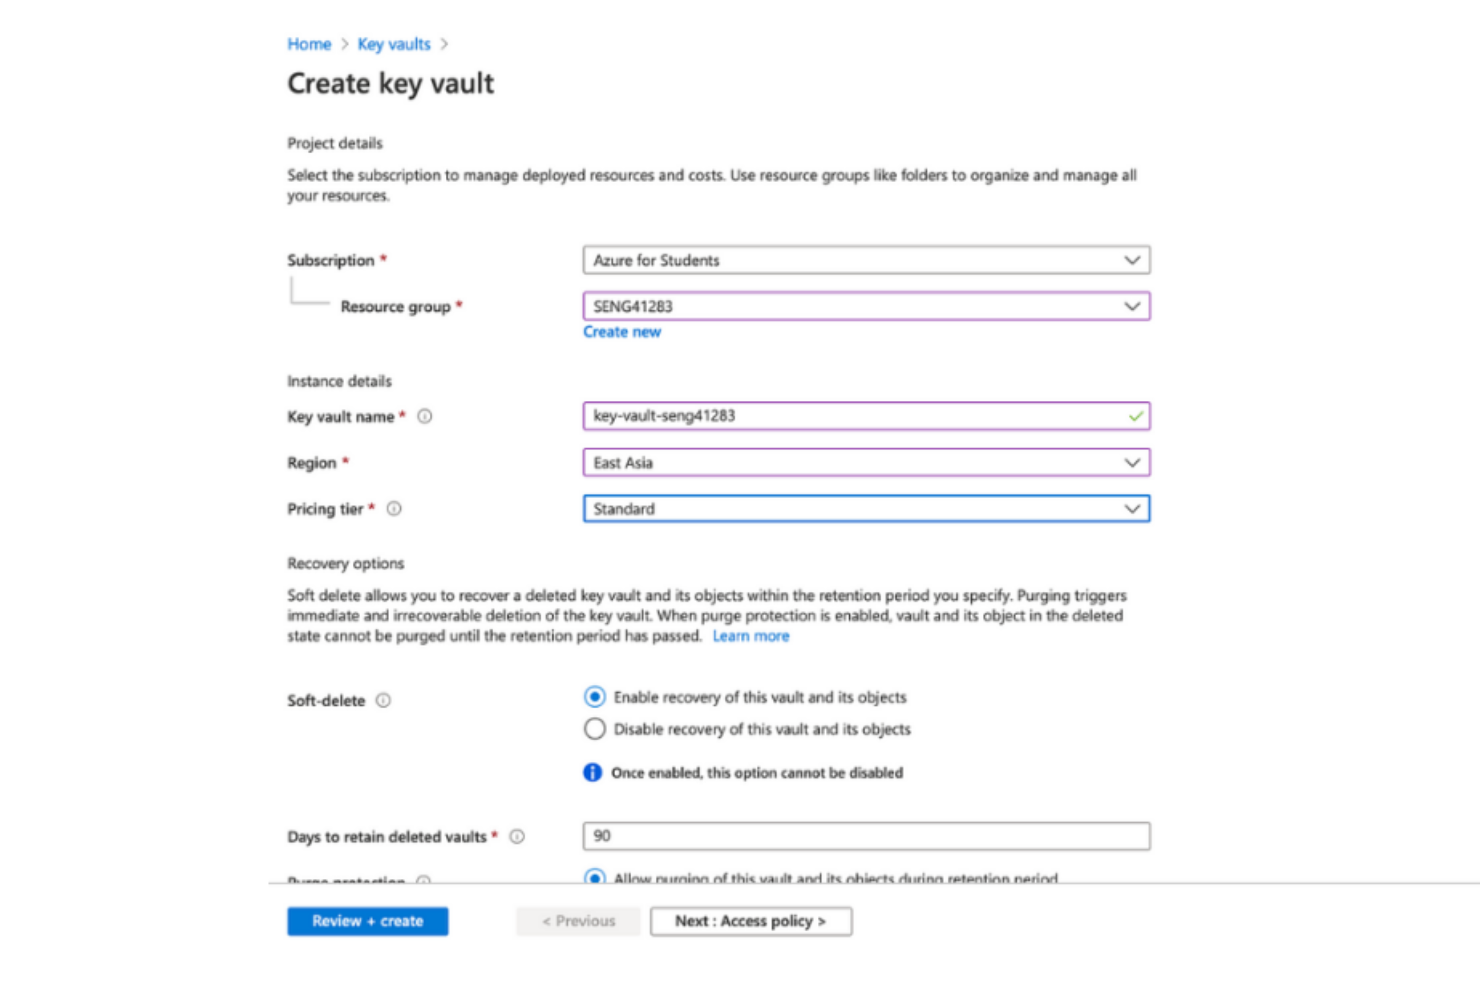
Azure Key Vault is een speciale service binnen het Microsoft Azure-cloudplatform die cryptografische sleutels, geheimen en certificaten voor Azure-gebaseerde toepassingen beheert. Voor bedrijven die al gebruikmaken van het Azure-ecosysteem biedt het integreren en beheren van geheimen via Key Vault zowel eenvoud als een native ervaring.
Waarom ik voor Azure Key Vault heb gekozen:
Bij het selecteren en vergelijken trok Azure Key Vault mijn aandacht vanwege de native integratie met de Azure-omgeving. Voor bedrijven die diep in het Azure-ecosysteem zijn ingebed, is de keuze voor Azure Key Vault bijna vanzelfsprekend. Deze native integratie maakt het een optimale keuze, vooral voor Microsoft Azure-gebruikers.
Opvallende functies en integraties:
Azure Key Vault biedt sterke gegevensbescherming met hardwarebeveiligingsmodules (HSM's). Het gecentraliseerde beheer van toepassingsgeheimen zorgt voor uniformiteit en consistentie tussen services. Daarnaast integreert Key Vault nauw met andere Azure-services, waardoor ontwikkelaars toepassingsgeheimen gemakkelijker kunnen beheren zonder ze in hun code te hoeven verwerken.
Pros and Cons
Pros:
- Native integratie met het Azure-ecosysteem
- Maakt gebruik van hardwarebeveiligingsmodules voor extra bescherming
- Gecentraliseerd beheer bevordert consistentie
Cons:
- Is mogelijk niet de eerste keuze voor niet-Azure-omgevingen
- Voor de initiële configuratie is mogelijk kennis van Azure vereist
- De prijsstelling kan complex zijn vanwege de verschillende opties met meerdere prijsniveaus

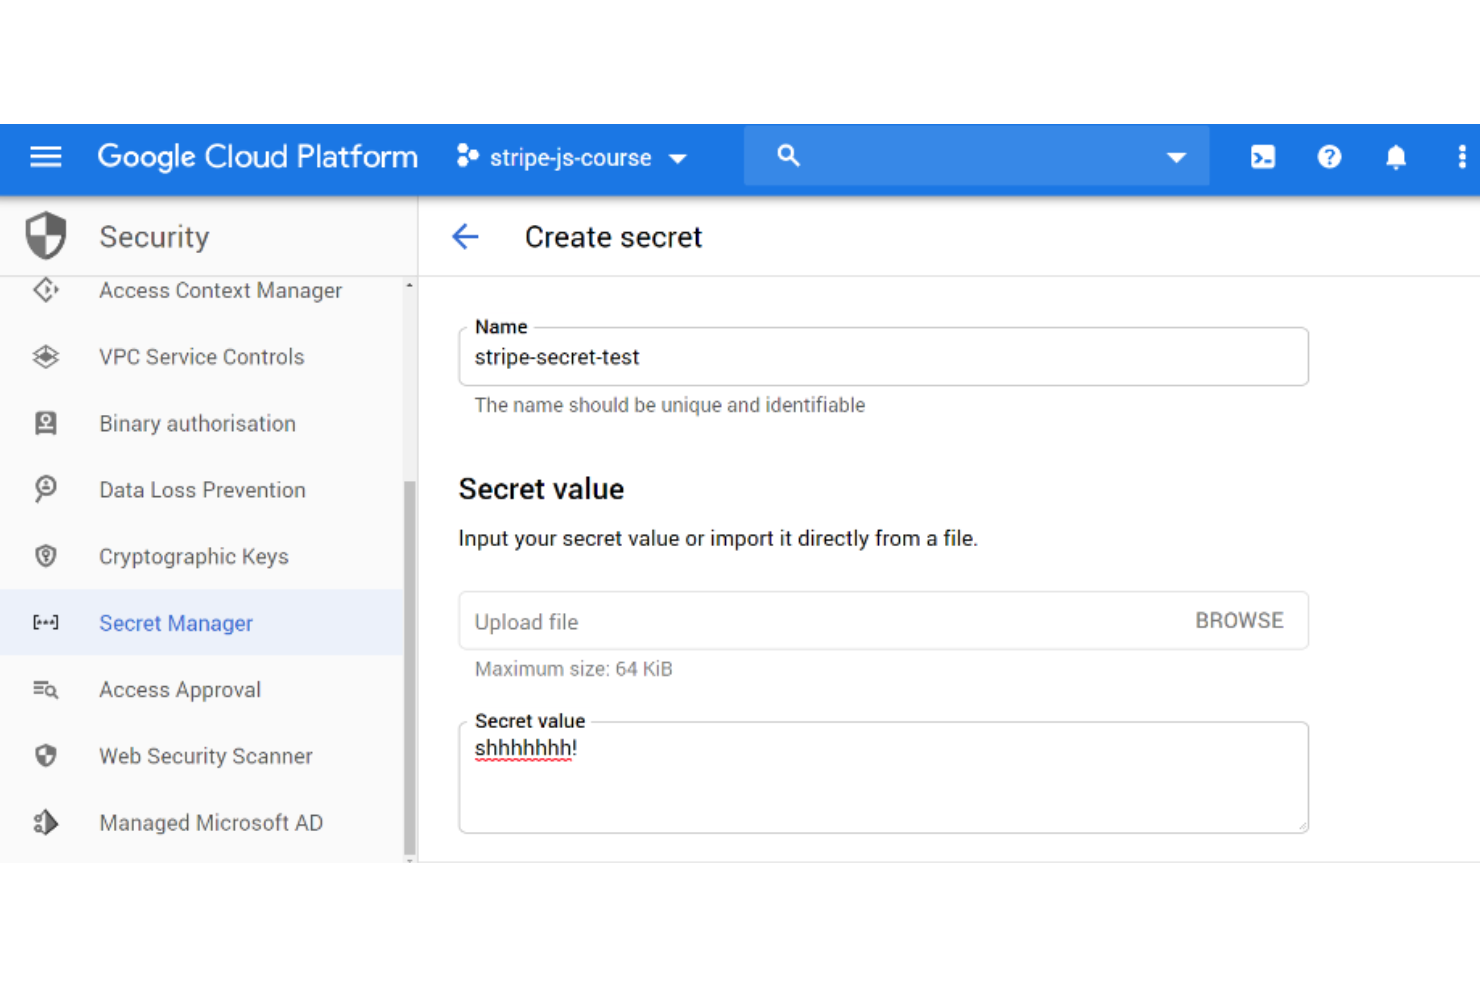
Google Cloud Secret Manager beheert gevoelige gegevens veilig voor bedrijven die Google Cloud-services gebruiken.
Waarom ik Google Cloud Secret Manager heb gekozen:
Toen ik bepaalde welke tools ik aan deze lijst wilde toevoegen, viel de native integratie van Google Cloud Secret Manager binnen het Google Cloud-platform onmiddellijk op. Gezien mijn ervaring met tools voor geheimenbeheer werd de naadloze werking voor Google Cloud-gebruikers een bepalende factor in mijn keuze. Het is het meest geschikt voor bedrijven die al volledig voor de Google Cloud-suite hebben gekozen, omdat het een gestroomlijnde ervaring biedt die specifiek op die omgeving is afgestemd.
Opvallende functies en integraties:
Google Cloud Secret Manager biedt robuuste toegangscontroles met behulp van Cloud IAM-beleidsregels. De automatische en handmatige rotatie van geheimen helpt bij het handhaven van de beveiligingslevenscyclus. De service kan bovendien eenvoudig worden geïntegreerd met populaire Google Cloud-services, waardoor ontwikkelaars een vertrouwde en samenhangende ervaring hebben.
Pros and Cons
Pros:
- Nauwe integratie met het Google Cloud-platform
- Sterke toegangscontroles via Cloud IAM
- Ondersteunt automatische rotatie van geheimen
Cons:
- Is mogelijk niet geschikt voor niet-Google Cloud-platforms
- Heeft een leercurve voor wie nieuw is met Google Cloud-services
- De prijs kan variëren afhankelijk van gebruik en integraties

Bitwarden biedt een tool voor geheimenbeheer die transparantie centraal stelt, omdat deze op een opensourcemodel werkt. De door de community aangestuurde aanpak van het platform zorgt voor voortdurende verbetering en maakt het een favoriete keuze onder mensen die gepassioneerd zijn over opensource.
Waarom ik Bitwarden heb gekozen:
Bij het bepalen welke tool ik in deze lijst wilde opnemen, viel Bitwarden onmiddellijk op vanwege zijn opensource-ethos. Op het gebied van geheimenbeheer, waar vertrouwen van het grootste belang is, is de transparantie die Bitwarden biedt ongeëvenaard. Ik heb dit platform speciaal gekozen voor mensen die opensourceprincipes hoog in het vaandel dragen, omdat ik geloof dat het de beste keuze voor hen is.
Opvallende functies en integraties:
Bitwarden beschikt over functies zoals mogelijkheden voor zelfhosting, waarmee organisaties volledige controle over hun gegevens kunnen behouden. De wachtwoordgenerator en TOTP-authenticator verbeteren de beveiliging ook door sterke, unieke geheimen te garanderen. Wat integraties betreft, werkt Bitwarden probleemloos met verschillende browsers en besturingssystemen, waardoor gebruikers in uiteenlopende technische omgevingen eenvoudig toegang hebben.
Pros and Cons
Pros:
- Volledig opensource en transparant
- Opties voor zelfhosting beschikbaar
- Sterke beveiligingstools zoals wachtwoordgeneratoren en TOTP
Cons:
- Steilere leercurve voor niet-technische gebruikers
- Jaarlijkse facturering kan sommige potentiële klanten afschrikken
- Mist enkele geavanceerde functies die beschikbaar zijn in tools gericht op ondernemingen

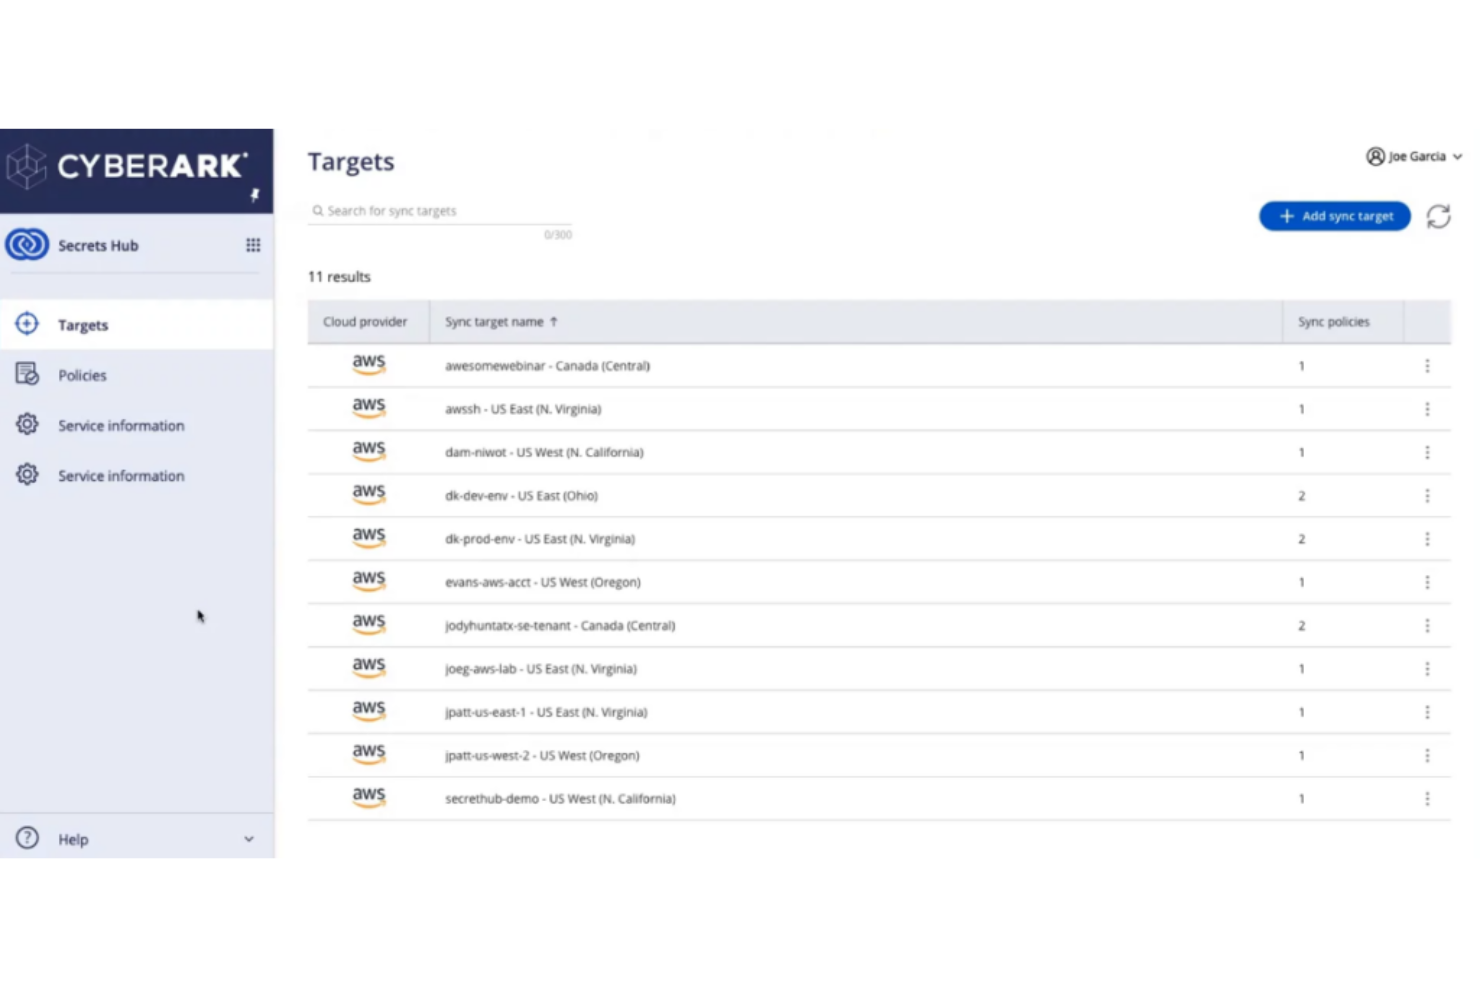
De CyberArk DEVSECOPS-tool verbetert de beveiliging in CI/CD-pijplijnen met gerichte maatregelen voor bescherming tegen kwetsbaarheden. Ideaal voor organisaties die zich op beveiliging richten.
Waarom ik CyberArk DEVSECOPS heb gekozen:
Van de vele tools die ik heb onderzocht, viel CyberArk DEVSECOPS op door zijn toewijding aan het beveiligen van de vaak over het hoofd geziene CI/CD-pijplijnen. Het grondige inzicht in de kwetsbaarheden die inherent zijn aan deze omgevingen en de robuuste aanpak om deze aan te pakken, maakten de tool onderscheidend. Ik heb voor deze oplossing gekozen omdat deze naar mijn oordeel ongeëvenaarde bescherming biedt waar die het hardst nodig is: direct binnen het CI/CD-proces.
Opvallende functies en integraties:
CyberArk DEVSECOPS beschikt over functies zoals just-in-time-toegang, waarmee wordt gewaarborgd dat alleen geautoriseerde entiteiten wijzigingen kunnen aanbrengen, en dynamische levering van geheimen, waarmee het risico op het lekken van geheimen wordt verminderd. Bovendien voegt de mogelijkheid van de tool om te scannen op blootgelegde geheimen in de codebase een extra verdedigingslaag toe. De tool integreert soepel met populaire CI/CD-tools zoals Jenkins, GitLab en Travis CI, waardoor een veiliger ontwikkelingsproces wordt gefaciliteerd.
Pros and Cons
Pros:
- Just-in-time-toegang minimaliseert ongeautoriseerde interventies
- Dynamische levering van geheimen voorkomt ongewenste blootstelling
- Scannen van de codebase identificeert en verhelpt blootgelegde geheimen
Cons:
- Kan complex zijn voor teams die nieuw zijn met CI/CD-beveiliging
- De integraties zijn uitgebreid, maar dekken mogelijk niet elke gespecialiseerde tool
- Vereist voortdurende monitoring voor optimale effectiviteit

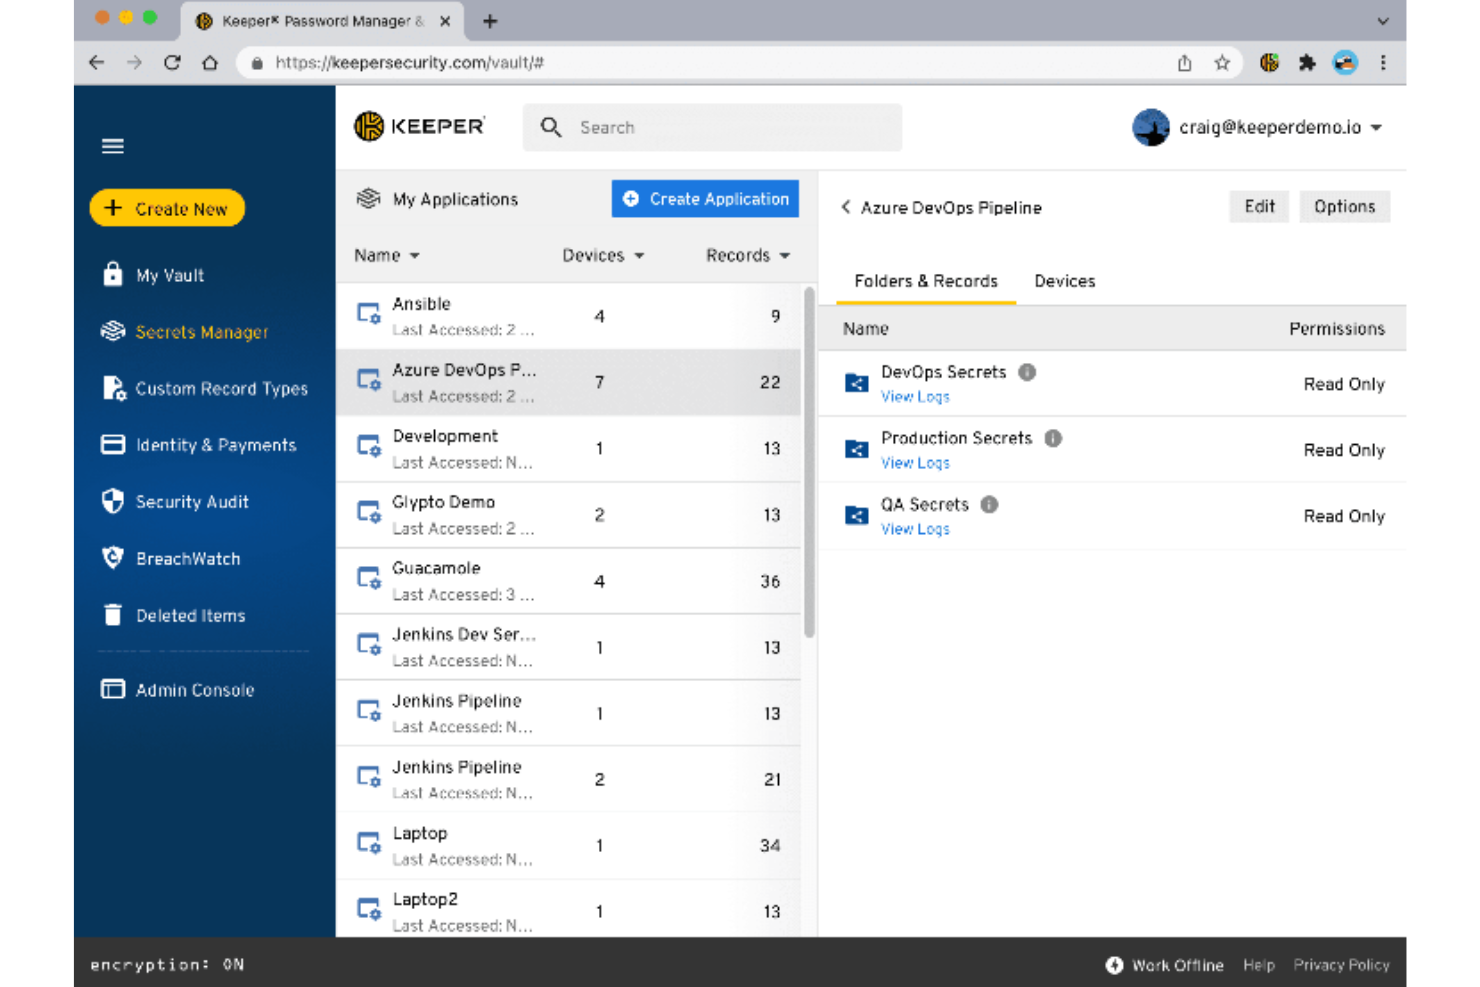
Keeper Secrets Manager is een uitgebreide oplossing voor geheimenbeheer die gevoelige gegevens op diverse platforms beheert. Voor bedrijven die hun weg proberen te vinden in het labyrint van moderne technologiestacks biedt Keeper een veilige haven, met ondersteuning voor een breed scala aan platforms.
Waarom ik voor Keeper Secrets Manager heb gekozen:
Ik heb Keeper Secrets Manager voor deze lijst gekozen nadat ik had vastgesteld dat de ondersteuning voor meerdere platforms onovertroffen was. Bij het vergelijken van verschillende tools werd Keepers inzet om compatibiliteit met meerdere platforms te garanderen duidelijk. Ik ben van mening dat Keeper Secrets Manager de optimale keuze is voor wie met uiteenlopende platforms werkt en daarom het meest geschikt is voor ondersteuning van meerdere platforms.
Opvallende functies en integraties:
Keeper Secrets Manager blinkt uit met biometrisch inloggen, wat een extra beveiligingslaag biedt. De veilige bestandsopslag zorgt er ook voor dat essentiële documenten uit handen van nieuwsgierige blikken blijven. Op het gebied van integraties werkt Keeper samen met populaire platforms zoals Windows, macOS en Linux, maar biedt het ook extensies voor de meeste browsers en apps voor mobiele apparaten, wat zorgt voor een samenhangende ervaring.
Pros and Cons
Pros:
- Uitgebreide ondersteuning voor meerdere platforms
- Biometrisch inloggen voegt een extra beveiligingslaag toe
- Veilige bestandsopslag zorgt ervoor dat essentiële bestanden vertrouwelijk blijven
Cons:
- Kan complex overkomen voor eenvoudigere gebruiksscenario's
- De gebruikersinterface kan voor sommige gebruikers enige gewenning vereisen
- Voor extra functies kunnen extra kosten in rekening worden gebracht

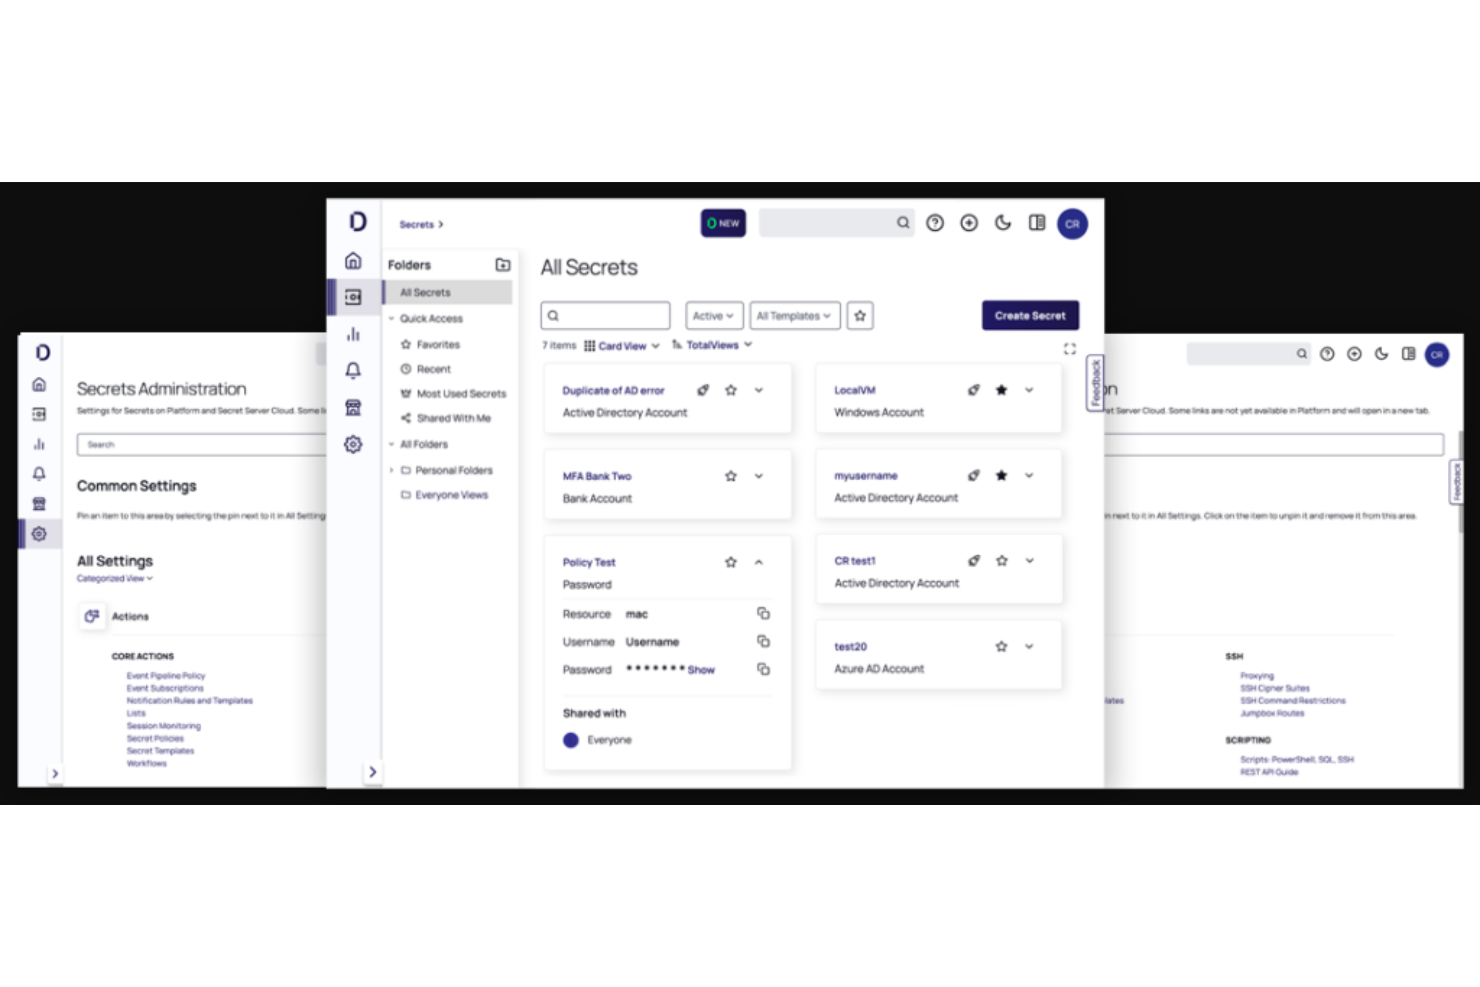
Delinea Secret Server is speciale software die is ontworpen om gevoelige gegevens en referenties veilig te beheren in verschillende bedrijfsomgevingen. De architectuur belooft schaalbaarheid en aanpasbaarheid en speelt in op de complexiteit van groeiende organisaties.
Waarom ik voor Delinea Secret Server heb gekozen:
Delinea Secret Server is de beste schaalbare bedrijfsoplossing voor het beheer van geheimen. De oplossing onderscheidt zich door haar robuustheid en het vermogen om mee te groeien met een organisatie, waardoor ze een uitstekende keuze is in een concurrerende markt.
Opvallende functies en integraties:
Delinea Secret Server zit boordevol functies die inspelen op de veranderende behoeften van ondernemingen. De op rollen gebaseerde toegangscontrole zorgt voor nauwkeurig beheer over wie toegang krijgt tot welke gegevens, en de audittrails bieden transparantie over gegevenstoegang en -gebruik. De tool kan worden geïntegreerd met toonaangevende IT-platforms en -toepassingen, zodat ondernemingen hun workflows niet opnieuw hoeven uit te vinden. Deze integraties omvatten SIEM-oplossingen, ticketingsystemen en andere IT-tools.
Pros and Cons
Pros:
- Schaalbare architectuur die geschikt is voor grote ondernemingen
- Nauwkeurige op rollen gebaseerde toegangscontrole
- Uitgebreide audittrails voor transparantie
Cons:
- Mogelijk te complex voor kleinere organisaties
- Steilere leercurve voor nieuwe gebruikers
- Hogere initiële investering dan sommige alternatieven


Delinea DevOps Secrets Vault biedt een geavanceerde oplossing voor geheimenbeheer voor moderne DevOps-omgevingen. Nu DevOps-praktijken steeds belangrijker worden voor efficiënte softwarelevering, is deze tool ontwikkeld om naadloos met deze processen te integreren.
Waarom ik voor Delinea DevOps Secrets Vault heb gekozen:
Bij het samenstellen van een lijst met hoogwaardige tools voor geheimenbeheer viel Delinea DevOps Secrets Vault op vanwege de gerichte aanpak voor DevOps-ecosystemen. Het werd duidelijk dat deze tool een natuurlijke keuze kon zijn voor teams die sterk op DevOps zijn gericht. Daarom beschouwde ik deze tool als de beste voor DevOps-integratie.
Opvallende functies en integraties:
Delinea DevOps Secrets Vault beschikt over functies zoals het snel ophalen van geheimen, waardoor vertragingen in DevOps-pijplijnen tot een minimum worden beperkt. Daarnaast biedt het robuuste op rollen gebaseerde toegangscontroles, waarmee gedetailleerde machtigingen kunnen worden toegekend en risico’s worden beperkt. Op het gebied van integraties blinkt de tool uit door ondersteuning van een breed scala aan DevOps-tools, waaronder Jenkins, Kubernetes en Terraform, wat soepelere en veiligere bewerkingen mogelijk maakt.
Pros and Cons
Pros:
- Afgestemd op DevOps-omgevingen
- Het snel ophalen van geheimen vermindert vertragingen in pijplijnen
- Uitgebreide integraties met populaire DevOps-tools
Cons:
- Kan overdreven uitgebreid zijn voor teams die DevOps niet gebruiken
- Vereist enige initiële configuratie en gewenning
- Premiumfuncties kunnen de kosten voor grotere teams verhogen

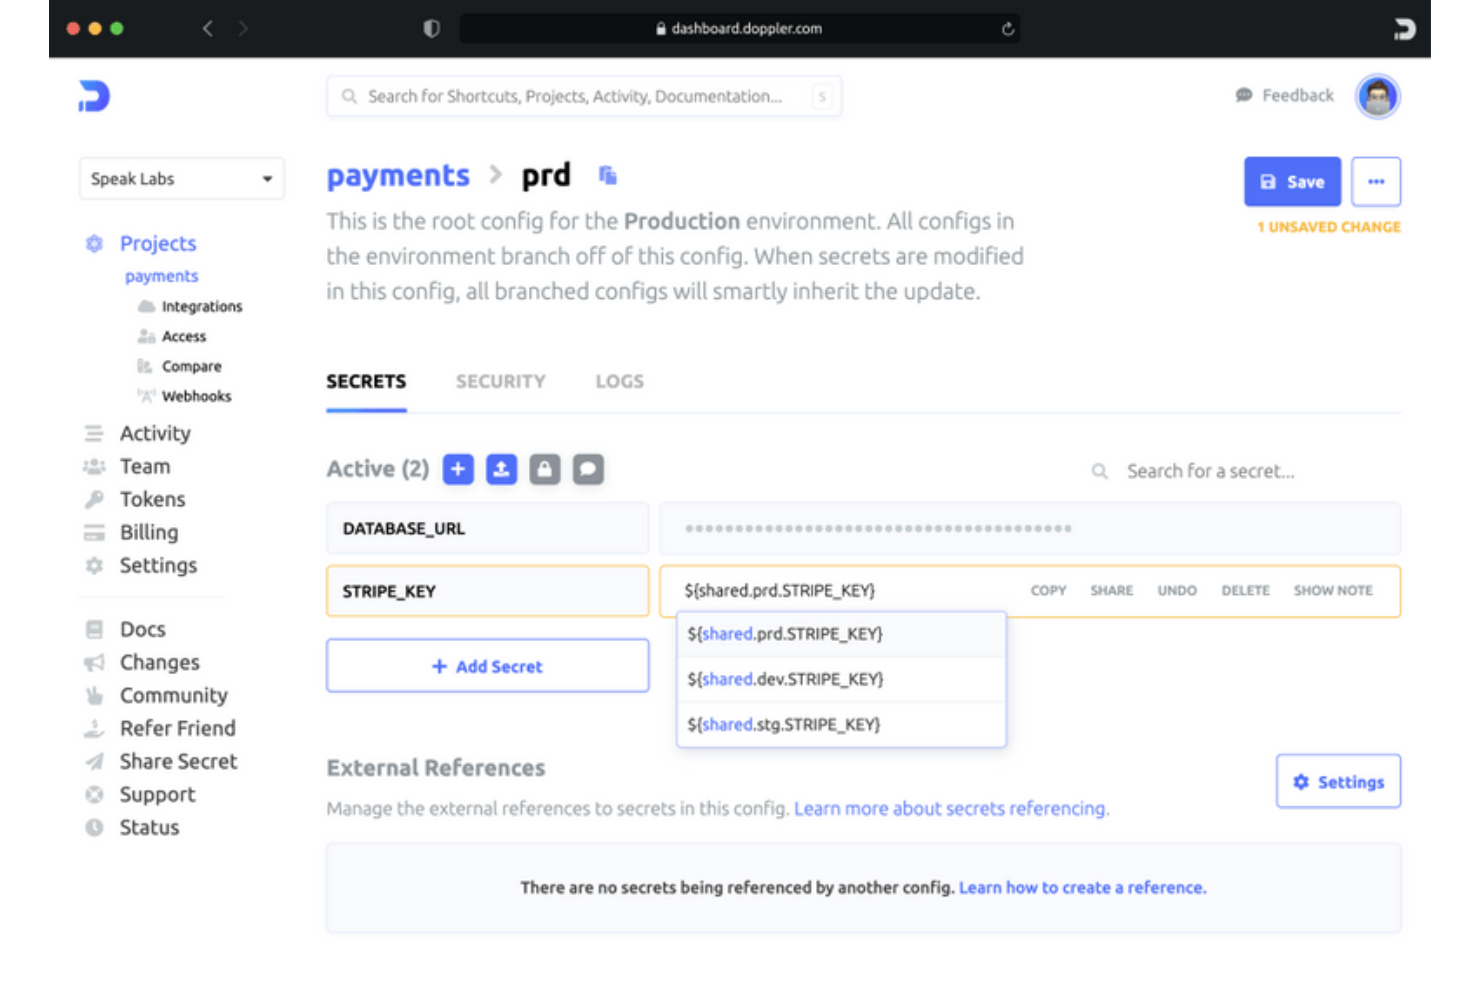
Doppler SecretOps Platform is gespecialiseerd in het gecentraliseerde beheer en de veilige opslag van applicatiegeheimen. Met de nadruk op cloud-native infrastructuren stroomlijnt dit platform geheimenbeheer voor ontwikkelaars die in moderne cloudomgevingen werken.
Waarom ik voor Doppler SecretOps Platform heb gekozen:
Het SecretOps Platform van Doppler was een duidelijke kandidaat bij het bepalen welke tools ik zou opnemen, vanwege de sterke aansluiting op cloud-native werkwijzen. Ik heb deze tool gekozen omdat deze krachtige ondersteuning biedt aan organisaties met diep geïntegreerde cloud-native workflows.
Opvallende functies en integraties:
Doppler SecretOps Platform biedt functies zoals automatische rotatie van geheimen, waardoor de handmatige werklast afneemt en de beveiliging verbetert. Het platform zorgt er ook voor dat geheimen omgevingsspecifiek zijn, wat bijdraagt aan een betere organisatie en minder fouten tussen omgevingen. Voor integraties maakt het verbinding met veelgebruikte cloudplatforms zoals AWS (Amazon Web Services), Azure en GCP, waardoor compatibiliteit en soepelere werkzaamheden worden gewaarborgd.
Pros and Cons
Pros:
- Automatische rotatie van geheimen vermindert handmatig werk
- Omgevingsspecifieke opslag van geheimen bevordert een betere organisatie
- Sterke compatibiliteit met belangrijke cloudplatforms
Cons:
- Mogelijk minder geschikt voor niet-cloud-native bedrijven
- Kleinere organisaties kunnen sommige functies als overbodig ervaren
- De eerste installatie kan tijd vergen voor volledige integratie
Andere tools voor geheimenbeheer
Hier zijn enkele aanvullende opties voor tools voor geheimenbeheer die mijn shortlist niet hebben gehaald, maar die toch de moeite waard zijn om te bekijken:
- Akeyless Vault Platform
Het beste voor uniforme toegang tot geheimen
- CyberArk Conjur
E voor gecontroleerde compliancevereisten
- Thycotic Secret Server
E voor lokale implementaties


Hoe ik tools voor geheimenbeheer beoordeel
Ik splits mijn beoordeling op in basiscriteria—zoals dynamische geheimrotatie en RBAC—en onderscheidende factoren die tools voor grote Kubernetes-omgevingen onderscheiden van lichtere opties.
Basisfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (is uitstekend op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om voor opname in aanmerking te komen.
- Gecentraliseerde opslag van geheimen: Ik controleer of een tool API-sleutels, databasegegevens, tokens en certificaten kan opslaan in één kluis met een logische indeling, zoals projecten of namespaces.
- Dynamische geheimen & rotatie: Geautomatiseerde rotatie van inloggegevens is hierbij belangrijk—ik zoek naar tools die kortlevende, tijdelijke geheimen genereren voor systemen zoals databases of cloud-IAM-rollen.
- Toegangsbeheer & beleidsregels: Elke tool wordt beoordeeld op de granulariteit waarmee deze machtigingen beheert, van eenvoudige RBAC-rollen tot padgebaseerde beleidsregels en bindingen voor workload-identiteiten.
- Auditlogging: Ik zoek naar gedetailleerde, exporteerbare logboeken waarin wordt vastgelegd wie welk geheim en wanneer heeft geopend, plus de mogelijkheid om die logboeken door te sturen naar een SIEM-platform voor monitoring.
- Integraties & API's: De tool moet verbinding kunnen maken met de bredere DevOps-stack—CI/CD-platforms, Kubernetes, Terraform en cloudproviders—via ingebouwde integraties, CLI's en SDK's.
- Versleuteling & sleutelbeheer: Ik beoordeel het versleutelingsmodel van begin tot eind, inclusief de sterkte van het coderingsalgoritme voor gegevens in rust en tijdens transport, ondersteuning voor door de klant beheerde sleutels en opties voor HSM-ondersteuning.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers en zet ik ze tegenover elkaar:
Opvallende functies
Het scannen van geheimen is een belangrijke onderscheidende factor—ik zoek naar tools die gelekte inloggegevens in codeopslagplaatsen en containerimages onderscheppen voordat ze productie bereiken. Federatie van workload-identiteiten is een ander gebied dat ik nauwgezet beoordeel, omdat tijdelijke tokens op basis van identiteit het risico op langdurig geldige statische sleutels tussen microservices wegnemen. Ook de ontwikkelaarservaring is belangrijk. Tools die CLI-hulpprogramma's en IDE-plug-ins bieden voor het injecteren van geheimen tijdens runtime, houden inloggegevens van schijf en uit .env-bestanden.
Meer dan functies alleen
Ik weeg de flexibiliteit van implementatie zorgvuldig mee—teams in gereguleerde sectoren hebben vaak zelf gehoste of volledig geïsoleerde opties nodig, terwijl anderen de voorkeur geven aan SaaS. Nalevingscertificeringen zoals SOC 2 Type II en FIPS 140-2-validatie spelen ook een rol, vooral voor organisaties in de gezondheidszorg of financiële sector, waar auditgereedheid een basisvereiste is. Transparantie van de prijsstelling is eveneens belangrijk. Ik controleer of de kosten voorspelbaar meegroeien naarmate het aantal geheimen en workloads toeneemt, omdat ondoorzichtige prijsstelling die uitsluitend op ondernemingen is gericht, langetermijnbudgettering lastig kan maken.
Een tool voor geheimenbeheer kiezen
Het is gemakkelijk om verstrikt te raken in lange lijsten met functies en complexe prijsstructuren. Om je te helpen gefocust te blijven tijdens je unieke softwareselectieproces, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar je op moet letten |
|---|---|
| Schaalbaarheid | Kan de tool meegroeien met je organisatie? Houd rekening met toekomstige aantallen gebruikers, meer gegevens en aanvullende functies. Zoek naar tools die groei probleemloos aankunnen. |
| Integraties | Werkt de tool met je huidige systemen? Controleer de compatibiliteit met bestaande software en platforms. Zoek naar naadloze API-verbindingen. |
| Aanpasbaarheid | Kun je de tool aanpassen aan je behoeften? Beoordeel of de tool door gebruikers gedefinieerde instellingen, werkstromen en sjablonen ondersteunt die bij je team passen. |
| Gebruiksgemak | Is de interface intuïtief voor je team? Vermijd tools met een steile leercurve. Zoek naar gebruiksvriendelijke dashboards en eenvoudige navigatie. |
| Implementatie en ingebruikname | Hoe snel kan je team de tool gaan gebruiken? Beoordeel hoeveel tijd en middelen nodig zijn voor de installatie. Zoek naar tools met duidelijke handleidingen en ondersteuning. |
| Kosten | Past de tool binnen je budget? Vergelijk prijsplannen en verborgen kosten. Weeg de waarde af tegen de aangeboden functies. |
| Beveiligingsmaatregelen | Zijn je geheimen goed beschermd? Controleer de encryptiestandaarden, toegangscontroles en auditmogelijkheden. Zorg ervoor dat de tool voldoet aan het beveiligingsbeleid. |
| Nalevingsvereisten | Voldoet de tool aan industrienormen? Controleer of de tool voldoet aan regelgeving zoals GDPR, HIPAA of andere relevante normen. |
Wat zijn tools voor geheimenbeheer?
Tools voor geheimenbeheer zijn oplossingen die zijn ontworpen om gevoelige informatie zoals wachtwoorden, API-sleutels en certificaten veilig op te slaan en te beheren. IT-professionals, ontwikkelaars en beveiligingsteams gebruiken deze tools doorgaans om gegevens te beschermen en de integriteit van systemen te behouden. Functies voor versleuteling, auditregistratie en toegangsbeheer helpen bij veilig gegevensbeheer en naleving van regelgeving. Deze tools bieden aanzienlijke waarde doordat ze ervoor zorgen dat gevoelige informatie beschermd blijft en alleen toegankelijk is voor bevoegde gebruikers.
Functies
Let bij het selecteren van tools voor geheimenbeheer op de volgende belangrijke functies:
- Veilige opslag: Beschermt gevoelige informatie zoals wachtwoorden en API-sleutels tegen onbevoegde toegang.
- Toegangsbeheer: Beheert wie geheimen kan bekijken en wijzigen, zodat alleen bevoegde gebruikers toegang hebben.
- Auditregistratie: Biedt een overzicht van toegang tot en wijzigingen in geheimen voor nalevings- en beveiligingsaudits.
- Versleuteling: Beveiligt gegevens door deze om te zetten in een indeling die alleen door bevoegde gebruikers kan worden gelezen.
- Integratiemogelijkheden: Maakt een naadloze verbinding met bestaande systemen en toepassingen mogelijk voor soepele bedrijfsprocessen.
- Geautomatiseerd vernieuwen van geheimen: Werkt geheimen regelmatig bij om het risico op blootstelling te beperken en de beveiliging te verbeteren.
- Op rollen gebaseerd toegangsbeheer: Wijst machtigingen toe op basis van gebruikersrollen om het beveiligingsbeheer te vereenvoudigen.
- Aanpasbare dashboards: Biedt gepersonaliseerde weergaven en inzichten, zodat gebruikers snel toegang hebben tot relevante informatie.
- Realtimebewaking: Biedt voortdurende bewaking en waarschuwingen voor mogelijke beveiligingsbedreigingen of inbreuken.
- Ondersteuning voor naleving: Zorgt ervoor dat de tool voldoet aan voorschriften uit de sector, zoals de AVG en HIPAA, en helpt organisaties om aan de regelgeving te blijven voldoen.
Voordelen
Het implementeren van tools voor geheimenbeheer biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Verbeterde beveiliging: Door versleuteling en toegangsbeheer te gebruiken, beschermen deze tools gevoelige informatie tegen onbevoegde toegang.
- Naleving van regelgeving: Met functies zoals auditregistratie en ondersteuning voor naleving kun je voldoen aan sectornormen zoals de AVG en HIPAA.
- Verbeterde efficiëntie: Het automatiseren van het vernieuwen van geheimen vermindert de handmatige werklast en beperkt het risico op menselijke fouten.
- Eenvoudiger beheer: Op rollen gebaseerd toegangsbeheer en aanpasbare dashboards maken het eenvoudiger om te beheren en te controleren wie toegang heeft tot welke gegevens.
- Grotere betrouwbaarheid: Realtimebewaking zorgt ervoor dat je wordt gewaarschuwd voor mogelijke bedreigingen, waardoor je systemen veilig en betrouwbaar blijven.
- Naadloze integratie: Dankzij integratiemogelijkheden kan de tool met je bestaande systemen samenwerken, wat zorgt voor een soepele workflow.
- Besparingen: Door datalekken te voorkomen en naleving van regelgeving te waarborgen, kunnen deze tools helpen kostbare boetes en reputatieschade te voorkomen.
Kosten en prijzen
Bij het selecteren van tools voor geheimenbeheer is inzicht nodig in de verschillende beschikbare prijsmodellen en abonnementen. De kosten variëren afhankelijk van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel vat veelvoorkomende abonnementen, hun gemiddelde prijzen en de gebruikelijke functies van oplossingen voor geheimenbeheer samen:
Vergelijkingstabel van abonnementen voor tools voor geheimenbeheer
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basisopslag, beperkt toegangsbeheer en basisversleuteling. |
| Persoonlijk abonnement | $5-$25/gebruiker/maand | Veilige opslag, toegangsbeheer, auditregistratie en basale integraties. |
| Zakelijk abonnement | $26-$50/gebruiker/maand | Geavanceerde versleuteling, op rollen gebaseerde toegang, integraties en realtimebewaking. |
| Enterprise-abonnement | $51-$100+/gebruiker/maand | Aanpasbare dashboards, geautomatiseerd vernieuwen van geheimen, ondersteuning voor naleving en premiumondersteuning. |
Veelgestelde vragen over hulpmiddelen voor geheimenbeheer
Hier vindt u antwoorden op veelgestelde vragen over hulpmiddelen voor geheimenbeheer:
Kunnen hulpmiddelen voor geheimenbeheer worden geïntegreerd met CI/CD-pijplijnen?
Ja, de meeste hulpmiddelen voor geheimenbeheer werken met populaire CI/CD-platforms zoals Jenkins, GitLab en GitHub Actions. U kunt geheimen in bouwprocessen injecteren zonder ze hard in uw pijplijn te coderen. Dit voorkomt dat inloggegevens in code of logboeken worden blootgesteld. U moet toegangsbeleid zorgvuldig configureren, zodat alleen geautoriseerde taken deze geheimen kunnen ophalen.
Hoe gaan hulpmiddelen voor geheimenbeheer om met sleutelrotatie?
Hulpmiddelen voor geheimenbeheer bieden doorgaans functies voor geautomatiseerde sleutelrotatie. U kunt beleid instellen om geheimen volgens een schema of na specifieke gebeurtenissen, zoals een beveiligingsinbreuk, te roteren. Sommige hulpmiddelen bieden ook toegang op het juiste moment, zodat sleutels alleen bestaan wanneer dat nodig is. Dit helpt langdurige blootstelling te beperken en zorgt ervoor dat uw inloggegevens actueel blijven.
Ondersteunen hulpmiddelen voor geheimenbeheer cloud-native omgevingen?
Ja, de meeste hulpmiddelen ondersteunen Kubernetes en cloud-native stacks. Ze bieden vaak sidecar-injectoren of integraties met admissioncontrollers. Hierdoor kan uw team geheimen in containers injecteren zonder ze naar schijf te schrijven. Dit vermindert het risico in dynamische cloudomgevingen waarin workloads vaak veranderen.
Hoe controleer ik de toegang tot geheimen?
U kunt de toegang controleren door logboekregistratie en monitoring in het platform voor geheimenbeheer in te schakelen. De meeste hulpmiddelen registreren wie toegang heeft gehad tot een geheim, wanneer dit gebeurde en vanaf welke locatie. Deze logboeken helpen u verdacht gedrag te detecteren en naleving af te dwingen. Zorg ervoor dat uw configuratie voor logboekregistratie kan worden geïntegreerd met uw bestaande hulpmiddelen voor monitoring.
Wat nu:
Als u bezig bent met het onderzoeken van hulpmiddelen voor geheimenbeheer, neem dan contact op met een SoftwareSelect-adviseur voor gratis aanbevelingen.
U vult een formulier in en hebt een kort gesprek waarin zij ingaan op de specifieke details van uw behoeften. Vervolgens ontvangt u een shortlist van software om te beoordelen. Ze ondersteunen u zelfs gedurende het volledige aankoopproces, inclusief prijsonderhandelingen.