

De 10 beste tools voor netwerkbeveiligingsaudits van 2026 ontdekken

10 Selectie van de beste tools voor netwerkbeveiligingsaudits


Als het gaat om het beschermen van het netwerk van je organisatie, weet ik dat je op zoek bent naar meer dan alleen basisbeveiligingsfuncties. Tools voor netwerkaudits fungeren als de waakhond van je IT-infrastructuur en controleren op kwetsbaarheden en ongeautoriseerde wijzigingen.
Het belangrijkste voordeel is dat deze tools duidelijkheid brengen in de chaotische wereld van netwerkbeveiliging door realtime-inzichten en bruikbare aanbevelingen te bieden. Ze lossen belangrijke knelpunten op, zoals blinde vlekken in beveiligingsprotocollen, verwarrende compliancevereisten en een gebrek aan tijdige kwetsbaarheidsbeoordelingen.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Samenvatting van de beste tools voor netwerkaudits
Deze vergelijkingsgrafiek vat de prijsgegevens samen van mijn selectie van de beste tools voor netwerkaudits, zodat je de beste optie voor jouw budget en zakelijke behoeften kunt vinden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor cloudgebaseerde beveiliging en compliance | 30 dagen gratis proefperiode + gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 2 | Beste voor het scannen van webapplicaties | Gratis demo beschikbaar | Vanaf $50 per gebruiker per maand (jaarlijks gefactureerd) | Website | |
| 3 | Beste voor datacentrische kwetsbaarheidsbeoordeling | Not available | Prijs op aanvraag | Website | |
| 4 | Beste voor uitgebreide tests van webkwetsbaarheden | Gratis abonnement beschikbaar | Vanaf $39/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 5 | Beste voor het detecteren van configuratiewijzigingen | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 6 | Beste voor continu inzicht in kwetsbaarheden | Gratis demo | Vanaf $3/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 7 | Beste voor risicogebaseerd kwetsbaarheidsbeheer | Not available | Prijs op aanvraag | Website | |
| 8 | Beste voor brede detectie van kwetsbaarheden | 7 dagen gratis proberen + gratis demo | Prijs op aanvraag | Website | |
| 9 | Het beste voor het detecteren van kwetsbaarheden in webtoepassingen | Not available | Gratis (opensource) | Website | |
| 10 | Beste keuze voor inzicht in digitale ecosystemen | Not available | Prijzen op aanvraag | Website |
Beoordelingen van de beste tools voor netwerkaudits
Hieronder vind je mijn uitgebreide samenvattingen van de beste tools voor netwerkaudits die op mijn shortlist zijn beland. In mijn beoordelingen ga ik uitgebreid in op de belangrijkste functies, voor- en nadelen, integraties en ideale gebruikssituaties van elke tool, zodat je de beste optie voor jou kunt vinden.

Qualys
Beste voor cloudgebaseerde beveiliging en compliance
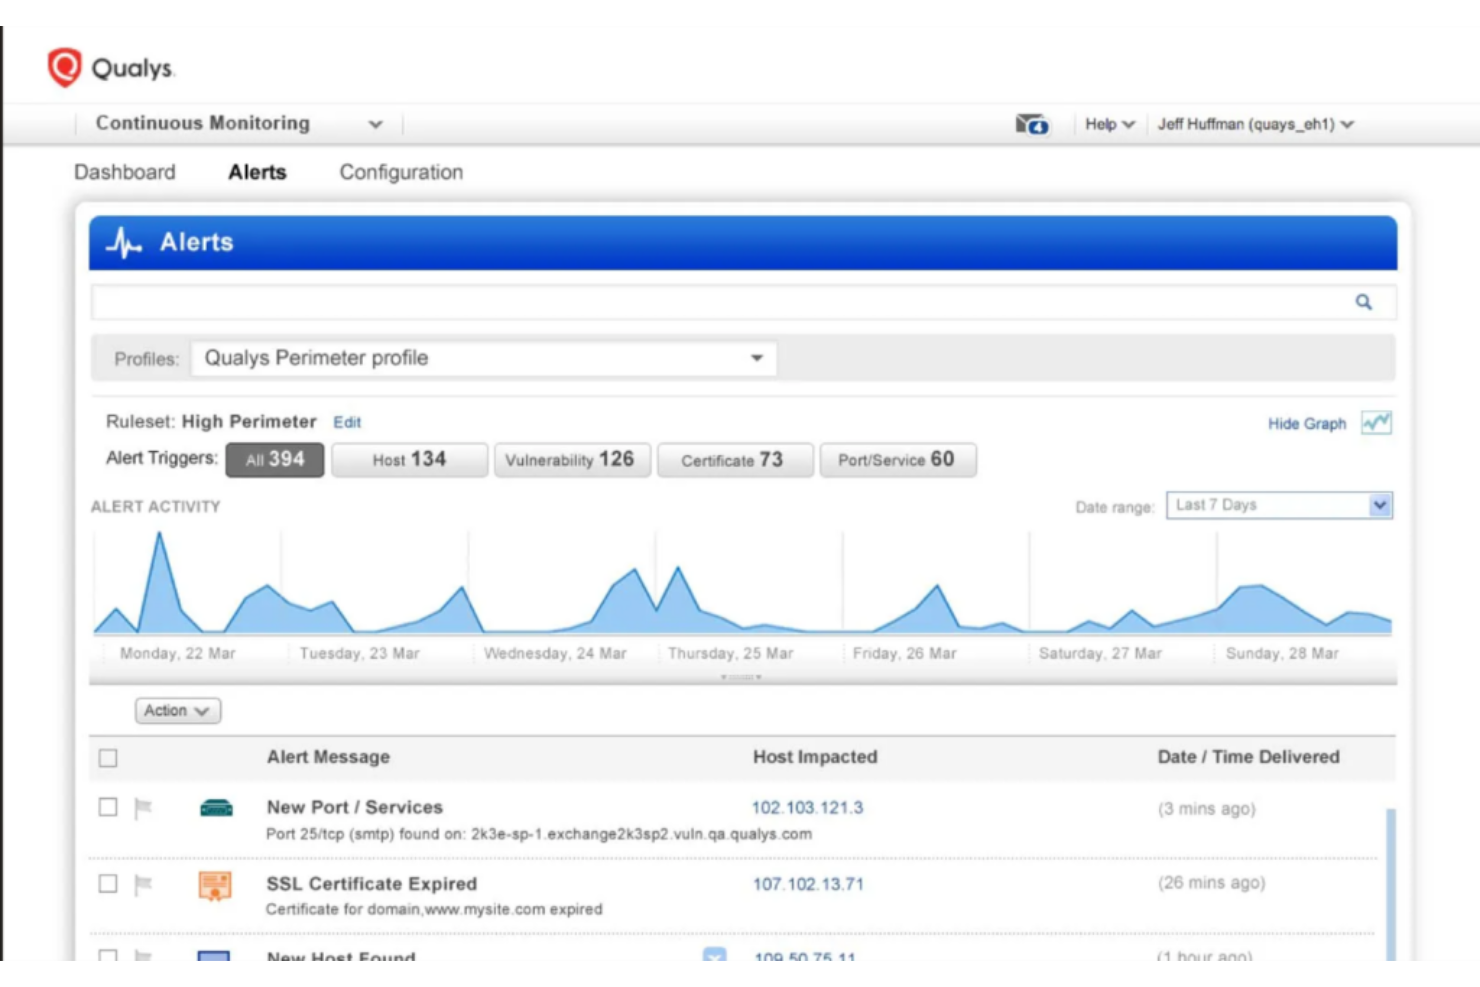
Qualys is een toonaangevende cloudgebaseerde oplossing voor beveiliging en compliance, die gespecialiseerd is in het identificeren en beperken van bedreigingen. Dankzij de cloudgerichte basis is het platform afgestemd op organisaties die cloudinfrastructuur optimaal willen benutten zonder in te leveren op beveiliging of compliance.
Waarom ik voor Qualys heb gekozen:
Bij het bepalen van de beste tools kwam Qualys als een van de koplopers naar voren vanwege de toegewijde cloudgebaseerde aanpak voor beveiliging en compliance. Op basis van de functies en een vergelijking met andere platforms is het duidelijk dat Qualys een eigen positie heeft verworven met zijn geïntegreerde cloudgerichte aanbod. Ik heb het niet alleen gekozen vanwege de cloudmogelijkheden, maar ook vanwege de holistische benadering van beveiliging die past binnen moderne IT-ecosystemen en aansluit bij de behoefte aan cloudgebaseerde beveiliging en compliance.
Belangrijkste functies en integraties:
Qualys biedt een uitgebreide suite met onder andere firewallbeheer, detectie van kwetsbaarheden en handhaving van beveiligingsbeleid, zodat IP-adressen en eindpunten beschermd blijven tegen potentiële hackers. De sjablonen zijn bovendien eenvoudig te implementeren en aan te passen, waardoor het gemakkelijker wordt om aan beveiligingsnormen te voldoen. Wat integraties betreft, kan Qualys worden gekoppeld aan Windows-serveromgevingen en worden gebruikt naast on-premises systemen, wat de veelzijdigheid vergroot.
Pros and Cons
Pros:
- Robuuste cloudgebaseerde beveiligingsoplossingen met uitgebreide functionaliteit.
- Gemakkelijk aanpasbare sjablonen die aansluiten op beveiligingsvereisten.
- Veelzijdige integraties met zowel cloud- als on-premises omgevingen.
Cons:
- De uitgebreide suite met tools kan overweldigend zijn voor nieuwe gebruikers.
- Het prijsmodel is niet transparant, wat een obstakel kan vormen voor budgettering.
- Sommige gebruikers kunnen een steile leercurve ervaren om het volledige potentieel te benutten.

Acunetix
Beste voor het scannen van webapplicaties
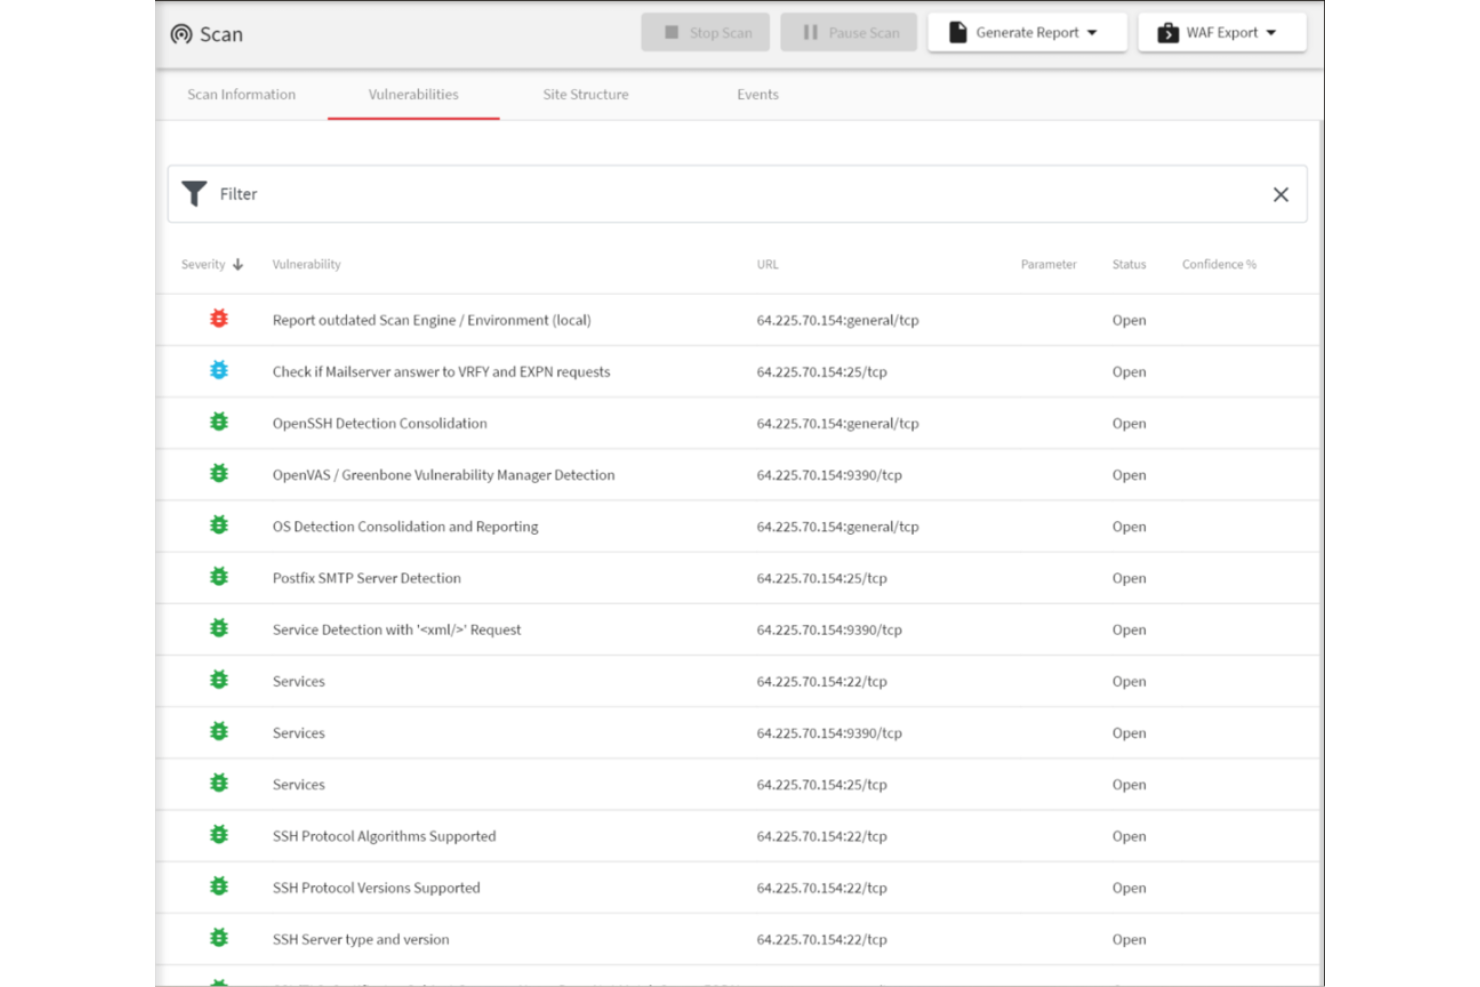
Acunetix richt zich volledig op het diepgaand onderzoeken van webapplicatiekwetsbaarheden. Het blinkt specifiek uit in het ontdekken, rapporteren en beheren van beveiligingsproblemen binnen webapplicaties, waardoor het de aangewezen tool is voor het scannen van webapplicaties.
Waarom ik Acunetix heb gekozen:
Tijdens mijn zoektocht naar geschikte tools viel Acunetix vooral op door zijn superieure mogelijkheden voor het scannen van webapplicaties. Ik heb deze tool gekozen nadat ik de omvang van de functies had vergeleken met die van andere kandidaten in de categorie tools voor netwerkbeveiligingsaudits. Naar mijn mening onderscheidt de tool zich echt door zijn nauwkeurige focus op webapplicaties, en precies daarom is hij het beste voor het scannen van webapplicaties.
Opvallende functies en integraties:
Acunetix beschikt over geavanceerde mogelijkheden voor penetratietests en een robuuste kwetsbaarheidsscanner die is ontworpen voor webapplicaties. Daarnaast biedt het integraties met populaire probleemtrackers en andere cyberbeveiligingstools, waardoor het herstelproces gestroomlijnder verloopt. Voor mensen die met SQL-databases werken, beschikt Acunetix over gespecialiseerde tools om de gegevensbeveiliging binnen deze systemen te waarborgen.
Pros and Cons
Pros:
- Speciaal afgestemd op kwetsbaarheden in webapplicaties.
- Integreert met populaire probleemtrackers en cyberbeveiligingstools.
- Biedt tools voor het testen op en beschermen tegen SQL-injecties.
Cons:
- Is mogelijk te gespecialiseerd voor bedrijven die op zoek zijn naar een breder scala aan kwetsbaarheidsbeoordelingen.
- Kan ontmoedigend zijn voor beginners die niet vertrouwd zijn met webapplicatiebeveiliging.
- Heeft een hogere prijs dan sommige andere tools, waardoor de budgetten van sommige bedrijven mogelijk onder druk komen te staan.

Beste voor datacentrische kwetsbaarheidsbeoordeling
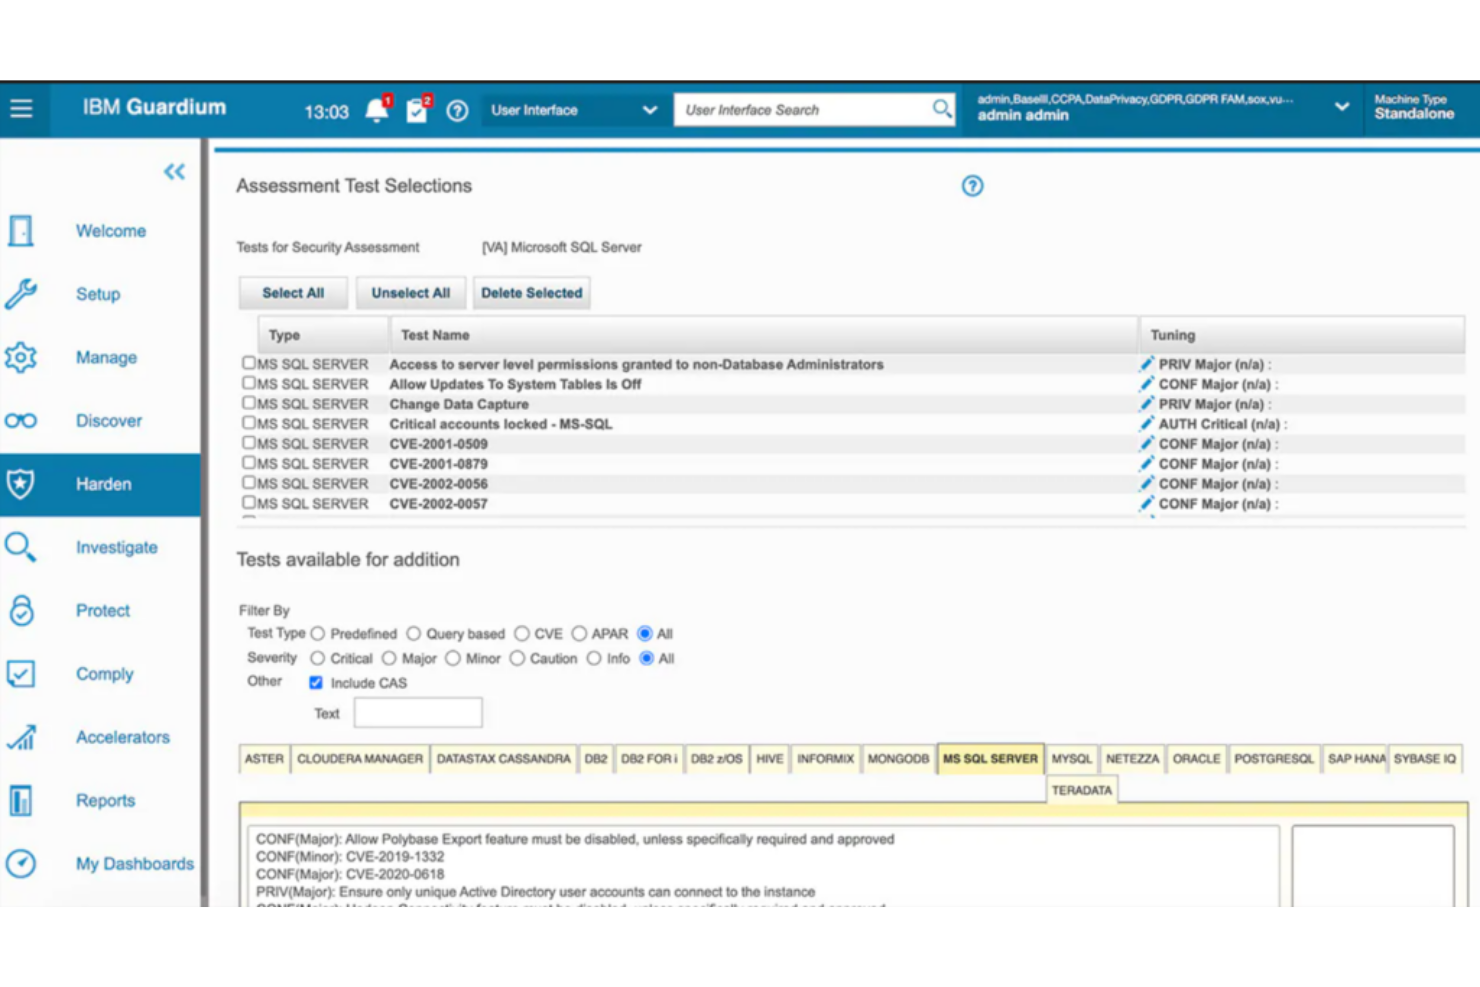
IBM Security Guardium Vulnerability Assessment (VA) duikt diep in data-infrastructuren om kwetsbaarheden te identificeren. Met de nadruk op gegevensbescherming biedt het uitgebreide scans en analyses om zwakke plekken binnen gegevensopslagplaatsen op te sporen.
Waarom ik IBM Security Guardium Vulnerability Assessment heb gekozen:
Na talloze tools voor kwetsbaarheidsbeoordeling te hebben geëvalueerd en vergeleken, haalde IBM Security Guardium VA de selectie vanwege zijn datacentrische aanpak. Hoewel veel tools zich richten op netwerkranden, onderscheidt Guardium VA zich door zijn nadruk op gegevens. Op basis van mijn beoordeling heb ik het gekozen als 'Beste voor datacentrische kwetsbaarheidsbeoordeling.'
Opvallende functies en integraties:
Guardium VA biedt diepgaand inzicht in databases, datawarehouses en bigdataomgevingen, waardoor grondige beoordelingen mogelijk zijn. Realtime waarschuwingen, uitgebreide algoritmen voor risicobeoordeling en aanpasbare rapporten behoren tot de kenmerkende functies. Wat integraties betreft, maakt Guardium VA verbinding met andere IBM Security-oplossingen en populaire tools voor beveiligingsaudits van netwerken.
Pros and Cons
Pros:
- Gedetailleerde kwetsbaarheidsscans voor databases en datawarehouses.
- Realtime waarschuwingen zorgen voor directe reactiemogelijkheden.
- Aanpasbare rapporten zijn afgestemd op specifieke organisatorische behoeften.
Cons:
- Er is een uitgebreider installatieproces vereist.
- De leercurve kan steil zijn voor mensen die niet vertrouwd zijn met IBM-interfaces.
- Mogelijk zijn er vals-positieve resultaten, die handmatige verificatie vereisen.

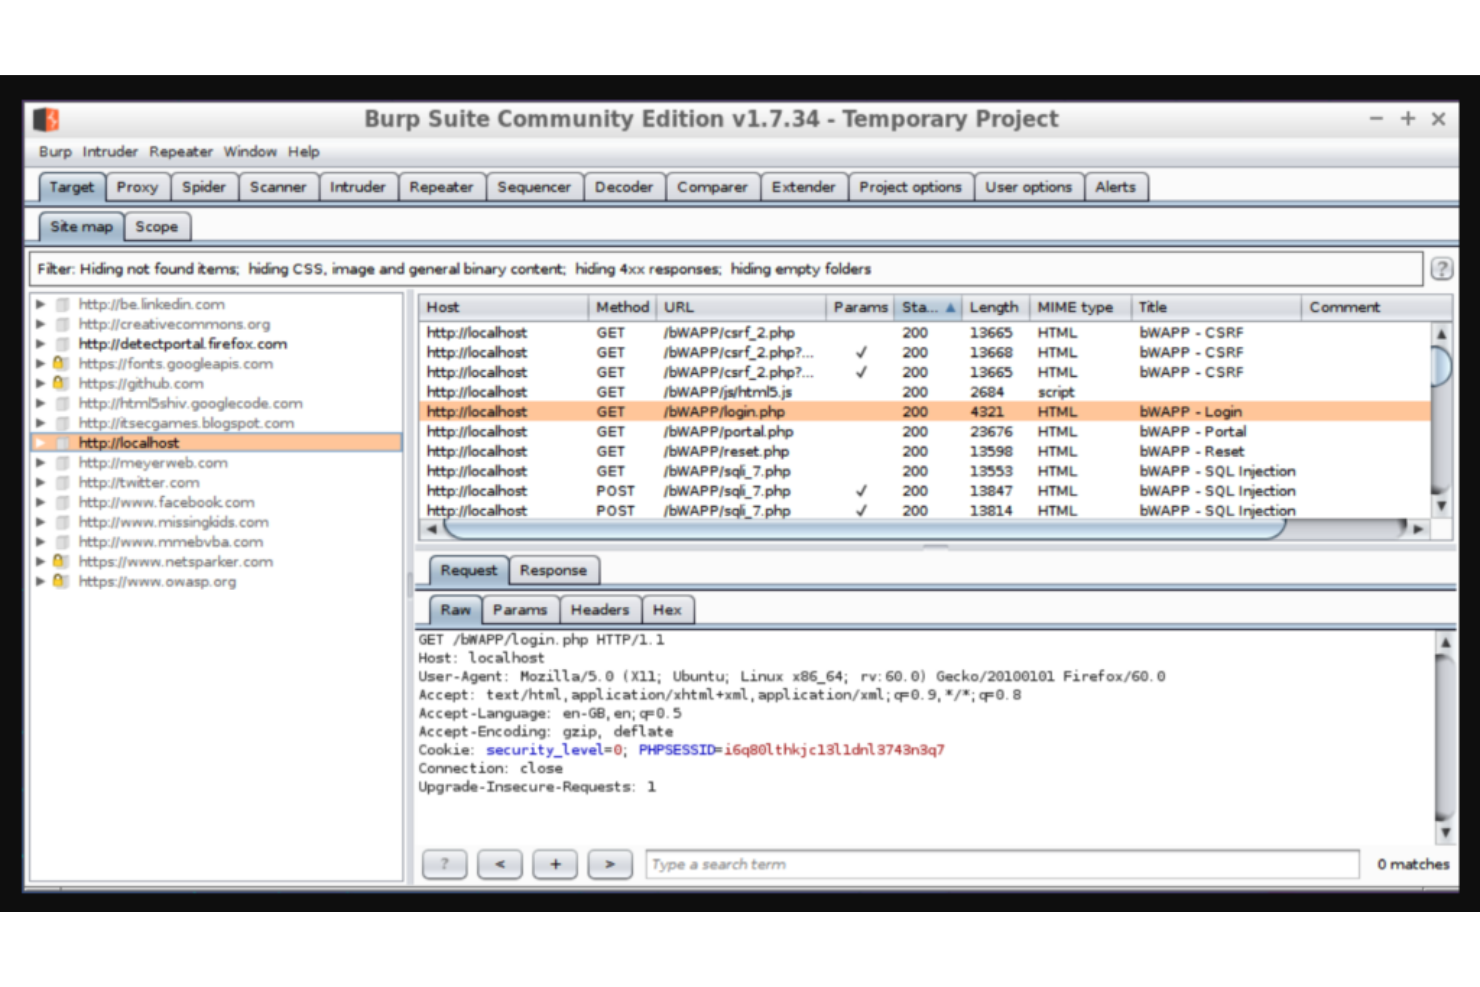
Burp Suite is een erkende toolkit die specifiek is afgestemd op webbeveiligingstests. De toolkit is ontworpen om webapplicaties op kwetsbaarheden te onderzoeken. Dankzij de uitgebreide aanpak van webbeveiliging geldt deze als de beste keuze voor grondige beoordelingen van webkwetsbaarheden.
Waarom ik Burp Suite heb gekozen:
Bij het bepalen welke tools ik in deze lijst moest opnemen, kwam Burp Suite door zijn uitgebreide functieset en ruime mogelijkheden steeds naar voren. Het proces van vergelijken en beoordelen bracht me ertoe de unieke aanpak van Burp Suite voor het testen van webkwetsbaarheden te erkennen. Ik heb voornamelijk voor Burp Suite gekozen vanwege de nauwgezette en diepgaande testmethoden, waarmee de positie van de tool als beste voor uitgebreide onderzoeken naar webkwetsbaarheden wordt bevestigd.
Opvallende functies en integraties:
Burp Suite is uitgerust met uiteenlopende tools, van scanners tot onderscheppende proxy's, zodat een grondige pentest kan worden uitgevoerd. De software is aanpasbaar, waardoor testers deze kunnen afstemmen op verschillende webstructuren en omgevingen. Bovendien maakt de uitbreidbaarheid van Burp Suite integratie met een groot aantal andere testtools mogelijk, waardoor het gebruik ervan in verschillende beveiligingsscenario's wordt geoptimaliseerd.
Pros and Cons
Pros:
- Uitgebreide toolset zorgt voor gedetailleerde beoordelingen van webkwetsbaarheden.
- Aanpasbare configuraties zijn geschikt voor unieke testsituaties.
- Ondersteunt integratie met verschillende andere beveiligings- en testtools.
Cons:
- Kan vanwege de uitgebreide functieset overweldigend zijn voor beginners.
- De gratis versie mist veel van de geavanceerde functies die in de betaalde versies aanwezig zijn.
- Bij continu gebruik zijn periodieke updates nodig voor de nieuwste beveiligingsbedreigingen.

Beste voor het detecteren van configuratiewijzigingen
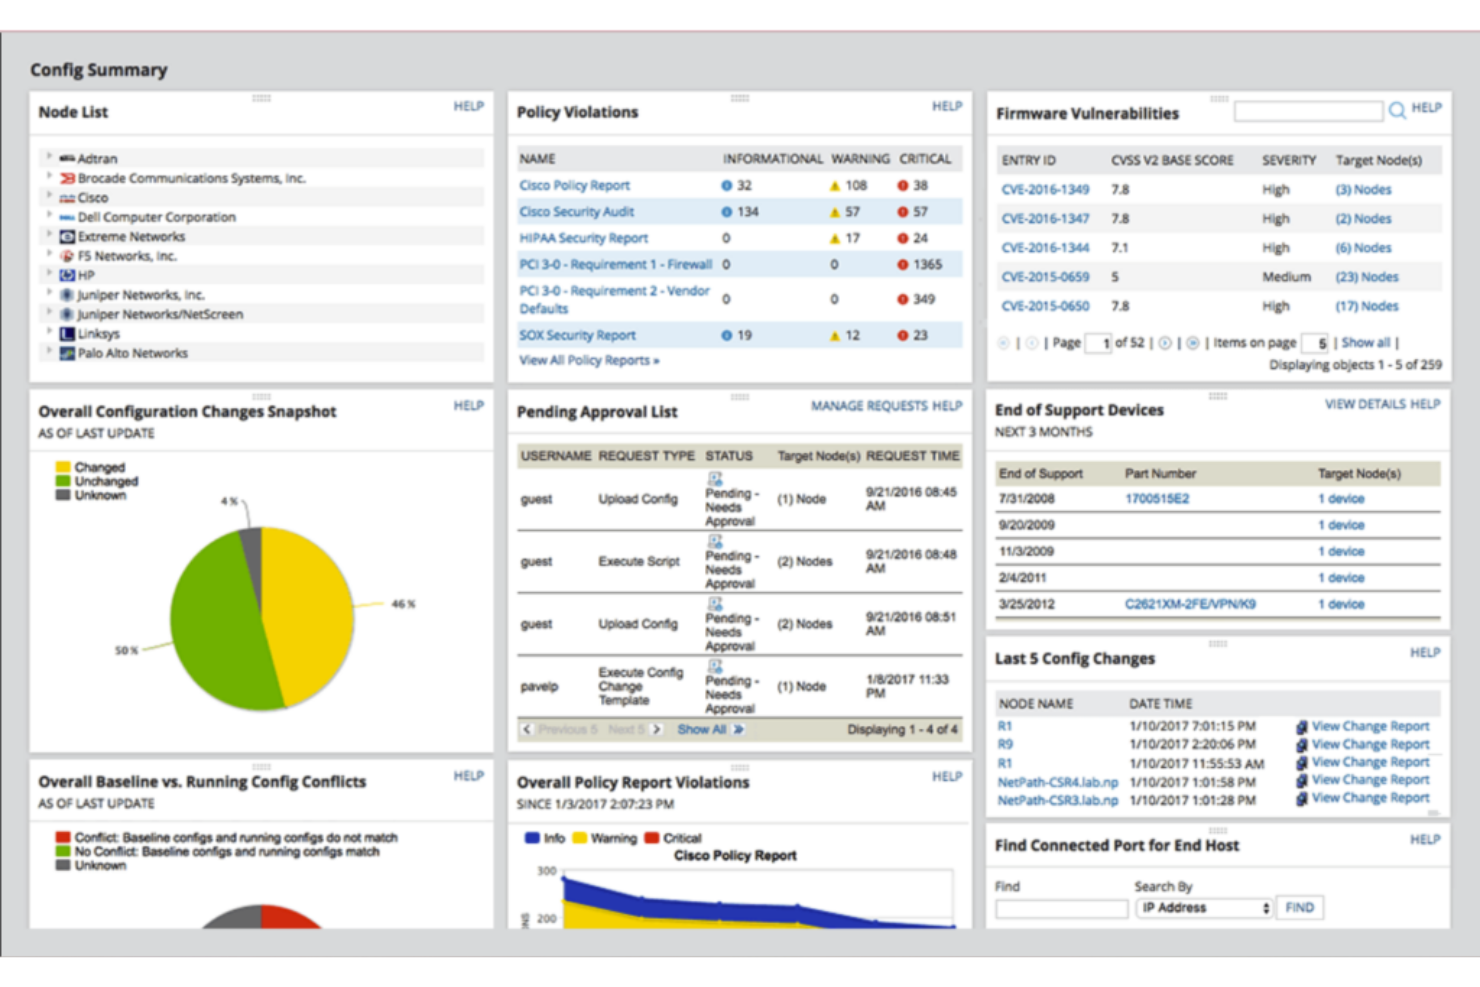
SolarWinds Network Configuration Manager (NCM) is een krachtige tool die is ontworpen om wijzigingen in netwerkconfiguraties effectief te detecteren en te beheren. Dankzij realtime monitoring en waarschuwingen blinkt NCM uit in het identificeren en herstellen van ongewenste configuratiewijzigingen, waardoor de netwerkbeveiliging en -prestaties worden gewaarborgd.
Waarom ik SolarWinds Network Configuration Manager heb gekozen:
Bij het bepalen van de meest effectieve oplossing voor het detecteren van configuratiewijzigingen kwam SolarWinds NCM bovenaan mijn lijst te staan nadat ik verschillende tools had vergeleken. Ik ben tot de conclusie gekomen dat SolarWinds NCM, met zijn unieke combinatie van functies, zich onderscheidt van de rest, vooral als het gaat om het detecteren van configuratiewijzigingen. Daarom heb ik deze tool gekozen, omdat deze daadwerkelijk voldoet aan de kwalificatie 'Beste voor het detecteren van configuratiewijzigingen'.
Opvallende functies en integraties:
SolarWinds NCM beschikt over een scala aan functies, zoals geautomatiseerde configuratieback-ups, kwetsbaarheidsbeoordelingen en compliance-rapportage, die gezamenlijk de mogelijkheden voor het detecteren van configuratiewijzigingen verbeteren. De tool biedt ook integratie met andere SolarWinds-producten en oplossingen zoals ManageEngine, waardoor de mogelijkheden voor netwerkaudits op het gebied van beveiliging verder worden uitgebreid.
Pros and Cons
Pros:
- Robuuste realtime monitoring voor directe detectie van wijzigingen.
- Uitgebreide mogelijkheden voor compliance-rapportage.
- Integratie met andere SolarWinds-producten en ManageEngine.
Cons:
- De eerste installatie kan enigszins complex zijn.
- Kan voor zeer kleine netwerken als overbodig worden beschouwd.
- Afhankelijkheid van aanvullende SolarWinds-producten voor uitgebreide functies.

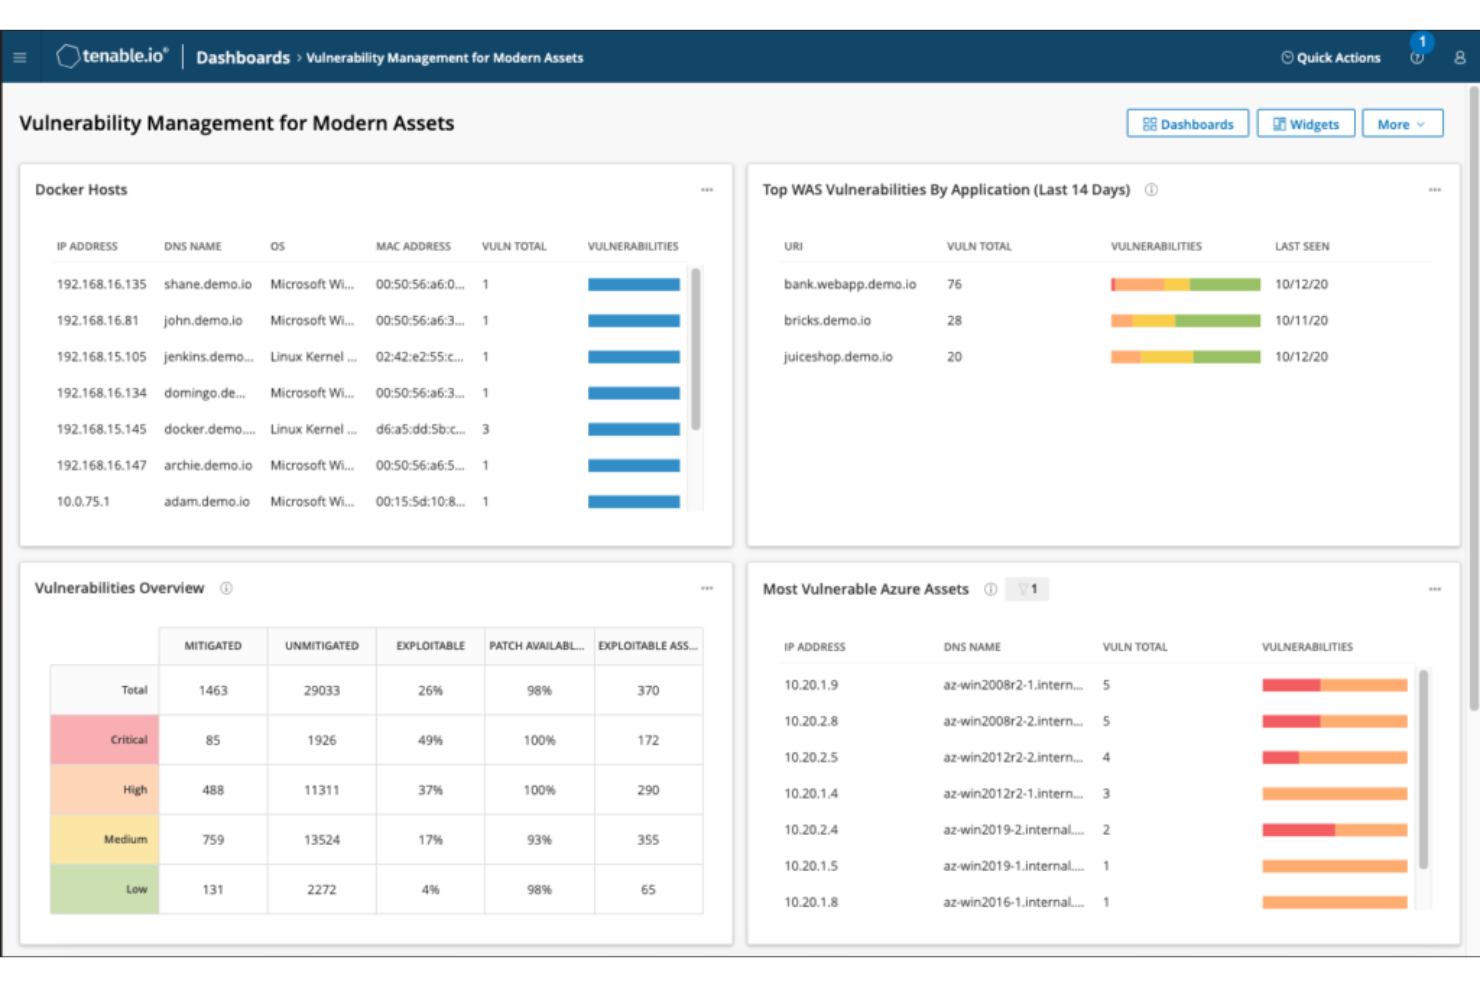
Tenable Vulnerability Management is ontworpen om diepgaande kwetsbaarheidsbeoordelingen uit te voeren voor diverse IT-infrastructuren. De kracht van deze tool ligt in het vermogen om voortdurend inzicht te bieden in potentiële beveiligingsbedreigingen, wat zijn positie als de beste keuze voor continu inzicht in kwetsbaarheden rechtvaardigt.
Waarom ik voor Tenable Vulnerability Management heb gekozen:
Bij het vergelijken en bepalen van de meest deskundige tools voor kwetsbaarheidsbeheer viel het me op dat Tenable uitblinkt in het bieden van voortdurend inzicht. Het gaat niet alleen om het detecteren van kwetsbaarheden; het gaat erom verdedigingsmechanismen voortdurend te bewaken en bij te werken. Ik concludeerde dat de focus van deze tool op continu inzicht, in plaats van incidentele controles, het beste aansluit bij de eisen van moderne cyberbeveiliging.
Opvallende functies en integraties:
Tenable biedt geavanceerde mogelijkheden voor het scannen op kwetsbaarheden en functies voor auditrapporten die essentieel zijn voor een grondige beoordeling. Bovendien biedt het integratie met verschillende besturingssystemen, waaronder Linux en Windows, waardoor brede compatibiliteit wordt gegarandeerd. De automatiseringsmogelijkheden stroomlijnen ook veel taken voor IT-beveiligingsprofessionals.
Pros and Cons
Pros:
- Uitgebreide kwetsbaarheidsscanner die een breed scala aan potentiële beveiligingsbedreigingen afdekt.
- Integratie met belangrijke besturingssystemen voor aanpasbaarheid.
- Automatiseringsmogelijkheden om handmatige interventies te beperken.
Cons:
- Kan complex zijn voor nieuwe gebruikers die niet vertrouwd zijn met geavanceerde IT-beveiligingstools.
- Richt zich voornamelijk op grotere ondernemingen, waardoor kleinere organisaties mogelijk buiten beschouwing blijven.
- De prijs kan hoog zijn voor bedrijven met een krap budget.

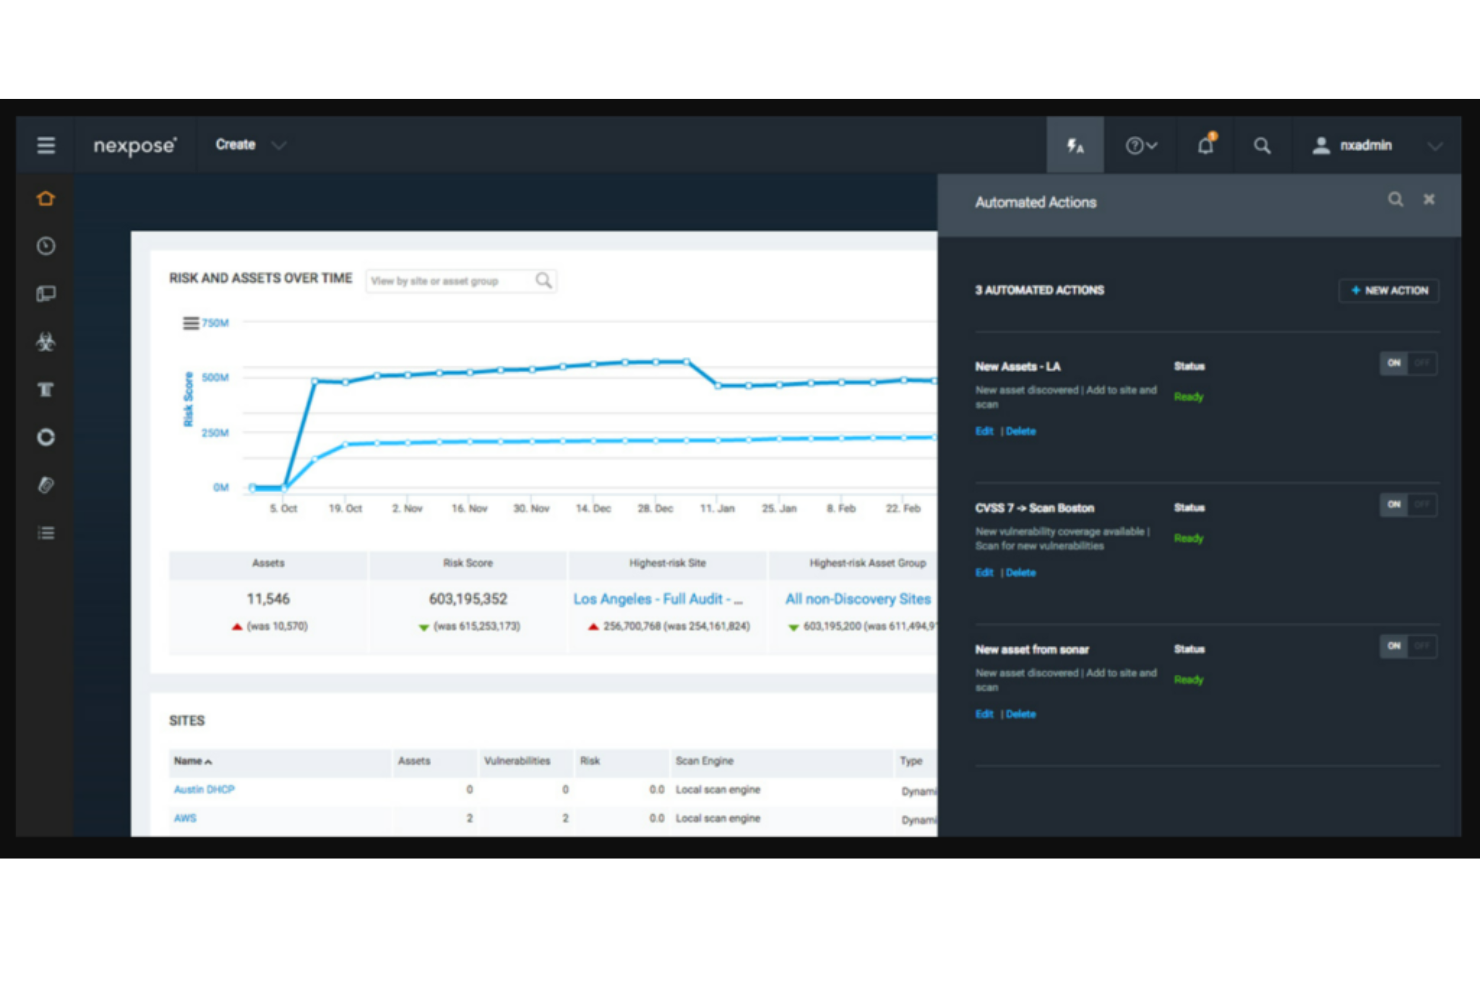
Nexpose, ontwikkeld door Rapid7, is een robuuste oplossing voor kwetsbaarheidsbeheer die helpt bij het identificeren, kwantificeren en beperken van risico's. Dankzij de risicogebaseerde aanpak worden kwetsbaarheden geprioriteerd op basis van hun potentiële impact, waardoor de oplossing bijzonder geschikt is voor risicogericht kwetsbaarheidsbeheer.
Waarom ik voor Nexpose heb gekozen:
Tijdens het selecteren van tools voor deze compilatie trok Nexpose herhaaldelijk mijn aandacht vanwege de holistische benadering van risicogebaseerd kwetsbaarheidsbeheer. Naar mijn oordeel onderscheidt Nexpose zich, na vergelijking van meerdere platforms, echt door zijn vermogen om risicobeoordelingen met kwetsbaarheidsgegevens te integreren. Ik heb voor Nexpose gekozen omdat de risicogerichte methode helpt bij een betere toewijzing en prioritering van middelen, wat de geschiktheid voor het beheren van kwetsbaarheden op basis van bijbehorende risico's benadrukt.
Belangrijkste functies en integraties:
Nexpose beschikt over een dynamische functie voor assetdetectie, waardoor elk eindpunt in het netwerk wordt geïdentificeerd en beoordeeld. Het draait niet alleen om het identificeren van kwetsbaarheden; Nexpose biedt ook gedetailleerde aanbevelingen voor herstel. De tool kan worden geïntegreerd met Active Directory, waardoor gedetailleerde inzichten in gebruikersaccounts en machtigingen mogelijk zijn, en sluit aan op vereisten voor nalevingsrapportage, zoals HIPAA, ISO, PCI DSS en GDPR.
Pros and Cons
Pros:
- Uitgebreide assetdetectie registreert elk netwerkapparaat en eindpunt.
- Biedt bruikbaar advies voor herstel, niet alleen identificatie van kwetsbaarheden.
- Robuuste mogelijkheden voor nalevingsaudits, waaronder afstemming op HIPAA en GDPR.
Cons:
- Voor sommige gebruikers kan de interface een leercurve vereisen.
- Ondoorzichtige prijsstelling kan budgetplanning bemoeilijken.
- Kan worden ervaren als hulpbronnenintensief voor kleinere netwerkomgevingen.

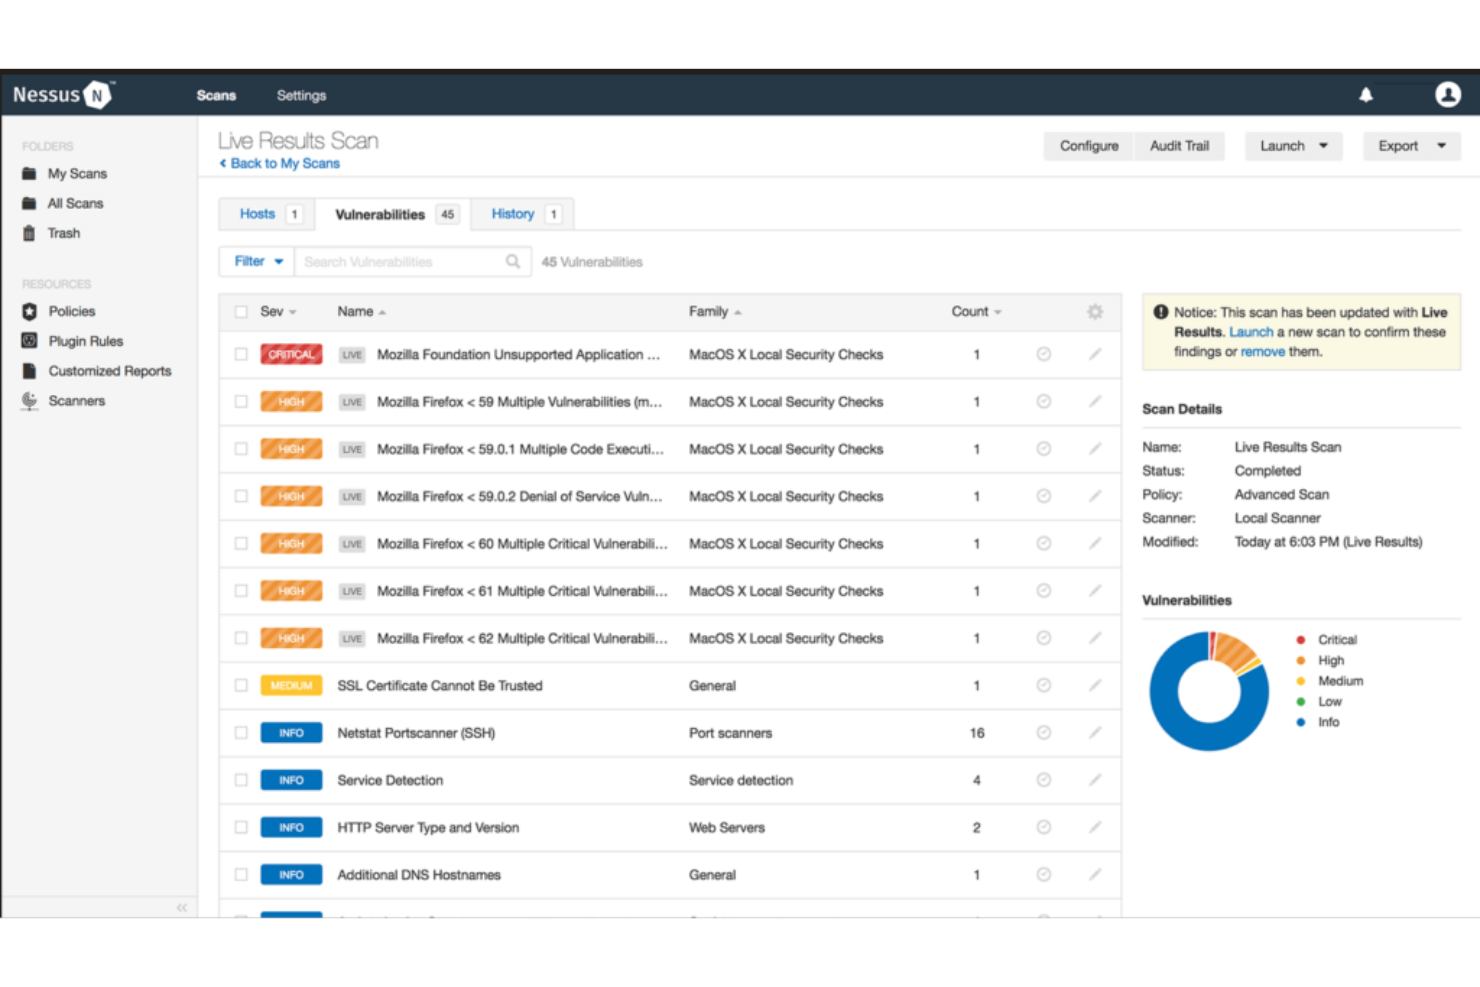
Nessus is een prominente oplossing voor het scannen op kwetsbaarheden die ondernemingen helpt zwakke plekken in hun netwerken te ontdekken. Dankzij de uitgebreide scanmogelijkheden is de oplossing bij uitstek geschikt om kwetsbaarheden in een breed scala aan assets te detecteren.
Waarom ik voor Nessus heb gekozen:
Toen ik een tool moest selecteren die geschikt is voor uitgebreide detectie van kwetsbaarheden, stond Nessus bovenaan. Door verschillende tools te vergelijken en hun mogelijkheden te beoordelen, werd duidelijk dat Nessus beschikt over een unieke combinatie van functies en integraties die veel van zijn concurrenten missen. Ik koos voor Nessus omdat de brede detectiemethoden ongeëvenaard zijn, wat de titel 'Beste voor brede detectie van kwetsbaarheden' onderstreept.
Opvallende functies en integraties:
Nessus heeft zijn reputatie opgebouwd met een uitgebreide reeks functies die geschikt zijn voor zowel eenvoudige als complexe IT-omgevingen. Een van de opvallendste eigenschappen is de integratie met auditsoftware, waardoor een gestroomlijnde workflow ontstaat bij het uitvoeren van beveiligingscontroles. Bovendien zorgt de compatibiliteit met routers ervoor dat de netwerkinfrastructuur grondig wordt gecontroleerd, wat een alomvattend overzicht van risicobeheer en de beveiligingspositie biedt.
Pros and Cons
Pros:
- Uitgebreide scan op kwetsbaarheden voor uiteenlopende IT-assets.
- Integratie met vooraanstaande auditsoftwareoplossingen.
- Geavanceerde scanopties zijn geschikt voor zowel beginnende als ervaren gebruikers.
Cons:
- De gebruikersinterface kan overweldigend zijn voor beginners.
- Voor het configureren van aangepaste scans kan geavanceerde kennis vereist zijn.
- Af en toe voorkomende fout-positieven kunnen handmatige verificatie noodzakelijk maken.

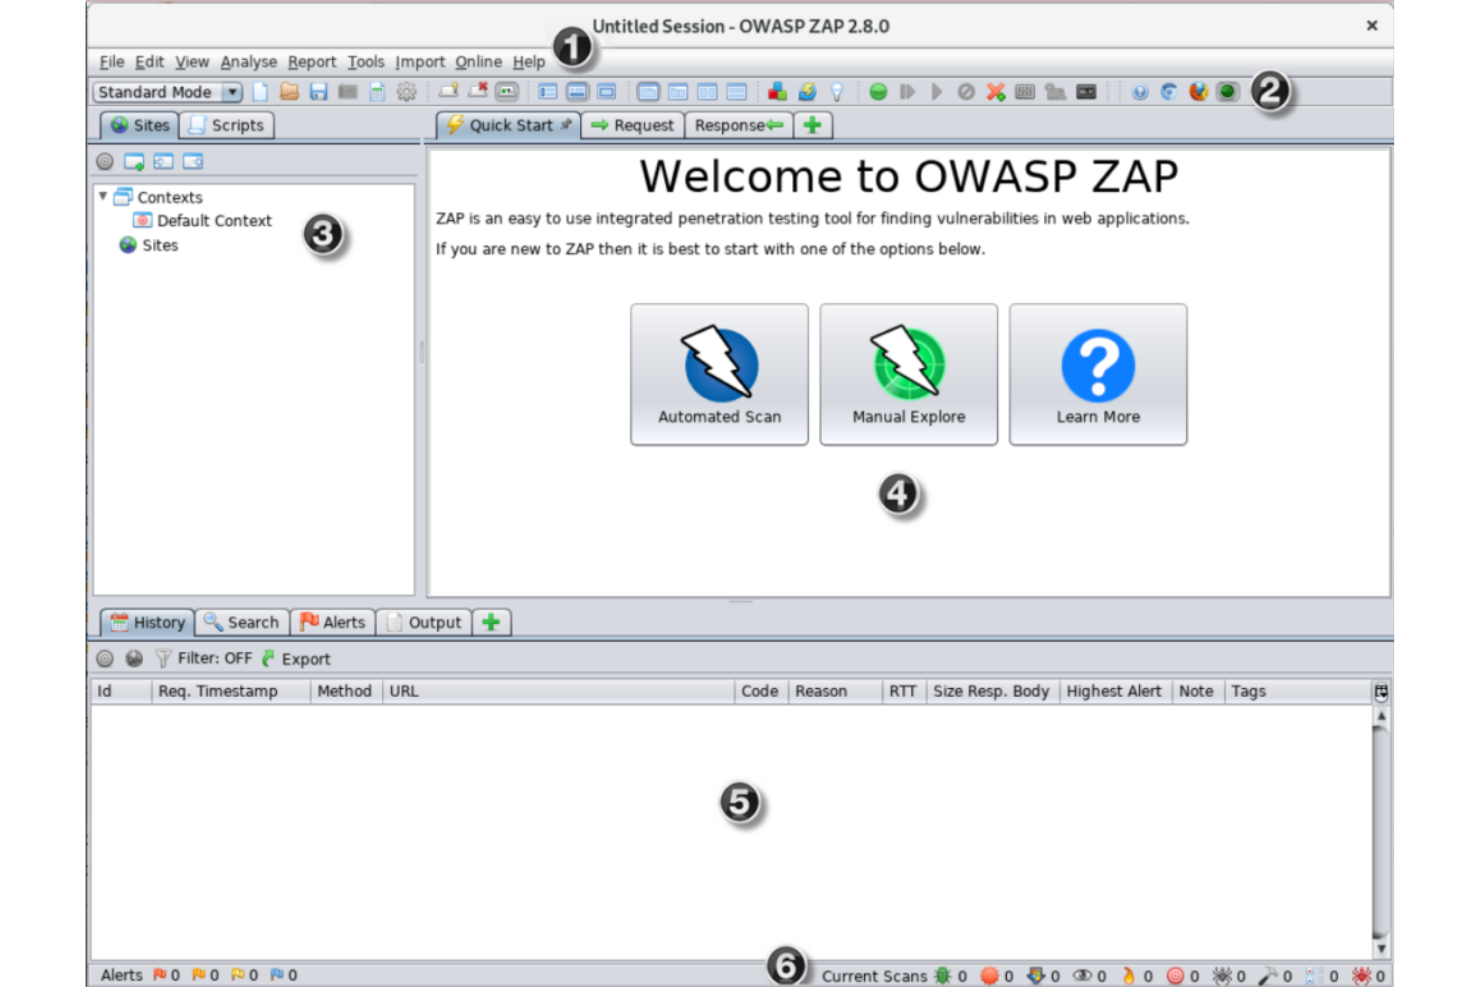
De Zed Attack Proxy (ZAP) is een algemeen erkend hulpmiddel dat specifiek is ontworpen om kwetsbaarheden in webtoepassingen op te sporen. Zijn vermogen om beveiligingsrisico's in webtoepassingen aan het licht te brengen en zijn uitgebreide functies bevestigen zijn reputatie als de beste keuze voor het detecteren van kwetsbaarheden in webtoepassingen.
Waarom ik voor ZAP heb gekozen:
Tijdens mijn zoektocht naar hulpmiddelen voor netwerkbeveiligingsaudits kwam ZAP voortdurend naar voren als een van de belangrijkste kandidaten op het gebied van het detecteren van kwetsbaarheden in webtoepassingen. Door verschillende hulpmiddelen zorgvuldig te vergelijken en te beoordelen, werd duidelijk dat ZAP een onderscheidende combinatie van functies biedt die is afgestemd op het opsporen van fouten in webtoepassingen. Ik heb voor ZAP gekozen vanwege zijn gespecialiseerde vermogen om webtoepassingen systematisch te onderzoeken en potentiële beveiligingsrisico's te identificeren, waardoor het zeer geschikt is voor het detecteren van kwetsbaarheden in webtoepassingen.
Opvallende functies en integraties:
ZAP onderscheidt zich met aanpasbare scanners die mogelijkheden voor penetratietests bieden, afgestemd op verschillende structuren van webtoepassingen. Het hulpmiddel biedt uitgebreide rapportage over naleving, wat essentieel is voor de GDPR- en SOX-regelgeving, en zorgt ervoor dat applicaties voldoen aan belangrijke nalevingsvereisten. Bovendien kan ZAP efficiënt worden geïntegreerd met verschillende testhulpmiddelen en platforms, waardoor het nut ervan in uiteenlopende IT-omgevingen toeneemt.
Pros and Cons
Pros:
- Het opensourcekarakter zorgt voor voortdurende updates en actieve ondersteuning vanuit de gemeenschap.
- Biedt een uitgebreide reeks functies die is afgestemd op het detecteren van kwetsbaarheden in webtoepassingen.
- Biedt gedetailleerde rapportage over naleving van belangrijke regelgeving, zoals GDPR en SOX.
Cons:
- Omdat het veel functies biedt, kan er voor nieuwe gebruikers sprake zijn van een leercurve.
- Hoewel het hulpmiddel zelf gratis is, kunnen bepaalde invoegtoepassingen of uitbreidingen kosten met zich meebrengen.
- Toegewijde ondersteuning kan, in tegenstelling tot commerciële alternatieven, enigszins beperkt zijn.

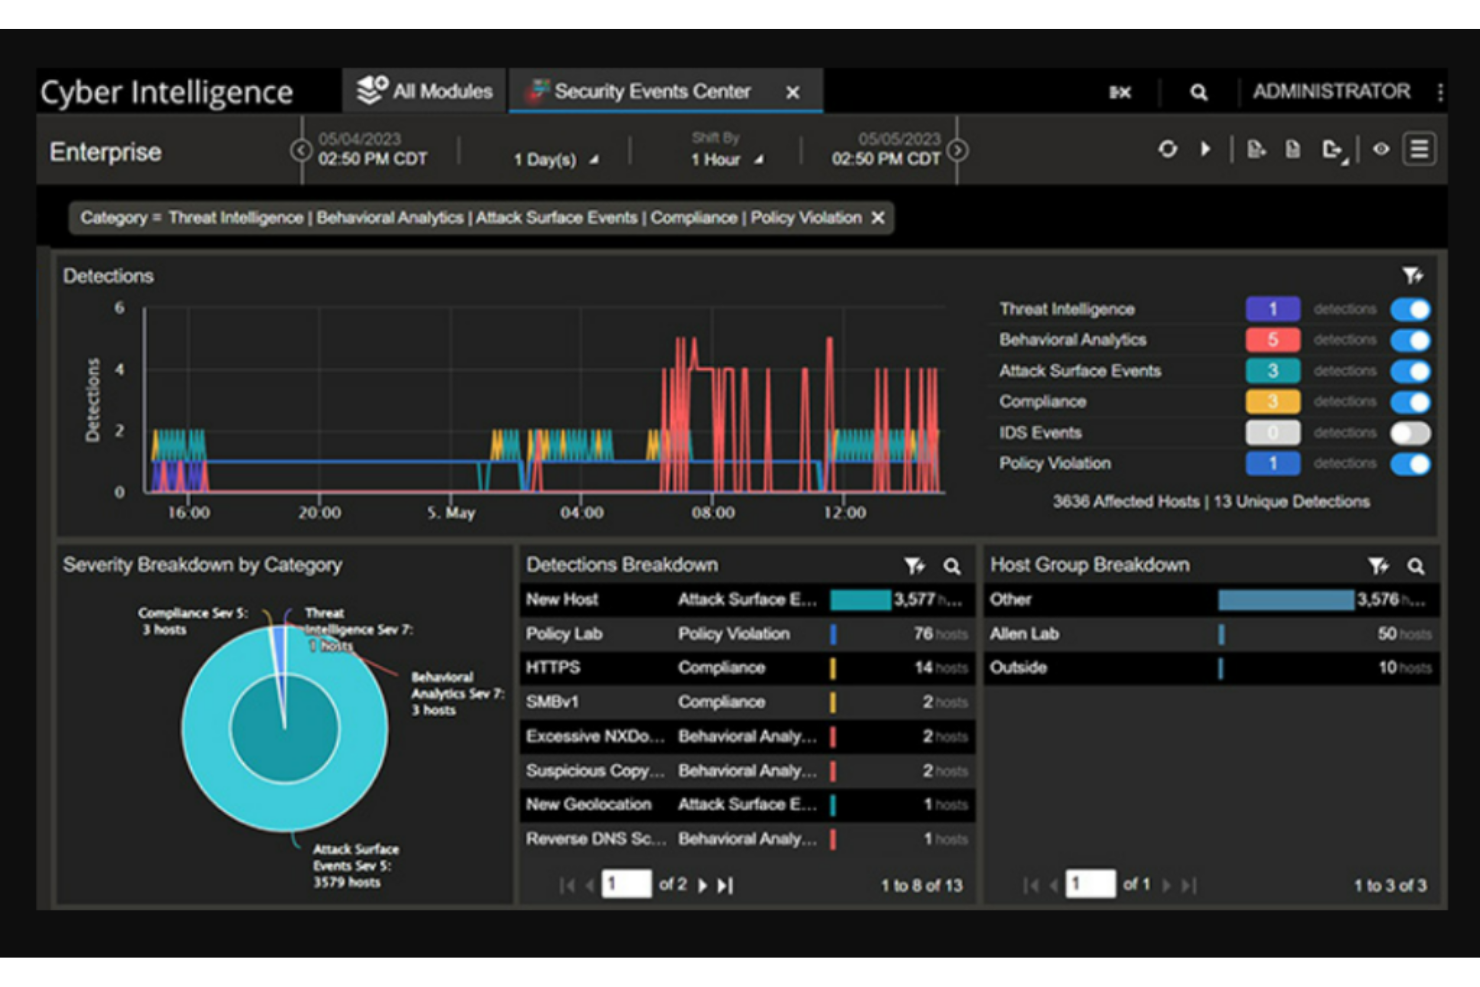
NETSCOUT Omnis Network Security is een uitgebreide tool die is ontworpen om diepgaand inzicht te bieden in digitale ecosystemen en zo een robuuste netwerkbeveiliging te waarborgen. De mogelijkheden gaan verder dan alleen detectie en bieden ongeëvenaarde duidelijkheid en controle over complexe digitale omgevingen.
Waarom ik NETSCOUT Omnis Network Security heb gekozen:
Tijdens het selecteren van een oplossing die diepgaand inzicht in digitale ecosystemen biedt, kwam Omnis Network Security van NETSCOUT duidelijk als beste naar voren. Ik heb de superioriteit ervan bepaald door de functies te vergelijken met die van andere tools en hun relevantie voor het moderne digitale landschap te beoordelen. Ik heb deze tool gekozen omdat deze niet alleen het benodigde inzicht biedt, maar ook de diepgang van het begrip van digitale interacties vergroot, waardoor het de 'Beste keuze voor inzicht in digitale ecosystemen' is.
Opvallende functies en integraties:
NETSCOUT Omnis Network Security is uitgerust met een reeks functies voor realtime monitoring en dreigingsdetectie. Deze tool biedt een gedetailleerd overzicht van netwerkinteracties, zodat potentiële risico's snel worden geïdentificeerd. Bovendien voegen de integratiemogelijkheden met tools zoals ManageEngine een extra laag veelzijdigheid toe, waardoor de mogelijkheden voor netwerkaudits worden verbeterd.
Pros and Cons
Pros:
- Uitgebreide monitoring en visualisatie van digitale interacties.
- Integratie met toonaangevende oplossingen zoals ManageEngine.
- Geavanceerde mogelijkheden voor dreigingsdetectie.
Cons:
- Kan overweldigend zijn voor kleinere organisaties.
- De gebruikersinterface kan voor sommigen een steilere leercurve hebben.
- Voor aanpassingen is mogelijk gespecialiseerde expertise vereist.
Andere tools voor netwerkaudits
Hieronder staat een lijst met aanvullende tools voor netwerkaudits die ik op mijn shortlist heb gezet, maar die de top 10 niet hebben gehaald. Ze zijn zeker het bekijken waard.
- Zeek
E voor realtimeanalyse van netwerkverkeer
- Security Onion
E voor inbraakdetectie en forensisch onderzoek
- Nanitor
Goed voor compliancegestuurde kwetsbaarheidsaudits


Hoe ik tools voor netwerkbeveiligingsaudits beoordeel
Ik deel mijn beoordeling op in kerncriteria—scannen op kwetsbaarheden in de praktijk en het koppelen aan PCI/HIPAA-compliance—en onderscheidende factoren die tools onderscheiden waarop teams daadwerkelijk kunnen vertrouwen voor beveiligingsaudits.
Kernfunctionaliteit (Basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elk exemplaar op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder genoemde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om voor opname in aanmerking te komen.
- Detectie van netwerkassets: Ik zoek naar tools die automatisch elk apparaat, eindpunt en elke service op het netwerk scannen en in kaart brengen—niet alleen bekende IP-adressen, maar ook schaduw-IT en ongeautoriseerde apparaten in verschillende subnetten.
- Kwetsbaarheidsscans: Elke tool moet CVE's, zwakke inloggegevens en open poorten in de infrastructuur detecteren. Ik beoordeel hoe vaak de informatiefeeds worden bijgewerkt en of scans met of zonder authenticatie worden uitgevoerd.
- Koppeling aan complianceframeworks: Bevindingen moeten rechtstreeks kunnen worden gekoppeld aan frameworks zoals PCI-DSS, HIPAA, NIST of CIS Benchmarks. Ik controleer of de toewijzing aan controles automatisch verloopt of handmatig moet worden aangebracht.
- Configuratie- en beleidscontrole: Tools moeten firewallregels, switchconfiguraties en toegangsbeleid toetsen aan referentieconfiguraties. Ik kijk naar de ondersteuning van verschillende leveranciers—kan de tool apparaten van Cisco, Palo Alto en Fortinet controleren?
- Auditrapportage en export van bewijsmateriaal: Rapporten moeten aanpasbaar en klaar voor auditors zijn, en niet slechts onbewerkte gegevensdumps. Ik beoordeel of rapporten kunnen worden gefilterd op framework, assetgroep of ernst.
- Risicoprioritering en richtlijnen voor herstel: Naast het vermelden van CVSS-scores zoek ik naar contextuele risicorangschikking die rekening houdt met de kritikaliteit en uitbuitbaarheid van assets, zodat teams eerst kunnen oplossen wat het belangrijkst is.
Zodra ik een lijst heb van tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (Wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Analyse van aanvalspaden is een belangrijke onderscheidende factor—ik zoek naar tools die visualiseren hoe aaneengeschakelde kwetsbaarheden een aanvaller in staat kunnen stellen zich lateraal te verplaatsen om kritieke assets te bereiken. Cloudscans zonder agents zijn belangrijk voor hybride omgevingen waarin teams auditdekking nodig hebben voor AWS, Azure of GCP zonder agents op elke workload te implementeren. Ik beoordeel ook of een tool bevindingen rechtstreeks naar Jira of ServiceNow kan sturen, zodat herstelwerkzaamheden niet in een rekenblad blijven steken.
Meer dan functies alleen
Het implementatiemodel is hier zeer belangrijk. Sommige omgevingen vereisen scanners op locatie voor fysiek geïsoleerde segmenten, terwijl andere SaaS met verspreid opgestelde scanapparaten in externe kantoren nodig hebben. Ik beoordeel ook hoe de licenties meegroeien—of de prijs per IP-adres, per asset of per scan wordt berekend—omdat een groeiend netwerk de kosten al snel onvoorspelbaar kan maken. Het is ook de moeite waard om te controleren hoe goed de integratie met je bestaande SIEM- en ITSM-stack aansluit, omdat auditgegevens die geïsoleerd blijven het grootste deel van hun waarde verliezen.
Een tool voor een netwerkaudit kiezen
Het is gemakkelijk om te verdwalen in lange lijsten met functies en complexe prijsstructuren. Om je te helpen gefocust te blijven terwijl je jouw unieke softwareselectieproces doorloopt, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar moet u rekening mee houden? |
|---|---|
| Schaalbaarheid | Kan de tool meegroeien met uw organisatie? Houd rekening met het aantal apparaten en gebruikers dat nu en in de toekomst moet worden ondersteund. Kies voor oplossingen met schaalbare abonnementen. |
| Integraties | Werkt de tool met uw huidige technische omgeving? Controleer de compatibiliteit met bestaande systemen, zoals SIEM-, ticketsystemen of clouddiensten. Vermijd tools die veel aangepast integratiewerk vereisen. |
| Aanpasbaarheid | Kunt u de tool afstemmen op uw werkprocessen? Zoek naar opties waarmee u waarschuwingen, rapporten en dashboards kunt configureren om aan specifieke behoeften te voldoen. Vermijd starre oplossingen die niet kunnen worden aangepast. |
| Gebruiksgemak | Is de tool gebruiksvriendelijk voor uw team? Test de interface op intuïtieve navigatie. Vermijd onnodig complexe tools die uitgebreide training vereisen. |
| Implementatie en ingebruikname | Hoe snel kunt u aan de slag? Houd rekening met de tijd en middelen die nodig zijn voor de installatie. Kies voor tools met duidelijke handleidingen en ondersteuning tijdens de ingebruikname. |
| Kosten | Past de tool binnen uw budget? Vergelijk prijsmodellen en de totale eigendomskosten, inclusief verborgen kosten. Zoek naar proefversies of demo's om de waarde te testen voordat u zich vastlegt. |
| Beveiligingsmaatregelen | Voldoet de tool aan uw beveiligingsnormen? Beoordeel versleuteling, gegevensbescherming en naleving van regelgeving. Kies voor tools die beveiliging prioriteit geven. |
| Nalevingsvereisten | Ondersteunt de tool uw behoeften op het gebied van naleving? Zorg ervoor dat deze aansluit op sectorspecifieke regelgeving, zoals de AVG of HIPAA. Vermijd tools die niet de noodzakelijke functies voor naleving bieden. |
Wat is een netwerkbeveiligingsaudittool?
Een netwerkbeveiligingsaudittool is een gespecialiseerde softwareoplossing die is ontworpen om de beveiligingsstatus van de digitale infrastructuur van een organisatie te beoordelen, te bewaken en te versterken. IT-professionals, netwerkbeheerders en beveiligingsspecialisten gebruiken deze tools om kwetsbaarheden, verkeerde configuraties en potentiële bedreigingen binnen hun netwerken te identificeren.
Door deze hulpmiddelen te gebruiken, kunnen bedrijven beveiligingszwakke plekken opsporen voordat kwaadwillenden daar misbruik van maken. Zo worden zowel de gegevensintegriteit als de bedrijfscontinuïteit gewaarborgd. Dit omvat een uitgebreide evaluatie van netwerkperimeters met speciale software voor firewallaudits.
Functies
Let bij het selecteren van een netwerkbeveiligingsaudittool op de volgende belangrijke functies:
- Kwetsbaarheidsscans: Identificeert automatisch potentiële beveiligingsrisico's binnen uw netwerk, zodat u herstelwerkzaamheden kunt prioriteren.
- Verkeersbewaking: Observeert en analyseert de gegevensstroom om ongebruikelijke patronen of potentiële bedreigingen in realtime te detecteren.
- Nalevingscontroles: Zorgt ervoor dat uw netwerk voldoet aan sectorspecifieke regelgeving, zoals de AVG of HIPAA, om boetes te voorkomen.
- Aanpasbare dashboards: Hiermee kunt u de interface aanpassen om de meest relevante informatie voor uw specifieke behoeften weer te geven.
- Integratiemogelijkheden: Maakt naadloos verbinding met andere tools in uw technische omgeving, zoals SIEM- of ticketsystemen, om de algehele functionaliteit te verbeteren.
- Realtime waarschuwingen voor bedreigingen: Biedt directe meldingen van potentiële beveiligingsincidenten, zodat u snel kunt reageren en maatregelen kunt nemen.
- Geautomatiseerde rapportage: Genereert gedetailleerde beveiligingsrapporten om kwetsbaarheden te volgen en inspanningen op het gebied van naleving aan te tonen.
- Toegangsbeheer voor gebruikers: Beheert wie netwerkinstellingen kan bekijken of wijzigen en voegt zo een extra beveiligingslaag toe aan uw activiteiten.
- Gegevensversleuteling: Beschermt gevoelige informatie binnen uw netwerk tegen onbevoegde toegang en datalekken.
- Interactieve handleidingen voor ingebruikname: Biedt stapsgewijze instructies en hulpmiddelen waarmee nieuwe gebruikers de tool snel kunnen begrijpen en gebruiken.
Voordelen
Het implementeren van netwerkbeveiligingsaudittools biedt verschillende voordelen voor uw team en uw bedrijf. Hier zijn enkele voordelen waar u naar kunt uitkijken:
- Verbeterde beveiligingspositie: Regelmatige kwetsbaarheidsscans en realtime waarschuwingen voor bedreigingen helpen je beveiligingsrisico's proactief aan te pakken.
- Naleving van regelgeving: Controles op naleving zorgen ervoor dat industrienormen worden gevolgd, waardoor het risico op boetes en sancties afneemt.
- Efficiënte toewijzing van middelen: Geautomatiseerde rapportages en aanpasbare dashboards bieden inzichten die helpen om beveiligingsinspanningen effectief te prioriteren.
- Verbeterde gegevensbescherming: Functies zoals gegevensversleuteling en toegangsbeheer voor gebruikers beschermen gevoelige informatie tegen onbevoegde toegang.
- Grotere operationele efficiëntie: Integratiemogelijkheden maken naadloze samenwerking met bestaande tools mogelijk en optimaliseren zo het workflowbeheer.
- Snelle incidentrespons: Realtime waarschuwingen en verkeersmonitoring maken een snelle identificatie en beperking van potentiële bedreigingen mogelijk.
- Gebruiksvriendelijke introductie: Interactieve handleidingen en aanpasbare interfaces maken het voor teams eenvoudiger om de tool effectief te implementeren en te gebruiken.
Kosten en prijzen
Bij het kiezen van een tool voor netwerkbeveiligingsaudits is inzicht in de verschillende beschikbare prijsmodellen en abonnementen noodzakelijk. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een overzicht van veelvoorkomende abonnementen, hun gemiddelde prijzen en de typische functies die zijn opgenomen in oplossingen voor tools voor netwerkbeveiligingsaudits:
Vergelijkingstabel van abonnementen voor tools voor netwerkbeveiligingsaudits
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basiscontroles op kwetsbaarheden, beperkte verkeersmonitoring en ondersteuning door de gemeenschap. |
| Persoonlijk abonnement | $10-$30/user/month | Geavanceerde scanopties, aanpasbare dashboards, tools voor netwerktoewijzing en ondersteuning per e-mail. |
| Zakelijk abonnement | $50-$100/user/month | Volledige nalevingscontroles, integratiemogelijkheden, realtime waarschuwingen voor bedreigingen en geautomatiseerde rapportages. |
| Bedrijfsabonnement | $150-$300/user/month | Uitgebreide gegevensversleuteling, een toegewijde accountmanager, prioritaire klantenondersteuning en op maat gemaakte introductiediensten. |
Veelgestelde vragen over tools voor netwerkbeveiligingsaudits
Hier vind je antwoorden op veelgestelde vragen over tools voor netwerkbeveiligingsaudits:
Hoe vaak moeten netwerkbeveiligingsaudits worden uitgevoerd?
Je kunt netwerkbeveiligingsaudits het beste regelmatig uitvoeren, vaak elk kwartaal of halfjaarlijks, afhankelijk van de omvang en het risiconiveau van je organisatie. Regelmatige audits helpen je kwetsbaarheden voor te blijven en naleving van industrienormen te waarborgen. Houd bij het plannen van de auditfrequentie rekening met de complexiteit van je netwerk en recente wijzigingen.
Wat zijn de belangrijkste uitdagingen bij het gebruik van tools voor netwerkbeveiligingsaudits?
Veelvoorkomende uitdagingen zijn het beheren van fout-positieve meldingen, de complexiteit van de installatie en ervoor zorgen dat de tool alle aspecten van je netwerk bestrijkt. Het is belangrijk om een tool te kiezen die duidelijke documentatie en ondersteuning biedt om deze uitdagingen effectief aan te pakken.
Is gespecialiseerde training nodig voor tools voor netwerkbeveiligingsaudits?
Hoewel sommige tools gebruiksvriendelijk zijn, kan voor andere gespecialiseerde training nodig zijn om ze effectief te gebruiken. Zoek naar tools die uitgebreide bronnen voor het inwerken bieden, zoals trainingsvideo’s en interactieve handleidingen, zodat je team snel op weg wordt geholpen.
Wat moet ik doen als een tool voor netwerkbeveiligingsaudits een kwetsbaarheid identificeert?
Wanneer een kwetsbaarheid wordt geïdentificeerd, geef je prioriteit aan het oplossen ervan op basis van het risiconiveau. Gebruik de rapportagefuncties van de tool om de impact te begrijpen en passende maatregelen te nemen. Werk samen met je IT-team om oplossingen te implementeren en houd de situatie nauwlettend in de gaten.
Wat nu?
Als je momenteel onderzoek doet naar een tool voor netwerkbeveiligingsaudits, neem dan contact op met een SoftwareSelect-adviseur voor gratis aanbevelingen.
Je vult een formulier in en hebt een kort gesprek waarin ze ingaan op de specifieke kenmerken van je behoeften. Vervolgens ontvang je een selectie software om te beoordelen. Ze ondersteunen je zelfs tijdens het volledige aankoopproces, inclusief prijsonderhandelingen.