

10 beste software voor inbraakdetectie in 2026 onthuld

Beste shortlist van software voor inbraakdetectie


Uw systemen veilig houden is een voortdurende uitdaging. Software voor inbraakdetectie fungeert als een vroegtijdig waarschuwingssysteem: de software houdt uw netwerk in de gaten, signaleert ongebruikelijke activiteiten en waarschuwt uw team voordat bedreigingen zich verspreiden.
Deze gids biedt door experts samengestelde inzichten om u te helpen de juiste tool voor uw organisatie te kiezen, op basis van beveiligingsfuncties, gebruiksgemak en betrouwbaarheid.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Samenvatting van de beste software voor inbraakdetectie
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor het detecteren van runtimebibliotheekkwetsbaarheden | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 2 | Ideaal voor analyses van gebruikers- en entiteitsgedrag | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 3 | Beste voor detectie en respons van eindpunten | Gratis proefversie + gratis demonstratie beschikbaar | Prijs op aanvraag | Website | |
| 4 | Beste voor gecentraliseerd gebeurtenisbeheer | Gratis proefperiode van 30 dagen | Prijzen op aanvraag | Website | |
| 5 | Het beste voor grote bedrijfsomgevingen | Not available | Prijzen op aanvraag | Website | |
| 6 | Beste voor geïntegreerde dreigingsinformatie | Not available | Prijzen op aanvraag | Website | |
| 7 | Beste voor meerlaagse beveiligingsstrategieën | Not available | Prijs op aanvraag | Website | |
| 8 | Het beste voor het identificeren van gerichte aanvallen | Not available | Prijs op aanvraag | Website | |
| 9 | Beste voor veelzijdige bedreigingsdetectie | Not available | Prijs op aanvraag | Website | |
| 10 | Het beste voor geavanceerde dreigingsinformatie | Not available | Prijs op aanvraag | Website |
Beoordelingen van de beste software voor inbraakdetectie

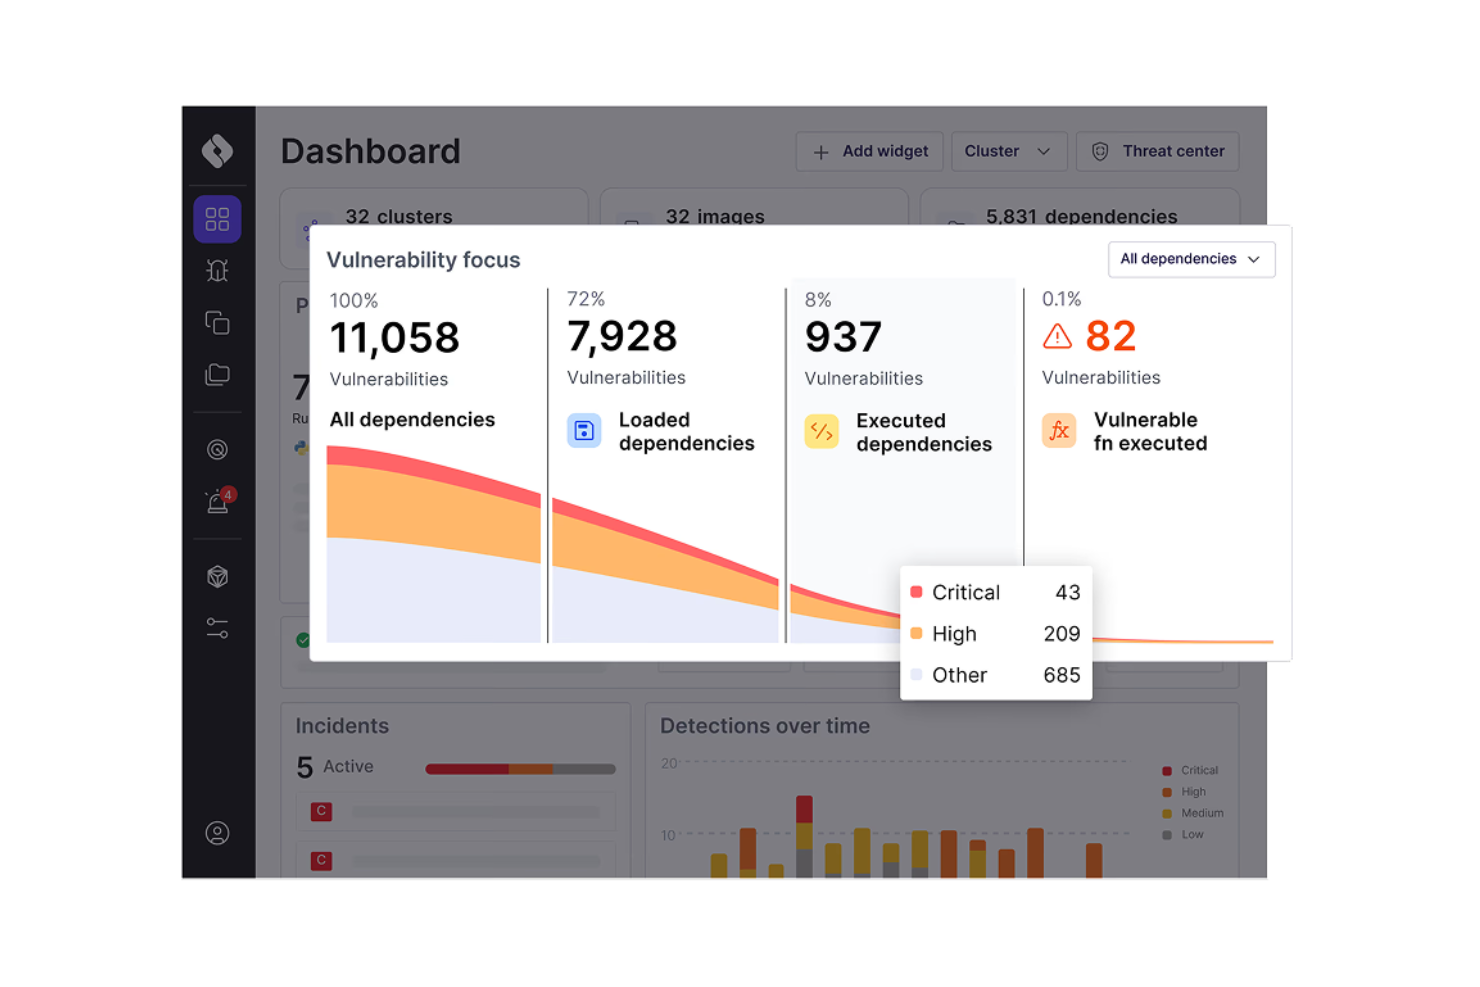
Een cloud-native platform voor applicatiedetectie en -respons: Oligo Security monitort het gedrag van runtimebibliotheken, detecteert exploitpogingen en geeft beveiligingsteams duidelijk inzicht in wat opensourcecode doet binnen actieve workloads.
Voor wie is Oligo Security het meest geschikt?
Oligo Security is geschikt voor security-engineering- en DevSecOps-teams bij middelgrote tot grote ondernemingen die cloud-native, op microservices gebaseerde applicaties uitvoeren en sterk afhankelijk zijn van opensourceafhankelijkheden.
Waarom ik voor Oligo Security heb gekozen
Ik heb Oligo Security gekozen als een van de beste oplossingen vanwege de manier waarop het runtimebibliotheekkwetsbaarheden anders detecteert dan statische scanners. De meeste tools markeren elke CVE in je afhankelijkheidsstructuur. Oligo toont alleen kwetsbaarheden waarbij de kwetsbare functie daadwerkelijk tijdens runtime wordt uitgevoerd, waardoor de ruis met 90% of meer afneemt. De Runtime SCA volgt opensourcebibliotheken in productie continu, zodat ik bij het verschijnen van een zero-day onmiddellijk kan zien of mijn workloads de getroffen code aanroepen, en niet alleen of het pakket aanwezig is.
Belangrijkste functies van Oligo Security
- Blokkering van runtime-exploits: Onderschept actieve exploitpogingen op applicatieniveau zonder containers te beëindigen of actieve services te verstoren.
- MITRE ATT&CK-mapping: Brengt gedetecteerde bedreigingen en beveiligingsgebeurtenissen in verband met MITRE ATT&CK-tactieken ter ondersteuning van gestructureerde incidenttriage.
- Sensor op basis van eBPF: Monitort workloadgedrag op kernelniveau met minder dan 1% CPU-belasting, zonder codewijzigingen.
- Realtime SBOM/VEX-generatie: Maakt een actuele softwarecomponentenlijst met VEX-verklaringen die weerspiegelen wat er in productie draait.
Integraties van Oligo Security
Oligo Security integreert standaard met AWS Security Hub Extended en er is een gedocumenteerde integratie met Endor Labs voor gecombineerde statische analyse en analyse van bereikbaarheid tijdens runtime. Hoewel bredere standaardintegraties niet uitgebreid zijn gedocumenteerd, ondersteunt de uitvoer van beveiligingsbevindingen van Oligo in het OCSF-schema doorsturen naar SIEM-platforms zoals Splunk, en is er een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Detecteert zero-day-exploits tijdens runtime
- Blokkeert exploits zonder containers te beëindigen
- Vermindert CVE-ruis met meer dan 90%
Cons:
- Weinig native integraties van derden
- Kleinere community dan meer gevestigde SCA-tools
Ideaal voor analyses van gebruikers- en entiteitsgedrag
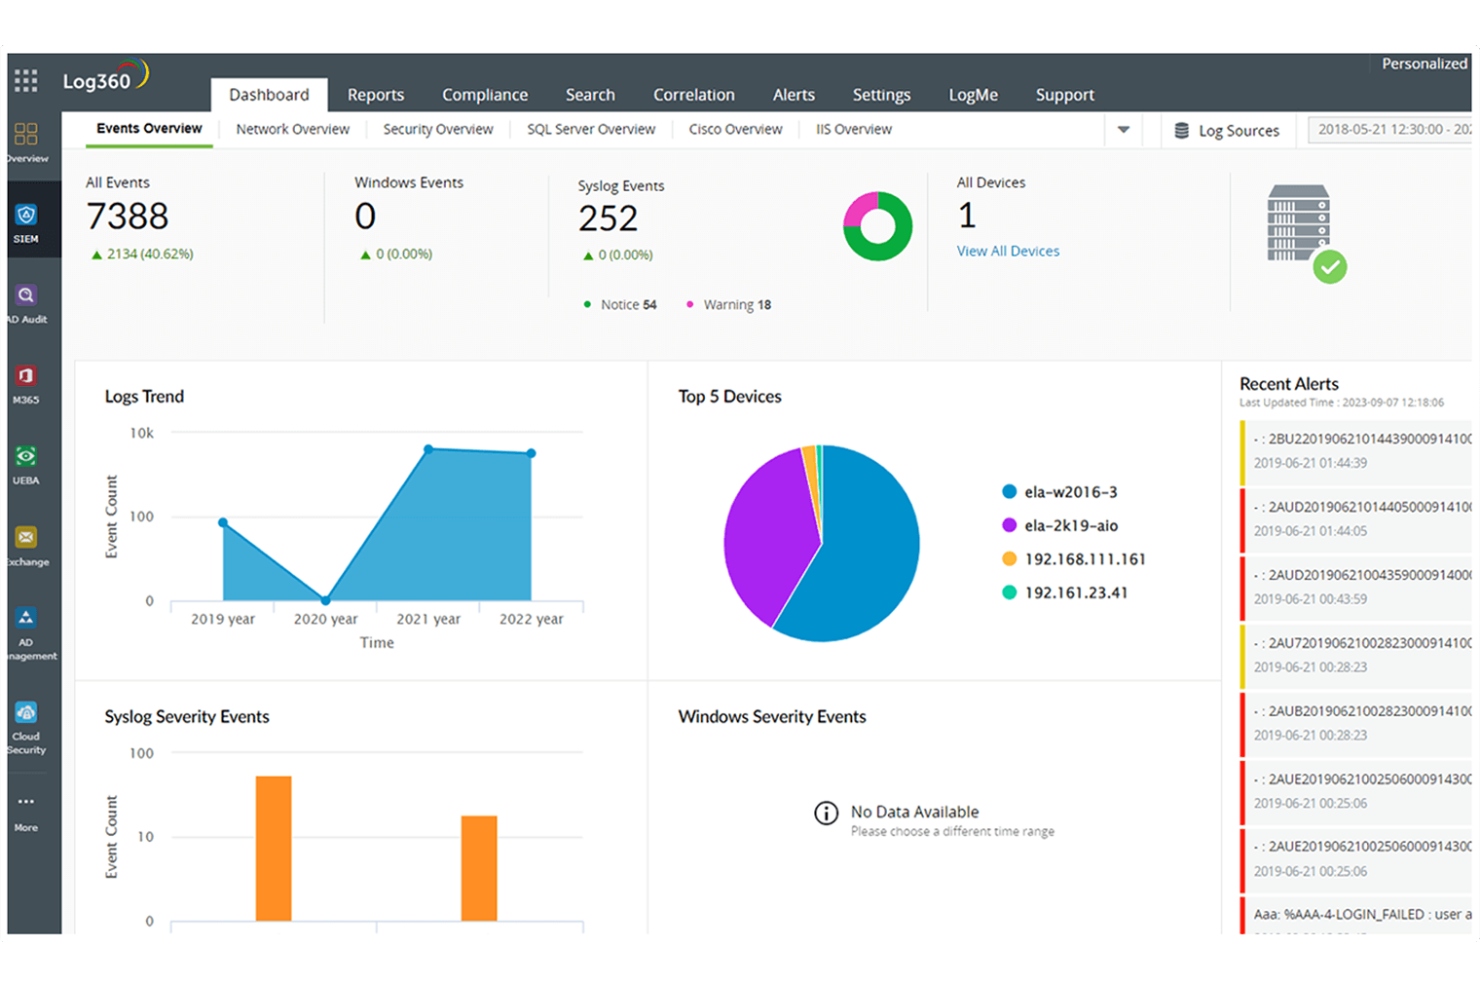
ManageEngine Log360 is een uitgebreide oplossing voor beveiligingsinformatie en gebeurtenisbeheer (SIEM), ontworpen om de beveiliging van organisaties te verbeteren door essentiële mogelijkheden te integreren, zoals analyse van gebruikers- en entiteitsgedrag (UEBA), preventie van gegevensverlies (DLP) en cloudtoegangsbeveiligingsmakelaar (CASB).
Waarom ik ManageEngine Log360 heb gekozen: Log360 verzamelt gegevens uit verschillende bronnen, waaronder inbraakdetectiesystemen (IDS), firewalls en Active Directory, om direct waarschuwingen te geven bij mogelijke inbraakpogingen. Het platform maakt ook gebruik van geavanceerde analyses en machinaal leren om afwijkend gedrag te detecteren. Dit is essentieel voor het identificeren van bedreigingen van binnenuit en geavanceerde cyberaanvallen die traditionele methoden mogelijk missen. De UEBA-functie maakt eveneens gebruik van machinaal leren om ongebruikelijke patronen en gedragingen te identificeren, waardoor diepere inzichten in potentiële beveiligingsbedreigingen worden verkregen.
Opvallende functies & integraties:
Het geïntegreerde compliancebeheer van het platform zorgt ervoor dat organisaties aan wettelijke vereisten voldoen en biedt realtime meldingen van compliance-overtredingen. Het biedt ook geautomatiseerde werkstromen voor incidentrespons om het proces van het afhandelen van beveiligingsincidenten te vereenvoudigen. Integraties omvatten Microsoft Exchange, Amazon Web Services (AWS), Microsoft Entra ID, Microsoft Azure en Active Directory.
Pros and Cons
Pros:
- Uitstekend inzicht in alle systemen
- Effectief voor het controleren van alle IT-niveaus binnen een organisatie
- Biedt realtime monitoring en waarschuwingen
Cons:
- De eerste installatie kan complex zijn
- Mogelijke prestatieproblemen bij grote gegevensvolumes
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

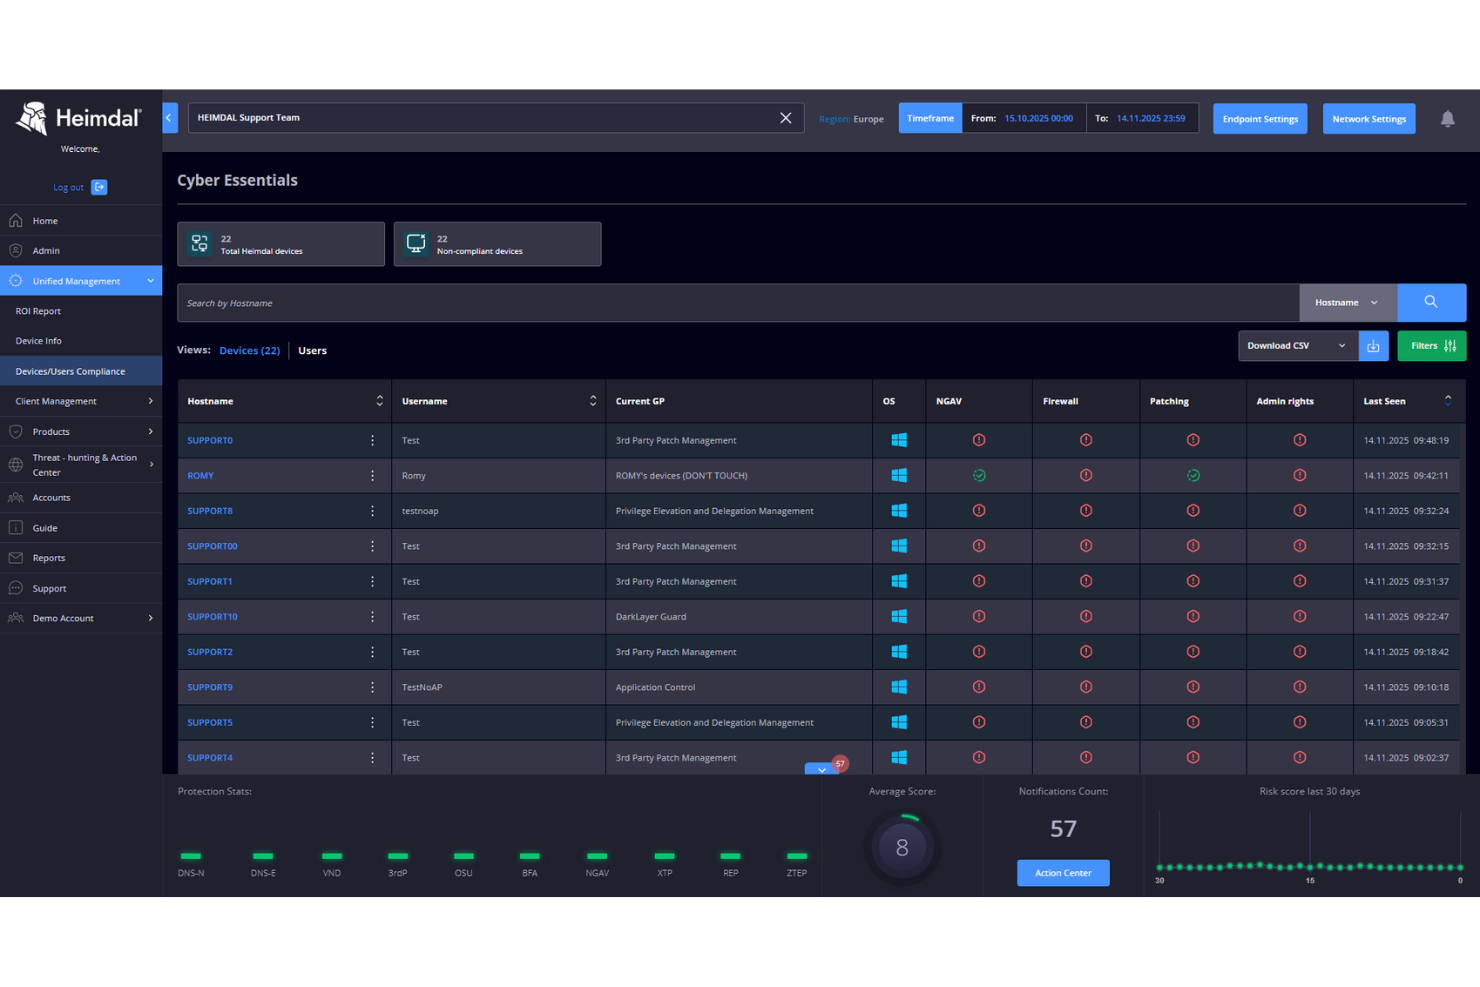
Op het gebied van software voor inbraakdetectie onderscheidt Heimdal zich als een veelzijdige oplossing die inspeelt op de uiteenlopende uitdagingen waarmee moderne bedrijven worden geconfronteerd. Het uniforme cybersecurityplatform is ontworpen voor ondernemingen en beheerde serviceproviders die hun beveiligingspositie tegen geavanceerde bedreigingen willen verbeteren. Door mogelijkheden voor detectie, respons en preventie van bedreigingen te integreren, helpt Heimdal organisaties risico's te beperken en de bedrijfscontinuïteit te handhaven in een steeds complexer bedreigingslandschap.
Waarom ik voor Heimdal heb gekozen
Ik heb voor Heimdal gekozen vanwege de robuuste mogelijkheden voor detectie en respons van eindpunten (EDR), die cruciaal zijn voor software voor inbraakdetectie. De EDR-functie controleert eindpunten voortdurend om bedreigingen te detecteren en erop te reageren, zodat je netwerk beschermd blijft tegen mogelijke inbreuken. Daarnaast identificeert en beperkt de functionaliteit voor het proactief opsporen van bedreigingen potentiële bedreigingen voordat deze schade kunnen veroorzaken. Deze functies zijn geschikt voor bedrijven die hun beveiligingsmaatregelen willen verbeteren en gevoelige gegevens willen beschermen tegen zich ontwikkelende cyberbedreigingen.
Belangrijkste functies van Heimdal
Naast de opvallende mogelijkheden voor EDR en het proactief opsporen van bedreigingen vond ik ook andere functies nuttig voor inbraakdetectie:
- Netwerkbeveiliging: Beschermt tegen netwerkaanvallen via DNS-beveiliging en andere strategische maatregelen.
- Beheerde diensten: Biedt 24/7-diensten van een beveiligingsoperatiecentrum (SOC) voor voortdurende monitoring en respons.
- Beheer van bevoegdheidsverhoging en -delegatie: Beheert toegangsrechten om ongeautoriseerde inbreuken te voorkomen.
- Bescherming tegen ransomwareversleuteling: Beschermt apparaten en cloudwerkomgevingen tegen ransomwareaanvallen.
Integraties van Heimdal
Heimdal vermeldt momenteel geen ingebouwde integraties; het platform ondersteunt echter aangepaste integraties op basis van API's.
Pros and Cons
Pros:
- Automatiseert het patchen van eindpunten
- Sterke detectie van kwetsbaarheden en bedreigingen
- Gedetailleerd inzicht in bedrijfsmiddelen en licenties
Cons:
- Geen ingebouwde integraties beschikbaar
- Voor de interface is tijd nodig om ermee vertrouwd te raken
Beste voor gecentraliseerd gebeurtenisbeheer
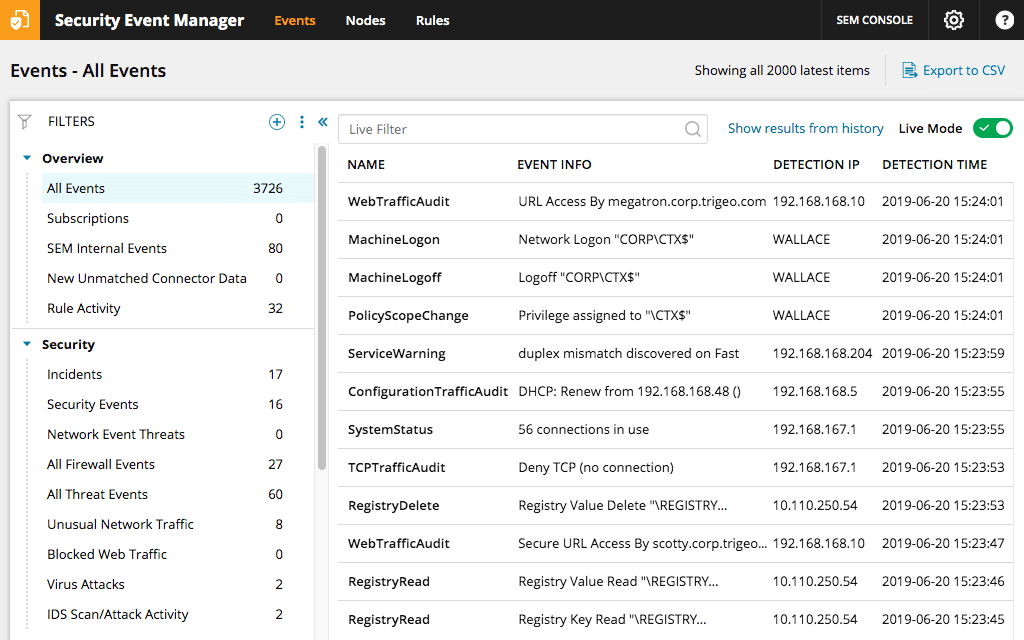
SolarWinds Security Event Manager (SEM) is ontworpen om het proces van het identificeren van en reageren op beveiligingsdreigingen, mislukte audits en operationele problemen te vereenvoudigen. De tool onderscheidt zich door zijn vermogen om grote hoeveelheden loggegevens uit meerdere bronnen te centraliseren en te interpreteren.
Waarom ik voor SolarWinds Security Event Manager heb gekozen: Tijdens mijn evaluatie trok de aanpak van SolarWinds SEM voor het centraliseren van gebeurtenissen mijn aandacht. Naar mijn oordeel, en na vergelijking met verschillende andere platforms, heb ik vastgesteld dat het een gedifferentieerde en efficiënte oplossing biedt voor organisaties die worstelen met een wildgroei aan gegevens. De kracht op het gebied van gecentraliseerd gebeurtenisbeheer maakt het een onmisbare tool voor veel beveiligingsprofessionals.
Opvallende functies & integraties:
De kernsterkte van SolarWinds SEM ligt in de logcorrelatietechnologie, die potentiële problemen snel lokaliseert door patronen te analyseren. Daarnaast zorgen de integraties met andere SolarWinds-producten ervoor dat organisaties een breder en holistischer beeld van hun IT-omgevingen krijgen.
Pros and Cons
Pros:
- Efficiënte mogelijkheden voor logcorrelatie
- Gestroomlijnde tools voor gebeurtenisvisualisatie
- Ondersteunt logboeken van talloze apparaten en applicaties
Cons:
- Leercurve voor nieuwe gebruikers
- De rapportagemogelijkheden kunnen verbeteringen gebruiken
- Sommige gebruikers melden prestatievertragingen bij grote hoeveelheden gegevens

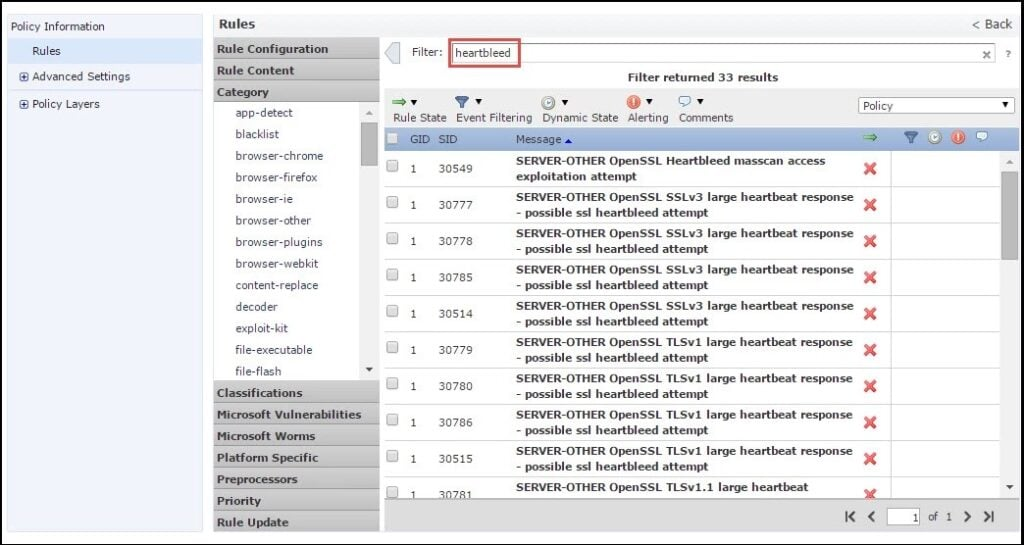
Cisco IDS, voortkomend uit een lange geschiedenis van robuuste beveiligingsoplossingen, is gespecialiseerd in het beveiligen van uitgebreide bedrijfsnetwerken. Dankzij de mogelijkheid om grote verkeersvolumes zonder concessies te verwerken, is het een optimale keuze voor grootschalige operaties.
Waarom ik Cisco IDS heb gekozen: Toen ik op zoek ging naar een tool die geschikt is voor uitgebreide bedrijfsomgevingen, werden de reputatie en prestatienormen van Cisco IDS onmiskenbaar. De kracht ervan om complexe en omvangrijke netwerkarchitecturen te beheren, liet het in mijn beoordeling opvallen. Voor bedrijven die op grote schaal opereren en op zoek zijn naar betrouwbare inbraakdetectie, is Cisco IDS naar mijn mening een overtuigende keuze.
Opvallende functies & integraties:
Cisco IDS onderscheidt zich met geavanceerde algoritmen voor bedreigingsdetectie, waarmee verdachte activiteiten snel kunnen worden geïdentificeerd. Het maakt gebruik van updates met dreigingsinformatie om veranderende risico's voor te blijven. De integratiemogelijkheden strekken zich uit over Cisco's beveiligingsproductenpakket, wat een holistische beveiligingsaanpak bevordert.
Pros and Cons
Pros:
- Afgestemd op het verwerken van grote netwerkverkeersvolumes
- Voortdurende updates met dreigingsinformatie
- Robuuste integratie binnen Cisco's beveiligingsecosysteem
Cons:
- De eerste installatie kan complex zijn voor beginners
- Duurder dan sommige alternatieve oplossingen
- Vereist toegewijd personeel voor optimaal beheer

Beste voor geïntegreerde dreigingsinformatie
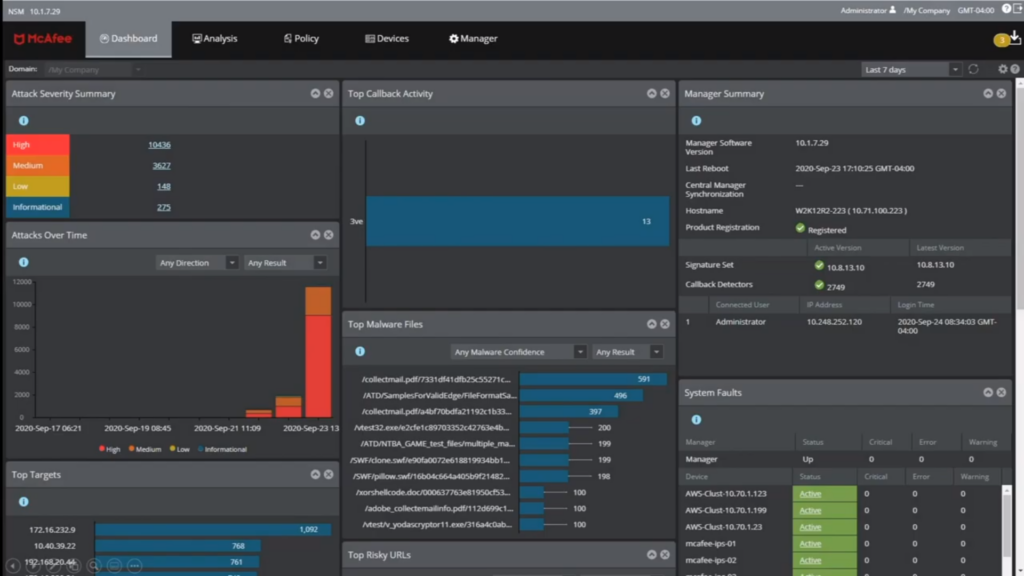
McAfee's IDS onderscheidt zich niet alleen door inbraken te detecteren, maar ook door geïntegreerde dreigingsinformatie te bieden waarmee tijdige tegenmaatregelen kunnen worden genomen. Deze integratie leidt tot een beter inzicht in bedreigingen, waardoor het hoog op de lijst staat voor bedrijven die prioriteit geven aan informatiegestuurde beveiliging.
Waarom ik voor IDS van McAfee heb gekozen: Bij het vergelijken van verschillende tools trok de samenvoeging van informatie binnen McAfee's IDS mijn aandacht. Deze integratie, die zich onderscheidt binnen zijn categorie, bracht me ertoe het systeem als superieur te beoordelen voor degenen die detectie willen combineren met bruikbare informatie. Als geïntegreerde inzichten in bedreigingen het doel zijn, sluit IDS van McAfee perfect aan bij dergelijke behoeften.
Opvallende functies & integraties:
McAfee's IDS is trots op zijn adaptieve mechanismen voor bedreigingsdetectie en verfijnt zijn processen met realtime-informatiefeeds. De cloudgebaseerde analyses verbeteren de nauwkeurigheid van de detectie verder. Wat integraties betreft, werkt het effectief samen met andere beveiligingsproducten van McAfee en een reeks SIEM-systemen van derden.
Pros and Cons
Pros:
- Realtime-integratie van dreigingsinformatie
- Cloudverbeterde analyses voor nauwkeurige detectie
- Uitgebreide compatibiliteit met SIEM-oplossingen
Cons:
- Enige leercurve voor volledige benutting van alle functies
- Afhankelijkheid van de cloud is mogelijk niet geschikt voor alle organisaties
- Complexe licenties voor grootschalige implementaties.

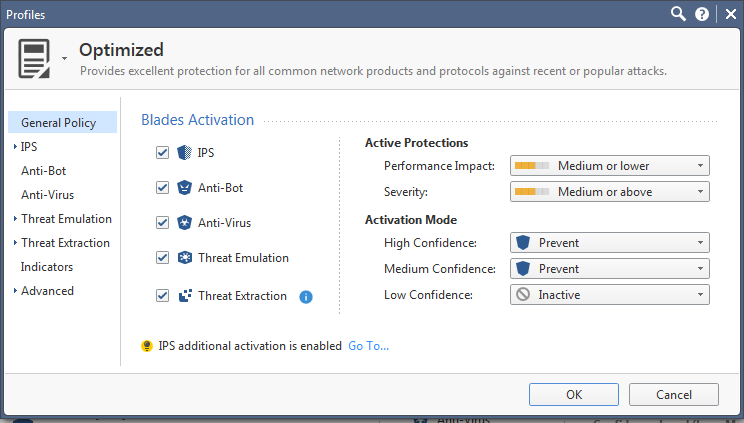
Check Point IDS fungeert als een integraal onderdeel van de uitgebreide beveiligingssuite van Check Point, met nadruk op een meerlaagse aanpak van bedreigingsbeperking. Deze aanpak zorgt ervoor dat bedreigingen, ongeacht hun oorsprong of aard, op verschillende niveaus worden aangepakt, wat robuuste bescherming biedt.
Waarom ik voor Check Point IDS heb gekozen: Mijn oordeel werd in de richting van Check Point IDS gestuurd nadat ik het holistische, meerlaagse verdedigingsmechanisme had waargenomen. Nadat ik de prestaties had vastgesteld en deze met andere tools had vergeleken, concludeerde ik dat Check Point IDS een uitstekende keuze zou zijn voor organisaties die een beveiligingsstrategie met meerdere lagen nastreven.
Opvallende functies & integraties:
Check Point IDS blinkt uit in zijn technologieën voor bedreigingspreventie, waaronder modules voor inbraakpreventie, antivirus en anti-bot. Daarnaast breidt de integratie met de beveiligingsgateway van Check Point het beschermingsbereik uit.
Pros and Cons
Pros:
- Uitgebreide meerlaagse preventie van bedreigingen
- Onderdeel van het bredere beveiligingsecosysteem van Check Point
- Regelmatig bijgewerkt met de nieuwste informatie over bedreigingen
Cons:
- Vereist speciale hardware voor optimale prestaties
- De gebruikersinterface kan overweldigend zijn voor nieuwkomers
- Licenties kunnen complex zijn door de verschillende modules en functies.

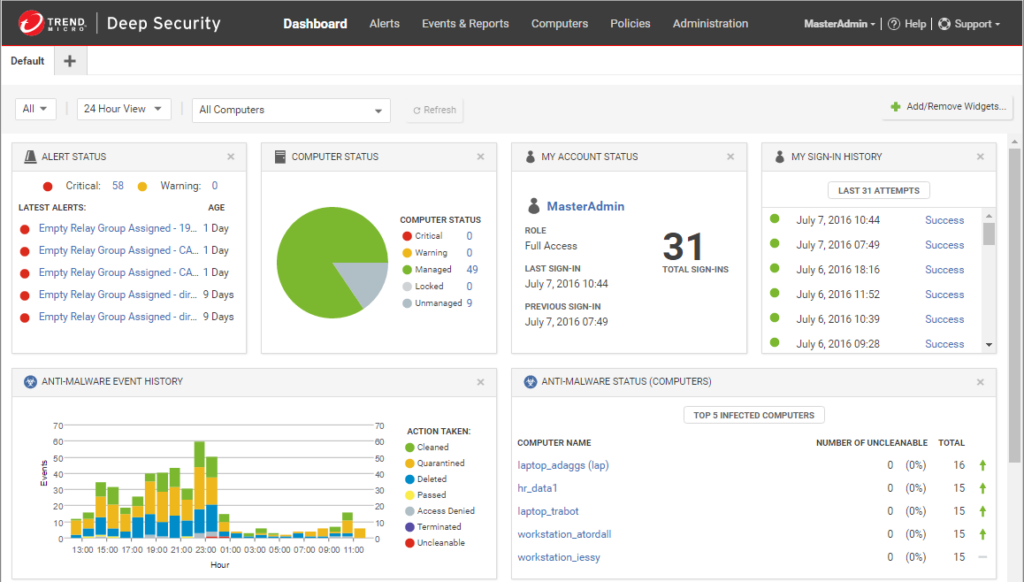
Trend Micro Deep Discovery is een gespecialiseerde oplossing die is ontworpen om de heimelijke ransomware van vandaag, de varianten ervan en gerichte aanvallen te detecteren, analyseren en erop te reageren. De specialisatie van de tool in het blootleggen van gerichte en geavanceerde bedreigingen onderscheidt deze oplossing in het beveiligingslandschap.
Waarom ik voor Trend Micro Deep Discovery heb gekozen: Mijn beslissing om Trend Micro Deep Discovery uit te lichten werd beïnvloed door de gerichte aanpak voor het detecteren van bedreigingen. Na het vergelijken en beoordelen van verschillende oplossingen raakte ik ervan overtuigd dat het vermogen om verborgen aanvallen te identificeren organisaties een aanzienlijk voordeel geeft.
Opvallende functies & integraties:
Deep Discovery blinkt uit dankzij de gespecialiseerde detectie-engines en aangepaste sandboxanalyse. De integraties met andere Trend Micro-oplossingen zorgen voor gelaagde beveiliging en een beter inzicht in de digitale omgeving.
Pros and Cons
Pros:
- Gespecialiseerd in het detecteren van verborgen bedreigingen
- Biedt diepgaande inzichten in en informatie over bedreigingen
- Ondersteunt een breed scala aan virtuele en fysieke netwerkapparaten
Cons:
- Kan aanvankelijk complex zijn om in te stellen
- Het licentiemodel kan voor sommige gebruikers ingewikkeld zijn
- Mogelijk zijn extra middelen nodig voor grotere netwerken.

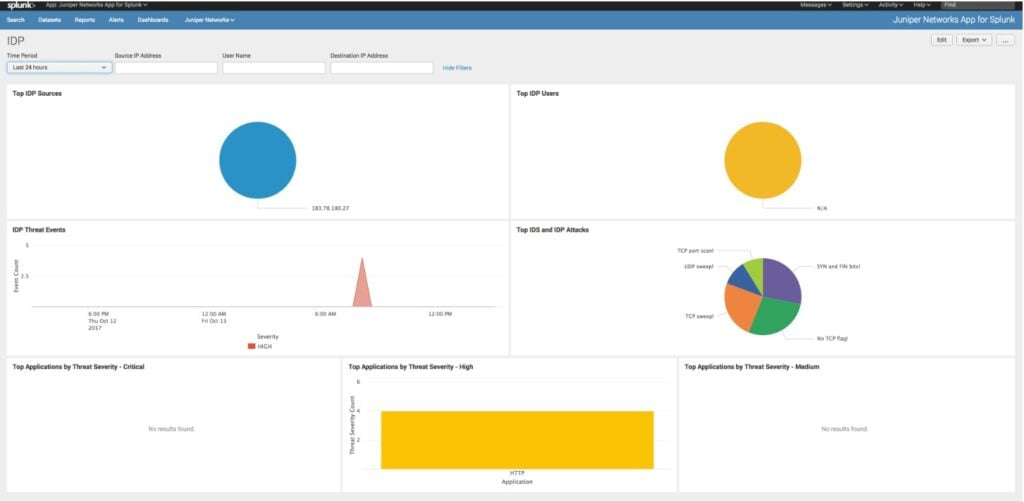
Juniper IDP staat bekend om zijn uitgebreide methoden voor detectie van bedreigingen, waardoor het een voorkeurskeuze is voor organisaties die verschillende benaderingen nodig hebben om hun digitale infrastructuur te beveiligen. Het vermogen om zich aan verschillende dreigingslandschappen aan te passen, bewijst dat het echt is gebouwd voor veelzijdige detectie.
Waarom ik voor Juniper IDP heb gekozen: Tijdens het selecteren van een tool die een breed spectrum aan technieken voor bedreigingsdetectie biedt, kwam Juniper IDP naar voren als een prominente kandidaat voor beveiligingssoftware. De veelzijdigheid die het in zijn detectiemethoden toonde, stak gunstig af tegen die van vergelijkbare oplossingen. Voor organisaties die te maken hebben met veelzijdige aanvalsvectoren en een flexibele oplossing nodig hebben, denk ik dat Juniper IDP uitstekend geschikt is.
Opvallende functies & integraties:
Juniper IDP beschikt over op handtekeningen gebaseerde, op afwijkingen gebaseerde en op gedrag gebaseerde detectietechnieken, waardoor het een gelaagde verdedigingsstrategie biedt. Het integreert effectief met het bredere beveiligingsportfolio van Juniper, wat zorgt voor een meer samenhangende aanpak van bedreigingsbeheer.
Pros and Cons
Pros:
- Uitgebreide methoden voor bedreigingsdetectie
- Integratie binnen het ecosysteem van Juniper
- Aanpasbare detectieregels voor gespecialiseerde omgevingen
Cons:
- Vereist een steile leercurve voor maximale efficiëntie
- Mogelijkheid op fout-positieven bij agressieve instellingen
- Software-updates kunnen configuraties soms verstoren

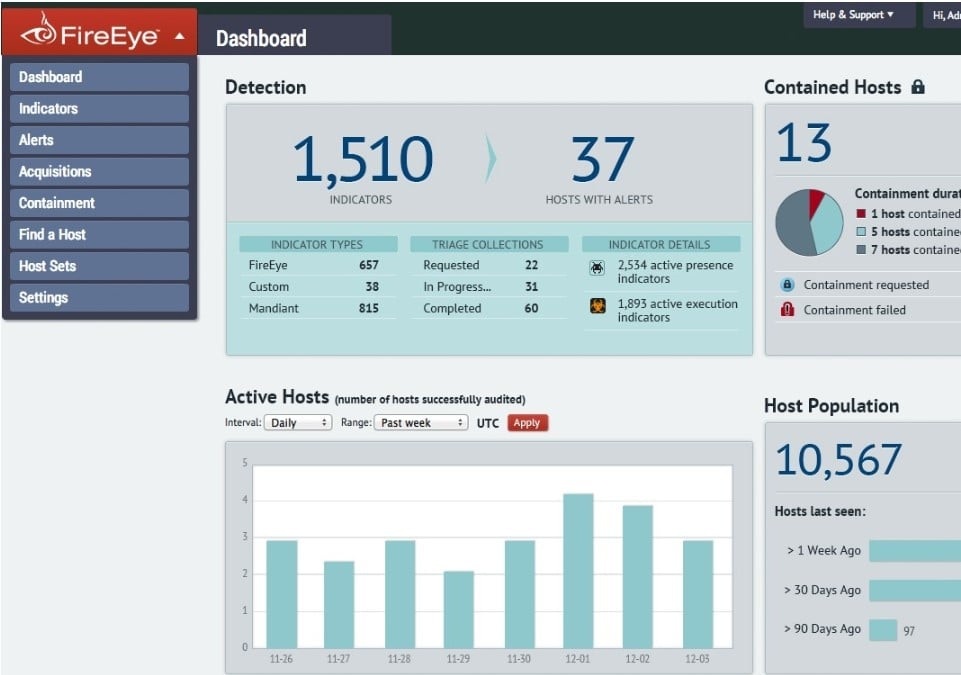
FireEye Network Security dient als een uitgebreid platform dat zich richt op geavanceerde detectie, preventie en onderzoek van bedreigingen. Wat deze tool onderscheidt, is de rijke dreigingsinformatie, die inzichten biedt die veel andere platforms mogelijk over het hoofd zien.
Waarom ik FireEye Network Security heb gekozen: Na verschillende beveiligingsplatforms en hun aanbod te hebben overwogen, ging mijn voorkeur uit naar FireEye vanwege de gerenommeerde mogelijkheden op het gebied van geavanceerde dreigingsinformatie. Ik ben ervan overtuigd dat FireEyes aanpak voor het detecteren en aanpakken van geavanceerde bedreigingen het platform in het voortdurend veranderende dreigingslandschap vóór veel concurrenten plaatst.
Uitgelichte functies & integraties:
De kracht van FireEye ligt in de MVX-architectuur, die complexe bedreigingen in realtime detecteert en blokkeert. Bovendien maken de integratiemogelijkheden met oplossingen van derden het platform veelzijdig in diverse IT-omgevingen.
Pros and Cons
Pros:
- Sterke nadruk op zero-daybedreigingen en nieuwe dreigingsvectoren
- Uitgebreide analyse en rapportage van bedreigingen
- Mogelijkheid om verdachte inhoud in een sandbox te plaatsen voor analyse
Cons:
- Kan veel systeembronnen gebruiken
- Kan fout-positieven genereren als het niet goed wordt afgestemd
- Vereist zorgvuldige configuratie voor optimale resultaten
Andere software voor inbraakdetectie
Hieronder vindt u een lijst met aanvullende software voor inbraakdetectie die ik op mijn shortlist heb gezet, maar die de top 10 niet heeft gehaald. Deze software is zeker het bekijken waard.
- Snort
E voor liefhebbers van open source
- Tripwire
E voor systeemintegriteitsbewaking
- Ossec
E voor logbeheer en -analyse
- Zeek
E voor analyse van netwerkverkeer
- RSA NetWitness
E voor realtime incidentrespons


Beoordelingen van aan inbraakdetectie gerelateerde software
- Software voor inbraakpreventie
- Software voor endpointbescherming
- Systemen voor inbraakdetectie en -preventie
Hoe ik IoT-software evalueer
Ik verdeel mijn evaluatie in twee lagen: basisvereisten waaraan elk platform moet voldoen—zoals MQTT-ondersteuning en OTA-updates—en onderscheidende factoren die productierijpe tools onderscheiden van de rest.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 75% behalen om in aanmerking te komen voor opname.
- Beheer van de levenscyclus van apparaten: Ik beoordeel hoe elk platform registratie, inrichting, monitoring en groepering binnen apparaatvloten afhandelt—of je nu een handvol prototypes of tienduizenden productie-sensoren onboardt.
- Gegevensinname & -verwerking: Telemetrie met een hoog volume van gedistribueerde apparaten vereist realtime-inname. Daarom controleer ik op streamverwerking, routering van berichten en de mogelijkheid om piekverkeer van veldsensoren of verbonden machines te verwerken.
- Ondersteuning voor IoT-protocollen: Elk platform moet standaardprotocollen zoals MQTT, CoAP en AMQP ondersteunen. Ik kijk naar de breedte van de dekking en of de tool aangepaste of verouderde protocollen ondersteunt via adapters of gateway-frameworks.
- Beveiliging & apparaatauthenticatie: Van apparaatspecifieke referenties en X.509-certificaten tot versleutelde communicatiekanalen: ik beoordeel hoe elke tool het verkeer tussen apparaten en de cloud beschermt en toegangscontrole op alle eindpunten afdwingt.
- Draadloze (OTA)-updates: Firmware- of configuratiewijzigingen op afstand doorvoeren is op grote schaal essentieel. Ik let op ondersteuning voor gefaseerde uitrol, mogelijkheden voor terugdraaien en het volgen van updates voor de hele vloot om het risico te verkleinen dat apparaten in het veld onbruikbaar worden.
- Edge- & cloudintegratie: Of je nu workloads uitvoert op edge-gateways of gegevens doorstuurt naar AWS, Azure of GCP, het platform moet SDK's, API's en vooraf gebouwde connectors bieden die passen binnen je bredere technologiestack.
Nadat ik een lijst heb samengesteld met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Modellering van digitale tweelingen is een belangrijke onderscheidende factor. Platforms waarmee je virtuele representaties van fysieke bedrijfsmiddelen kunt maken, maken het mogelijk om storingen te simuleren of configuratiewijzigingen te testen voordat je ze naar live apparaten doorvoert. Ingebouwde AI/ML-analyses zijn ook belangrijk, vooral anomaliedetectie op streaming-telemetrie waarmee teams problemen zoals oververhitte motoren kunnen opsporen voordat ze uitvaltijd veroorzaken. Een low-code-regelengine maakt het geheel compleet doordat operationele teams hiermee waarschuwingen en automatiseringen kunnen configureren zonder op ontwikkelaars te hoeven wachten.
Meer dan functies
Ik evalueer de flexibiliteit van implementatie nauwlettend. Een platform dat cloud-, on-premise- en air-gapped-omgevingen ondersteunt, geeft teams de ruimte om de infrastructuur af te stemmen op hun beveiligings- en operationele beperkingen. Ik controleer ook de compatibiliteit met ecosystemen en hardware—vooraf gebouwde ondersteuning voor gangbare chipsets, RTOS'en en gatewayhardware bespaart weken aan integratiewerk. Voorspelbaarheid van prijzen is eveneens belangrijk, vooral wanneer vloten groeien van pilot naar productie. Ik kijk of de kosten schalen op basis van het aantal apparaten, het berichtenvolume of beide, en of er gratis niveaus beschikbaar zijn voor prototyping.
Software voor inbraakdetectie kiezen
Het is gemakkelijk om te verzanden in lange lijsten met functies en complexe prijsstructuren. Om u te helpen gefocust te blijven tijdens uw unieke softwareselectieproces, vindt u hier een checklist met factoren om rekening mee te houden:
| Factor | Waar u rekening mee moet houden |
|---|---|
| Schaalbaarheid | Kan de software meegroeien met uw team? Houd rekening met het aantal apparaten en gebruikers dat u de komende jaren wilt toevoegen. Zorg ervoor dat de software toekomstige behoeften ondersteunt. |
| Integraties | Controleer of de tool kan worden geïntegreerd met uw bestaande systemen, zoals firewalls, SIEMs of andere beveiligingstools. Voorkom compatibiliteitsproblemen die werkprocessen verstoren. |
| Aanpasbaarheid | Zoek naar tools waarmee u waarschuwingen en monitoring kunt afstemmen op uw specifieke beveiligingsbeleid. Vermijd starre systemen die zich niet aan uw behoeften aanpassen. |
| Gebruiksgemak | Is de interface intuïtief voor uw team? Test demo's om te controleren of de trainingstijd beperkt blijft en navigatie eenvoudig is. Onderschat gebruiksvriendelijkheid in complexe systemen niet. |
| Implementatie en ingebruikname | Hoe soepel verloopt het installatieproces? Houd rekening met de tijd, middelen en ondersteuning die nodig zijn om aan de slag te gaan. Vermijd tools met complexe, langdurige ingebruiknamefasen. |
| Kosten | Vergelijk de totale kosten, inclusief verborgen kosten. Houd rekening met uw budget voor installatie, onderhoud en toekomstige upgrades. Kijk niet alleen naar de vermelde prijs. |
| Beveiligingsmaatregelen | Controleer of de tool beschikt over sterke versleuteling en maatregelen voor gegevensbescherming. Controleer of de tool voldoet aan industrienormen zoals GDPR of HIPAA. Doe geen concessies aan beveiliging. |
| Beschikbaarheid van ondersteuning | Beoordeel de ondersteuningsmogelijkheden van de leverancier. Is er 24/7 hulp beschikbaar? Houd rekening met responstijden en ondersteuningskanalen zoals chat, telefoon of e-mail. |
Wat is software voor inbraakdetectie?
Software voor inbraakdetectie is een tool die netwerk- of systeemactiviteiten controleert op kwaadaardige activiteiten of beleidsovertredingen. IT-beveiligingsprofessionals en netwerkbeheerders gebruiken deze tools doorgaans om gevoelige gegevens te beschermen en de netwerkbeveiliging te waarborgen.
Mogelijkheden voor realtime monitoring, waarschuwingen en logging helpen bij het identificeren van bedreigingen, snel reageren en naleving van regelgeving. Over het geheel genomen bieden deze hulpmiddelen essentiële beveiliging door potentiële bedreigingen te detecteren en te beperken voordat ze schade veroorzaken.
Functies
Let bij het selecteren van software voor indringingsdetectie op de volgende belangrijke functies:
- Realtime monitoring: Observeert voortdurend netwerkverkeer om verdachte activiteiten te detecteren zodra deze plaatsvinden, en helpt zo potentiële inbreuken te voorkomen voordat ze escaleren.
- Waarschuwingssysteem: Stuurt directe meldingen naar beveiligingsteams wanneer afwijkingen of bedreigingen worden gedetecteerd, zodat snel kan worden gereageerd en beperkt.
- Loggingmogelijkheden: Registreert gedetailleerde logboeken van netwerkactiviteiten en levert waardevolle gegevens voor analyse en rapportage over naleving.
- Informatie over bedreigingen: Gebruikt actuele gegevens over bedreigingen om bekende en opkomende bedreigingen te identificeren, waardoor de nauwkeurigheid van dreigingsdetectie wordt verbeterd.
- Aanpasbare regels: Stelt gebruikers in staat specifieke detectieparameters in te stellen die zijn afgestemd op het beveiligingsbeleid van hun organisatie, zodat relevante bedreigingen worden geïdentificeerd.
- Ondersteuning voor integratie: Verbindt met bestaande beveiligingshulpmiddelen en -systemen om een verenigde en uitgebreide beveiligingsinfrastructuur te bieden.
- Monitoring van bestandsintegriteit: Volgt wijzigingen in kritieke bestanden en systeemconfiguraties en waarschuwt gebruikers voor onbevoegde wijzigingen die kunnen wijzen op een beveiligingsinbreuk.
- Sandboxisolatie: Isoleert en analyseert verdachte bestanden in een gecontroleerde omgeving om hun gedrag te begrijpen zonder het netwerk in gevaar te brengen.
- Geavanceerde dreigingsdetectie: Gebruikt technieken zoals anomaliedetectie om geavanceerde bedreigingen te identificeren die traditionele methoden mogelijk missen.
- Gebruiksvriendelijke interface: Biedt een intuïtief ontwerp dat navigatie en bediening vereenvoudigt, waardoor de leercurve voor beveiligingsteams wordt verkort.
Voordelen
Het implementeren van software voor indringingsdetectie biedt verschillende voordelen voor uw team en uw bedrijf. Hier zijn enkele voordelen waar u naar kunt uitkijken:
- Verbeterde beveiliging: Door netwerkverkeer in realtime te monitoren, helpt software voor indringingsdetectie bedreigingen te identificeren en te neutraliseren voordat ze schade veroorzaken.
- Snelle reactie: Met directe waarschuwingen kunnen beveiligingsteams snel reageren op potentiële inbreuken, waardoor de impact op uw systemen wordt beperkt.
- Ondersteuning voor naleving: Gedetailleerde logging en rapportage helpen bij het voldoen aan wettelijke vereisten, zodat uw bedrijf aan de industrienormen blijft voldoen.
- Efficiënt gebruik van middelen: Door processen voor dreigingsdetectie te automatiseren, wordt de behoefte aan handmatige monitoring verminderd, zodat uw team zich op andere taken kan richten.
- Verbeterde dreigingsdetectie: Geavanceerde informatie over bedreigingen en aanpasbare regels maken een nauwkeurigere identificatie van zowel bekende als opkomende bedreigingen mogelijk.
- Gegevensbescherming: Door wijzigingen in kritieke bestanden te volgen, helpen deze hulpmiddelen gevoelige informatie te beschermen tegen onbevoegde toegang.
- Integratiemogelijkheden: Naadloze integratie met bestaande beveiligingshulpmiddelen creëert een uitgebreid beveiligingsecosysteem en verbetert de algehele bescherming.
Kosten en prijzen
Voor het selecteren van software voor indringingsdetectie is inzicht nodig in de verschillende beschikbare prijsmodellen en abonnementen. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. In de onderstaande tabel worden veelvoorkomende abonnementen, hun gemiddelde prijzen en de typische inbegrepen functies van oplossingen voor indringingsdetectie samengevat:
Vergelijkingstabel voor abonnementen voor software voor indringingsdetectie
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basisbewaking, beperkte waarschuwingen en ondersteuning door de community. |
| Persoonlijk abonnement | $10-$30/gebruiker/maand | Realtime waarschuwingen, basisrapportage en gebruiksvriendelijke interface. |
| Zakelijk abonnement | $50-$100/gebruiker/maand | Geavanceerde dreigingsdetectie, ondersteuning voor integratie en aanpasbare dashboards. |
| Abonnement voor grote ondernemingen | $150-$300/gebruiker/maand | Volledige pakketvastlegging, rapportage over naleving en speciale ondersteuningsdiensten. |
Veelgestelde vragen over software voor inbraakdetectie
Hoe verschilt een IDS van een firewall?
Een IDS detecteert verdachte activiteiten en geeft hiervan een melding, terwijl een firewall netwerkverkeer blokkeert of toestaat op basis van regels. Een IDS richt zich op detectie, niet op preventie.
Kan een IDS aanvallen automatisch stoppen?
Niet op zichzelf. Een IDS detecteert bedreigingen, terwijl inbraakpreventiesystemen (IPS) deze blokkeren. Het gebruik van beide biedt betere bescherming.
Hoe vaak moet een IDS worden bijgewerkt?
Regelmatig. Frequente updates zorgen ervoor dat je systeem de nieuwste bedreigingen en kwetsbaarheden herkent.
Wat zijn de belangrijkste uitdagingen bij het gebruik van een IDS?
Er kunnen fout-positieven, complexe configuraties en een hoog resourcegebruik optreden als het systeem niet goed wordt afgestemd. Regelmatige controle en onderhoud helpen deze problemen tot een minimum te beperken.
Hebben kleine bedrijven een IDS nodig?
Ja. Zelfs kleine netwerken lopen beveiligingsrisico’s. Lichtgewicht of cloudgebaseerde IDS-opties bieden betaalbare, effectieve bescherming.
Wat nu:
Als je onderzoek doet naar software voor inbraakdetectie, neem dan contact op met een SoftwareSelect-adviseur voor gratis aanbevelingen.
Je vult een formulier in en hebt een kort gesprek waarin ze ingaan op de specifieke kenmerken van je behoeften. Vervolgens ontvang je een shortlist van software om te beoordelen. Ze ondersteunen je zelfs tijdens het volledige aankoopproces, inclusief prijsonderhandelingen.