

Top 10 software voor digitale forensische onderzoeken van 2026

10 Beste software voor digitaal forensisch onderzoek


Terwijl ik me verdiepte in de complexe wereld van computerforensisch onderzoek, ben ik gaan beseffen welke onschatbare rol software voor digitaal forensisch onderzoek speelt. Door digitaal bewijsmateriaal te doorzoeken, vormt deze software een krachtig schild tegen malware, waarborgt ze de integriteit van besturingssystemen en versterkt ze onze algehele cyberbeveiliging. Stel je een hulpmiddel voor dat digitale gegevens extraheert en analyseert en zo te midden van de chaos een duidelijker beeld schetst.
Deze software beschermt niet alleen je digitale bedrijfsmiddelen, maar verlicht ook de ontmoedigende uitdagingen van het blootleggen van kwaadaardige activiteiten en het beveiligen van gevoelige gegevens. Het is onmisbare uitrusting voor iedereen die zich begeeft in het uitgestrekte domein van digitale onderzoeken.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Samenvatting van de beste software voor digitaal forensisch onderzoek
Deze vergelijkingsgrafiek vat de prijsgegevens samen van mijn selectie van de beste software voor digitaal forensisch onderzoek, zodat je de beste optie voor je budget en zakelijke behoeften kunt vinden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor realtime inzicht in netwerkactiviteit | Not available | Prijzen op aanvraag. | Website | |
| 2 | Best voor beheer van beveiligingsgebeurtenissen en logboeken | Gratis demo beschikbaar | Prijzen op aanvraag. | Website | |
| 3 | Het beste voor onderzoek op basis van domeinen en DNS | Not available | Prijs op aanvraag. | Website | |
| 4 | Het beste voor uitgebreide digitale onderzoeken | Not available | Prijs op aanvraag. | Website | |
| 5 | Het beste voor het identificeren van grootschalige aanvalscampagnes | Not available | Prijzen op aanvraag. | Website | |
| 6 | Het beste voor geavanceerd gegevensherstel | Not available | Prijzen op aanvraag. | Website | |
| 7 | Ideaal voor het extraheren van mobiele gegevens op locatie | Not available | Prijs op aanvraag. | Website | |
| 8 | Het meest geschikt voor het terughalen van bewijsmateriaal van mobiele apparaten en uit de cloud | Not available | Prijs op aanvraag. | Website | |
| 9 | Het beste voor het extraheren van digitale artefacten | Not available | Prijs op aanvraag. | Website | |
| 10 | Het beste voor geïntegreerde digitale forensische activiteiten | Not available | Prijzen op aanvraag. | Website |
Beoordelingen van de beste software voor digitaal forensisch onderzoek
Hieronder vind je mijn uitgebreide samenvattingen van de beste software voor digitaal forensisch onderzoek die op mijn shortlist is gekomen. In mijn beoordelingen worden de belangrijkste functies, voor- en nadelen, integraties en ideale gebruiksscenario’s van elk hulpmiddel uitgebreid besproken, zodat je de beste optie voor jou kunt vinden.

ExtraHop
Het beste voor realtime inzicht in netwerkactiviteit
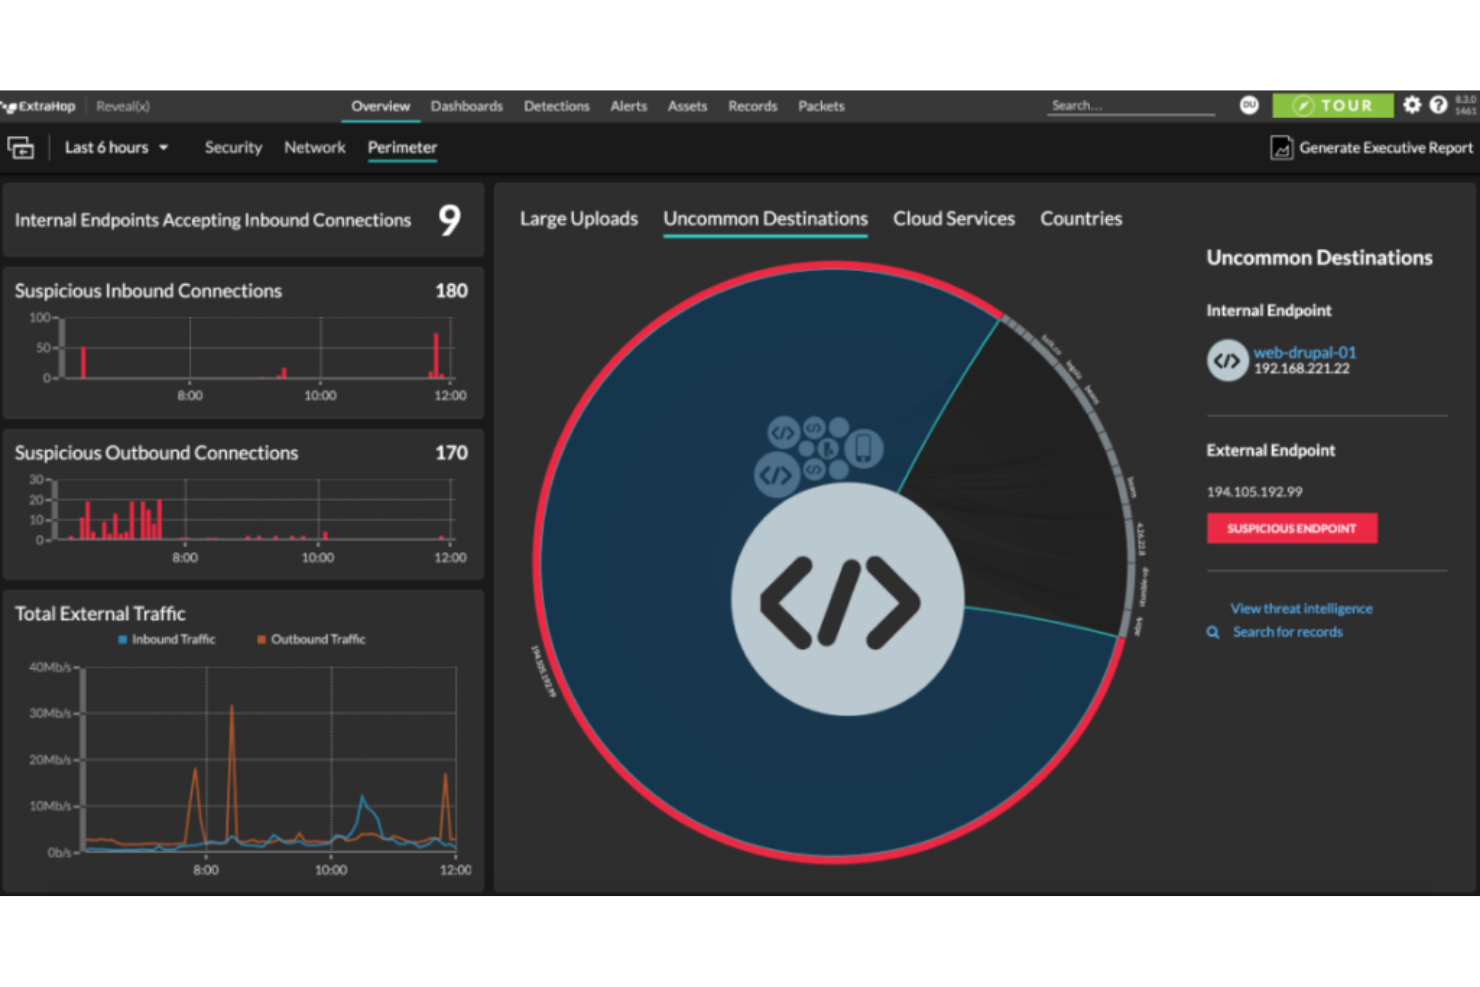
ExtraHop verdient zijn plaats door de manier waarop het je realtime inzicht geeft in netwerkactiviteit, en niet alleen in logboeken. Ik gebruik ExtraHop wanneer teams de mogelijkheden van tools voor pakketvastlegging ontgroeien en direct inzicht nodig hebben in laterale bewegingen of geavanceerde bedreigingen terwijl het verkeer stroomt.
Wat voor mij opvalt, is hoe het pakketten correleert tot leesbare werkstromen, waardoor beveiligingsteams incidenten snel kunnen reconstrueren en verdacht gedrag kunnen signaleren. Ik waardeer het dat je je direct kunt verdiepen in analyses van versleuteld verkeer, zonder te wachten op verwerking of door ruwe gegevens te moeten bladeren.
Waar ExtraHop het meest geschikt voor is
- Beveiligingsteams die realtime oost-westnetwerkverkeer monitoren
- Incidentresponsteams die directe forensische analyses op pakketniveau nodig hebben
Waar ExtraHop minder geschikt voor is
- Teams die zich richten op forensisch onderzoek op eindpunt- of schijfniveau
- Kleine IT-teams met beperkte netwerkcomplexiteit
Wat ExtraHop onderscheidt
ExtraHop richt zijn werkstroom op realtime netwerkobservatie in plaats van op retrospectieve diepgaande analyses. In plaats van de logboekgestuurde aanpak die je krijgt met tools zoals Splunk, verwacht ExtraHop dat je live verkeer monitort en abnormale activiteit signaleert terwijl die plaatsvindt. Deze aanpak werkt het best wanneer je netwerkgedrag op het moment zelf wilt begrijpen, in plaats van achteraf door logboeken te moeten bladeren.
Afwegingen bij ExtraHop
ExtraHop optimaliseert voor snelheid en direct inzicht in het netwerk, maar schiet daardoor tekort bij gedetailleerd eindpuntonderzoek. Als je diepgaande analyses buiten de netwerklaag nodig hebt, mis je uiteindelijk context.
Pros and Cons
Pros:
- De intuïtieve grafische interface vereenvoudigt malwareanalyse.
- Brede compatibiliteit, waaronder ondersteuning voor macOS.
- Robuuste integraties met IoT-platforms en bruikbaarheid voor wetshandhavingsinstanties.
Cons:
- De eerste installatie kan voor sommige gebruikers ingewikkeld zijn.
- Voor geavanceerde functies is een steilere leercurve vereist.
- Voor sommige aangepaste integraties zijn mogelijk aanvullende configuraties nodig.

Best voor beheer van beveiligingsgebeurtenissen en logboeken
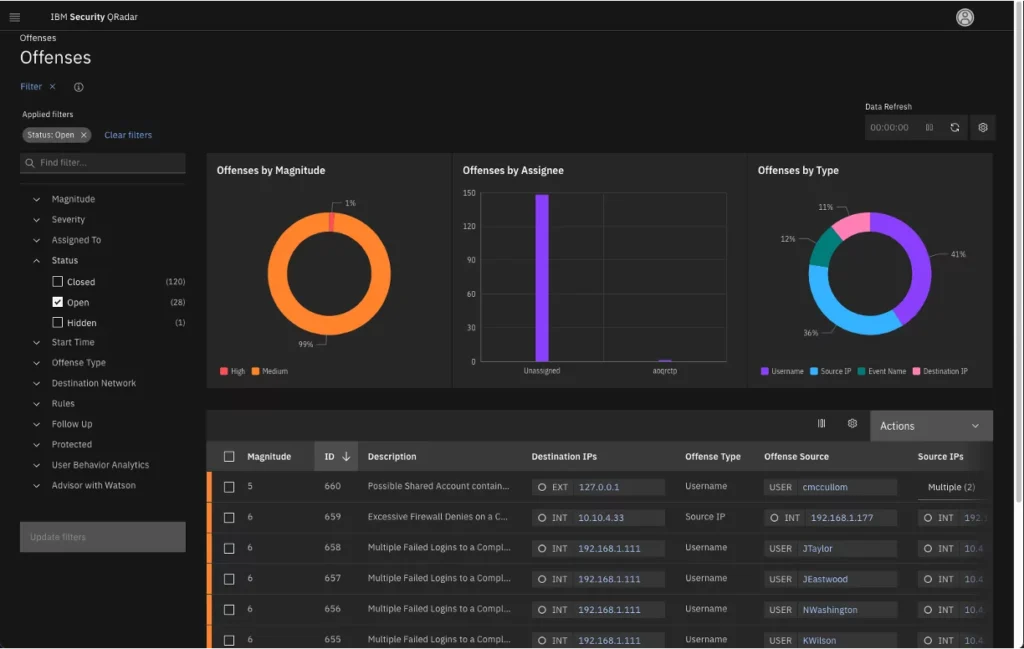
IBM Security QRadar SIEM verdient zijn plaats doordat het beveiligingsgebeurtenissen, logboeken en netwerkgegevens samenbrengt op één plek voor diepgaande forensische analyse. Ik raad het aan voor teams die incidenten snel moeten prioriteren, activiteiten over verschillende bronnen heen moeten traceren en aanvalspaden moeten visualiseren nadat er iets verdachts is gebeurd.
Wat ik waardeer, is dat je gebeurtenissen uit uiteenlopende logboeken kunt reconstrueren en duidelijke, bruikbare context krijgt via de correlatie- en tijdlijnfuncties van QRadar. Dit werkt het best wanneer je te maken hebt met grote hoeveelheden waarschuwingen en audittrailgegevens nodig hebt die een grondige controle kunnen doorstaan.
Waar QRadar het best voor geschikt is
- Beveiligingsoperatiecentra die grootschalige incidentonderzoeken uitvoeren
- IT-teams die behoefte hebben aan geïntegreerde forensische analyse van logboeken en gebeurtenissen
Waar QRadar minder geschikt voor is
- Kleine organisaties met elementaire behoeften op het gebied van forensische analyse
- Teams die ingebouwde tools voor bestands- of geheugenanalyse willen
Wat QRadar onderscheidt
QRadar onderscheidt zich doordat het ervan uitgaat dat je enorme hoeveelheden beveiligingsgegevens uit uiteenlopende bronnen samenbrengt en gebeurtenissen stap voor stap moet kunnen reconstrueren. In tegenstelling tot tools zoals Splunk, die vooral de nadruk leggen op aangepaste visualisaties en zoeken, is QRadar ingericht rond correlatie en tijdlijnen van gebeurtenissen. Dit werkt goed wanneer je een basis voor forensische beveiligingsanalyse nodig hebt die past binnen grote, operationele beveiligingsomgevingen.
Afwegingen bij QRadar
QRadar optimaliseert integrale correlatie van gebeurtenissen op grote schaal, maar daardoor zijn een snelle installatie en een lichte implementatie minder sterk, waardoor het een lastige keuze is voor kleinere of zeer slanke teams.
Pros and Cons
Pros:
- Uitgebreide correlatie van beveiligingsgegevens uit verschillende bronnen.
- Geavanceerde analysemogelijkheden om bedreigingen nauwkeurig te lokaliseren.
- Een breed scala aan integraties met beveiligingstools van derden.
Cons:
- Kan aanvankelijk complex zijn om in te stellen.
- De enorme hoeveelheid gegevens kan aanzienlijke opslagoplossingen vereisen.
- Moet regelmatig worden afgestemd om optimaal effectief te blijven.

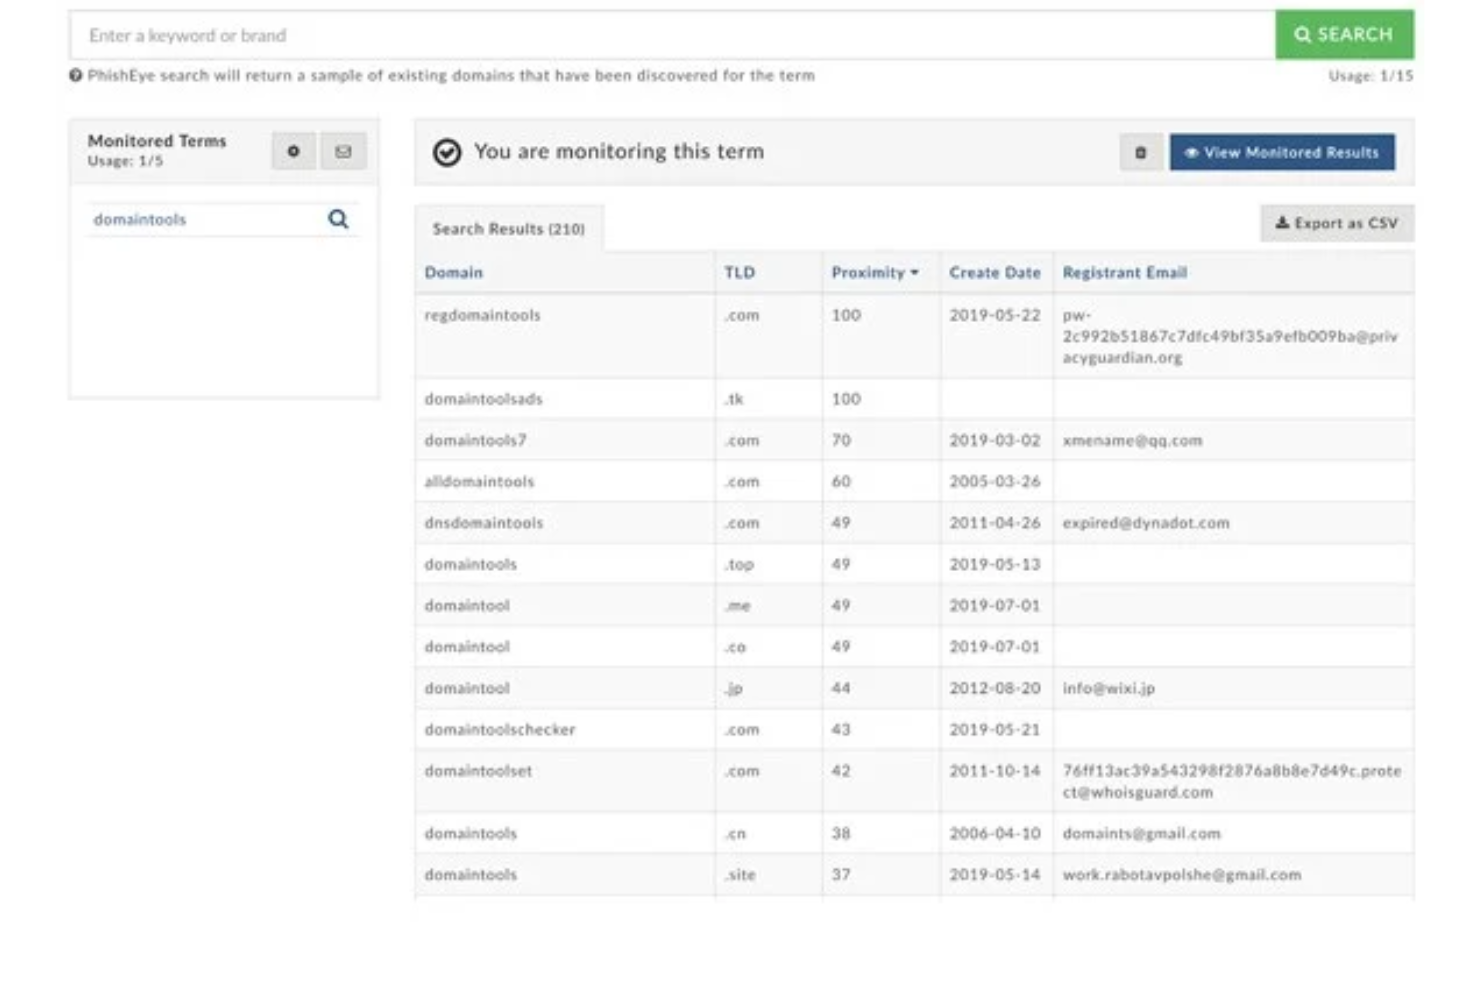
DomainTools haalt mijn shortlist omdat het de bron is waarop ik vertrouw wanneer domein- en DNS-koppelingen centraal staan in een onderzoek. Ik vind het prettig hoe het domeineigendom traceert, domeininfrastructuur blootlegt en DNS-wijzigingen bijhoudt om kwaadaardige activiteiten of verbanden tussen dreigingsactoren te signaleren.
Voor iedereen die te maken heeft met uitbreiding van het aanvalsoppervlak of verdachte domeinen bieden de Whois- en passieve DNS-inlichtingen gegevens waarmee je snel actie kunt ondernemen.
Waarvoor DomainTools het meest geschikt is
- Beveiligingsteams die domein- en DNS-relaties traceren
- Onderzoekers die de infrastructuur van dreigingsactoren op het web in kaart brengen
Waarvoor DomainTools minder geschikt is
- Digitale forensische onderzoeken die gericht zijn op eindpunten of schijfanalyses
- Teams die behoefte hebben aan geïntegreerde incidentrespons met gegevensvastlegging
Wat DomainTools onderscheidt
DomainTools hanteert een domeingerichte aanpak voor digitale forensische onderzoeken door domeineigendom, infrastructuur en DNS-relaties gedetailleerd in kaart te brengen. In tegenstelling tot netwerkforensische tools die pakketten of logboeken analyseren, gaat het ervan uit dat je onderzoek verbanden tussen webeigendommen, aanvallers of kwaadaardige assets aan het licht moet brengen. In de praktijk valt het op wanneer je ogenschijnlijk niet-gerelateerde domeinen met elkaar moet verbinden of verschuivingen in infrastructuur moet signaleren.
Afwegingen bij DomainTools
DomainTools optimaliseert voor domein- en DNS-inlichtingen. Daardoor kun je minder diep ingaan op hosts, eindpunten of artefacten op bestandsniveau en heb je een tweede tool nodig om die gebieden af te dekken.
Pros and Cons
Pros:
- Uitgebreide mogelijkheden voor het extraheren van domeinmetadata.
- Sterke netwerkforensische functies om kwetsbaarheden te detecteren.
- Uitgebreide integratiemogelijkheden, ook met Android-platforms.
Cons:
- Het kan enige tijd kosten om vertrouwd te raken met de vele functies.
- De gebruikersinterface kan voor beginners complex lijken.
- Realtime-updates of waarschuwingen zijn mogelijk niet onmiddellijk beschikbaar.

OpenText EnCase Forensic verdient een plek op mijn lijst vanwege de grondigheid waarmee het complexe digitale onderzoeken in uiteenlopende omgevingen afhandelt. Ik zie teams op EnCase vertrouwen wanneer ze bewijsmateriaal uit Windows-, Mac-, mobiele en cloudbronnen moeten verzamelen, analyseren en rapporteren zonder hiaten.
Ik waardeer de diepgang bij het verwerven en valideren van bewijsmateriaal: het kunnen creëren van herhaalbare, verdedigbare workflows voorkomt veel problemen in zaken met hoge inzet.
Waar EnCase Forensic het beste voor is
- Onderzoekers die te maken hebben met digitaal bewijsmateriaal op meerdere platforms en op grote schaal
- Juridische teams en politiediensten die verdedigbare workflows nodig hebben
Waar EnCase Forensic minder geschikt voor is
- Kleine organisaties die alleen basale forensische behoeften hebben
- Gebruikers die een lichtgewicht of snel te gebruiken forensische tool willen
Wat EnCase Forensic onderscheidt
EnCase Forensic richt zich op het in staat stellen van digitale onderzoekers om op consistente wijze bewijsmateriaal uit verschillende bronnen en omgevingen te halen. In tegenstelling tot lichtere tools zoals FTK Imager, die één apparaat tegelijk verwerken, verwacht EnCase dat je systematisch volledige schijven, servers of cloudopslag verwerkt. In de praktijk past dit bij organisaties waarbij de integriteit en herhaalbaarheid van bewijsmateriaal echt belangrijk zijn.
Afwegingen bij EnCase Forensic
EnCase is geoptimaliseerd voor gedetailleerde, grootschalige onderzoeken, maar dat betekent een tragere installatie en een steilere leercurve voor mensen die alleen snel antwoorden nodig hebben.
Pros and Cons
Pros:
- Brede apparaatcompatibiliteit, waaronder harde schijven en mobiele apparaten.
- Kan zowel open-source- als propriëtaire platforms verwerken.
- Uitgebreide integraties met populaire besturingssystemen.
Cons:
- Kan overweldigend zijn voor beginners gezien het brede scala aan functies.
- Voor de eerste installatie kan deskundige kennis nodig zijn.
- Kan als duur worden beschouwd in vergelijking met meer gespecialiseerde forensische tools.

Het beste voor het identificeren van grootschalige aanvalscampagnes
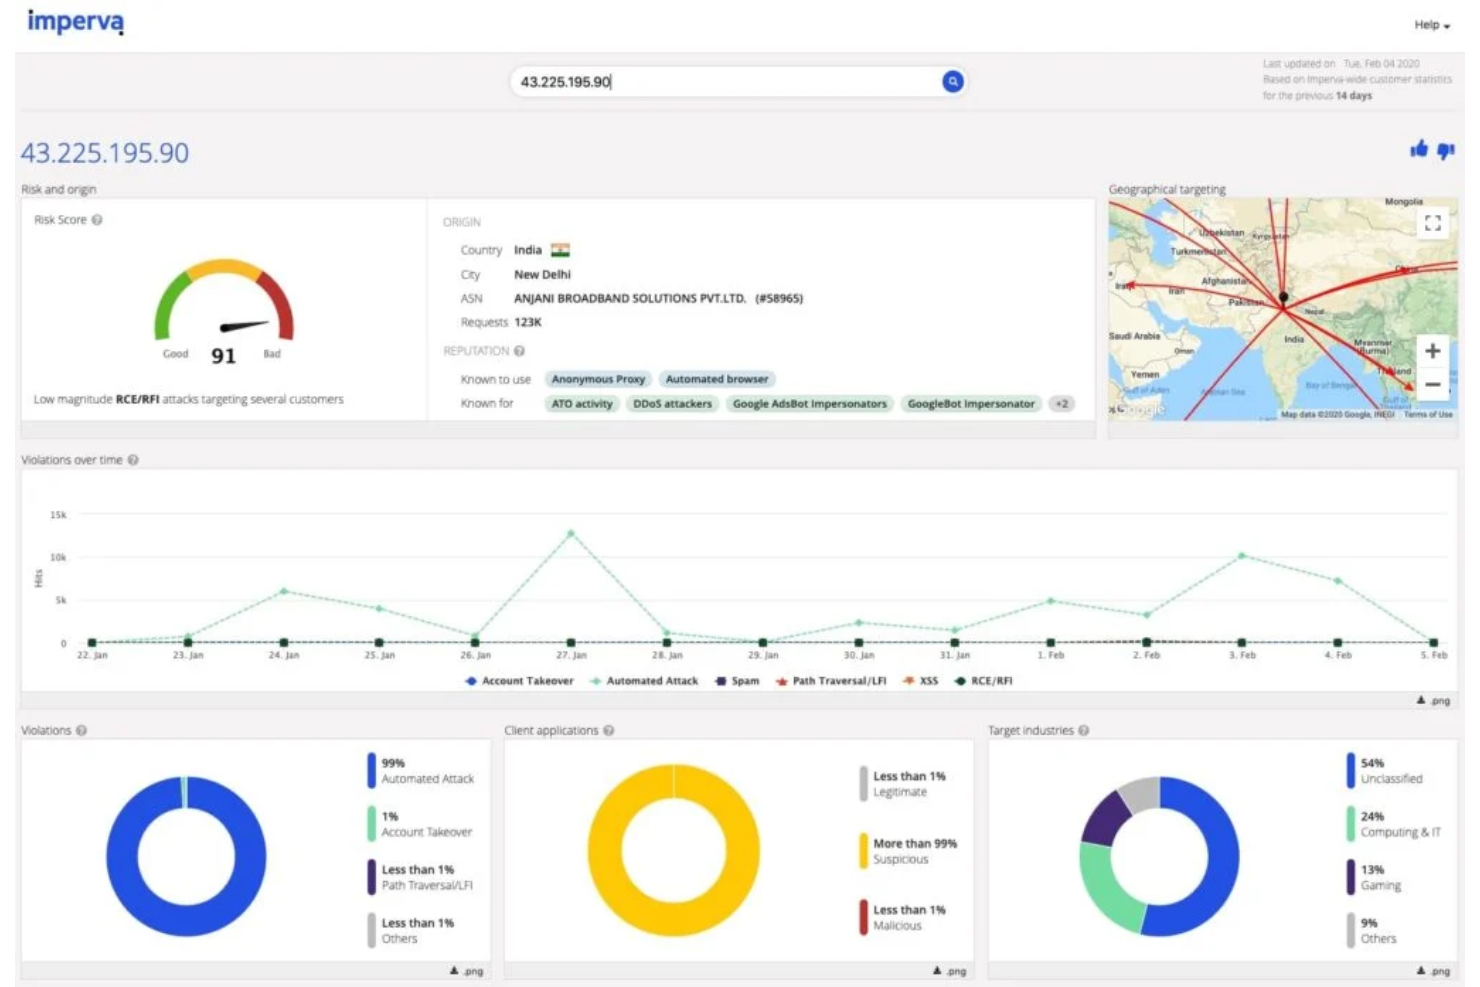
Imperva Attack Analytics komt op mijn lijst vanwege zijn vermogen om gecoördineerde aanvalscampagnes binnen je infrastructuur te lokaliseren, zelfs op enorme schaal. Ik heb met beveiligingsteams gewerkt die vertrouwen op de geautomatiseerde incidentcorrelatie om snel gegevens uit meerdere bronnen—logboeken, gebeurtenissen en gedragsanalyses—met elkaar in verband te brengen. Wat ik bijzonder waardeer, is hoe het aanvalspatronen zichtbaar maakt die anders onopgemerkt zouden blijven als je incidenten alleen afzonderlijk bekijkt.
Voor teams die verantwoordelijk zijn voor digitale forensische analyse in omgevingen met veel verkeer, is dit de tool die ik zou gebruiken wanneer de belangrijkste uitdaging is om georganiseerde bedreigingen te onderscheiden van alledaagse ruis.
Waar Imperva Attack Analytics het beste voor is
- Beveiligingsteams die controleren op gecoördineerde grootschalige aanvalscampagnes
- Organisaties met grote hoeveelheden gebeurtenissen die geautomatiseerde incidentcorrelatie nodig hebben
Waar Imperva Attack Analytics minder geschikt voor is
- Kleine omgevingen met beperkte gegevens over beveiligingsgebeurtenissen
- Teams die diepgaand onderzoek naar malware of onderzoek op eindpuntniveau uitvoeren
Wat Imperva Attack Analytics onderscheidt
Imperva Attack Analytics is ontworpen om je gecoördineerde aanvalspatronen te laten zien door logboeken en incidenten uit meerdere systemen met elkaar te verbinden. In plaats van de gedetailleerde focus op eindpunten die je krijgt met tools zoals CrowdStrike, richt Imperva zich op het zichtbaar maken van het grotere geheel. Dit werkt het beste wanneer je wilt begrijpen hoe complexe aanvalscampagnes zich over verschillende lagen van je technologiestack ontvouwen.
Afwegingen bij Imperva Attack Analytics
De tool is geoptimaliseerd voor correlatie op campagneniveau, waardoor je minder detail krijgt bij forensisch onderzoek op apparaat- of bestandsniveau. Dit betekent dat je vaak een tweede tool nodig hebt voor analyse van de hoofdoorzaak of gedetailleerd onderzoek van eindpunten.
Pros and Cons
Pros:
- Uitgebreide mogelijkheden voor het maken en analyseren van schijfkopieën.
- Efficiënt beheer en interpretatie van geheugendumps.
- Veelzijdige mogelijkheden voor het verwerken van bestandsindelingen.
Cons:
- De interface kan complex zijn voor beginners.
- Vereist aanzienlijke opslagruimte voor grootschalige analyses.
- Voor integratie met sommige tools is mogelijk handmatige configuratie nodig.

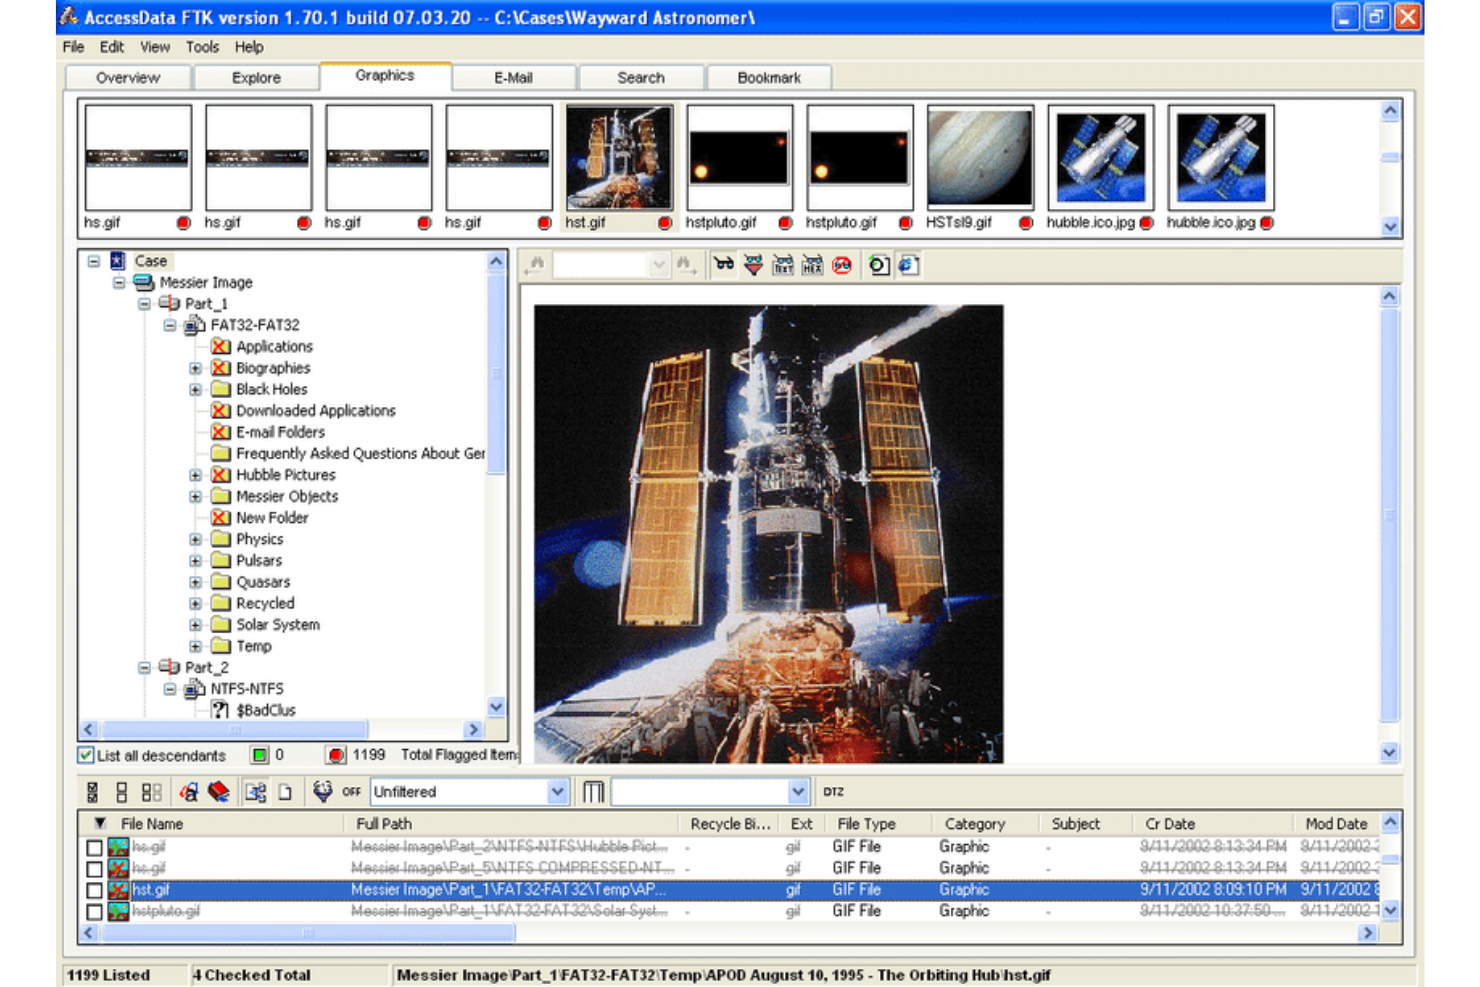
FTK Forensic Toolkit staat op mijn lijst omdat het geavanceerde gegevensherstel teams consequent helpt bij het aanpakken van complexe onderzoeken. Ik waardeer hoe grondig het op grote schaal versleutelde, verwijderde of verborgen bestanden doorzoekt, vooral in complexe omgevingen. Wanneer je tijdlijnen moet reconstrueren op basis van gefragmenteerd bewijsmateriaal of gegevens van geformatteerde schijven moet herstellen, heb ik gemerkt dat de automatisering en verwerkingssnelheid van FTK uren besparen.
Het beste van FTK Forensic Toolkit
- Digitale forensische laboratoria die complexe onderzoeken uitvoeren
- Juridische teams die moeilijk toegankelijke of versleutelde gegevens herstellen
Minder geschikt voor FTK Forensic Toolkit
- Kleine organisaties met eenvoudige behoeften op het gebied van bewijsmateriaalverzameling
- Teams die op zoek zijn naar lichte of budgetvriendelijke hulpmiddelen
Wat FTK Forensic Toolkit onderscheidt
FTK Forensic Toolkit is doelbewust ontworpen voor diepgaande digitale onderzoeken in plaats van eenvoudige beeldvorming van bewijsmateriaal. Daardoor is het geschikt voor teams die behoefte hebben aan gelaagde gegevensbeoordeling en -herstel. In tegenstelling tot EnCase, dat meer gericht is op breder beheer van bewijsmateriaal, verwacht FTK dat je met grote hoeveelheden onbewerkte gegevens werkt en verwijderde bestanden, versleutelde partities en systeemartefacten doorzoekt op verborgen bewijsmateriaal.
Dit werkt goed wanneer je diep in moeilijke zaken moet duiken waarvoor je een verhaal moet reconstrueren aan de hand van verspreide gegevensfragmenten.
Afwegingen bij FTK Forensic Toolkit
FTK is geoptimaliseerd voor geavanceerde opsporing en verwerking op grote schaal, maar dat betekent dat je te maken krijgt met een zwaardere installatie, een steile leercurve en meer overhead als je alleen basisverzameling van bewijsmateriaal nodig hebt.
Pros and Cons
Pros:
- Grondige kloonmogelijkheden die nauwkeurige duplicaten garanderen.
- Sterke verdedigingsmechanismen tegen cyberaanvallen.
- Uitgebreide integraties met hulpmiddelen die geschikt zijn voor digitale forensische onderzoeken.
Cons:
- De eerste installatie kan voor sommige gebruikers ingewikkeld zijn.
- Het enorme aantal functies kan overweldigend zijn.
- De verwerkingssnelheid van gegevens kan variëren afhankelijk van de hoeveelheid bewijsmateriaal.

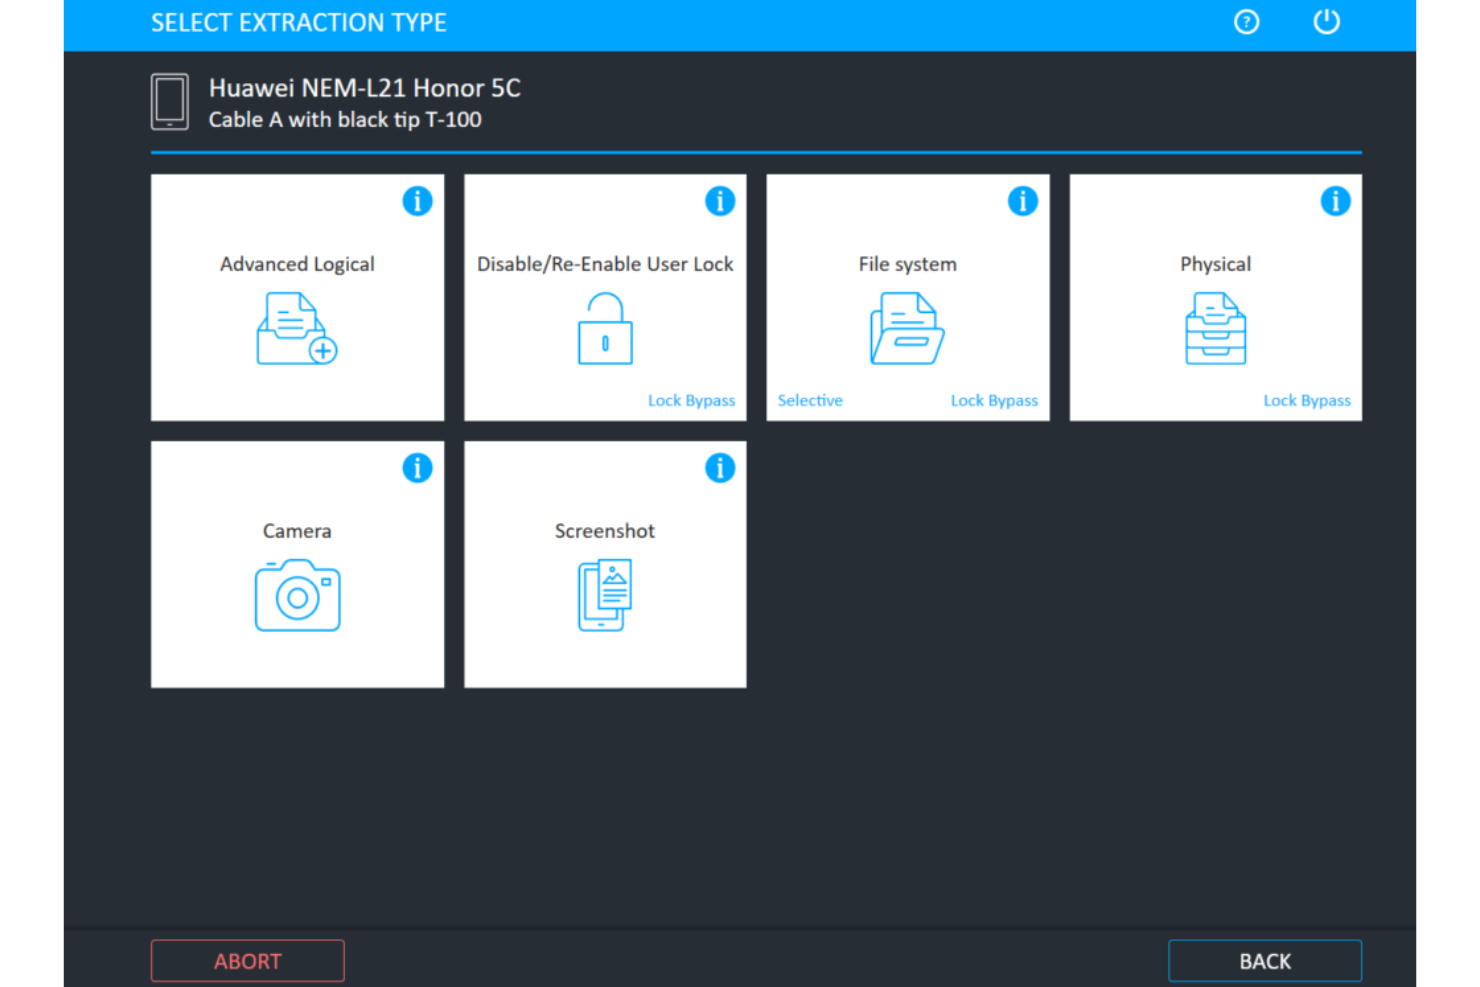
Cellebrite verdient een plaats op mijn lijst omdat het mobiele data op locatie kan extraheren wanneer externe of cloudgebaseerde tools niet geschikt zijn. Wanneer ik teams ontmoet die snel toegang nodig hebben tot vergrendelde of versleutelde apparaten, is dit de tool die ik vertrouw.
Ik heb gezien dat Cellebrite Premium in praktijksituaties betrouwbaar gegevens ophaalt van de nieuwste iOS- en Android-apparaten, wanneer tijd en toegang beperkt zijn. Ik waardeer hoe sterk de tool gericht is op het omzeilen van beveiligingsbarrières en tegelijkertijd de integriteit van bewijsmateriaal direct op locatie bewaart.
Waar Cellebrite het meest geschikt voor is
- Wetshandhavingsinstanties die snel ter plaatse gegevens van apparaten moeten extraheren
- Onderzoekers die toegang nodig hebben tot vergrendelde of versleutelde mobiele apparaten
Waar Cellebrite minder geschikt voor is
- Teams die zich richten op het op afstand of vanuit de cloud verzamelen van gegevens
- Onderzoekers zonder fysieke toegang tot mobiele apparaten
Wat Cellebrite onderscheidt
Cellebrite verwacht dat je rechtstreeks werkt met het apparaat dat je in handen hebt, waarbij gegevens op locatie extraheren voorrang krijgt boven toegang op afstand. In tegenstelling tot platforms zoals Magnet AXIOM, die zich richten op het ophalen van bewijsmateriaal uit cloudbronnen, is Cellebrite Premium ontworpen voor situaties waarin elke minuut telt en het apparaat fysiek aanwezig is.
Teams in het veld vertrouwen er doorgaans op voor snelle, gerichte gegevensverzamelingen van vergrendelde of versleutelde telefoons tijdens tijdgevoelige onderzoeken.
Afwegingen bij Cellebrite
Cellebrite is geoptimaliseerd voor fysieke toegang tot apparaten, wat betekent dat je minder praktische mogelijkheden hebt om gegevens uit cloudaccounts of externe eindpunten te verzamelen. Als je monitoring op afstand of doorlopende monitoring nodig hebt, moet je het combineren met een andere tool.
Pros and Cons
Pros:
- Robuuste computerondersteunde onderzoeksomgeving.
- Hoge compatibiliteit met een groot aantal mobiele apparaten.
- Effectieve integraties met andere onderzoeksplatforms.
Cons:
- Gespecialiseerde training is vereist voor optimaal gebruik.
- Hardwarecomponenten moeten mogelijk regelmatig worden bijgewerkt voor nieuwere apparaten.
- De eerste installatie en kalibratie kunnen tijdrovend zijn.

Het meest geschikt voor het terughalen van bewijsmateriaal van mobiele apparaten en uit de cloud
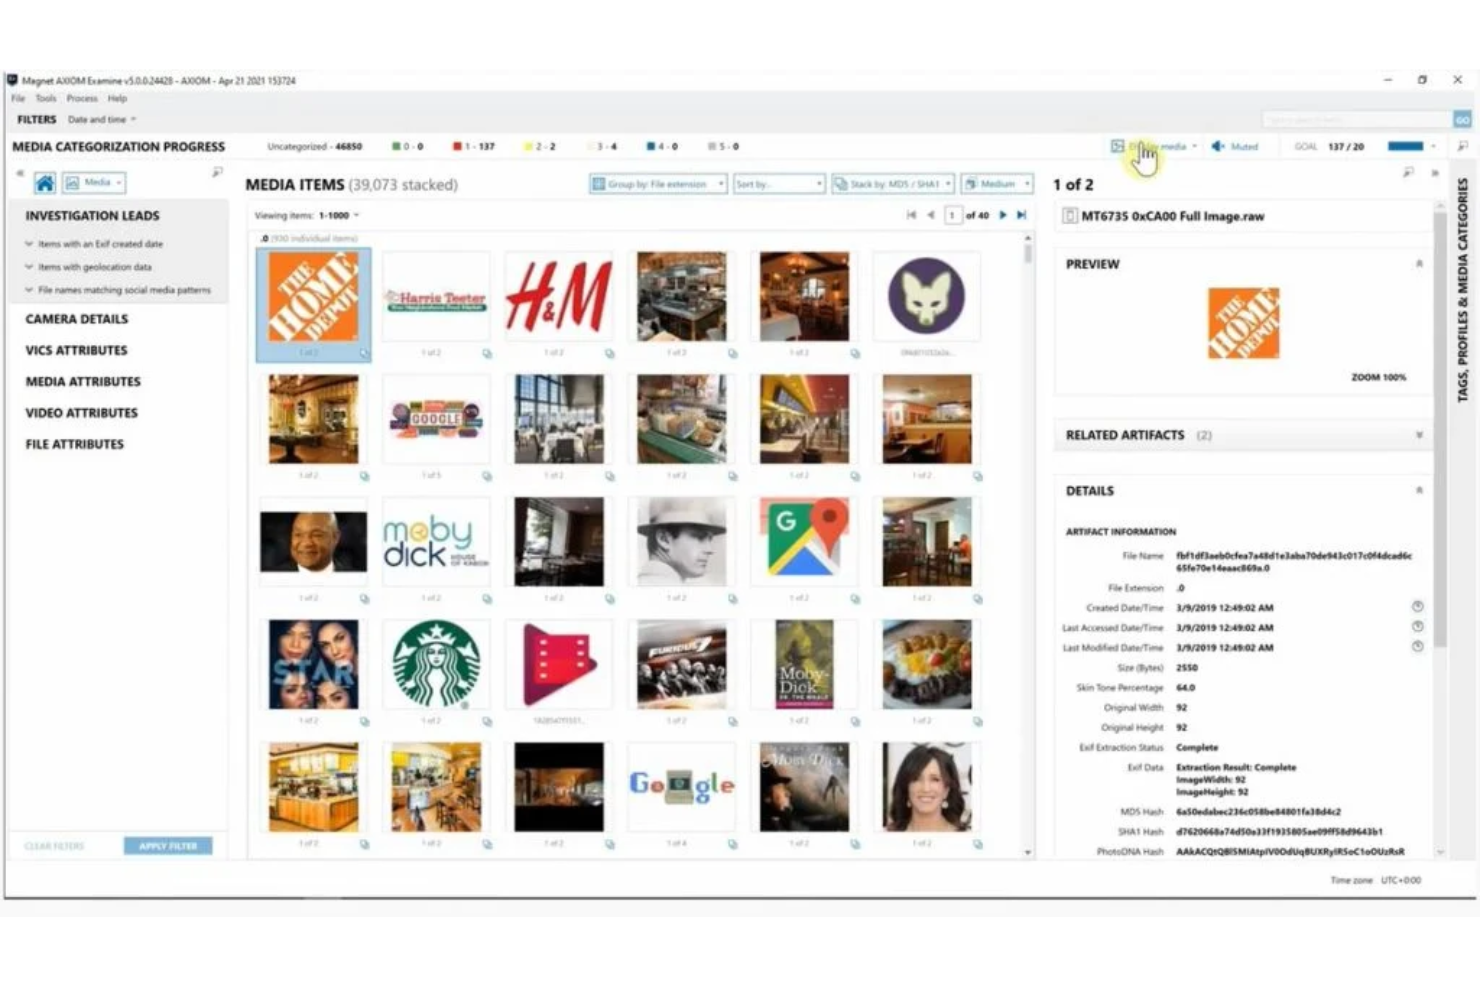
Magnet AXIOM staat op mijn lijst vanwege zijn sterke mogelijkheden voor het verzamelen en analyseren van bewijsmateriaal van mobiele apparaten en cloudplatforms zoals iOS, Android en diensten zoals Google, iCloud en sociale apps. Ik grijp ernaar wanneer organisaties chatgeschiedenissen, appgegevens of accountactiviteit uit meerdere bronnen moeten terughalen. Wat bij het gebruik ervan opvalt, is de mogelijkheid om verborgen of versleutelde gegevens aan het licht te brengen en gegevenssporen tussen apparaten en accounts met elkaar te verbinden. Dit bespaart tijd bij het correleren van bewijsmateriaal uit bijvoorbeeld mobiele chats en cloudback-ups tijdens complexe onderzoeken.
Waar Magnet AXIOM het meest geschikt voor is
- Onderzoekers die mobiele en cloudgegevensbronnen verwerken
- Teams die zich richten op het terughalen van versleuteld of verborgen bewijsmateriaal
Waar Magnet AXIOM minder geschikt voor is
- Onderzoeken die beperkt zijn tot traditionele desktopforensische analyse
- Organisaties met weinig technische expertise of minimale opleidingsmiddelen
Wat Magnet AXIOM onderscheidt
Magnet AXIOM onderscheidt zich door zich te richten op mobiele apparaten en cloudbronnen, in plaats van te zijn opgebouwd rond het maken van schijfkopieën van desktops zoals EnCase. Het is ontworpen voor zaken waarin gegevensextractie uit chatapps, sociale media en cloudaccounts essentieel is, en niet slechts een extra mogelijkheid. In de praktijk gebruiken teams het wanneer traditionele forensische hulpmiddelen geen toegang hebben tot gegevens in apps of versleutelde cloudopslag.
Afwegingen bij Magnet AXIOM
AXIOM is geoptimaliseerd voor herstel van gegevens van mobiele apparaten en uit de cloud, maar de workflows kunnen overweldigend zijn voor wie een snelle, oppervlakkige analyse wil. Je ruilt eenvoud in voor bredere toegang tot bewijsmateriaal en diepgaandere extractie.
Pros and Cons
Pros:
- Gedetailleerde tijdlijnanalyse zorgt voor uitgebreid inzicht.
- Vaardig in het ophalen van internetgeschiedenis van verschillende apparaten, vooral mobiele telefoons.
- Opvallende integraties met cloudplatforms en mobiele besturingssystemen.
Cons:
- Mogelijk een steilere leercurve voor beginners.
- Sommige geavanceerde functies kunnen overweldigend zijn.
- Afhankelijkheid van voortdurende updates ter ondersteuning van de nieuwste versies van mobiele besturingssystemen.

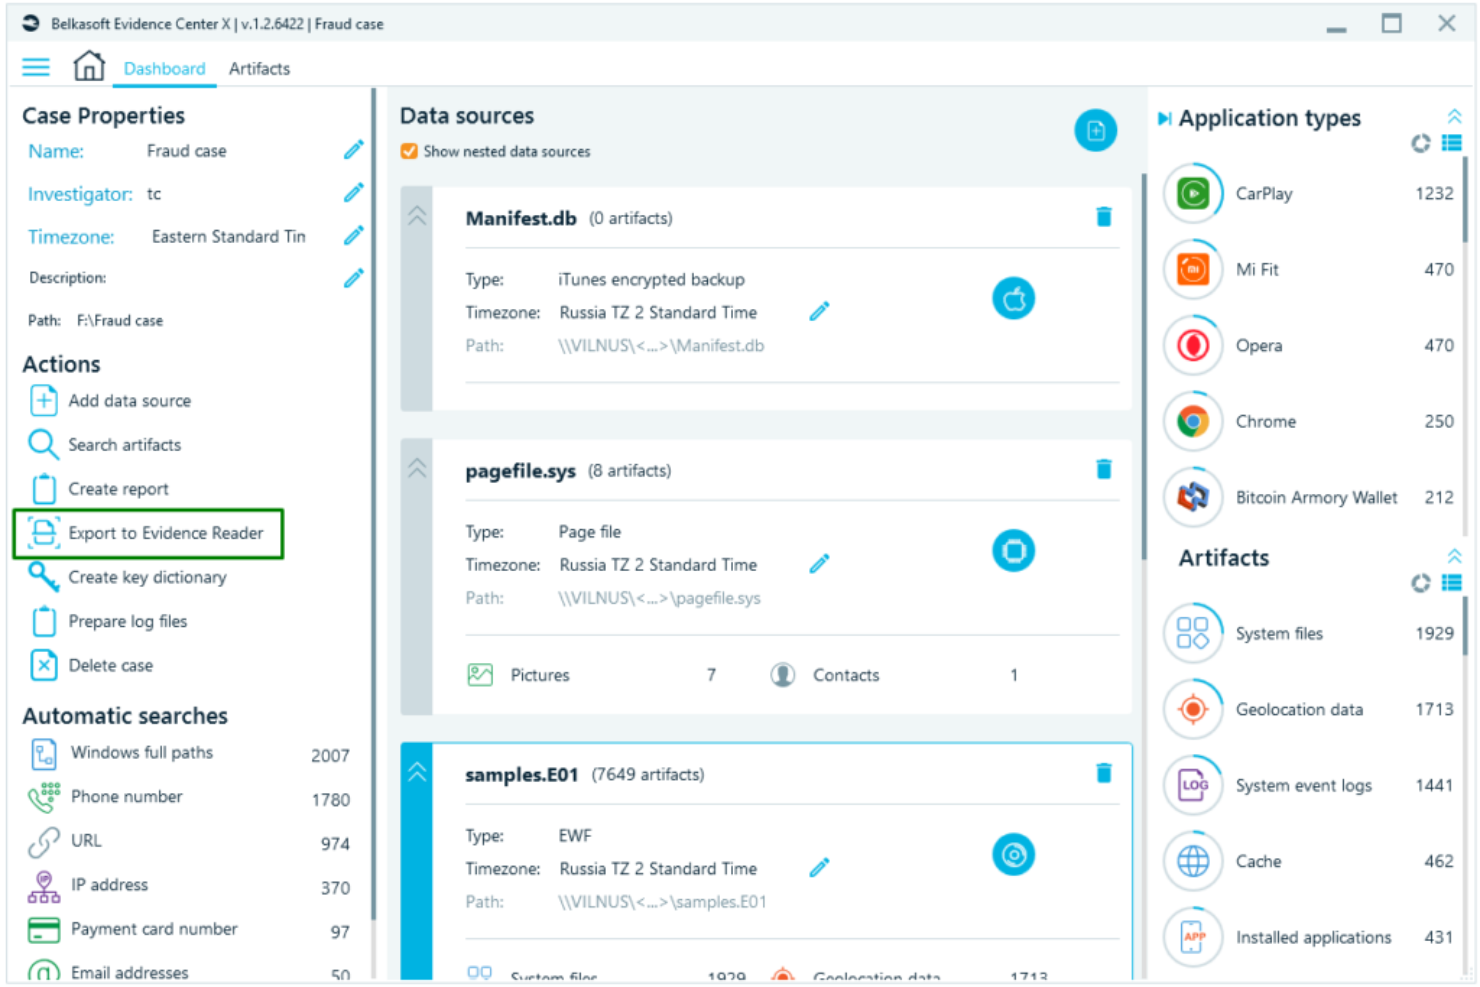
Belkasoft Evidence Center verdient zijn plek vanwege de snelheid waarmee het gegevens uit een enorme reeks bronnen haalt: browsergeschiedenis, chats, e-mails en apparaatimages. Wanneer je diep in mobiele of computerartefacten moet duiken, helpt de automatische extractie en het opbouwen van een tijdlijn om een volledig beeld te schetsen, zelfs uit versleutelde bronnen.
Wat ik echt goed vind, is hoe het artefactoverzicht je direct toegang geeft tot het meest relevante bewijsmateriaal, vooral wanneer je onderzoek onder strakke deadlines om snelle antwoorden vraagt.
Waar Belkasoft Evidence Center het meest geschikt voor is
- Forensische teams die artefacten uit computers, mobiele apparaten en de cloud halen
- Onderzoekers die snelle bewijsmateriaalanalyse uit diverse bronnen nodig hebben
Waar Belkasoft Evidence Center minder geschikt voor is
- Teams die live acquisitie op afstand vanaf eindpunten nodig hebben
- Gebruikers die zich richten op incidentrespons of netwerkforensisch onderzoek
Wat Belkasoft Evidence Center onderscheidt
Belkasoft Evidence Center is ontwikkeld voor onderzoekers die zeer snel artefacten uit een enorme reeks bronnen moeten extraheren en correleren. In tegenstelling tot tools die handmatig zoeken vereisen, automatiseert Belkasoft dit proces en brengt het met minimale invoer bewijsmateriaal uit versleutelde images, mobiele apparaten en cloudbronnen naar voren.
In de praktijk werkt dit het best als je met veel gegevenstypen tegelijk werkt en direct aan de slag wilt met schijf-, geheugen- of applicatieartefacten zonder uitgebreide handmatige configuratie.
Afwegingen bij Belkasoft Evidence Center
Het programma is geoptimaliseerd voor artefactextractie en -correlatie, maar je mist live acquisitie van eindpunten en actieve monitoring. Dat betekent dat je een andere tool nodig hebt als je afhankelijk bent van netwerkgebaseerd of realtime responswerk.
Pros and Cons
Pros:
- Uitgebreide focus op het extraheren van digitale artefacten.
- Geavanceerde mogelijkheden voor geheugenforensisch onderzoek.
- Efficiënte forensische imagingfunctie voor het bewaren van bewijsmateriaal.
Cons:
- Nieuwe gebruikers kunnen met een leercurve te maken krijgen.
- De omvang van de functies kan aanvankelijk overweldigend lijken.
- Mogelijke verborgen kosten voor aanvullende modules of geavanceerde training.

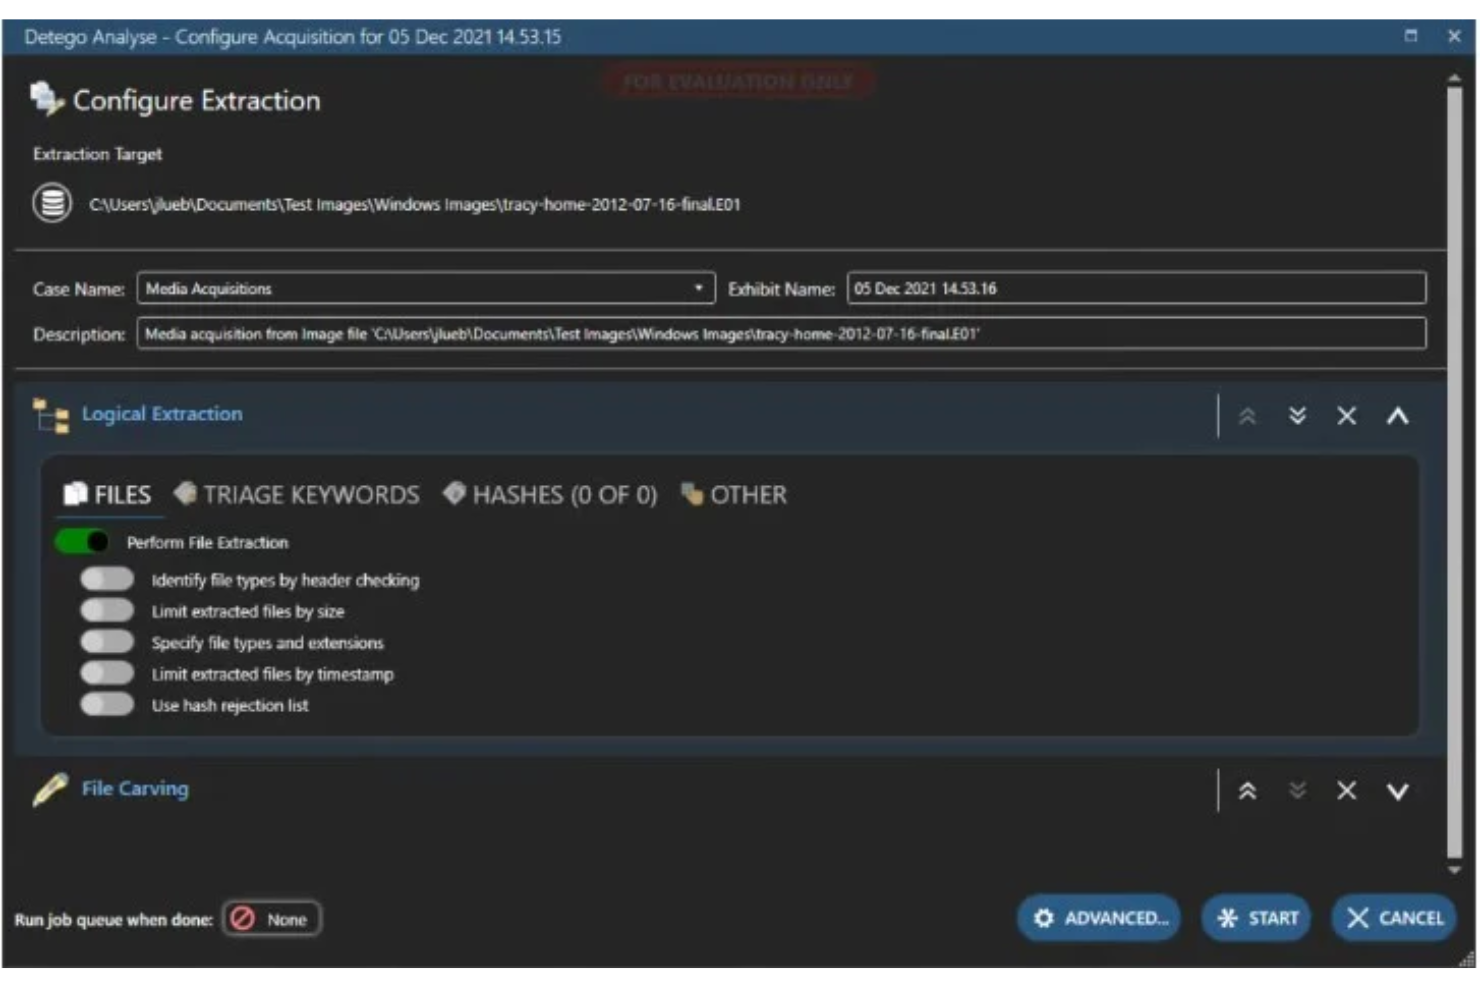
Detego Global verdient hier een plek vanwege zijn geïntegreerde aanpak van digitaal forensisch onderzoek. Ik waardeer dat je bewijs van computers, mobiele apparaten en cloudbronnen kunt verzamelen, analyseren en rapporteren binnen één enkele interface. In de praktijk bespaart dit teams veel contextwisselingen wanneer een onderzoek veel verschillende gegevenstypen omvat.
Ik raad het aan wanneer je digitale forensische taken echt wilt centraliseren in plaats van met afzonderlijke hulpmiddelen of modules te werken.
Waar Detego Global het meest geschikt voor is
- Digitale forensische teams die met uiteenlopende apparaten en gegevensbronnen werken
- Onderzoekers die gestroomlijnde werkstromen van begin tot eind nodig hebben, van verzameling tot rapportage
Waar Detego Global minder geschikt voor is
- Incidentele gebruikers of teams met eenvoudige forensische behoeften met een laag volume
- Organisaties die zich uitsluitend richten op netwerk- of logboekgebaseerde onderzoeken
Wat Detego Global onderscheidt
Detego Global is ontwikkeld voor digitaal forensisch onderzoek met verschillende soorten bewijs, zonder dat je tussen afzonderlijke toepassingen of werkstromen hoeft te wisselen. In tegenstelling tot EnCase, dat apparaattypen op een meer gefragmenteerde manier behandelt, brengt Detego Global computer-, mobiele en cloudanalyse samen in één georganiseerde omgeving.
In de praktijk werkt dit het beste wanneer je onderzoeken bestaan uit het samenbrengen van bewijs uit meerdere digitale bronnen met minimale frictie.
Afwegingen bij Detego Global
Detego Global optimaliseert voor geïntegreerd forensisch onderzoek, maar door die focus lever je de extreme diepgang in die sommige apparaatspecifieke hulpmiddelen bieden. Specialisten die slechts met één gegevenstype werken, kunnen daarom andere hulpmiddelen capabeler vinden.
Pros and Cons
Pros:
- Uitgebreide analysemogelijkheden voor eindpunten.
- Sterke integratie met belangrijke besturingssystemen zoals Mac en Windows.
- Gespecialiseerde functies voor het extraheren van toepassingsgebaseerd bewijs.
Cons:
- Voor beginnende gebruikers kan enige training nodig zijn.
- De uitgebreide reeks hulpmiddelen kan in eerste instantie overweldigend zijn.
- Mogelijk zijn er extra kosten voor geavanceerde integraties of functies.
Andere software voor digitaal forensisch onderzoek
Hieronder staat een lijst met aanvullende software voor digitaal forensisch onderzoek die ik op mijn shortlist heb gezet, maar die de top 10 niet heeft gehaald. Ze zijn zeker de moeite waard om te bekijken.
- Cyber Triage
Het beste voor snelle incidentrespons
- MailXaminer
Het beste voor e-mailanalyse en -herstel
- Oxygen Forensics
Het beste voor gegevenscorrelaties tussen verschillende platforms


Hoe ik software voor digitale forensische onderzoeken evalueer
Ik deel mijn evaluatie op in essentiële basisvereisten—zoals schrijfgeblokkeerde verwerving en een met hashes geverifieerde bewakingsketen—en de onderscheidende factoren die de tools die het aanbevelen waard zijn, onderscheiden van de rest.
Basisfunctionaliteit (Vereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elk exemplaar op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke onderstaande kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om voor opname in aanmerking te komen.
- Forensische gegevensverwerving: Ik controleer of een tool geverifieerde forensische beelden kan maken van schijf-, geheugen-, mobiele en cloudbronnen met behulp van schrijfblokkeringsmethoden.
- Integriteit van bewijsmateriaal en bewakingsketen: Hashverificatie (MD5, SHA-256) en auditregistratie zijn wat ik hier beoordeel—vooral hoe goed de tool de verwerking documenteert voor gebruik in de rechtbank.
- Analyse en herstel van artefacten: Ik zoek naar diepgaande parsering van bestandssystemen, registeranalyse en herstel van verwijderde bestanden—zoals het ophalen van browserartefacten of uit niet-toegewezen ruimte gereconstrueerde afbeeldingen.
- Tijdlijn- en gebeurtenisreconstructie: Een goede tool correleert logboekvermeldingen, metadata van bestanden en gebruikersactiviteit in een visuele tijdlijn. Daarom beoordeel ik hoe goed elk product omgaat met correlatie uit meerdere bronnen.
- Trefwoordzoeken en indexering: Bij het verwerken van terabytes aan bewijsmateriaal is de zoeksnelheid belangrijk. Ik beoordeel de indexeringsprestaties en de ondersteuning voor reguliere expressies, Booleaanse operatoren en filtering.
- Forensische rapportage en export: Het eindproduct van elk onderzoek is het rapport. Daarom kijk ik naar sjabloonopties, het insluiten van bewijsmateriaal, ondersteuning voor redactie en exportindelingen.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, bekijk ik wat elk platform onderscheidt.
Onderscheidende factoren (Wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Het verzamelen van gegevens bij externe eindpunten is een belangrijke onderscheidende factor—wanneer een incident een verspreid personeelsbestand treft, moet je een laptop in het buitenland kunnen kopiëren zonder te wachten tot deze wordt teruggestuurd. Ik beoordeel ook de diepgang van mobiele en cloudforensische onderzoeken, omdat bewijsmateriaal steeds vaker in SaaS-platforms zoals Microsoft 365 of op persoonlijke apparaten staat. AI-ondersteunde analyse is belangrijk voor het snel beoordelen van grote datasets, waarbij machinaal leren duizenden afbeeldingen kan categoriseren of afwijkingen sneller kan signaleren dan een onderzoeker die handmatig werkt.
Meer dan functies alleen
De toelaatbaarheid in de rechtbank is een van de eerste zaken die ik controleer—als de uitvoer van een tool niet stand heeft gehouden in juridische procedures, verliest het onderzoekswerk erachter zijn waarde. Ik kijk ook naar het certificerings- en trainingsaanbod van de leverancier, omdat kwalificaties zoals EnCE of ACE rechtstreeks van invloed zijn op de geloofwaardigheid van een onderzoeker op de getuigenbank. Flexibiliteit bij de implementatie is eveneens belangrijk. Voor sommige onderzoeken zijn omgevingen zonder netwerkverbinding nodig, terwijl voor andere cloudgebaseerde samenwerking tussen kantoren vereist is. Daarom beoordeel ik of de tool zowel lokaal geïnstalleerde als hybride modellen ondersteunt.
Hoe kies je software voor digitaal forensisch onderzoek?
Het is gemakkelijk om te verdwalen in lange lijsten met functies en complexe prijsstructuren. Om je te helpen gefocust te blijven tijdens je unieke softwareselectieproces, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar je op moet letten |
|---|---|
| Schaalbaarheid | Groeit de software mee met je team? Controleer of de software meer gebruikers of een grotere hoeveelheid gegevens ondersteunt wanneer je behoeften toenemen. Vermijd hulpmiddelen die groei beperken met hoge upgradekosten. |
| Integraties | Werkt de software met je bestaande hulpmiddelen? Controleer of deze eenvoudig verbinding maakt met systemen die je al gebruikt, zodat workflowverstoringen worden voorkomen. Zoek naar API's of vooraf gebouwde connectoren. |
| Aanpasbaarheid | Kun je de software aanpassen aan je processen? Beoordeel of je instellingen of workflows kunt aanpassen aan de behoeften van je team zonder extra kosten of complicaties. |
| Gebruiksgemak | Is de software gebruiksvriendelijk voor je team? Zorg ervoor dat niet-technische medewerkers ermee kunnen werken zonder uitgebreide training. Zoek naar intuïtieve interfaces en eenvoudige navigatie. |
| Implementatie en onboarding | Hoe snel kun je aan de slag? Beoordeel hoeveel tijd en middelen nodig zijn om de software te implementeren en je team op te leiden. Zoek naar hulpmiddelen met begeleide configuraties en trainingsbronnen. |
| Kosten | Past de software binnen je budget? Vergelijk de totale eigendomskosten, inclusief verborgen kosten of kosten voor essentiële functies. Kies voor transparante prijsmodellen. |
| Beveiligingsmaatregelen | Zijn je gegevens en onderzoeken beschermd? Controleer of de software voldoet aan je beveiligingsnormen, waaronder versleuteling en toegangsbeheer. Controleer of de software voldoet aan relevante regelgeving. |
Wat is software voor digitaal forensisch onderzoek?
Software voor digitaal forensisch onderzoek is een hulpmiddel dat wordt gebruikt om digitale gegevens te verzamelen, te analyseren en erover te rapporteren voor onderzoeksdoeleinden. Deze hulpmiddelen worden vaak gebruikt door rechtshandhavingsinstanties, cybersecurityprofessionals en IT-teams om digitaal bewijs bloot te leggen en te begrijpen. Mogelijkheden voor gegevensherstel, bewijsverzameling en bestandsanalyse helpen bij nauwkeurige onderzoeken en naleving van regelgeving. Over het geheel genomen bieden deze hulpmiddelen essentiële ondersteuning bij het blootleggen van digitale waarheden en het handhaven van de gegevensintegriteit.
Functies
Let bij het selecteren van software voor digitaal forensisch onderzoek op de volgende belangrijke functies:
- Gegevensherstel: Herstelt verloren of verwijderde gegevens om onderzoeken te ondersteunen en ervoor te zorgen dat niets over het hoofd wordt gezien.
- Bewijsverzameling: Verzamelt digitaal bewijs systematisch en behoudt de integriteit ervan voor juridische procedures.
- Bestandsanalyse: Onderzoekt bestanden op verborgen informatie of afwijkingen die kunnen wijzen op manipulatie of kwaadaardige activiteiten.
- Incidentrespons: Biedt hulpmiddelen om snel op beveiligingsincidenten te reageren en mogelijke schade te beperken.
- Rapportgeneratie: Maakt gedetailleerde rapporten om bevindingen duidelijk en professioneel te presenteren.
- Cloudintegratie: Maakt verbinding met clouddiensten om de mogelijkheden voor gegevenstoegang en opslag uit te breiden.
- Realtimebewaking: Biedt voortdurend toezicht om bedreigingen te detecteren en erop te reageren wanneer ze zich voordoen.
- Compatibiliteit met meerdere platforms: Zorgt ervoor dat de software werkt op verschillende besturingssystemen en apparaten.
- Geavanceerde versleuteling: Beschermt gevoelige gegevens met versleuteling om onbevoegde toegang te voorkomen.
- Geautomatiseerde rapportage: Bespaart tijd door automatisch rapporten te genereren en zorgt voor consistentie en nauwkeurigheid.
Voordelen
Het implementeren van software voor digitaal forensisch onderzoek biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Verbeterde nauwkeurigheid: Functies voor gegevensherstel en bewijsverzameling zorgen ervoor dat onderzoeken grondig en nauwkeurig zijn.
- Efficiënte onderzoeken: Geautomatiseerde rapportage en realtimebewaking besparen tijd, zodat je team zich op analyse kan richten.
- Verbeterde beveiliging: Geavanceerde versleuteling en hulpmiddelen voor incidentrespons helpen gevoelige informatie te beschermen tegen onbevoegde toegang.
- Naleving van wet- en regelgeving: Rapportgeneratie en bestandsanalyse ondersteunen de naleving van wettelijke normen en voorschriften tijdens onderzoeken.
- Toegang op meerdere platforms: Compatibiliteit met verschillende apparaten en besturingssystemen biedt flexibiliteit in uiteenlopende omgevingen.
- Schaalbaarheid: Cloudintegratie zorgt ervoor dat je hulpmiddelen kunnen meegroeien met je gegevens en de behoeften van je team.
- Snelle respons: Mogelijkheden voor incidentrespons maken onmiddellijke actie mogelijk, waardoor de impact van beveiligingsinbreuken wordt beperkt.
Kosten & prijzen
Bij het selecteren van software voor digitaal forensisch onderzoek is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een samenvatting van veelvoorkomende abonnementen, hun gemiddelde prijzen en de gebruikelijke functies die zijn inbegrepen in oplossingen voor digitaal forensisch onderzoek:
Vergelijkingstabel van abonnementen voor software voor digitaal forensisch onderzoek
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basisgegevensherstel, beperkte bestandsanalyse en standaardrapportage. |
| Persoonlijk abonnement | $10-$30/gebruiker/maand | Geavanceerd gegevensherstel, bewijsverzameling en basisincidentrespons. |
| Zakelijk abonnement | $50-$100/gebruiker/maand | Uitgebreide bestandsanalyse, geautomatiseerde rapportage en compatibiliteit met meerdere platforms. |
| Ondernemingsabonnement | $150-$300/gebruiker/maand | Realtimebewaking, geavanceerde versleuteling, aanpasbare dashboards en prioritaire klantenondersteuning. |
Veelgestelde vragen over software voor digitaal forensisch onderzoek
Hier zijn enkele antwoorden op veelgestelde vragen over software voor digitaal forensisch onderzoek:
Hoe beoordeel ik de betrouwbaarheid van software voor digitaal forensisch onderzoek?
Beoordeel de reputatie van de software aan de hand van referenties, beoordelingen en proefversies. Let op feedback over de stabiliteit, nauwkeurigheid en gebruiksvriendelijkheid. Betrouwbare software moet een sterke staat van dienst hebben bij het nauwkeurig verwerken van gegevens en het leveren van consistente prestaties tijdens onderzoeken.
Welke soorten gegevens kan software voor digitaal forensisch onderzoek verzamelen en analyseren?
Software voor digitaal forensisch onderzoek kan verschillende soorten gegevens verwerken, waaronder computerbestanden, mobiele gegevens en cloudinformatie. Het is belangrijk dat je controleert of de software de specifieke gegevensbronnen ondersteunt waarmee je werkt, zodat je de effectiviteit ervan tijdens onderzoeken maximaliseert.
Kan software voor digitaal forensisch onderzoek worden geïntegreerd met bestaande systemen of tools?
Ja, de meeste software voor digitaal forensisch onderzoek biedt integratiemogelijkheden met andere tools en systemen. Controleer of de software naadloze verbindingen met je huidige software-ecosysteem ondersteunt om de efficiëntie van je workflow en het gegevensbeheer te verbeteren.
Wat volgt:
Als je bezig bent met het onderzoeken van software voor digitaal forensisch onderzoek, neem dan contact op met een SoftwareSelect-adviseur voor gratis aanbevelingen.
Je vult een formulier in en hebt een kort gesprek waarin ze ingaan op de specifieke behoeften van jou. Vervolgens ontvang je een shortlist van software om te beoordelen. Ze ondersteunen je zelfs tijdens het volledige aankoopproces, inclusief prijsonderhandelingen.