

10 Beste internetbeveiligingssoftware voor 2026

10 Shortlist van de beste internetbeveiligingssoftware


Terwijl ik door het enorme digitale landschap navigeer, heb ik uit eerste hand de aanhoudende uitdagingen van onlinebedreigingen ervaren. Van hackers die ransomware inzetten tot de ongrijpbare bedreigingen van malware, adware en spyware waartegen webcambeveiliging nodig is: de digitale wereld kan een gevaarlijk terrein zijn. Ik vertrouw sterk op realtime bescherming om mijn digitale domein te bewaken, omdat die voortdurende waakzaamheid tegen kwaadaardige indringers garandeert.
Het gaat niet alleen om antivirusbescherming; het is de uitgebreide bescherming tegen malware en ransomware die elke uithoek van mijn besturingssysteem beveiligt en optimale systeemprestaties behoudt. Vroeger worstelde ik met de angst voor onlinekwetsbaarheden, maar met uitgebreide beveiligingstools aan mijn zijde, met name de opties voor antimalware en de beste antivirusprogramma’s, surf ik nu vol vertrouwen op het web.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Overzicht van de beste internetbeveiligingssoftware
Deze vergelijkingstabel vat de prijsgegevens van mijn selectie van de beste internetbeveiligingssoftware samen, zodat u de beste optie voor uw budget en zakelijke behoeften kunt vinden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor door de community aangedreven beveiliging | Not available | Vanaf $10/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 2 | Beste voor uniform beveiligingsbeheer | 14 dagen gratis proefversie | Prijs op aanvraag | Website | |
| 3 | Beste voor realtimegegevensanalyse | Not available | Prijs op aanvraag | Website | |
| 4 | Beste voor monitoring van het dark web | 30 dagen gratis proefperiode | Vanaf $119.99/jaar (jaarlijks gefactureerd) | Website | |
| 5 | Beste voor geavanceerde dreigingsbescherming | Not available | Prijzen op aanvraag | Website | |
| 6 | Beste voor geïntegreerde inbraakpreventie | Not available | Prijs op aanvraag | Website | |
| 7 | Beste voor een gelaagde beschermingsstrategie | Not available | Prijzen op aanvraag | Website | |
| 8 | Beste voor hybride cloudomgevingen | Not available | Prijs op aanvraag | Website | |
| 9 | Beste voor realtime detectie van inbreuken | Gratis abonnement beschikbaar | Prijs op aanvraag | Website | |
| 10 | Beste keuze voor beveiliging van gevirtualiseerde netwerken | Not available | Prijs op aanvraag | Website |
Beoordeling van de beste internetbeveiligingssoftware
Hieronder vindt u mijn uitgebreide samenvattingen van de beste internetbeveiligingssoftware die op mijn shortlist is terechtgekomen. In mijn beoordelingen bespreek ik uitgebreid de belangrijkste functies, plus- en minpunten, integraties en ideale gebruikssituaties van elke tool, zodat u de beste optie voor u kunt vinden.

CrowdSec
Beste voor door de community aangedreven beveiliging
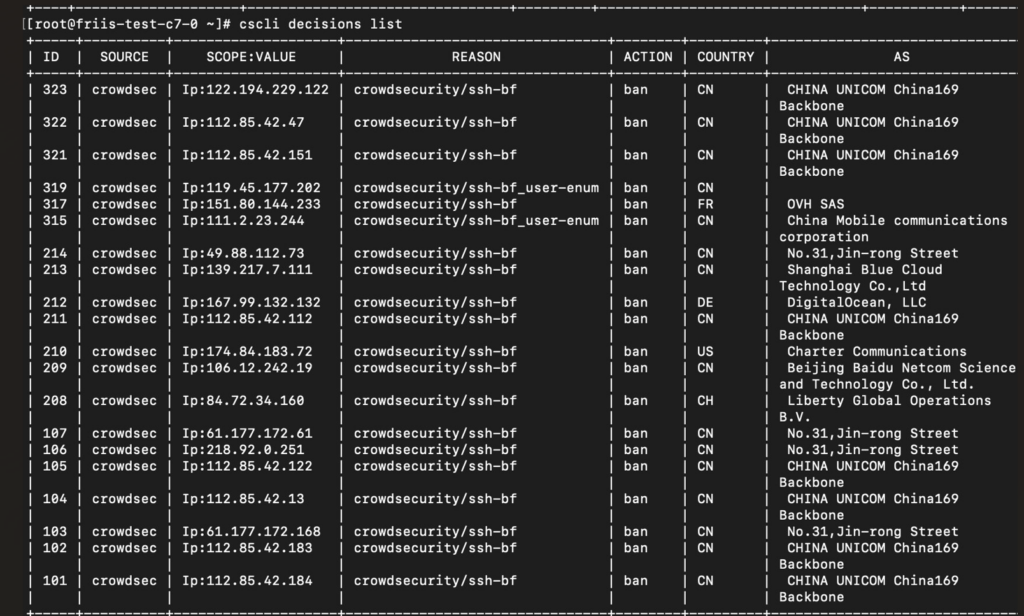
CrowdSec is een open-source, door de community aangedreven beveiligingsoplossing die bedreigingen detecteert en erop reageert met behulp van collectieve intelligentie. De basis van het principe van samenwerking binnen de community versterkt de beveiligingsaanpak en sluit aan bij het idee van door de community aangedreven beveiliging.
Waarom ik CrowdSec koos: Bij het bepalen welke tool ik moest aanbevelen, trok CrowdSec mijn aandacht vanwege het unieke, door de community aangedreven model. De kracht van collectieve intelligentie en het delen van kennis tussen gebruikers onderscheidt de tool duidelijk van andere beveiligingstools op de markt. Deze sterke afhankelijkheid van de community is precies de reden waarom ik vind dat de tool de titel 'Beste voor door de community aangedreven beveiliging' verdient.
Belangrijkste functies & integraties:
CrowdSec maakt gebruik van een gedragsanalysesysteem om kwaadaardige activiteiten te identificeren. De tool beschikt ook over een systeem voor geautomatiseerde reacties, waarmee automatisch kan worden gereageerd op geïdentificeerde bedreigingen en tijdig actie kan worden ondernomen. Wat integraties betreft, is CrowdSec compatibel met populaire platforms zoals WordPress, Nginx en Docker, waardoor de toepasbaarheid in verschillende omgevingen wordt uitgebreid.
Pros and Cons
Pros:
- Benadrukt de kracht van collectieve intelligentie voor verbeterde detectie
- De brede compatibiliteit met belangrijke platforms vergroot de aanpasbaarheid
- Het systeem voor geautomatiseerde reacties zorgt voor snelle en automatische reacties
Cons:
- Omdat het open source is, kunnen speciale middelen nodig zijn voor optimaal onderhoud
- Sommige functies kunnen complex zijn voor nieuwe gebruikers
- Afhankelijkheid van de community kan updates of patches soms vertragen

Beste voor uniform beveiligingsbeheer
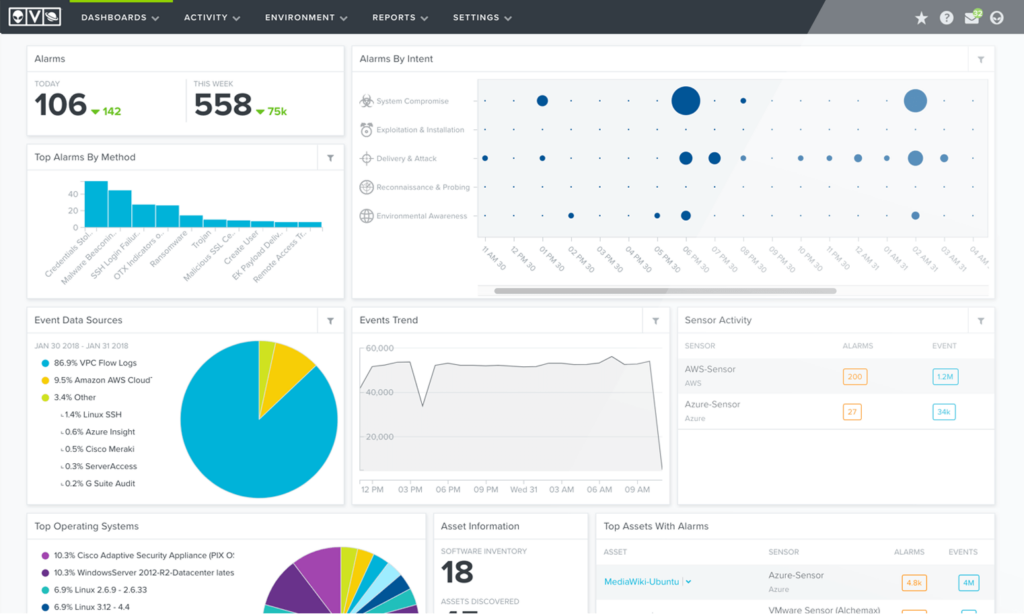
AlienVault USM biedt alles-in-één beveiligingsbeheer voor bedrijven en levert uitgebreide operationele mogelijkheden en geïntegreerde bescherming.
Waarom ik voor AlienVault USM heb gekozen: Bij het bepalen welke tools ik in deze lijst moest opnemen, kwam AlienVault USM naar voren vanwege zijn holistische benadering van beveiliging. De geïntegreerde suite, bestaande uit assetdetectie, kwetsbaarheidsbeoordeling, inbraakdetectie en meer, biedt een duidelijk voordeel. Naar mijn oordeel maakt de essentie van deze tool — het bieden van een 'uniform' platform — hem optimaal voor bedrijven die op zoek zijn naar uitgebreid beveiligingsbeheer.
Belangrijkste functies & integraties:
AlienVault USM beschikt over een gecentraliseerd dashboard dat een overzicht op hoofdlijnen biedt van de beveiligingsstatus van een organisatie. De ingebouwde dreigingsinformatie, die regelmatig wordt bijgewerkt, zorgt ervoor dat organisaties altijd voorbereid zijn op nieuwe bedreigingen. AlienVault USM integreert met diverse tools van derden, waaronder tools voor SIEM, logging en ticketbeheer, waardoor het zijn positie als veelzijdige beveiligingsoplossing versterkt.
Pros and Cons
Pros:
- Het gecentraliseerde dashboard biedt duidelijk inzicht in beveiligingsactiviteiten
- Regelmatig bijgewerkte dreigingsinformatie zorgt voor proactieve verdediging
- Uitgebreide integraties met tools van derden vergroten de veelzijdigheid
Cons:
- Kan een leercurve vormen voor kleinere teams of teams die nieuw zijn met uniforme beveiligingsplatforms
- Sommige functies kunnen overweldigend zijn voor organisaties met eenvoudige beveiligingsbehoeften
- Afhankelijk van de schaal van de implementatie kunnen de hardwarevereisten aanzienlijk zijn

ExtraHop
Beste voor realtimegegevensanalyse
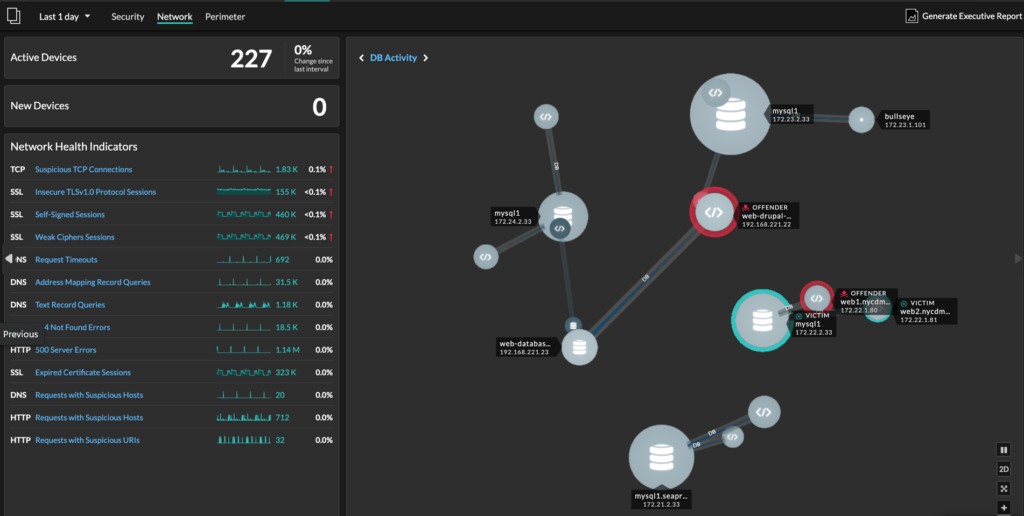
ExtraHop levert realtimegegevensanalyse voor bedrijven, zodat zij snel inzicht krijgen in hun bedrijfsvoering en beveiligingsstatus. Het blinkt uit in het verwerken van grote gegevenssets voor directe inzichten.
Waarom ik ExtraHop koos: Bij het vergelijken van verschillende tools heb ik ExtraHop geselecteerd vanwege de ongeëvenaarde mogelijkheid om gegevens direct te analyseren. Het vermogen om grote gegevenssets snel te verwerken en bruikbare inzichten te bieden, onderscheidt het van andere oplossingen. Gezien de nadruk op realtimeverwerking is het duidelijk waarom deze tool het meest geschikt is voor realtimegegevensanalyse.
Belangrijkste functies & integraties:
ExtraHop blinkt uit met zijn geavanceerde mogelijkheden voor machinaal leren, waarmee het afwijkingen kan detecteren en proactieve waarschuwingen kan geven. Daarnaast biedt de diepe pakketinspectie gedetailleerd inzicht in netwerkverkeer, waardoor bedrijven potentiële problemen kunnen identificeren voordat deze escaleren. Dankzij integratie met platforms zoals AWS, Microsoft Azure, Windows 10, Linux en Google Cloud garandeert ExtraHop zijn bruikbaarheid in uiteenlopende infrastructuuromgevingen.
Pros and Cons
Pros:
- Geavanceerd machinaal leren maakt proactieve detectie van afwijkingen mogelijk
- Diepe pakketinspectie biedt gedetailleerd inzicht in het netwerk
- Brede cloudcompatibiliteit zorgt voor aanpasbaarheid aan verschillende infrastructuren
Cons:
- Mogelijk te complex voor kleine bedrijven met eenvoudigere behoeften
- De initiële configuratie kan ingewikkeld zijn voor mensen die niet vertrouwd zijn met het domein
- Afhankelijk van de implementatie zijn mogelijk speciale resources nodig voor optimale prestaties

Norton
Beste voor monitoring van het dark web
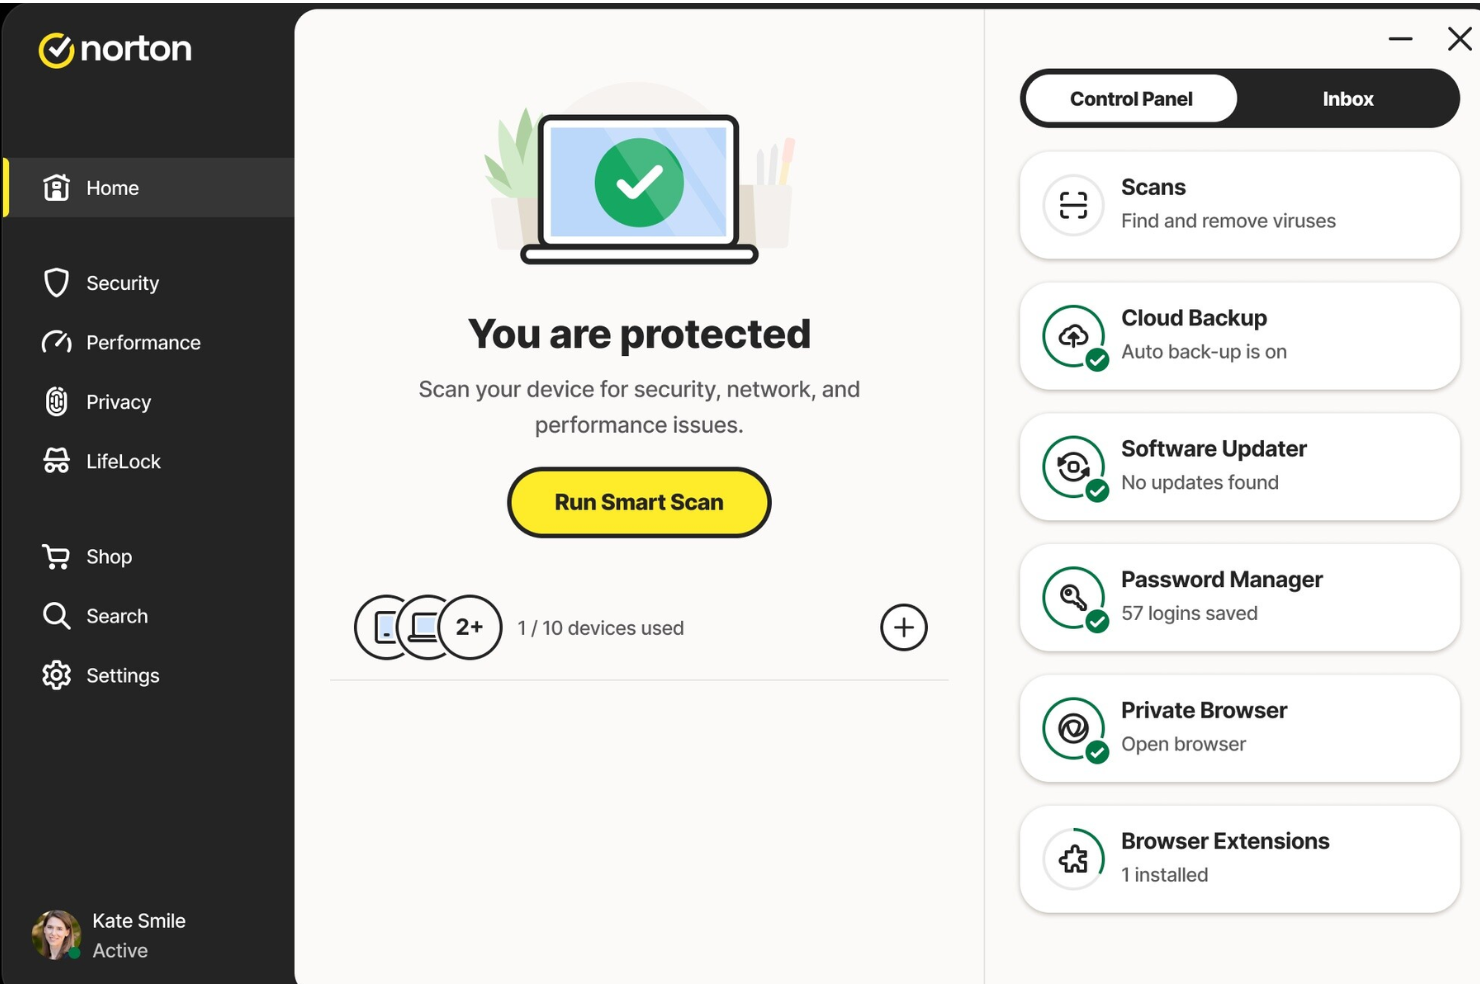
Norton biedt een op maat gemaakte cybersecurityoplossing voor kleine bedrijven, gericht op bescherming tegen malware, phishing en andere online bedreigingen. De oplossing is aantrekkelijk voor eigenaren van kleine bedrijven en IT-managers die op zoek zijn naar betrouwbare bescherming zonder behoefte aan uitgebreide IT-middelen. Met functies zoals realtime-antivirus, cloudback-up en een beveiligde VPN pakt Norton kritieke beveiligingsuitdagingen aan om ervoor te zorgen dat je bedrijfsactiviteiten ononderbroken blijven.
Waarom ik voor Norton koos
Ik koos voor Norton vanwege de opvallende functie voor monitoring van het dark web, die je waarschuwt als je persoonlijke of bedrijfsinformatie op het dark web verschijnt. Deze functie, gecombineerd met realtime-antivirusbescherming, zorgt ervoor dat je bedrijf veilig blijft tegen zowel bekende als nieuwe bedreigingen. Daarnaast biedt de beveiligde VPN versleutelde verbindingen voor veilig werken op afstand, wat essentieel is voor het behoud van privacy in het huidige digitale landschap. Deze functies maken Norton een uitstekende keuze voor bedrijven die beveiliging en privacy hoog in het vaandel hebben staan.
Belangrijkste functies van Norton
Naast monitoring van het dark web en een beveiligde VPN biedt Norton:
- Cloudback-up: Biedt 500 GB beveiligde opslag om kritieke bedrijfsgegevens te beschermen tegen verlies door diefstal of ransomware.
- Privébrowser: Verbetert online privacy en beveiliging met een aanpasbare browse-ervaring.
- Wachtwoordbeheerder: Biedt versleutelde kluizen voor het veilig beheren van inloggegevens en gevoelige informatie.
- Software-updater: Houdt je software up-to-date om beveiligingsproblemen te verhelpen en optimale bescherming te behouden.
Norton-integraties
Native integraties worden momenteel niet door Norton vermeld.
Pros and Cons
Pros:
- Uitgebreide beveiligingsfuncties, waaronder VPN en wachtwoordbeheerder
- Regelmatige updates om bescherming tegen nieuwe bedreigingen te garanderen
- Sterke malwarebescherming met hoge detectiepercentages
Cons:
- Regelmatige meldingen voor upgrades en extra functies
- Kan veel systeembronnen gebruiken, waardoor apparaten trager worden

Beste voor geavanceerde dreigingsbescherming
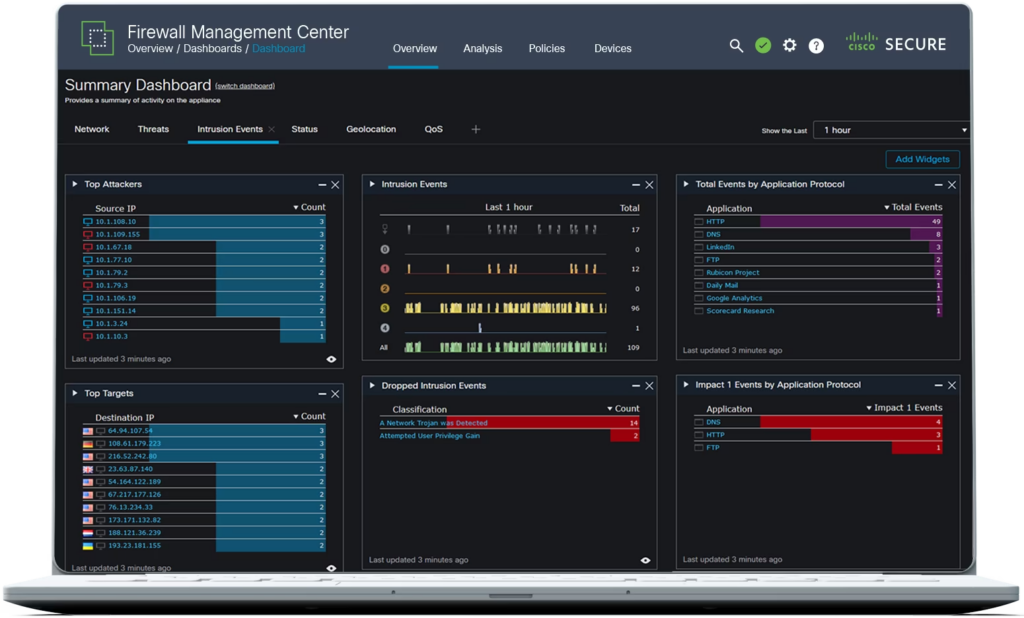
Cisco Secure Firewall Threat Defense Virtual is een uitgebreide oplossing die is ontworpen om organisaties te beschermen tegen cyberdreigingen. Deze virtuele firewall biedt gelaagde bescherming tegen geavanceerde aanvallen, wat zijn positie als bijzonder geschikt voor geavanceerde dreigingsbescherming bevestigt.
Waarom ik Cisco Secure Firewall Threat Defense Virtual heb gekozen: Ik heb Cisco Secure Firewall Threat Defense Virtual gekozen na een zorgvuldige evaluatie van verschillende opties op de markt. De geavanceerde mogelijkheden van deze tool en Cisco's reputatie op het gebied van cyberbeveiliging hebben bijgedragen aan de beslissing om deze oplossing in de lijst op te nemen. Daarmee is deze tool bij uitstek geschikt voor organisaties die prioriteit geven aan hoogwaardige beveiliging tegen geavanceerde aanvallen.
Opvallende functies & integraties:
De belangrijkste functies van deze tool zijn onder meer de diepe pakketinspectie, het inbraakpreventiesysteem en de mogelijkheden voor geofiltering. Cisco Secure Firewall Threat Defense Virtual integreert met het beveiligingsecosysteem van Cisco en platforms voor externe dreigingsinformatie voor maximale bescherming.
Pros and Cons
Pros:
- Uitgebreide gelaagde bescherming tegen talloze cyberdreigingen en oplichting
- Integreert goed met andere beveiligingsproducten van Cisco en platforms van derden
- Realtime-updates van dreigingsinformatie
Cons:
- Mogelijk zijn deskundige professionals nodig voor een optimale configuratie
- Integratie met producten die niet van Cisco zijn, kan vertragingen veroorzaken
- Mogelijk hoge kosten voor kleinere bedrijven vanwege de merkpremie.

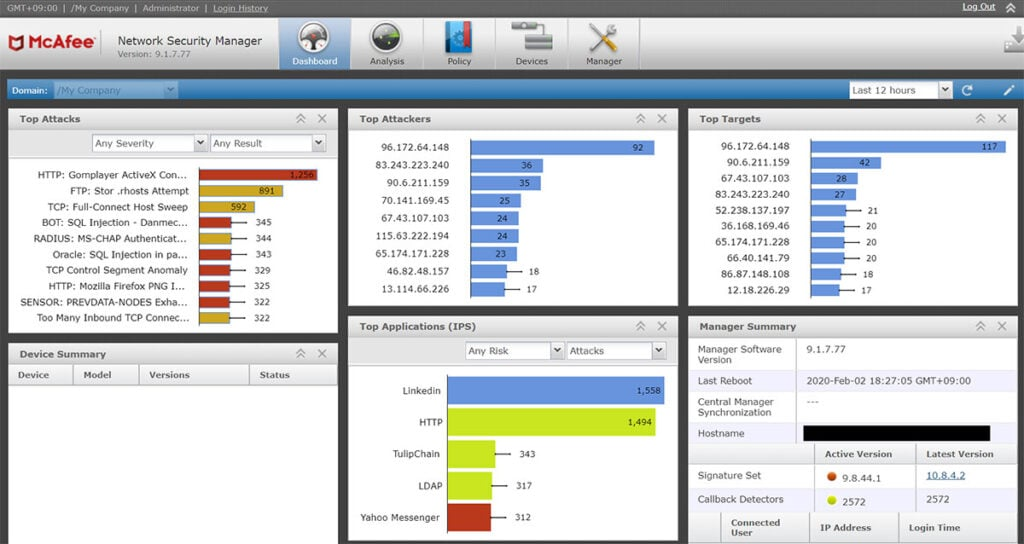
McAfee Virtual Network Security Platform biedt een uitgebreide beveiligingsoplossing die zowel detectie als preventie tegen cyberdreigingen in virtuele omgevingen levert.
Waarom ik McAfee Virtual Network Security Platform heb gekozen: Tijdens mijn zoektocht naar een betrouwbaar platform voor netwerkbeveiliging kwam de oplossing van McAfee naar voren als een belangrijke kandidaat vanwege de holistische aanpak van inbraakpreventie. Ik ben ervan overtuigd dat dit de beste keuze is voor geïntegreerde inbraakpreventie, gezien de focus op proactieve tegenmaatregelen tegen potentiële inbreuken.
Opvallende functies & integraties:
Belangrijke functies van McAfee Virtual Network Security Platform zijn onder andere realtime informatie over bedreigingen, geavanceerde detectie van malware en gedragsanalyse. Op het gebied van integraties werkt het platform samen met de beveiligingstools van McAfee, waardoor de mogelijkheden worden uitgebreid. Daarnaast is er ingebouwde compatibiliteit met verschillende netwerkmonitoring- en netwerkbeheertools van derden.
Pros and Cons
Pros:
- Realtime informatie over bedreigingen zorgt voor actuele verdedigingsmechanismen
- Geavanceerde malwaredetectie kan zelfs de meest recente bedreigingen identificeren en neutraliseren
- Gedragsanalyse helpt bij het voorspellen en voorkomen van potentiële aanvalsvectoren
Cons:
- Kan lastig zijn voor mensen die niet bekend zijn met het ecosysteem van McAfee
- Implementatie in zeer grote netwerken kan aanzienlijke middelen vereisen
- Mogelijk hogere kosten in vergelijking met eenvoudigere beveiligingsoplossingen.

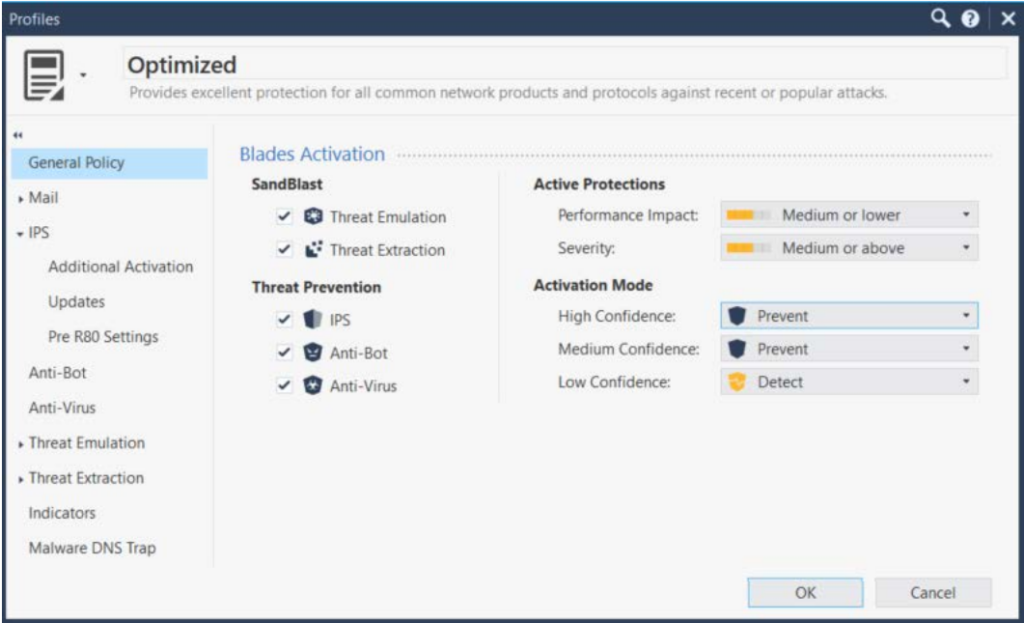
Check Point IPS is een gelaagd beveiligingssysteem dat netwerken verdedigt tegen geavanceerde bedreigingen en aanvallen. De uitgebreide aanpak richt zich op kwetsbaarheden in verschillende fasen en biedt effectieve bescherming.
Waarom ik voor Check Point IPS heb gekozen: Check Point IPS kwam naar voren als een opmerkelijke kandidaat vanwege zijn gevestigde reputatie op het gebied van beveiliging. De toewijding aan een gelaagd verdedigingsmodel onderscheidt het systeem, doordat het mogelijke hiaten afdekt die systemen met slechts één beveiligingslaag mogelijk missen.
Opvallende functies & integraties:
Check Point IPS staat bekend om zijn mogelijkheden op het gebied van bedreigingsinformatie, waarmee risico's tijdig kunnen worden geïdentificeerd en beperkt. Daarnaast vergroot de mogelijkheid van het systeem om gedetailleerde controle over beveiligingsbeleid te bieden de aanpasbaarheid. Wat integraties betreft werkt het samen met het bredere softwarepakket van Check Point, waardoor een onderling verbonden beveiligingsecosysteem wordt gefaciliteerd.
Pros and Cons
Pros:
- Mogelijkheden op het gebied van bedreigingsinformatie bieden een proactieve aanpak van kwetsbaarheden
- Gedetailleerde controle over beleid zorgt voor op maat gemaakte beveiligingsmaatregelen
- Uitgebreide integratie binnen het Check Point-ecosysteem versterkt de algehele verdedigingsmechanismen
Cons:
- Kan voor nieuwkomers een steilere leercurve hebben
- Kan veel middelen vergen voor kleinere netwerkinfrastructuren
- Incidentele fout-positieven kunnen handmatig toezicht vereisen.


Trend Micro Hybrid Cloud Security biedt een betrouwbare oplossing voor het beschermen van applicaties en gegevens in hybride cloudomgevingen. Het wordt sterk aanbevolen voor gebruikers van hybride cloudomgevingen.
Waarom ik voor Trend Micro Hybrid Cloud Security koos: Bij het selecteren van tools voor deze lijst sprak Trend Micro Hybrid Cloud Security mij sterk aan vanwege de gespecialiseerde focus op de hybride cloud. Ik stel vast dat deze tool bijzonder geschikt is voor het beveiligen van hybride cloudsystemen, die inherent complex zijn en unieke uitdagingen met zich meebrengen.
Opvallende functies & integraties:
De oplossing van Trend Micro blinkt uit door de functie Deep Security, die een reeks mogelijkheden biedt, van inbraakdetectie tot bescherming tegen kwetsbaarheden. De ingebouwde automatisering vermindert ook handmatige interventie, wat soepelere beveiligingsactiviteiten mogelijk maakt. Het platform kan bovendien effectief worden geïntegreerd met grote cloudserviceproviders zoals AWS, Azure en Google Cloud, waardoor beveiligingsmaatregelen goed aansluiten bij de activiteiten van de cloudinfrastructuur.
Pros and Cons
Pros:
- Gespecialiseerde focus op de complexiteit van hybride cloudbeveiliging
- De functie Deep Security biedt een uitgebreid scala aan beschermingsmechanismen
- Integraties met grote cloudproviders maken beveiligingsactiviteiten mogelijk
Cons:
- Bedrijven zonder hybride omgevingen kunnen sommige functies overbodig vinden
- De leercurve kan steil zijn voor mensen die niet vertrouwd zijn met cloudspecifieke bedreigingen
- Een mogelijke te grote afhankelijkheid van automatisering kan de zichtbaarheid voor sommige gebruikers verminderen

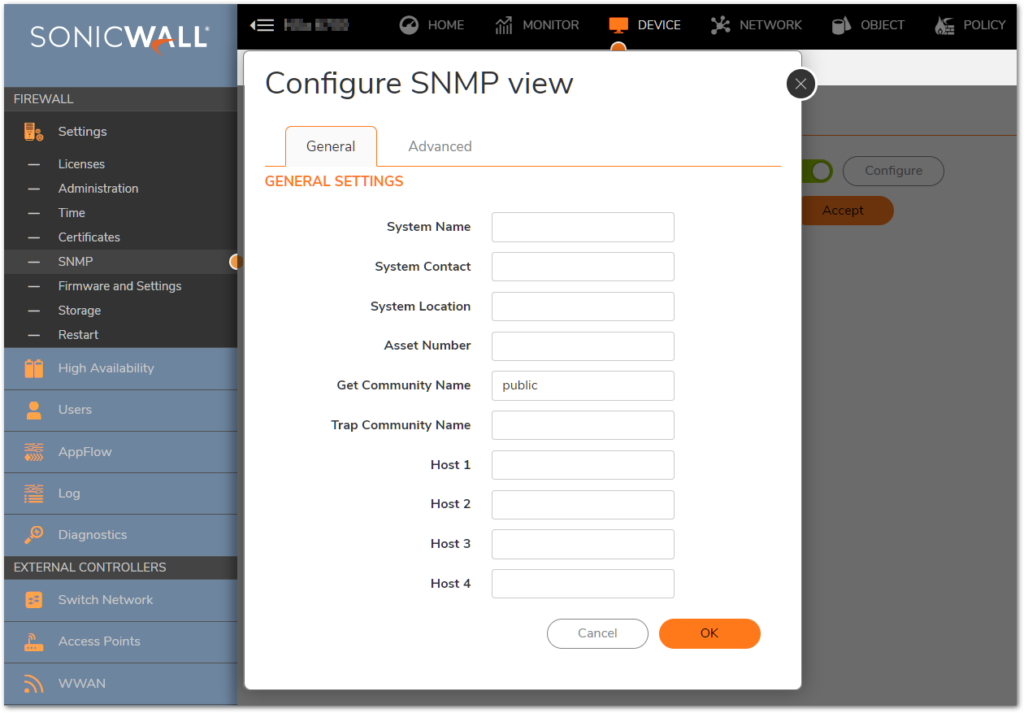
SonicWall biedt een robuuste reeks beveiligingsoplossingen die zijn ontworpen om organisaties te beschermen tegen een breed scala aan cyberdreigingen. De belangrijkste kracht ligt in het leveren van onmiddellijke waarschuwingen bij potentiële inbreuken, waardoor het een uitstekende keuze is voor wie realtime detectie van inbreuken prioriteit geeft.
Waarom ik SonicWall heb gekozen: Bij het selecteren van een beveiligingsoplossing voor deze lijst viel SonicWall op dankzij de bewezen staat van dienst en de gespecialiseerde functies die zijn afgestemd op het detecteren van inbreuken op het moment dat ze plaatsvinden. SonicWall is het beste voor realtime detectie van inbreuken dankzij het tijdige responsmechanisme en de gedetailleerde dreigingsanalyse.
Opvallende functies & integraties:
De meest opvallende functies van SonicWall zijn onder andere geavanceerde dreigingsbescherming, een inbraakpreventiesysteem en snelle SSL-inspectie. Wat integraties betreft, kan SonicWall samenwerken met verschillende netwerkbewakingstools en zorgt de Capture Advanced Threat Protection (ATP)-service voor compatibiliteit met een groot aantal dreigingsinformatieplatforms.
Pros and Cons
Pros:
- Geavanceerde dreigingsbescherming biedt een gelaagd verdedigingsmechanisme
- Het inbraakpreventiesysteem helpt potentiële aanvallen af te wenden
- Snelle SSL-inspectie maakt veilige gegevensoverdracht mogelijk zonder in te leveren op snelheid
Cons:
- De interface kan complex zijn voor nieuwe gebruikers
- Voor sommige functies is mogelijk gespecialiseerde training nodig voor volledig gebruik
- Mogelijke kostenbezwaren voor kleinere ondernemingen vanwege de uitgebreide functieset.

Palo Alto VM-Series is afgestemd op het beschermen van gevirtualiseerde omgevingen tegen potentiële beveiligingsbedreigingen. Door zich te richten op de nuances van virtuele netwerken biedt het grondige bescherming, waardoor het bijzonder geschikt is voor het waarborgen van de beveiliging van gevirtualiseerde netwerken.
Waarom ik voor Palo Alto VM-Series heb gekozen: Na verschillende cyberbeveiligingstools te hebben onderzocht, kwam Palo Alto VM-Series naar voren als een overtuigende keuze. De toewijding aan het beveiligen van gevirtualiseerde netwerken, in plaats van een algemene aanpak die voor iedereen hetzelfde is, onderscheidde het echt. Gezien deze gespecialiseerde focus ben ik ervan overtuigd dat Palo Alto VM-Series de 'Beste keuze voor beveiliging van gevirtualiseerde netwerken' is, gericht op organisaties die sterk afhankelijk zijn van virtuele infrastructuur.
Opvallende functies & integraties:
Palo Alto VM-Series blinkt uit met zijn engine voor preventie van bedreigingen, die bedreigingen in virtuele omgevingen detecteert en stopt. Daarnaast biedt de WildFire-functie cloudgebaseerde malwareanalyse. Wat integraties betreft, werkt VM-Series samen met grote cloudproviders zoals AWS, Azure en Google Cloud, zodat de bescherming consistent blijft, ongeacht de virtuele omgeving.
Pros and Cons
Pros:
- Gerichte preventie van bedreigingen voor gevirtualiseerde omgevingen
- Integratie met grote cloudproviders zorgt voor brede compatibiliteit
- WildFire biedt een extra laag malwareanalyse en -preventie
Cons:
- Mogelijk een steilere leercurve voor gebruikers die nieuw zijn met Palo Alto Networks
- Primair gericht op virtuele omgevingen, waardoor het mogelijk minder geschikt is voor hybride omgevingen
- Mogelijke extra kosten die gepaard gaan met geavanceerde functies
Andere internetbeveiligingssoftware
Hieronder staat een lijst met aanvullende internetbeveiligingssoftware die ik op mijn shortlist heb gezet, maar die de top 10 niet heeft gehaald. Zeker de moeite waard om te bekijken.
- CyCognito
E voor beheer van blootstelling op schaal
- Blumira Automated Detection & Response
Het beste voor het simuleren van netwerkomstandigheden van echte gebruikers
- AirMagnet Enterprise
E voor probleemoplossing bij draadloze netwerken
- ThreatBlockr
E voor een adaptieve reactie op dreigingen


Hoe ik internetbeveiligingssoftware beoordeel
Ik deel mijn beoordeling op in twee lagen: basiscriteria waaraan elke tool moet voldoen—zoals realtime dreigingsdetectie en eindpuntbeveiliging—en onderscheidende factoren die de beste tools onderscheiden.
Essentiële functionaliteit (basisvereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elk van de onderstaande essentiële functionaliteiten. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 75% behalen om in aanmerking te komen voor opname.
- Dreigingsdetectie en -preventie: Ik beoordeel hoe elke tool omgaat met malware, phishing, ransomware en zero-day-exploits—waarbij ik kijk of de detectie uitsluitend op handtekeningen berust of ook gedragsanalyse omvat.
- Firewall- en netwerkbeveiliging: Diepe pakketinspectie, inbraakpreventie en gedetailleerde aanpassing van regels zijn hier belangrijk, vooral voor teams die verkeer tussen meerdere kantoorlocaties beheren.
- Webfiltering en URL-beheer: Ik controleer of de tool URL's dynamisch classificeert en beleidshandhaving per gebruikersgroep ondersteunt. Dit is essentieel voor organisaties met uiteenlopende toegangsbehoeften tussen afdelingen.
- Eindpuntbeveiliging: Ik let op dekking voor verschillende besturingssystemen en apparaattypen, samen met mogelijkheden zoals het toestaan van applicaties op basis van een witte lijst, apparaatbeheer en zichtbaarheid op EDR-niveau.
- Realtime monitoring en waarschuwingen: Dashboards die verdachte activiteiten snel zichtbaar maken en waarmee je aangepaste waarschuwingsdrempels kunt instellen, maken tijdens actieve incidenttriage een wezenlijk verschil ten opzichte van eenvoudige logverzameling.
- Gegevensversleuteling en VPN: Ik kijk naar versleutelingsprotocollen, de schaalbaarheid van VPN's voor verspreide teams en of de tool gesplitste tunnelverbindingen of netwerktoegang zonder impliciet vertrouwen voor externe verbindingen ondersteunt.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Door AI aangestuurde dreigingsinformatie is een belangrijke onderscheidende factor—ik kijk of een tool machinaal leren gebruikt om nieuwe dreigingen te detecteren voordat ze in handtekeningdatabases terechtkomen. Een architectuur zonder impliciet vertrouwen is ook belangrijk, vooral voor teams die hybride omgevingen beheren waarin impliciet netwerkvertrouwen beveiligingshiaten veroorzaakt. Ik beoordeel ook de mogelijkheden voor geautomatiseerde incidentrespons, omdat tools die een gecompromitteerd eindpunt kunnen isoleren en herstelwerkstromen kunnen activeren zonder handmatige stappen waardevolle tijd besparen tijdens een actieve inbreuk.
Meer dan functies alleen
Het integratie-ecosysteem is een van de eerste zaken die ik controleer—tools die standaard verbinding maken met SIEM-platforms, identiteitsproviders zoals Okta of Azure AD en ITSM-systemen passen in bestaande werkstromen in plaats van silo's te creëren. Dekking voor compliance is net zo belangrijk, vooral of de leverancier ingebouwde rapportage biedt voor standaarden zoals SOC 2, ISO 27001 of PCI-DSS. Ik beoordeel ook de flexibiliteit van de implementatie, omdat sommige teams cloudgebaseerde opties nodig hebben, terwijl andere lokale of hybride implementaties vereisen om aan vereisten voor gegevenslokalisatie te voldoen.
Internetbeveiligingssoftware kiezen
Het is gemakkelijk om te verdwalen in lange lijsten met functies en complexe prijsstructuren. Om u te helpen gefocust te blijven terwijl u uw unieke softwareselectieproces doorloopt, vindt u hier een checklist met factoren om rekening mee te houden:
| Factor | Waar u op moet letten |
|---|---|
| Schaalbaarheid | Kan de software meegroeien met uw team? Houd rekening met toekomstige uitbreiding, het aantal apparaten en de vraag of de tool grotere hoeveelheden gegevens kan verwerken zonder prestatieproblemen. |
| Integraties | Werkt de software goed met uw bestaande systemen? Zoek naar compatibiliteit met andere software die u gebruikt om datasilo’s en handmatige omwegen te voorkomen. |
| Aanpasbaarheid | Kunt u de tool aanpassen aan uw behoeften? Controleer of u instellingen, dashboards en meldingen kunt aanpassen aan uw werkprocessen. |
| Gebruiksgemak | Is de interface intuïtief voor uw team? Zorg ervoor dat er minimale training nodig is en dat het ontwerp gebruiksvriendelijk is voor een snelle ingebruikname. |
| Implementatie en introductie | Hoe soepel verloopt het installatieproces? Beoordeel de tijd en middelen die nodig zijn voor migratie en controleer of trainingsmateriaal, zoals video’s of handleidingen, beschikbaar is. |
| Kosten | Past de prijs binnen uw budget? Vergelijk de kosten met de aangeboden functies en controleer op verborgen kosten of vereisten voor langlopende contracten. |
| Beveiligingsmaatregelen | Welke beschermingen zijn aanwezig? Zorg ervoor dat de software voldoet aan uw beveiligingsnormen, waaronder versleuteling en mogelijkheden voor bedreigingsdetectie. |
| Compliancevereisten | Voldoet de software aan de regelgeving binnen uw sector? Controleer of de tool voldoet aan relevante wetten en normen, zoals GDPR of HIPAA, om juridische problemen te voorkomen. |
Wat is internetbeveiligingssoftware?
Internetbeveiligingssoftware is een reeks programma's die is ontworpen om de computers en online activiteiten van gebruikers te beschermen tegen kwaadaardige bedreigingen op het dark web. Hiervoor zijn vaak uitgebreide oplossingen voor dreigingsbeheer nodig. Deze software bevat doorgaans aanvullende functies zoals virusdetectie, firewallbescherming en antiphishing, en speelt een cruciale rol bij de bescherming tegen een breed scala aan cyberaanvallen.
Functies
Let bij het selecteren van internetbeveiligingssoftware op de volgende belangrijke functies:
- Bescherming tegen malware: Detecteert en verwijdert schadelijke software om je systeem tegen bedreigingen te beschermen.
- Firewallsoftware: Controleert inkomend en uitgaand netwerkverkeer om ongeautoriseerde toegang te blokkeren.
- Veilig browsen: Zorgt voor veilig internetgebruik door te waarschuwen voor verdachte websites en phishingpogingen.
- Realtime dreigingsdetectie: Biedt directe waarschuwingen en reacties op nieuwe beveiligingsrisico's voor tijdige bescherming.
- VPN-diensten: Versleutelt internetverbindingen om je privacy te beschermen en je online activiteiten anoniem te houden.
- Aanpasbare beveiligingsinstellingen: Maakt aanpassingen mogelijk die aansluiten op specifieke beveiligingsbehoeften en voorkeuren.
- Compatibiliteit met meerdere apparaten: Beschermt meerdere apparaten met één abonnement, ideaal voor teams en gezinnen.
- Cloudgebaseerde beheerconsole: Biedt op afstand gecentraliseerde controle en updates voor alle verbonden apparaten.
- Bescherming tegen ransomware: Beschermt tegen aanvallen die gegevens vergrendelen en betaling eisen voor de vrijgave ervan.
- Gebruiksvriendelijke interface: Zorgt voor gebruiksgemak dankzij een intuïtief ontwerp, waardoor de leercurve voor nieuwe gebruikers kleiner wordt.
Voordelen
De implementatie van internetbeveiligingssoftware naast beheerde firewallservices biedt verschillende voordelen voor je team en je bedrijf. Dit zijn enkele voordelen waar je naar kunt uitkijken:
- Gegevensbescherming: Beschermt gevoelige informatie tegen cyberdreigingen zoals malware en phishing.
- Privacygarantie: Zorgt ervoor dat online activiteiten privé blijven dankzij functies zoals VPN-diensten.
- Dreigingsdetectie: Biedt realtime waarschuwingen om mogelijke beveiligingsinbreuken snel aan te pakken en te beperken.
- Toegangsbeheer: Beheert en beperkt ongeautoriseerde toegang via firewallinstellingen.
- Kostenbesparing: Vermindert mogelijke financiële verliezen door datalekken en ransomware-aanvallen.
- Productiviteitsverbetering: Beperkt verstoringen door systemen vrij te houden van schadelijke software.
- Vertrouwen van gebruikers: Verhoogt het teammoraal dankzij veilig browsen en een veilige digitale omgeving.
Kosten en prijzen
Bij het selecteren van internetbeveiligingssoftware is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een overzicht van veelvoorkomende abonnementen, hun gemiddelde prijzen en de gebruikelijke functies die in oplossingen voor internetbeveiligingssoftware zijn inbegrepen:
Vergelijkingstabel voor abonnementen voor internetbeveiligingssoftware
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basisbescherming tegen malware, beperkte compatibiliteit met apparaten en basisfirewallinstellingen. |
| Persoonlijk abonnement | $5-$25/gebruiker/maand | Bescherming tegen malware, veilig browsen en basis-VPN-diensten. |
| Zakelijk abonnement | $30-$60/gebruiker/maand | Geavanceerde dreigingsdetectie, ondersteuning voor meerdere apparaten en aanpasbare beveiligingsinstellingen. |
| Grootzakelijk abonnement | $70-$150/gebruiker/maand | Uitgebreid beveiligingsbeheer, cloudgebaseerde beheerconsole en geavanceerde bescherming tegen ransomware. |
Veelgestelde vragen over internetbeveiligingssoftware
Hier vindt u antwoorden op veelgestelde vragen over internetbeveiligingssoftware:
Wat is beter: antivirus of internetbeveiliging?
Internetbeveiligingsprogramma’s zijn de betere keuze als u uitgebreidere onlinebeveiliging wilt. Ze bevatten antivirussoftware, maar voegen ook hulpmiddelen toe om u te beschermen tegen cyberdreigingen die verder gaan dan malware. Bedenk welke functies u nodig hebt om uw gegevens en apparaten veilig te houden.
Hoe kan ik phishingaanvallen voorkomen?
Gebruik internetbeveiligingssoftware met veilig browsen en realtime dreigingsdetectie om phishingaanvallen te voorkomen. Leer uw team verdachte e-mails en websites te herkennen en implementeer hulpmiddelen die schadelijke links blokkeren. Regelmatige updates en waakzaamheid zijn essentieel om veilig te blijven.
Kan internetbeveiligingssoftware mijn computer vertragen?
Sommige internetbeveiligingssoftware kan de prestaties van uw computer beïnvloeden. Kies oplossingen die bekendstaan om hun geringe impact op het systeem, zoals ESET of Webroot. Deze zijn ontworpen om efficiënt te werken zonder uw apparaat te vertragen. Door verschillende opties te testen, kunt u de oplossing vinden die het beste bij u past.
Is een gratis internetbeveiligingsprogramma voldoende?
Gratis internetbeveiligingsprogramma’s bieden basisbescherming, maar missen vaak geavanceerde functies zoals realtime dreigingsdetectie en VPN-diensten. Overweeg een betaalde versie als u uitgebreidere bescherming voor uw bedrijfs- of persoonlijke gegevens nodig hebt.
Wat nu:
Als u internetbeveiligingssoftware onderzoekt, kunt u gratis contact opnemen met een SoftwareSelect-adviseur voor aanbevelingen.
U vult een formulier in en voert een kort gesprek waarin zij ingaan op de specifieke behoeften van u. Vervolgens ontvangt u een shortlist van software om te bekijken. Zij begeleiden u zelfs tijdens het volledige aankoopproces, inclusief prijsonderhandelingen.