

Het vinden van de juiste tool voor je team kan lastig zijn in de wereld van containerisatie en virtualisatie. Je kijkt bijvoorbeeld mogelijk verder dan Docker vanwege zorgen over schaalbaarheid, beveiliging of specifieke nalevingsvereisten. Deze uitdagingen kunnen je werkproces belemmeren en je bedrijfsdoelen beïnvloeden.
Ik heb de beste Docker-alternatieven geëvalueerd en me gericht op wat elk alternatief onderscheidt. Ik wil je helpen een oplossing te vinden die aansluit bij de unieke behoeften van je team.
In dit artikel ontdek je mijn beste keuzes, die elk specifieke functies bieden om de tekortkomingen van Docker aan te pakken. Ik begeleid je bij deze opties, zodat je een weloverwogen keuze kunt maken die aansluit bij je doelstellingen.
Wat is Docker?
Docker is een platform voor containerisatie en virtualisatie waarmee applicaties in geïsoleerde omgevingen kunnen worden uitgevoerd. Het wordt vaak gebruikt door ontwikkelaars, IT-professionals en DevOps-teams om de implementatie en het beheer van applicaties te vereenvoudigen.
Functies zoals overdraagbaarheid van containers, een snelle installatie en efficiënt gebruik van systeembronnen helpen bij behoeften op het gebied van schaalbaarheid, beveiliging en naleving. Over het algemeen biedt Docker een flexibele manier om applicatieomgevingen efficiënt te beheren.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel: Docker-alternatieven
Deze vergelijkingstabel vat de prijsgegevens samen van mijn beste keuzes voor Docker-alternatieven.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideaal voor efficiënt gebruik van microVM's | Niet beschikbaar | Prijs op aanvraag | Website | |
| 2 | Beste voor OCI-conformiteit | Niet beschikbaar | Prijs op aanvraag | Website | |
| 3 | Beste oplossing voor bouwen zonder daemon | Niet beschikbaar | Prijs op aanvraag | Website | |
| 4 | Het beste voor lokaal omgevingsbeheer | Gratis abonnement beschikbaar | Prijs op aanvraag | Website | |
| 5 | Beste oplossing voor het beheer van meerdere clusters | Gratis abonnement beschikbaar | Prijzen op aanvraag | Website | |
| 6 | Het beste voor Linux-containerbeheer | Niet beschikbaar | Prijs op aanvraag | Website | |
| 7 | Ideaal voor eenvoud en draagbaarheid | Niet beschikbaar | Prijs op aanvraag | Website | |
| 8 | Ideaal voor Linux-serverbenutting | Gratis abonnement beschikbaar | Prijs op aanvraag | Website | |
| 9 | Beste voor krachtige rekenomgevingen | Gratis abonnement beschikbaar | Prijs op aanvraag | Website | |
| 10 | Beste voor Kubernetes-integratie | Niet beschikbaar | Prijs op aanvraag | Website |


Beoordelingen van de beste Docker-alternatieven
Hieronder staan mijn uitgebreide samenvattingen van de beste Docker-alternatieven die op mijn korte lijst terecht zijn gekomen. Mijn beoordelingen bieden een gedetailleerd overzicht van de belangrijkste functies, plus- \u0026 minpunten, integraties en ideale gebruiksscenario’s van elke tool, zodat je de beste oplossing voor jou kunt vinden.
 Ideaal voor efficiënt gebruik van microVM's
- Niet beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.8/5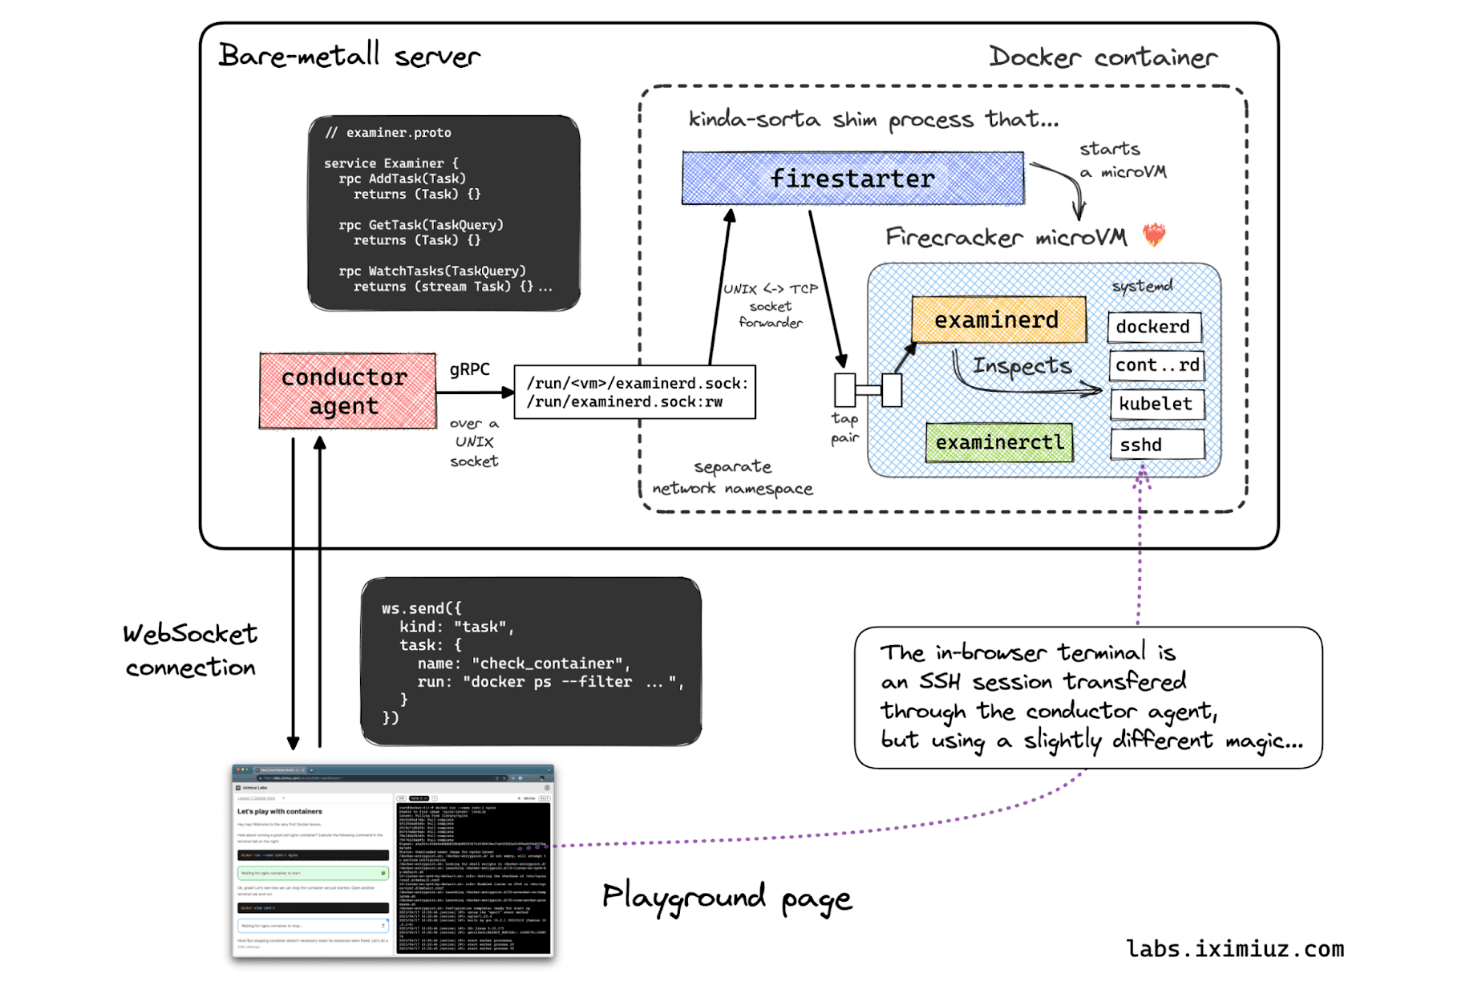
Firecracker voert geïsoleerde microVM's uit binnen Docker-containers voor veilige sandboxisolatie. Firecracker is een open-sourcevirtualmachine-monitor voor infrastructuurteams die behoefte hebben aan lichte, geïsoleerde omgevingen voor containergebaseerde platforms, serverloze workloads en diensten voor meerdere tenants.
Voor wie is Firecracker het meest geschikt?
Cloudinfrastructuurteams die geïsoleerde workloads met een hoge dichtheid moeten uitvoeren, kunnen de lichte microVM-architectuur van Firecracker gebruiken.
Waarom ik Firecracker heb gekozen
Ik heb Firecracker gekozen voor architecturen als alternatief voor Docker die sterkere workloadisolatie nodig hebben zonder de overhead van een volledige virtuele machine. Het is ideaal voor efficiënt gebruik van microVM's en gebruikt KVM en een minimaal apparaatmodel om lichte microVM's uit te voeren die containerworkloads kunnen hosten. Ik vind het geschikt voor serverloze platforms die op verzoek geïsoleerde omgevingen starten.
Belangrijkste functies van Firecracker
- REST-beheer-API: Configureer, start, pauzeer en stop microVM's via HTTP-eindpunten.
- Snapshots maken en herstellen: Sla de status van microVM's op en herstel deze vanuit een snapshot.
- Beperking van resourcesnelheden: Stel limieten in voor netwerk- en blokapparaatbewerkingen.
- Metagegevensservice: Bied gastworkloads instantiespecifieke metagegevens.
Integraties van Firecracker
Firecracker wordt vermeld als gebruikt door of geïntegreerd met containerd via firecracker-containerd, E2B, Fly.io, Kata Containers, Koyeb en Northflank. De REST-API ondersteunt de configuratie en het levenscyclusbeheer van microVM's.
Pros and Cons
Pros:
- Hardwaregebaseerde isolatie voor containerworkloads
- Lichte microVM's verminderen virtualisatie-overhead
- REST-API bestuurt de levenscyclus en snapshots van VM's
Cons:
- Vereist Linux-hosts die KVM ondersteunen
- Hostnetwerken vereisen handmatige configuratie
Learn more about Firecracker:
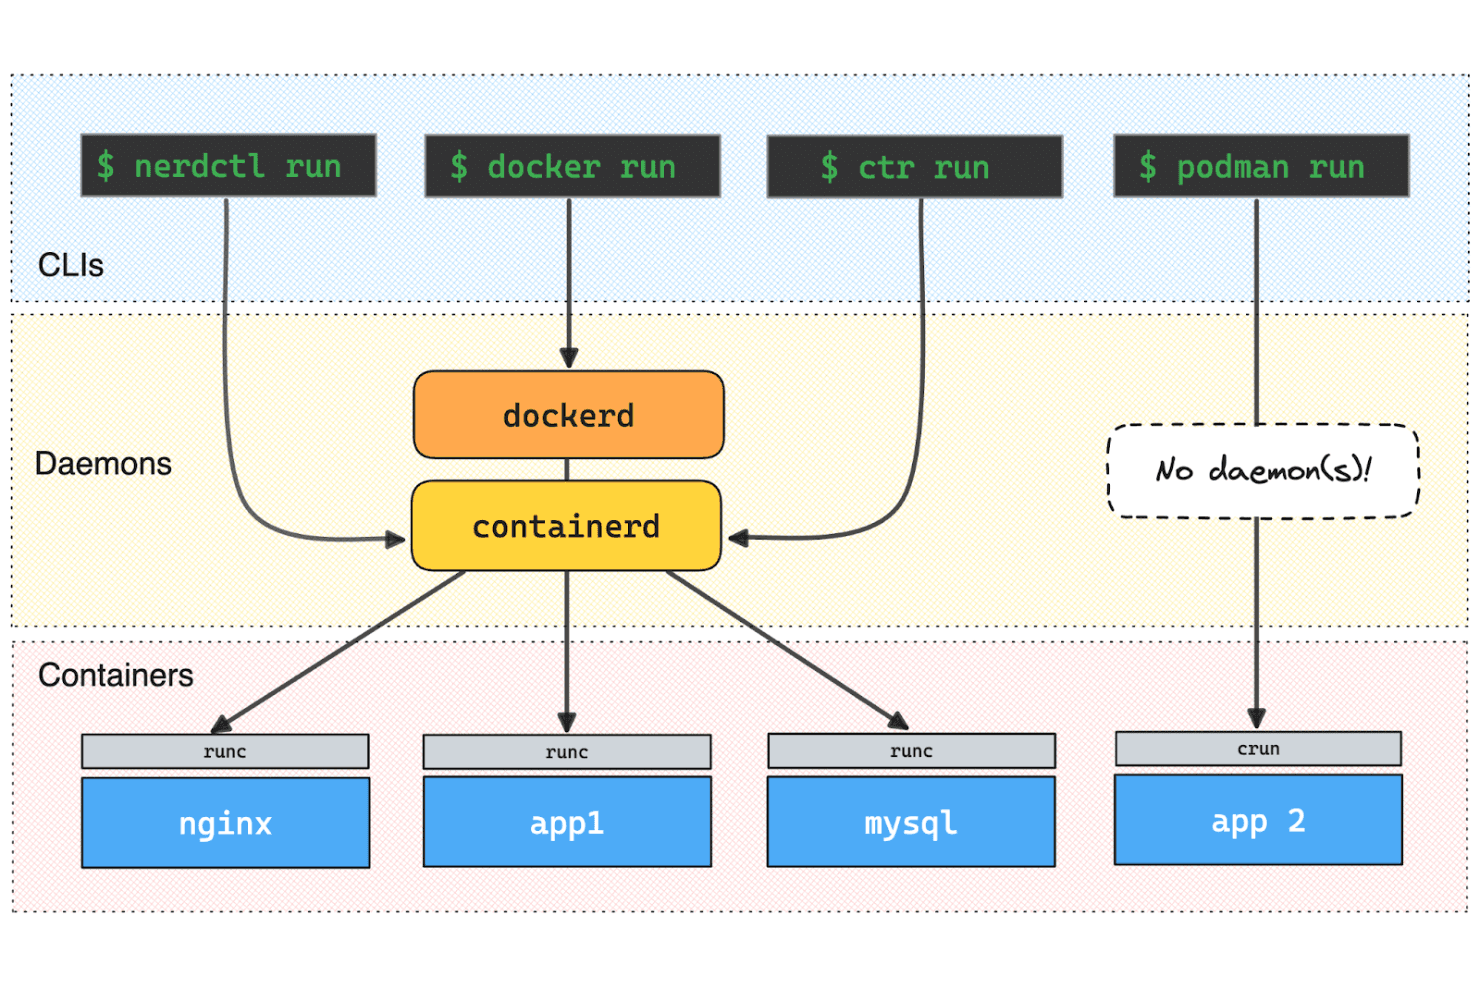
runc fungeert als de runtime op laag niveau voor containers in meerdere CLI-tools. Voor infrastructuurteams die aangepaste Linux-containerworkflows bouwen, is runc een opensource-runtime op laag niveau die containers start zonder het hogere platform van Docker nodig te hebben.
Voor wie is runc het meest geschikt?
runc is een goede keuze voor platformengineers die OCI-conforme containeruitvoering integreren in Linux-infrastructuur of orkestratiesystemen.
Waarom ik voor runc koos
Ik koos voor runc, dat is beoordeeld als Beste voor OCI-conformiteit, als alternatief voor Docker omdat het de OCI-runtimespecificatie implementeert. Het start containers vanuit OCI-bundels en biedt Linux-infrastructuurtools daarmee een runtime op laag niveau voor containeruitvoering zonder het bredere platform van Docker.
Belangrijkste functies van runc
- Opdrachten voor de containerlevenscyclus: Maak containers aan, start ze, geef ze weer in een lijst en verwijder ze met afzonderlijke CLI-opdrachten.
- Containers zonder rootrechten: Voer containers uit zonder rootrechten wanneer de Linux-kernel gebruikersnaamruimten ondersteunt.
- Ondersteuning voor seccomp: Pas seccomp-filters toe om systeemaanroepen te beperken wanneer runc is gebouwd met ondersteuning voor libseccomp.
- Checkpoint en herstel: Sla de containerstatus op en herstel deze met CRIU en de vereiste bouwconfiguratie.
Integraties van runc
Ingebouwde integraties zijn niet gedocumenteerd en runc biedt geen afzonderlijke API voor aangepaste integraties. containerd kan runc gebruiken als zijn OCI-runtime, waardoor Kubernetes-workloads via containerd kunnen worden uitgevoerd; runc zelf implementeert de Kubernetes-CRI niet.
Pros and Cons
Pros:
- Implementeert de OCI-runtimespecificatie
- Directe controle over de levenscyclus via gerichte CLI-opdrachten
- Ondersteunt uitvoering zonder rootrechten met gebruikersnaamruimten
Cons:
- Alleen voor Linux
- Vereist OCI-bundels in plaats van afbeeldingen te beheren
Learn more about runc:
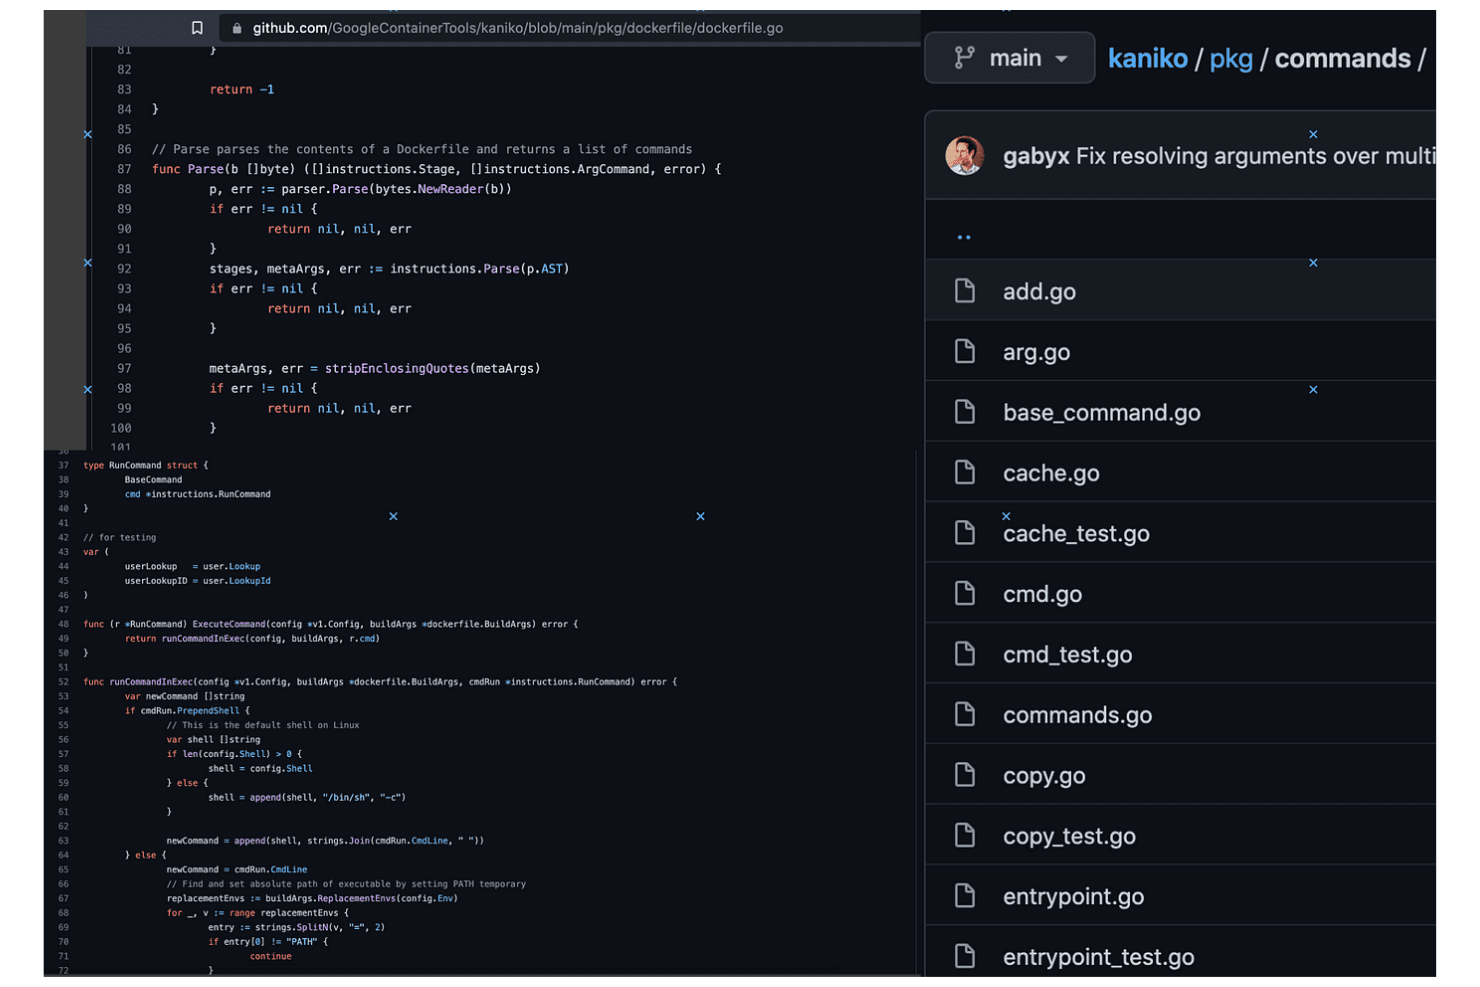
Met Kaniko kunnen gebruikers broncode voor het parseren van Docker-bestanden op GitHub bekijken. Kaniko biedt platform- en DevOps-teams een manier om containerimages vanuit Docker-bestanden te bouwen in CI-werkstromen, en ondersteunt op Kubernetes gerichte omgevingen die een alternatief nodig hebben voor op Docker gebaseerde bouwtools.
Voor wie is Kaniko het meest geschikt?
Kaniko is geschikt voor infrastructuurteams die containerimages vanuit Docker-bestanden in CI moeten bouwen zonder afhankelijk te zijn van een Docker-daemon.
Waarom ik voor Kaniko heb gekozen
Ik heb Kaniko gekozen als beste oplossing voor bouwen zonder daemon, omdat de uitvoerder images vanuit Docker-bestanden bouwt zonder een Docker-daemon. Ik vind het prettig dat ik het in een Kubernetes-CI-taak kan uitvoeren en de voltooide image naar een register kan pushen zonder een Docker-socket bloot te stellen.
Belangrijkste functies van Kaniko
- Cache voor externe lagen: Cacht
RUN- enCOPY-lagen in een register. - Bouwcontexten: Accepteert lokale mappen, archieven, Git-opslagplaatsen en cloudopslag.
- Registerauthenticatie: Ondersteunt configuratie van inloggegevens voor GCR, Amazon ECR en Azure ACR.
- Reproduceerbare builds: Biedt een optie om tijdstempels uit de image te verwijderen.
Integraties van Kaniko
Kaniko ondersteunt registerauthenticatie en het pushen van images naar Google Container Registry, Amazon ECR, Azure ACR, Docker Hub en JFrog Artifactory of Container Registry; je kunt ook andere Docker-inloggegevenshelpers configureren.
Pros and Cons
Pros:
- Vermijdt geprivilegieerde Docker-in-Docker-configuraties
- Bouwprocessen worden uitgevoerd in Kubernetes-pods
- Cacht <code>RUN</code>- en <code>COPY</code>-lagen op afstand
Cons:
- De bovenliggende opslagplaats van Google is gearchiveerd
- Momentopnamen van het bestandssysteem kunnen grote bouwprocessen vertragen
Learn more about Kaniko:- Cache voor externe lagen: Cacht
 Het beste voor lokaal omgevingsbeheer
- Gratis abonnement beschikbaar
- Prijs op aanvraag
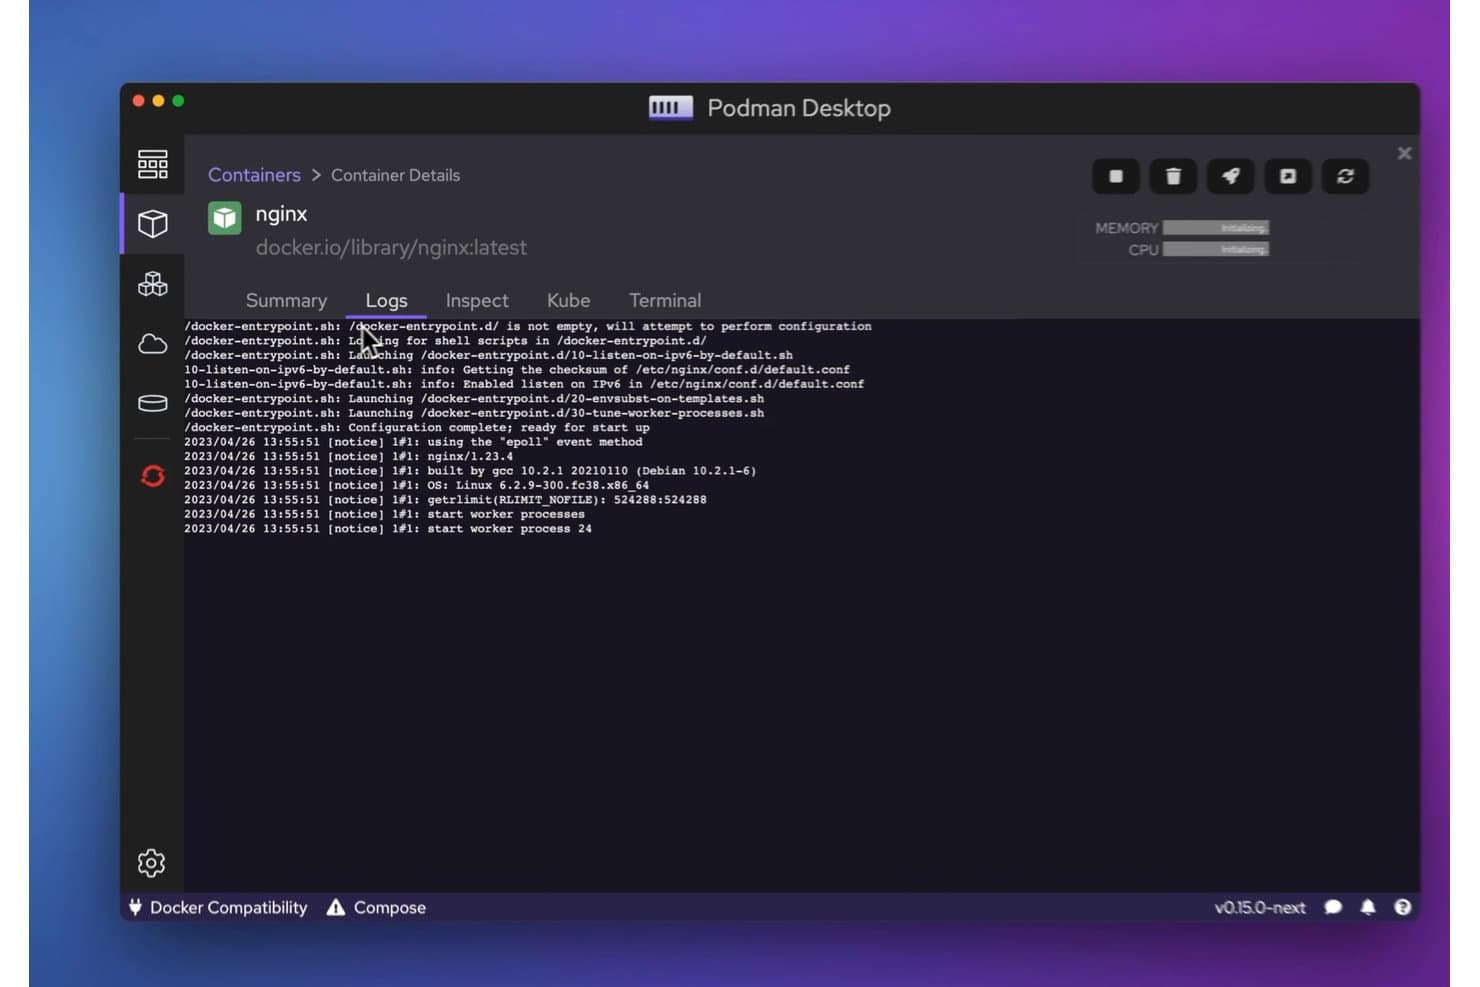
Met Podman kunnen gebruikers realtime containerlogboeken bekijken in een overzichtelijke desktopinterface. Podman biedt ontwikkelaars en IT-teams een daemonloze, opensource manier om lokaal containers te bouwen, uit te voeren en te beheren, zodat ze toepassingen kunnen testen en ontwikkelomgevingen consistent kunnen houden.
Voor wie is Podman het meest geschikt?
Podman is geschikt voor ontwikkelaars en systeembeheerders die containerworkflows op werkstations willen beheren zonder een centrale daemon.
Waarom ik voor Podman koos
Ik koos voor Podman omdat de daemonloze, rootless containerworkflow een praktisch alternatief voor Docker vormt voor lokale ontwikkeling. Ik kan containers uitvoeren zonder een centrale daemon, gerelateerde containers groeperen in pods en Kubernetes-YAML genereren om een geteste configuratie mee te nemen naar clusterworkflows.
Belangrijkste functies van Podman
- Imagebeheer: Containerimages ophalen, taggen, inspecteren en verwijderen.
- Volumebeheer: Benoemde volumes voor persistente containergegevens maken en inspecteren.
- Netwerkbeheer: Netwerken maken en containers ermee verbinden.
- Gezondheidscontroles: Gezondheidscontroles configureren om de status van containers te bewaken.
Integraties van Podman
De systeemeigen integraties van Podman zijn niet duidelijk gedocumenteerd, maar het biedt een Docker-compatibele REST API en een Libpod API voor aangepaste integraties. Podman Desktop kan Docker, Lima, kind, Red Hat OpenShift en Red Hat OpenShift Developer Sandbox beheren en implementeren naar Kubernetes-contexten.
Pros and Cons
Pros:
- Rootless containers beperken de blootstelling van hostbevoegdheden
- Daemonloze werking voorkomt een permanente engine-service
- Ondersteuning voor pods en Kubernetes-YAML maakt testen van lokaal naar cluster mogelijk
Cons:
- Ondersteuning voor Compose loopt achter op de bredere functiedekking van Docker
- Rootless netwerken kunnen het loggen van bron-IP-adressen bemoeilijken
Learn more about Podman: Beste oplossing voor het beheer van meerdere clusters
- Gratis abonnement beschikbaar
- Prijzen op aanvraag
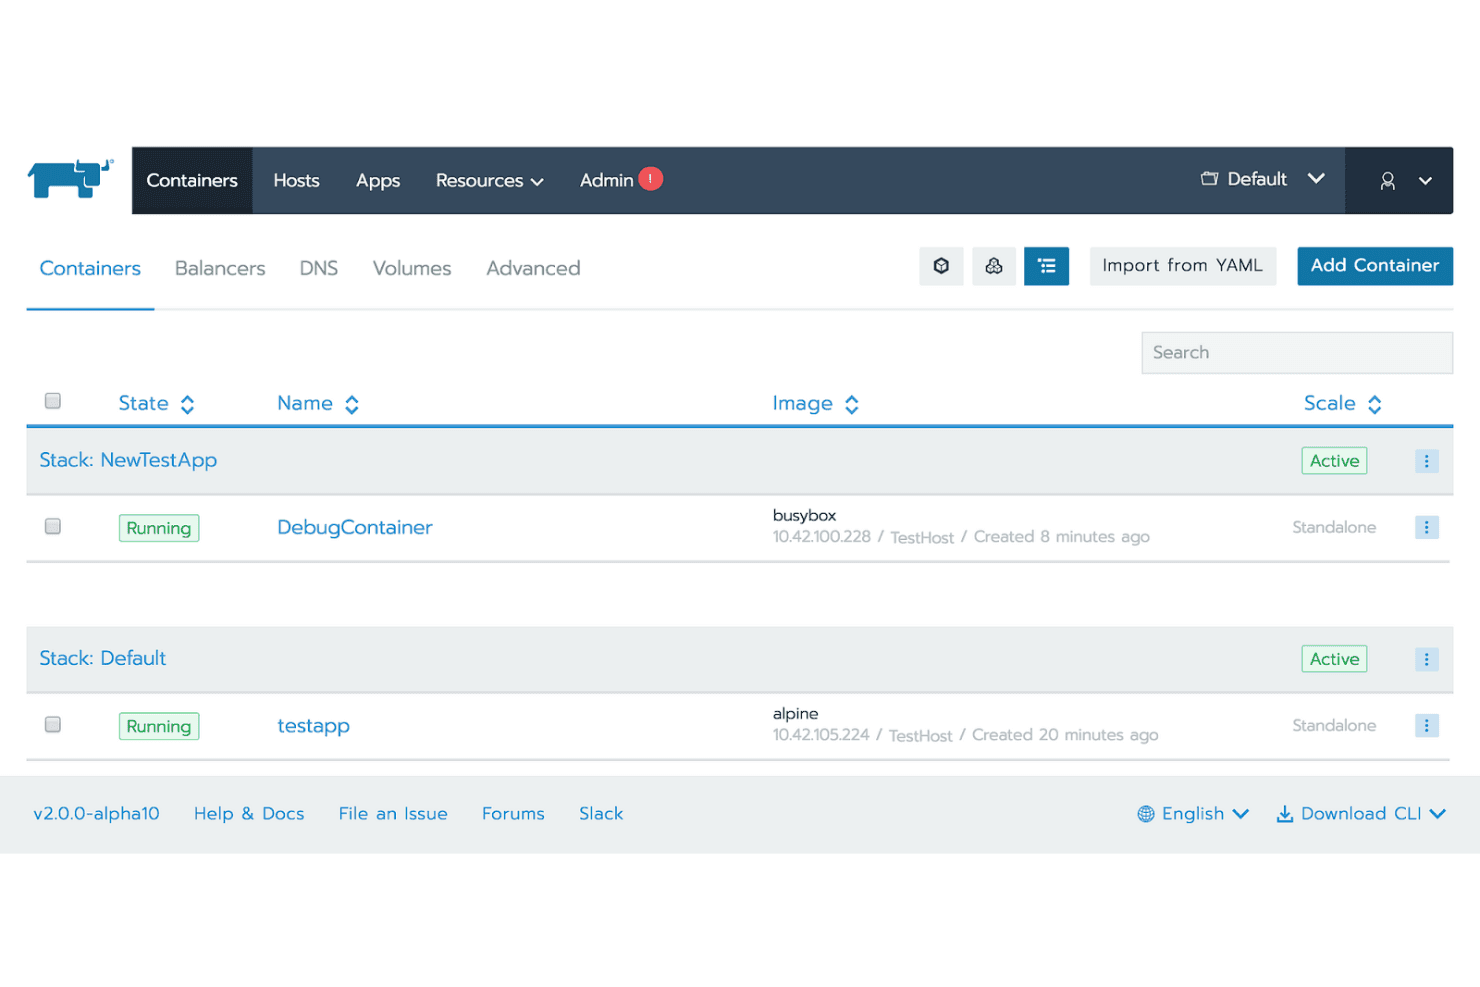
Met Rancher kunnen gebruikers containers in meerdere stacks beheren en monitoren. Rancher is een Kubernetes-beheerplatform voor infrastructuurteams die gecontaineriseerde applicaties moeten implementeren in cloud- en on-premisesomgevingen en hun activiteiten moeten beheren.
Voor wie is Rancher het meest geschikt?
Rancher is geschikt voor platform- en infrastructuurteams die Kubernetes-clusters centraal moeten beheren in ontwikkel-, acceptatie- en productieomgevingen.
Waarom ik Rancher heb gekozen
Ik heb Rancher gekozen als beste oplossing voor het beheer van meerdere clusters, omdat het een centrale manier biedt om Kubernetes-clusters in cloud- en on-premisesomgevingen te beheren. Dankzij de inrichting van clusters en het gecentraliseerde op rollen gebaseerde toegangsbeheer kan ik gecontaineriseerde werklasten en machtigingen in ontwikkel-, acceptatie- en productieomgevingen beheren.
Belangrijkste functies van Rancher
- Fleet GitOps: Implementeer en beheer Kubernetes-resources vanuit Git-opslagplaatsen.
- Monitoring en waarschuwingen: Bekijk clusterstatistieken en configureer waarschuwingen met Prometheus en Grafana.
- Logboekregistratie: Verzamel en bekijk logboeken van clusterwerklasten.
- Beheer van Helm-charts: Installeer en configureer applicaties vanuit Helm-charts.
Integraties van Rancher
Rancher ondersteunt externe authenticatie via Microsoft Active Directory, Microsoft Entra ID, GitHub, Okta, Keycloak, Google OAuth, OpenLDAP en generieke OIDC. De monitoringstack kan via Alertmanager waarschuwingen naar Slack en PagerDuty sturen, en Rancher biedt een API voor aangepaste integraties.
Pros and Cons
Pros:
- Centraliseert het beheer van Kubernetes-clusters
- Maakt het instellen en beheren van clusters eenvoudiger
- Biedt visuele monitoring en beheer van werklasten
Cons:
- De gebruikersinterface kan traag of instabiel aanvoelen
- Genereert veel RBAC-regels en -rollen
Learn more about Rancher:
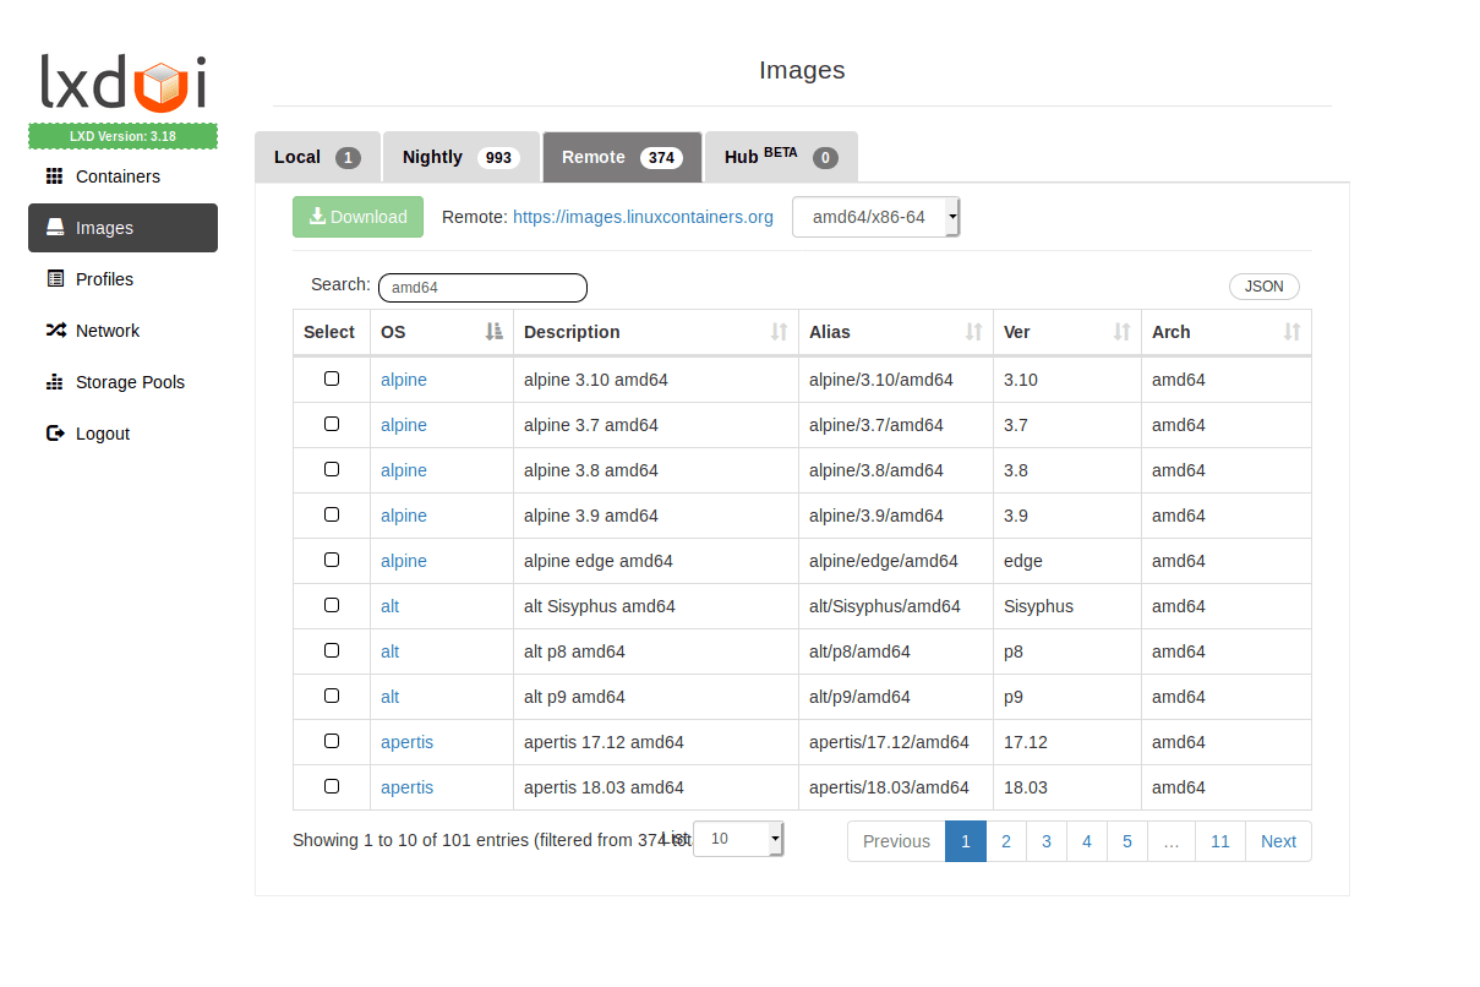
Met LXD kunnen gebruikers externe containerafbeeldingen per besturingssysteem en architectuur bekijken en downloaden. Met LXC/LXD kunnen IT-teams Linux-systeemcontainers als geïsoleerde omgevingen uitvoeren. Het biedt infrastructuurbeheerders een alternatief voor Docker voor het consolideren van workloads en het beheren van Linux-hosts.
Voor wie is LXC/LXD het meest geschikt?
Linux-systeembeheerders die systeemcontainers op Linux-hosts moeten maken en beheren, zijn zeer geschikt voor LXC/LXD.
Waarom ik LXC/LXD heb gekozen
Ik heb LXC/LXD gekozen als alternatief voor Docker omdat het zeer geschikt is voor Linux-containerbeheer. Ik vind het prettig dat LXD volledige Linux-systeemcontainers uitvoert, zodat ik geïsoleerde omgevingen kan beheren die meer op lichtgewicht servers lijken dan op containers voor één toepassing. Met profielen kan ik consistente instellingen op containers toepassen, terwijl de opdrachtregelclient en REST API beheer op hostniveau ondersteunen.
Belangrijkste functies van LXC/LXD
- Momentopnamen van instanties: Leg de status van een instantie vast en herstel deze later.
- Afbeeldingsbeheer: Maak instanties vanuit afbeeldingen en beheer afbeeldingsaliassen en externe bronnen.
- Netwerkbeheer: Configureer beheerde bridges, OVN-netwerken en andere netwerktypen.
- Resourcebeperkingen: Stel CPU-, geheugen-, schijf- en netwerkbeperkingen in voor instanties.
LXC/LXD-integraties
LXD documenteert een CSI-stuurprogramma dat de opslagbackends ervan met Kubernetes integreert. Het stelt ook een REST API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Volledige Linux-systemen voelen aan als lichtgewicht servers
- Snelle, lichtgewicht instanties gebruiken minimale resources
- Momentopnamen vereenvoudigen herstel na projectwijzigingen
Cons:
- Workflows via de opdrachtregel kunnen onintuïtief aanvoelen
- De Linux-beperking sluit Windows-hosts uit
Learn more about LXC/LXD:
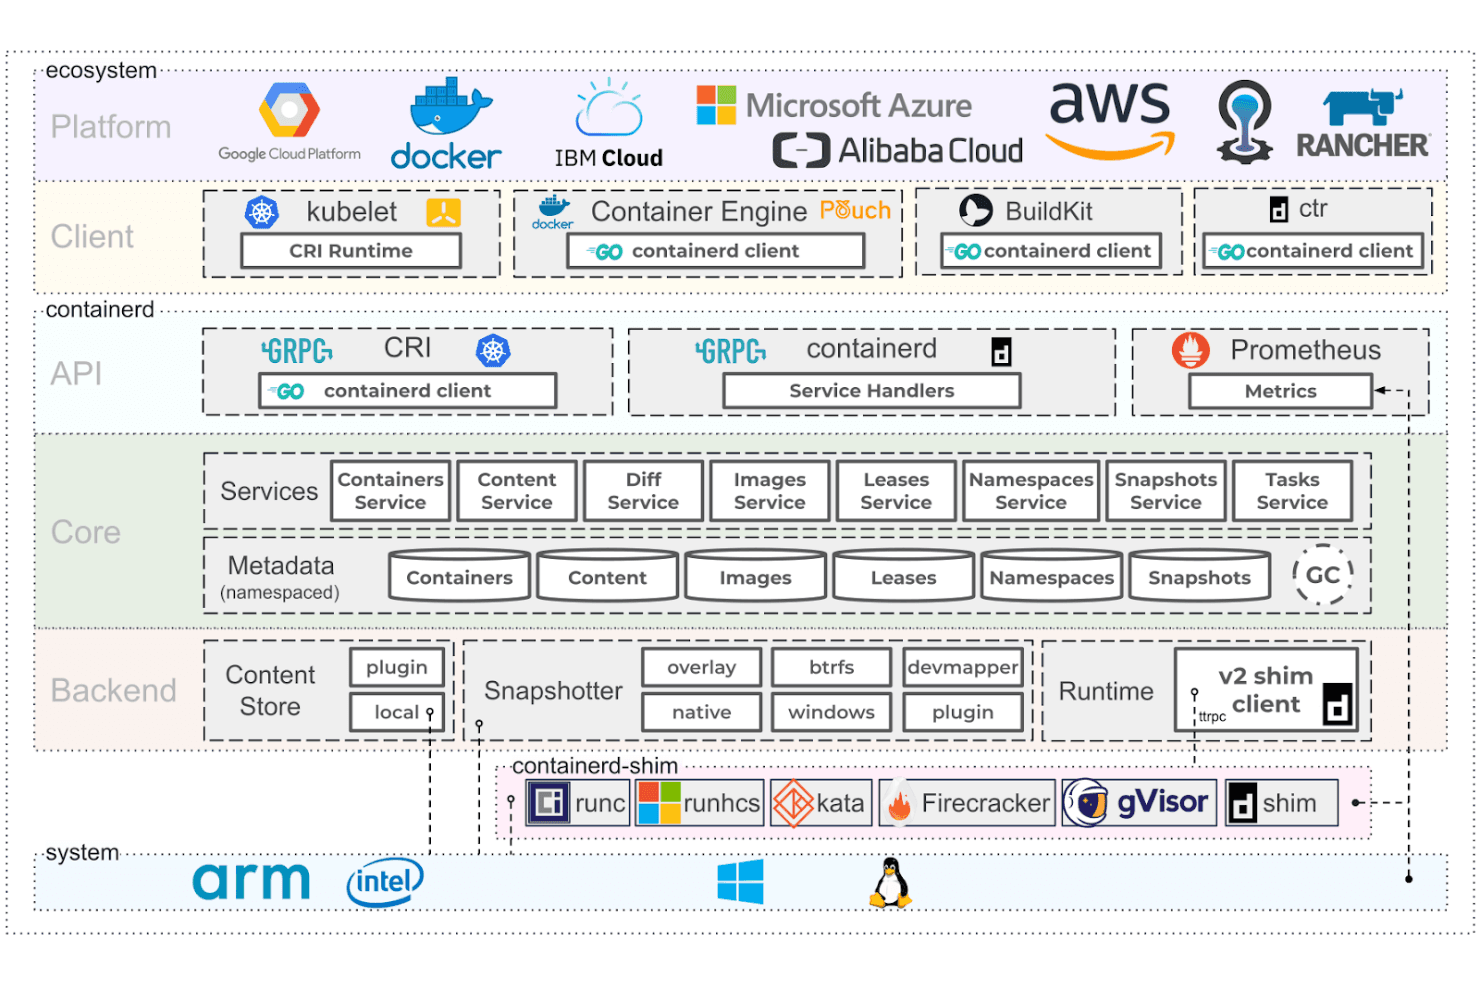
De architectuur van containerd omvat platforms, runtimes en systeemlagen. Gebouwd voor infrastructuurteams die op zoek zijn naar een alternatief voor Docker, is containerd een opensource-containeruitvoeringsomgeving die containerimages en -uitvoering in productieomgevingen beheert.
Voor wie is containerd het meest geschikt?
Infrastructuurteams die een draagbare, opensource-containeruitvoeringsomgeving nodig hebben om images en uitvoering in productieomgevingen te beheren.
Waarom ik voor containerd heb gekozen
Ik heb containerd gekozen als alternatief voor Docker vanwege de eenvoud en draagbaarheid. De OCI-compatibele uitvoeringsomgeving en imageservices verwerken het ophalen, opslaan en uitvoeren van containers zonder de uitgebreidere toolset van Docker. Ik vind het prettig dat de CRI-plugin Kubernetes-nodes containerd rechtstreeks laat gebruiken, terwijl OCI-standaarden ervoor zorgen dat workloads draagbaar blijven in compatibele omgevingen.
Belangrijkste functies van containerd
- Naamruimten: Houd containers en metadata van images gescheiden voor meerdere gebruikers op één daemon.
- Momentopnamen: Maak schrijfbare momentopnamen en alleen-lezenweergaven van momentopnamen met ondersteunde bestandssystemen.
- Controlepunten maken en herstellen: Gebruik CRIU om controlepunten van containers en taken te maken en deze te herstellen.
- Go-clientbibliotheek: Verbind platformcode met containerd via de socket en API.
Integraties van containerd
containerd biedt ingebouwde ondersteuning voor Kubernetes via de plugin voor de Container Runtime Interface (CRI) en werkt met registers die voldoen aan OCI Distribution. De Go-clientbibliotheek en gRPC-API's ondersteunen aangepaste integraties.
Pros and Cons
Pros:
- OCI-compatibele containerimages en uitvoeringsomgevingen
- Native Kubernetes-CRI-ondersteuning
- Werkt op Linux en Windows
Cons:
- Voor het bouwen van images is aparte tooling nodig
- De CLI op laag niveau biedt minder gemakken dan Docker
Learn more about containerd:
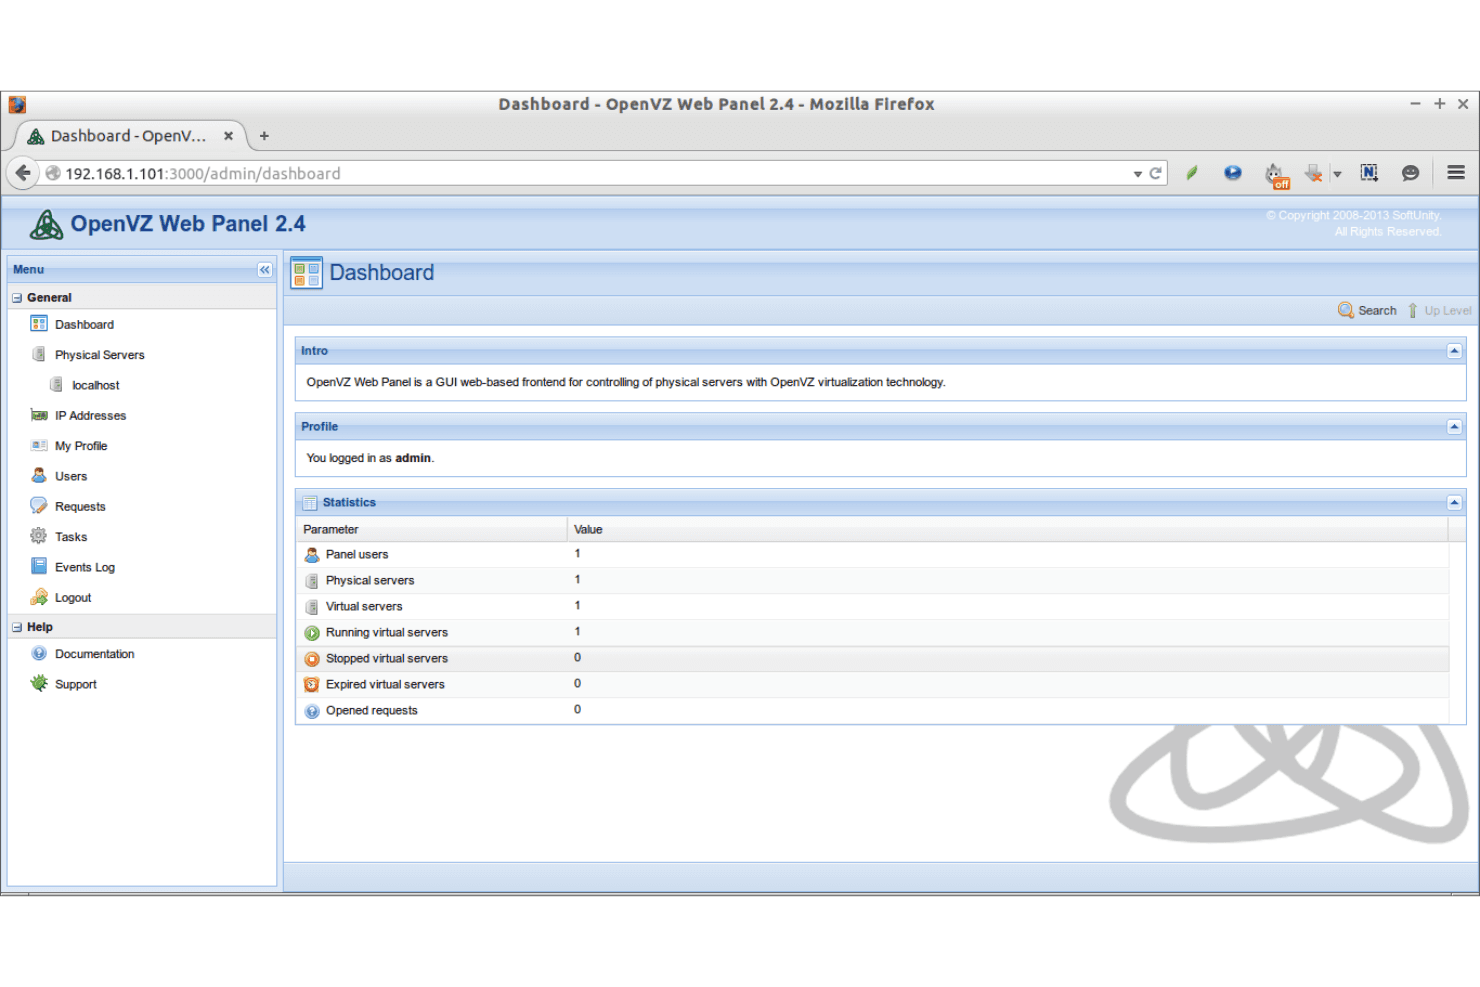
OpenVZ Web Panel biedt een centraal overzicht voor het beheren van virtuele servers. Voor infrastructuurteams en hostingproviders is OpenVZ een Linux-containerisatieplatform dat geïsoleerde omgevingen op een gedeelde kernel uitvoert. Het biedt een alternatief voor Docker om serverwerklasten te consolideren zonder afzonderlijke virtuele machines.
Voor wie is OpenVZ het meest geschikt?
OpenVZ is geschikt voor systeembeheerders die meerdere geïsoleerde Linux-omgevingen op gedeelde serverhardware willen uitvoeren.
Waarom ik voor OpenVZ heb gekozen
Ik heb OpenVZ gekozen als alternatief voor Docker omdat het de beste keuze is voor Linux-serverbenutting. De containers isoleren Linux-omgevingen en delen tegelijkertijd de kernel van de host, zodat ik werklasten kan consolideren zonder voor elke service een afzonderlijke virtuele machine uit te voeren. CPU-, geheugen- en schijfbeheer per container helpt me om resources over een drukke server te verdelen.
Belangrijkste functies van OpenVZ
- Container-sjablonen: Maak containers vanuit vooraf gebouwde Linux-distributie-images.
- Live migratie: Verplaats actieve containers tussen ondersteunde hosts met CRIU en P.Haul.
- Momentopnamen: Leg de schijfstatus van containers vast met het ploop-opslagsysteem.
- Virtuele netwerken: Configureer netwerkinterfaces, IP-adressen en routering van containers.
Integraties van OpenVZ
OpenVZ ondersteunt integratie met OpenStack via DevStack, en libvirt fungeert als de standaard-API voor het beheren van containers en virtuele machines.
Pros and Cons
Pros:
- Resourcezuinige containers verminderen de belasting van de host
- Beheer per container ondersteunt dichte serverconsolidatie
- Live migratie verplaatst actieve containers
Cons:
- De gedeelde kernel beperkt de keuze aan besturingssystemen en kernels
- Kleiner ecosysteem dan Docker voor hulpmiddelen en ondersteuning
Learn more about OpenVZ: Beste voor krachtige rekenomgevingen
- Gratis abonnement beschikbaar
- Prijs op aanvraag
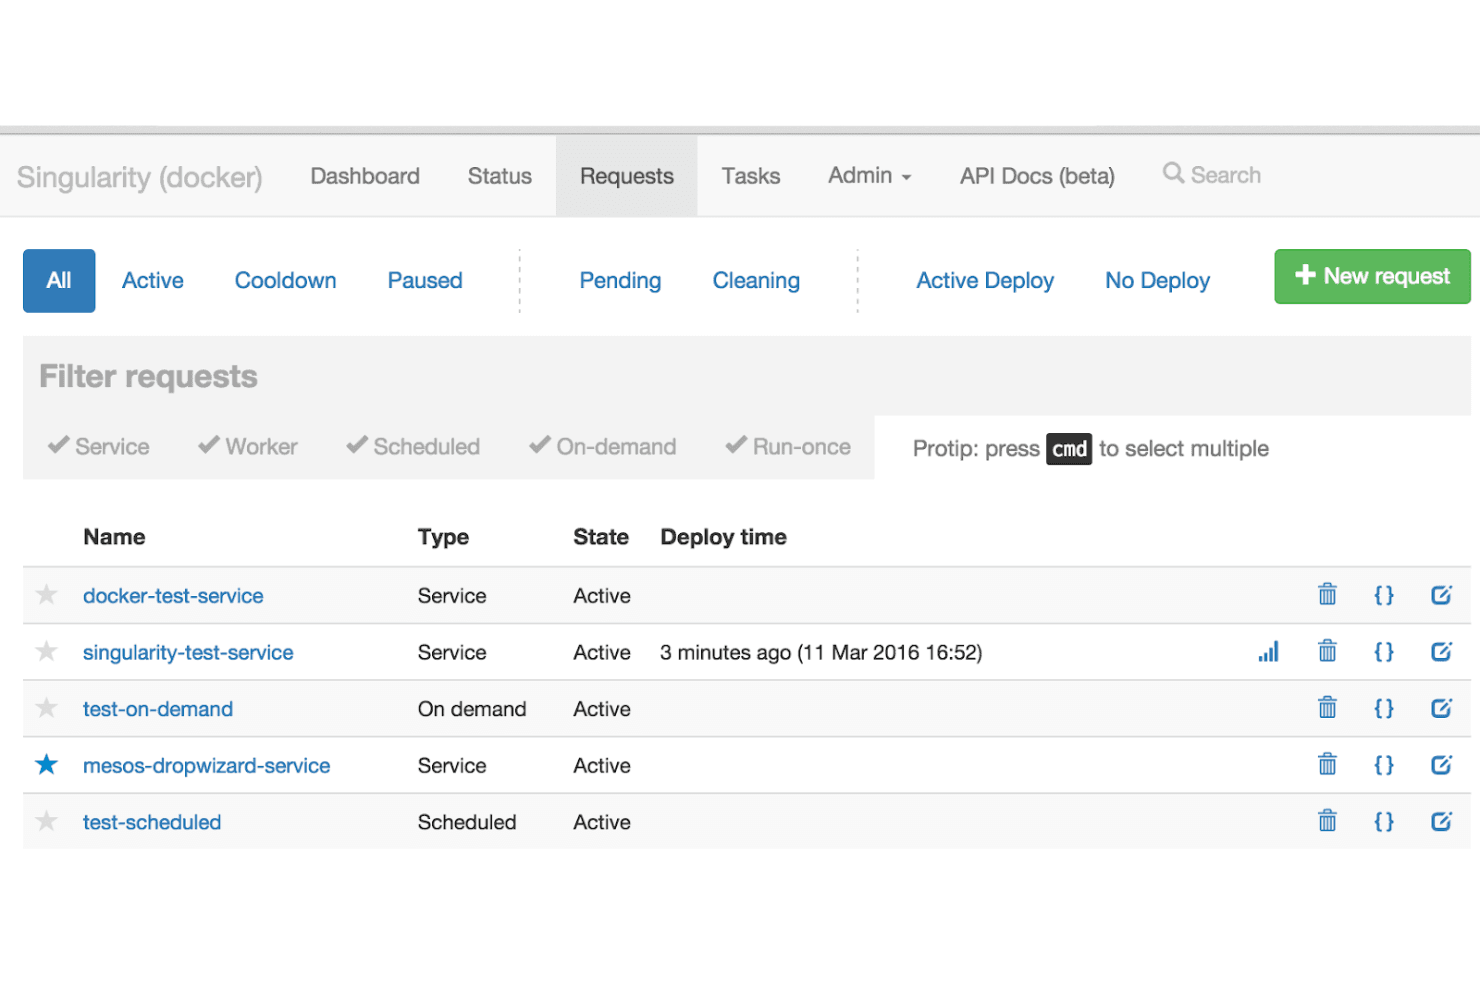
Met Singularity kunnen gebruikers alle serviceaanvragen in één overzicht beheren en monitoren. Singularity helpt onderzoeks- en infrastructuurteams om applicaties met hun afhankelijkheden te verpakken en ze consistent uit te voeren op verschillende systemen, waaronder gedeelde omgevingen waar het op achtergronddiensten gebaseerde model van Docker moeilijk te ondersteunen kan zijn.
Voor wie is Singularity het meest geschikt?
Onderzoeksteams op het gebied van computergebruik en HPC-beheerders die draagbare werklasten op gedeelde clusters moeten uitvoeren.
Waarom ik voor Singularity heb gekozen
Ik heb Singularity gekozen als alternatief voor Docker, vooral voor werklasten op het gebied van hogeprestatiecomputing op gedeelde clusters. Het voert containers uit zonder achtergronddienst, wat geschikt is voor omgevingen waarin gebruikers de achtergronddienst van Docker niet kunnen uitvoeren. Dankzij de draagbare SIF-images kunnen teams werklasten tussen systemen verplaatsen en blijven de afhankelijkheden van applicaties samen verpakt.
Belangrijkste functies van Singularity
- GPU-ondersteuning: Stel NVIDIA CUDA- of AMD ROCm-apparaten en -bibliotheken van de host beschikbaar aan applicaties in containers.
- MPI-ondersteuning: Voer Open MPI- of MPICH-applicaties uit met startprogramma's van de host, zoals
mpirun. - Definitiebestanden: Geef bouwstappen, uitvoeringsinstellingen, metadata en tests voor containerimages op.
- Ondersteuning voor OCI-registers: Gebruik images uit ondersteunde OCI-registers als bron voor bouwprocessen.
Integraties van Singularity
SingularityCE kan containerimages ophalen uit, uitvoeren vanuit en bouwen op basis van OCI-registers, waaronder Docker Hub, Quay, NVIDIA NGC, GitHub Container Registry, AWS ECR en Azure ACR. Voor HPC-werklasten ondersteunt het Open MPI en MPICH met startprogramma's van de host en taakplanners zoals
mpirun,srunen Slurm.Pros and Cons
Pros:
- Voert containers uit zonder achtergronddienst
- Voert werklasten uit zonder roottoegang
- Ondersteunt GPU-werklasten en werklasten met snelle interconnects
Cons:
- Minder geschikt voor hosting van algemene diensten
- Voor het bouwen van images kan configuratie door een beheerder nodig zijn
Learn more about Singularity:
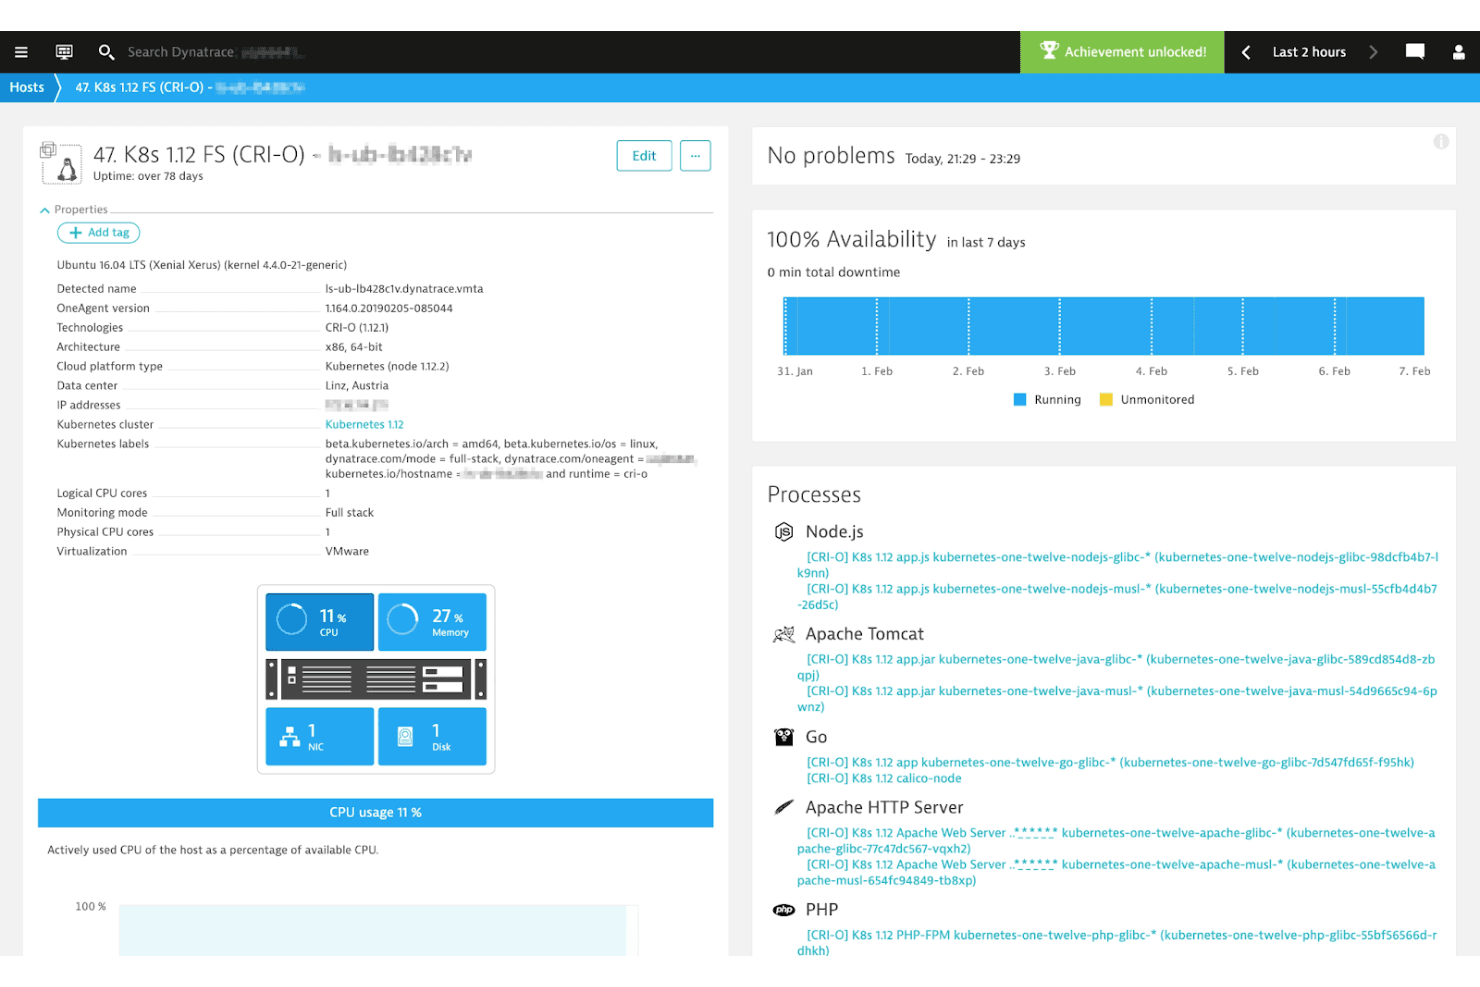
CRI-O toont hostmonitoring met inzicht in processen en 100% beschikbaarheid. CRI-O is een open-source-containerruntime voor Kubernetes-nodes, waarmee infrastructuurteams OCI-containers kunnen uitvoeren zonder een Docker-engine voor algemeen gebruik te implementeren.
Voor wie is CRI-O het meest geschikt?
CRI-O is geschikt voor Kubernetes-platformteams die een OCI-containerruntime nodig hebben die specifiek voor Kubernetes-nodes is gebouwd.
Waarom ik voor CRI-O heb gekozen
Ik heb voor CRI-O gekozen omdat 'Beste voor Kubernetes-integratie' het ontwerp ervan weerspiegelt: het implementeert de Container Runtime Interface (CRI) van Kubernetes, waardoor kubelet containers kan beheren zonder een Docker-engine voor algemeen gebruik. Ik vind het prettig dat OCI-conforme containerimages worden uitgevoerd via runtimeomgevingen zoals runc, zodat de containeruitvoering afgestemd blijft op Kubernetes-nodeworkflows.
Belangrijkste functies van CRI-O
- CNI-netwerken: Maakt verbinding met CNI-plug-ins om containernetwerken te configureren.
- Containerbewaking: Gebruikt
conmonom logboeken en clients die verbinding maken te beheren en gebeurtenissen met onvoldoende geheugen te detecteren. - Linux-beveiligingscontroles: Ondersteunt SELinux, Linux-mogelijkheden en seccomp-beleid.
- Opslagstuurprogramma's: Ondersteunt Overlayfs, devicemapper, AUFS en btrfs.
Integraties van CRI-O
CRI-O implementeert de CRI van Kubernetes voor kubelet en ondersteunt OCI-runtimeomgevingen zoals runc en Kata Containers. Het werkt met CNI-plug-ins, waaronder Flannel, Weave en OpenShift-SDN, en biedt een CRI gRPC-API plus een instabiele HTTP-status-API.
Pros and Cons
Pros:
- De Kubernetes-native CRI houdt de node-runtime doelgericht
- Het lichte ontwerp voorkomt een Docker-engine voor algemeen gebruik
- Ondersteunt OCI- en Docker-image-indelingen
Cons:
- Geen zelfstandig containerbeheer buiten Kubernetes
- Vereist afzonderlijke hulpmiddelen voor het bouwen van images
Learn more about CRI-O:
Andere Docker-alternatieven
Hier zijn enkele aanvullende Docker-alternatieven die mijn korte lijst niet hebben gehaald, maar die toch het bekijken waard zijn.
- 11Kata ContainersIdeaal voor beveiliging op VM-niveau
- 12BuildahIdeaal voor het bouwen van afbeeldingen zonder achtergronddiensten
- 13LimaBeste voor containerbeheer op macOS
Hoe ik alternatieven voor Docker evalueer
Ik evalueer alternatieven voor Docker op twee niveaus: de kernfunctionaliteit die elke tool moet bieden en de onderscheidende factoren die belangrijk zijn voor builds zonder rootrechten, CI/CD-pijplijnen en productieclusters.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elk exemplaar op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- OCI-image- en runtimecompatibiliteit: Ik controleer of de tool containers bouwt en uitvoert die voldoen aan de OCI-specificaties, zodat images zonder conversieproblemen tussen tools zoals Podman en containerd kunnen worden verplaatst.
- Container bouwen en uitvoeren: Elke tool moet het bouwen vanuit een Dockerfile of equivalent ondersteunen en containers lokaal kunnen uitvoeren — dezelfde workflow die je zou gebruiken om een ontwikkelomgeving op te starten.
- Ondersteuning voor imageregisters: Ik beoordeel de ondersteuning voor pushen en ophalen bij registers zoals Docker Hub, GHCR en privérepositories, inclusief de manier waarop elke tool authenticatie en het beheer van aanmeldgegevens afhandelt.
- Containerorkestratie en netwerken: Opstellingen met meerdere containers, netwerken en volumekoppelingen zijn hierbij belangrijk — denk aan het gelijktijdig uitvoeren van een webapp, database en cache tijdens de ontwikkeling.
- CLI en ontwikkelaarstools: De CLI moet de belangrijkste containerbewerkingen ondersteunen en vertrouwd aanvoelen voor Docker-gebruikers. Tools zoals Podman en nerdctl hanteren hier verschillende benaderingen, en ik kijk naar de overeenkomst tussen de opdrachten.
- Isolatie- en beveiligingsmodel: Ik bekijk welk isolatiemodel elke tool biedt, of dat nu uitvoering zonder rootrechten, scheiding op VM-niveau of verharding van namespaces is voor het uitvoeren van niet-vertrouwde workloads.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Een architectuur zonder rootrechten en zonder daemon is een belangrijke onderscheidende factor — met tools zoals Podman en Buildah kun je containers uitvoeren zonder een achtergrondproces met rootrechten, wat belangrijk is wanneer je binnen streng beveiligde CI-runners bouwt. Ik beoordeel ook de ingebouwde mogelijkheden voor het scannen en ondertekenen van images, omdat het onderscheppen van CVE's voordat je een image naar een register pusht veel problemen verderop in de keten voorkomt. Ondersteuning voor builds met meerdere architecturen is een andere factor die ik meeweeg, vooral voor teams die vanuit één workflow leveren aan zowel x86- als ARM64-doelen.
Meer dan functies alleen
Licenties zijn in deze sector erg belangrijk. De overstap van Docker Desktop naar betaalde abonnementen heeft veel teams ertoe aangezet alternatieven te verkennen. Daarom kijk ik of een tool een soepele opensourcelicentie gebruikt, zoals Apache 2.0 of MIT. Compatibiliteit met platforms is een andere overweging — ik controleer de ondersteuning voor native macOS (Apple Silicon), Linux en WSL2, omdat de meeste teams in gemengde omgevingen werken. Ook de gezondheid van de community zegt veel; actieve bijdragers, frequente releases en goede migratiedocumentatie van tools zoals Podman of Lima wijzen op levensvatbaarheid op lange termijn.
Waarom zoeken naar een Docker-alternatief?
Hoewel Docker een goede keuze is voor containerisatie en virtualisatie, zijn er verschillende redenen waarom sommige gebruikers op zoek gaan naar alternatieve oplossingen. Misschien ben je op zoek naar een Docker-alternatief omdat:
- Je een betere integratie met Kubernetes nodig hebt
- Je team behoefte heeft aan verbeterde beveiligingsfuncties
- Je tegen beperkingen in het gebruik van systeembronnen aanloopt
- Je moet voldoen aan specifieke regelgeving
- Je project meer opties voor schaalbaarheid vereist
- Je op zoek bent naar een oplossing met lagere overheadkosten
Als een van deze punten op jou van toepassing is, ben je hier aan het juiste adres. Mijn lijst bevat verschillende opties voor virtualisatie- en containerisatiesoftware die beter geschikt zijn voor teams die met deze uitdagingen van Docker te maken hebben en op zoek zijn naar alternatieve oplossingen.
Belangrijkste functies van Docker
Hier zijn enkele belangrijke functies van Docker om je te helpen het aanbod ervan te vergelijken met dat van alternatieve oplossingen.
- Eenvoudige en snellere configuratie: Vereenvoudigt de systeemconfiguratie, zodat je code sneller in verschillende omgevingen kunt implementeren.
- Verhoogde productiviteit: Stroomlijnt technische configuraties en snelle implementatie van applicaties, waardoor het resourcegebruik voor je team wordt verminderd.
- Applicatie-isolatie: Gebruikt containers om applicaties onafhankelijk uit te voeren, zodat je verschillende applicaties van elkaar geïsoleerd blijven.
- Swarm: Fungeert als clustering- en planningshulpmiddel dat meerdere Docker-hosts als één virtuele host beheert.
- Routeringsmesh: Stuurt binnenkomende verzoeken naar je actieve containers, zelfs als er geen taken op een node worden uitgevoerd.
- Services: Beheert taken binnen een cluster en zorgt ervoor dat de opgegeven containerstatussen voor je applicaties behouden blijven.
- Beveiligingsbeheer: Maakt veilige opslag van geheimen en gecontroleerde toegang tot je services mogelijk, wat de beveiliging verbetert.
- Docker Desktop: Een complete lokale ontwikkelomgeving voor het bouwen, testen en uitvoeren van containers.
- Ecosysteem: Ondersteunt een uitgebreid ecosysteem van tools en integraties, waardoor flexibiliteit en compatibiliteit met moderne ontwikkelworkflows mogelijk zijn.
- Containerengine: Biedt een efficiënte, lichtgewicht runtime voor het beheren van gecontaineriseerde applicaties, uitgerust met software voor containerorkestratie.
- Docker Compose: Vereenvoudigt het definiëren en uitvoeren van applicaties met meerdere containers met behulp van een YAML-configuratiebestand.
- Docker Engine: Het kernonderdeel dat Docker-containers efficiënt uitvoert en beheert in verschillende omgevingen.
- Docker Hub: Een cloudgebaseerde opslagplaats waarmee gebruikers containerimages kunnen opslaan, beheren en delen.
- Docker-images: Vooraf gebouwde, lichtgewicht en draagbare softwareomgevingen die de implementatie van applicaties vereenvoudigen.
- Rancher Desktop: Een alternatief voor Docker Desktop dat Kubernetes- en containerbeheer biedt in een lokale ontwikkelomgeving.
- Docker Run: Een fundamentele opdracht die containers vanuit images uitvoert.
- Gebruiksgemak: Ontworpen om containerisatie te vereenvoudigen, zodat deze toegankelijk is voor ontwikkelaars van elk vaardigheidsniveau.
- Lichtgewicht alternatief: Biedt een resource-efficiënte manier om applicaties uit te voeren in vergelijking met traditionele virtuele machines.
- Containerbeheersoftware en register: Stelt gebruikers in staat containerimages efficiënt op te slaan, te beheren en te distribueren.
- Naamruimten: Biedt procesisolatie binnen containers, waardoor beveiliging wordt gewaarborgd en applicatieconflicten worden voorkomen.
- Productieomgevingen: Geoptimaliseerd voor schaalbaarheid en betrouwbaarheid, waardoor het geschikt is voor bedrijfsapplicaties.
- Roottoegang: Beheert beheerdersrechten binnen containers om de beveiliging te verbeteren.
- Kwetsbaarheden: Helpt beveiligingsrisico's binnen gecontaineriseerde applicaties te detecteren en te beperken.
- GitHub-integratie: Stroomlijnt DevOps-workflows door rechtstreekse interactie met opslagplaatsen mogelijk te maken voor het bouwen en implementeren van containers.