

10 Beste alternatieven voor Automox in 2026

Korte lijst met de beste Automox-alternatieven


De beste Automox-alternatieven bieden cloudgebaseerd eindpuntbeheer met betrouwbare automatisering van beveiligingspatches, brede ondersteuning voor besturingssystemen en sterke beveiligingscontroles. Als je op zoek bent naar Automox-alternatieven, heb je waarschijnlijk een platform nodig dat complexe, gedistribueerde omgevingen kan beheren zonder extra overhead of risico’s.
Nu bedreigingen zich blijven ontwikkelen en IT-teams onderbezet zijn, is het essentieel om de juiste oplossing te kiezen voor het behouden van beschikbaarheid, naleving van regelgeving en controle. Deze lijst helpt je toonaangevende opties te vergelijken, zodat je een hulpmiddel kunt vinden dat aansluit bij de behoeften van je organisatie en je eindpunten veilig houdt.
Wat is Automox?
Automox is een cloudgebaseerd platform voor eindpuntbeheer dat is ontworpen om patchbeheer, configuratie en beveiligingsupdates op meerdere besturingssystemen te automatiseren. IT-teams gebruiken Automox om eindpunten vanaf één dashboard te beheren en te beveiligen, ongeacht hun locatie. Het platform ondersteunt Windows-, macOS- en Linux-apparaten, waardoor organisaties kwetsbaarheden kunnen verminderen en naleving van regelgeving kunnen handhaven. Automox wordt gewaardeerd om zijn schaalbaarheid, veilige externe toegang en vermogen om routinematige onderhoudstaken voor eindpunten te vereenvoudigen.
Samenvatting van de beste Automox-alternatieven
Deze vergelijkingsgrafiek vat de prijsgegevens van mijn beste Automox-alternatieven samen, zodat je de beste optie voor je budget en zakelijke behoeften kunt vinden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor patchbeheer op afstand op verspreide eindpunten | Gratis abonnement + gratis demo | Prijzen op aanvraag | Website | |
| 2 | Het beste voor platformonafhankelijk beheer van apparaten en identiteiten | Gratis proefperiode van 30 dagen + gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 3 | Beste keuze voor geautomatiseerd patchbeheer voor meerdere besturingssystemen in netwerken | Gratis proefperiode van 30 dagen + gratis demo | Prijs op aanvraag | Website | |
| 4 | Het meest geschikt voor grootschalig patchbeheer in complexe ondernemingen | Gratis proefversie beschikbaar | Prijzen op aanvraag | Website | |
| 5 | Het beste voor integratie met Microsoft 365-omgevingen | Gratis proefversie beschikbaar | Vanaf $60/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 6 | Het meest geschikt voor centraal patchbeheer in Windows-omgevingen | Gratis proefversie + gratis demo | Vanaf $39/gebruiker/maand | Website | |
| 7 | Het beste voor aanpasbare workflows voor software-implementatie | 14 dagen gratis proefversie | Prijs op aanvraag | Website | |
| 8 | Het beste voor gedetailleerd patchbeheer van Windows-servers | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 9 | Het meest geschikt voor uniform beheer van uiteenlopende apparaattypen | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 10 | Beste keuze voor realtime inzicht in en controle over eindpunten | Gratis demo beschikbaar | Prijs op aanvraag | Website |
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Beoordelingen van de beste Automox-alternatieven
Hieronder vind je mijn uitgebreide samenvattingen van de beste Automox-alternatieven die op mijn korte lijst zijn gekomen. In mijn beoordelingen bekijk ik de functies, mogelijkheden en beste gebruiksscenario’s van elk platform in detail, zodat je de beste optie voor jou kunt vinden.

Action1
Het beste voor patchbeheer op afstand op verspreide eindpunten
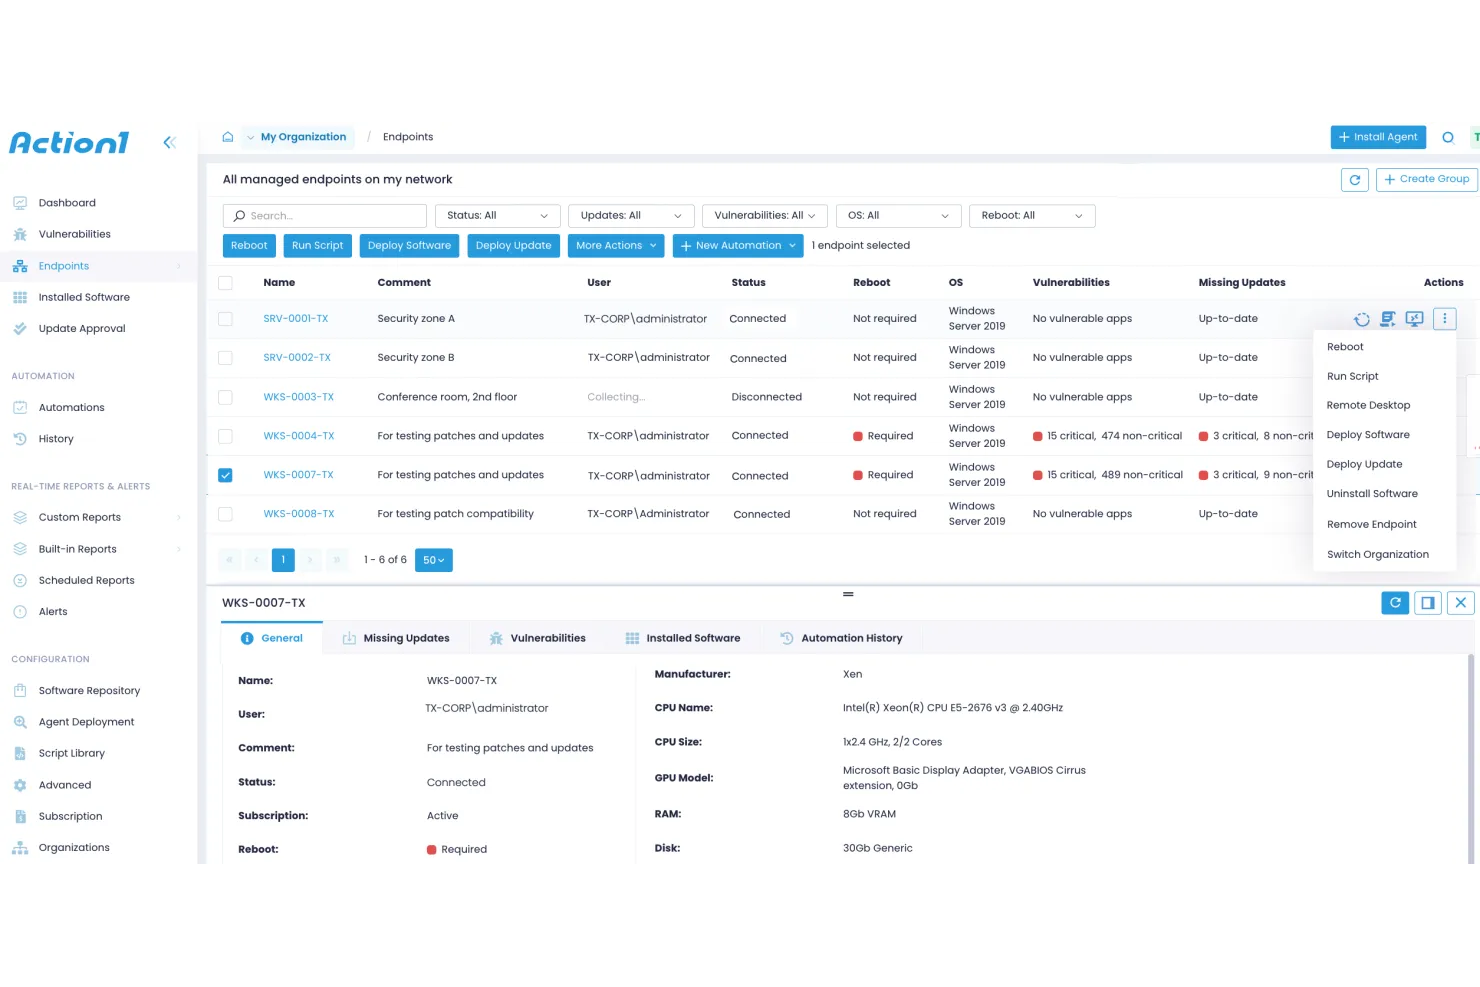
Action1 is een SaaS-platform voor patchbeheer, ontworpen voor IT-teams die verspreide of externe eindpunten beheren. Het is bijzonder nuttig voor organisaties die de beveiliging en naleving op apparaten buiten traditionele kantoornetwerken moeten handhaven. Als je op zoek bent naar een oplossing die patchbeheer op afstand vereenvoudigt zonder infrastructuur op locatie te vereisen, is Action1 het overwegen waard.
Voor wie is Action1 het meest geschikt?
Action1 is zeer geschikt voor IT-teams in middelgrote bedrijven en MSP's die patches moeten beheren voor externe of verspreide eindpunten op meerdere locaties.
Waarom Action1 een goed alternatief voor Automox is
Wat Action1 onderscheidt als alternatief voor Automox, is de focus op patchbeheer op afstand voor verspreide eindpunten. Ik heb het gekozen omdat IT-teams hiermee patches kunnen implementeren en beheren op apparaten die niet met een bedrijfsnetwerk zijn verbonden, wat essentieel is voor de ondersteuning van externe en hybride werknemers. Dankzij het cloudgebaseerde ontwerp van het platform heb je geen servers op locatie of VPN's nodig om eindpunten veilig te houden en aan de nalevingsvereisten te laten voldoen. Als je eindpunten op meerdere locaties beheert of verantwoordelijk bent voor klanten met personeel op afstand, maken de mogelijkheden voor patchbeheer op afstand van Action1 het een sterke keuze.
Belangrijkste functies van Action1
Andere functies die opvallen voor IT-teams die Action1 overwegen, zijn onder meer:
- Geautomatiseerde beleidsregels voor patchgoedkeuring: Stel regels in om patches automatisch goed te keuren of af te wijzen op basis van ernst, leverancier of product.
- Realtime-inventaris van eindpunten: Bekijk actuele hardware- en softwaregegevens voor elk beheerd apparaat in je omgeving.
- Toegangsbeheer op basis van rollen: Wijs gebruikers en groepen gedetailleerde machtigingen toe om te bepalen wie patches mag beheren, implementeren of bekijken.
- Gedetailleerde auditlogboeken: Houd alle patchacties en wijzigingen bij voor nalevings- en beveiligingsaudits.
Integraties van Action1
Integraties omvatten Microsoft Entra ID, Okta, Duo, Microsoft Intune en meer.
Pros and Cons
Pros:
- Gratis voor maximaal 200 eindpunten
- Realtime rapportage over patchnaleving
- Geautomatiseerde werkstromen voor patchgoedkeuring
Cons:
- De snelheid van patchimplementatie kan soms achterlopen
- Rapportexports bieden weinig geavanceerde aanpassingsmogelijkheden

Het beste voor platformonafhankelijk beheer van apparaten en identiteiten
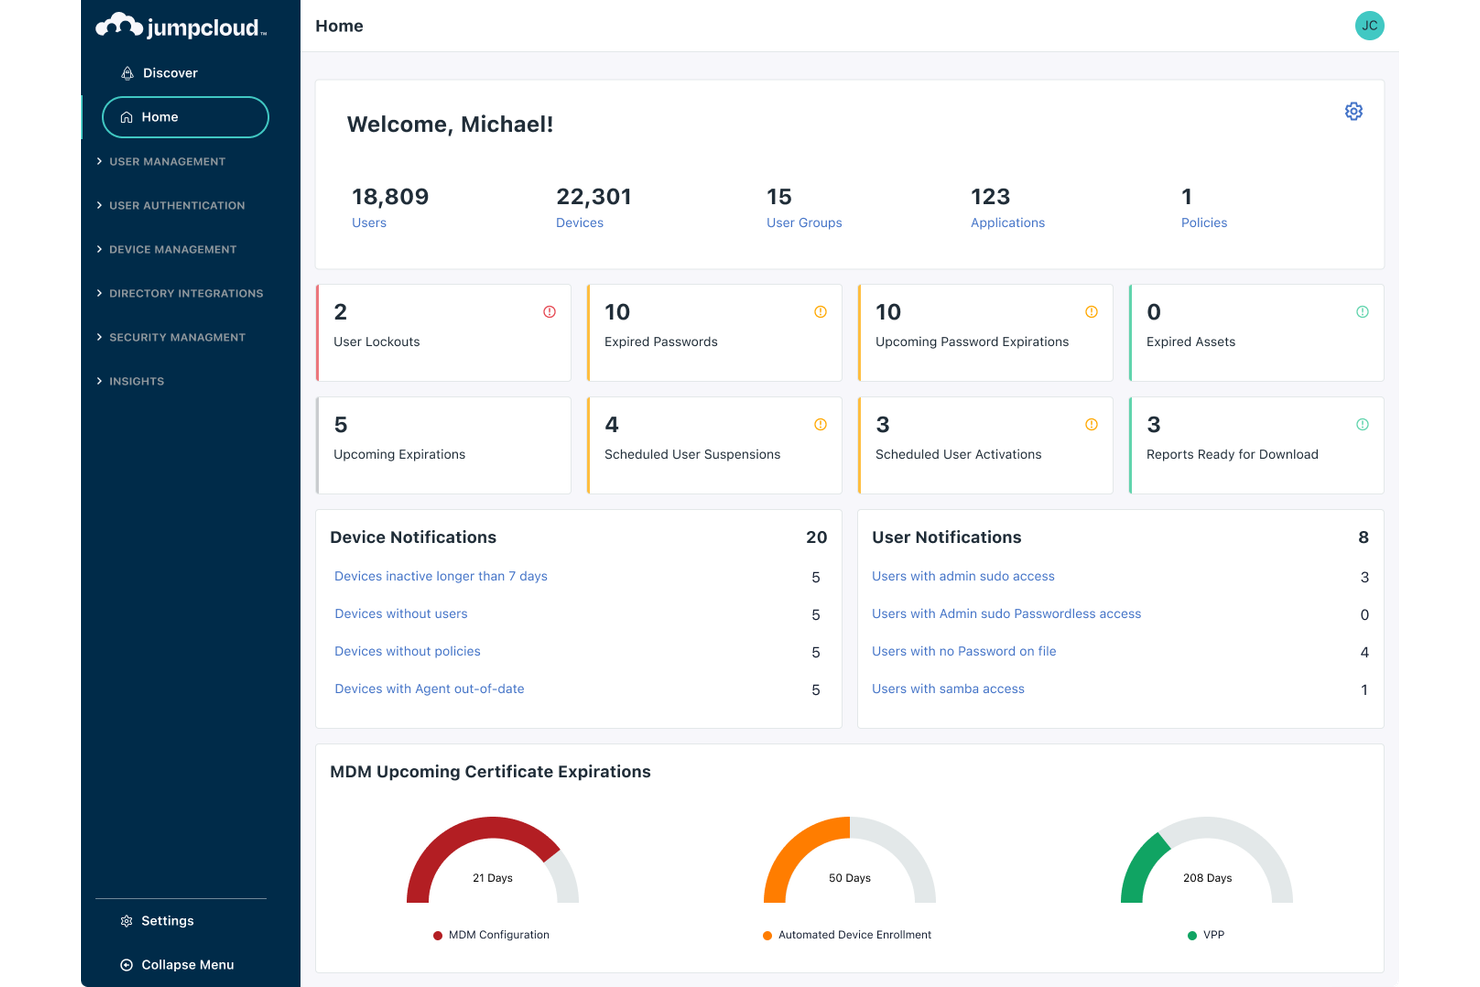
JumpCloud biedt een uniform platform voor het beheer van apparaten en gebruikersidentiteiten in Windows-, macOS- en Linux-omgevingen. Het is een sterke keuze voor IT-teams die beveiligingsbeleid moeten afdwingen en de toegang vanuit één cloudgebaseerde console moeten beheren. Als je het beheer van platformonafhankelijke eindpunten en identiteiten wilt vereenvoudigen, voorziet JumpCloud in beide behoeften met één oplossing.
Voor wie is JumpCloud het meest geschikt?
JumpCloud is geschikt voor IT-teams in middelgrote bedrijven die apparaten en gebruikersidentiteiten voor meerdere besturingssystemen vanuit één cloudgebaseerd platform moeten beheren.
Waarom JumpCloud een goed alternatief voor Automox is
Ik heb JumpCloud gekozen omdat het apparaatbeheer en identiteitsbeheer combineert in één cloudgebaseerd platform, iets wat Automox van nature niet biedt. Met JumpCloud kun je Windows-, macOS- en Linux-apparaten samen met toegangsbeheer voor gebruikers vanuit één dashboard beheren. Ik waardeer ook de directoryservices, waarmee je beveiligingsbeleid kunt afdwingen en authenticatie kunt beheren zonder afhankelijk te zijn van afzonderlijke tools. Voor IT-teams die zowel eindpunten als gebruikersidentiteiten centraal willen beheren, biedt JumpCloud een praktisch alternatief voor Automox.
Belangrijkste functies van JumpCloud
Andere functies die JumpCloud tot een sterke optie voor cloudgebaseerd eindpuntbeheer maken, zijn onder meer:
- Beveiligingsbeleid voor Zero Trust: Dwing vereisten voor apparaat- en gebruikersauthenticatie af op basis van realtime risicobeoordelingen.
- Automatisering van patchbeheer: Plan en implementeer updates voor besturingssystemen en toepassingen op alle beheerde apparaten.
- Uitvoering van opdrachten op afstand: Voer scripts en opdrachten uit op eindpunten zonder dat een VPN-verbinding nodig is.
- Rapportage en controle: Genereer gedetailleerde logboeken en rapporten over apparaatstatus, gebruikersactiviteit en naleving van beleid.
Integraties van JumpCloud
Integraties omvatten Google Workspace, Microsoft 365, Okta, Salesforce, Slack, Dropbox, Atlassian, Zendesk en meer.
Pros and Cons
Pros:
- Beheert apparaten en identiteiten in één platform
- Biedt ingebouwde directory- en SSO-functies
- Dwingt beveiligingsbeleid voor Zero Trust van nature af
Cons:
- Minder integraties met externe partijen
- Functies voor mobiel apparaatbeheer zijn basisfuncties
Beste keuze voor geautomatiseerd patchbeheer voor meerdere besturingssystemen in netwerken
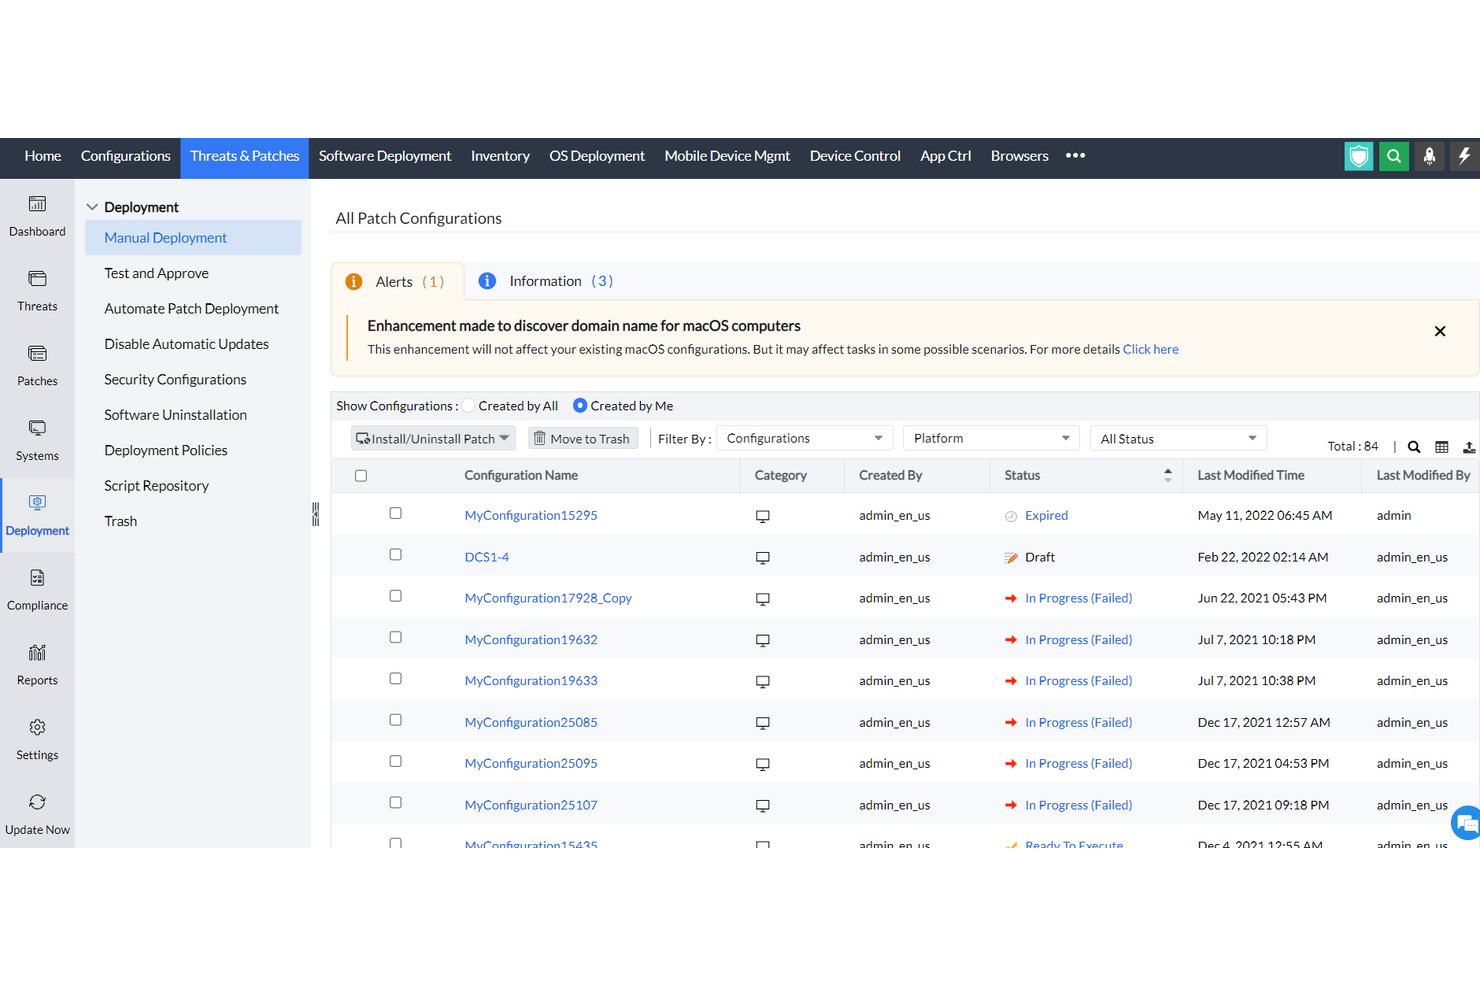
ManageEngine Patch Manager Plus is ontworpen voor teams die IT-diensten leveren en behoefte hebben aan centraal patchbeheer voor diverse besturingssystemen. Het onderscheidt zich voor organisaties die zowel lokaal geïnstalleerde als externe eindpunten beheren in omgevingen met meerdere besturingssystemen. Als je op zoek bent naar gedetailleerde controle en automatisering die verder gaan dan wat de meeste cloudgebaseerde platforms bieden, is deze tool het overwegen waard.
Voor wie is ManageEngine Patch Manager Plus het meest geschikt?
IT-beheerders in middelgrote tot grote organisaties die omgevingen met Windows, macOS en Linux op meerdere locaties beheren, zullen dit platform bijzonder nuttig vinden.
Waarom ManageEngine Patch Manager Plus een goed alternatief voor Automox is
Voor teams die patchbeheer op Windows-, macOS- en Linux-netwerken willen automatiseren, biedt Patch Manager Plus sterke ondersteuning voor meerdere besturingssystemen. Ik heb het gekozen omdat je hiermee patches kunt plannen, testen en implementeren op eindpunten binnen en buiten je bedrijfsnetwerk. De geautomatiseerde module voor het scannen op patches en de implementatieworkflows van het platform helpen handmatig werk en gemiste updates te verminderen. Dankzij de mogelijkheid om externe en verspreide apparaten te beheren, is het een praktische keuze voor organisaties met complexe, hybride omgevingen.
Belangrijkste functies van ManageEngine Patch Manager Plus
Andere functies die het vermelden waard zijn voor teams die Patch Manager Plus overwegen, zijn onder meer:
- Patches voor externe toepassingen: Patch een breed scala aan externe toepassingen naast besturingssystemen vanuit hetzelfde dashboard.
- Geautomatiseerd patchtesten: Test patches in een gecontroleerde omgeving vóór implementatie om verstoringen en compatibiliteitsproblemen tot een minimum te beperken.
- Aangepast implementatiebeleid: Maak aangepast patchbeleid en handhaaf dit op basis van afdeling, locatie of apparaatgroep.
- Gedetailleerde nalevingsrapportage: Genereer rapporten over de patchstatus, nalevingsniveaus en audittrails voor wettelijke vereisten.
Integraties van ManageEngine Patch Manager Plus
Integraties omvatten Tenable Vulnerability Management, Tenable Security Center, Rapid7, CrowdStrike Falcon Spotlight en meer.
Pros and Cons
Pros:
- Ondersteunt patchbeheer voor Windows, macOS en Linux
- Omvat patchbeheer voor toepassingen van derden
- Biedt gedetailleerd beleid voor planning en implementatie
Cons:
- Ontbreekt aan realtime dashboards voor de patchstatus
- Het instellen van patches op afstand kan complex zijn

Het meest geschikt voor grootschalig patchbeheer in complexe ondernemingen
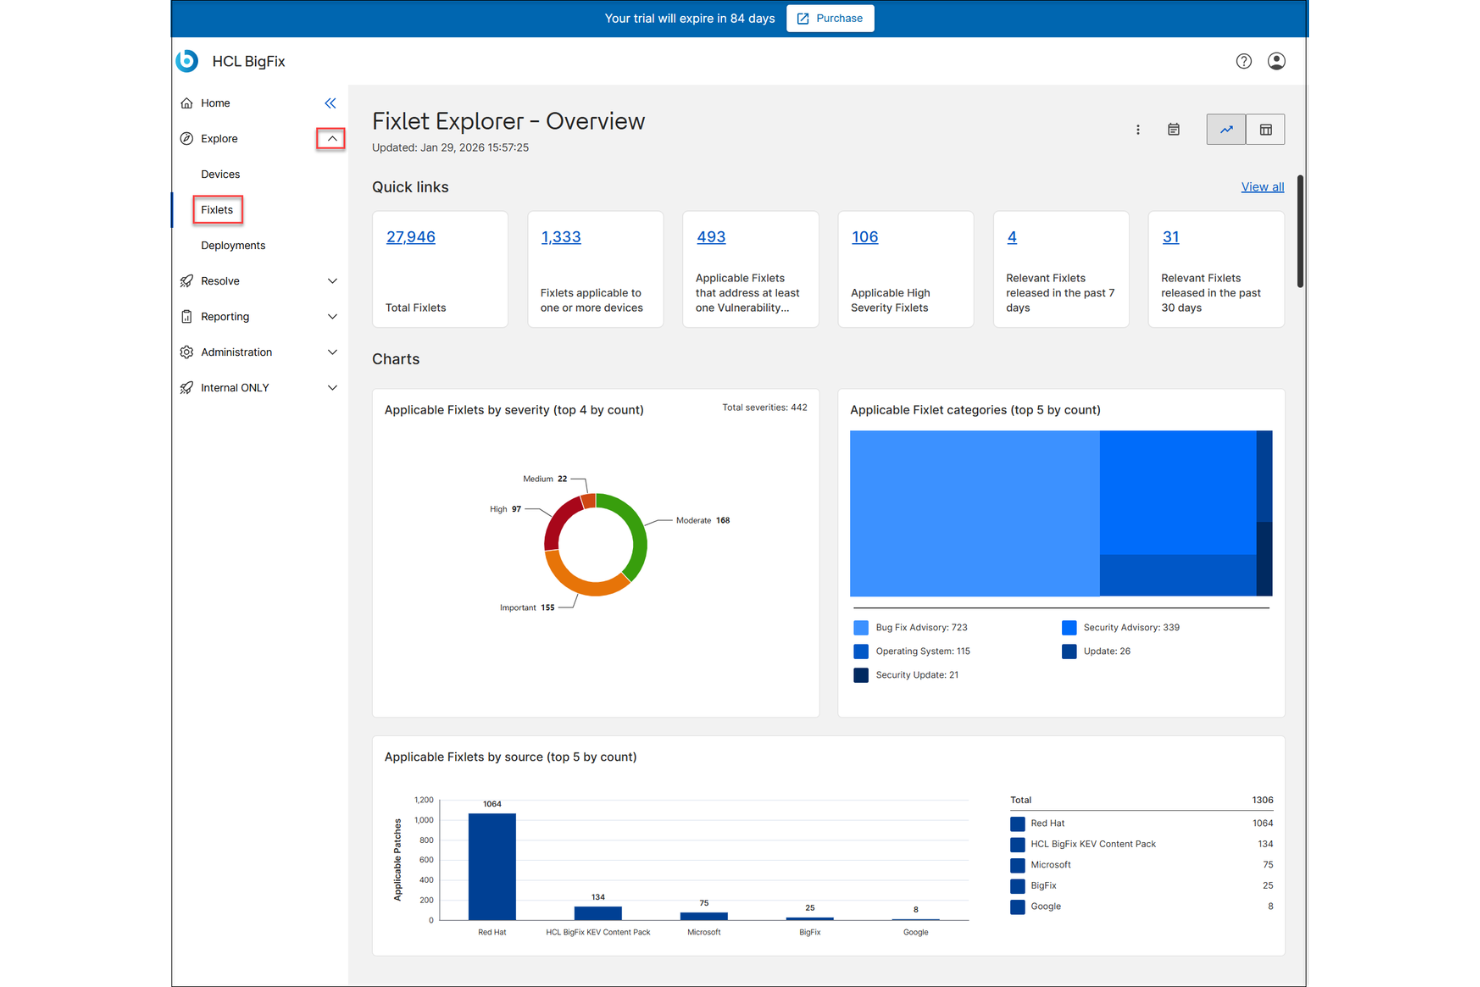
HCL BigFix is een platform voor endpointbeheer en patchbeheer, ontwikkeld voor organisaties met complexe, verspreide IT-omgevingen. Het is een sterke keuze voor ondernemingen die duizenden endpoints moeten beheren op meerdere besturingssystemen en locaties. Als u op zoek bent naar een oplossing die grootschalig patchbeheer en naleving kan uitvoeren voor uiteenlopende apparaatvloten, biedt BigFix mogelijkheden die verder gaan dan die van veel cloud-native concurrenten.
Voor wie is HCL BigFix het meest geschikt?
HCL BigFix is geschikt voor grote ondernemingen en overheidsorganisaties die endpoints moeten beheren en beveiligen in complexe omgevingen met meerdere platforms.
Waarom HCL BigFix een goed alternatief voor Automox is
Voor organisaties die voor de uitdaging staan om duizenden endpoints te patchen in complexe, verspreide omgevingen, onderscheidt HCL BigFix zich. Ik heb het gekozen omdat het patchbeheer voor Windows, macOS, Linux en UNIX ondersteunt, allemaal vanuit één console, wat zeldzaam is onder cloud-native concurrenten. De realtime zichtbaarheid en geautomatiseerde herstelacties van BigFix helpen IT-teams om grote, uiteenlopende apparaatvloten veilig en compliant te houden. De mogelijkheid om op te schalen naar wereldwijde netwerken maakt het een waardevolle IT-beheeroplossing voor ondernemingen met strenge nalevingsvereisten.
Belangrijkste functies van HCL BigFix
Enkele andere functies die HCL BigFix tot een sterke optie voor endpointbeheer binnen ondernemingen maken, zijn:
- Aangepaste beleidsafdwinging: Maak aangepaste beveiligings- en configuratiebeleidsregels en dwing deze af op alle beheerde endpoints.
- Op rollen gebaseerd toegangsbeheer: Wijs gedetailleerde machtigingen toe aan verschillende IT-rollen voor veilige delegatie en toezicht.
- Geautomatiseerde softwaredistributie: Implementeer en werk softwarepakketten automatisch bij op endpoints op basis van vastgestelde schema's of triggers.
- Geïntegreerde nalevingsrapportage: Genereer rechtstreeks vanuit het platform gedetailleerde nalevingsrapporten ter ondersteuning van audits en wettelijke vereisten.
Integraties van HCL BigFix
Integraties omvatten HCL AppScan, HCL iControl, HCL Connections, HCL Domino, HCL Notes, HCL SafeLinx en meer.
Pros and Cons
Pros:
- Realtime zichtbaarheid en rapportage van endpoints
- Aangepaste beleidsafdwinging voor nalevingsvereisten
- Schaalt op voor het beheer van honderdduizenden endpoints
Cons:
- Complexe installatie voor implementaties op meerdere locaties
- Beperkte cloud-native functies

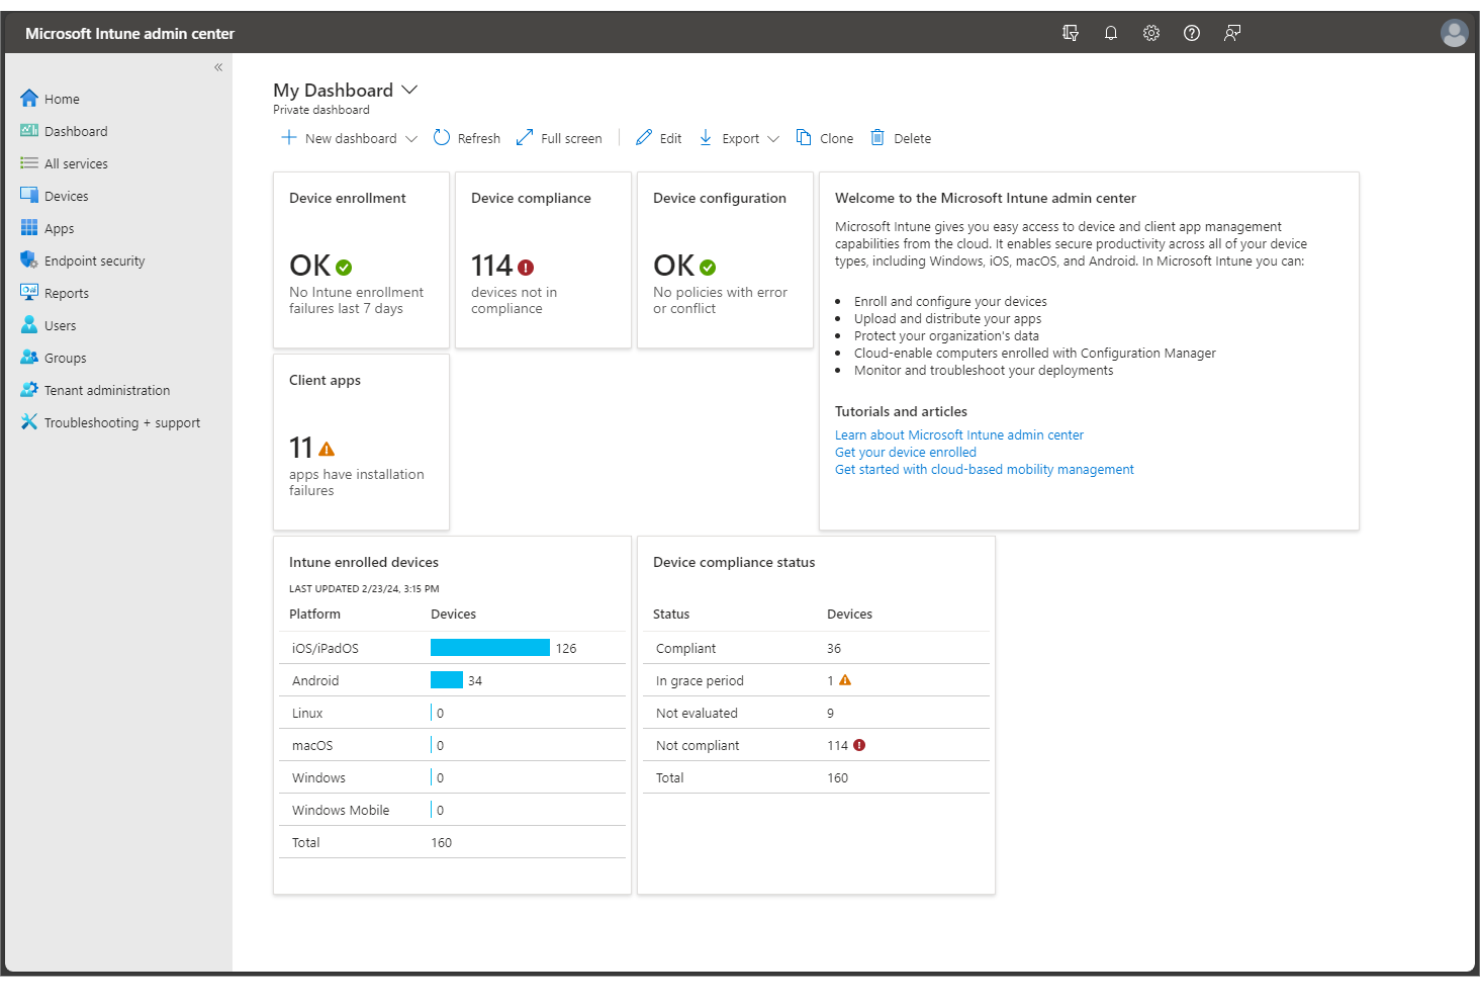
Microsoft Intune is een cloudgebaseerd platform voor endpointbeheer, ontwikkeld voor organisaties die afhankelijk zijn van Microsoft 365 en Azure. Het is zeer geschikt voor IT-teams die MDM-mogelijkheden nodig hebben voor Windows-, macOS-, iOS- en Android-apparaten in omgevingen waar Microsoft-integratie prioriteit heeft. Als u behoefte hebt aan een allesomvattende aanpak voor uniforme beleidsafdwinging binnen een Microsoft-gecentreerd ecosysteem, voldoet Intune rechtstreeks aan die behoeften.
Voor wie is Microsoft Intune het meest geschikt?
IT-teams in middelgrote tot grote organisaties die Microsoft 365 en Azure standaardiseren voor productiviteit en beveiligingsbeheer, halen de meeste waarde uit Intune.
Waarom Microsoft Intune een goed alternatief voor Automox is
Ik heb Microsoft Intune gekozen omdat het diepgaande, native integratie met Microsoft 365-omgevingen biedt, wat een prioriteit is voor veel organisaties die al in het ecosysteem van Microsoft hebben geïnvesteerd. Met Intune kunt u apparaatcompliance, applicatie-implementatie en beveiligingsbeleid rechtstreeks beheren naast uw Microsoft 365- en Azure-resources. Deze nauwe integratie centraliseert identiteitsbeheer en voorwaardelijke toegang, waardoor het eenvoudiger wordt om beveiligingsstandaarden op alle endpoints af te dwingen. Voor teams die uniform endpointbeheer willen zonder de Microsoft-stack te verlaten, is Intune het beste alternatief voor Automox.
Belangrijkste functies van Microsoft Intune
Enkele andere functies die opvallen voor IT-teams die Microsoft Intune overwegen, zijn:
- Apparaten op afstand wissen: Wis op afstand gegevens van verloren of gecompromitteerde apparaten om gevoelige informatie te beschermen.
- Op rollen gebaseerd toegangsbeheer: Wijs IT-medewerkers gedetailleerde machtigingen toe op basis van hun functie of verantwoordelijkheid.
- Beheer van mobiele applicaties: Beheer en beveilig bedrijfsapps op zowel beheerde als onbeheerde apparaten.
- Geautomatiseerde besturingssysteemupdates: Plan en dwing updates van besturingssystemen af op alle ingeschreven endpoints.
Integraties van Microsoft Intune
Integraties omvatten Microsoft 365, Microsoft Entra ID, OneDrive, SharePoint, Exchange en meer.
Pros and Cons
Pros:
- Diepgaande integratie met Microsoft 365-services
- Ingebouwde voorwaardelijke toegang en compliancebeleid
- Geautomatiseerde apparaatinschrijving voor Azure AD
Cons:
- Beperkt patchbeheer voor apps van derden
- Rapportagefuncties bieden weinig aanpassingsmogelijkheden

Het meest geschikt voor centraal patchbeheer in Windows-omgevingen
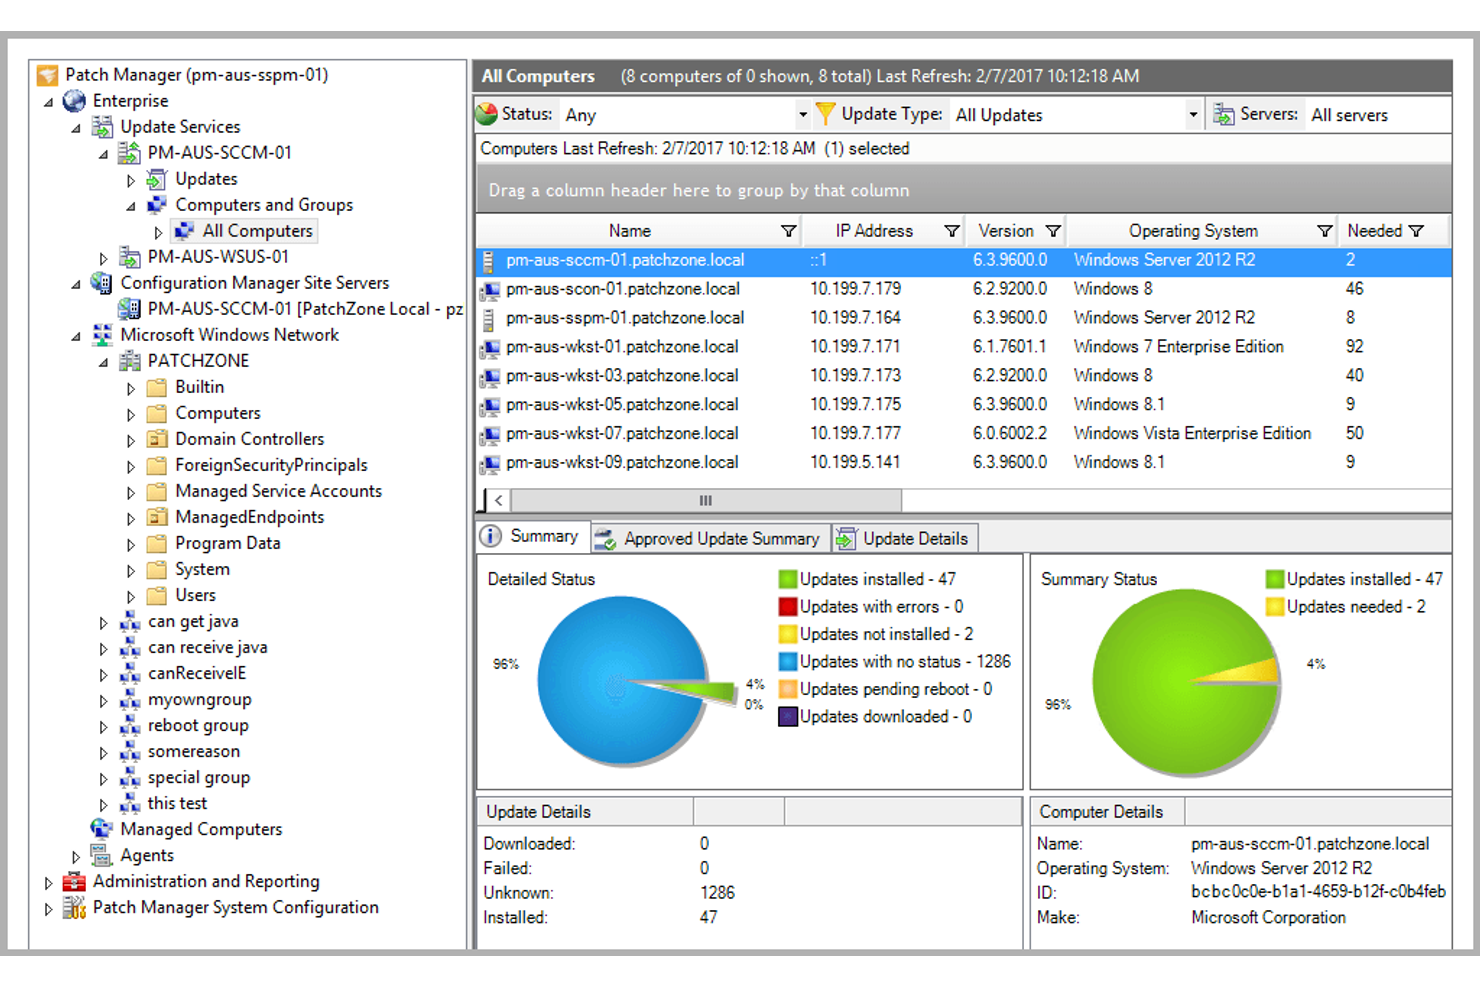
SolarWinds Patch Manager is ontworpen voor IT-professionals die patchbeheer in grote Windows-omgevingen moeten uitvoeren. Het spreekt organisaties aan die afhankelijk zijn van Microsoft-technologieën en gedetailleerde controle over de implementatie en naleving van patches willen. Als u op zoek bent naar een patchbeheeroplossing die integreert met Windows Server Update Services en Microsoft System Center, voorziet deze tool rechtstreeks in die behoeften.
Voor wie is SolarWinds Patch Manager het meest geschikt?
SolarWinds Patch Manager is een sterke keuze voor IT-beheerders in middelgrote tot grote organisaties die voornamelijk Windows-gebaseerde IT-infrastructuur beheren.
Waarom SolarWinds Patch Manager een goed alternatief voor Automox is
Voor organisaties die centraal patchbeheer in Windows-omgevingen nodig hebben, onderscheidt SolarWinds Patch Manager zich als een gerichte oplossing. Ik heb deze tool geselecteerd omdat deze rechtstreeks integreert met Windows Server Update Services en Microsoft System Center, waardoor u gedetailleerde controle krijgt over de implementatie en planning van patches. De tool biedt ook gedetailleerde rapportages over patchnaleving, waarmee IT-teams kunnen voldoen aan audit- en wettelijke vereisten. Als uw omgeving sterk afhankelijk is van Microsoft-technologieën, biedt SolarWinds Patch Manager gerichte functies die Automox niet standaard levert.
Belangrijkste functies van SolarWinds Patch Manager
Andere functies die SolarWinds Patch Manager nuttig maken voor IT-beheer zijn onder meer:
- Patchbeheer voor toepassingen van derden: Patch een groot aantal niet-Microsoft-toepassingen naast Windows-updates.
- Geautomatiseerde goedkeuringsworkflows voor patches: Stel regels in voor automatische goedkeuring of afwijzing van specifieke patches.
- Aanpasbare meldingen: Ontvang meldingen over mislukte patches, openstaande updates of nalevingsproblemen.
- Op rollen gebaseerd toegangsbeheer: Wijs verschillende gebruikers of teams binnen het platform gedetailleerde machtigingen toe.
Integraties van SolarWinds Patch Manager
Integraties omvatten Microsoft WSUS, Microsoft SCCM, SolarWinds Network Performance Monitor en meer.
Pros and Cons
Pros:
- Integreert standaard met WSUS en SCCM
- Maakt patchbeheer van offline en virtuele machines mogelijk
- Biedt geautomatiseerde goedkeuringsworkflows voor patches
Cons:
- Beperkte ondersteuning voor niet-Windows-besturingssystemen
- Geen cloud-native agent voor externe endpoints
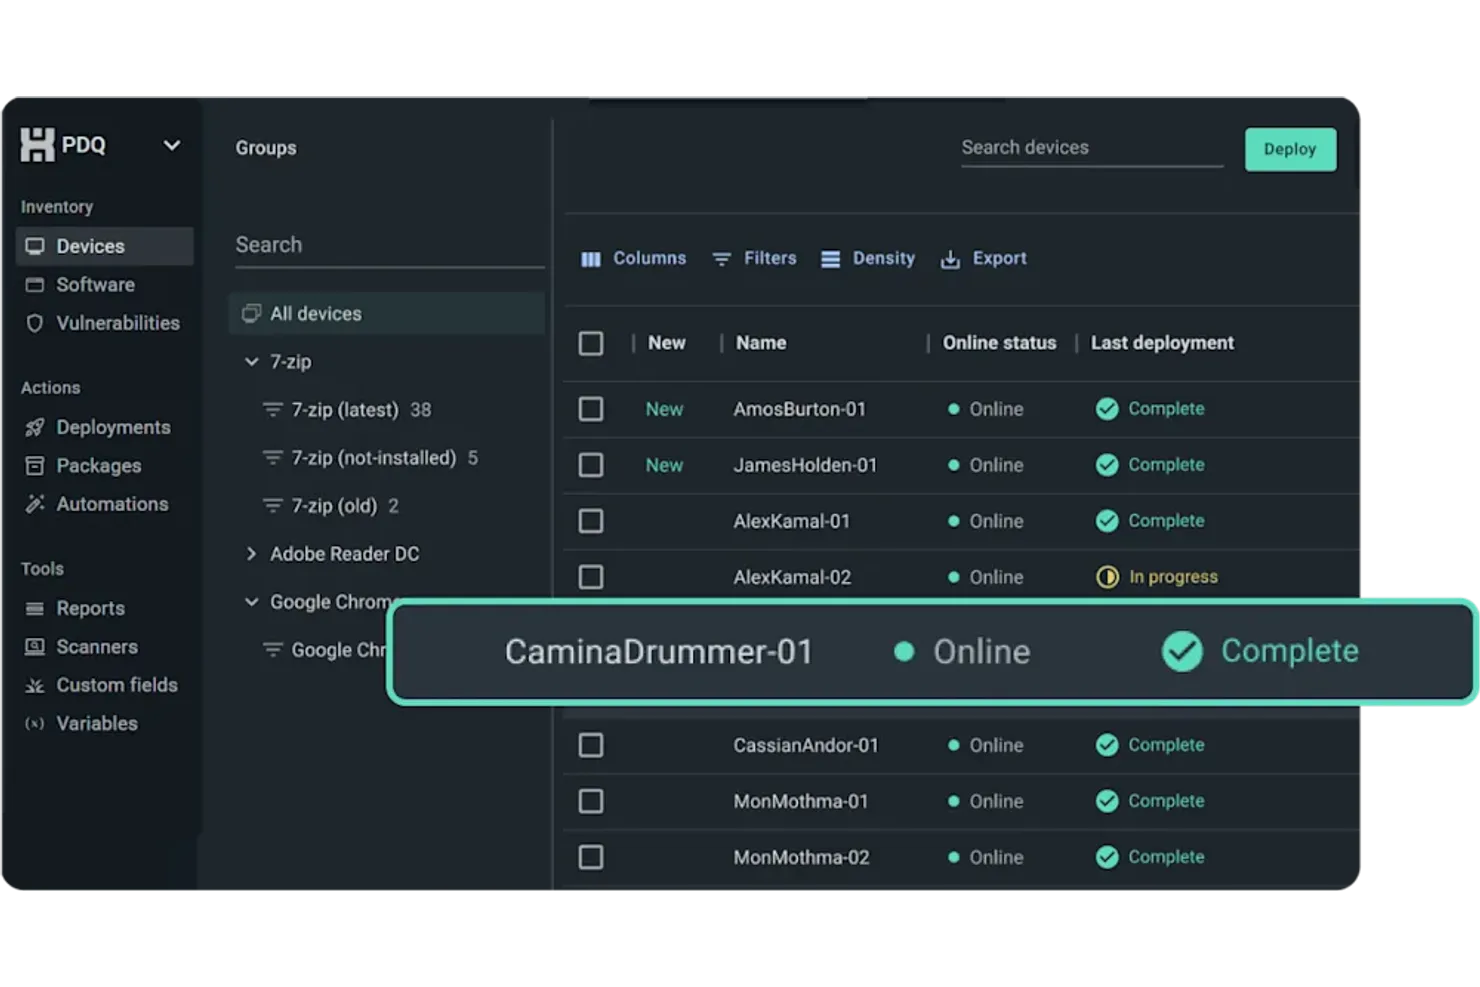
PDQ Deploy is een automatiseringstool voor implementatie, ontworpen voor IT-professionals die gedetailleerde controle over softwaredistributie nodig hebben. De tool is vooral nuttig voor organisaties met complexe of aangepaste implementatievereisten binnen Windows-omgevingen. Als je op zoek bent naar een oplossing die geavanceerde scripting en flexibele implementatieschema's ondersteunt, biedt PDQ Deploy mogelijkheden die verder gaan dan veel cloudgebaseerde platforms voor endpointbeheer.
Voor wie is PDQ Deploy het meest geschikt?
PDQ Deploy is een sterke oplossing voor patchbeheer voor IT-beheerders in middelgrote organisaties die software-implementaties op Windows-apparaten moeten automatiseren en aanpassen.
Waarom PDQ Deploy een goed alternatief voor Automox is
Wat PDQ Deploy tot een sterk alternatief voor Automox maakt, is de focus op aanpasbare workflows voor software-implementatie. Ik heb deze tool gekozen omdat je hiermee gedetailleerde implementatiepakketten kunt samenstellen met behulp van scripts, variabelen en processen met meerdere stappen, wat ideaal is voor organisaties met unieke of complexe vereisten. Je kunt implementaties plannen, triggers instellen en de uitrol van updates met een hoge mate van precisie beheren. Voor IT-teams die meer nodig hebben dan alleen basispatching en implementaties willen afstemmen op hun omgeving, biedt PDQ Deploy flexibiliteit die veel cloudgebaseerde platforms voor endpointbeheer niet kunnen evenaren.
Belangrijkste functies van PDQ Deploy
Enkele andere functies waarmee PDQ Deploy zich onderscheidt voor IT-teams die endpoints beheren:
- Gecentraliseerde implementatieconsole: Beheer alle implementatietaken en bewaak de voortgang vanuit één dashboard.
- Vooraf samengestelde softwarebibliotheek: Krijg toegang tot een catalogus met gebruiksklare applicatiepakketten voor veelgebruikte software.
- Registratie van implementatiegeschiedenis: Bekijk gedetailleerde logboeken van eerdere implementaties voor audits en probleemoplossing.
- Op rollen gebaseerd toegangsbeheer: Wijs machtigingen toe aan gebruikers of groepen om te bepalen wie implementaties kan maken, plannen of goedkeuren.
Integraties van PDQ Deploy
Integraties zijn onder andere PDQ Inventory, PowerShell, MSI-installatieprogramma's, Windows Taakplanner en meer.
Pros and Cons
Pros:
- Zeer gedetailleerde controle over implementatiestappen
- Uitgebreide ondersteuning voor scripting voor aangepaste taken
- Grote bibliotheek met vooraf samengestelde softwarepakketten
Cons:
- Alleen voor Windows, geen ondersteuning voor macOS of Linux
- Geen ingebouwd patchbeheer voor updates van het besturingssysteem
Het beste voor gedetailleerd patchbeheer van Windows-servers
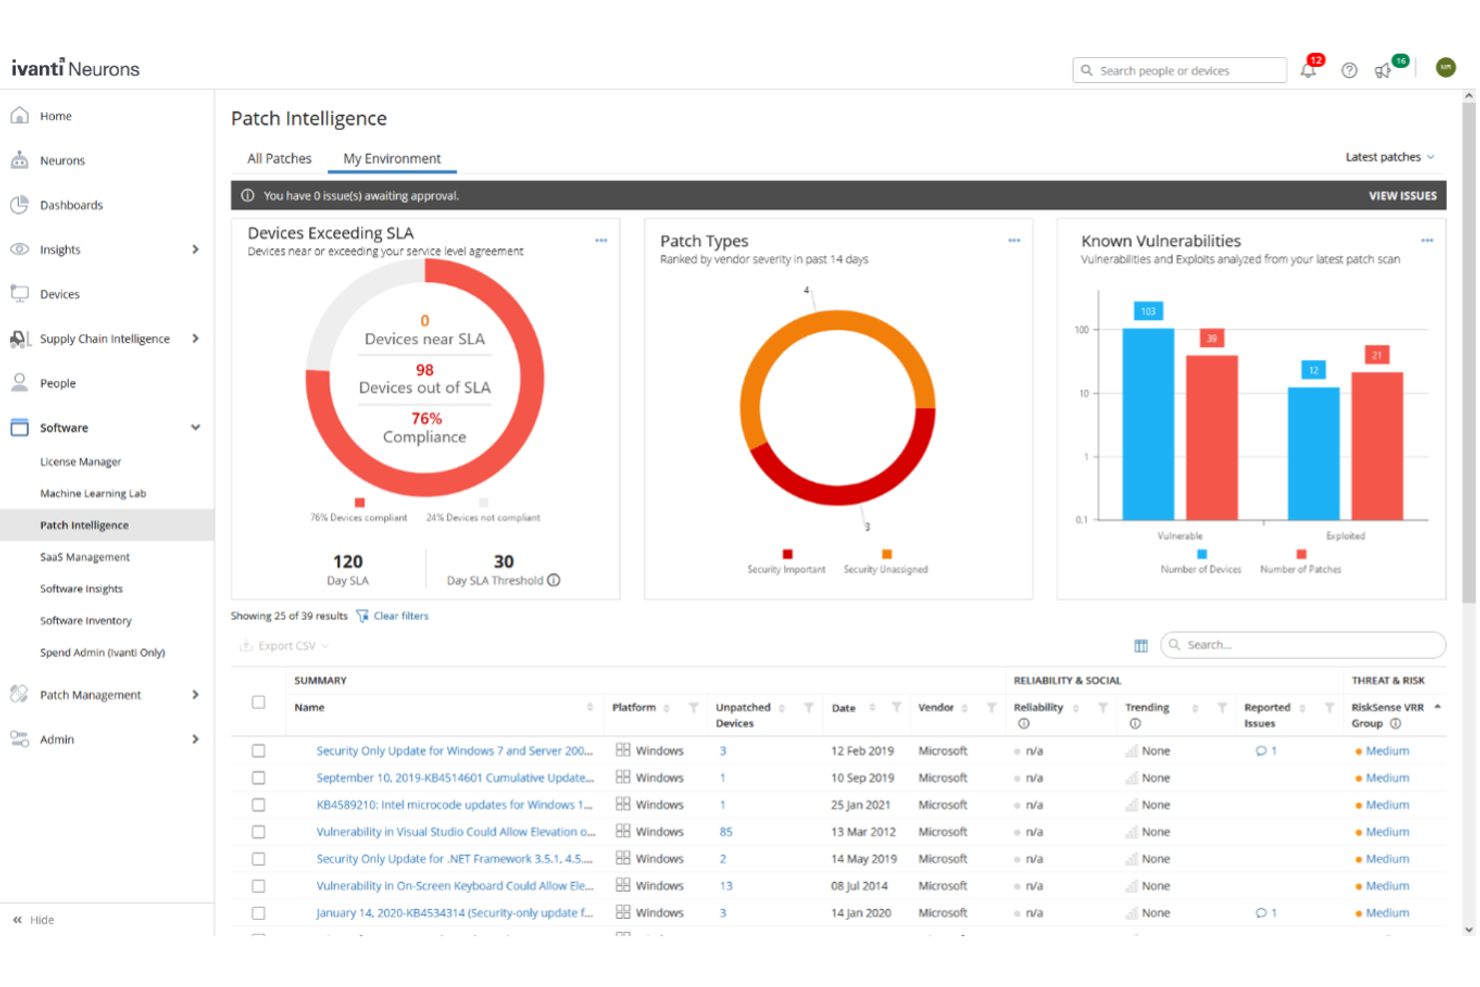
Ivanti Security Controls is ontworpen voor IT-teams die geavanceerde controle over patchbeheer en endpointbeveiliging nodig hebben. Het is aantrekkelijk voor organisaties met complexe Windows-serveromgevingen en strenge nalevingsvereisten. Als je op zoek bent naar een oplossing die verder gaat dan basispatchbeheer en gedetailleerd inzicht in kwetsbaarheden biedt, is Ivanti Security Controls het overwegen waard.
Voor wie is Ivanti Security Controls het meest geschikt?
Ivanti Security Controls is zeer geschikt voor IT-beheerders in middelgrote tot grote ondernemingen die complexe Windows-serverinfrastructuren beheren.
Waarom Ivanti Security Controls een goed alternatief voor Automox is
Wanneer je nauwkeurige controle over patchbeheer voor Windows-servers nodig hebt, onderscheidt Ivanti Security Controls zich onder de alternatieven voor Automox. Ik heb het gekozen omdat je hiermee patches kunt richten op het besturingssysteem, toepassingen van derden en zelfs virtuele machines, met gedetailleerde plannings- en goedkeuringsprocessen. Het platform biedt ook agentloze en agentgebaseerde scans om je patchbeheerproces te verbeteren zonder extra overhead. Voor IT-teams die gedetailleerde implementatie van patches en inzicht in de patchstatus binnen complexe infrastructuren nodig hebben, biedt Ivanti Security Controls mogelijkheden die verder gaan dan basaal endpointbeheer.
Belangrijkste functies van Ivanti Security Controls
Andere functies die het vermelden waard zijn voor IT-teams die Ivanti Security Controls overwegen, zijn:
- Opslagplaats voor patches: Krijg toegang tot een regelmatig bijgewerkte bibliotheek met patches voor Microsoft-toepassingen en toepassingen van derden.
- Op rollen gebaseerd toegangsbeheer: Wijs verschillende IT-medewerkers gedetailleerde machtigingen toe op basis van hun verantwoordelijkheden.
- Kwetsbaarheidsbeoordeling: Scan eindpunten om ontbrekende patches en beveiligingskwetsbaarheden vóór implementatie te identificeren.
- PowerShell-automatisering: Gebruik ingebouwde PowerShell-scripts om terugkerende patchbeheer- en beveiligingstaken te automatiseren.
Integraties van Ivanti Security Controls
Integraties omvatten Microsoft SCCM, VMware, Red Hat Satellite, ServiceNow, Qualys, Tenable, Rapid7, Splunk en meer.
Pros and Cons
Pros:
- Ondersteunt agentloze en agentgebaseerde patchwerkstromen
- Biedt gedetailleerde patchtargeting voor Windows-servers
- Inclusief ingebouwde hulpmiddelen voor kwetsbaarheidsbeoordeling
Cons:
- Beperkte ondersteuning voor macOS- en Linux-eindpunten
- De interface kan verouderd en niet-intuïtief aanvoelen
Het meest geschikt voor uniform beheer van uiteenlopende apparaattypen
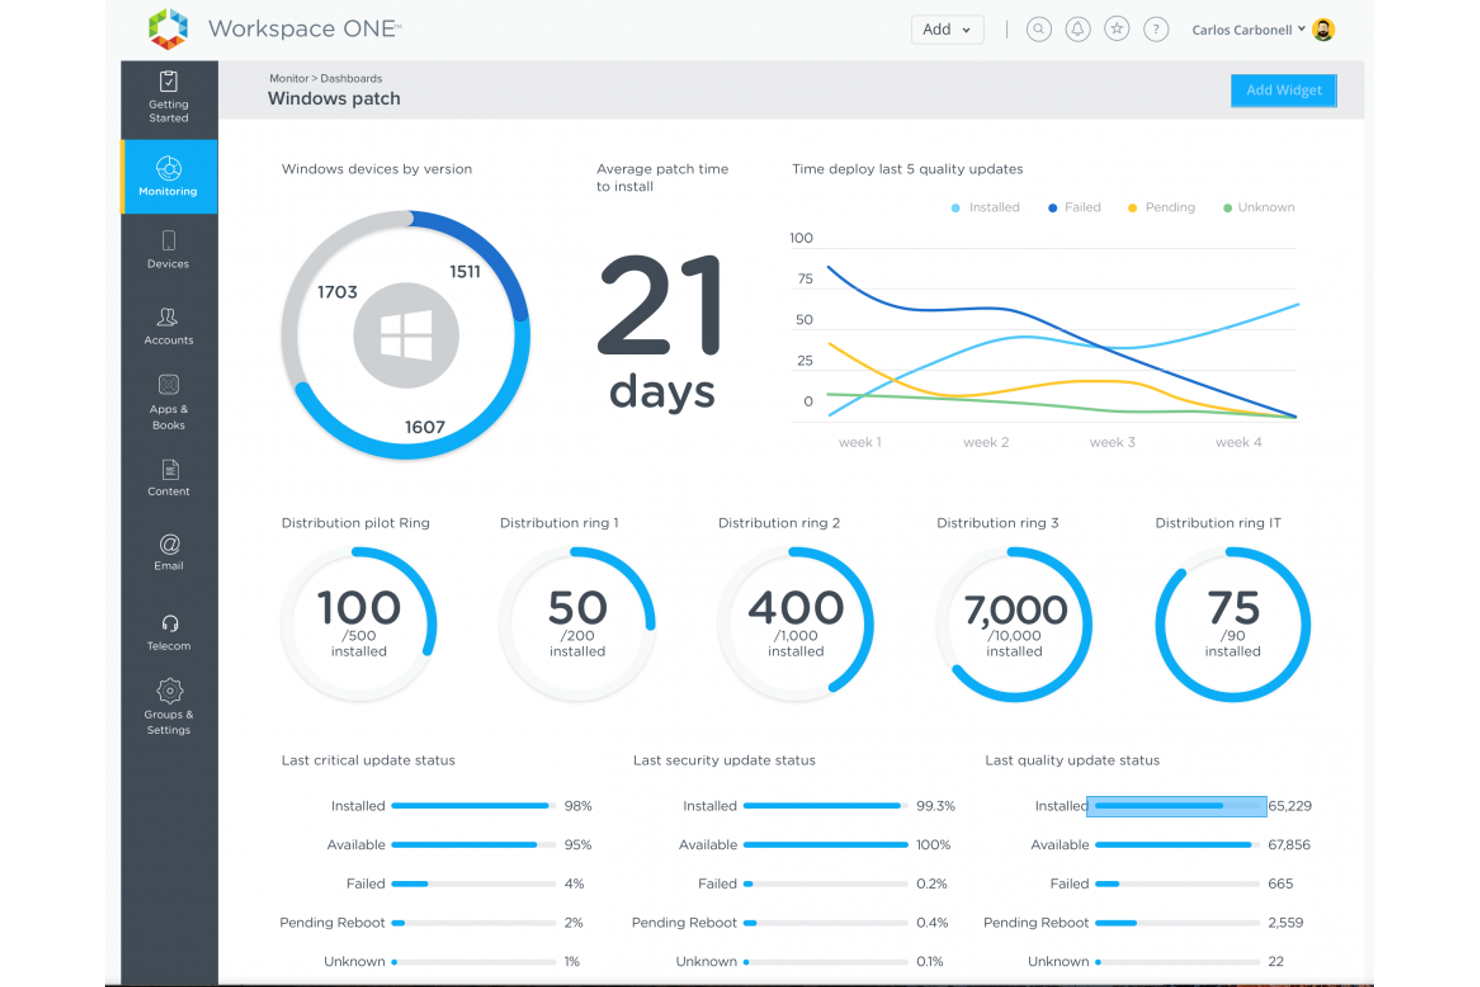
Workspace ONE UEM is een platform voor uniform eindpuntbeheer dat is ontworpen voor organisaties die een breed scala aan apparaattypen en besturingssystemen beheren. Het is een sterke keuze voor IT-teams in ondernemingen of gereguleerde sectoren die behoefte hebben aan gecentraliseerde controle over mobiele, desktop- en IoT-eindpunten. Als je op zoek bent naar een oplossing die apparaatbeheer, beveiliging en naleving op één plek samenbrengt, is Workspace ONE UEM het overwegen waard.
Voor wie is Workspace ONE UEM het meest geschikt?
Workspace ONE UEM is een goede keuze voor grote ondernemingen en gereguleerde sectoren die centraal beheer nodig hebben van uiteenlopende apparaten op meerdere platforms.
Waarom Workspace ONE UEM een goed alternatief voor Automox is
Wanneer je uniform beheer nodig hebt voor een mix van apparaattypen, onderscheidt Workspace ONE UEM zich onder de alternatieven voor Automox. Ik heb het gekozen omdat het centraal beleidsbeheer en levenscyclusbeheer ondersteunt voor Windows, macOS, Linux, iOS, Android en zelfs IoT-apparaten vanuit één console. Het platform biedt ook gedetailleerde nalevingscontroles en realtime monitoring, die essentieel zijn voor organisaties met complexe eindpuntomgevingen. Als je team een uiteenlopende apparatenvloot beheert en consistente cyberbeveiliging en configuratie voor alle eindpunten nodig heeft, voorziet Workspace ONE UEM in die behoefte.
Belangrijkste functies van Workspace ONE UEM
Enkele andere functies die het vermelden waard zijn voor IT-teams die Workspace ONE UEM overwegen, zijn:
- Op afstand wissen van apparaten: Wis op afstand gegevens van verloren of gecompromitteerde apparaten om gevoelige informatie te beschermen.
- Implementatie en beheer van applicaties: Distribueer applicaties, werk ze bij en beheer ze op alle beheerde eindpunten vanuit één uniform dashboard.
- Beleid voor voorwaardelijke toegang: Stel regels in die de toegang van apparaten en gebruikers tot bedrijfsbronnen beheren op basis van de nalevingsstatus.
- Geautomatiseerde besturingssysteempatching: Plan en automatiseer updates van besturingssystemen voor meerdere apparaattypen om de beveiliging en naleving te handhaven.
Integraties van Workspace ONE UEM
Integraties omvatten ServiceNow, CrowdStrike, NVIDIA, IGEL, Workspace ONE Assist en meer.
Pros and Cons
Pros:
- Biedt gedetailleerd nalevings- en beveiligingsbeleid
- Biedt functies voor het op afstand wissen en vergrendelen van apparaten
- Integreert met belangrijke identiteits- en beveiligingsplatforms
Cons:
- De interface kan complex zijn voor nieuwe beheerders
- Beperkt patchbeheer voor niet-Windows-platforms

Tanium Patch biedt een uniform platform voor eindpuntbeheer en -beveiliging, ontworpen voor organisaties die gedetailleerde controle en direct inzicht in hun volledige apparatenpark nodig hebben. Het is zeer geschikt voor IT-teams in grote ondernemingen of gereguleerde sectoren die realtimegegevens en een snelle reactie op bedreigingen of hiaten in de naleving vereisen. Als je op zoek bent naar een oplossing die inzicht in eindpunten combineert met direct toepasbare beheermogelijkheden voor je IT-activiteiten, pakt Tanium uitdagingen aan die veel cloudgebaseerde concurrenten niet kunnen oplossen.
Voor wie is Tanium Patch het meest geschikt?
Tanium is een goede keuze voor grote ondernemingen en overheidsorganisaties die realtime inzicht in en controle over eindpunten nodig hebben in complexe, verspreide omgevingen.
Waarom Tanium Patch een goed alternatief voor Automox is
Ik heb Tanium Patch gekozen omdat het realtime inzicht in en controle over eindpunten biedt, wat essentieel is voor organisaties die grote, verspreide apparatenparken beheren. Met het platform kun je eindpunten direct opvragen, patches implementeren en beleid afdwingen op duizenden apparaten zonder te wachten op geplande scans. Ik waardeer ook hoe de architectuur van Tanium IT-teams in staat stelt bedreigingen te detecteren en te verhelpen zodra ze zich voordoen, in plaats van te vertrouwen op vertraagde rapportage. Voor kopers die direct inzicht en directe actie in hun omgeving nodig hebben, biedt Tanium een reactievermogen dat veel cloudgebaseerde concurrenten niet kunnen evenaren.
Belangrijkste functies van Tanium Patch
Andere functies die Tanium Patch een sterke optie voor eindpuntbeheer maken, zijn onder meer:
- Op rollen gebaseerde toegangscontroles: Wijs gedetailleerde machtigingen toe aan verschillende IT-rollen voor veilige delegering en toezicht.
- Geautomatiseerde software-implementatie: Plan software-updates of nieuwe applicaties en stuur ze vanuit een centrale console naar eindpunten.
- Geïntegreerde kwetsbaarheidsbeoordeling: Scan eindpunten voortdurend op bekende kwetsbaarheden en ontbrekende patches.
- Auditregistratie: Houd alle beheeracties en wijzigingen aan eindpunten bij voor naleving en forensische analyse.
Integraties van Tanium Patch
Integraties zijn onder meer ServiceNow, ScreenMeet, Splunk, IBM QRadar en meer.
Pros and Cons
Pros:
- Realtimegegevens over eindpunten en patchstatus
- Aangepast beleid afdwingen voor nalevingsbehoeften
- Geautomatiseerde probleemoplossing voor gedetecteerde kwetsbaarheden
Cons:
- Beperkte cloudgebaseerde implementatiemogelijkheden
- Aanpassingen aan rapportages kunnen beperkt zijn
Andere Automox-alternatieven
Hier zijn enkele aanvullende Automox-alternatieven die mijn korte lijst niet hebben gehaald, maar die toch het bekijken waard zijn:
- baramundi Patch Management
E voor geïntegreerd patch- en IT-middelenbeheer
- NinjaOne
Het best voor snelle implementatie bij MSP- en IT-teams
- SecOps Solution
E voor compliancegedreven patchbeheer


Hoe ik alternatieven voor Automox evalueer
Ik bekijk alternatieven voor Automox in twee lagen: essentiële functies voor platformonafhankelijk patchbeheer en automatisering, gevolgd door onderscheidende kenmerken zoals multi-tenancy voor MSP's, CVE-werkstromen en compliance-hulpmiddelen.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder genoemde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Platformonafhankelijk patchbeheer: Ik controleer of elke tool Windows-, macOS- en Linux-eindpunten patcht en hoe uitgebreid de catalogus van toepassingen van derden is voor apps zoals Zoom, Chrome en Adobe.
- Cloud-native architectuur: De tool moet eindpunten via internet kunnen beheren met een lichtgewicht agent, zodat externe teams geen VPN of on-premises relayserver nodig hebben om patches te ontvangen.
- Beleidsgestuurde automatisering: Ik beoordeel hoe gedetailleerd u patchschema's kunt opstellen, apparaten kunt groeperen op criteria zoals besturingssysteem of afdeling, en automatische herstelacties kunt starten wanneer een apparaat niet langer aan de compliancevereisten voldoet.
- Software-implementatie: Elk platform moet u in staat stellen softwarepakketten in uw hele omgeving te installeren, bij te werken en te verwijderen, bijvoorbeeld door een nieuwe browserversie te implementeren of niet-goedgekeurde apps stilletjes te verwijderen.
- Configuratiebeheer van eindpunten: Ik kijk of de tool de uitvoering van aangepaste scripts en de afdwinging van instellingen op systeemniveau ondersteunt, zoals het op grote schaal uitschakelen van USB-poorten of het aanscherpen van firewallregels.
- Rapportage & compliance-inzicht: Dashboards en rapporten moeten de patchstatus, ontbrekende updates en compliancepositie van apparaten duidelijk genoeg weergeven om ze rechtstreeks aan auditors over te handigen of met de leiding te delen.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers:
Opvallende functies
Ik kijk of een tool rechtstreeks verbinding maakt met kwetsbaarheidsscanners zoals Tenable of Qualys, zodat uw team van het ontdekken van een CVE naar het implementeren van een patch kan gaan zonder van beheerconsole te wisselen. Ondersteuning voor aangepaste scripts is ook belangrijk: vooraf samengestelde scriptbibliotheken besparen uren wanneer u bijvoorbeeld 's nachts wachtwoorden van lokale beheerders op honderden eindpunten moet wijzigen. Een selfservice-appportaal is een ander onderscheidend kenmerk dat het vermelden waard is, omdat eindgebruikers hiermee zelf goedgekeurde software kunnen installeren en het aantal herhaalde IT-tickets vermindert.
Meer dan functies
Ondersteuning voor MSP's en multi-tenancy zijn belangrijke overwegingen. Als u eindpunten voor meerdere klanten beheert, hebt u geïsoleerde tenantweergaven, rolgebaseerde toegang en rapportage per klant vanuit één console nodig. Compliancecertificeringen wegen ook zwaar mee: ik controleer op SOC 2 Type II en ingebouwde koppelingen met kaders zoals CIS of NIST, vooral wanneer uw organisatie regelmatig audits ondergaat. De diepgang van integraties maakt het geheel compleet. Een tool die native verbinding maakt met uw ITSM-platform en identiteitsprovider betekent minder handmatige overdrachten tussen patchbeheer, ticketing en toegangsbeheer.
Waarom zoeken naar een Automox-alternatief?
Hoewel Automox een goede keuze is als cloudgebaseerd platform voor eindpuntbeheer, zijn er verschillende redenen waarom sommige gebruikers op zoek gaan naar alternatieve oplossingen. Misschien ben je op zoek naar een Automox-alternatief omdat…
- Je ondersteuning nodig hebt voor oudere of niet-Windows-besturingssystemen
- Je meer gedetailleerde opties voor het plannen van patches wilt
- Je implementatie op locatie nodig hebt in plaats van uitsluitend in de cloud
- Je op zoek bent naar een diepere integratie met Microsoft-hulpmiddelen
- Je behoefte hebt aan geavanceerdere rapportage over naleving van regelgeving
- Je een oplossing nodig hebt die beschikbaar is in beperkte regio’s
Als een van deze punten op jou van toepassing is, ben je hier aan het juiste adres. Mijn lijst bevat verschillende cloudgebaseerde platformopties voor eindpuntbeheer die beter geschikt zijn voor teams die met deze uitdagingen van Automox te maken hebben en op zoek zijn naar alternatieve oplossingen.
Functies
Hier zijn enkele belangrijke functies van Automox, zodat je kunt vergelijken wat alternatieve oplossingen te bieden hebben:
- Platformonafhankelijk patchbeheer: Met Automox kunt u patches implementeren op Windows-, macOS- en Linux-apparaten vanuit één cloudgebaseerde console, waardoor het eenvoudiger wordt om uiteenlopende apparaatparken te beheren.
- Geautomatiseerde beleidsafdwinging: Stel aangepaste beleidsregels in om de implementatie van patches, software-updates en configuratiewijzigingen op alle eindpunten te automatiseren, waardoor handmatige tussenkomst wordt verminderd.
- Realtime inzicht in apparaten: Bewaak de status van elk beheerd eindpunt in realtime, inclusief patchnaleving, updategeschiedenis en statistieken over de apparaatstatus.
- Beheer van apparaten op afstand: Beheer en werk eindpunten bij ongeacht hun locatie, ter ondersteuning van externe en hybride werknemers zonder VPN-toegang te vereisen.
- Patches voor toepassingen van derden: Breng patches aan op een breed scala aan niet-besturingssysteemtoepassingen, zoals browsers en productiviteitstools, om kwetsbaarheden verder te beperken dan alleen in besturingssystemen.
- Ondersteuning voor aangepaste scripts: Gebruik PowerShell-, Bash- of Shell-scripts om complexe taken te automatiseren, problemen op te lossen of configuraties op eindpunten af te dwingen.
- Op rollen gebaseerd toegangsbeheer: Wijs gedetailleerde machtigingen toe aan gebruikers en groepen, zodat alleen geautoriseerd personeel gevoelige acties kan uitvoeren of toegang heeft tot kritieke gegevens.
- API-toegang: Integreer Automox met andere IT- en beveiligingstools met behulp van de RESTful API, zodat werkstromen kunnen worden geautomatiseerd en gegevens tussen platforms kunnen worden gedeeld.
- Gedetailleerde nalevingsrapportage: Genereer rapporten over de patchstatus, beleidsnaleving en herstelacties ter ondersteuning van audits en wettelijke vereisten.
- Cloudgebaseerde architectuur: Beheer eindpunten zonder infrastructuur op locatie en maak gebruik van een schaalbaar en veilig cloudplatform voor gecentraliseerde controle.