

Key Takeaways
Basisprincipes van SIEM-tools: Een SIEM-tool verzamelt en analyseert beveiligingsgegevens uit verschillende omgevingen, zodat teams bedreigingen efficiënt kunnen detecteren en erop kunnen reageren.
Doelgroepen: SIEM-tools worden gebruikt door beveiligingsteams van ondernemingen, cloudbeheerders, sectoren met strenge compliance-eisen, MSSP's en IT-afdelingen van overheidsorganisaties.
Kernfuncties: Belangrijke functies van SIEM-tools zijn onder meer gecentraliseerde logverzameling, bedreigingsdetectie, incidentautomatisering, gedragsanalyse en compliancerapportage.
Impact op de organisatie: De invoering van een SIEM-tool kan risico's en responstijden verminderen, maar vereist investeringen, voortdurende afstemming en gespecialiseerde kennis.
SIEM-tools selecteren: Houd bij het evalueren van een SIEM-tool rekening met integratiebehoeften, automatisering, rapportage en de vraag of een beheerde of traditionele oplossing het beste past.
SIEM-tools geven je beveiligingsteam één centrale plek om dreigingsgegevens uit je hele omgeving te verzamelen, te correleren en erop te reageren. Zonder zo'n oplossing voeg je waarschuwingen uit een dozijn niet-verbonden bronnen handmatig samen—en aanvallers rekenen op die kloof.
Ik heb uit eerste hand gezien hoe snel een niet-bewaakte blinde vlek kan uitgroeien tot een incident. Deze gids behandelt belangrijke functies, praktijkvoorbeelden en waar je op moet letten bij het beoordelen van opties, zodat je met vertrouwen en kennis van zaken kunt beslissen welke oplossing bij je technologiestack past.
Wat is een SIEM-tool?
Een tool voor beveiligingsinformatie en -gebeurtenisbeheer (SIEM) is software die log- en gebeurtenisgegevens uit je hele technologische omgeving verzamelt, centraliseert en analyseert. Met ingebouwde regels en automatisering detecteren SIEM-tools bedreigingen, houden ze beveiligingsgebeurtenissen bij en helpen ze je team incidenten sneller te onderzoeken.
Beveiligingsteams vertrouwen op SIEM-tools om gebeurtenismonitoring te vereenvoudigen, onderzoeksprocessen te versterken en te voldoen aan compliancevereisten voor hun gegevens en systemen.
SIEM combineert twee eerdere beveiligingsfuncties: beheer van beveiligingsinformatie (SIM) en beheer van beveiligingsgebeurtenissen (SEM). SIM richt zich op het verzamelen, opslaan en analyseren van beveiligingsgegevens in de loop der tijd, terwijl SEM zich richt op het in realtime monitoren van gebeurtenissen en het signaleren van verdachte activiteiten.
Samen bieden ze beveiligingsteams zowel historische context als realtime inzicht in hun omgeving.
Hoe werkt een SIEM-tool?
Een SIEM-tool werkt door beveiligingslogboeken en gebeurtenisgegevens uit je hele IT-omgeving samen te brengen in één gecentraliseerd systeem. Dit kan eindpunten, servers, firewalls, netwerkapparaten, clouddiensten, applicaties en identiteitsplatforms omvatten.
Zodra de gegevens de SIEM binnenkomen, ordent en normaliseert het platform ze, zodat gebeurtenissen uit verschillende systemen gezamenlijk kunnen worden geanalyseerd. Vervolgens past het correlatieregels, analyses, gedragsbaselines en, afhankelijk van het platform, machinaal leren of feeds voor dreigingsinformatie toe om activiteiten te identificeren die op een beveiligingsbedreiging kunnen wijzen.
Een typische SIEM-werkstroom ziet er als volgt uit:
- Beveiligingsgegevens verzamelen: De SIEM verzamelt voortdurend logboeken en gebeurtenissen van systemen in je infrastructuur.
- Gebeurtenissen normaliseren en samenvoegen: Gegevens uit verschillende bronnen worden omgezet naar een consistent formaat, zodat ze kunnen worden doorzocht en vergeleken.
- Verdachte activiteiten correleren: Het platform brengt gerelateerde gebeurtenissen met elkaar in verband die afzonderlijk onschuldig lijken, maar samen op een aanval kunnen wijzen.
- Waarschuwingen genereren en prioriteren: Wanneer activiteiten overeenkomen met een detectieregel, een patroon van afwijkend gedrag of een bekende indicator van een inbreuk, maakt de SIEM een waarschuwing aan die het beveiligingsteam kan onderzoeken.
- Onderzoek en respons ondersteunen: Analisten kunnen activiteiten tussen systemen traceren, historische gebeurtenissen bekijken en de omvang en oorzaak van een incident vaststellen. Moderne SIEM-tools kunnen ook rechtstreeks geautomatiseerde acties uitvoeren of integreren met SOAR-platforms voor geavanceerdere responsprocessen.
Omdat de SIEM beveiligingsgegevens op één doorzoekbare locatie bewaart, kunnen teams historische logboeken ook gebruiken voor forensisch onderzoek, het opsporen van dreigingen, compliancerapportage en het identificeren van patronen die moeilijk te herkennen zouden zijn in niet-verbonden tools.
Voorbeelden van SIEM-tools
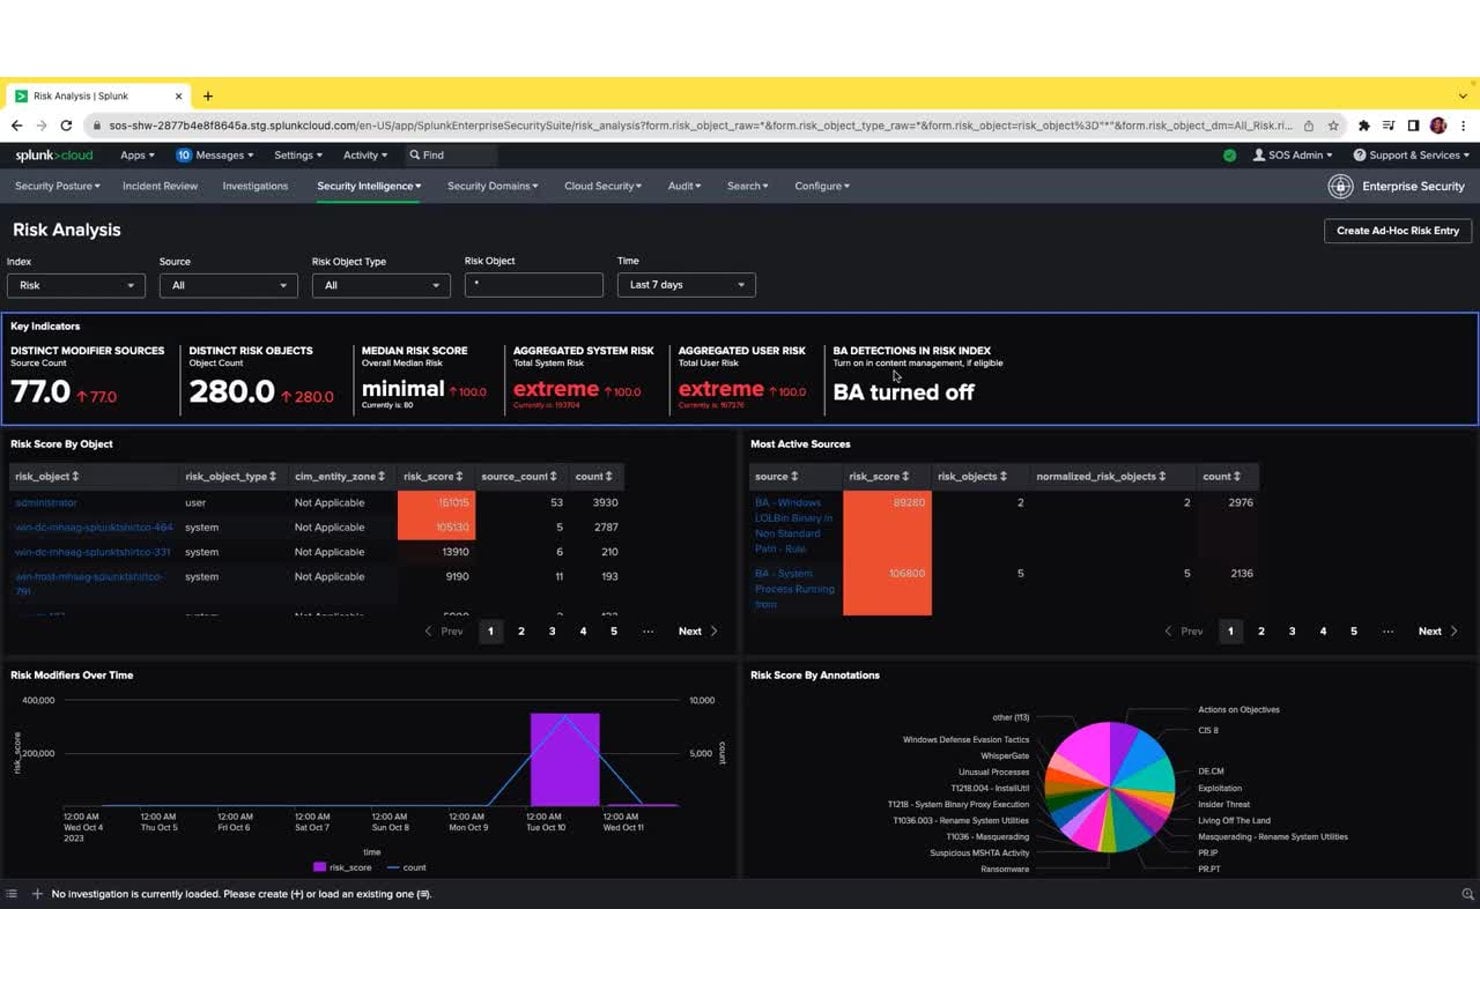
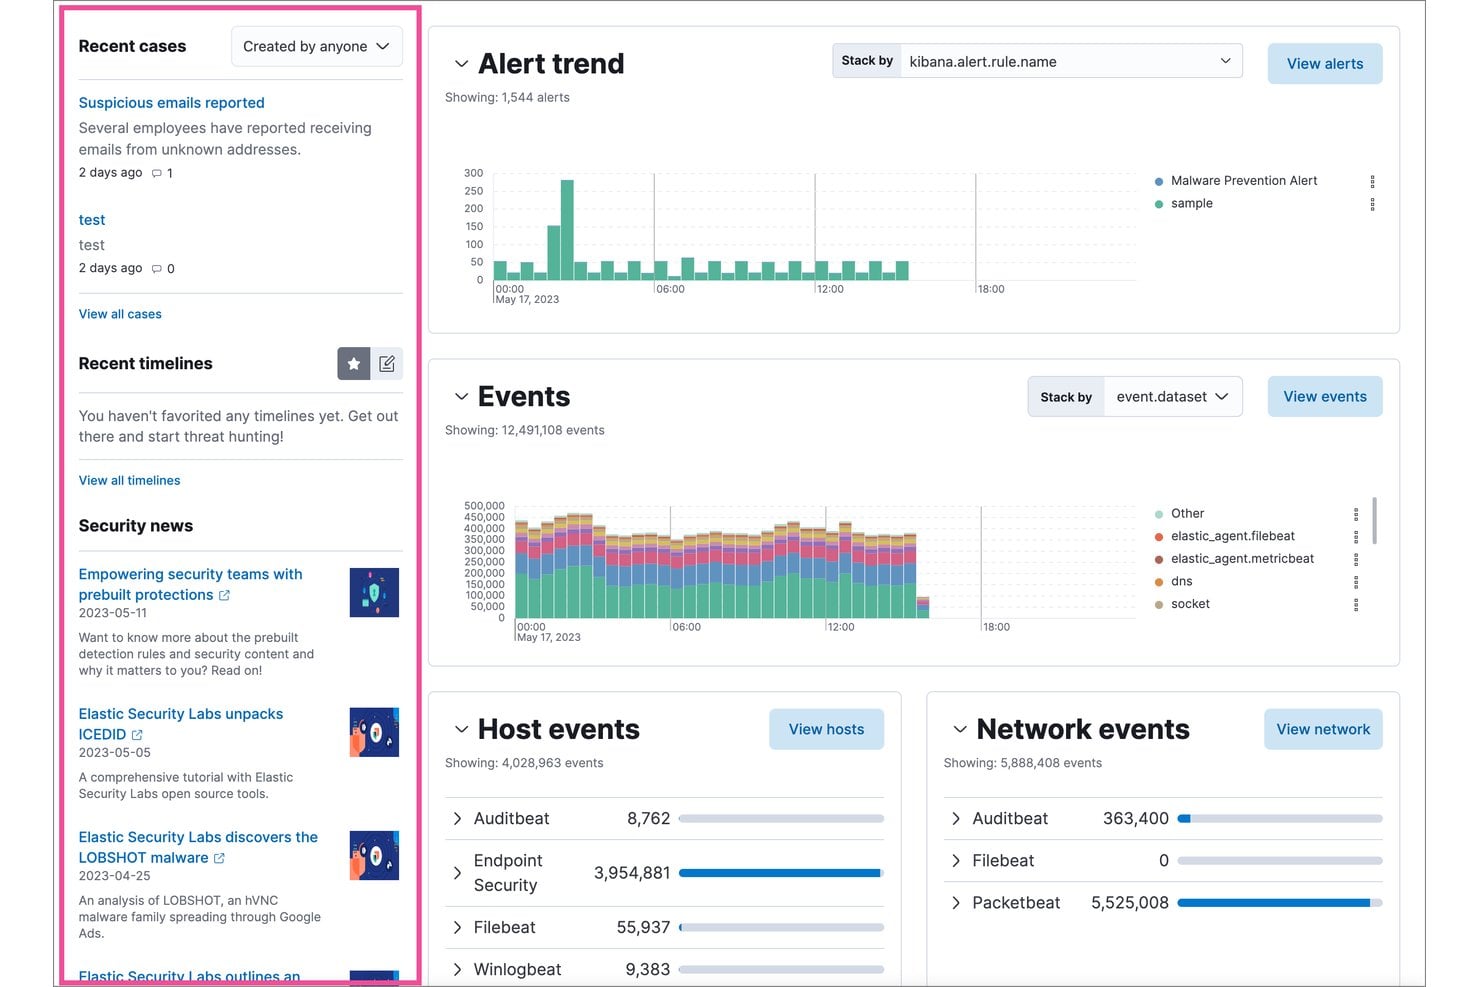
Hier zijn enkele visuele voorbeelden van hoe interfaces van SIEM-tools er in de praktijk uitzien:
Have an account? Log In
Belangrijke SIEM-tools om te overwegen
Dit is mijn selectie van de beste SIEM-tools:
Wie gebruikt SIEM-tools?
Dit zijn de soorten teams en organisaties die op SIEM-tools vertrouwen voor beveiligingsmonitoring en incidentrespons:
- Beveiligingsteams van grote ondernemingen: Houden toezicht op beveiligingsactiviteiten voor grote, complexe organisaties met uitgebreide infrastructuur.
- Managed securityserviceproviders (MSSP's): Leveren uitbestede monitoring en bedreigingsdetectie voor klantomgevingen.
- Cloudinfrastructuurteams: Monitoren activiteiten, controleren toegang en detecteren bedreigingen in cloudgebaseerde en hybride systemen.
- Gereguleerde sectoren: Teams in de financiële dienstverlening, gezondheidszorg en nutssector moeten voldoen aan strenge compliance- en rapportagevereisten.
- IT-afdelingen van de overheid en publieke sector: Beschermen kritieke systemen en gevoelige gegevens tegen gerichte bedreigingen en cyberaanvallen.
Belangrijkste voordelen van SIEM-tools en mogelijke bedrijfsimpact
SIEM-tools helpen je risico's te beperken, sneller op incidenten te reageren, compliance te ondersteunen en je omgeving soepel te laten draaien—wat rechtstreeks van invloed kan zijn op uptime en de reputatie van je bedrijf.
Houd er rekening mee dat deze oplossingen doorgaans een aanzienlijke investering vereisen en dat een slecht beheerde implementatie nieuwe complexiteit of hiaten in de zichtbaarheid kan introduceren.
Gebruik deze tabel om de belangrijkste voordelen en risico's van het invoeren van een SIEM-tool tegen elkaar af te wegen:
| Voordelen | Risico's |
|---|---|
| VoordelenSnellere detectie en respons op incidenten | Risico'sHoge initiële implementatie- en licentiekosten |
| VoordelenGecentraliseerde zichtbaarheid in alle omgevingen | Risico'sComplexiteit kan configuratiehiaten veroorzaken |
| VoordelenVerbeterde opsporing en onderzoek van bedreigingen | Risico'sVals-positieve meldingen kunnen leiden tot alertmoeheid |
| VoordelenVerbeterde ondersteuning voor compliancevereisten | Risico'sDoorlopende afstemming en gespecialiseerde technische expertise zijn vereist |
| VoordelenVersnelt de analyse van de hoofdoorzaak na incidenten | Risico'sPrivacyproblemen als logboeken verkeerd worden verwerkt |
| VoordelenVereenvoudigt rapportage en voorbereiding op audits | Risico'sLeveranciersafhankelijkheid of uitdagingen bij migratie |
| VoordelenCorrelatie van signalen uit meerdere bronnen | Risico'sBelasting van opslag- en rekeninfrastructuur |
Praktijkcases van SIEM-tools
Bekijk hoe echte teams hun beveiligingsresultaten verbeterden met SIEM-tools. Deze praktijkcases laten zien welk verschil SIEM vóór en na de implementatie kan maken.
Praktijkcase: de implementatie van IBM Security QRadar SIEM door Askari Bank
Askari Bank, een commerciële bank in Pakistan met 560 filialen en 7.500 medewerkers, bouwde zijn beveiligingsoperatiecentrum (SOC) vanaf de grond op met IBM Security QRadar SIEM, QRadar SOAR en een uitbreiding voor gebruikersgedragsanalyse.
Het platform, geïmplementeerd met IBM Business Partner SPS, verzamelde logboeken uit banksystemen, automatiseerde incidentrespons via draaiboeken en maakte 24/7-detectie van interne bedreigingen mogelijk.
Dit waren de resultaten van de implementatie van SIEM-tools door Askari Bank:
- Drastische vermindering van vals-positieve meldingen: Het aantal beveiligingsincidenten daalde van ongeveer 700 per dag naar minder dan 20, waardoor het SOC-team zeer betrouwbare, direct bruikbare meldingen kreeg.
- Snellere oplossing van incidenten: De oplostijd daalde van ongeveer 30 minuten naar slechts 5 minuten dankzij automatisering van SOAR-draaiboeken.
- Snelle groei van het team: Het SOC-team groeide in minder dan drie jaar uit tot meer dan 20 specialisten, ondersteund door automatisering die routinematige triagetaken overnam.
- Naleving van regelgeving: Askari Bank bereikte volledige naleving van het cybersecuritybeleid 2021 van Pakistan, een nationale voorschrift dat banken verplicht om 24/7 geautomatiseerde beveiligingsoperatiecentra te exploiteren.
Praktijkcase: de implementatie van Splunk Cloud Platform door Carrefour
Carrefour, een van de grootste retailers ter wereld, implementeerde het Splunk Cloud Platform om zijn beveiligingsactiviteiten in een wereldwijde omgeving met meerdere kanalen te consolideren.
Het platform bracht antivirus-, endpointdetectie- en responslogboeken samen in één systeem en automatiseerde waarschuwingen, ticketbeheer en SOC-meldingen—waardoor de beheerlast van de infrastructuur verdween die analisten had weggehaald bij hun daadwerkelijke beveiligingswerk.
Dit zijn de resultaten van de implementatie van SIEM-hulpmiddelen door Carrefour:
- 3x snellere reactie op bedreigingen: Dankzij realtime-inzichten uit Splunk reageert Carrefour nu drie keer sneller op beveiligingsbedreigingen dan voorheen.
- Opnieuw gerichte SOC-activiteiten: Het beveiligingsteam verschoof van infrastructuurbeheer naar taken met een hoge toegevoegde waarde, waaronder applicatiebeheer, bedreigingsanalyse en actieve beveiligingsonderzoeken.
- Breder toegankelijke analyses: Zowel technische analisten als zakelijke gebruikers kunnen tijdens beveiligingsincidenten zelfstandig onderzoek doen en waarschuwingen genereren, waardoor de algehele responscapaciteit van het team wordt uitgebreid.
- Veiligere productlanceringen: Het platform biedt de teams van Carrefour de benodigde zichtbaarheid om nieuwe functies en diensten veilig te lanceren, waardoor het risico kleiner wordt dat nieuwe digitale mogelijkheden beveiligingslacunes introduceren.
Belangrijkste functies en mogelijkheden van SIEM-hulpmiddelen
Dit zijn de belangrijkste functies waarop je moet letten bij het beoordelen van SIEM-hulpmiddelen voor jouw omgeving:
- Gecentraliseerde logverzameling: Breng gebeurtenisgegevens van servers, cloudservices, endpoints en netwerkapparaten samen in één doorzoekbaar platform.
- Realtime bedreigingsdetectie: Gebruik ingebouwde regels en analyses om verdachte activiteiten te herkennen en het team te waarschuwen terwijl incidenten zich voordoen.
- Geautomatiseerde incidentrespons: Activeer draaiboeken of werkstromen die responsstappen begeleiden of uitvoeren, waardoor handmatig werk voor veelvoorkomende scenario’s wordt beperkt.
- Correlatie tussen gegevensbronnen: Verbind gebeurtenissen uit verschillende systemen (firewalls, endpoints, cloud enzovoort) om een volledig beeld van complexe aanvallen op te bouwen.
- Analyse van gebruikers- en entiteitsgedrag (UEBA): Detecteer insiderbedreigingen of gecompromitteerde accounts door ongebruikelijke activiteiten van gebruikers of apparaten te signaleren.
- Compliance-rapportage: Genereer rapporten die zijn afgestemd op veelgebruikte regelgeving en raamwerken, zodat audits en de handhaving van beleid eenvoudiger worden.
- Dashboards en visualisaties: Krijg toegang tot aanpasbare dashboards met inzichten op hoog niveau in de status en trends, afgestemd op de prioriteiten van je team.
- Ondersteuning voor integraties en API’s: Verbind de SIEM met je bredere beveiligingsstack (ticketing, informatie over bedreigingen en orkestratietools) voor soepelere activiteiten.
Gebruiksscenario’s voor SIEM-hulpmiddelen: typische processen en werkstromen
SIEM-hulpmiddelen bieden je één centrale plek om beveiligingsgebeurtenissen in je systemen te verzamelen, analyseren en af te handelen. Je kunt belangrijke werkstromen automatiseren, zoals het monitoren van bedreigingen, het onderzoeken van incidenten en het genereren van compliancerapporten, zodat je team zich kan richten op diepgaandere analyses en besluitvorming.
Door signalen uit al je omgevingen met elkaar te verbinden, helpen SIEM-hulpmiddelen je bedreigingen sneller te signaleren en handmatige stappen in het dagelijkse beveiligingswerk te beperken.
Gebruik deze tabel om te zien hoe SIEM-hulpmiddelen cruciale IT- en beveiligingsprocessen voor leidinggevenden ondersteunen:
| Proces | Beschrijving | Hoe software helpt |
|---|---|---|
| ProcesBedreigingsdetectie | BeschrijvingIdentificeer verdachte activiteiten of bedreigingen in je IT-omgeving. | Hoe software helptCorrelleert gebeurtenissen uit meerdere bronnen om echte bedreigingen zichtbaar te maken en ruis door fout-positieven te verminderen. |
| ProcesIncidentrespons | BeschrijvingBeheer en los beveiligingsincidenten snel op nadat ze zijn gedetecteerd. | Hoe software helptAutomatiseert draaiboeken en werkstromen, zodat responsstappen sneller worden uitgevoerd en minder handmatige tussenkomst vereisen. |
| ProcesCompliance-rapportage | BeschrijvingBereid documentatie en bewijsmateriaal voor audits en controles door toezichthouders voor. | Hoe software helptGenereert rapporten die zijn afgestemd op complianceraamwerken en haalt gegevens op uit logboeken en gebeurtenissen die in alle systemen zijn verzameld. |
| ProcesAnalyse van de hoofdoorzaak | BeschrijvingOnderzoek de oorsprong en impact van beveiligingsinbreuken of incidenten. | Hoe software helptVoegt historische loggegevens samen en visualiseert deze, zodat teams gebeurtenissen kunnen traceren en kwetsbaarheden kunnen vaststellen. |
| ProcesBewaking van gebruikersactiviteiten | BeschrijvingVolg acties van gebruikers om insiderbedreigingen of risicovol gedrag te detecteren. | Hoe software helptGebruikt gedragsanalyses om afwijkingen van het normale activiteitenpatroon te signaleren, zodat je mogelijke bedreigingen kunt onderzoeken. |
More Articles
Soorten SIEM-hulpmiddelen en vergelijkbare hulpmiddelen
SIEM-hulpmiddelen zijn er in verschillende varianten en er zijn meerdere nauw verwante beveiligingshulpmiddelen die vaak in hetzelfde verband worden genoemd:
Gebruik deze tabel om te begrijpen waarin elk type zich onderscheidt:
| Type | Onderscheidend kenmerk |
|---|---|
| TypeTraditionele SIEM | Onderscheidend kenmerkRegelgebaseerde correlatie en logaggregatie zonder AI-gestuurde analyses |
| TypeSIEM van de volgende generatie | Onderscheidend kenmerkGebruikt AI en machine learning om dreigingsdetectie te automatiseren en handmatige afstemming te beperken |
| TypeBeheerde SIEM | Onderscheidend kenmerkWordt beheerd door een externe leverancier of MSSP, waardoor de last van intern beheer wordt weggenomen |
| Type(SOAR) Beveiligingsorkestratie, automatisering en respons | Onderscheidend kenmerkRicht zich op het automatiseren van workflows voor incidentrespons in plaats van op logverzameling en detectie |
| Type(XDR) Uitgebreide detectie en respons | Onderscheidend kenmerkIntegreert detectie voor eindpunten, identiteiten en cloudlagen zonder de nadruk te leggen op logbeheer |
| TypeLogbeheer | Onderscheidend kenmerkVerzamelt en slaat logs op voor zoeken en audits, maar beschikt niet over ingebouwde beveiligingsanalyses en correlatie |
Waar u op moet letten bij een SIEM-tool
De juiste SIEM-tool moet passen bij uw bestaande infrastructuur, beveiligingsworkflows en datavolume, zonder meer complexiteit te creëren dan uw team aankan.
Richt u bij het vergelijken van opties op de mate waarin elk platform de systemen ondersteunt die u al gebruikt en de manier waarop uw beveiligingsteam daadwerkelijk bedreigingen onderzoekt en erop reageert.
Gebruik deze factoren om te beoordelen welke SIEM-tool het beste bij uw omgeving past:
- Dekking van gegevensbronnen: Zorg ervoor dat de SIEM logs en gebeurtenissen kan verzamelen uit de systemen die uw team daadwerkelijk gebruikt, waaronder eindpunten, servers, firewalls, cloudservices en identiteitsplatforms.
- Kwaliteit van detectie en correlatie: Zoek naar sterke mogelijkheden voor gebeurteniscorrelatie, gedragsanalyse en dreigingsinformatie die helpen om relevante bedreigingen aan het licht te brengen zonder buitensporig veel fout-positieven te genereren.
- Schaalbaarheid: Controleer of het platform uw huidige logvolume aankan en goed blijft presteren naarmate uw infrastructuur en beveiligingsgegevens groeien.
- Geschiktheid voor implementatie: Overweeg of een cloudgebaseerde, op locatie geïnstalleerde of hybride SIEM het beste aansluit bij uw omgeving, beveiligingsvereisten en interne middelen.
- Totale kosten en beheerinspanning: Vergelijk meer dan alleen de licentieprijs. Logopname, opslag, bewaartermijn, afstemming, implementatie en personeelsbezetting kunnen allemaal van invloed zijn op de langetermijnkosten van het platform.
SIEM-inzichten omzetten in actie
Een SIEM kan de detectie en zichtbaarheid bieden die uw beveiligingsteam nodig heeft, maar sommige organisaties hebben ook behoefte aan sterkere automatisering zodra een bedreiging is geïdentificeerd. Als het verminderen van handmatig responswerk een prioriteit is, kunnen de beste SOAR-platforms uw SIEM aanvullen door workflows voor incidentrespons te orkestreren en automatiseren.


