


Feltet cybersikkerhet utvides med utviklingen av innovative verktøy og teknologier for å håndtere og redusere omfanget av trusler og utfordringer virksomheter står overfor i dag. To fremtredende konsepter er SOAR (sikkerhetsorkestrering, automatisering og respons) og SIEM (sikkerhetsinformasjon og hendelseshåndtering). Begge tilbyr separate, men sammenvevde funksjoner som er utformet for å øke effektiviteten og virkningen av cybersikkerhetsoperasjoner.
SIEM-verktøy kan holde IT-infrastrukturen din sikker ved å overvåke og oppdage sikkerhetstrusler. SOAR har en mer proaktiv tilnærming. Det integreres med ulike sikkerhetsverktøy for å samle inn data og muliggjør automatiserte svar på trusler på lavt nivå. SOAR-plattformer er utformet for å effektivisere og styrke responsen på slike trusler.

Bransjeinnsikt
Begrepet SIEM ble introdusert av analytikere hos Gartner, og det kombinerer sikkerhetshendelseshåndtering (SEM), som analyserer logg- og hendelsesdata i sanntid for å gi trusselovervåking, hendelseskorrelasjon og hendelsesrespons, med sikkerhetsinformasjonsstyring (SIM), som samler inn, analyserer og rapporterer om loggdata.
Debatten mellom SOAR og SIEM blir ofte trukket frem, men en forståelse av når og hvordan de skal brukes, kan forbedre en virksomhets sikkerhetsnivå betydelig. I denne artikkelen lærer du om de viktigste funksjonene i SIEM og SOAR.
Forstå SOAR og SIEM: Definisjon, funksjoner og fordeler
Have an account? Log In
Viktige forskjeller
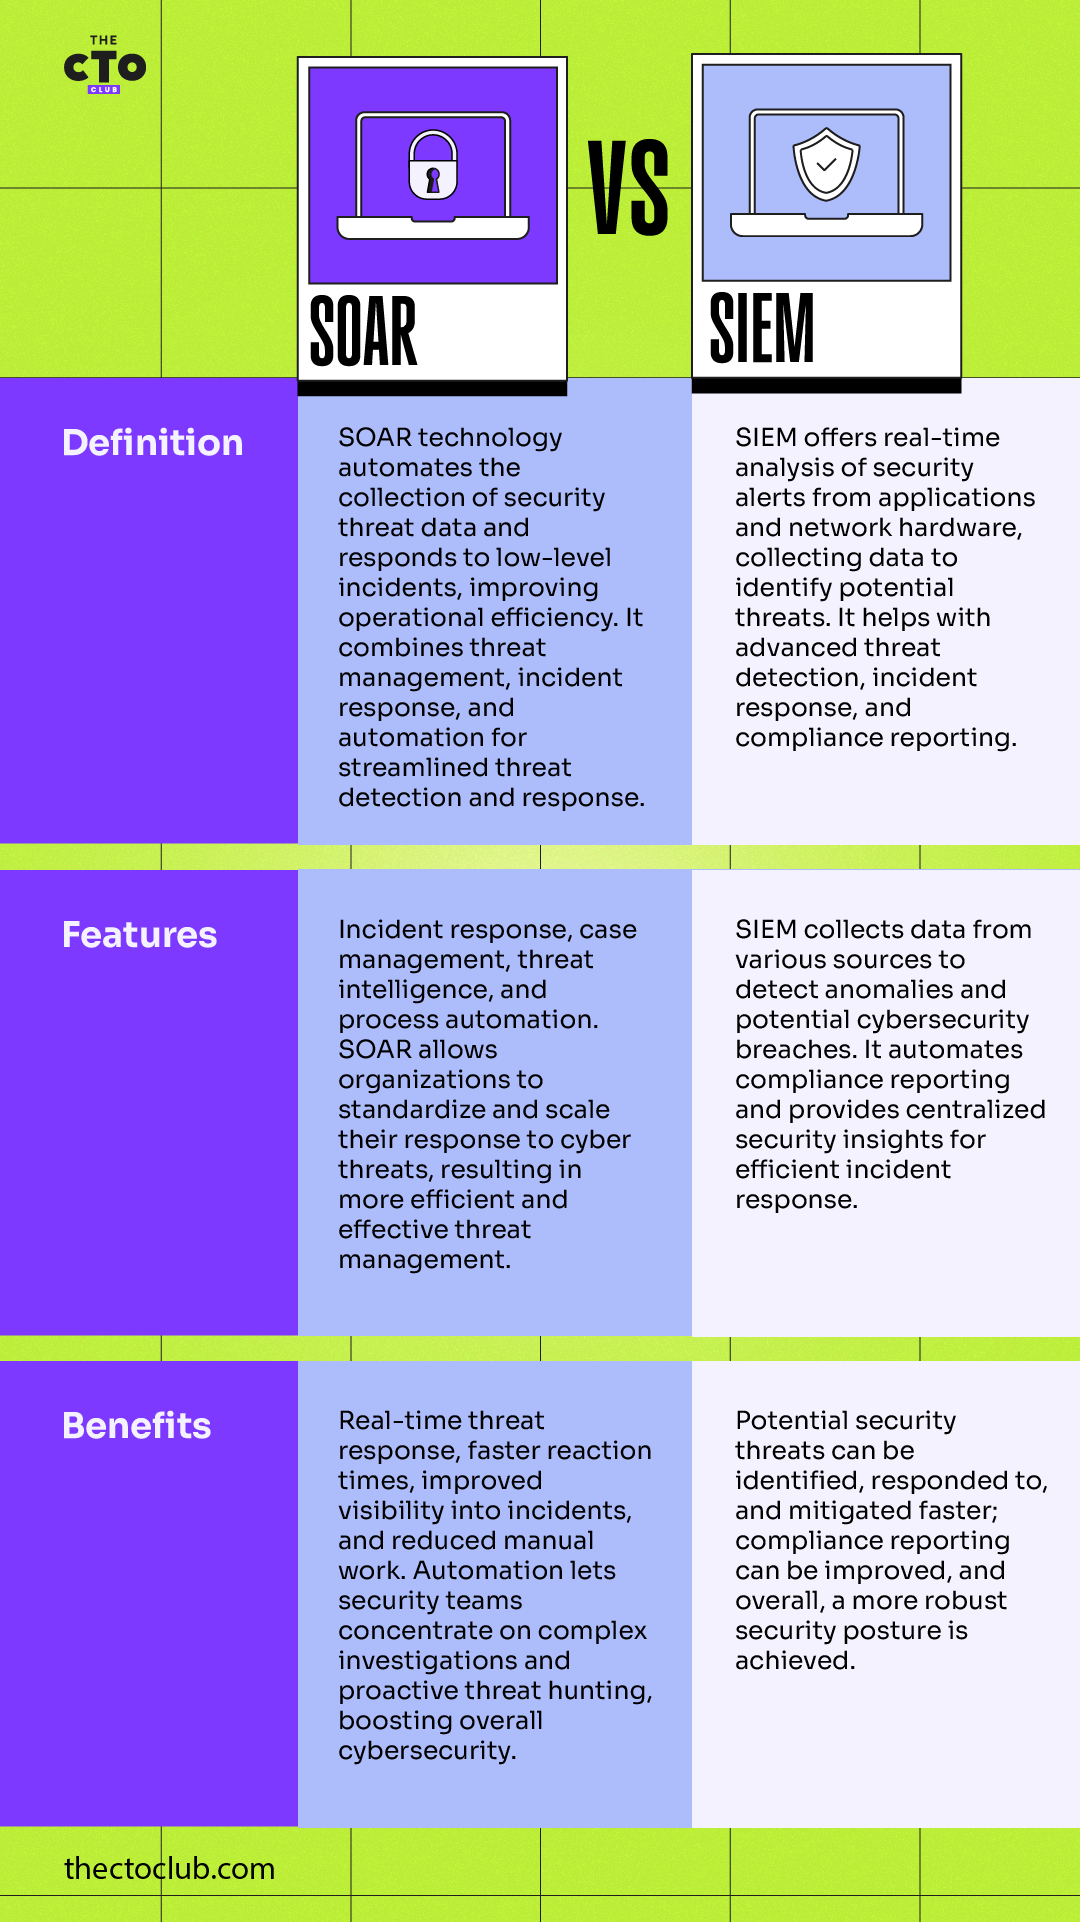
Selv om SOAR- og SIEM-verktøy kan virke like, finnes det noen viktige forskjeller. SIEM-verktøy fokuserer hovedsakelig på logging av data, korrelasjon og analyse av hendelser for å identifisere unormal og mistenkelig aktivitet. De fremhever de angitte hendelsene eller avvikene, men iverksetter ingen tiltak utover dette.
SOAR-verktøy sentraliserer derimot trusselintelligensdata og gir en omfattende oversikt over sikkerhetsmiljøet. De går ett skritt lenger enn SIEM-løsninger ved å tilby automatiserte responshandlinger. Disse handlingene kan variere fra å sende varsler til relevant personell slik at de kan iverksette tiltak, til aktivt å isolere berørte enheter eller blokkere skadelige IP-adresser.
SIEM alene krever vanligvis manuell behandling for å sortere identifiserte varsler, noe som kan være tidkrevende og føre til forsinkelser ved en alvorlig sikkerhetshendelse. Med SOAR kan du redusere den menneskelige innsatsen ved å automatisere disse prosessene proaktivt.
SOAR-verktøy kan redusere responstiden betydelig ved å utløse bestemte arbeidsflyter som svar på identifiserte trusler, noe som forbedrer sikkerhetens effektivitet og virkning. Selv om SOAR og SIEM kan fungere uavhengig av hverandre, kan en integrasjon av de to systemene gi en mer sømløs og effektiv strategi for trusseloppdagelse og -respons, og dermed legge til rette for en helhetlig cybersikkerhetsstrategi.


SOAR mot SIEM i henhold til virksomhetens behov
Når du skal velge mellom SOAR og SIEM ut fra virksomhetens behov, er det viktig å identifisere organisasjonens unike krav. SIEM-løsninger utmerker seg innen datainnsamling og gir verdifull innsikt i aktivitetsmønstre ved å flagge bemerkelsesverdige hendelser for nærmere undersøkelse. Hvis virksomhetens primære behov er bedre oversikt over økosystemene, loggkorrelasjon og hendelsesvarsler, kan en SIEM-løsning være mer passende. Den er spesielt effektiv i miljøer der krav til etterlevelse av regelverk nødvendiggjør detaljert logging og hendelsesanalyse.
SOAR er imidlertid mer rettet mot proaktiv trusseljakt, hendelsesrespons og automatisering. Denne plattformen er kjent for evnen til å integrere ulike cybersikkerhetsverktøy, noe som muliggjør samordnet håndtering av trusselrespons.
Hvis virksomheten din legger stor vekt på rask respons på trusler, oppdaging og utbedring av svakheter før de eskalerer, kan SOAR være et bedre alternativ. SOARs evne til å opprette en effektiv arbeidsflyt, redusere responstiden og lette arbeidsbelastningen for sikkerhetsteamet kan gi virksomheten betydelig verdi og effektivitet.

More Articles
Vellykkede implementeringer av SOAR og SIEM
En vellykket implementering av et SIEM-system kan sees i dette eksempelet fra en ledende leverandør av helsetjenester. Selskapet slet med enorme mengder brukerlogger og varsler, noe som økte risikoen for å overse kritiske sikkerhetshendelser.
Ved å implementere en SIEM-løsning ble volumet av logger betydelig redusert, og viktige hendelser ble raskt identifisert. Systemet ga også et sentralt sted for analyse og rapportering, noe som forbedret organisasjonens sikkerhetsnivå.
På samme måte har SOAR-systemer vist seg å være avgjørende. En internasjonal bankgruppe håndterte for eksempel et høyt nivå av cybertrusler og falske varsler, og konvensjonelle metoder for trusselhåndtering viste seg å være ineffektive.
Implementeringen av et SOAR-system gjorde det mulig for dem å redusere responstiden fra timer til minutter. Ved å automatisere repetitive oppgaver kunne de konsentrere ressursene sine om komplekse trusler.
SOAR-plattformen økte effektiviteten og nøyaktigheten og hjalp dem med å håndtere et trussellandskap i rask endring. I begge tilfellene viste integreringen av SIEM og SOAR seg å være avgjørende for å styrke sikkerhetsinfrastrukturen.
Fremtiden for cybersikkerhet med SOAR og SIEM
Etter hvert som vi beveger oss videre inn i den digitale tidsalderen, lærer vi hvilke verktøy som kan skape et kraftig forsvarssystem for cybersikkerhet. De sofistikerte cybertruslene som dukker opp, krever et like avansert svar. Derfor er integreringen av SIEMs funksjoner for hendelsesdeteksjon med SOARs automatiserte responsmekanismer fremtiden for cybersikkerhet.
Fremtidige fremskritt innen disse teknologiene vil dessuten sannsynligvis være tett knyttet til håndtering av skysikkerhet. Etter hvert som selskaper i økende grad flytter virksomheten sin til skyen, vil etterspørselen etter skykompatible SIEM- og SOAR-løsninger som tilbyr trusselintelligens i sanntid og automatiserte svar, øke. Det er tydelig at kombinasjonen av SOAR og SIEM vil spille en avgjørende rolle i utformingen av neste generasjons standarder for cybersikkerhet.
Hvis du vil vite mer om cybersikkerhet, abonner på nyhetsbrevet vårt for å få de nyeste innsiktene!




