

Key Takeaways
Grunnleggende om SIEM-verktøy: Et SIEM-verktøy samler inn og analyserer sikkerhetsdata på tvers av miljøer, slik at team kan oppdage og håndtere trusler effektivt.
Målgrupper: SIEM-verktøy brukes av sikkerhetsteam i virksomheter, skyoperatører, bransjer med strenge krav til etterlevelse, MSSP-er og offentlige IT-avdelinger.
Kjernefunksjoner: Viktige funksjoner i SIEM-verktøy omfatter sentralisert logginnsamling, trusseloppdagelse, automatisering av hendelser, atferdsanalyse og rapportering for etterlevelse.
Forretningspåvirkning: Ved å ta i bruk et SIEM-verktøy kan man redusere risiko og responstid, men det krever investeringer, kontinuerlig finjustering og spesialisert kompetanse.
Valg av SIEM-verktøy: Når du vurderer hva et SIEM-verktøy er, bør du ta hensyn til integrasjonsbehov, automatisering, rapportering og om en administrert eller tradisjonell løsning passer best.
SIEM-verktøy gir sikkerhetsteamet ditt ett sted for å samle inn, korrelere og reagere på trusseldata i hele miljøet. Uten et slikt verktøy må du sette sammen varsler fra et dusin frakoblede kilder – og angripere regner med dette gapet.
Jeg har selv sett hvor raskt en uovervåket blindflekk kan utvikle seg til en hendelse. Denne veiledningen dekker viktige funksjoner, praktiske bruksområder og hva du bør se etter når du vurderer alternativer, slik at du kan ta en trygg og velinformert beslutning om hvilken løsning som passer inn i teknologistakken din.
Hva er et SIEM-verktøy?
Et verktøy for sikkerhetsinformasjon og hendelsesstyring (SIEM) er programvare som samler inn, sentraliserer og analyserer logg- og hendelsesdata fra hele teknologimiljøet ditt. Ved hjelp av innebygde regler og automatisering oppdager SIEM-verktøy trusler, sporer sikkerhetshendelser og hjelper teamet ditt med å undersøke hendelser raskere.
Sikkerhetsteam er avhengige av SIEM-verktøy for å forenkle hendelsesovervåkingen, styrke arbeidsflytene for undersøkelser og holde tritt med krav til samsvar på tvers av dataene og systemene sine.
SIEM kombinerer to tidligere sikkerhetsfunksjoner: sikkerhetsinformasjonsstyring (SIM) og sikkerhetshendelsesstyring (SEM). SIM fokuserer på å samle inn, lagre og analysere sikkerhetsdata over tid, mens SEM fokuserer på å overvåke hendelser i sanntid og flagge mistenkelig aktivitet.
Sammen gir de sikkerhetsteam både historisk kontekst og innsyn i sanntid på tvers av miljøet.
Hvordan fungerer et SIEM-verktøy?
Et SIEM-verktøy fungerer ved å hente sikkerhetslogger og hendelsesdata fra hele IT-miljøet ditt inn i ett sentralisert system. Dette kan omfatte endepunkter, servere, brannmurer, nettverksenheter, skytjenester, applikasjoner og identitetsplattformer.
Når dataene kommer inn i SIEM-systemet, organiserer og normaliserer plattformen dem slik at hendelser fra ulike systemer kan analyseres samlet. Deretter bruker den korrelasjonsregler, analyser, atferdsmessige grunnlinjer og, avhengig av plattformen, maskinlæring eller trusseletterretningskilder for å identifisere aktivitet som kan tyde på en sikkerhetstrussel.
En typisk SIEM-arbeidsflyt ser slik ut:
- Samle inn sikkerhetsdata: SIEM-systemet samler kontinuerlig inn logger og hendelser fra systemer i hele infrastrukturen din.
- Normaliser og aggreger hendelser: Data fra ulike kilder konverteres til et ensartet format slik at de kan søkes i og sammenlignes.
- Korrelere mistenkelig aktivitet: Plattformen kobler sammen relaterte hendelser som kan virke ufarlige hver for seg, men som kan signalisere et angrep når de ses samlet.
- Generer og prioriter varsler: Når aktiviteten samsvarer med en deteksjonsregel, et mønster for unormal atferd eller en kjent indikator på kompromittering, oppretter SIEM-systemet et varsel som sikkerhetsteamet kan undersøke.
- Støtt undersøkelser og respons: Analytikere kan spore aktivitet på tvers av systemer, gjennomgå historiske hendelser og fastslå omfanget av og årsaken til en hendelse. Moderne SIEM-verktøy kan også utløse automatiserte handlinger direkte eller integreres med SOAR-plattformer for mer avanserte arbeidsflyter for hendelsesrespons.
Fordi SIEM-systemet oppbevarer sikkerhetsdata på ett søkbart sted, kan team også bruke historiske logger til rettsmedisinske undersøkelser, trusseljakt, samsvarsrapportering og identifisering av mønstre som ville vært vanskelige å oppdage på tvers av frakoblede verktøy.
Eksempler på SIEM-verktøy
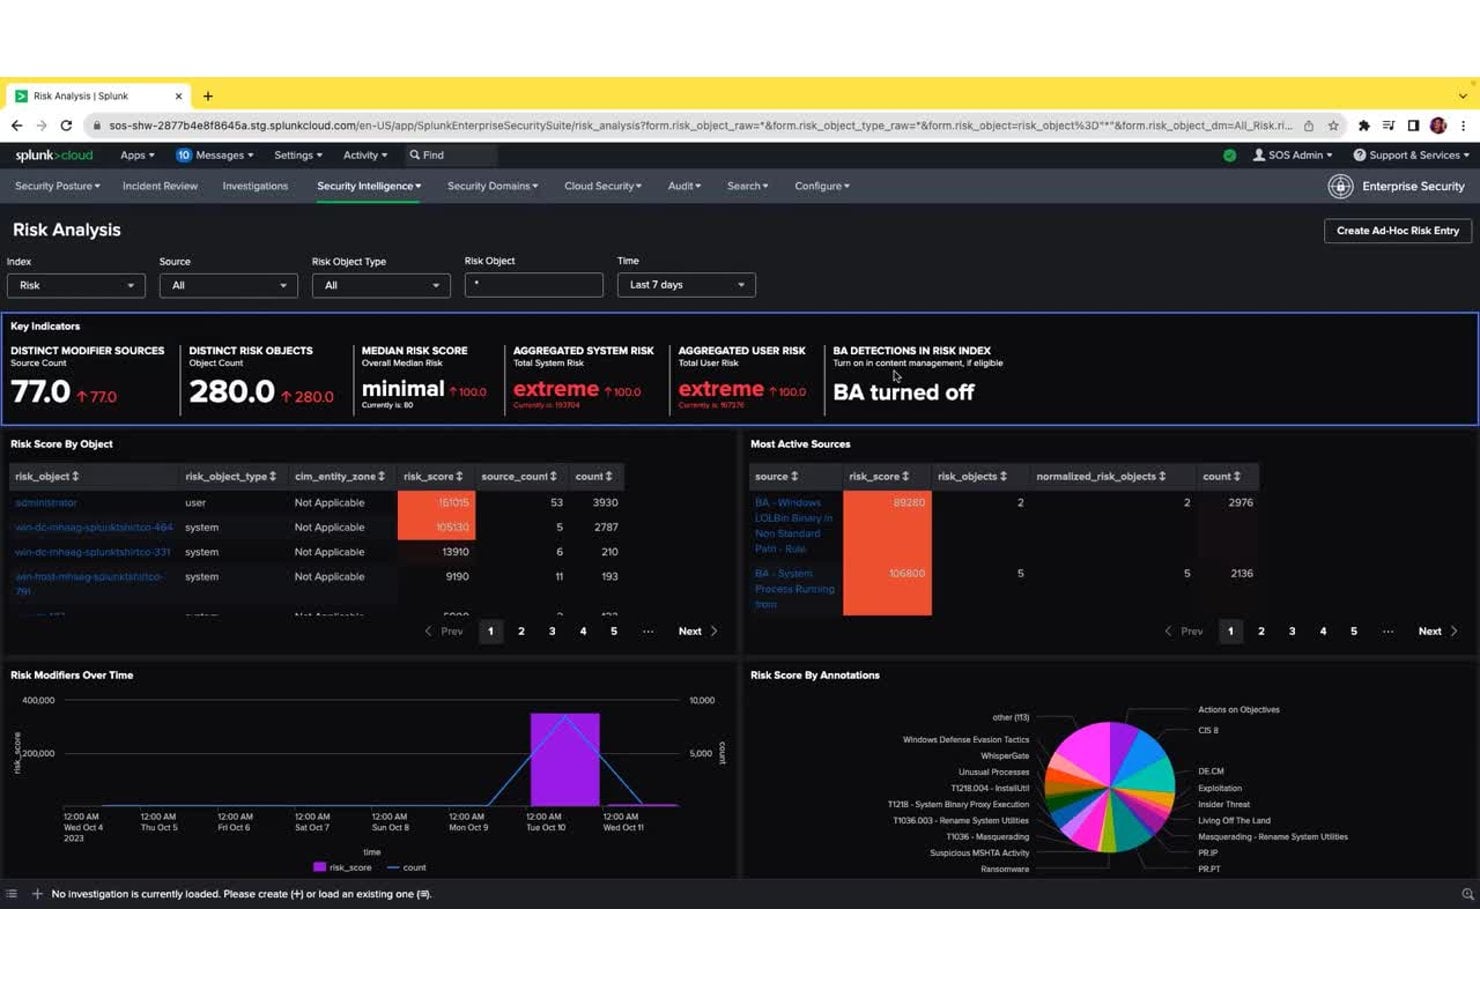
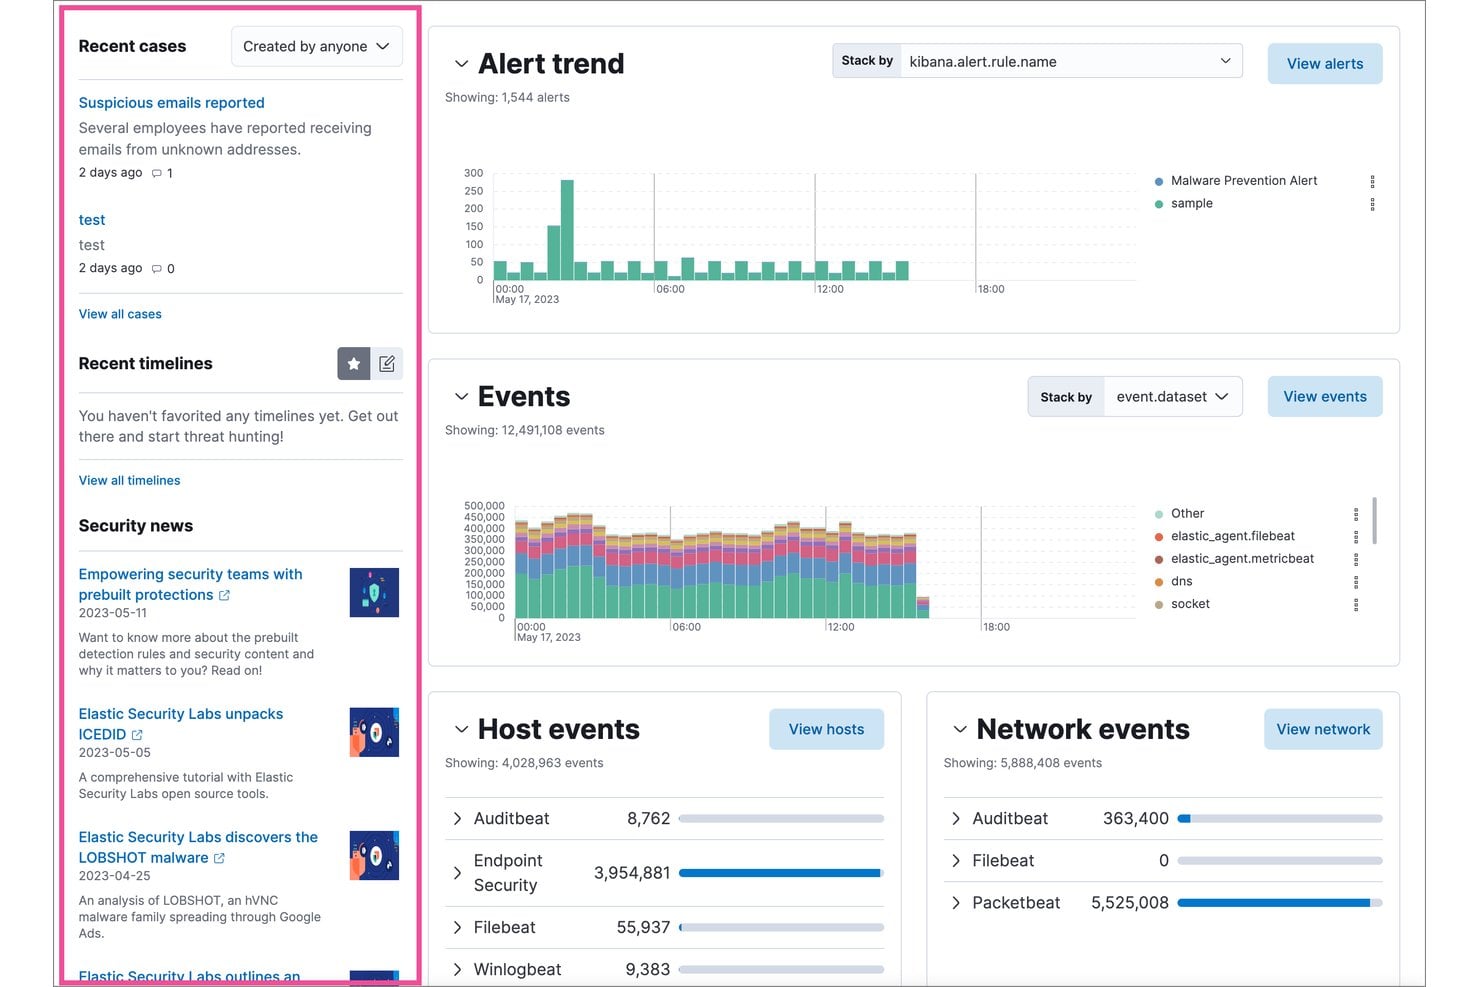
Her er noen visuelle eksempler på hvordan grensesnitt for SIEM-verktøy ser ut i praksis:
Have an account? Log In
De beste SIEM-verktøyene du bør vurdere
Her er min kortliste over de beste SIEM-verktøyløsningene:
Hvem bruker SIEM-verktøy?
Her er typene team og organisasjoner som er avhengige av SIEM-verktøy for sikkerhetsovervåking og hendelseshåndtering:
- Bedriftssikkerhetsteam: Overvåker sikkerhetsoperasjoner for store og komplekse organisasjoner med omfattende infrastruktur.
- Leverandører av administrerte sikkerhetstjenester (MSSP-er): Leverer outsourcet overvåking og trusseldeteksjon for kundemiljøer.
- Team for skyinfrastruktur: Overvåker aktivitet, reviderer tilganger og oppdager trusler på tvers av skybaserte og hybride systemer.
- Regulerte bransjer: Team innen finansielle tjenester, helsevesen og forsyning må oppfylle strenge krav til samsvar og rapportering.
- IT-avdelinger i offentlig sektor og myndigheter: Beskytter kritiske systemer og sensitive data mot målrettede trusler og cyberangrep.
Viktige fordeler med SIEM-verktøy og mulige forretningsmessige konsekvenser
SIEM-verktøy hjelper deg med å redusere risikoer, reagere raskere på hendelser, støtte samsvar og holde miljøet i drift – noe som kan påvirke oppetid og virksomhetens omdømme direkte.
Husk at disse løsningene ofte innebærer en betydelig investering, og at en dårlig administrert implementering kan introdusere ny kompleksitet eller mangler i synligheten.
Bruk denne tabellen til å veie de viktigste fordelene og risikoene ved å ta i bruk et SIEM-verktøy:
| Fordeler | Risikoer |
|---|---|
| FordelerRaskere oppdagelse og håndtering av hendelser | RisikoerHøye innledende kostnader for implementering og lisenser |
| FordelerSentralisert oversikt på tvers av alle miljøer | RisikoerKompleksitet kan føre til mangler i konfigurasjonen |
| FordelerForbedret trusseljakt og etterforskning | RisikoerFalske positiver kan føre til varslingsutmattelse |
| FordelerBedre støtte for krav til samsvar | RisikoerKrever kontinuerlig justering og dedikert teknisk ekspertise |
| FordelerFremskynder rotårsaksanalyse etter hendelser | RisikoerPersonvernproblemer hvis logger håndteres feil |
| FordelerForenkler rapportering og forberedelse til revisjon | RisikoerLeverandørbinding eller utfordringer ved migrering |
| FordelerKorrelasjon av signaler fra flere kilder | RisikoerBelastning på lagrings- og databehandlingsinfrastruktur |
Kasusstudier av SIEM-verktøy
Se hvordan virkelige team endret sikkerhetsresultatene sine med SIEM-verktøy. Disse kasusstudiene viser forskjellen SIEM kan utgjøre før og etter implementering.
Kasusstudie: Askari Banks implementering av IBM Security QRadar SIEM
Askari Bank, en pakistansk forretningsbank med 560 filialer og 7 500 ansatte, bygde sitt sikkerhetsoperasjonssenter (SOC) fra grunnen av ved hjelp av IBM Security QRadar SIEM, QRadar SOAR og et tillegg for brukeradferdsanalyse.
Plattformen ble implementert sammen med IBM Business Partner SPS, samlet logger på tvers av banksystemer, automatiserte hendelseshåndtering via spillbøker og muliggjorde døgnkontinuerlig oppdagelse av interne trusler.
Her er resultatene av Askari Banks implementering av SIEM-verktøy:
- Drastisk reduksjon i falske positiver: Sikkerhetshendelser falt fra omtrent 700 per dag til færre enn 20, noe som ga SOC-teamet varsler med høy presisjon som kunne følges opp.
- Raskere håndtering av hendelser: Håndteringstiden falt fra rundt 30 minutter til bare 5 minutter gjennom automatisering av SOAR-spillbøker.
- Rask teamvekst: SOC-teamet vokste til over 20 spesialister på under tre år, støttet av automatisering som overtok rutineoppgaver innen innledende vurdering.
- Regulatorisk samsvar: Askari Bank oppnådde fullt samsvar med Pakistans Cyber Security Policy 2021, et nasjonalt krav som pålegger banker å drive automatiserte sikkerhetsoperasjonssentre døgnet rundt.
Kasusstudie: Carrefours implementering av Splunk Cloud Platform
Carrefour, en av verdens største detaljhandelskjeder, tok i bruk Splunk Cloud Platform for å samle sikkerhetsoperasjonene sine på tvers av et globalt miljø med flere kanaler.
Plattformen samlet antivirus-, endepunktdeteksjons- og responslogger i ett enkelt system og automatiserte varsling, saksoppretting og SOC-varsler – slik at belastningen med infrastrukturadministrasjon, som hadde trukket analytikere bort fra det faktiske sikkerhetsarbeidet, ble fjernet.
Her er resultatene av Carrefours implementering av SIEM-verktøy:
- 3 ganger raskere trusselrespons: Ved hjelp av sanntidsinnsikt fra Splunk reagerer Carrefour nå på sikkerhetstrusler tre ganger raskere enn før.
- Et nytt fokus for SOC-operasjonene: Sikkerhetsteamet gikk fra infrastrukturadministrasjon til oppgaver med høy verdi, inkludert applikasjonsadministrasjon, trusselanalyse og aktive sikkerhetsundersøkelser.
- Større tilgjengelighet for analytikere: Både tekniske analytikere og forretningsbrukere kan selvstendig undersøke og opprette varsler under sikkerhetshendelser, noe som øker teamets samlede responskapasitet.
- Sikrere produktlanseringer: Plattformen gir Carrefours team den synligheten de trenger for å lansere nye funksjoner og tjenester på en trygg måte, og reduserer risikoen for at nye digitale funksjoner skaper sikkerhetshull.
Viktige funksjoner og egenskaper ved SIEM-verktøy
Her er de viktigste funksjonene du bør se etter når du vurderer SIEM-verktøy for miljøet ditt:
- Sentralisert logginnsamling: Samle hendelsesdata fra servere, skytjenester, endepunkter og nettverksenheter på én søkbar plattform.
- Trusseldeteksjon i sanntid: Bruk innebygde regler og analyser til å oppdage mistenkelig aktivitet og varsle teamet mens hendelser pågår.
- Automatisert hendelsesrespons: Utløs prosessveiledninger eller arbeidsflyter som veileder eller utfører responstrinn – og reduserer manuelt arbeid i vanlige situasjoner.
- Korrelasjon på tvers av datakilder: Koble sammen hendelser fra ulike systemer (brannmurer, endepunkter, skyen osv.) for å danne et komplett bilde av komplekse angrep.
- Analyse av brukeres og enheters atferd (UEBA): Oppdag interne trusler eller kompromitterte kontoer ved å flagge uvanlig aktivitet hos brukere eller enheter.
- Rapportering av samsvar: Generer rapporter som er knyttet til vanlige regelverk og rammeverk, slik at revisjoner og håndheving av retningslinjer blir enklere.
- Dashbord og visualiseringer: Få tilgang til tilpassbare dashbord som gir innsikt på høyt nivå i status og trender, tilpasset teamets prioriteringer.
- Integrasjon og API-støtte: Koble SIEM-løsningen til det øvrige sikkerhetsmiljøet ditt (saksbehandling, trusselintelligens og verktøy for orkestrering) for smidigere drift.
Bruksområder for SIEM-verktøy: Typiske prosesser og arbeidsflyter
SIEM-verktøy gir deg ett sentralt sted for å samle inn, analysere og håndtere sikkerhetshendelser på tvers av systemene dine. Du kan automatisere viktige arbeidsflyter, som overvåking av trusler, undersøkelser av hendelser og generering av samsvarsrapporter – slik at teamet ditt får mer tid til grundigere analyser og beslutningstaking.
Ved å koble sammen signaler fra alle miljøene dine hjelper SIEM-verktøy deg med å oppdage trusler raskere og redusere manuelle trinn i det daglige sikkerhetsarbeidet.
Bruk denne tabellen for å se hvordan SIEM-verktøy støtter viktige IT- og sikkerhetsprosesser for ledelsen:
| Prosess | Beskrivelse | Slik hjelper programvaren |
|---|---|---|
| ProsessTrusseldeteksjon | BeskrivelseIdentifiser mistenkelig aktivitet eller trusler i IT-miljøet ditt. | Slik hjelper programvarenKorrelere hendelser fra flere kilder for å avdekke reelle trusler og redusere støy fra falske positiver. |
| ProsessHendelsesrespons | BeskrivelseHåndter og løs sikkerhetshendelser raskt etter at de er oppdaget. | Slik hjelper programvarenAutomatiserer prosessveiledninger og arbeidsflyter, slik at responstrinn utføres raskere og krever mindre manuell inngripen. |
| ProsessSamsvarsrapportering | BeskrivelseUtarbeid dokumentasjon og bevismateriale til revisjoner og regulatoriske gjennomganger. | Slik hjelper programvarenGenererer rapporter knyttet til samsvarsrammeverk ved å hente data fra logger og hendelser som er samlet inn på tvers av systemer. |
| ProsessAnalyse av grunnårsak | BeskrivelseUndersøk opprinnelsen til og virkningen av sikkerhetsbrudd eller hendelser. | Slik hjelper programvarenSamler og visualiserer historiske loggdata, slik at team kan spore hendelser og finne sårbarheter. |
| ProsessOvervåking av brukeraktivitet | BeskrivelseFølg med på brukerhandlinger for å oppdage interne trusler eller risikofylt atferd. | Slik hjelper programvarenBruker atferdsanalyse til å flagge avvik fra normal aktivitet, slik at du kan undersøke potensielle trusler. |
More Articles
Typer SIEM-verktøy og lignende verktøy
SIEM-verktøy finnes i noen ulike varianter, og det finnes flere nært beslektede sikkerhetsverktøy som ofte omtales i samme sammenheng:
Bruk denne tabellen for å forstå hva som skiller de ulike typene:
| Type | Særtrekk |
|---|---|
| TypeTradisjonell SIEM | SærtrekkRegelbasert korrelasjon og loggaggregering uten AI-drevet analyse |
| TypeNeste generasjons SIEM | SærtrekkBruker AI og maskinlæring til å automatisere trusseldeteksjon og redusere behovet for manuell justering |
| TypeAdministrert SIEM | SærtrekkDriftes av en tredjepartsleverandør eller MSSP, slik at behovet for intern administrasjon fjernes |
| Type(SOAR) Sikkerhetsorkestrering, automatisering og respons | SærtrekkFokuserer på å automatisere arbeidsflyter for hendelsesrespons fremfor logginnsamling og deteksjon |
| Type(XDR) Utvidet deteksjon og respons | SærtrekkIntegrerer deteksjon på tvers av endepunkter, identitet og skylag uten å ha hovedfokus på loggbehandling |
| TypeLoggbehandling | SærtrekkSamler inn og lagrer logger for søk og revisjon, men mangler innebygd sikkerhetsanalyse og korrelasjon |
Hva du bør se etter i et SIEM-verktøy
Det riktige SIEM-verktøyet bør passe til den eksisterende infrastrukturen, sikkerhetsarbeidsflytene og datamengden din uten å skape mer kompleksitet enn teamet ditt kan håndtere.
Når du sammenligner alternativer, bør du fokusere på hvor godt hver plattform støtter systemene du allerede bruker, og hvordan sikkerhetsteamet ditt faktisk undersøker og håndterer trusler.
Bruk disse faktorene til å vurdere hvilket SIEM-verktøy som passer best for miljøet ditt:
- Dekning av datakilder: Sørg for at SIEM-løsningen kan samle inn logger og hendelser fra systemene teamet ditt faktisk bruker, inkludert endepunkter, servere, brannmurer, skytjenester og identitetsplattformer.
- Kvalitet på deteksjon og korrelasjon: Se etter gode funksjoner for hendelseskorrelasjon, atferdsanalyse og trusselintelligens som bidrar til å avdekke reelle trusler uten å skape for mange falske positiver.
- Skalerbarhet: Kontroller om plattformen kan håndtere det nåværende loggvolumet ditt og fortsette å yte godt etter hvert som infrastrukturen og sikkerhetsdataene dine vokser.
- Egnethet for utrulling: Vurder om et skybasert, lokalt eller hybrid SIEM passer best til miljøet ditt, sikkerhetskravene og de interne ressursene dine.
- Totale kostnader og administrasjonsinnsats: Sammenlign mer enn bare lisensprisen. Logginnsamling, lagring, oppbevaring, justering, implementering og bemanning kan alle påvirke de langsiktige kostnadene ved å drifte plattformen.
Gjør SIEM-innsikt om til handling
Et SIEM kan gi sikkerhetsteamet ditt deteksjonen og oversikten det trenger, men noen organisasjoner trenger også sterkere automatisering når en trussel er identifisert. Hvis det er viktig å redusere manuelt responsarbeid, kan de beste SOAR-plattformene supplere SIEM-løsningen ved å orkestrere og automatisere arbeidsflyter for hendelsesrespons.