Feltet cybersikkerhet vokser i takt med utviklingen av innovative verktøy og teknologier for å håndtere og redusere omfanget av trusler og utfordringer virksomheter står overfor i dag. To fremtredende konsepter er SOAR (sikkerhetsorkestrering, automatisering og respons) og SIEM (sikkerhetsinformasjon og hendelseshåndtering). Begge tilbyr separate, men sammenvevde funksjoner som er utviklet for å øke effektiviteten og virkningen av cybersikkerhetsoperasjoner.
SIEM-verktøy kan holde IT-infrastrukturen din sikker ved å overvåke og oppdage sikkerhetstrusler. SOAR har en mer proaktiv tilnærming. Det integreres med ulike sikkerhetsverktøy for å samle inn data og muliggjør automatiserte svar på trusler på lavt nivå. SOAR-plattformer er utviklet for å effektivisere og styrke responsen på slike trusler.

Bransjeinnsikt
Begrepet SIEM ble innført av analytikere hos Gartner, og kombinerer Security Event Management (SEM), det vil si sikkerhetshendelseshåndtering, som analyserer logg- og hendelsesdata i sanntid for å overvåke trusler, korrelere hendelser og håndtere sikkerhetshendelser, med Security Information Management (SIM), det vil si sikkerhetsinformasjonsstyring, som samler inn, analyserer og rapporterer loggdata.
Debatten om SOAR og SIEM er ofte omstridt, men en forståelse av når og hvordan de skal brukes, kan forbedre en virksomhets sikkerhetsnivå betydelig. I denne artikkelen lærer du om de viktigste funksjonene i SIEM og SOAR.
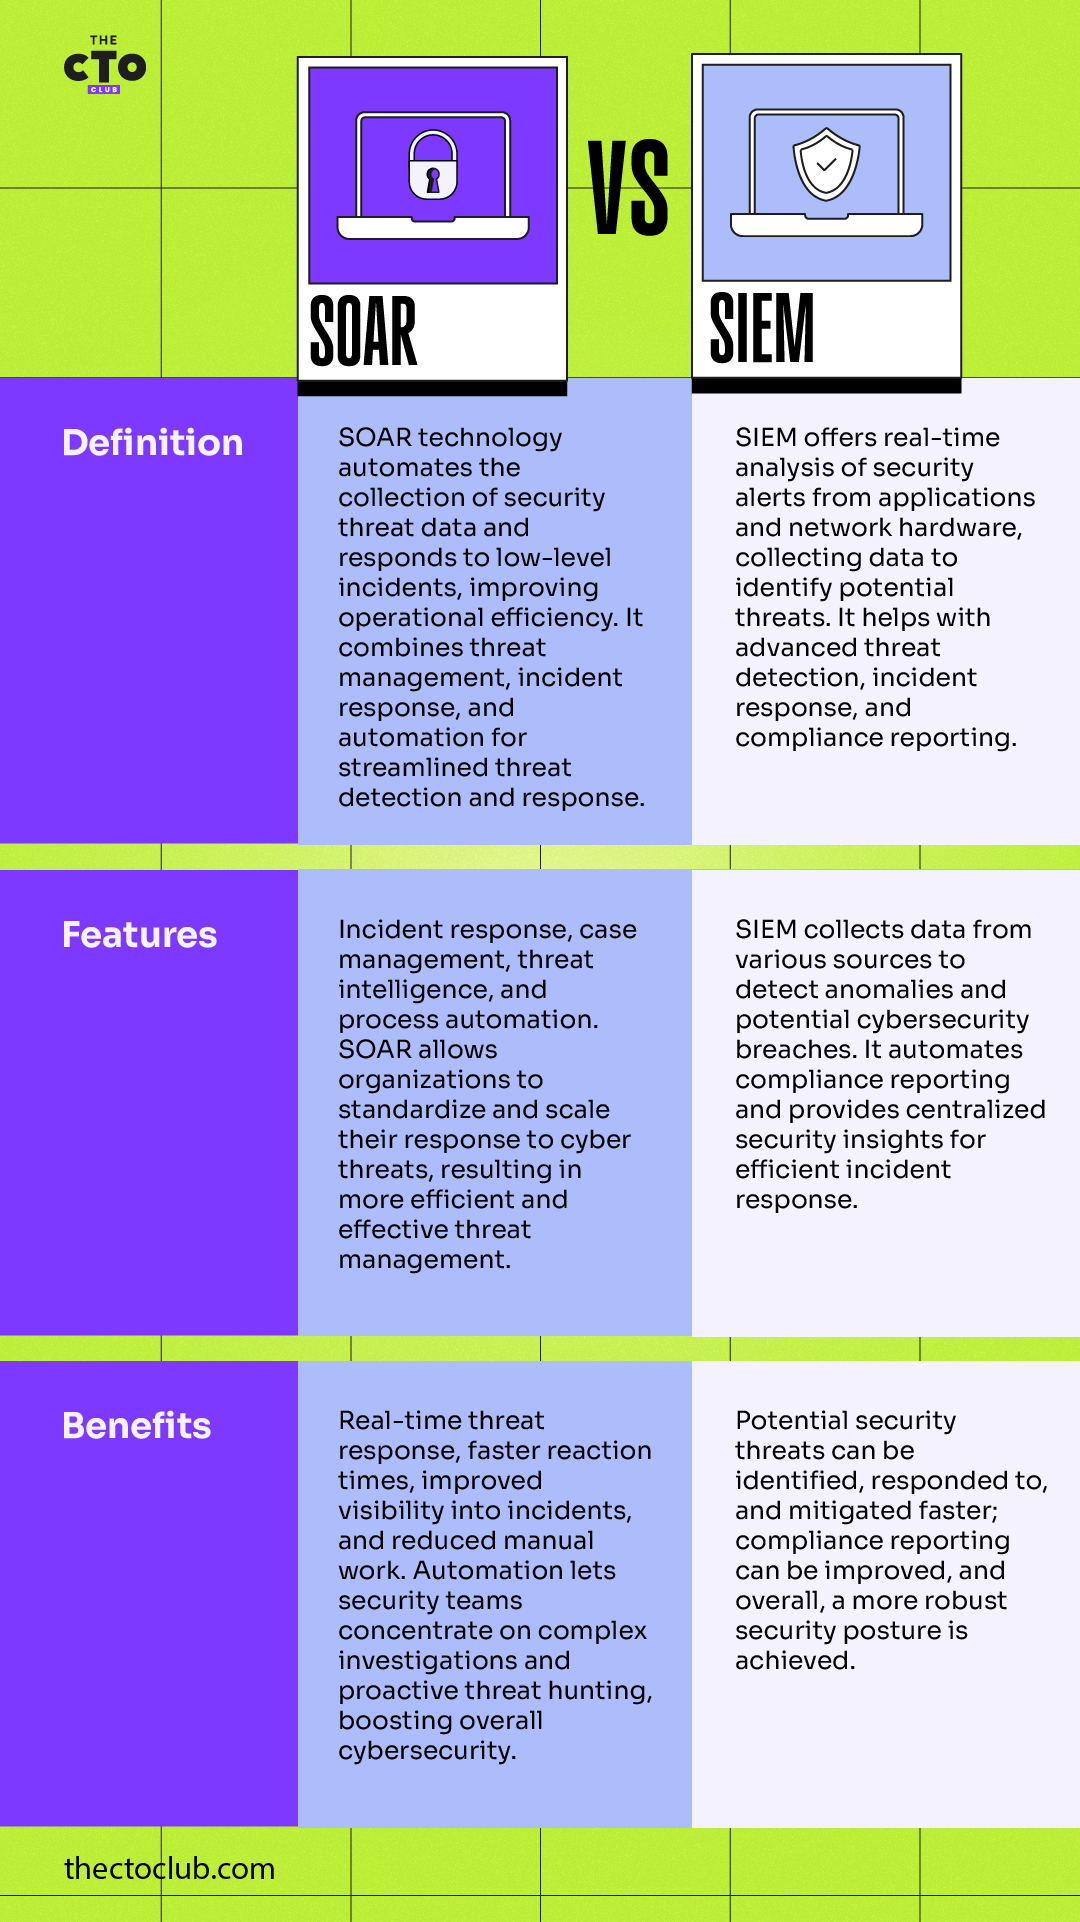
Forstå SOAR og SIEM: Definisjon, funksjoner og fordeler
Har du en konto? Logg inn
Viktige forskjeller
Selv om SOAR- og SIEM-verktøy virker like, finnes det noen viktige forskjeller. SIEM-verktøy fokuserer hovedsakelig på logging av data, korrelasjon og gjennomføring av hendelsesanalyser for å identifisere unormal og mistenkelig aktivitet. De fremhever de angitte hendelsene eller avvikene, men foretar ingen andre handlinger.
SOAR-verktøy sentraliserer derimot data om trusselintelligens og gir en helhetlig oversikt over sikkerhetsmiljøet. De går et skritt lenger enn SIEM-løsninger ved å tilby automatiserte responshandlinger. Disse handlingene kan variere fra å sende varsler til relevant personell som skal iverksette tiltak, til aktiv isolering av berørte enheter eller blokkering av ondsinnede IP-adresser.
SIEM alene krever vanligvis manuell inngripen for å sortere identifiserte varsler, noe som kan være tidkrevende og føre til forsinkelser ved en større sikkerhetshendelse. Med SOAR kan du redusere den menneskelige innsatsen ved å automatisere disse prosessene proaktivt.
SOAR-verktøy kan redusere responstiden betydelig ved å utløse bestemte arbeidsflyter som svar på identifiserte trusler, og dermed forbedre sikkerhetens effektivitet og virkning. Selv om SOAR og SIEM kan fungere uavhengig av hverandre, kan integrering av de to systemene gi en mer sømløs og effektiv strategi for oppdagelse og håndtering av trusler, og legge til rette for en helhetlig cybersikkerhetsstrategi.


SOAR og SIEM i henhold til virksomhetens behov
Når du skal velge mellom SOAR og SIEM ut fra virksomhetens behov, er det viktig å kartlegge organisasjonens unike krav. SIEM-løsninger er svært gode på datainnsamling og gir verdifull innsikt i aktivitetsmønstre ved å flagge bemerkelsesverdige hendelser for nærmere undersøkelse. Hvis virksomhetens viktigste behov er bedre oversikt over økosystemene, loggkorrelasjon og hendelsesvarsler, kan en SIEM-løsning være bedre egnet. Den er særlig kraftig i miljøer der samsvarsregler krever detaljert logging og hendelsesanalyse.
SOAR er derimot mer rettet mot proaktiv trusseljakt, håndtering av sikkerhetshendelser og automatisering. Denne plattformen er kjent for evnen til å integrere ulike cybersikkerhetsverktøy, noe som muliggjør en samlet koordinering av trusselhåndteringen.
Hvis virksomheten din legger stor vekt på rask respons på trusler og på å oppdage og utbedre svakheter før de eskalerer, kan SOAR være et bedre alternativ. SOARs evne til å opprette en effektiv arbeidsflyt, redusere responstiden og avlaste sikkerhetsteamet kan gi virksomheten betydelig verdi og effektivitet.

More Articles
Vellykkede implementeringer av SOAR og SIEM
Et eksempel på en vellykket implementering av et SIEM-system finner vi hos en ledende leverandør av helsetjenester. Selskapet hadde problemer med enorme mengder brukerlogger og varsler, noe som økte risikoen for å overse kritiske sikkerhetshendelser.
Ved å implementere en SIEM-løsning ble mengden logger redusert betydelig, og viktige hendelser ble raskt identifisert. Systemet tilbød også en sentral plassering for analyse og rapportering, noe som forbedret organisasjonens sikkerhetsnivå.
SOAR-systemer har på samme måte vist seg å være avgjørende. En internasjonal bankgruppe håndterte for eksempel et høyt nivå av cybertrusler og falske alarmer, og konvensjonelle metoder for trusselhåndtering viste seg å være ineffektive.
Implementeringen av et SOAR-system gjorde det mulig å redusere responstiden fra timer til minutter. Ved å automatisere repetitive oppgaver kunne de rette ressursene mot komplekse trusler.
SOAR-plattformen økte effektiviteten og nøyaktigheten og hjalp dem med å håndtere et trussellandskap i rask endring. I begge tilfeller viste integrasjonen av SIEM og SOAR seg avgjørende for å styrke sikkerhetsinfrastrukturen.
Fremtiden for cybersikkerhet med SOAR og SIEM
Etter hvert som vi går lenger inn i den digitale tidsalderen, lærer vi hvilke verktøy som kan skape et kraftig cybersikkerhetsforsvar. De sofistikerte cybertruslene som dukker opp, krever et like avansert svar; derfor er integreringen av SIEMs funksjoner for hendelsesdeteksjon med SOARs automatiserte responsmekanismer fremtiden for cybersikkerhet.
Den videre utviklingen av disse teknologiene vil dessuten sannsynligvis være tett knyttet til håndtering av skysikkerhet. Etter hvert som selskaper i økende grad flytter driften til skyen, vil etterspørselen etter skykompatible SIEM- og SOAR-løsninger som tilbyr trusselintelligens i sanntid og automatiserte svar, øke. Det er tydelig at kombinasjonen av SOAR og SIEM vil spille en avgjørende rolle i utformingen av neste generasjons standarder for cybersikkerhet.
Hvis du vil lese mer om cybersikkerhet, kan du abonnere på nyhetsbrevet vårt for de nyeste innsiktene!