Key Takeaways
Grunnleggende om SIEM-verktøy: Et SIEM-verktøy samler inn og analyserer sikkerhetsdata på tvers av miljøer, slik at team kan oppdage og håndtere trusler mer effektivt.
Målgrupper: SIEM-verktøy brukes av sikkerhetsteam i større virksomheter, skydriftsansvarlige, bransjer med strenge krav til etterlevelse, leverandører av administrerte sikkerhetstjenester og offentlige IT-avdelinger.
Kjernefunksjoner: Viktige funksjoner i SIEM-verktøy omfatter sentralisert innsamling av logger, trusseloppdagelse, automatisering av hendelseshåndtering, atferdsanalyse og rapportering for etterlevelse.
Påvirkning på virksomheten: Ved å ta i bruk et SIEM-verktøy kan man redusere risiko og responstid, men det krever investeringer, kontinuerlig finjustering og spesialisert kompetanse.
Valg av SIEM-verktøy: Når du vurderer hva et SIEM-verktøy er, bør du se på integrasjonsbehov, automatisering, rapportering og om en administrert eller tradisjonell løsning passer best.
SIEM-verktøy gir sikkerhetsteamet ditt ett sted for å samle inn, korrelere og håndtere trusseldata på tvers av hele miljøet. Uten et slikt verktøy må du sette sammen varsler fra et dusin frakoblede kilder – og angripere regner med dette gapet.
Jeg har selv sett hvor raskt et uovervåket blindfelt kan utvikle seg til en hendelse. Denne veiledningen dekker viktige funksjoner, praktiske brukstilfeller og hva du bør se etter når du vurderer alternativer, slik at du kan ta en trygg og informert beslutning om hvilken løsning som passer teknologistakken din.
Hva er et SIEM-verktøy?
Et verktøy for sikkerhetsinformasjon og hendelseshåndtering (SIEM) er programvare som samler inn, sentraliserer og analyserer logg- og hendelsesdata fra hele teknologimiljøet ditt. Ved hjelp av innebygde regler og automatisering oppdager SIEM-verktøy trusler, sporer sikkerhetshendelser og hjelper teamet ditt med å undersøke hendelser raskere.
Sikkerhetsteam er avhengige av SIEM-verktøy for å forenkle overvåkingen av hendelser, styrke arbeidsflytene for undersøkelser og holde tritt med krav til samsvar på tvers av dataene og systemene sine.
SIEM kombinerer to tidligere sikkerhetsfunksjoner: administrasjon av sikkerhetsinformasjon (SIM) og administrasjon av sikkerhetshendelser (SEM). SIM fokuserer på å samle inn, lagre og analysere sikkerhetsdata over tid, mens SEM fokuserer på å overvåke hendelser i sanntid og markere mistenkelig aktivitet.
Sammen gir de sikkerhetsteam både historisk kontekst og innsyn i sanntid på tvers av miljøet.
Hvordan fungerer et SIEM-verktøy?
Et SIEM-verktøy fungerer ved å hente sikkerhetslogger og hendelsesdata fra hele IT-miljøet ditt inn i ett sentralisert system. Dette kan omfatte endepunkter, servere, brannmurer, nettverksenheter, skytjenester, applikasjoner og identitetsplattformer.
Når dataene kommer inn i SIEM-systemet, organiserer og normaliserer plattformen dem slik at hendelser fra ulike systemer kan analyseres samlet. Deretter bruker den korrelasjonsregler, analyse, atferdsbaseliner og, avhengig av plattformen, maskinlæring eller trusselsetterretningskilder for å identifisere aktivitet som kan tyde på en sikkerhetstrussel.
En typisk SIEM-arbeidsflyt ser slik ut:
- Samle inn sikkerhetsdata: SIEM-systemet samler kontinuerlig inn logger og hendelser fra systemer på tvers av infrastrukturen din.
- Normaliser og aggreger hendelser: Data fra ulike kilder konverteres til et enhetlig format slik at de kan søkes i og sammenlignes.
- Korrelér mistenkelig aktivitet: Plattformen kobler sammen relaterte hendelser som kan virke ufarlige hver for seg, men som kan indikere et angrep når de ses samlet.
- Generer og prioriter varsler: Når aktivitet samsvarer med en deteksjonsregel, et unormalt atferdsmønster eller en kjent indikator på kompromittering, oppretter SIEM-systemet et varsel som sikkerhetsteamet kan undersøke.
- Støtt undersøkelser og håndtering: Analytikere kan spore aktivitet på tvers av systemer, gjennomgå historiske hendelser og fastslå omfanget av og årsaken til en hendelse. Moderne SIEM-verktøy kan også utløse automatiserte handlinger direkte eller integreres med SOAR-plattformer for mer avanserte arbeidsflyter for hendelseshåndtering.
Fordi SIEM-systemet oppbevarer sikkerhetsdata på ett søkbart sted, kan team også bruke historiske logger til kriminaltekniske undersøkelser, trusseljakt, samsvarsrapportering og identifisering av mønstre som ville vært vanskelige å oppdage på tvers av frakoblede verktøy.
Eksempler på SIEM-verktøy
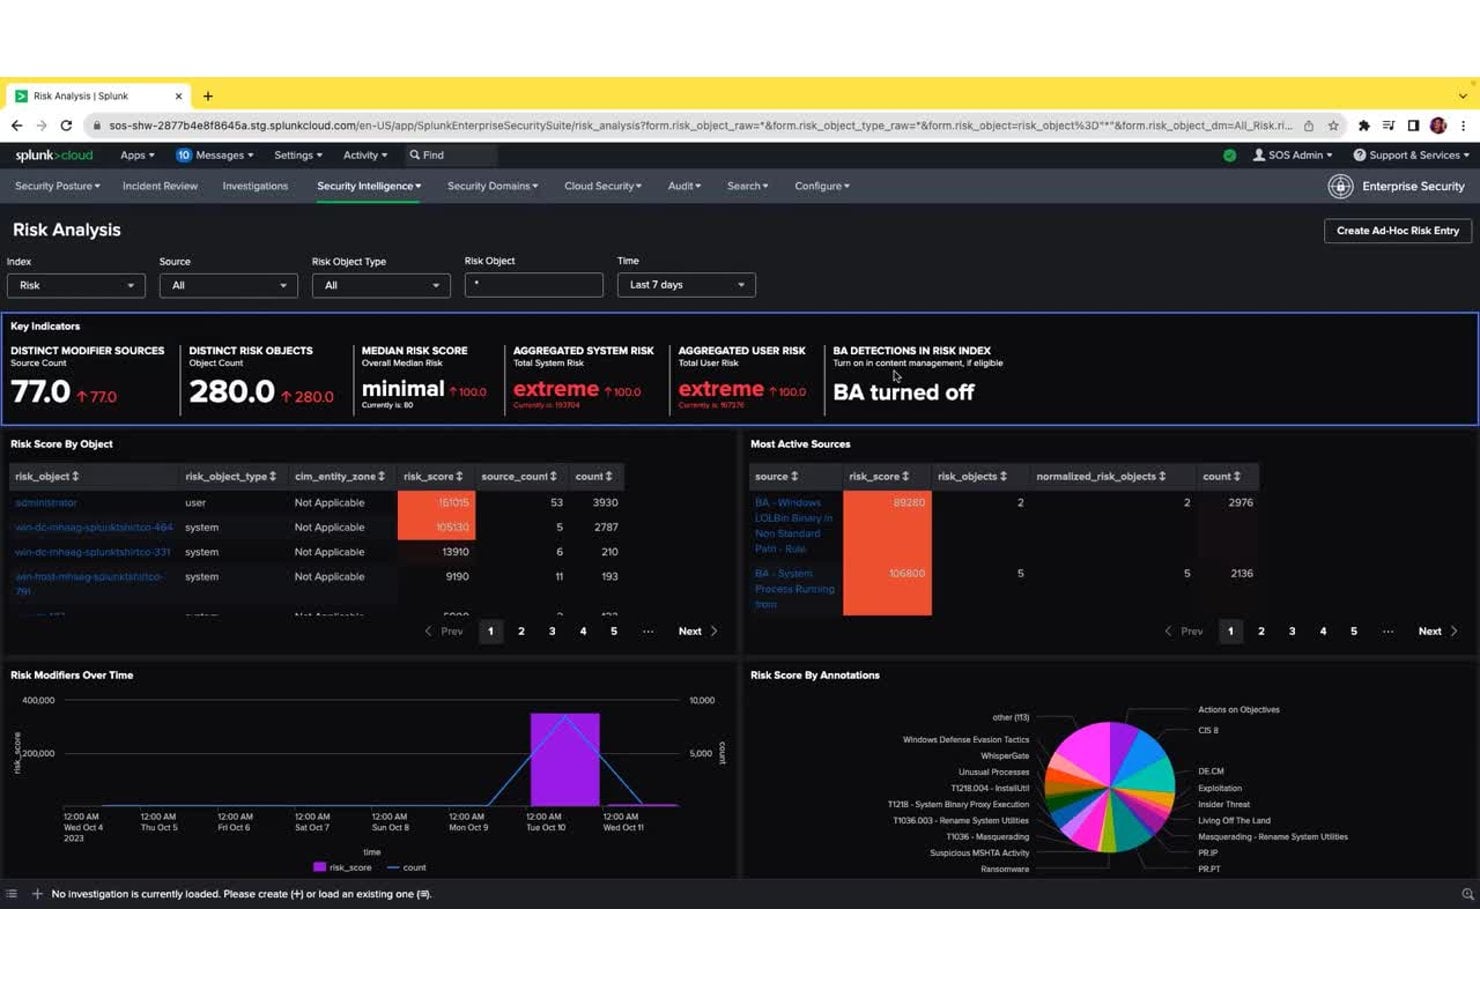
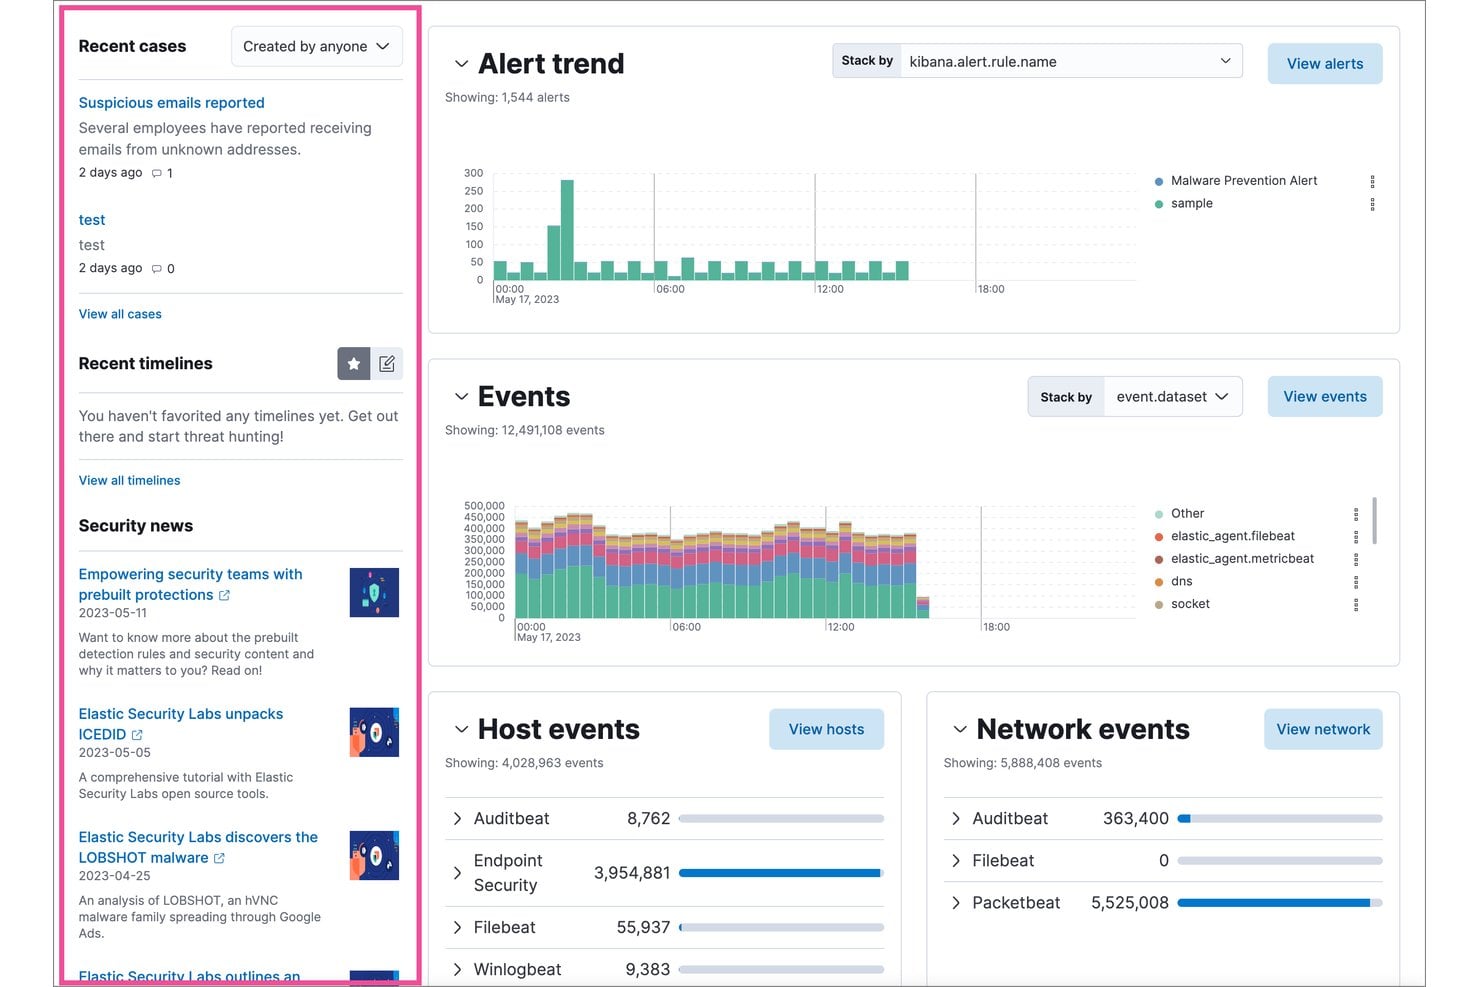
Her er noen visuelle eksempler på hvordan grensesnitt for SIEM-verktøy ser ut i praksis:
Have an account? Log In
De beste SIEM-verktøyene du bør vurdere
Her er min liste over de beste SIEM-verktøyløsningene:
Hvem bruker SIEM-verktøy?
Her er typene team og organisasjoner som er avhengige av SIEM-verktøy for sikkerhetsovervåking og hendelseshåndtering:
- Bedriftssikkerhetsteam: Har ansvar for sikkerhetsoperasjoner i store og komplekse organisasjoner med omfattende infrastruktur.
- Leverandører av administrerte sikkerhetstjenester (MSSP-er): Tilbyr utkontraktert overvåking og trusseldeteksjon for klientmiljøer.
- Team for skyinfrastruktur: Overvåker aktivitet, reviderer tilganger og oppdager trusler på tvers av skybaserte og hybride systemer.
- Regulerte bransjer: Team innen finansielle tjenester, helsevesen og forsyningstjenester må oppfylle strenge krav til samsvar og rapportering.
- IT-avdelinger i offentlig sektor og myndigheter: Beskytter kritiske systemer og sensitive data mot målrettede trusler og nettangrep.
Viktige fordeler med SIEM-verktøy og mulig innvirkning på virksomheten
SIEM-verktøy hjelper deg med å redusere risiko, reagere raskere på hendelser, støtte samsvar og holde miljøet i jevn drift – noe som kan påvirke oppetid og virksomhetens omdømme direkte.
Husk at disse løsningene vanligvis innebærer en betydelig investering, og at en dårlig administrert implementering kan introdusere ny kompleksitet eller mangler i synligheten.
Bruk denne tabellen til å veie de viktigste fordelene og risikoene ved å ta i bruk et SIEM-verktøy:
| Fordeler | Risikoer |
|---|---|
| FordelerRaskere oppdagelse og håndtering av hendelser | RisikoerHøye kostnader for implementering og lisenser på forhånd |
| FordelerSentralisert oversikt på tvers av alle miljøer | RisikoerKompleksitet kan føre til konfigurasjonsmangler |
| FordelerForbedret trusseljakt og etterforskning | RisikoerFalske positiver kan føre til varselutmattelse |
| FordelerBedre støtte for krav til samsvar | RisikoerKrever kontinuerlig justering og dedikert teknisk ekspertise |
| FordelerFremskynder rotårsaksanalyse etter hendelser | RisikoerPersonvernproblemer hvis logger håndteres feil |
| FordelerForenkler rapportering og forberedelse til revisjon | RisikoerLeverandørbinding eller utfordringer ved migrering |
| FordelerKorrelasjon av signaler fra flere kilder | RisikoerBelastning på lagrings- og databehandlingsinfrastruktur |
Kasusstudier av SIEM-verktøy
Se hvordan virkelige team endret sikkerhetsresultatene sine med SIEM-verktøy. Disse kasusstudiene viser forskjellen SIEM kan utgjøre før og etter implementering.
Kasusstudie: Askari Banks implementering av IBM Security QRadar SIEM
Askari Bank, en kommersiell bank i Pakistan med 560 filialer og 7 500 ansatte, bygget sitt sikkerhetsoperasjonssenter (SOC) fra grunnen av ved hjelp av IBM Security QRadar SIEM, QRadar SOAR og et tillegg for analyse av brukeradferd.
Plattformen ble implementert med IBM Business Partner SPS, samlet logger på tvers av banksystemer, automatiserte hendelseshåndtering via arbeidsflyter og muliggjorde døgnkontinuerlig oppdagelse av interne trusler.
Her er resultatene av Askari Banks implementering av SIEM-verktøy:
- Drastisk reduksjon i falske positiver: Antallet sikkerhetshendelser falt fra omtrent 700 per dag til færre enn 20, noe som ga SOC-teamet varsler med høy presisjon og tydelige handlingsmuligheter.
- Raskere håndtering av hendelser: Tiden for håndtering falt fra rundt 30 minutter til bare 5 minutter gjennom automatisering av SOAR-arbeidsflyter.
- Rask teamvekst: SOC-teamet vokste til over 20 spesialister på under tre år, støttet av automatisering som overtok rutinemessige triageoppgaver.
- Regulatorisk samsvar: Askari Bank oppnådde fullt samsvar med Pakistans Cyber Security Policy 2021, et nasjonalt krav som pålegger banker å drive automatiserte sikkerhetsoperasjonssentre døgnet rundt.
Kasusstudie: Carrefours implementering av Splunk Cloud Platform
Carrefour, en av verdens største detaljhandelsaktører, tok i bruk Splunk Cloud Platform for å konsolidere sikkerhetsoperasjonene sine på tvers av et globalt miljø med flere kanaler.
Plattformen samlet antivirus-, endepunktdeteksjons- og responslogger i ett enkelt system og automatiserte varsler, saksopprettelse og SOC-varslinger – noe som fjernet infrastrukturnedarbeidet som hadde trukket analytikerne bort fra det faktiske sikkerhetsarbeidet.
Her er resultatene av Carrefours implementering av SIEM-verktøy:
- 3 ganger raskere respons på trusler: Ved hjelp av sanntidsinnsikt fra Splunk responderer Carrefour nå på sikkerhetstrusler tre ganger raskere enn tidligere.
- Et nytt fokus for SOC-operasjonene: Sikkerhetsteamet gikk fra infrastrukturadministrasjon til oppgaver med høy verdi, inkludert applikasjonsadministrasjon, trusseleanalyse og aktive sikkerhetsundersøkelser.
- Bredere tilgjengelighet for analytikere: Både tekniske analytikere og forretningsbrukere kan selvstendig undersøke og opprette varsler under sikkerhetshendelser, noe som utvider teamets samlede responskapasitet.
- Sikrere produktlanseringer: Plattformen gir Carrefour-teamene den synligheten de trenger for å lansere nye funksjoner og tjenester på en trygg måte, og reduserer risikoen for at nye digitale funksjoner skaper sikkerhetshull.
Viktige funksjoner og egenskaper ved SIEM-verktøy
Her er de viktigste funksjonene du bør se etter når du vurderer SIEM-verktøy for miljøet ditt:
- Sentralisert logginnsamling: Samle hendelsesdata fra servere, skytjenester, endepunkter og nettverksenheter på én søkbar plattform.
- Sanntidsdeteksjon av trusler: Bruk innebygde regler og analysefunksjoner til å oppdage mistenkelig aktivitet og varsle teamet etter hvert som hendelser utspiller seg.
- Automatisert hendelsesrespons: Utløs arbeidsbøker eller arbeidsflyter som veileder eller utfører responstrinn – og reduserer manuelt arbeid ved hyppige scenarier.
- Korrelasjon på tvers av datakilder: Koble sammen hendelser fra ulike systemer (brannmurer, endepunkter, skyen osv.) for å danne et komplett bilde av komplekse angrep.
- Analyse av bruker- og enhetsatferd (UEBA): Oppdag interne trusler eller kompromitterte kontoer ved å flagge uvanlig aktivitet hos brukere eller enheter.
- Samsvarsrapportering: Generer rapporter knyttet til vanlige regelverk og rammeverk, slik at revisjoner og håndheving av retningslinjer blir enklere.
- Dashbord og visualiseringer: Få tilgang til tilpassbare dashbord som gir overordnet status og innsikt i trender, tilpasset teamets prioriteringer.
- Integrasjon og API-støtte: Koble SIEM-løsningen til det øvrige sikkerhetsmiljøet ditt (saksopprettelse, trusseletterretning og orkestreringsverktøy) for smidigere operasjoner.
Bruksområder for SIEM-verktøy: Typiske prosesser og arbeidsflyter
SIEM-verktøy gir deg et sentralt sted for å samle inn, analysere og håndtere sikkerhetshendelser på tvers av systemene dine. Du kan automatisere viktige arbeidsflyter, som overvåking av trusler, undersøkelser av hendelser og generering av samsvarsrapporter – slik at teamet ditt får mer tid til grundigere analyse og beslutningstaking.
Ved å koble sammen signaler fra alle miljøene dine hjelper SIEM-verktøy deg med å oppdage trusler raskere og redusere manuelle trinn i det daglige sikkerhetsarbeidet.
Bruk denne tabellen for å se hvordan SIEM-verktøy støtter viktige IT- og sikkerhetsprosesser for ledelsen:
| Prosess | Beskrivelse | Hvordan programvare hjelper |
|---|---|---|
| ProsessTrusseldeteksjon | BeskrivelseIdentifiser mistenkelig aktivitet eller trusler i hele IT-miljøet ditt. | Hvordan programvare hjelperKorrelaterer hendelser fra flere kilder for å avdekke reelle trusler og redusere støy fra falske positiver. |
| ProsessHendelsesrespons | BeskrivelseHåndter og løs sikkerhetshendelser raskt etter at de er oppdaget. | Hvordan programvare hjelperAutomatiserer arbeidsbøker og arbeidsflyter slik at responstrinn utføres raskere og krever mindre manuell inngripen. |
| ProsessSamsvarsrapportering | BeskrivelseForbered dokumentasjon og bevis til revisjoner og regulatoriske gjennomganger. | Hvordan programvare hjelperGenererer rapporter knyttet til samsvarsrammeverk ved å hente data fra logger og hendelser som er samlet inn på tvers av systemene. |
| ProsessÅrsaksanalyse | BeskrivelseUndersøk opprinnelsen til og virkningen av sikkerhetsbrudd eller hendelser. | Hvordan programvare hjelperSamler og visualiserer historiske loggdata, slik at teamene kan spore hendelser og finne sårbarheter. |
| ProsessOvervåking av brukeraktivitet | BeskrivelseFølg med på brukerhandlinger for å oppdage interne trusler eller risikabel atferd. | Hvordan programvare hjelperBruker atferdsanalyse til å flagge avvik fra normal aktivitet, slik at du kan undersøke potensielle trusler. |
More Articles
Typer SIEM-verktøy og lignende verktøy
SIEM-verktøy finnes i noen ulike varianter, og det finnes flere nært beslektede sikkerhetsverktøy som ofte omtales i samme sammenheng:
Bruk denne tabellen for å forstå hva som skiller de ulike typene:
| Type | Særtrekk |
|---|---|
| TypeTradisjonell SIEM | SærtrekkRegelbasert korrelasjon og loggaggregering uten AI-drevet analyse |
| TypeNeste generasjons SIEM | SærtrekkBruker AI og maskinlæring til å automatisere trusseldeteksjon og redusere behovet for manuell justering |
| TypeAdministrert SIEM | SærtrekkDriftes av en tredjepartsleverandør eller MSSP, slik at behovet for intern administrasjon bortfaller |
| Type(SOAR) Sikkerhetsorkestrering, automatisering og respons | SærtrekkFokuserer på å automatisere arbeidsflyter for hendelsesrespons i stedet for logginnsamling og deteksjon |
| Type(XDR) Utvidet deteksjon og respons | SærtrekkIntegrerer deteksjon på tvers av endepunkter, identitet og skylag uten å ha hovedfokus på loggadministrasjon |
| TypeLoggadministrasjon | SærtrekkSamler inn og lagrer logger for søk og revisjon, men mangler innebygd sikkerhetsanalyse og korrelasjon |
Hva du bør se etter i et SIEM-verktøy
Det riktige SIEM-verktøyet bør passe til den eksisterende infrastrukturen, sikkerhetsarbeidsflytene og datamengden uten å skape mer kompleksitet enn teamet ditt kan håndtere.
Når du sammenligner alternativer, bør du fokusere på hvor godt hver plattform støtter systemene du allerede bruker, og hvordan sikkerhetsteamet ditt faktisk undersøker og håndterer trusler.
Bruk disse faktorene til å vurdere hvilket SIEM-verktøy som passer best for miljøet ditt:
- Dekning av datakilder: Sørg for at SIEM-løsningen kan samle inn logger og hendelser fra systemene teamet ditt faktisk bruker, inkludert endepunkter, servere, brannmurer, skytjenester og identitetsplattformer.
- Kvalitet på deteksjon og korrelasjon: Se etter gode funksjoner for hendelseskorrelasjon, atferdsanalyse og trusselintelligens som bidrar til å avdekke relevante trusler uten å skape for mange falske positiver.
- Skalerbarhet: Kontroller om plattformen kan håndtere det nåværende loggvolumet og fortsette å yte godt etter hvert som infrastrukturen og sikkerhetsdataene vokser.
- Valg av distribusjonsmodell: Vurder om en skybasert, lokal eller hybrid SIEM-løsning passer best til miljøet, sikkerhetskravene og de interne ressursene dine.
- Totale kostnader og administrasjonsarbeid: Sammenlign mer enn bare lisensprisen. Logginnsamling, lagring, oppbevaring, justering, implementering og bemanning kan alle påvirke de langsiktige kostnadene ved å drifte plattformen.
Gjør SIEM-innsikt om til handling
En SIEM-løsning kan gi sikkerhetsteamet den deteksjonen og oversikten det trenger, men noen organisasjoner trenger også sterkere automatisering når en trussel er identifisert. Hvis det er viktig å redusere manuelt responsarbeid, kan de beste SOAR-plattformene utfylle SIEM-løsningen ved å orkestrere og automatisere arbeidsflyter for hendelsesrespons.