

Å ligge i forkant av trusler og endringer i bransjen betyr å holde innboksen fylt med de riktige nyhetsbrevene om IT-sikkerhet. Jeg har samlet pålitelige nyhetsbrev som hjelper deg med å skille støyen fra det viktige og holde deg oppdatert, enten du feilsøker, planlegger oppgraderinger eller holder ledelsen informert.
De 17 beste nyhetsbrevene om IT-sikkerhet
Nedenfor finner du mine sammendrag av de beste nyhetsbrevene om IT-sikkerhet. Anmeldelsene mine gir et innblikk i målgruppen, frekvensen, kostnaden og mer for hvert nyhetsbrev.
1. Krebs on Security – Best for etterforskning av nettkriminalitet
- Målgruppe: IT-sikkerhetseksperter og cybersikkerhetsforskere
- Frekvens: Flere ganger i uken
- Kostnad: Gratis
Krebs on Security er Brian Krebs' uavhengige, undersøkende publikasjon, som dekker nettkriminalitet, datainnbrudd og aktivitet fra trusselaktører med en dybde du sjelden finner andre steder.
Det har vært en viktig ressurs for sikkerhetseksperter siden 2009, da Krebs forlot The Washington Post for å rapportere om datasikkerhet på heltid.
Hvorfor abonnere? Hvis du ønsker grundig rapportering som faktisk følger pengene – og sporer løsepengevirusgjenger, svindelnettverk og tidslinjer for sikkerhetsbrudd tilbake til kilden – er dette nyhetsbrevet du bør bokmerke. Brian Krebs har et rykte for å avdekke store saker før de blir plukket opp av de større mediene, noe som betyr at du ofte får tidlig og presis informasjon om trusler som kan påvirke miljøet ditt.
2. The Hacker News – Best for aktuelle varsler om sårbarheter
- Målgruppe: Cybersikkerhetseksperter, IT-administratorer og forskere
- Frekvens: Daglig
- Kostnad: Gratis
The Hacker News ble grunnlagt i 2010 av Mohit Kumar og har vokst til å bli et av de mest leste nyhetsmediene om cybersikkerhet. Det er laget for IT- og sikkerhetseksperter som trenger å holde seg oppdatert på sårbarheter, sikkerhetsbrudd og aktive trusselkampanjer.
Hvorfor abonnere? Det som gir The Hacker News en plass i innboksen din, er hastigheten – CVE-kunngjøringer, varsler om aktive utnyttelser og råd om oppdateringer kommer raskt, slik at du slipper å ta igjen etterslepet flere dager senere. Det daglige formatet gir deg en jevn oversikt over hva som skjer i trussellandskapet, uten at du må lete gjennom flere kilder.
3. Dark Reading – Best for nyheter og analyser om virksomhetssikkerhet
- Målgruppe: Sikkerhetseksperter i virksomheter, CISO-er og IT-risikoeiere
- Frekvens: Daglig
- Kostnad: Gratis
Dark Reading har dekket cybersikkerhet i virksomheter i over 20 år og drives av Informa TechTarget. Det er tydelig rettet mot sikkerhetsledere og fagfolk som arbeider i komplekse virksomhetsmiljøer.
Hvorfor abonnere? Dark Reading går dypere enn overskriftene – her finner du analyser på tvers av applikasjonssikkerhet, skyrisiko, ICS/OT, IAM og mer, så det er nyttig enten du er en CISO som vurderer risikostyringen, eller en analytiker som følger bestemte trusselområder. Innholdet i CISO Corner er verdt å trekke frem hvis du har en lederrolle, ettersom det fokuserer på strategiske sikkerhetsbeslutninger fremfor bare tekniske råd.
Have an account? Log In
4. SANS NewsBites – best for ekspertkommenterte cybersikkerhetsoverskrifter
- Målgruppe: Sikkerhetsledere og erfarne cybersikkerhetseksperter
- Frekvens: To ganger i uken
- Kostnad: Gratis
SANS NewsBites er et cybersikkerhetssammendrag som publiseres to ganger i uken av SANS Institute, og er nå inne i sitt 28. bind. Hver utgave samler ukens viktigste sikkerhetsnyheter og kombinerer dem med ekspertkommentarer fra fagfolk i SANS-miljøet.
Hvorfor abonnere? Det som skiller NewsBites fra mengden, er kommentarlaget – du får ikke bare lenker; du får kontekst fra personer som forstår de operative konsekvensene av det de dekker, fra gjennomganger av oppdateringstirsdag til varsler om kritisk infrastruktur.
Det er spesielt nyttig hvis du er en erfaren fagperson eller sikkerhetsleder som må holde deg informert, men ønsker ekspertvurderinger, ikke bare rå overskrifter.
5. Crypto-Gram – best for sikkerhetsledelse og policyanalyse
- Målgruppe: Sikkerhetseksperter, teknologer og policyeksperter over hele verden
- Frekvens: Månedlig
- Kostnad: Gratis
Crypto-Gram er et månedlig nyhetsbrev fra Bruce Schneier – en av de mest innflytelsesrike stemmene innen cybersikkerhet – som har blitt utgitt siden 1998. Det samler blogginnleggene hans fra den foregående måneden i ett enkelt sammendrag som dekker kryptografi, personvern, AI-sikkerhet, overvåking og policybeslutningene som former alt dette.
Hvorfor abonnere? Det Schneier tilfører, som de fleste sikkerhetsnyhetsbrev ikke gjør, er et genuint policy- og samfunnsperspektiv – han er foreleser ved Harvard Kennedy School og styremedlem i EFF, så kommentarene hans knytter teknologisk utvikling til de reelle konsekvensene på måter som går utover oppdateringsnotater og trusselvarsler.
Det passer spesielt godt hvis du er en erfaren fagperson eller sikkerhetsleder som ønsker å tenke dypere over hvilken retning fagfeltet beveger seg i, ikke bare hva som skjer akkurat nå.
6. CyberWire Daily Briefing – best for cybersikkerhetsinformasjon
- Målgruppe: Cybersikkerhetsfagfolk og beslutningstakere i alle bransjer
- Frekvens: Hver ukedag
- Kostnad: Gratis
CyberWire Daily Briefing er et gratis nyhetsbrev som utgis hver ukedag av N2K Networks, og som leverer et kortfattet situasjonsforståelsessammendrag om trusler, sårbarheter, policy og nyheter fra markedet. Det er laget for cybersikkerhetseksperter som trenger å holde seg oppdatert uten å bruke timevis på å følge med på flere kilder.
Hvorfor abonnere? Daily Briefing dekker et bredt spekter – fra aktive løsepengekampanjer og angrep på forsyningskjeden til CISA-rådgivning og regulatorisk utvikling – slik at du får et bredt bilde av landskapet samlet på ett sted hver morgen. Det er særlig nyttig hvis rollen din krever at du holder deg oppdatert på tvers av fagområder, enten det gjelder trusseletterretning, samsvar eller sikkerhetsledelse.
7. Risky Business – Best for uavhengige nyheter og policyanalyse
- Målgruppe: Sikkerhetseksperter, beslutningstakere og bransjeforskere over hele verden
- Frekvens: Fire ganger i uken
- Pris: Gratis
Risky Business er et uavhengig cybersikkerhetsmedium grunnlagt av Patrick Gray i 2007, som utgir to gratis nyhetsbrev skrevet av Catalin Cimpanu og Tom Uren. Til sammen får du fire utgaver i uken som dekker alt fra aktiv trusseletterretning til politiske og geopolitiske krefter som former sikkerhetsbransjen.
Hvorfor abonnere? Det som skiller Risky Business fra mengden, er kvaliteten på skribentene – Cimpanu er en av de mest produktive sikkerhetsjournalistene som arbeider i dag, og Uren tilbrakte 15 år i Australian Signals Directorate før han gikk over til analyse.
Risky Bulletin dekker operative nyheter som datainnbrudd, APT-er og politiaksjoner, mens Seriously Risky Business har et bredere perspektiv på myndighetenes politikk og etterretning.
8. tl;dr sec – Best for tekniske oppsummeringer innen AppSec, sky og AI
- Målgruppe: Fagfolk og ingeniører innen applikasjons- og skysikkerhet
- Størrelse: Over 90 000 medlemmer
- Frekvens: Ukentlig
- Pris: Gratis
tl;dr sec er et gratis ukentlig nyhetsbrev skrevet av Clint Gibler, en høyt respektert AppSec-forsker som sist ledet cybersikkerhetsarbeidet hos OpenAI. Hver utgave sammenfatter de beste verktøyene, konferanseforedragene, forskningsartiklene og analysene innen applikasjonssikkerhet, skysikkerhet, AI/ML-sikkerhet og rødt teamarbeid i én lettfattelig oversikt.
Hvorfor abonnere? Det jeg synes er verdifullt her, er Giblers vurderingsevne når han kuraterer innholdet – han er praktiker, så ressursene han fremhever, er faktisk de ingeniører og sikkerhetsforskere bruker, ikke bare overskrifter som trender. Hver utgave dekker gjerne et fokusert utvalg av emner i dybden, slik at du sitter igjen med tips om reelle verktøy og teknikker i stedet for bare sammendrag.
9. SecurityWeek Daily Briefing – Best for oppdateringer om virksomhetssikkerhet
- Målgruppe: CISO-er, analytikere, hendelseshåndterere og sikkerhetsledere i virksomheter
- Frekvens: Daglig
- Pris: Gratis
SecurityWeek Daily Briefing er et gratis daglig nyhetsbrev fra SecurityWeek, en publikasjon om cybersikkerhet for virksomheter som har vært utgitt siden 2010. Det redigeres av Mike Lennon og inneholder bidrag fra anerkjente navn som Ryan Naraine og Kevin Townsend, og dekker alt fra trusseletterretning og skadevare til CISO-strategi og ICS/OT-sikkerhet.
Hvorfor abonnere? Hvis du har en lederrolle eller jobber som senioranalytiker, er dette en solid daglig orientering som dekker hele spekteret av virksomhetssikkerhet – hendelseshåndtering, risikostyring, sky, endepunktbeskyttelse og nettverkssikkerhet – uten å begrense seg til ett enkelt domene. Det redaksjonelle perspektivet heller mot beslutningstakere, så dekningen kobler ofte teknologisk utvikling til forretningsmessige og strategiske konsekvenser.
10. Infosecurity Magazine – Best egnet for globale trusler og CISO-innsikt
- Målgruppe: Globale fagfolk innen informasjonssikkerhet og beslutningstakere på CISO-nivå
- Hyppighet: Ukentlig
- Kostnad: Gratis
Infosecurity Magazine er et ukentlig nyhetsbrev fra Reed Exhibitions (en del av RELX Group), den samme organisasjonen som står bak konferansen Infosecurity Europe, noe som gjør det til en av de mer institusjonelt forankrede publikasjonene på området.
Det dekker hele bredden av informasjonssikkerhet – fra løsepengevirus og trusseletterretning til regulatorisk utvikling og skysikkerhet – med et særlig sterkt EMEA-perspektiv i tillegg til global dekning.
Hvorfor abonnere? Det som skiller dette nyhetsbrevet fra andre, er tilknytningen til det bredere Infosecurity-økosystemet. Det betyr at nyhetsbrevet ofte løfter frem hendelsesbasert innsikt, ekspertkommentarer og forskning som er direkte knyttet til det som diskuteres på bransjenivå. Dekningen retter seg i stor grad mot erfarne fagfolk og ledere, så vinklingen kobler ofte teknologisk utvikling til politikk, samsvar og organisatorisk risiko.
11. CyberScoop – Best egnet for føderale cybersikkerhetsnyheter
- Målgruppe: Ledere innen føderal cybersikkerhet og ledere for virksomheters IT-sikkerhet
- Hyppighet: Daglig
- Kostnad: Gratis
CyberScoop er et daglig nyhetsbrev om cybersikkerhet som drives av Scoop News Group, et medieselskap basert i Washington D.C. som også driver FedScoop og DefenseScoop. Det dekker trusseletterretning, datainnbrudd og utvikling i bransjen, med et tydelig sterkt fokus på cybersikkerhetspolitikk i føderale myndigheter og initiativer i offentlig sektor.
Hvorfor abonnere? Hvis arbeidet ditt berører føderal IT-sikkerhet, myndighetskrav eller infrastruktur i offentlig sektor, er CyberScoop et av få nyhetsbrev som dekker dette grensesnittet med reell dybde og kontinuitet. Du får daglig dekning som kobler utviklingen innen virksomhetssikkerhet til det som skjer på politisk og regulatorisk nivå i Washington – en kontekst som er vanskelig å finne andre steder.
12. Unsupervised Learning – Best egnet for analyse av trender innen kunstig intelligens og sikkerhet
- Målgruppe: CISO-er, sikkerhetsfagfolk, hackere og teknologer
- Størrelse: Over 110 000 medlemmer
- Hyppighet: Ukentlig
- Kostnad: Gratis
Unsupervised Learning er et ukentlig nyhetsbrev og en podkast som drives av Daniel Miessler, en erfaren sikkerhetsekspert og skaperen av kjente åpen kildekode-prosjekter som SecLists og Fabric AI-rammeverket. Det dekker skjæringspunktet mellom cybersikkerhet, kunstig intelligens, nasjonal sikkerhet og teknologi gjennom kuraterte sammendrag og originale essays.
Hvorfor abonnere? Det som gjør dette nyhetsbrevet annerledes, er Daniels analytiske vinkling – i stedet for bare å rapportere hva som har skjedd, setter han trender i sammenheng og knytter sikkerhetsutviklingen til bredere endringer innen kunstig intelligens og teknologi. Hver utgave gjenspeiler 5–20 timer med research og lesing, slik at du får en destillert og meningsbasert vurdering i stedet for et vanlig nyhetssammendrag.
13. CISO Series – best for sikkerhetsledelse og leverandørinnsikt
- Målgruppe: CISO-er, sikkerhetsledere og cybersikkerhetsleverandører
- Frekvens: Annenhver uke
- Kostnad: Gratis
CISO Series er et medienettverk om cybersikkerhet som ble grunnlagt av David Spark, og som er bygget rundt forholdet mellom sikkerhetseksperter og leverandørene som betjener dem.
Det publiserer et ukentlig nyhetsbrev sammen med daglige nyhetssammendrag og direktesendte programmer, alt med en bevisst samtalepreget og ofte humoristisk tone.
Hvorfor abonnere? De fleste sikkerhetsnyhetsbrev dekker trusler og verktøy – CISO Series dekker de forretningsmessige og menneskelige sidene ved sikkerhetsledelse, inkludert leverandørforhold, kjøpsbeslutninger og samtalene som foregår i CISO-miljøer. Nyhetsbrevet som kommer annenhver uke, oppsummerer de beste diskusjonene, høydepunktene fra podkaster og debattene i fellesskapet fra uken som gikk, slik at du får en følelse av hva sikkerhetsledere faktisk tenker på og snakker om.
14. Return on Security – best for forretnings- og finansieringsnyheter innen cybersikkerhet
- Målgruppe: Sikkerhetsledere, CISO-er, gründere og investorer innen cybersikkerhet
- Frekvens: Ukentlig
- Kostnad: Gratis
Return on Security er en ukentlig markedsorientering om cybersikkerhet, drevet av Mike Privette, en tidligere CISO som nå dekker bransjen som selverklært «cybersikkerhetsøkonom». Det er laget for sikkerhetsledere, gründere og investorer som ønsker å forstå kreftene i næringslivet som former bransjen, ikke bare trusselbildet.
Hvorfor abonnere? Hovedserien «Security, Funded» følger finansieringsrunder, fusjons- og oppkjøpsaktivitet og endringer i markedssegmenter hver uke – den typen kontekst som hjelper deg med å forstå hvor bransjen er på vei, og hvorfor leverandørene gjør som de gjør. Det passer for deg som er sikkerhetsleder og vurderer leverandører, gründer som bygger en virksomhet på området, eller bare ønsker å tenke på cybersikkerhet som en bransje snarere enn et fagfelt.
15. Security Boulevard – best for nyheter fra ledende sikkerhetsskapere
- Målgruppe: IT-sikkerhetseksperter, CISO-er og DevSecOps-ingeniører
- Frekvens: Daglig
- Kostnad: Gratis
Security Boulevard er en nyhets- og fellesskapsplattform for cybersikkerhet som ble lansert i 2017 av Techstrong Group, som huser Security Creators Network – et kollektiv bestående av over 400 sikkerhetsbloggere og praktikere som bidrar med originalt innhold. Den er utviklet for sikkerhetsfagfolk som ønsker bred daglig dekning av trusler, skysikkerhet, DevSecOps, applikasjonssikkerhet og strategi på CISO-nivå.
Hvorfor abonnere? Det som skiller Security Boulevard fra andre, er det enorme spekteret av perspektiver som samles – du får ikke én redaksjonell stemme, men dusinvis av aktive praktikere og eksperter på cybersikkerhet som skriver om det de faktisk arbeider med. Det daglige nyhetsbrevet henter innhold fra dette nettverket, i tillegg til original journalistikk fra medarbeidere som Michael Vizard, slik at du får både fellesskapsdrevet innsikt og profesjonell journalistikk på ett sted.
More Articles
16. GovInfoSecurity – best for sikkerhetsnyheter med fokus på etterlevelse
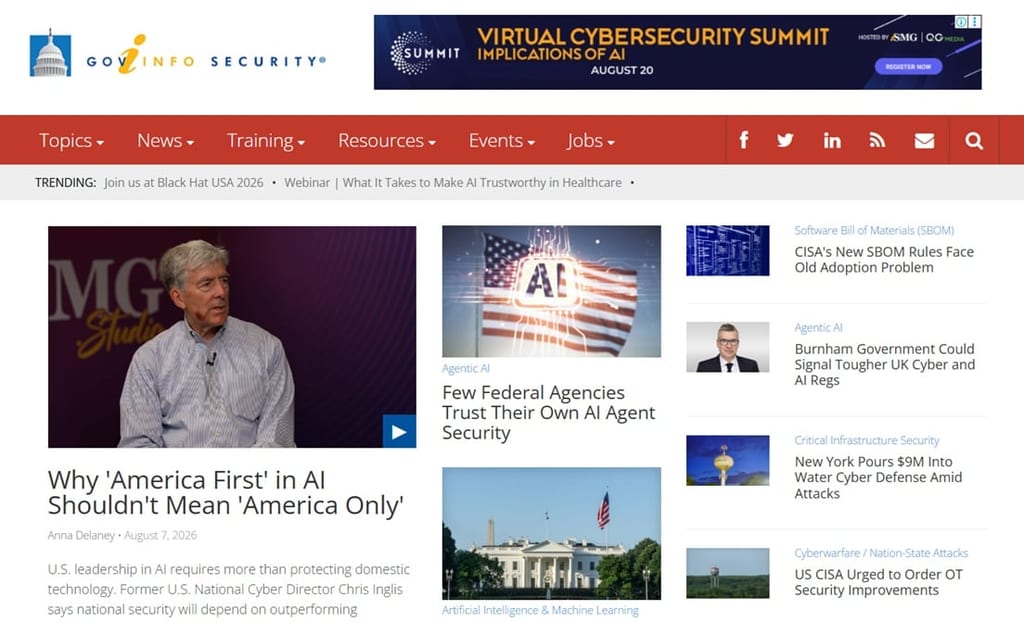
- Målgruppe: Sikkerhetsledere i offentlig sektor og IT-fagfolk med fokus på etterlevelse
- Frekvens: Daglig
- Kostnad: Gratis
GovInfoSecurity er en daglig publikasjon om informasjonssikkerhet som drives av ISMG, med et spesifikt fokus på skjæringspunktet mellom offentlig sektor, etterlevelse og cybersikkerhet. Den dekker risikostyring, regulatoriske oppdateringer, svindel og datasikkerhet med et offentlig sektorperspektiv.
Hvorfor abonnere? Hvis arbeidet ditt berører offentlige systemer, krav til etterlevelse eller regulerte miljøer, gir GovInfoSecurity deg dekning som generelle sikkerhetsnyhetsbrev utelater – for eksempel policyendringer, rapportering av datainnbrudd på etatsnivå og oppdateringer av rammeverk for etterlevelse. Du får også tilgang til nettseminarer, rapporter og intervjuer med tankeledere som går mer i dybden enn et typisk nyhetssammendrag.
17. This Week in 4n6 – best for nyheter om digital etterforskning og hendelseshåndtering
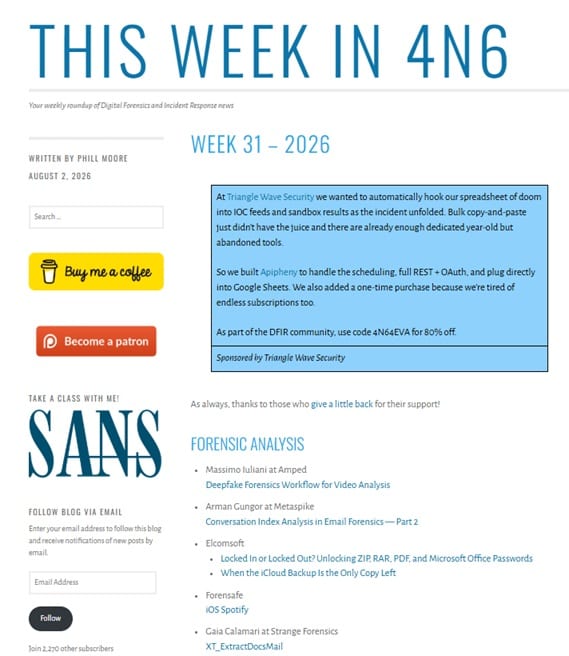
- Målgruppe: Fagfolk innen digital etterforskning og hendelseshåndtering
- Frekvens: Ukentlig
- Kostnad: Gratis
This Week in 4n6 er et gratis, ukentlig sammendrag som drives av Phill Moore – en ledende sikkerhetsforsker i Microsoft og SANS-instruktør – og som har fulgt DFIR-fellesskapet siden 2016. Hver utgave samler blogginnlegg, lanseringer av verktøy, podkaster, konferanseforedrag og tidsskriftartikler fra hele området for digital etterforskning og hendelseshåndtering.
Hvorfor abonnere? Hvis du arbeider med DFIR, trusseljakt eller skadevareanalyse, er dette en av de mest grundige samlingene av innhold fra fagmiljøet som finnes – den sparer deg for å følge med på dusinvis av enkeltstående blogger og feeder selv. Du får lenker til nye verktøylanseringer, erfaringsbaserte artikler fra praktikere og forskningsartikler samlet på ett sted hver uke.
Hva skjer videre?
Styrk SaaS-veksten og lederegenskapene dine. Abonner på nyhetsbrevet vårt for den nyeste innsikten fra teknologidirektører og ambisiøse teknologiledere. Vi hjelper deg med å skalere smartere og lede sterkere gjennom veiledninger, ressurser og strategier fra ledende eksperter!



