

De beste verktøyene for statisk kodeanalyse hjelper team med å oppdage sårbarheter tidlig, redusere feil før de når produksjon, håndheve kodestandarder og forbedre den generelle kodekvaliteten. Disse verktøyene gir utviklere umiddelbare tilbakemeldinger, slik at de raskt kan løse problemer og unngå ytelses- eller sikkerhetsproblemer senere i livssyklusen.
Team ser ofte etter verktøy for statisk kodeanalyse når manuelle gjennomganger overser feil, inkonsekvent kodepraksis skaper teknisk gjeld, eller sikkerhetshull forblir uoppdaget i store kodebaser. Disse problemene forsinker lanseringer, øker behovet for omarbeiding og gjør samarbeid på tvers av utviklings- og sikkerhetsteam vanskeligere.
Med over 20 år i bransjen som teknologidirektør har jeg testet og gjennomgått dusinvis av verktøy for statisk kodeanalyse i virkelige miljøer for å vurdere hvor nøyaktig de oppdager problemer, integrasjonsmulighetene deres og brukervennligheten. Denne veiledningen fremhever de beste verktøyene for statisk kodeanalyse som forbedrer kodekvaliteten, støtter bedre utviklingsarbeidsflyter og reduserer risiko. Hver gjennomgang dekker funksjoner, fordeler og ulemper samt bruksområder der verktøyet passer best, slik at du kan velge riktig verktøy.
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabell: Verktøy for statisk kodeanalyse
Denne sammenligningstabellen oppsummerer prisopplysningene for mine utvalgte toppverktøy for statisk kodeanalyse.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best egnet for omfattende skanning av kodesårbarheter | 4.3 out of 5 | $350/måned Gratisabonnement tilgjengelig | Book Demo |
Best for nøyaktig skanning med AI-drevne feilrettinger | 4.7 out of 5 | $1,000/utvikler/år Gratis demo tilgjengelig | Website |
Best for overvåking av risikoer i forsyningskjeden | Not rated | $399/måned 7 dagers gratis prøveperiode + gratis demo tilgjengelig | Website |
Best for kontekstbevisst AI-analyse | 4.5 out of 5 | $200/måned Gratisabonnement tilgjengelig | Book Demo |
Best for sin robuste, sikkerhetsorienterte statiske kodeanalyse | 4.2 out of 5 | $50/bruker/måned Gratis demo tilgjengelig | Website |
Best for sømløs integrasjon med Visual Studio for å øke produktiviteten | Not rated | $12.90/bruker/måned 30 dagers gratis prøveperiode + gratisabonnement tilgjengelig | Website |
Best for sin brede språkstøtte og prosjektanalyse på et tidlig stadium | Not rated | $20/bruker/måned Gratis prøveversjon tilgjengelig | Website |
Best for å identifisere sikkerhetsbrudd i store kodebaser | Not rated | $79/bruker/måned | Website |
Best for sin evne til å håndtere komplekse kodebaser og oppdage feil som er vanskelige å finne | Not rated | Prisopplysninger er ikke offentlig tilgjengelige | Website |
Best for sin sofistikerte sanntidsidentifisering av sikkerhetssårbarheter | Not rated | Pris oppgis på forespørsel Gratis prøveversjon tilgjengelig | Website |


Anmeldelser av de beste verktøyene for statisk kodeanalyse
 Best egnet for omfattende skanning av kodesårbarheter
- Gratisabonnement tilgjengelig
- Fra $350/måned
Visit WebsiteCustomer Rating:4.3/5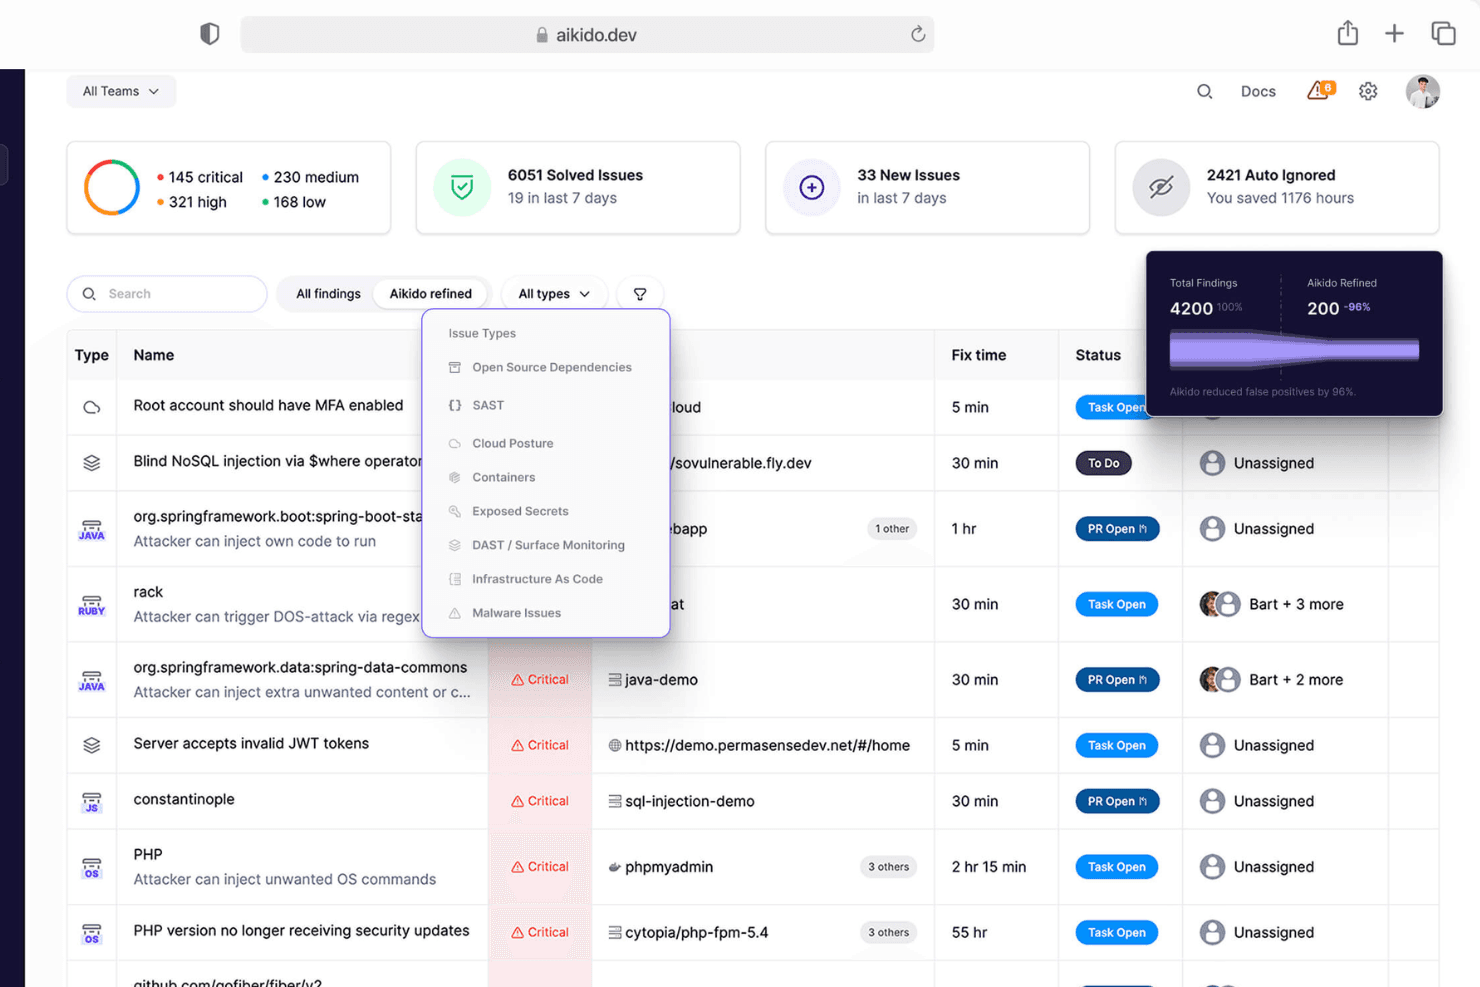
Aikido Security tilbyr et samlet dashbord for å triagere og filtrere problemer etter type, alvorlighetsgrad og skannekilde. Aikido Security er en omfattende DevSecOps-plattform som gir full dekning fra kode til sky, og tilbyr sårbarhetshåndtering og generering av SBOM-er. Verktøyet bidrar til å beskytte applikasjoner under kjøring ved å identifisere og håndtere ulike sikkerhetstrusler som skadevare, utdatert programvare og lisensrisiko.
Hvorfor jeg valgte Aikido Security: Den sikkerhetsfokuserte statiske applikasjonssikkerhetstestingen (SAST) tilbyr omfattende skanning av kildekode for kritiske kodesårbarheter som SQL-injeksjon, skripting på tvers av nettsteder (XSS) og bufferoverflyter. I motsetning til mange andre SAST-verktøy som genererer en mengde problemer som ikke er sikkerhetsrelaterte, fokuserer Aikido utelukkende på sikkerhetsrisikoer, noe som reduserer støy og gjør det enklere for team å prioritere og håndtere reelle trusler.
Denne målrettede tilnærmingen forbedres ytterligere gjennom opprettelse av egendefinerte regler, slik at organisasjoner kan tilpasse skanneprosessen til sitt spesifikke miljø og sine sikkerhetspolicyer.
Fremtredende funksjoner & integrasjoner:
Aikido Security tilbyr også styring av skyinfrastrukturens sikkerhetsnivå (CSPM) for å oppdage risikoer i skyinfrastrukturen hos større leverandører, samt deteksjon av hemmeligheter for å forhindre uautorisert tilgang ved å kontrollere om sensitiv informasjon som API-nøkler og passord er lekket eller eksponert. Integrasjoner omfatter Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana og GitHub.
Pros and Cons
Pros:
- Tilbyr et omfattende dashbord og tilpassbare rapporter
- Gir handlingsrettet innsikt
- Brukervennlig grensesnitt
Cons:
- Ikke-korrigerte CVE-er ekskluderes som standard i skanninger av flyktige containere
- Egendefinerte SAST-regler må aktiveres av Aikido
Learn more about Aikido Security: Best for nøyaktig skanning med AI-drevne feilrettinger
- Gratis demo tilgjengelig
- Opptil $1,000/utvikler/år (faktureres årlig)
Visit WebsiteCustomer Rating:4.7/5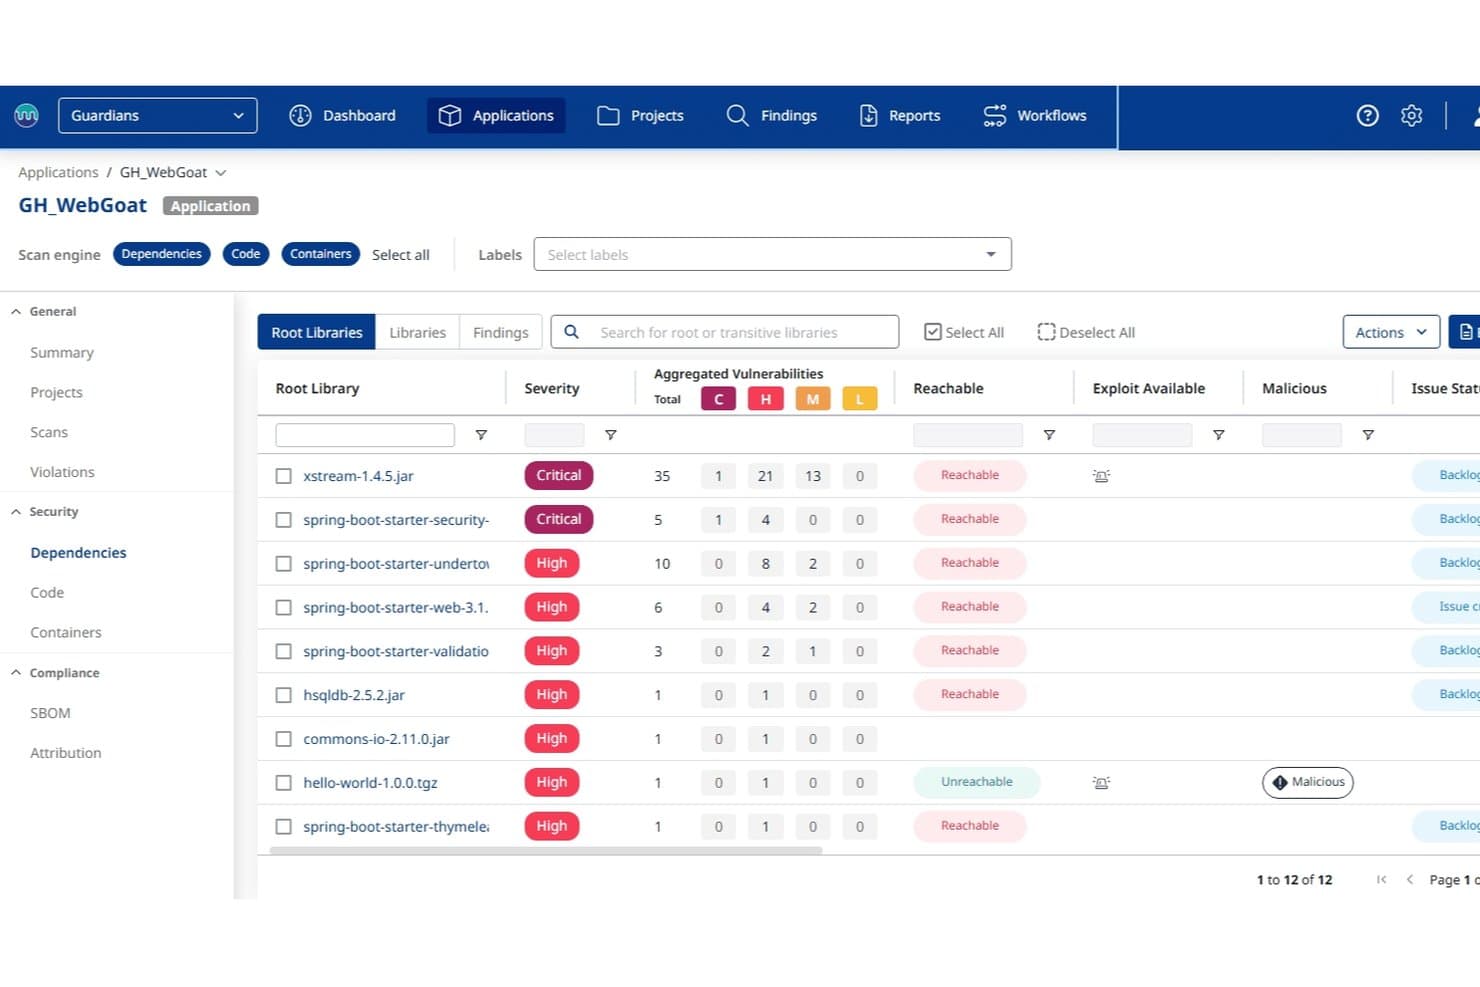
Mend.io viser skadelige og nåbare sårbare avhengigheter etter alvorlighetsgrad. Mend.io passer godt for applikasjonssikkerhetsteam i mellomstore til store virksomheter som ønsker færre falske positiver og raskere feilretting fra SAST, med SCA, containerskanning og samsvarsrapportering i samme arbeidsflyt.
Hvem passer Mend.io best for?
Mend.io passer godt for applikasjonssikkerhetsteam i mellomstore til store virksomheter som trenger samlet SAST, SCA og containerskanning med innebygd samsvarsrapportering på tvers av standarder som OWASP, PCI DSS og HIPAA.
Hvorfor jeg valgte Mend.io
Jeg valgte Mend.io som et av de beste alternativene fordi løsningen kombinerer nøyaktig deteksjon med feilrettinger utviklere faktisk kan ta i bruk. Mend SAST er optimalisert for både presisjon og gjenfinning, slik at teamet bruker mindre tid på å følge opp falske positiver og oppdager flere reelle sårbarheter. Den AI-drevne utbedringen genererer kodefikser for funn, slik at utviklere kan gå fra varsel til feilretting uten å starte fra grunnen av. Jeg liker også at samsvar er integrert i den samme skannearbeidsflyten: policybrudd kan håndheve tidsfrister for feilretting og automatisk stoppe bygg i pipeline, noe som knytter sikkerhetsnivået til faktiske beslutninger om hva som sendes ut.
Viktige funksjoner i Mend.io
- AI-drevet utbedring: Genererer kodefikser for SAST-funn slik at utviklere får et foreslått løsningsforslag sammen med problemet, ikke bare et varsel.
- Analyse av dataflyt og taint: Sporer upålitelige inndata fra konfigurerbare taint-kilder gjennom saniteringsfunksjoner til endepunkter, med støtte for egendefinerte kilde-, endepunkt- og saniteringsdefinisjoner per prosjekt.
- Integrasjon med AI-kodeassistent: Sender sårbarhetskontekst direkte til verktøy som Cursor, Windsurf og GitHub Copilot, slik at utviklere kan utbedre funn før de bekrefter kode.
- Deteksjon av hemmeligheter: Skanner kilde- og konfigurasjonsfiler etter hardkodede legitimasjonsopplysninger, API-nøkler, tokener og sertifikater ved hjelp av mønstergjenkjenning på tvers av JSON, XML, YAML og lignende formater.
Integrasjoner med Mend.io
Mend AppSec tilbyr dokumenterte integrasjoner med GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, CircleCI, Bitbucket Pipelines, Jira og ServiceNow for skanning av repositorier, CI/CD-arbeidsflyter og problemhåndtering.
Pros and Cons
Pros:
- Samsvarsrapporter knytter funn til sentrale standarder
- Konfigurerbar taint-analyse sporer kilder til endepunkter
- Anmeldere fremhever automatiserte feilrettinger for sårbarheter
Cons:
- Ingen målinger for kompleksitet, duplisering eller vedlikeholdbarhet
- Veiledningen for SAST-utbedring kan være for kortfattet
Learn more about Mend.io: Best for overvåking av risikoer i forsyningskjeden
- 7 dagers gratis prøveperiode + gratis demo tilgjengelig
- Fra $399/måned (fakturert årlig)

Xygeni-dashbord som viser prioriterte sikkerhetsrisikoer i applikasjoner på tvers av kode, avhengigheter, CI/CD, hemmeligheter og IaC. Xygeni er en AI-drevet plattformsikkerhetsplattform for applikasjoner som kombinerer SAST, SCA, deteksjon av hemmeligheter, CI/CD-sikkerhet og beskyttelse av programvareforsyningskjeden i én samlet AppSec-løsning.
Hvem passer Xygeni best for?
Xygeni passer godt for sikkerhetsfokuserte utviklingsteam i mellomstore og store virksomheter som kjører komplekse programvareutviklingsprosesser med mange verktøy.
Hvorfor jeg valgte Xygeni
Jeg har inkludert Xygeni blant mine toppvalg fordi SCA-modulen går langt utover standard CVE-skanning og dekker hele omfanget av risikoer i forsyningskjeden for åpen kildekode. Den analyserer tusenvis av nye og oppdaterte pakker daglig for å oppdage null-dagers skadevare og blokkere mistenkelige avhengigheter før de når produksjon. Jeg liker også den kontekstbaserte risikopoengsummen, som tar hensyn til tilgjengelighet, eksponering mot internett og utnyttbarhet, slik at teamet ditt ikke bruker tid på støy. I tillegg gjør eksport av SBOM med ett klikk i SPDX- eller CycloneDX-format samsvarsrapportering langt mindre tidkrevende.
Viktige funksjoner i Xygeni
- AI-drevet SAST: Skanner kildekode for sikkerhetssårbarheter ved hjelp av AI-drevet analyse og genererer automatiske rettelser direkte i IDE-en eller pull-forespørselen.
- Deteksjon av skadelig kode: Identifiserer bakdører, trojanere og tilslørt logikk i egendefinert kode, klassifisert i henhold til CWE-506.
- Sikkerhetsskanning av IaC: Analyserer infrastruktur-som-kode-filer for feilkonfigurasjoner på tvers av sky- og containermiljøer.
- ASPM-dashbord: Gir en samlet oversikt over ressurser og risikostatus på tvers av hele SDLC på ett sted.
Integrasjoner i Xygeni
Xygeni integreres med GitHub, GitLab, Bitbucket, Jenkins og Azure DevOps for SCM- og CI/CD-arbeidsflyter, samt CircleCI og TravisCI. For IDE-støtte tilbyr løsningen programtillegg for JetBrains IDE-er, Visual Studio Code, Eclipse, Visual Studio, Cursor og Windsurf. Den kobles også til Slack for varsler og Jira for sakshåndtering. Xygeni tilbyr et REST API som gjør det mulig for team å automatisere skanning, hente resultater, utløse håndhevingsarbeidsflyter og integrere med interne verktøy.
Pros and Cons
Pros:
- Filtrerer bort støy for å fremheve utnyttbare risikoer
- Dekker sikkerheten i hele programvareforsyningskjeden
- Sårbarhetsdeteksjon i sanntid på tvers av avhengigheter
Cons:
- Begrensede muligheter for tilpasning av dashbord og rapporter
- Færre nisjeintegrasjoner med DevOps-verktøy
Learn more about Xygeni: Best for kontekstbevisst AI-analyse
- Gratisabonnement tilgjengelig
- Fra $200/måned
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tilbyr et samlet sikkerhetsdashbord som fremhever skanneaktivitet, sårbarhetstyper, problemalvorlighetsgrad og de viktigste kritiske funnene med et øyekast. ZeroPath tilbyr en AI-basert plattform for statisk applikasjonssikkerhetstesting (SAST), utviklet for å imøtekomme sikkerhetsfokuserte organisasjoner. Ved å identifisere og automatisk utbedre sårbarheter i kode appellerer ZeroPath til virksomheter som prioriterer sikkerhet og ønsker å styrke kodeintegriteten sin.
Hvorfor jeg valgte ZeroPath
Jeg valgte ZeroPath fordi løsningen gir en tydelig oppgradering av tradisjonell statisk applikasjonssikkerhetstesting (SAST) ved å kombinere en kontekstbevisst analyseplattform med automatiserte forslag til oppdateringer og intelligent sårbarhetspoengsetting. Teamet ditt får AI-basert SAST som forstår dataflyt og forretningslogikk, automatisk generering av oppdateringer som omdanner flaggede problemer til foreslåtte løsninger, samt risikobasert prioritering som fremhever det som betyr noe, ikke bare det som er flagget. Disse funksjonene samsvarer med behovene til utviklingsteam i rask bevegelse som ønsker å opprettholde et høyt sikkerhetsnivå uten å bli hindret av falske positiver.
Viktige funksjoner i ZeroPath
I tillegg til de viktigste styrkene fant jeg også disse funksjonene nyttige for teamet ditt:
- Feilkonfigureringer av infrastruktur som kode (IaC): Oppdager og håndterer feilkonfigureringer i IaC og sørger for at infrastrukturen din er sikker fra grunnen av.
- Hemmelighetsdeteksjon: Identifiserer og begrenser eksponering av sensitiv informasjon i kodebasen din, slik at organisasjonen din beskyttes mot datainnbrudd.
- Kontekstuell vurdering: Prioriterer sårbarheter basert på kontekst og hjelper teamet ditt med å håndtere de mest kritiske problemene først.
- Risikostyringsverktøy: Tilbyr omfattende verktøy for å vurdere og håndtere risiko, sikre samsvar og forbedre den overordnede sikkerhetsstillingen.
Integrasjoner med ZeroPath
Integrasjonene omfatter GitHub, GitLab, Bitbucket og Azure DevOps, og det finnes et API for tilpassede integrasjoner.
Pros and Cons
Pros:
- Oppdager feil i forretningslogikken som konvensjonelle SAST-verktøy overser.
- Genererer forslag til oppdateringer med ett klikk direkte i pullforespørsler.
- Tilbyr programvaresammensetningsanalyse med avhengighetskartlegging basert på applikasjonskontekst.
Cons:
- Brukere som ikke er kjent med AI-basert skanning, kan trenge tid for å få tillit til resultatene.
- Automatisk generering av oppdateringer kan kreve manuell gjennomgang før de slås sammen i sensitiv produksjonskode.
Learn more about Zeropath: Best for sin robuste, sikkerhetsorienterte statiske kodeanalyse
- Gratis demo tilgjengelig
- Prisene starter på $50/bruker/måned
Visit WebsiteCustomer Rating:4.2/5
Dette er et eksempelbilde av Checkmarx-rapportering, der brukere benytter enkel og brukervennlig rapportering for alle sine analysebehov. Checkmarx er et mye brukt verktøy for statisk kodeanalyse med sterk vekt på å oppdage og håndtere sikkerhetssårbarheter.
Dette verktøyet spesialiserer seg på å identifisere potensielle sikkerhetsbrudd i koden din før de blir et problem i produksjon, noe som gjør det til en uunnværlig ressurs for sikkerhetsbevisste organisasjoner.
Hvorfor jeg valgte Checkmarx: Jeg valgte Checkmarx på grunn av den førsteklasses, sikkerhetsorienterte statiske kodeanalysen. Da jeg sammenlignet ulike verktøy, skilte Checkmarx seg ut med sine grundige skannefunksjoner og sitt sterke fokus på sikkerhet. Verktøyet er ikke bare i stand til å identifisere potensielle sikkerhetsproblemer, men gir også detaljert innsikt i hvordan de kan løses.
Jeg mener at Checkmarx passer best for organisasjoner som prioriterer sikkerhet, ettersom det bidrar til å identifisere og håndtere potensielle sikkerhetsbrudd tidlig i utviklingsprosessen.
Fremtredende funksjoner og integrasjoner:
Checkmarx tilbyr grundige funksjoner for kodeskanning og oppdager potensielle sikkerhetsbrudd før de blir sårbarheter i produksjon. Verktøyets evne til å gi konkrete anbefalinger for å redusere risiko er spesielt verdifull.
I tillegg tilbyr Checkmarx integrasjoner med populære utviklingsverktøy som JIRA, Jenkins og GitHub, slik at team kan innlemme sikkerhetskontroller sømløst i utviklingsarbeidsflyten.
Pros and Cons
Pros:
- Svært god til å oppdage sikkerhetssårbarheter
- Tilbyr konkrete anbefalinger for risikoreduksjon
- Integreres godt med populære utviklingsverktøy
Cons:
- Høyere kostnad sammenlignet med enkelte alternativer
- Kan ha en bratt læringskurve for nye brukere
- Kan generere falske positiver som krever manuell gjennomgang
Learn more about Checkmarx: Best for sømløs integrasjon med Visual Studio for å øke produktiviteten
- 30 dagers gratis prøveperiode + gratisabonnement tilgjengelig
- Prisplaner fra $12.90/bruker/måned (fakturert årlig)

Med ReSharper-verktøyet kan brukere konfigurere og ta i bruk kodestiler basert på egne preferanser eller teamets standard. ReSharper er et anerkjent verktøy for statisk kodeanalyse som fungerer i Visual Studio-miljøet for å øke utviklernes produktivitet. Med ReSharper blir kodeinspeksjon, refaktorering og navigasjon mer effektivt, noe som gjør det til det perfekte verktøyet for utviklere som bruker Visual Studio.
Hvorfor jeg valgte ReSharper: Jeg valgte ReSharper på grunn av den dype integrasjonen med Visual Studio og evnen til å forbedre utviklernes produktivitet betydelig. Det skilte seg ut på grunn av muligheten til å analysere kode direkte i IDE-en, noe som gjør det praktisk og enkelt for utviklere å refaktorere og navigere i kodebasene sine.
Jeg mener ReSharper passer best for utviklere som bruker Visual Studio, ettersom det øker produktiviteten ved å tilby avansert kodenavigasjon og løpende analyse av kodekvaliteten.
Fremtredende funksjoner & integrasjoner:
ReSharper utmerker seg med funksjoner som løpende analyse av kodekvalitet, avansert kodenavigasjon og omfattende intelligent refaktorering. Det har også dyp integrasjon med Visual Studio, slik at utviklere kan kjøre analyser uten å måtte forlate kodemiljøet.
Pros and Cons
Pros:
- Dyp integrasjon med Visual Studio
- Tilbyr avansert kodenavigasjon og intelligent refaktorering
- Løpende analyse av kodekvalitet
Cons:
- Hovedsakelig nyttig for utviklere som bruker Visual Studio
- Kan gjøre Visual Studio tregere for store kodebaser
- Bratt læringskurve for nye brukere
Learn more about ReSharper: Best for sin brede språkstøtte og prosjektanalyse på et tidlig stadium
- Gratis prøveversjon tilgjengelig
- Priser starter på $20/bruker/måned (fakturert årlig)

Her er et skjermbilde av Qodanas hovedoversikt for en fane for prosjektrevisjon. Qodana er et flerspråklig verktøy for statisk kodeanalyse utviklet av JetBrains. Det tilbyr en omfattende tilnærming til analyse av kodebaser med sin brede språkstøtte og muligheten til å brukes tidlig i prosjektets livssyklus.
Disse viktige egenskapene gjør Qodana særlig nyttig for ulike prosjekter og analyser på et tidlig stadium, og bidrar til å identifisere og redusere problemer før de utvikler seg til større utfordringer.
Hvorfor jeg valgte Qodana: Valget av Qodana bygger på verktøyets allsidighet og proaktive tilnærming. Det som skiller det ut, er den brede språkstøtten, som gjør det mulig å undersøke kodebaser på ulike språk og dermed gjør verktøyet allsidig for flerspråklige prosjekter. I tillegg hjelper muligheten til å gjennomføre prosjektanalyse på et tidlig stadium teamene med å identifisere og løse potensielle problemer i startfasen.
Disse egenskapene gjør Qodana til et utmerket verktøy for team som arbeider med ulike prosjekter, og for dem som ønsker å opprettholde kvalitet fra begynnelsen.
Fremtredende funksjoner & integrasjoner:
Qodana har et sett med funksjoner som støtter mange språk, inkludert Java, Python, JavaScript og flere, noe som gjør verktøyet egnet for et bredt spekter av prosjekter. En annen bemerkelsesverdig funksjon er prosjektanalyse på et tidlig stadium, som bidrar til å identifisere potensielle problemer helt fra starten.
Når det gjelder integrasjoner, integreres Qodana sømløst med Docker, noe som forenkler distribusjon og kjøring i ulike miljøer.
Pros and Cons
Pros:
- Bred språkstøtte imøtekommer ulike prosjekter
- Muliggjør prosjektanalyse på et tidlig stadium og fremmer proaktiv problemløsning
- Docker-integrasjon forenkler distribusjon og kjøring
Cons:
- Kan være mindre kostnadseffektivt for individuelle utviklere eller små team
- Kravet om Docker kan introdusere ytterligere kompleksitet
- Mangler integrasjon med enkelte vanlige versjonskontrollsystemer
Learn more about Qodana: Best for å identifisere sikkerhetsbrudd i store kodebaser
- Prisene starter på $79/bruker/måned

Dette er visningen av Fortify on-demand-applikasjonen. Fortify Static Code Analyzer er et verktøy utviklet av Micro Focus som lar utviklere analysere kode fra et sikkerhetsperspektiv. Verktøyet utmerker seg ved arbeid med store kodebaser, siden det effektivt finner og identifiserer potensielle sikkerhetssårbarheter i store mengder kode, og derfor passer godt for større virksomheter og prosjekter.
Hvorfor jeg valgte Fortify Static Code Analyzer: Jeg valgte Fortify Static Code Analyzer basert på verktøyets evne til å håndtere analysen av store kodebaser effektivt. Det som skiller det fra andre verktøy, er skalerbarheten og dybden i analysen. Jeg fant ut at når man arbeider med store prosjekter, skiller verktøyets effektivitet ved oppdagelse av sikkerhetsproblemer seg ut.
Med disse egenskapene passer det godt med verktøyets unike salgsargument og gjør det best egnet til å identifisere sikkerhetssårbarheter i større kodebaser.
Fremtredende funksjoner og integrasjoner:
Verktøyets kapasitet til å håndtere og skanne omfattende kodebaser er en fremtredende funksjon i Fortify Static Code Analyzer. Programvarens brukergrensesnitt gir dessuten en omfattende oversikt over potensielle sårbarheter, kategoriserer dem basert på alvorlighetsgrad og foreslår mulige løsninger.
Når det gjelder integrasjoner, fungerer Fortify godt med byggesystemer som Jenkins og versjonskontrollsystemer som Git, noe som kan effektivisere utviklingsprosessen.
Pros and Cons
Pros:
- Effektiv analyse av store kodebaser
- Omfattende oppdagelse og kategorisering av sårbarheter
- Integreres godt med populære utviklingssystemer
Cons:
- Den høye kostnaden kan være en hindring for små team
- Brukergrensesnittet kan være komplekst for nybegynnere
- Kan være mer enn nødvendig for mindre prosjekter
Learn more about Fortify Static Code Analyzer: Best for sin evne til å håndtere komplekse kodebaser og oppdage feil som er vanskelige å finne
- Prisopplysninger er ikke offentlig tilgjengelige

Dette er et skjermbilde av Coverity (Code Sight) for kundevisning. Coverity er et sofistikert verktøy for statisk analyse som er godt egnet til å håndtere komplekse kodebaser og avdekke vanskelige feil. Det kan inspisere store mengder kode grundig, noe som gjør det spesielt egnet til å oppdage feil som er vanskelige å finne i intrikate kodebaser.
Hvorfor jeg valgte Coverity: Da jeg valgte Coverity til denne listen, satte jeg pris på verktøyets evne til å håndtere komplekse kodebaser og dets evne til å avdekke feil som er vanskelige å finne. Det som skiller det ut, er dybden i analysen det tilbyr, noe som gjør det til et utmerket verktøy for store og sofistikerte prosjekter. På grunn av dets evne til effektivt å oppdage skjulte feil i intrikate kodebaser mener jeg at Coverity er best egnet til denne oppgaven.
Fremtredende funksjoner & integrasjoner:
Coverity tilbyr et omfattende utvalg funksjoner, blant annet grundig kodeskanning for å identifisere skjulte defekter, sikkerhetssårbarheter og samtidighetsproblemer. Det tilbyr også en samlet oversikt over defekter og sårbarheter, noe som bidrar til å effektivisere prosessen med å rette feil.
Når det gjelder integrasjoner, tilbyr Coverity kompatibilitet med de viktigste IDE-ene, CI/CD-pipelines og versjonskontrollsystemene, noe som gjør verktøyet enda mer anvendelig.
Pros and Cons
Pros:
- Grundig analyse gjør det mulig å håndtere komplekse kodebaser
- Svært god til å oppdage feil som er vanskelige å finne
- Sterk integrasjon med ulike utviklingsverktøy
Cons:
- Manglende transparente prisopplysninger kan være en ulempe for enkelte
- Grensesnittet kan virke komplekst for nybegynnere
- Konfigureringsprosessen kan være noe omfattende
Learn more about Coverity: 10Best for sin sofistikerte sanntidsidentifisering av sikkerhetssårbarheter
Klocwork
- Gratis prøveversjon tilgjengelig
- Pris oppgis på forespørsel

Her er et skjermbilde av sammendragsoversikten i Klocwork. Klocwork, et produkt fra Perforce, tilbyr omfattende statisk kodeanalyse. Det er kjent for sin evne til å oppdage sikkerhetssårbarheter i sanntid, noe som sikrer et høyt sikkerhetsnivå for koden. Denne styrken innen sanntidsanalyse er grunnen til at jeg mener Klocwork er best for å identifisere sikkerhetsproblemer raskt og effektivt.
Hvorfor jeg valgte Klocwork: Innen verktøy for statisk kodeanalyse skiller Klocwork seg ut med sin imponerende kapasitet for sanntidsanalyse. Denne funksjonen, som jeg har evaluert og sammenlignet med andre verktøy, bidrar til å identifisere sikkerhetsproblemer etter hvert som de oppstår.
Denne unike og avgjørende egenskapen førte til at jeg valgte Klocwork som det optimale valget for utviklere som prioriterer umiddelbar oppdagelse av sikkerhetssårbarheter.
Fremtredende funksjoner & integrasjoner:
Klocwork utmerker seg med funksjoner som smartRank, som prioriterer og rangerer identifiserte problemer, og senteret for kodegjennomgang, som legger til rette for samarbeidende kodegjennomgang. Det integreres sømløst med populære IDE-er, CI/CD-verktøy og kildekontrollverktøy, og gir en smidig og integrert opplevelse.
Pros and Cons
Pros:
- Tilbyr sanntidsidentifisering av sikkerhetssårbarheter
- Prioriterer og rangerer problemer, noe som bidrar til problemhåndtering
- Legger til rette for samarbeidende kodegjennomgang
Cons:
- Prisinformasjon er ikke lett tilgjengelig
- Kan være mer omfattende enn nødvendig for mindre prosjekter eller team
- Kan ha en bratt læringskurve for nye brukere
Learn more about Klocwork:
Andre verktøy for statisk kodeanalyse
Nedenfor finner du en liste over flere verktøy for statisk kodeanalyse som jeg hadde på kortlisten, men som ikke kom med blant de ti beste. De er absolutt verdt å sjekke ut.
- 11SonarCloudBest for skybasert analyse av prosjekter med åpen kildekode
- 12SemgrepBest for oppretting av egendefinerte regler og språkuavhengig linting
- 13CodigaBest for å automatisere kodegjennomganger og forbedre kodekvaliteten
- 14CodeSonarBest for grundig kildekodeanalyse for å forebygge feil
- 15SonarQubeBest for kontinuerlig kontroll av kodekvalitet og sikkerhetsaspekter
- 16DerScannerBest for lokal distribusjon
Flere anmeldelser av verktøy for kodeanalyse
Hvordan jeg evaluerer verktøy for statisk kodeanalyse
Jeg evaluerer verktøy for statisk kodeanalyse på to nivåer: grunnleggende krav som alle SAST-verktøy må oppfylle – som å flagge XSS før en sammenslåingsforespørsel slås sammen – og det som skiller verktøy som er verdt å anbefale, fra resten.
Grunnleggende funksjonalitet (minimumskrav for denne listen)
Når jeg velger verktøy til listen min, vurderer jeg hvert av dem på en skala fra 0 (tilbyr ikke funksjonaliteten) til 5 (utmerker seg på dette området) for hver av funksjonene nedenfor. Deretter omregner jeg verktøyets totalscore til en prosentandel. Hvert verktøy må oppnå en minimumsscore på 65 % for å bli vurdert for inkludering.
- Støtte for flere språk: Jeg undersøker hvilke språk hvert verktøy støtter, og om det kan håndtere blandingen du realistisk sett finner i en teknologistakk – for eksempel en Java-serverdel sammen med en TypeScript-klientdel.
- Deteksjon av sårbarheter & feil: Motoren bør oppdage reelle problemer som SQL-injeksjon, dereferering av nullpekere og bufferoverskridelser gjennom dataflyt- og kontrollflytanalyse, ikke bare mønstergjenkjenning.
- Håndheving av kodestandarder: Jeg vurderer om du kan håndheve regelsett som CERT- eller Google-stilguider og opprette egendefinerte regler – nyttig når teamet ditt har interne konvensjoner utover offentlige standarder.
- CI/CD- & IDE-integrasjon: Verktøy bør integreres med stedene utviklerne allerede arbeider, så jeg ser etter innebygd støtte for plattformer som GitHub Actions, GitLab CI og Jenkins, samt IDE-er som VS Code eller IntelliJ.
- Handlingsrettet rapportering & utbedring: Funnene må ha alvorlighetsgrader og tydelig veiledning for utbedring, slik at utviklere kan løse et flagget problem med skripting på tvers av nettsteder uten å bytte til et separat referansedokument.
- Dekning av samsvar & standarder: Jeg ser etter koblinger til rammeverk som OWASP Top 10 og CWE Top 25, samt bransjespesifikke standarder som MISRA for innebygde systemer eller PCI DSS for betalingsbehandling.
Når jeg har en liste over verktøy som oppfyller disse kriteriene, vurderer jeg hva som skiller hver plattform fra de andre.
Ulike kjennetegn (det som skiller leverandørene)
Slik sammenligner jeg ulike leverandører:
Fremtredende funksjoner
Inkrementell skanning utgjør en reell forskjell – når et verktøy bare analyserer de endrede linjene i en sammenslåingsforespørsel i stedet for å skanne hele kodebasen på nytt, holder det rørledningstidene på et rimelig nivå i store kodearkiver. Jeg vurderer også om et verktøy tilbyr et egendefinert spørrespråk, som CodeQL eller Semgrep-mønstre, slik at sikkerhetsteam kan skrive deteksjonsregler som er skreddersydd for interne API-er eller proprietære rammeverk. AI-drevet automatisk utbedring blir også stadig mer verdifullt, særlig når det foreslår kontekstbaserte løsninger direkte i en sammenslåingsforespørsel i stedet for bare å flagge problemet.
Utover funksjonene
Andelen falske positiver betyr mer enn de fleste kjøpere er klar over. Et verktøy som oversvømmer utviklere med støy, lærer dem å ignorere funn, så jeg vurderer hvordan hver leverandør håndterer arbeidsflyter for sortering, og om verktøyet lærer av tidligere beslutninger om undertrykking. Distribusjonsmodell er en annen viktig vurdering – team som håndterer sensitiv kildekode, trenger ofte alternativer som kan driftes selv eller i et luftgap, i stedet for tilbud som kun er tilgjengelige som SaaS. Jeg ser også på hvor transparent lisensieringen er, siden prising basert på bidragsytere i stedet for kodelinjer kan endre totalkostnaden dramatisk, avhengig av teamstrukturen.
Hva er et verktøy for statisk kodeanalyse?
Verktøy for statisk kodeanalyse gjennomgår kildekode uten å kjøre den for å finne feil, sikkerhetsproblemer og kodefeil. Utviklere, kvalitetssikringsingeniører og sikkerhetsteam bruker disse verktøyene til å oppdage problemer tidlig og gjøre kodebaser enklere å vedlikeholde.
Automatisert skanning, regelbaserte kontroller og rapporteringsfunksjoner bidrar til å oppdage feil raskt, håndheve kodestandarder og redusere mengden omarbeiding senere. Samlet sett hjelper disse verktøyene team med å skrive renere og sikrere kode med mindre manuelt arbeid.
Dette spør andre også
Hva er fordelene ved å bruke verktøy for statisk kodeanalyse?
Verktøy for statisk kodeanalyse gir flere fordeler som gjør dem til en uunnværlig del av programvareutviklingsprosessen. Her er fem viktige fordeler:rnu003col class=u0022wp-block-listu0022u003ern tu003cliu003eu003cstrongu003eFeildeteksjon:u003c/strongu003e De kan oppdage feil, mangler og sårbarheter i kode som kanskje ikke er umiddelbart synlige for utviklere.u003c/liu003ern tu003cliu003eu003cstrongu003eForbedret kodekvalitet:u003c/strongu003e Ved å peke ut områder som kan forbedres, kan disse verktøyene bidra til å heve den generelle kvaliteten på koden.u003c/liu003ern tu003cliu003eu003cstrongu003eRedusert tid brukt på feilsøking:u003c/strongu003e Ved å finne feil tidlig i utviklingssyklusen kan disse verktøyene redusere tiden som senere brukes på feilsøking, betydelig.u003c/liu003ern tu003cliu003eu003cstrongu003eBedre kodeforståelse:u003c/strongu003e For store kodebaser gir disse verktøyene en rask og systematisk måte å forstå kodestrukturen, avhengighetene og potensielle problemområder på.u003c/liu003ern tu003cliu003eu003cstrongu003eOverholdelse av regelverk:u003c/strongu003e Noen verktøy kan også kontrollere om koden overholder bestemte kodestandarder og regelverk, noe som er avgjørende i enkelte bransjer.u003c/liu003ernu003c/olu003e
Hvor mye koster verktøy for statisk kodeanalyse?
Prisene på verktøy for statisk kodeanalyse kan variere betydelig, avhengig av verktøyets kompleksitet, størrelsen på teamet ditt, antallet kodebaser du analyserer og andre faktorer. De fleste leverandører tilbyr en trinnvis prismodell som starter med en grunnpakke med begrensede funksjoner og går opp til mer avanserte pakker med premiumfunksjoner som mer omfattende analyse, flere integrasjoner, dedikert kundestøtte og annet.
Hva er de vanligste prismodellene for verktøy for statisk kodeanalyse?
De fleste verktøy for statisk kodeanalyse tar enten betalt per bruker eller per analysert kodelinje. Noen har også en freemium-modell, der grunnleggende funksjonalitet tilbys kostnadsfritt, mens mer avanserte funksjoner koster penger. Andre tilbyr en gratis prøveperiode, og etter denne må du betale for å fortsette å bruke tjenesten.
Hva er det typiske prisintervallet for verktøy for statisk kodeanalyse?
Prisene på disse verktøyene kan variere fra noen få dollar per bruker per måned til flere hundre dollar per bruker per måned for løsninger på bedriftsnivå. Noen verktøy tilbyr rabatt ved årlig betaling, mens andre kan ha et engangsgebyr for oppsett i tillegg til den månedlige kostnaden.
Hvilke verktøy for statisk kodeanalyse er billigst og dyrest?
Blant verktøyene som er oppført her, er ESLint det rimeligste alternativet. Det er et verktøy med åpen kildekode og er gratis å bruke. De dyreste er vanligvis omfattende verktøy som SonarQube og Veracode, som kan koste flere hundre dollar i måneden, avhengig av størrelsen på teamet ditt og omfanget av prosjektene dine.
Finnes det gratis alternativer for verktøy for statisk kodeanalyse?
Ja, det finnes flere gratis alternativer. Verktøy som ESLint, FindBugs og OWASP Dependency-Check har åpen kildekode og er gratis å bruke. Det er imidlertid viktig å merke seg at disse gratis alternativene kanskje ikke tilbyr samme analysenivå eller funksjonalitet som betalingsverktøy. I tillegg kan de kreve mer manuelt oppsett og konfigurering.
Viktigste punkter
For å velge det beste verktøyet for statisk kodeanalyse må du forstå utviklingsteamets unike behov og tilpasse disse til funksjonaliteten som tilbys av de ulike verktøyene. Noen verktøy er utviklet for enkelhet og brukervennlighet, mens andre er utstyrt for å håndtere mer komplekse prosjekter i stor skala med avanserte analysefunksjoner.
- Definer kravene dine: Begynn med å identifisere hva du trenger fra et verktøy for statisk kodeanalyse. Ta hensyn til størrelsen på kodebasen, hvilket språk den er skrevet i, og teamets erfaring med verktøy for kodeanalyse. For Java-basert utvikling er det avgjørende å finne det riktige verktøyet for statisk kodeanalyse for Java. Tenk gjennom målene dine, enten det er å forbedre kodekvaliteten, redusere antallet feil eller oppfylle bestemte bransjeregler.
- Finn balansen mellom funksjonalitet og brukervennlighet: Hvert verktøy for statisk kodeanalyse har sitt eget sett med funksjoner. Selv om flere funksjoner kan virke bedre, kan de også gjøre verktøyet mer komplekst. Det er avgjørende å finne et verktøy som tilbyr funksjonene du trenger, samtidig som det er brukervennlig og enkelt å integrere i utviklingsprosessen.
- Ta hensyn til prisen: Prisene varierer betydelig mellom ulike verktøy, så det er viktig å ta hensyn til budsjettet ditt. Husk at prismodellene også varierer, og at noen verktøy tar betalt per bruker eller per analysert kodelinje. Selv om det finnes gratis alternativer, tilbyr de kanskje ikke samme analysenivå eller funksjonalitet som betalingsverktøy.
Å velge de riktige verktøyene for statisk analyse og programvaresammensetningsanalyse kan ha stor innvirkning på utviklingsprosessen, kodekvaliteten og til syvende og sist hvor vellykket programvareprosjektet ditt blir.