

SBOM-programvare hjelper deg med å generere, administrere og analysere programvarelister for å få full oversikt over hver komponent i kodebasen din. Hvis du har ansvar for programvaresikkerhet, samsvar eller revisjon, er det viktig å finne den beste SBOM-programvaren for å redusere risiko, beskytte mot sårbarheter og oppfylle stadig nye regulatoriske krav.
Denne veiledningen hjelper deg med å sammenligne de beste SBOM-løsningene raskt, slik at du kan velge den som passer best til teamets arbeidsflyter og sikkerhetsprioriteringer.
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabell for SBOM-programvare
Denne sammenligningstabellen oppsummerer prisdetaljene for mine utvalgte SBOM-programvareløsninger:
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best for skanning av importerte SBOM-er for innebygde systemer | 4.3 out of 5 | $350/måned Gratisabonnement tilgjengelig | Book Demo |
Best for å integrere samsvar i pipelines | 4.7 out of 5 | $1,000 per utvikler per år Gratis demo tilgjengelig | Website |
Best for utviklersentrert sårbarhetsdeteksjon | 4.6 out of 5 | $25 per bidragende utvikler per måned Gratisabonnement + gratis demo tilgjengelig | Website |
Best for synlighet i risiko knyttet til åpen kildekode | Not rated | Pris på forespørsel Gratis demo tilgjengelig | Website |
Best for attestering av programvareartefakter på flere punkter | 1.0 out of 5 | Pris på forespørsel Gratis demo tilgjengelig | Website |
Best for automatisert dokumentasjon av programvareleverandørkjeden | Not rated | Priser på forespørsel Gratis demo tilgjengelig | Website |
Best for produktsikkerhet på tvers av enhetsporteføljer | Not rated | Priser oppgis på forespørsel Gratis demonstrasjon tilgjengelig | Website |
Best for å oppdage aktiv manipulering av kode | Not rated | $399/måned 7 dagers gratis prøveperiode + gratis demo tilgjengelig | Website |
Best for automatisering av regelstyrt samsvar | Not rated | Pris på forespørsel 14 dagers gratis prøveperiode + gratis demo tilgjengelig | Website |
Best egnet for revisjonsklar rapportering av grundige forhåndsvurderinger | Not rated | $20/prosjekt/måned Gratisabonnement | Website |


Anmeldelser av beste SBOM-programvare
Nedenfor finner du mine detaljerte oppsummeringer av den beste SBOM-programvaren som kom med på kortlisten. Anmeldelsene mine gir en grundig gjennomgang av funksjonene, de beste bruksområdene og integrasjonene til hver plattform, slik at du kan finne den som passer best for deg.
 Best for skanning av importerte SBOM-er for innebygde systemer
- Gratisabonnement tilgjengelig
- Fra $350/måned
Visit WebsiteCustomer Rating:4.3/5
Aikido Security viser CVE-detaljer og løsningsstier for hver avhengighet. Aikido Security er en DevSecOps-plattform for kodesikkerhet som kombinerer avhengighetsskanning, SBOM-generering, skanning av containeravbildninger, analyse av lisensrisiko og sårbarhetsdeteksjon på tvers av kildekode, containere og innebygde systemer.
Hvem passer Aikido Security best for?
Aikido Security passer godt for DevSecOps-team som trenger å skanne, overvåke og eksportere SBOM-er på tvers av kildekode, containere og innebygde systemer fra én enkelt plattform.
Hvorfor jeg valgte Aikido Security
Jeg valgte Aikido Security som et av de beste alternativene fordi det er det eneste verktøyet jeg har funnet som lar deg laste opp egengenererte SBOM-er for innebygde systemer direkte via API, og deretter umiddelbart skanner dem for CVE-er og lisensrisikoer. Det er en reell fordel hvis du arbeider med Buildroot- eller Yocto-bygg, der programvarebeholdningen din ligger utenfor et standardlager. Jeg liker også at CycloneDX-eksporter inkluderer valgfri VEX-analyse, slik at du kan markere nøyaktig hvilke sårbarheter som kan utnyttes, og dele denne konteksten med tredjeparter.
Viktige funksjoner i Aikido Security
- Analyse av nåbarhet: Bygger en kallgraf for moduler, funksjoner og dataflyter for å avgjøre om en sårbar avhengighet faktisk kan nås fra inngangspunktene i applikasjonen din.
- Sikkerhetsporter for CI/CD: Håndhever konfigurerbare sikkerhetspolicyer for pull-forespørsler og utgivelser, og blokkerer endringer som overskrider en definert alvorlighetsgrense på tvers av SCA, SAST, IaC, hemmeligheter og lisensskanninger.
- SBOM-eksport i flere formater: Genererer SBOM-er i SPDX 2.3, CycloneDX 1.6 eller CSV, med eksporter som kan avgrenses etter lager, containeravbildning, team eller gren.
- Identifisering av lisensrisiko: Markerer dobbel lisensiering, begrensende vilkår og andre lisensrisikoer på tvers av lagre og containeravbildninger, med beskrivelser av forpliktelser i klart språk og justerbar risikovurdering.
Integrasjoner med Aikido Security
Aikido Security tilbyr dokumenterte markedsplassintegrasjoner med GitHub, GitLab Cloud, Azure Repos, Bitbucket Cloud, Jira, Linear, GitHub Actions, GitLab CI/CD, Docker Hub og GitHub Container Registry. REST API-et og webhookene støtter egendefinerte SBOM-opplastinger og integrasjoner.
Pros and Cons
Pros:
- Skanner importerte SBOM-er for innebygde systemer
- Analyse av nåbarhet reduserer irrelevante varsler
- Eksporterer SPDX, CycloneDX og CSV
Cons:
- Yocto-SBOM-er krever manuell sammenslåing
- Historiske poster for containeravbildninger er begrenset
Learn more about Aikido Security: Best for å integrere samsvar i pipelines
- Gratis demo tilgjengelig
- Opptil $1,000 per utvikler per år (faktureres årlig)
Visit WebsiteCustomer Rating:4.7/5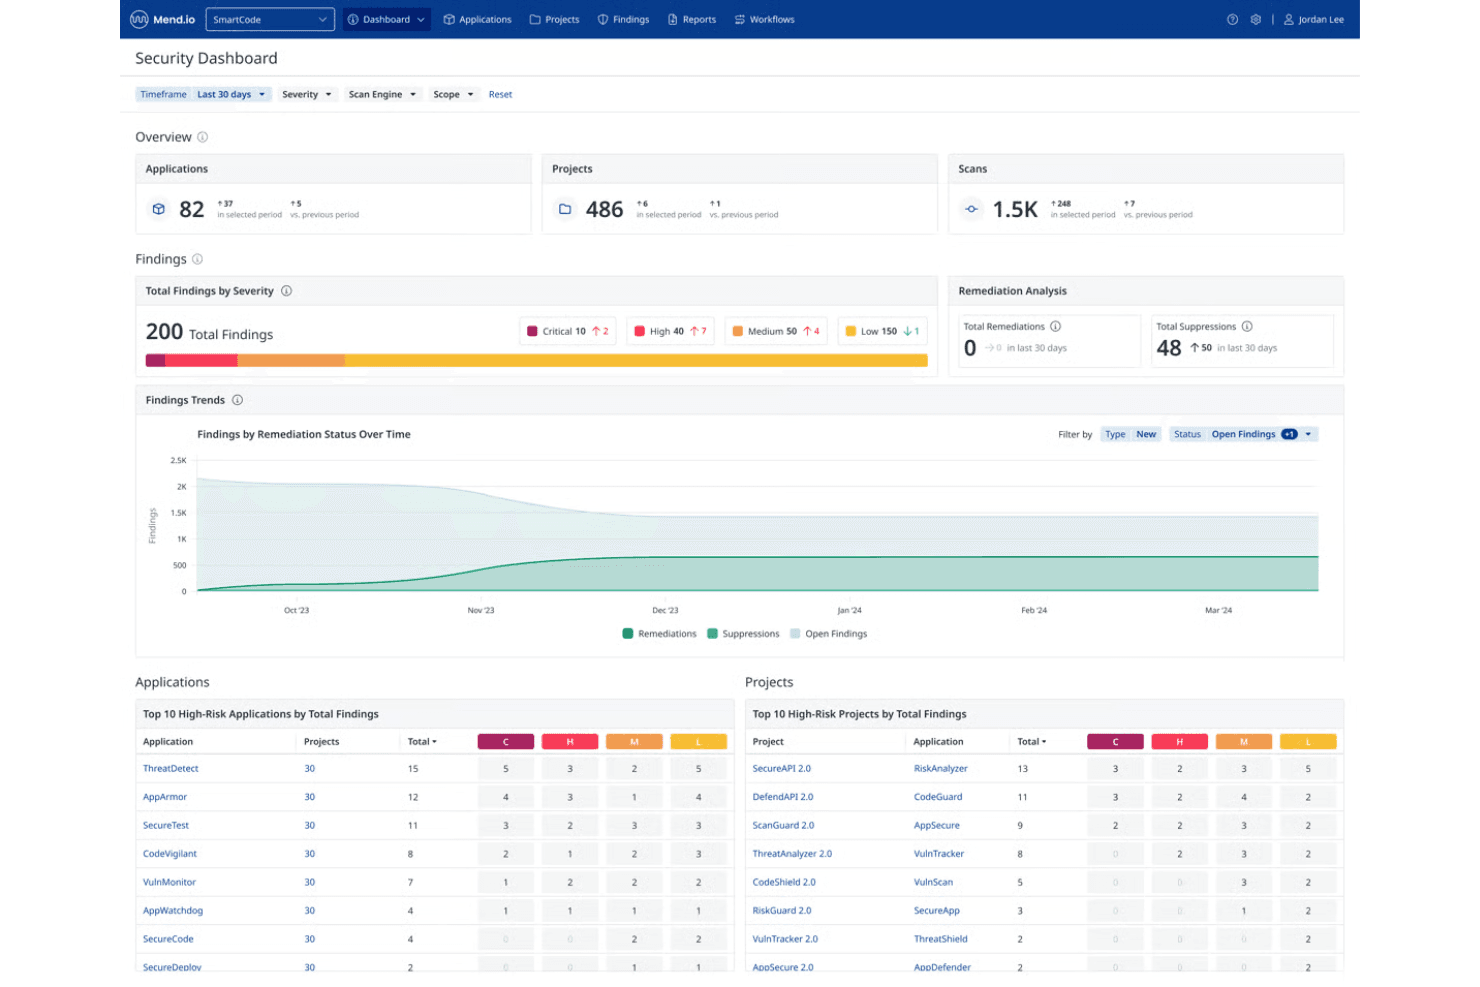
Mend.io vedlikeholder SBOM-er, VEX-data, SPDX/CycloneDX-filer og tredjeparts-SBOM-er. Mend AppSec er en plattform for applikasjonssikkerhet som samler SAST, SCA og containerskanning med automatisert generering av SBOM-er i formatene SPDX og CycloneDX, utdata for VEX-data, prioritering av sårbarheter og samsvar med lisenskrav.
Hvem passer Mend.io best for?
Mend AppSec passer godt for DevSecOps-team og ingeniører innen applikasjonssikkerhet som trenger SBOM-generering og samsvarskontroll for sårbarheter integrert direkte i CI/CD-pipelines.
Hvorfor jeg valgte Mend.io
Jeg valgte Mend.io som en av de beste fordi løsningen bygger SBOM-samsvar direkte inn i CI/CD-pipelinen i stedet for å behandle det som noe man tar stilling til i etterkant. Hvert bygg genererer automatisk SPDX- eller CycloneDX-SBOM-er med tilknyttede VEX-data, slik at etterfølgende forbrukere umiddelbart kan se hvilke sårbarheter som faktisk kan utnyttes. Jeg liker også at den samme skanningen samtidig brukes til å prioritere sårbarheter ved hjelp av CVSS 4.0, EPSS og tilgjengelighetsanalyse, samt til å spore samsvar med lisenskrav gjennom Legal OS Inventory.
Viktige funksjoner i Mend.io
- SBOM-generering på organisasjons-, applikasjons- eller prosjektnivå: Generer SBOM-er for avhengigheter på organisasjons-, applikasjons- eller prosjektnivå, med alternativer for prosjektspesifikk eller aggregert utdata på tvers av flere prosjekter.
- Import av tredjeparts-SBOM: Importer SBOM-er fra verktøy som cdxgen og Syft i CycloneDX- eller SPDX-format, og overvåk deretter de importerte prosjektene for nye sårbarheter.
- Deteksjon av skadelige pakker: Skanner avhengigheter med åpen kildekode for trusler, inkludert navneforveksling, avhengighetsforvirring, dataeksfiltrering og bakdører.
- Legal OS Inventory: Sporer komponentlisenser med risikopoeng, varsler om brudd og mulighet til å tilordne eller overstyre lisenser på organisasjonsnivå.
Integrasjoner med Mend.io
Mend.io integreres med GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI, Docker, Amazon ECR, Azure Container Registry og JFrog Artifactory. Plattformen tilbyr også REST API-er for egendefinerte integrasjoner og støtter CI/CD-arbeidsflyter.
Pros and Cons
Pros:
- Bygg genererer SPDX/CycloneDX-SBOM-er med VEX
- Tilgjengelighetsanalyse bidrar til å prioritere utnyttbare funn i avhengigheter
- Sporer lisenser sammen med sårhetssortering
Cons:
- Importer utelater VEX- og sårbarhetsdata fra kilden
- Falske positiver kan føre til manuell sortering av sårbarheter
Learn more about Mend.io: 3Best for utviklersentrert sårbarhetsdeteksjon
Snyk
- Gratisabonnement + gratis demo tilgjengelig
- Fra $25 per bidragende utvikler per måned
Visit WebsiteCustomer Rating:4.6/5
Snyk skanner avhengigheter, containere og IaC, og eksporterer SBOM-er i arbeidsflyter. Snyk er en utviklersikkerhetsplattform som skanner avhengigheter med åpen kildekode, containere og infrastruktur som kode for sårbarheter, samtidig som den genererer og eksporterer SBOM-er direkte i utviklernes arbeidsflyter.
Hvem passer Snyk best for?
Snyk passer naturlig for utviklingsteam som ønsker at sikkerhet og SBOM-generering skal være innebygd i deres eksisterende arbeidsflyter for koding og CI/CD.
Hvorfor jeg valgte Snyk
Jeg har inkludert Snyk blant mine toppvalg fordi det er det eneste verktøyet på denne listen som viser sårbarhetsfunn direkte i IDE-en og gjennomgangen av forespørsler om sammenslåing, slik at utviklere oppdager risikoer i åpen kildekode før koden i det hele tatt flettes inn. Jeg liker spesielt at Snyk CLI både kan generere SBOM-er i formatene CycloneDX og SPDX og kjøre snyk sbom test mot en eksisterende SBOM-fil for å kontrollere den for kjente sårbarheter.
I tillegg går Snyks risikoscore lenger enn rå CVSS-alvorlighetsgrad ved å ta hensyn til nåbarhet, modenhet for utnyttelse og EPSS-poengsummer, noe som holder teamet mitt fokusert på det som faktisk betyr noe.
Viktige funksjoner i Snyk
- Skanning for lisenssamsvar: Identifiserer lisenstypen for hver pakke med åpen kildekode i prosjektet ditt og flagger lisenser som er i konflikt med brukspolicyene dine.
- Avhengighetsgraf: Visualiserer hele avhengighetstreet ditt, inkludert transitive avhengigheter, slik at du kan spore nøyaktig hvor en sårbar pakke kommer inn i kodebasen din.
- Automatiserte forespørsler om sammenslåing for feilretting: Genererer forespørsler om sammenslåing med versjonsoppgraderinger for å utbedre sårbare avhengigheter direkte i repositoriet ditt.
- Skanning av containeravbildninger: Skanner Docker- og OCI-avbildninger for sårbare operativsystempakker og applikasjonsavhengigheter lag for lag.
Snyk-integrasjoner
Integrasjoner inkluderer GitHub, GitLab, Bitbucket, Azure Repos, Jenkins, CircleCI, GitHub Actions, Azure Pipelines, Jira og Slack.
Pros and Cons
Pros:
- Støtter 16 programmeringsspråk direkte
- Eksporterer SBOM-er i formatene CycloneDX og SPDX
- Ett klikk oppretter PR-er for sårbarheter
Cons:
- Falske positiver utløser unødvendige sårbarhetsvarsler
- CLI-en gir færre SBOM-detaljer enn brukergrensesnittet
Learn more about Snyk: Best for synlighet i risiko knyttet til åpen kildekode
- Gratis demo tilgjengelig
- Pris på forespørsel

Black Duck SCA identifiserer komponenter med åpen kildekode, lisensproblemer og leverandørkjederisiko. Black Duck SCA er et verktøy for programvaresammensetningsanalyse som oppdager komponenter med åpen kildekode i kildekode, binærfiler, containere og kodebiter, samtidig som det håndterer sårbarheter, lisenssamsvar og risikoer i leverandørkjeden gjennom hele livssyklusen for programvareutvikling.
Hvem passer Black Duck SCA best for?
Black Duck SCA passer godt for sikkerhets- og juridiske team i større virksomheter som håndterer store kodebaser med omfattende bruk av åpen kildekode på tvers av flere språk og miljøer.
Hvorfor jeg valgte Black Duck SCA
Black Duck SCA havner på kortlisten min på grunn av dybden i synligheten for risiko knyttet til åpen kildekode, som går lenger enn hos alle andre SCA-verktøy jeg har evaluert.
Det som skiller løsningen fra andre, er Black Duck Security Advisories (BDSAs), der analytikerne ved Cybersecurity Research Center validerer og utvider CVE-data, slik at teamet mitt ikke trenger å vente i ukevis på at NVD skal oppdatere informasjonen om nylig offentliggjorte sårbarheter.
Jeg bruker også skanningen av kodebiter for å oppdage delvis kode med åpen kildekode som medfører lisensforpliktelser, men som aldri vises i et pakkemanifest.
Viktige funksjoner i Black Duck SCA
- Generering og eksport av SBOM: Generer SBOM-er i SPDX- og CycloneDX-formater direkte fra skanneresultater for samsvarsrapportering og revisjoner.
- Skanning av binærfiler: Oppdag komponenter med åpen kildekode i kompilerte binærfiler og containere der kildekoden ikke er tilgjengelig.
- Policyadministrasjon: Definer og håndhev retningslinjer for bruk av åpen kildekode på tvers av team, og flagg automatisk brudd under bygging.
- Veiledning for oppgradering: Vis anbefalinger for utbedring og foreslåtte versjonsoppgraderinger for sårbare komponenter direkte i skanneresultatene.
Integrasjoner med Black Duck SCA
Integrasjonene omfatter GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, GitHub Actions, Jira Software, Slack, Microsoft Teams og JFrog Artifactory.
Pros and Cons
Pros:
- Skanner binærfiler uten tilgang til kildekoden
- Nøyaktig oppdagelse av transitive avhengigheter
- Policyadministrasjon håndhever regler for åpen kildekode
Cons:
- Det første oppsettet er komplekst og omfattende
- Skanninger kjører sakte på store kodebaser
Learn more about Black Duck Software Composition Analysis: Best for attestering av programvareartefakter på flere punkter
- Gratis demo tilgjengelig
- Pris på forespørsel
Visit WebsiteCustomer Rating:1/5
Scribe Security deler SBOM-er, signerte attesteringer, VEX og samsvarsbevis. Scribe Security Trust Hub er en SaaS-plattform for sikkerhet i programvareforsyningskjeden som genererer, administrerer og deler SBOM-er sammen med kryptografisk signerte attesteringer, VEX-råd og bevis på SDLC-samsvar på tvers av programvareprodusenter og -forbrukere.
Hvem passer Scribe Security Trust Hub best for?
Scribe Security Trust Hub passer for programvareutviklingsteam som må bevise kodeintegritet og oppfylle krav til samsvar for sikkerhet i forsyningskjeden overfor kunder eller tilsynsmyndigheter.
Hvorfor jeg valgte Scribe Security Trust Hub
Jeg valgte Scribe Security Trust Hub fordi det er en av få SBOM-plattformer som genererer kryptografiske attesteringer i hvert trinn av leveranseprosessen, ikke bare ved lanseringstidspunktet. Det som skiller plattformen fra andre, er hvordan den samler inn bevis fra kildekontroll, CI/CD og distribusjon, og deretter samler disse attesteringene på artefakt-, produkt- og utgivelsesnivå.
Jeg liker også de retningslinjebaserte sikkerhetskontrollene, som kan blokkere utgivelser som mangler påkrevde SBOM-er eller signaturverifisering før de når produksjon.
Viktige funksjoner i Scribe Security Trust Hub
- Sentralisert SBOM-administrasjon: Opprett, lagre og del SBOM-er sammen med tilknyttede sårbarheter, lisensdata og utnyttbarhetspoeng på ett sted.
- Utarbeiding av VEX-råd: Generer og publiser råd om sårbarheters utnyttbarhet (VEX), slik at forbrukere vet hvilke sårbarheter i SBOM-en som faktisk kan utnyttes.
- Automatiserte arbeidsflyter for SBOM-deling: Del SBOM-er, samsvarsbevis og attesteringer med kunder eller revisorer gjennom kontrollerte, automatiserte distribusjonsarbeidsflyter.
- SLSA-tilpasset sporing av byggmetadata: Registrer informasjon om byggmiljøet, inkludert brukeridentitet, tidsstempler og prosessmetadata, i et revisjonsklart format for å støtte samsvar med SLSA og NIST SSDF.
Integrasjoner med Scribe Security Trust Hub
Scribe Security Trust Hub integreres med Microsoft Entra ID, Bitbucket, CircleCI, GitHub, GitLab, Jenkins og Travis CI. Plattformen er også tilgjengelig på AWS Marketplace, og et API er tilgjengelig for tilpassede integrasjoner.
Pros and Cons
Pros:
- Attesterer artefakter i hvert trinn av leveranseprosessen
- Innebygd SBOM-deling med eksterne interessenter
- Håndhever SLSA- og SSDF-samsvar automatisk
Cons:
- Svært få tilgjengelige brukeranmeldelser fra tredjeparter
- Engelskspråklig grensesnitt begrenser globale team
Learn more about Scribe Security Trust Hub: Best for automatisert dokumentasjon av programvareleverandørkjeden
- Gratis demo tilgjengelig
- Priser på forespørsel

Manifest sporer SBOM-er, OSS-eksponering, problemer med AI-modeller og data om komponentrisiko. Manifest er en plattform for sikkerhet i programvareleverandørkjeden som automatiserer genereringen av SBOM-er, beriker komponentdata med sårbarhetsinformasjon og sporer risiko knyttet til OSS og AI-modeller på tvers av hele programvareporteføljen din.
Hvem passer Manifest best for?
Manifest passer godt for sikkerhets- og DevOps-team i programvaredrevne selskaper som trenger å administrere og dele SBOM-er med kunder, tilsynsmyndigheter eller innkjøpsavdelinger.
Hvorfor jeg valgte Manifest
Jeg har tatt med Manifest blant mine toppvalg fordi det automatiserer hele livssyklusen for SBOM-dokumentasjon, fra generering til deling, på en måte som de fleste verktøy ikke dekker fra ende til annen. Jeg liker spesielt hvordan Manifest lar deg publisere SBOM-er direkte til kunder eller tilsynsmyndigheter gjennom en portal, noe som fjerner den manuelle frem-og-tilbake-kommunikasjonen som vanligvis forsinker forespørsler knyttet til samsvar.
Det beriker også automatisk komponentdata med sårbarhetsinformasjon, slik at dokumentasjonen din forblir nøyaktig uten ekstra innsats fra teamet ditt.
Viktige funksjoner i Manifest
- SBOM-inntak: Godta og valider SBOM-er sendt inn av tredjepartsleverandører for å verifisere komponentopplysningene deres.
- Deteksjon av lisensrisiko: Identifiserer lisenstyper for åpen kildekode på tvers av komponentene dine og flagger mulige samsvarskonflikter.
- Regelbaserte varsler: Angi egendefinerte regler som utløser varsler når komponenter bryter definerte risikoterskler.
- Sporing av AI-modellbeholdning: Sporer AI-modeller og avhengighetene deres sammen med tradisjonelle programvarekomponenter.
Manifest-integrasjoner
Manifest tilbyr et begrenset antall innebygde integrasjoner, blant annet GitHub, Jira, ServiceNow og Linear. Det har også en dedikert integrasjon med Forescout for å hente SBOM- og sårbarhetsdata inn i administrasjonen av nettverksenheter. Manifest tilbyr et REST API og et CLI-verktøy som kobles til CI/CD-pipelines, med dokumentert støtte for GitHub Actions- og Azure DevOps-arbeidsflyter.
Pros and Cons
Pros:
- Støtter generering av AIBOM-er sammen med tradisjonelle SBOM-er
- Analyse av leverandørers SBOM-er før innkjøpsbeslutninger
- Analyse av leverandørers SBOM-er før innkjøpsbeslutninger
Cons:
- Mindre fellesskap enn etablerte SCA-konkurrenter
- Begrenset offentlig dokumentasjon om selvhostet distribusjon
Learn more about Manifest: Best for produktsikkerhet på tvers av enhetsporteføljer
- Gratis demonstrasjon tilgjengelig
- Priser oppgis på forespørsel

Cybellum beskytter tilkoblede produkter med SBOM-er, triage, samsvar og håndtering. Cybellum er en produktsikkerhetsplattform utviklet for enhetsprodusenter, som kombinerer SBOM-administrasjon, sårbarhetsdeteksjon og -triage, automatisering av samsvar og hendelseshåndtering etter lansering på tvers av porteføljer med tilkoblede produkter.
Hvem passer Cybellum best for?
Cybellum er utviklet spesielt for produktsikkerhetsingeniører og FoU-team hos OEM-er og enhetsprodusenter innen bilindustrien, medisinsk sektor og industrisektoren.
Hvorfor jeg valgte Cybellum
Jeg har inkludert Cybellum blant mine toppvalg fordi det er en av få SBOM-plattformer som er utviklet spesifikt for å administrere sikkerhet på tvers av hele enhetsporteføljer, ikke bare for individuelle programvareutgivelser.
Jeg liker at plattformen samler binærfiler, kildekode og opplastede SBOM-filer i én enkelt SBOM med høy detaljgrad per produkt. Dette er noe teamet mitt trenger når vi arbeider med komplekse innebygde systemer. Den automatiserer også opprettelsen av dokumentasjon for samsvar med rammeverk som ISO 21434 og FDA PMA, slik at vi slipper å koble SBOM-data manuelt til samsvarskrav for hver produktlinje.
Viktige funksjoner i Cybellum
- Teknologi for digitale cybertvillinger: Oppretter digitale kopier av en enhets programvare, slik at du kan analysere og oppdage cyberrisikoer på komponentnivå eller for hele systemet.
- VM CoPilot: En AI-drevet triageassistent som gir anbefalinger om risikoreduserende tiltak og innsikt under arbeidsflyter for sårbarhetshåndtering.
- Deteksjon av programvarelisenser: Skanner programvarekomponenter for å identifisere juridiske lisensmangler ved å sammenligne oppdagede lisenser med de definerte retningslinjene dine.
- Agentløs analyse: Analyserer enhetsprogramvare og genererer SBOM-er uten at det kreves integrasjon av programvare i enhetskomponentene.
Cybellum-integrasjoner
Integrasjonene omfatter Azure DevOps, Bamboo, Bitbucket Pipelines, CircleCI, GitLab, Jenkins, Red Hat Ansible, JFrog Artifactory, Jira og Splunk.
Pros and Cons
Pros:
- Slår sammen binære SBOM-er og kildekode-SBOM-er
- Innebygd samsvarsstøtte for ISO, FDA og UNECE
- Administrerer SBOM-er på tvers av hele enhetsporteføljer
Cons:
- Rettet mot produsenter av innebygde enheter bare
- Ingen offentlig oppgitte priser for selvbetjening
Learn more about Cybellum: Best for å oppdage aktiv manipulering av kode
- 7 dagers gratis prøveperiode + gratis demo tilgjengelig
- Fra $399/måned (fakturert årlig)

Xygeni beskytter SBOM-er, SCA, CI/CD-pipelines, byggintegritet og risikoer knyttet til skadevare. Xygeni er en AI-drevet plattform for applikasjonssikkerhet som dekker generering av SBOM, programvaresammensetningsanalyse (SCA), sikkerhet i CI/CD-pipelines, verifisering av byggintegritet og deteksjon av skadevare i leverandørkjeden gjennom hele livssyklusen for programvareutvikling.
Hvem passer Xygeni best for?
Xygeni passer godt for sikkerhets- og DevSecOps-team i mellomstore og store organisasjoner som trenger dyp innsikt i risikoer i leverandørkjeden for programvare.
Hvorfor jeg valgte Xygeni
Jeg har inkludert Xygeni blant mine favoritter på grunn av hvor alvorlig løsningen tar aktiv manipulering av kode, noe de fleste SBOM-verktøy ganske enkelt ikke håndterer på dette nivået. Modulen for anomalideteksjon undersøker kodeendringer i sanntid og markerer uautoriserte endringer i bygg- og konfigurasjonsfiler på tvers av GitHub, GitLab, Jenkins og Azure.
Jeg liker også at SCA-modulen går lenger enn CVE-samsvar ved å oppdage mistenkelige mønstre i nylig publiserte eller oppdaterte åpen kildekode-pakker. Det betyr at teamet mitt kan oppdage skadelige avhengigheter før de når produksjon, i stedet for etterpå.
Viktige funksjoner i Xygeni
- SBOM-generering: Eksporter en oppdatert SBOM i SPDX- eller CycloneDX-format med ett klikk, og kommenter sårbarheter direkte i dokumentet.
- Håndtering av lisensrisiko: Få oversikt over lisensproblemer i åpen kildekode ved hver kodeendring, slik at du kan følge opp etterlevelsesforpliktelser på tvers av avhengigheter.
- Deteksjon av feilkonfigurasjon i CI/CD-pipelines: Identifiser og korriger feilkonfigurasjoner i byggskript og CI/CD-pipelines for å forhindre uautorisert tilgang og forgiftede pipeline-kjøringer.
- Trakter for prioritering av sårbarheter: Filtrer og ranger sårbarheter i åpen kildekode etter nåbarhet, utnyttbarhet og forretningskontekst for å redusere mengden varsler for sikkerhetsteamet.
Integrasjoner med Xygeni
Integrasjoner omfatter GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, GitHub Actions, JetBrains IDE-er, Visual Studio Code, Docker og Kubernetes.
Pros and Cons
Pros:
- Sanntidsdeteksjon av skadevare i pakker med åpen kildekode
- AI-drevet nåbarhetsanalyse reduserer mengden varsler
- Samlet oversikt over leverandørkjeden gjennom hele SDLC
Cons:
- Tilpasningsmulighetene for dashbord og rapporter er begrensede
- Enkelte tiltak for utbedring mangler støtte i verktøysettet
Learn more about Xygeni: Best for automatisering av regelstyrt samsvar
- 14 dagers gratis prøveperiode + gratis demo tilgjengelig
- Pris på forespørsel
 Learn more about Anchore:
 10Best egnet for revisjonsklar rapportering av grundige forhåndsvurderinger
FOSSA
- Gratisabonnement
- Fra $20/prosjekt/måned (fakturert årlig)
Learn more about FOSSA:
Annen SBOM-programvare
Her er noen andre alternativer for SBOM-programvare som ikke kom med på kortlisten, men som likevel er verdt å se nærmere på:
- 11JFrog XrayBest for omfattende integrasjon med IDE-er
- 12ChainguardBest for artefaktproveniens i samsvar med SLSA
- 13ONEKEYBest for dekning av livssyklusen til tilkoblede enheter
- 14OWASP Dependency-TrackBest for kartlegging av komponentrisiko på tvers av hele porteføljen
Hvordan jeg evaluerer SBOM-programvare
Jeg deler evalueringen min inn i to nivåer – grunnleggende funksjoner et verktøy må levere (som å generere CycloneDX- eller SPDX-SBOM-er fra containere og binærfiler), og særtrekkene som avgjør hvilket verktøy som passer til den spesifikke arbeidsflyten, samsvarsforpliktelsen eller risikomodellen for leverandørkjeden din.
Kjernefunksjonalitet (minimumskrav for denne listen)
Når jeg velger verktøy til listen min, vurderer jeg hvert av dem på en skala fra 0 (tilbyr ikke funksjonaliteten) til 5 (utmerker seg på dette området) for hver av kjernefunksjonene nedenfor. Deretter beregner jeg verktøyets totalscore som en prosentandel. Hvert verktøy må oppnå en samlet minimumsscore på 65 % for å bli vurdert for inkludering.
- Generering av SBOM: Jeg undersøker om et verktøy kan skanne utover bare kildemanifester – generering av SBOM-er fra containeravbildninger, kompilerte binærfiler og byggeartefakter er viktig når du leverer forhåndsbygd programvare.
- Støtte for standardformater: Hvert verktøy bør støtte import og eksport av SPDX og CycloneDX, siden kunder og tilsynsmyndigheter vil be om SBOM-er i bestemte formater du ikke alltid kan forutse.
- Sårbarhetsdeteksjon: Jeg ser etter korrelasjon mot flere sårbarhetsdatabaser (NVD, GitHub Advisory, OSV) i stedet for én enkelt kilde, samt tydelig risikopoenggivning som hjelper med å prioritere hva som bør utbedres først.
- Sporing av lisenser og samsvar: Verktøy får bedre vurdering når de går lenger enn å oppdage lisenstyper og tilbyr en regelmotor der du kan angi regler – for eksempel automatisk flagging av AGPL-komponenter i proprietære bygg.
- SBOM-register og livssyklusadministrasjon: Jeg vurderer hvordan hvert verktøy lagrer og versjonerer SBOM-er over tid, inkludert om du kan sammenligne to versjoner for å oppdage uventede avhengighetsendringer mellom utgivelser.
- Integrasjon med CI/CD og verktøykjede: Opprinnelige programtillegg for plattformer som Jenkins, GitHub Actions og GitLab CI er viktige, men jeg ser også etter API-tilgang som lar plattformteknikkteam bygge inn SBOM-generering i tilpassede arbeidsflyter.
Når jeg har en liste over verktøy som oppfyller disse kriteriene, vurderer jeg hva som skiller hver plattform fra de andre.
Særtrekk (det som skiller leverandørene fra hverandre)
Slik sammenligner jeg ulike leverandører:
Fremtredende funksjoner
Støtte for VEX er en viktig forskjell. Når en CVE rammer et bibliotek du leverer, men den sårbare kodebanen ikke er tilgjengelig, trenger du en måte å kommunisere dette på. Med VEX-dokumenter kan du fortelle nedstrømsforbrukere nøyaktig hvilke sårbarheter som gjelder, og dermed redusere støy fra falske positiver. Analyse av binærfiler og containere skiller også leverandørene fra hverandre – verktøy som genererer SBOM-er fra kompilerte artefakter, dekker forhåndsbygd programvare som kildekodebasert skanning ikke fanger opp. Jeg vurderer også kontinuerlig sårbarhetsovervåking, der verktøyet varsler deg når nylig offentliggjorte CVE-er påvirker komponenter i tidligere leverte utgivelser.
Mer enn funksjoner
Distribusjonsfleksibilitet er svært viktig på dette området. Team innen forsvar eller kritisk infrastruktur trenger ofte alternativer med fysisk isolerte nettverk eller selvdrift, så jeg undersøker om en leverandør støtter disse modellene i tillegg til SaaS. Samsvar med regelverk er en annen faktor jeg vektlegger – nærmere bestemt om verktøyet knytter resultater til rammeverk som EO 14028, NTIAs minimumselementer eller EUs forordning om digital motstandsdyktighet. Jeg ser også på funksjoner for deling av SBOM-er, siden mange organisasjoner trenger å distribuere SBOM-er til kunder eller hente dem inn fra leverandører oppstrøms for å få full oversikt over leverandørkjeden.
Slik velger du SBOM-programvare
Det er lett å gå seg vill i lange funksjonslister og kompliserte prismodeller. For å hjelpe deg med å holde fokus mens du går gjennom den unike prosessen med å velge programvare, får du her en sjekkliste over faktorer du bør ha i tankene:
| Faktor | Hva du bør vurdere |
|---|---|
| FaktorSkalerbarhet | Hva du bør vurdereVil verktøyet håndtere kodebasen din og økende avhengigheter over tid? Ta hensyn til fremtidig utvidelse av produktet og endrede krav fra teamet eller myndighetene. |
| FaktorIntegrasjoner | Hva du bør vurdereKobler det seg direkte til CI/CD-systemene, kodearkivene, registerne og systemene for sakshåndtering? Kontroller at det finnes offisielle integrasjoner med de viktigste plattformene som er i bruk. |
| FaktorTilpasningsmuligheter | Hva du bør vurdereKan du tilpasse arbeidsflyter, policyregler og rapportering til sikkerhetsprosessen din? Vær oppmerksom på rigide verktøy som bare er laget for enkle eller generiske arbeidsflyter. |
| FaktorBrukervennlighet | Hva du bør vurdereVil utviklings-, sikkerhets- og samsvarsteamene dine kunne bruke verktøyet uten omfattende opplæring? Test det med reelle arbeidsflyter før du bestemmer deg. |
| FaktorImplementering og innføring | Hva du bør vurdereEr distribusjonsprosessen enkel, eller krever den komplisert infrastruktur? Spør om migrering, støtte og tiden fra kjøp til gevinstrealisering. |
| FaktorKostnad | Hva du bør vurdereEr prisnivåene tydelige, og hvor raskt kan kostnadene øke når du legger til brukere, kjøringer eller artefakter? Ta hensyn til både innledende og løpende utgifter. |
| FaktorSikkerhetstiltak | Hva du bør vurdereStøtter verktøyet behov for sikker distribusjon, for eksempel SSO, RBAC eller installasjoner i isolerte miljøer? Kontroller revisjonslogging og samsvar med interne retningslinjer. |
| FaktorSamsvarskrav | Hva du bør vurdereKan leverandøren dokumentere samsvar med bransjekravene dine, for eksempel EO 14028, NTIA eller internasjonale standarder? Be om dokumentasjon eller erklæringer som viser samsvar. |
Hva er SBOM-programvare?
SBOM-programvare genererer automatisk en programvareliste (SBOM) som registrerer alle komponenter, avhengigheter og lisensene deres i en kodebase eller et artefakt.
Disse verktøyene hjelper team med å holde oversikt over åpen kildekode og tredjepartsbiblioteker, overvåke sårbarheter og opprettholde samsvar med bransje- og myndighetskrav gjennom hele livssyklusen for programvareutvikling og -distribusjon.
Funksjoner
Når du velger SBOM-programvare, bør du se etter følgende viktige funksjoner:
- SBOM-generering: Produserer en oppdatert oversikt over alle programvarekomponenter, avhengigheter og metadata ved å skanne kildekode, containere eller binærfiler.
- Formatstøtte: Tilbyr støtte for import og eksport i bransjestandardiserte SBOM-formater som SPDX, CycloneDX og SWID for bred kompatibilitet.
- Sårbarhetsdeteksjon: Sammenholder oppførte komponenter med sårbarhetsdatabaser, identifiserer kjente risikoer og varsler team om problemer gjennom hele programvarelivssyklusen.
- Sporing av lisenssamsvar: Identifiserer og sporer åpen kildekode-lisenser og proprietære lisenser, slik at organisasjoner kan oppdage potensielle konflikter og oppfylle krav til samsvar.
- CI/CD-integrasjon: Integreres i byggingspipelines, kildekodelagre og artefaktregistre for å automatisere SBOM-generering under kontinuerlig integrasjon og distribusjon.
- SBOM-lager: Tilbyr sikker, sentralisert lagring av alle genererte SBOM-er og muliggjør versjonskontroll, tilgangskontroll og historiske sammenligninger.
- Komponentsammenligning: Sporer endringer mellom SBOM-versjoner for å fremheve komponenter som er lagt til, fjernet eller oppdatert på tvers av utgivelser.
- Håndheving av tilpassede policyer: Lar team definere og automatisere sikkerhets- og lisenskontroller og blokkerer distribusjoner som ikke oppfyller organisasjonens standarder.
- Deling og distribusjon av SBOM-er: Gjør det mulig å dele SBOM-er sikkert med kunder, partnere eller tilsynsmyndigheter gjennom dedikerte portaler eller distribusjonsmekanismer.
Fordeler
Implementering av SBOM-programvare gir flere fordeler for teamet og virksomheten din. Her er noen av fordelene du kan se frem til:
- Bedre synlighet i leverandørkjeden: Få innsikt i alle programvarekomponenter og avhengigheter som brukes i produktene dine, og reduser risikoen for skjulte sårbarheter.
- Raskere respons på sårbarheter: Få sanntidsvarsler når nye CVE-er påvirker de distribuerte komponentene dine, slik at teamet kan prioritere og håndtere trusler raskt.
- Automatisert samsvar: Oppfyll regulatoriske krav og kundekrav med standardiserte SBOM-formater og lisenssporing integrert i utviklingsprosessen.
- Redusert lisensrisiko: Identifiser raskt konflikter og forpliktelser knyttet til åpen kildekode-lisenser som kan medføre juridisk eksponering eller problemer med samsvar.
- Smidig samarbeid: Del oppdaterte SBOM-er sikkert med interne team, kunder og revisorer for å bygge tillit og få raskere kommunikasjon.
- Endringssporing og etterprøvbarhet: Spor endringer i komponenter på tvers av utgivelser, slik at det blir enkelt å revidere programvarehistorikken og dokumentere aktsomhet.
- Fleksibel distribusjon: Velg verktøy som passer infrastrukturen din, enten den er skybasert, lokal eller isolert, slik at den samsvarer med virksomhetens og sikkerhetens behov.
Kostnader og priser
Valg av SBOM-programvare krever en forståelse av de ulike prismodellene og abonnementene som er tilgjengelige. Kostnadene varierer basert på funksjoner, teamstørrelse, tillegg og mer. Tabellen nedenfor oppsummerer vanlige abonnementer, gjennomsnittsprisene deres og typiske funksjoner som inngår i SBOM-programvareløsninger:
Sammenligningstabell for abonnementer for SBOM-programvare
| Abonnementstype | Gjennomsnittspris | Vanlige funksjoner |
|---|---|---|
| AbonnementstypeGratisabonnement | Gjennomsnittspris$0 | Vanlige funksjonerStøtter grunnleggende SBOM-generering, begrenset sårbarhetsskanning, manuell eksport og brukerstøtte fra fellesskapet. |
| AbonnementstypePersonlig abonnement | Gjennomsnittspris$10-$30/bruker/måned | Vanlige funksjonerInkluderer avansert formatstøtte, individuell lisenssporing, grunnleggende policysjekker og e-postvarsler. |
| AbonnementstypeBedriftsabonnement | Gjennomsnittspris$40-$80/bruker/måned | Vanlige funksjonerLegger til CI/CD-integrasjoner, sentralisert SBOM-lager, automatiserte samsvarsvarsler, teamadministrasjon og API-tilgang. |
| AbonnementstypeVirksomhetsabonnement | Gjennomsnittspris$100+/bruker/måned | Vanlige funksjonerTilbyr dedikert oppstart, håndheving av tilpassede policyer, isolert distribusjon, avansert RBAC og prioritert brukerstøtte. |
Vanlige spørsmål om SBOM-programvare
Her er noen svar på vanlige spørsmål om SBOM-programvare:
Trenger jeg SBOM-programvare hvis teamet mitt bygger alt fra bunnen av?
Ja, SBOM-programvare er fortsatt verdifull selv om teamet ditt skriver det meste av koden internt. De fleste prosjekter er avhengige av tredjepartsavhengigheter, programvare med åpen kildekode eller rammeverk, og SBOM-verktøy bidrar til å spore og administrere disse komponentene av hensyn til sikkerhet og samsvar. Det er viktig å holde oversikt over alle programvarepakker, ettersom skjulte sikkerhetsrisikoer kan finnes i ethvert utviklingsøkosystem.
Hvor ofte bør vi oppdatere SBOM-ene våre?
Du bør oppdatere SBOM-ene dine ved hver lansering og hver gang det skjer endringer i kodebasen eller avhengighetene dine. Dette sikrer at oversikten din er nøyaktig, og støtter rask respons på sårbarheter når nye sårbarheter oppstår. Å holde dette oppdatert er en viktig måte SBOM-er hjelper organisasjoner med å forsvare seg mot sofistikerte angrep på leverandørkjeden og håndtere sikkerhetshendelser.
Kan SBOM-programvare integreres med våre eksisterende CI/CD-pipelines?
Ja, de fleste SBOM-verktøy tilbyr programtillegg eller API-basert integrasjon for populære CI/CD-verktøy som Jenkins, GitHub Actions eller GitLab CI. Dette muliggjør automatisert generering av SBOM-er, sporing av programvareavhengigheter og kontroll av sikkerhetssårbarheter som en del av distribusjonsprosessen. Denne automatiserte datautvekslingen gir en maskinlesbar oversikt over hvert programvareprodukt du distribuerer, enten det kjører på Linux eller andre plattformer.
Hvilke regulatoriske standarder krever SBOM-er?
Regelverk som den amerikanske regjeringens presidentordre 14028, FDAs veiledning om cybersikkerhet før markedsintroduksjon og EUs forordning om cyberrobusthet driver frem bruken av SBOM-er. Mange bransjer forventer at en beskrivelse av minimumselementene i et system – inkludert lisensinformasjon – blir et kontraktskrav for føderale etater og den bredere føderale forvaltningen.
Hvor sikre er dataene som administreres av SBOM-programvare?
SBOM-programvare kan distribueres som SaaS, lokalt eller i miljøer som er fysisk eller logisk isolert fra andre nettverk. Se etter rollebaserte tilgangskontroller, kryptering og samsvarssertifiseringer for å tilpasse løsningen til organisasjonens sikkerhetspolicyer og redusere risikoen for dataeksponering.