

Il software per la gestione delle patch Linux consente di automatizzare il rilevamento, la distribuzione e il monitoraggio delle patch su tutti i sistemi Linux. Se stai cercando queste soluzioni, probabilmente hai bisogno di un modo per mantenere i tuoi ambienti sicuri e conformi senza aggiungere un carico manuale interminabile. I sistemi senza patch aumentano i rischi per la sicurezza e rendono gli audit un incubo, quindi scegliere lo strumento giusto è fondamentale. In questa guida troverai una panoramica delle migliori opzioni disponibili, scoprirai cosa distingue ciascuna soluzione e otterrai informazioni pratiche per scegliere lo strumento più adatto all’infrastruttura del tuo team.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa dei software per la gestione delle patch Linux
Questa tabella comparativa riepiloga i dettagli sui prezzi delle mie migliori selezioni di software per la gestione delle patch Linux.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per patching remoto cloud-native | Piano gratuito + demo gratuita | Prezzo su richiesta | Website | |
| 2 | Ideale per aggiornamenti multipiattaforma basati su policy | Prova gratuita di 15 giorni + demo gratuita | Da $1/endpoint/mese (fatturato annualmente) | Website | |
| 3 | Ideale per semplificare la distribuzione delle patch su più sistemi operativi | Prova gratuita di 30 giorni + demo gratuita | Prezzi su richiesta | Website | |
| 4 | Ideale per automazione delle patch guidata dalla conformità | Prova gratuita di 30 giorni + demo gratuita | Prezzo su richiesta | Website | |
| 5 | Ideale per la remediation delle vulnerabilità in tempo reale | Prova gratuita di 30 giorni | Prezzo su richiesta | Website | |
| 6 | Ideale per la gestione automatizzata del ciclo di vita su larga scala | Prova gratuita | Prezzo su richiesta | Website | |
| 7 | Ideale per l’amministrazione centralizzata di Ubuntu | Prova gratuita di 30 giorni | Da $25/macchina/anno | Website | |
| 8 | Ideale per flussi di lavoro di provisioning open-source | Piano gratuito | Piano gratuito | Website | |
| 9 | Ideale per la gestione di Linux multi-distribuzione | Demo gratuita | Prezzo su richiesta | Website | |
| 10 | Ideale per l'automazione e l'orchestrazione open source | Piano gratuito | Piano gratuito | Website |


Recensioni dei migliori software per la gestione delle patch Linux
Di seguito sono riportati i miei riepiloghi dettagliati dei migliori software per la gestione delle patch Linux inclusi nella mia selezione. Le mie recensioni offrono uno sguardo approfondito sulle funzionalità, sui casi d’uso e sulle integrazioni di ciascuna piattaforma, per aiutarti a trovare quella più adatta alle tue esigenze.
 Ideale per patching remoto cloud-native
- Piano gratuito + demo gratuita
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.9/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.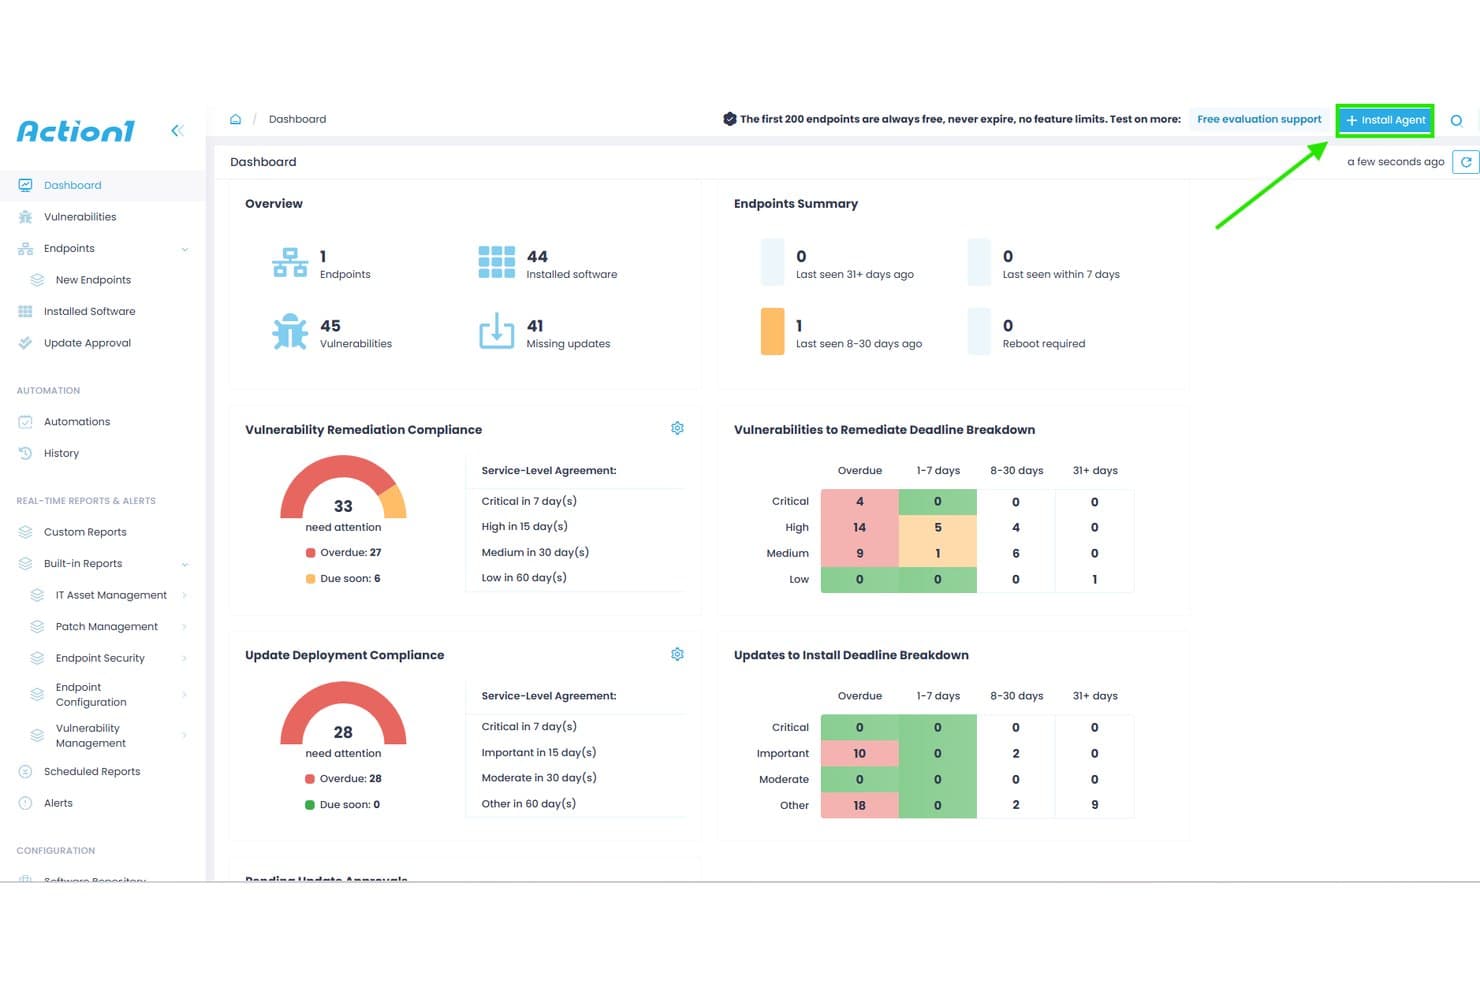
Action1 offre una dashboard centralizzata che mostra la conformità alla risoluzione delle vulnerabilità, la conformità alla distribuzione degli aggiornamenti e i riepiloghi degli endpoint per la gestione delle patch. Action1 è una piattaforma di gestione degli endpoint cloud-native che automatizza la distribuzione delle patch di sistema operativo e di terze parti su sistemi Windows, macOS e Linux, con valutazione delle vulnerabilità mappate ai CVE, distribuzione a fasi basata su anelli e reportistica di conformità.
Per chi è pensato Action1?
Action1 è particolarmente adatto ai team IT di organizzazioni piccole e medie che gestiscono ambienti misti con endpoint distribuiti o remoti su infrastrutture cloud e on-premise.
Perché ho scelto Action1
Ho scelto Action1 come uno dei migliori perché la sua architettura cloud-native, senza necessità di VPN, consente di distribuire patch su endpoint Linux Debian e Ubuntu remoti senza dover implementare un'infrastruttura locale. Quello che apprezzo particolarmente è il sistema di distribuzione a fasi basato su anelli, che interrompe automaticamente la distribuzione se una patch causa problemi durante il roll-out. La distribuzione peer-to-peer delle patch gestisce inoltre la pressione sulla larghezza di banda quando si inviano aggiornamenti contemporaneamente a flotte ampie e geograficamente distribuite.
Caratteristiche principali di Action1
- Valutazione delle vulnerabilità in tempo reale: Identifica continuamente le patch mancanti e abbina le vulnerabilità ai CVE sugli endpoint Linux gestiti.
- Console unificata cross-OS: Gestione delle patch per sistemi Linux, Windows e macOS attraverso un'unica dashboard web.
- Oltre 100 modelli di report pronti per l'audit: Genera report di conformità e di rimedio esportabili in formato CSV e HTML.
- Integrazione con ServiceNow CMDB: Arricchisce il ServiceNow CMDB con dati di inventario e operativi dagli endpoint Linux gestiti.
Integrazioni di Action1
Action1 offre integrazioni native con ServiceNow, Microsoft Entra ID, Okta, Duo, Google, Active Directory, Rapid7, Tenable, CrowdStrike, Microsoft Defender e fornisce un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Piattaforma cloud-native con patching remoto
- Scansione delle vulnerabilità in tempo reale per endpoint Linux
- Distribuzione delle patch automatizzata e a fasi basata su anelli
Cons:
- Supporta solo Linux Debian e Ubuntu
- Richiede l'installazione di un agente su ogni endpoint
Learn more about Action1: Ideale per aggiornamenti multipiattaforma basati su policy
- Prova gratuita di 15 giorni + demo gratuita
- Da $1/endpoint/mese (fatturato annualmente)
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Automox offre una dashboard centralizzata che mostra dispositivi conformi, stato delle patch, patch in sospeso per gravità e approfondimenti per la risoluzione dei problemi dei dispositivi per la gestione delle patch Linux e multipiattaforma. Automox è una piattaforma cloud-native per la gestione degli endpoint che automatizza la distribuzione di patch di sistema operativo e di terze parti su sistemi Linux, Windows e macOS utilizzando regole basate su policy e Worklet Bash scriptabili.
Per chi è ideale Automox?
Automox è particolarmente adatto ai team IT e di sicurezza che gestiscono flotte distribuite di endpoint con sistemi operativi misti, senza la necessità di un'infrastruttura di patching locale.
Perché ho scelto Automox
Automox si guadagna il suo posto nella mia selezione per come il suo motore di policy gestisce il patching Linux su diverse distribuzioni su larga scala. Posso creare policy basate sulla gravità che indirizzano separatamente endpoint Ubuntu, RHEL e Debian, così le patch critiche vengono prioritarizzate senza applicare la stessa regola generica a ogni host. Quando un pacchetto non rientra tra gli oltre 580 titoli nativamente supportati da Automox, i Worklet mi permettono di inviare script Bash personalizzati direttamente dalla console senza cambiare strumento.
Funzionalità principali di Automox
- Console di patching multipiattaforma: Gestisci il patching di dispositivi Linux, Windows e macOS da una dashboard unificata.
- Supporto per distribuzioni Linux: Supporta un'ampia gamma di distribuzioni Linux, incluse RHEL, Ubuntu, Debian, Oracle Linux, Fedora, Rocky e AlmaLinux.
- Patching di applicazioni di terze parti: Offre patching nativo per centinaia di pacchetti software Linux compatibili di terze parti.
- Controlli di accesso basati sui ruoli (RBAC): Imposta permessi granulari per segmentare le responsabilità degli utenti e limitare le azioni all'interno della piattaforma.
Integrazioni Automox
Automox offre integrazioni native con Splashtop per l'accesso remoto e supporta scanner di vulnerabilità. È disponibile un'API per integrazioni personalizzate, mentre script Bash o PowerShell personalizzati estendono la funzionalità verso altri strumenti.
Pros and Cons
Pros:
- Copertura ampia delle distribuzioni incluso Rocky e AlmaLinux
- Automazione basata su policy per la gestione di flotte Linux
- Controlli per la pianificazione delle patch e il coordinamento dei riavvii
Cons:
- Le opzioni di reporting per le esigenze di conformità sono limitate
- Strumenti di reporting per la conformità limitati di default
 Ideale per semplificare la distribuzione delle patch su più sistemi operativi
- Prova gratuita di 30 giorni + demo gratuita
- Prezzi su richiesta
Visit WebsiteCustomer Rating:4.4/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
ManageEngine Patch Manager Plus offre un'interfaccia di configurazione dedicata per l'installazione delle patch Linux, con impostazioni dei criteri di distribuzione e controlli per l'elenco delle patch. ManageEngine Patch Manager Plus è una piattaforma di gestione delle patch multipiattaforma che automatizza il rilevamento, il test e la distribuzione delle patch sugli endpoint Linux, Windows e macOS, con supporto dedicato per otto delle principali distribuzioni Linux.
A chi è più adatto ManageEngine Patch Manager Plus?
È una soluzione particolarmente adatta agli amministratori IT e ai team di sicurezza delle aziende di medie e grandi dimensioni che necessitano di un controllo centralizzato delle patch su server ed endpoint eterogenei.
Perché ho scelto ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus è entrato nella mia rosa di soluzioni preferite perché applica le patch su otto distribuzioni Linux (RHEL, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, CentOS e Amazon Linux), oltre che su Windows e macOS, da un'unica console. Apprezzo particolarmente la funzione Distribuzione automatizzata delle patch (APD), che esegue l'intero ciclo dalla scansione all'installazione senza interventi sui singoli host. Il flusso integrato di test e approvazione delle patch consente inoltre al mio team di convalidare gli aggiornamenti prima che raggiungano i server di produzione.
Funzionalità principali di ManageEngine Patch Manager Plus
- Ripristino delle patch: ripristina rapidamente le patch Linux se si verificano problemi dopo la distribuzione.
- Modelli di distribuzione personalizzati: crea e riutilizza configurazioni specifiche per la distribuzione delle patch negli ambienti Linux.
- Registri di controllo in tempo reale: monitora ogni evento relativo alle patch e ogni azione amministrativa per la conformità e la risoluzione dei problemi.
- Ottimizzazione della larghezza di banda: scarica le patch Linux una sola volta e distribuiscile agli endpoint utilizzando server interni.
Integrazioni di ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus offre integrazioni native con Tenable.io, Tenable.sc, ServiceDesk Plus e Jira, oltre a un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Supporta otto delle principali distribuzioni Linux
- Console centralizzata per Linux, Windows e macOS
- Flusso automatizzato di test e approvazione delle patch
Cons:
- La configurazione iniziale del server è complessa
- Mappatura nativa limitata della conformità normativa
Learn more about ManageEngine Patch Manager Plus: Ideale per automazione delle patch guidata dalla conformità
- Prova gratuita di 30 giorni + demo gratuita
- Prezzo su richiesta

La piattaforma di igiene informatica SecPod SanerNow offre una dashboard sullo stato della gestione delle patch che mostra i dettagli dei lavori di correzione, lo stato degli host dei dispositivi, le dimensioni delle patch e i risultati complessivi dell'installazione delle patch su più dispositivi Windows. SecPod SanerNow è una piattaforma cloud-native di igiene informatica che combina la gestione delle patch, il rilevamento delle vulnerabilità e il monitoraggio della conformità su oltre 37 varianti Linux, Windows, macOS e oltre 550 applicazioni di terze parti da un unico agente leggero.
Per chi è pensata la piattaforma di igiene informatica SecPod SanerNow?
È particolarmente indicata per i team di sicurezza IT e conformità di aziende di medie e grandi dimensioni che operano in ambito regolamentato come HIPAA, PCI o NIST.
Perché ho scelto la piattaforma di igiene informatica SecPod SanerNow
SanerNow si è guadagnata un posto nella mia lista perché mappa lo stato delle patch direttamente ai framework di conformità come HIPAA, PCI e NIST in tempo reale. Mi piace particolarmente che il suo feed di vulnerabilità SCAP da oltre 190.000 elementi mappa automaticamente i CVE alle patch Linux mancanti e vi aggiunge i punteggi di probabilità di sfruttamento EPSS oltre alla gravità CVSS. Le patch Linux pre-testate vengono rilasciate entro 24 ore dal rilascio ufficiale, così il mio team non deve aspettare i lenti cicli dei fornitori quando viene rilevato un CVE critico.
Funzionalità principali della piattaforma di igiene informatica SecPod SanerNow
- Console di patching cloud-native: Gestisci le operazioni di patch da una console web unificata per Linux, Windows, macOS e app di terze parti.
- Agente leggero unico: Distribuisci patch, esegui scansioni di vulnerabilità e monitora la conformità con un unico agente multifunzione su tutti gli endpoint.
- Automazione delle patch basata su policy: Imposta regole personalizzate per automatizzare la frequenza delle scansioni, l'approvazione delle patch e la distribuzione in base alle esigenze aziendali.
- Area di test pre-distribuzione: Isola e testa le patch Linux prima di distribuirle globalmente sui sistemi di produzione.
Integrazioni della piattaforma di igiene informatica SecPod SanerNow
SanerNow offre integrazioni native con Freshservice, ServiceNow, SymphonyAI Summit, AWS Marketplace e Azure Marketplace. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Report di conformità in tempo reale per endpoint Linux
- Rollback e staging delle patch Linux automatizzati
- Supporta oltre 37 distribuzioni Linux, anche legacy
Cons:
- Nessuna opzione nativa di patching Linux senza agente
- Prezzi pubblici non disponibili sul sito web
Learn more about SecPod SanerNow Cyberhygiene Platform: Ideale per la remediation delle vulnerabilità in tempo reale
- Prova gratuita di 30 giorni
- Prezzo su richiesta
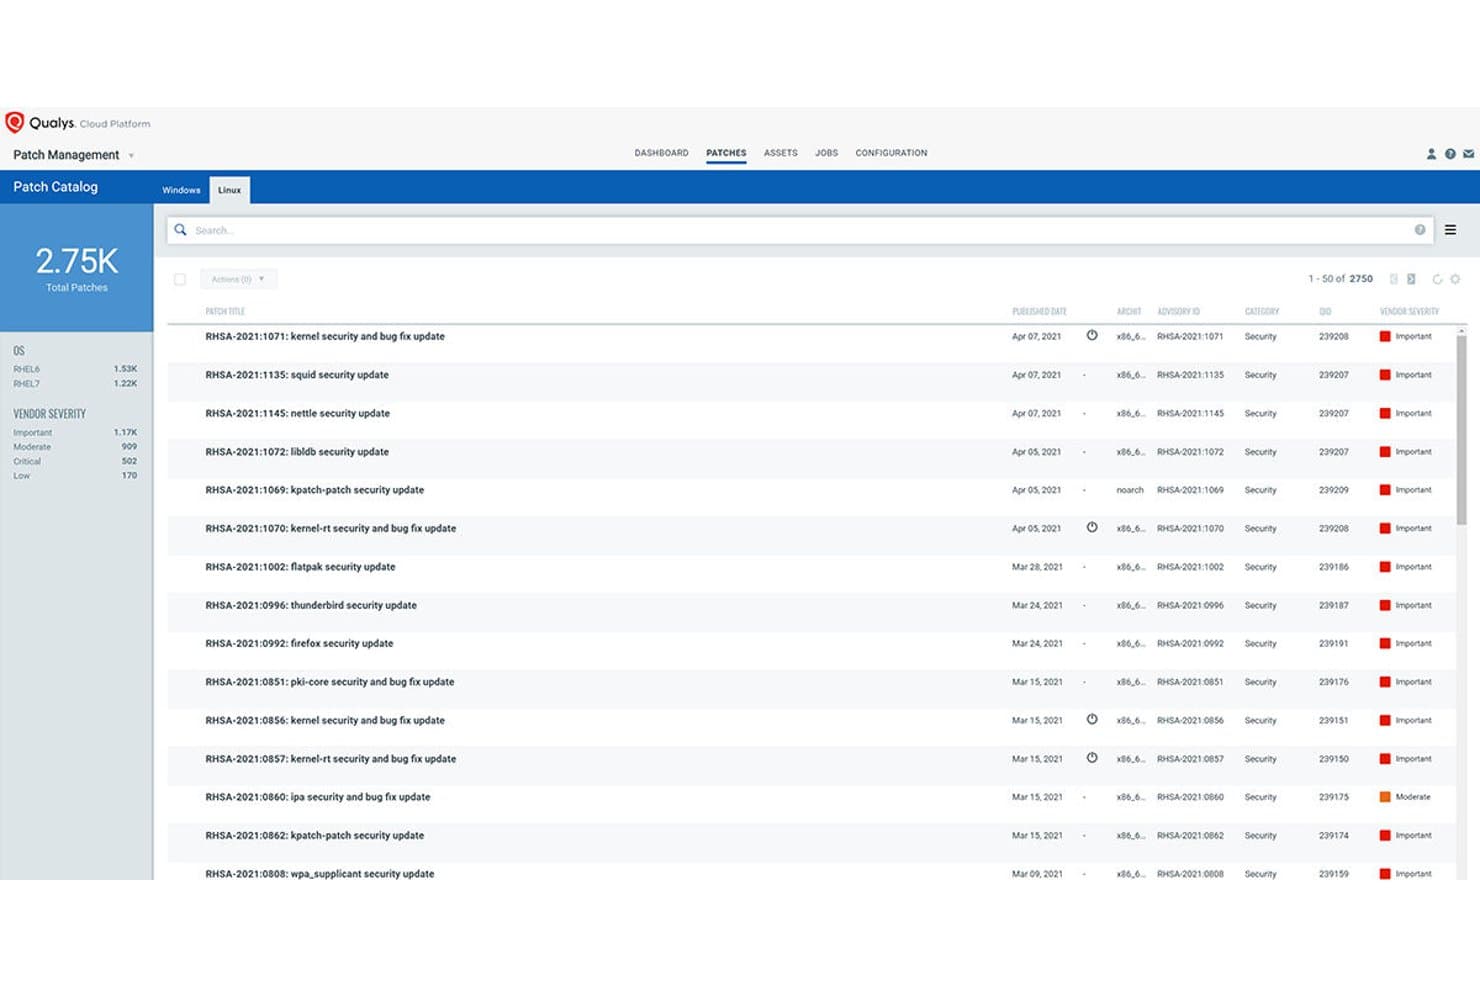
Qualys Patch Management offre un catalogo patch Linux che mostra 2.750 patch totali con valutazioni di gravità del fornitore, ID avviso e date di pubblicazione per i sistemi RHEL. Qualys Patch Management è una soluzione di gestione delle patch nativa per il cloud che si integra direttamente con il rilevamento delle vulnerabilità per identificare, dare priorità e distribuire patch su sistemi Linux e Windows tramite un unico agente leggero.
Per chi è ideale Qualys Patch Management?
È particolarmente indicato per i team IT e d'infrastruttura attenti alla sicurezza in aziende di medie e grandi dimensioni che necessitano di collegare la distribuzione delle patch direttamente ai dati sul rischio di vulnerabilità.
Perché ho scelto Qualys Patch Management
Ho scelto Qualys Patch Management tra i migliori perché la sua integrazione con VMDR è unica nel suo genere. Quando viene segnalata una nuova CVE, la piattaforma la associa automaticamente alla patch pertinente, la valuta usando TruRisk e segnala se è collegata a campagne ransomware attive. Da lì, i lavori di patch Zero-Touch possono avviare la distribuzione su flotte Linux senza intervento manuale.
Caratteristiche principali di Qualys Patch Management
- Patching multi-distro Linux: Supporta la distribuzione delle patch per RHEL, CentOS, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, Alma Linux e Amazon Linux.
- Scripting pre e post patch: Permette di configurare script personalizzati da eseguire automaticamente prima e dopo i lavori di patch.
- Gestione repository Yum: Si integra con repository Yum interni per gestire la fase di staging e le dipendenze delle patch nei sistemi Linux.
- Dashboard di conformità patch: Offre dashboard in tempo reale per monitorare lo stato delle patch e la postura di conformità su tutti i dispositivi Linux gestiti.
Integrazioni di Qualys Patch Management
Qualys Patch Management offre un'integrazione nativa con la più ampia Qualys Cloud Platform, inclusi VMDR e Global AssetView. È disponibile un'API per integrazioni personalizzate e sono anche supportate integrazioni native con Splunk e ServiceNow.
Pros and Cons
Pros:
- Mappa le CVE in tempo reale direttamente alle patch
- Supporta l'orchestrazione delle patch Linux su più distribuzioni
- Fornisce un punteggio di priorità delle patch basato sul rischio
Cons:
- Richiede l'installazione del Qualys Cloud Agent
- Opzioni limitate di deployment air-gapped o senza agente
Learn more about Qualys Patch Management: Ideale per la gestione automatizzata del ciclo di vita su larga scala
- Prova gratuita
- Prezzo su richiesta

Red Hat Satellite offre un'interfaccia Repositories Red Hat dove gli amministratori possono sfogliare, filtrare e abilitare i repository RPM consigliati per la gestione delle patch RHEL 8 x86_64. Red Hat Satellite è una piattaforma di gestione dell'infrastruttura pensata per ambienti RHEL che centralizza la distribuzione delle patch, la correzione delle CVE, il rispetto della conformità e il provisioning dei sistemi su infrastrutture fisiche, virtuali e cloud.
Per chi è ideale Red Hat Satellite?
Red Hat Satellite è particolarmente adatto a grandi aziende che gestiscono 1.000 o più sistemi RHEL con personale dedicato alla manutenzione della piattaforma.
Perché ho scelto Red Hat Satellite
Red Hat Satellite si guadagna un posto nella mia selezione per il modo in cui struttura l'applicazione delle patch attraverso gli ambienti di ciclo di vita. Posso curare Content View distinti per Dev, QA e Produzione, promuovendo un insieme di patch testato in ogni fase prima che arrivi ai server di produzione. Il motore di priorità delle CVE, alimentato da Red Hat Insights, classifica inoltre le vulnerabilità in base al rischio reale per il proprio ambiente anziché sui soli punteggi di gravità generici.
Caratteristiche principali di Red Hat Satellite
- Hub di sicurezza centralizzato: Distribuzione e gestione delle patch tramite un'unica interfaccia su grandi ambienti RHEL.
- Integrazione OpenSCAP: Analizza e corregge i server per la conformità utilizzando protocolli di sicurezza standard di settore.
- Workflow di provisioning unificati: Effettua il provisioning di host bare-metal e virtuali con integrazione automatica a DNS, DHCP e identità.
- Esecuzione con e senza agente: Gestisci gli endpoint sia con agenti leggeri sia tramite workflow remoti basati su SSH.
Integrazioni Red Hat Satellite
Red Hat Satellite offre integrazioni native con Red Hat Ansible Automation Platform, OpenSCAP, Red Hat Insights, VMware vSphere e servizi DNS, DHCP e identità. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Progettato per grandi ambienti RHEL e CentOS
- Promozione granulare delle patch su ambienti a stadi
- Supporta modalità air-gapped e disconnessa
Cons:
- Supporto nativo limitato alle distro basate su Red Hat
- Supporto nativo limitato per le distribuzioni Debian
Learn more about Red Hat Satellite: Ideale per l’amministrazione centralizzata di Ubuntu
- Prova gratuita di 30 giorni
- Da $25/macchina/anno

Ubuntu Landscape offre una dashboard centralizzata per la gestione delle patch che mostra lo stato degli aggiornamenti, update di sicurezza e lo stato di salute delle istanze su migliaia di macchine Linux. Canonical Landscape è la piattaforma di gestione dei sistemi nativa di Ubuntu, sviluppata da Canonical, che centralizza la distribuzione delle patch, la reportistica di conformità e la gestione dei repository su desktop, server, istanze cloud e ambienti isolati Ubuntu.
Per chi è ideale Canonical Landscape?
Canonical Landscape è adatto ai team IT che hanno standardizzato Ubuntu sulle proprie flotte di server e desktop, in particolare nei settori regolamentati che necessitano di report di conformità integrati.
Perché ho scelto Canonical Landscape
Ho scelto Canonical Landscape come uno dei migliori perché nessun altro strumento applica patch alle flotte Ubuntu con lo stesso livello di integrazione nativa. Mi piace in particolare come le regole di patch basate su policy si applichino fino a 40.000 macchine da una sola istanza, e Livepatch gestisca CVE critici del kernel senza richiedere il riavvio programmato. La reportistica di conformità integrata è direttamente collegata a framework come DISA-STIG, PCI-DSS e CIS Benchmark nativamente.
Funzionalità principali di Canonical Landscape
- Profili personalizzati: Gestisci diverse classi di macchine Ubuntu con policy di aggiornamento e patch su misura.
- API scriptabile: Automatizza le attività di patching e integra i sistemi tramite una REST API.
- Mirror dei repository APT: Duplica e gestisci in modo sicuro sia repository software interni sia esterni.
- Gruppi di ricerca dinamici: Crea gruppi di asset in tempo reale per azioni di patching o conformità mirate.
Integrazioni di Canonical Landscape
Canonical Landscape offre integrazioni native con Canonical Livepatch, Ubuntu Pro, Azure Active Directory, Google, Okta e IBM per la gestione delle identità, e supporta l’accesso API per integrazioni personalizzate.
Pros and Cons
Pros:
- Integrazione avanzata con i CVE e le patch di sicurezza di Ubuntu
- Report di conformità automatizzati per i principali standard
- Gestisce ambienti isolati e cloud pubblici
Cons:
- Non supporta distribuzioni diverse da Ubuntu
- Non dispone di funzionalità di rollback granulare delle patch
Learn more about Ubuntu Landscape: Ideale per flussi di lavoro di provisioning open-source
- Piano gratuito
- Piano gratuito

Foreman offre un cruscotto centralizzato di monitoraggio che mostra lo stato di configurazione degli host, la distribuzione delle esecuzioni, lo stato delle attività e un grafico di sincronizzazione delle configurazioni per la gestione delle patch Linux. Foreman è una piattaforma open-source per la gestione del ciclo di vita che si occupa del provisioning, della configurazione e della gestione delle patch per server Linux su ambienti bare-metal, virtuali e cloud tramite il suo plugin Katello.
Per chi è più adatto Foreman?
Foreman è ideale per amministratori di sistema Linux e team di infrastruttura che gestiscono grandi flotte di server e dispongono delle competenze sysadmin necessarie per configurare e mantenere una toolchain open-source.
Perché ho scelto Foreman
Ho scelto Foreman tra i migliori perché il suo plugin Katello offre un flusso di lavoro strutturato per la gestione delle patch basato su promozioni, una caratteristica rara nel panorama open-source. Posso definire content view che bloccano uno snapshot dei pacchetti, quindi promuoverli attraverso ambienti di ciclo di vita (Dev, QA, Produzione) prima che qualsiasi cosa entri in un server live. Il plugin di esecuzione remota gestisce l'applicazione effettiva delle patch tramite SSH su gruppi di host, con pianificazione e controlli di concorrenza che impediscono a un singolo job di sovraccaricare i sistemi di produzione.
Caratteristiche principali di Foreman
- Scansione di conformità OpenSCAP: Si integra con OpenSCAP per automatizzare la verifica della conformità di sistema e la valutazione delle vulnerabilità.
- Plugin Discovery: Rileva e registra automaticamente nuovo hardware sulla rete per un onboarding rapido.
- Gestione repository multi-distro: Supporta l'hosting e la sincronizzazione di repository di pacchetti per RHEL, CentOS, Debian, Ubuntu e altri.
- Controllo degli accessi basato sui ruoli: Fornisce una gestione granulare dei permessi per utente, ruolo e organizzazione.
Integrazioni di Foreman
Foreman offre integrazioni native con Ansible, Puppet, Chef, Salt, VMware vCenter, oVirt, Amazon EC2, Google Compute Engine, OpenStack e FreeIPA e mette a disposizione una RESTful API per integrazioni personalizzate.
Pros and Cons
Pros:
- Promozione basata sul ciclo di vita per la gestione delle patch
- Supporta RHEL, CentOS, Debian, Ubuntu, Fedora
- Conformità OpenSCAP e reportistica CVE
Cons:
- Richiede solide competenze di amministrazione di sistema Linux
- Nessun supporto nativo per la gestione delle patch Windows
Learn more about Foreman: Ideale per la gestione di Linux multi-distribuzione
- Demo gratuita
- Prezzo su richiesta
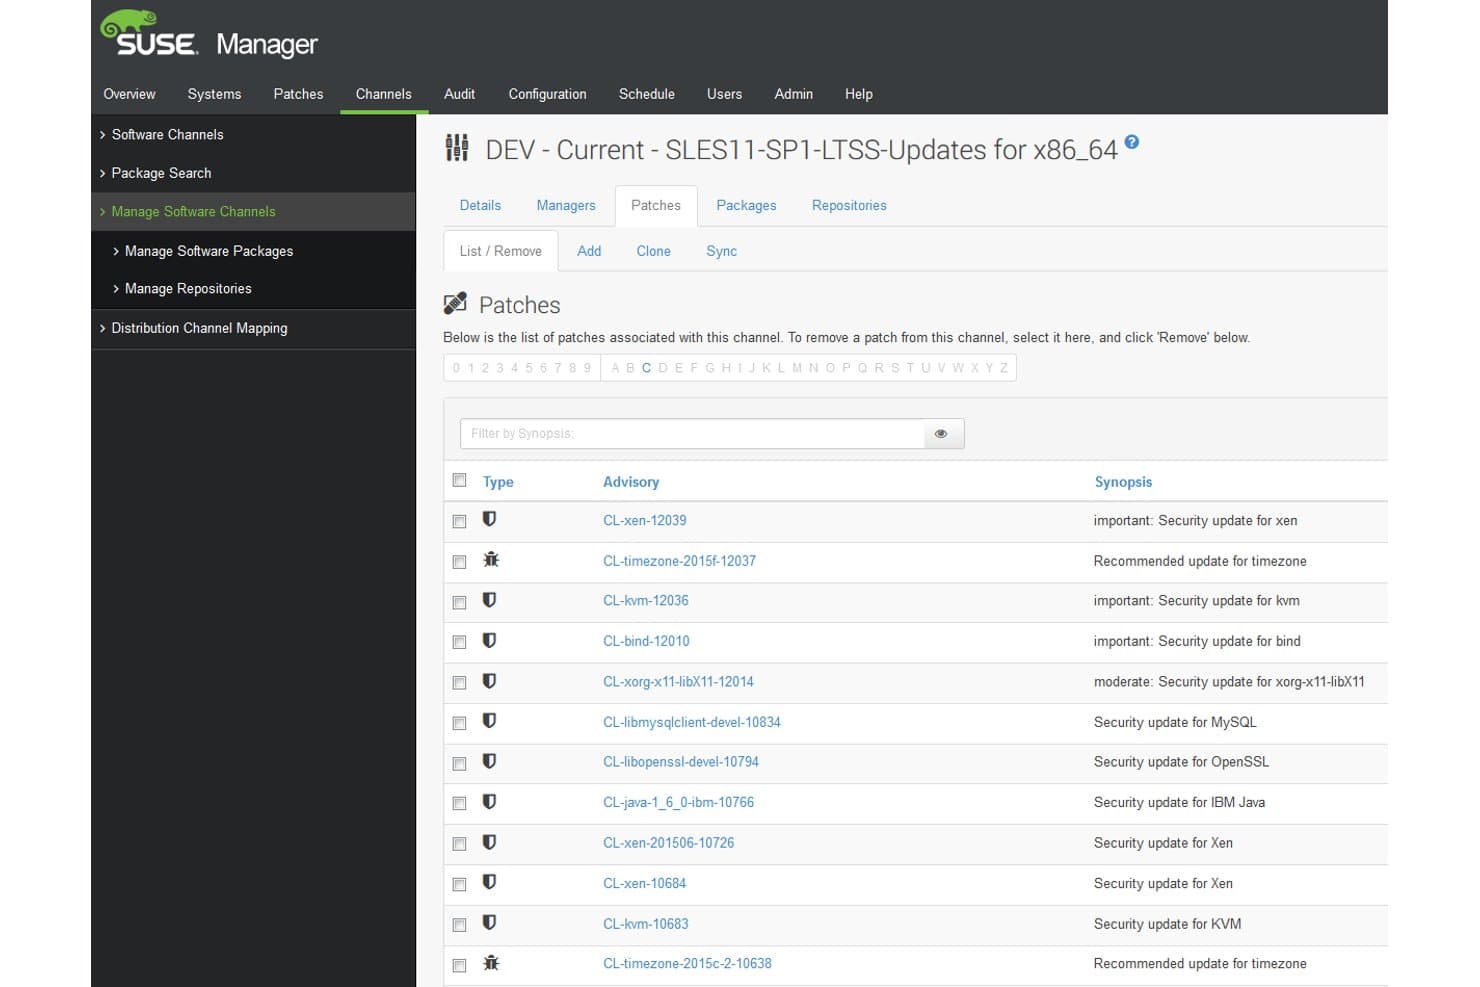
SUSE Multi-Linux Manager offre un'interfaccia dettagliata per la gestione delle patch, che elenca aggiornamenti di sicurezza e consigliati con codici di advisory, tipologie e sintesi per uno specifico canale software. SUSE Multi-Linux Manager è una piattaforma open source per la gestione delle patch Linux che centralizza il deployment delle patch, la correzione delle CVE, la gestione delle configurazioni e il controllo della conformità tramite OpenSCAP su oltre 16 distribuzioni Linux da un'unica console.
Per chi è ideale SUSE Multi-Linux Manager?
È particolarmente adatto ai team IT e di infrastrutture aziendali che gestiscono grandi ambienti Linux misti su ambienti on-premise, cloud e infrastrutture ibride.
Perché ho scelto SUSE Multi-Linux Manager
SUSE Multi-Linux Manager si è guadagnato un posto nella mia selezione perché gestisce il patching multi-distro su una scala che non ho visto eguagliata altrove. Il mio team può gestire RHEL, Ubuntu, Debian, Oracle Linux e altre 12 distribuzioni da una sola console, senza dover mantenere toolchain separate per ogni distro. Mi affido anche alla funzione di gestione del ciclo di vita dei contenuti per mettere in staging le patch attraverso ambienti di sviluppo e test prima di distribuirle nei sistemi di produzione.
Caratteristiche principali di SUSE Multi-Linux Manager
- Audit di conformità basati su OpenSCAP: Esegui scansioni di sicurezza automatizzate usando OpenSCAP e applica script di remediation o playbook Ansible per gli standard di conformità.
- Integrazione con Salt e Ansible: Gestisci la configurazione e l'automazione dei sistemi utilizzando sia SaltStack che i playbook Ansible nativi.
- Architettura containerizzata: Distribuisci il server di gestione e i proxy come container per una rapida ridistribuzione e maggiore affidabilità.
- Disponibilità nei marketplace cloud: Accedi e distribuisci SUSE Multi-Linux Manager tramite i marketplace di AWS, Azure, Google Cloud e Oracle Cloud.
Integrazioni SUSE Multi-Linux Manager
SUSE Multi-Linux Manager offre integrazioni native con Ansible, SaltStack, OpenSCAP, SCAP Security Guide ed è disponibile nei marketplace di AWS, Azure, Google Cloud e Oracle Cloud. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Supporta nativamente più di 16 distribuzioni Linux
- Audit di conformità OpenSCAP automatizzato disponibile
- Ciclo di vita delle patch multi-stadio e approvazioni
Cons:
- Nessuna app mobile nativa per iOS o Android
- Richiede elevate risorse di sistema per la distribuzione
Learn more about SUSE Multi-Linux Manager:
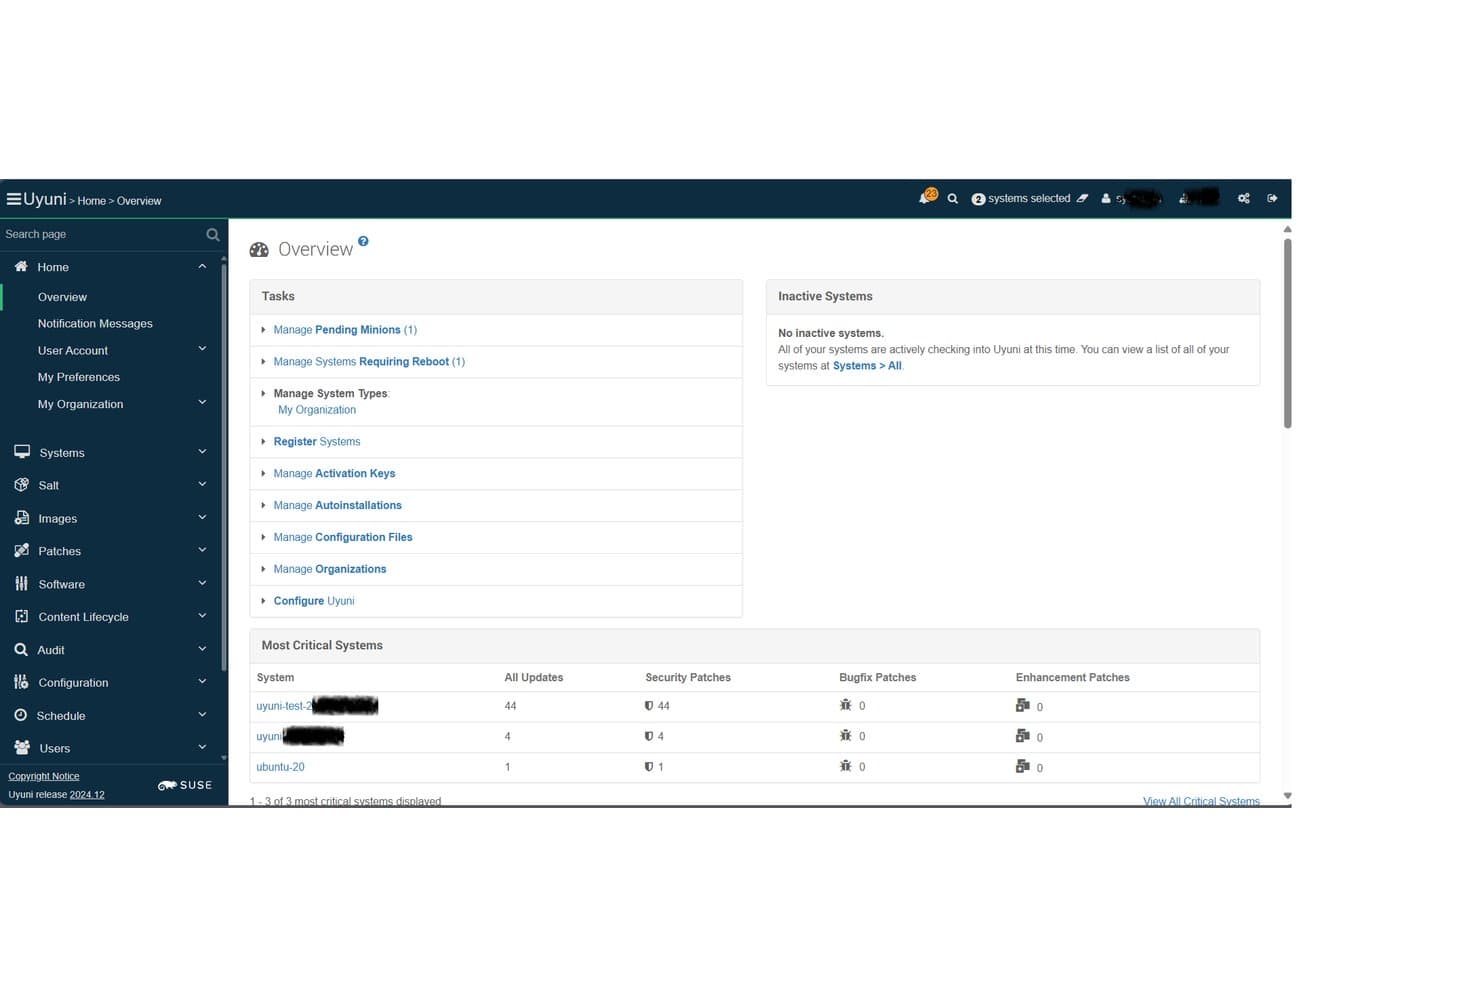
Uyuni offre una dashboard centrale Panoramica che mostra il conteggio delle patch critiche di sistema, i minion in sospeso e gli aggiornamenti di sicurezza nei sistemi Linux gestiti. Uyuni è una piattaforma open source per la gestione dell'infrastruttura Linux, basata su Salt, che unisce la gestione delle patch per più distribuzioni, l'auditing della conformità, il provisioning e la gestione della configurazione su ambienti fisici, virtuali, cloud e container.
Per chi è più adatto Uyuni?
Uyuni è ideale per amministratori di sistemi Linux e team di infrastruttura che gestiscono grandi flotte di server con distribuzioni miste e hanno bisogno di controllo sulle patch a livello enterprise senza una licenza commerciale.
Perché ho scelto Uyuni
Ho scelto Uyuni come uno dei migliori perché il suo motore di orchestrazione basato su Salt lo distingue da ogni altra opzione open source in questo campo. Il server Uyuni funziona come un vero e proprio Salt Master, quindi il mio team può eseguire azioni di patching su migliaia di nodi Linux contemporaneamente senza intervento manuale per ogni host. Faccio anche affidamento sulla sua gestione del ciclo di vita dei contenuti per indirizzare le patch attraverso canali di sviluppo, test e produzione prima che raggiungano i sistemi live.
Caratteristiche principali di Uyuni
- Supporto per client multi-distro: Gestisci e aggiorna una vasta gamma di distribuzioni Linux, tra cui SUSE, Red Hat, Ubuntu, Debian, AlmaLinux, Rocky Linux e altre.
- Audit e report sulla conformità: Monitora i cambiamenti hardware e software, verifica lo stato di conformità e genera report dettagliati per gli ambienti Linux.
- Rilevamento delle deviazioni: Identifica e segnala i sistemi che si discostano dalle baseline rafforzate definite o dai template di sicurezza.
- Visualizzazione e raggruppamento: Organizza i server utilizzando tag e visualizza le loro relazioni con dashboard grafiche per una supervisione più semplice del sistema.
Integrazioni Uyuni
Uyuni offre integrazioni native con Salt (SaltStack) per la gestione della configurazione e Cobbler per il provisioning. Supporta una vasta gamma di distribuzioni Linux come client gestiti e mette a disposizione un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Supporta molte distribuzioni Linux enterprise e community
- Automazione di massa basata su Salt per le attività di patching
- Open source senza lock-in del fornitore
Cons:
- Impostazione operativa complessa per nuovi utenti
- Nessun template integrato per compliance PCI o HIPAA
Learn more about Uyuni:
Altri software per la gestione delle patch Linux
Ecco alcune ulteriori opzioni di software per la gestione delle patch Linux che non sono entrate nella mia selezione, ma che vale comunque la pena valutare:
- 11Ivanti Neurons for Patch ManagementIdeale per patch predittive con approfondimenti sui rischi
- 12AWS Systems Manager Patch ManagerIdeale per gestire il patching all'interno di ambienti AWS
- 13Red Hat Ansible Automation PlatformIdeale per routine di aggiornamento guidate da playbook
- 14TaniumIdeale per la distribuzione in tempo reale delle patch sugli endpoint
- 15Heimdal SecurityIdeale per il controllo integrato delle minacce e degli aggiornamenti
- 16Progress ChefIdeale per l'automazione delle patch tramite infrastruttura come codice
- 17Puppet EnterpriseIdeale per la gestione codificata delle policy di patch
- 18NinjaOneIdeale per flussi di lavoro di patch intuitivi su più siti
- 19HCL BigFixIdeale per l'applicazione di patch aziendali scalabili
- 20Jetpatch Patch ManagementIdeale per l'orchestrazione delle patch basata su agenti
Come valuto il software di gestione delle patch Linux
Divido la mia valutazione in due livelli: i requisiti di base che uno strumento deve soddisfare—come il supporto multi-distro e l’associazione delle CVE—e i fattori che distinguono i buoni strumenti da quelli eccellenti.
Funzionalità di base (requisiti minimi per questa lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest’area) per ogni caratteristica fondamentale elencata qui sotto. Successivamente, calcolo il punteggio totale dello strumento come percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 65% per essere preso in considerazione per l’inclusione.
- Supporto multi-distro: Verifico se uno strumento può applicare patch sulle distribuzioni realmente utilizzate dalla flotta—almeno RHEL, Ubuntu, Debian, SUSE e Oracle Linux.
- Distribuzione automatica delle patch: Lo strumento dovrebbe gestire rilevamento, download e installazione senza dover effettuare manualmente SSH su ogni host o mettere insieme cron job e script.
- Risoluzione delle CVE: Valuto quanto bene la piattaforma associa le patch mancanti a specifiche CVE e se permette di dare priorità in base alla gravità, così da correggere prima quelle più urgenti.
- Pianificazione & finestra di manutenzione: I buoni strumenti ti permettono di definire finestre di patch, scaglionare i rollout tra gruppi di server e orchestrare i riavvii in modo che il traffico in produzione non venga interrotto.
- Reportistica di conformità: Cerco tracce di audit e dashboard che mostrino lo stato delle patch su tutta la flotta—il tipo di evidenza richiesto dagli auditor durante le verifiche PCI o SOC 2.
- Copertura con o senza agente: Che si tratti di agenti leggeri, connessioni SSH senza agente, o entrambi, dovrebbe coprire server on-premise, istanze cloud e configurazioni ibride.
Una volta individuati gli strumenti che soddisfano i criteri, valuto cosa distingue ciascuna piattaforma.
Fattori di differenziazione (che cosa distingue i fornitori)
Ecco come confronto diversi fornitori:
Funzionalità distintive
La patch dei kernel live è un importante elemento distintivo. Se uno strumento supporta kpatch o KernelCare, il tuo team può applicare aggiornamenti del kernel sui server di produzione senza pianificare un riavvio. Valuto anche la gestione delle patch per pacchetti di terze parti, poiché la maggior parte delle flotte Linux esegue Apache, NGINX, Docker o MySQL oltre al sistema operativo. I pacchetti di terze parti non aggiornati creano reali lacune. L’automazione del rollback è un altro elemento di separazione—rollback basati su snapshot o transazionali consentono di recuperare quando una patch causa problemi in stage o produzione.
Oltre le funzionalità
Il modello di distribuzione conta molto. Alcuni team necessitano di installazioni air-gapped o disconnesse per ambienti regolamentati, mentre altri preferiscono un SaaS senza overhead infrastrutturale. Valuto se la piattaforma si integra negli strumenti già in uso—integration con Jira o ServiceNow per la gestione delle modifiche, e con scanner come Tenable o Rapid7 per il contesto delle vulnerabilità. La scalabilità attraverso ambienti ibridi è un altro aspetto che verifico, in particolare la distribuzione efficiente delle patch per flotte distribuite tra regioni cloud e data center on-premise.
Come scegliere il software per la gestione delle patch Linux
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo specifico processo di selezione del software, ecco una checklist dei fattori da tenere a mente:
| Fattore | Cosa considerare |
|---|---|
| FattoreScalabilità | Cosa considerareIl software è in grado di gestire il numero attuale e previsto di server? Informati sui limiti di crescita, sul raggruppamento dei nodi e sulla capacità di applicare patch in ambienti ibridi. |
| FattoreIntegrazioni | Cosa considerareLo strumento funziona con il tuo sistema di ticketing, SIEM o gli scanner di vulnerabilità? Verifica la compatibilità con le piattaforme principali del tuo stack di monitoraggio e operazioni. |
| FattorePersonalizzazione | Cosa considerarePuoi perfezionare i flussi di lavoro per l’applicazione delle patch in base alle finestre di manutenzione, ai controlli delle modifiche o ai processi di approvazione? Cerca flessibilità nelle policy, non una soluzione “uguale per tutti”. |
| FattoreSemplicità d’uso | Cosa considerareL’interfaccia utente è intuitiva? I nuovi amministratori possono iniziare rapidamente? Fai attenzione ai flussi di lavoro complessi che rallentano i cicli di applicazione delle patch o causano errori in produzione. |
| FattoreImplementazione e avviamento | Cosa considerareQuanto tempo e quanta competenza interna saranno necessari per la configurazione? Verifica la disponibilità di documentazione, supporto dedicato per l’avviamento e strumenti di migrazione per flotte di grandi dimensioni. |
| FattoreCosto | Cosa considerareQual è il modello di prezzo: per nodo, per sito o in abbonamento? Considera i costi continuativi delle licenze, gli impegni minimi e il costo totale su scala di implementazione completa. |
| FattoreMisure di sicurezza | Cosa considerareQuali controlli di autenticazione, crittografia e accesso sono integrati? Assicurati che lo strumento sia in linea con i requisiti di sicurezza e audit della tua organizzazione. |
| FattoreRequisiti di conformità | Cosa considerareIl software supporta le tue esigenze di conformità (PCI, HIPAA, SOC 2)? Informati sui modelli di report di conformità, sulle tracce di audit delle patch e sulle evidenze necessarie per gli audit esterni. |
Che cos’è il software per la gestione delle patch Linux?
Il software di gestione delle patch per Linux automatizza il processo di identificazione, distribuzione e monitoraggio degli aggiornamenti e delle patch di sicurezza nei sistemi Linux. Questi strumenti aiutano la squadra a mantenere una sicurezza coerente, risolvere le vulnerabilità e gestire i requisiti di conformità per diverse distribuzioni Linux da un cruscotto centrale. Il software di gestione delle patch è progettato per adattarsi a diversi ambienti infrastrutturali, supportando tutto, dai server locali alle configurazioni cloud e ibride.
Funzionalità del software di gestione delle patch per Linux
Quando selezioni un software di gestione delle patch per Linux, presta attenzione alle seguenti funzionalità chiave:
- Supporto per più distribuzioni: Gestisci gli aggiornamenti di diverse importanti distribuzioni Linux dallo stesso cruscotto, riducendo il carico operativo per le squadre che lavorano in ambienti misti.
- Distribuzione automatizzata delle patch: Identifica, scarica e installa rapidamente gli aggiornamenti senza interventi manuali, garantendo che i sistemi siano aggiornati e sicuri.
- Prioritizzazione delle CVE: Associa le patch a CVE specifiche e assegna la priorità alla distribuzione degli aggiornamenti in base alla gravità della vulnerabilità, per una maggiore sicurezza e conformità.
- Pianificazione delle finestre di manutenzione: Imposta finestre di manutenzione personalizzabili per l'applicazione delle patch e i riavvii automatici, riducendo al minimo l'impatto sui carichi di lavoro di produzione.
- Report sulla conformità delle patch: Genera cruscotti e report che mostrano lo stato delle patch, la cronologia e i registri di verifica per le revisioni interne o i controlli di conformità normativa.
- Applicazione delle patch ai pacchetti di terze parti: Aggiorna pacchetti non appartenenti al sistema operativo, come gli archivi di NGINX, PostgreSQL o Docker, insieme agli aggiornamenti standard del sistema.
- Funzionalità di ripristino: Ripristina gli stati precedenti del sistema se un aggiornamento causa problemi, utilizzando funzionalità di ripristino basate su istantanee o transazionali.
- Copertura basata su agente o senza agente: Scegli una distribuzione basata su agente per un controllo più approfondito oppure metodi senza agente (SSH) per coprire rapidamente i sistemi distribuiti.
- Integrazioni tramite API: Connettiti a strumenti ITSM, di monitoraggio o di automazione per sincronizzare i flussi di lavoro, attivare notifiche o automatizzare i processi di approvazione delle patch.
- Controllo degli accessi basato sui ruoli (RBAC): Definisci autorizzazioni granulari per i membri della squadra, limitando chi può pianificare, approvare o distribuire le patch nei sistemi.
Vantaggi del software di gestione delle patch per Linux
L'implementazione di un software di gestione delle patch per Linux offre diversi vantaggi alla squadra e all'azienda. Ecco alcuni dei vantaggi che puoi aspettarti:
- Miglioramento del livello di sicurezza: Il rilevamento e l'applicazione automatizzati delle patch per le vulnerabilità aiutano a colmare rapidamente le lacune prima che gli aggressori sfruttino CVE note.
- Conformità coerente: I report integrati e i registri di verifica semplificano la dimostrazione della conformità normativa a standard come PCI, HIPAA o SOC 2.
- Riduzione dell'impegno manuale: L'automazione e la pianificazione eliminano la necessità di eseguire attività di applicazione delle patch ripetitive e laboriose su grandi flotte di server.
- Riduzione al minimo dei tempi di inattività: I controlli delle finestre di manutenzione e le funzionalità di applicazione delle patch al kernel in tempo reale consentono alla squadra di aggiornare i sistemi critici con un'interruzione operativa minima o nulla.
- Ampia copertura degli ambienti: Gestisci centralmente gli aggiornamenti negli ambienti cloud, locali e ibridi, supportando più distribuzioni Linux e dispositivi terminali.
- Risposta agli incidenti più rapida: La mappatura e la prioritizzazione integrate delle CVE consentono una correzione più rapida quando vengono scoperte nuove vulnerabilità.
- Controllo e visibilità granulari: L'accesso basato sui ruoli e i cruscotti dettagliati aiutano a gestire le autorizzazioni, monitorare i progressi e mantenere informate le parti interessate.
Costi e prezzi del software di gestione delle patch per Linux
La selezione di un software di gestione delle patch per Linux richiede la comprensione dei diversi modelli di prezzo e dei piani disponibili. I costi variano in base alle funzionalità, alle dimensioni della squadra, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità generalmente incluse nelle soluzioni software di gestione delle patch per Linux:
Tabella comparativa dei piani per il software di gestione delle patch per Linux
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Tipo di pianoPiano gratuito | Prezzo medio$0 | Funzionalità comuniApplicazione di patch di base per un numero limitato di sistemi, aggiornamenti manuali e supporto della comunità. |
| Tipo di pianoPiano personale | Prezzo medio$5-$15/server/mese | Funzionalità comuniApplicazione automatizzata delle patch, supporto per più distribuzioni Linux, report di conformità di base e notifiche via e-mail. |
| Tipo di pianoPiano aziendale | Prezzo medio$20-$40/server/mese | Funzionalità comuniPianificazione avanzata, applicazione delle patch ai pacchetti di terze parti, prioritizzazione delle CVE, accesso alle API e supporto standard. |
| Tipo di pianoPiano per grandi aziende | Prezzo medio$50-$100/server/mese | Funzionalità comuniControlli degli accessi basati sui ruoli, strumenti di verifica della conformità, applicazione delle patch al kernel in tempo reale, supporto premium 24/7 e integrazioni con strumenti ITSM. |
Domande frequenti sul software di gestione delle patch Linux
Ecco alcune risposte alle domande comuni sul software di gestione delle patch Linux:
In che modo il software di gestione delle patch Linux contribuisce alla sicurezza?
Il software di gestione delle patch Linux automatizza l’identificazione e l’applicazione delle patch di sicurezza in tutta l’infrastruttura IT, rafforzando la sicurezza complessiva dei dispositivi endpoint e la gestione delle vulnerabilità. Sostituire l’applicazione manuale delle patch con correzioni di sicurezza automatizzate riduce l’esposizione e protegge i sistemi dalle violazioni dei dati, consentendo alla squadra di implementare aggiornamenti di sicurezza urgenti e rispondere rapidamente alle nuove CVE.
Posso gestire più distribuzioni Linux da un unico strumento?
Sì, le piattaforme supportano distribuzioni come Ubuntu, Red Hat Enterprise Linux, Debian, SUSE e Oracle Linux utilizzando gestori di pacchetti nativi come dnf o zypper. Molti strumenti funzionano come soluzione RMM o di gestione unificata degli endpoint, consentendo di controllare i criteri di distribuzione, pianificare le regole dei criteri di gestione delle patch e gestire gli aggiornamenti negli ambienti da un’unica schermata.
Quali funzionalità di reportistica dovrei aspettarmi?
Dovresti aspettarti pannelli di controllo della conformità, registri di audit e rapporti personalizzabili che mostrino la conformità alle patch nell’intero parco dispositivi. Queste funzionalità aiutano a prepararsi per un audit di sicurezza, a monitorare la gestione complessiva delle risorse, a supportare il rispetto degli obblighi normativi e a garantire piena trasparenza ai team dirigenziali e della sicurezza.
È possibile applicare le patch senza agente con questi strumenti?
Sì, molte soluzioni offrono l’applicazione delle patch senza agente tramite connessioni SSH e accesso remoto, semplificando la distribuzione ed evitando al contempo la necessità di script personalizzati. Tuttavia, l’installazione di agenti locali può offrire una visibilità più approfondita sul sistema, un migliore allineamento con la piattaforma PSA e un’automazione più flessibile negli ambienti di rete complessi.
Che tipo di supporto offrono generalmente i fornitori?
I fornitori offrono spesso diversi livelli di supporto, che vanno dai forum della comunità e dalla documentazione inclusi nei piani gratuiti al supporto premium 24 ore su 24, 7 giorni su 7, e a responsabili dedicati del successo del cliente per i clienti aziendali. Verifica sempre i canali disponibili e i tempi di risposta prima di impegnarti.