

Les outils d’intégration continue et de déploiement continu (CI/CD) sont essentiels dans les processus actuels de développement logiciel. En tant qu’expert technique, vous connaissez les difficultés liées au maintien de l’efficacité et de la fiabilité de votre chaîne. Vous recherchez peut-être une alternative à Jenkins en raison de sa complexité ou de l’absence de certaines fonctionnalités adaptées aux besoins de votre équipe.
D’après mon expérience, trouver le bon outil peut faire une grande différence dans votre flux de travail. Je vais vous présenter mes avis impartiaux sur les meilleures alternatives à Jenkins, en me concentrant sur leurs fonctionnalités uniques et sur la manière dont elles peuvent répondre à vos difficultés spécifiques.
Vous aurez une vision claire des solutions disponibles, ce qui vous aidera à prendre une décision éclairée pour votre équipe.
Qu’est-ce que Jenkins ?
Jenkins est un outil CI/CD qui automatise certaines étapes du développement logiciel. Il est couramment utilisé par les développeurs, les ingénieurs DevOps et les équipes informatiques pour améliorer l’efficacité des flux de travail. Jenkins aide les utilisateurs en offrant des fonctionnalités d’automatisation, d’extensibilité et d’intégration avec divers outils.
Il répond au besoin de fiabilité et de flexibilité de votre équipe, et la valeur globale de Jenkins réside dans la rationalisation des processus de compilation, de test et de déploiement afin d’améliorer la productivité.
Pourquoi chercher une alternative à Jenkins ?
Bien que Jenkins soit un bon choix d’outil CI/CD, de nombreuses raisons peuvent pousser certains utilisateurs à rechercher d’autres solutions. Vous cherchez peut-être une alternative à Jenkins parce que :
- Jenkins peut être trop complexe pour les petites équipes
- La prise en charge des environnements natifs du cloud est limitée
- La configuration peut prendre beaucoup de temps
- L’interface utilisateur semble obsolète
- Les extensions peuvent entraîner des difficultés de maintenance
Si vous vous reconnaissez dans l’un de ces points, vous êtes au bon endroit. Ma liste contient plusieurs options d’outils CI/CD mieux adaptées aux équipes confrontées à ces difficultés avec Jenkins et à la recherche de solutions alternatives.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des alternatives à Jenkins
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleures alternatives à Jenkins :
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour l’intégration à GitHub | Formule gratuite + essai gratuit de 30 jours + démonstration gratuite disponible | À partir de $4/utilisateur/mois | Website | |
| 2 | Idéal pour la rapidité et la fiabilité | Forfait gratuit disponible | À partir de $0.003/minute | Website | |
| 3 | Idéal pour les workflows complexes | Forfait gratuit + essai de 14 jours + démo disponible | À partir de $540/an (facturé annuellement) | Website | |
| 4 | Idéal pour l’intégration avec Atlassian | Forfait gratuit + essais gratuits de 14 jours pour Standard et de 30 jours pour Premium disponibles | À partir de $3.65/utilisateur/mois | Website | |
| 5 | Idéal pour les workflows Kubernetes | Non disponible | Tarification sur demande | Website | |
| 6 | Idéal pour les tests automatisés | Formule gratuite + démonstration gratuite disponibles | À partir de $15/mois | Website | |
| 7 | Idéal pour le contrôle par les développeurs | Formule gratuite + démonstration gratuite disponible | Tarification sur demande | Website | |
| 8 | Idéal pour les compilations conteneurisées | Formule gratuite et essai gratuit jusqu’à 5 000 compilations disponibles | À partir de $300/mois (facturé annuellement) | Website | |
| 9 | Idéal pour sa facilité d'utilisation | Démo gratuite disponible | À partir de $15/utilisateur/mois | Website | |
| 10 | Idéal pour la gouvernance de l'infrastructure | Forfait gratuit + essai de 14 jours + démonstration disponible | À partir de 399 $/mois (facturation annuelle) | Website |


Avis sur les meilleures alternatives à Jenkins
Vous trouverez ci-dessous mes résumés détaillés des meilleures alternatives à Jenkins qui ont été retenues dans ma sélection. Mes avis proposent une analyse approfondie des principales fonctionnalités, des avantages & inconvénients, des intégrations et des cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour l’intégration à GitHub
- Formule gratuite + essai gratuit de 30 jours + démonstration gratuite disponible
- À partir de $4/utilisateur/mois
Visit WebsiteCustomer Rating:4.8/5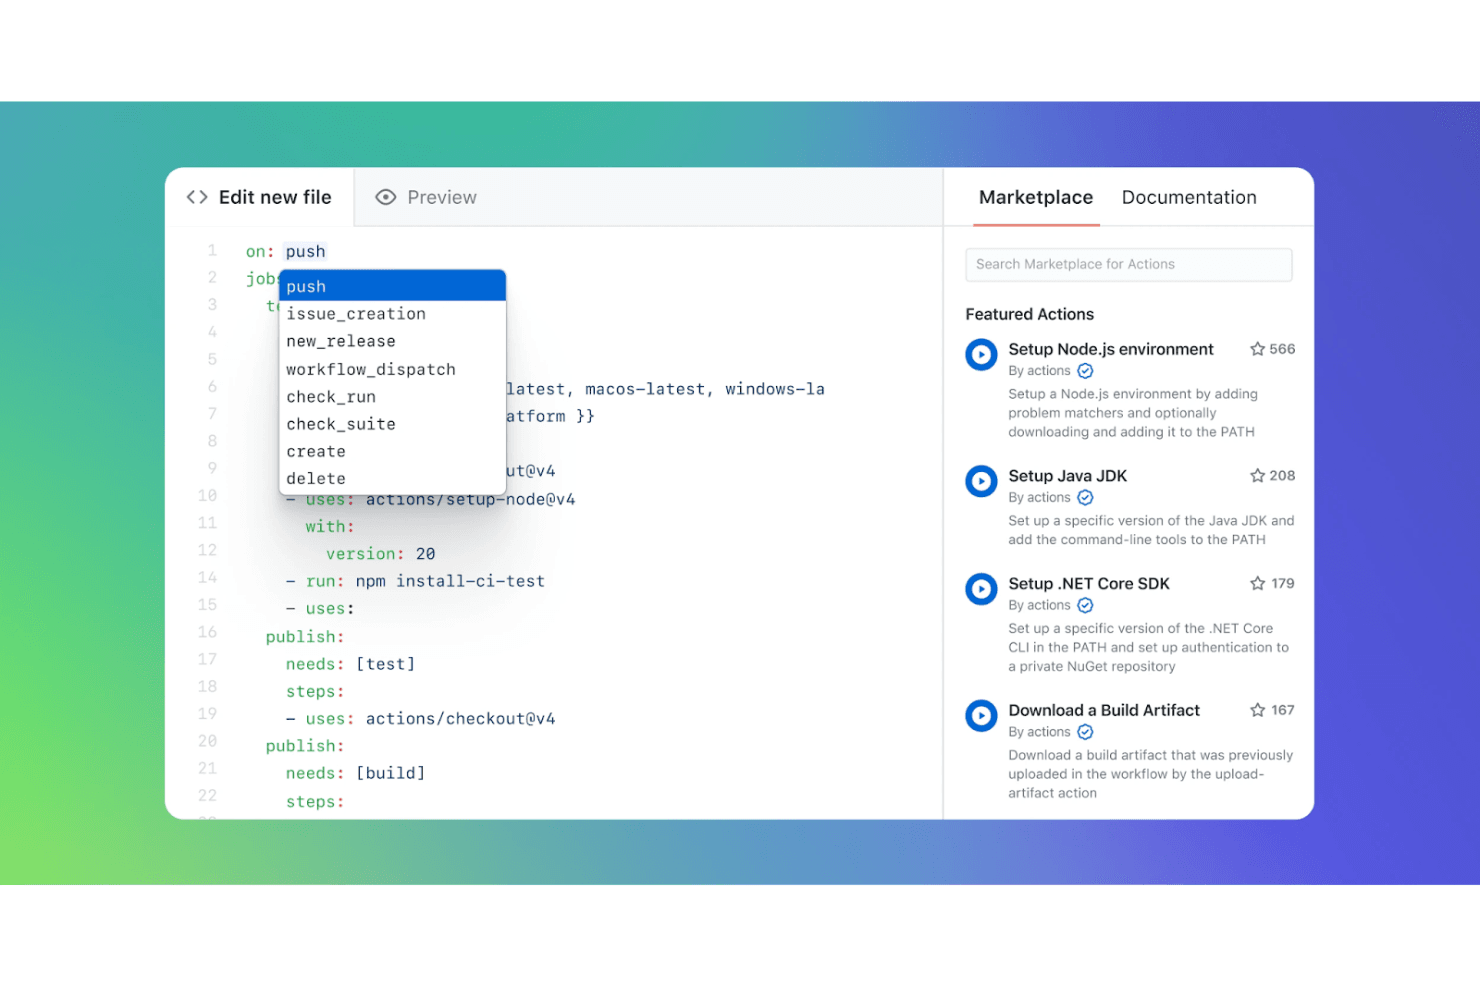
GitHub Actions permet aux utilisateurs de sélectionner les déclencheurs de flux de travail grâce à un éditeur avec autocomplétion. GitHub Actions est un service d’automatisation de CI/CD et des flux de travail intégré à GitHub qui permet aux équipes de créer, tester et déployer du code sans gérer un serveur d’automatisation distinct — ce qui en fait un choix naturel pour les équipes qui travaillent déjà dans GitHub et souhaitent réduire la charge liée à Jenkins.
À qui GitHub Actions convient-il le mieux ?
GitHub Actions est le choix naturel pour les équipes dont le code se trouve déjà dans GitHub et qui souhaitent une CI/CD exécutée là où se trouvent leurs demandes d’extraction.
Pourquoi j’ai choisi GitHub Actions
GitHub Actions mérite sa place dans ma sélection, car vos flux de travail CI/CD se trouvent exactement là où se trouvent votre code et vos demandes d’extraction. J’apprécie particulièrement GitHub Actions Importer, qui audite vos pipelines Jenkins existants, génère une prévision de migration à partir des données historiques d’exécution et convertit automatiquement les pipelines en flux de travail YAML. Ajoutez-y des exécuteurs hébergés par GitHub qui évoluent automatiquement sous Linux, macOS et Windows, et vous pouvez supprimer entièrement le serveur Jenkins sans reconstruire votre logique de pipeline à partir de zéro.
Principales fonctionnalités de GitHub Actions
- Exécutions matricielles : Exécutez simultanément des tâches sur plusieurs systèmes d’exploitation et versions d’environnement d’exécution au cours d’une seule exécution de flux de travail.
- Règles de protection des environnements : Contrôlez les déploiements à l’aide d’approbations obligatoires de réviseurs, de temporisateurs d’attente et de restrictions de branches avant la poursuite d’une tâche.
- Flux de travail réutilisables : Définissez une fois des flux de travail paramétrés et appelez-les dans plusieurs dépôts à l’aide d’une référence de dépôt.
- Stockage chiffré des secrets : Stockez et gérez des secrets chiffrés au niveau du dépôt, de l’environnement ou de l’organisation afin de les utiliser dans les flux de travail.
Intégrations de GitHub Actions
GitHub Actions s’intègre nativement aux dépôts GitHub et à GitHub Packages, et prend en charge la relation de confiance OIDC avec les fournisseurs de services infonuagiques. Les intégrations de la place de marché comprennent Docker Buildx, TruffleHog OSS, Prowler Security Scan, Super-Linter et SSH Remote Commands, ainsi qu’une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- L’importateur Jenkins accélère la conversion des pipelines
- Les exécuteurs hébergés éliminent la maintenance des serveurs
- Les étapes d’approbation contribuent à contrôler les mises en production
Cons:
- Les flux de travail YAML complexes peuvent être difficiles à déboguer
- Les exécuteurs auto-hébergés nécessitent toujours une maintenance
Learn more about GitHub Actions: Idéal pour la rapidité et la fiabilité
- Forfait gratuit disponible
- À partir de $0.003/minute
Visit WebsiteCustomer Rating:4.7/5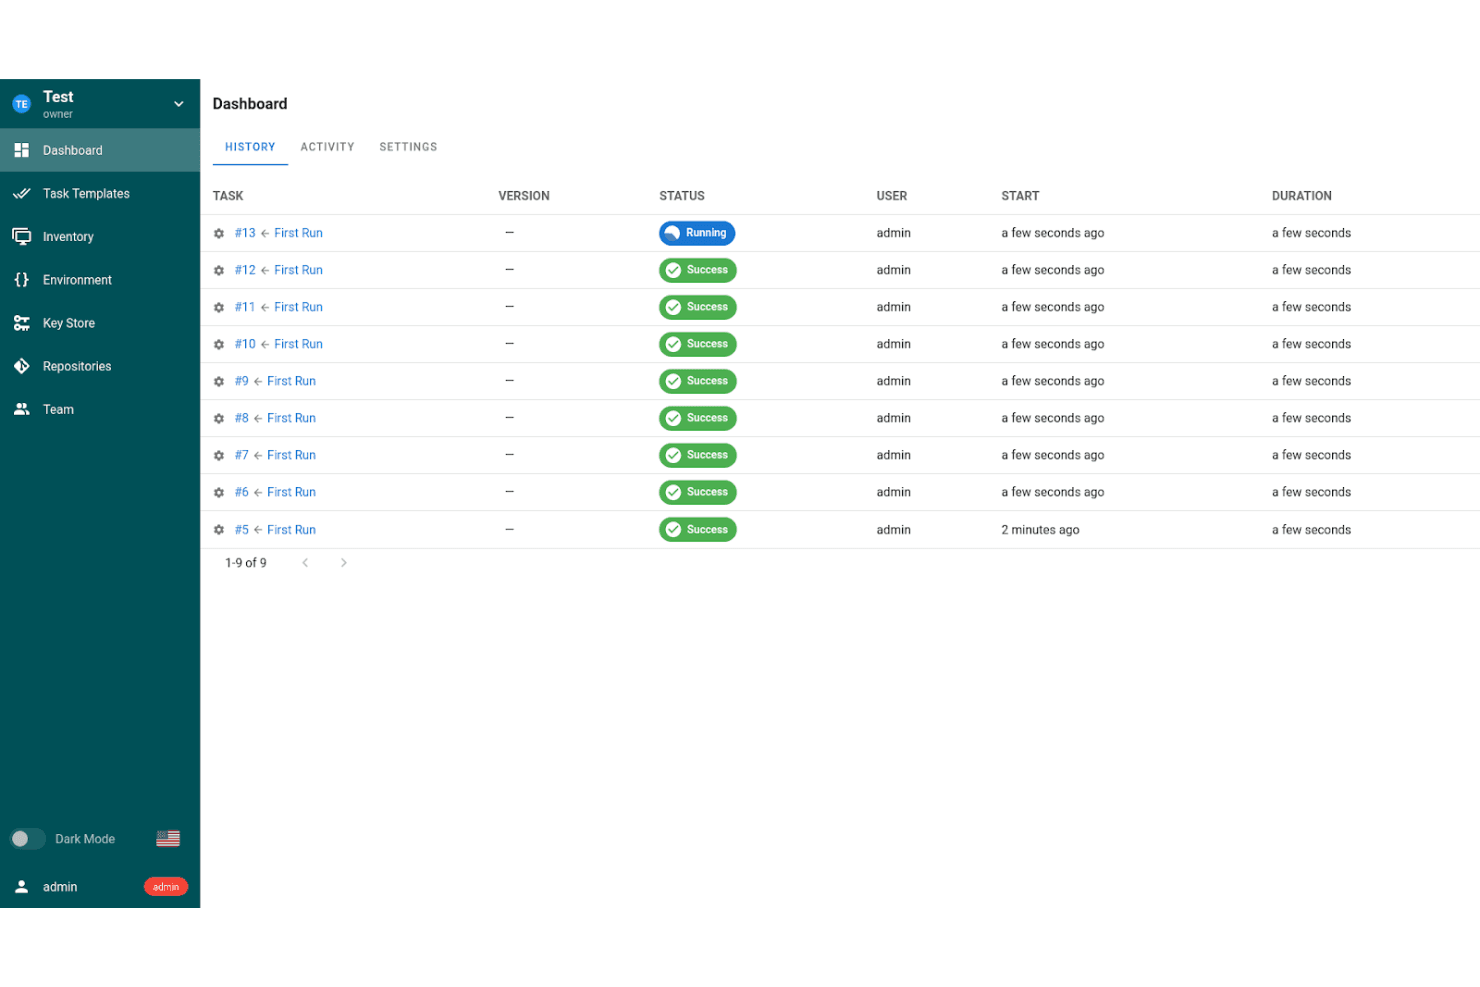
Semaphore suit l’historique d’exécution des tâches avec des mises à jour d’état en temps réel. Semaphore est une plateforme CI/CD gérée qui séduit les équipes DevOps et d’ingénierie de plateforme souhaitant remplacer Jenkins par une solution plus rapide et légère en infrastructure, prenant en charge les compilations parallèles, les chaînes de déploiement enchaînées et une exécution flexible dans le nuage ou sur une infrastructure autogérée.
À qui Semaphore convient-il le mieux ?
Semaphore convient particulièrement aux équipes DevOps et d’ingénierie de plateforme qui souhaitent bénéficier d’une solution CI/CD rapide et gérée sans avoir à assurer la maintenance de l’infrastructure de compilation.
Pourquoi ai-je choisi Semaphore ?
J’ai choisi Semaphore parmi les meilleures solutions, car la rapidité et la fiabilité ne sont pas ici de simples arguments marketing : les évaluateurs indiquent que les compilations se terminent 2–3 fois plus rapidement qu’avec Jenkins, ce qui correspond au fonctionnement de l’exécution parallèle : les tâches d’un même bloc de chaîne s’exécutent simultanément par défaut, sans configuration nécessaire. J’apprécie également l’environnement d’exécution infonuagique géré, qui prend en charge la mise à l’échelle de l’infrastructure et les mises à jour logicielles, afin que mon équipe n’ait pas à surveiller constamment les agents de compilation. La fonctionnalité de débogage SSH est également très pratique : elle me permet de me connecter directement à une tâche en cours pour examiner les journaux et les variables d’environnement en temps réel.
Fonctionnalités clés de Semaphore
- Cibles de déploiement : Définissez les identifiants propres à chaque environnement, les conditions relatives aux branches et aux balises, ainsi que les autorisations de promotion pour chaque environnement de déploiement.
- Prise en charge des monorepos : Utilisez la fonction
change_inpour déclencher des compilations uniquement pour les services concernés par des modifications précises de fichiers ou de dossiers. - Configuration des chaînes sous forme de code : Rédigez et versionnez des définitions déclaratives de chaînes au format YAML, stockées directement dans votre dépôt Git connecté.
- Tableaux de bord des tests et des tests instables : Consultez les résultats des tests sur l’ensemble des compilations et identifiez les tests incohérents qui nuisent à la fiabilité de la chaîne.
Intégrations de Semaphore
Semaphore propose des intégrations natives avec GitHub, Bitbucket, GitLab et Slack, ainsi qu’une connectivité par notifications Web avec Argo CD. Son API OAS 3.0 prend en charge les intégrations personnalisées et l’automatisation des flux de travail.
Pros and Cons
Pros:
- Les compilations parallèles peuvent se terminer nettement plus rapidement
- Les agents gérés réduisent la maintenance de Jenkins
- Le débogage SSH révèle les échecs des tâches en direct
Cons:
- Les chaînes avancées peuvent nécessiter un dépannage supplémentaire
- Les plafonds fixes de tâches et de blocs limitent les flux de travail
Learn more about Semaphore: Idéal pour les workflows complexes
- Forfait gratuit + essai de 14 jours + démo disponible
- À partir de $540/an (facturé annuellement)
Visit WebsiteCustomer Rating:4.3/5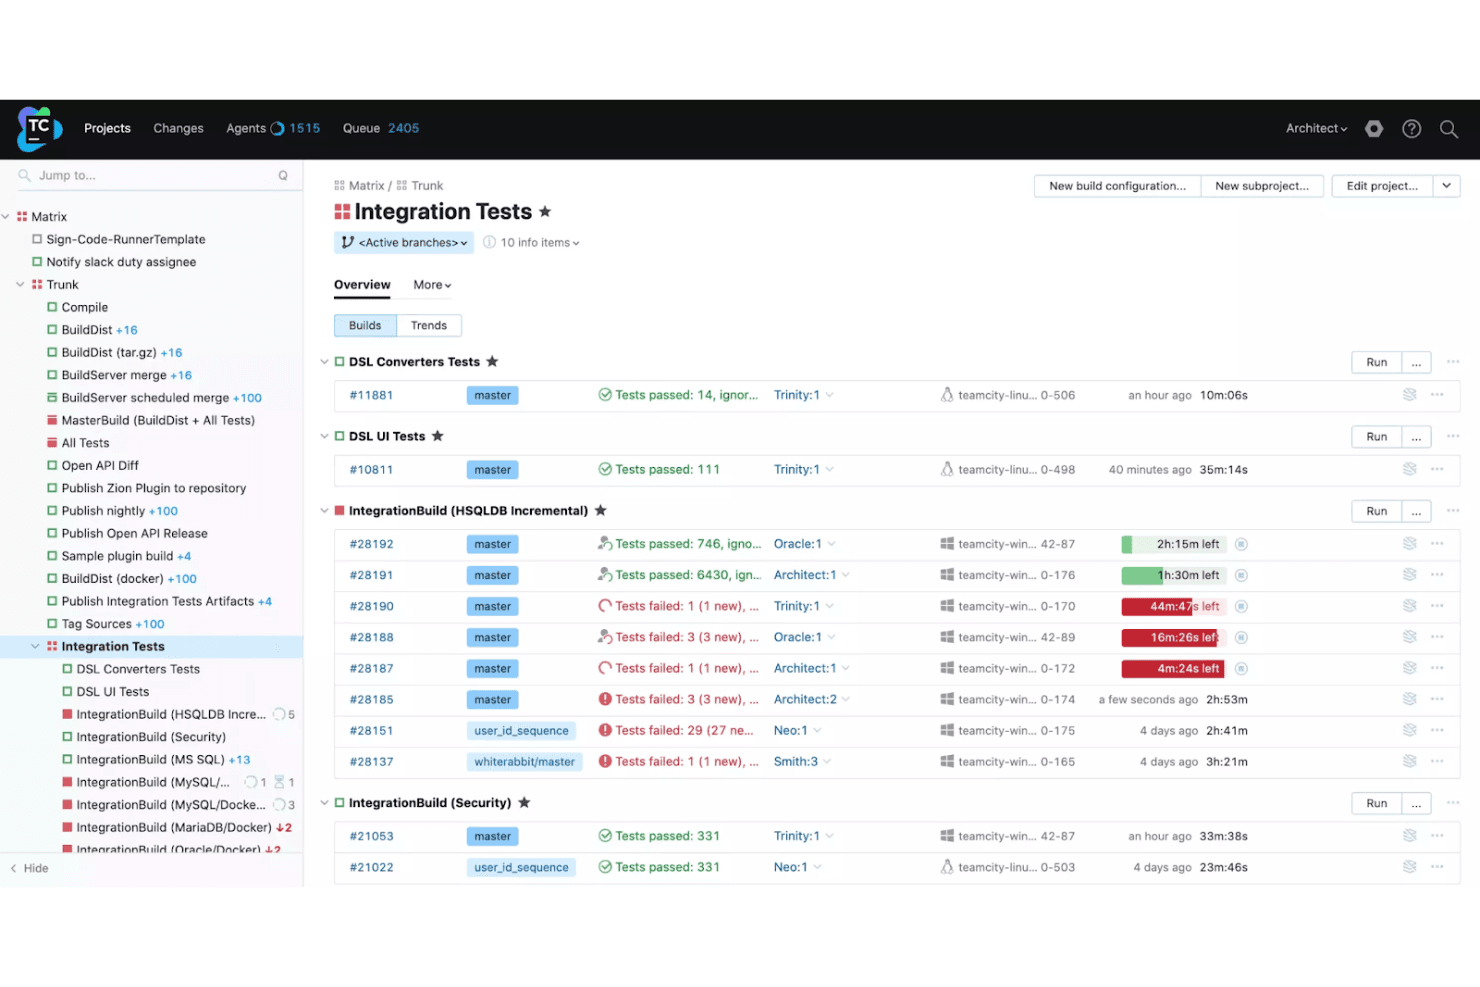
TeamCity affiche les états des compilations et les résultats des tests pour plusieurs configurations. TeamCity est une plateforme d’intégration et de déploiement continus (CI/CD) de JetBrains qui prend en charge l’automatisation de la compilation, des tests et du déploiement pour les équipes DevOps et les ingénieurs de mise en production qui ont besoin d’une gestion fiable des pipelines sur plusieurs projets sans la charge de maintenance d’une infrastructure auto-hébergée.
À qui TeamCity convient-il le mieux ?
TeamCity convient particulièrement aux ingénieurs DevOps et aux responsables des mises en production qui exécutent des pipelines en plusieurs étapes sur plusieurs projets et qui ont besoin d’une gestion fiable des chaînes de compilation sans devoir assembler des extensions pour couvrir les fonctionnalités essentielles.
Pourquoi ai-je choisi TeamCity ?
J’ai inclus TeamCity dans ma sélection principale parce qu’il gère les dépendances complexes des pipelines en plusieurs étapes mieux que la plupart des outils CI/CD que j’ai utilisés. Les chaînes de compilation vous permettent de relier les dépendances d’instantané et d’artefact entre les projets, de sorte qu’un déploiement en aval ne s’exécute que lorsque chaque compilation en amont réussit. Je m’appuie également sur le DSL Kotlin pour gérer toute la configuration du pipeline dans le contrôle de version, avec la prise en charge de l’IDE pour la saisie automatique et la refactorisation, ce qui rend la gestion des configurations à grande échelle beaucoup moins sujette aux erreurs.
Fonctionnalités clés de TeamCity
- Visualisation des chaînes de compilation : Affiche graphiquement les dépendances entre les étapes du pipeline afin que vous puissiez voir comment les dépendances d’instantané et d’artefact relient les tâches en amont et en aval.
- Validation des commits prétestés : Exécute une compilation personnelle avec vos modifications avant leur validation dans le dépôt partagé, ce qui permet de détecter les échecs avant qu’ils n’atteignent la branche principale.
- Débogage dans le terminal de l’agent : Ouvre une session de terminal en direct directement sur l’agent de compilation afin que vous puissiez inspecter l’environnement d’exécution pendant l’exécution d’une compilation.
- Analyse des échecs assistée par IA : Analyse automatiquement les journaux de compilation et suggère les causes ainsi que les prochaines étapes lorsqu’une compilation échoue.
Intégrations de TeamCity
TeamCity propose des intégrations natives avec GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Google Cloud Platform, Azure, Kubernetes et Docker. Il fournit également une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- Les chaînes de compilation visuelles clarifient les dépendances entre les projets
- Les fonctionnalités intégrées réduisent l’assemblage d’extensions Jenkins
- L’historique détaillé des compilations facilite l’analyse des échecs
Cons:
- Le code de pipeline complexe peut dupliquer les configurations
- Écosystème d’extensions plus limité que celui de Jenkins
Learn more about TeamCity: Idéal pour l’intégration avec Atlassian
- Forfait gratuit + essais gratuits de 14 jours pour Standard et de 30 jours pour Premium disponibles
- À partir de $3.65/utilisateur/mois
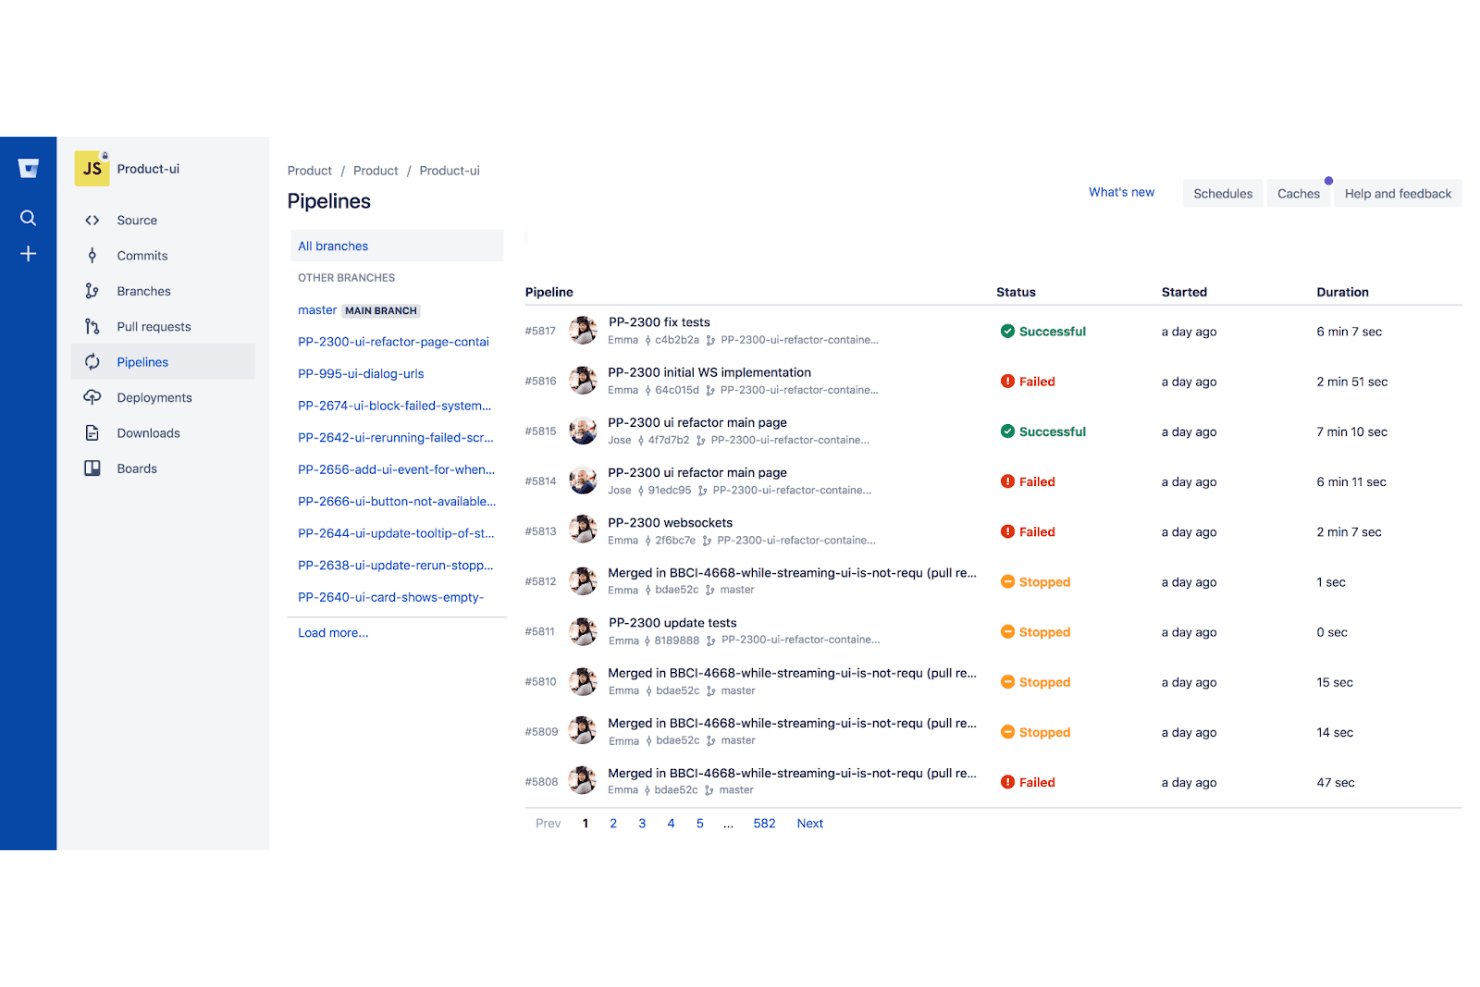
Bitbucket Pipelines permet aux utilisateurs de surveiller les exécutions et les états des pipelines CI/CD. Bitbucket Pipelines est un service CI/CD intégré directement à Bitbucket Cloud qui permet aux équipes d’automatiser les compilations, les tests et les déploiements sans gérer d’infrastructure de pipeline.
À qui Bitbucket Pipelines convient-il le mieux ?
Bitbucket Pipelines convient naturellement aux équipes qui utilisent déjà la pile Atlassian, en particulier celles qui utilisent Jira et Bitbucket, et qui souhaitent mettre en place une solution CI/CD sans déployer d’infrastructure distincte.
Pourquoi j’ai choisi Bitbucket Pipelines
J’ai choisi Bitbucket Pipelines parce que c’est le choix évident si votre équipe est déjà fortement implantée dans l’écosystème Atlassian. Comme Pipelines est intégré directement à Bitbucket Cloud, votre configuration CI/CD se trouve dans
bitbucket-pipelines.yml, juste à côté de votre code, et les tickets Jira sont automatiquement liés aux commits et aux exécutions de pipelines, sans aucune configuration. J’apprécie également l’outil dédié de conversion des Jenkinsfiles, qui gère la migration des pipelines déclaratifs et vous permet de déplacer progressivement les dépôts tandis que Jenkins continue de fonctionner.Principales fonctionnalités de Bitbucket Pipelines
- Pipelines dynamiques : injectez ou générez des flux de travail de pipeline standardisés au moment de l’exécution dans l’ensemble de votre espace de travail, à l’aide de politiques définies de manière centralisée sous forme de code.
- Intégration avec les serveurs de ressources OIDC : connectez les étapes des pipelines à AWS, GCP ou Vault sans stocker les identifiants dans Bitbucket, grâce à la prise en charge intégrée d’OIDC.
- Prise en charge des exécuteurs hybrides : exécutez les étapes des pipelines sur des exécuteurs hébergés par Atlassian, sur vos propres exécuteurs auto-hébergés, ou sur les deux au sein du même flux de travail.
- Artefacts de pipeline : partagez les résultats de compilation entre des étapes séquentielles ou conservez-les après l’exécution, avec la possibilité de transmettre des fichiers entre les étapes d’une même exécution de pipeline.
Intégrations de Bitbucket Pipelines
Bitbucket documente plus de 100 intégrations prêtes à l’emploi, notamment la connexion native à Jira et des intégrations de place de marché pour CircleCI, Snyk, SonarQube Cloud, Slack et Azure. Une API REST prend en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Les exécuteurs hébergés évitent la maintenance des serveurs Jenkins
- Le convertisseur de Jenkinsfile prend en charge une migration progressive
- YAML permet de conserver la configuration de compilation sous contrôle de version
Cons:
- Les limites de minutes de compilation et de simultanéité restreignent les charges de travail
- Le dépannage des échecs peut nécessiter une nouvelle exécution
Learn more about Bitbucket Pipelines: Idéal pour les workflows Kubernetes
- Non disponible
- Tarification sur demande
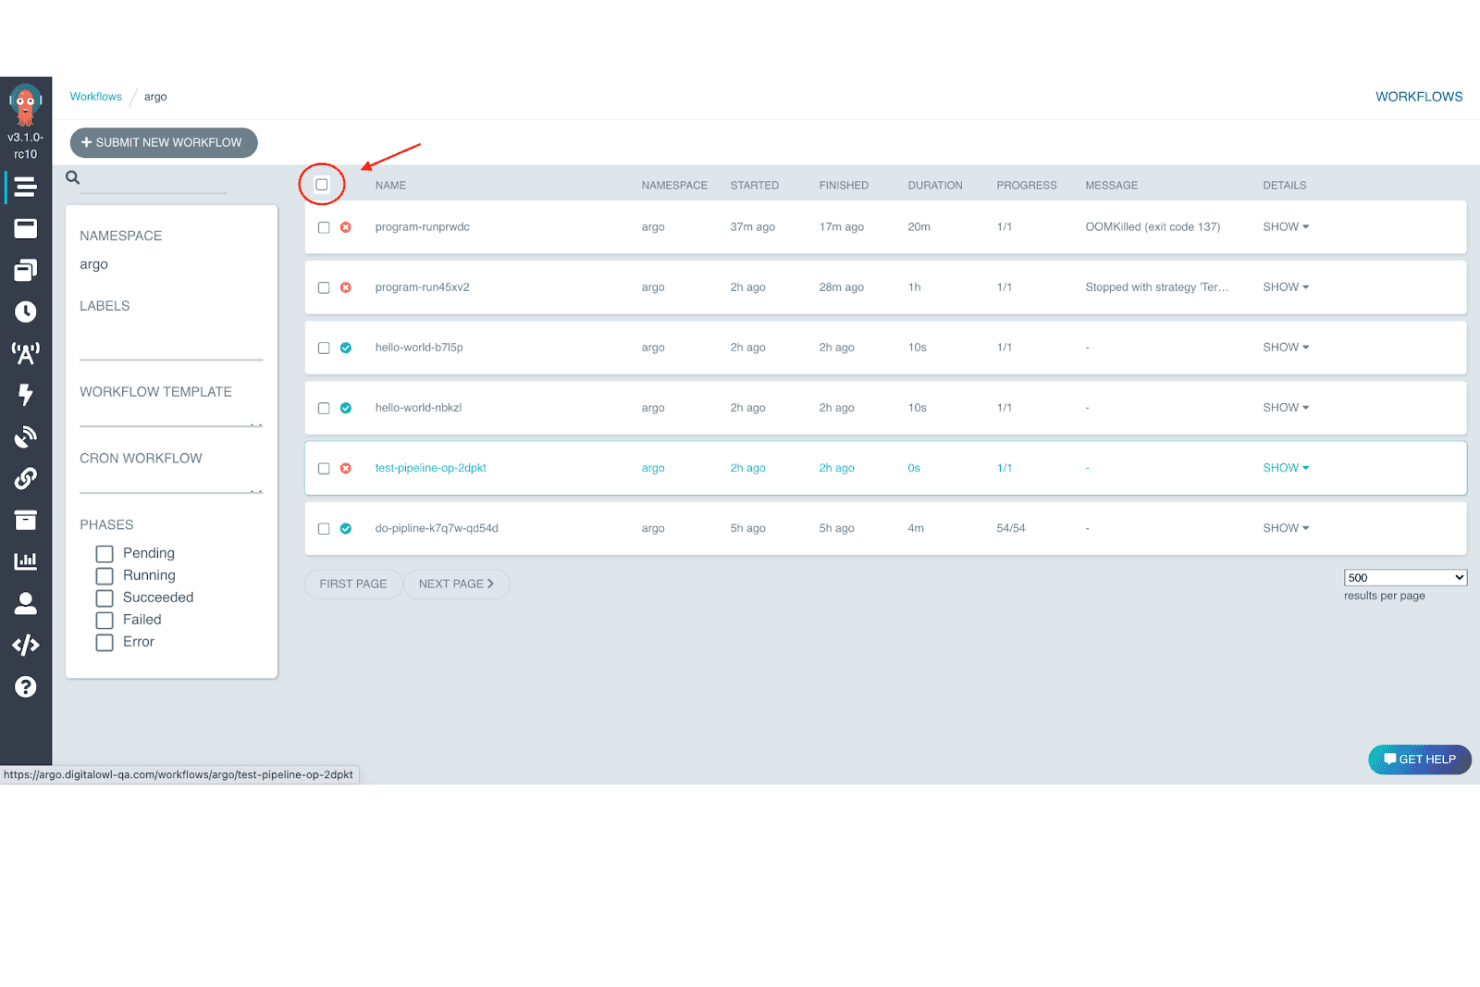
Argo Workflows permet aux utilisateurs de surveiller et de gérer les exécutions de workflows dans une seule vue. Argo Workflows est un moteur de workflows open source et natif pour les conteneurs qui s'adresse aux équipes exécutant déjà leurs charges sur Kubernetes et souhaitant orchestrer des pipelines CI/CD et des tâches parallèles sans quitter leur infrastructure existante.
À qui Argo Workflows convient-il le mieux ?
Argo Workflows convient particulièrement aux ingénieurs de plateforme et DevOps dont l'infrastructure fonctionne déjà entièrement sur Kubernetes et qui doivent orchestrer des pipelines CI/CD ou d'apprentissage automatique conteneurisés sans introduire un environnement d'exécution distinct.
Pourquoi ai-je choisi Argo Workflows ?
Argo Workflows figure en bonne place sur ma liste restreinte parce qu'il est entièrement conçu autour de Kubernetes, chaque étape du workflow étant traitée comme un conteneur au lieu d'ajouter la prise en charge de Kubernetes après coup. J'apprécie particulièrement la possibilité de modéliser les pipelines sous forme de graphes acycliques dirigés (DAG), car lorsque j'orchestre des tâches parallèles d'apprentissage automatique ou de CI, les dépendances sont explicites et les étapes s'exécutent simultanément sans coordination manuelle. Les WorkflowTemplates sont également réutilisables dans l'ensemble du cluster, ce qui permet à mon équipe de versionner et de référencer les composants de pipeline partagés de la même manière que toute autre ressource Kubernetes.
Principales fonctionnalités d'Argo Workflows
- Définitions de workflows fondées sur les CRD Kubernetes : Les workflows sont définis comme des ressources personnalisées Kubernetes natives, ce qui permet de les versionner, de les appliquer et de les gérer avec le reste de la configuration de votre cluster.
- Déclenchement de pipelines piloté par les événements : Le point de terminaison d'événements d'Argo Server accepte les charges utiles JSON, ce qui permet de soumettre des modèles de workflow en réponse à des signaux externes via des webhooks.
- Intégration aux référentiels d'artefacts : Les workflows peuvent transmettre les sorties entre les étapes à l'aide de référentiels d'artefacts configurés, avec la prise en charge du stockage compatible S3, de GCS et d'Azure Blob Storage.
- Accès à l'API REST : Une API REST permet de soumettre, de surveiller et de gérer les workflows par programmation depuis des outils externes ou des scripts CI/CD.
Intégrations d'Argo Workflows
Les intégrations natives ne sont pas clairement documentées. Argo Workflows prend en charge la connectivité personnalisée via son API REST et ses points de terminaison d'événements, ainsi que les référentiels d'artefacts, notamment Amazon S3, Google Cloud Storage, MinIO et Azure Blob Storage.
Pros and Cons
Pros:
- Exécute des charges de travail CI/CD conteneurisées et parallèles sur Kubernetes
- Réutilise les composants de workflow grâce aux modèles Kubernetes
- Prend en charge les pipelines d'apprentissage automatique hautement parallèles
Cons:
- Nécessite que les équipes administrent elles-mêmes Kubernetes
- Aucun déclencheur natif documenté pour les branches ou les demandes de fusion
Learn more about Argo Workflows: Idéal pour les tests automatisés
- Formule gratuite + démonstration gratuite disponibles
- À partir de $15/mois
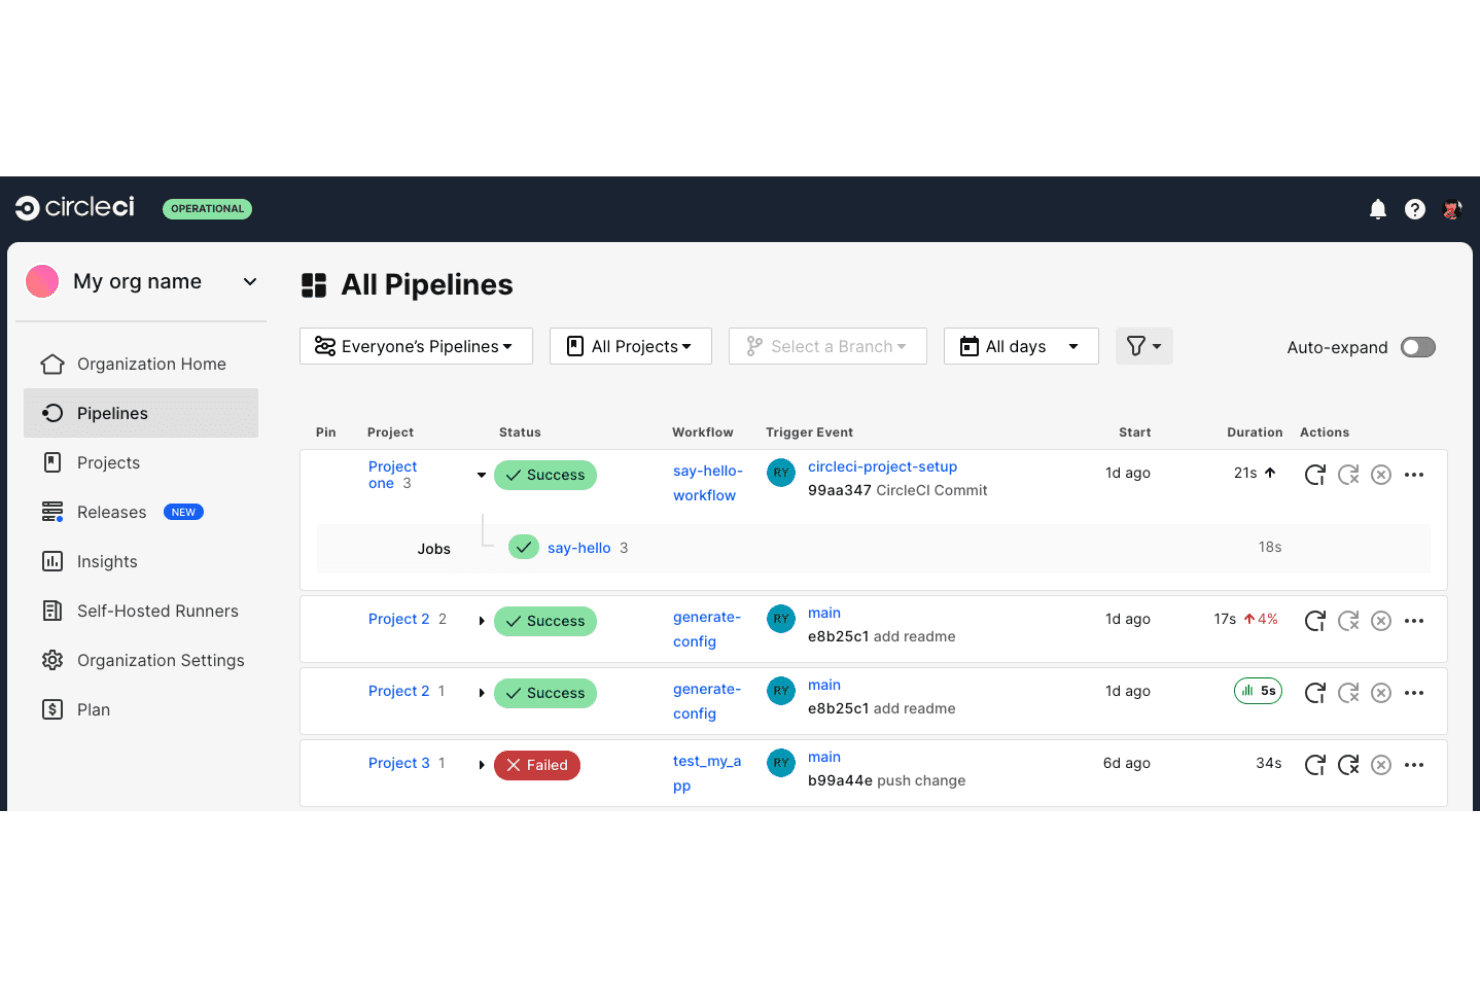
CircleCI permet aux utilisateurs de surveiller l'état de tous les pipelines de leurs projets dans une seule vue. CircleCI est une plateforme CI/CD gérée qui supprime la charge liée à l'infrastructure de l'automatisation auto-hébergée, offrant aux équipes DevOps et d'ingénierie des plateformes un environnement entièrement hébergé dans le cloud pour exécuter des pipelines de compilation, de test et de déploiement à grande échelle.
À qui CircleCI convient-il le mieux ?
CircleCI convient particulièrement aux équipes DevOps et d'ingénierie des plateformes qui souhaitent exécuter des tests automatisés à grande échelle sans gérer l'infrastructure des serveurs CI.
Pourquoi j'ai choisi CircleCI
CircleCI figure sur ma sélection parce que la plateforme prend très au sérieux les tests automatisés à grande échelle. J'apprécie particulièrement les tests intelligents, qui utilisent une sélection intelligente des tests pour exécuter uniquement ceux concernés par une modification donnée, ainsi que le fractionnement dynamique des tests pour répartir ce travail entre des conteneurs parallèles. Lorsque je travaille avec une vaste suite de tests qui bloquerait autrement une version, la détection des tests instables via les analyses est ce qui m'évite de rechercher de fausses erreurs parmi des centaines d'exécutions de pipelines.
Fonctionnalités clés de CircleCI
- Registre d'orbs : Packages de configuration réutilisables qui vous permettent d'intégrer des composants de pipeline préconfigurés et partageables depuis une place de marché publique, ou de créer des orbs privés pour votre organisation.
- Convertisseur Jenkins : Outil de migration intégré qui convertit directement les opérations Jenkins ainsi qu'une gamme croissante de plugins et de syntaxes Jenkins en configuration CircleCI.
- Politiques de configuration : Application de politiques à l'échelle de l'organisation qui standardise la configuration des pipelines pour tous les projets depuis un point de contrôle unique.
- Authentification OIDC : Prise en charge native d'OpenID Connect permettant aux tâches de s'authentifier auprès de services externes tels qu'AWS, GCP et Vault sans distribuer de secrets à longue durée de validité.
Intégrations CircleCI
CircleCI propose des intégrations natives avec GitHub, GitLab et Bitbucket, ainsi que des orbs disponibles sur sa place de marché pour les services AWS, Azure et Google Cloud. Son API REST v2 et ses webhooks prennent en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Le fractionnement parallèle des tests raccourcit les cycles de retour d'information
- Les analyses des tests instables aident à isoler les fausses erreurs
- La migration progressive permet aux pipelines Jenkins de continuer à fonctionner
Cons:
- Les workflows YAML complexes peuvent devenir difficiles à gérer
- Certains utilisateurs signalent un démarrage lent et une concurrence incohérente
Learn more about CircleCI: Idéal pour le contrôle par les développeurs
- Formule gratuite + démonstration gratuite disponible
- Tarification sur demande
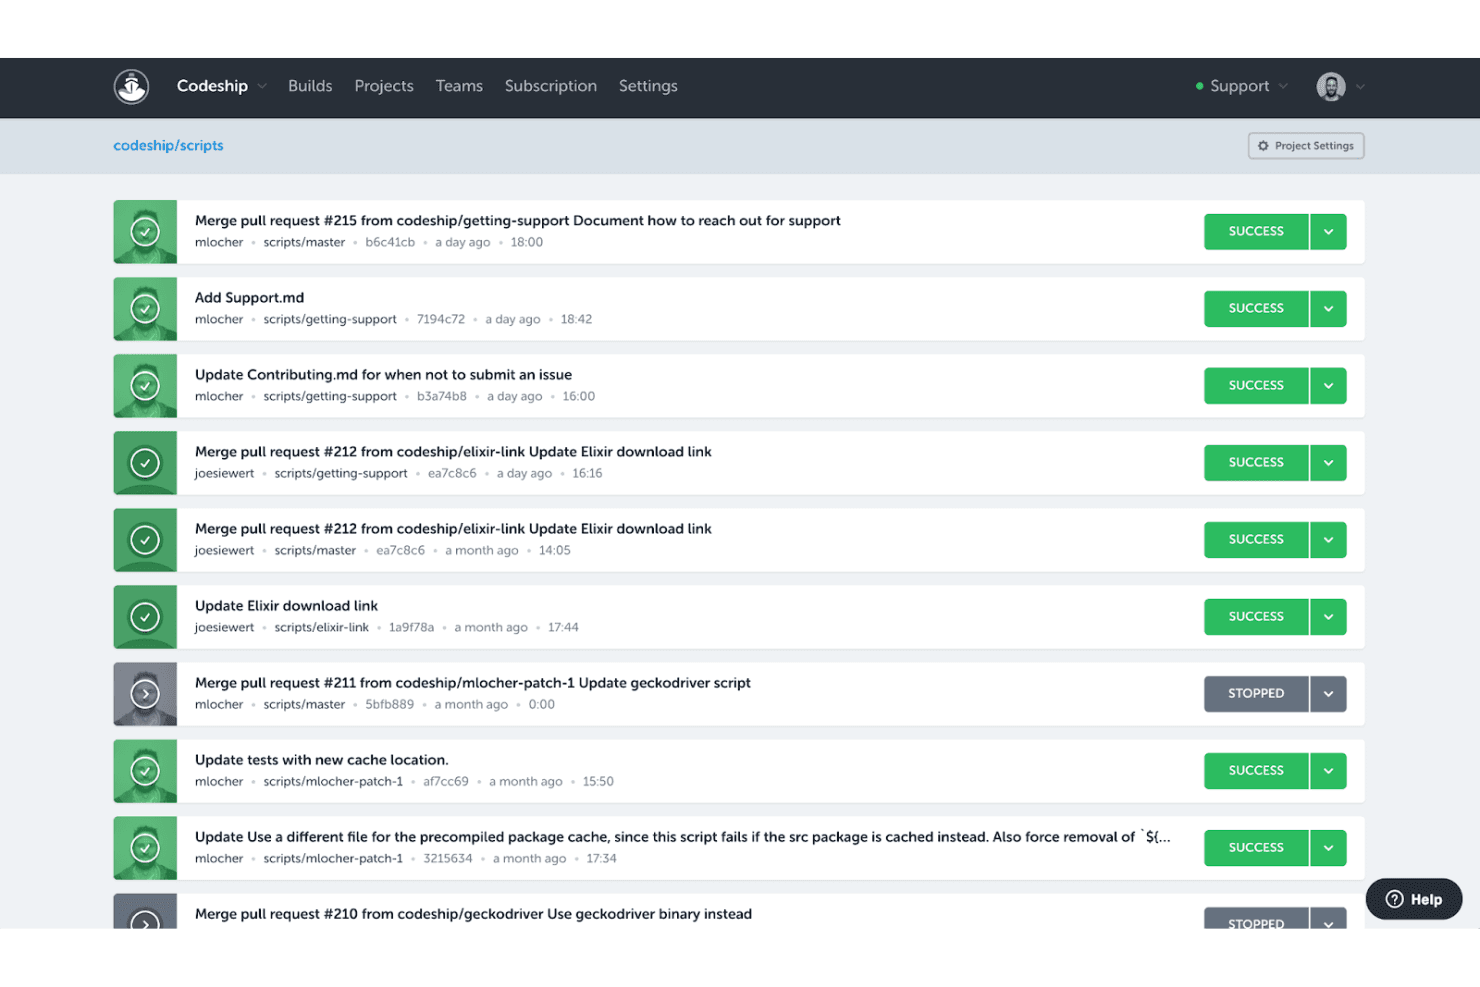
Codeship affiche une liste de l’historique des compilations avec les statuts de réussite ou d’échec. CloudBees CodeShip est un service CI/CD hébergé qui permet aux équipes de développement d’automatiser les pipelines de compilation, de test et de déploiement sans gérer l’infrastructure des serveurs, grâce à des environnements basés sur Docker et à une configuration pilotée par le dépôt.
À qui CodeShip convient-il le mieux ?
CodeShip convient aux petites équipes de développement qui souhaitent un service CI/CD hébergé qu’elles peuvent configurer directement depuis leur dépôt, sans maintenir d’infrastructure de compilation.
Pourquoi j’ai choisi CodeShip
J’ai choisi CodeShip parce qu’il confie directement aux développeurs le contrôle du pipeline, avec des étapes de compilation et de déploiement définies dans les fichiers
codeship-steps.ymletcodeship-services.yml, qui se trouvent directement dans le dépôt de l’application. Cela signifie que les modifications de votre pipeline sont versionnées avec votre code et que vous pouvez tester ces modifications localement à l’aide de Jet CLI avant de les envoyer. J’apprécie également le fait que CodeShip Pro exécute chaque étape dans son propre conteneur Docker, de sorte que l’environnement que vous déboguez localement est presque identique à celui qui s’exécute dans l’environnement infonuagique.Principales fonctionnalités de CodeShip
- Compilations déclenchées par les commits : CodeShip démarre automatiquement une compilation lorsque du code est envoyé vers un dépôt GitHub ou Bitbucket connecté.
- Fichiers d’environnement chiffrés : CodeShip Pro vous permet de stocker des identifiants sensibles dans des fichiers d’environnement chiffrés avec AES, qui sont déchiffrés au moment de la compilation.
- Disponibilité sur les places de marché : Vous pouvez vous inscrire à CodeShip et le connecter depuis les places de marché GitHub, Atlassian, AWS et Heroku.
- Promotion de la préproduction vers la production : CodeShip prend en charge un flux de travail qui effectue automatiquement le déploiement en préproduction, puis promeut le même artefact de compilation en production à l’aide d’une branche marqueur.
Intégrations de CodeShip
CodeShip propose des intégrations documentées avec les places de marché GitHub, Atlassian, AWS et Heroku, ainsi qu’avec Bitbucket et Cloudflare Workers. Ses flux de travail se connectent également à Amazon S3 via AWS CLI et à l’API REST de Cloudflare.
Pros and Cons
Pros:
- Le CI hébergé évite la maintenance d’un serveur Jenkins
- Le YAML basé sur le dépôt permet de versionner les pipelines
- Les exécutions locales de Jet aident à reproduire les échecs de compilation
Cons:
- Écosystème d’extensions plus restreint que celui de Jenkins
- Les rapports de fin de vie créent un risque de migration
Learn more about CodeShip: Idéal pour les compilations conteneurisées
- Formule gratuite et essai gratuit jusqu’à 5 000 compilations disponibles
- À partir de $300/mois (facturé annuellement)
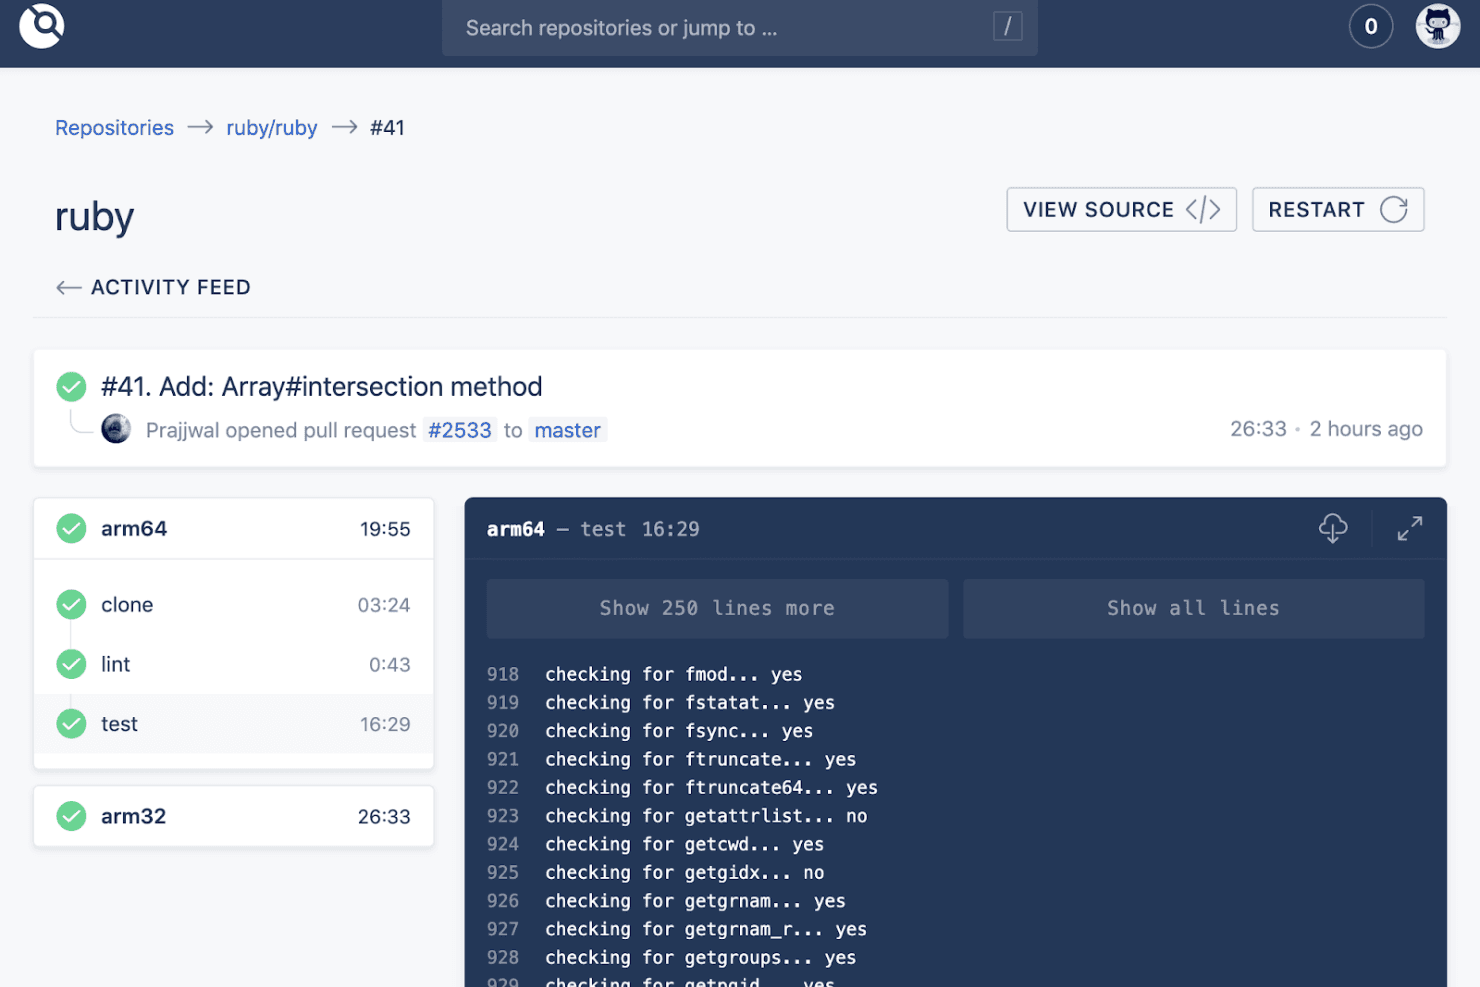
Drone CI affiche les journaux de compilation en temps réel et les résultats détaillés de chaque étape de la chaîne. Drone CI est une plateforme CI/CD conçue nativement pour les conteneurs qui automatise les compilations, les tests et les déploiements au moyen de conteneurs Docker isolés, ce qui en fait un choix naturel pour les équipes DevOps souhaitant délaisser les configurations Jenkins riches en extensions.
À qui Drone CI convient-il le mieux ?
Drone CI convient particulièrement aux équipes DevOps qui utilisent déjà intensivement Docker et souhaitent que la configuration de leurs chaînes soit stockée dans le même dépôt que leur code.
Pourquoi j’ai choisi Drone CI
J’ai choisi Drone CI parce qu’il est spécialement conçu pour les chaînes natives pour les conteneurs, ce qui en fait une évolution naturelle par rapport à Jenkins si votre équipe utilise déjà Docker. Chaque étape de la chaîne s’exécute dans son propre conteneur isolé récupéré au moment de l’exécution, ce qui évite les conflits de dépendances entre les compilations. J’apprécie également le fait que l’intégralité de la chaîne réside dans un fichier
.drone.ymldirectement enregistré dans votre dépôt, ce qui permet de versionner la configuration de compilation avec votre code plutôt que de la laisser enfouie dans une interface graphique.Principales fonctionnalités de Drone CI
- Déclencheurs de webhook multi-SCM : Drone se connecte nativement à GitHub, GitLab, Bitbucket, Gitea et Gogs, et déclenche automatiquement les chaînes au moyen de webhooks lors des poussées, des demandes de fusion et des étiquettes.
- Exécution de chaînes sous forme de graphe orienté acyclique (DAG) : La planification sous forme de graphe orienté acyclique vous permet de définir une répartition vers des chaînes parallèles ainsi qu’un regroupement vers une chaîne en aval au sein d’un seul fichier
.drone.yml. - Place de marché d’extensions communautaires : Des centaines d’extensions basées sur des conteneurs couvrent les cibles de déploiement, les registres en nuage, les notifications et l’analyse de sécurité, et vous pouvez créer les vôtres si nécessaire.
- Gestion chiffrée des secrets : Drone prend en charge les secrets par dépôt et par organisation, avec des intégrations à AWS Secret Manager, Kubernetes Secrets et HashiCorp Vault.
Intégrations de Drone CI
Drone CI propose des intégrations natives avec GitHub, GitHub Enterprise, GitLab, Bitbucket, Gitea et Gogs. Sa place de marché répertorie des centaines d’intégrations basées sur des conteneurs, notamment Jenkins, Kubernetes, AWS ECR, Google Cloud Run, Slack et Terraform, et fournit une API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Les étapes isolées dans des conteneurs réduisent les conflits de dépendances
- Le fichier YAML basé sur le dépôt permet de versionner les chaînes
- Les évaluateurs apprécient la configuration légère et l’automatisation
Cons:
- Les autorisations limitées pour plusieurs utilisateurs compliquent l’administration
- Les mises à jour peuvent provoquer des problèmes nécessitant un dépannage manuel
Learn more about Drone CI: Idéal pour sa facilité d'utilisation
- Démo gratuite disponible
- À partir de $15/utilisateur/mois
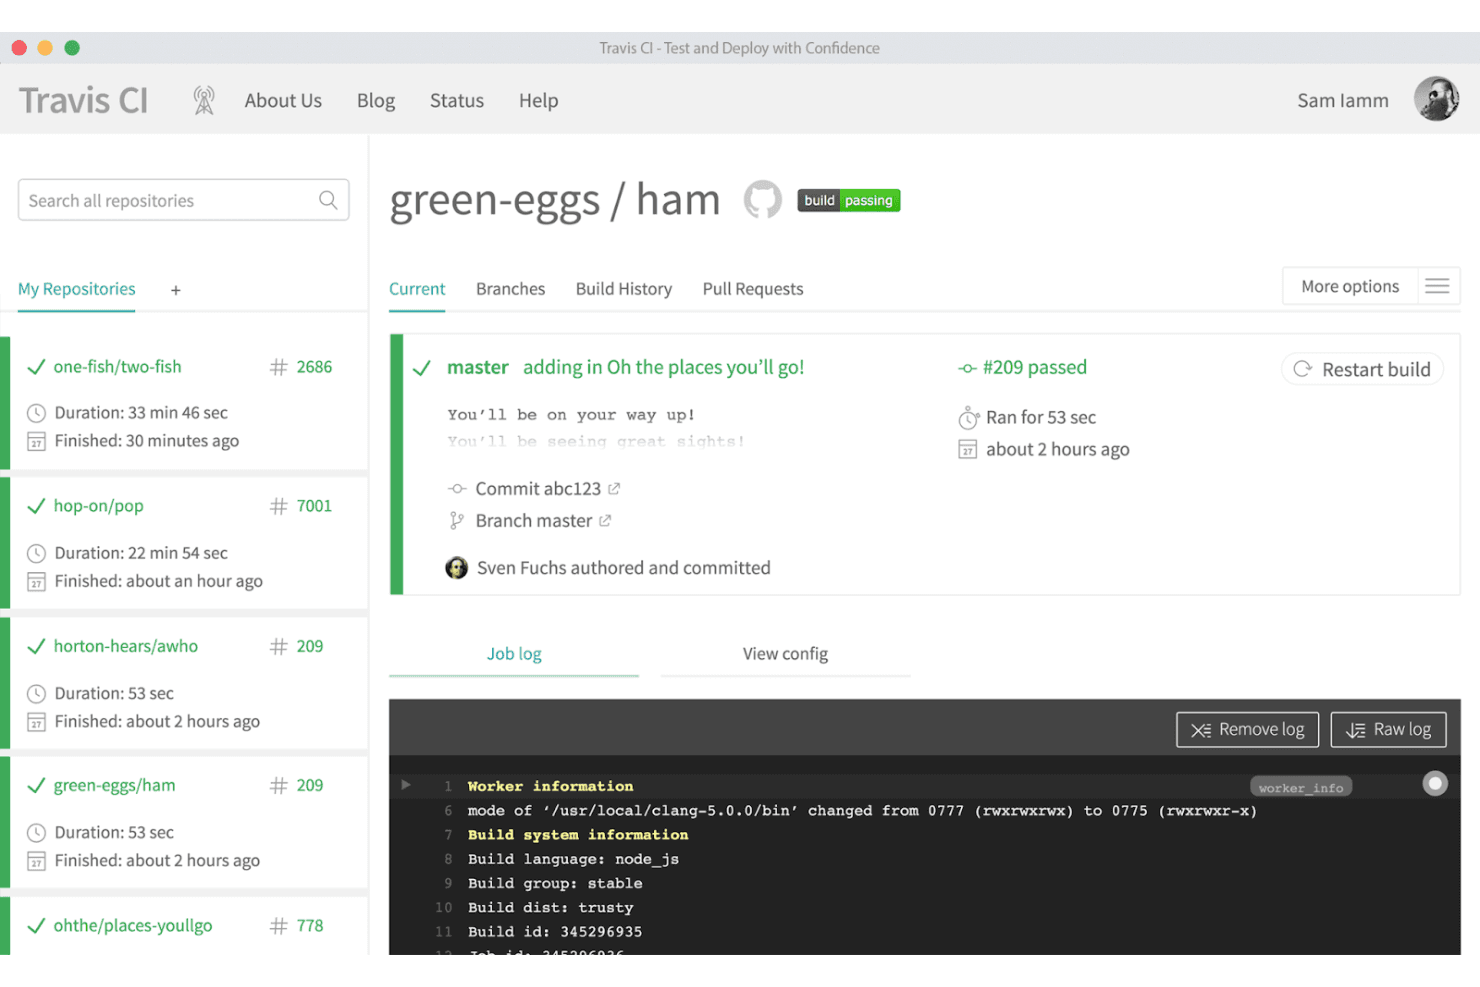
Travis CI permet aux utilisateurs de surveiller l'état des compilations et de consulter les journaux des tâches en temps réel. Travis CI est une plateforme CI/CD hébergée qui permet aux équipes d'automatiser les pipelines de compilation, de test et de déploiement sans gérer leur propre infrastructure serveur, ce qui en fait une option pratique pour les développeurs qui souhaitent automatiser simplement leurs pipelines avec une intégration native à GitHub, GitLab et Bitbucket.
À qui Travis CI convient-il le mieux ?
Travis CI convient particulièrement aux petites et moyennes équipes de développement qui souhaitent mettre rapidement en place une solution CI/CD hébergée, sans avoir à gérer l'infrastructure des serveurs de compilation.
Pourquoi j'ai choisi Travis CI
J'ai choisi Travis CI parmi les meilleures solutions, car la mise en place d'un pipeline ne prend presque pas de temps : il suffit d'ajouter un fichier
.travis.ymlà la racine de votre dépôt pour que Travis CI le détecte automatiquement. J'apprécie particulièrement le fonctionnement de la matrice de compilation, qui permet de tester des dizaines de versions de langages et de combinaisons de systèmes d'exploitation dans un seul bloc de configuration, sans toucher à un serveur. Pour les équipes qui abandonnent Jenkins, cela représente un changement important, puisqu'il n'y a aucune infrastructure à approvisionner ou à entretenir.Principales fonctionnalités de Travis CI
- Prise en charge de plusieurs systèmes d'exploitation et architectures : Exécutez des compilations sous Linux, macOS et Windows, notamment sur des architectures comme arm64, ppc64le et s390x, dans une seule configuration de pipeline.
- Intégrations avec les fournisseurs de déploiement : Configurez des déploiements vers plus de 40 fournisseurs, notamment AWS, Azure, Google Cloud, Heroku et npm, directement dans votre fichier
.travis.yml. - Intégration des secrets HashiCorp Vault : Récupérez les identifiants stockés dans une instance Vault au sein de votre environnement de compilation, sans coder en dur les valeurs sensibles dans votre configuration.
- Gestion des compilations via l'API : Utilisez l'API v3 de Travis CI pour déclencher des compilations, annuler des tâches, modifier des variables d'environnement et valider des configurations de pipeline par programmation.
Intégrations de Travis CI
Travis CI propose plus de 40 intégrations natives avec des fournisseurs de déploiement et plus de 20 intégrations dédiées à la qualité et aux tests, notamment avec GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud, Heroku, npm et HashiCorp Vault. Son API v3 prend en charge la gestion et l'automatisation personnalisées des compilations.
Pros and Cons
Pros:
- La configuration YAML simple permet de lancer rapidement les compilations
- Les matrices de compilation couvrent de nombreux environnements de test
- Les agents hébergés évitent la maintenance des serveurs
Cons:
- Les exécuteurs partagés peuvent être bloqués ou démarrer lentement
- Moins d'options d'extension que Jenkins
Learn more about Travis CI: Idéal pour la gouvernance de l'infrastructure
- Forfait gratuit + essai de 14 jours + démonstration disponible
- À partir de 399 $/mois (facturation annuelle)
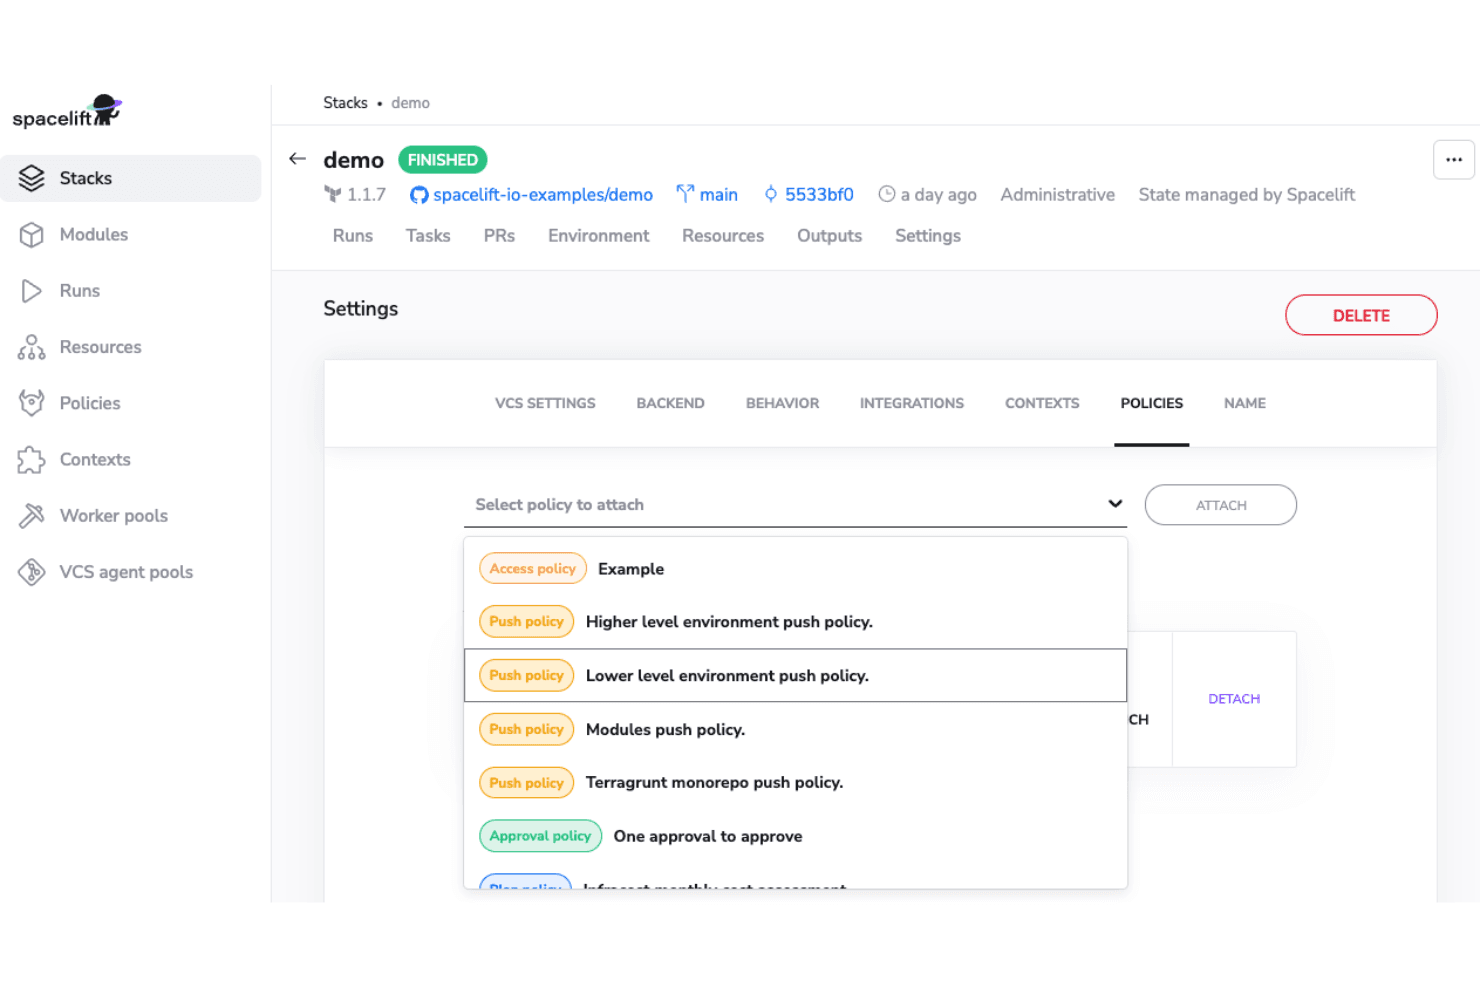
Spacelift permet aux utilisateurs d'associer directement des politiques aux piles via les Paramètres. Spacelift est une plateforme d'orchestration de l'infrastructure conçue pour les ingénieurs DevOps et les ingénieurs plateforme qui ont besoin de flux de travail IaC gouvernés et fondés sur des politiques avec Terraform, OpenTofu, Pulumi, Kubernetes et bien plus encore, sans la charge de maintenance liée à la création de scripts pour modifier l'infrastructure dans Jenkins.
À qui Spacelift convient-il le mieux ?
Spacelift convient particulièrement aux ingénieurs DevOps et aux ingénieurs plateforme des organisations de taille moyenne à grande qui ont besoin de garde-fous et d'une gouvernance fondés sur des politiques pour des flux de travail IaC impliquant plusieurs équipes.
Pourquoi j'ai choisi Spacelift
Spacelift figure sur ma liste restreinte principalement en raison du sérieux avec lequel la plateforme aborde la gouvernance de l'infrastructure. J'apprécie particulièrement la possibilité d'écrire des politiques sous forme de code à l'aide d'OPA/Rego afin d'appliquer de véritables garde-fous, par exemple en limitant les tailles de machines virtuelles Azure que les équipes Dev et Prod peuvent déployer, avec des étapes d'approbation directement intégrées au pipeline. La détection de la dérive sur des centaines de serveurs est une autre fonctionnalité que je trouve réellement difficile à reproduire ailleurs, car elle repère les écarts de configuration avant qu'ils ne deviennent des incidents.
Principales fonctionnalités de Spacelift
- Orchestration de piles multi-IaC : Spacelift gère les flux de travail d'infrastructure avec Terraform, OpenTofu, Pulumi, Kubernetes, Ansible, Terragrunt et CloudFormation depuis une plateforme unique.
- Flexibilité des pools de travailleurs : vous pouvez exécuter les tâches sur les travailleurs publics hébergés de Spacelift ou déployer des pools de travailleurs privés dans votre propre infrastructure sur AWS, Azure, GCP ou Kubernetes.
- Plans de demandes de fusion déclenchés par le VCS : Spacelift publie automatiquement les plans d'infrastructure dans les demandes de fusion et renvoie les vérifications de commit ainsi que les statuts de déploiement vers votre fournisseur de contrôle de version.
- Plans directeurs et modèles en libre-service : les équipes peuvent définir des modèles YAML réutilisables avec des configurations multi-piles, des dépendances et des entrées versionnées afin de permettre aux développeurs de provisionner l'infrastructure sans créer de tickets.
Intégrations de Spacelift
Spacelift propose des intégrations natives avec GitHub, GitLab, Bitbucket, Azure DevOps, AWS, Azure et Google Cloud. Son API GraphQL et ses webhooks prennent en charge les intégrations personnalisées et les flux de travail CI/CD.
Pros and Cons
Pros:
- Les contrôles de politique encadrent les déploiements d'infrastructure
- La détection de la dérive repère les écarts de configuration
- Les plans des demandes de fusion permettent des revues d'infrastructure plus sûres
Cons:
- La plateforme n'est pas conçue pour les pipelines de compilation d'applications
- Les travailleurs privés nécessitent une maintenance gérée par le client
Learn more about Spacelift:
Autres alternatives à Jenkins
Voici quelques alternatives supplémentaires à Jenkins qui n’ont pas été retenues dans ma sélection, mais qui méritent tout de même votre attention :
- 11TektonIdéal pour le CI/CD cloud-natif
- 12Concourse CIIdéal pour la collaboration communautaire
- 13Jenkins XIdéal pour l'intégration et le déploiement continus natifs Kubernetes
Comment j’évalue les alternatives à Jenkins
Je divise l’évaluation en deux niveaux : les exigences de base auxquelles chaque outil CI doit répondre—pipeline as code, déclencheurs SCM, gestion des secrets—et les points différenciateurs comme la flexibilité des runners et les outils de migration.
Fonctionnalités principales (Critères indispensables pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j’attribue à chacun une note de 0 (ne propose pas la fonctionnalité) à 5 (excellent dans ce domaine) pour chaque fonctionnalité essentielle listée ci-dessous. Ensuite, je calcule le score total de l’outil en pourcentage. Chaque outil doit obtenir un score total minimum de 75 % pour pouvoir être inclus.
- Automatisation des pipelines CI/CD : J’évalue la capacité d’un outil à orchestrer des workflows complets de build-test-deploy avec une logique conditionnelle, des étapes d’approbation et des pipelines multi-étapes.
- Configuration pipeline as code : Chaque outil doit permettre aux équipes de définir les pipelines dans des fichiers YAML ou DSL versionnés, idéalement avec des templates réutilisables et des bibliothèques partagées.
- Intégration SCM et Git : Je vérifie la présence de connexions natives à GitHub, GitLab, Bitbucket et Azure Repos, y compris les vérifications de statut PR et les déclencheurs via webhook sur les commits ou tags.
- Écosystème d’extensions et d’intégrations : L’étendue des intégrations disponibles est importante : des outils comme CircleCI utilisent des orbs tandis que GitHub Actions propose une place de marché, mais les deux doivent couvrir les besoins DevOps courants.
- Builds distribués et conteneurisés : J’analyse la façon dont chaque outil dimensionne les workloads, que ce soit via des runners Kubernetes, des conteneurs éphémères ou des agents cloud auto-scalés.
- Gestion des secrets et des identifiants : La gestion sécurisée des clés API et des jetons est cruciale ; j’évalue donc le stockage chiffré, les contrôles d’accès à portée restreinte et la prise en charge de l’intégration avec des coffres-forts.
Une fois que j’ai une liste d’outils répondant à ces critères, j’examine ce qui distingue réellement chaque plateforme.
Facteurs de différenciation (Ce qui distingue les éditeurs)
Voici comment je compare et différencie les éditeurs :
Fonctionnalités remarquables
Les garde-fous en matière de politiques et de conformité distinguent certains outils. Les plateformes qui intègrent la génération SBOM et l’attestation SLSA aux exécutions de pipeline permettent aux équipes de ne pas devoir ajouter séparément des outils de sécurité de la chaîne d’approvisionnement. J’évalue également l’observabilité intégrée, comme les tableaux de bord DORA Metrics et la détection de tests instables. Ces fonctionnalités aident les équipes plateforme à identifier les étapes lentes sans exporter les données vers des systèmes externes. La flexibilité des runners auto-hébergés est importante pour les équipes réglementées qui ont besoin d’exécutions en environnement cloisonné ou hybride, en complément des runners cloud.
Au-delà des fonctionnalités
Le parcours de migration depuis Jenkins est un facteur important que j’évalue. Les outils qui proposent des convertisseurs de Jenkinsfile ou des assistants de migration guidée permettent de gagner des semaines par rapport à la réécriture de chaque pipeline. La prévisibilité des tarifs compte également : j’analyse le mode de facturation : minutes de build, concurrence, sièges, ainsi que l’existence de formules gratuites pour les petites équipes ou projets open source. Les certifications en sécurité et conformité comme SOC 2 et ISO 27001 complètent mon évaluation, en particulier pour les équipes ayant besoin de SSO/SAML et de journalisation pour répondre aux exigences de gouvernance d’entreprise.
Principales fonctionnalités de Jenkins
Voici quelques-unes des principales fonctionnalités de Jenkins pour vous aider à comparer les solutions alternatives :
- Intégration et livraison continues : Comme d'autres logiciels d'automatisation de la compilation, Jenkins automatise le processus d'intégration des modifications du code et de livraison des applications, aidant ainsi votre équipe à déployer efficacement les mises à jour. Il s'intègre parfaitement aux flux de travail Azure DevOps et GitOps.
- Installation facile : Jenkins est un programme autonome basé sur Java qui peut être installé sur n'importe quel système d'exploitation, notamment dans les environnements macOS et sur site, ce qui simplifie le processus de configuration pour votre équipe.
- Configuration conviviale : L'interface web facilite la configuration de Jenkins, grâce à des vérifications d'erreurs intégrées et à une aide pour vous guider lors de la configuration. La prise en charge de la CLI permet une création de scripts et une automatisation efficaces.
- Prise en charge étendue des extensions : Accédez à des centaines d'extensions pour intégrer Jenkins à divers outils de votre chaîne d'outils CI/CD, notamment Git, JetBrains et les systèmes de contrôle de version.
- Extensibilité : Personnalisez Jenkins grâce à son architecture d'extensions afin d'ajouter de nouvelles fonctionnalités et de l'adapter à vos besoins spécifiques. Étendez ses fonctionnalités à l'aide d'API et d'outils de gestion des dépendances.
- Charge de travail distribuée : Répartissez les tâches sur plusieurs machines afin d'accélérer les compilations, les tests et les déploiements, d'améliorer l'efficacité et de réduire les durées de compilation.
- Pipeline sous forme de code : Utilisez les pipelines Jenkins pour définir vos pipelines de compilation, de test et de déploiement sous forme de code, ce qui permet le contrôle de version, l'automatisation et la collaboration.
- Assistance de la communauté : Profitez d'une communauté vaste et active qui prend continuellement en charge Jenkins et l'améliore, afin de vous garantir l'accès aux dernières mises à jour.
- Fonctionnalités de sécurité : Grâce aux intégrations de gestion des dépôts et d'authentification, mettez en œuvre des paramètres de sécurité et des contrôles d'accès pour protéger vos processus et vos données CI/CD.
- Évolutivité : Faites évoluer Jenkins pour répondre aux exigences de vos projets en croissance, en veillant à ce qu'il puisse gérer des charges de travail accrues sur des fournisseurs cloud tels qu'Amazon AWS et Azure DevOps.
- Intégration Git : Connectez Jenkins de manière transparente aux dépôts Git, ce qui permet les flux de travail GitOps et les déploiements automatisés.
- Prise en charge de Python : Utilisez Jenkins pour automatiser les compilations et les tests des applications Python, en l'intégrant aux environnements virtuels et aux outils de gestion des dépendances.
- Flexibilité cloud et sur site : Déployez Jenkins sur une infrastructure sur site ou exploitez des plateformes cloud pour créer des pipelines CI/CD évolutifs et flexibles.
- Prise en charge du développement d'applications : Automatisez les flux de travail de compilation, de test et de déploiement des applications afin de garantir une livraison logicielle efficace et fiable.
- Notifications automatisées : Tenez votre équipe informée grâce à des notifications par e-mail, Slack ou d'autres outils de communication intégrés à Jenkins.