


ThreatLocker vastaan SentinelOne: vertailu ja asiantuntija-arviot vuodelle 2026

We review tools independently, and commissions help fund our testing. See our transparency policy, our methodology, or suggest a tool.
Jos vertaat parhaillaan ThreatLockeria ja SentinelOnea, tunnet todennäköisesti kiristysohjelmia koskevien uutisotsikoiden ja hallitustason kyberturvariskikysymysten aiheuttaman paineen. Vahvistettujen kiristysohjelmahyökkäysten määrä kasvaa jatkuvasti, ja palautuminen maksaa usein enemmän kuin itse lunnasvaatimus – joten päätepisteiden suojauksen hankkiminen oikealla kyberturvaohjelmistolla ei ole enää vain "mukava lisä", vaan liiketoiminnan jatkuvuutta koskeva päätös.
Tässä artikkelissa käyn läpi, miten ThreatLockerin oletusarvoisesti kaiken estävä nollaluottamuslähestymistapa vertautuu SentinelOnen tekoälypohjaiseen, autonomiseen EDR-ratkaisuun ja mitä tämä todella tarkoittaa päivittäisten tietoturvaoperaatioidesi, budjettisi ja tiimisi kapasiteetin kannalta. Näet, missä kumpikin alusta loistaa, missä niillä on puutteita ja mitkä tilanteet suosivat jompaakumpaa, jotta voit tehdä organisaatiollesi varman ja perusteltavissa olevan valinnan.
ThreatLocker


4.8/5
- 30-day free trial + free demo available
- Pricing upon request
SentinelOne
4.7/5
- Free demo available
- From $179.99/endpoint (billed annually)
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

| ThreatLocker | SentinelOne | |
|---|---|---|
| Free Trial | 30-day free trial + free demo available | Free demo available |
| Pricing | Pricing upon request | From $179.99/endpoint (billed annually) |
ThreatLockerin ja SentinelOnen hinnoittelu ja piilokustannukset
ThreatLocker käyttää ympäristöön perustuvaa mukautettua tilausmallia julkisen päätepistekohtaisen hinnoittelun sijaan. Tarjoukset perustuvat tekijöihin, kuten päätepisteiden määrään, sovellusympäristöön ja vaadittuihin nollaluottamuksen hallintakeinoihin, kuten sovellusten sallittujen luetteloon lisäämiseen ja eristämiseen. Lisäominaisuudet, kuten verkkoliikenteen hallinta tai korjaustiedostojen hallinta, sisällytetään yleensä kokonaispakettiin sen sijaan, että ne lisättäisiin myöhemmin yllättävinä maksuina.
SentinelOne tarjoaa julkiset, vuosittaiset päätepistekohtaiset hinnoittelutasot, kuten Core, Control, Complete, Commercial ja Enterprise. Kustannukset kasvavat, kun organisaatiot siirtyvät korkeammille tasoille saadakseen käyttöönsä ominaisuuksia, kuten pidennetyn tietojen säilytysajan, hallinnoidun uhkien metsästyksen, MDR-palvelut ja pilvityökuormien suojauksen.
ThreatLockerin keskeinen vahvuus on nollaluottamuksen valvonta. Se toimii oletusarvoisesti kaiken estävällä mallilla, joka sallii vain nimenomaisesti hyväksytyt ohjelmistot ja toiminnot. Sen keskeisiin hallintakeinoihin kuuluvat sallittujen luetteloon lisääminen, eristäminen, käyttöoikeuksien korotusten hallinta, tallennustilan hallinta ja verkkoliikenteen hallinta. Niillä voidaan rajoittaa sitä, mitä voidaan suorittaa, miten se toimii ja mitä se voi käyttää, mikä auttaa rajoittamaan järjestelmän omien työkalujen väärinkäyttöä ja luvatonta sivuttaisliikettä sekä mahdollistaa teknisesti valvottavien vaatimustenmukaisuuden hallintakeinojen käyttöönoton.
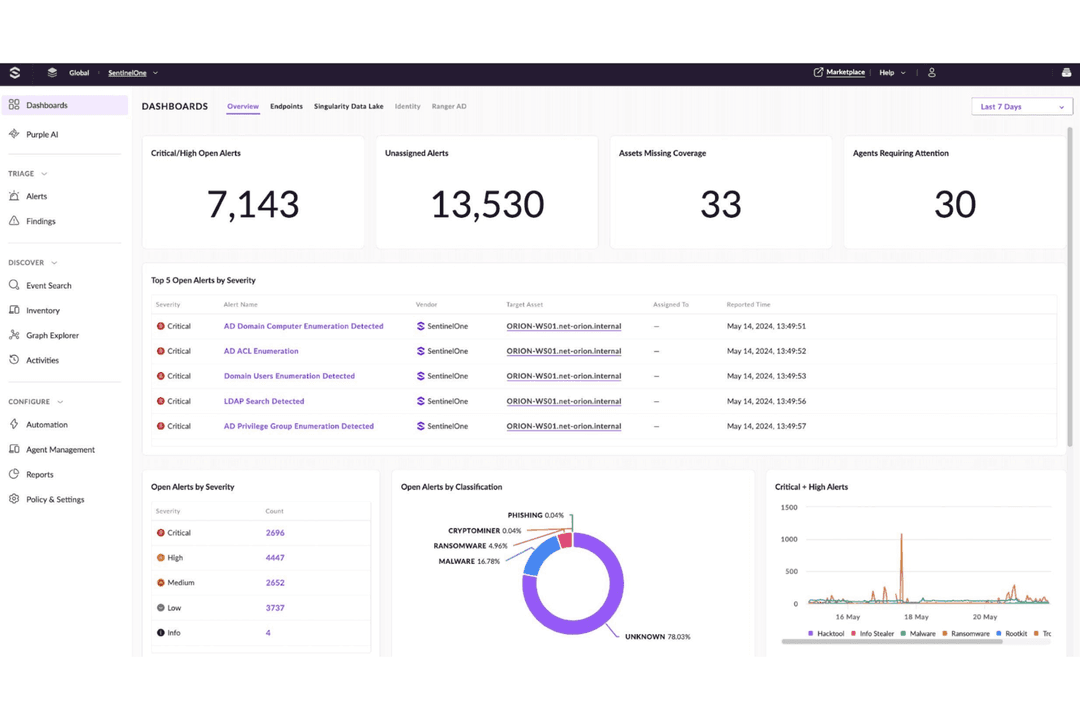
SentinelOnen Singularity-alusta keskittyy tekoälypohjaiseen EPP/EDR/XDR-suojaukseen ja käyttää staattisia sekä käyttäytymiseen perustuvia tekoälymoottoreita tunnettujen ja tuntemattomien uhkien havaitsemiseen ja niihin autonomisesti reagoimiseen. Sen ominaisuuksiin kuuluvat reaaliaikainen esto, havaitseminen ja automaattinen korjaus päätepisteissä (laajennetut tasot tukevat myös pilviympäristöjä, identiteettiä ja hallinnoituja palveluja). Esimerkiksi Storyline yhdistää toisiinsa liittyvän epäilyttävän toiminnan kattavamman kontekstin tarjoamiseksi. Singularity tarjoaa myös palautus- ja rikosteknisiä ominaisuuksia, joiden avulla kiristysohjelma- tai tuhoisista hyökkäyksistä voidaan palautua ilman manuaalista puuttumista.
| ThreatLocker | SentinelOne | |
|---|---|---|
| 2-Factor Authentication | No | Yes |
| Access Management | No | Yes |
| Anti-Virus | No | Yes |
| API | Yes | Yes |
| Audit Management | Yes | Yes |
| Audit Trail | Yes | Yes |
| Batch Permissions & Access | No | Yes |
| Compliance Tracking | No | Yes |
| Dashboard | No | Yes |
| Data Export | No | Yes |
| Data Import | No | Yes |
| DDoS Protection | No | Yes |
| External Integrations | Yes | Yes |
| File Sharing | Yes | Yes |
| File Transfer | No | Yes |
| Firewall | No | Yes |
| Incident Management | No | Yes |
| Malware Protection | Yes | Yes |
| Multi-User | Yes | Yes |
| Notifications | Yes | Yes |
| Password & Access Management | No | Yes |
| Policy Management | Yes | Yes |
| Real-time Alerts | Yes | Yes |
| Report & Compliance | Yes | Yes |
| Risk Assessment | No | Yes |
| Security Migration | No | Yes |
| Threat Detection | Yes | Yes |
| Workflow Management | Yes | Yes |
| Työkalu | ThreatLocker | SentinelOne |
| ConnectWise | ✅ | ✅ |
| Datto RMM | ✅ | ✅ |
| Kaseya | ✅ | ✅ |
| N-able | ✅ | ✅ |
| Autotask | ✅ | ✅ |
| ServiceNow | ✅ | ✅ |
| Splunk | ✅ | ✅ |
| Microsoft Sentinel | ✅ | ✅ |
| Cribl Stream | ❌ | ✅ |
| Okta | ✅ | ✅ |
| Azure AD | ✅ | ✅ |
| Jira | ✅ | ✅ |
| Elastic | ✅ | ✅ |
Molemmat alustat integroituvat hyvin nykyaikaiseen SecOps-pinoon, mutta eri tavoin: ThreatLocker keskittyy tiiviiseen yhteensopivuuteen RMM:n ja PSA:n kaltaisten MSP-työkalujen kanssa, jotta voit ottaa nollaluottamuskäytännöt käyttöön nykyisissä palveluprosesseissa. SentinelOne puolestaan painottaa laajempia XDR- ja tekoälypohjaisia SIEM-ekosysteemejä, mikä tarjoaa monipuolisemmat tietovirrat SIEM-, SOAR- ja pilvinatiivisiin putkiin, jos rakennat keskitetympää ja analytiikkaan perustuvaa tietoturva-arkkitehtuuria.
| Tekijä | ThreatLocker | SentinelOne |
| Tietojen suojaus ja salaus | Salaa tiedot siirron aikana ja levossa; valvoo sovellusten ja tallennustilan vähimpien oikeuksien mukaista käyttöä Zero Trust -hallintakeinoilla. | Salaa tiedot siirron aikana ja levossa vahvoilla käyttöoikeuksien hallintakeinoilla päätelaitteissa ja pilvityökuormissa. |
| Vaatimustenmukaisuuden tuki | Auttaa yhdistämään hallintakeinot standardeihin NIST, CIS, HIPAA, PCI, ISO 27001 ja SOC 2 käytäntöjen ja määritysten tarkistusten avulla. | Tukee standardeja HIPAA, SOC 2, PCI DSS, GDPR ja muita standardeja; tarjoaa ohjeita ja työkaluja auditointeihin ja pilvipalveluiden vaatimustenmukaisuuteen. |
| Käyttöoikeuksien hallinta ja Zero Trust | Oletusarvoisesti kaiken estävä Zero Trust -malli, jossa sovellus-, tallennustila- ja verkkokäytäntöjen valvonta on yksityiskohtaista. | Zero Trust -periaatteiden mukainen päätelaite- ja identiteettisuojaus, joka hyödyntää käyttäytymiseen perustuvaa tekoälyä ja yksityiskohtaisia käytäntöjen hallintakeinoja. |
| Auditointilokit ja näkyvyys | Yksityiskohtaiset lokit sovellusten suorittamisesta, käytäntöpäätöksistä ja tietojen käytöstä tutkimusten ja auditointien tukena. | Laaja näkyvyys ja telemetria SOC 2- ja HIPAA-todisteita, uhkien metsästystä ja rikosteknistä analyysiä varten päätelaitteissa ja pilvipalveluissa. |
| Luotettavuus ja käytettävyys | Julkinen tilasivu osoittaa portaalin käytettävyyden pysyneen viime kuukausina tasaisesti yli 99,9 prosentissa. | Yritystason käytettävyys, jota tukevat maailmanlaajuinen pilvi-infrastruktuuri ja käytettävyyden TSC-vaatimusten mukaiset hallintakeinot. |
ThreatLocker valvoo tiukkaa oletusarvoisesti kaiken estävää Zero Trust -mallia yksityiskohtaisilla hallintakeinoilla, jotka voivat tukea vaatimustenmukaisuustyötä tuottamalla selkeitä auditointilokeja ja valvomalla teknisiä suojatoimia, jotka ovat linjassa esimerkiksi NIST-, HIPAA- ja ISO 27001 -viitekehysten kanssa. SentinelOnen tekoälypohjainen Singularity-alusta tarjoaa laajemman näkyvyyden ja suojauksen päätelaitteissa, pilvityökuormissa ja identiteeteissä sekä keskitetyn telemetrian ja raportoinnin, joiden avulla organisaatiot voivat koota auditointitodisteita esimerkiksi SOC 2-, HIPAA- ja PCI-DSS-viitekehyksiä varten monimutkaisissa ympäristöissä.
| Tekijä | ThreatLocker | SentinelOne |
| Ylläpitokäyttöliittymä | ThreatLockerin käyttöliittymä on intuitiivinen ja suoraviivainen, kun käytännöt on määritetty. | Tarjoaa nykyaikaisen yhtenäisen hallintakonsolin; se on tehokas, mutta voi tuntua monimutkaiselta vähemmän teknisille käyttäjille. |
| Asennus ja käyttöönotto | Kevyt agentti ja oppimistila tekevät käyttöönotosta ja käytäntöjen perustason määrittämisestä suhteellisen vaivatonta. | Yksi agentti päätelaitteille, pilvipalveluille ja identiteeteille yksinkertaistaa käyttöönottoa laajoissa ympäristöissä. |
| Perehdytyskokemus | Vahva ohjattu perehdytys, johon kuuluvat ”oppimistila” ja ThreatLocker-tiimin säännölliset etenemisen tarkistukset. | Tarjoaa jäsennellyn perehdytyksen ja koulutuksen, mutta edistyneet ominaisuudet saattavat vaatia enemmän hienosäätöä. |
| Päivittäinen hallinta | Käytäntölähtöinen työnkulku, jota on helppo säätää, mutta joka voi lisätä ylläpidon työmäärää erittäin dynaamisissa ympäristöissä. | Keskitetyt hälytykset ja automaatio vähentävät manuaalista käsittelyä, vaikka syvälliset uhkien metsästysominaisuudet lisäävät monimutkaisuutta. |
| Tuen laatu | Saa usein kiitosta erittäin nopeasta ja käytännönläheisestä tuesta. Insinöörin tavoittaminen voi usein kestää vain muutaman minuutin. | Erittäin arvostettu tuki ja dokumentaatio, vaikka reagointi on hieman ThreatLockeria hitaampaa. |
Käytännössä monet tiimit pitävät ThreatLockeria helposti lähestyttävänä, kun alkuperäinen käytäntöjen hienosäätö on valmis, etenkin jos ne arvostavat ohjattua perehdytystä, nopeaa pääsyä ihmistukeen ja käytäntökeskeistä käyttöliittymää. SentinelOne tarjoaa viimeistellyn ja yhtenäisen hallintakonsolin, joka skaalautuu hyvin suuremmille tai kypsemmille tietoturvatiimeille, mutta sen laaja ominaisuusvalikoima ja uhkien metsästysominaisuudet edellyttävät yleensä jyrkempää oppimiskäyrää, ennen kuin organisaatiot saavat ratkaisusta täyden hyödyn.
ThreatLocker
- Delivers strong prevention against ransomware and zero-days.
- Granular control over applications, storage, and network access.
- Detailed logging supports compliance, audits, and forensic investigations.
- Steep initial learning curve and tuning period, requires upfront policy work to avoid blocking legitimate apps.
- Not a set-and-forget security solution for most environments.
- End-user friction arises from strict controls that block routine software installs.
SentinelOne
- AI-driven detection stops advanced threats quickly
- Automated rollback restores endpoints after ransomware attacks
- Minimal system impact on user devices
- Higher cost than many competitors
- Occasional false positives require manual review
- Console outages reported during updates
ThreatLocker
- MSPs Managing Multiple ClientsCentralized cloud portal and RMM integrations let you deploy and tune policies across diverse environments without constant per-client tweaks.
- Healthcare OrganizationsGranular storage and elevation controls protect patient data on USBs, shares, and apps while meeting HIPAA compliance through audit trails.
- Educational InstitutionsLocks down student devices and servers against unauthorized software, reducing risks from unvetted apps in shared environments.
- Midmarket EnterprisesBalances strong prevention with learning modes to build allowlists quickly, minimizing disruption during rollout.
- High-Compliance IndustriesRingfencing and network controls limit lateral movement and data exfiltration, simplifying audits with detailed enforcement logs.
- Remote/Hybrid WorkforcesDynamic network ACLs secure traveling endpoints by whitelisting specific IPs or keywords without VPN overhead.
SentinelOne
- Healthcare ProvidersSentinelOne's automated response and compliance features help protect sensitive patient data.
- Financial ServicesReal-time threat detection supports strict regulatory requirements and high-value assets.
- Remote WorkforcesCloud-based management and low device impact suit distributed teams.
- Education InstitutionsAutomated rollback and easy deployment help protect large, diverse device fleets.
- IT DepartmentsCentralized console and broad OS support simplify endpoint management.
- Mid-Size EnterprisesScalable licensing and automation reduce the need for large security teams.
Kenen tulisi käyttää ThreatLockeria ja kenen SentinelOnea?
ThreatLocker sopii tiimeille, jotka haluavat tiukat oletusarvoisesti kaiken estävät hallintakeinot ja vahvan sovellushallinnan, kuten MSP-palveluntarjoajille, säännellyille organisaatioille ja IT-ryhmille, jotka hallitsevat vanhoja järjestelmiä tai monia pieniä ympäristöjä. Sen sallittujen sovellusten luetteloon perustuva lähestymistapa ja käytäntökeskeisyys auttavat pienentämään hyökkäyspinta-alaa ja tukemaan vaatimustenmukaisuuden todisteiden keräämistä ilman suurta SOC-tiimiä.
SentinelOne sopii suuremmille tai pilvipalvelukeskeisille organisaatioille, jotka tarvitsevat laaja-alaista tekoälypohjaista EPP/EDR/XDR-suojausta päätelaitteille, identiteeteille ja pilvityökuormille. Sen yhtenäinen Singularity-alusta sopii erinomaisesti tiimeille, jotka haluavat automatisoidun tunnistamisen, reagoinnin ja uhkien metsästyksen laajassa mittakaavassa sekä syvällisen telemetrian ja keskitetyn näkyvyyden sovelluskohtaisen sallittujen sovellusten luettelon hallinnan sijaan.
| ThreatLocker | SentinelOne | |
|---|---|---|
| Control | ThreatLocker ThreatLocker gives you surgical control over applications and storage, helping dictate which processes run, what network connections they make, and how the access data—particularly when you’re looking to lock down critical servers or specialized applications with strict compliance requirements. | SentinelOne SentinelOne covers more territory, from laptops to servers to cloud workloads, while pulling in security telemetry from across your tech stack with a unified view that gives you the comprehensive oversight you need. |
| MSP Compatibility | ThreatLocker ThreatLocker’s multi-tenant console lets MSPs handle dozens of clients in one place, with plug-and-play integrations, saving teams hours of management time every week. | SentinelOne SentinelOne caters to enterprises with full security teams with SOC analysts loving its API-first design that plugs right into multiple tools, beefing up investigations and putting response playbooks on autopilot. |
| Policy Configuration | ThreatLocker ThreatLocker requires users to invest time building policies, approving legitimate apps, and managing exceptions—particularly if users are constantly installing new software or your dev team pushes frequent updates. | SentinelOne With SentinelOne, automation reduces manual blocking decisions, yet you’ll invest more effort in triaging alerts, tuning detection rules, and using hunting features to get full value from the platform. |
| Zero Trust | ThreatLocker ThreatLocker uses a Zero Trust, default-deny model that prevents threats by only allowing approved applications and behaviors to run, blocking malicious code before execution. | SentinelOne SentinelOne relies on AI-driven behavioral analysis to prevent and detect threats, focusing on identifying and automatically stopping malicious activity in real time rather than enforcing strict default-deny policies. |
| Agent Architectures | Both offer lightweight agents that protect devices, even when they’re offline, then sync with the cloud when reconnected, protecting remote teams from anywhere they work with no system slowdowns. |
|---|---|
| Behavior Visibility | Each platform provides detailed visibility into application and process behavior, helping teams understand what is running and why actions are allowed or blocked. |
| Compliance | Both automatically track and document security events across major compliance frameworks, with detailed records that satisfy the most thorough auditors. |
| Endpoint Protection | Both go beyond detection to proactively block ransomware, malware, and zero-day attacks across your devices. |
| Real-Time Protection | Both respond to emerging threats, automatically isolating compromised systems and blocking lateral movement. |